Egészségügy | Ügyféltörténetek
OPSWAT Blog
Fájlbiztonság
Tartalom-semlegesítés és -rekonstrukció (CDR): A 8 legjobb szolgáltató 2026-ban
A fájlalapú fenyegetések továbbra is a vállalatok számára az egyik legkitartóbb és legnehezebben felderíthető kockázatot jelentik, zero-day dokumentumokban rejlő zero-day kezdve a látszólag biztonságos fájlokba rejtett APT-kig. Mivel a szervezetek igyekeznek minden, a rendszerükbe bekerülő fájlt biztonságossá tenni, a tartalom-semlegesítés és -rekonstrukció (CDR) a védelem egyik kulcsfontosságú rétegévé vált.
Kiemelt cikkek
Iratkozzon fel az OPSWAT hírlevélre
Ismerje meg a legfrissebb híreket az „ OPSWAT ” vállalatról, valamint az eseményekkel kapcsolatos információkat és azokat a híreket, amelyek az iparág fejlődését előmozdítják.
Ismerje meg a kritikus infrastruktúra védelmét az „ OPSWAT ” egyik globális tapasztalati laboratóriumában
Ipari betekintés
Olvassa el a kiberbiztonsági világot meghatározó trendtörténeteket.
2026. november 13. | Fájlbiztonság
Egyszer elolvasva, mindent megvéd: Hogyan duplázza meg a Deep CDR™ a nagy irodai fájlok feldolgozási sebességét
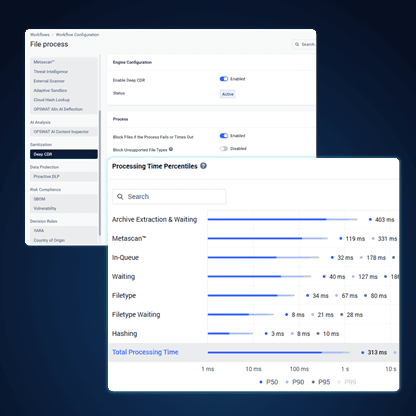
A Deep CDR™ minden dokumentumot egyszer olvas be, és az összes feldolgozási lépést egyetlen átfutás során végrehajtja. Ez a módszer kétszeresére gyorsítja a nagy méretű Office-fájlok feldolgozási idejét, miközben az adateltávolítás eredményei változatlanok maradnak.
2026. november 12. | Iparági hírek
A SANS 2026-os, az ICS/OT Security -ről szóló felmérése az ICS/OT-incidensek eddigi legnagyobb egyéves növekedését mutatja
A SANS 2026-os „State of ICS/OT Security ” felmérése az ICS-t és az OT-t érintő incidensek számának meredek emelkedését tárja fel. A válaszadók harmada számolt be idén ICS/OT-incidensről.
2026. október 22. | Az Cloud biztonsága
Hogyan lehet rosszindulatú programok ellenőrzését beépíteni az AWS-fájlfeltöltésekbe
Minden olyan alkalmazásnak, amely az AWS-en fájlfeltöltést támogat – legyen szó akár S3-alapú ügyfélportálról, belső dokumentum-munkafolyamatról, akár mellékleteket befogadó API -ről –, szüksége van valamilyen ellenőrző pontra, amely biztosítja, hogy a fájlok rosszindulatú programoktól mentesek legyenek, mielőtt tárolásra vagy feldolgozásra kerülnek.
2026. november 12. | Kritikus hálózatbiztonság
CI Fortify útmutató: A kritikus OT-rendszerek elkülönítése
A CI Fortify immár a Five Eyes iránymutatásainak felel meg. Ismerje meg a létfontosságú OT-rendszerek elszigetelésének hat lépésből álló folyamatát, valamint azt, hogy a „ OPSWAT ” hogyan támogatja az elszigetelésre való felkészültséget és a megbízható újjáépítést.
2026. november 9. | Email Security
Az a levél, ami leállítja a termelést: Hogyan lehet elkerülni a gyártás hetekig tartó megszakadását
Egy egyszerű beszállítói e-mail is hetekre leállíthatja a gyártást. Tudja meg, hogyan védi a megelőzésre épülő e-mail-biztonsági rendszer a mérnöki fájlokat, a beszállítókkal folytatott levelezést és a tervezési szellemi tulajdonjogokat, és hogyan biztosítja az AI-alapú gyártási folyamatok zavartalan működését.
2026. szeptember 23. | Az Endpoint vezetése
OT: „ Patch Management ” az „ Air-Gapped ” környezetekhez: A teljes offline javítás-folyamat
Az OT-frissítéskezelés az a folyamat, amelynek során az operatív technológiai és ipari vezérlőrendszerekben a szoftver- és firmware-frissítéseket azonosítják, rangsorolják, érvényesítik és telepítik anélkül, hogy a termelési folyamatokat nem tervezett leállásoknak vagy biztonsági kockázatoknak tennék ki.
2026. november 13. | Fájlbiztonság
Egyszer elolvasva, mindent megvéd: Hogyan duplázza meg a Deep CDR™ a nagy irodai fájlok feldolgozási sebességét
A Deep CDR™ minden dokumentumot egyszer olvas be, és az összes feldolgozási lépést egyetlen átfutás során végrehajtja. Ez a módszer kétszeresére gyorsítja a nagy méretű Office-fájlok feldolgozási idejét, miközben az adateltávolítás eredményei változatlanok maradnak.
2026. augusztus 12. | Rosszindulatú programok elemzése
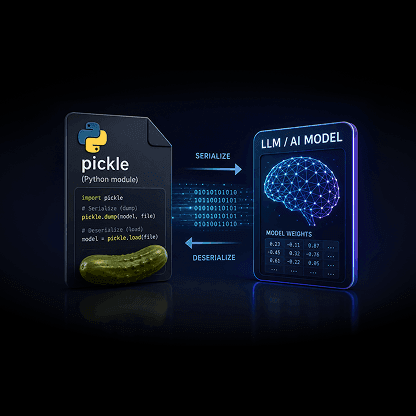
Az előre betanított mesterséges intelligencia-modellek rejtett biztonsági kockázatai
A Hugging Face-ről és a PyPI-ről származó, előre betanított mesterséges intelligencia-modellek betöltéskor kódot futtathatnak. Tudja meg, hogyan kerülik el a pickle-formátumú hasznos adatok a szkennereket, és hogyan állítja meg őket a MetaDefender Aether .
2026. november 12. | OEM
A Microsoft 2026. novemberi „Patch Tuesday” frissítése: az 1 095 biztonsági rés közül egy 6,5-ös értékelést kapott, és jelenleg is támadás alatt áll
A Microsoft egyetlen, ebben a hónapban kihasznált sebezhetősége „Közepes” besorolást kapott – és a Microsoft által kiadott legmagasabb kihasználhatósági besorolással rendelkezik. Ezt egy mesterséges intelligenciát alkalmazó kutató fedezte fel, és a sebezhetőséget már a valós környezetben is kihasználták. Eközben az a hiba, amely ebben a hónapban ténylegesen támadta meg a tűzfalakat, egyáltalán nem a Microsofté volt.
2026. november 3. | Fájlbiztonság
Hol rejtőzik a sebezhető PHP: a PHP2Shell-sebezhetőség felmérése
2026. október 21-én a PHP-projekt javításokat tett közzé két kritikus RCE-sebezhetőségre, a CVE-2026-109618-ra és a CVE-2026-109619-re. A PHP biztonsági közleményei mindkettőt 9,2-es értékre értékelik a CVSS-skálán, és a támadónak nincs szüksége bejelentkezésre a kihasználásukhoz. Ez a bejegyzés azt tárgyalja, hogy a MetaDefender™ Core két modulja mit észlel: File-Based Vulnerability Assessment és Software Bill of Materials.
2026. április 21. | Threat Intelligence
A kijátszó kártevőprogramok már túlnőttek a hagyományos, virtuális gépen alapuló észlelési módszereken
A kiszámíthatatlan kártevő programokat egyre gyakrabban úgy tervezik, hogy felismerjék és kijátsszák a hagyományos „ sandbox ” környezeteket, így a biztonsági csapatok olyan értékelésekkel szembesülnek, amelyekben nem bízhatnak meg teljes mértékben.
2026. november 9. | Zero-Day -felismerés
MetaDefender Az Aether™ az AMTSO új mesterséges intelligencia-tesztelési szabványa alapján ellenőrzi a mesterséges intelligencia-modelleket rejtett fenyegetések felderítése céljából
MetaDefender Az Aether™ AMTSO által validált folyamat most már kiterjed a mesterséges intelligencia-modellekre is, ötvözve a statikus és a dinamikus elemzést az AMTSO által nemrég jóváhagyott mesterséges intelligencia-tesztelési kritériumok alapján.
2026. november 11. | AI Security
OPSWAT AI Content Inspector v2.4.0 kiadás: kibővített fájltámogatás és C2PA-ellenőrzés
OPSWAT AI Content Inspector A v2.4.0 verzió HTML-, Office- és e-mail-ellenőrzést, valamint offline C2PA tartalmi hitelesítő adatok érvényesítését vezeti be, hogy a kifizetés előtt felismerje a mesterséges intelligencia által elkövetett csalásokat.
Kategóriák
Ismerje meg a kritikus infrastruktúra védelmét az „ OPSWAT ” egyik globális tapasztalati laboratóriumában
Kövessen minket a közösségi oldalakon Media
Kövesse az OPSWAT oldalt a LinkedIn-en, Facebookon, Twitteren és YouTube-on!
Ismerje meg szakértőinket
A „ OPSWAT” kritikus infrastruktúra-védelmi stratégiáját alakító vezetők gondolatai.
OPSWAT Hírek
Fedezze fel az OPSWAT legújabb eseményeit és eredményeit, beleértve a termékmegjelenéseket, eseményeket és kulturális frissítéseket.
Maradjon naprakész az OPSWAT oldalon!
Iratkozzon fel még ma, hogy megkapja a legfrissebb vállalati híreket, történeteket, rendezvényinformációkat és egyebeket.