Azok a csapatok, amelyek MetaDefender Core termelési környezetben működnek, tudniuk kell, hogy a telepítésük valójában hogyan teljesít, és értesülniük kell a problémákról, mielőtt a fájlátvitel lelassulna. Emellett gondoskodniuk kell arról is, hogy az érzékeny adatok ne kerüljenek a naplófájlokba, és el kell kerülniük ugyanazon fájlok kétszeri feldolgozását.
MetaDefender Core Az 5.24.0-s verzió bevezeti a feldolgozási idő százalékos mutatóit és a kapacitási riasztásokat, hatékonyabbá teszi a Deep CDR™ technológiát, a fájlszerkezet-ellenőrzést és Adaptive Sandbox döntéseket intelligensebbé teszi, figyelmeztet, ha egy motor támogatása lejár, kizárja a fájlneveket a naplófájlokból, és a My ,OPSWAT ,Central Management oldalakon keresztül kezelt szervereknek nagyobb ellenőrzést biztosít saját beállításaik felett. Vessünk egy pillantást az újdonságokra!
A feldolgozási teljesítmény és kapacitás áttekinthetőbb képe
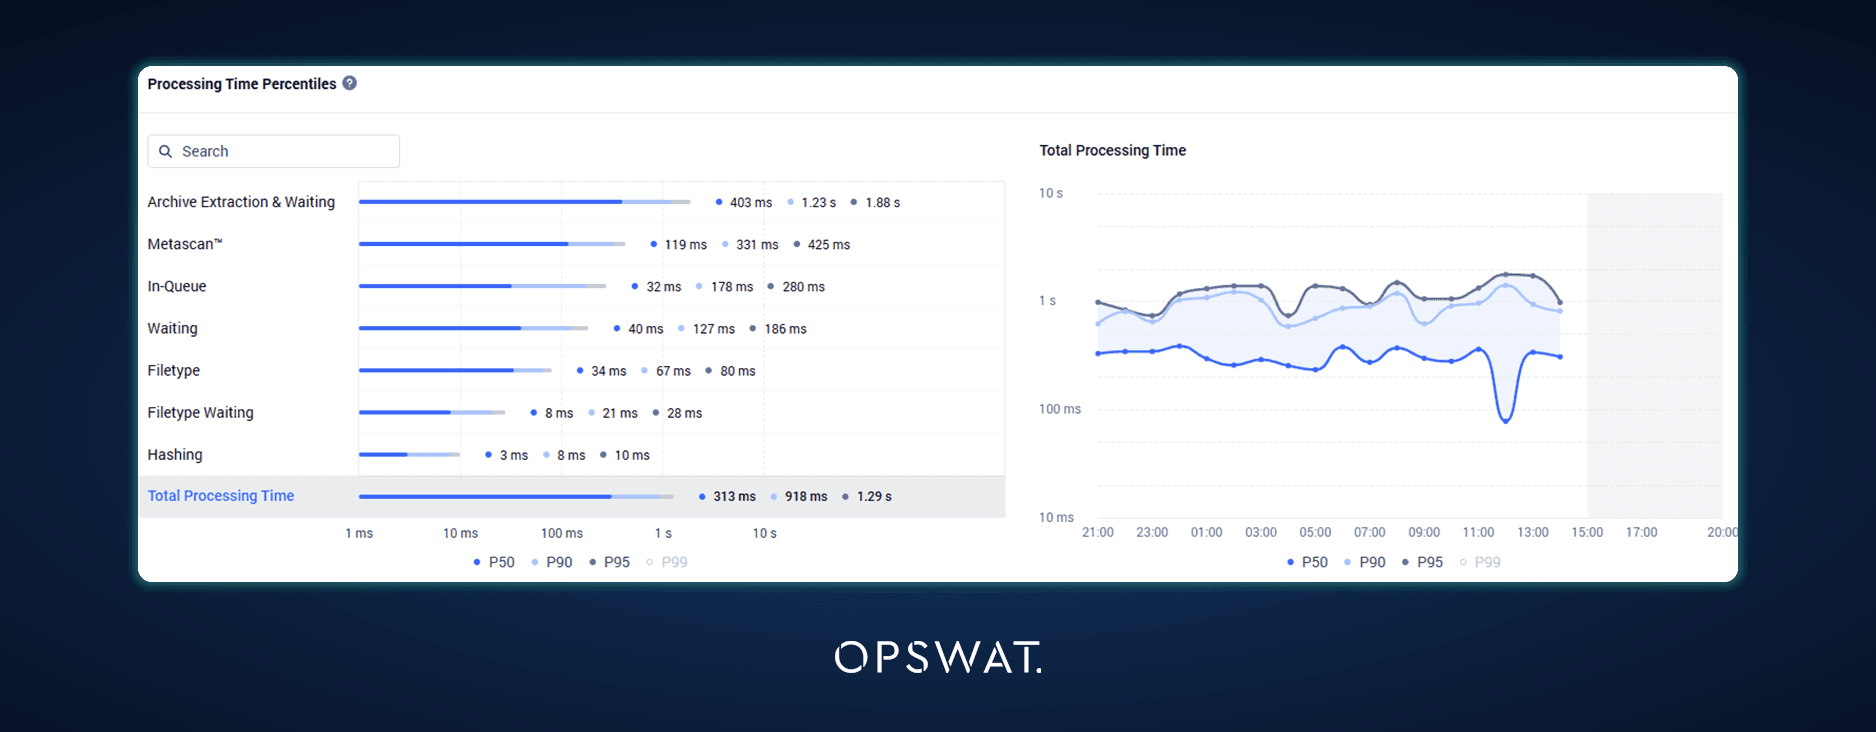
A feldolgozási idő percentilisek
Az átlagos feldolgozási idő félrevezető lehet, ha néhány lassú objektum felhúzza az értéket. Az Executive Report és a kapcsolódó irányítópult-nézetek mostantól tartalmaznak P50, P90, P95 és P99 feldolgozási idő mutatókat is, így a csapatok az átlagos és maximális értékek mellett a szélsőséges értékek mellett a tipikus feldolgozási sebességet is láthatják, ahelyett, hogy kizárólag az átlagra és a maximális értékre támaszkodnának.
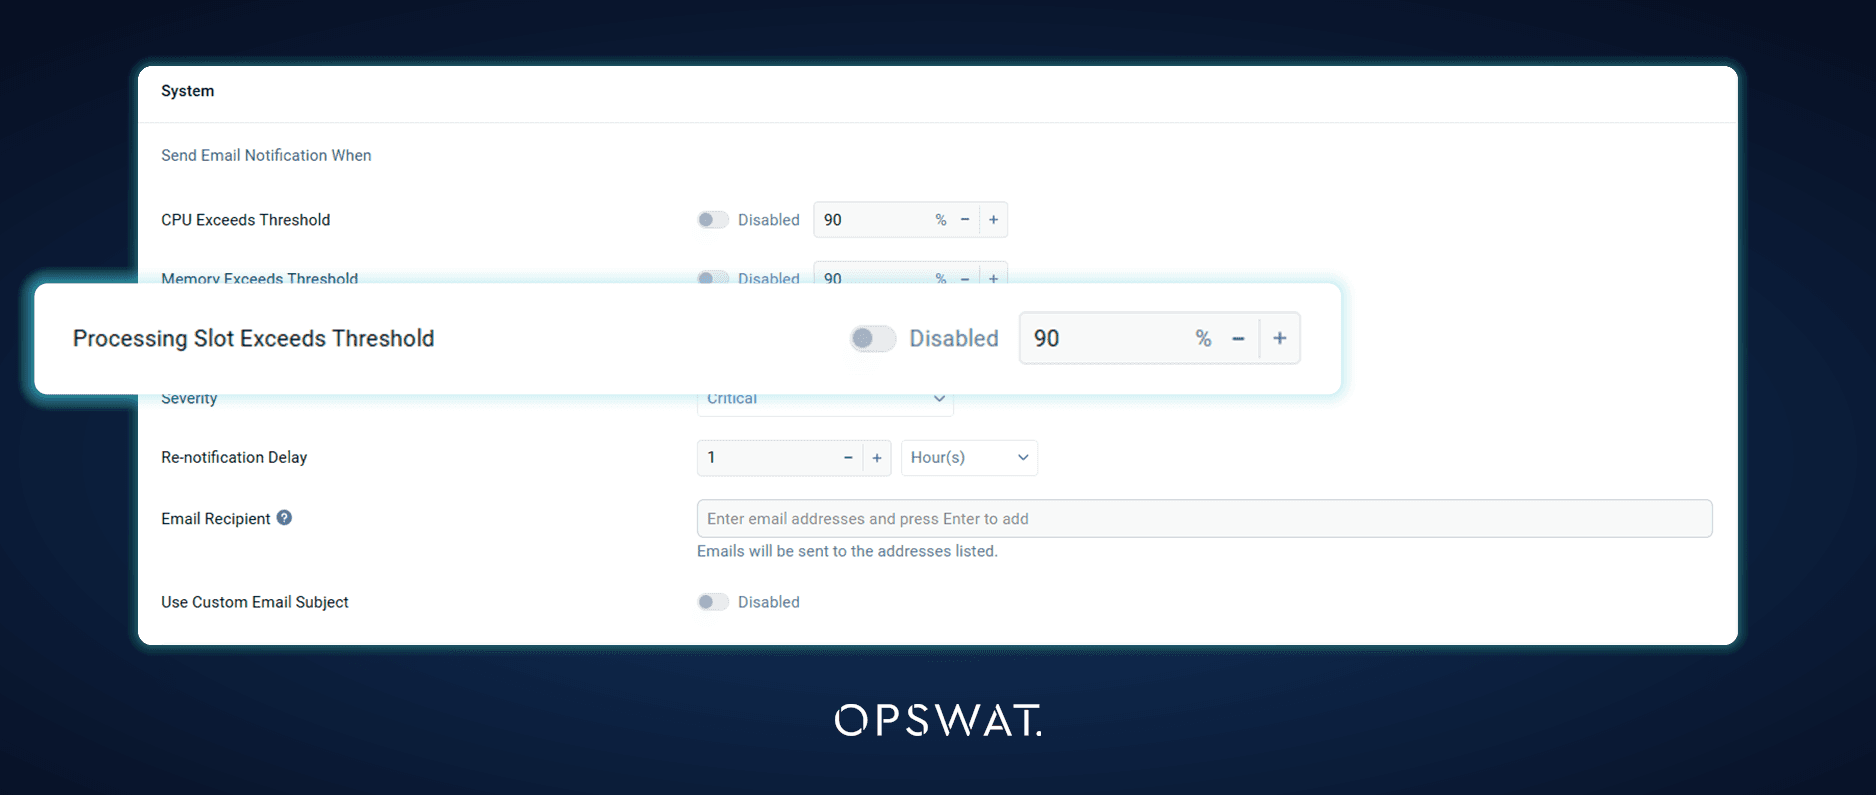
E-mailes értesítések a feldolgozási kapacitás kimerülése esetén
A rendszergazdák riasztásokat állíthatnak be arra az esetre, ha a vizsgálati sor vagy a feldolgozási sáv kihasználtsága átlép egy meghatározott küszöbértéket. A riasztások e-mailben is elküldhetők, és megjelennek a vezérlőpulton is, így a csapatok még azelőtt értesülnek arról, hogy a telepítés kapacitása kimerül, mielőtt a növekvő sor késleltetné a fájlátvitelt.
Hatékonyabb fertőtlenítés és Sandbox döntések
A Deep CDR™ technológia fejlesztései
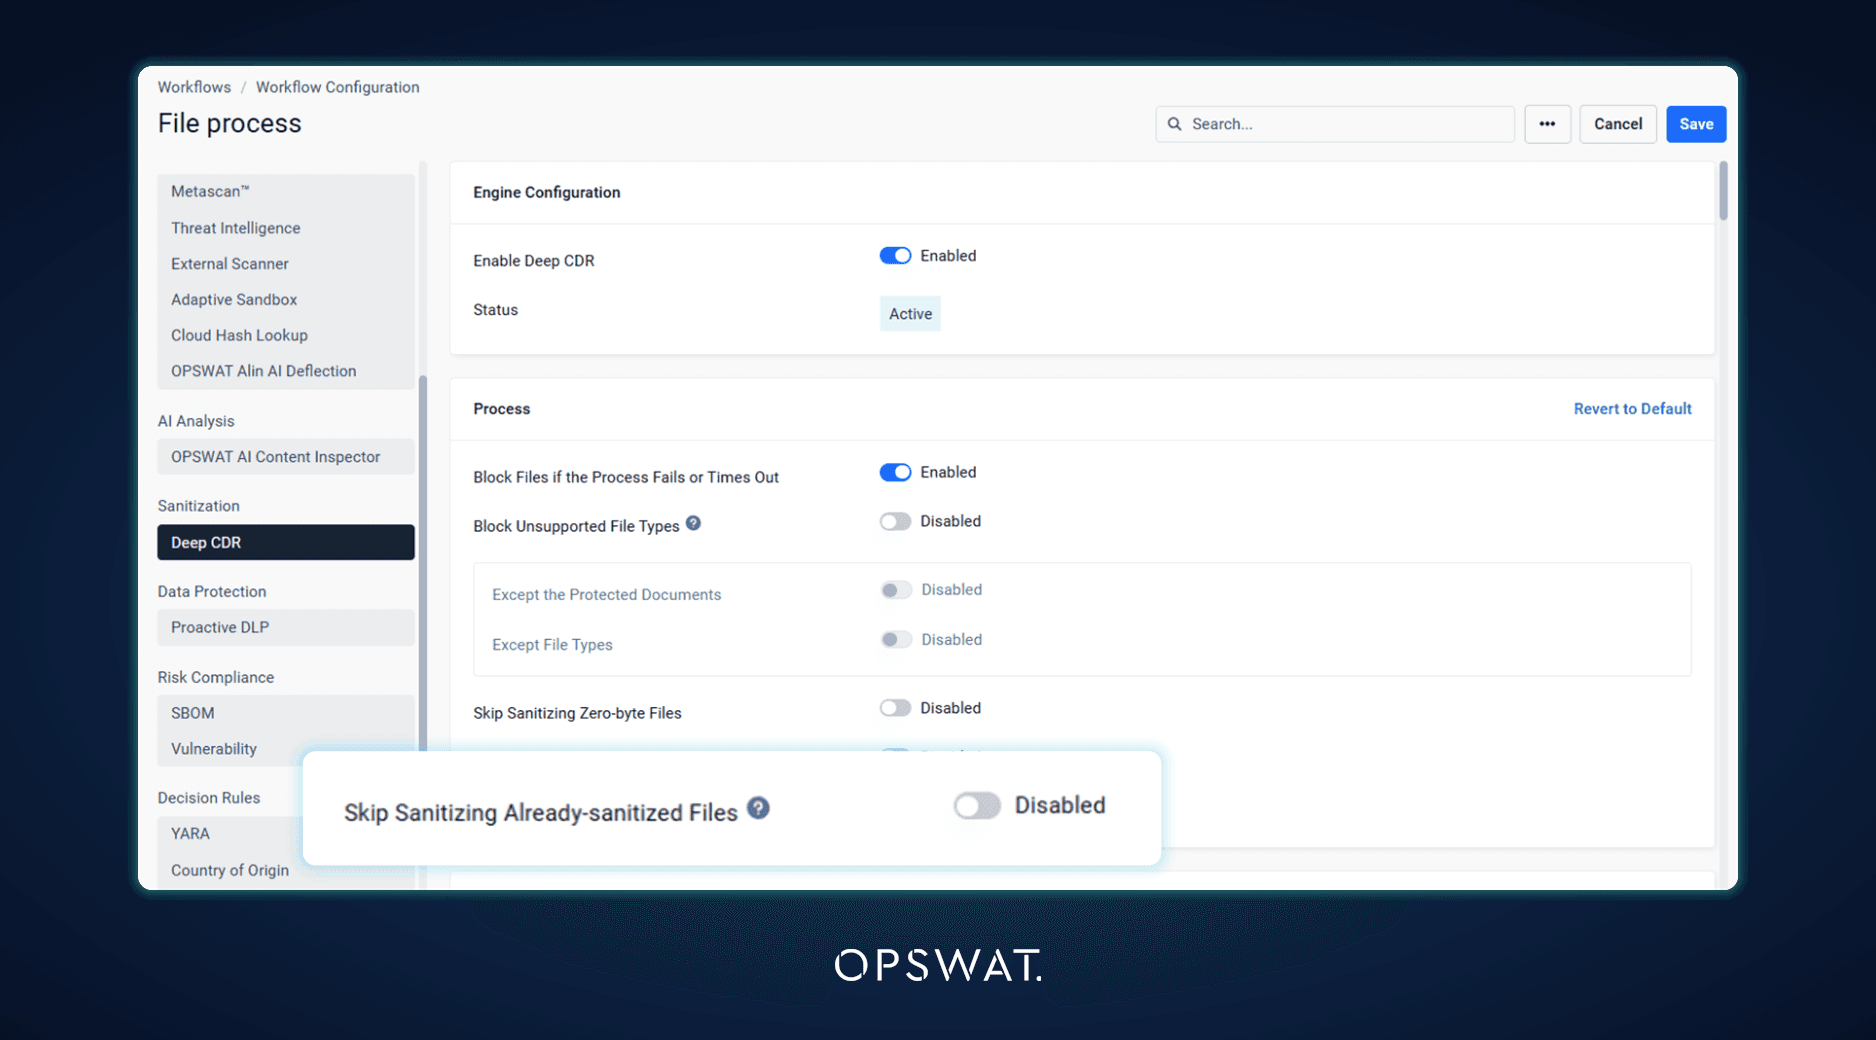
A Deep CDR™ technológia minden fájlt a semmiből épít fel újra, így egy már megtisztított fájl újbóli megtisztítása egy újabb másolatot hoz létre. Egy új, alapértelmezés szerint kikapcsolt beállítás megakadályozza, hogy a Deep CDR™ technológia újra megtisztítson egy fájlt, ha a MetaDefender Core már korábban megtisztított eredményt hozott létre. Ez segít MetaDefender Kiosk és más, a USB által használt ismételt vizsgálati folyamatok elkerülhetik a megtisztított másolatok egyre növekvő halmazát.
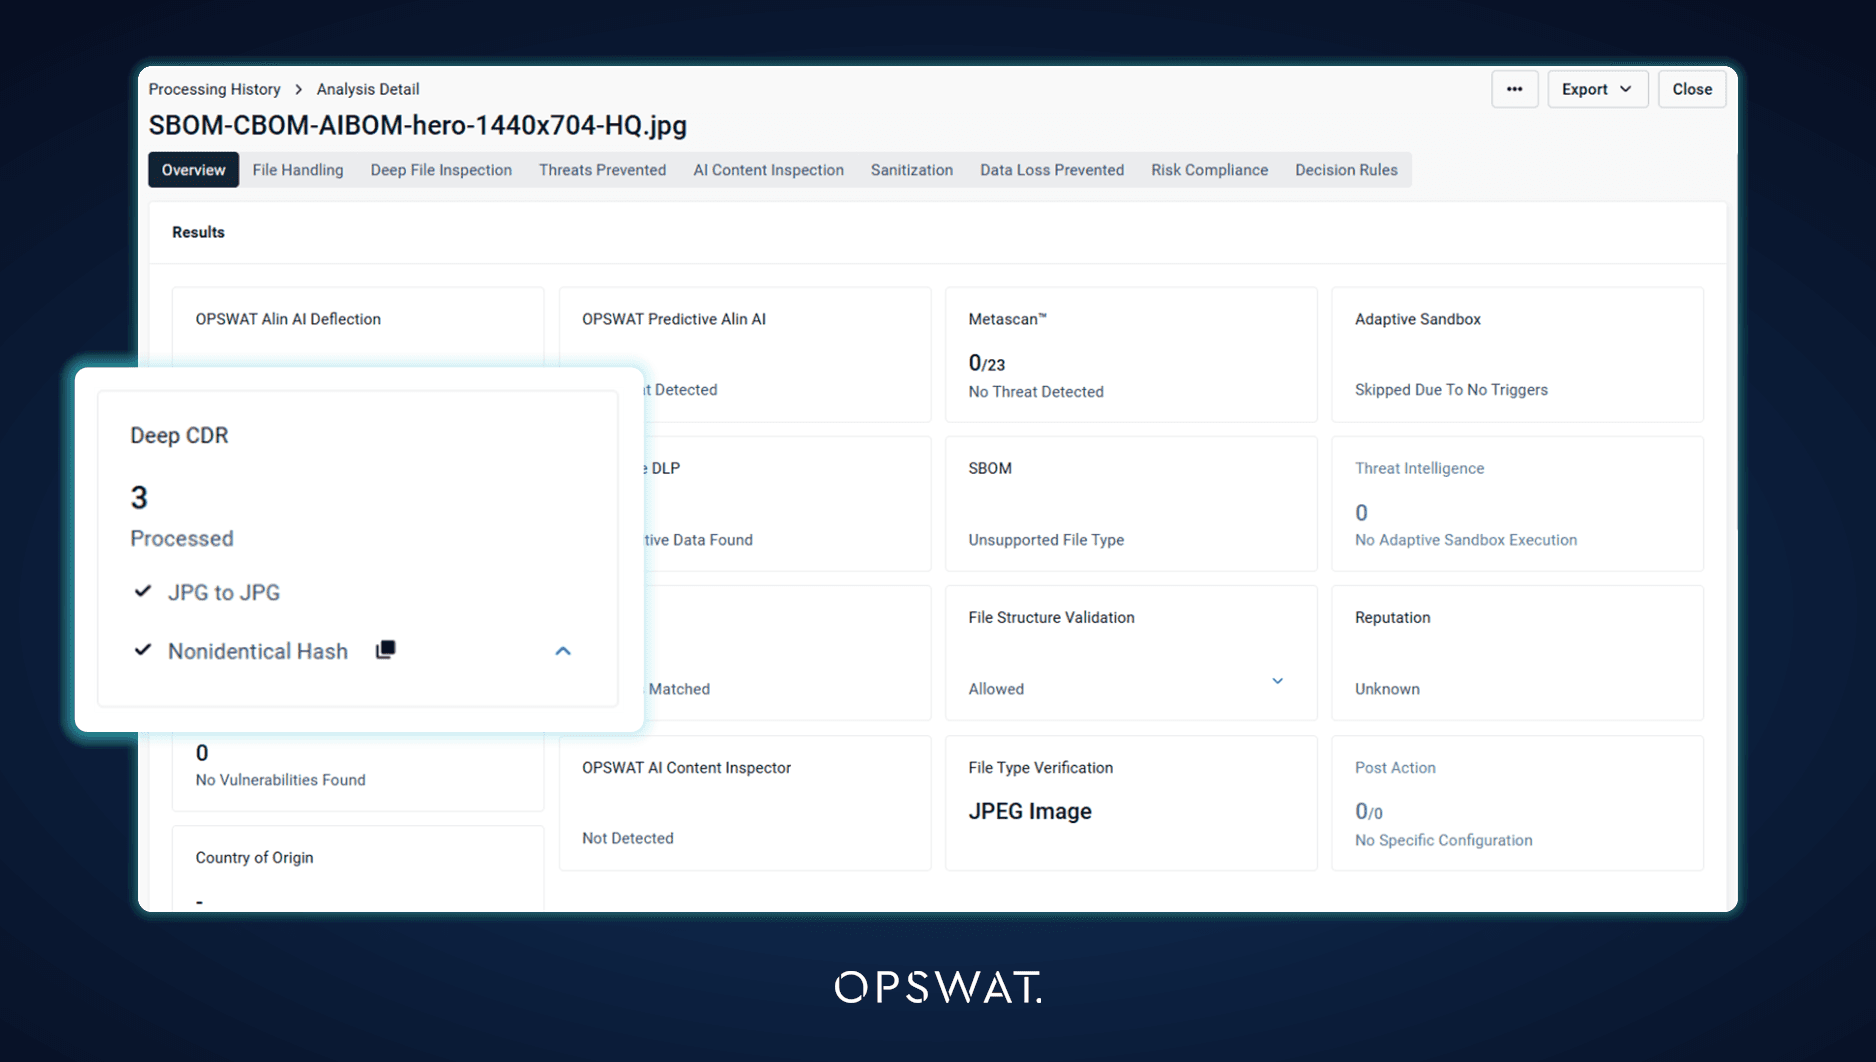
A Deep CDR™ technológia eredményei egy pillantásra is áttekinthetőbbek. A feldolgozási eredményen megjelenő Deep CDR™ technológia kártyán mostantól a feldolgozott objektumok összlétszáma szerepel az első helyen, így az elemzők a részletek megnyitása nélkül is láthatják, hogy a fájl mekkora részét tisztították meg.
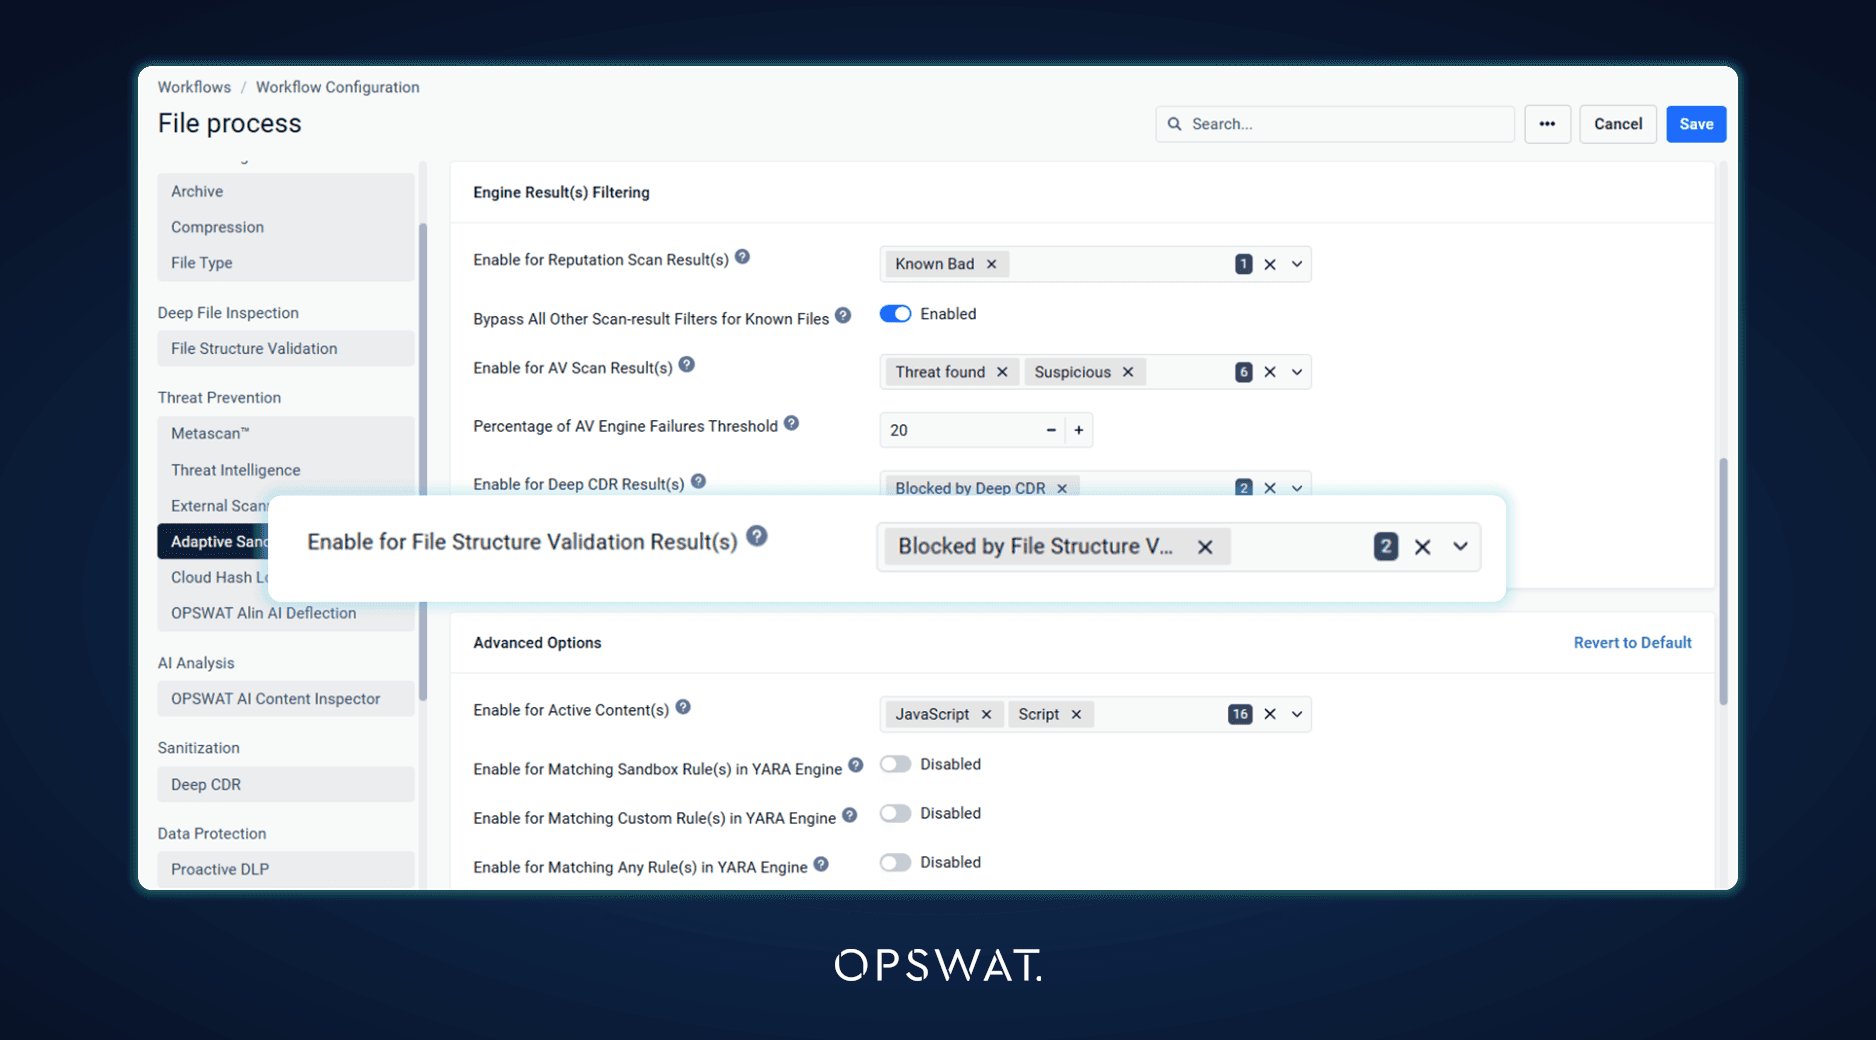
A fájlszerkezet-ellenőrzés eredményei határozzák meg, hogy mi kerüljön a Adaptive Sandbox
A fájlszerkezet-ellenőrzés eredményei – például a makrók és a hiperhivatkozások – mostantól eldönthetik, hogy egy fájlt továbbítsanak-e Adaptive Sandbox, ugyanúgy, ahogyan a Deep CDR™ technológia eredményei már eddig is. Azok a szervezetek, amelyek ezt a döntést a fájlszerkezet-ellenőrzésre alapozzák, megtartják ugyanazt a Sandbox szűrési viselkedést. Azokat a fájlokat is átvizsgálja a rendszer, amelyeket a fájlszerkezet-ellenőrzés kiválaszt, amint a motor visszaadja őket – ez vonatkozik azokra a motorverziókra, amelyek a feldolgozás során adnak vissza eredményeket.
Egyszerűbb motorkarbantartás és a naplóadatok védelme
Figyelmeztetések a motor támogatásának lejártáról
A rendszergazdák mostantól konzolértesítést kapnak, ha egy motor támogatási ideje hamarosan lejár vagy már lejárt. Azokat a motorcsomagokat, amelyekhez a MetaDefender Core webhelyen található újabb verzió szükséges, a rendszer már nem telepíti – függetlenül attól, hogy letöltés, kézi feltöltés vagy a pickup mappa útján érkeznek –, és a jelenlegi csomag továbbra is használatban marad. A „Motorok” oldalon a frissítési állapotnál megjelenik az elutasítás, és a rendszer a „frissítés” helyett a „frissítés” ajánlását jeleníti meg; az újabb verziót igénylő, már telepített motorok esetében pedig figyelmeztetés jelenik meg a csempén.
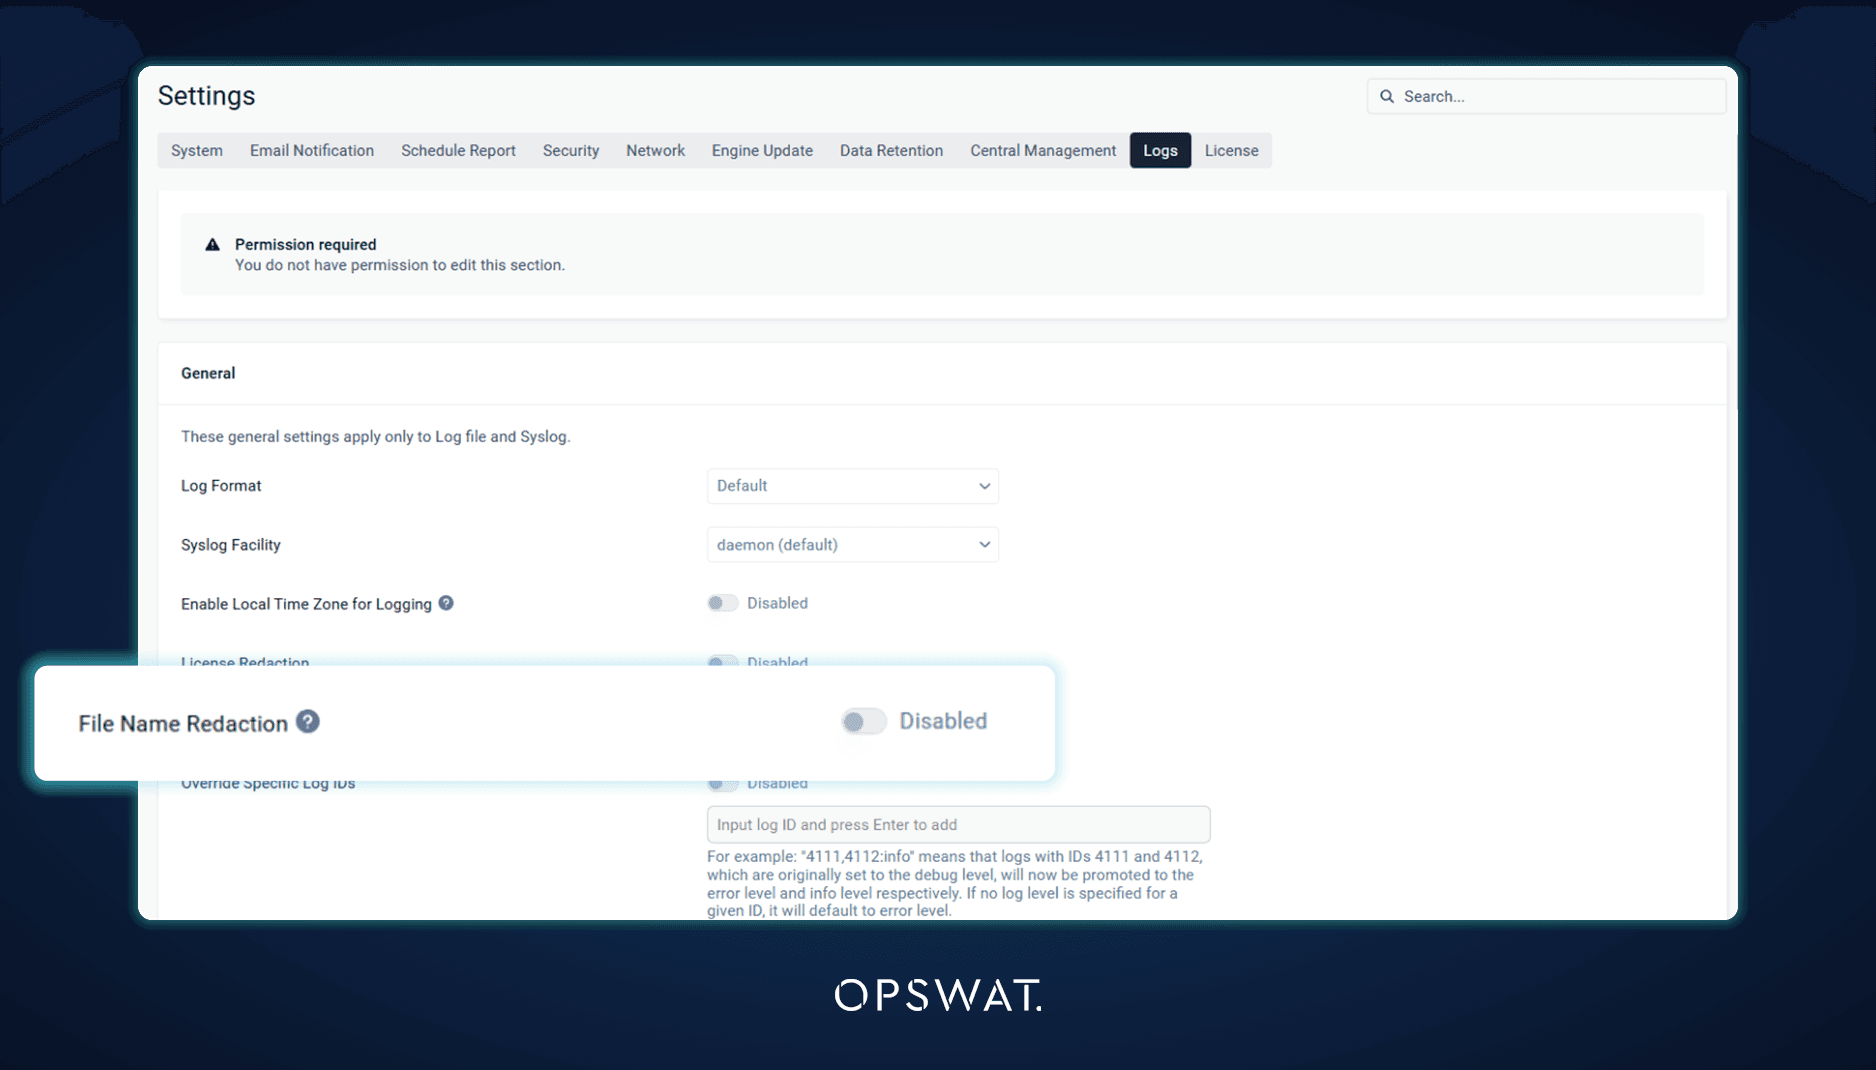
Fájlnevek elrejtése a naplófájlokban
A fájlnevek érzékeny információkat tárhatnak fel, például egy projektre, egy betegre vagy egy ügyfélre vonatkozóan. Az új „Fájlnév-elrejtés” beállítás az MetaDefender Core naplófájljaiban a fájlneveket a fájl adatazonosítójával helyettesíti, így a naplófájlok és a syslog-kimenet már nem teszik közzé azokat, ugyanakkor minden bejegyzés továbbra is visszavezethető a hozzá tartozó vizsgálati rekordra.
Központosított irányítás nagy léptékben
Server -tanúsítvány és Sandbox Beállítások
A My OPSWAT Central Management csoportházirend mostantól lehetővé teszi, hogy bizonyos beállításokat az egyes MetaDefender Core kiszolgálók maguk határozzanak meg, míg az összes többi beállítás továbbra is szinkronizálódik a házirendből. A házirend új „Kivételek” lapja kiterjed a HTTPS-tanúsítványra is, így minden kiszolgáló megtartja a saját, gazdagép-specifikus tanúsítványát, ahelyett, hogy a csoport egészére vonatkozó egyetlen tanúsítványt kapna, és a Adaptive Sandbox kapcsolatot is, így az ugyanazon csoportba tartozó szerverek mindegyike a saját Sandbox szervercímet és API kulcsot használhassanak. A kizárás kikapcsolása esetén a következő szinkronizáláskor a házirend értékei ismét érvénybe lépnek, a szerver újbóli regisztrációja nélkül.
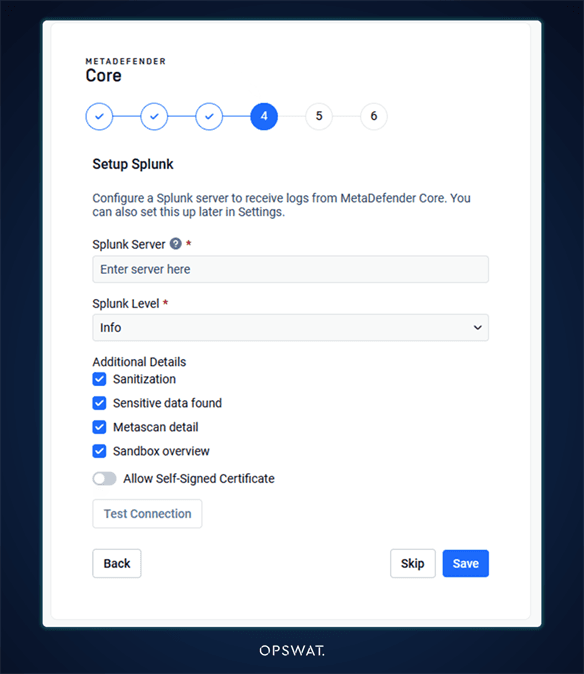
A Splunk konfigurációja a következő forrásból: Central Management
A Splunk-integráció mostantól a My ,OPSWAT ésCentral Management oldalakon konfigurálható az általa kezelt szerverek számára, így a SIEM-adatok továbbítása a szerverpark egészére egyszerre beállítható. A beállítási varázslóban a Splunk-lépés most már az Central Management regisztrációja előtt jelenik meg, és a szerver regisztrációja után kihagyásra kerül, mivel ekkor már a Central Management felel az adott beállításért.
Ebben a kiadásban még
Az 5.24.0-s verzió számos további fejlesztést tartalmaz. A tanúsítvány és a hozzá tartozó titkos kulcs egyetlen fájlból is hozzáadható, a sebezhető csomagokat tartalmazó fájlok az SBOM-szűrőben az első helyen jelennek meg, és a használati jelentés beállításai is szerepelnek a konfiguráció exportálásakor. A biztonság terén kijavították a belső biztonsági felülvizsgálat során feltárt problémákat ( MetaDefender ), azCore már nem használja a 7-Zip programot, valamint a Protobuf és a gRPC verziói v33.5-re, illetve v1.84.0-ra lettek frissítve. Az My ,OPSWAT ésCentral Management által kezelt szerverek esetében a jelentések nagy volumenű szkennelés során is megbízhatóan elküldhetők lassú vagy nagy távolságú kapcsolatokon keresztül, a házirend-tanúsítvány mezők felsorolják a házirendhez rendelt tanúsítványokat, és a „Skip by Hash” lista központilag beállított lejárati időket jelenít meg.
Tennivaló
A „Fájltípus”, „Archívum kibontása”, „Archívum tömörítése”, „Származási ország” és „Deep CDR™ Technology” modulok 8.0-s verziójához a Microsoft Visual C++ Redistributable 14.44-es vagy újabb verziója szükséges. Győződjön meg arról, hogy ez a szoftver telepítve van a Windows-alapú gazdagépeken, mielőtt ezek a modulok frissülnének a 8.0-s verzióra.
OPSWAT 2027. áprilisától az Ubuntu 22.04 támogatása is megszűnik a MetaDefender Core oldalon és a hozzá tartozó motorokban. Az Ubuntu 22.04-et futtató csapatoknak érdemes megtervezniük az áttérést egy támogatott operációs rendszerre.
Legújabb megjelenések
Korábbi verzióról frissít? Íme egy rövid összefoglaló arról, hogy mit nyújtott a MetaDefender Core v5.23.0 verzió:
- Az SBOM-on túl: CBOM és AIBOM felismerés: Leltározza a kriptográfiai eszközöket és azok kvantumellenállását, valamint azonosítja a mesterséges intelligencia-modelleket és azok licencét.
- Nagy méretű SBOM- és sebezhetőségi jelentések várakozás nélkül: A jelentések a háttérben készülnek el, jelentéstálcával és beállítható exportálási időkorlát mellett.
- Szigorúbb munkafolyamat-ellenőrzés: Az archiválás leállítása, ha blokkolt fájlt találnak; kizárólag jelszóval védett fájlok elfogadása; valamint a „ Proactive DLP ” beállítások fájltípusonkénti konfigurálása.
- Karanténba helyezett fájlok letöltése és kezelése a Central Management webhelyről: Karanténba helyezett fájlok letöltése és kezelése bejövő port megnyitása nélkül.
- Central Management-szel szinkronizált jelszótárolás: A jelszótárolás az egész példánycsoporton belül egységesen érvényesül.
A teljes előzményeket lásd a kiadási megjegyzésekben.
Következő lépések
Készen állsz az „ MetaDefender ” (Core ) v5.24.0 verziójának használatára? Nézd meg ezeket a hasznos forrásokat:
- Látogasson el a opswat.com/products/metadefender /core oldalra.
- Frissítés az MetaDefender Core v5.24.0 verzióra
- A kiadási megjegyzések megtekintése
