Helyben telepített „ Email Security ”, amely a kiszállítás előtt eltávolítja a fenyegetéseket
MetaDefender Email Gateway Security OPSWAT helyszíni megoldása, amely védelmet nyújt a szervezetek számára az adathalász, a zsarolóvírus és a „ ” típusú e-mailes fenyegetések ellen. A megoldás ellenőrzi, megtisztítja és szabályozza az e-mailek tartalmát, mielőtt azok eljutnának a vállalati és kritikus infrastruktúrákba. zero-day
- Az AI-alapú adathalászat blokkolása
- Titkosított mellékletek fertőtlenítése
- A megfelelőségi ellenőrzések támogatása
Az OPSWAT megbízik
2025 OPSWAT fenyegetettségi jelentés
127%
” kártevő komplexitásának növekedése*
Minden 14. fájl közül 1
” programról kiderült, hogy rosszindulatú*
7.3%
” fájlt rosszindulatúnak minősítette át
Helyi telepítésű „ Email Security ” a csaló e-mailek, a rosszindulatú szoftverek és az adatvesztés ellen
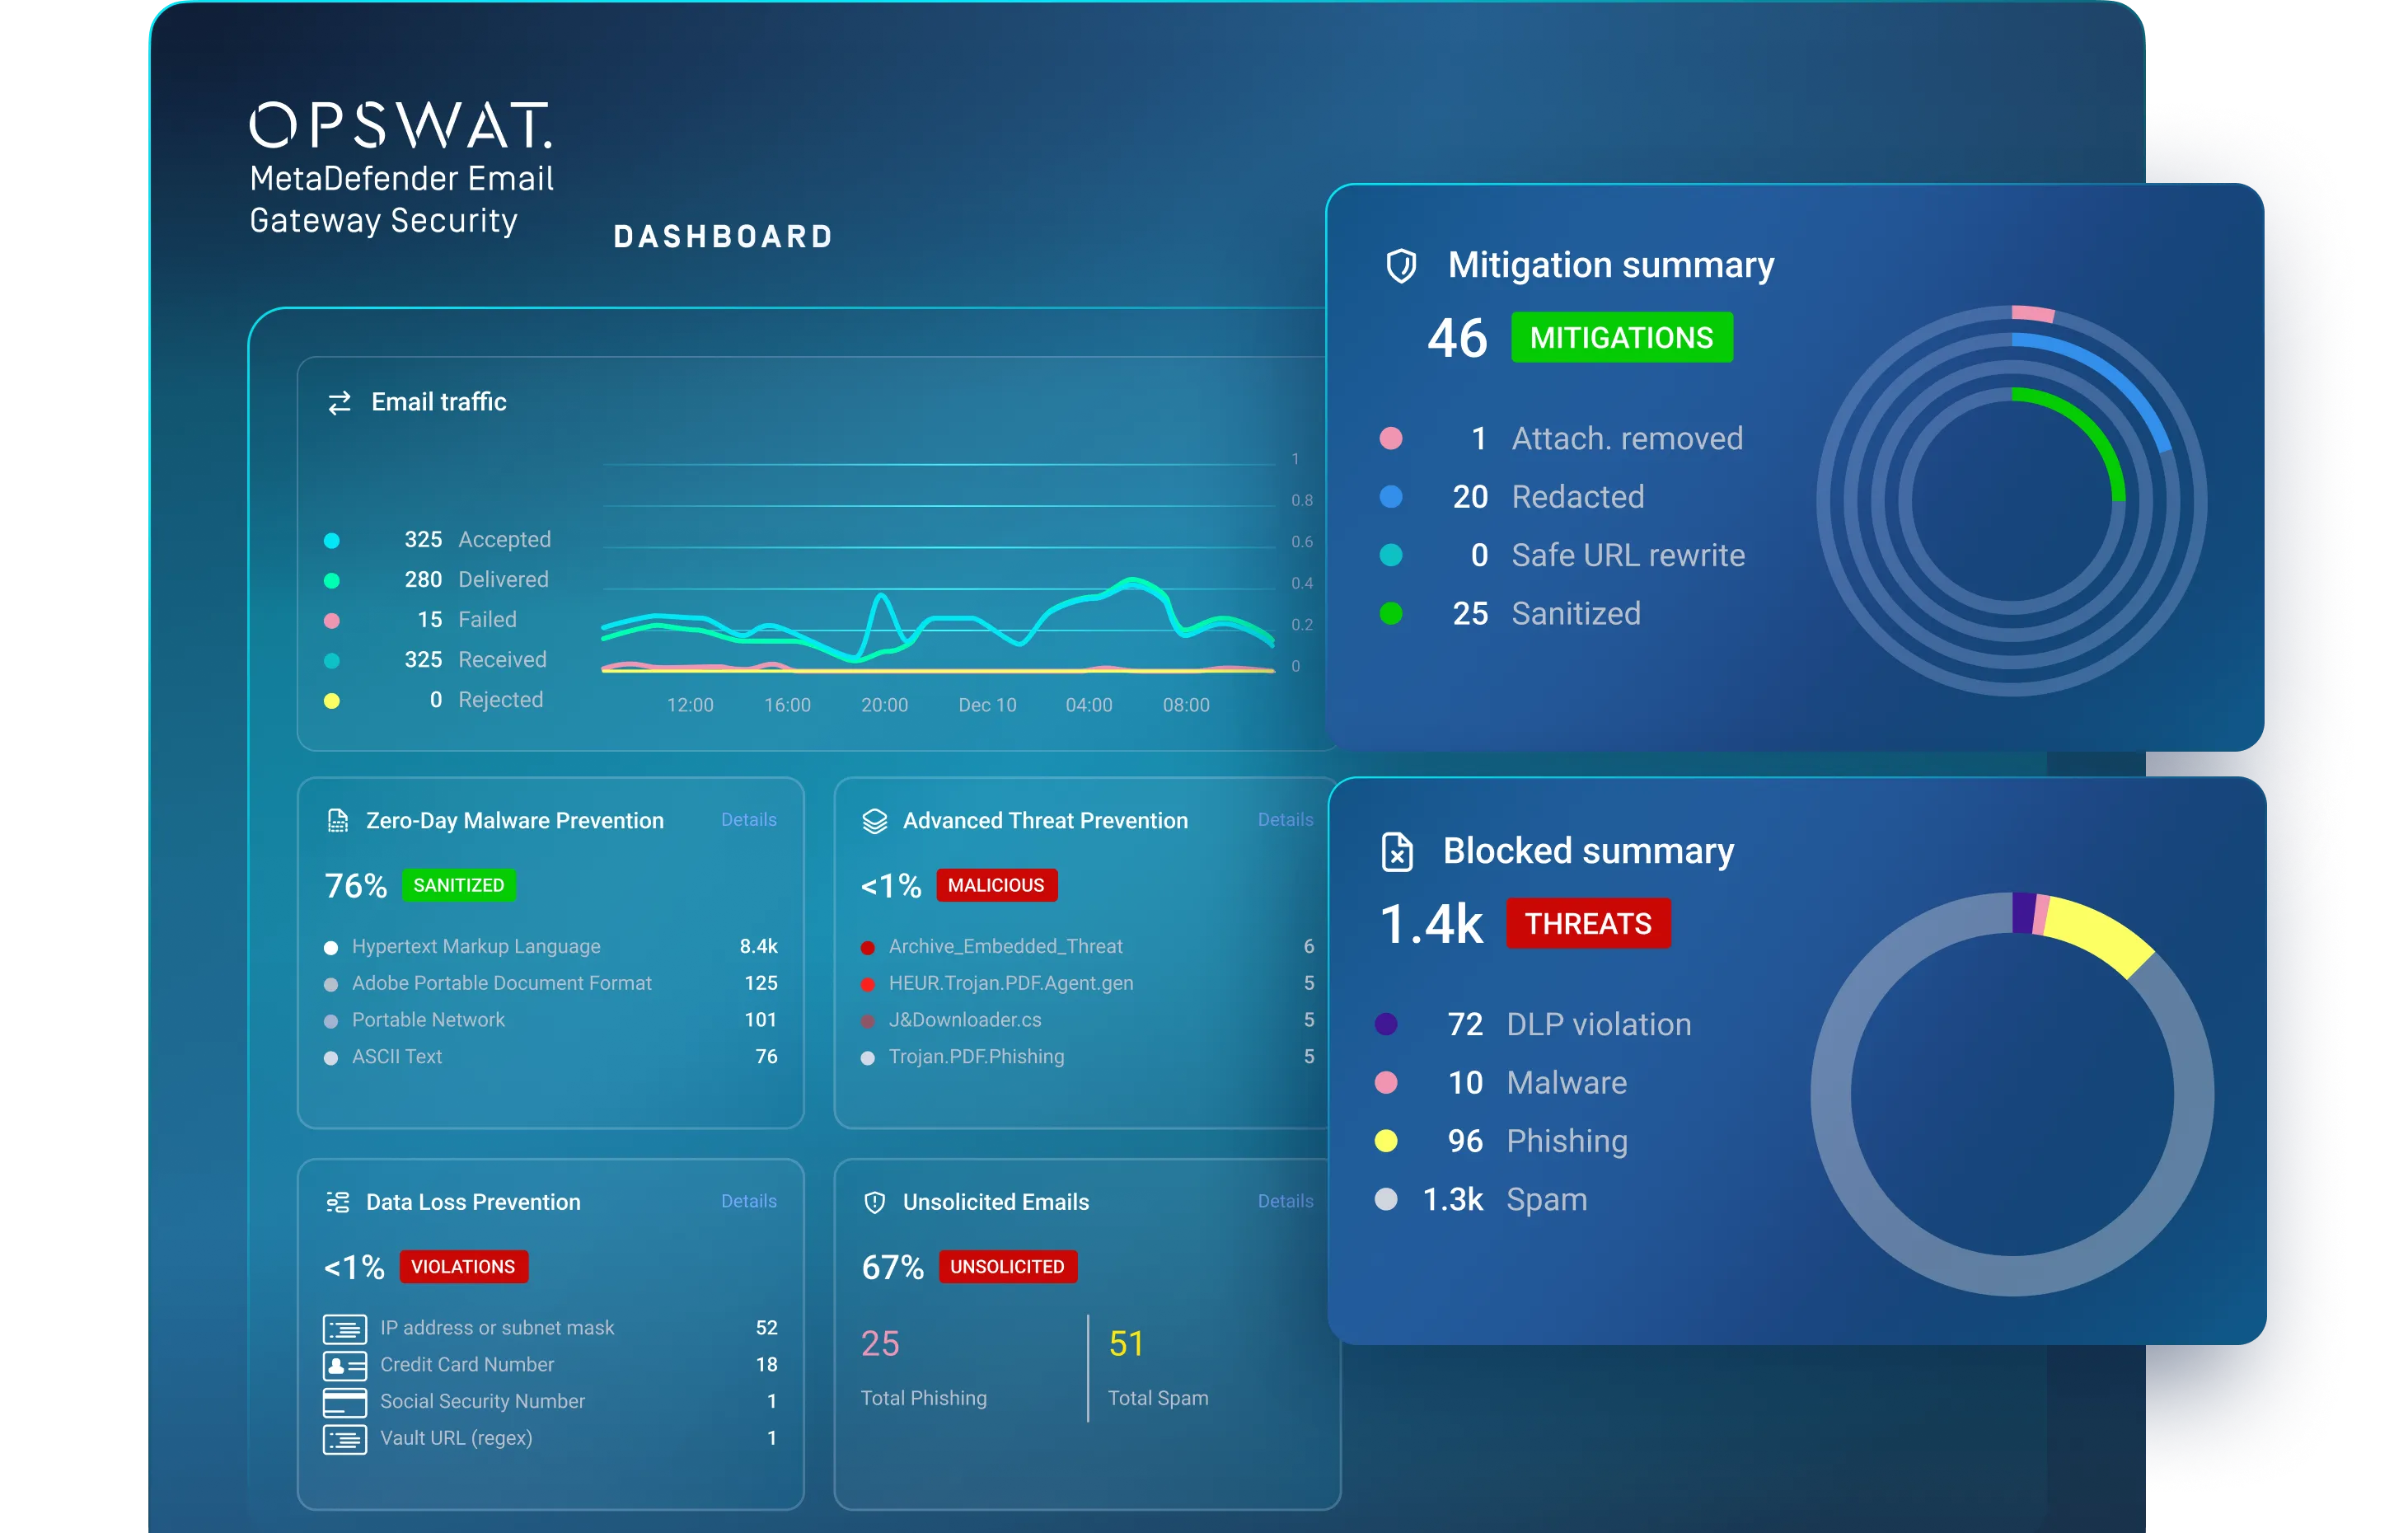
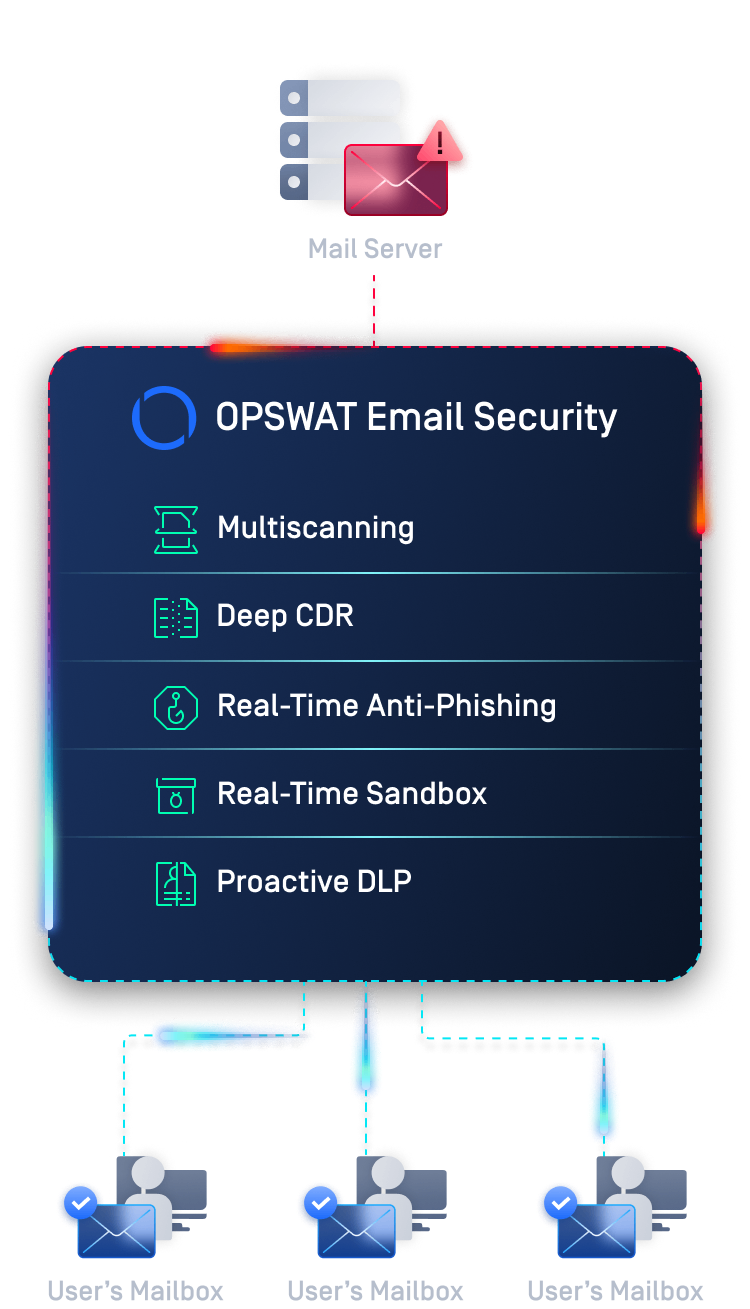
MetaDefender Email Gateway Security Fejlett e-mail védelmet biztosít SMTP/MX szinten, ellenőrizve a bejövő és kimenő e-maileket, mielőtt azok eljutnának a beérkező levelek mappájába. Valós idejű adathalászat-elleni védelmet, a Metascan™-t Multiscanning, a Deep CDR™ technológiát MetaDefender Aether , a Predictive Alin AI, valamint a Proactive DLP™-t alkalmazza. Ez a technológiák kombinációja segít a szervezeteknek csökkenteni a sebezhetőségi időtartamot az AI által generált adathalászat, a zsarolóvírusok, zero-day fenyegetések, valamint az érzékeny adatok elvesztése ellen.
Fejlett adathalász-felismerés
Még a kézbesítés előtt felismeri az adathalász-kísérleteket, a rosszindulatú URL-eket és a szociális manipulációval járó támadásokat
Gépes tanulást, a feladó hírnevének ellenőrzését, valamint több mint 30 online forrásból származó, az e-mail beérkezésekor és a kattintás pillanatában végzett URL-elemzést alkalmaz a potenciálisan rosszindulatú e-mailek felmérésére.
A mellékletek ellenőrzése és fertőtlenítése
Feldolgozza az e-mail mellékleteket – beleértve a titkosított fájlokat is – és kézbesítés előtt megtisztítja őket
A mellékleteket egymást követő biztonsági rétegek segítségével elemzi, és csak szükség esetén végez mélyebb elemzést, így a legitim fájlok gyorsan továbbjutnak, míg a gyanús fájlokat további vizsgálatnak vetik alá.
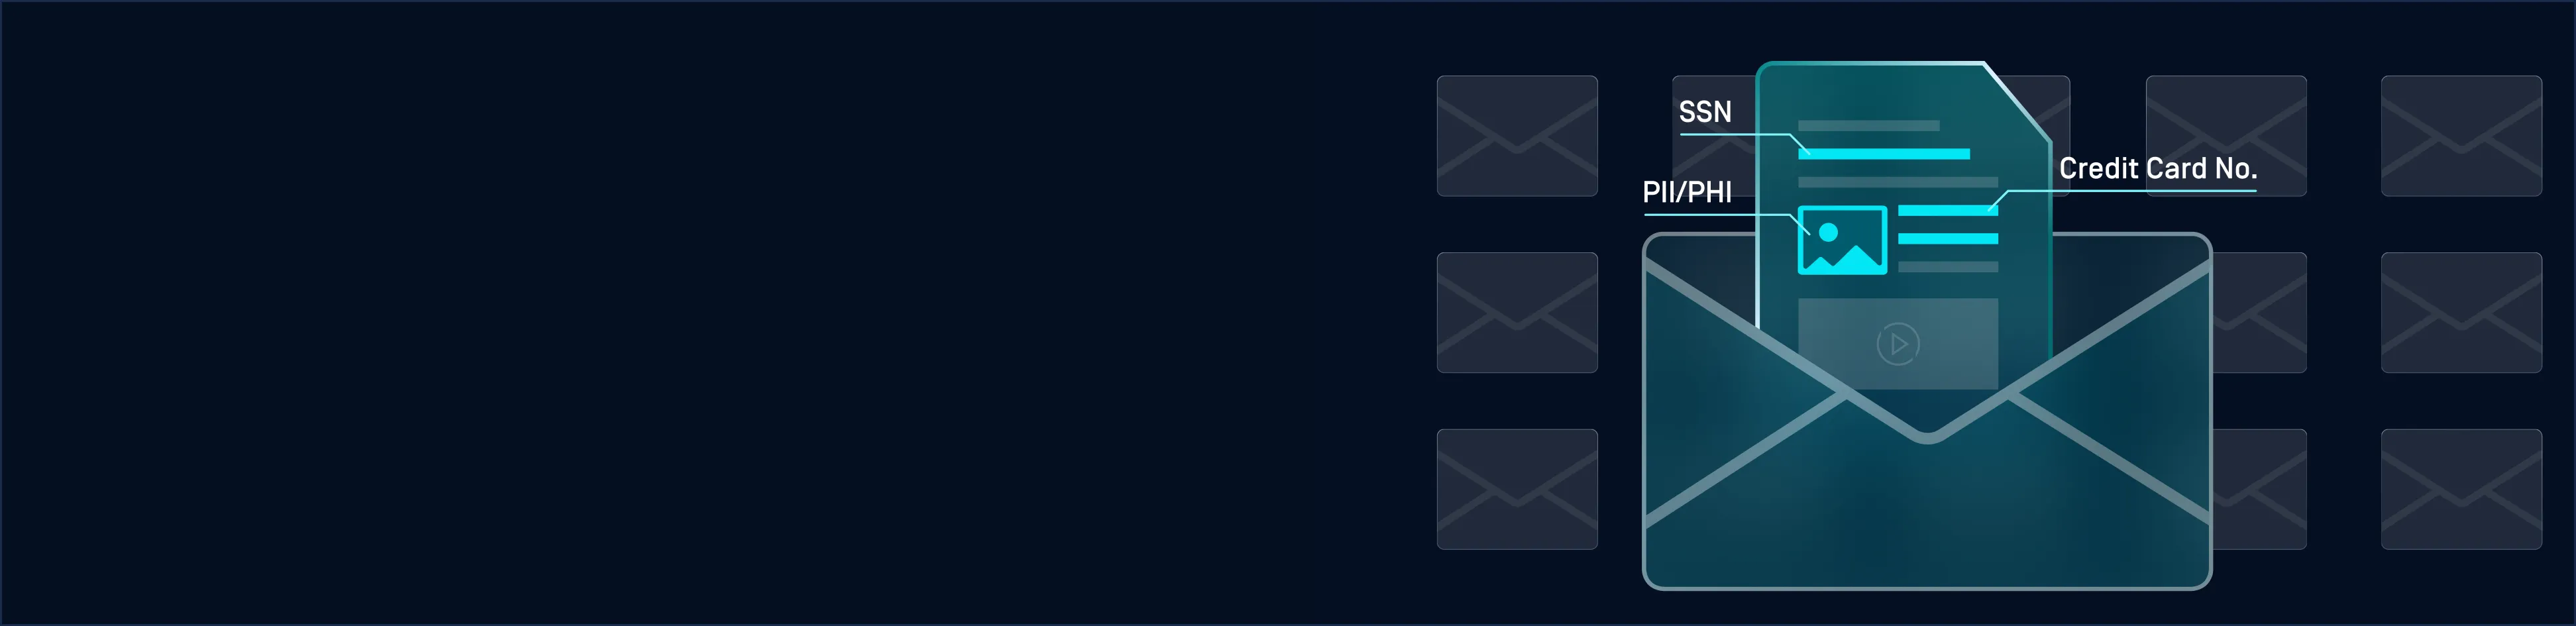
Szabályok érvényesítése és DLP
A bejövő és kimenő e-mail-munkafolyamatokra kiterjedő DLP- és szabályalapú ellenőrzéseket alkalmaz
Több mint 125 fájltípusban felismeri és elrejti az érzékeny adatokat – ideértve a személyazonosító adatokat (PII), az egészségügyi adatokat (PHI) és a hitelesítő adatokat –, miközben támogatja a jelentéskészítést, az ellenőrzési nyomvonalakat és a megfelelőségi bizonyítékok nyújtását.
Főbb jellemzők és előnyök
Fejlett, megelőzésközpontú megközelítés Email Security
A fenyegetéseket valós idejű adathalászat-elleni védelem, a Metascan™ Multiscanning, a Deep CDR™ technológia, MetaDefender Aether , Predictive Alin AI, valamint a Proactive DLP alkalmazásával semlegesíti.
Titkosított mellékletek tisztítása
Feldolgozza a titkosított és jelszóval védett mellékleteket, amennyiben jelszó áll rendelkezésre vagy megadják azt, így csökkentve a biztonsági rések kialakulásának kockázatát anélkül, hogy felesleges terhet róna az informatikai részlegre.
Mesterséges intelligencia alapú e-mailes fenyegetések felismerése és megelőzése
A Predictive Alin AI , az MetaDefender és azAether webhelyeket használja az ismeretlen, nehezen felismerhető és fájlalapú fenyegetések azonosítására, gyors minősítéssel és – szükség esetén – mélyrehatóbb viselkedéselemzéssel.
Helyi telepítés és Air-Gapped Email Security
Támogatja a helyszíni, hálózaton kívüli és a „ air-gapped ” környezeteket, segítve ezzel a szervezeteket az irányítás, az adatszabadság és a rugalmasság fenntartásában.
A felhasználók expozíciójának csökkentése a kiszállítás előtt
Minden e-mailt ellenőriz és fertőtlenít a kézbesítés előtt, anélkül, hogy ez észrevehető késedelmet okozna a felhasználók számára vagy megzavarná az üzleti munkafolyamatokat, ami a szabályozott iparágak számára elengedhetetlen.
Nézze meg a kézbesítés előtti e-mail-védelmi irányelvek működését a gyakorlatban
Fedezze fel, hogyan ellenőrzi az MetaDefender Email Gateway Security a bejövő és kimenő e-mailek tartalmát.
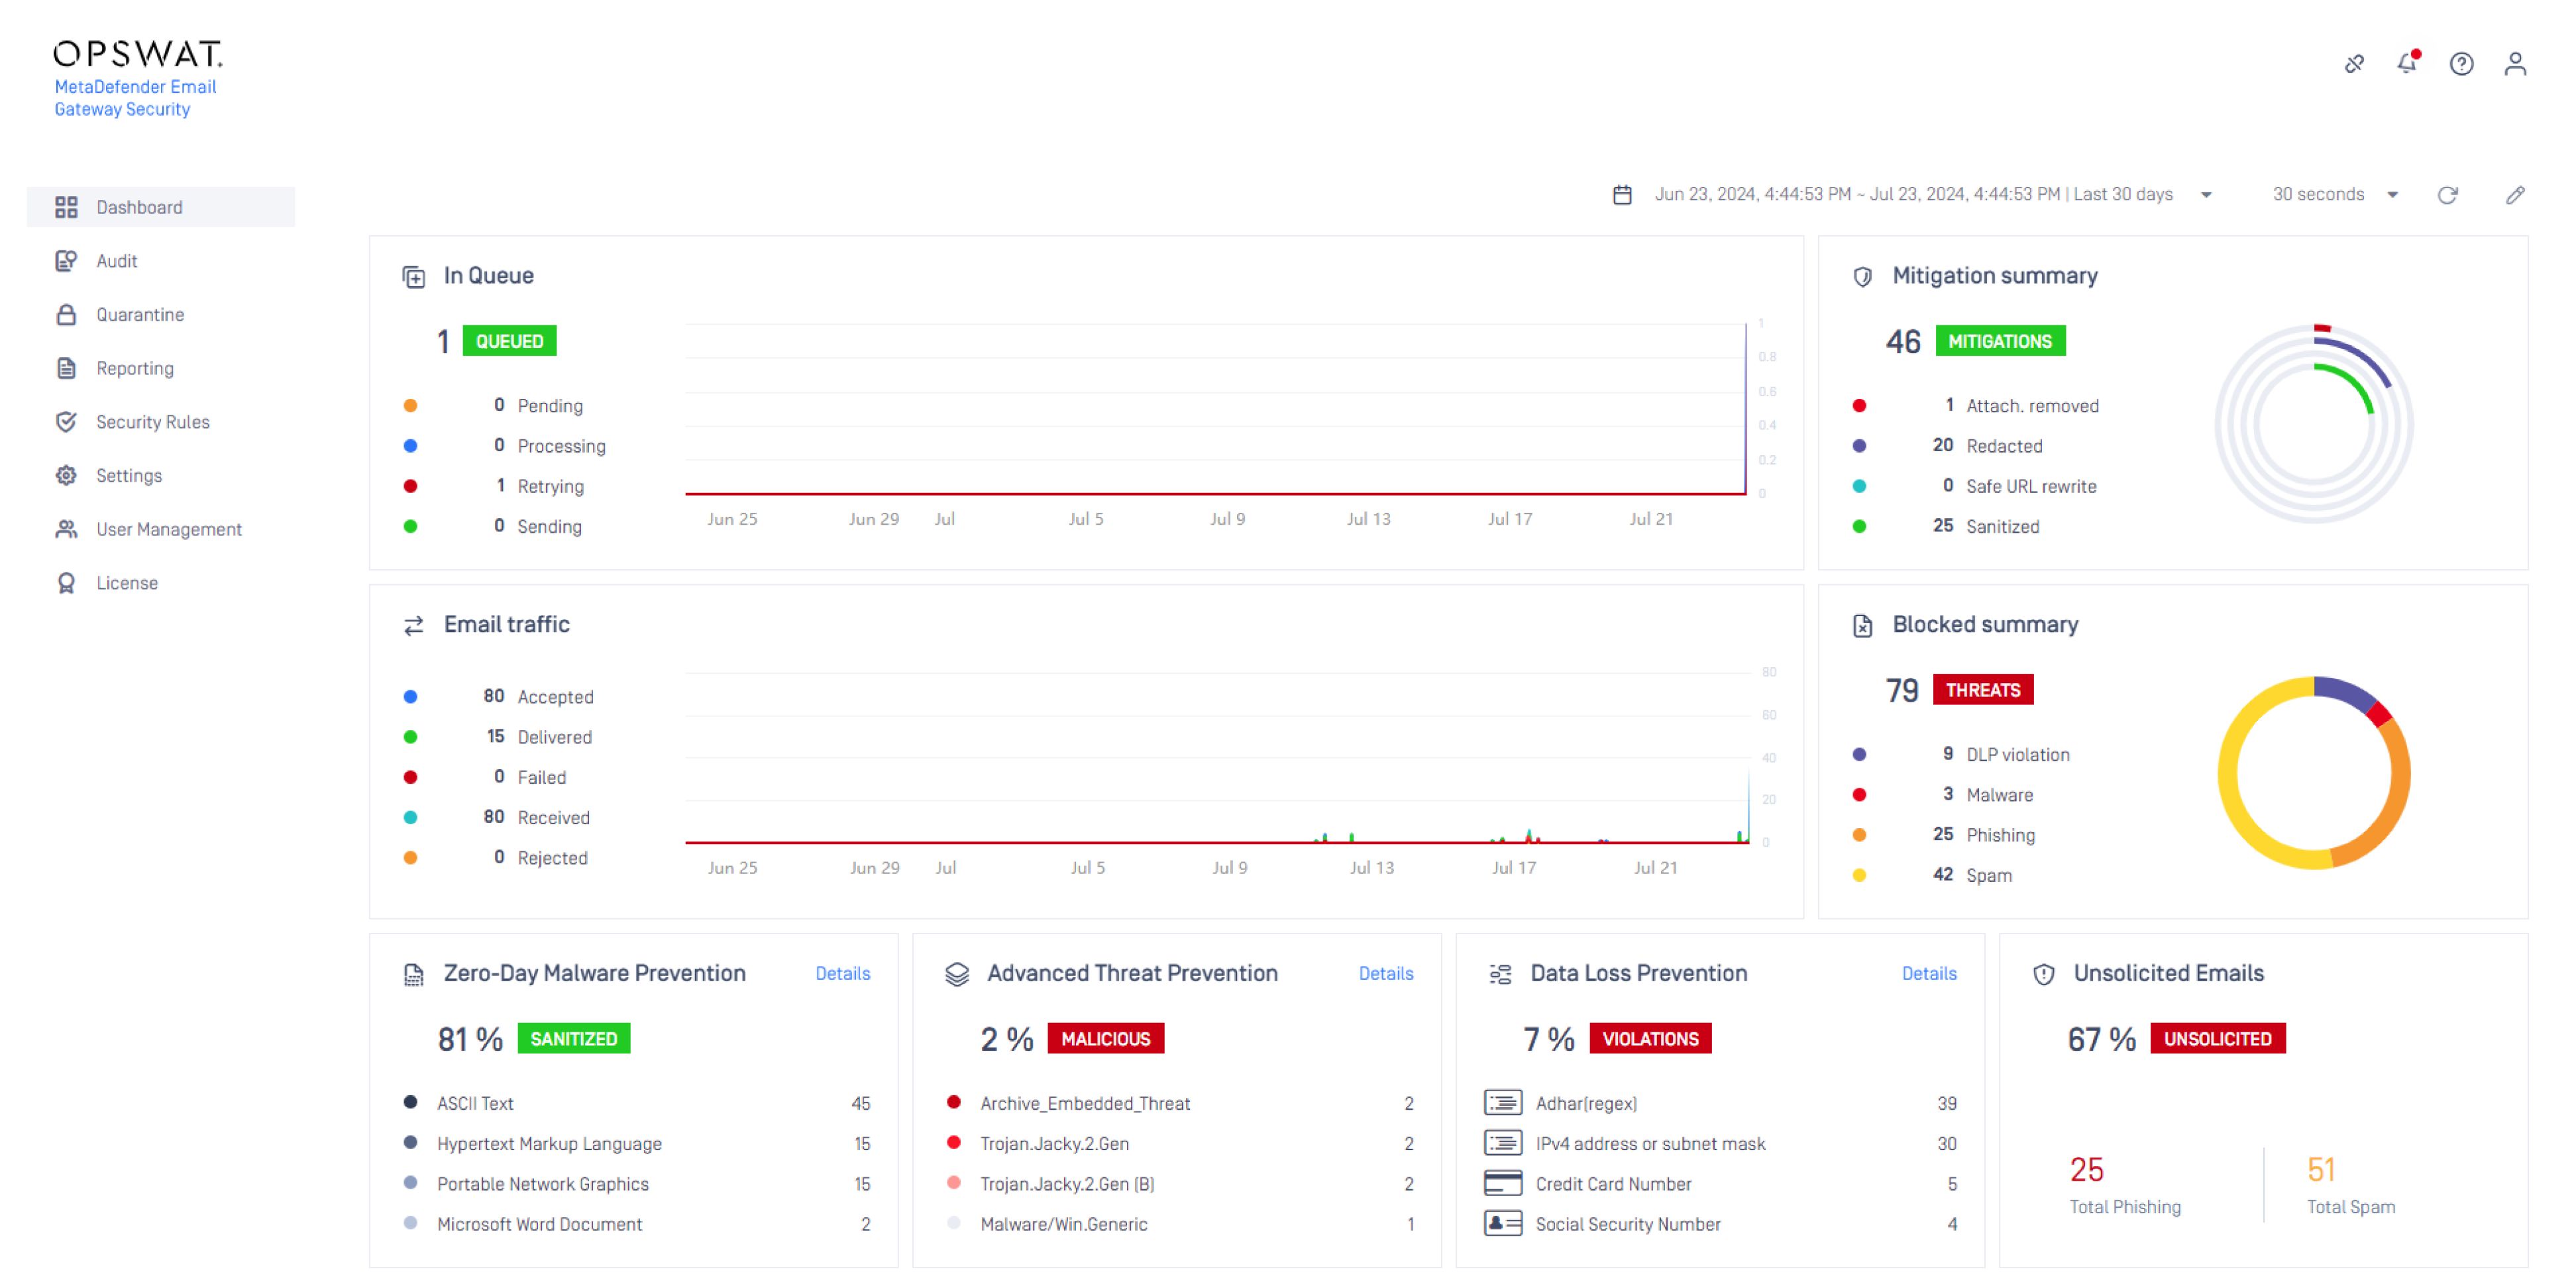
A felderítés helyett a megelőzésre támaszkodva hatékonyan szüntesse meg a zero-day támadásokat
A rosszindulatú tartalmak és ismeretlen fenyegetések valós idejű észlelése a csatolmányokban
Biztosítani kell az e-mailekre vonatkozó PCI és egyéb szabályozások betartását, beleértve a PII adatok védelmét a vállalatokon belül.
Védje a felhasználókat a social engineering támadásoktól, mielőtt azok elérnék a felhasználókat, biztosítva, hogy az IT kevésbé támaszkodhasson a felhasználók tudatosságára és képzésére.
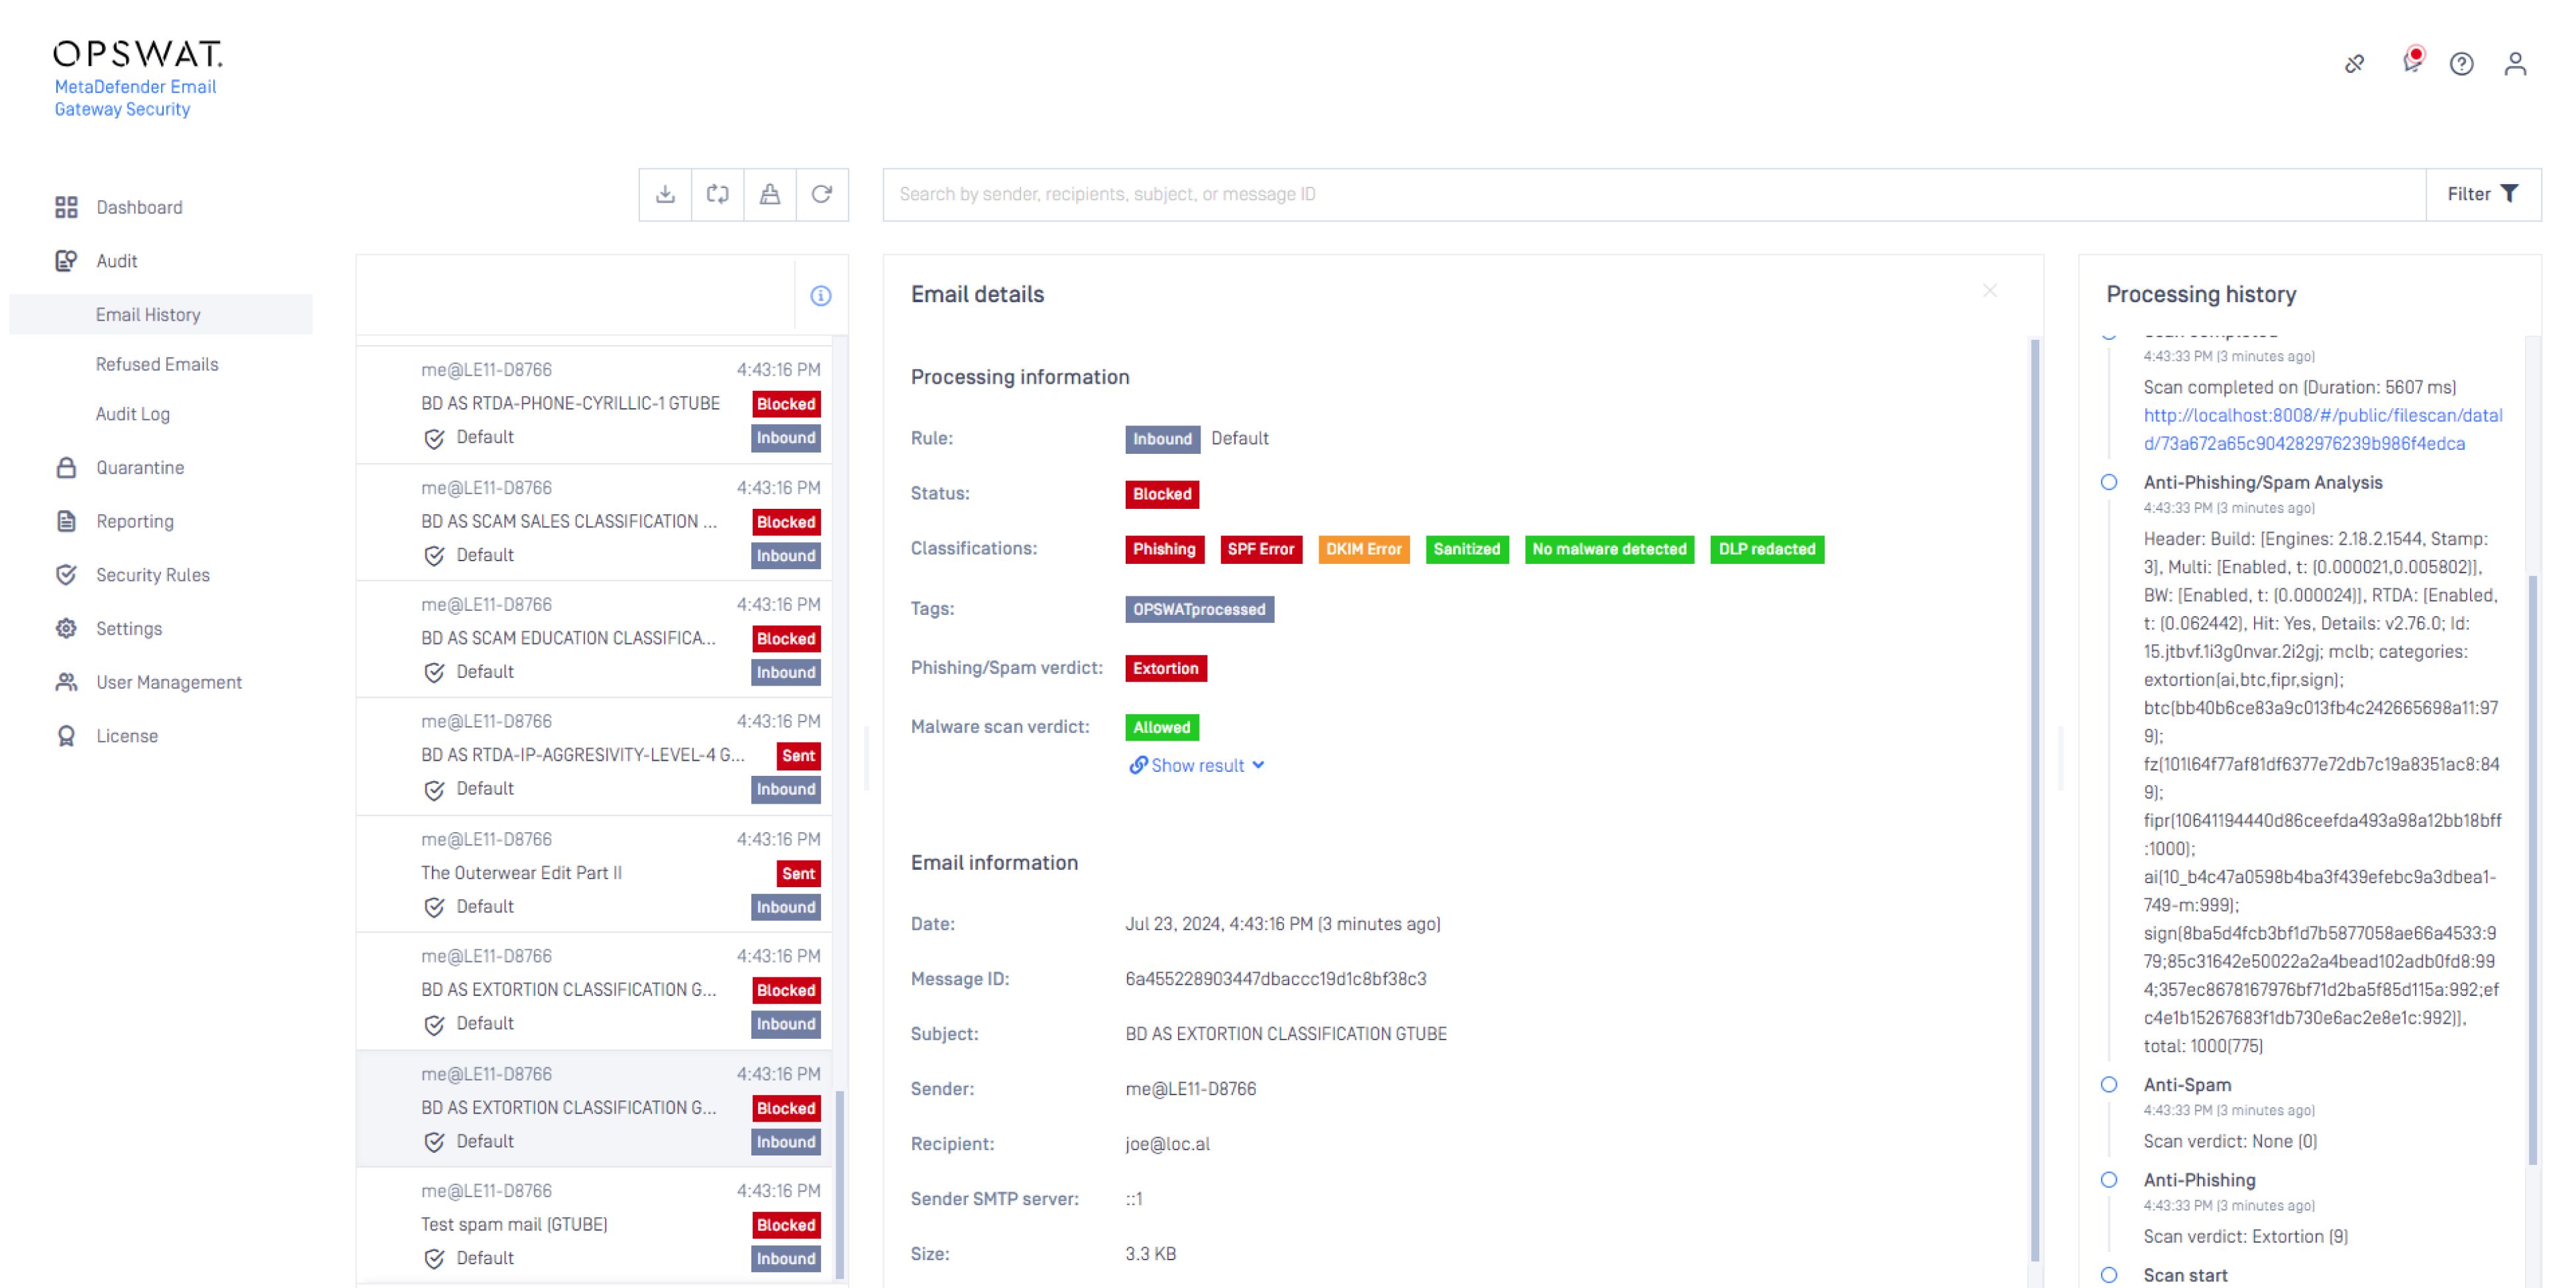
Az ismeretlen fenyegetések felismerési arányának növelése az egyedülálló dinamikus elemzési technológiával
Csökkentse a véletlenszerű fenyegetések számát azáltal, hogy a potenciális adathalász-támadásokat több szakaszban feltárja, mielőtt azok elérnék a felhasználókat.
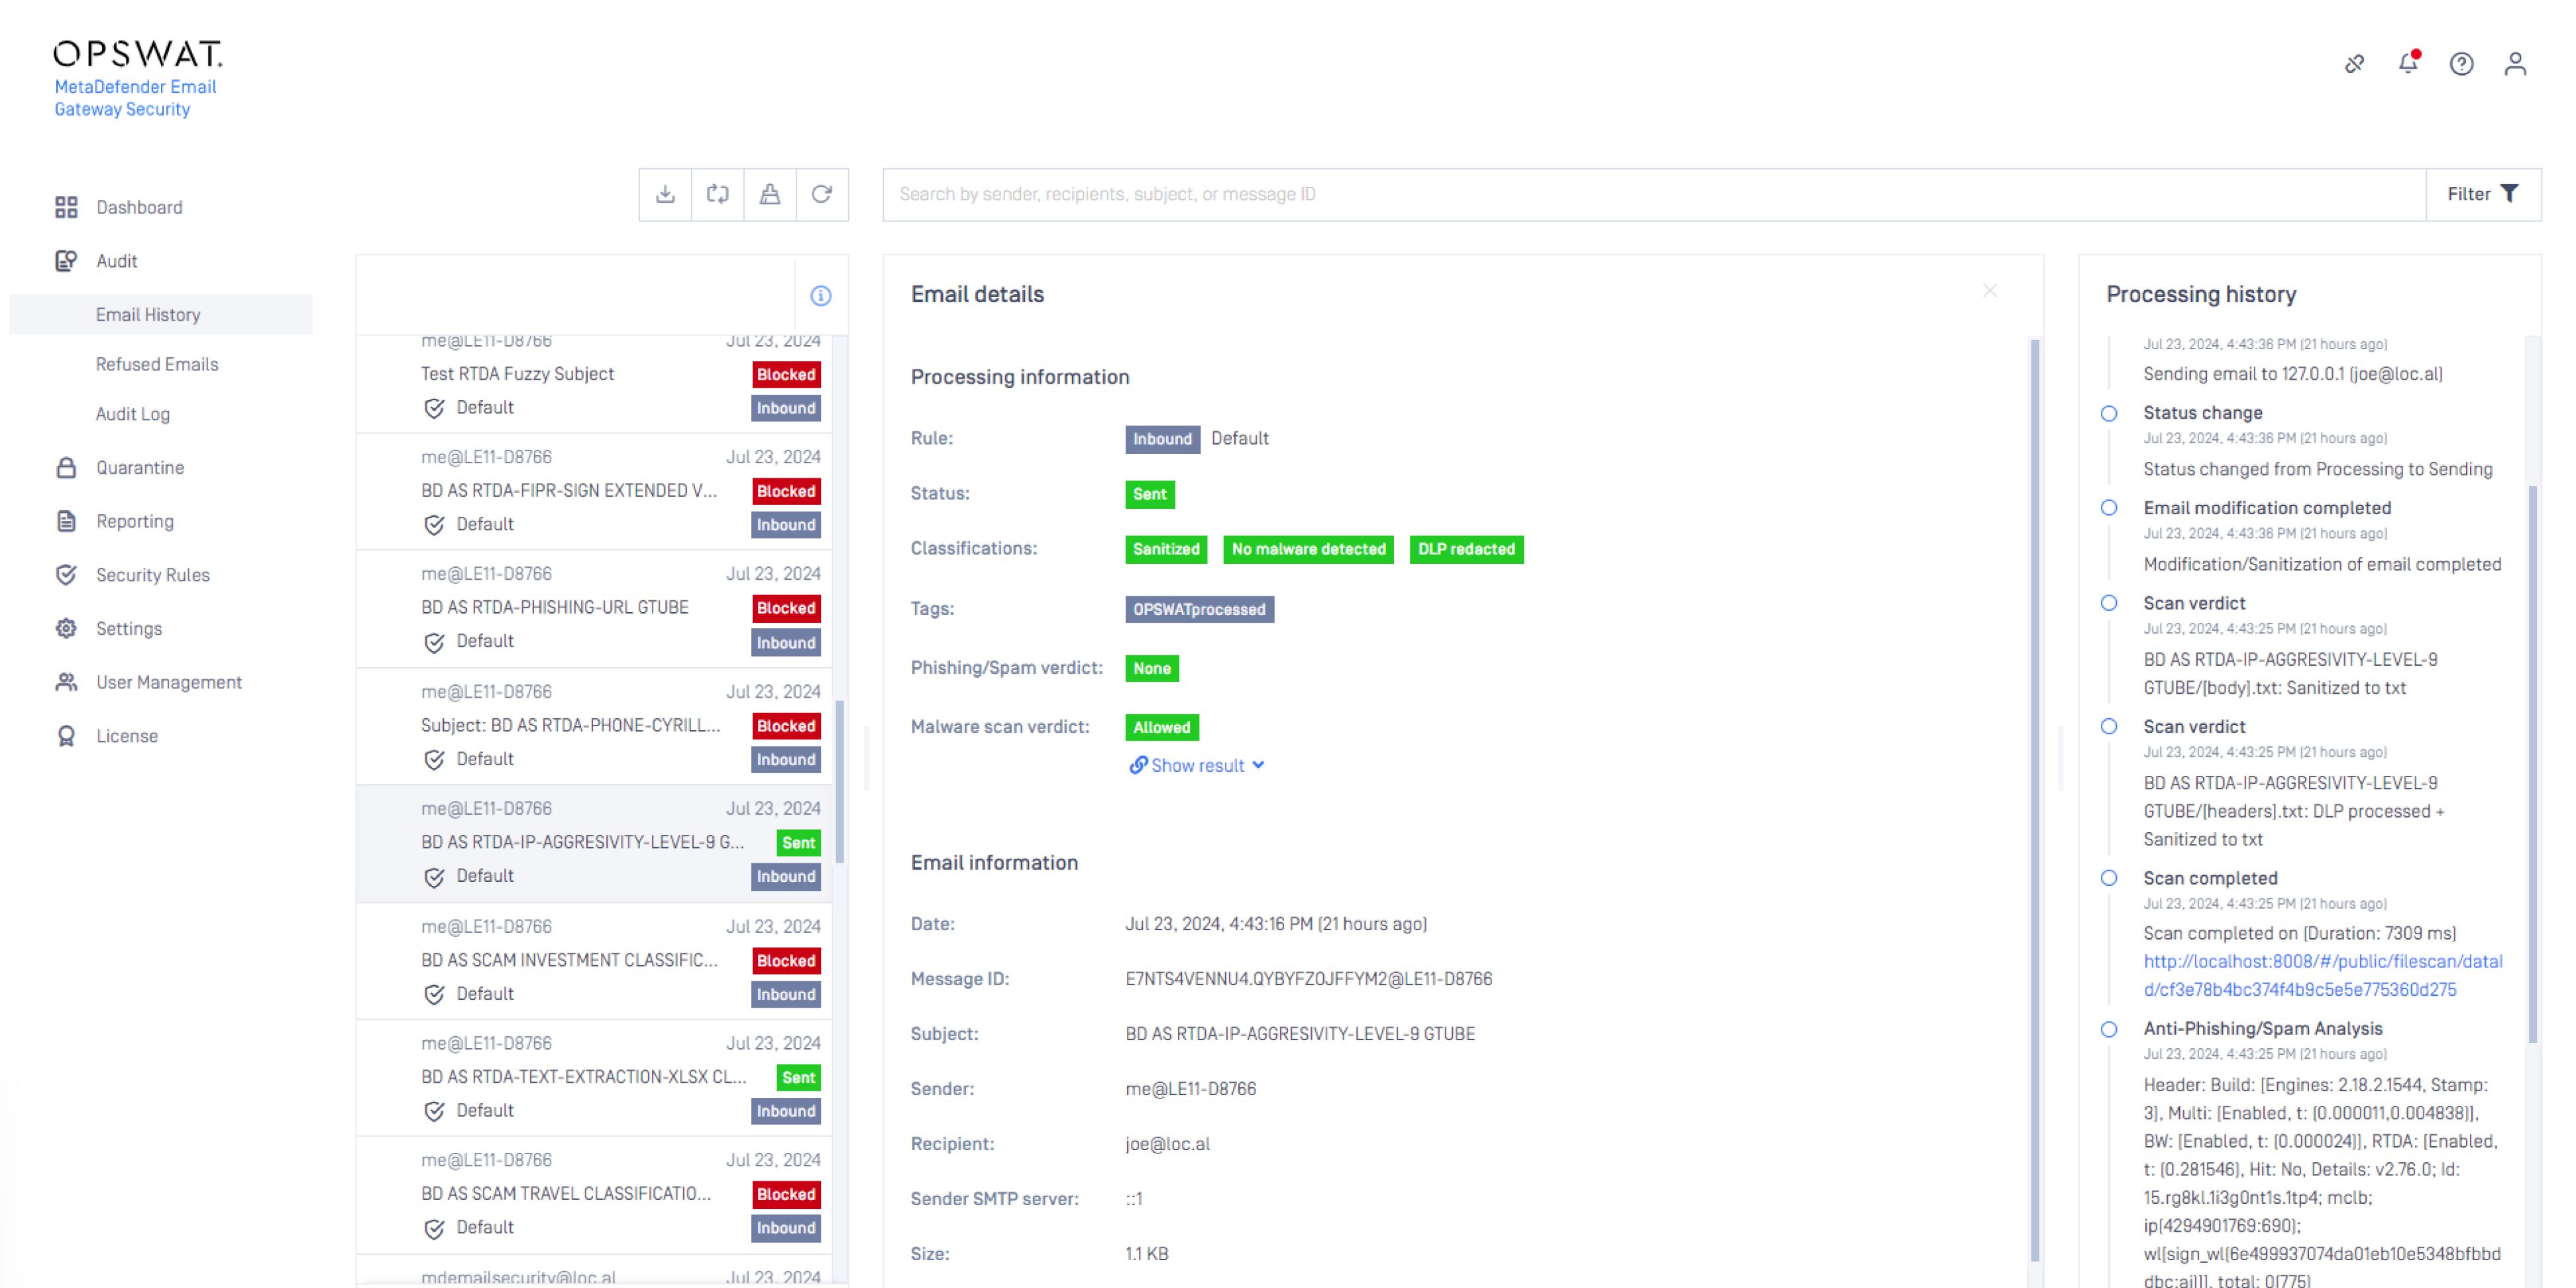
Védje az üzleti termelékenységi fájlokat a csatolmányokból származó dokumentumalapú fenyegetések eltávolításával
 A Zero-Day megelőzése
A felderítés helyett a megelőzésre támaszkodva hatékonyan szüntesse meg a zero-day támadásokat
- Fejlett fenyegetésmegelőzés
A rosszindulatú tartalmak és ismeretlen fenyegetések valós idejű észlelése a csatolmányokban
- Adatvesztés megelőzése
Biztosítani kell az e-mailekre vonatkozó PCI és egyéb szabályozások betartását, beleértve a PII adatok védelmét a vállalatokon belül.
- Kéretlen e-mailek
Védje a felhasználókat a social engineering támadásoktól, mielőtt azok elérnék a felhasználókat, biztosítva, hogy az IT kevésbé támaszkodhasson a felhasználók tudatosságára és képzésére.
- Fenyegetéselemzés
Az ismeretlen fenyegetések felismerési arányának növelése az egyedülálló dinamikus elemzési technológiával
- Valós idejű adathalászat elleni védelem
Csökkentse a véletlenszerű fenyegetések számát azáltal, hogy a potenciális adathalász-támadásokat több szakaszban feltárja, mielőtt azok elérnék a felhasználókat.
- Csatlakozás fertőtlenítése
Védje az üzleti termelékenységi fájlokat a csatolmányokból származó dokumentumalapú fenyegetések eltávolításával
MetaDefender™ Email Gateway Security
Valós idejű adathalászat-védelem egy
99,98%-os felismerési arány
Metascan Multiscanning Through
30+
AV-motorok
99.5%
Zero-Day A hatékonysági arány a…-ig MetaDefender Aether
Deep CDR™ technológia, amely több mint 200 fájltípust támogat, beleértve a titkosított fájlokat is
<100 ms anti-malware verdict delivery without sandbox detonation
Proactive DLP Fedezet
Több mint 125 fájltípus
Biztonságos e-mail átjáró:
A felderítésen túlmutató megelőzés
MetaDefender Email Gateway Security Ötvözi a többszintű ellenőrzést, a fájlok tisztítását, az adathalász-védelmet, az URL-elemzést, a „ Predictive Alin AI ” funkciót és a szabályok érvényesítését, hogy még az e-mail kézbesítése előtt csökkentse a fenyegetéseket, és a szervezetek számára a lehető legszigorúbb ellenőrzést biztosítsa az e-mail-forgalom felett. A kizárólag észlelésre épülő megközelítések sebezhetőséget hagynak maguk után, mivel a támadók egyre gyakrabban használnak linkeket, megbízható fájltípusokat és mesterséges intelligenciával támogatott csaliüzeneteket a felhasználók eléréséhez.
Technológia | MetaDefender Email Security | Egyéb Email Security Forgalmazók |
|---|---|---|
Ismert és Zero-day kártevő-védelem: Multiscanning Több mint 30 kártevő-ellenes motorral rendelkezik | ||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation | ||
Ismeretlen és „ Zero-day ” típusú kihasználások megelőzése: A Deep CDR™ technológia több mint 200 fájltípust támogat | ||
Hitelesítési adatok begyűjtése és adathalászat elleni védelem: Valós idejű adathalászat elleni védelem Time-of-click elemzés 30+ online forrásra hivatkozva. | ||
Ismeretlen kártevők elleni védelem: Valós idejű MetaDefender Aether ~10 másodperces gyorselemzés | ||
Jelszóval védett mellékletek visszafejtése Interaktív jelszó archívum visszafejtése |
Telepítési lehetőségek
Helyszínen
A meglévő levelezési szerverek elé SMTP/MX szinten, illetve a meglévő e-mail átjárók után második védelmi vonalként kerül bevezetésre.
Nincs kapcsolat
MetaDefender Email Gateway Security külső hálózati kapcsolat nélkül működik, így korlátozott környezetben is biztosítja az e-mailek biztonságos ellenőrzését.
Air-Gapped
Támogatja azokat a teljesen elszigetelt környezeteket, amelyek helyi ellenőrzést, szabályok érvényesítését és adatkezelést igényelnek.
Integrációk
MetaDefender Email Gateway Security Integrálható a Microsoft Exchange-szel Server, a Microsoft 365-tel, a Google Workspace-szel, MetaDefender Managed File Transfer , valamint bármely SMTP-alapú e-mail-átjáróval vagy levelezőkiszolgálóval, hogy a kézbesítés előtt ellenőrizze a bejövő és kimenő e-mail-forgalmat. Az SMTP/MX szinten történő telepítés révén a megelőítésre épülő védelmet biztosít a meglévő e-mail-ökoszisztémákban anélkül, hogy a szervezeteknek le kellene cserélniük jelenlegi platformjaikat, vagy meg kellene szakítaniuk a kialakult levelezési munkafolyamatokat.
Magas kockázatú e-mail-
-környezetekben is bevált
- „Mivel a Deep CDR™ technológiát alkalmaztuk az e-mail csatornában, ők [a bank] teljes bizonyossággal állíthatják, hogy az e-mail csatornában a rosszindulatú programok száma közel 95%-kal csökkent.”Lambert LinInformációbiztonsági tanácsadó
- " Az OPSWAT segít megakadályozni, hogy [a rosszindulatú programokat tartalmazó] fájlok bejussanak a hálózatba."Tobias MüllerMűszaki csoportvezető a Luzerner Psychiatrie AG-nél
- „Ezen értékelési folyamat során a OPSWATwebhelyen található MetaDefender Email Security szolgáltatás tűnt ki ideális megoldásként a Multiscanning technológiájának, a zökkenőmentes integrációs lehetőségeinek és a kiváló felhasználói élménynek köszönhetően.”Guy ElmalemIT és kiberinfrastruktúra-menedzser
Email Security -t használja fel megfelelési bizonyítékként
MetaDefender Email Gateway Security segíti a szabályozás alá tartozó szervezeteket a megfelelési követelmények teljesítésében a megelőítésre épülő e-mail-biztonsági megoldásokkal, a dokumentált ellenőrzési és tisztítási eredményekkel, az auditáláshoz alkalmas bizonyítéknyomokkal, valamint a bejövő és kimenő e-mail-munkafolyamatokra kiterjedő DLP-vel. Ezek a funkciók a legszigorúbb biztonsági követelményeknek megfelelően lettek kialakítva, bizonyítják az ellenőrzés hatékonyságát, és támogatják a gyors reagálásra vonatkozó elvárásokat olyan keretrendszerekben, mint a DORA, a NIS2, a GDPR és további 30 keretrendszer.
Ajánlott források

MetaDefender Email Gateway Security
Legjobb gyakorlatok az Email Security és a létfontosságú infrastruktúrák védelme terén

Email Security bankok, pénzügyi szolgáltatók és biztosítótársaságok számára

Email Security a CISO-k számára

Email Gateway Security áttérési útmutató

Email Security: Ellenőrzőlista a vásárlók számára

Vásárlás előtt: 7 Email Security
0 eredmény. Kérjük, próbálja újra.
GYIK
A Microsoft 365 natív védelmi rendszere a saját észlelési rendszerét felhasználva ellenőrzi a mellékleteket a felhőben. MetaDefender AEmail Gateway Security kiegészül a Metascan Multiscanning szolgáltatással, amely több mint 30 víruskereső motoron fut, a Deep CDR™ technológiával, amely több mint 200 fájltípust vizsgál, valamint a helyszíni SMTP/MX szintű Proactive DLP szolgáltatással, így a mellékleteket a kézbesítés előtt tisztítják meg, nem pedig utána értékelik. A Microsoft Exchange Server környezetekben a Microsoft Defender előtt, második védelmi vonalként működik.
MetaDefender Email Gateway Security A mellékleteket a Metascan segítségével Multiscanning több mint 30 víruskereső motoron keresztül elemzi, a Deep CDR™ technológiával, a MetaDefender Aether , valamint a Predictive Alin AI, egy mesterséges intelligencián alapuló kártevő-felismerő motorral.
MetaDefender Email Gateway Security A rendszer a kézbesítés előtt elemzi a linkeket és a mellékleteket a „ multiscanning ”, a „Deep CDR™” technológia, az adaptív „ sandboxing ” és a mesterséges intelligencián alapuló kártevő-felismerés segítségével, hogy csökkentse a fájlalapú zsarolóvírusok és a rosszindulatú tartalmak által jelentett kockázatot. Ezen felül hírnév-ellenőrzéseket, valamint több mint 30 online forrásból származó, az e-mail érkezésekor és a linkre kattintáskor végzett URL-elemzéseket is végrehajt a potenciálisan rosszindulatú e-mailek felmérésére.
MetaDefender Email Gateway Security valós idejű adathalászat-védelmet, gépi tanulást, hírnév-ellenőrzéseket és URL-elemzést alkalmaz a kifinomult adathalász-támadások felderítésére, beleértve a mesterséges intelligenciával támogatott és a szociális manipulációra épülő támadásokat is.
MetaDefender Email Gateway Security átvizsgálja az e-mail szövegét a jelszó után kutatva, majd automatikusan ellenőrzi, megtisztítja és szandboxba helyezi a fájlt, mielőtt – amennyiben az nem jelent fenyegetést – biztonságosan és teljes funkcionalitással továbbítja azt. Ha nem található jelszó, a felhasználó e-mailben értesítést kap, hogy adja meg a jelszót egy önkiszolgáló portálon keresztül. Ezután a fájl az IT-részleg vagy a SOC kézi ellenőrzése nélkül továbbításra kerül a Metascan Multiscanning, a Deep CDR™ Technology MetaDefender , aAether és a Proactive DLP szolgáltatásokba.
MetaDefender Email Gateway Security segít az e-mail-biztonsági és adatvédelmi irányelvek betartatásában a DLP, a tartalomellenőrzés, az adatmaszkolás, a jelentések, az ellenőrzési nyomvonalak és a központosított vezérlési funkciók segítségével. A szabályozási előírásoknak való megfelelés kiterjed a GDPR-ra, a DORA-ra, a NIS2-re és több mint 30 további szabályozási keretre. A teljes lista a szabályozási oldalunkon érhető el.
Igen, az MetaDefender Email Gateway Security megoldást kifejezetten olyan kritikus infrastruktúrák, operatív technológiák (OT), ipari vezérlőrendszerek (ICS), kormányzati és védelmi szervek, valamint egyéb szabályozott környezetek számára fejlesztették ki, ahol az e-maileken keresztül terjedő kockázatok szigorú ellenőrzésére van szükség. Az MetaDefender Email Gateway Security támogatja a helyi ellenőrzést, az adatkezelést, a DLP-t (adatvesztés-megelőzés) és az air-gapped telepítési modelleket olyan környezetekben, ahol a kizárólag felhőalapú e-mail-biztonsági megoldások nem feltétlenül felelnek meg az üzemeltetési vagy szabályozási követelményeknek.
MetaDefender Email Gateway Security Exchange-környezetekben a Microsoft Exchange Server vagy a Microsoft Defender előtt is futtatható, így egy további ellenőrzési réteget biztosít, mielőtt az e-mailek eljutnának a felhasználókhoz, anélkül, hogy ez észrevehető késleltetést okozna a felhasználók számára, vagy megzavarná az üzleti munkafolyamatokat.
MetaDefender Email Gateway Security biztonsági naplókat küldhet egy SIEM által biztosított syslog-kiszolgálóra a szabványos syslog- és CEF-formátumok használatával, ezzel segítve a szervezeteket a felügyeleti és vizsgálati munkafolyamatok központosításában.
