OPSWAT Alkatrészlista
A szoftvercsomagok és az ismert sebezhetőségek azonosítása, a kriptográfiai kockázat felmérése, valamint a mesterséges intelligencia-modellek eredetének és a megadott licencfeltételeknek a vizsgálata.
- Software Komponensek láthatósága
- A posztkvantum-átállás tervezése
- Az AI-modell eredete
Az OPSWAT megbízik
























Automatizált SBOM,
CBOM és AIBOM
generálás
CycloneDX és SPDX az SBOM-hoz
8,7 millió+
Külső fejlesztők által készített, nyílt forráskódú „
” Software
CI/CD folyamat és a
-integráció
Software & Az AI-licencre vonatkozó információk
Ismert sebezhetőségek és kriptográfiai kockázatok átláthatósága
A készletnyilvántartás hiányosságai kockázatot jelentenek
A hiányos leltárak miatt a csapatoknak maguknak kell rekonstruálniuk a bizonyítékokat a sebezhetőségek kezelése, a kriptográfiai áttérés és a mesterséges intelligencia-modellek felülvizsgálata céljából.
A fájlok a komponensek adatai nélkül érkeznek
Előfordulhat, hogy a beszállítói szoftverek és a mesterséges intelligencia-modellfájlok használható leltár nélkül érkeznek, így a csapatoknak a felülvizsgálat előtt maguknak kell megállapítaniuk a csomagverziókat, a kriptográfiai függőségeket, a modellek eredetét és a megadott licencfeltételeket.
A megfelelési és dokumentációs követelmények szigorodása
Az új CVE-k manuális komponensellenőrzéseket váltanak ki
Amikor egy új CVE-t tesznek közzé, a hiányzó csomagnévek és verziószámok késleltetik az első lépést: annak megállapítását, hogy mely szoftverelemeket kell kivizsgálni.
Elemzés, leltározás, exportálás
 1. lépés
A támogatott fájlok és elemek beolvasása
Vizsgálja át a forrásfájlokat, a bináris fájlokat, a tanúsítványokat, a konténer tartalmát és a mesterséges intelligencia-modellfájlokat. Az elemzés hatóköre a fájltípustól és az engedélyezett BOM-moduloktól függ.
- 2. LÉPÉS
Az engedélyezett BOM-modulok futtatása
Az engedélyezett modulok egy vizsgálati eredmény keretében legfeljebb három leltárt generálnak, a beküldött fájltól és a támogatott elemzéstől függően.
- 3. LÉPÉS
Egyedi vagy összevont jelentések exportálása
Készítsen külön SBOM-okat SPDX vagy CycloneDX formátumban, illetve a CBOM-mal és az AIBOM-mal együtt JSON-ban vagy PDF-ben, így biztosítva az AppSec, a PQC, az AI-irányítás, a jogi és a GRC-csapatok számára a munkájukhoz szükséges formátumokat.
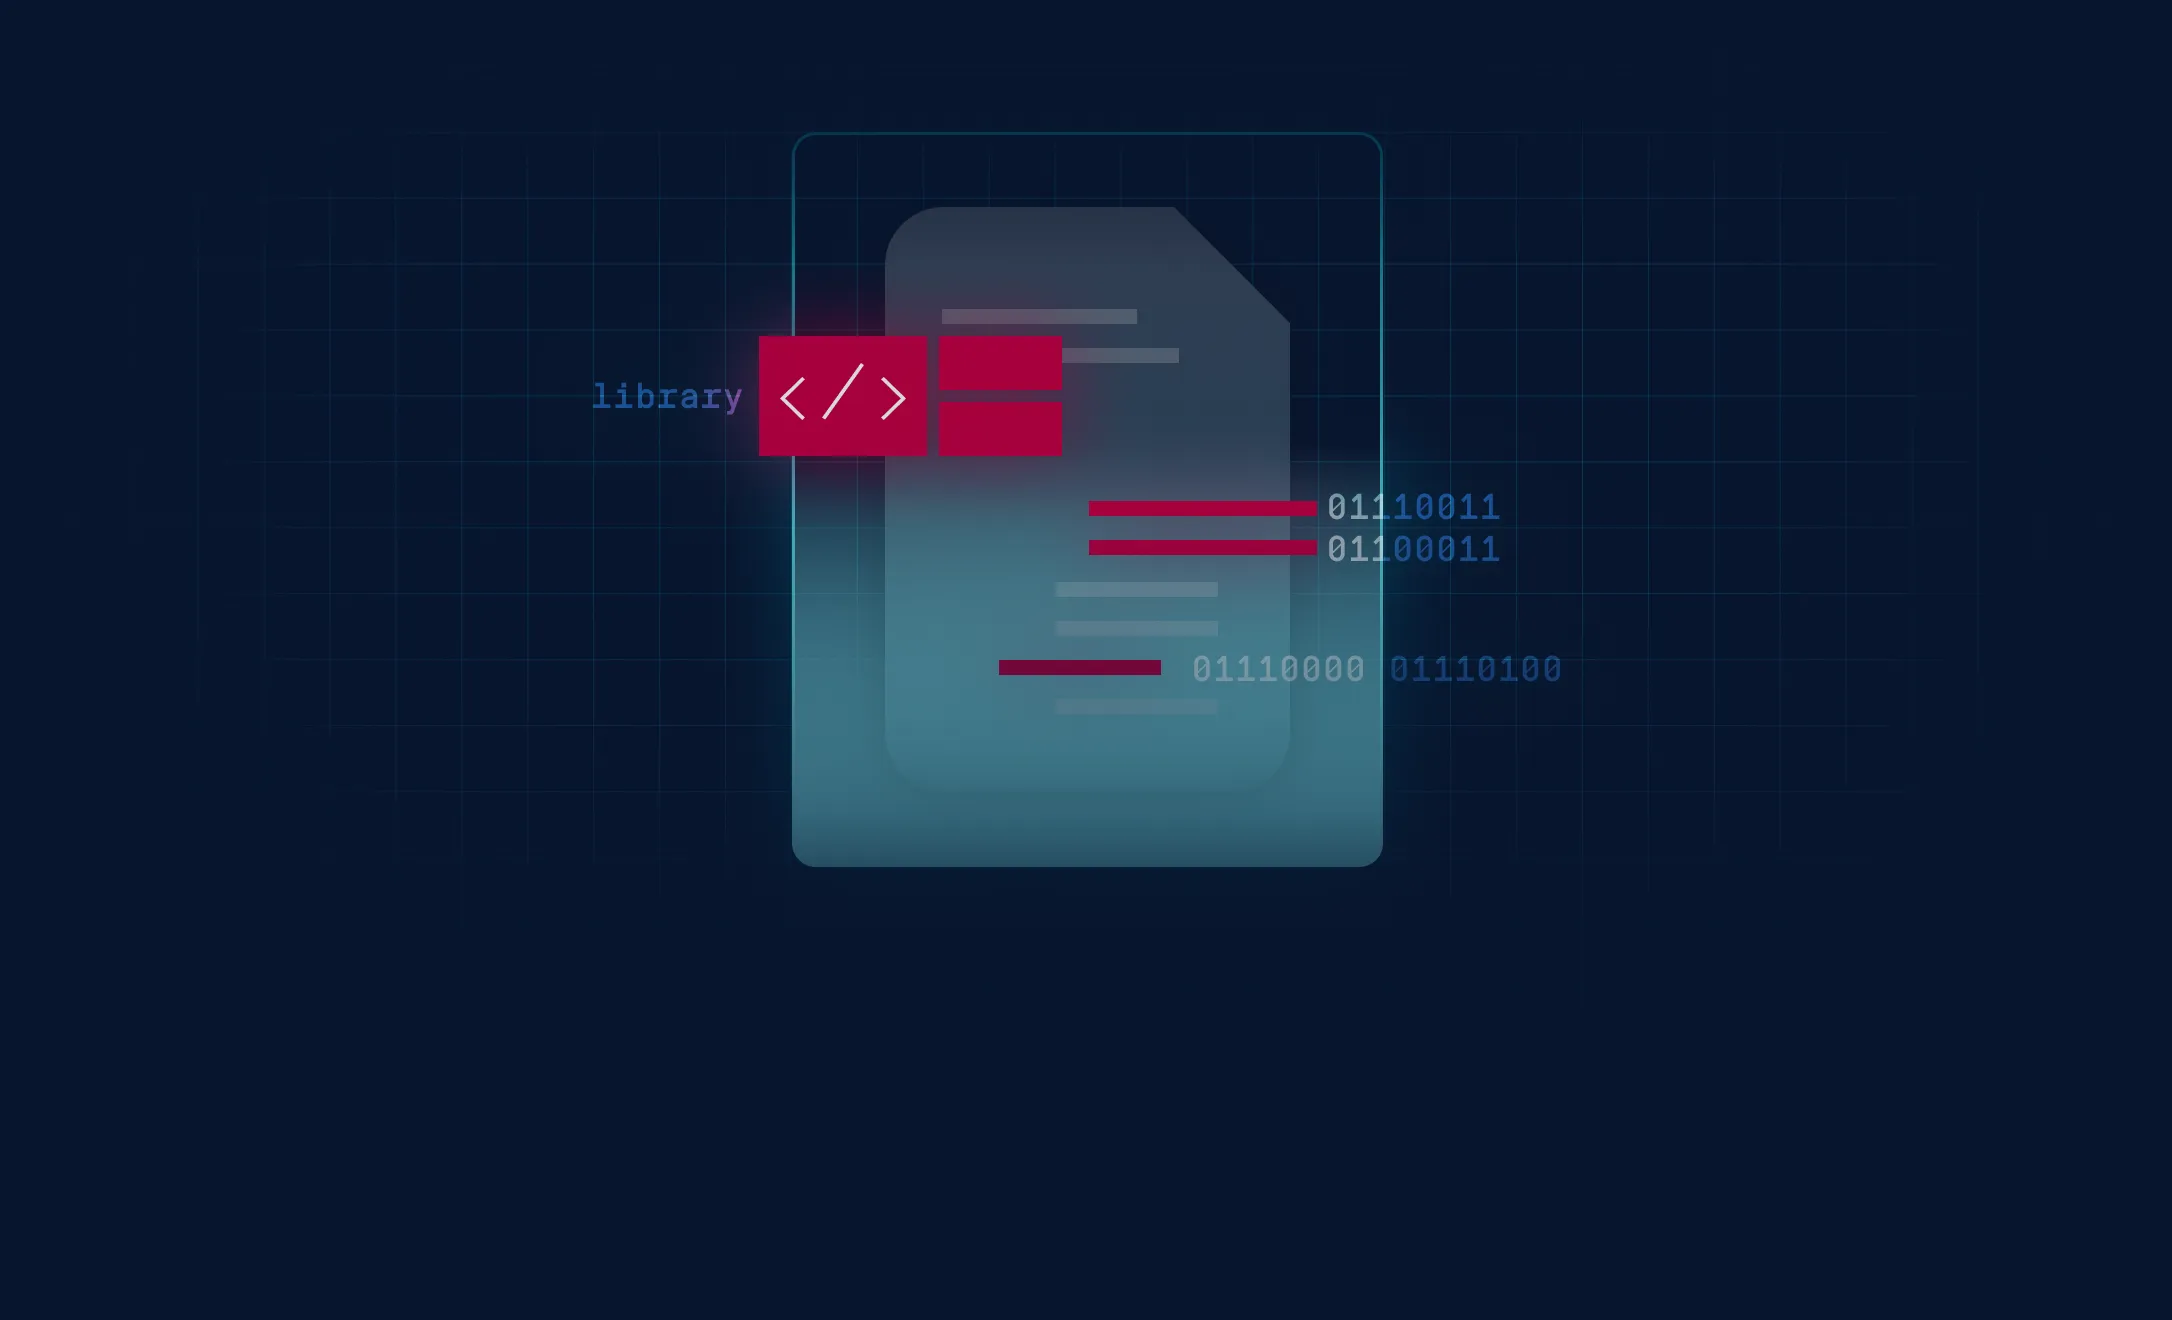
Három leltár. Átfogóbb kockázati áttekintés.
A csomagok és az
ismert sebezhetőségeinek azonosítása
8,7 millió harmadik féltől származó könyvtár csomagneveinek, verzióinak, licencadatainak, kritikus szoftverfrissítéseinek és ismert biztonsági réseinek felsorolása.
A kriptográfiai kockázat felmérése
Vizsgálja meg az algoritmusokat, könyvtárakat, tanúsítványokat, protokollokat és a kapcsolódó kriptográfiai anyagokat. Tekintse át a klasszikus és kvantumkockázatokat, és ahol lehetséges, javasoljon helyettesítő megoldásokat az áttéréssel kapcsolatos döntések megalapozása érdekében.
Az AI-modellek összehangolása az „
” nyilvános repozitóriumokkal
A modellfájlokat össze kell vetni azokkal a tárolókkal, amelyekről ismert, hogy ugyanazokat a bájtokat teszik közzé, és be kell jelenteni a rendelkezésre álló, deklarált licenceket, így a lektoroknak konkrét hivatkozásokat biztosítva a származás és a licencelés ellenőrzéséhez.
Fájlok elemzése Air-
-es környezetben
A szigetelt hálózatokon belül található támogatott fájlok elemzése. A szükséges adatbázisok helyi telepítésével a csapatok a szkennelés során felhőkapcsolat nélkül is elvégezhetik a BOM-ellenőrzéseket.
Összevont alkatrészlista-elemzés
Egyetlen motor segítségével készítsen szoftver-, kriptográfiai és mesterséges intelligencia-leltárakat, így nem kell minden leltártípushoz külön vizsgálati munkafolyamatot beállítania.
A BOM-alapú „
” blokkolási szabályok konfigurálása
Állítsa be a szoftveres sebezhetőségi küszöbértékeket és a csomaglicenc-korlátozásokat. A munkafolyamat követelményeinek megfelelően külön-külön engedélyezze a kriptográfiai kockázatok és a kiválasztott AI-modell-licencek blokkolását.
Fedezze fel az egységes alkatrészlista-ellenőrzés eredményét
Tekintse át a vizsgálati összefoglalót, váltson az SBOM, CBOM és AIBOM eredmények között, majd exportálja a szükséges jelentést.
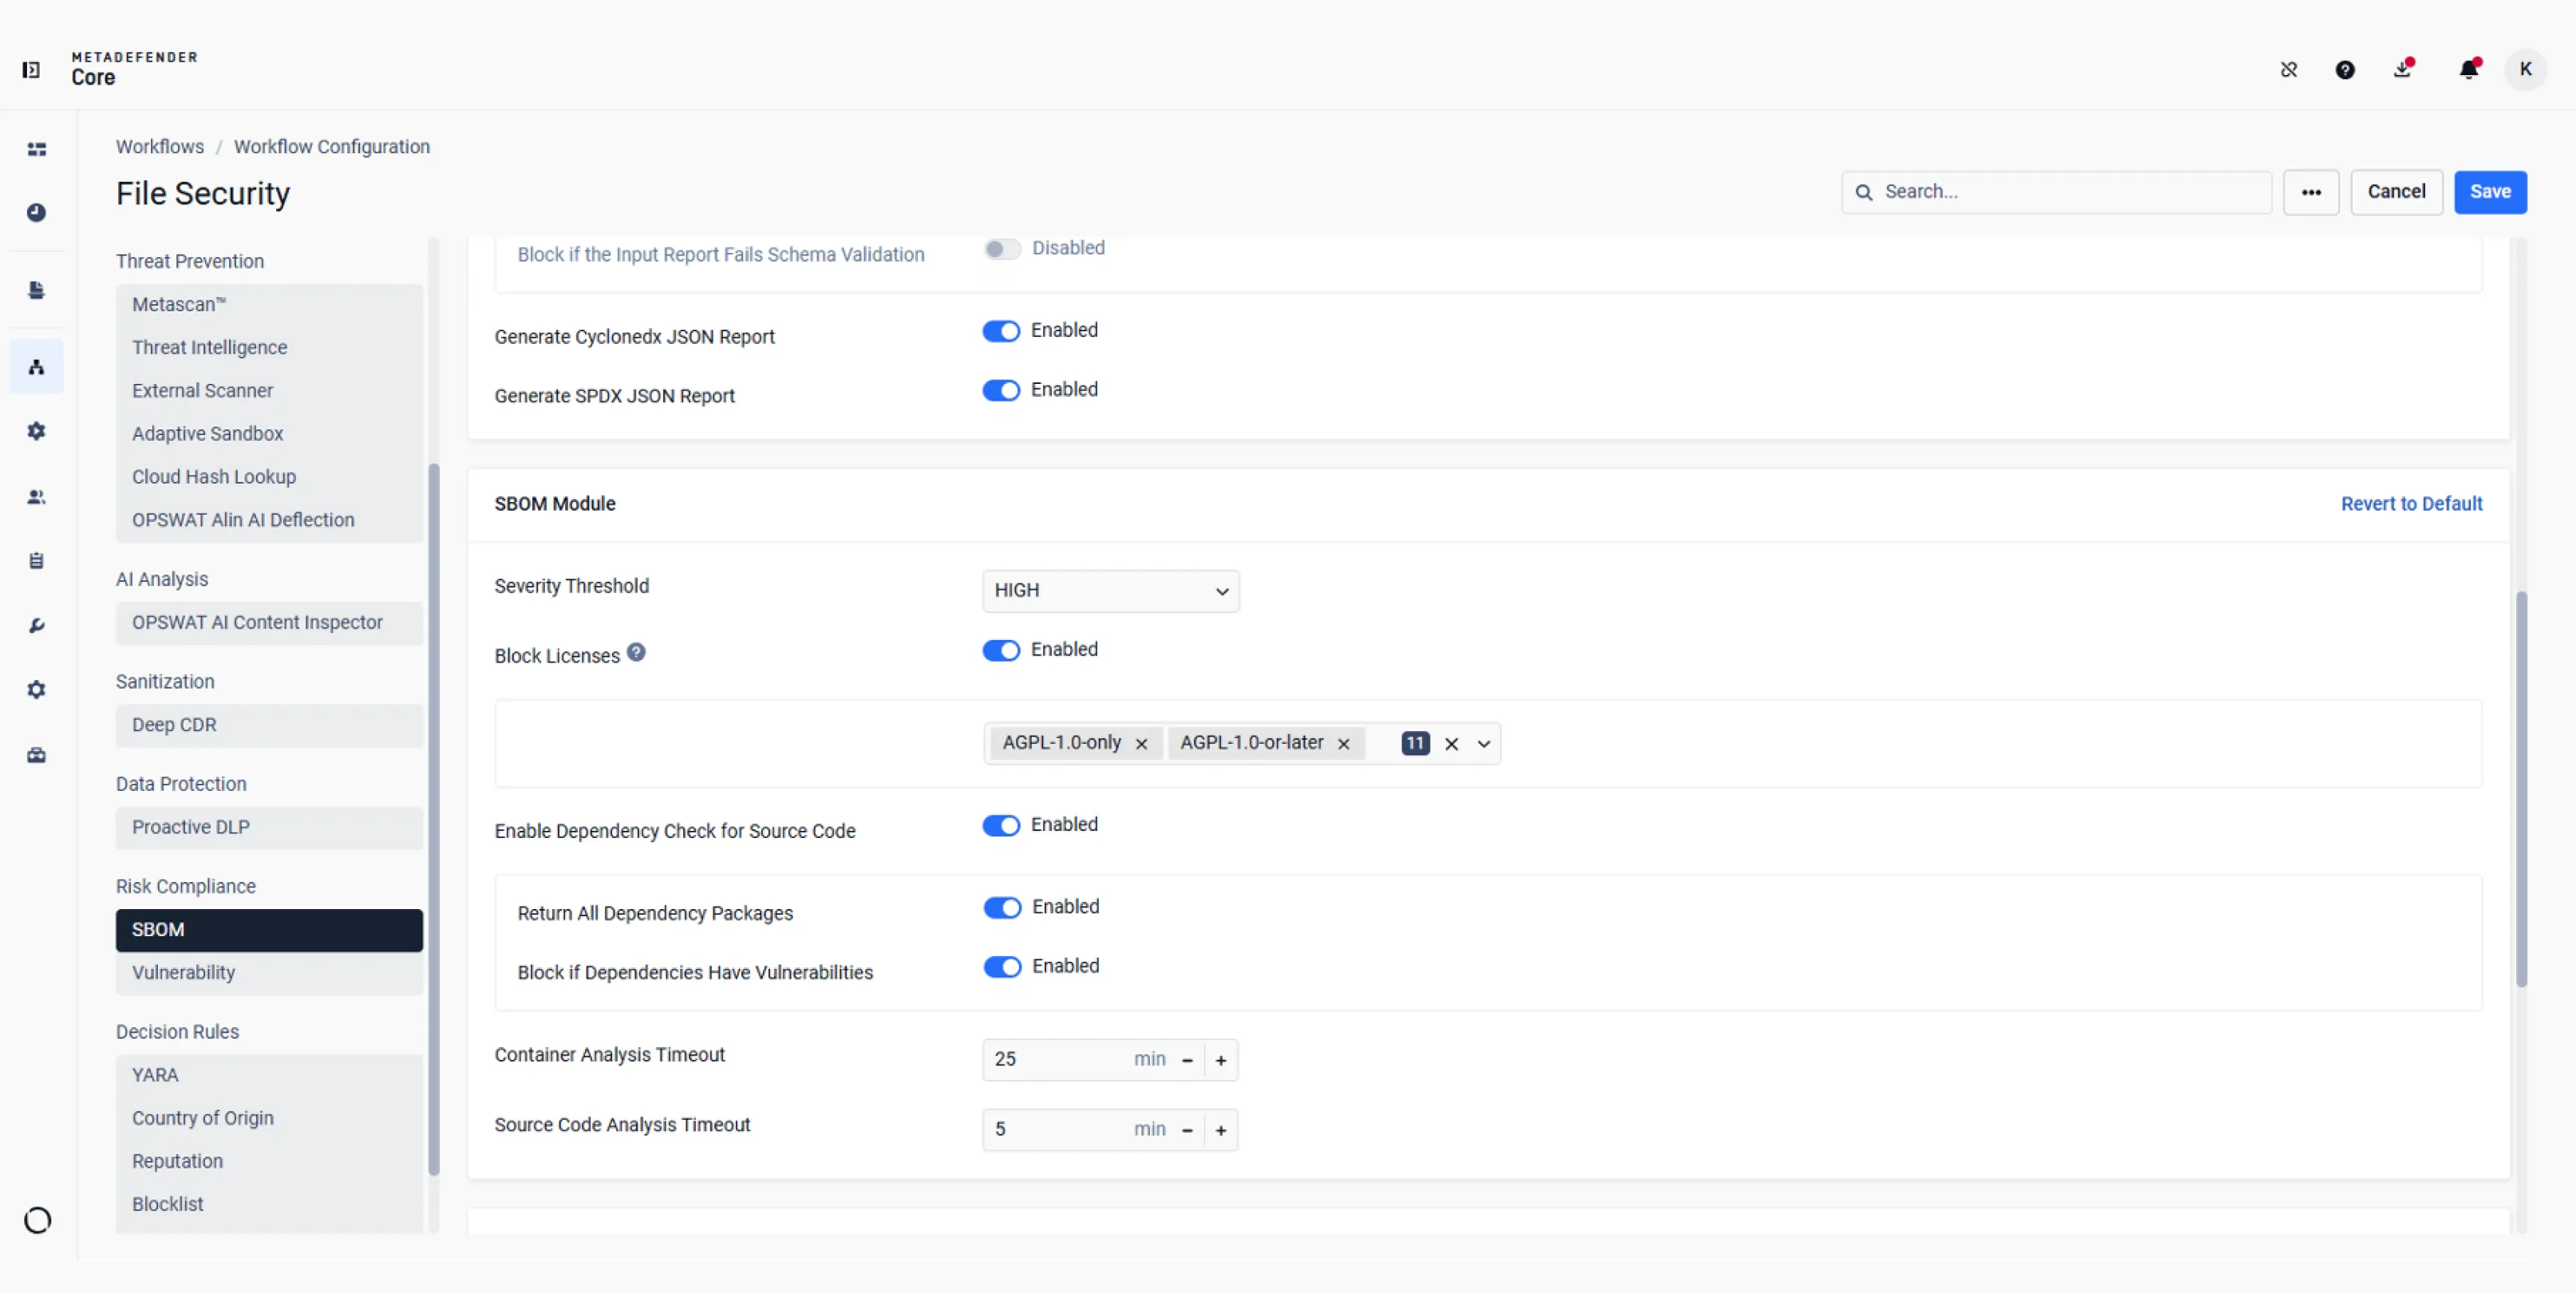
Állítsa be a sebezhetőségek súlyossági küszöbértékeit, válassza ki a blokkolni kívánt csomaglicenceket, és engedélyezze a forráskód függőségi ellenőrzését.
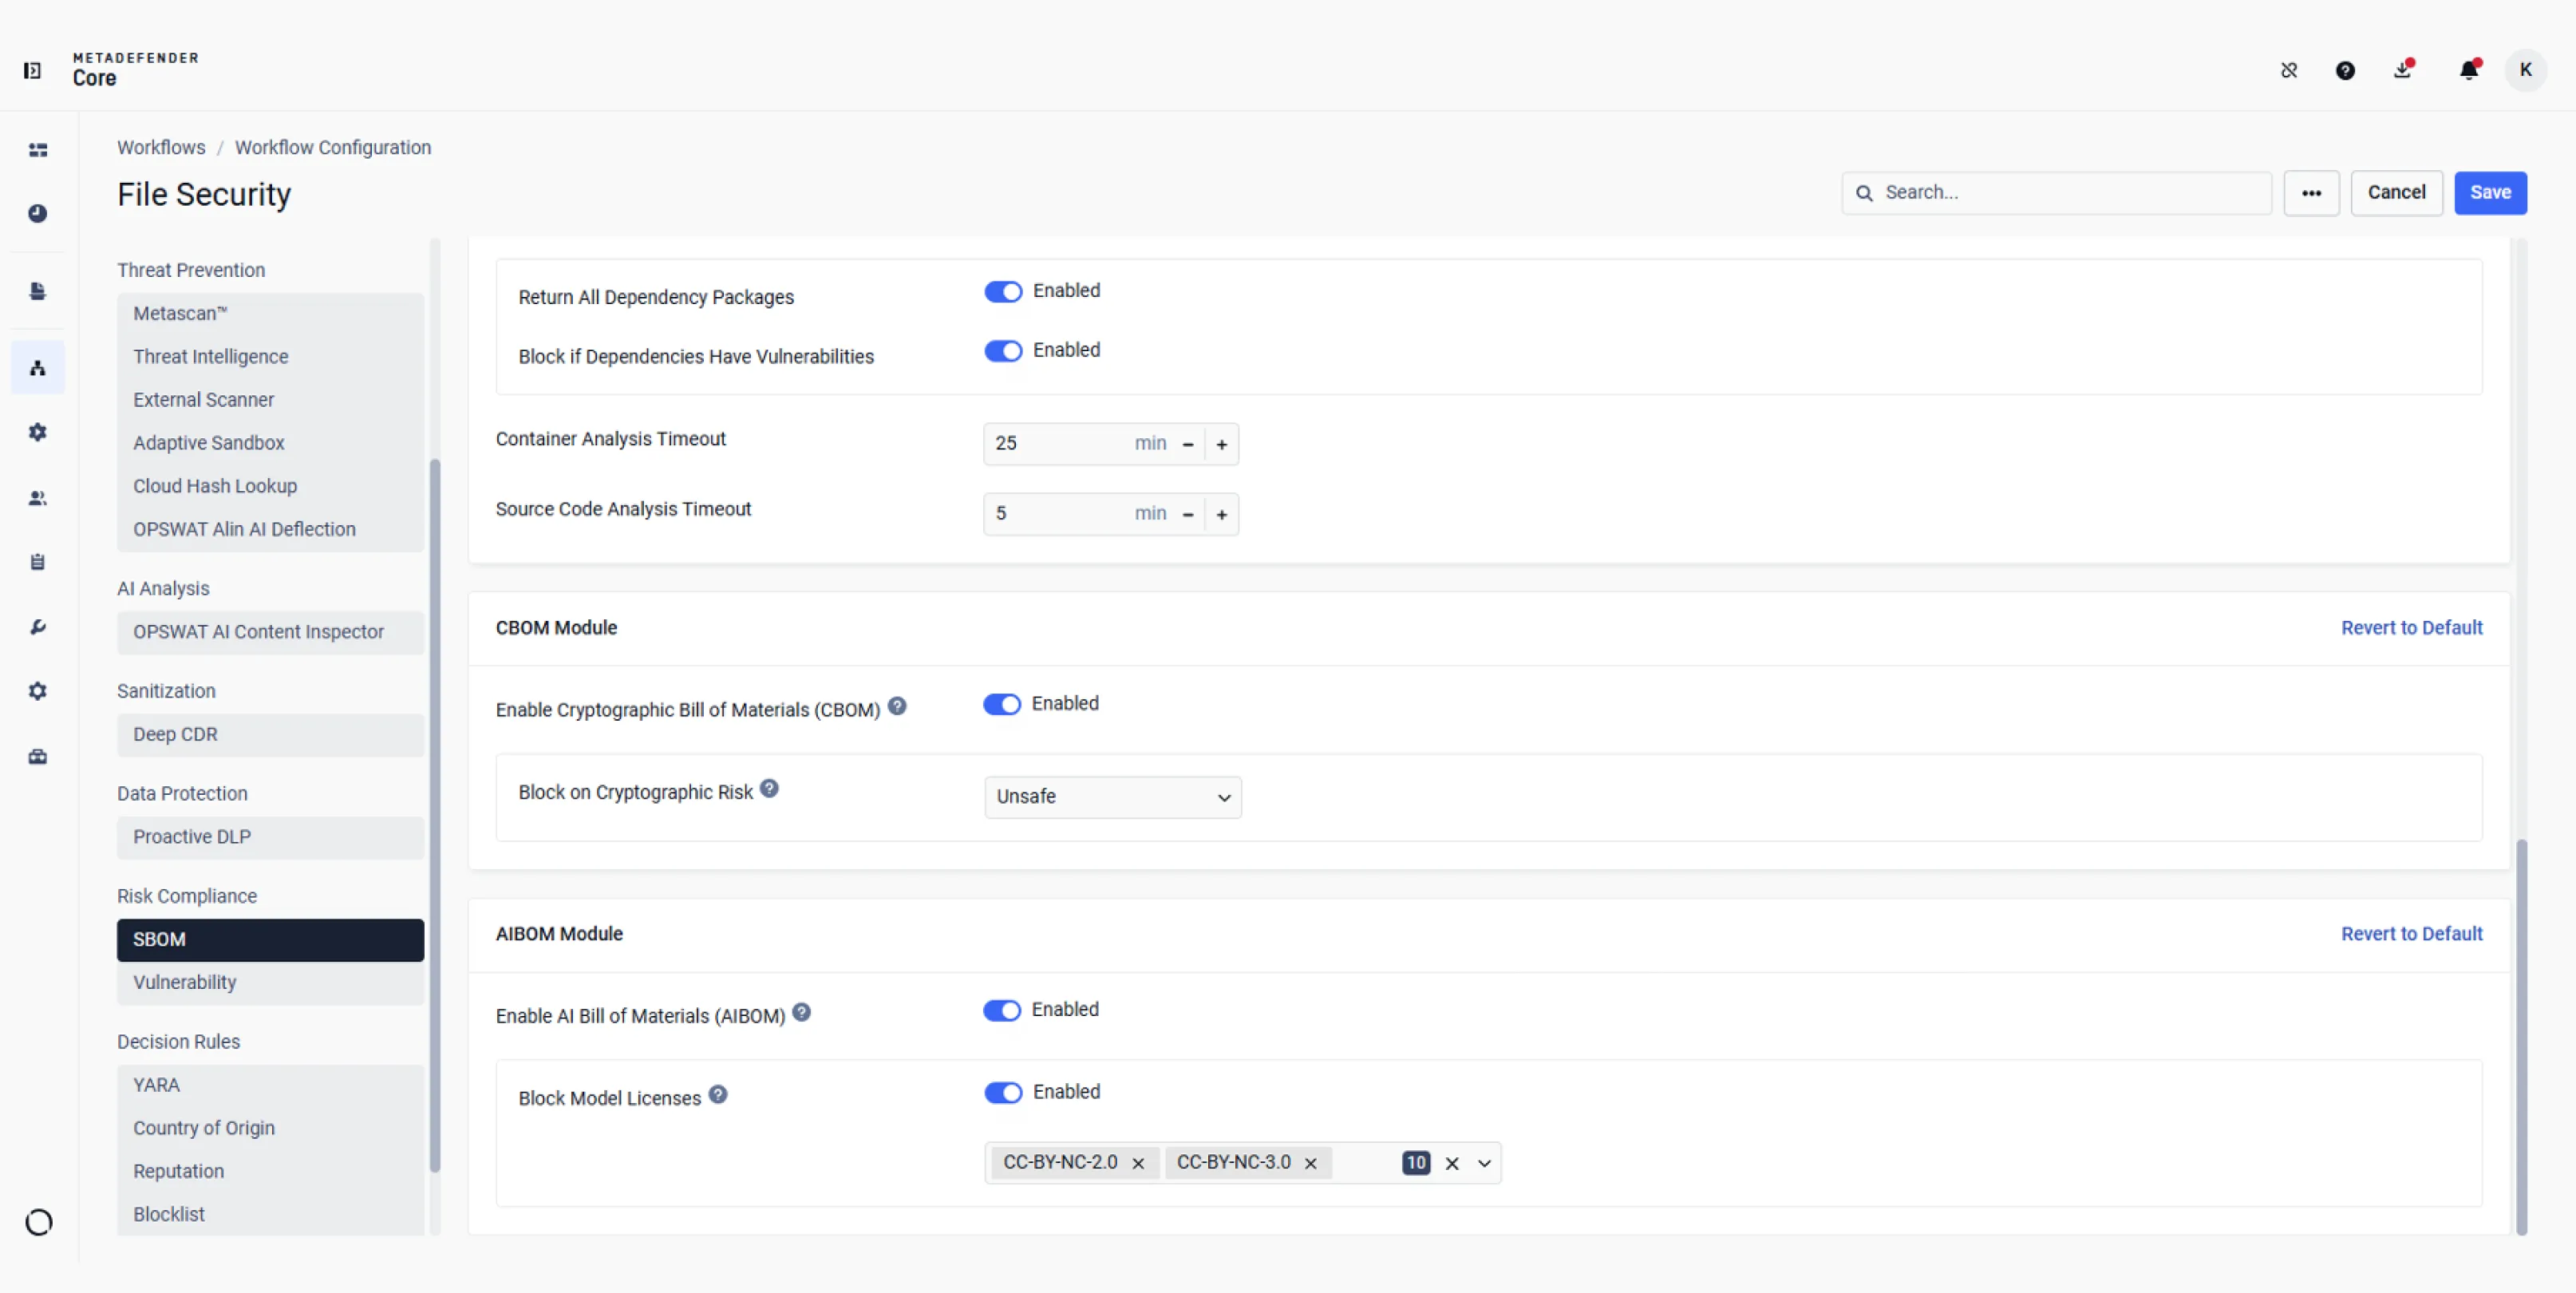
Döntse el, hogy a kriptográfiai kockázat miatt kíván-e blokkolást alkalmazni, vagy hogy mely mesterséges intelligencia-modell licencét kívánja korlátozni.
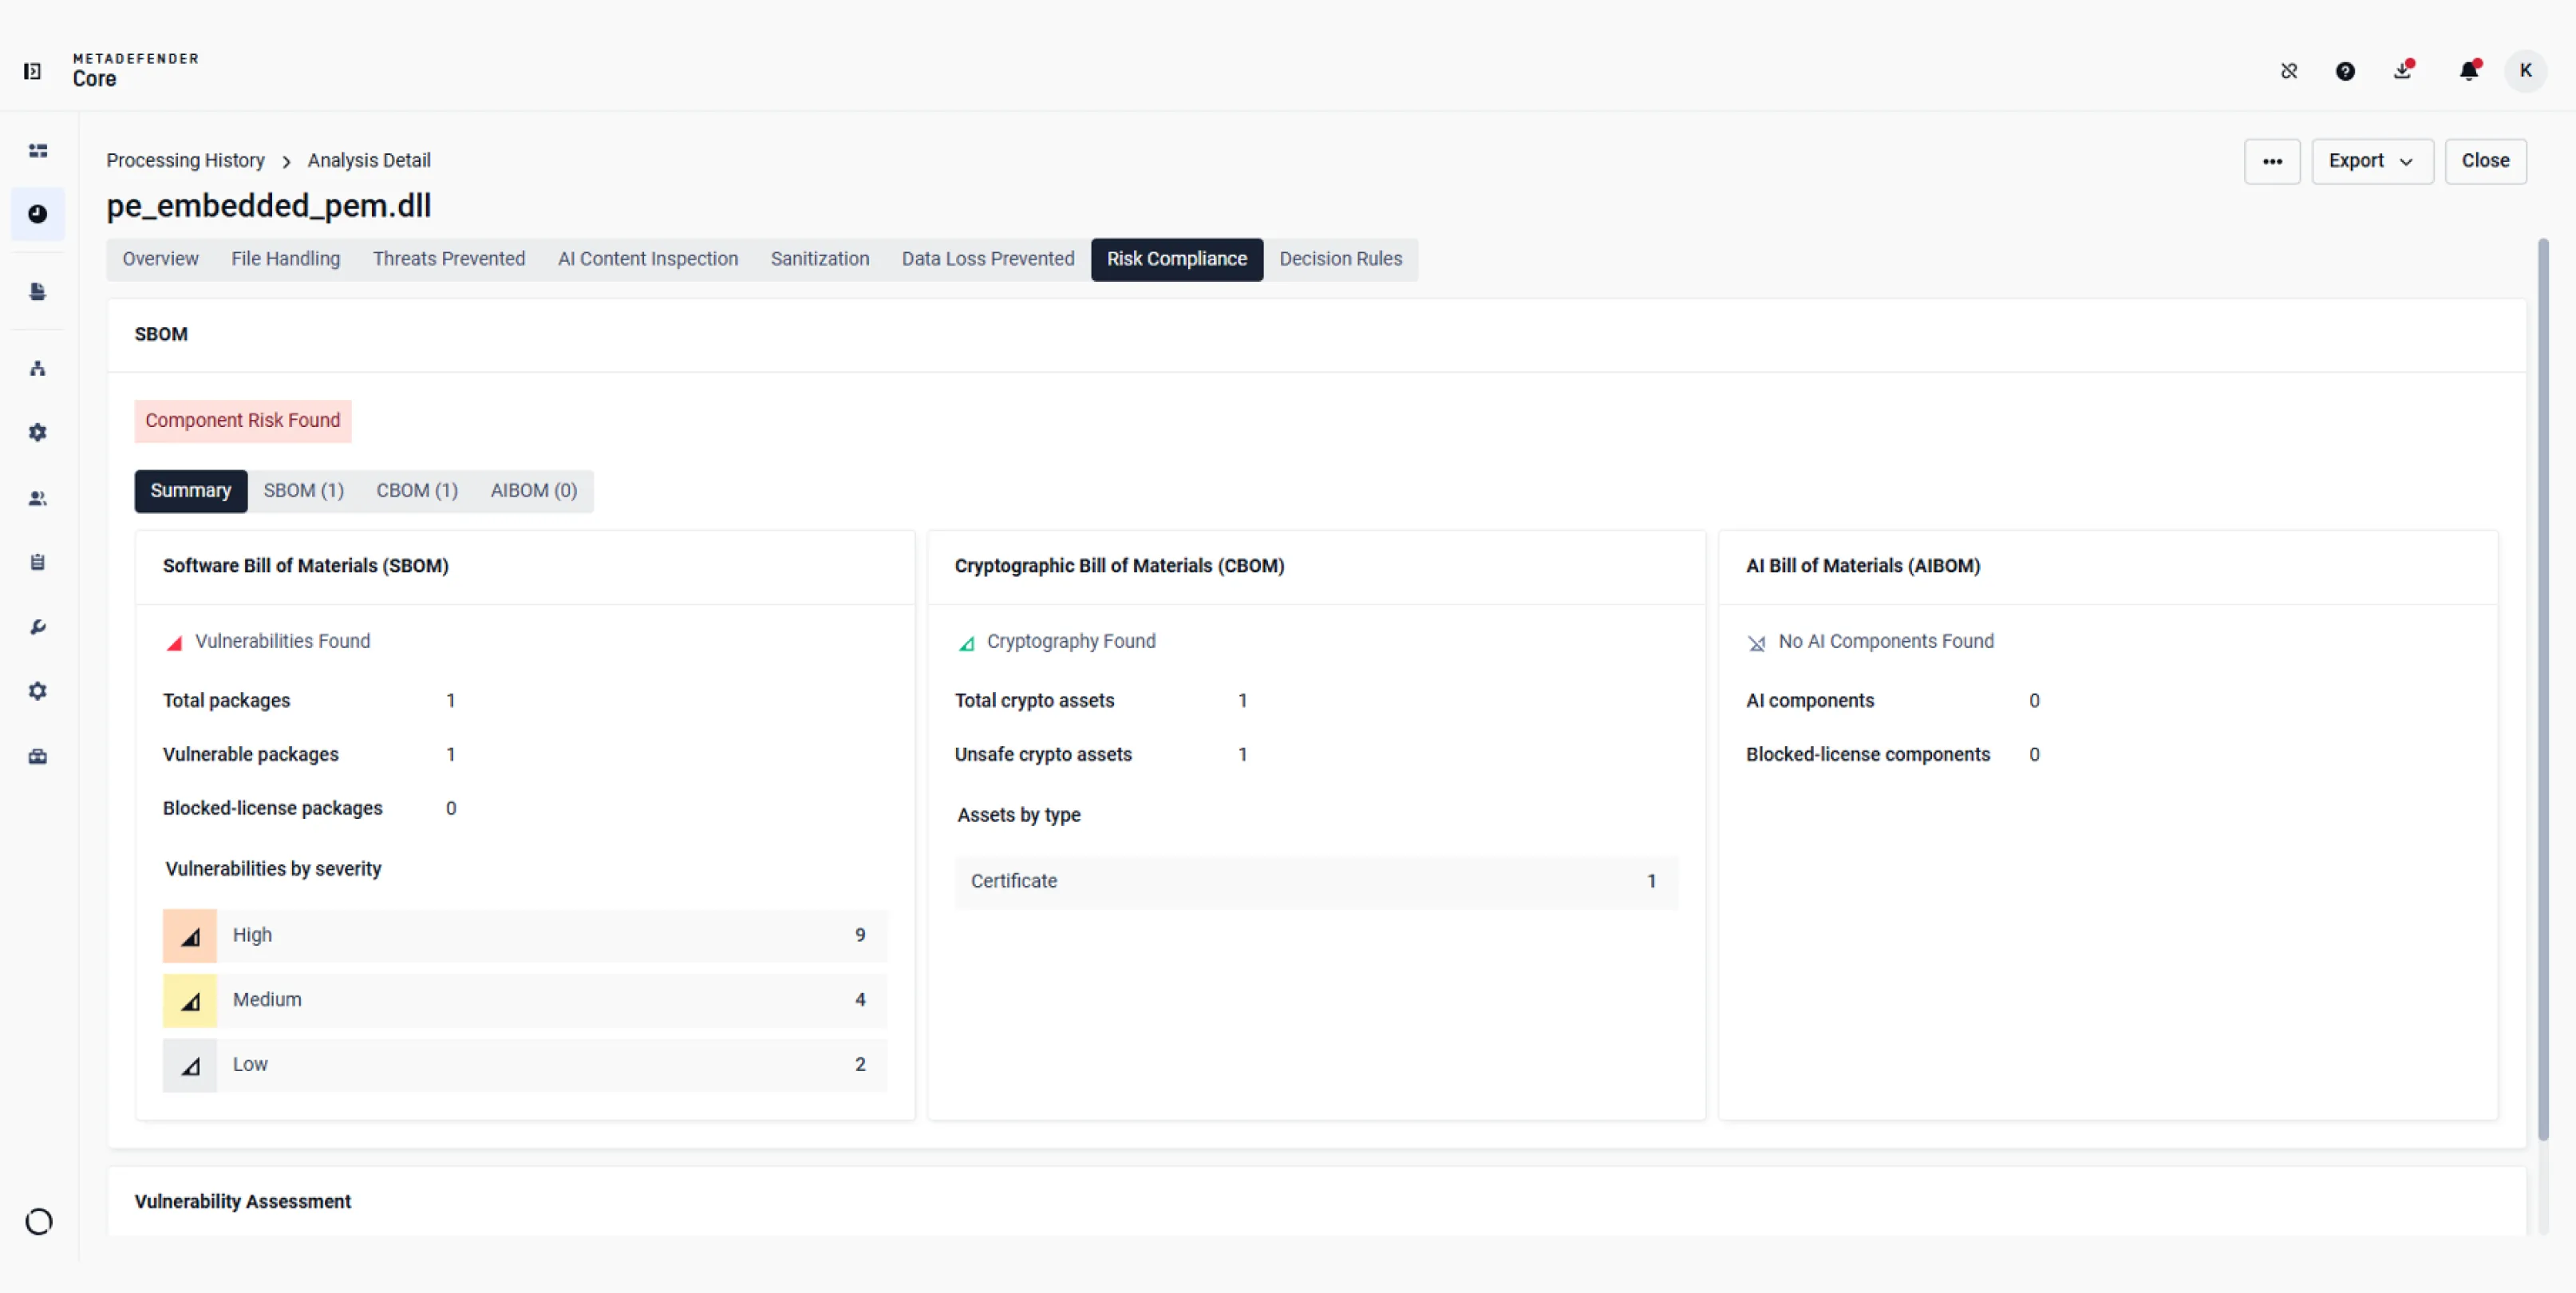
Hasonlítsa össze a beolvasott fájlra vonatkozó szoftveres, kriptográfiai vagy mesterséges intelligencia-alapú eredményeket, majd nyissa meg az egyes modulokat a részletek megtekintéséhez.
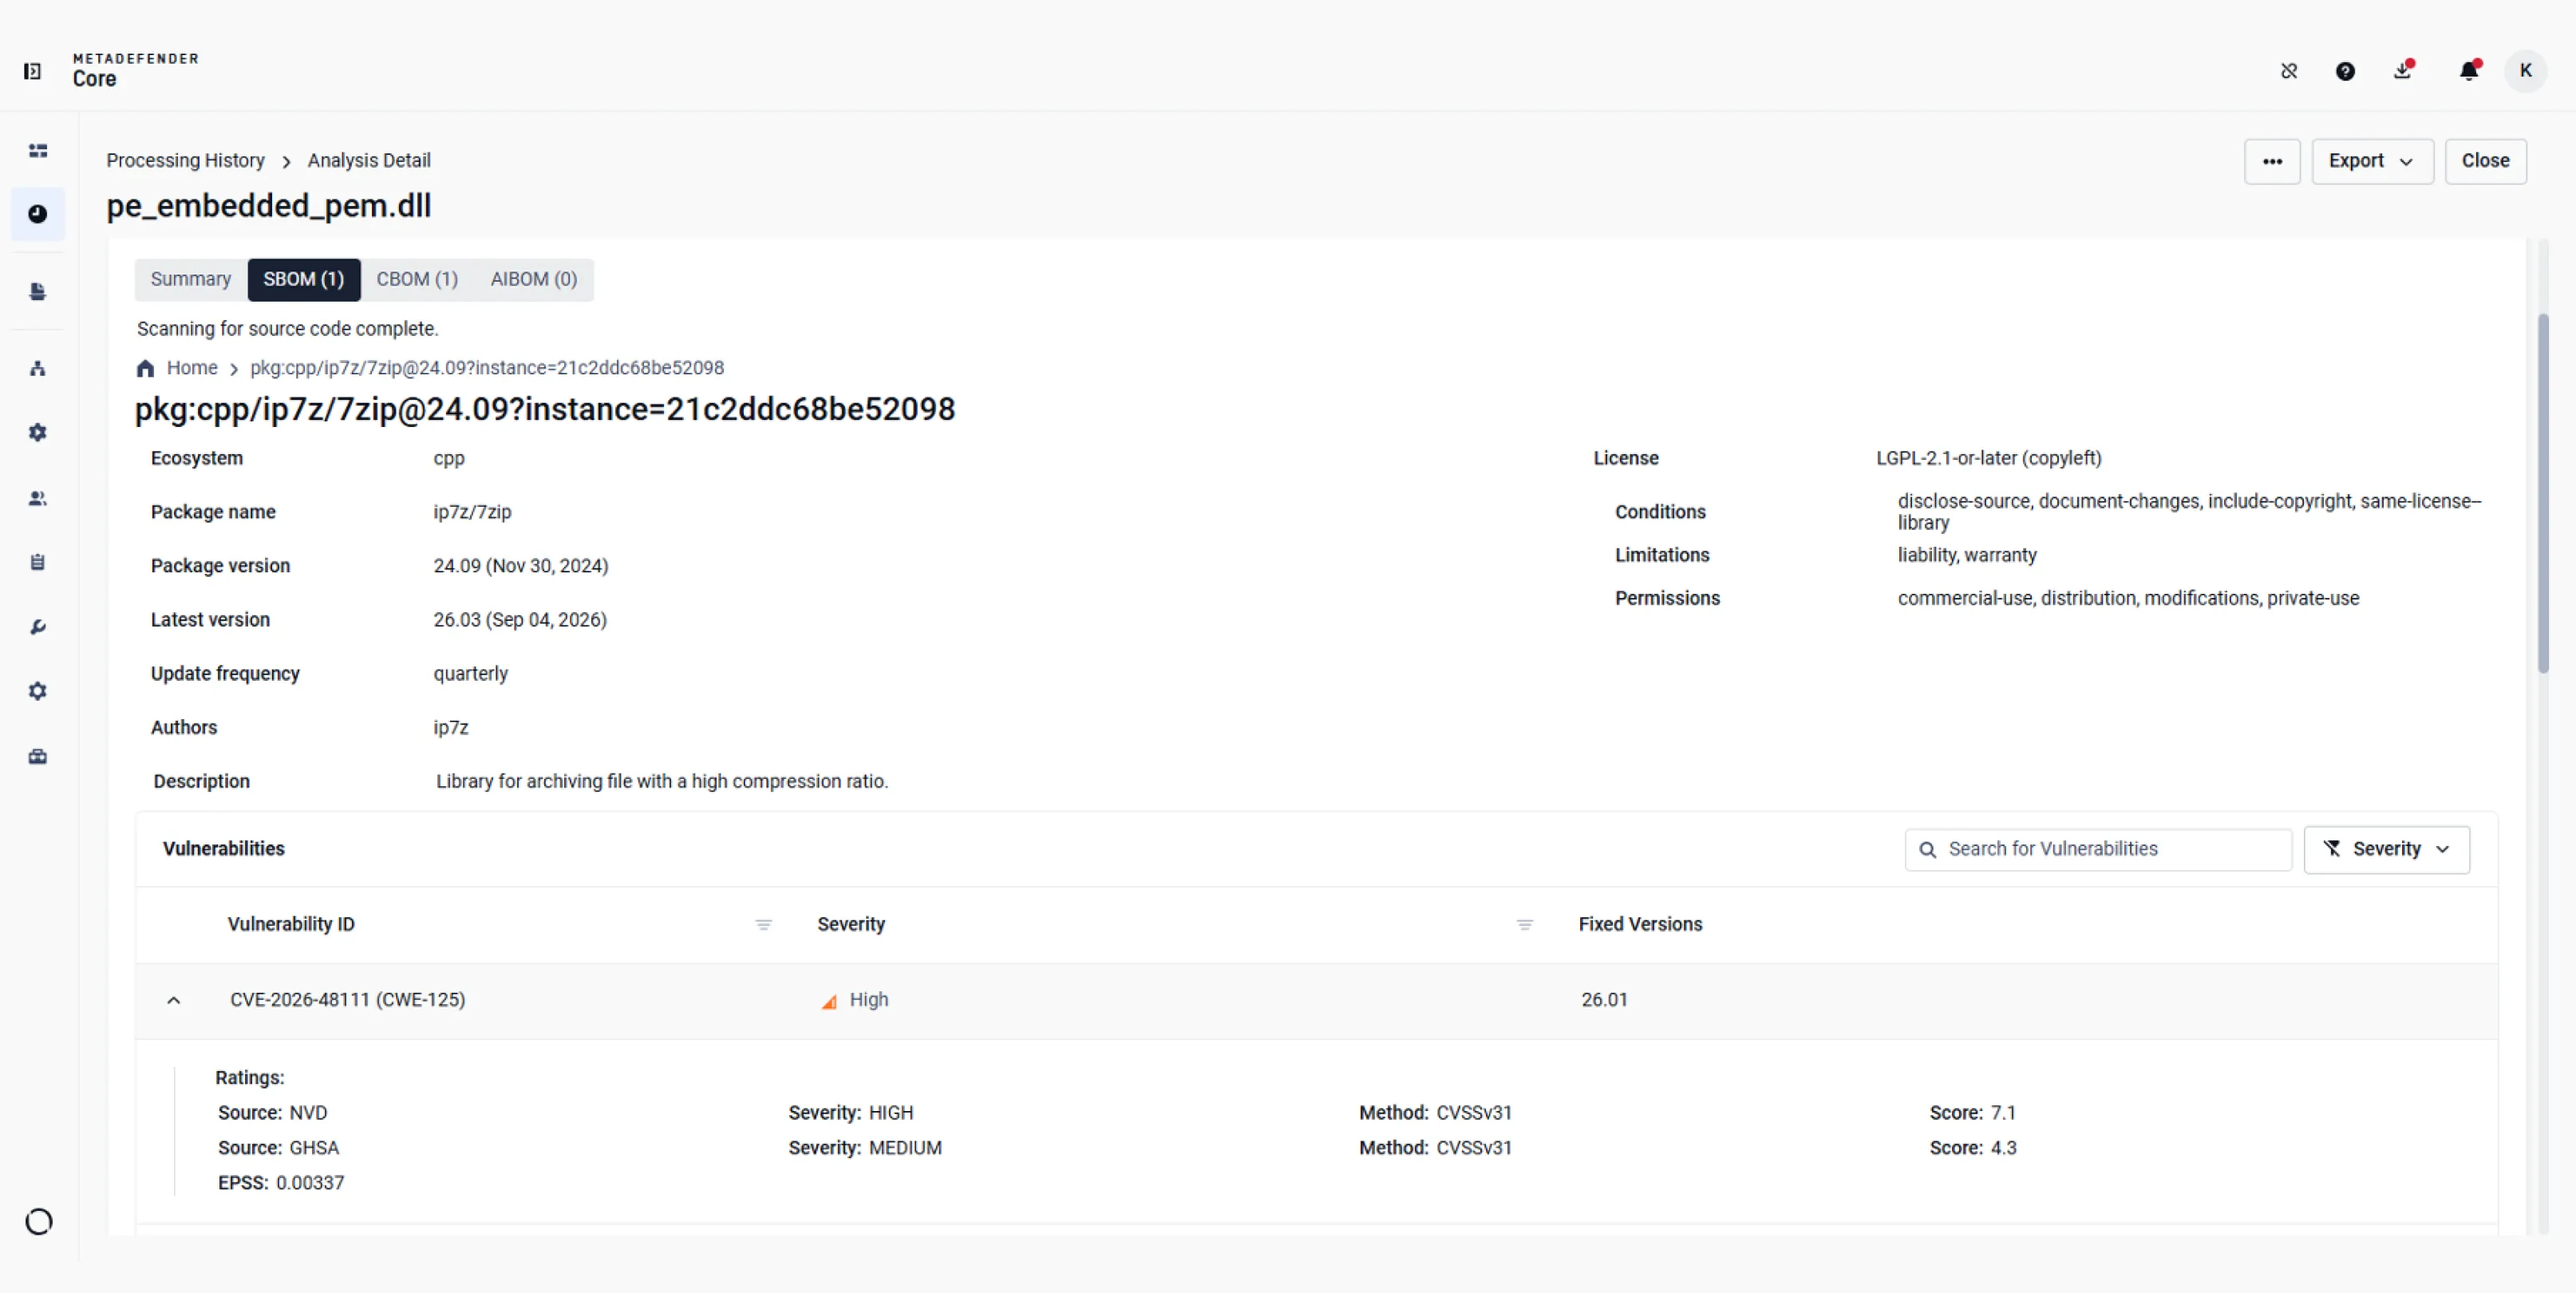
Ellenőrizze a csomag verzióját, a bejelentett licencet, a kapcsolódó CVE-ket és a súlyossági besorolásokat.
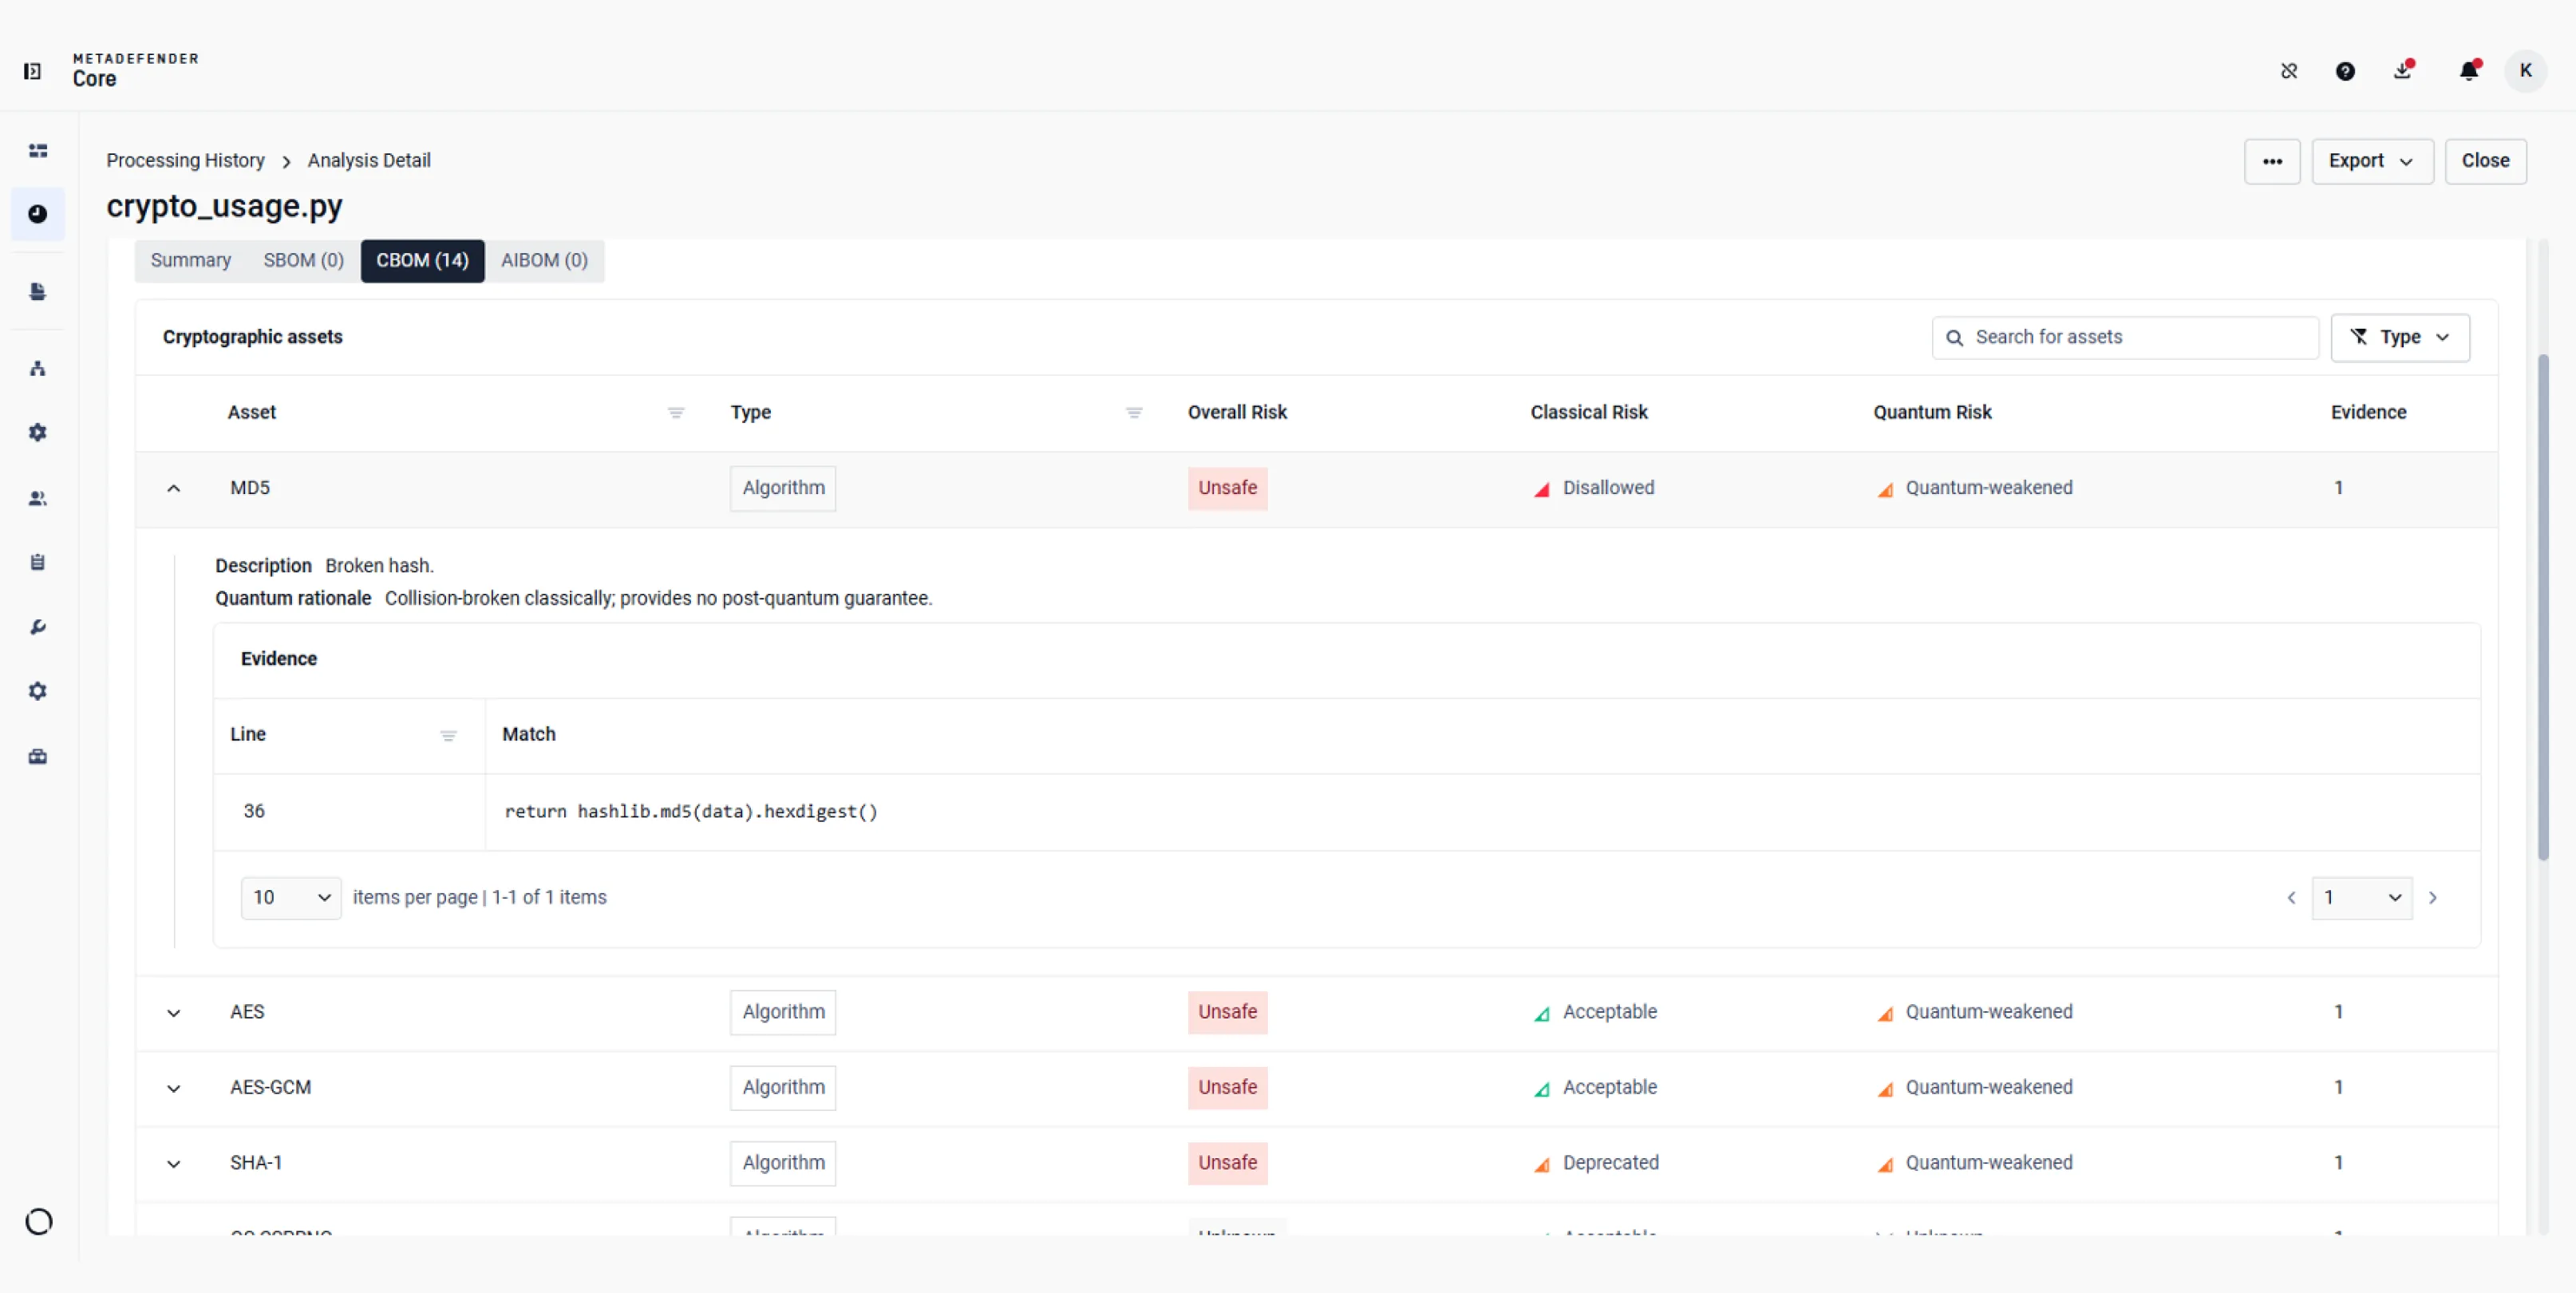
Tekintsük át a klasszikus és a kvantumkockázati osztályozásokat, valamint azokat a forrásadatokat, amelyekből kiderül, hol találtak kriptográfiai eszközöket.
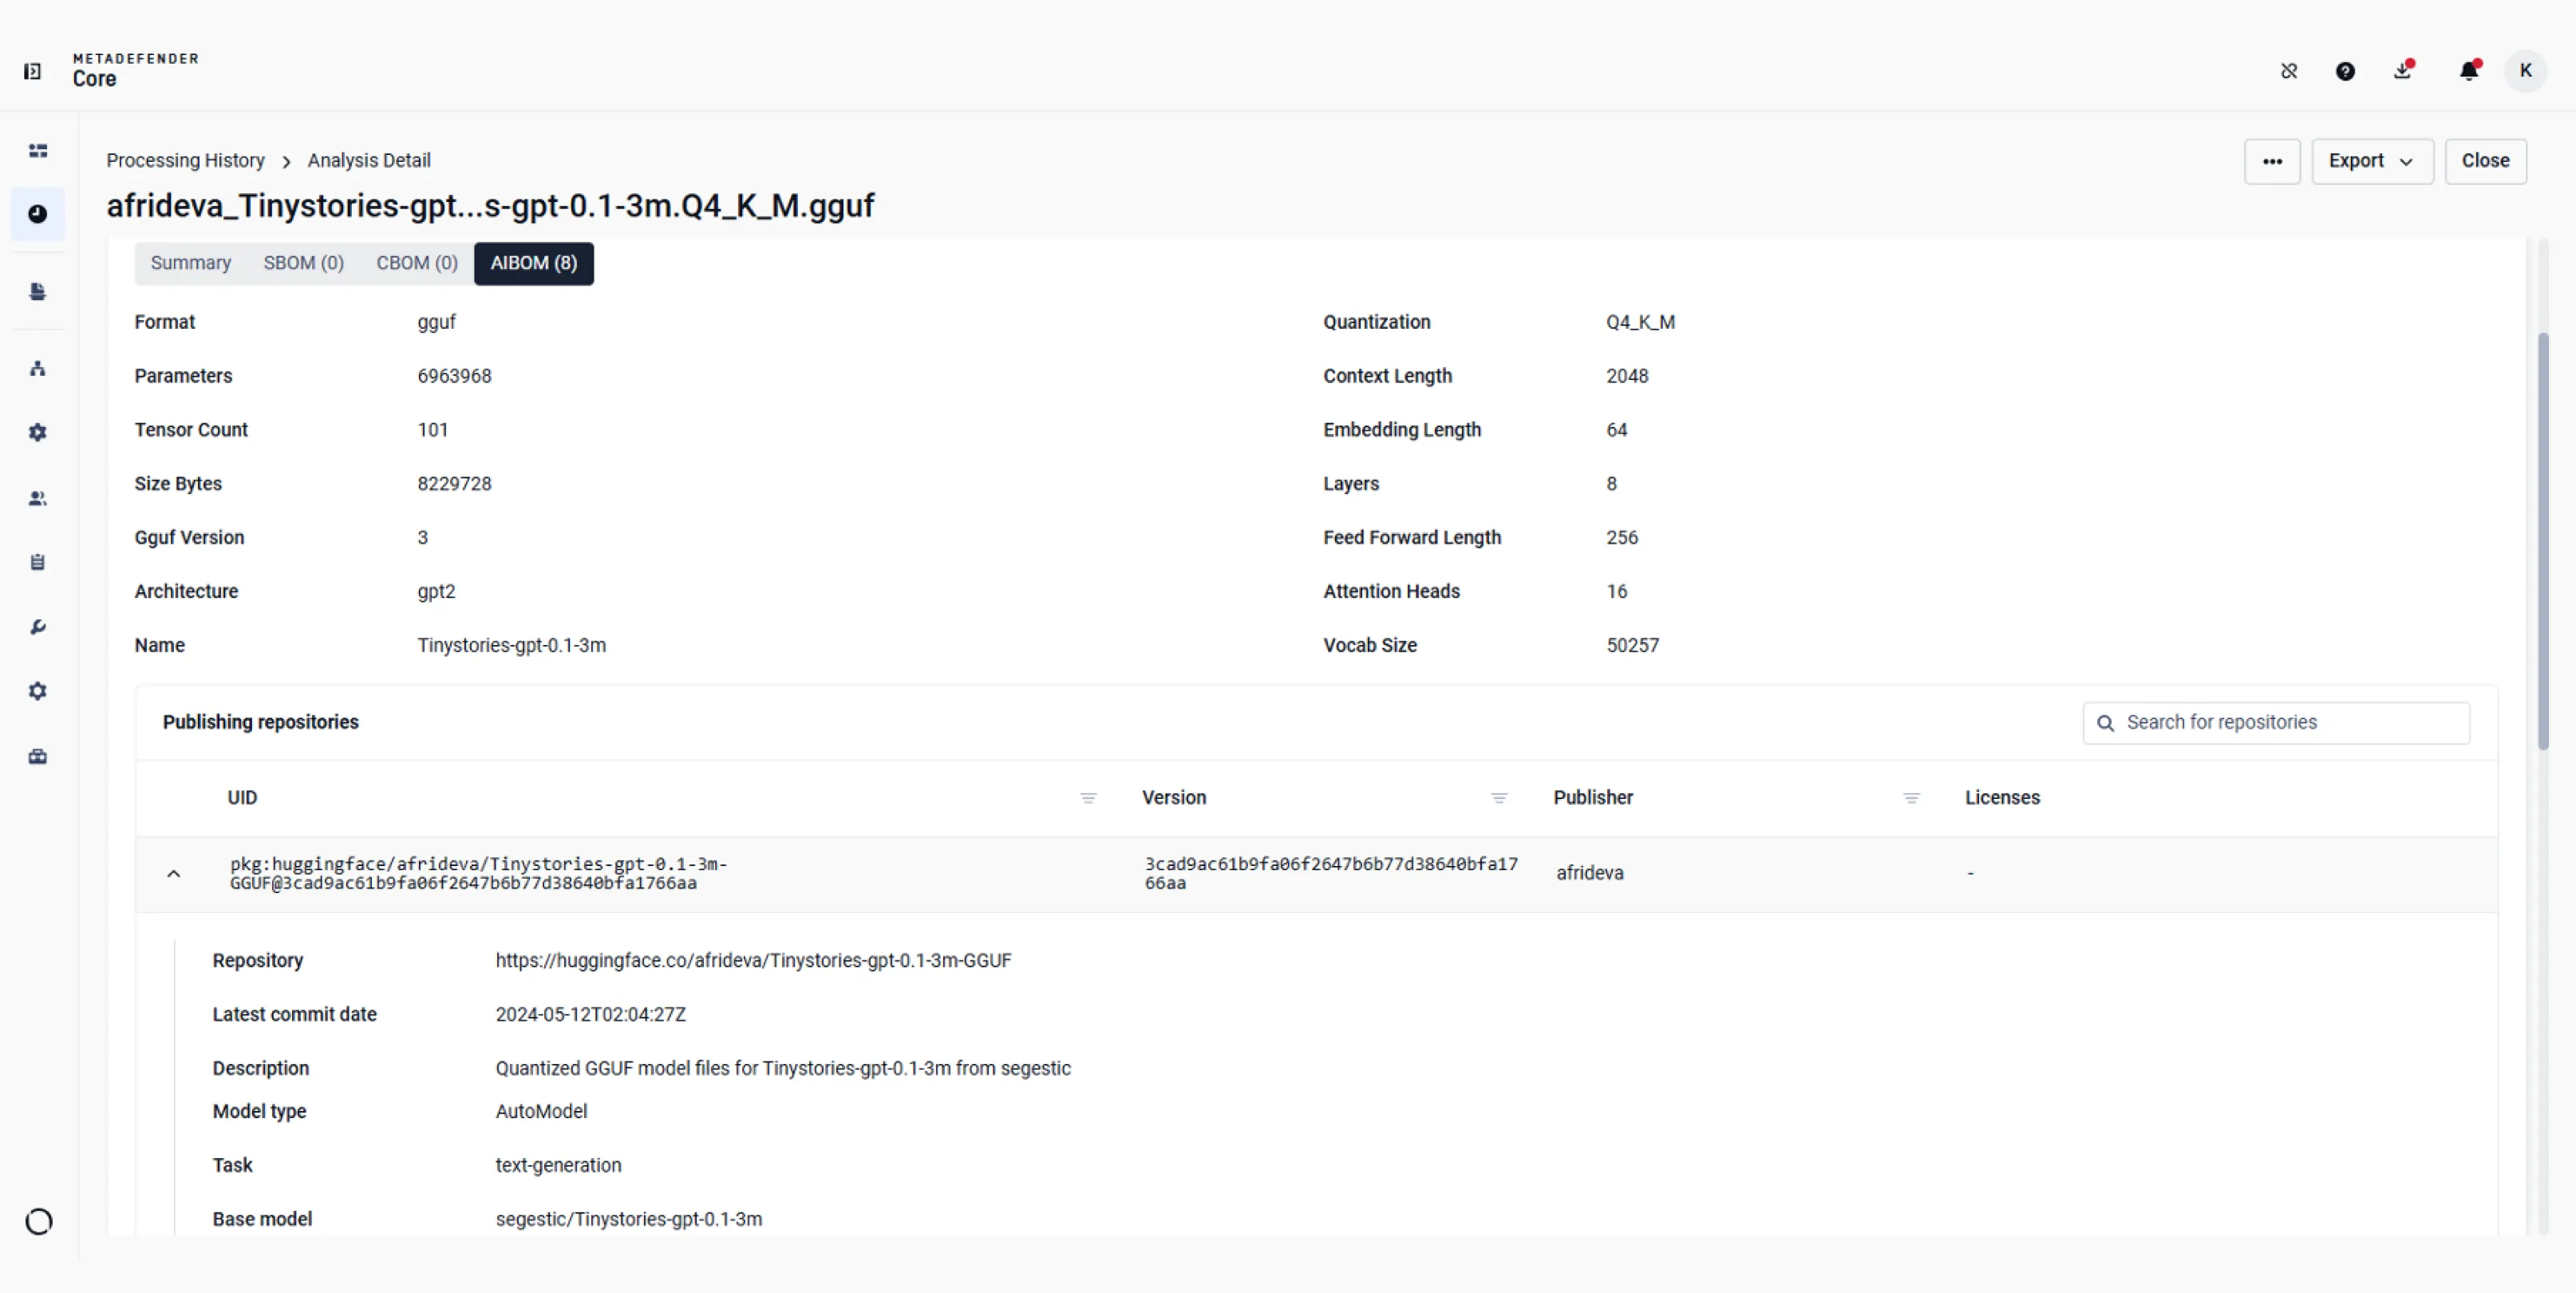
Ellenőrizze a modell formátumát és felépítését, majd tekintse át azokat a tárolókat, amelyekről ismert, hogy ugyanazt a fájlt teszik közzé.
 Az SBOM-irányelvek beállítása
Állítsa be a sebezhetőségek súlyossági küszöbértékeit, válassza ki a blokkolni kívánt csomaglicenceket, és engedélyezze a forráskód függőségi ellenőrzését.
- A CBOM- és AIBOM-irányelvek beállítása
Döntse el, hogy a kriptográfiai kockázat miatt kíván-e blokkolást alkalmazni, vagy hogy mely mesterséges intelligencia-modell licencét kívánja korlátozni.
- Az egységes alkatrészlista-összefoglaló áttekintése
Hasonlítsa össze a beolvasott fájlra vonatkozó szoftveres, kriptográfiai vagy mesterséges intelligencia-alapú eredményeket, majd nyissa meg az egyes modulokat a részletek megtekintéséhez.
- Software -sebezhetőségek ellenőrzése
Ellenőrizze a csomag verzióját, a bejelentett licencet, a kapcsolódó CVE-ket és a súlyossági besorolásokat.
- A kriptográfiai kockázatok és bizonyítékok vizsgálata
Tekintsük át a klasszikus és a kvantumkockázati osztályozásokat, valamint azokat a forrásadatokat, amelyekből kiderül, hol találtak kriptográfiai eszközöket.
- Az AI-modell eredetének ellenőrzése
Ellenőrizze a modell formátumát és felépítését, majd tekintse át azokat a tárolókat, amelyekről ismert, hogy ugyanazt a fájlt teszik közzé.
Integrációk és támogatott nyelvek
Felhasználási esetek
Egy nemrég nyilvánosságra hozott CVE kivizsgálása
A posztkvantum-átállás tervezése
A migráció tervezése előtt a kriptográfiai megállapítások és az ajánlott alternatívák segítségével azonosítsa azokat az eszközöket, amelyek szakértői felülvizsgálatot igényelnek.
Az AI-modell felülvizsgálata a bevezetés előtt
Mielőtt jóváhagynának egy modellt alkalmazás céljára, vizsgálják meg az ismert publikációs adattárakat és a rendelkezésre álló, nyilvánosan közzétett licencet.
Tartalom
SBOM-útmutató 2026-ra: A szabályozási megfelelés biztonsági előnnyé alakítása
A Dune-tól az npm-ig: a Shai-Hulud féreg új értelmet ad Supply Chain
Shai-Hulud 2.0: Hogyan védheted Secure Supply Chain a második hullámSupply Chain ?
Az ESLint közelmúltbeli hackelése új szintre emeli aSupply Chain aggodalmait
2 milliárd npm letöltést veszélyeztetnek a kriptokártékony programok: A nyílt forráskódú Supply Chain biztonságának ébresztője
A Software Bill of Materials (SBOM) magyarázata
Szoftverellátási lánc biztonság: Mi az és miért kritikus?
0 eredmény. Kérjük, próbálja újra.
