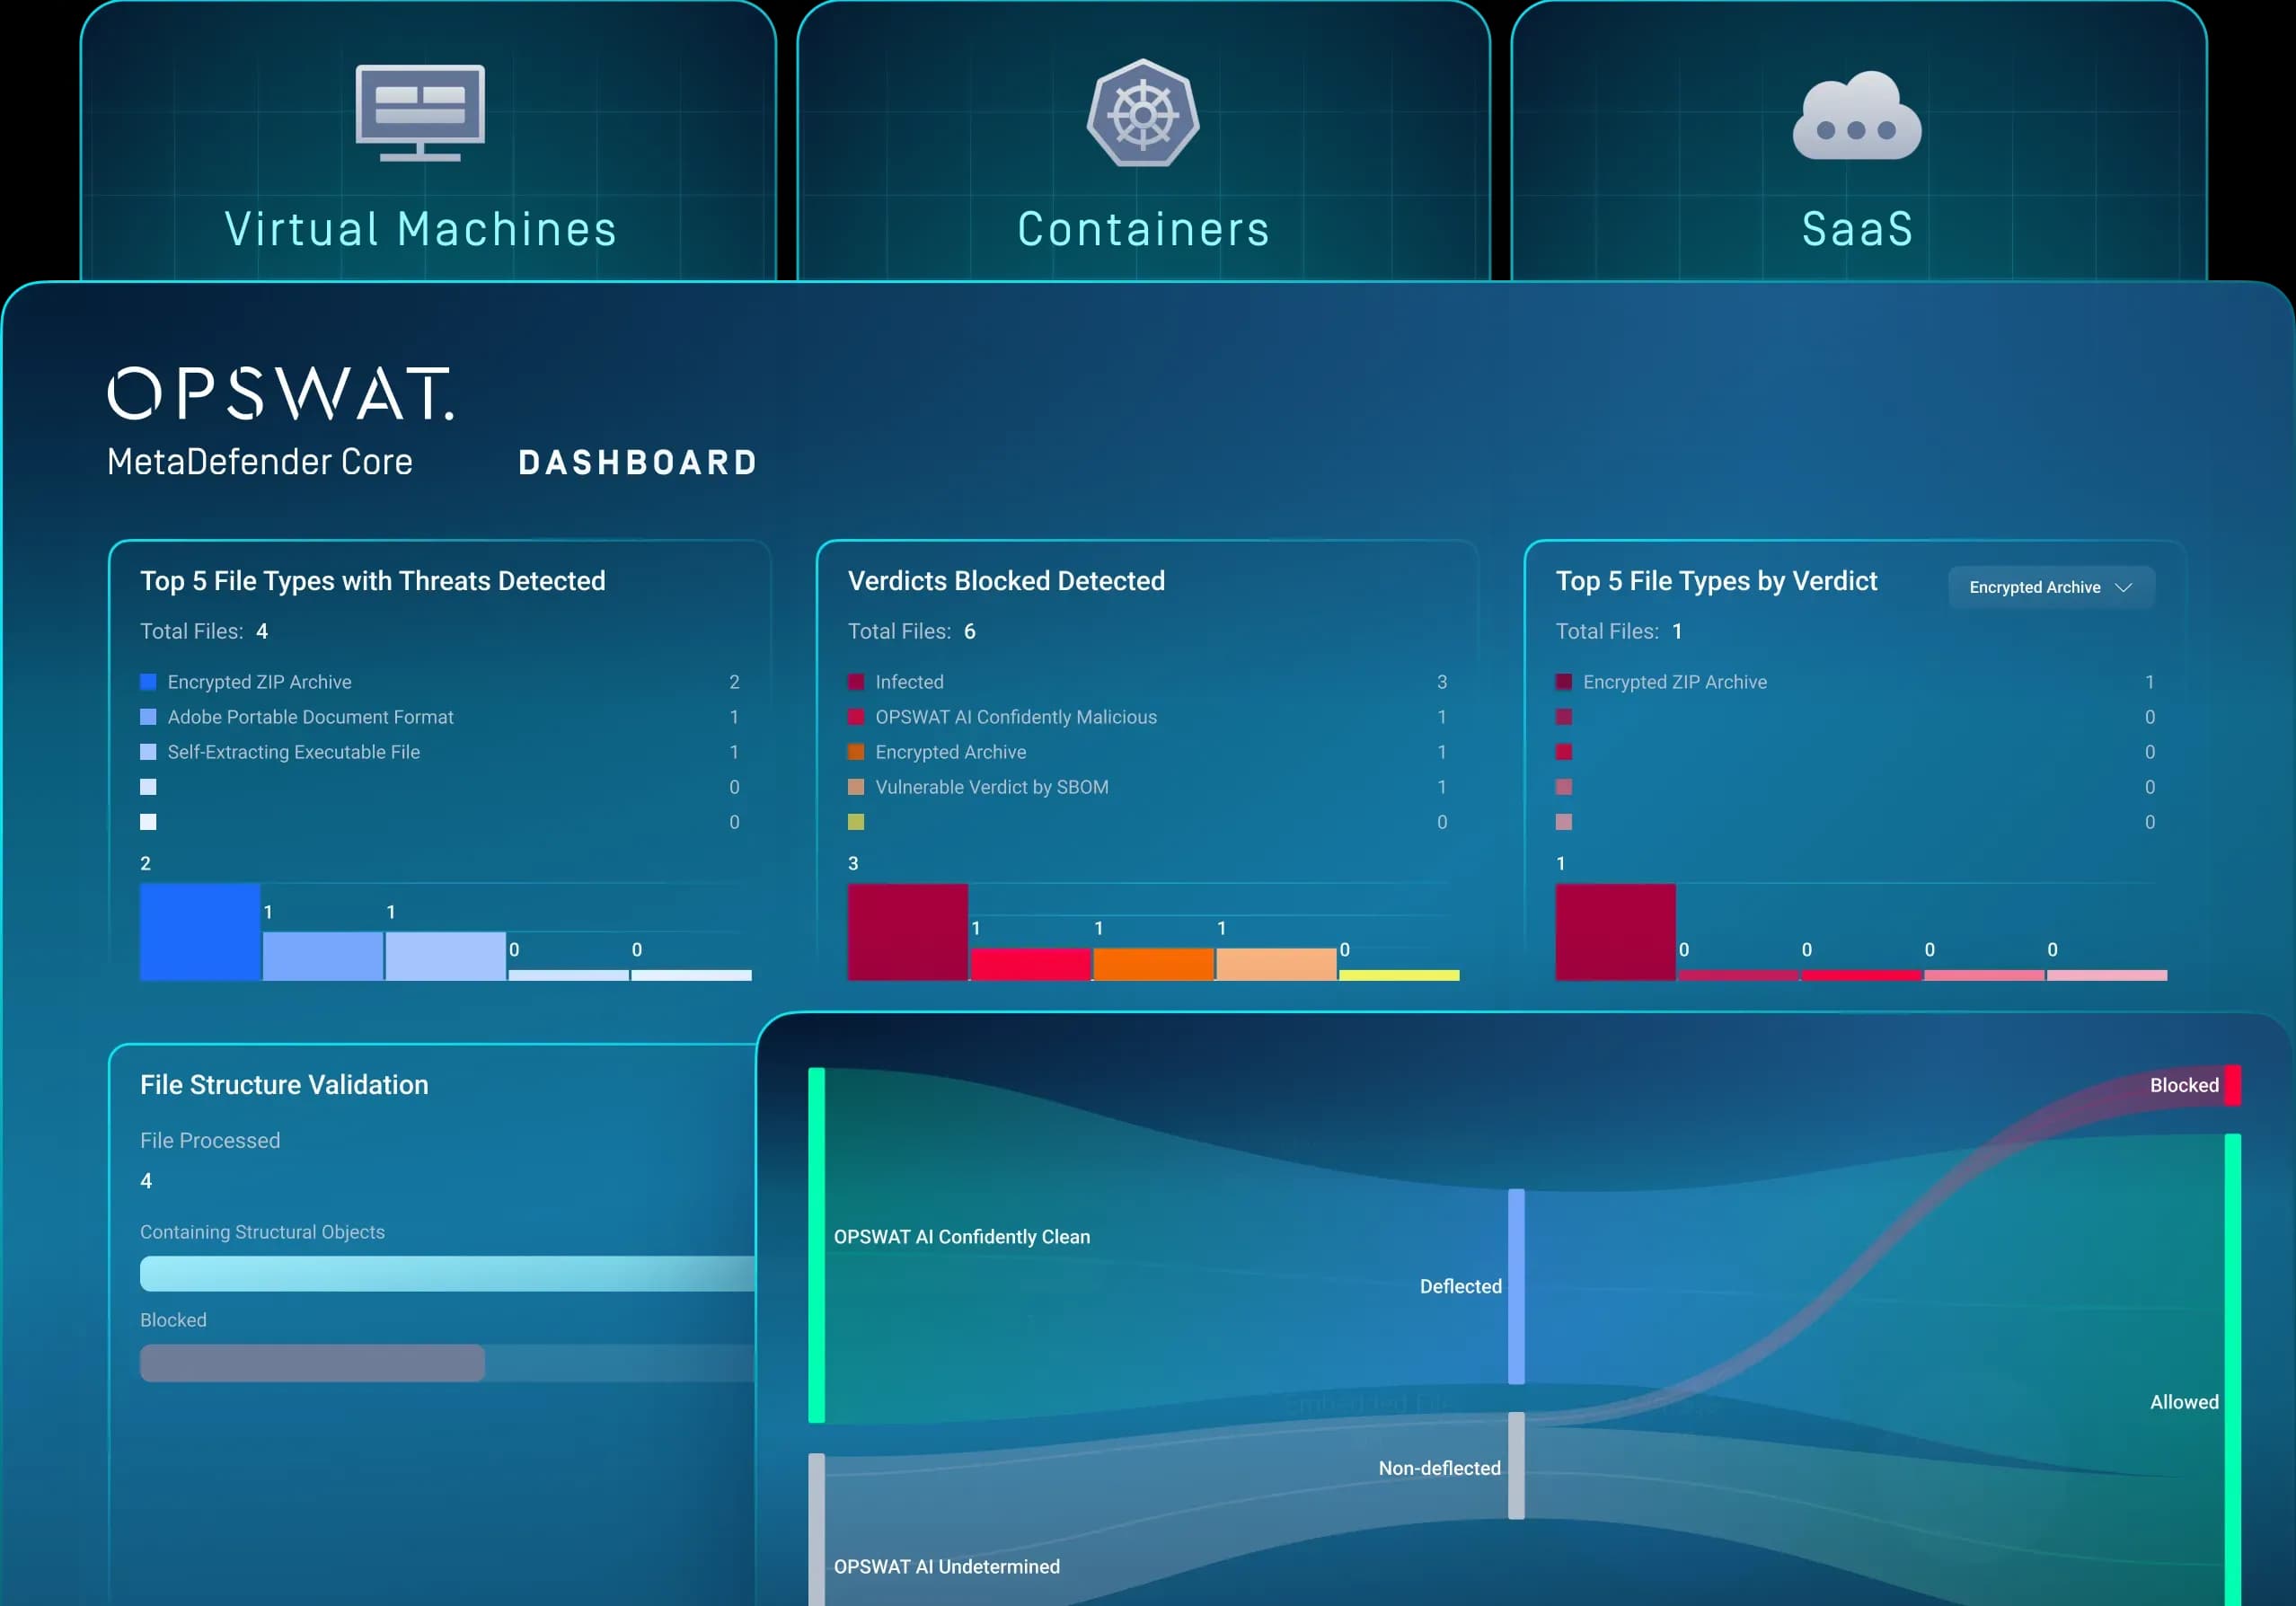
MetaDefender Core ™ megoldásainkat saját igényeinek megfelelően telepítheti virtuális gépeken, Kubernetes-környezetben vagy SaaS-szolgáltatásokon keresztül
Az Ön infrastruktúrájához igazodva kialakított MetaDefender Core rugalmas telepítési lehetőségeket kínál a virtuális gépektől a SaaS-on át a Container-ig, valamint a MetaDefender klaszterig, amely magas rendelkezésre állást és skálázhatóságot biztosít.
- Rugalmasság kompromisszumok nélkül
- Nagy léptékű bevezetés
- Gyors védelem
A biztonság nagy léptékű bevezetése
A vegyes környezetet üzemeltető szervezetek nehezen találnak olyan egységes biztonsági megoldást, amely helyszíni, felhőalapú és konténeres munkaterhelések esetén egyaránt működik anélkül, hogy a védelem hatóköre vagy az ellenőrzés csorbulna.
A hosszú beüzemelési ciklusok, a kézi konfigurálás és az automatizálás hiánya miatt a biztonság nem tart lépést az infrastruktúra növekedésével, így a rendszerek védelem nélkül maradnak a kritikus átmeneti időszakokban.
A motorok frissítése, az iparági előírásoknak való megfelelés biztosítása, valamint az infrastruktúra kezelése több környezetben is olyan erőforrásokat igényel, amelyeket inkább a fenyegetésekre való reagálásra kellene fordítani.
Rugalmas és alkalmazkodóképes bevezetés
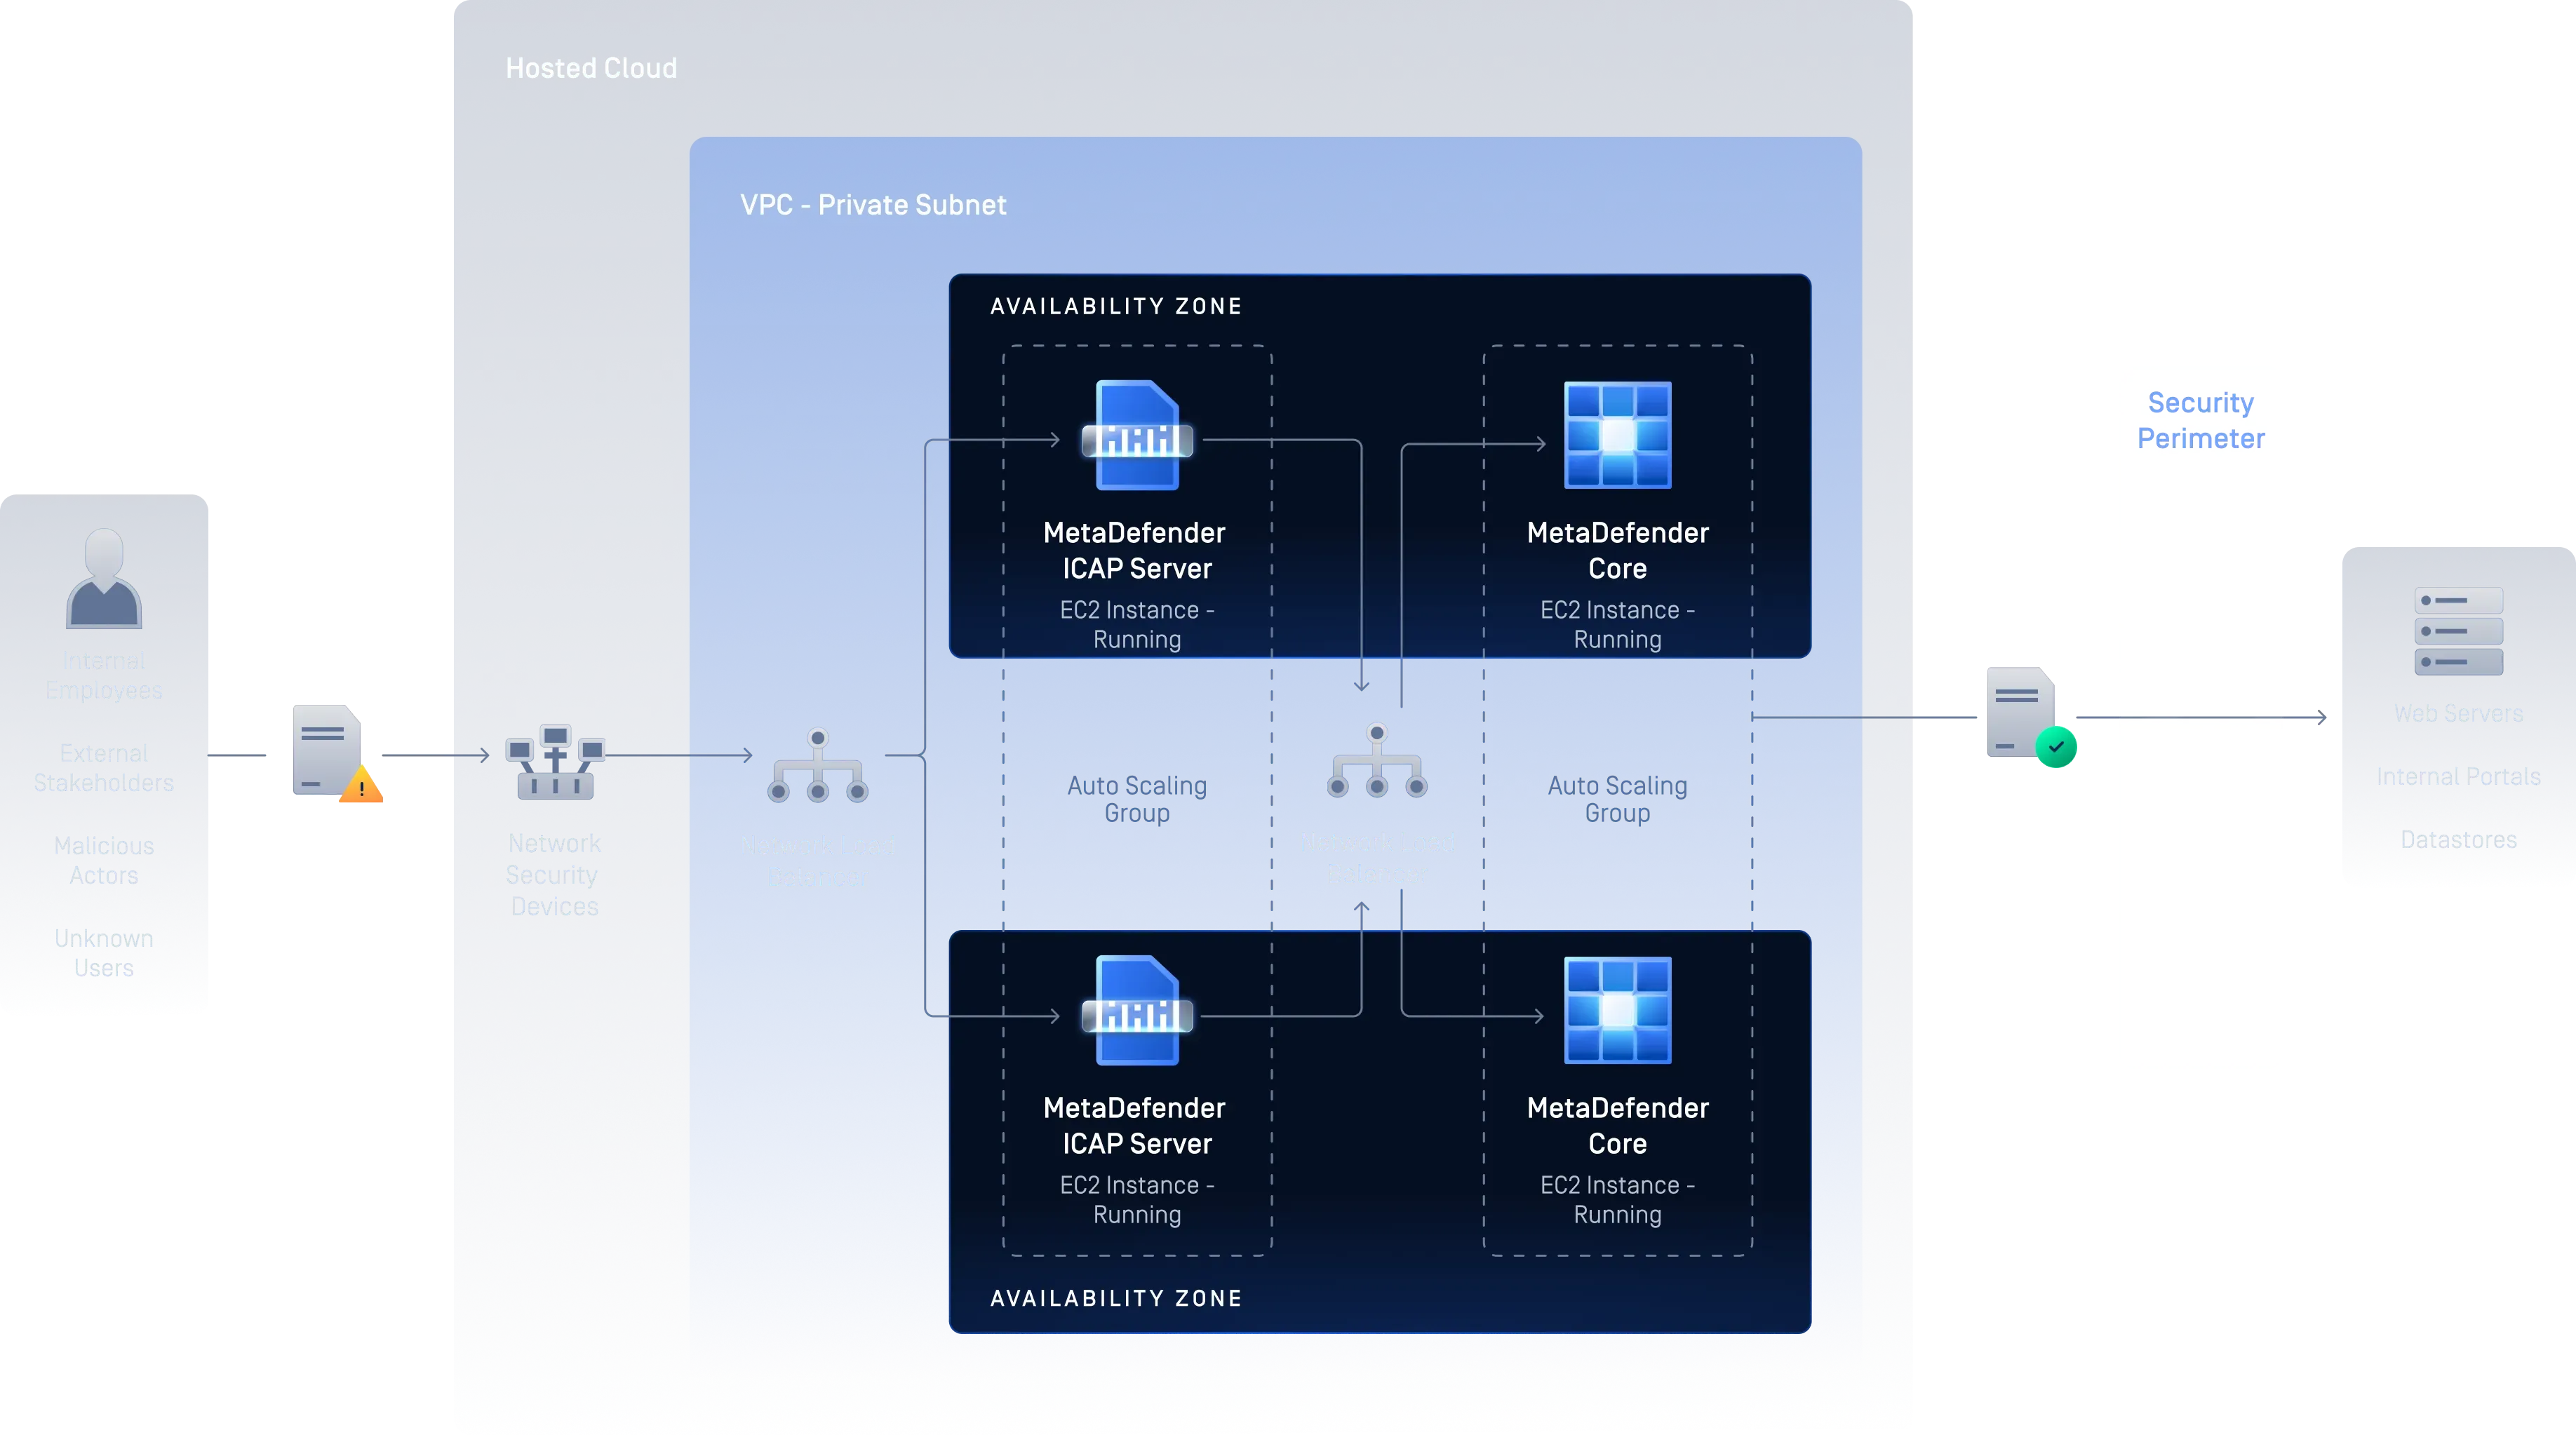
Virtuális gépek
Futtassa az MetaDefender Core szolgáltatást bármely felhőalapú vagy helyszíni virtuális gépen, és skálázza az alkalmazást egyetlen példánytól több példányig vagy rugalmas Auto Scaling-csoportokig – mindezt a munkafolyamat megváltoztatása nélkül.
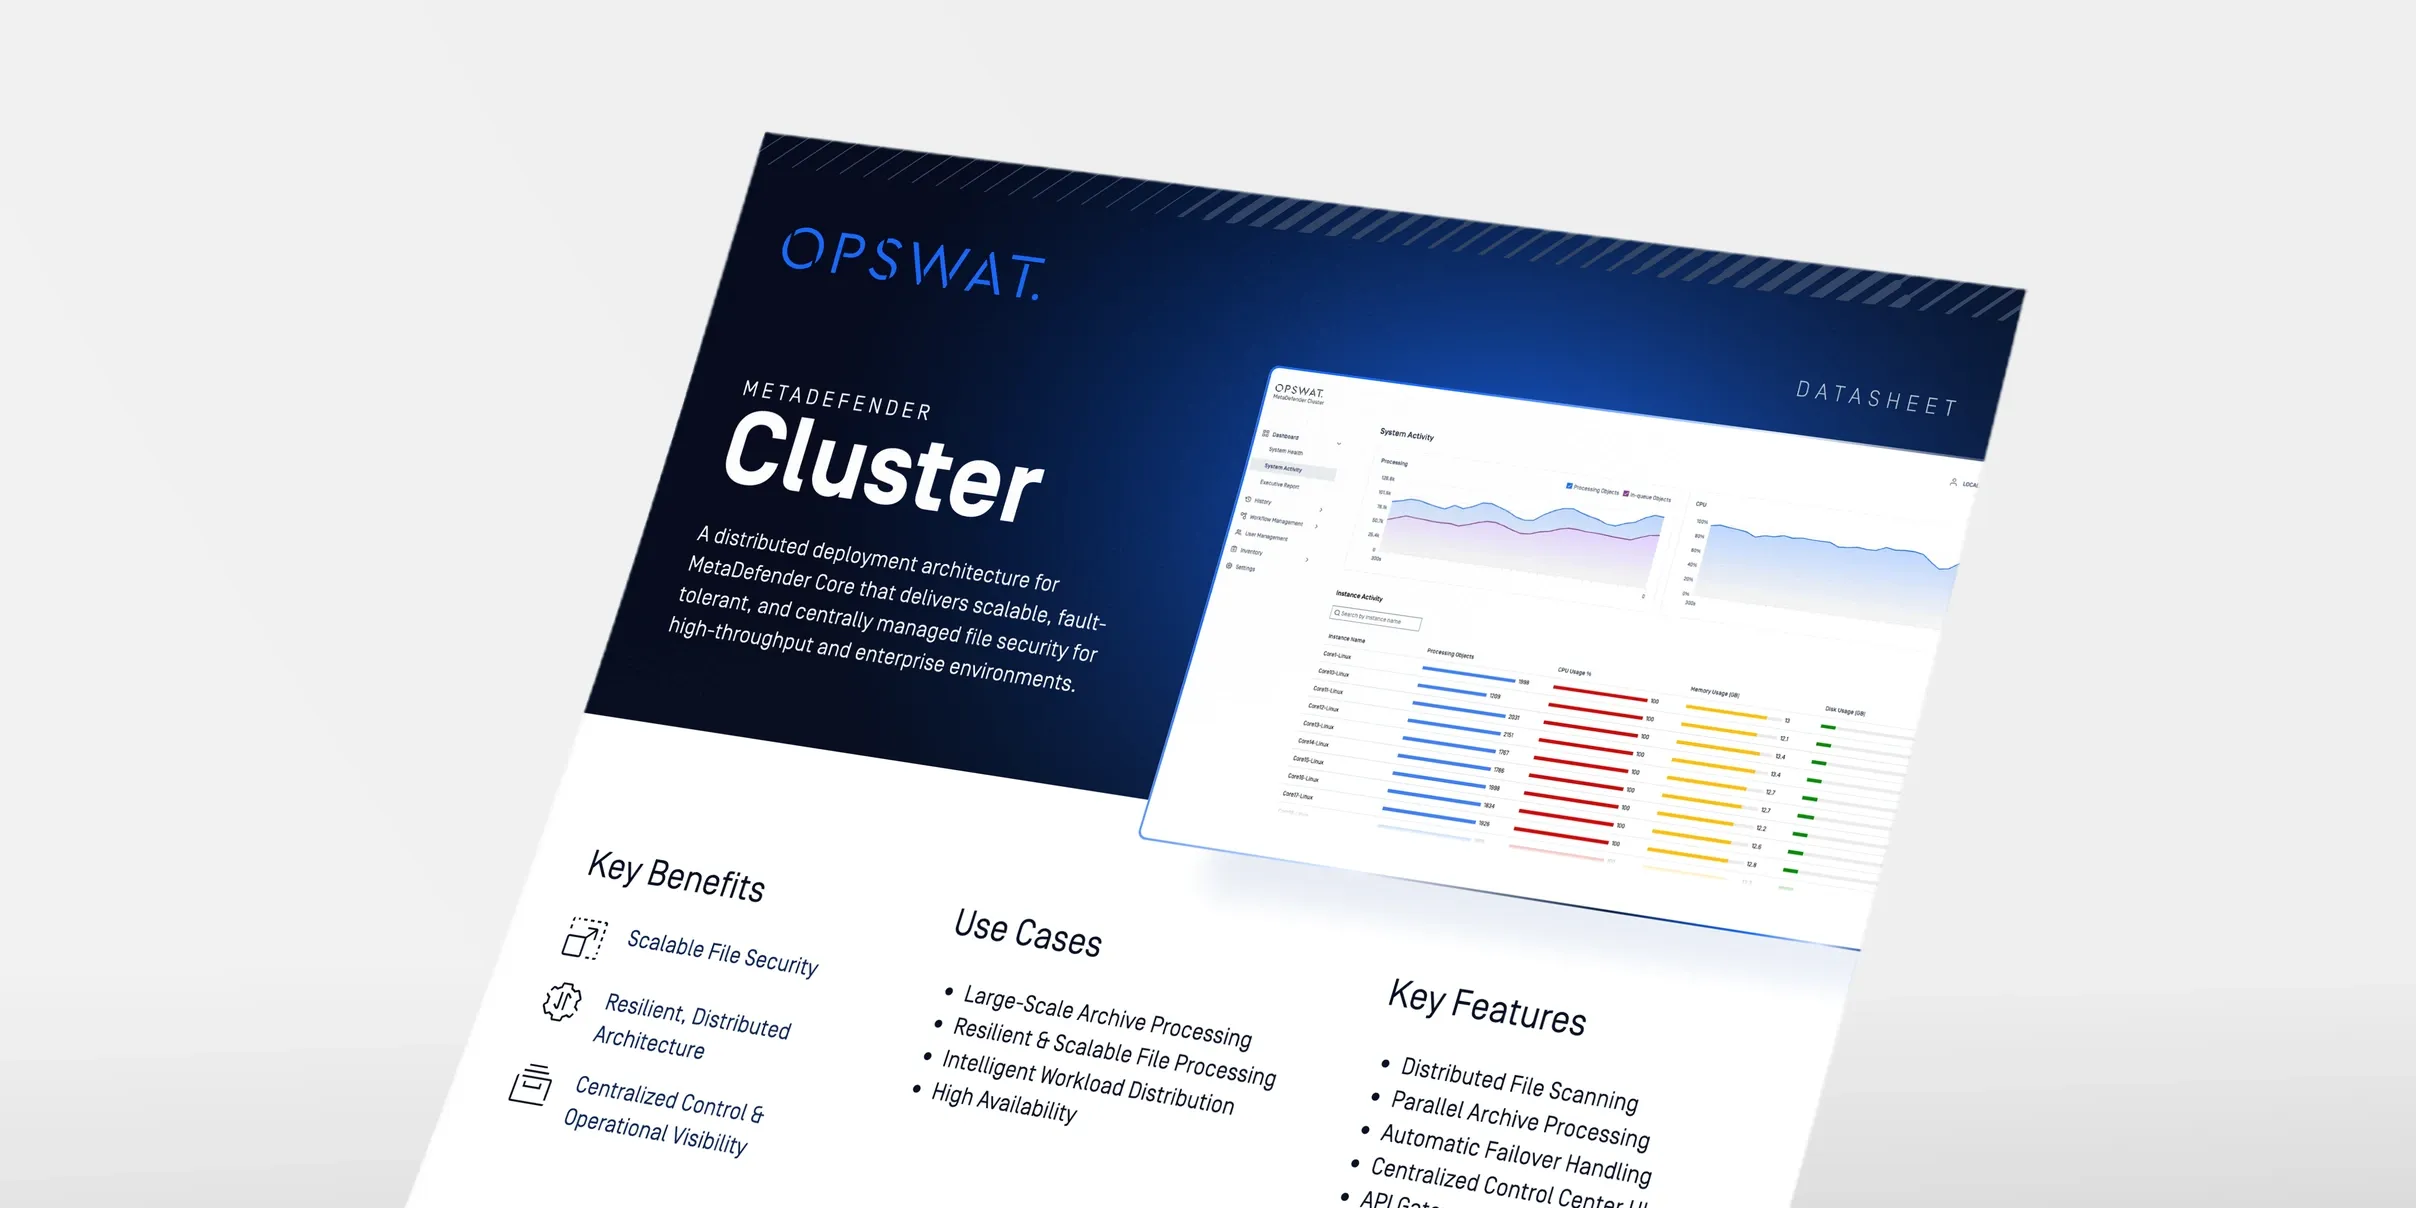
Azokban a környezetekben, ahol optimalizált, többcsomópontos konfigurációra van szükség, azMetaDefender Cluster egyszerűsített méretezhetőséggel és kezelhetőséggel bővíti ezt a telepítési modellt.
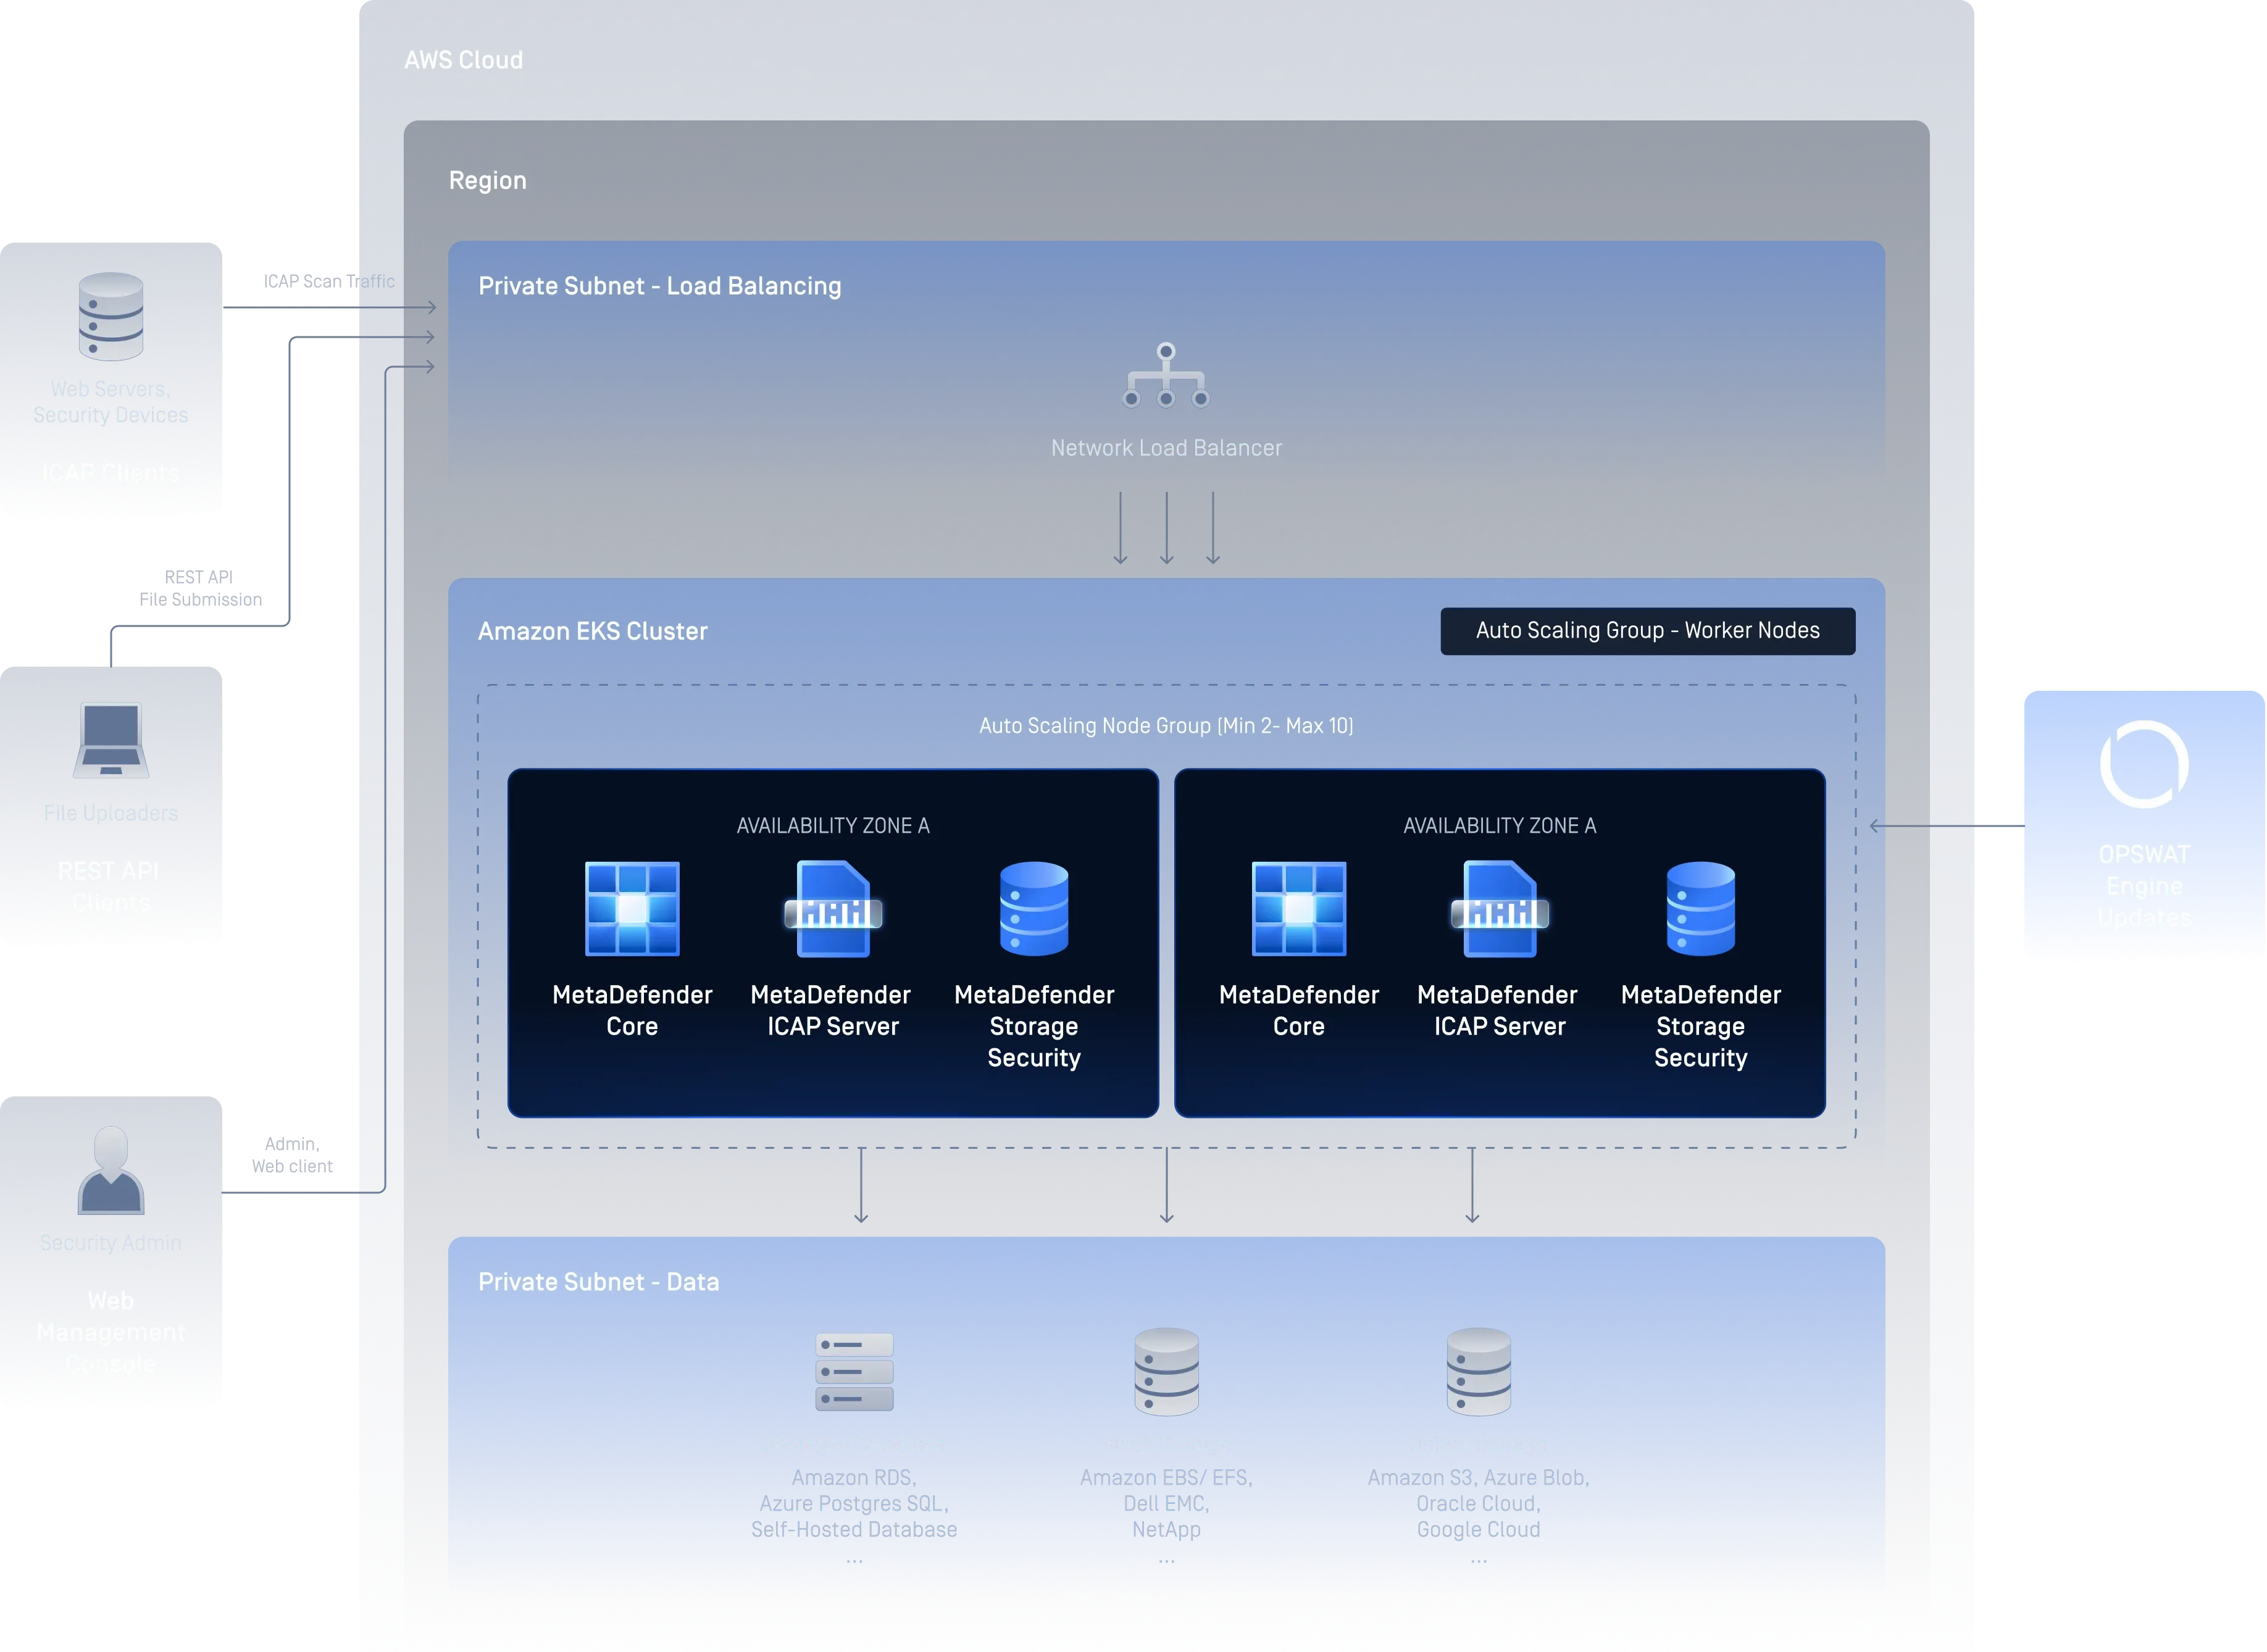
Konténerek
Az MetaDefender Core szolgáltatást egyetlen Helm-diagrammal telepítheti bármelyik főbb Kubernetes-változatra – függetlenül attól, hogy felhőalapú vagy saját szerveren futó rendszerről van szó –, beleértve az Amazon EKS-t, az Azure AKS-t, a Google GKE-t, a Red Hat OpenShiftet, a helyi Kubernetes-klasztereket és a Docker Swarmot.
MetaDefender Core Container biztonságot nyújt a konténeres környezetedben, és ha nagy léptékű, optimalizált telepítésre van szükséged, azMetaDefender Cluster is rendelkezésedre áll.
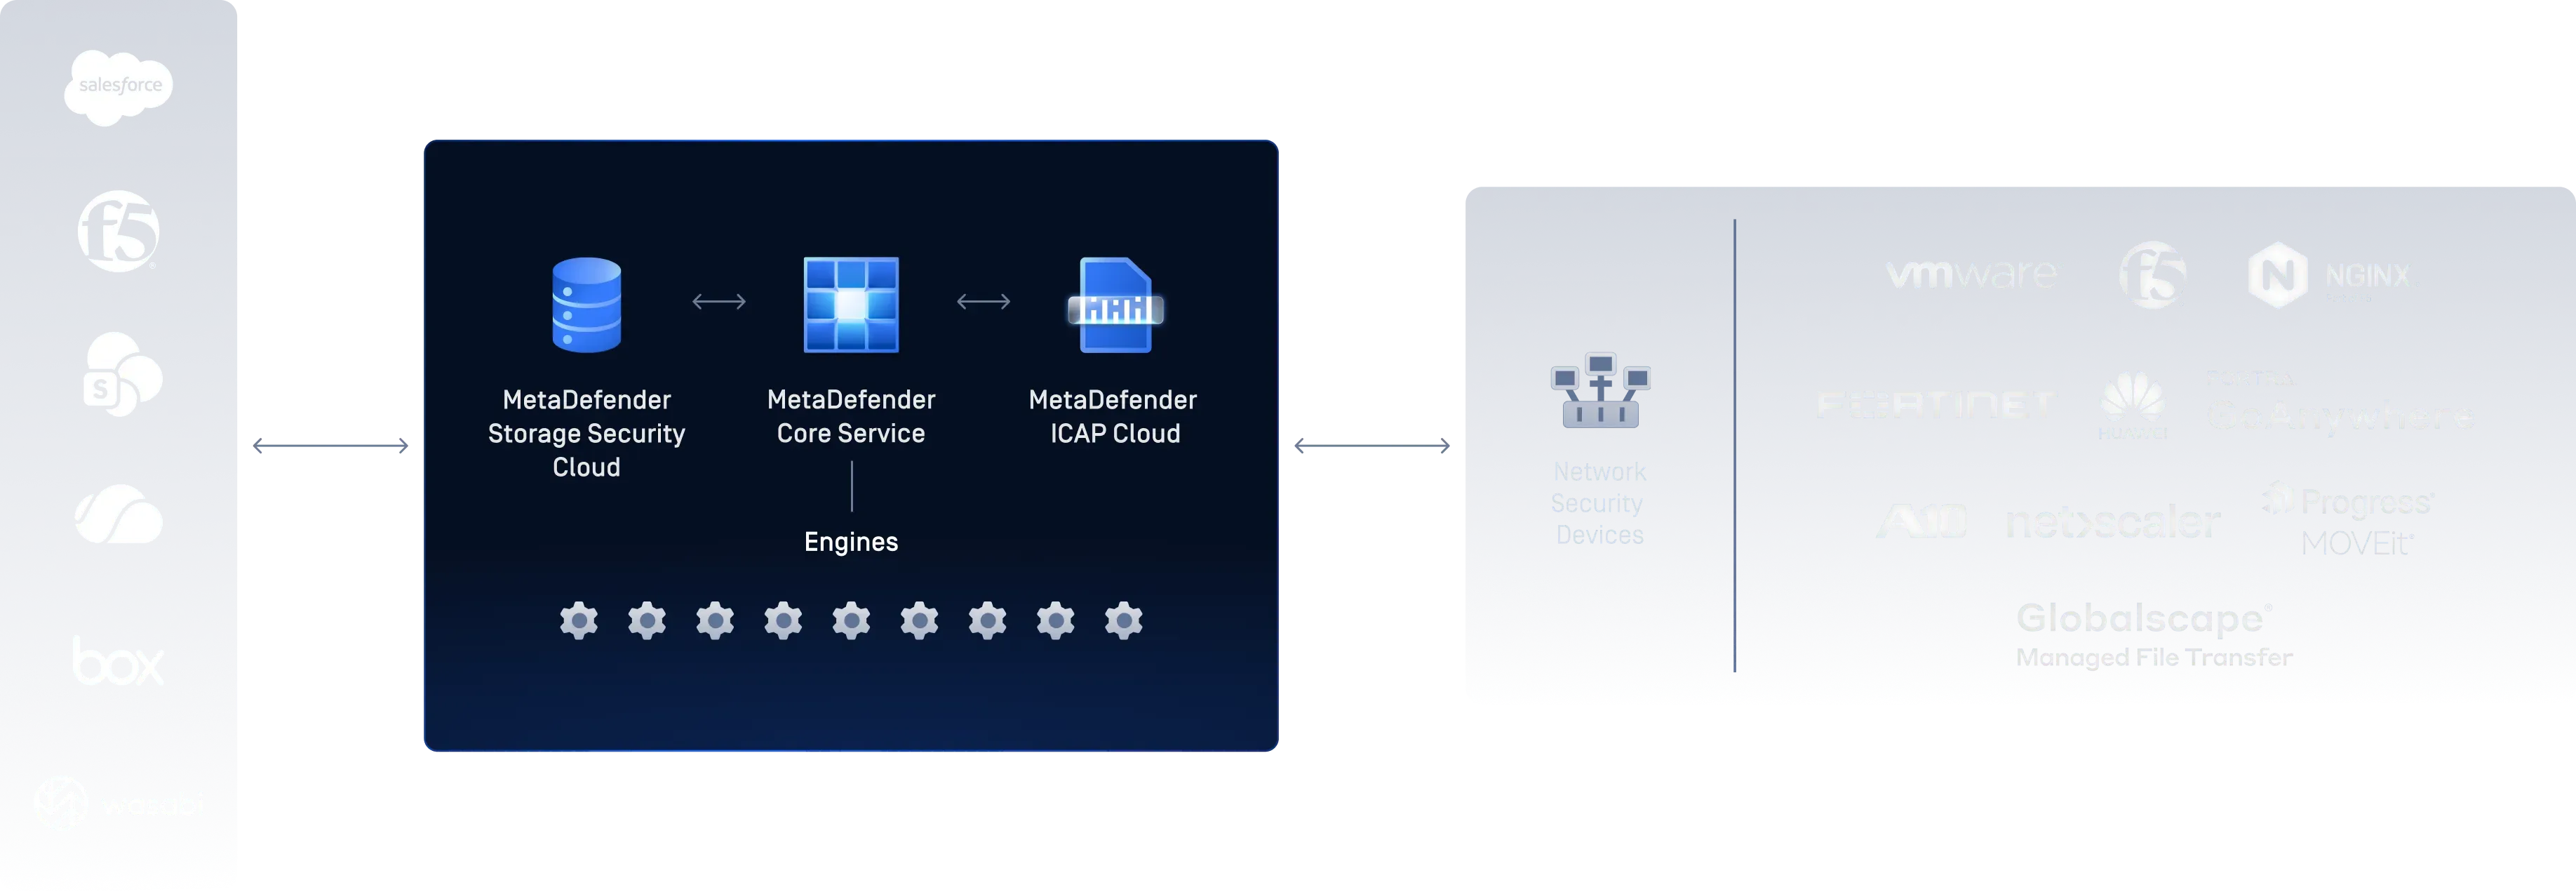
SaaS
MetaDefender Cloud egy rugalmas, felügyelt telepítési lehetőség, amely az Ön igényeivel együtt bővül, minimális beállítást igényel és nem igényel infrastruktúra-karbantartást, így csapata gyorsan megkezdheti a fájlok védelmét.
A telepítési lehetőségek áttekintése
Virtuális gépek
- Teljes körű infrastruktúra- és adatkezelés
- Légréses és offline telepítésre kész
- A csomag tartalmazza a Terraform és a CloudFormation sablonokat
- Vízszintes skálázás Auto Scaling Group és terheléselosztó használatával
- Linux és Windows „ Server ” támogatás
Konténerek
- Vízszintes skálázás
- Skálázhatóság
- Öngyógyítás
- Titkok és konfigurációkezelés
- Automatizált bevezetések és visszavonások
- Automatikus konténer-csomagolás
- Könnyű és hordozható tárolóedény
- Beépített hálózati funkciók és szolgáltatásfelismerés
- Egységes környezetek a fejlesztési, tesztelési és élesítési környezetekben
Software szolgáltatásként (SaaS)
- Nulla infrastrukturális terhelés – az „ OPSWAT ” mindent kezel
- Pár perc alatt telepítheti és elindíthatja a fájlok feldolgozását
- Folyamatos motor- és aláírásfrissítések – mindig naprakészek
- Világszerte elérhetőség és beépített redundancia
Melyik telepítési mód a legmegfelelőbb az Ön számára?
Virtuális gépek |
Konténerek |
SaaS |
|
|---|---|---|---|
| Infrastruktúra-ellenőrzés | Teljes ellenőrzés | Magas szintű ellenőrzés | Üzemeltető: OPSWAT |
| A beállítás bonyolultsága | Magas | Közepes | Minimális |
| Ideje a telepítésnek | Órák és napok | Percekből órákba | Gyors, minimális beállítás |
| Rugalmas méretezés | Kézi üzemmód/ASG | Automatikus méretezés/HPA | Automatikus |
| Öngyógyító | Nem anyanyelvi | A Native pod újraindítása | Platform által kezelt |
| Air Gap / Offline támogatás | Teljes mértékben támogatott | Teljes mértékben támogatott | Internetkapcsolat szükséges |
| Üzemeltetés és karbantartás | Ügyfél által kezelt | Ügyfél által kezelt | Teljes körű üzemeltetés |
| Motor / Aláírás-frissítések | Kézi / ütemezett | Kézi / ütemezett | Folyamatos automatikus |
| Adatok tárolási helye | Ügyfél által vezérelt | Ügyfél által vezérelt | A csomagtól függ |
| Legalkalmasabb | Magas biztonsági szintű, szabályozott, air-gapped környezetek | Cloud- natív csapatok, CI/CD-folyamatok, DevSecOps | Gyors integráció, alacsony üzemeltetési terhek, elsősorban SaaS-alapú szervezetek |
A vállalati megfelelés támogatása
MetaDefender Core megerősíti a szabályozási keretrendszereket azáltal, hogy megbízható, ellenőrizhető és skálázható fájlbiztonsági folyamatokat biztosít.
MetaDefender Core a piactereken
A fenti három telepítési lehetőség mellett a felhőalapú kép telepítésével előre konfigurált MetaDefender Core példányt indíthat el közvetlenül az AWS (MetaDefender Core AMI), az Azure vagy a GCP Marketplace-ből elindíthat egy előre konfigurált xml-ph-0000@deepl.internal xml-ph-0001@deepl.internal példányt a gyors tesztelés és a PoC céljából, így készen álló alapot kap, amelyet a termelésbe való átvitelhez tovább lehet erősíteni.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Ajánlott források
MetaDefender Core Adatlap
MetaDefender Core termékismertető
MetaDefender termékismertető
MetaDefender Core Telepítési útmutató
GYIK
Ez az infrastruktúra-ellenőrzési és megfelelési igényeidtől függ. A virtuális gépek szabályozott környezetekhez vagy a „ air-gapped ” elv szerinti környezetekhez alkalmasak, a konténerek a felhőalapú és a DevSecOps-csapatok számára ideálisak, a SaaS a minimális üzemeltetési terhek mellett történő gyors integrációhoz a legalkalmasabb, míg az „ MetaDefender ” klaszter akkor ideális, ha optimalizált, nagy rendelkezésre állású telepítésre van szükséged anélkül, hogy magadnak kellene kezelni a bonyolult koordinációt.
MetaDefender A Cluster az MetaDefender Core szolgáltatás számára kifejezetten kialakított, optimalizált telepítési lehetőség, amely egyszerűsíti a méretezhetőséget és a magas rendelkezésre állást. Az önállóan kezelt Kubernetes- vagy konténerkonfigurációktól eltérően ez a szolgáltatás előre be van állítva a teljesítmény és a rugalmasság biztosítása érdekében, így csökkenti a saját kezű üzemeltetéssel járó üzemeltetési terheket.
Igen. Az „ MetaDefender ” klaszter mind a virtuális gépes, mind az „ Container ” környezetekben optimalizált megoldásként telepíthető, így a választott alapinfrastruktúrától függetlenül ugyanazokat a magas rendelkezésre állás és egyszerűsített méretezhetőség előnyeit biztosítja.
Igen. A MetaDefender Core úgy lett kialakítva, hogy teljesen elszigetelt, air-gapped környezetekben is működjön. Mind a virtuális gépes, mind az Container telepítések támogatják az offline működést.
Mind a virtuális gépek, mind a konténerek lehetővé teszik az ügyfél által szabályozott adattárolási helyet, vagyis Ön dönti el, hol dolgozzák fel és tárolják az adatait. Ezzel szemben a SaaS a választott csomagtól és az OPSWAT által kezelt infrastruktúra-régióktól függ.
Igen. A „ MetaDefender ” (Core ) teljes mértékben konténeralapú telepítésként érhető el, és támogatja a Kubernetes-szolgáltatásokat, beleértve az Amazon EKS-t, az Azure AKS-t, a Google GKE-t és a Red Hat OpenShift-et.
MetaDefender Core előre konfigurált felhőkép formájában elérhető mindhárom főbb felhőalapú piactéren: az AWS-en, a Microsoft Azure-on és a Google Cloud Platform piactéren.
OPSWAT Az Ön által választott modellhez – legyen az virtuális gép (VM), konténerek ( MetaDefender -klaszterrel vagy anélkül) vagy SaaS – igazodó bevezetési útmutatást, dokumentációt és technikai támogatást nyújtunk. Ha gyakorlati segítségre van szüksége, kérjük, lépjen kapcsolatba velünk az alábbi kapcsolatfelvételi űrlapon keresztül.