Az energia- és közüzemi szektor számára kidolgozott, a megelőzésre épülő kiberbiztonsági stratégia
Az atomerőművi vezérlőtermektől a tengeri fúróplatformokig az OPSWAT megakadályozza a fájlokon és eszközökön keresztül terjedő fenyegetéseket, mielőtt azok eljutnának a kritikus OT-rendszerekhez.
- A megelőzésre épülő biztonság
- Ellenőrzésre kész megfelelés
- Zökkenőmentes működési folytonosság
OPSWAT OPSWAT-ban OPSWAT
1,500+
1,800+
30+
13,000+
Ahol az energetikai infrastruktúra biztonsága meggyengül
A Media -es modell eltávolítható holttér-érzékelője
A helyszíni technikusok a SCADA-rendszerek javításához az USB meghajtókat használják, és alapértelmezés szerint megbíznak a rajtuk található adathordozókban. Mivel a használat helyszínén nem kötelező a vírusellenőrzés, egyetlen fertőzött meghajtó is veszélybe sodorhatja a kritikus eszközöket, anélkül, hogy nyomot hagyna maga után.
Ellenőrizetlen fájlok, amelyek átlépik az IT/OT határt
Az adatoknak az IT és az OT között kell áramlaniuk, de ha a határfelületen nem történik ellenőrzés, akkor minden adatátvitel, frissítés és gyártói feltöltés ellenőrizetlen útvonalat jelent a termelési rendszerekbe.
A modern fenyegetések felülmúlják a régi rendszereket
A több évtizedes vezérlőrendszerek nem képesek támogatni a modern végpontbiztonságot vagy a javításkezelést, ugyanakkor a kritikus OT-infrastruktúra nagy részét alkotják, és nem cserélhetők ki egyik napról a másikra.
A szabályok betartása végrehajtás nélkül
A NERC CIP, az IEC 62443 és az NRC 10 CFR 73.54 előírja az ellenőrzésre kész, igazolható ellenőrzési mechanizmusok alkalmazását. Számos szervezet képes dokumentálni az irányelveket, de nem tudja bizonyítani azok következetes betartását; ez a hiányosság több millió dollárnyi bírságot és hírnévromlást okoz.
A támadók elsőként alkalmazták a mesterséges intelligenciát
A támadók manapság olyan gyorsan hoznak létre polimorf kártevőket és meggyőző csalikat, hogy a szignatúra-alapú védelmi rendszerek nem tudnak lépést tartani a frissítésekkel, és az OT-környezetek frissítése a leglassabb az összes közül.
- Eltávolítható Media
A Media -es modell eltávolítható holttér-érzékelője
A helyszíni technikusok a SCADA-rendszerek javításához az USB meghajtókat használják, és alapértelmezés szerint megbíznak a rajtuk található adathordozókban. Mivel a használat helyszínén nem kötelező a vírusellenőrzés, egyetlen fertőzött meghajtó is veszélybe sodorhatja a kritikus eszközöket, anélkül, hogy nyomot hagyna maga után.
- IT/OT-átvitelek
Ellenőrizetlen fájlok, amelyek átlépik az IT/OT határt
Az adatoknak az IT és az OT között kell áramlaniuk, de ha a határfelületen nem történik ellenőrzés, akkor minden adatátvitel, frissítés és gyártói feltöltés ellenőrizetlen útvonalat jelent a termelési rendszerekbe.
- Örökölt rendszerek
A modern fenyegetések felülmúlják a régi rendszereket
A több évtizedes vezérlőrendszerek nem képesek támogatni a modern végpontbiztonságot vagy a javításkezelést, ugyanakkor a kritikus OT-infrastruktúra nagy részét alkotják, és nem cserélhetők ki egyik napról a másikra.
- A szabályozási követelmények betartásával kapcsolatos bonyolultságok
A szabályok betartása végrehajtás nélkül
A NERC CIP, az IEC 62443 és az NRC 10 CFR 73.54 előírja az ellenőrzésre kész, igazolható ellenőrzési mechanizmusok alkalmazását. Számos szervezet képes dokumentálni az irányelveket, de nem tudja bizonyítani azok következetes betartását; ez a hiányosság több millió dollárnyi bírságot és hírnévromlást okoz.
- Mesterséges intelligencián alapuló fenyegetések
A támadók elsőként alkalmazták a mesterséges intelligenciát
A támadók manapság olyan gyorsan hoznak létre polimorf kártevőket és meggyőző csalikat, hogy a szignatúra-alapú védelmi rendszerek nem tudnak lépést tartani a frissítésekkel, és az OT-környezetek frissítése a leglassabb az összes közül.
Teljes körű, megelőzésre épülő védelem
OPSWAT megakadályozza a fenyegetéseket, mielőtt azok eljutnának a vezérlőrendszerekhez – fizikai védelem, alapos ellenőrzés és központosított szabályozás segítségével.
Fizikai ellenőrzés minden belépési ponton
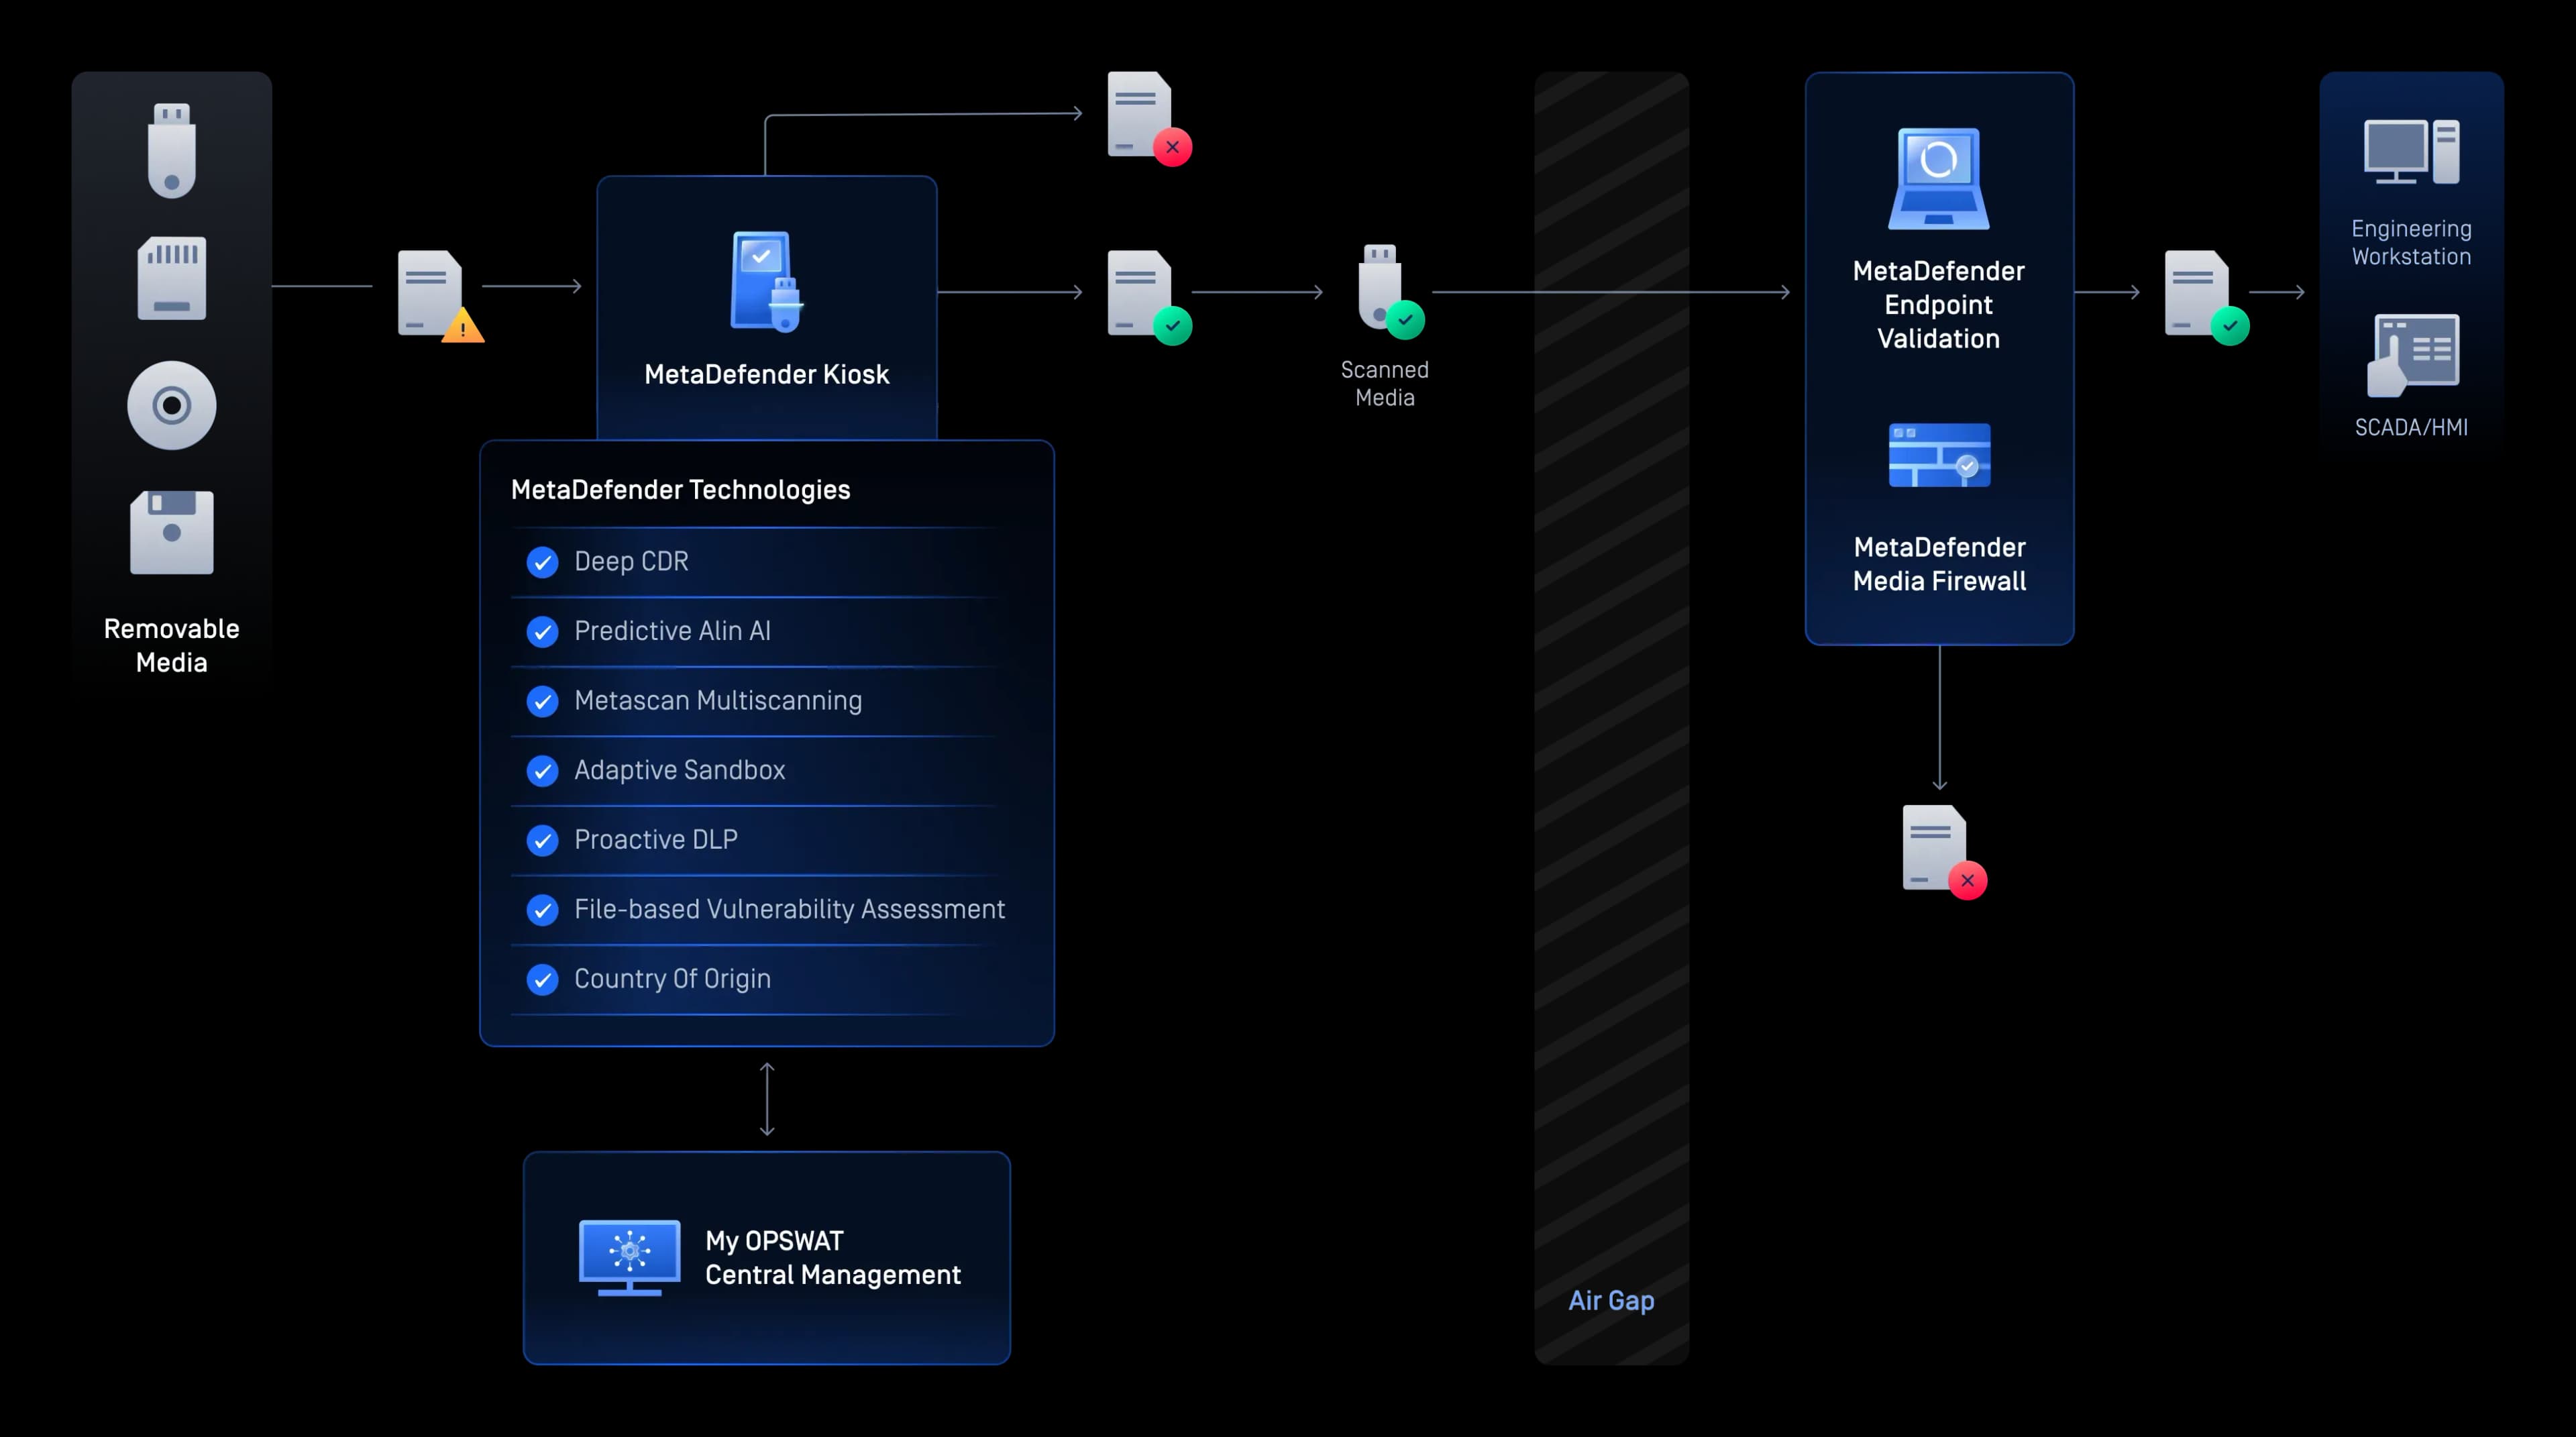
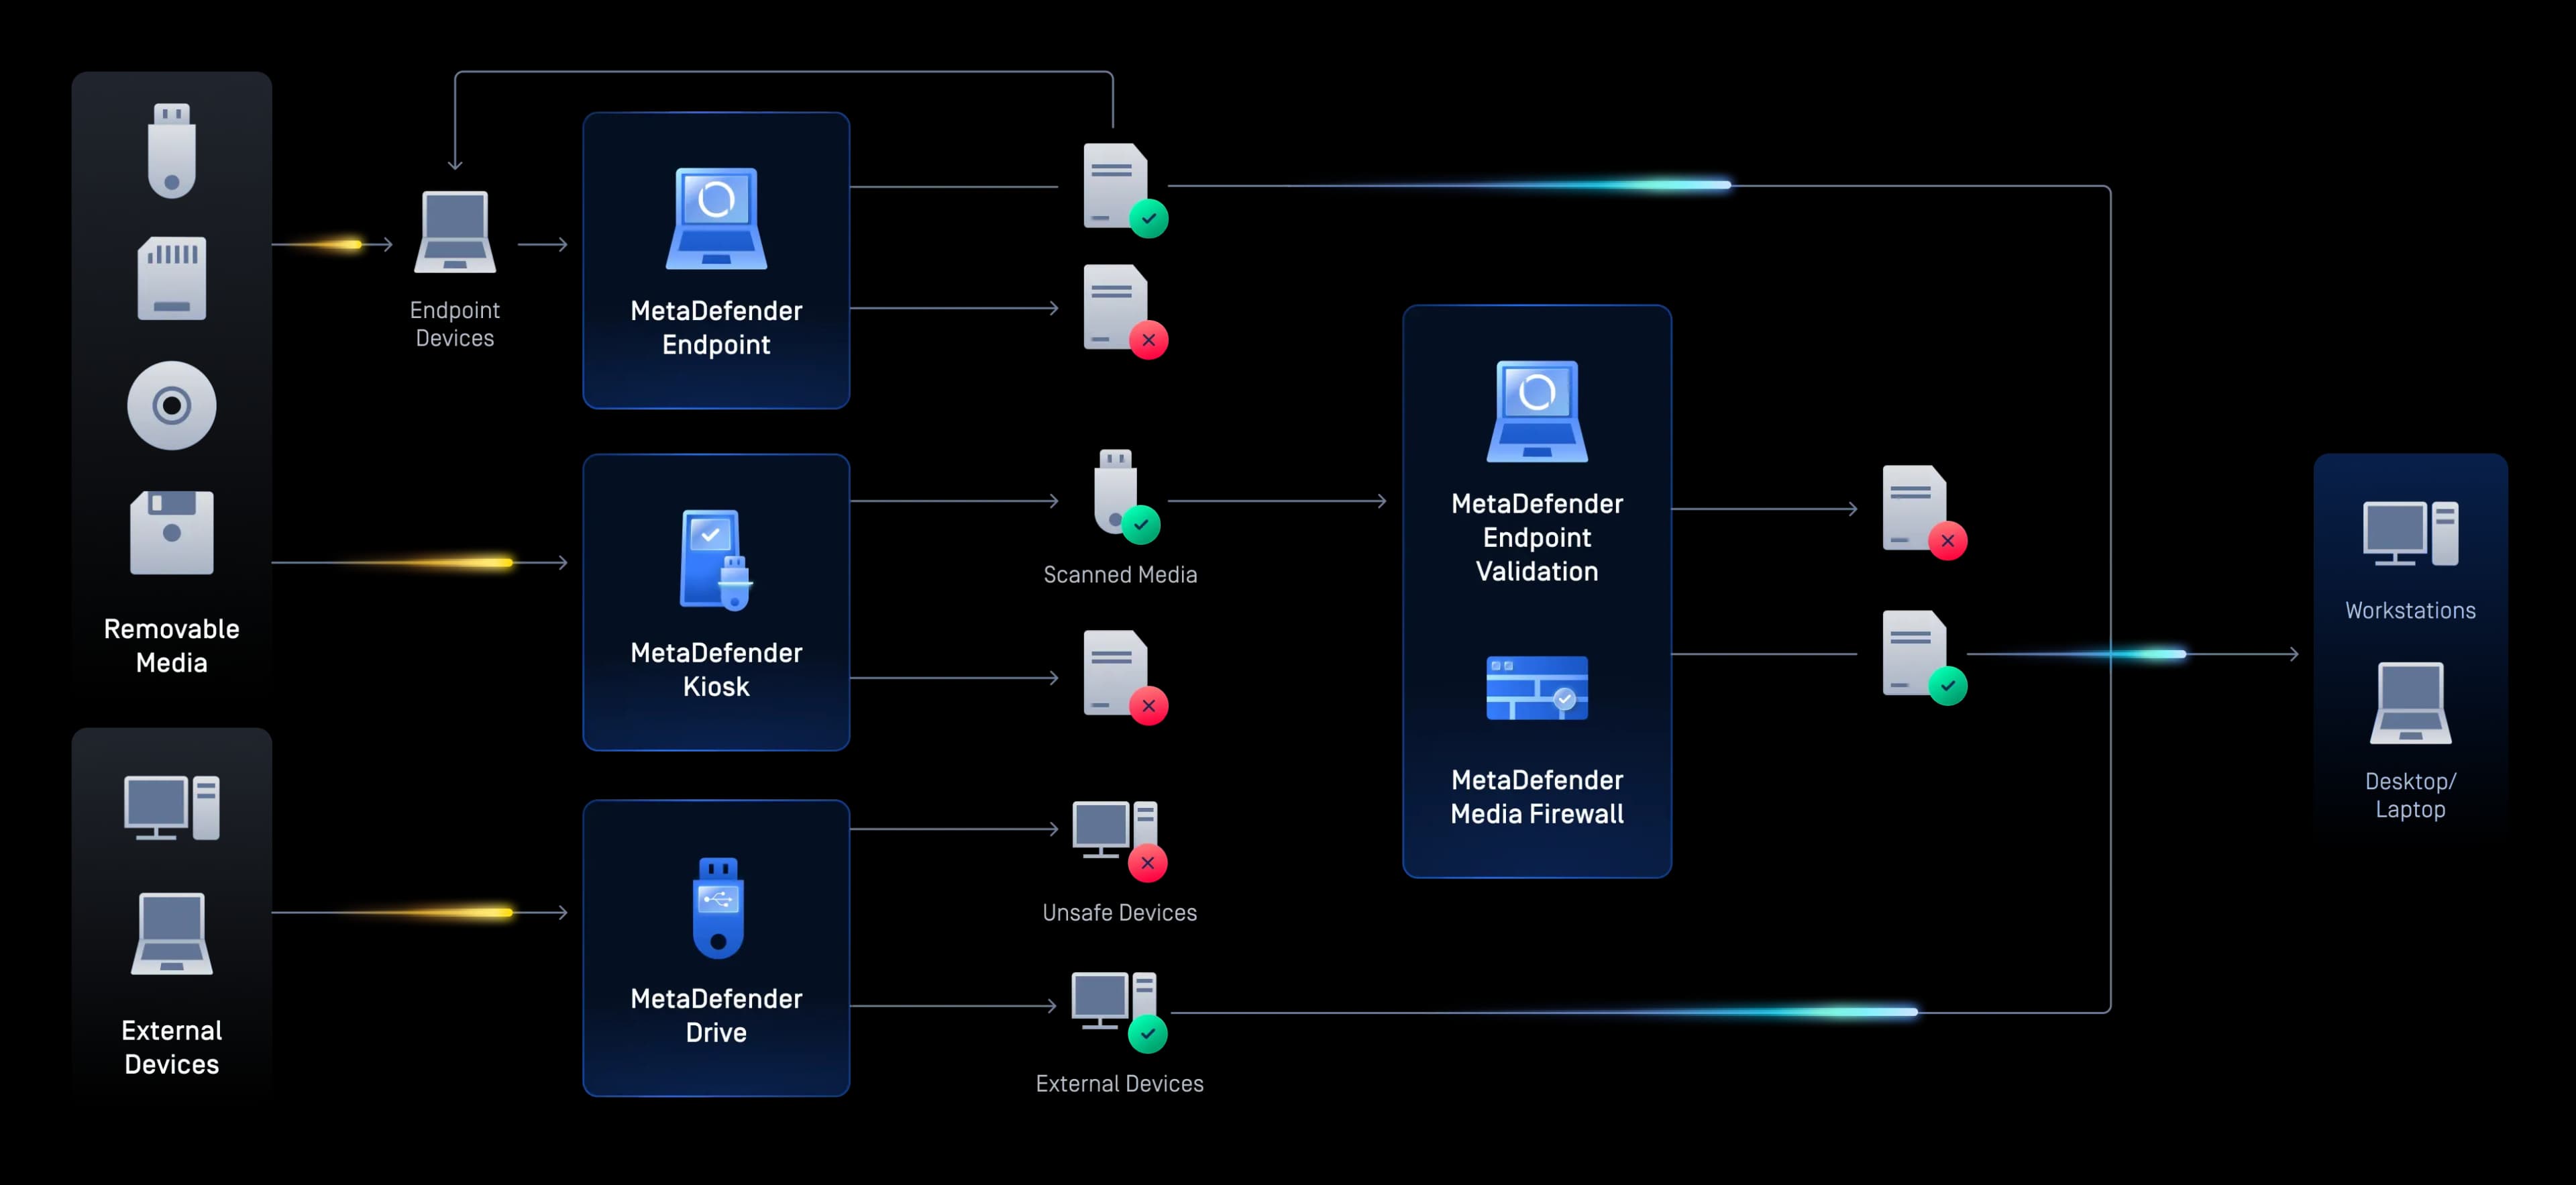
A MetaDefender™ Kiosk, Drive, Media ,Firewall és Endpoint megoldások biztosítják a cserélhető adathordozók és az ideiglenesen csatlakoztatott eszközök biztonságát azáltal, hogy az eszközöket átvizsgálják, ellenőrzik és szabályozzák, mielőtt azok hozzáférnének a kritikus OT-rendszerekhez.
Biztonságos IT/OT-adatátvitel
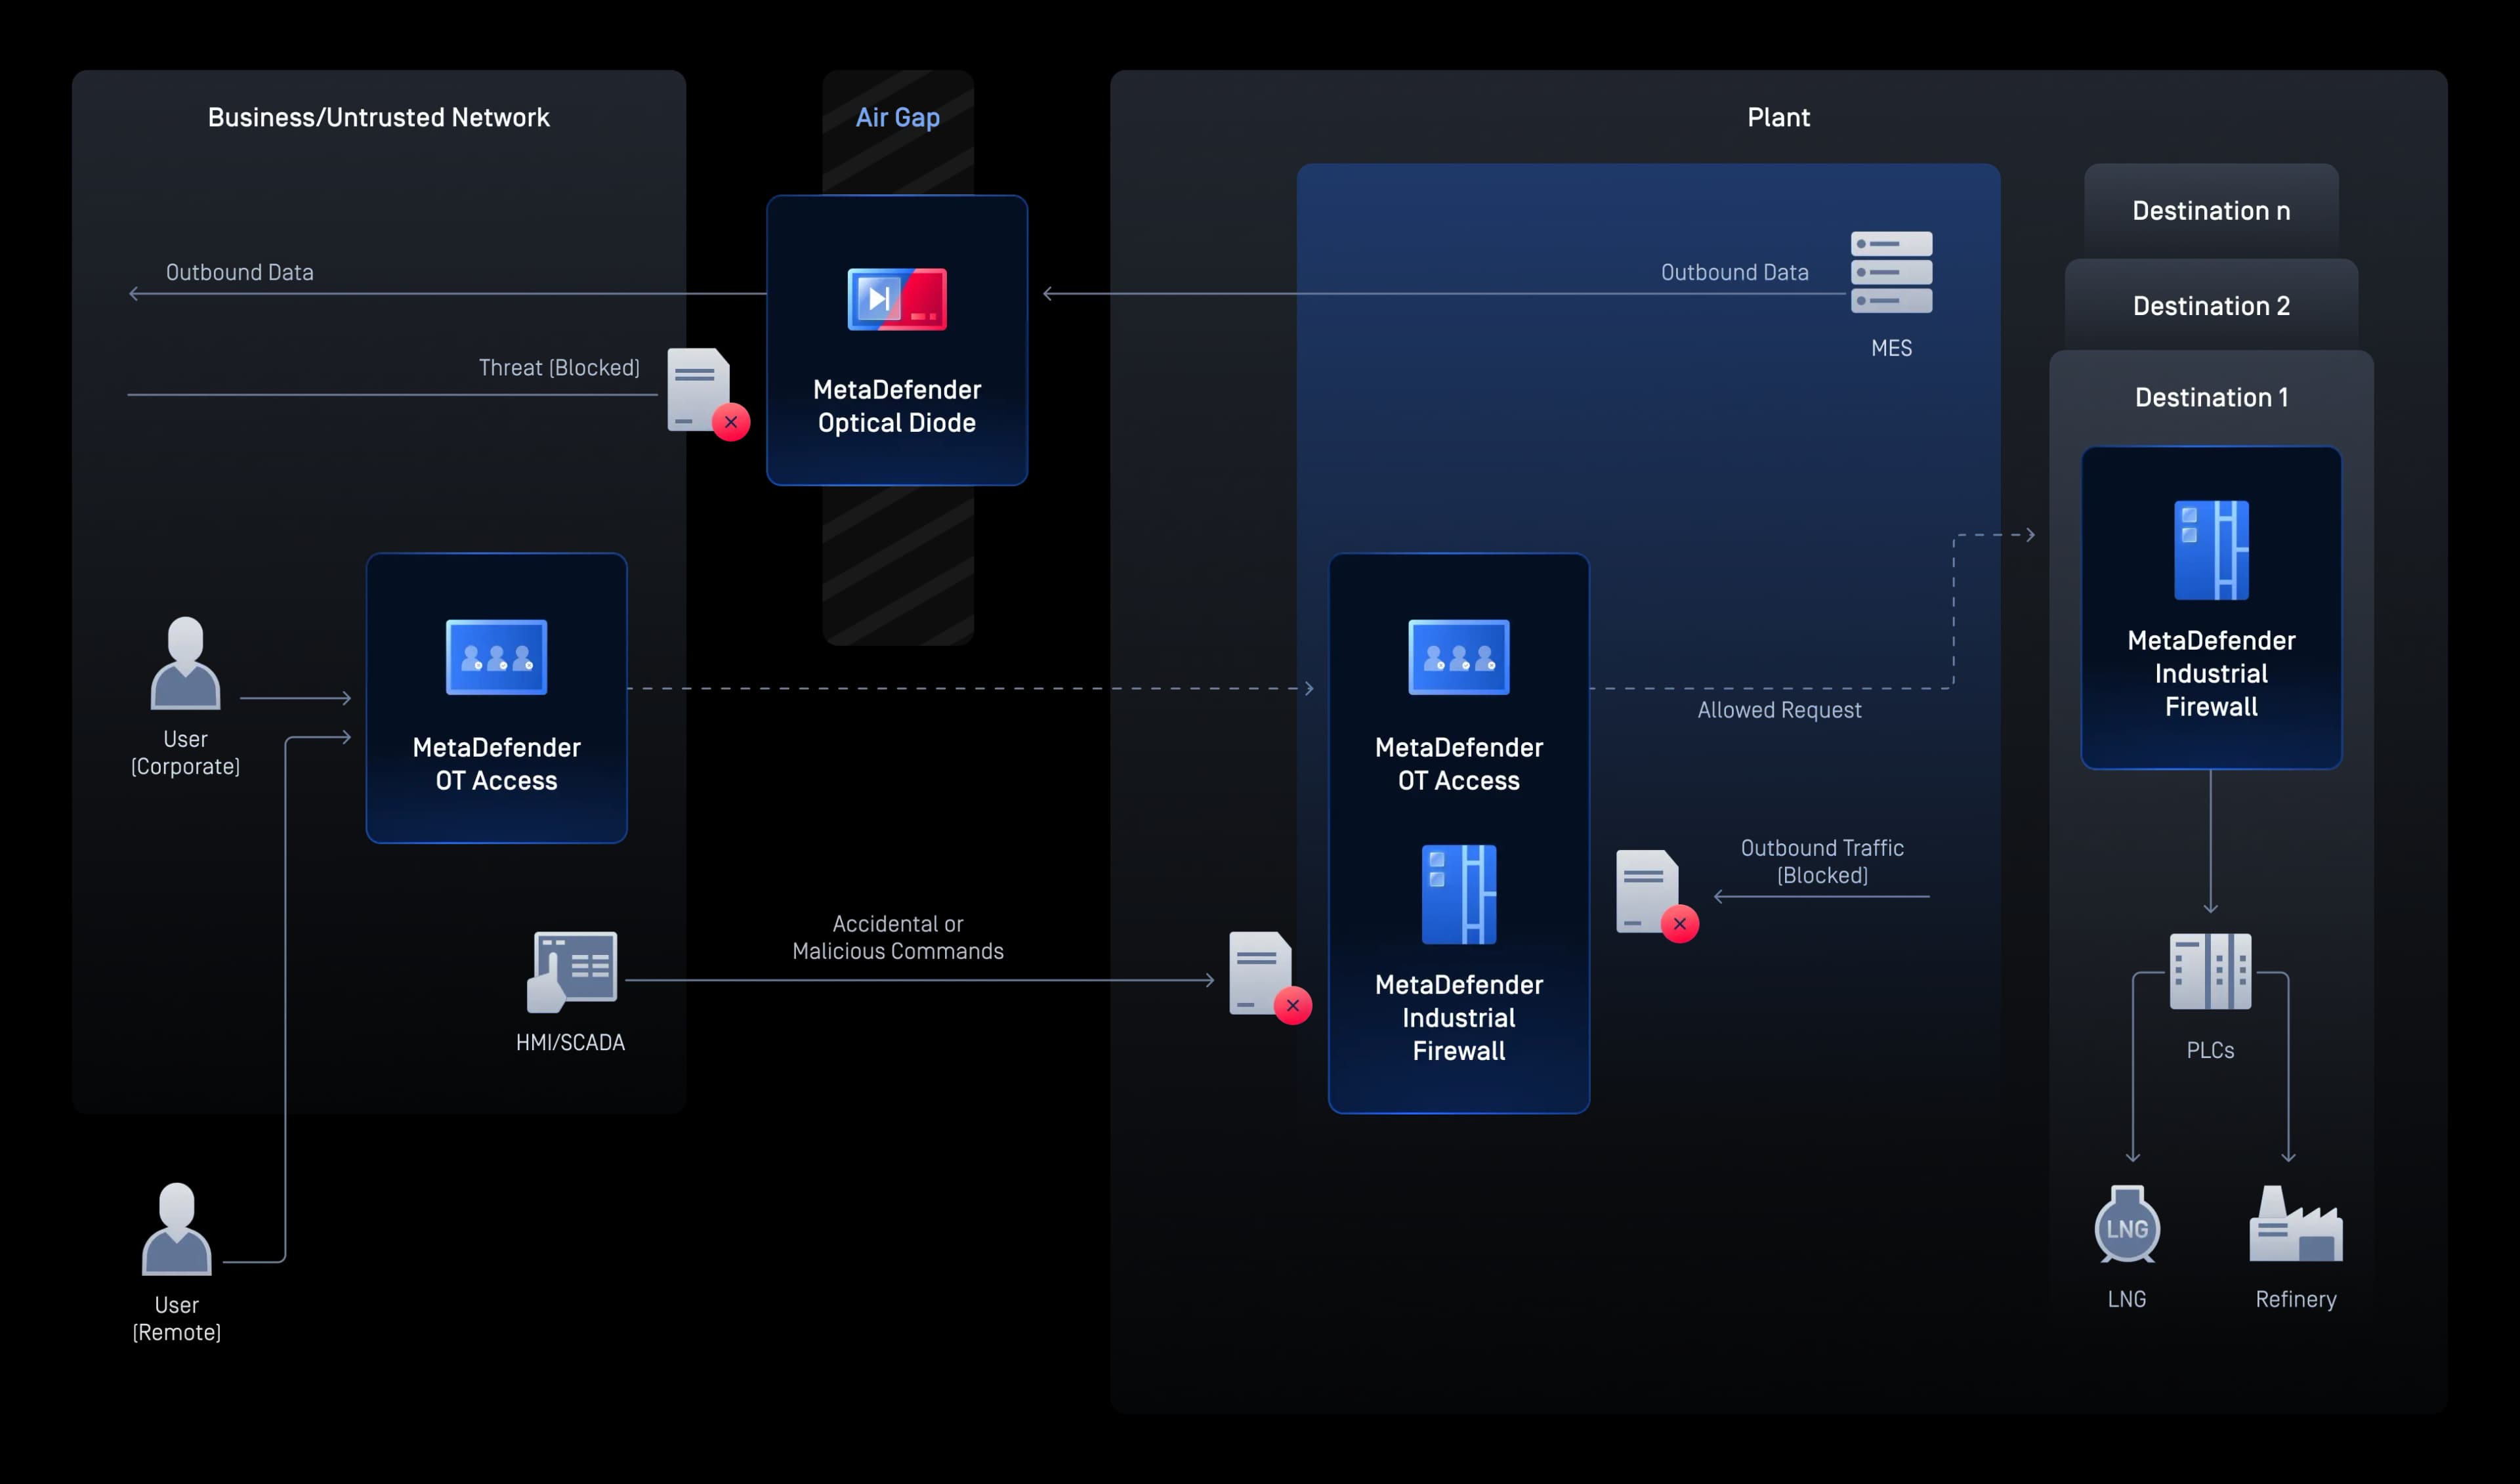
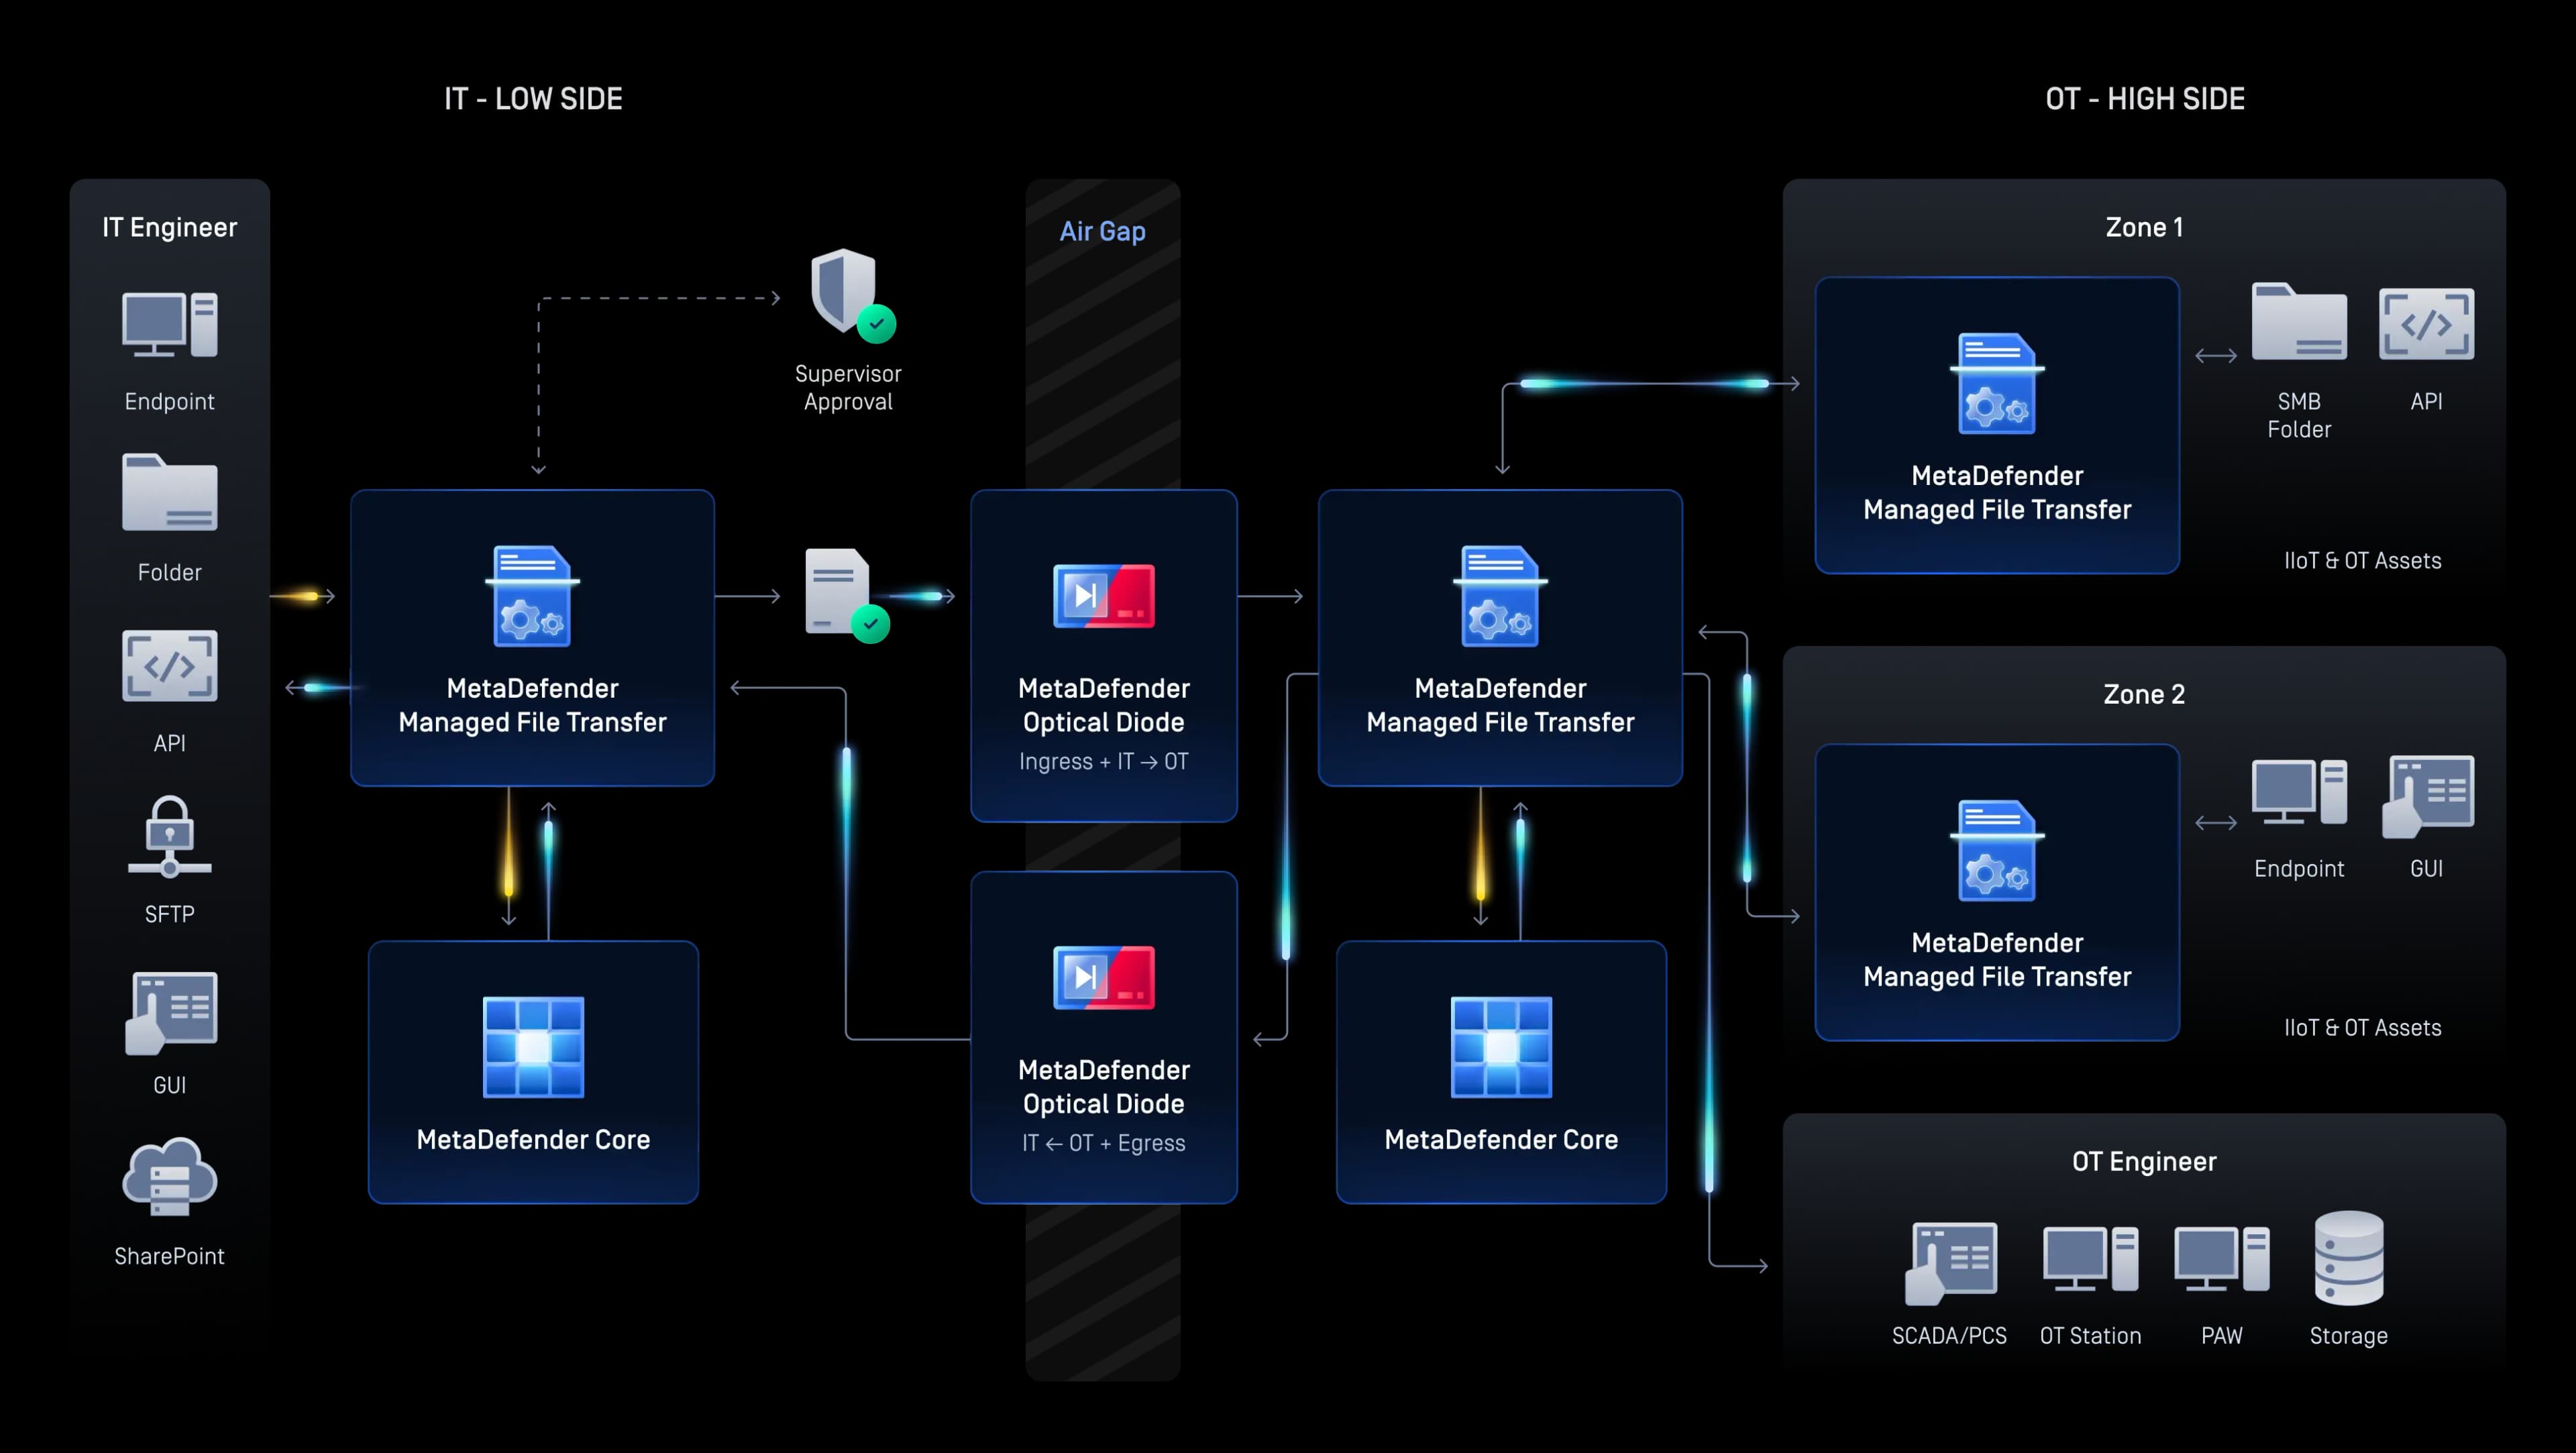
MetaDefender Managed File Transfer, a NetWall™ és az Industrial Firewall ellenőrzi és szabályozza az IT/OT határát átlépő összes fájlt, és vakfoltok nélkül biztosítja az egyirányú vagy szabályalapú adatátvitelt.
Láthatóság, hozzáférés és fenyegetések megelőzése
Industrial Firewall, valamint az OT Access az operációs rendszerben található eszközök átláthatóságát, a biztonságos távoli hozzáférést és a hálózat védelmét ötvözi a kiberkockázatok csökkentése érdekében.
Központosított áttekinthetőség és szabályozási megfelelés
My Az OPSWAT™ Central Management egységesíti a szabályok érvényesítését, a vizsgálati naplókat és a megfelelőségi jelentéseket minden olyan telephelyen, termékben és földrajzi területen, amely tervezésénél fogva auditra kész.

Mesterséges intelligencián alapuló „ Zero-Day ” felismerés
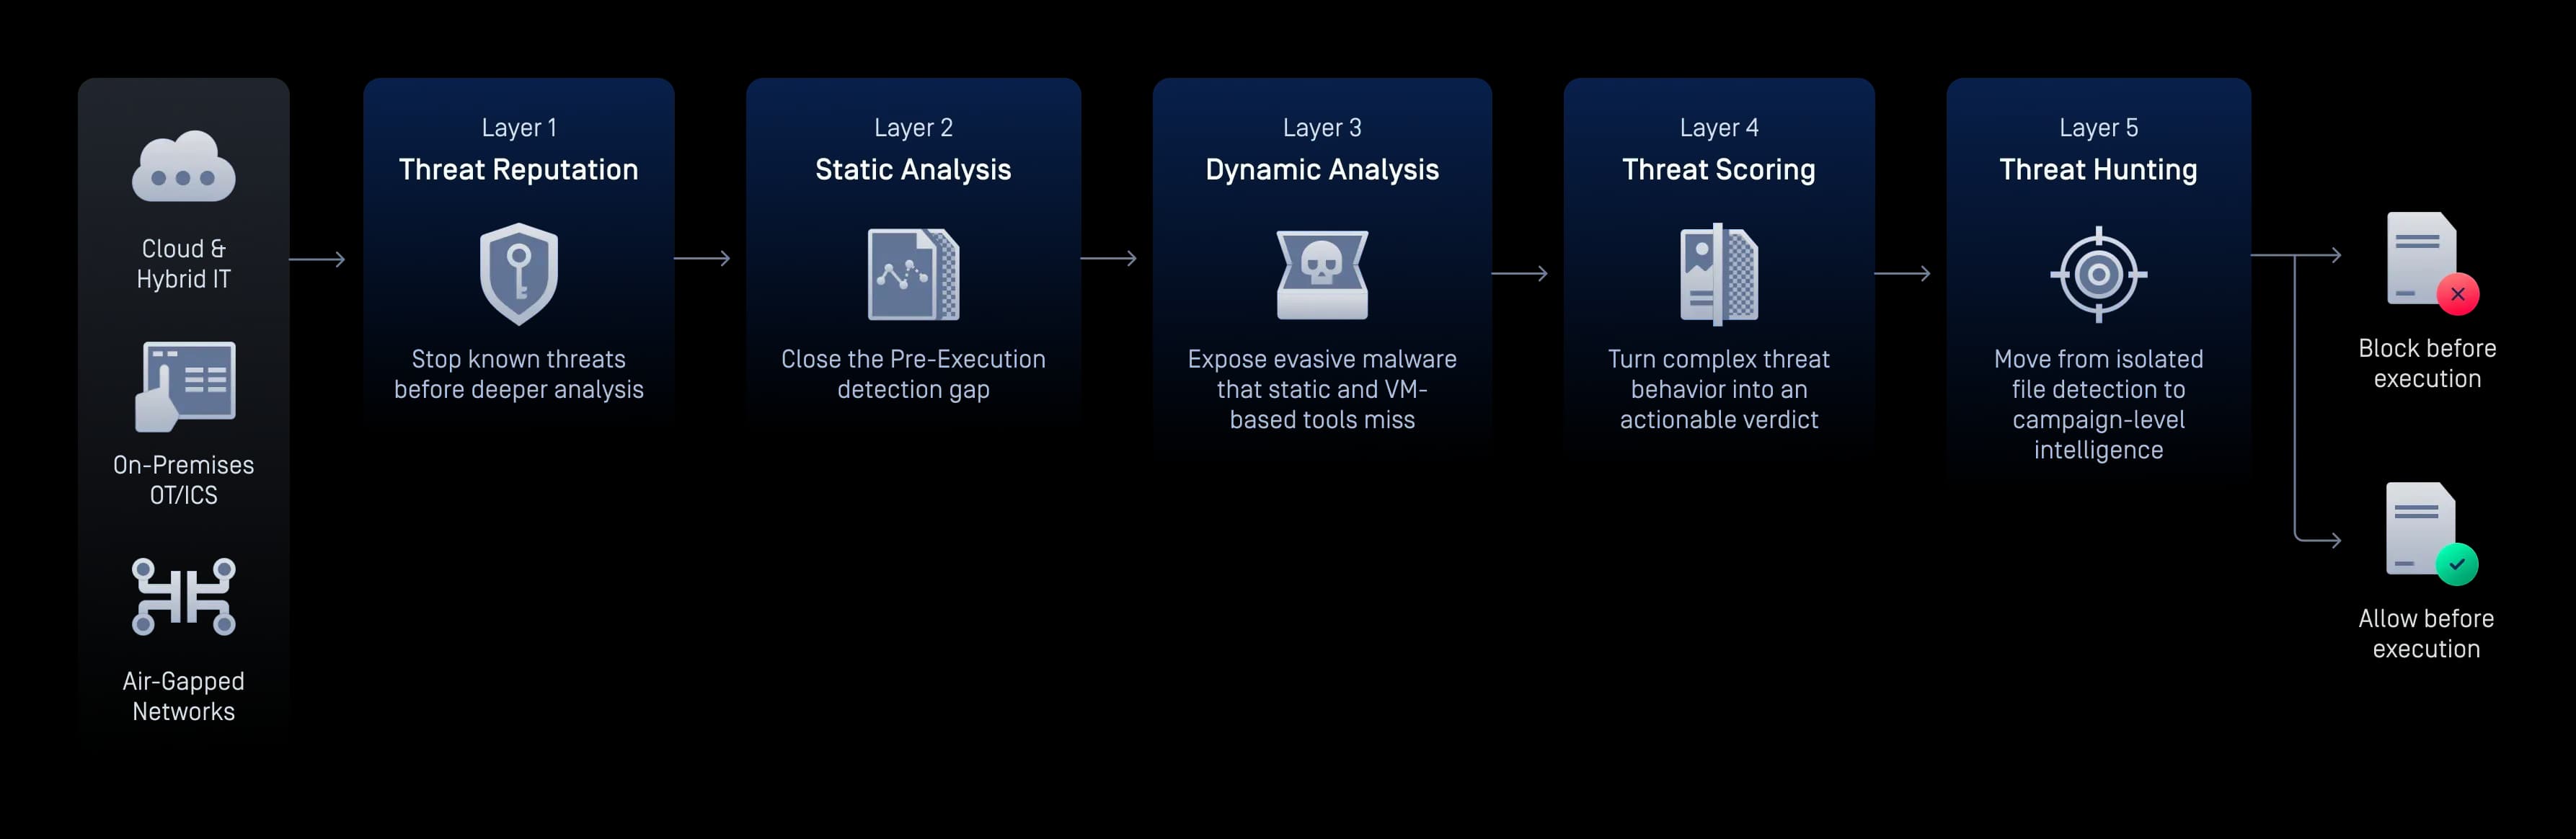
MetaDefender Az Aether™ egyetlen, ötrétegű megoldásba egyesíti a fenyegetések hírnevét ( Predictive Alin AI), az emulációalapú elemzést ( sandboxing), a fenyegetések pontozását és a fenyegetéskeresést. Fájlonként egyetlen, cselekvésre ösztönző értékeléssel felismeri a „ zero-day ” típusú és a felderítés elkerülésére tervezett rosszindulatú programokat, mielőtt azok eljutnának a felhasználókhoz és a rendszerekhez.
Biztonságos energia- és közüzemi üzemeltetés
Felhasználási esetek
A „ Media ” eltávolítható behatolási pontjainak biztonságossá tétele
Akadályozza meg a rosszindulatú szoftverek bejutását a kritikus OT-környezetekbe azáltal, hogy a cserélhető adathordozókat átvizsgálja, megtisztítja és ellenőrzi, mielőtt azok eljutnának az operatív rendszerekhez.
Az átmeneti eszközök és végpontok védelme
Biztosítsa a beszállítói laptopokat, a mérnöki munkaállomásokat és az ideiglenesen használt eszközöket rendszerindítás előtti vizsgálattal, eszközvezérléssel és biztonságos javítások telepítésével.
A hálózatba kapcsolt operatív technológiai (OT) műveletek védelme
Védje az ipari folyamatokat aktív hálózati védelemmel, biztonságos távoli hozzáféréssel, valamint hardveresen érvényesített egyirányú adatátvitellel a hagyományos és a modern OT-környezetekben egyaránt.
Minden IT/OT fájlátvitel biztonságosá tétele
A fájlok ellenőrzése, fertőtlenítése és biztonságos átvitele az IT- és OT-környezetek között, a szabályalapú ellenőrzések betartatásával.
A fejlett fenyegetések felismerése a végrehajtás előtt
A gépi tanulás, az adaptív sandboxing és a fenyegetési információk segítségével akadályozza meg a „ zero-day ” és a mesterséges intelligencián alapuló fenyegetéseket még azok végrehajtása előtt a felhőalapú, helyszíni és air-gapped környezetekben egyaránt.
- Eltávolítható adathordozók védelemEltávolítható adathordozók védelem
A „ Media ” eltávolítható behatolási pontjainak biztonságossá tétele
Akadályozza meg a rosszindulatú szoftverek bejutását a kritikus OT-környezetekbe azáltal, hogy a cserélhető adathordozókat átvizsgálja, megtisztítja és ellenőrzi, mielőtt azok eljutnának az operatív rendszerekhez.
- EszközbiztonságEszközbiztonság
Az átmeneti eszközök és végpontok védelme
Biztosítsa a beszállítói laptopokat, a mérnöki munkaállomásokat és az ideiglenesen használt eszközöket rendszerindítás előtti vizsgálattal, eszközvezérléssel és biztonságos javítások telepítésével.
- OT és CPS védelemOT és CPS védelem
A hálózatba kapcsolt operatív technológiai (OT) műveletek védelme
Védje az ipari folyamatokat aktív hálózati védelemmel, biztonságos távoli hozzáféréssel, valamint hardveresen érvényesített egyirányú adatátvitellel a hagyományos és a modern OT-környezetekben egyaránt.
- Biztonságos átutalásokBiztonságos átutalások
Minden IT/OT fájlátvitel biztonságosá tétele
A fájlok ellenőrzése, fertőtlenítése és biztonságos átvitele az IT- és OT-környezetek között, a szabályalapú ellenőrzések betartatásával.
- Mesterséges intelligencia általi felismerésMesterséges intelligencia általi felismerés
A fejlett fenyegetések felismerése a végrehajtás előtt
A gépi tanulás, az adaptív sandboxing és a fenyegetési információk segítségével akadályozza meg a „ zero-day ” és a mesterséges intelligencián alapuló fenyegetéseket még azok végrehajtása előtt a felhőalapú, helyszíni és air-gapped környezetekben egyaránt.
A világ legszigorúbb energiaügyi előírásainak megfelelően gyártva
OPSWAT Központosított vizsgálati naplófájlok, a szabályok betartásának nyilvántartásai és a megfelelőségi irányítópultok segítségével támogatja a dokumentálást, a szabályok betartatását és az ellenőrzésre való felkészülést a NERC CIP, az IEC 62443, az NRC 10 CFR 73.54, az EU NIS2, a TSA csővezeték-biztonsági irányelvei, az ausztrál SOCI-törvény és egyéb előírások tekintetében.
A fenyegetések megállítása piacvezető technológiával kezdődik
OPSWATbevált, világszerte megbízható, díjnyertes és piacvezető technológiája megakadályozza, hogy a fájlokból származó rosszindulatú programok bejussanak és elterjedjenek az Ön kritikus környezetében.
Mesterséges intelligenciával támogatott Zero-Day a hálózati peremterületen
- Végrehajtás előtti észlelés és elhárítás
- Vállalati fájlkezelési munkafolyamatok alapján betanított ML-modell
Több motor jobb, mint egy
- A rosszindulatú programok közel 100%-ának felismerése
- Egyszerre 30+ vezető AV motorral történő szkennelés
Kapja el az észrevehetetlen fenyegetéseket is
- Több mint 200 fájlformátum támogatása
- Többszintű, egymásba ágyazott archívumok rekurzív szanálása
- Biztonságos és használható fájlok regenerálása
Mesterséges intelligenciával támogatott tartalomhitelesítés és dokumentumhamisítás-felismerés
- A képek metaadatainak duplikátumainak eltávolítása, érvényességének ellenőrzése és kanonizálása
- A vizuális kriminalisztikai jelek, a szövegstílus-elemzési jellemzők és a dokumentumszerkezeti jelek értékelése
- Használjon külön osztályozókat az AI által generált szövegek, az AI által generált képek és a dokumentumhamisítás-osztályozók számára
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
Az érzékeny adatok elvesztésének megelőzése
- Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
- Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
- Optikai karakterfelismerés (OCR) támogatása képeken
- AI Content Inspector
Mesterséges intelligenciával támogatott tartalomhitelesítés és dokumentumhamisítás-felismerés
- A képek metaadatainak duplikátumainak eltávolítása, érvényességének ellenőrzése és kanonizálása
- A vizuális kriminalisztikai jelek, a szövegstílus-elemzési jellemzők és a dokumentumszerkezeti jelek értékelése
- Használjon külön osztályozókat az AI által generált szövegek, az AI által generált képek és a dokumentumhamisítás-osztályozók számára
Több mint 100 milliárd képA Google SynthID-felismerésből99%-os pontosságnagy teljesítményű képgenerátorokhoz - Fájltípus-érzékelés
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
99%+ pontosságAz álcázott kiterjesztésekről
Több mint 1 500 energetikai szervezet bizalmát élvezi
- „Nem ideális megoldás, ha egy adott fájl ellenőrzésére csak egy víruskereső motor áll rendelkezésre. Az OPSWAT oldalon jelenleg alkalmazott megoldásunknak köszönhetően minden fájlt 16 különböző víruskereső motor vizsgál át.”Mike RitchieKiberbiztonság, Dounreay Nukleáris Helyreállítási Szolgáltatások
- „Egy olyan termék használatával, mint a OPSWAT MetaDefender Core , sikeresen megoldottuk ezt a problémát. A Hitachi Energy összes globális szolgáltatását egyetlen szerverre tudtam központosítani.”Jeremy MorganGlobális kiberbiztonsági menedzser, Hitachi Energy
- „Mivel a légrésünk potenciálisan sebezhetővé vált, tudtuk, hogy gyorsan kell cselekednünk, de nem kockáztathattuk meg, hogy olyan helyettesítő megoldást válasszunk, amely nem felel meg az igényeinknek.”
- „Szükségünk volt arra, hogy nyomon kövessük és kezeljük a létesítményeinkbe beérkező és onnan kimenő folyamatos adatáramlást. Az MetaDefender [Kiosk] segítségével részletes biztonsági szabályzatokat állíthattunk be egyes felhasználók számára, és lépést tudunk tartani a folyamatosan változó iparági követelményekkel. Ez egy további védelmi réteget jelent számunkra.”Malie CombsKiberbiztonsági elemző Információs technológia az OPPD-nél
Ajánlott források
Bizonyított telepítések az energia- és közüzemi szektorban
NERC CIP megfelelés
ICS/OT Kiberbiztonsági költségvetés: Kiadási trendek, kihívások és a jövő
SANSOT Security helyzetOT Security
A végső útmutató az OT-kiberbiztonsághoz
A rugalmasság újradefiniálása: Egységes biztonság az IT-OT területén
Kritikus hálózatok biztonságossá tétele adatdiódákkal: magas rendelkezésre állású konfigurációk
A végső útmutató az adatdiódákhoz
GYIK
Nem önmagukban. Az USB -meghajtókon, alvállalkozói laptopokon és beszállítói eszközökön keresztül bejutó rosszindulatú szoftverek rendszeresen áthidalják az air gap-eket, ahogyan azt a Stuxnet, az Industroyer stb. esetében is láthattuk.
Nem következetesen. Az üzemeltetők – különösen a karbantartási időszakokban – a rendelkezésre állást részesítik előnyben a protokoll betartásával szemben, mivel nincs fizikai végrehajtási mechanizmus.
Nem feltétlenül. Az ICS-rendszerek átlagos tartózkodási ideje meghaladja a 200 napot — az, hogy nem észleltek biztonsági incidenst, még nem jelenti azt, hogy nem történt behatolás.
Nem. Az olyan szabályozó szervek, mint a NERC CIP, az NRC és a TSA, nem csupán írásbeli eljárásokat, hanem bizonyítható, ellenőrzésre kész végrehajtást is megkövetelnek.
Nem. Az egymotoros víruskereső programok a megjelenéskor az új kártevőváltozatok 30–40%-át nem észlelik. Az energetikai környezetekben többmotoros víruskeresésre és tartalom-semlegesítő technológiákra van szükség.
Számos fizikai ellenőrző pont – például a MetaDefender és aKiosk – már a helyszíni telepítést követő néhány órán belül üzemképes lehet.
Igen. Az Predictive Alin AI , az MetaDefender és azAether weboldalak a Core szolgáltatáshoz teljes mértékben offline módon működnek, és támogatják a air-gapped atomerőművi, csővezeték-hálózati és villamosenergia-hálózati környezeteket.