
A rugalmasság új értelmezése: egységes biztonság az IT és az OT területén
A rugalmasság újradefiniálása: Egységes biztonság az IT-OT területén
A fájlokból származó fenyegetések az IT-ből a hordozható adathordozókon, az átmeneti eszközökön és a tartományok közötti fájlcseréken keresztül kerülnek az OT-be. Ezek az útvonalak megkerülhetik a perem- és szegmentációs ellenőrzéseket, veszélyeztetve a működés folyamatosságát. Ez az ülés egy gyakorlatban kipróbált, egységes védekezést mutat be: az átmeneti adathordozók validálása a belépéskor, a zónák közötti egyirányú átvitel kikényszerítése, valamint a fájlok mozgásának szabályzattal és valós idejű láthatósággal történő szabályozása a műveletek lassítása nélkül.
A fájlokból származó támadások megállítása a
többszintű védelemmel
A régi eszközök és a szigetelt folyamatok olyan „vakfoltokat” hoznak létre, ahol a fájlokon keresztül terjedő támadások átlépik az IT–OT határokat.
A nem megfelelően felügyelt adatcserék és a széttagolt felügyelet késleltetik a támadások észlelését és az azokra való reagálást. A kritikus műveletek védelméhez egységes ellenőrzési rendszerre van szükség a fájlalapú fenyegetésekkel szemben.
Ismerje a
támadási vektorokat
IT-OT pivot, átmeneti/eltávolítható adathordozók, harmadik féltől származó munkafolyamatok és tartományok közötti cserék.
Többrétegű technológiák alkalmazása
Az adatok fertőtlenítése a belépéskor, a zónák közötti egyirányú átvitel kikényszerítése és a fájlmozgatás szabályzatokkal vezérelt MFT történő szabályozása.
Bizonyítsa az ellenőrzést és a
megfelelőséget
Központosított láthatóság, auditálható naplók, valamint a megfelelés és a szabályozások egyértelmű leképezése.
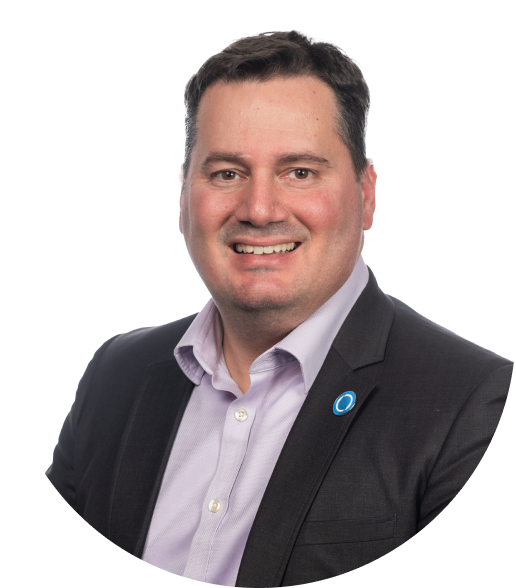
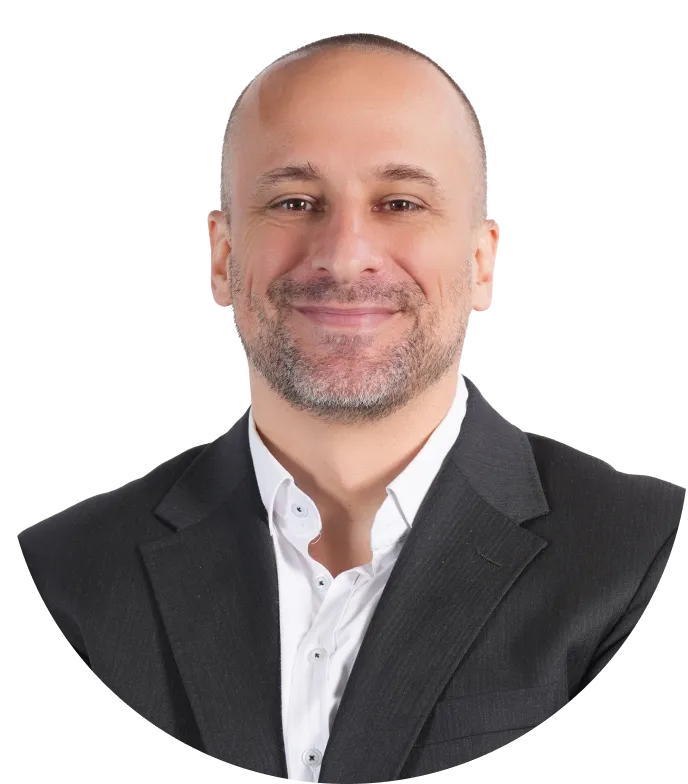
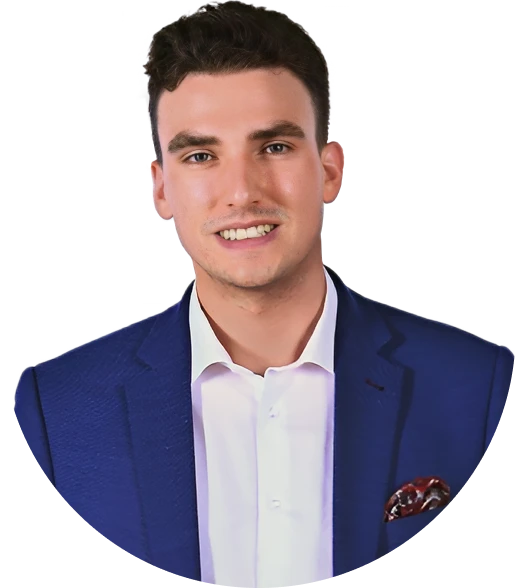
Kiemelt előadók
Csatlakozzon hozzánk az Ellenálló képesség újrafogalmazása című rendezvényre:
IT-OT: Egységes biztonság az IT-OT területén
Ismerje meg a gyakorlati lépéseket a fájlokból származó fenyegetések megállítására az IT és OT területén, és védje meg a kritikus műveleteket.