Zero-Day
Cloud MetaDefender Cloud számára
OPSWATmesterséges intelligencián alapuló, felhőalapú zero-day megoldása ötvözi az adaptív sandbox beépített fenyegetési sandbox , és gyanús fájlokat felhőalapú méretekben futtat fel. Viselkedésalapú IOC-ket von ki, és a felhőalapú munkafolyamatokat, a CI/CD-folyamatokat, valamint a SIEM/SOAR-rendszereket cselekvésre alkalmas kártevő-információkkal gazdagítja.
- Páratlan Zero-Day
- Valós idejű fenyegetéselemzés
- Azonnali beállítás
Egységes Zero-Day
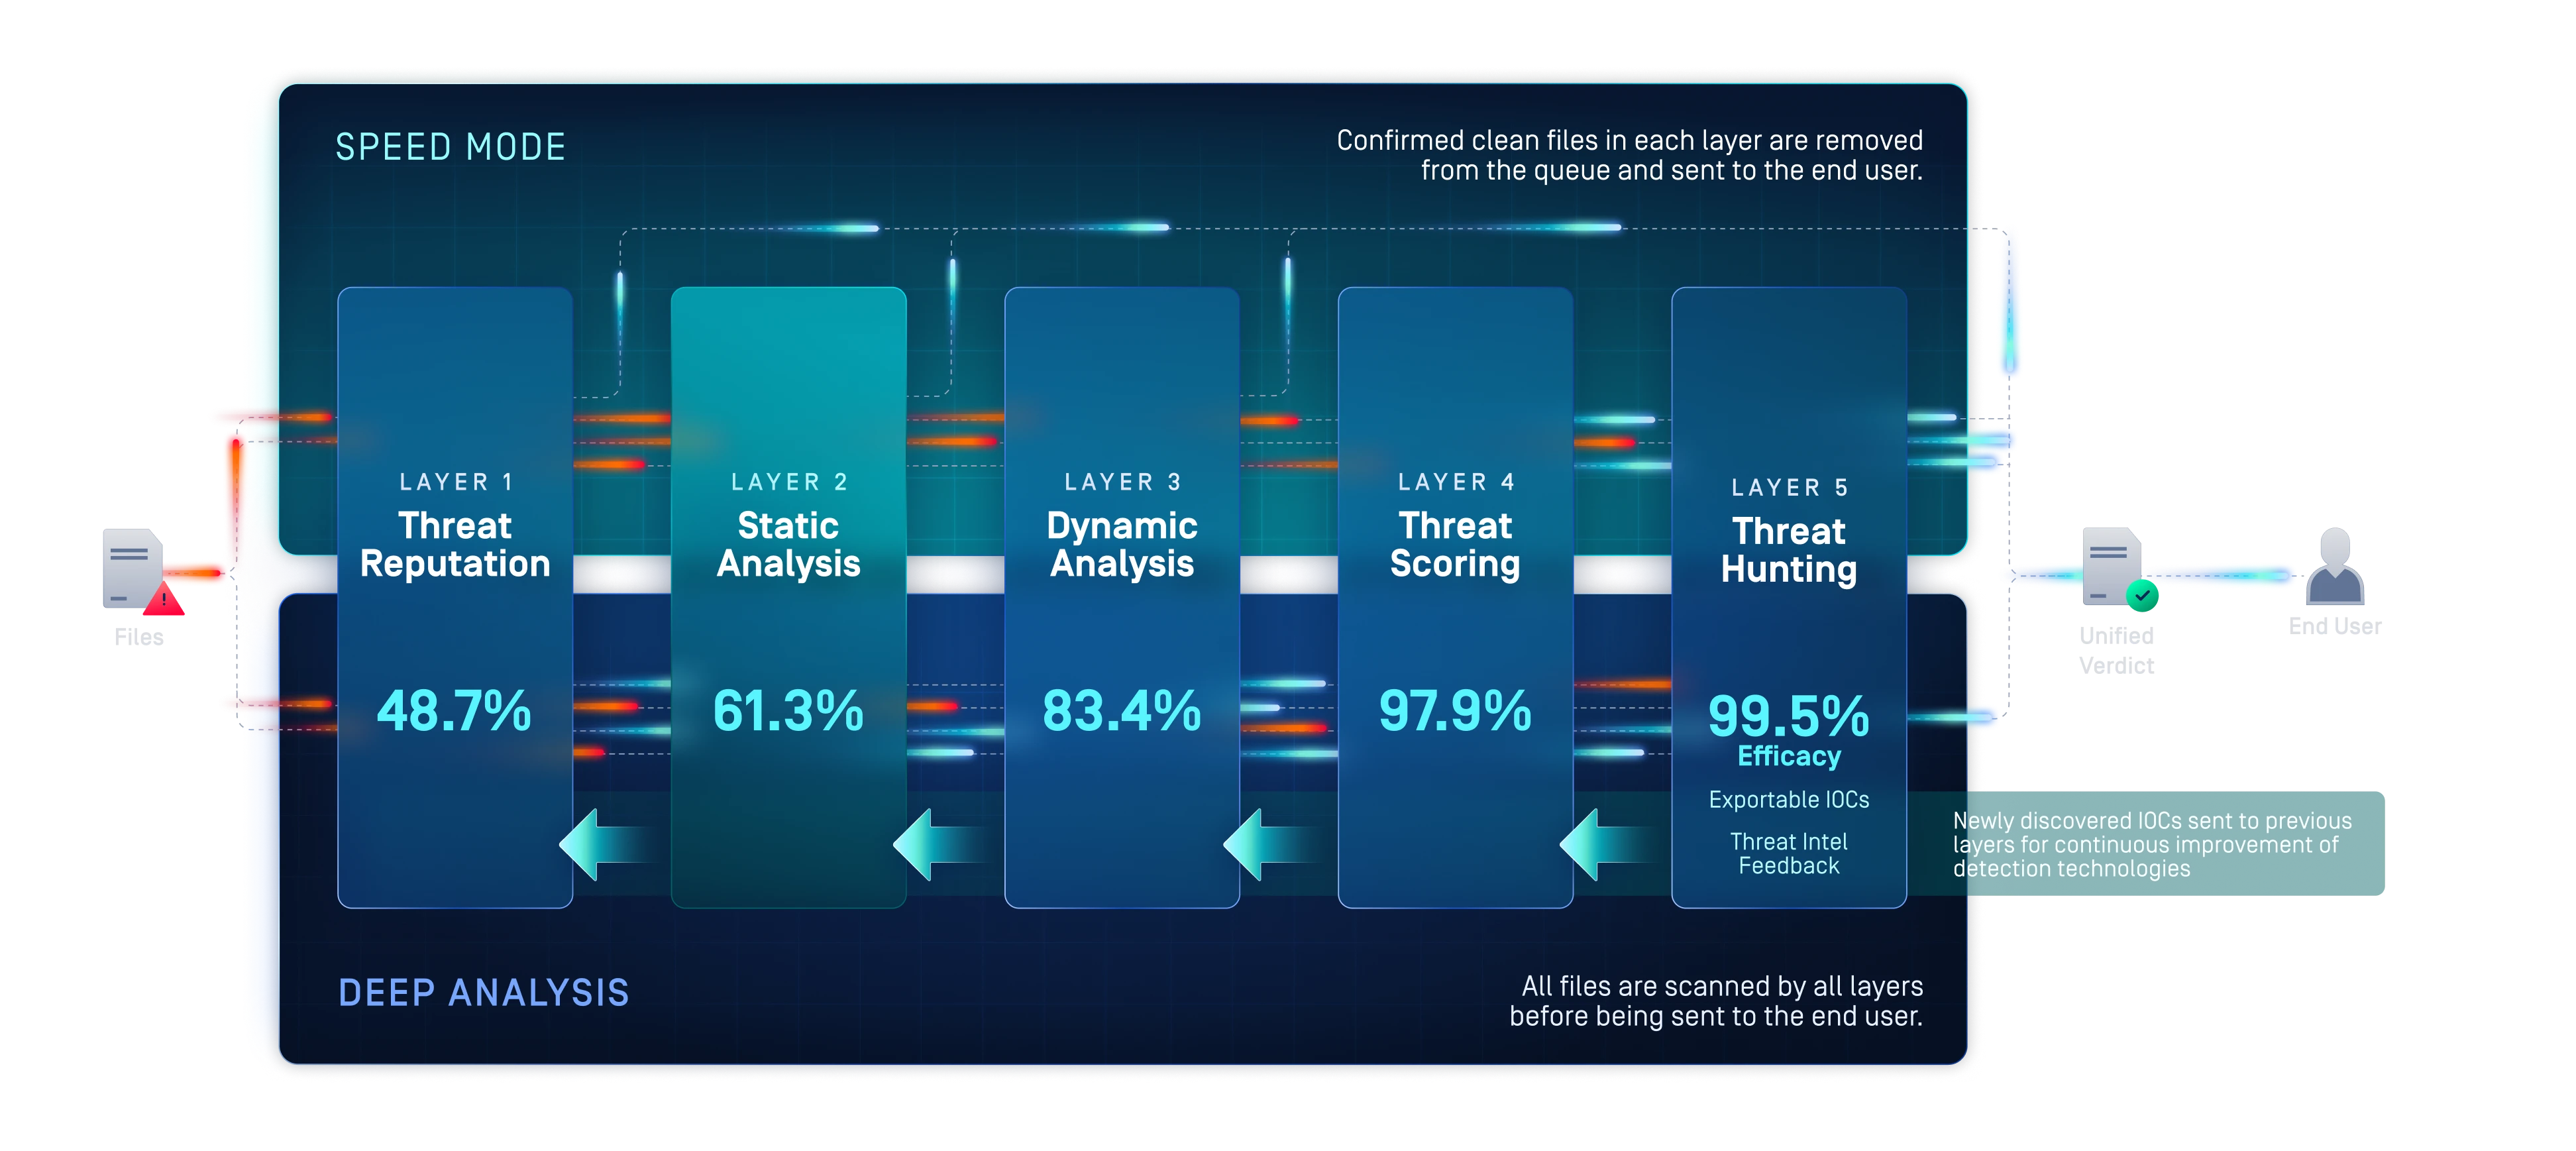
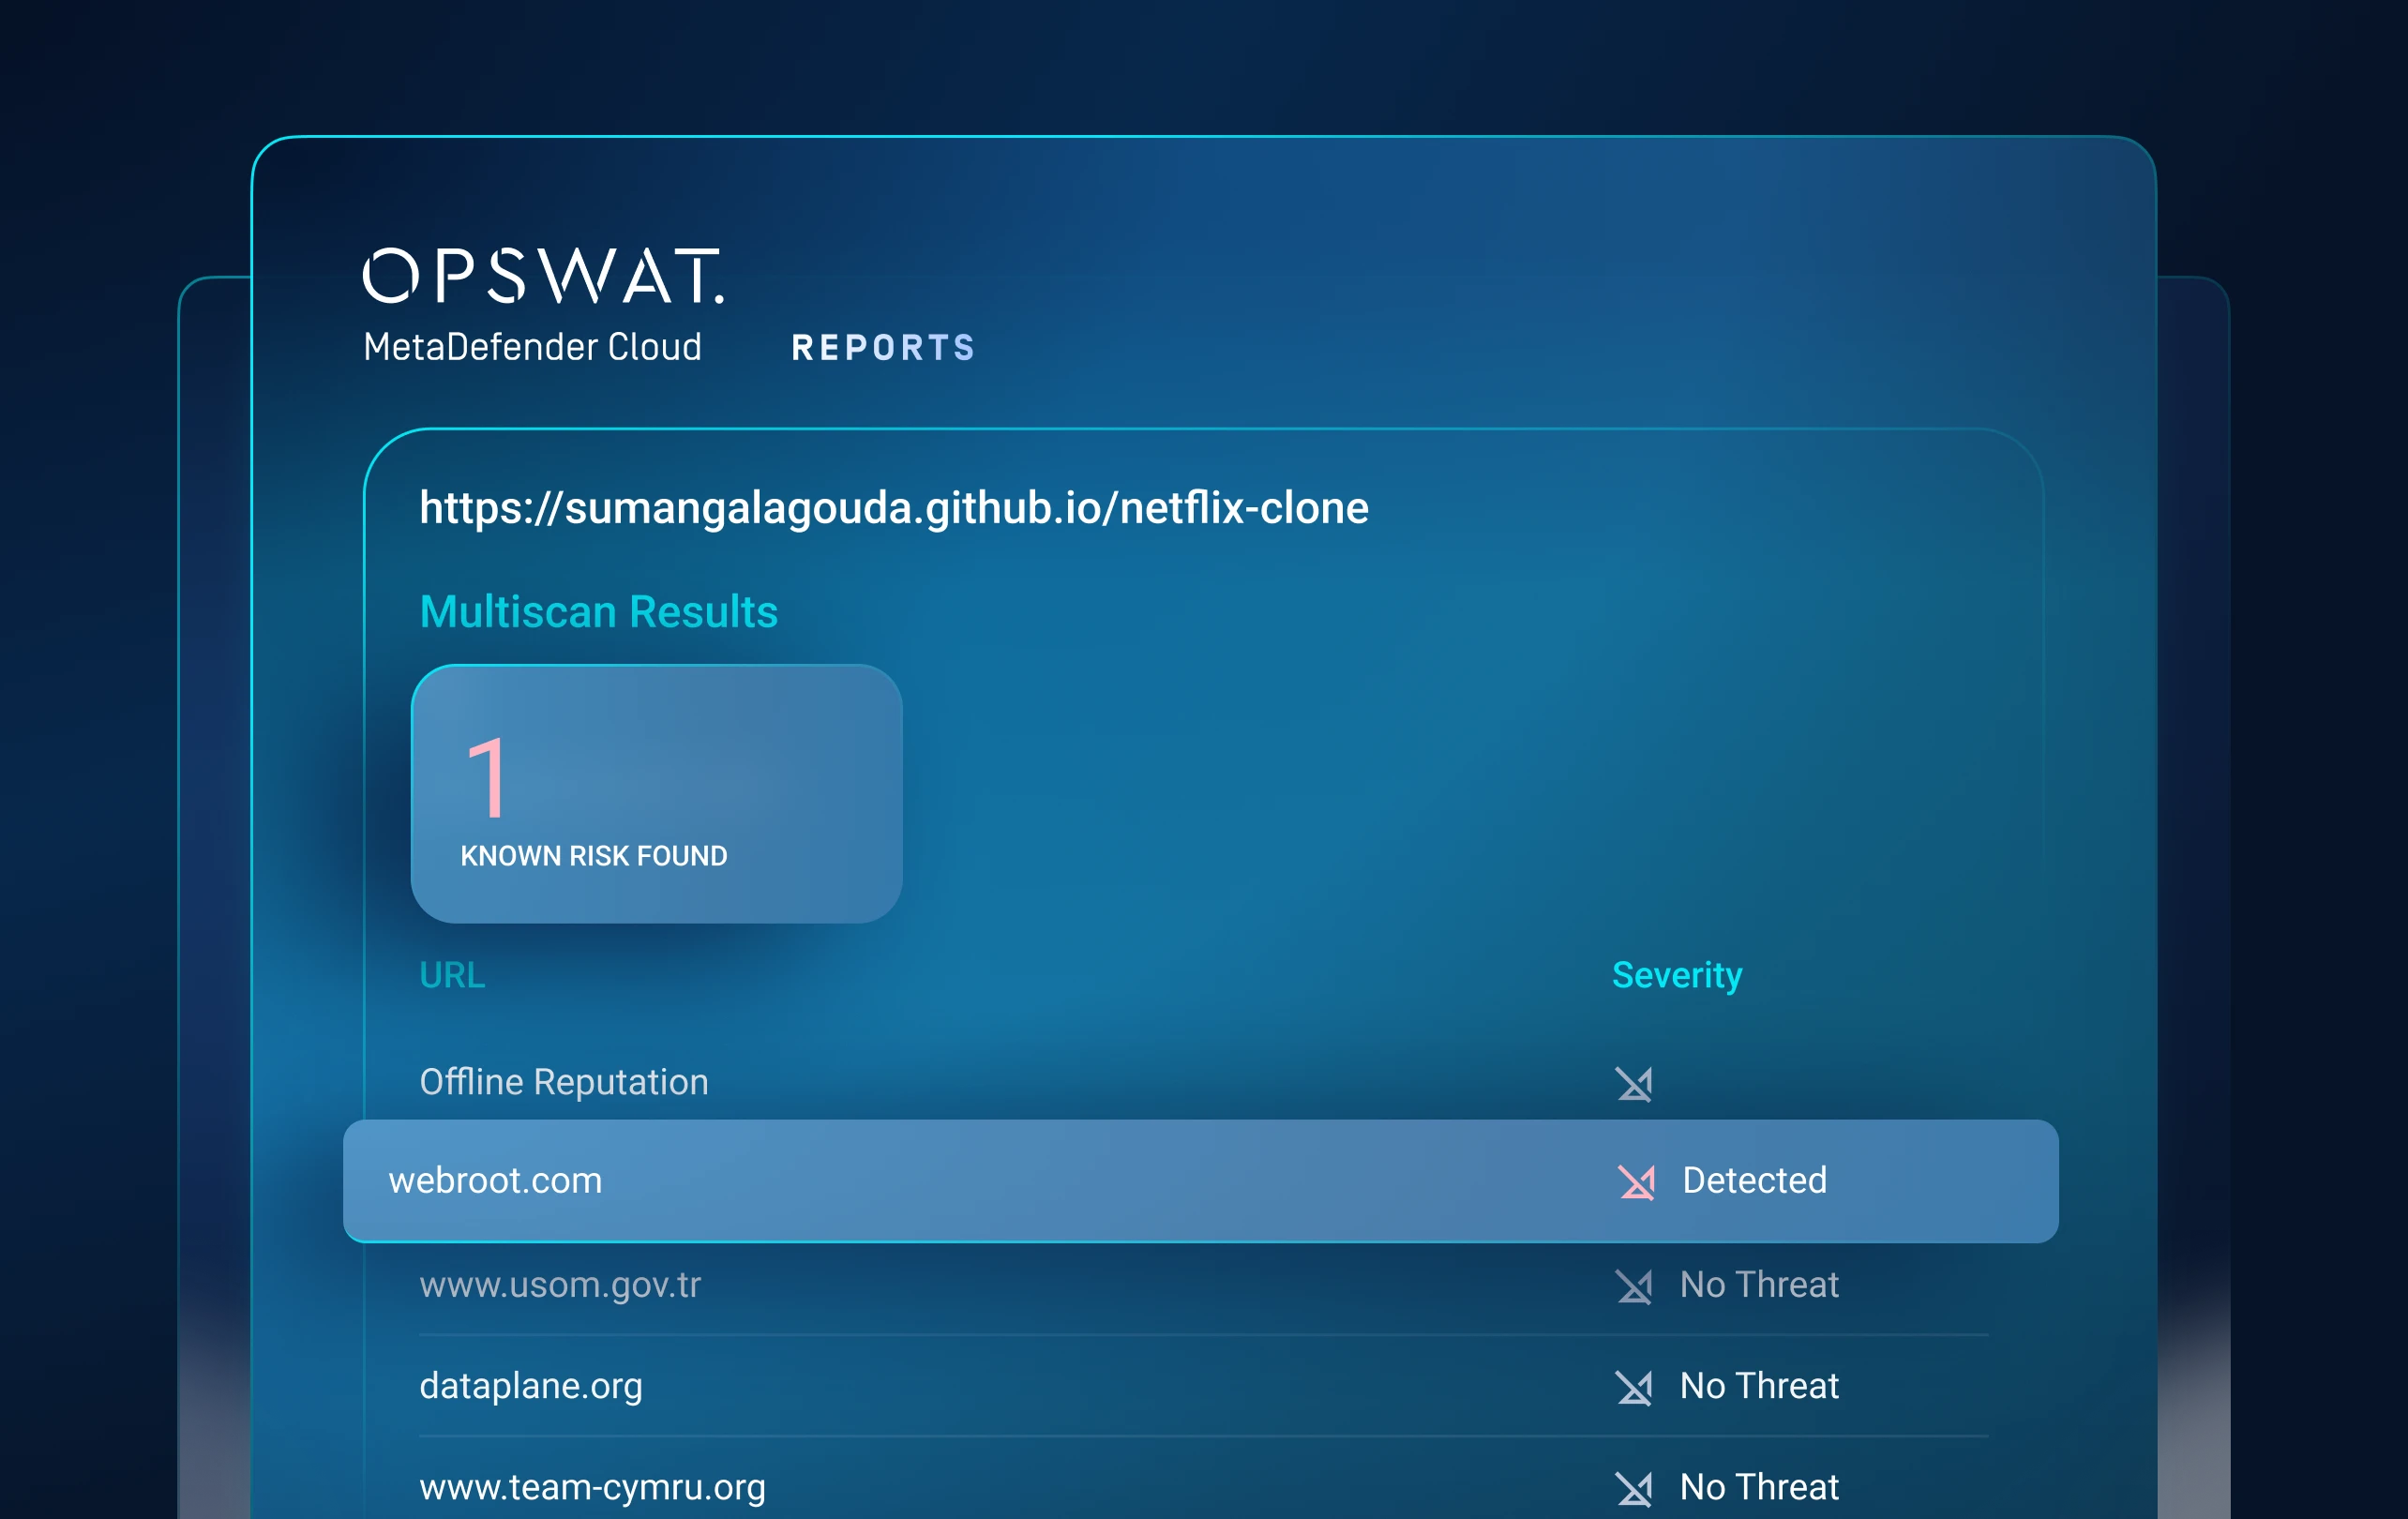
1. réteg: Fenyegetés-hírnév
Az ismert
fenyegetések gyors feltárása
A mélyebb elemzés előtt állítsa meg az ismert fenyegetéseket.
Fájlokat, URL-eket, IP-címeket és domainneveket ellenőrzi a folyamatosan frissülő hírnév-adatbázis alapján, akár online, akár offline módban.
Megakadályozza a rosszindulatú programok és a támadók infrastruktúrájának újrafelhasználását, így a támadók kénytelenek megváltoztatni a támadásra utaló jeleket és újjáépíteni a terjesztési útvonalakat.
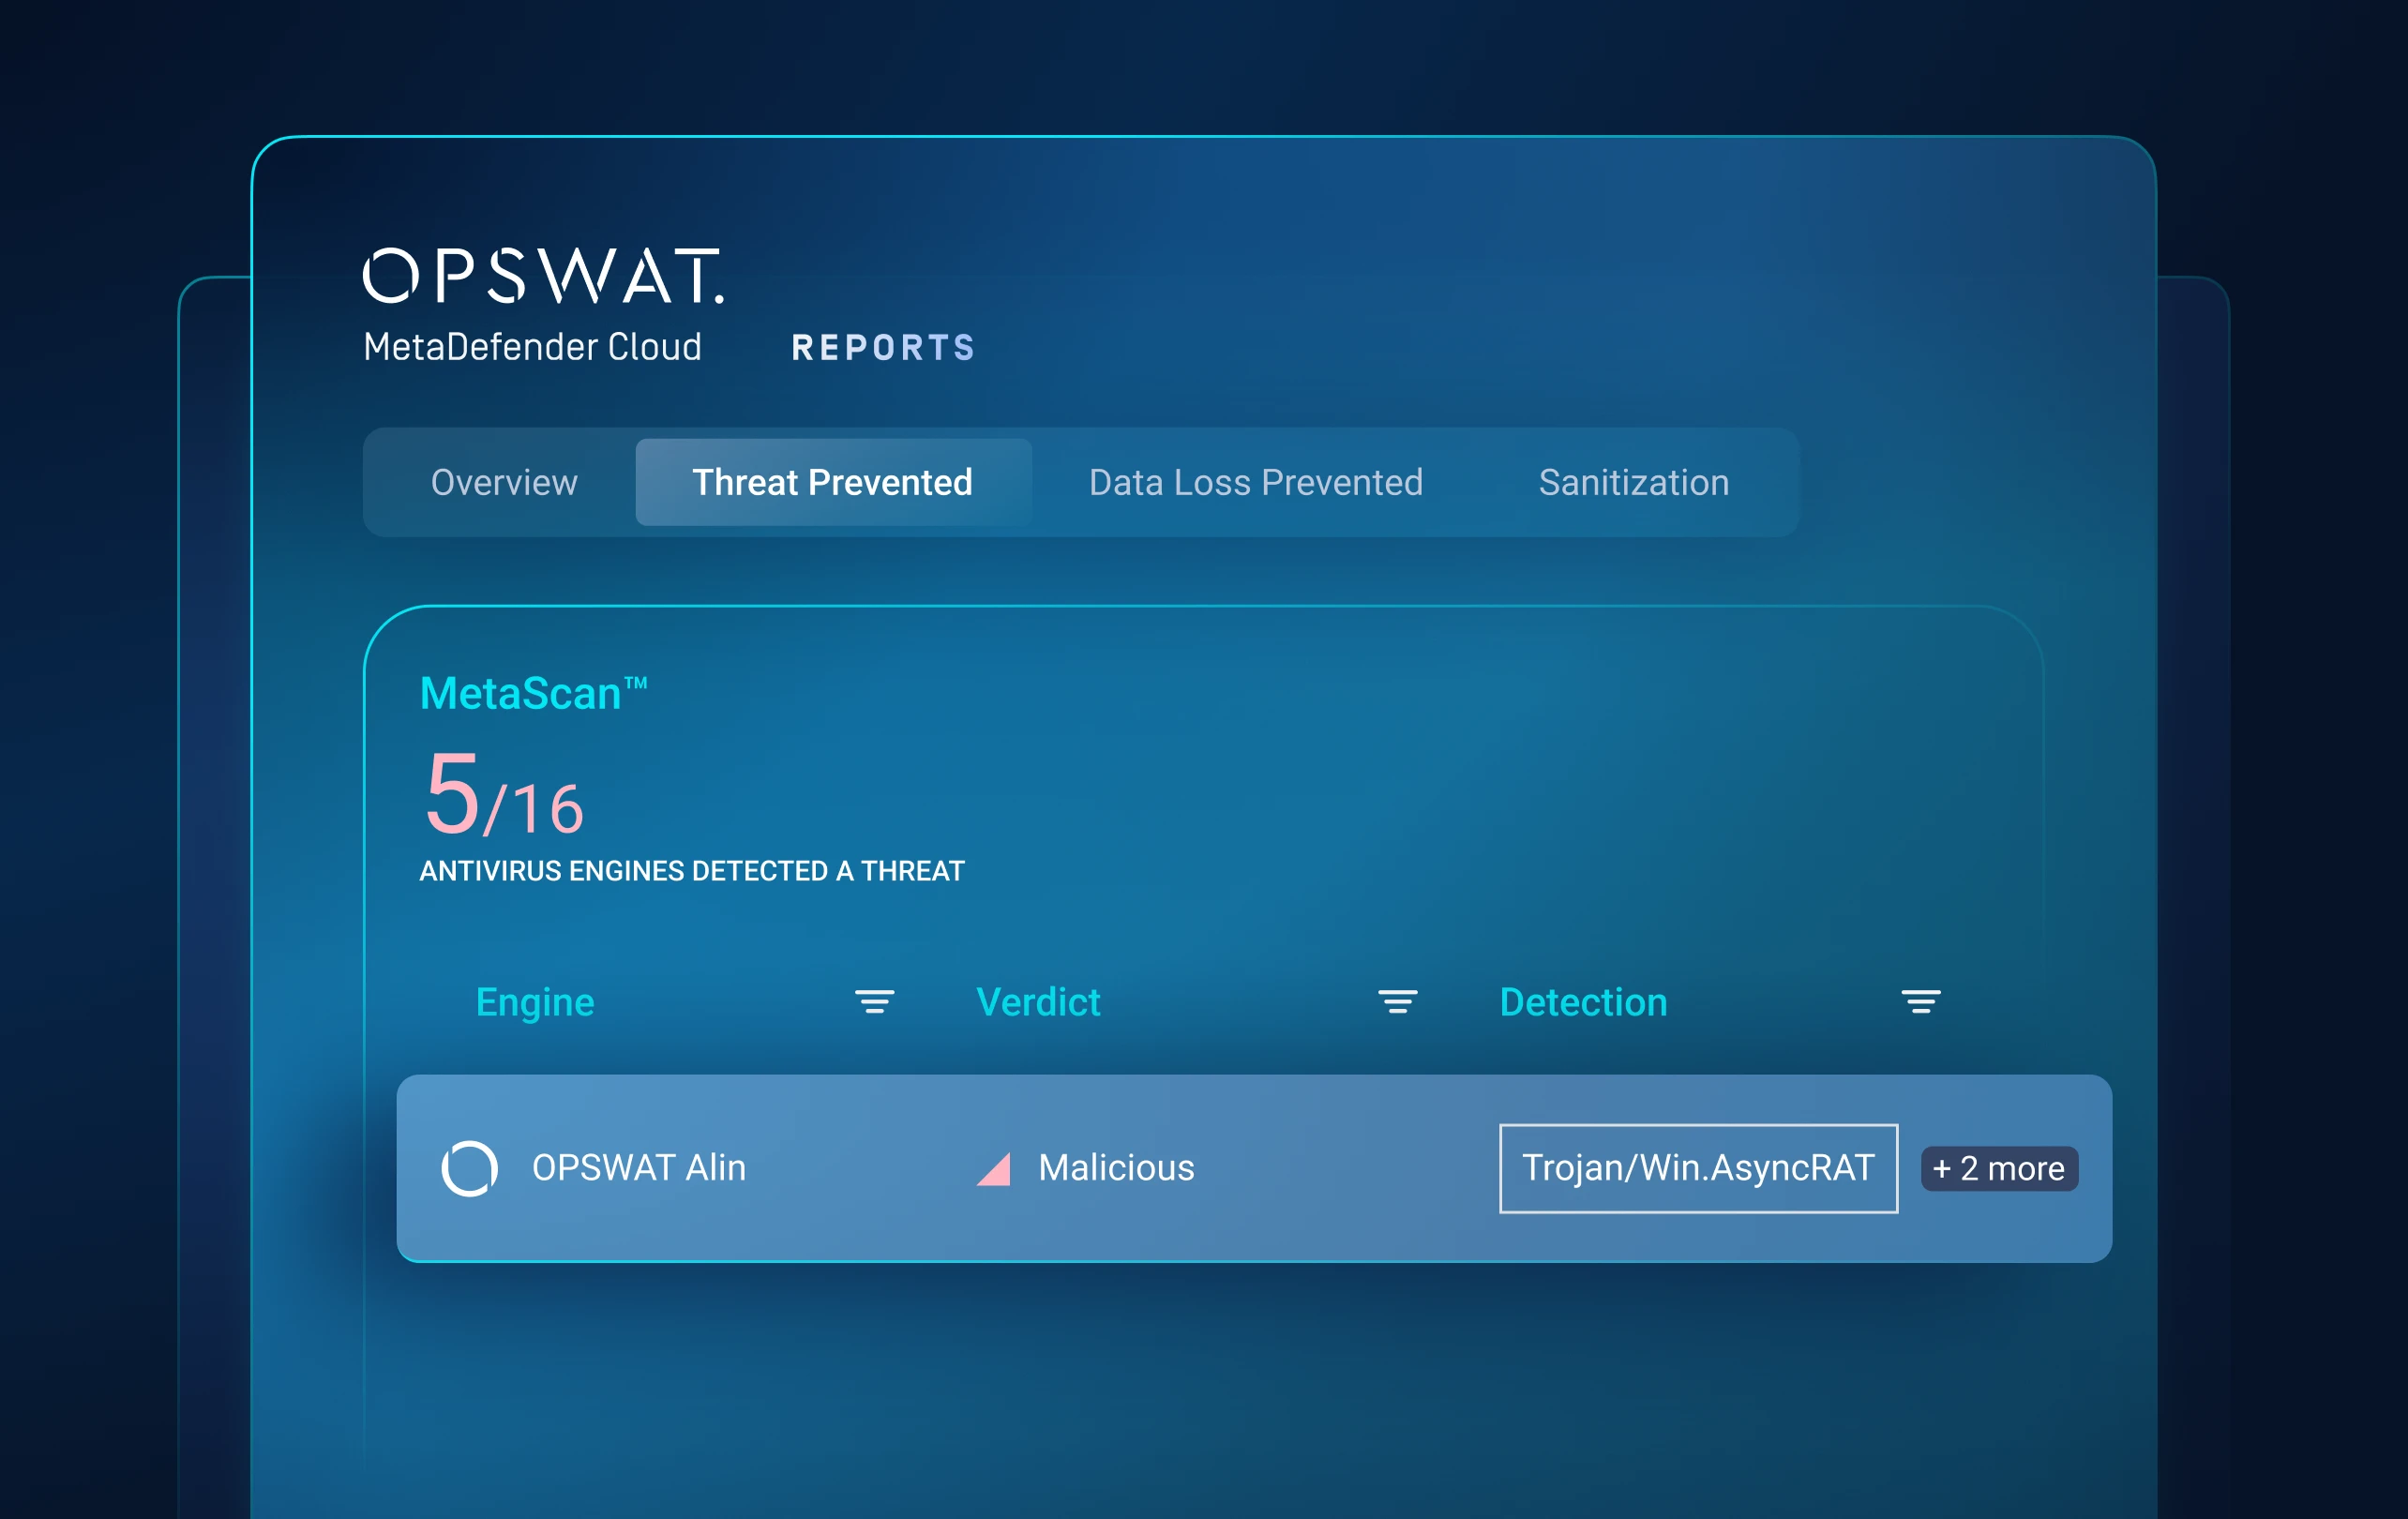
2. réteg: Statikus elemzés
Az ismeretlen fenyegetések előrejelzése a végrehajtás előtt
A végrehajtás előtti felderítés hiányosságainak kiküszöbölése.
Predictive Alin AI a fájlszerkezetet és a viselkedési jellemzőket, hogy milliszekundumok alatt felismerje a rosszindulatú szándékot – szignatúrák vagy tesztelés nélkül.
Még soha nem látott és polimorf kártevő programokat észlel azok futtatása előtt, ezzel csökkentve sandbox későbbi sandbox , miközben a fájlátvitel sebességét is megőrzi.
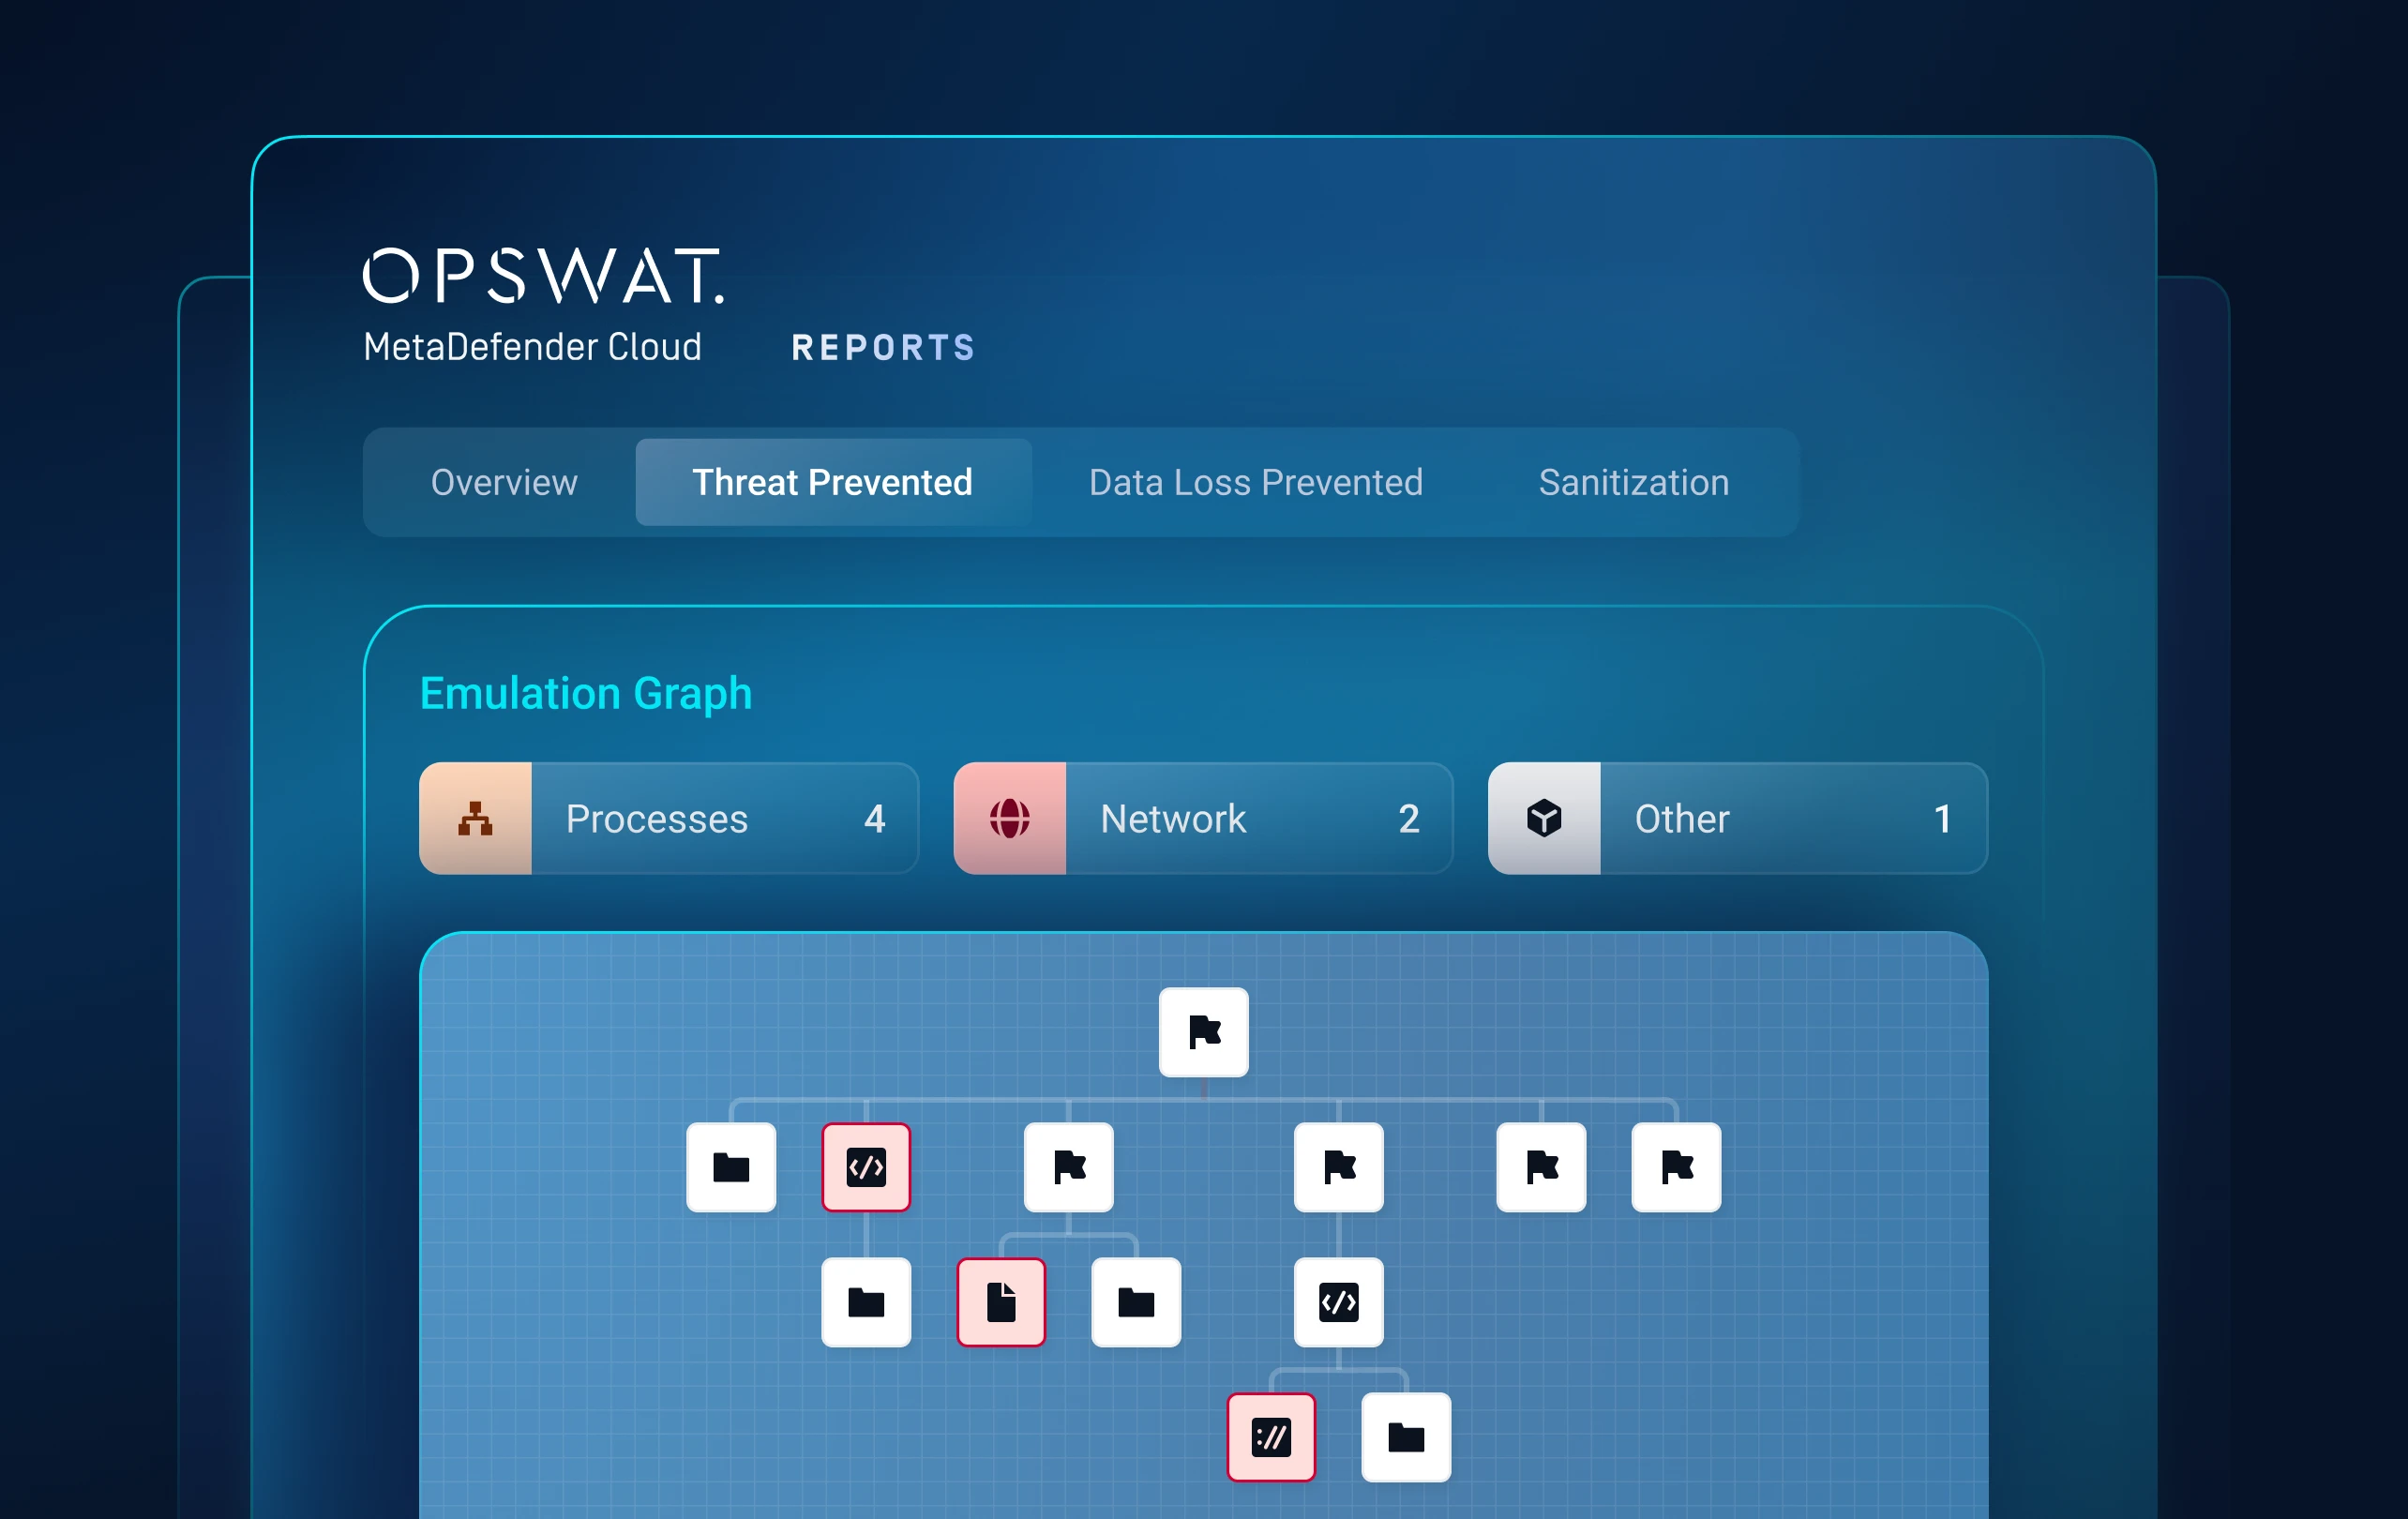
3. réteg: Dinamikus elemzés
Kényszerítsük a rejtett fenyegetéseket, hogy felfedjék magukat
Felfedi azokat a kijátszó kártevő programokat, amelyeket a statikus és a virtuális gépen alapuló eszközök nem észlelnek.
Egy emulációalapú Adaptive Sandbox kiváltja a rosszindulatú viselkedést és feltárja az alternatív végrehajtási útvonalakat anélkül, hogy észlelhető virtuális gépre támaszkodna.
Felfedi a betöltő láncokat, a futásidejű artefaktumokat, az elrejtett szkripteket, a többlépcsős hasznos terheket és a felderítés-kijátszási technikákat.
4. réteg: Fenyegetésértékelés
A legfontosabb dolgokat helyezd előtérbe
A bonyolult fenyegetési viselkedést alakítsa át cselekvésre ösztönző következtetéssé.
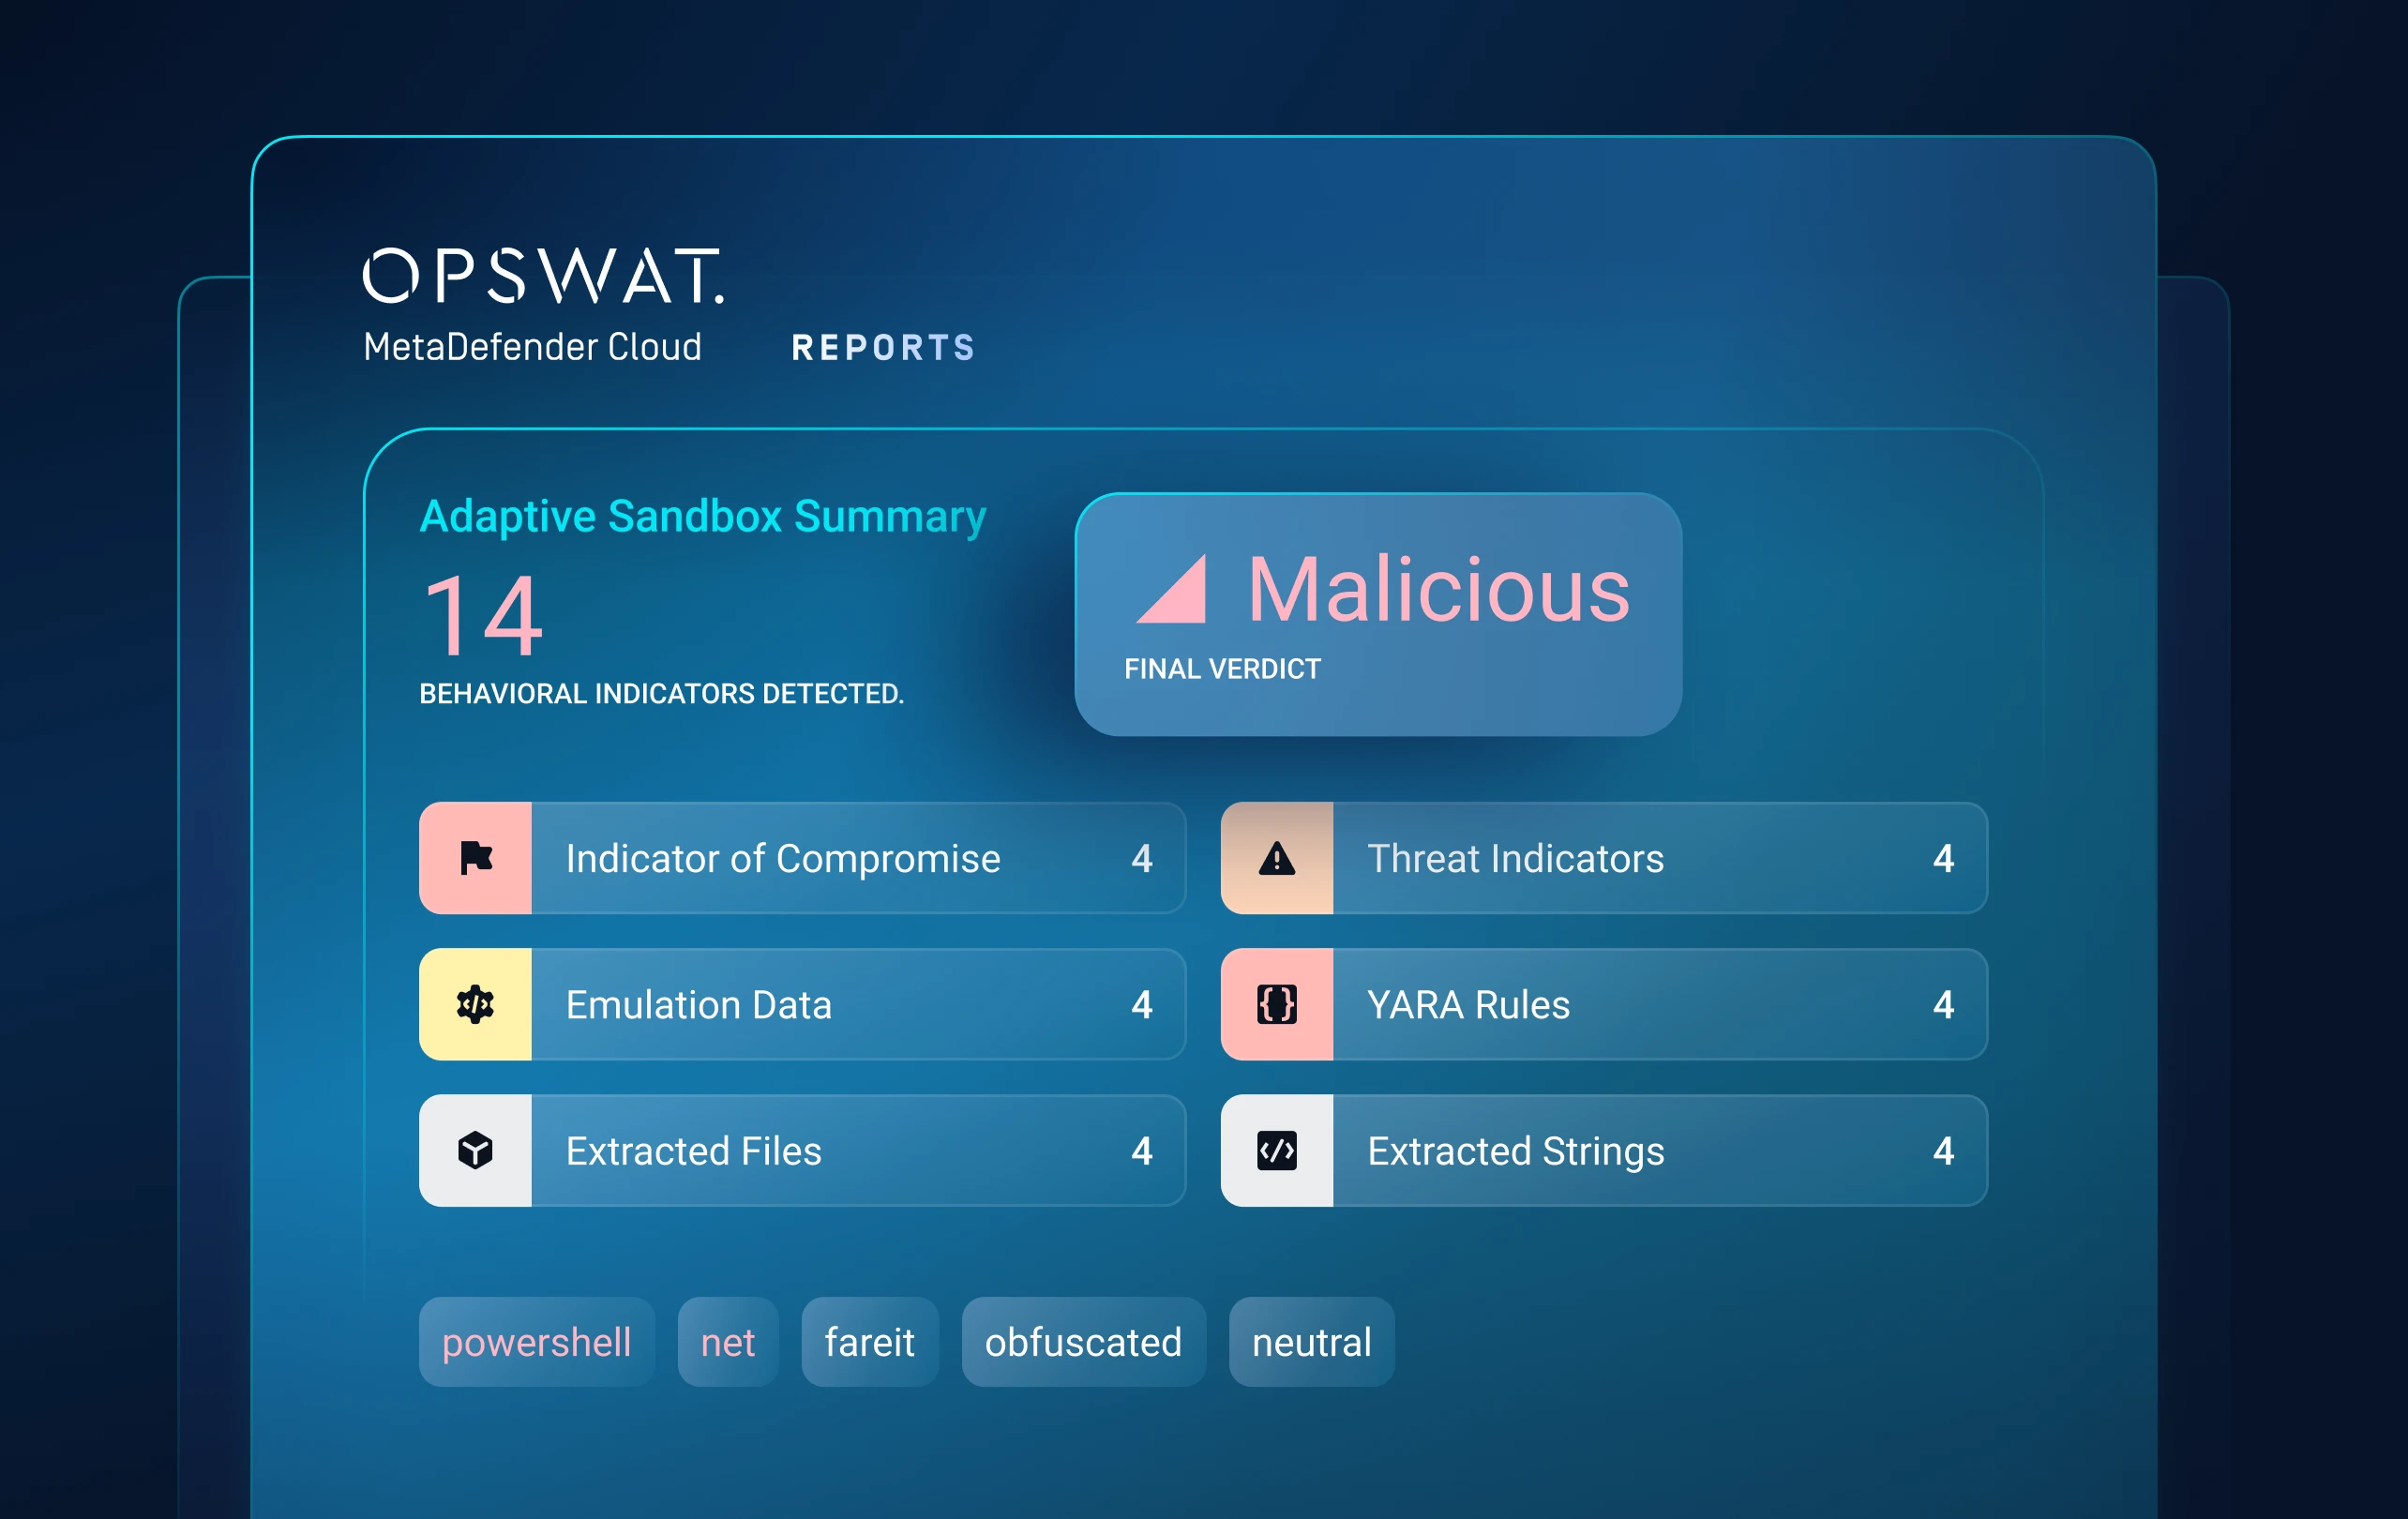
Összehangolja a hírnévvel, valamint a statikus és dinamikus elemzésből származó jeleket, hogy megbízhatósági alapú kockázati pontszámot állapítson meg.
Valós időben jelzi a legnagyobb kockázatot jelentő fenyegetéseket, ezzel csökkentve a téves riasztások számát, a riasztási zajt és az elemzők által a riasztások osztályozására fordított időt.
5. réteg: Fenyegetéskeresés
A fenyegetések és a kampányok összekapcsolása
Térjünk át az egyes fájlok felismeréséről a kampányszintű elemzésre!
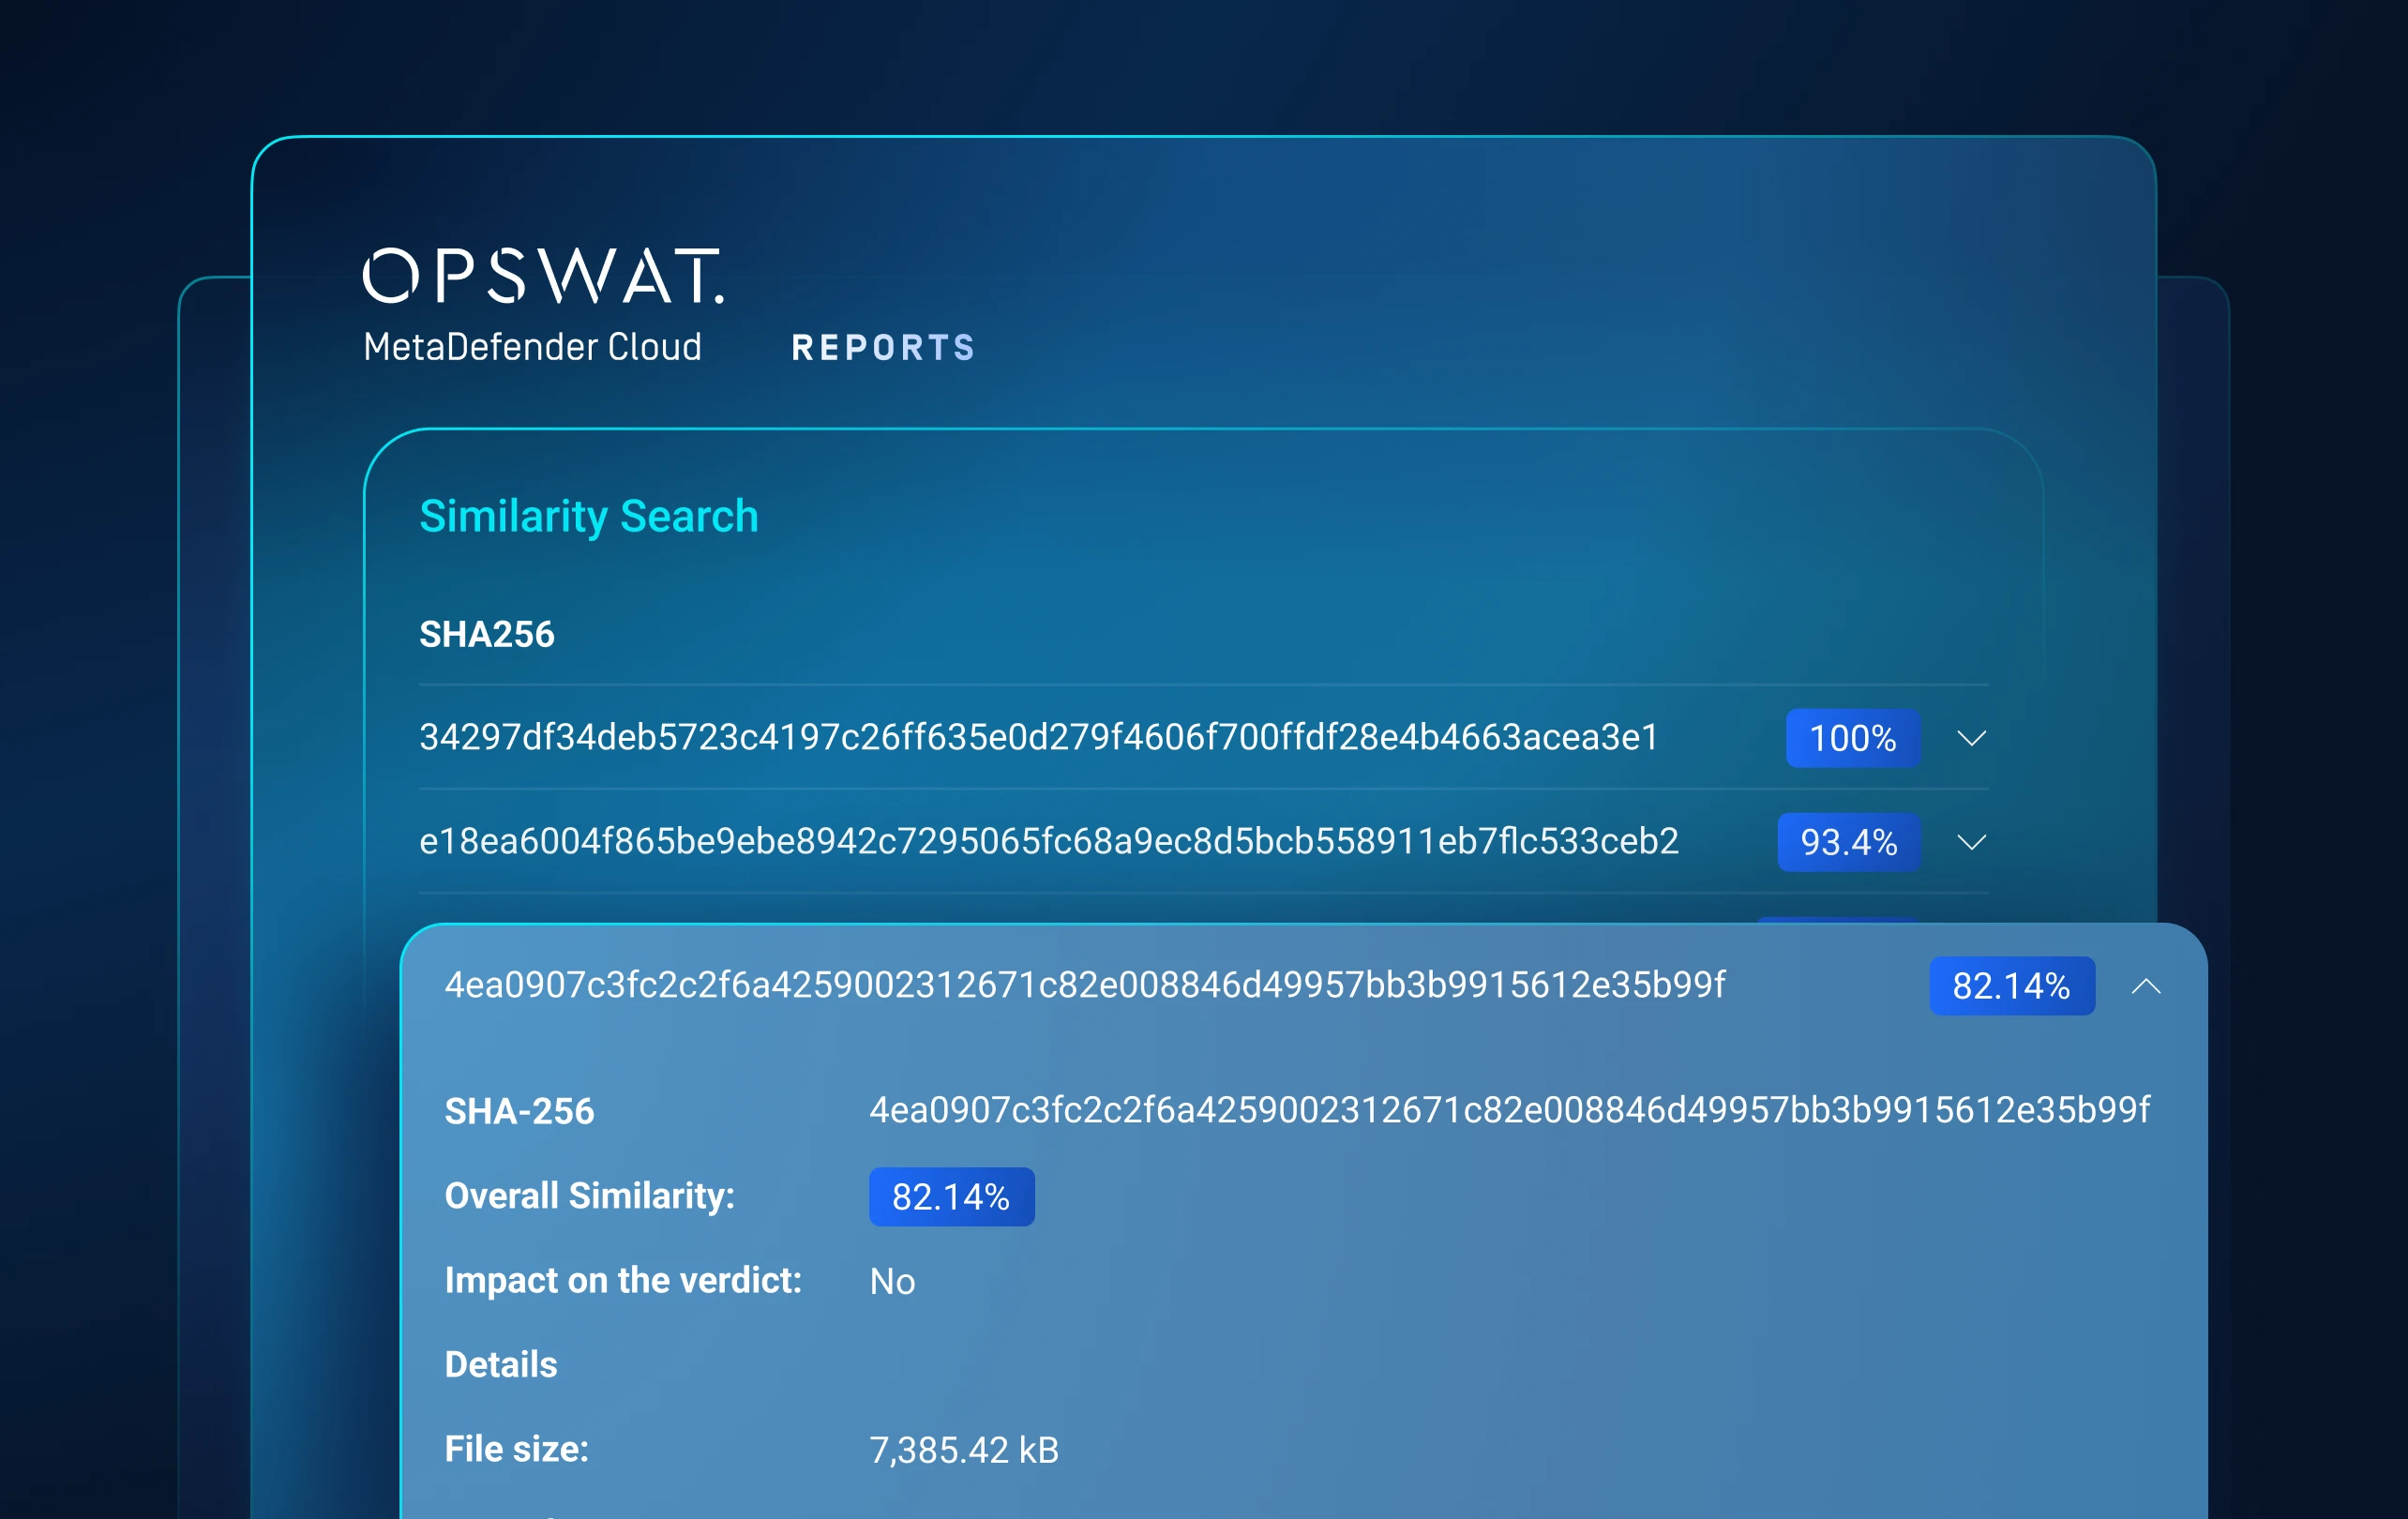
Az ML-alapú hasonlósági keresés és a fenyegetési minták közötti korreláció segítségével az ismeretlen minták összekapcsolhatók az ismert kártevőkkel, infrastruktúrákkal, taktikákkal és a kapcsolódó változatokkal.
Felfedi a kártevőprogram-családokat és a támadói kampányokat, arra kényszerítve az ellenfeleket, hogy eszközeiket, infrastruktúrájukat és módszereiket alapjaiban alakítsák át.
Kezdje el 3 egyszerű lépésben
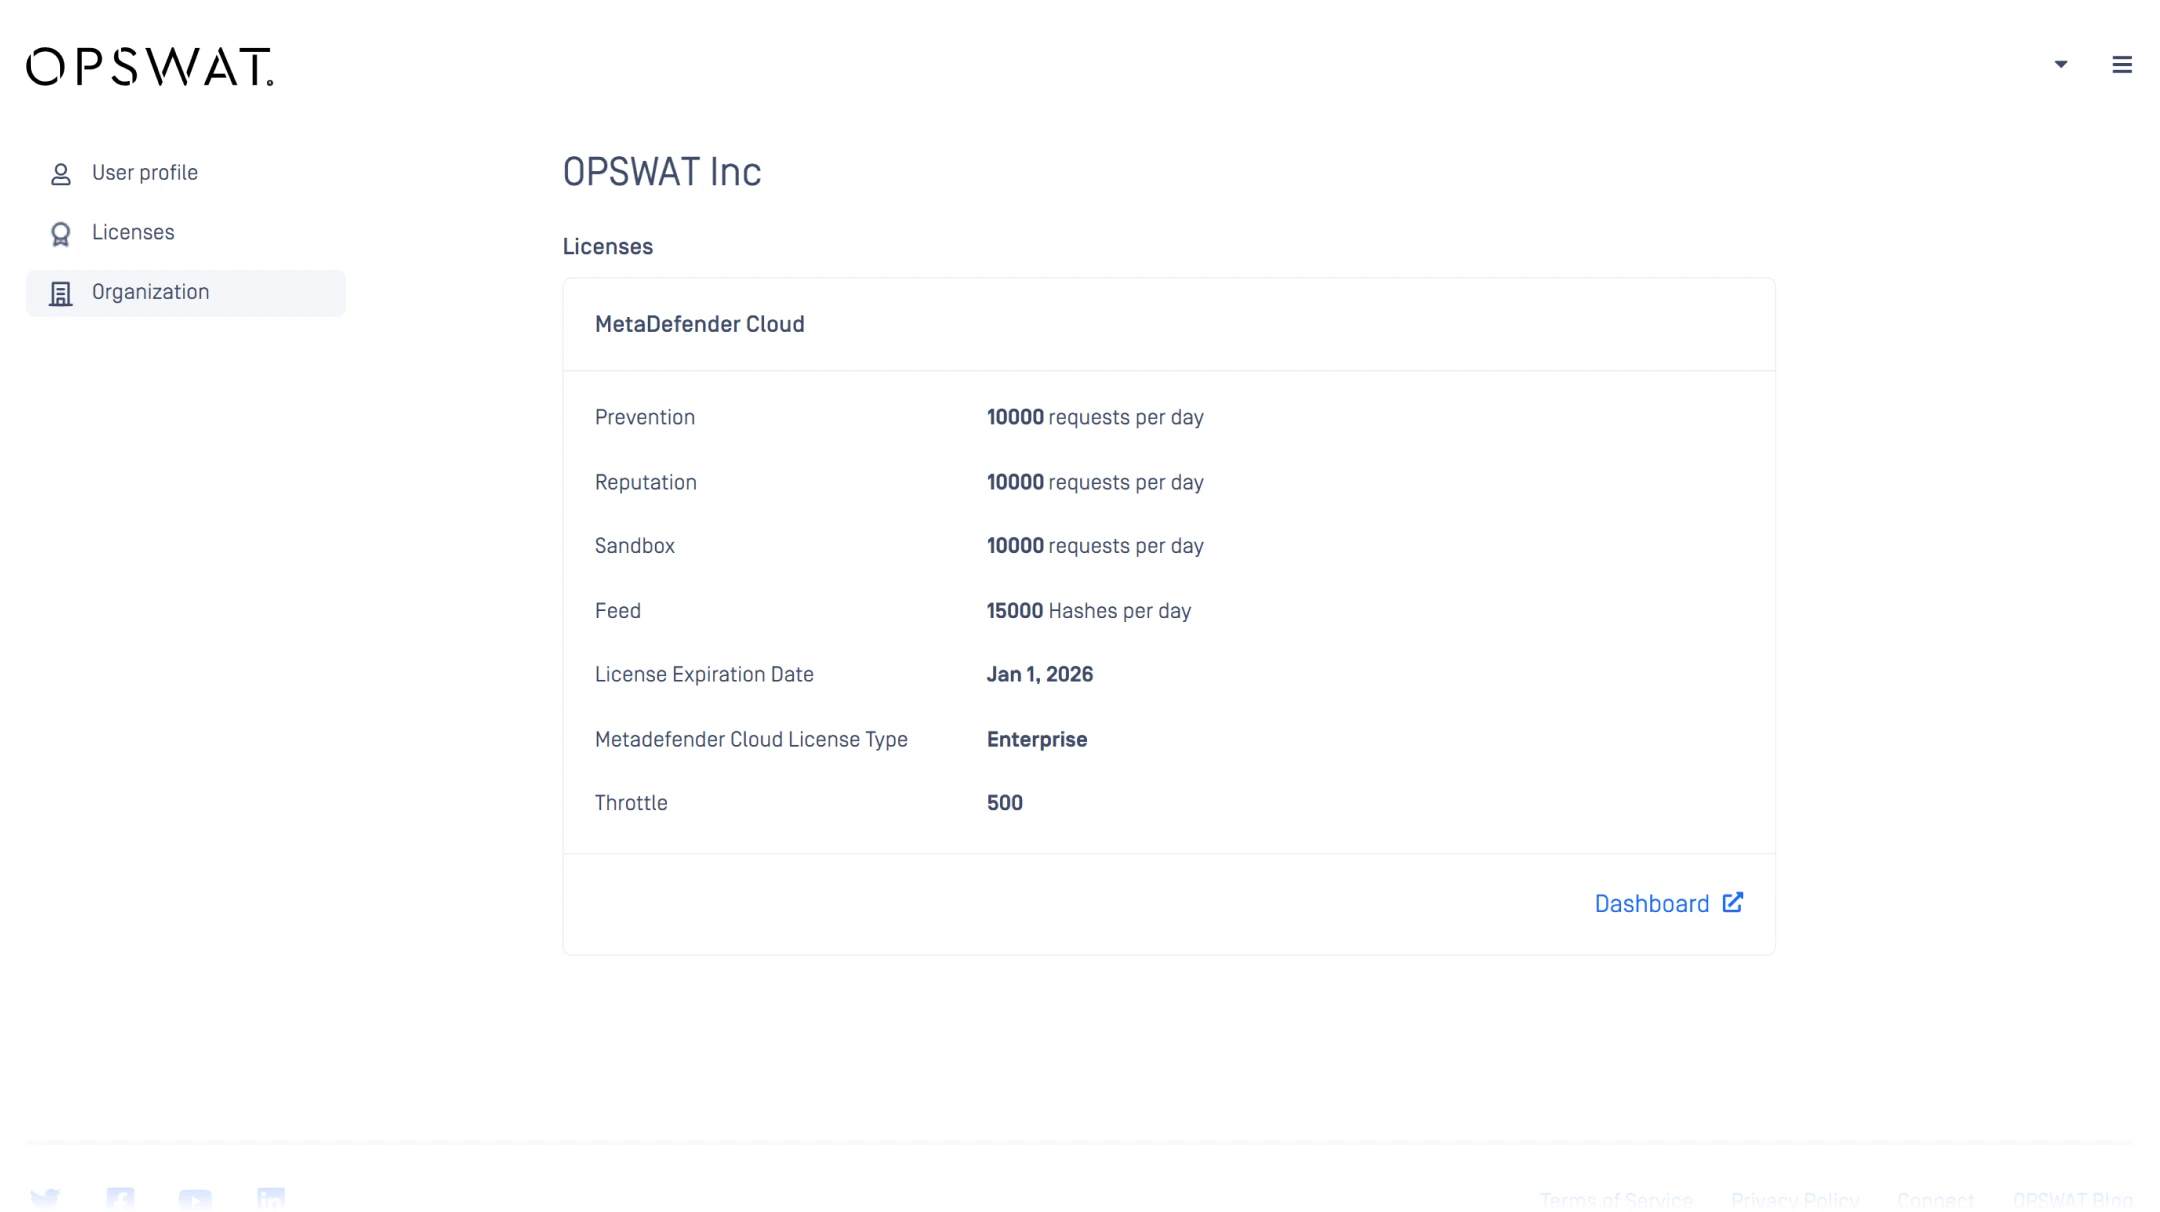
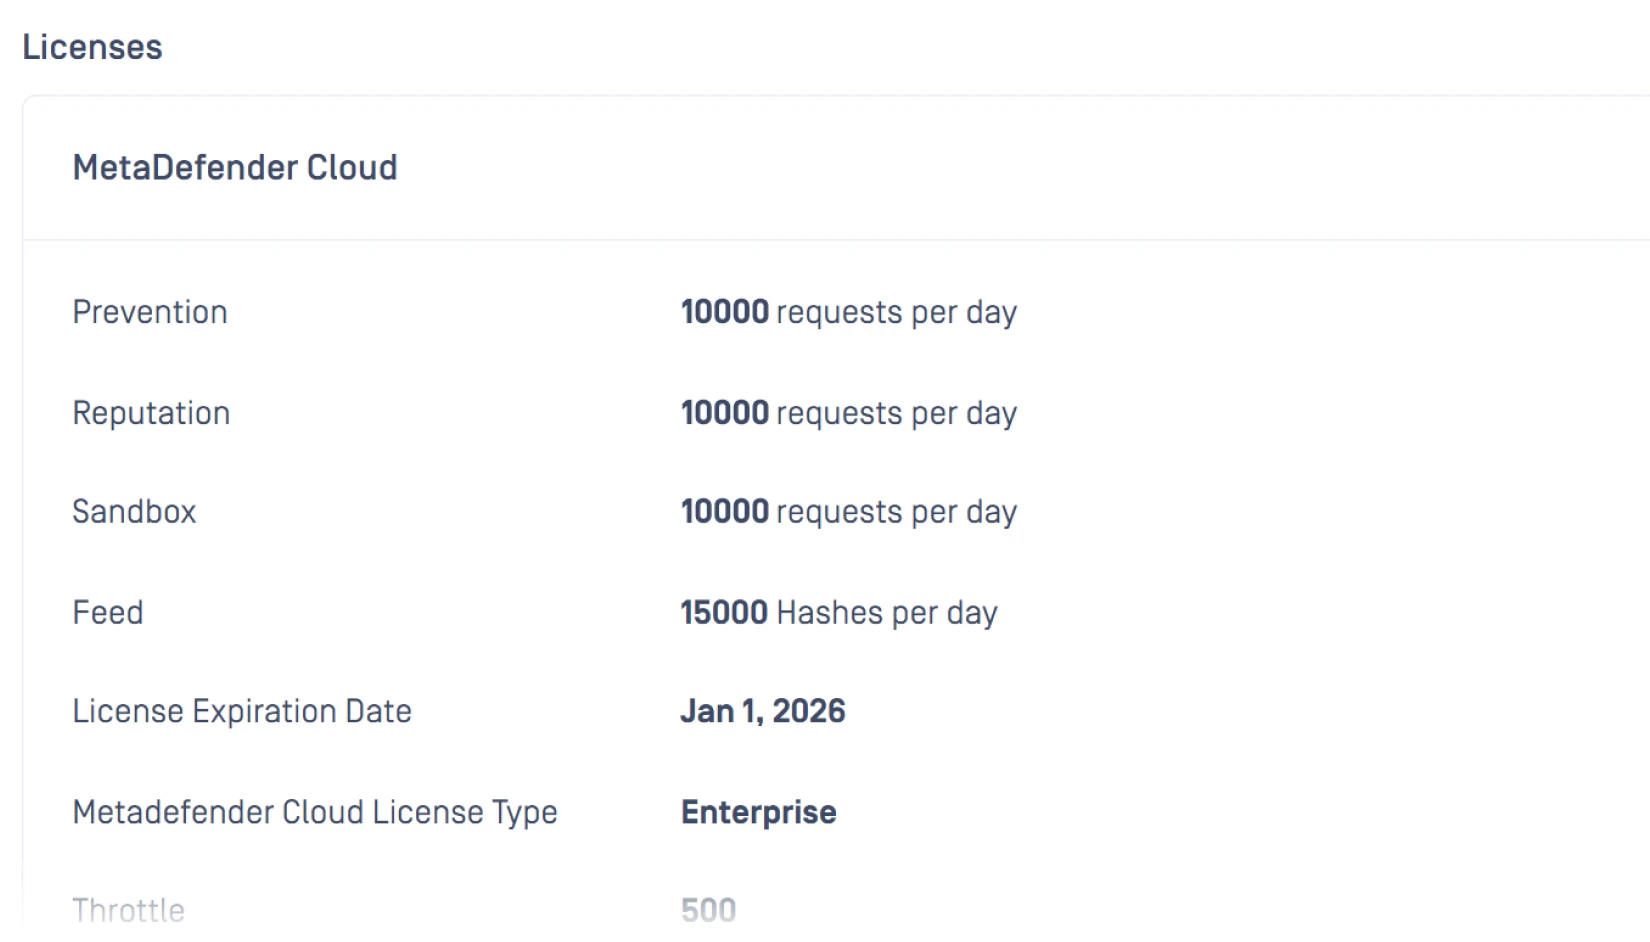
OPSWAT a hozzáférést
A csomagot az OPSWAT aktiválja.
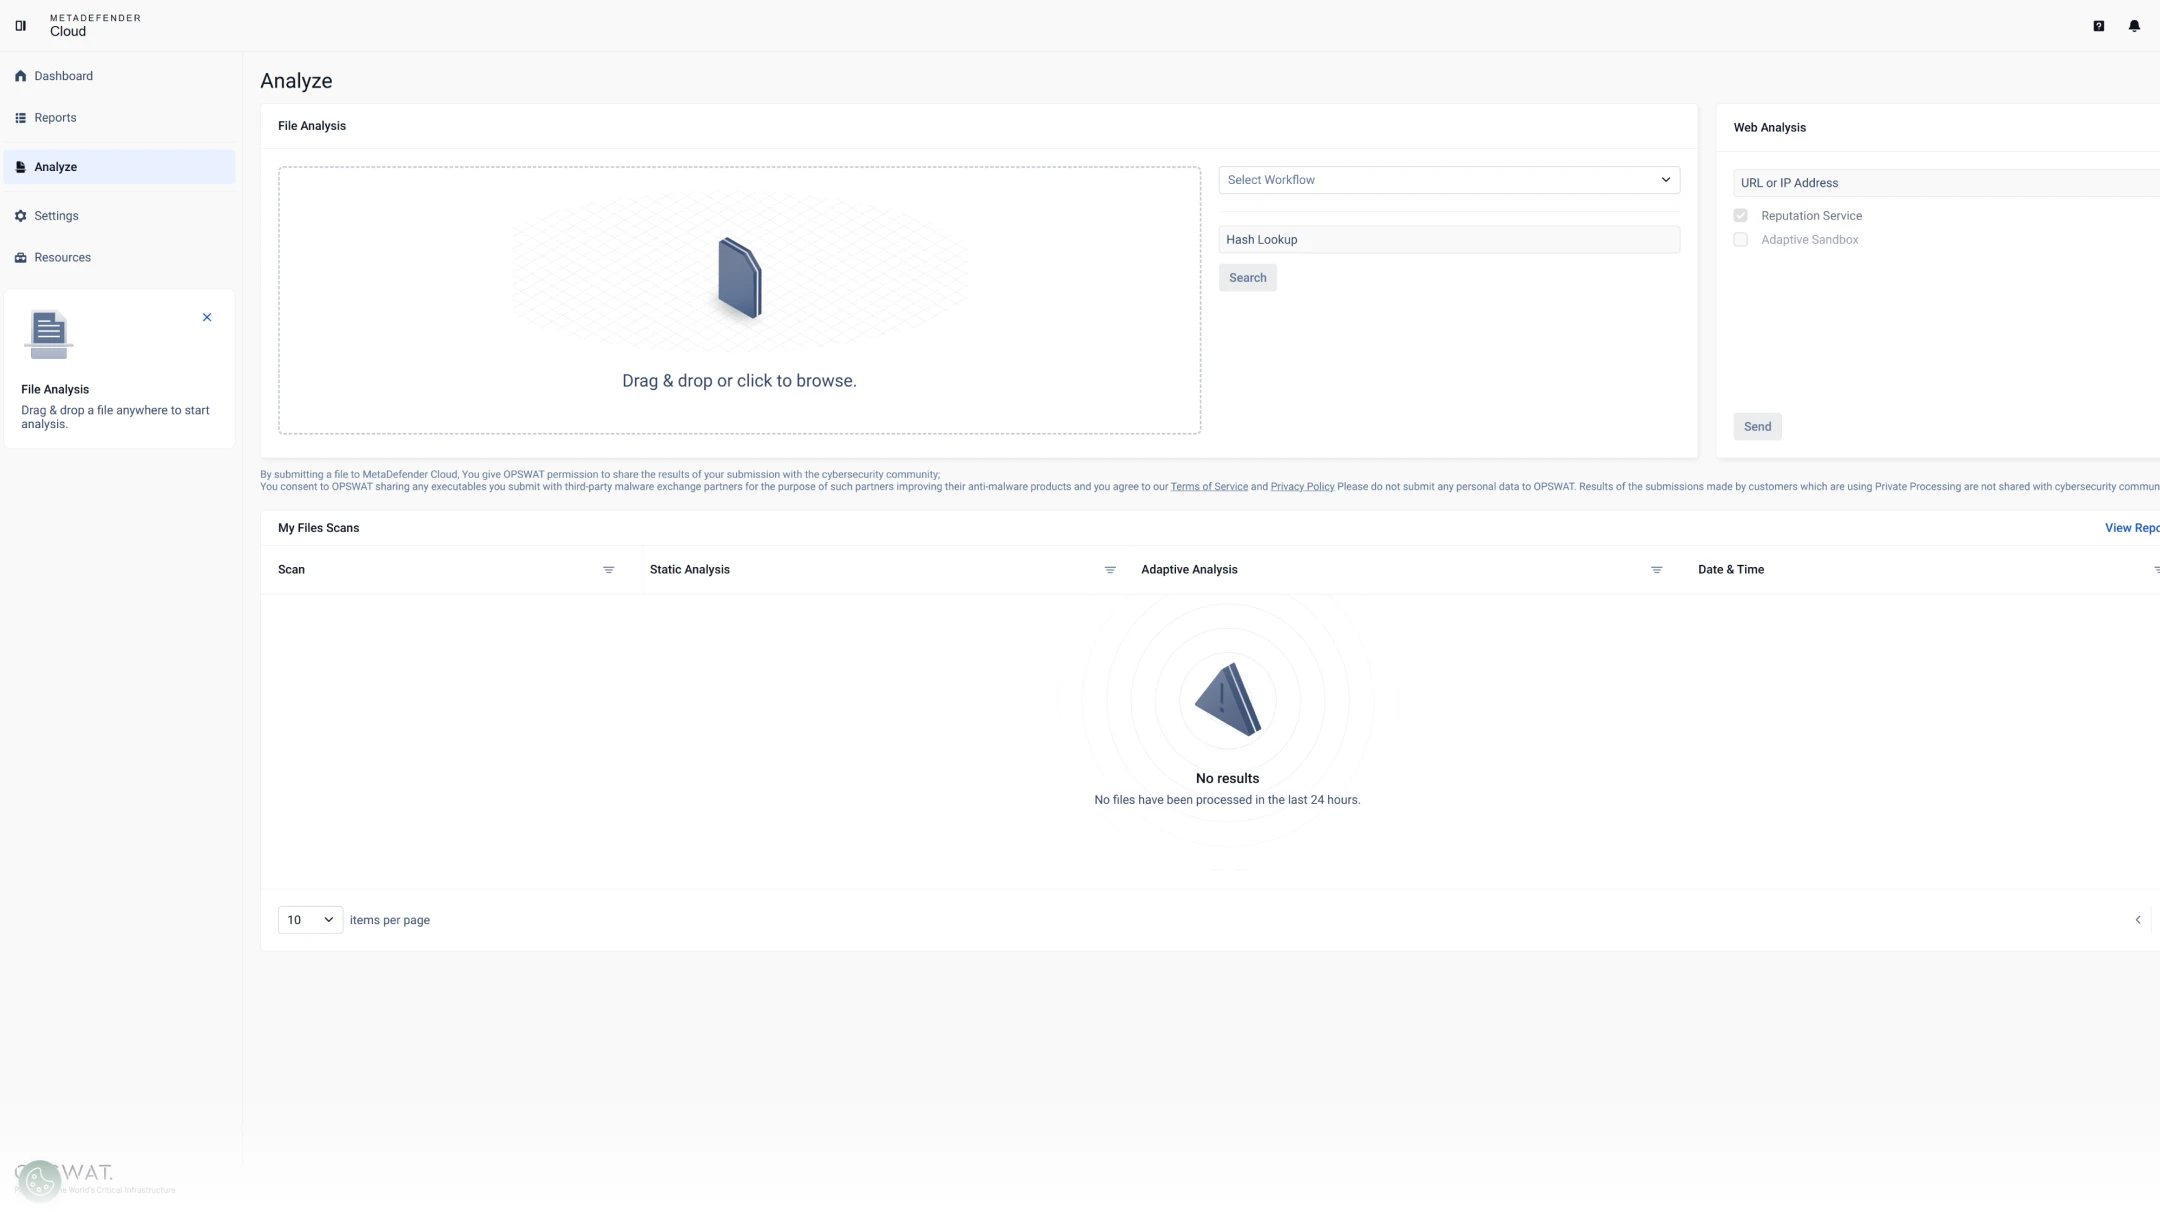
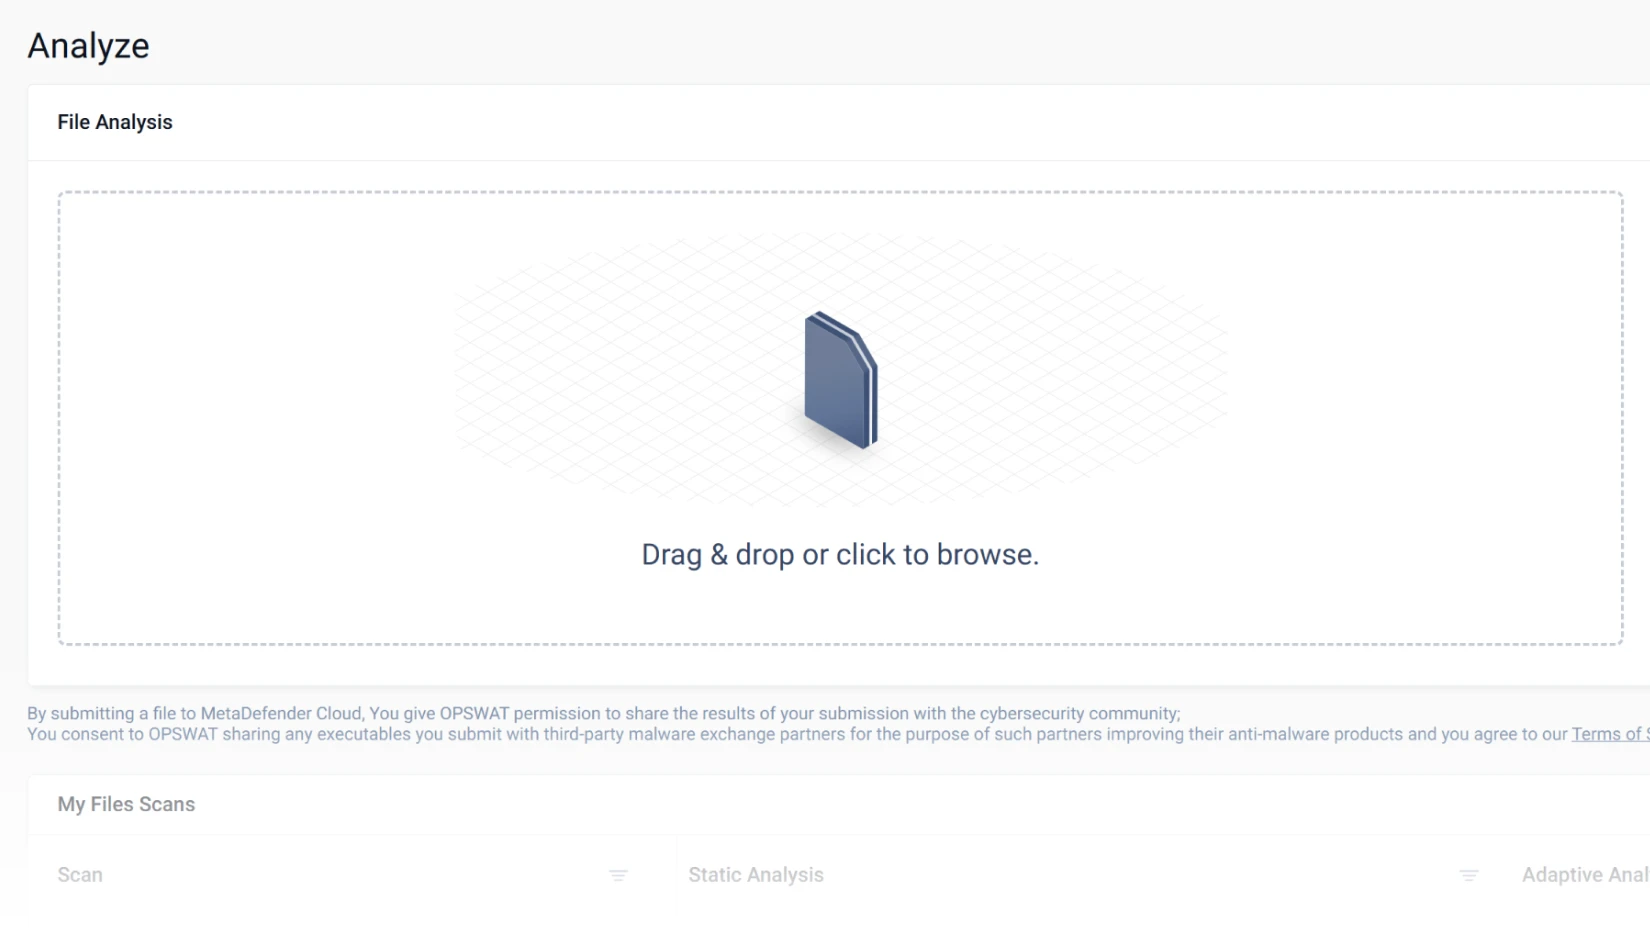
Fájlok húzása és elhelyezése
Válasszon ki egy fájlt a dinamikus elemzéshez.
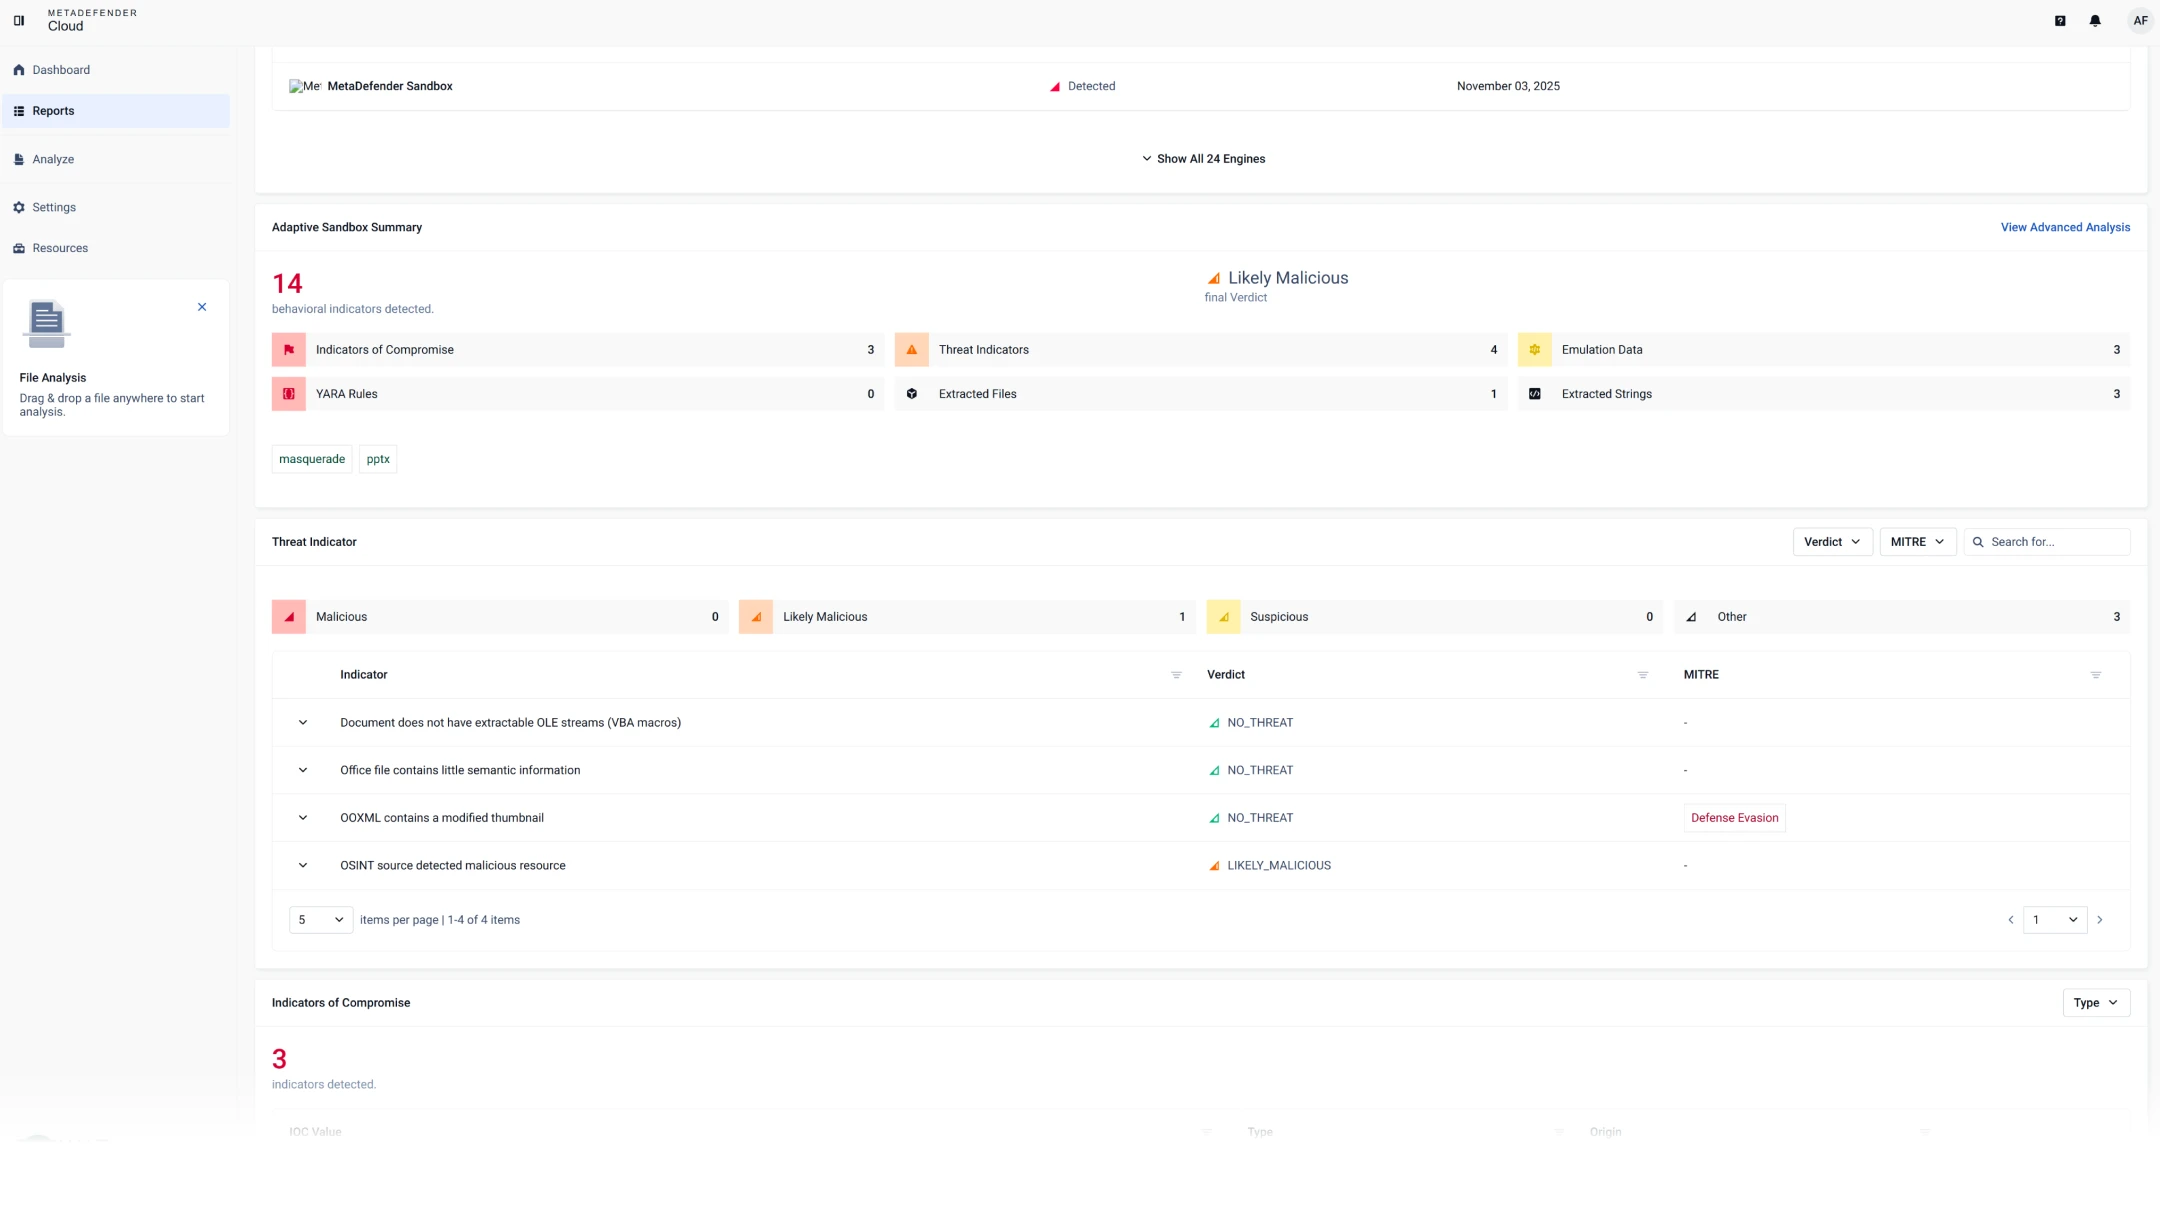
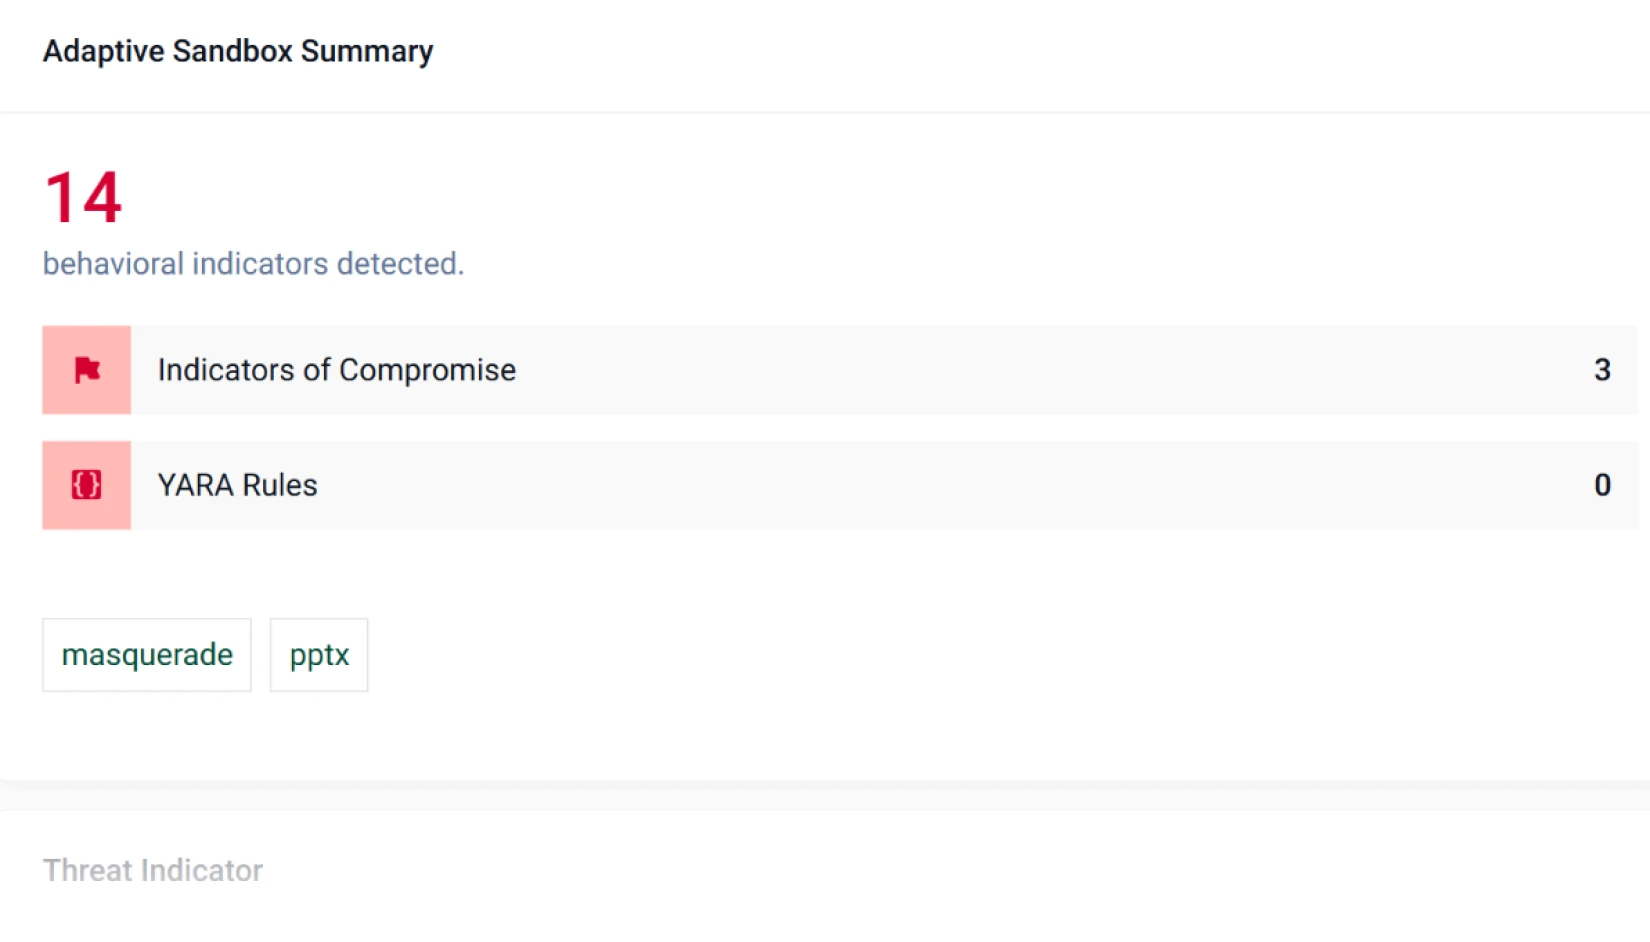
Eredmények elérése
Tekintse meg sandbox , a fenyegetési pontszámokat és az IOC-ket közvetlenül a Cloud .
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Termék áttekintés
Ismerje meg, hogyanAether MetaDefender Aether zero-day a hálózati peremterületen sandboxing adaptív sandboxing, a fenyegetési hírszerzés, a fenyegetésértékelés és a hasonlósági keresés kombinálásával, még mielőtt a fájlok bejutnának a kritikus környezetekbe.
Adaptive Sandbox motor funkciói: „
” a MetaDefender Cloud számára
Az alábbi táblázat az Adaptive Sandbox MetaDefender Cloud funkciókészletét. Nem tartalmazza a platform funkcióit, mint például az API , a konfigurálható hozzáférés-vezérlési listát (ACL), az OAuth-integrációt, a Common Event Format (CEF) syslog-visszajelzést stb.
Kérjük, vegye fel velünk a kapcsolatot, hogy technikai bemutatót foglalhasson, és áttekintést kapjon a platform összes funkciójáról és képességeiről.
Adaptive Sandbox
-integrációkCloud MetaDefender Cloud számára
OPSWAT SaaS ökoszisztéma belsejében
- MetaDefender Cloud API-k (fájlok, hash-értékek, URL-ek, domainnevek)
- Hírnév és fenyegetés-információs API-k (URL, domain, IP, hash-keresések)
- Egyéb OPSWAT és szolgáltatások
Külső / harmadik fél integrációk
- REST API fájlok, URL-ek, IP-címek és domainnevek API , sandbox eredményekkel
- SIEM / naplózási platformok API eseményexporton keresztül
- Fejlesztői eszközök (CI/CD folyamatok, adattárak, SDK-k, bővítmények)
- SOAR / orchestration platformok API keresztül
Környezetközi / Hibrid
- Privát fájlfeldolgozás / szkennelési opciók érzékeny környezetekhez
- Helyi MetaDefender Core , amely Cloud és fenyegetés-információs szolgáltatásokatCore
- OPSWAT SaaS ökoszisztéma belsejében

OPSWAT SaaS ökoszisztéma belsejében
- MetaDefender Cloud API-k (fájlok, hash-értékek, URL-ek, domainnevek)
- Hírnév és fenyegetés-információs API-k (URL, domain, IP, hash-keresések)
- Egyéb OPSWAT és szolgáltatások
- Külső / harmadik fél
Külső / harmadik fél integrációk
- REST API fájlok, URL-ek, IP-címek és domainnevek API , sandbox eredményekkel
- SIEM / naplózási platformok API eseményexporton keresztül
- Fejlesztői eszközök (CI/CD folyamatok, adattárak, SDK-k, bővítmények)
- SOAR / orchestration platformok API keresztül
- Környezetközi / Hibrid
Környezetközi / Hibrid
- Privát fájlfeldolgozás / szkennelési opciók érzékeny környezetekhez
- Helyi MetaDefender Core , amely Cloud és fenyegetés-információs szolgáltatásokatCore
A szabályozási követelményeknek való megfelelés támogatása
A kibertámadások és azok végrehajtói egyre kifinomultabbá válnak, ezért a világszerte működő irányító testületek
szabályozásokat vezetnek be annak biztosítására, hogy a kritikus infrastruktúra megtegyen minden szükséges lépést a biztonság fenntartása érdekében.

Ajánlott források

A kiberbiztonság állandó elemei
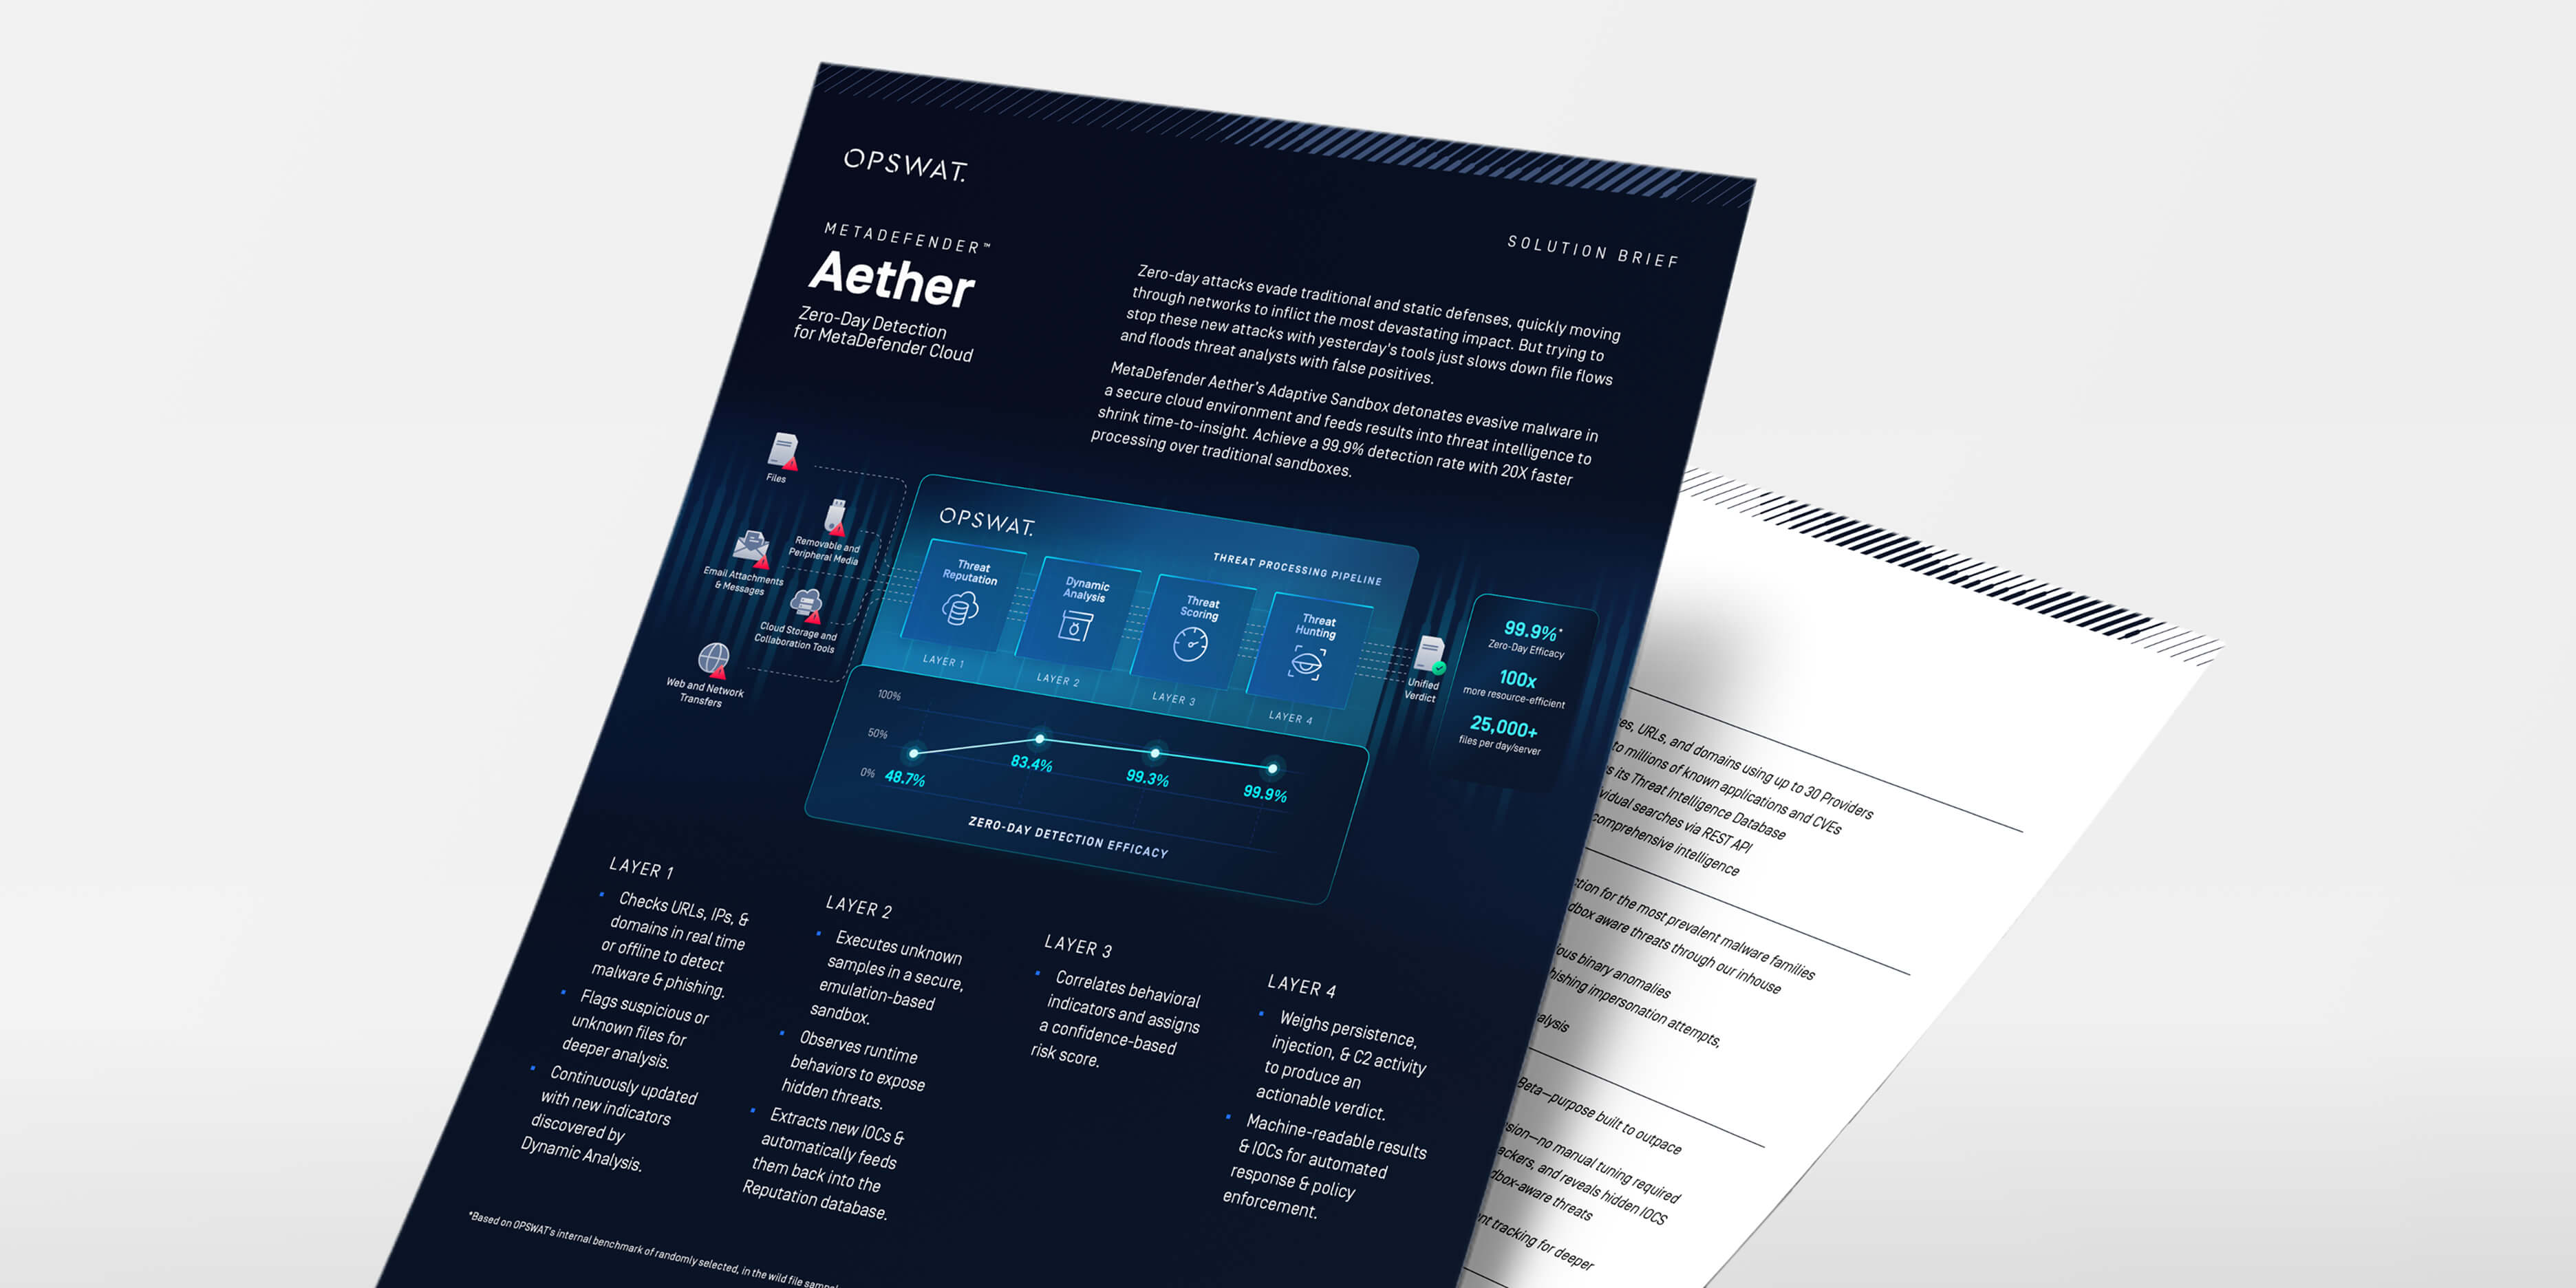
MetaDefender Aether CloudAether
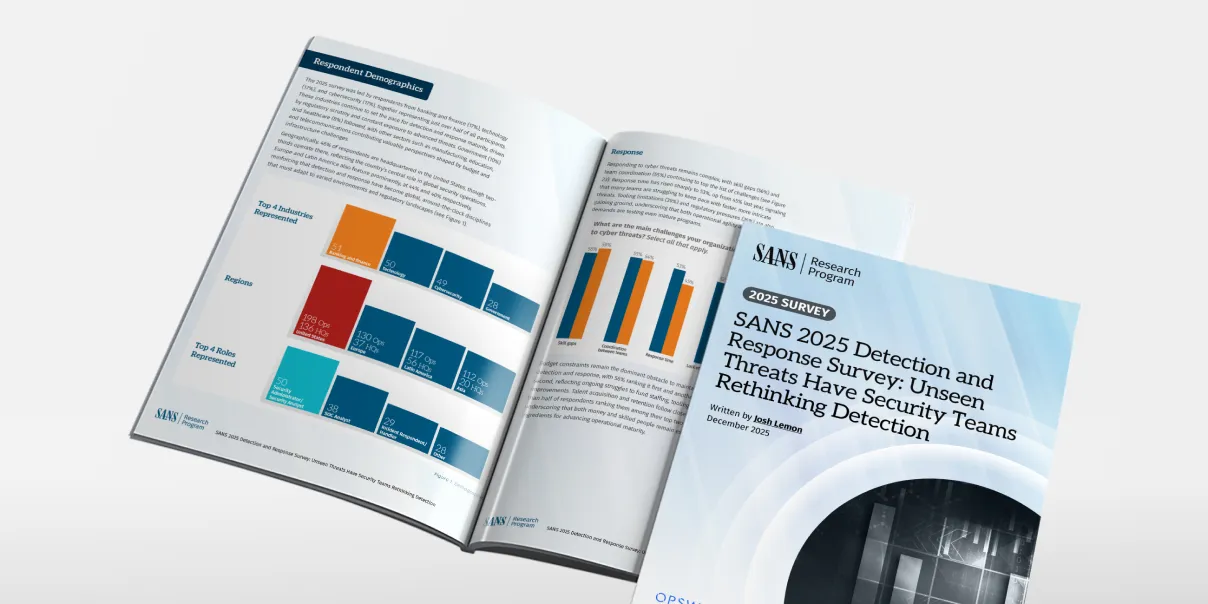
SANS felderítési és reagálási felmérés
2025 OPSWAT fenyegetettségi jelentés

A lényegre koncentrálva: a 99,9%-os pontosságú mesterséges intelligencia-motor javítja a biztonsági rendszerét

Biztonságközpontú MFT: mesterséges intelligenciára épülő és emulációval támogatott védelem a fájlalapú támadások ellen

Egy energiaszolgáltató OPSWAT segítségével megszünteti a riasztások áradatát és javítja Zero-Day
0 eredmény. Kérjük, próbálja újra.
GYIK
Fájlok és URL-ek nagyméretű, felhőalapú tesztelése – ideális megoldás az e-mail-biztonsághoz, valamint azoknak az OEM-gyártóknak és csapatoknak, amelyeknek rugalmas kapacitásra van szükségük anélkül, hogy saját sandbox kellene üzemeltetniük.
Továbbfejlesztett ML webes fenyegetésfelismerés (többcímkés osztályozás, szerkezet/stíluselemzés), PDF-alapú adathalász heurisztika, márkafelismerés és JavaScript/vágólap-emuláció a „sablonkészletek”, a QR-csempészet és a kis komplexitású adathalászat felderítésére.
Egyszerű API fájl/URL beküldése, ítélet/IOC-k lekérése), valamint MISP/STIX exportok, Splunk SOAR/Cortex XSOAR csatlakozók és automatikusan generált YARA a további nyomozáshoz.
Az automatikus méretezés és a gyors emuláció alacsony késleltetést biztosít, miközben elkerüli a virtuális gépek terhelését; a szabályalapú útválasztás garantálja, hogy csak a szükségeseket indít el, így Ön ellenőrizheti a forgalmat és a kiadásokat.
A Yes-mix felhőalapú megoldás a forgalom- és URL-elemzéshez, helyszíni sandbox érzékeny vagy szuverén adatok sandbox . A szabályok határozzák meg, hogy az egyes minták hol futnak.
