OPSWATkritikus infrastruktúrák kiberbiztonsági posztgraduális ösztöndíjprogramja
Ez a magával ragadó és gyakorlatias program egyedülálló lehetőséget biztosít a végzős hallgatók számára, hogy tanulmányozzák és enyhítsék a kritikus infrastrukturális rendszereket érintő valós kiberbiztonsági sebezhetőségeket.
A program áttekintése
OPSWAT Infrastructure Lab erőforrásainak kihasználásával azonosítsa és szimulálja az ismert sebezhetőségeket ellenőrzött laboratóriumi környezetben.
Az említett sebezhetőségekhez kapcsolódó exploitok fejlesztése és tesztelése, betekintést nyerve a hackerek taktikáiba és módszereibe.
Átfogó írásos jelentések és vizuális tartalmak (videók és képek) készítése, amelyek részletesen bemutatják a sebezhetőségeket, az előfordulásuk okait és a kritikus infrastruktúrára gyakorolt potenciális hatásukat.
Vizsgálja át az azonosított kártevőket és sebezhetőségeket OPSWAT eszközcsomagjának segítségével – például a Metascan™, a Deep CDR™ Technology, a Proactive DLP™, MetaDefender , MetaDefender Security™ és a sebezhetőség-ellenőrző eszközök segítségével –, majd dokumentálja az eredményeket.
Készítsen védelmi stratégiát, amely a gyakorlati tapasztalatok és a tesztelési eredmények alapján felvázolja az azonosított sebezhetőségek és a hasonló jövőbeli fenyegetések elleni védelmi intézkedéseket.
A program felépítése
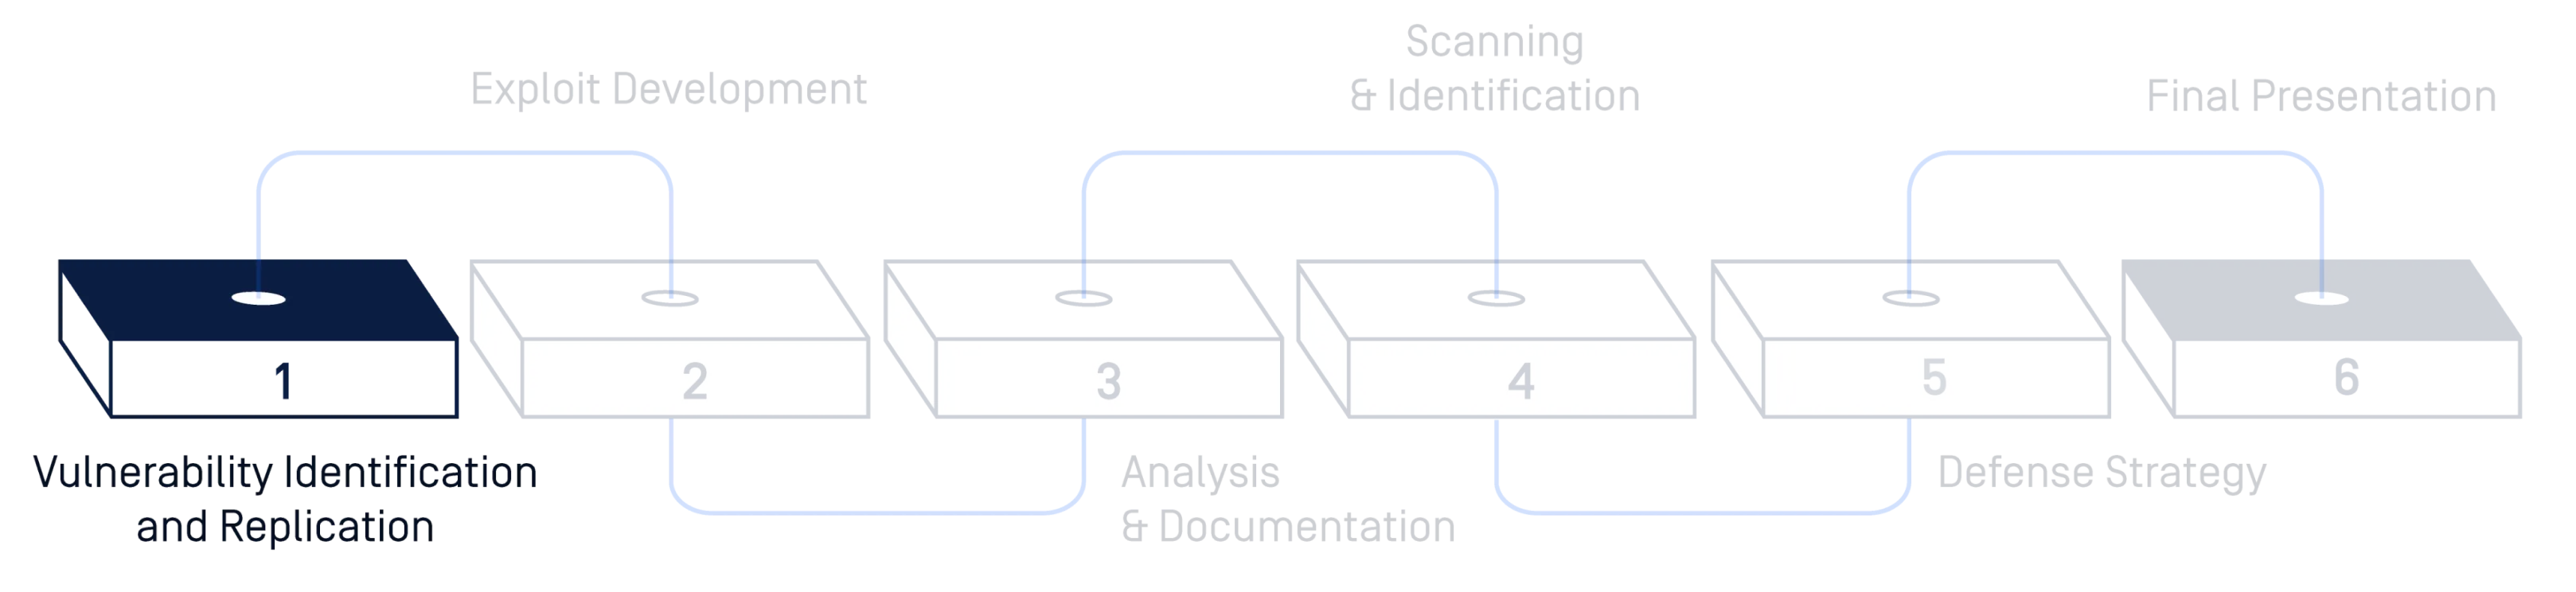
A sebezhetőségek azonosítása és reprodukálása
- Kezdjük egy ismert sebezhetőséggel (a program során adjuk meg).
- A sebezhetőség megismétlése az OPSWAT kritikus infrastruktúra-laborban.
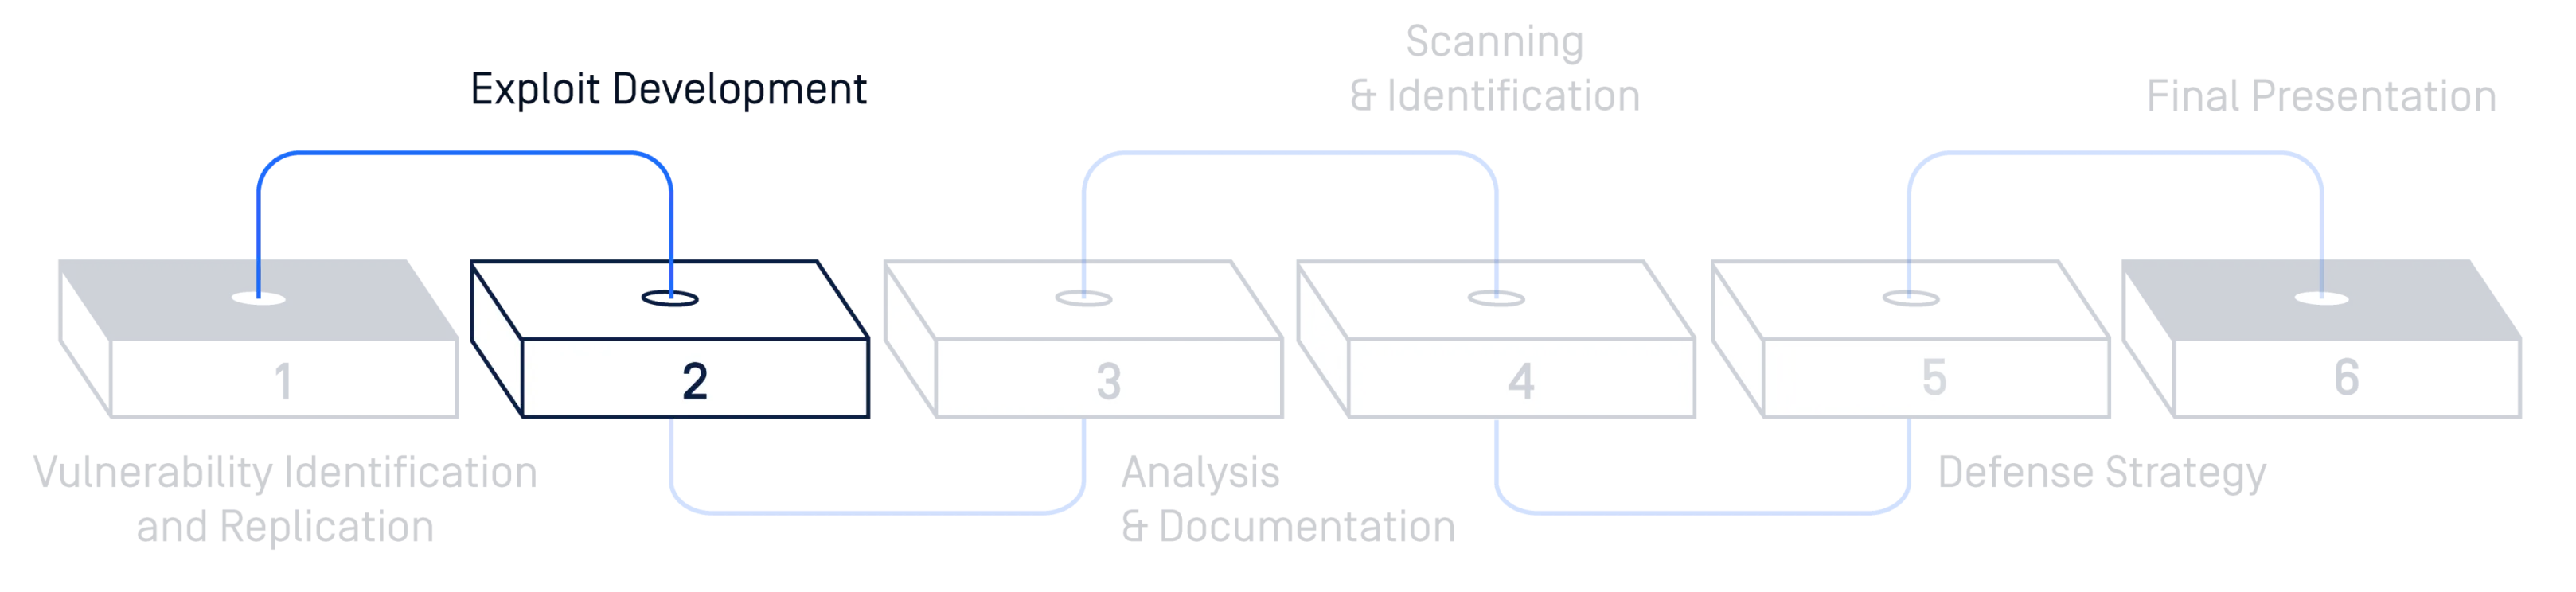
Biztonsági rés kihasználásának fejlesztése
- Az azonosított sebezhetőség kihasználásának kifejlesztése.
- Tesztelje és finomítsa az exploitot.
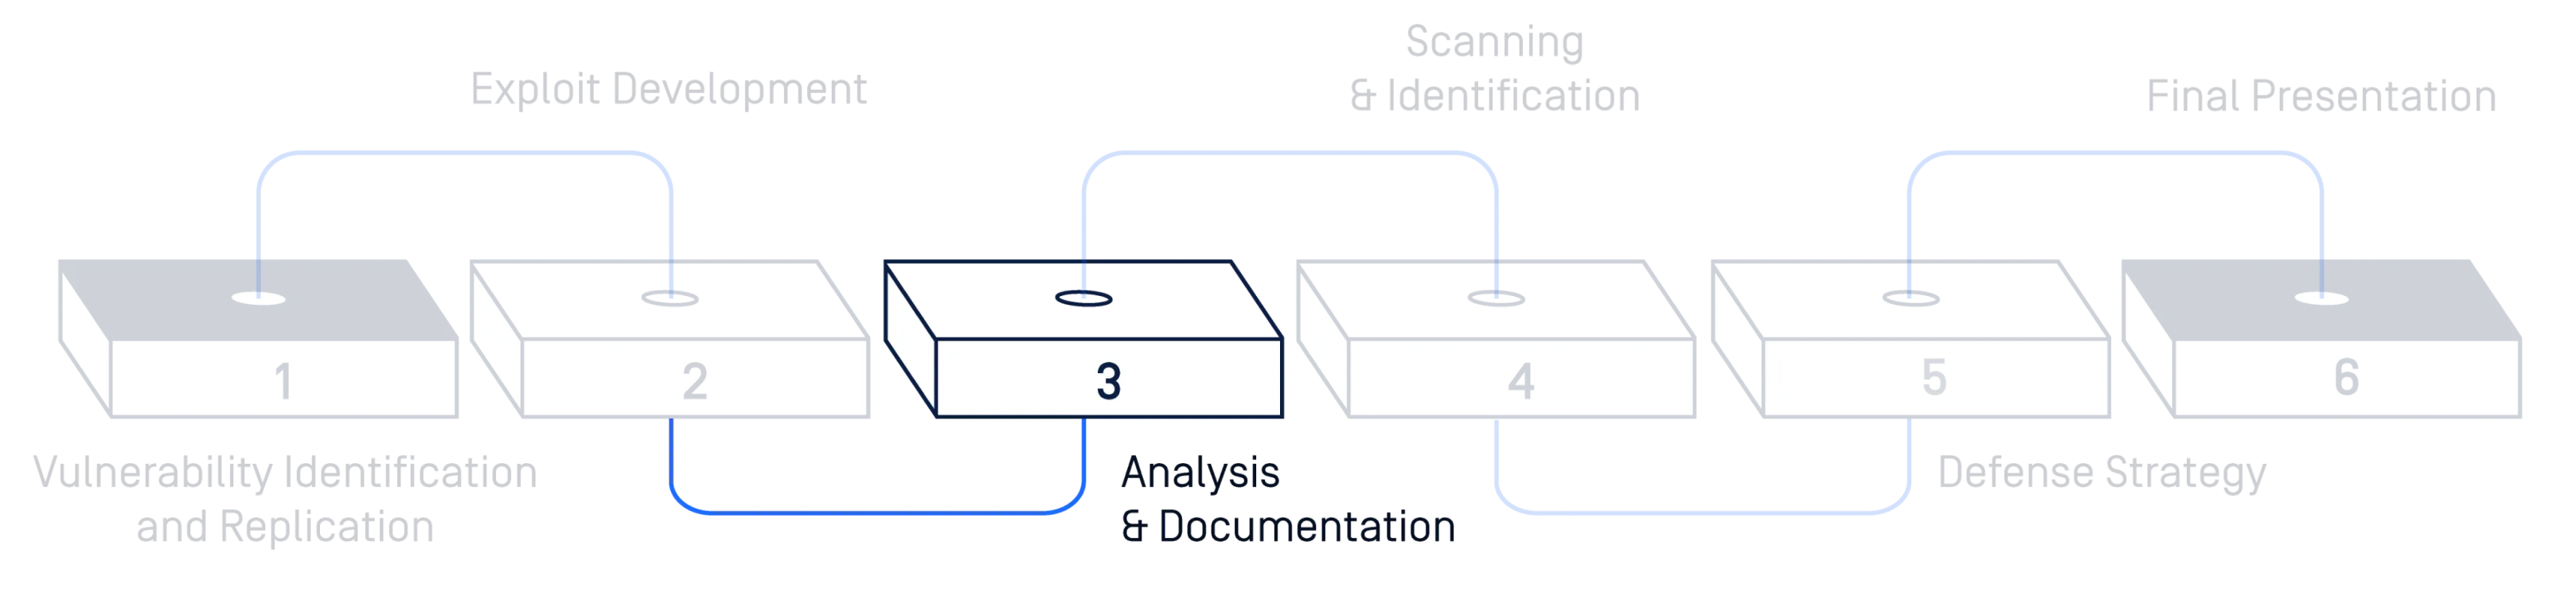
Elemzés és dokumentáció
- Vizsgálja meg és dokumentálja a sebezhetőség kialakulásának okait és a kritikus infrastruktúrára gyakorolt lehetséges hatásait.
- Rögzítse a folyamatot és a megállapításokat videókon/képeken és írásos jelentéseken keresztül.
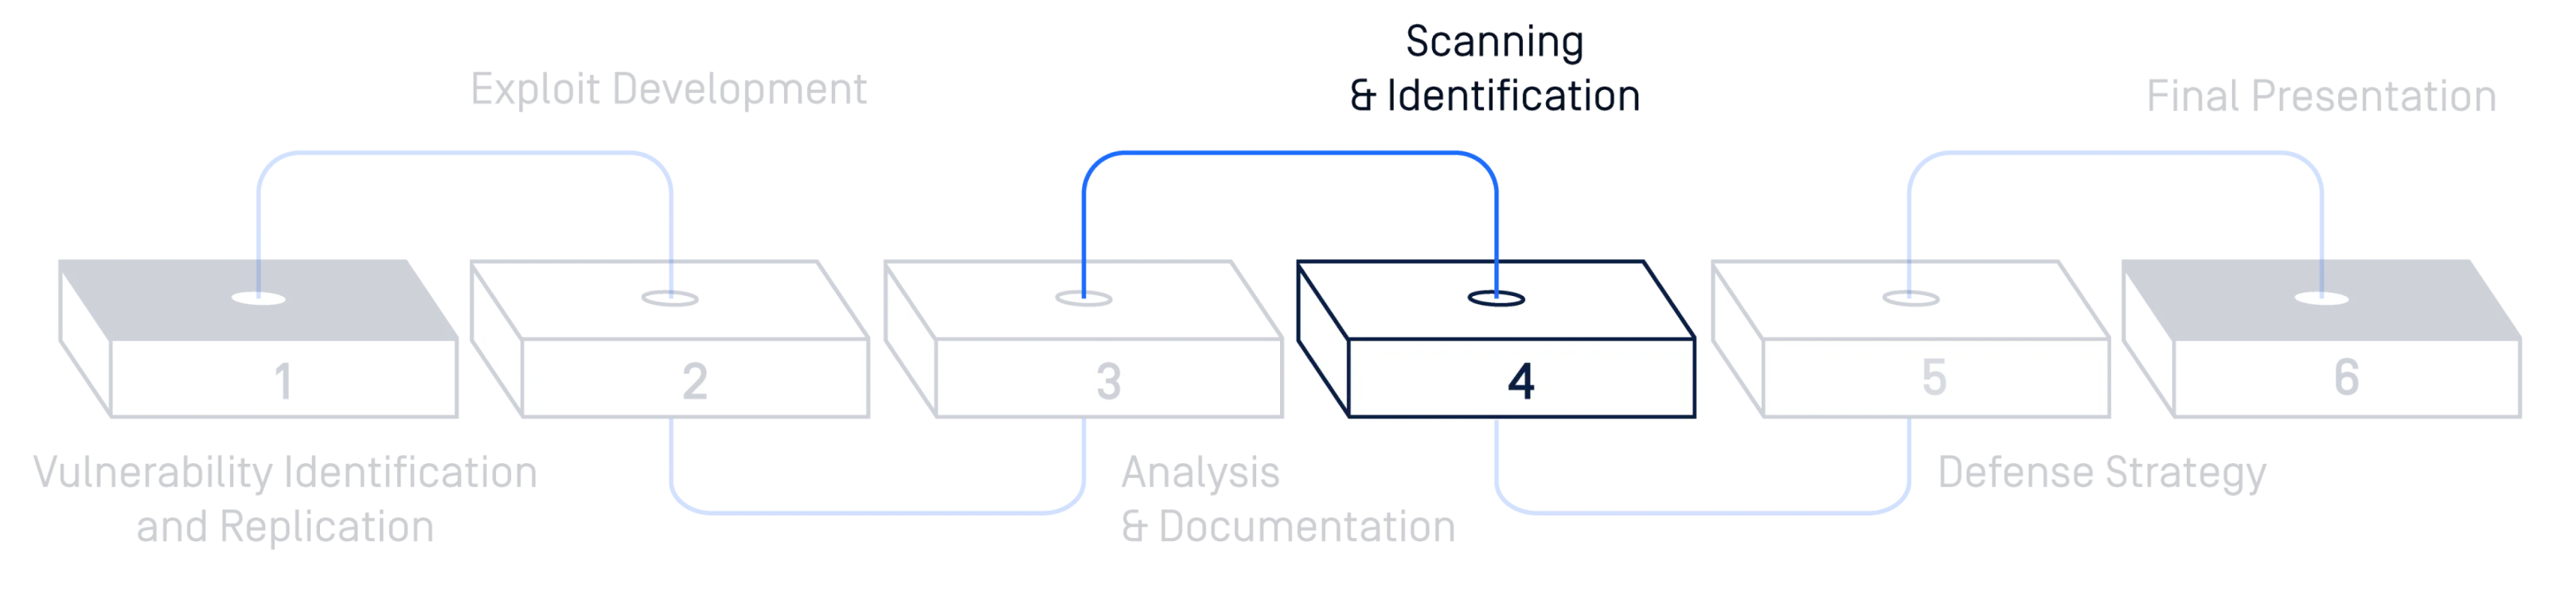
Beolvasás és azonosítás
- Használja OPSWAT Metascan, MetaDefender Aether, MetaDefender OT Security és sebezhetőség-ellenőrző eszközeit a rosszindulatú programok és sebezhetőségek felderítéséhez és azonosításához.
- Dokumentálja a szkennelési eredményeket és az elemzést.
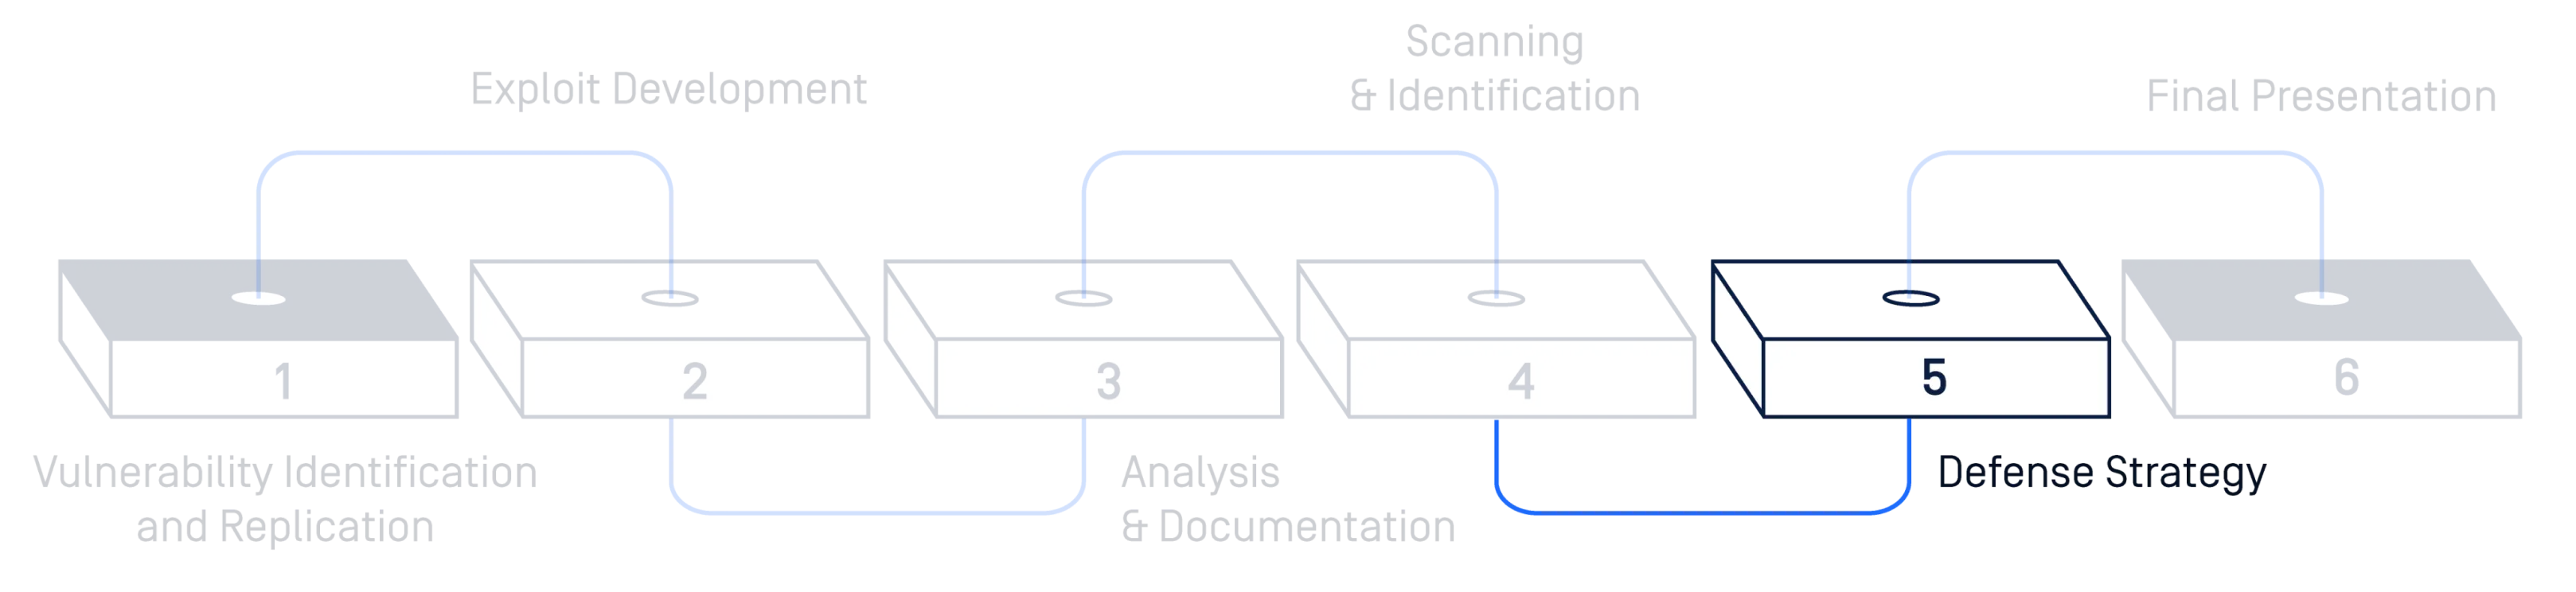
Védelmi stratégia
- A megállapításai alapján dolgozzon ki stratégiát az azonosított sebezhetőségek és a hasonló jövőbeli fenyegetések elleni védekezésre.
- Írjon részletes jelentést és készítsen vizuális tartalmakat (diagramok, folyamatábrák stb.) a védelmi stratégia bemutatására.
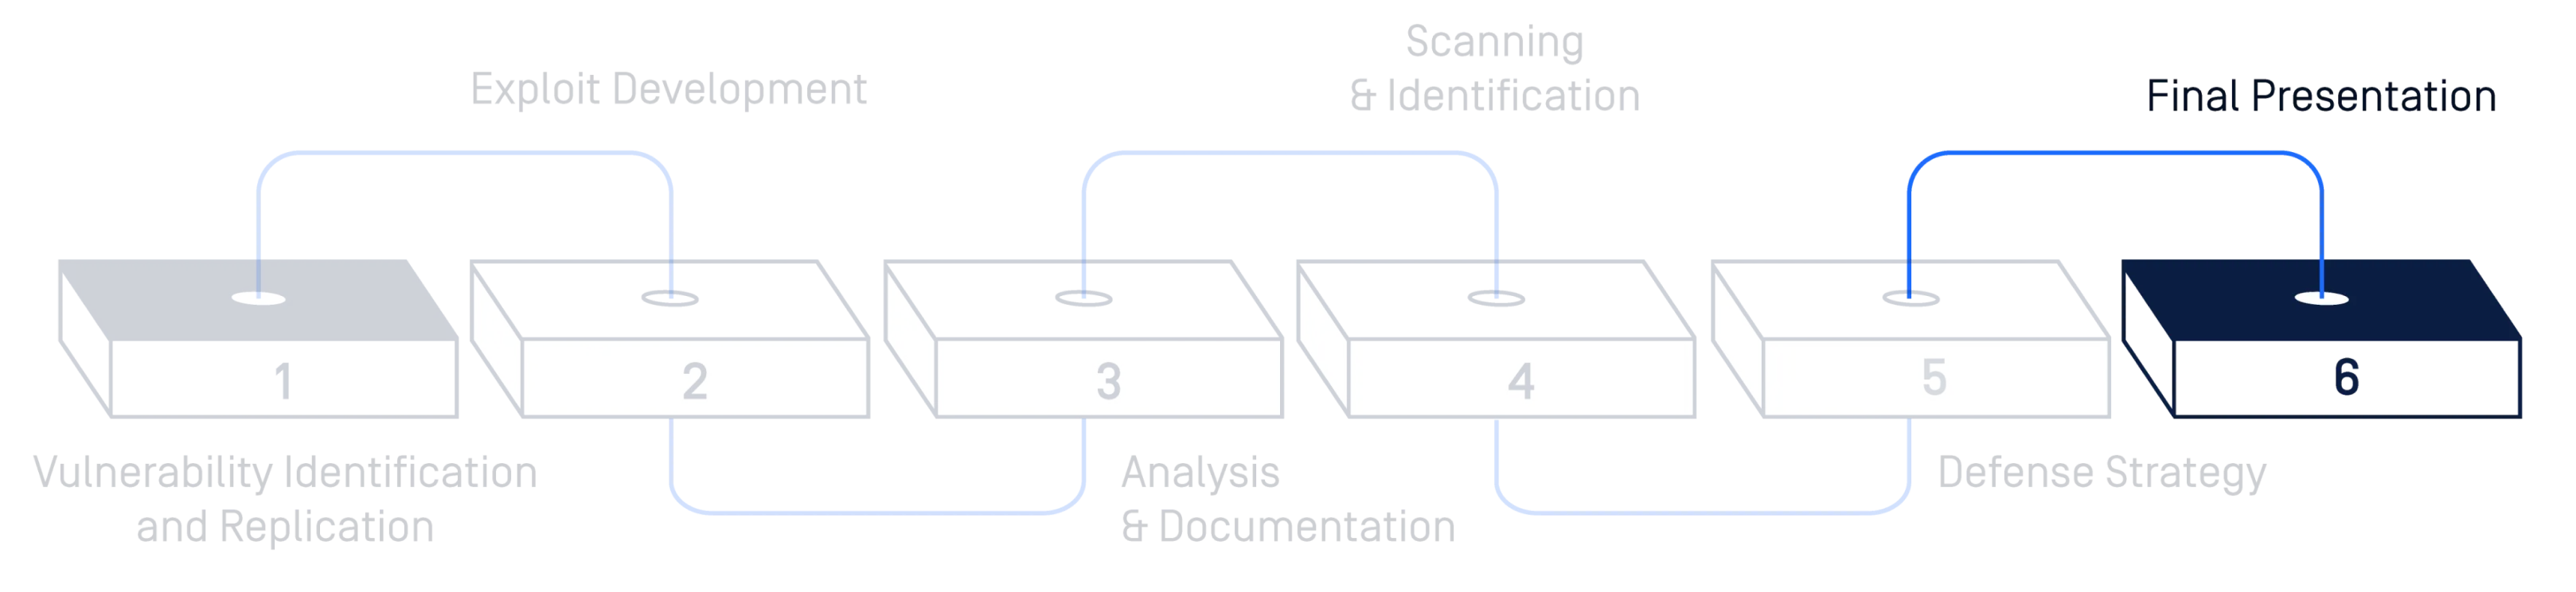
Záróelőadás
- Állítsa össze az összes megállapítást, jelentést és stratégiát egy átfogó dokumentumba és prezentációba.
- Mutassa be munkáját az OPSWAT kiberbiztonsági szakértőkből álló testületnek, hogy visszajelzést kapjon és tovább tanulhasson.
- Készítsen videót és online anyagot, amelyet az OPSWAThonlapon és az egyetem honlapján tesz közzé.
- 1. modul
A sebezhetőségek azonosítása és reprodukálása
- Kezdjük egy ismert sebezhetőséggel (a program során adjuk meg).
- A sebezhetőség megismétlése az OPSWAT kritikus infrastruktúra-laborban.
- 2. modul
Biztonsági rés kihasználásának fejlesztése
- Az azonosított sebezhetőség kihasználásának kifejlesztése.
- Tesztelje és finomítsa az exploitot.
- 3. modul
Elemzés és dokumentáció
- Vizsgálja meg és dokumentálja a sebezhetőség kialakulásának okait és a kritikus infrastruktúrára gyakorolt lehetséges hatásait.
- Rögzítse a folyamatot és a megállapításokat videókon/képeken és írásos jelentéseken keresztül.
- 4. modul
Beolvasás és azonosítás
- Használja OPSWAT Metascan, MetaDefender Aether, MetaDefender OT Security és sebezhetőség-ellenőrző eszközeit a rosszindulatú programok és sebezhetőségek felderítéséhez és azonosításához.
- Dokumentálja a szkennelési eredményeket és az elemzést.
- 5. modul
Védelmi stratégia
- A megállapításai alapján dolgozzon ki stratégiát az azonosított sebezhetőségek és a hasonló jövőbeli fenyegetések elleni védekezésre.
- Írjon részletes jelentést és készítsen vizuális tartalmakat (diagramok, folyamatábrák stb.) a védelmi stratégia bemutatására.
- 6. modul
Záróelőadás
- Állítsa össze az összes megállapítást, jelentést és stratégiát egy átfogó dokumentumba és prezentációba.
- Mutassa be munkáját az OPSWAT kiberbiztonsági szakértőkből álló testületnek, hogy visszajelzést kapjon és tovább tanulhasson.
- Készítsen videót és online anyagot, amelyet az OPSWAThonlapon és az egyetem honlapján tesz közzé.
Mit kínálunk Önnek?
A program befejezésére alapos ismereteket szerez a következő területeken: sebezhetőségi elemzés, kihasználási módszerek fejlesztése, valamint a kritikus infrastruktúra keretében alkalmazott kiberbiztonsági védelmi stratégiák. Ez a gyakorlati tapasztalat felbecsülhetetlen értékű lesz a kiberbiztonsági karrierje kiépítésében és fejlesztésében. Ezt a gyakorlati feladatot beépítheti jövőbeli mester- és doktori kutatási projektjeibe is.
A CIP Labs tapasztalatai
Lehetőséged lesz felfedezni és dolgozni OPSWATkritikus infrastruktúra laboratóriumaiban.
Álláslehetőségek
Lehetőség a program után az OPSWAT gyakornokává válni.
Kártérítések és díjak
Havi juttatás (3 napos munkahét esetén): 6 000 000 VND bruttó. Díj a kiemelkedő teljesítményt nyújtó egyéneknek/csapatoknak.
Barátságos munkakörnyezet
Parkolási lehetőség az irodaházban. Használja ki az irodai szolgáltatások teljes körét, beleértve a reggelit és a délutáni harapnivalókat, valamint az egyéb közösségi programokat.
Mire van szükségünk Öntől
- Végzős hallgató vagy friss diplomás, kiberbiztonság, IT vagy számítástechnika szakon, aki különösen érdeklődik a kiberbiztonság iránt.
- Jó angol nyelvű kommunikáció
- Mennyiség: Mennyiség: 4-6 tag/SWAT.
- Képesség arra, hogy legalább heti 3 napon keresztül az irodában dolgozzon (hétfő–szerda–péntek) 6 egymást követő héten keresztül.
| SWAT 1 | 2026. március 16. – 2026. május 29. |
| SWAT 2 | 2026. június 22. – 2026. augusztus 28. |
| SWAT 3 | 2026. szeptember 21. – 2026. november 27. |
Munkavégzés helye
Sai Gon Giai Phong épület, 436–438 Nguyen Thi Minh Khai utca, Ban Co kerület, Ho Si Minh-város
Showcase
Tekintse meg az alábbiakban a programban részt vevő tehetséges diákok által készített kivételes projekteket. Ezt a gyűjteményt rendszeresen frissítjük, hogy a program előrehaladtával bemutathassuk a legújabb kutatási eredményeket.
Legújabb munkák
- CVE-2025-50154: Kényszerített NTLM hitelesítés a Windows Intéző parancsikonok feldolgozása során
A CVE-2025-50154 egy Windows Fájlkezelőben található biztonsági rés, amely a hálózaton keresztül érzékeny hitelesítési adatokat tehet közzé.
Találkozó 2025 - SWAT 3 - csapat 1 Duong Chi VyHCMC Műszaki Egyetem, Vietnam
 Nguyen Duc LoiVietnami Kriptográfiai Akadémia, VietnamHOGYAN SEGÍT az OPSWAT A VÉDELEMBENMetaDefender Endpoint
- CVE-2025-32432: Hitelesítetlen távoli kódfuttatás a Craft CMS-ben
2025 áprilisában az Orange Cyberdefense egy incidens kivizsgálása során kritikus sebezhetőséget fedezett fel a Craft CMS-ben, amelyet jelenleg CVE-2025-32432 azonosítóval nyomon követnek
Találkozó 2025 - SWAT 2 - csapat 2 Duong Bao ChauKriptográfiai Technikai Akadémia, Vietnam
 Nguyen Thang LoiHo Si Minh-városi Műszaki és Oktatási Egyetem, VietnamHOGYAN SEGÍT az OPSWAT A VÉDELEMBENMetaDefender Core
