Digitális bizonyítékok védelme a bűnüldözésben
A digitális bizonyítékokat biztonságosan gyűjtsék össze, vizsgálják meg, tisztítsák meg és továbbítsák, mielőtt azok a törvényszéki laboratóriumokhoz, elemzőkhöz, ügyészekhez vagy partnerügynökségekhez kerülnének.
- Kártevőmentes bizonyíték
- Tiszta, használható fájlok
- Ellenőrizhető származási lánc
Minden bizonyíték rejtett kockázatot hordozhat
A csapatoknak gyorsan kell cselekedniük, ám a hagyományos adatátviteli és tárolási eszközök csak a csatornát védik, nem pedig a tartalmat, így a fájlokba és eszközökbe rejtett rosszindulatú programok átcsúsznak a védelmen.
A lefoglalt eszközök és fájlok rosszindulatú szoftvereket tartalmazhatnak. Egyetlen fertőzött USB, laptop, archívum, videó, kép vagy dokumentum is veszélybe sodorhatja a kriminalisztikai munkaállomást, megrongálhatja az elemzési környezetet, és meghiúsíthatja a folyamatban lévő nyomozásokat.
A digitális bizonyítékok az adatgyűjtési pontok, a kriminalisztikai laboratóriumok, az adattárak és a partnerintézmények között mozognak. Hash-értékek, ellenőrzési nyomvonalak és szabályozott átadási folyamatok hiányában a szervezetek fokozott kockázatnak vannak kitéve a hibák, a hamisítás és a hiányos dokumentáció tekintetében; ezt a helyzetet tovább súlyosbítják a mesterséges intelligencia által generált képek, a manipulált vizuális bizonyítékok és a hamis dokumentumok, amelyek észrevétlenül bekerülhetnek egy ügybe.
Az ügyiratok, a lefoglalt adathordozók és a polgárok által benyújtott anyagok hitelkártyaszámokat, személyi azonosítószámokat, személyes adatokat és bizalmas ügyinformációkat tartalmazhatnak. A hatóságoknak fel kell kutatniuk és ellenőrzésük alá kell vonniuk ezeket az adatokat, mielőtt a bizonyítékokat megosztanák vagy tárolnák.
A nyomozók gyakran jelentős időt töltenek a bizonyítékok hitelesítésével, a fájlok átnézésével, az adatok átvitelével és a biztonsági ellenőrzések kezelésével. A manuális folyamatok működési szűk keresztmetszeteket okoznak, és megnövelik a már így is túlterhelt csapatok munkaterhelését.
Secure megőSecure a munkafolyamat minden szakaszában
A MetaDefender® platformra épülő OPSWAT a nyomozási munkafolyamatok során OPSWAT , megtisztítja és továbbítja a digitális bizonyítékokat, miközben védi az érzékeny adatokat.
Bizonyítékok gyűjtése Secure útján
Hozzon létre egy ellenőrzött belépési pontot a fizikai adathordozók, végpontok, helyszíni adatgyűjtő eszközök, laptopok és fájlfeltöltések számára MetaDefender , MetaDefender , MetaDefender ésManaged File Transfer MetaDefender Managed File Transfer segítségével.
Minden fájlt ellenőrizzen a fenyegetések szempontjából
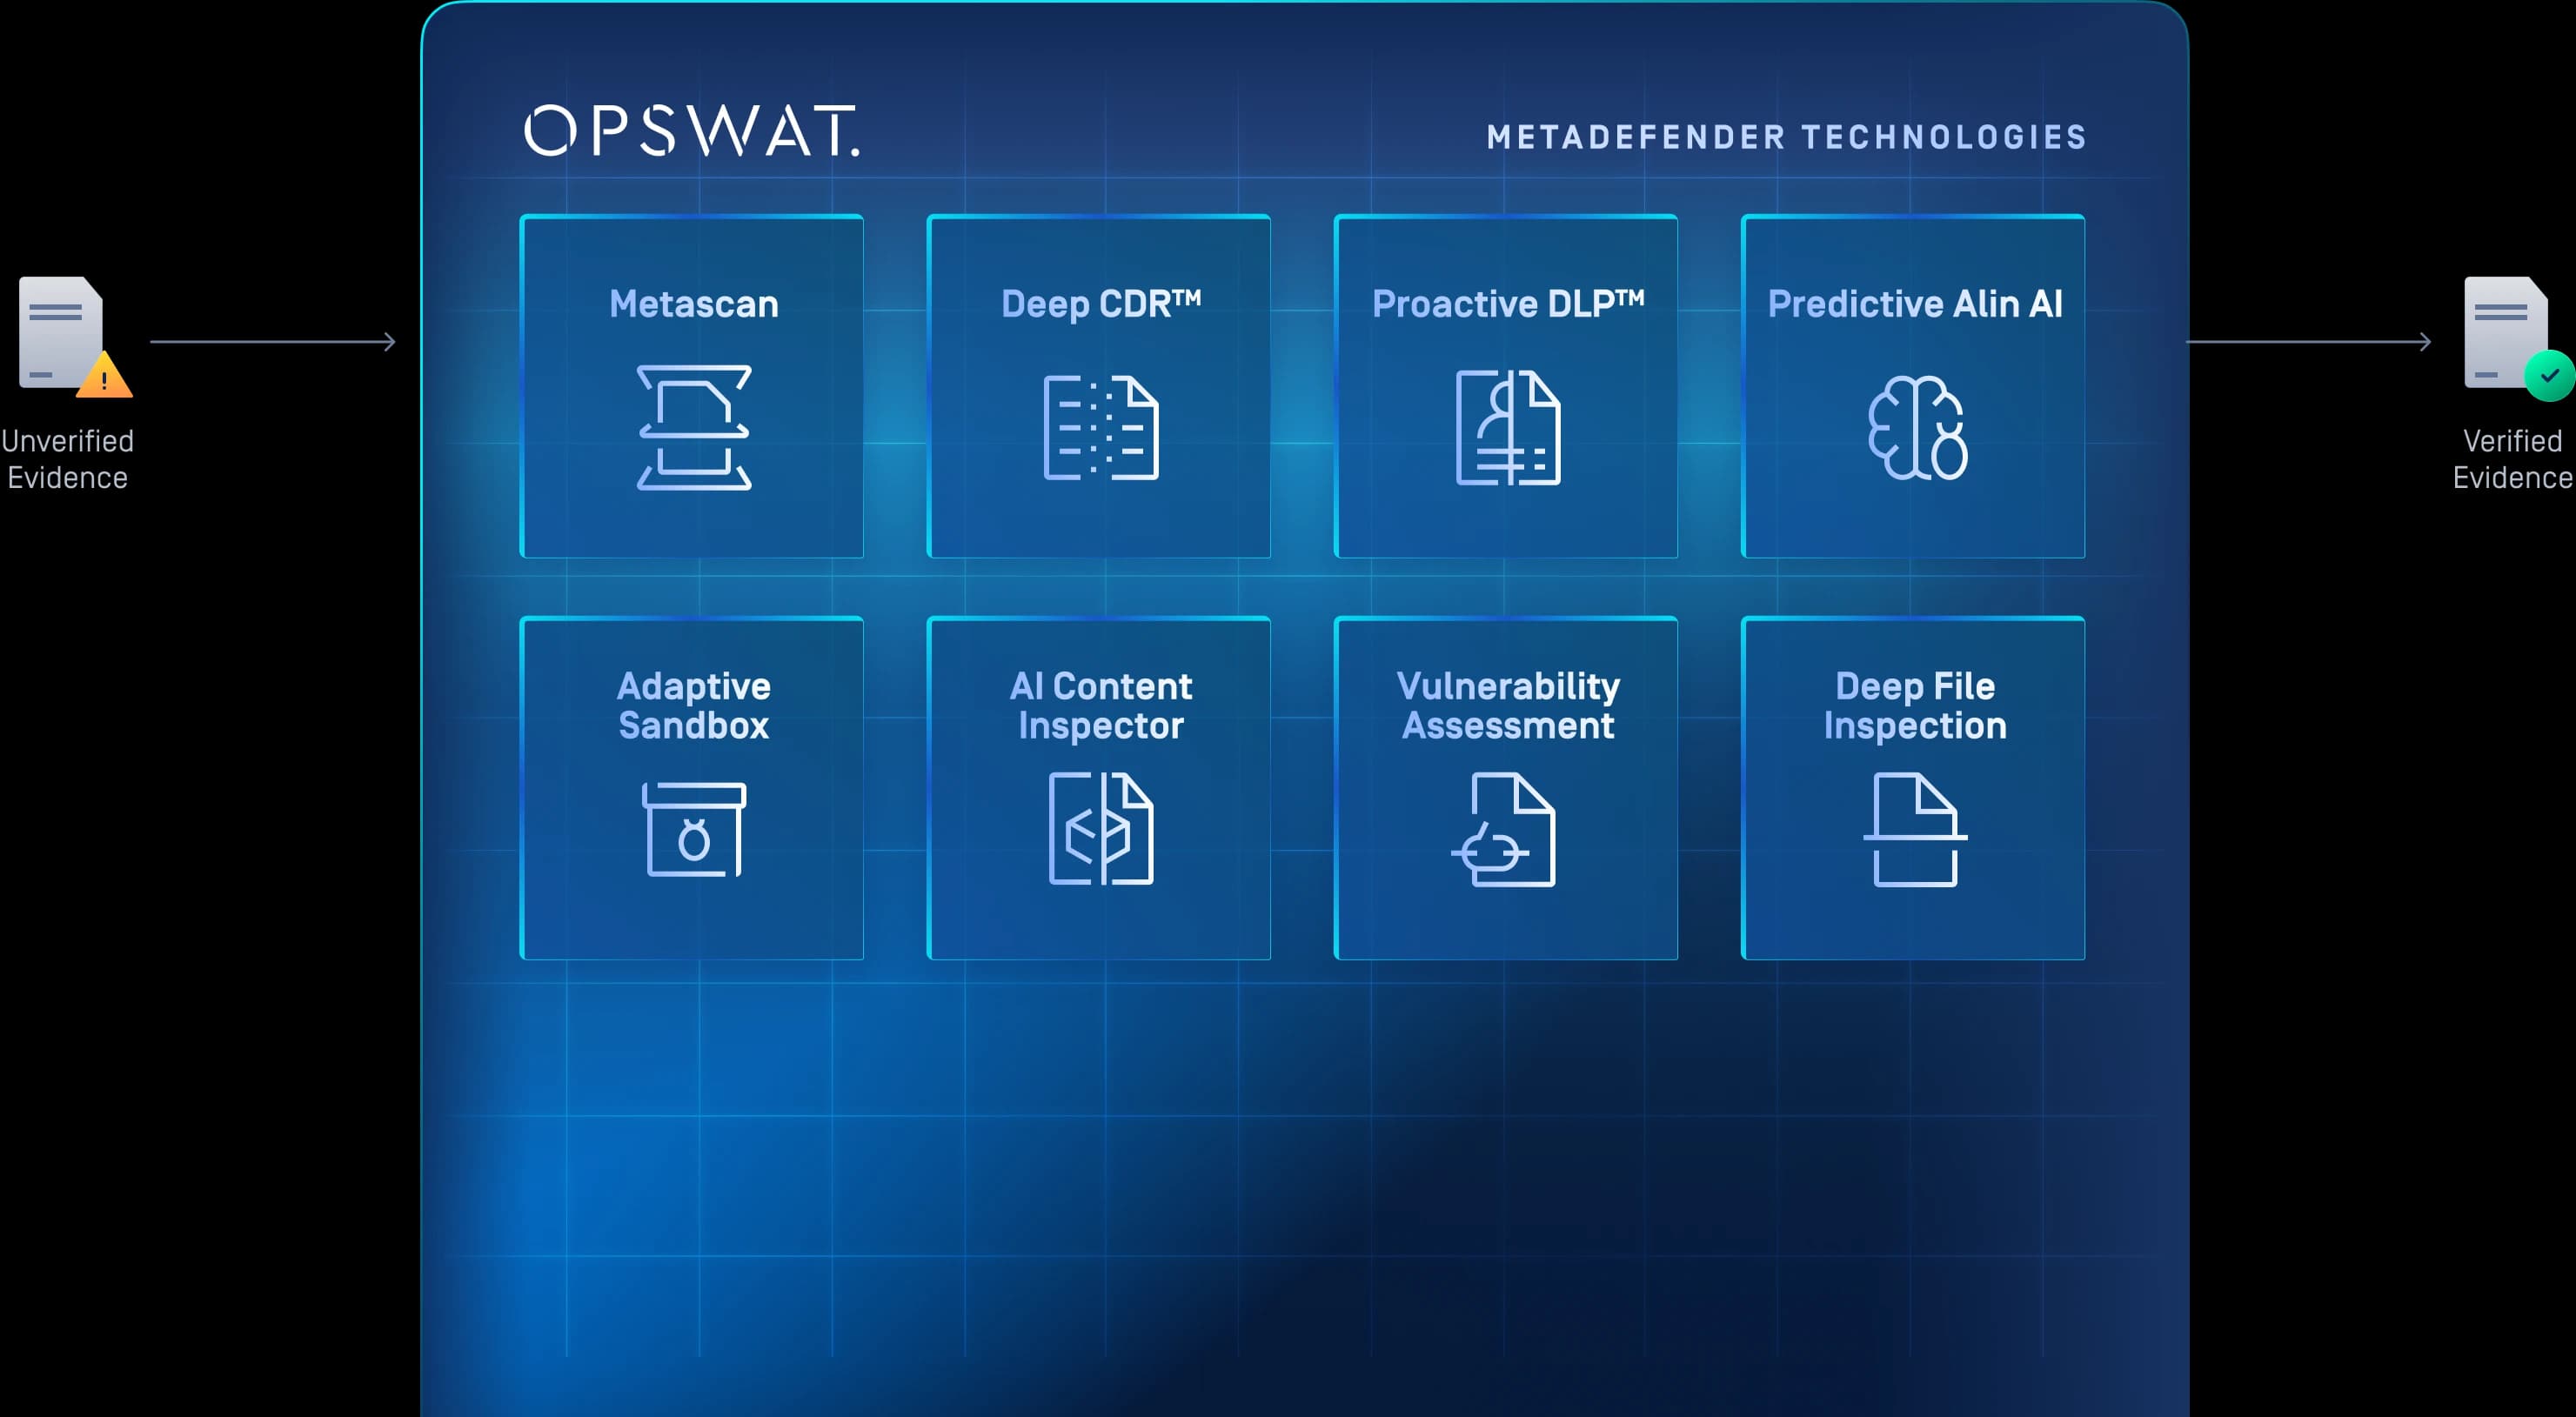
MetaDefender segítségével elemezheti a bizonyítékokat több antivírus-programmal történő vizsgálat, emulációalapú sandbox, viselkedéselemzés, mesterséges intelligencián alapuló észlelés, file-based vulnerability assessment, mélyreható fájlvizsgálat, valamint AI Content Inspector segítségével, AI Content Inspector kiszűrje a mesterséges intelligenciával generált képeket, a manipulált vizuális bizonyítékokat és a hamis dokumentumokat, mielőtt azok eljutnának a nyomozási környezetbe.
Fájlok fertőtlenítése Deep CDR™ technológiával
A Deep CDR™ technológia segítségével távolítsa el vagy állítsa vissza a kockázatos elemeket – beleértve a makrókat, szkripteket és beágyazott objektumokat –, hogy – amennyiben az irányelvek megengedik – tiszta, felhasználható bizonyítékfájlokat állítson elő.
Fedezze fel az érzékeny adatokat
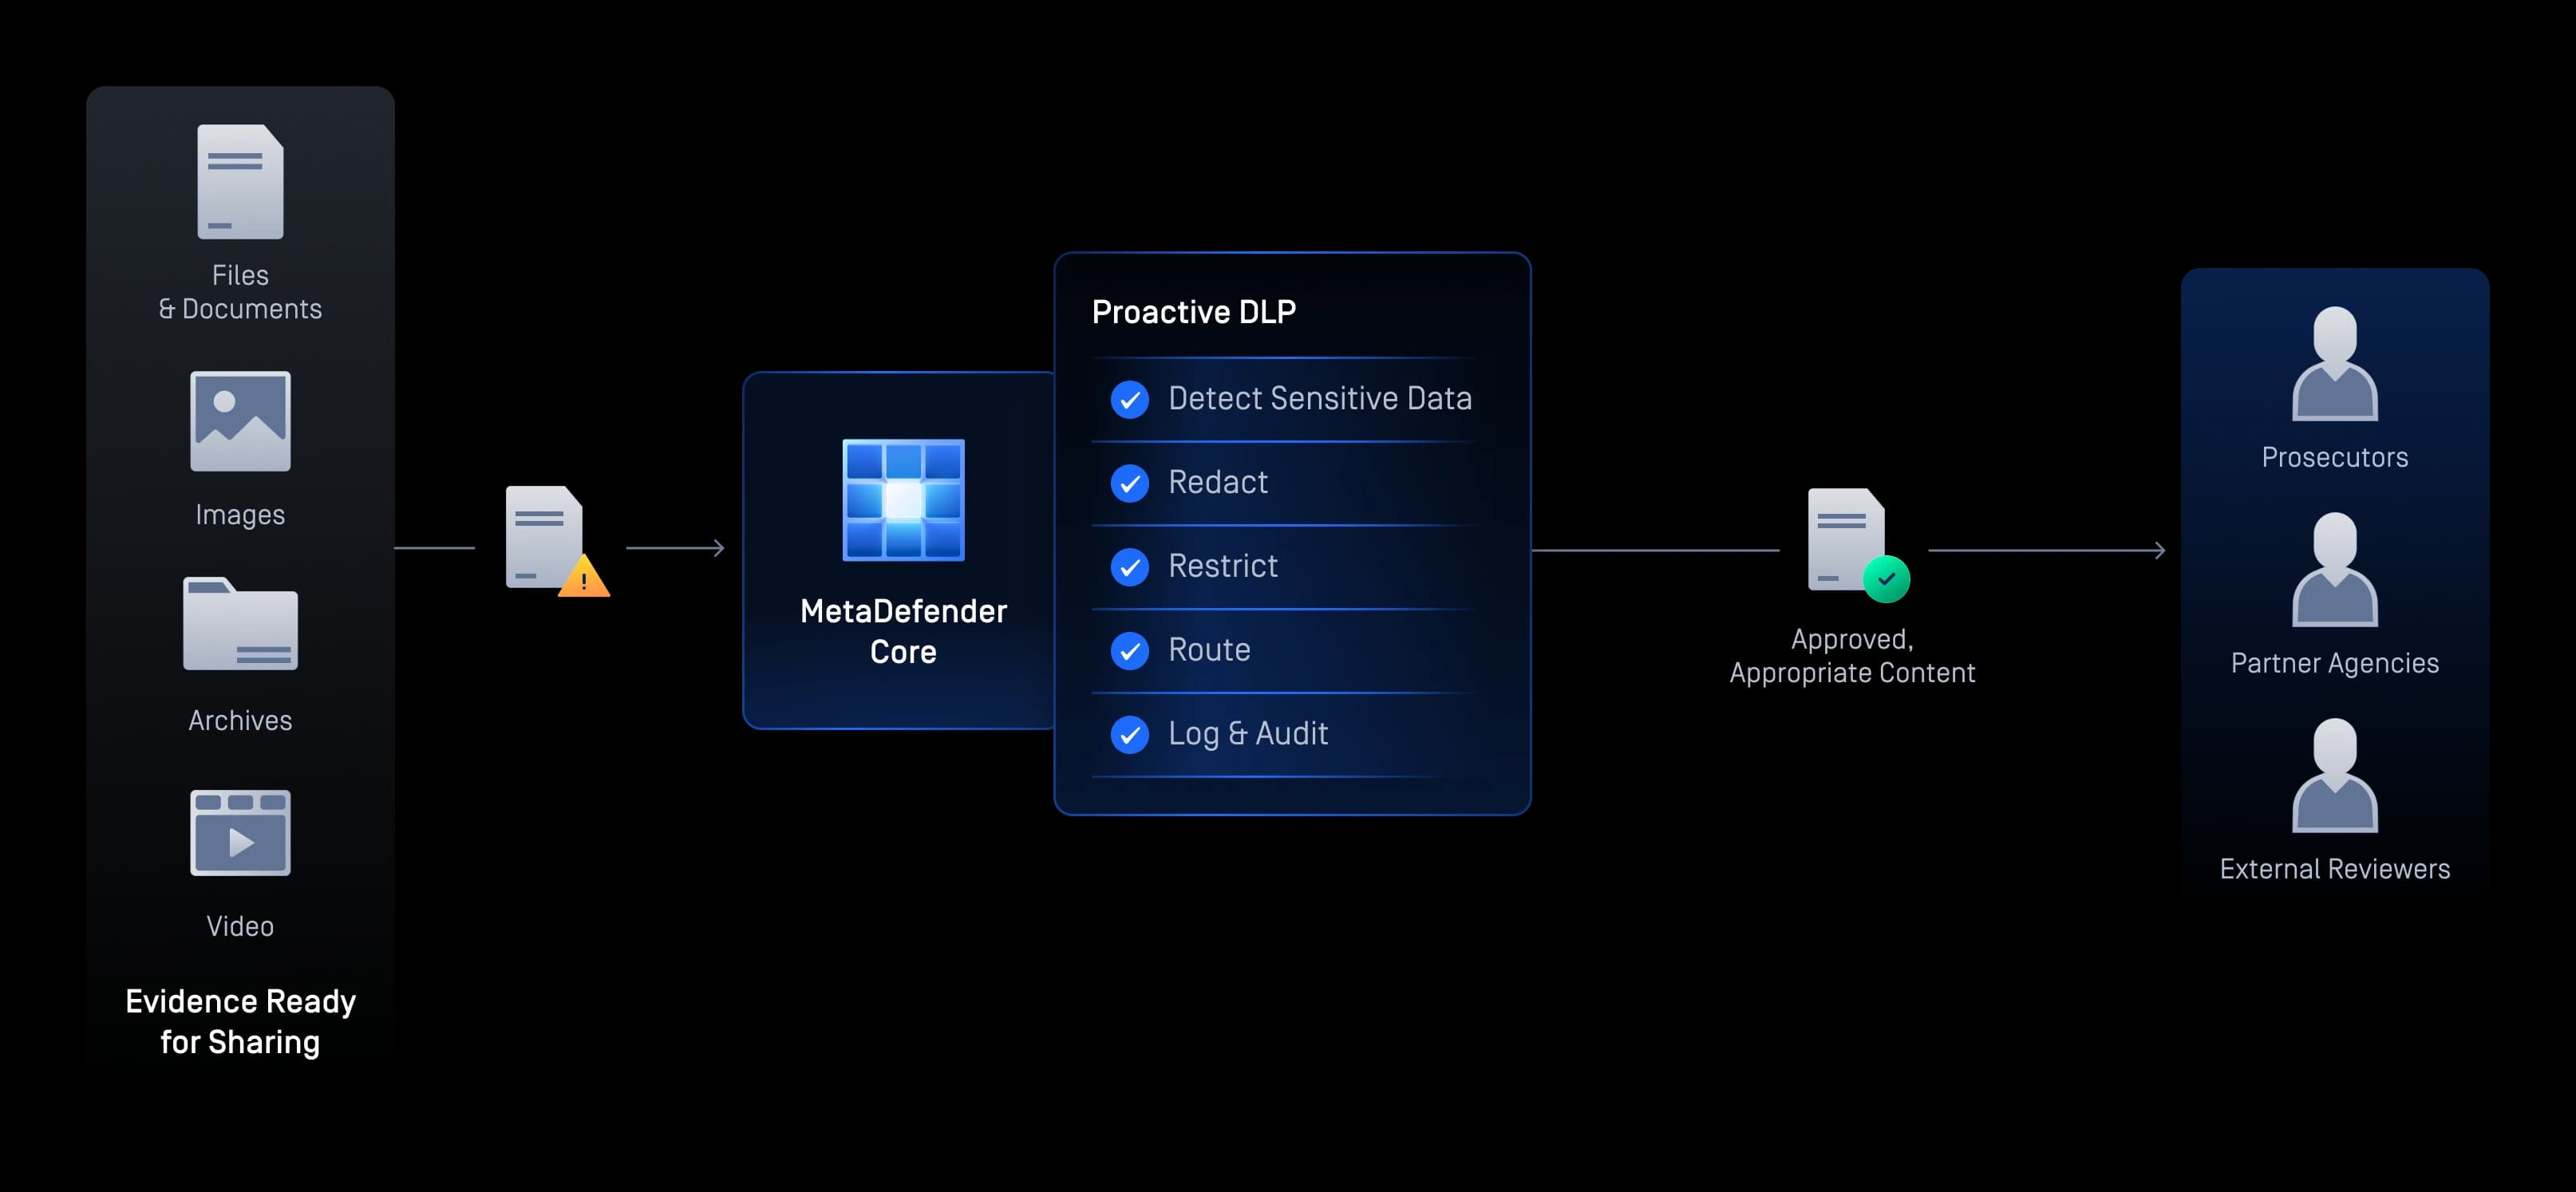
A Proactive DLP™ segítségével ellenőrizheti a dokumentumokat, képeket, archívumokat és videókat hitelkártyaszámok, személyi azonosítószámok, személyes adatok és bizalmas ügyinformációk szempontjából, így a hatóságok az irányelveknek megfelelően osztályozhatják, kitakarhatják, továbbíthatják vagy korlátozhatják a bizonyítékokat.
A bizonyítékok biztonságos továbbítása és átadása
Managed File Transfer MetaDefender Managed File Transfer segítségével titkosítással, jóváhagyási munkafolyamatokkal és ellenőrzési naplókkal biztosíthatja a bizonyítékok továbbítását a kriminalisztikai laboratóriumokba, az ügykezelő rendszerekbe, az ügyészekhez, a partnerügynökségekhez, valamint air-gapped .
Egyetlen platform az egész „
” bizonyítékkezelési munkafolyamatra kiterjedően
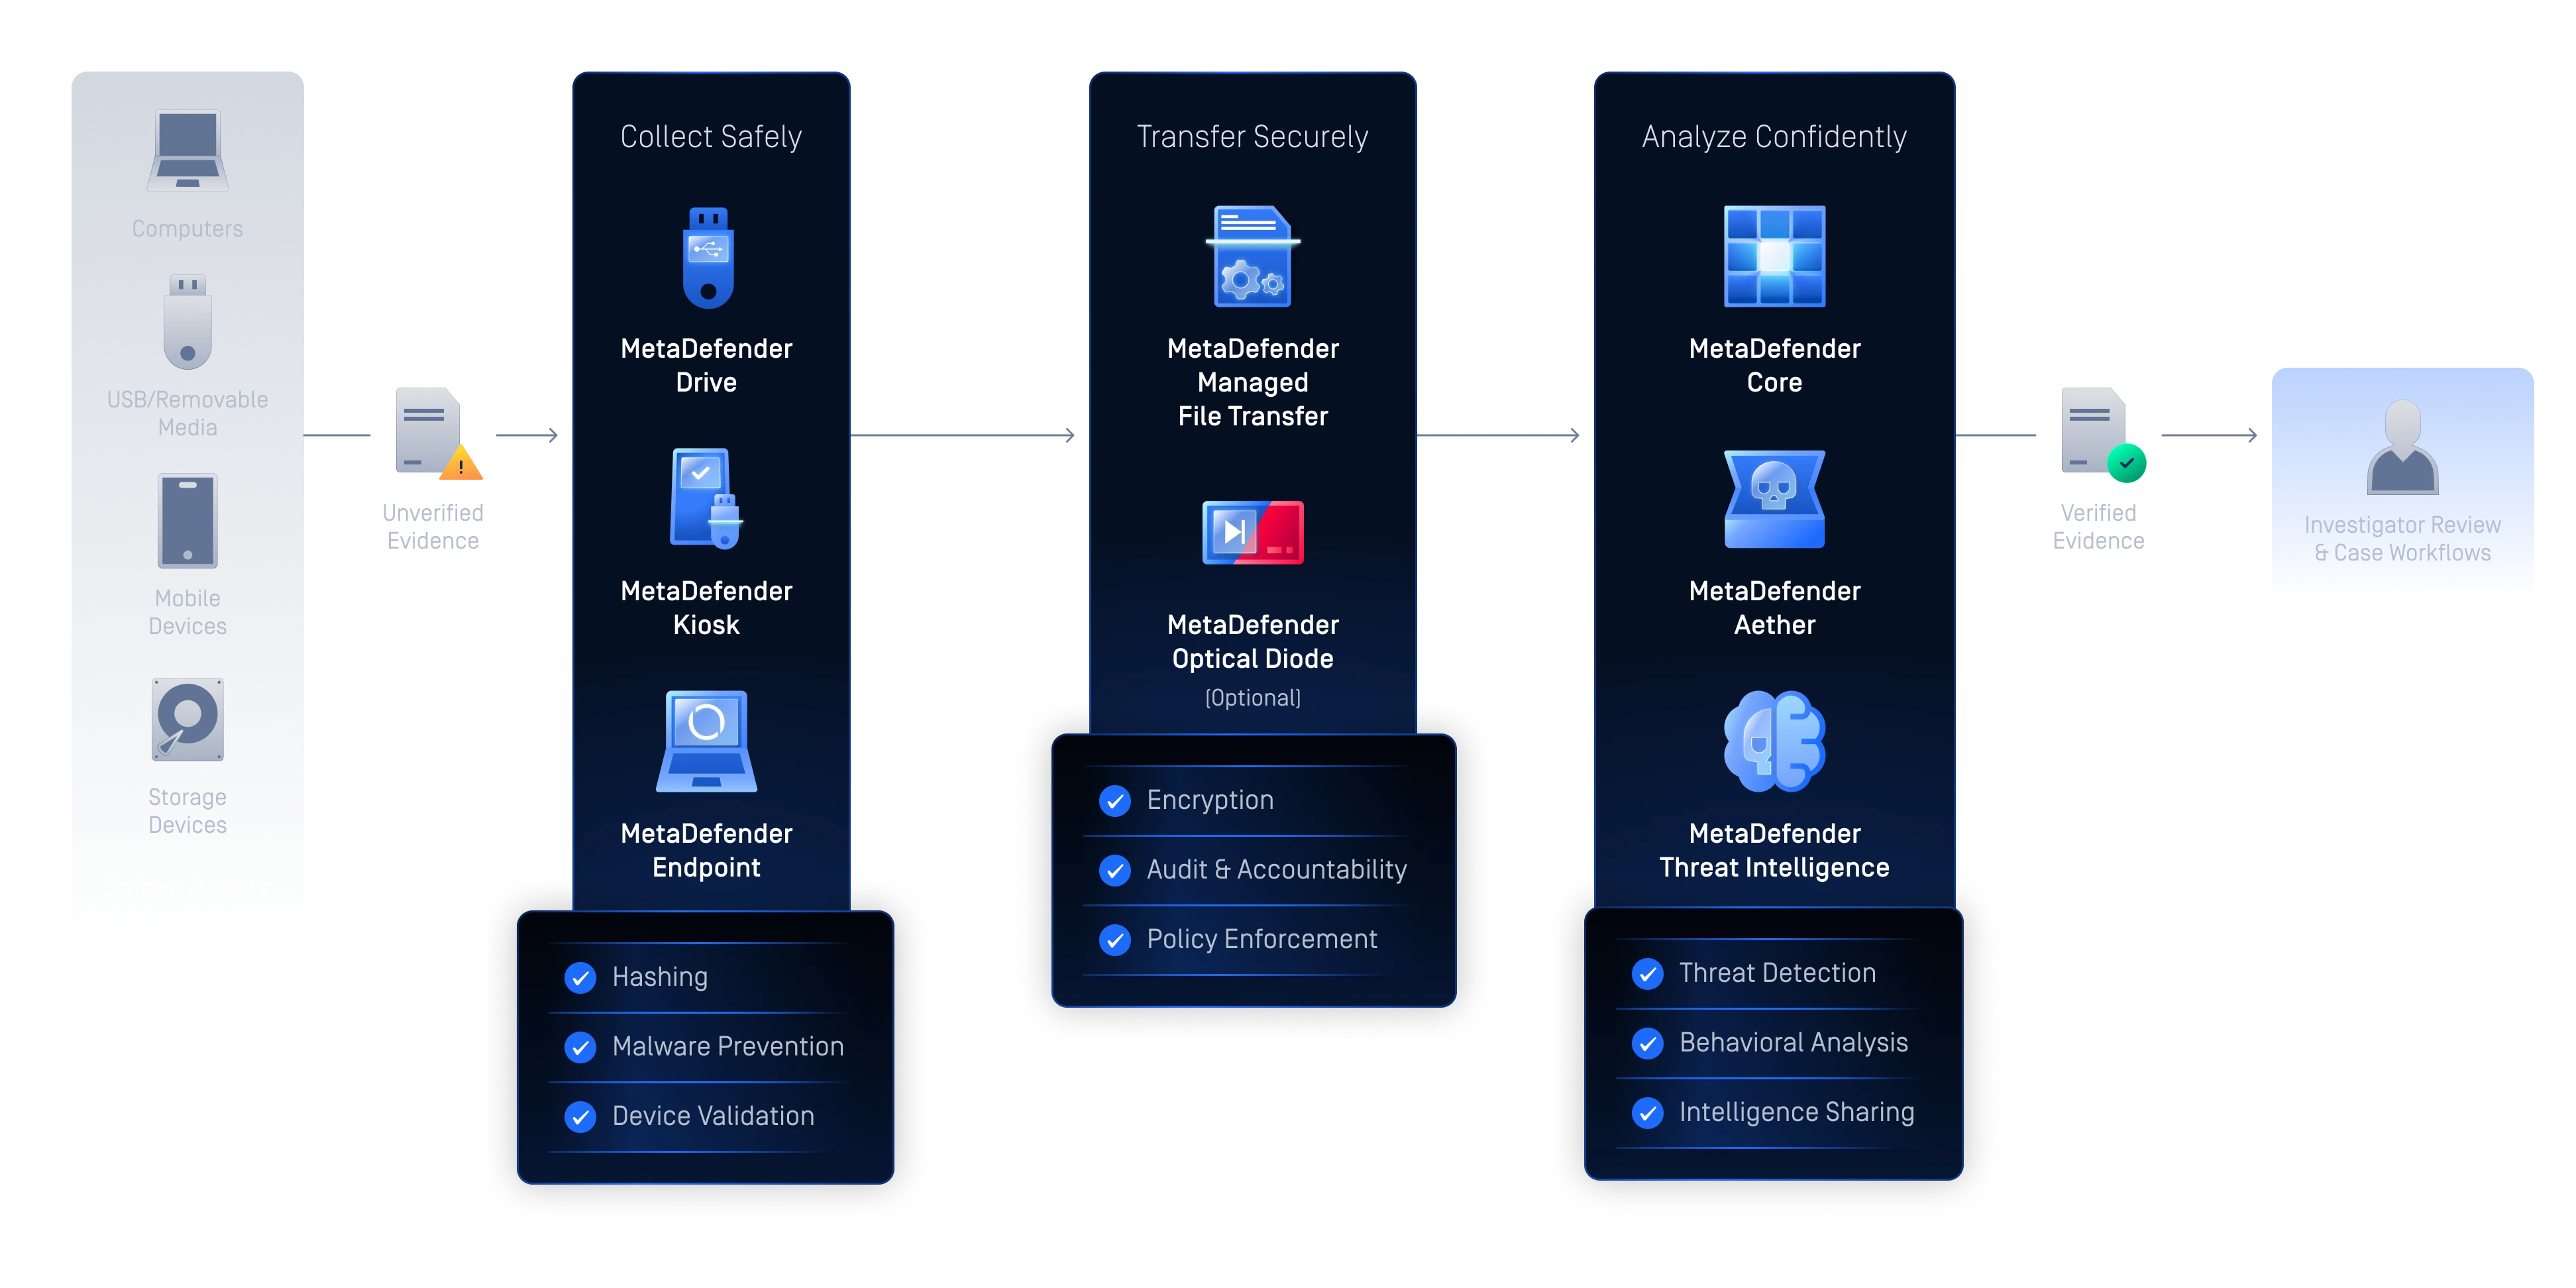
Hogyan történik a bizonyítékok biztonságos szállítása, lépésről lépésre
Kövesse nyomon egy bizonyítékot a ellenőrzött átvételtől a hitelesített kézbesítésig, az ellenőrzésen, fertőtlenítésen és engedélyezésen át, mielőtt továbbhaladna.
Védje meg minden vizsgálatot, a felvételtől
egészen a kézbesítésig
Távolítsa el a rejtett fenyegetéseket, védje az érzékeny adatokat, és automatizálja a biztonsági intézkedéseket a bizonyítékkezelési munkafolyamat egészében, hogy a nyomozók gyorsabban haladjanak, és védelmet élvezzenek.
Secure átvétele
A bizonyítékok begyűjtése és átvétele során meg kell akadályozni, hogy kártékony szoftverek bejussanak a nyomozási környezetbe.
Tiszta, használható fájlok átadása
Használja a Deep CDR™ technológiát a rejtett fenyegetések eltávolításához, és biztosítson a nyomozóknak és az ügyészeknek biztonságos, felhasználható változatokat a dokumentumokból és adathordozókból.
Érzékeny tartalom felismerése
Keresse meg a szabályozott és érzékeny adatokat – például hitelkártyaszámokat, személyi azonosítószámokat, személyes adatokat és bizalmas ügyinformációkat – dokumentumokban, képekben, archívumokban és videókban.
A bizonyítékok kezelésére vonatkozó ellenőrzések megerősítése
Támogassa a láncfelügyeleti folyamatokat hash-kódolással, ellenőrzési nyomvonalakkal, biztonságos adatátvitellel, szabályok érvényesítésével és hitelességi ellenőrzésekkel, amelyek jelzik az AI által generált vagy manipulált tartalmakat.
A működés folytonosságának biztosítása
Gondoskodjon arról, hogy a nyomozók továbbra is a bizonyítékokkal dolgozhassanak, miközben csökkenti a rosszindulatú szoftverek kockázatát, így a biztonsági intézkedések védik a működést, ahelyett, hogy lassítanák azt.
A terepi és laboratóriumi munkafolyamatok támogatása
Összehangolja a kioszkokat, a hordozható szkennelést, a végpontokról történő adatgyűjtést és a biztonságos adatátvitelt egyetlen bizonyíték-kezelési munkafolyamatba a helyszíneken és a törvényszéki laboratóriumokban egyaránt.
A nyomozási munkafolyamatok egyszerűsítése
Csökkentse a biztonsági feladatok kézi elvégzését az automatizált vizsgálati, átviteli és elemzési munkafolyamatok segítségével.
Zero Trust
Bizonyítékkezelés
Ellenőrizze az eszközök megfelelőségét, és érvényesítse a biztonsági szabályzatokat, mielőtt a rendszerek hozzáférhetnének az érzékeny bizonyítékokat tartalmazó környezetekhez.
Végpontok közötti
-védelemre vonatkozó bizonyítékok
Bevált
-környezetek magas szintű biztonsági követelményekkel
Felhasználási esetek
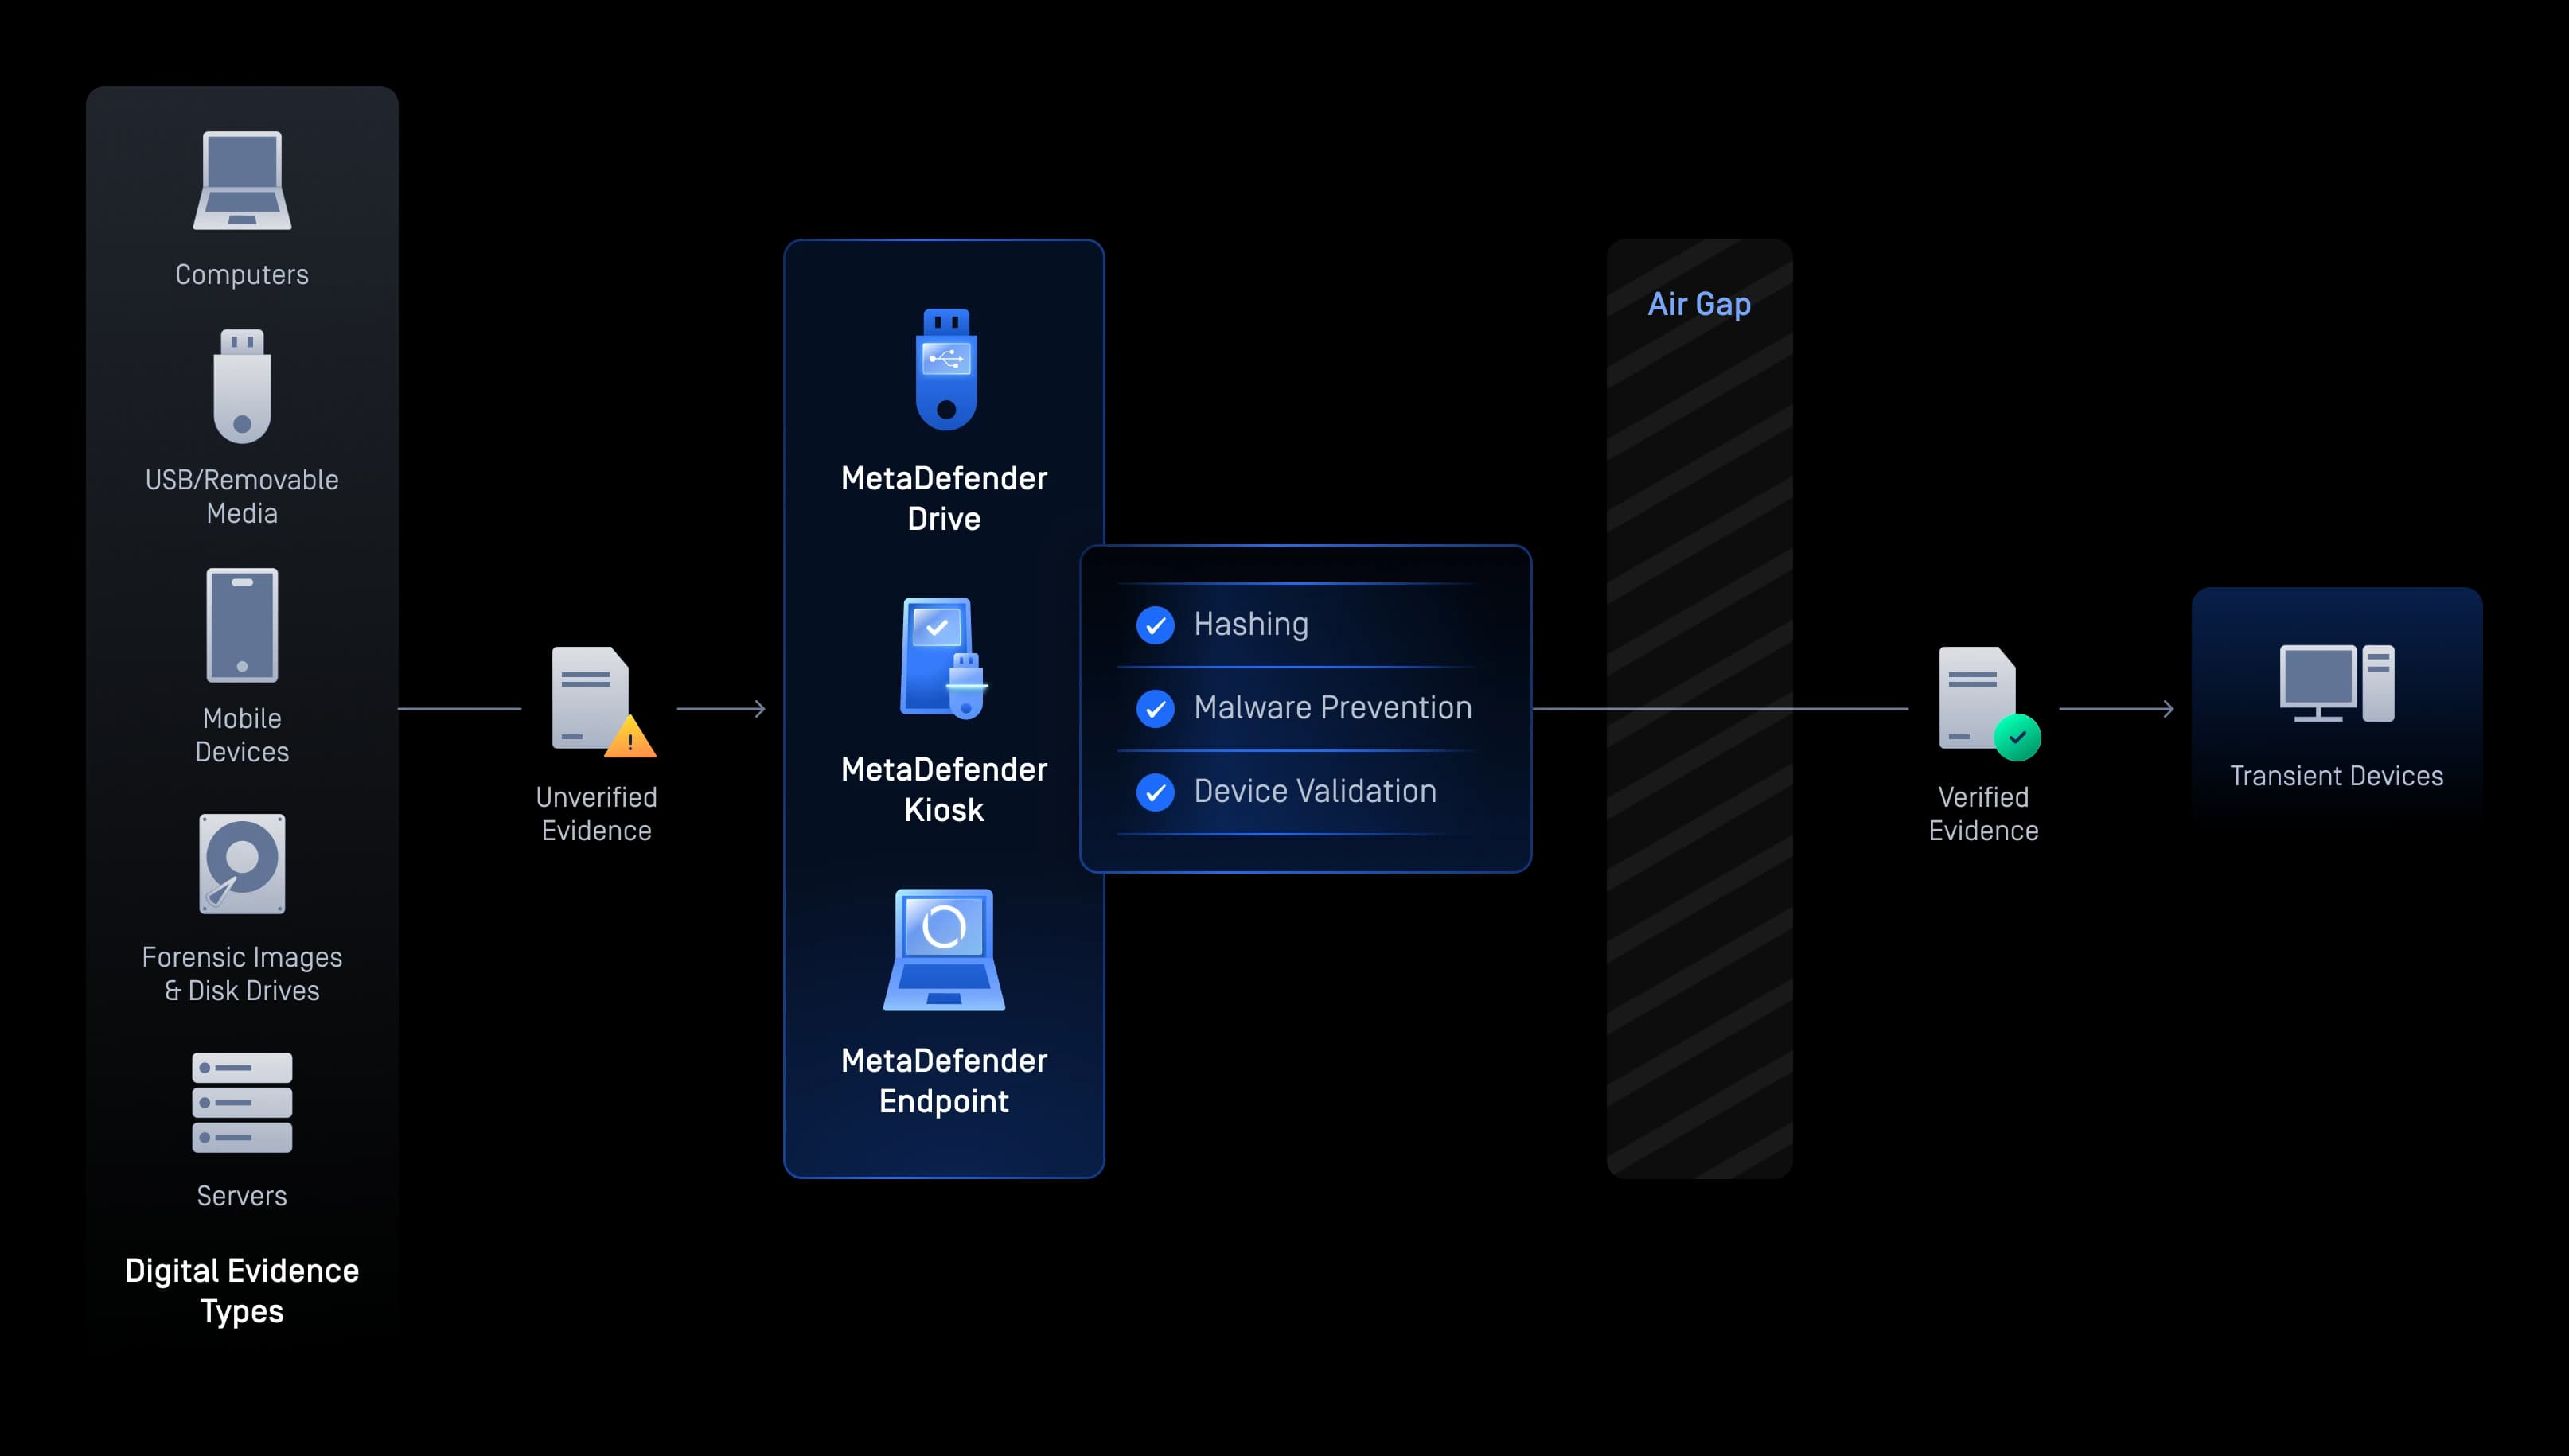
Bizonyítékok begyűjtése a bűntény helyszínéről
A nyomozók gyakran találkoznak lefoglalt laptopokkal, cserélhető adathordozókkal, mobile és külső tárolóeszközökkel, amelyek rosszindulatú szoftvereket tartalmazhatnak. OPSWAT a csapatok biztonságosan hozzáférhetnek a bizonyítékokhoz, átvizsgálhatják és ellenőrizhetik azokat, mielőtt azok a nyomozási környezetbe kerülnének.
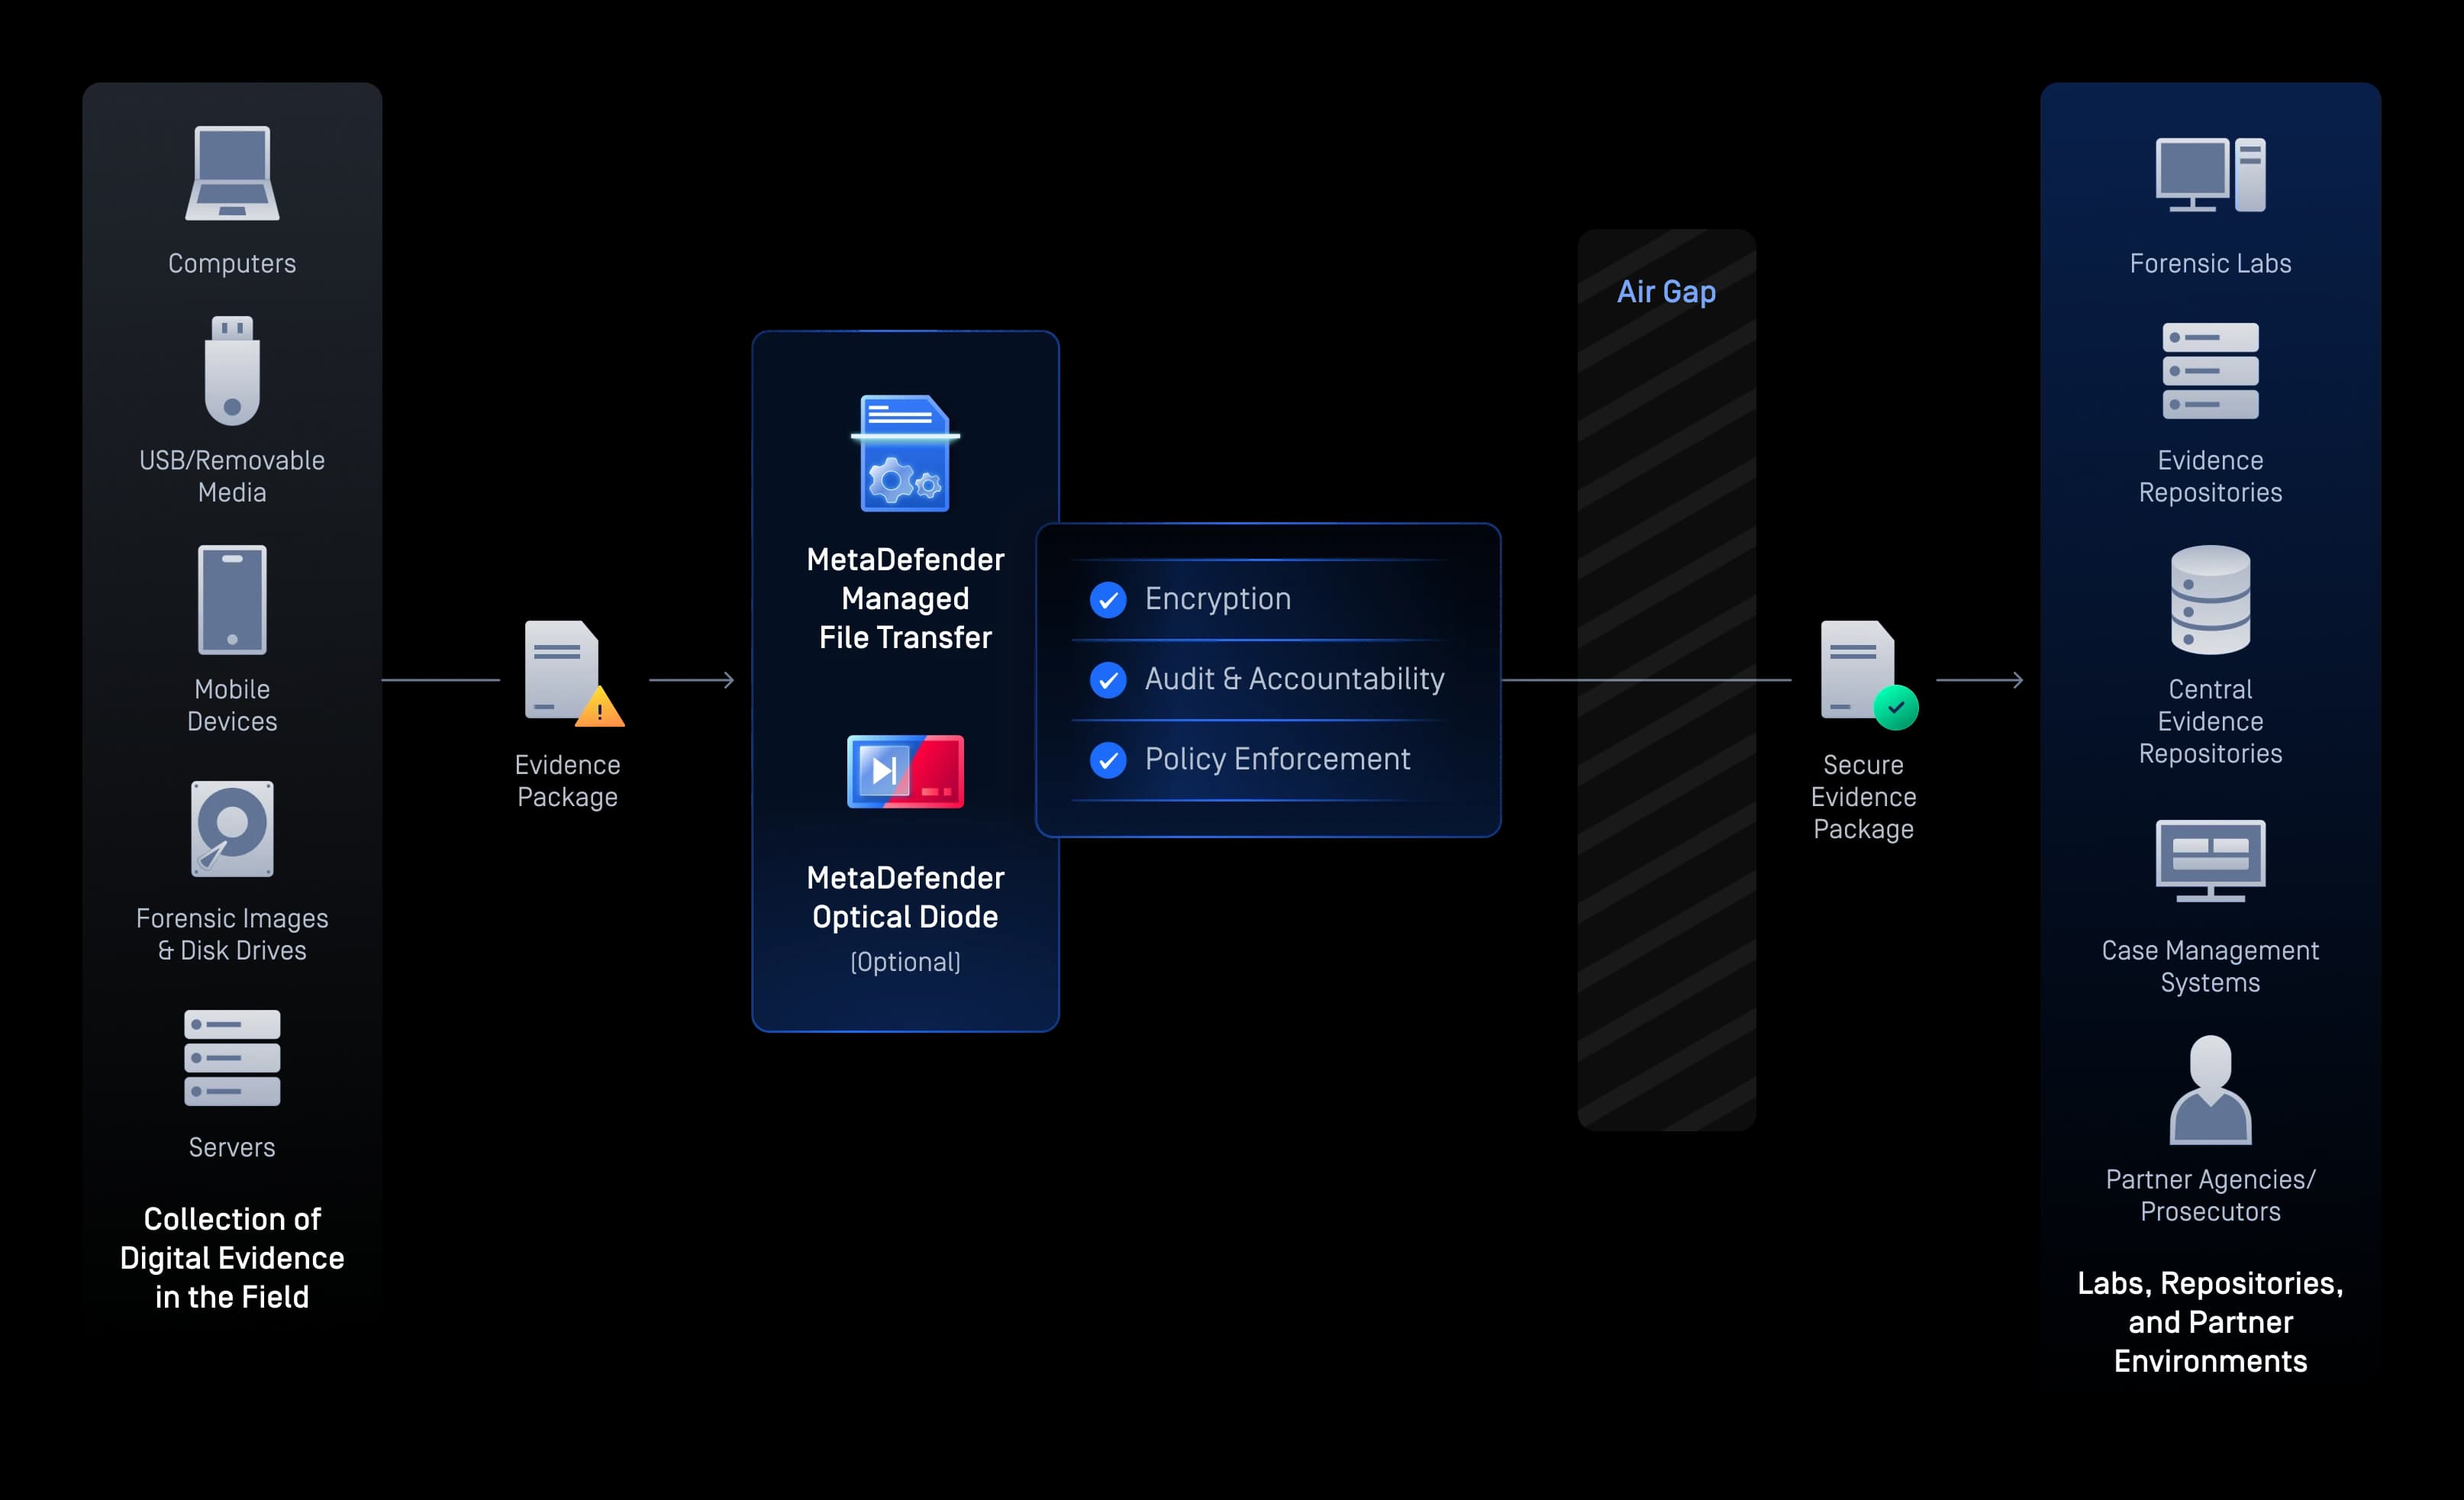
Secure a helyszínek között
A digitális bizonyítékok gyakran vándorolnak a helyszíni irodák, a kriminalisztikai laboratóriumok, a bizonyítékraktárak, az ügyészi hivatalok és a partnerügynökségek között. OPSWAT a szervezeteknek ezeknek az átviteleknek a biztonságát garantálni titkosítással, az érzékeny adatok felismerésével, a szabályzatok betartatásával és a manipulációt jelző ellenőrzési naplókkal, beleértve az air-gapped környezetekbe történő egyirányú átvitelt is a NetWall segítségével.
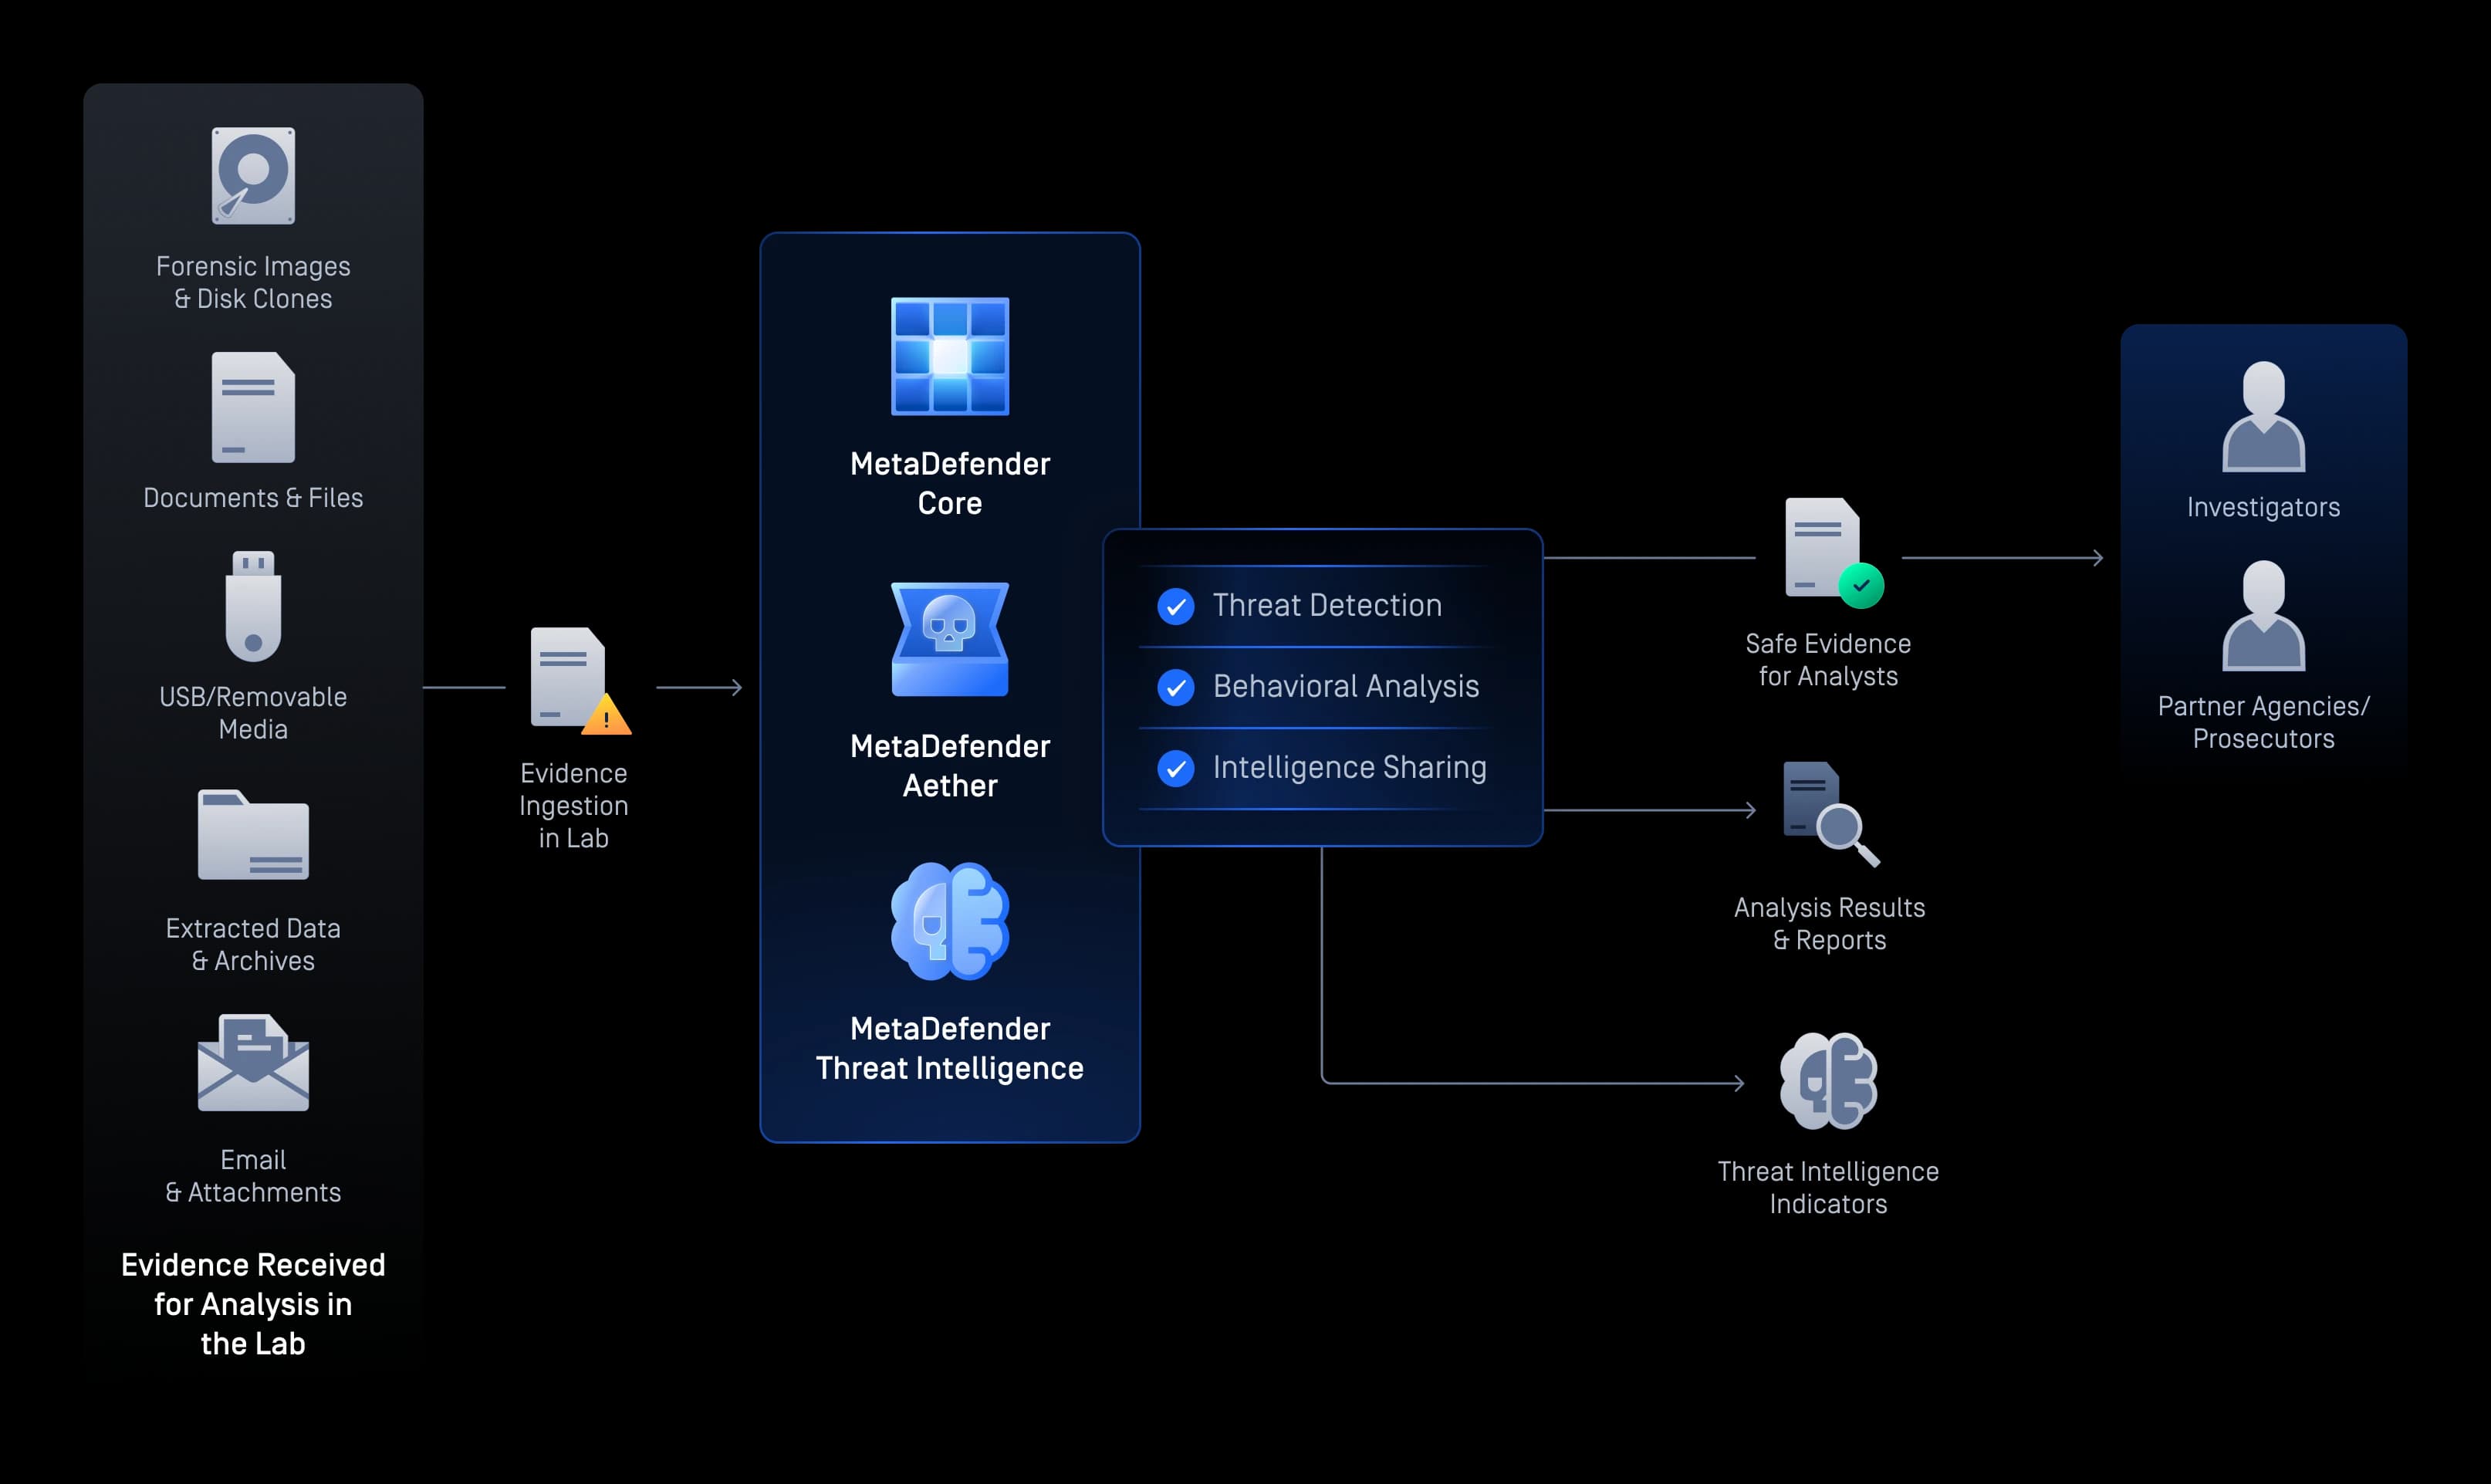
Védett bizonyítékok elemzése a törvényszéki laboratóriumban
A digitális bizonyítékok biztonságos elemzése a rosszindulatú szoftverek és rejtett fenyegetések felderítésével, valamint a Deep CDR™ technológia alkalmazásával, amely tiszta, felhasználható másolatokat készít, mielőtt a nyomozók és az ügyészek hozzáférnének a fájlokhoz, a forenzikus képekhez vagy a kibontott bizonyítékokhoz; így a tiszta másolatok megoszthatók anélkül, hogy a belső rendszerek veszélybe kerülnének.
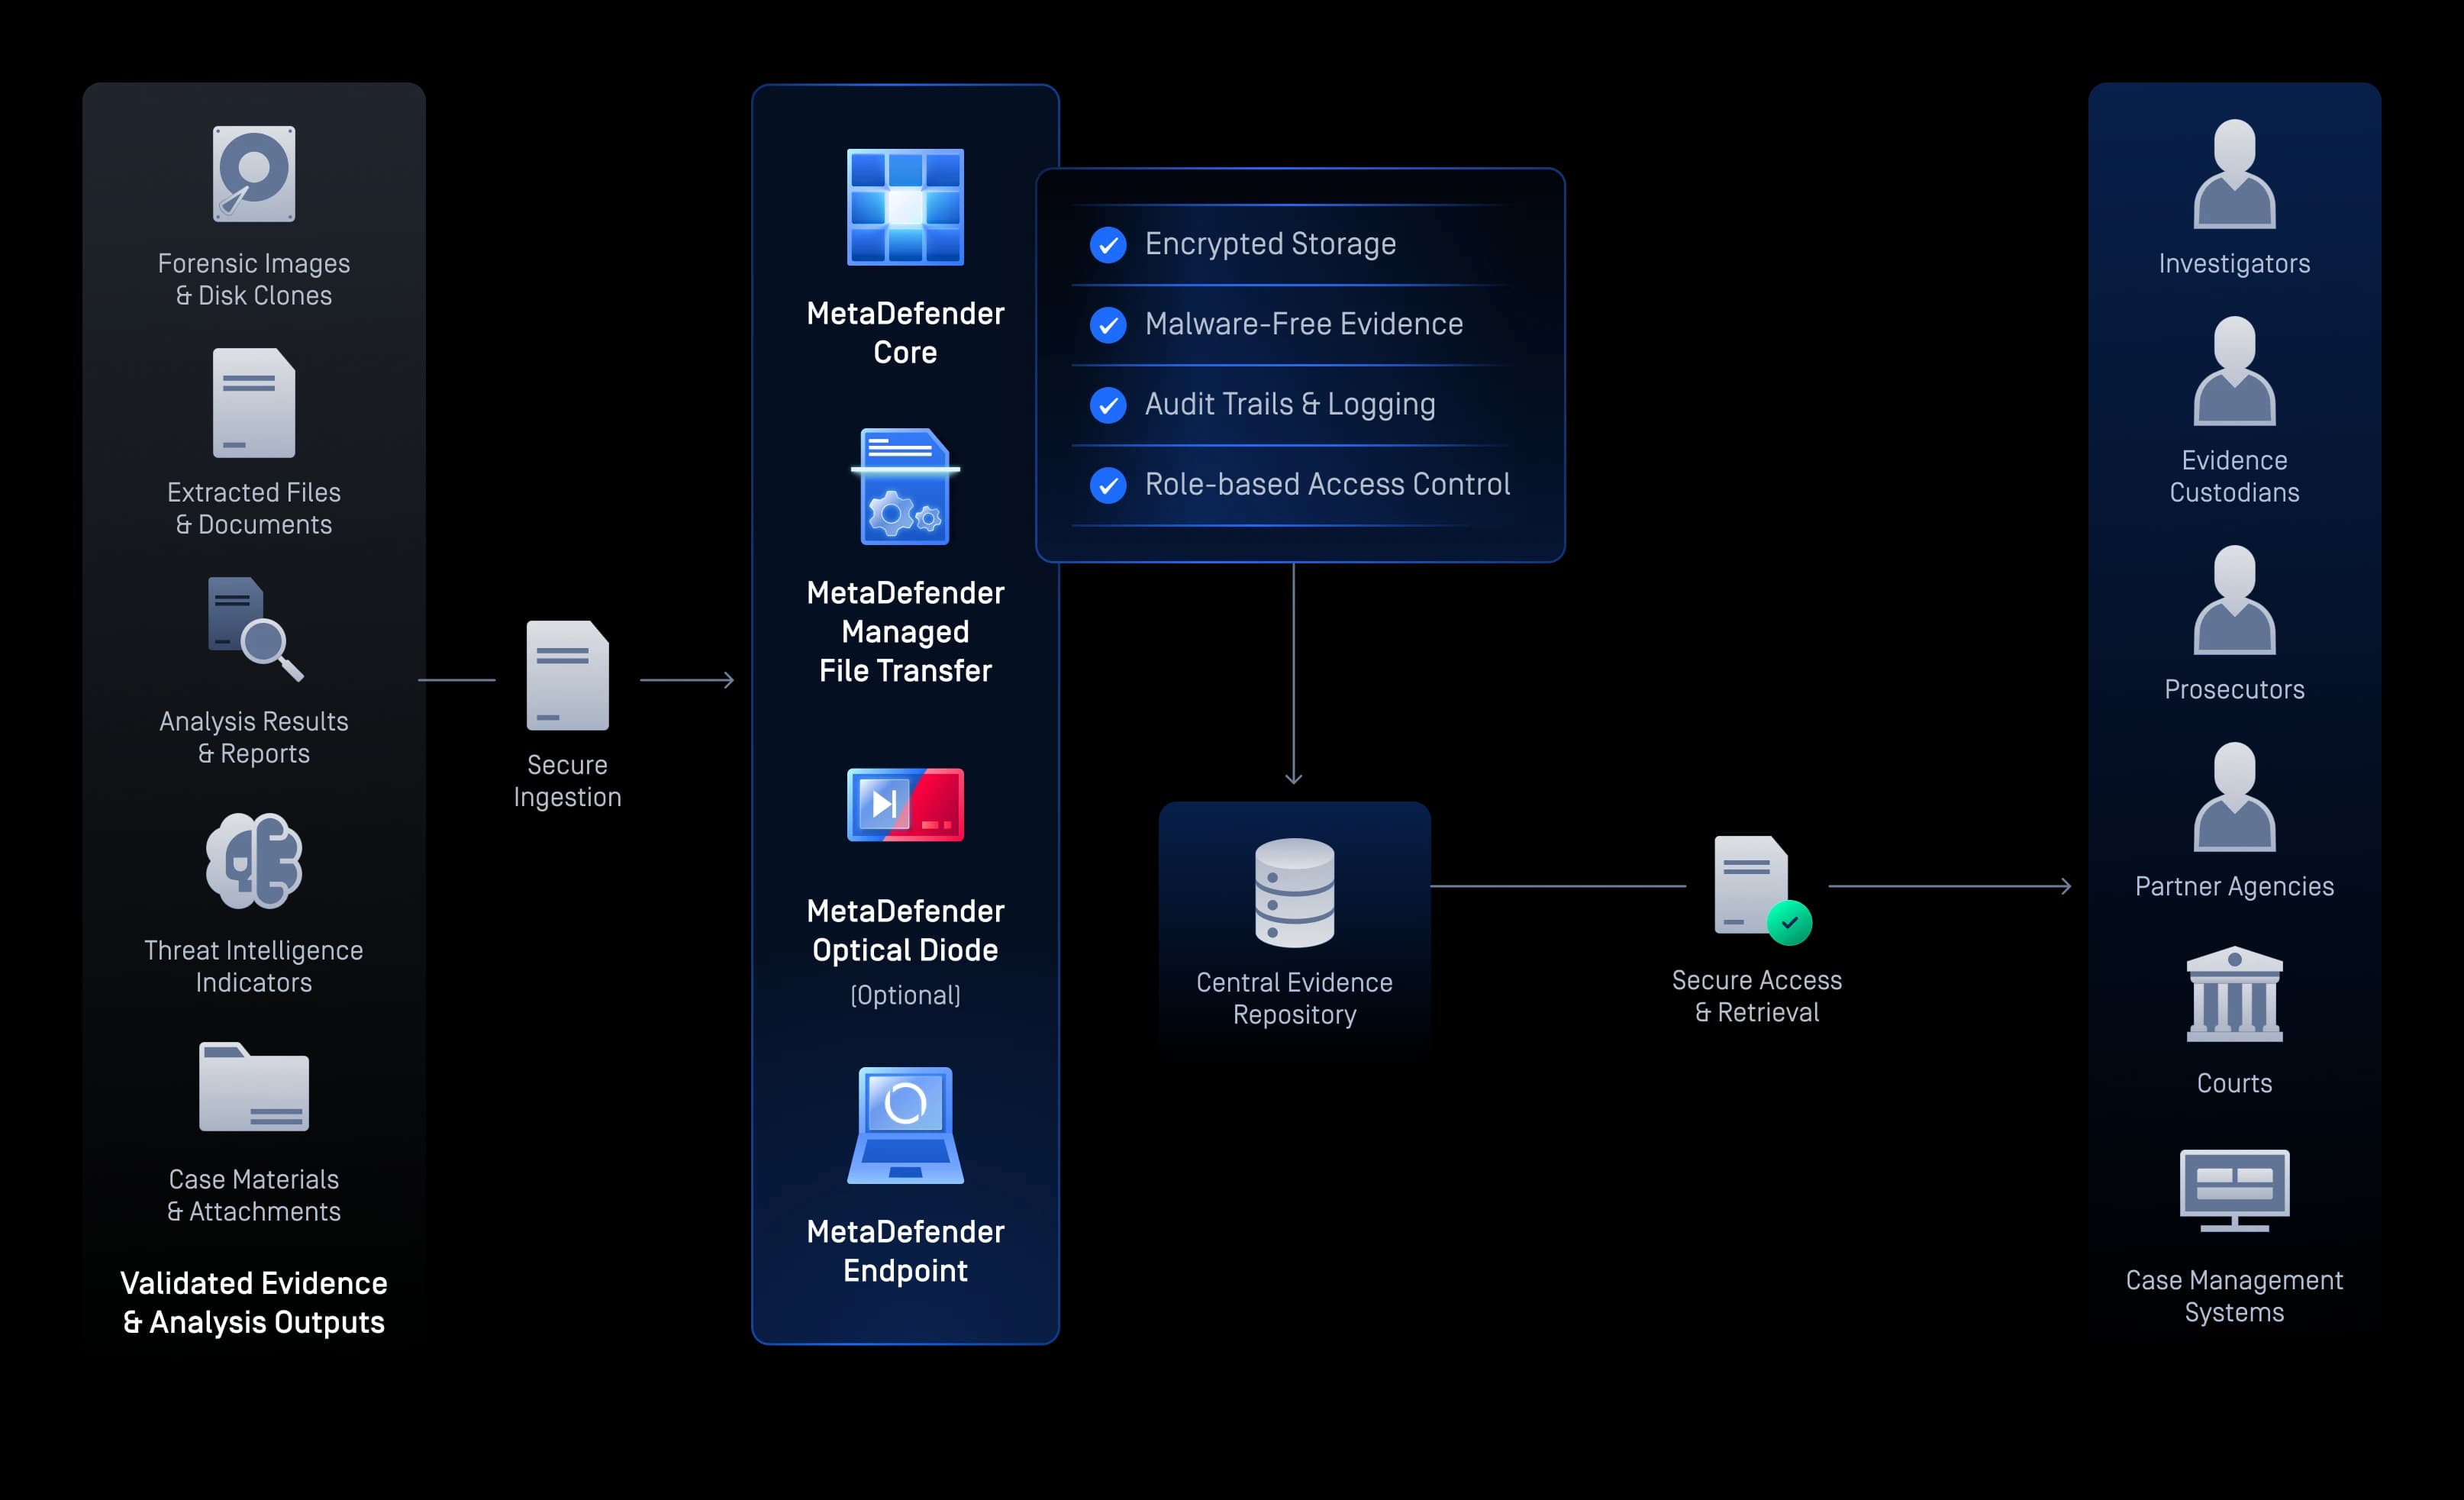
Secure bizonyíték-tárolás
A digitális bizonyíték-tárolókat rosszindulatú programok elleni vizsgálattal, biztonságos adatátviteli ellenőrzésekkel, hozzáférési ellenőrzéssel és folyamatos felügyelettel kell védeni, hogy biztosítani lehessen a hosszú távú, biztonságos tárolást és visszakeresést.
Az érzékeny adatok felismerése a megosztás előtt
Mielőtt a bizonyítékokat megosztanák az ügyészekkel, partnerügynökségekkel vagy külső ellenőrökkel, OPSWAT a dokumentumokat, képeket, archív anyagokat és videókat hitelkártyaszámok, személyi azonosítószámok, személyes adatok és érzékeny képanyagok felkutatására, hogy az ügynökségek előbb eltávolíthassák, korlátozhassák vagy továbbíthassák a szabályozás alá tartozó tartalmakat.
- Bizonyítékok gyűjtése
Bizonyítékok begyűjtése a bűntény helyszínéről
A nyomozók gyakran találkoznak lefoglalt laptopokkal, cserélhető adathordozókkal, mobile és külső tárolóeszközökkel, amelyek rosszindulatú szoftvereket tartalmazhatnak. OPSWAT a csapatok biztonságosan hozzáférhetnek a bizonyítékokhoz, átvizsgálhatják és ellenőrizhetik azokat, mielőtt azok a nyomozási környezetbe kerülnének.
- Secure
Secure a helyszínek között
A digitális bizonyítékok gyakran vándorolnak a helyszíni irodák, a kriminalisztikai laboratóriumok, a bizonyítékraktárak, az ügyészi hivatalok és a partnerügynökségek között. OPSWAT a szervezeteknek ezeknek az átviteleknek a biztonságát garantálni titkosítással, az érzékeny adatok felismerésével, a szabályzatok betartatásával és a manipulációt jelző ellenőrzési naplókkal, beleértve az air-gapped környezetekbe történő egyirányú átvitelt is a NetWall segítségével.
- Védett bizonyítékok elemzése
Védett bizonyítékok elemzése a törvényszéki laboratóriumban
A digitális bizonyítékok biztonságos elemzése a rosszindulatú szoftverek és rejtett fenyegetések felderítésével, valamint a Deep CDR™ technológia alkalmazásával, amely tiszta, felhasználható másolatokat készít, mielőtt a nyomozók és az ügyészek hozzáférnének a fájlokhoz, a forenzikus képekhez vagy a kibontott bizonyítékokhoz; így a tiszta másolatok megoszthatók anélkül, hogy a belső rendszerek veszélybe kerülnének.
- Secure tárolás
Secure bizonyíték-tárolás
A digitális bizonyíték-tárolókat rosszindulatú programok elleni vizsgálattal, biztonságos adatátviteli ellenőrzésekkel, hozzáférési ellenőrzéssel és folyamatos felügyelettel kell védeni, hogy biztosítani lehessen a hosszú távú, biztonságos tárolást és visszakeresést.
- Bizonyítékok megosztása
Az érzékeny adatok felismerése a megosztás előtt
Mielőtt a bizonyítékokat megosztanák az ügyészekkel, partnerügynökségekkel vagy külső ellenőrökkel, OPSWAT a dokumentumokat, képeket, archív anyagokat és videókat hitelkártyaszámok, személyi azonosítószámok, személyes adatok és érzékeny képanyagok felkutatására, hogy az ügynökségek előbb eltávolíthassák, korlátozhassák vagy továbbíthassák a szabályozás alá tartozó tartalmakat.
A Secure munkafolyamatok összekapcsolása az egész rendszerben
Törvényszéki és ügykezelési munkafolyamatok
A biztonságos bizonyíték-beolvasási és -átviteli munkafolyamatokat REST API-k és ICAP segítségével kapcsolja össze a kriminalisztikai eszközökkel, az ügykezelő rendszerekkel és a bizonyíték-tárolókkal.
Biztonsági műveletek
Ossza meg a kártevőprogramok észleléseit, a fenyegetési információkat és az elemzési eredményeket a SIEM, SOAR, EDR és SOC munkafolyamatokkal, hogy javítsa az átláthatóságot és a reagálási képességet.
Threat Intelligence
A hatóságok közötti együttműködés elősegítése érdekében cseréljék ki a fenyegetési mutatókat és a nyomozáshoz kapcsolódó információkat olyan szabványosított formátumok használatával, mint a STIX és a MISP.
A világ létfontosságú értékeinek megbízható védelme
Világszerte több mint 2 100 szervezet OPSWAT hogy megvédje kritikus adatait, eszközeit és hálózatait az eszközökön és fájlokon keresztül terjedő fenyegetésektől.
- multiscanning OPSWAT multiscanning és sandbox emulációra épülő sandbox köszönhetően egyszerre biztosíthatjuk a részletességet és a gyorsaságot. A fájlok ellenőrzése és megjelölése perceken belül megtörténik, nem pedig órák alatt.”Kiberbiztonsági szakember
- Ha ebben a láncban egyetlen gyenge láncszem is felbukkan, az kiberfenyegetéseknek nyithat utat, amelyek azonnali és súlyos következményekkel járhatnak: bizonyítékok kiszivárgása, a nyomozások megakadályozása, valamint annak a kockázata, hogy a gyanúsítottak elkerülik az igazságszolgáltatást. OPSWAT biztosította az adatátvitel biztonságát, miközben garantálta a munkafolyamatok zavartalan működését és az adatvédelmi előírások betartását.
- „A külső fájlok kezelése jelentős kockázatot jelent az ügyvédi irodák számára. Éppen ezért használjukKiosk OPSWAT Kiosk szoftvert… így az érzékeny ügyadatok már az első naptól kezdve biztonságban vannak.”Kiberbiztonsági szakember
A biztonsági és bizonyítékkezelési követelmények betartása
Kezdje el 3 egyszerű lépésben
Ajánlott források
Secure nyomozás a bűnüldöző szervek számára
A mesterséges intelligencia adatfolyamainak és a nagy nyelvi modelleken alapuló alkalmazások biztonságának biztosítása
MetaDefender Core Adatlap
MetaDefender Drive Adatlap
MetaDefender Kiosk Brosúra
MetaDefender Endpoint adatlap
MetaDefender Managed File Transfer MFT) adatlap
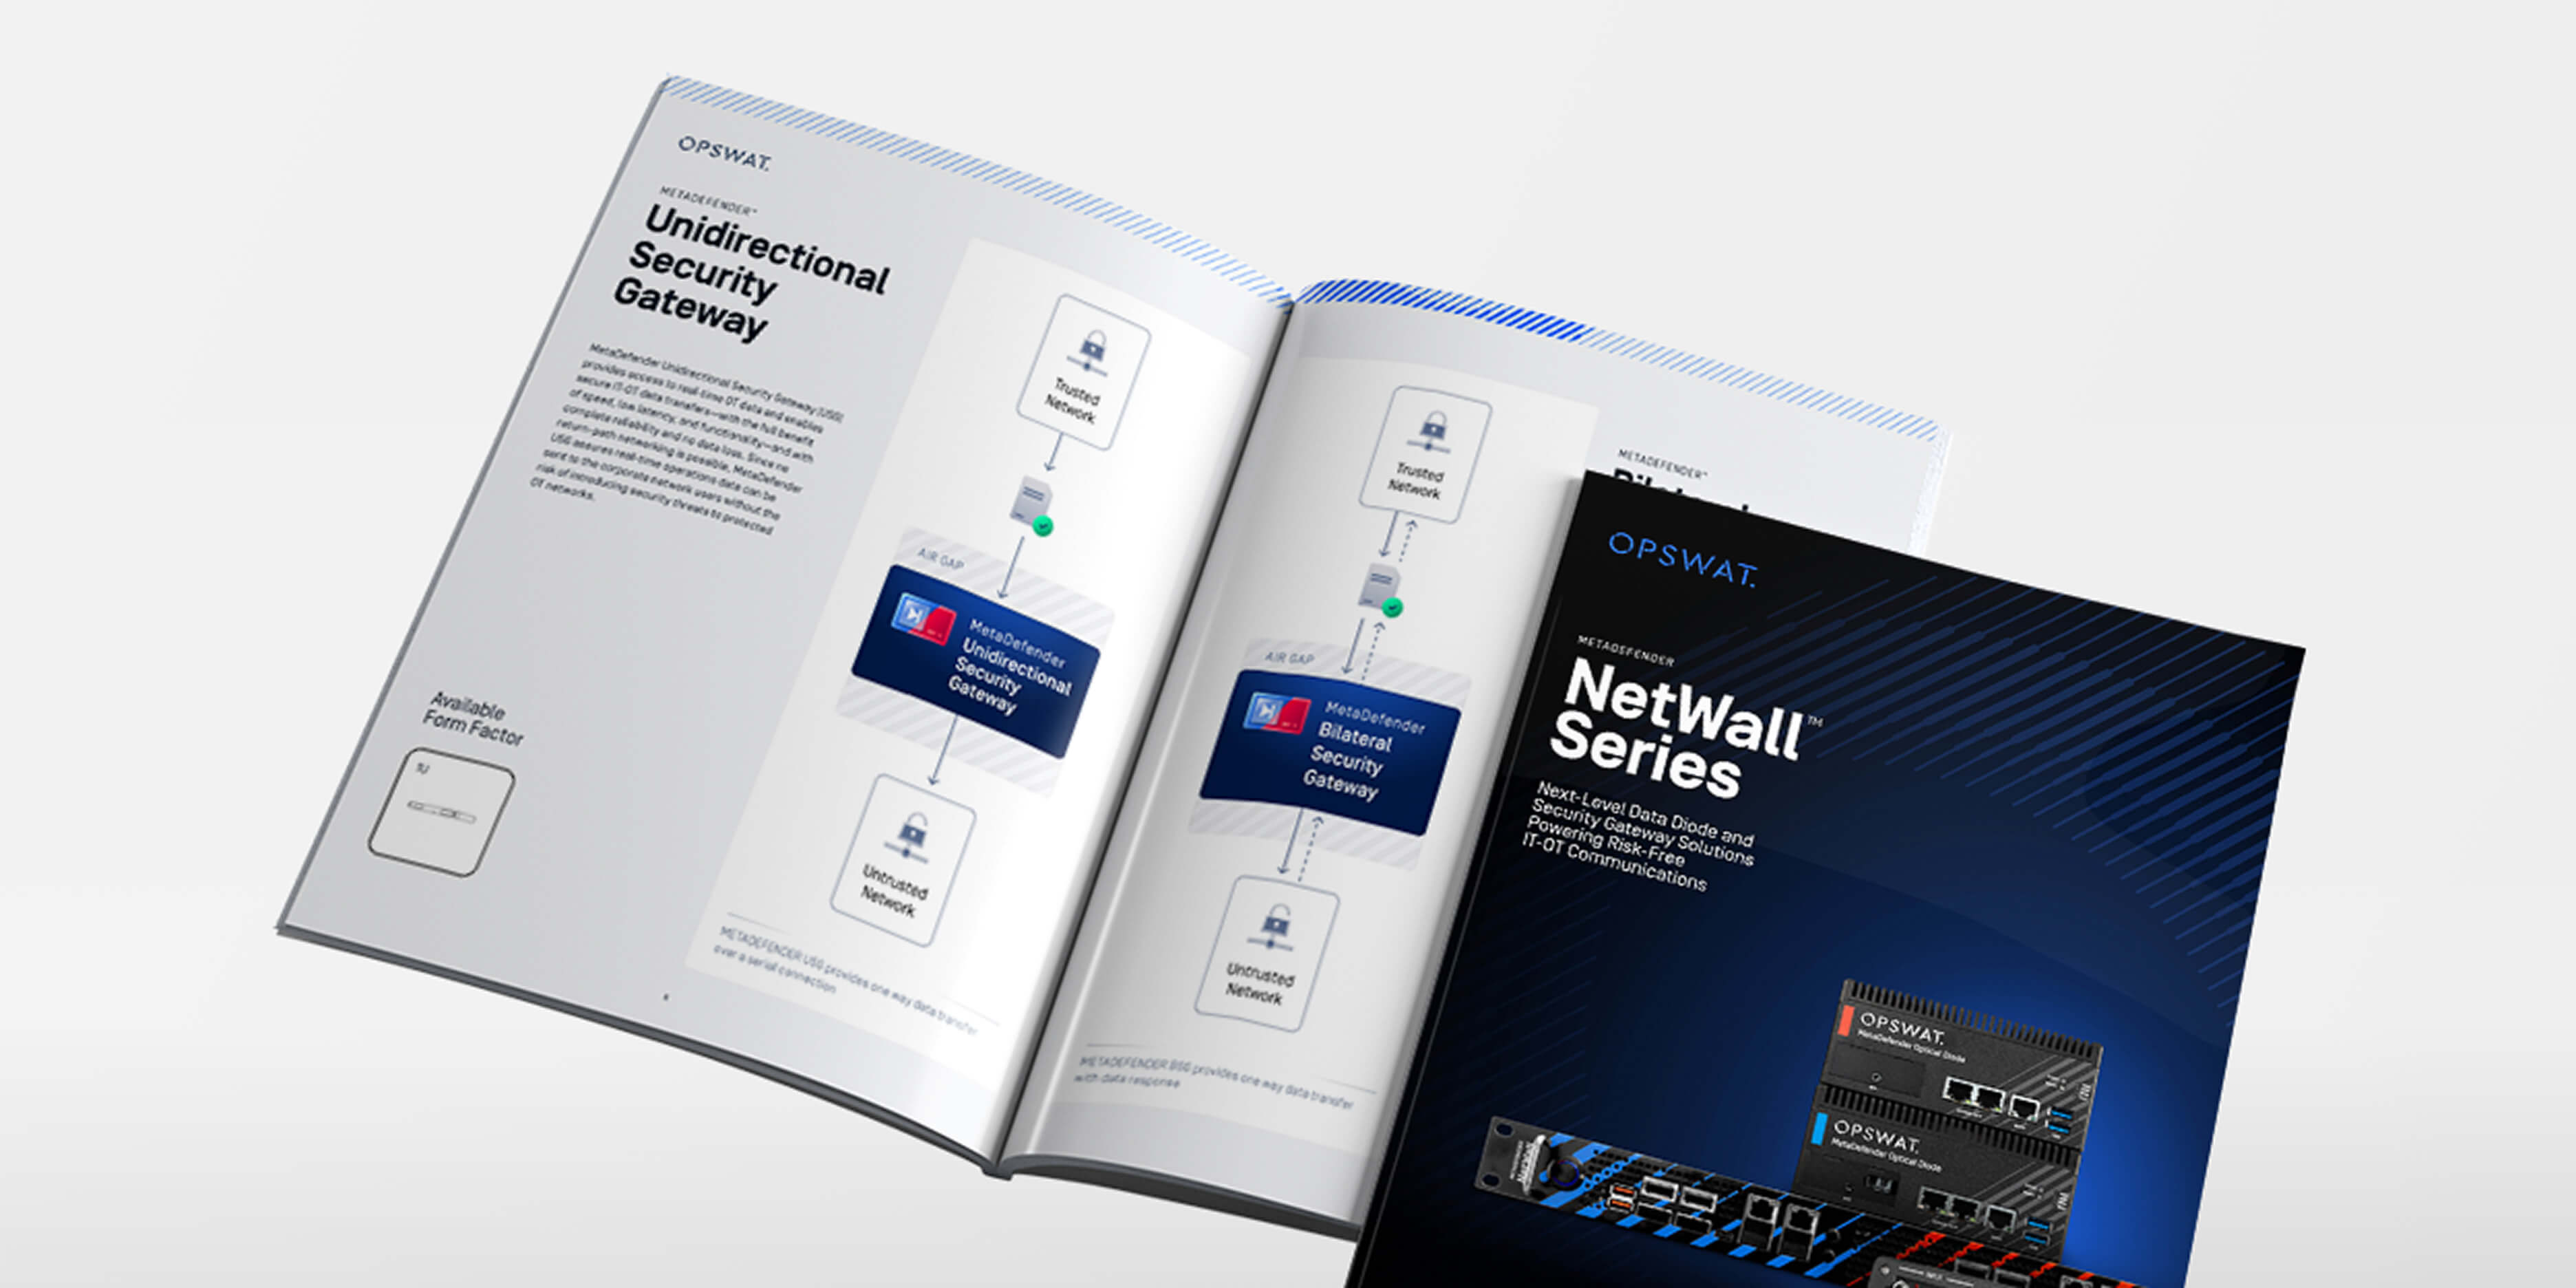
MetaDefender Netwall sorozat
GYIK
Drive MetaDefender Drive a lefoglalt számítógépet annak natív operációs rendszerének elindítása nélkülDrive és vizsgálja át, ezzel segítve a nyomozóknak az eszközök állapotának felmérését, mielőtt azokat a nyomozási környezethez csatlakoztatnák.Kiosk MetaDefender Kiosk egy önálló ellenőrző pontonKiosk a cserélhető adathordozókat, és a szervezeti irányelvek alapján további biztonsági intézkedéseket is alkalmazhat.Endpoint MetaDefender Endpoint az eszközök szabályoknak való megfelelését, mielőtt hozzáférést engedélyezne a védett rendszerekhez és erőforrásokhoz, ezzel segítve annak megakadályozását, hogy kompromittált vagy a szabályoknak nem megfelelő eszközök hozzáférjenek az érzékeny ügyadatokhoz.
MetaDefender Core Multiscanning Metascan™ Multiscanning több mint 30 kártevőellenes motor Multiscanning Core a törvényszéki képfájlokat, a lemezkloonokat és a kibontott bizonyítékfájlokat. Kiszámítja a fájlok hash-értékeit, azonosítja az ismert és az újonnan felbukkanó fenyegetéseket, valamint további fájlelemzési funkciókat biztosít – például a hiperhivatkozások kibontását –, még mielőtt a vizsgálók megkezdenék a nyomozást. Emellett AI Content Inspector az AI által generált képeket, a manipulált vizuális bizonyítékokat és a hamis dokumentumokat, ezzel segítve a vizsgálóknak a bizonyítékok hitelességének ellenőrzésében.
Igen.Core MetaDefender Core a Deep CDR™ technológiátCore a kockázatos elemek – makrók, szkriptek és beágyazott objektumok – eltávolítására vagy újjáépítésére, és – amennyiben a szabályzat megengedi – a fájl tiszta, használható változatát hozza létre. Ez lehetővé teszi a nyomozók és az ügyészek számára, hogy a dokumentumokkal és adathordozókkal dolgozzanak anélkül, hogy a rendszereket fájlokon keresztül terjedő fenyegetéseknek tennék ki.
Igen. Az MetaDefender Core szolgáltatás dokumentumokat, képeket, archív anyagokat és videókat vizsgál át olyan érzékeny információk felkutatására, mint például hitelkártyaszámok, személyi azonosítószámok és személyes adatok – ideértve a képekben és videókban szereplő szövegeket is –, optikai karakterfelismerés (OCR) és mintázat-összehasonlítás segítségével. A hatóságok ezután a szabályzatnak megfelelően osztályozhatják, kitakarhatják, továbbíthatják vagy korlátozhatják a bizonyítékokat, mielőtt azokat megosztanák vagy tárolnák.
Aether MetaDefender Aether fejlett sandboxing fenyegetés-információs funkciókatAether az ismeretlen és nehezen felismerhető fenyegetések biztonságos elemzéséhez. A viselkedéselemzés és a fenyegetés-információk kiegészítésének ötvözésével segít feltárni a rejtett rosszindulatú tevékenységeket – ideértve a zsarolóvírusok viselkedését, a parancs- és vezérlő kommunikációt, valamint a potenciális adatlopási kísérleteket –, anélkül, hogy a nyomozási rendszereket kockázatnak tenné ki.
Managed File Transfer MetaDefender Managed File Transfer szerepköralapú hozzáférés-vezérlést, titkosítást és hamisításbiztos ellenőrzési naplókatManaged File Transfer .Core MetaDefender Core a fájlok hash-értékeit, amelyek felhasználhatók a fájlok integritásának ellenőrzésére, miközben a bizonyítékok az adatgyűjtő pontok, a helyszíni irodák, a törvényszéki laboratóriumok és a tárolóhelyek között mozognak. Ezek a funkciók együttesen támogatják a bizonyítékok kezelésével és ellenőrzésével kapcsolatos munkafolyamatokat.
Igen.Aether MetaDefender Aether a hatóságokat a digitális bizonyítékokból nyert fenyegetési információk kivizsgálásában, kiegészítésében és megosztásában. Az olyan szabványos formátumok használatával, mint az STIX és a MISP, a szervezetek csapatok és partnerhatóságok között cserélhetnek mutatókat, fenyegetési kontextust és a nyomozás szempontjából releváns megállapításokat. MetaDefender Aether integrálható a SIEM-, SOAR- és EDR-platformokkalAether , támogatva ezzel az együttműködést és az operatív munkafolyamatokat.
Egy opcionális NetWall hardveresen biztosítja a bizonyítékok egyirányú átvitelét egy védett vagy air-gapped . Ez lehetővé teszi a jóváhagyott adatok átjutását a biztonságos környezetbe, miközben megakadályozza a visszafelé irányuló kommunikációs útvonalakat.
Nem. OPSWAT a meglévő számítógépes nyomozási munkafolyamatokat azzal, hogy segíti a szervezeteket a digitális bizonyítékok biztonságos begyűjtésében, továbbításában, elemzésében és tárolásában. A megoldás a számítógépes nyomozási adatgyűjtő és vizsgálati eszközök mellett működik, és rosszindulatú programok elleni védelmet, biztonságos adatátvitelt, fenyegetéselemzést, valamint a bizonyítékok védelmét biztosító funkciókat nyújt.
Igen. A megoldás teljes mértékben támogatja air-gapped , és alkalmas titkosított, hálózattól elszigetelt, valamint rendkívül biztonságos nyomozási környezetekben való használatra.
Magas bizalmi szintű környezetekhez tervezve
A bűnüldözési bizonyítékkezelési folyamatokhoz gyorsaság, ellenőrzés és bizalom szükséges. OPSWAT a hatóságoknak olyan biztonságos digitális bizonyítékgyűjtési rendszert létrehozni, amely védi a bizonyítékokat, a nyomozókat és a feladat végrehajtását támogató infrastruktúrát. Secure digitális bizonyítékkezelési Secure , mielőtt a szennyezett adatok eljutnának a hálózatába.