Többrétegű Storage Security, minden fájl köré felépített
A MetaDefender™ Storage Security védelmet nyújt a helyszíni, hibrid és felhőalapú tárolók számára a fájlokon keresztül terjedő fenyegetések, az adatszivárgások és a
megfelelési hiányosságok ellen.
- Többszintű védelem és megelőzés
- Széles körű tárolási lefedettség
- A rejtőzködő fenyegetések felderítése
Az OPSWAT megbízik
Mivel kell szembenéznie a „ Storage Security ”-nak
A tárolt adatokban rejtőző rosszindulatú programok
A lappangó kártevő hónapokig észrevétlenül maradhat, és a tárhelyen várakozik, amíg a fájlokat megnyitják, visszaállítják vagy megosztják a szervezeten belül.
Fragmentált, több környezetet támogató tárolás
Az adatok helyszíni rendszereken, NAS-eszközökön, együttműködési platformokon és több felhőszolgáltatásban is tárolódnak. Ha ezeket külön-külön eszközökkel védjük, az biztonsági résekhez vezet, megnöveli az üzemeltetési terheket, és az védelem következetlenségét eredményezi.
A szabályoknak való megfelelés és az érzékeny adatok nyilvánosságra kerülése
A fájlokban tárolt érzékeny vagy a szabályzatot sértő adatok szabálysértéseket okozhatnak. A kézi ellenőrzések és jelentések lassúak, nehezen skálázhatók, és ellenőrzés esetén nehéz bizonyítékot szolgáltatni róluk.
Az ügynökszerű mesterséges intelligencia felgyorsítja a fenyegetések terjedését
Az autonóm mesterséges intelligencia-ügynökök nagy mennyiségben vesznek fel, mozgatnak és dolgoznak fel fájlokat. Másodpercek alatt képesek terjeszteni a fertőzött tartalmakat, vagy véletlenül nyilvánosságra hozni a tárolóban elrejtett érzékeny adatokat – gyakran anélkül, hogy egy ember is részt venne a folyamatban, aki ezt észrevenné.
A fájlok védelme a teljes tárolási környezetben
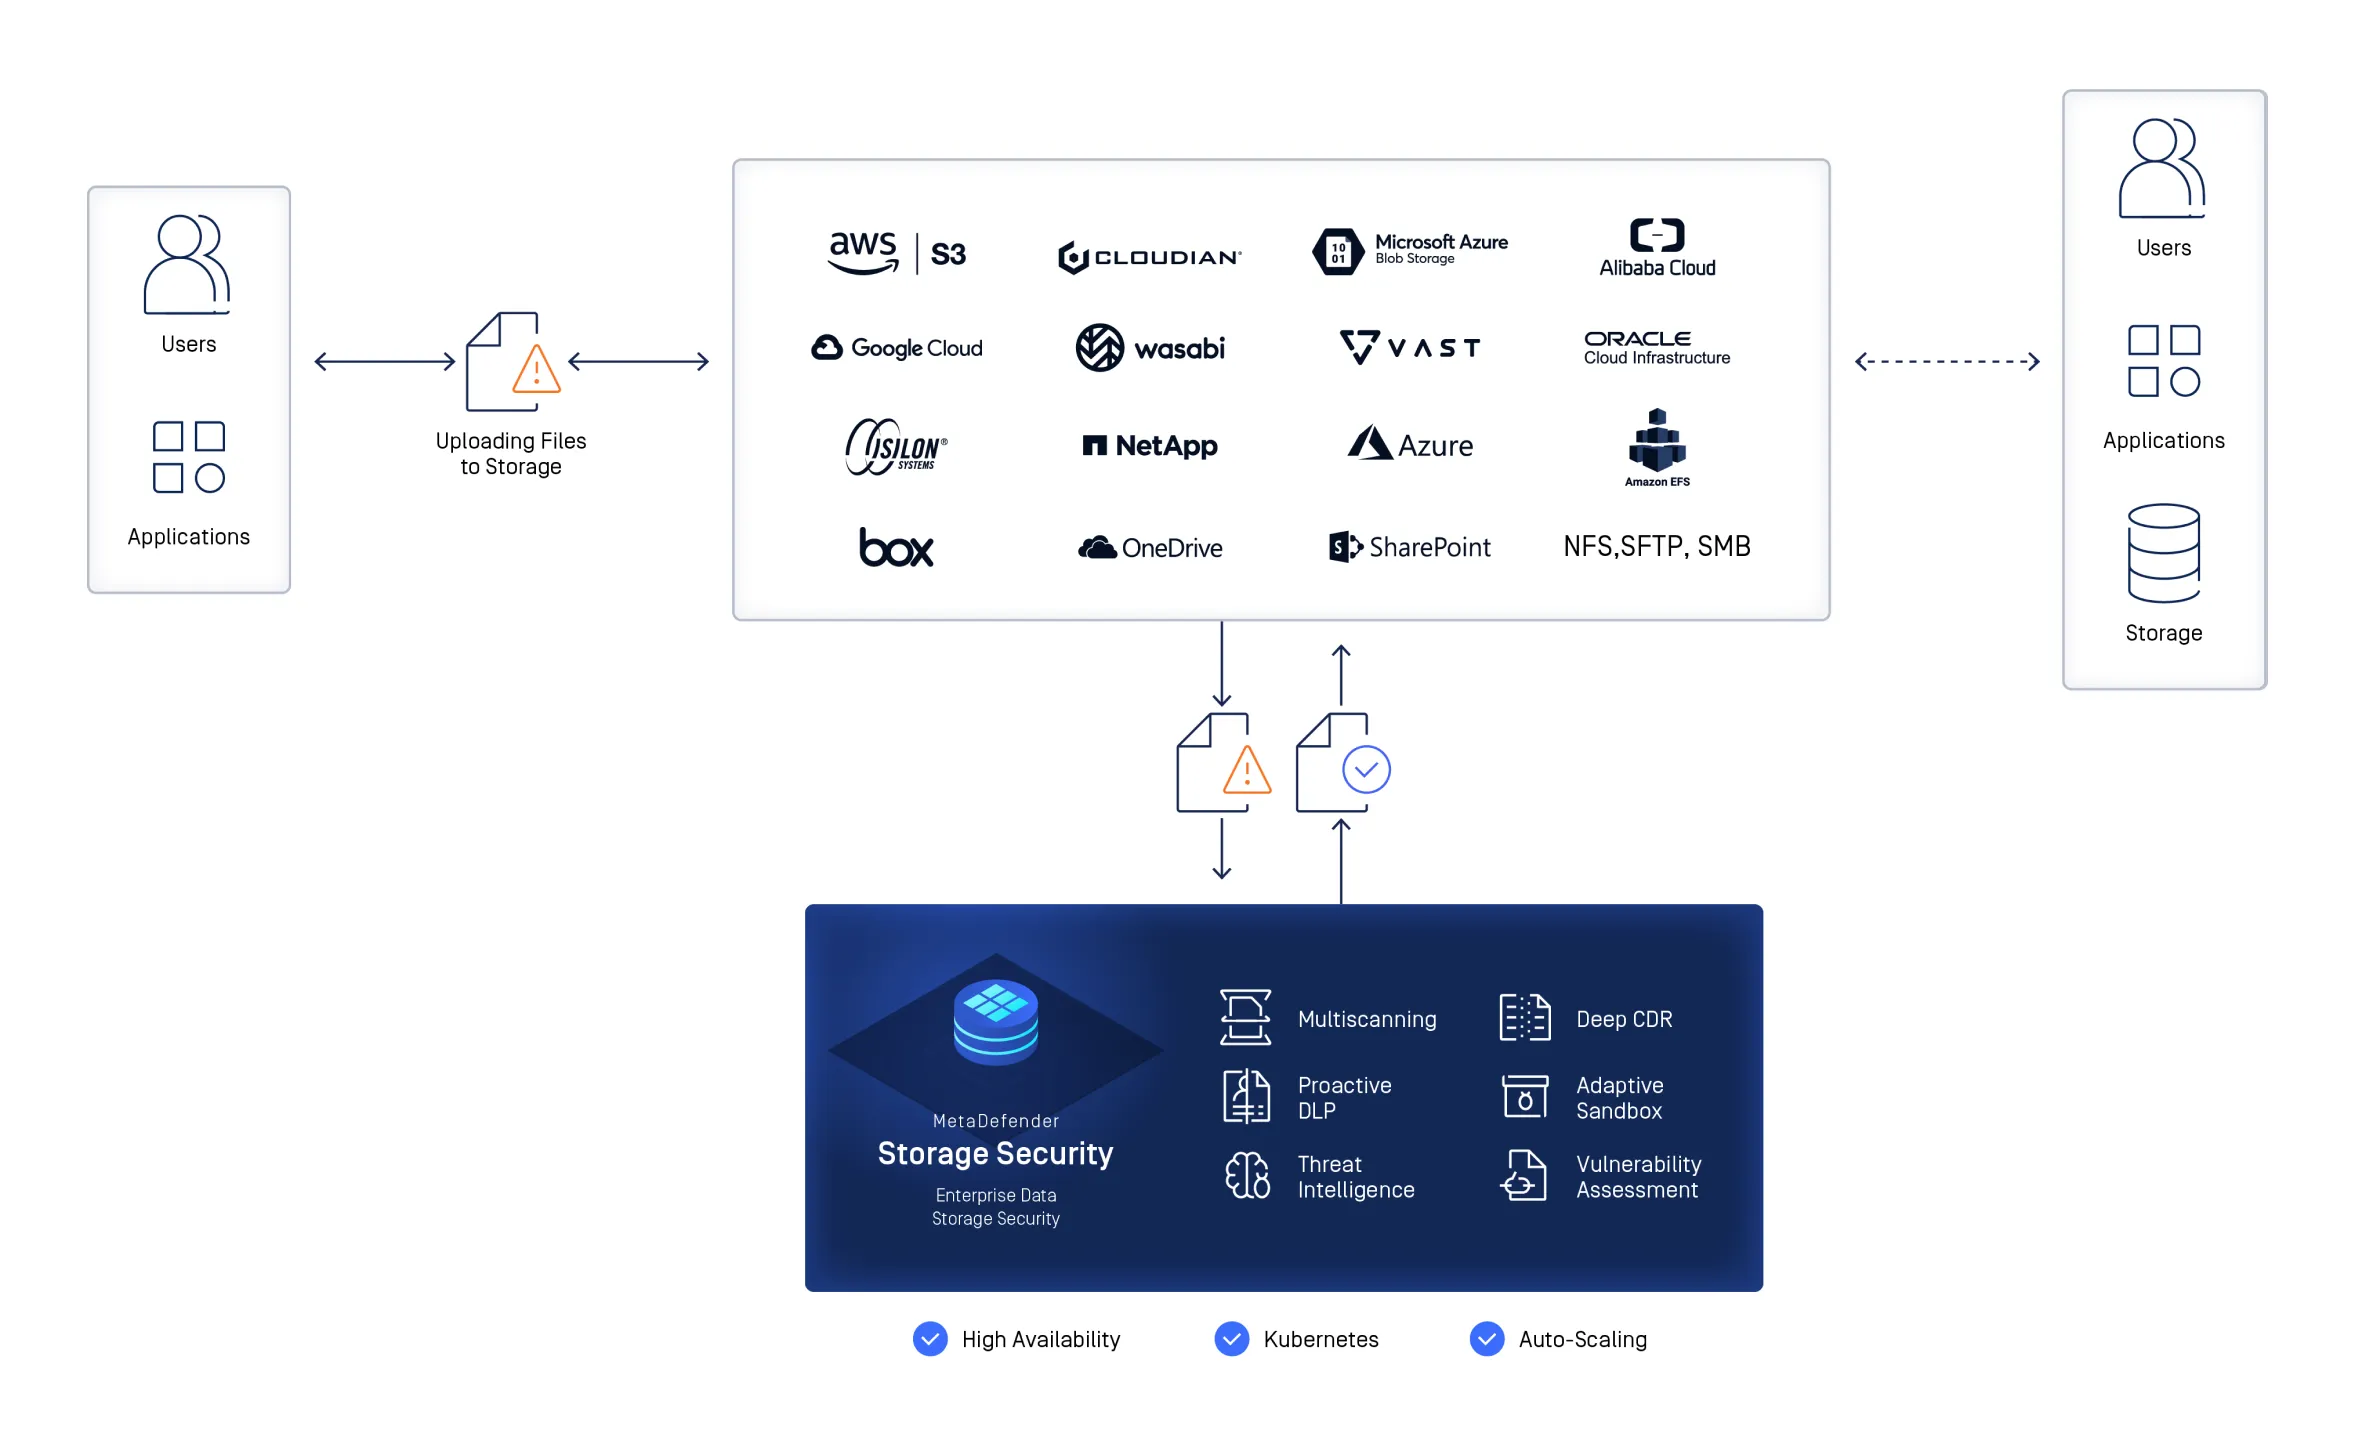
MetaDefender Storage Security felismeri a fájlokon keresztül terjedő fenyegetéseket, védi az érzékeny adatokat, és egységes biztonsági védelmet biztosít a helyszíni, hibrid és felhőalapú tárolókban egyaránt.
A lappangó fenyegetések felismerése és semlegesítése
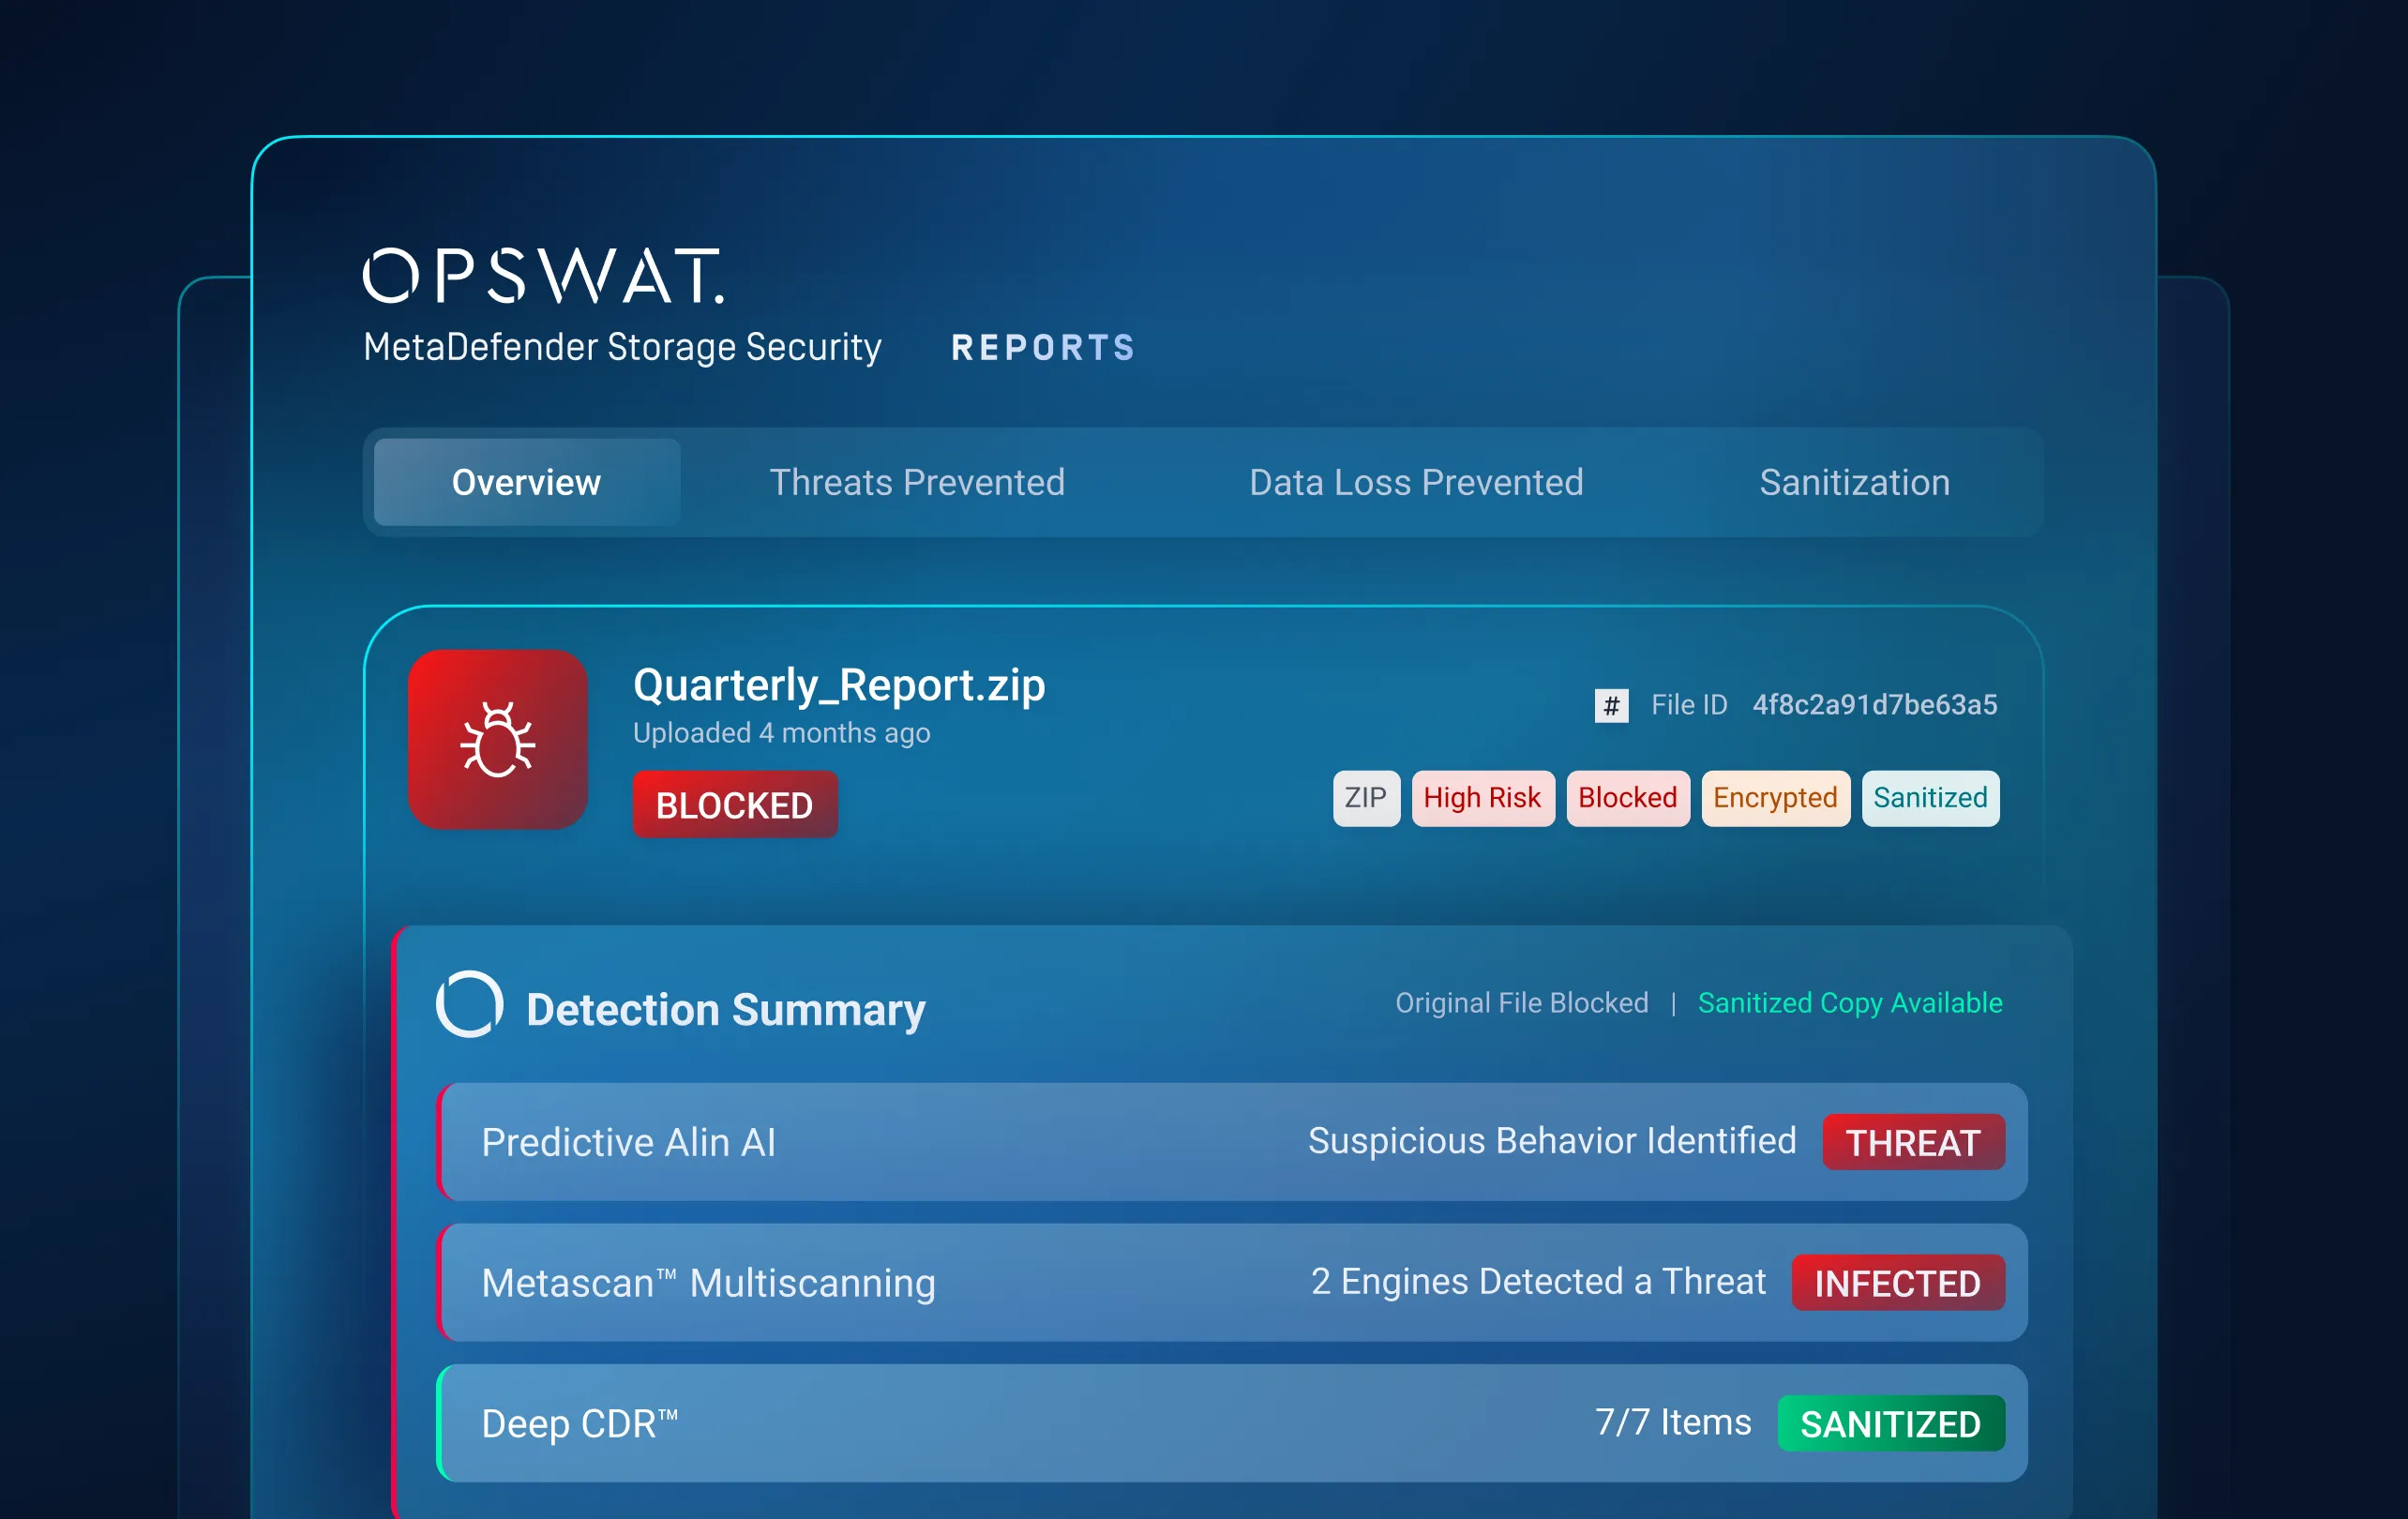
A tárolt és beérkező fájlokat többféle felismerési technológiával vizsgálja át, hogy feltárja a rejtett kártevőket, és megtisztítsa a kockázatos tartalmakat, mielőtt a fájlokat megnyitnák, visszaállítanák, megosztanák vagy újra felhasználnák.
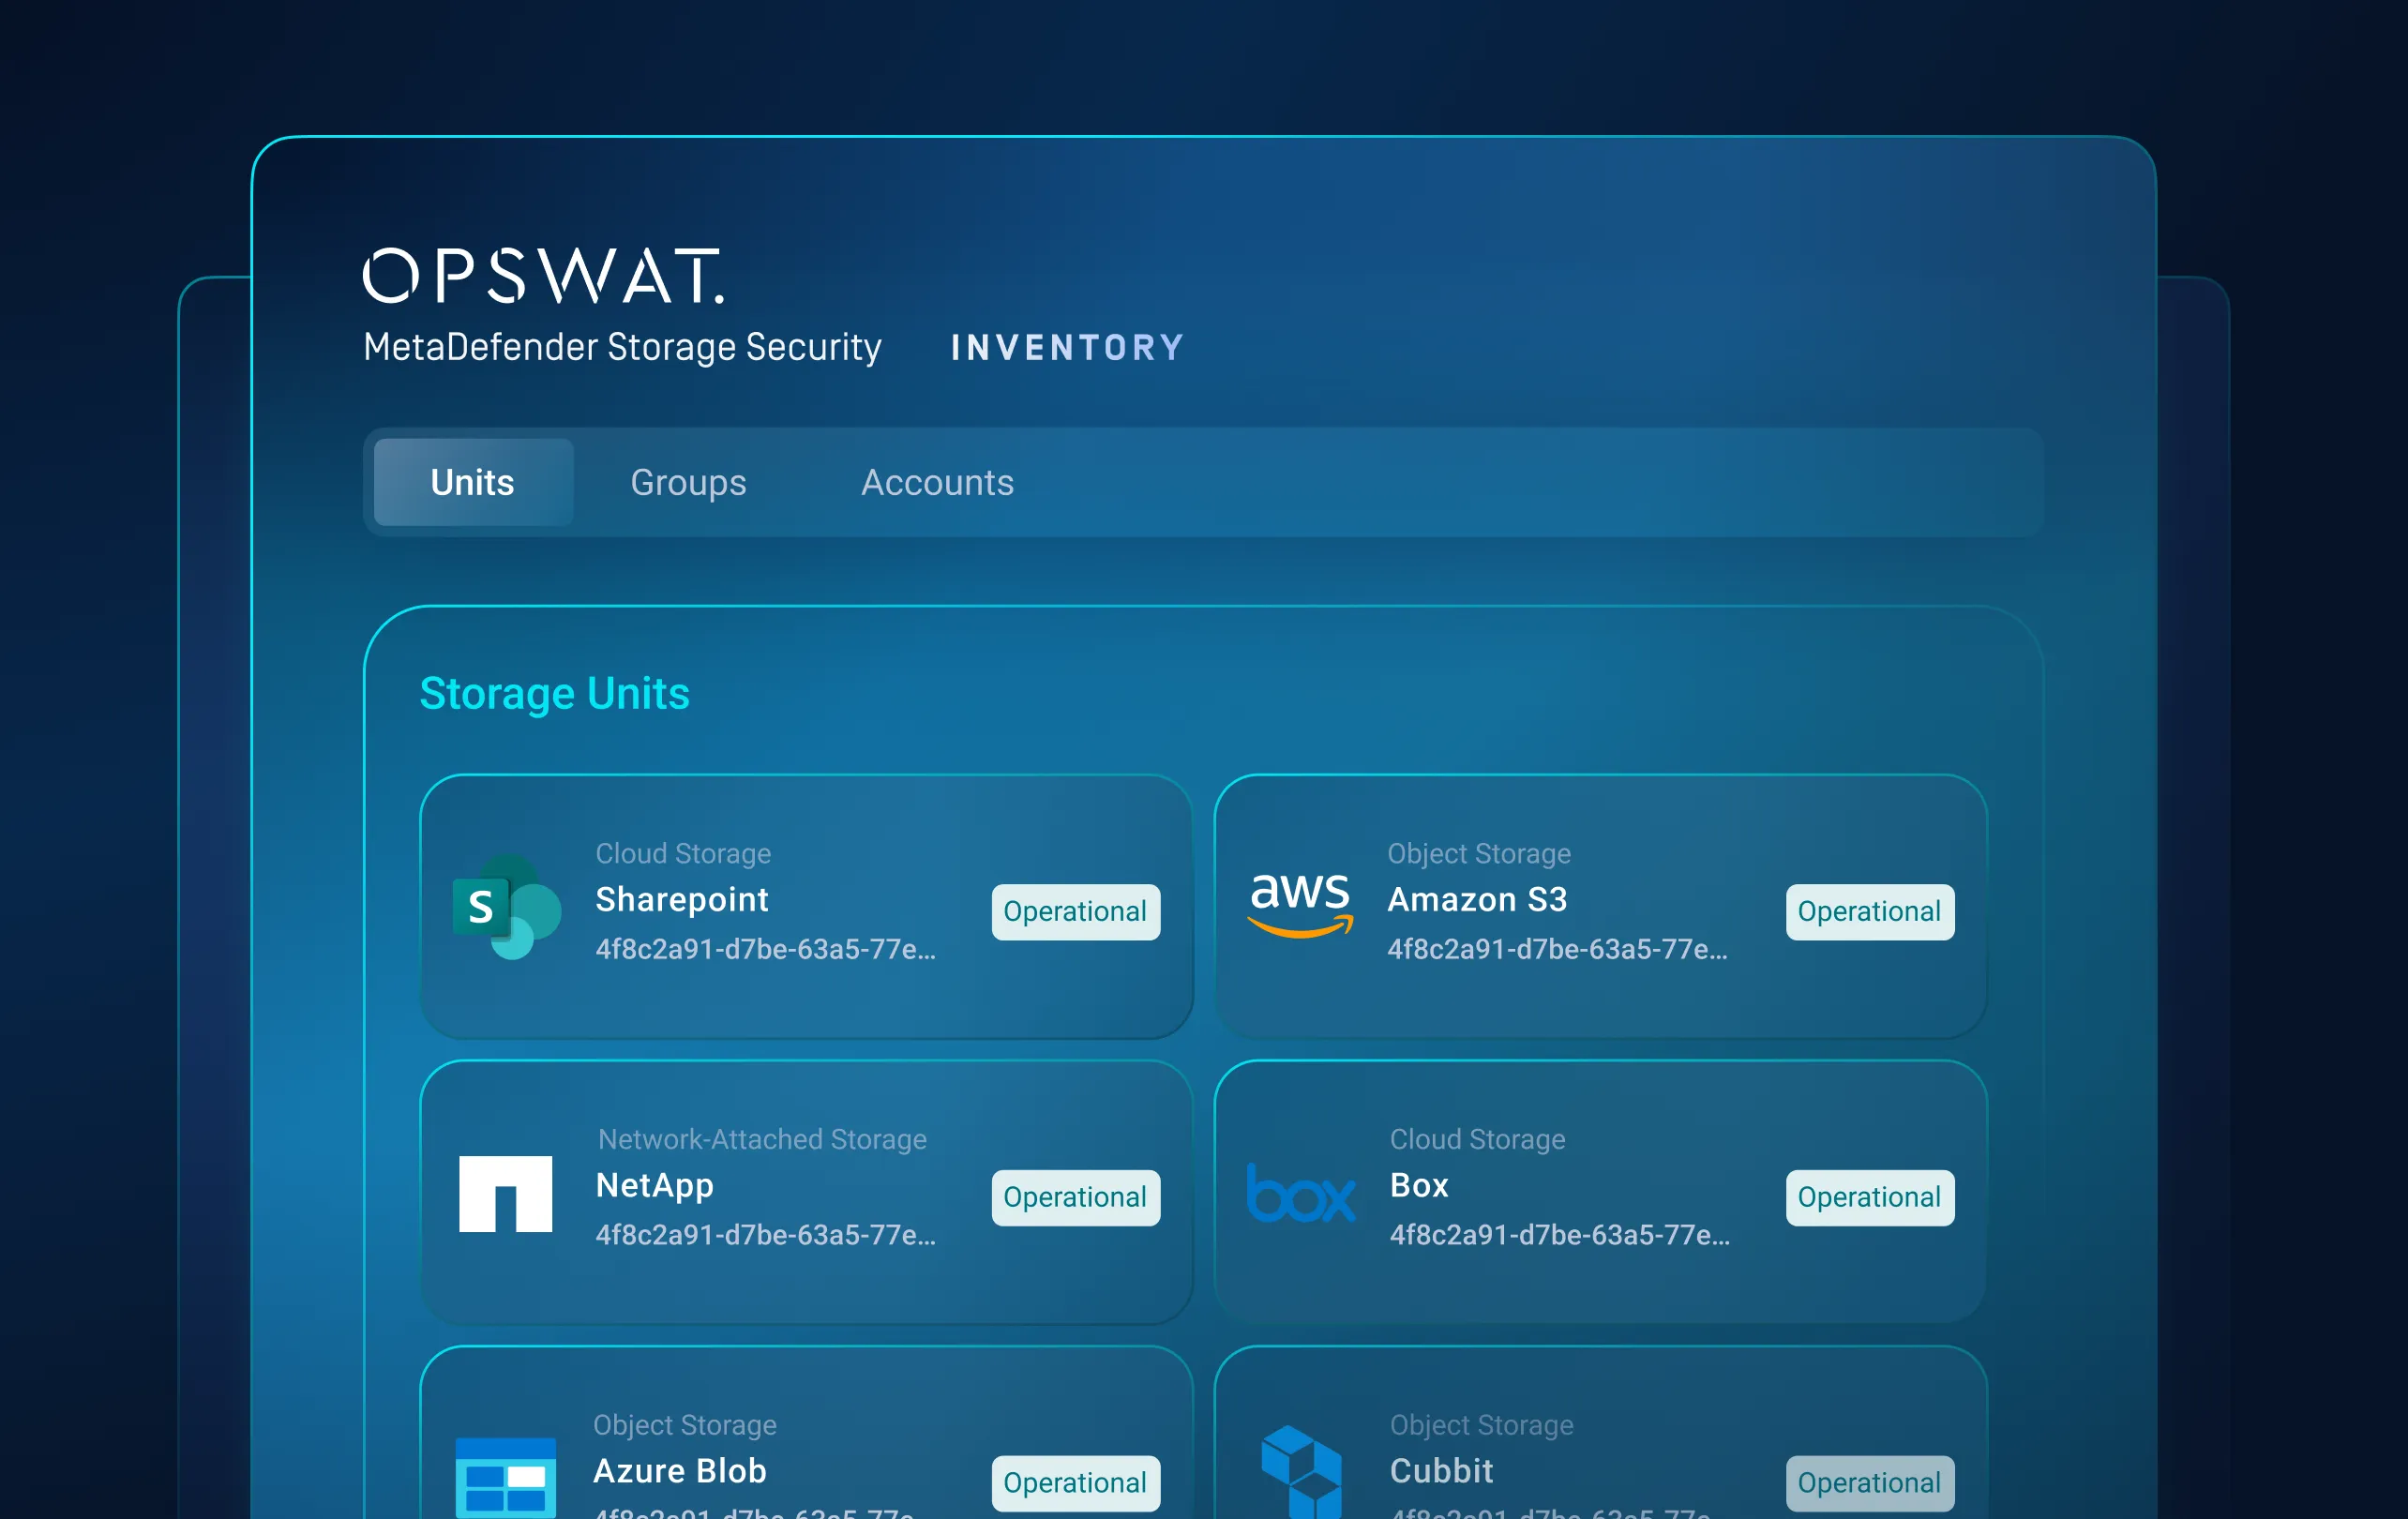
A tárolás védelme minden környezetben
Egyetlen platformról biztosítson egységes fájlbiztonságot a helyszíni, hibrid és felhőalapú tárolókban egyaránt, ezzel csökkentve a biztonsági réseket, és kiküszöbölve az egymástól független védelmi eszközök kezelésének szükségességét.
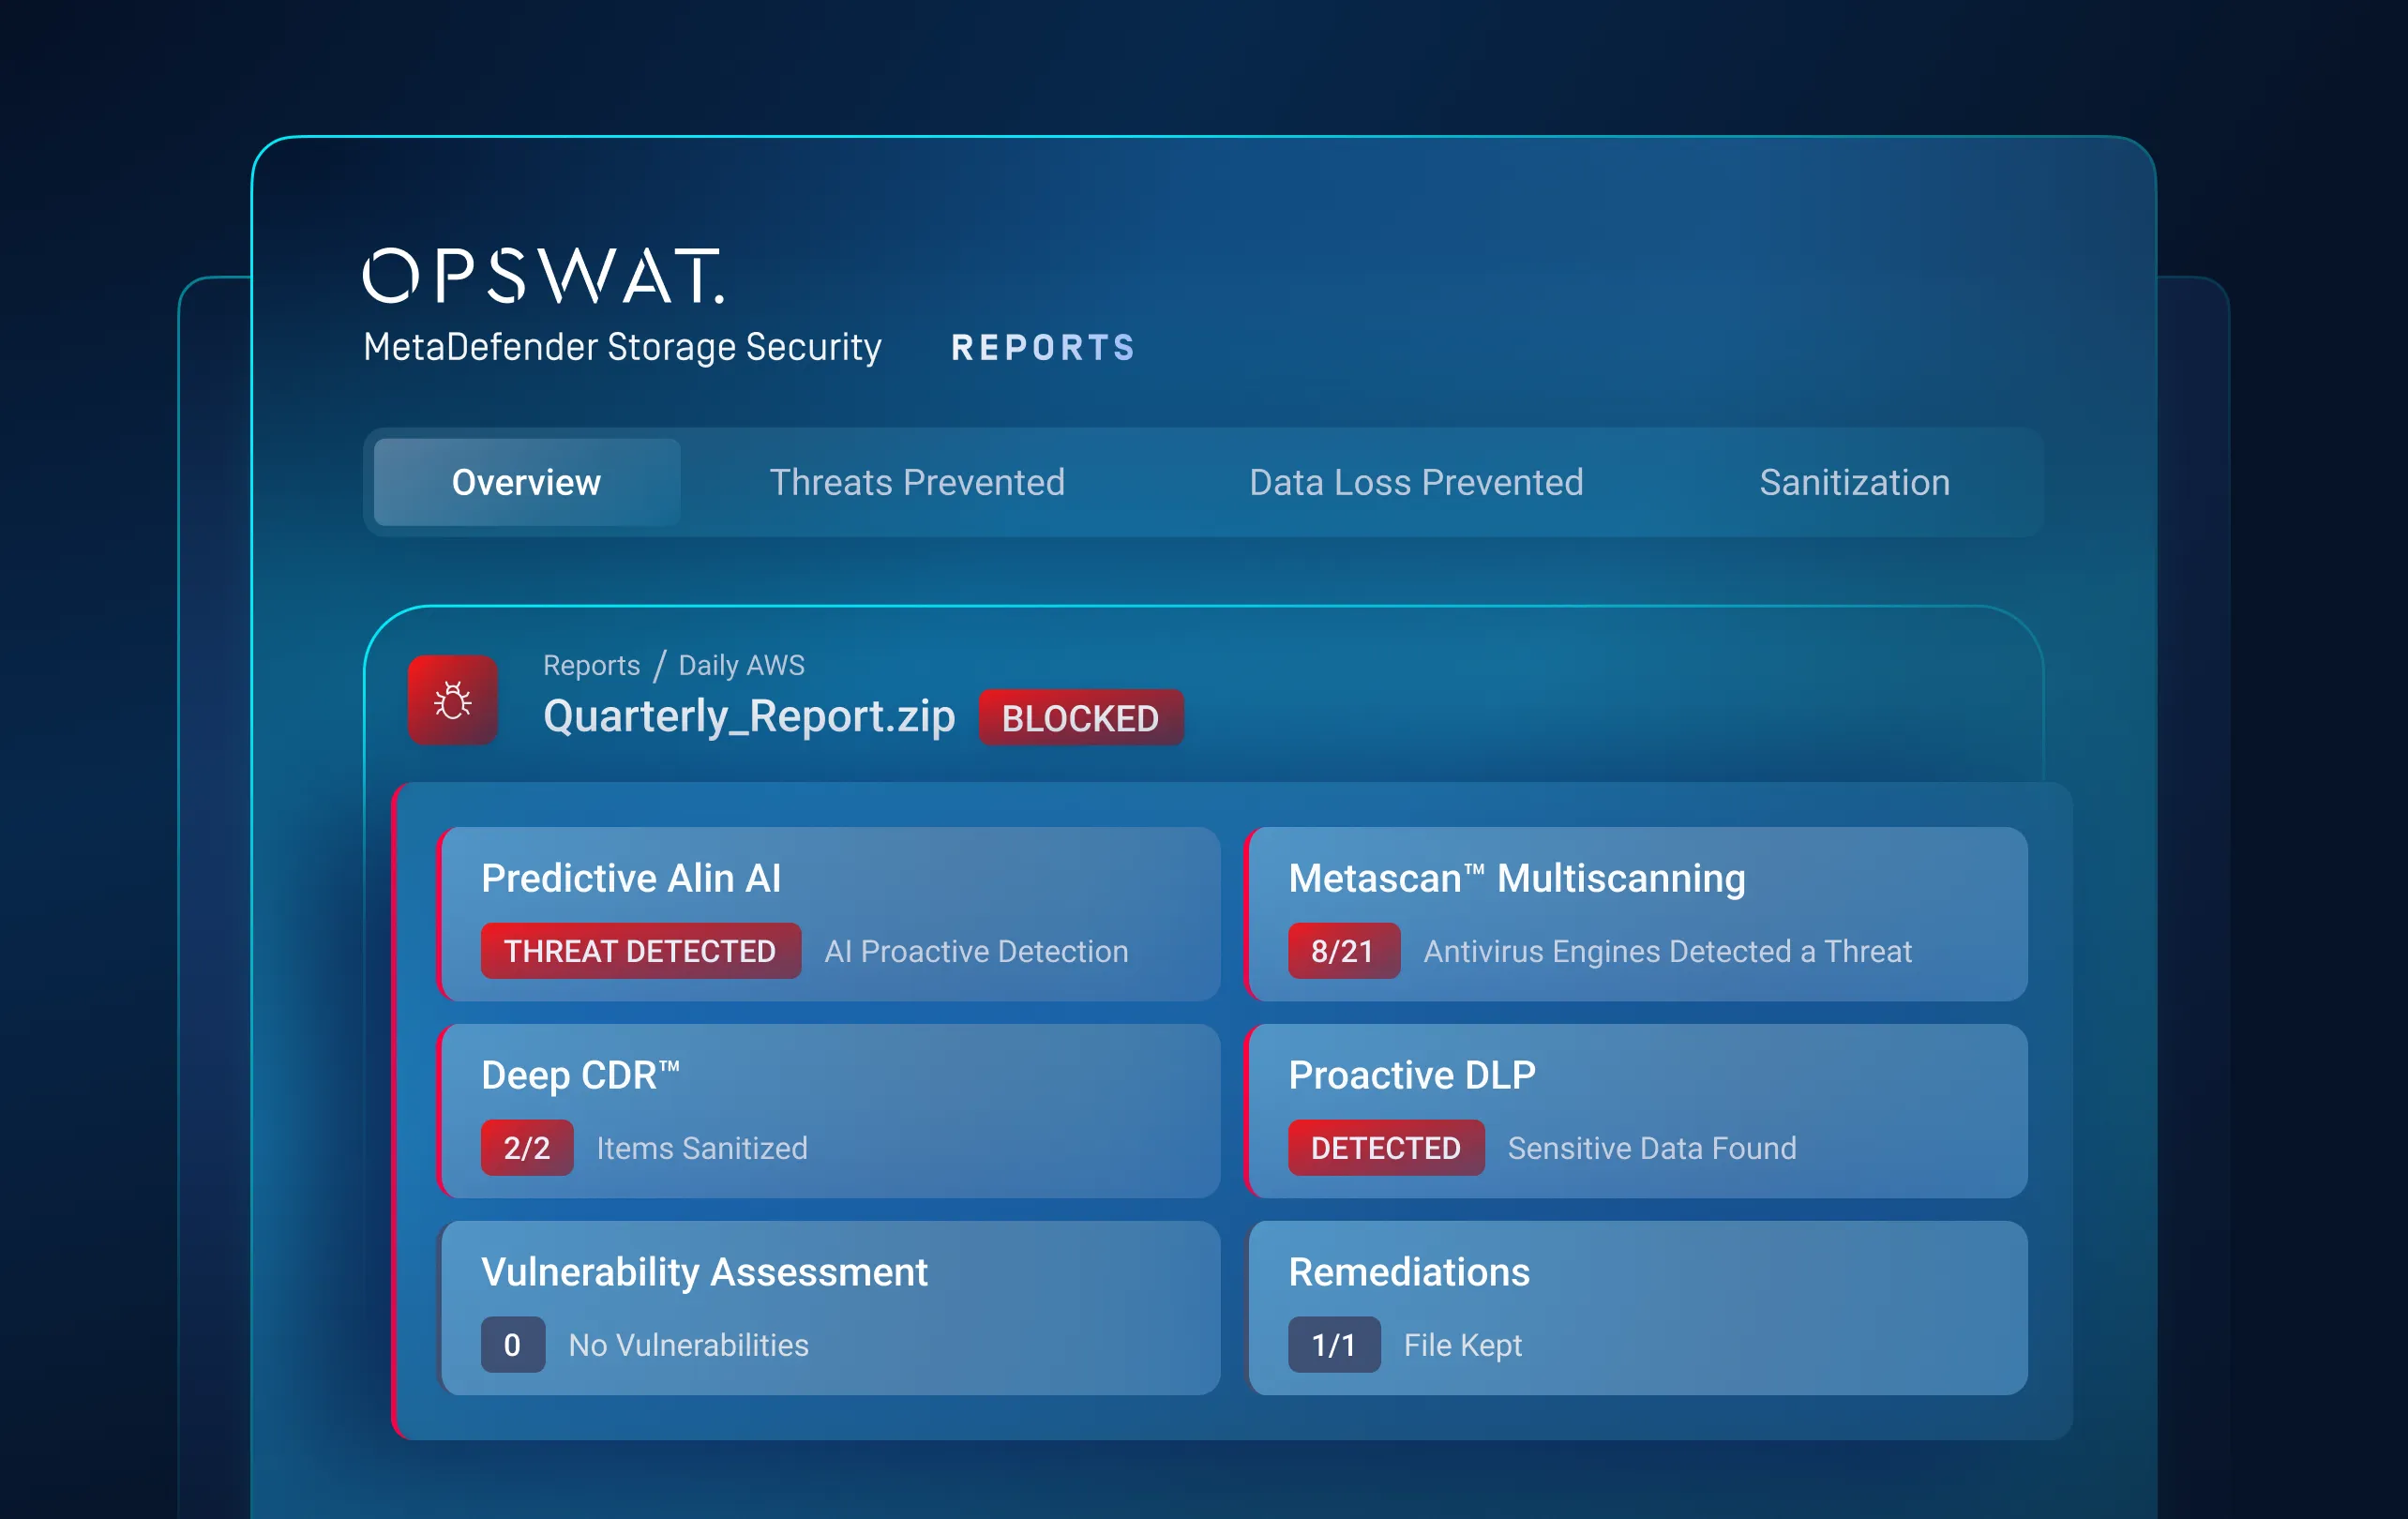
Az adat- és megfelelési szabályzatok érvényesítése
Az érzékeny és a szabályzatnak nem megfelelő adatok azonosítása közvetlenül a tárolóban, a szabályzat betartásának automatizálása, valamint a megfelelőségi követelmények teljesítéséhez szükséges átláthatóság és ellenőrzési bizonyítékok biztosítása.
Az AI-ügynökeid által használt fájlok biztonságának biztosítása
A fájlok beolvasása és tisztítása az AI-ügynökök általi feldolgozásuk vagy terjesztésük előtt, miközben azonosítja azokat az érzékeny adatokat, amelyek egyébként az automatizált munkafolyamatok során nyilvánosságra kerülhetnének.
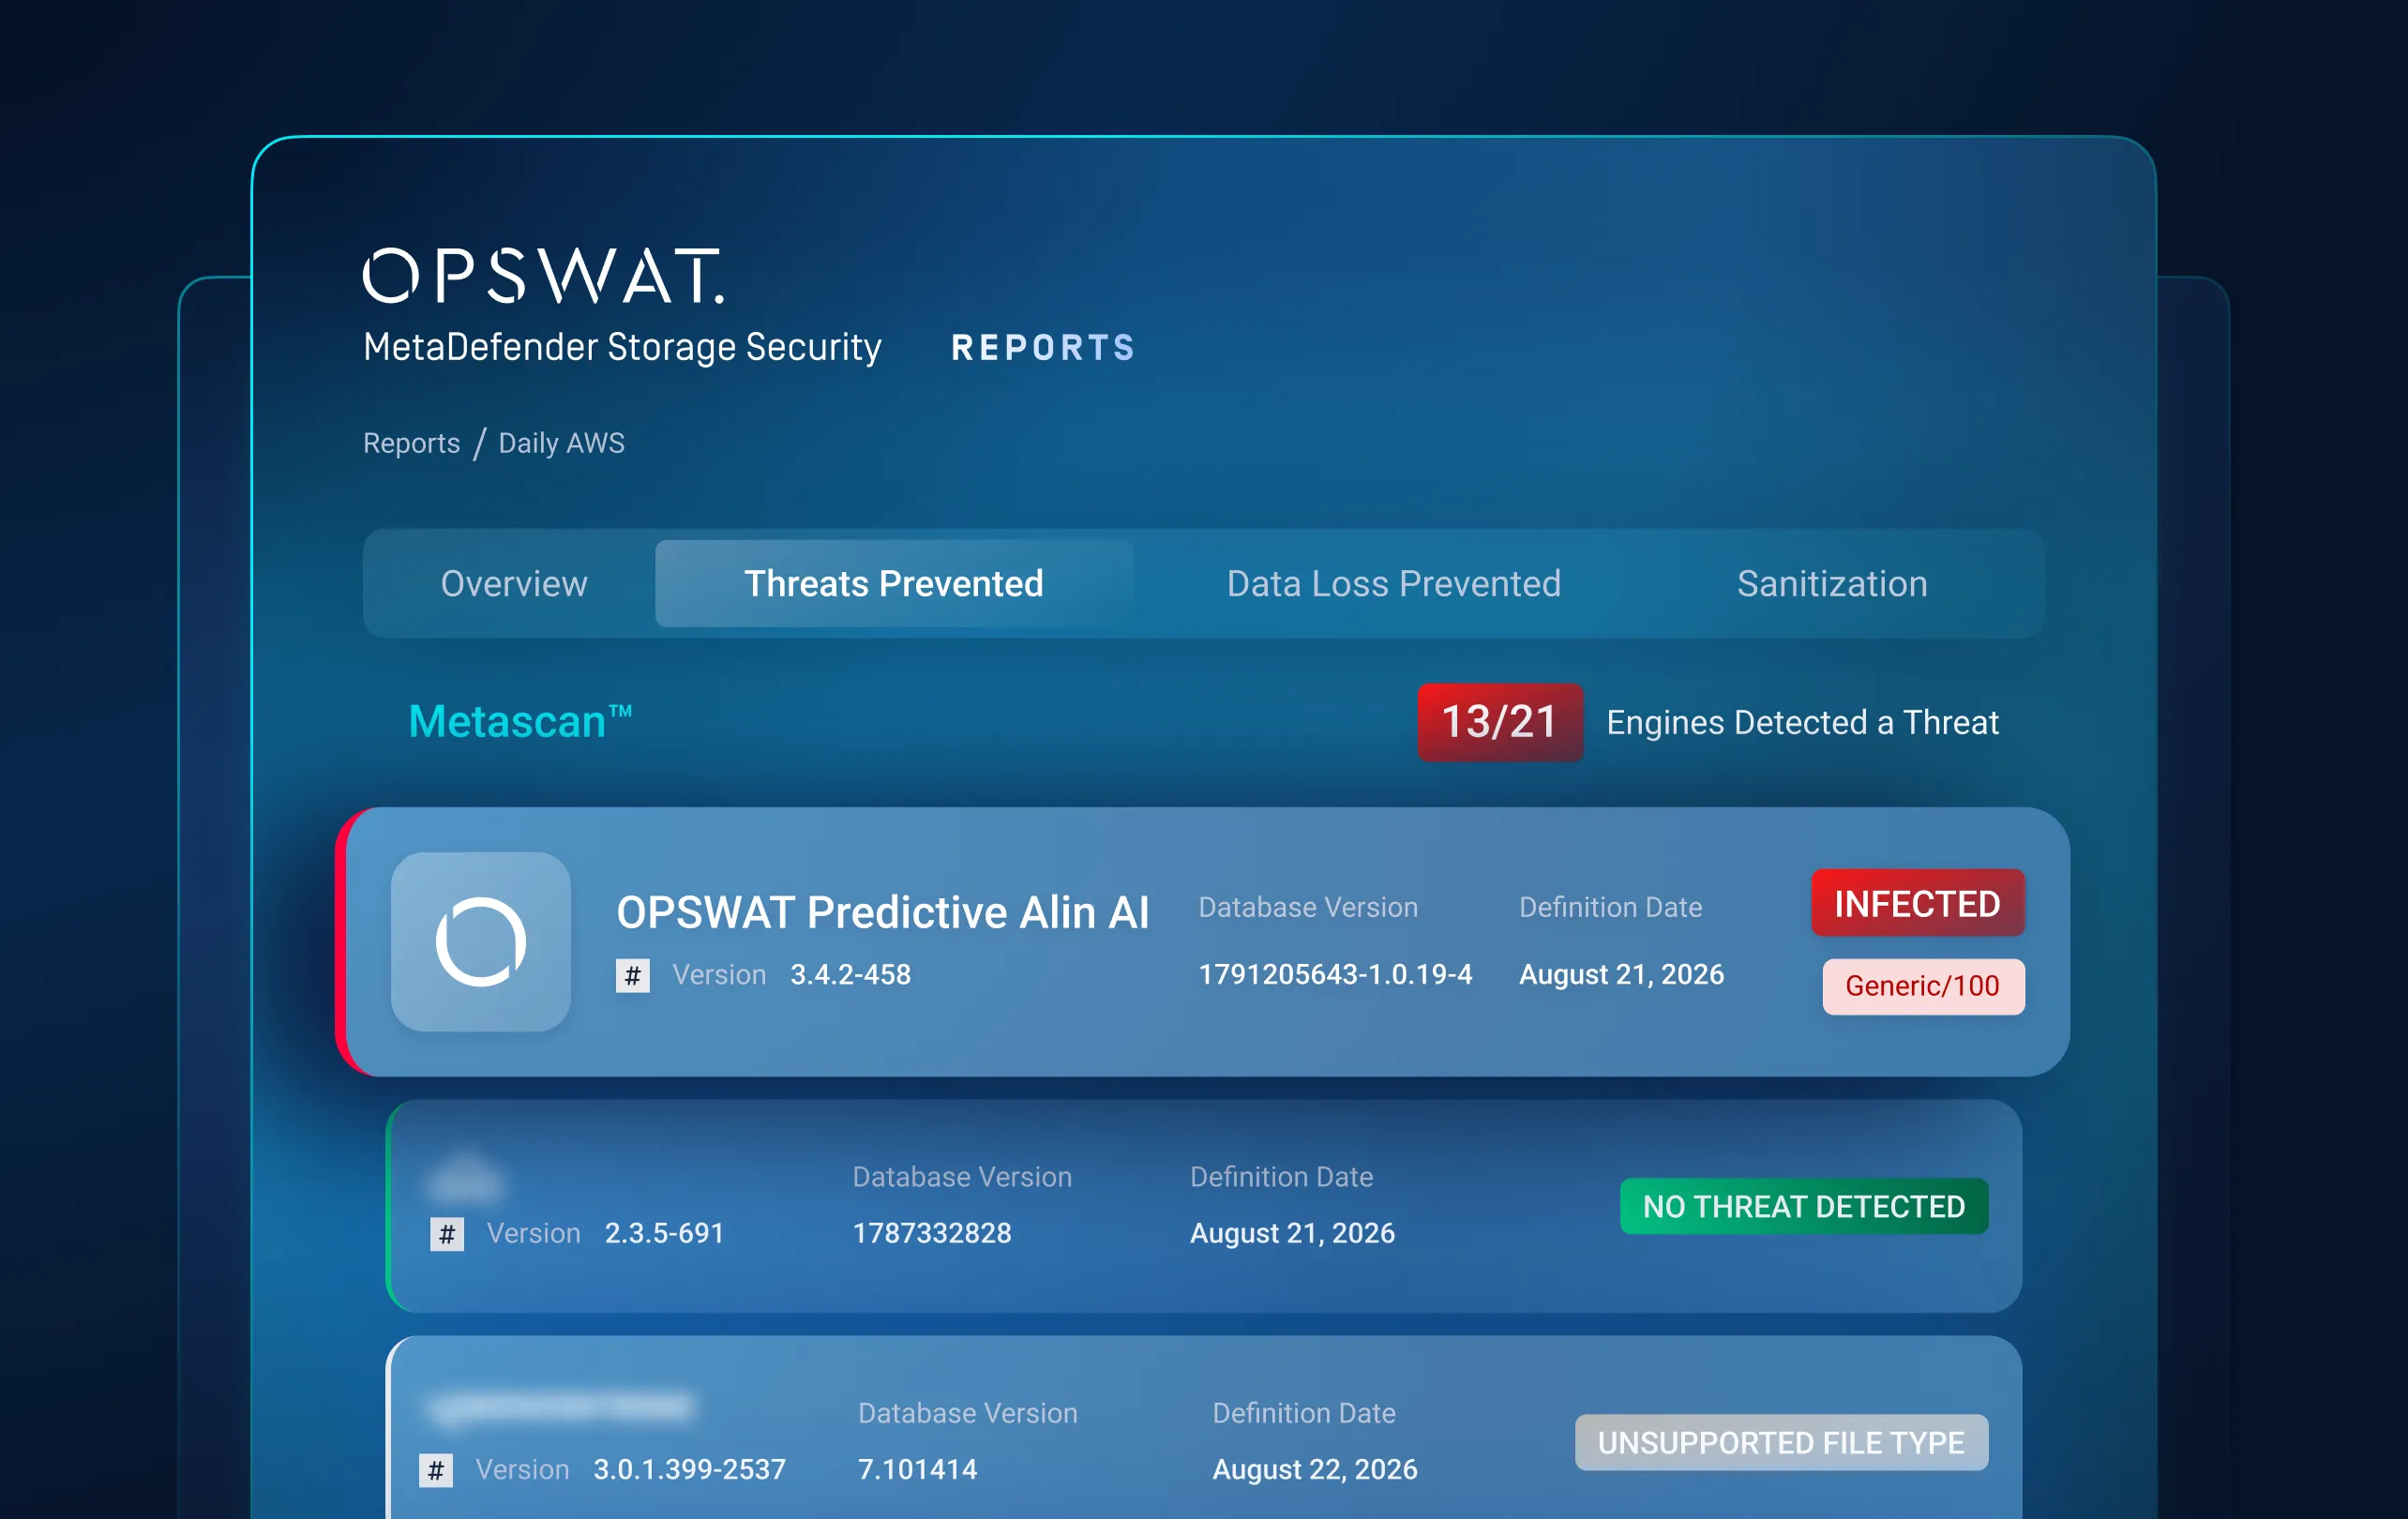
Többszintű biztonság fájlszinten minden tárolási környezetben
Az automatizált szabályok segítségével többszintű fenyegetés-felismerést és -megelőzést biztosíthat, így védve az adatait tárolás közben a helyszíni, hibrid és felhőalapú tárolókban egyaránt.
Minden egyben: fenyegetések észlelése és megelőzése
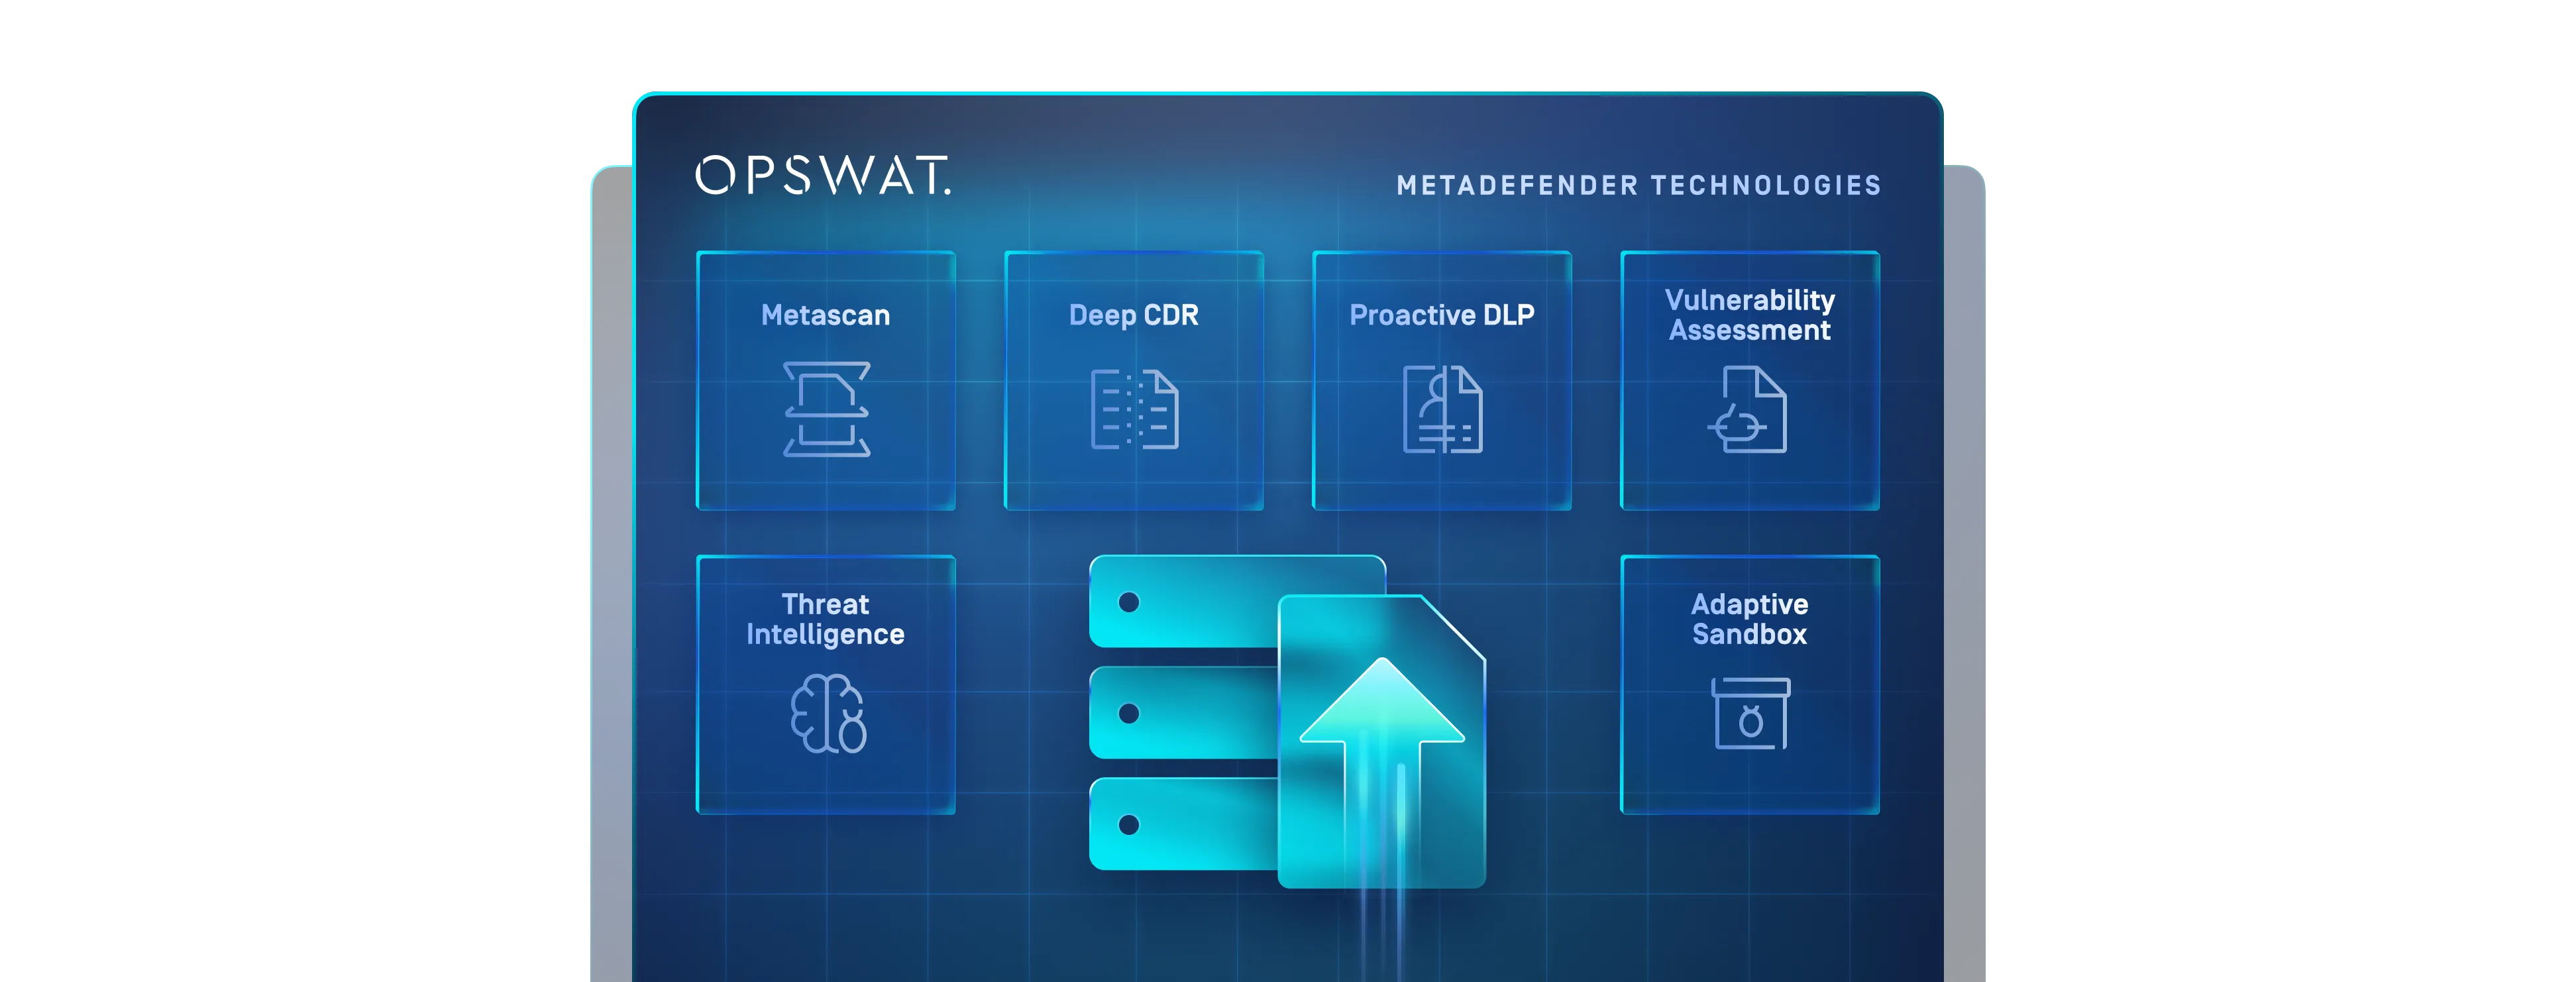
AMetascan™ Multiscanning, a Deep CDR™ technológia, a Proactive DLP™, File-Based Vulnerability Assessment, valamint Adaptive Sandbox hogy felderítse és semlegesítse a tárolt fájlokban rejtőző, lappangó fenyegetéseket.
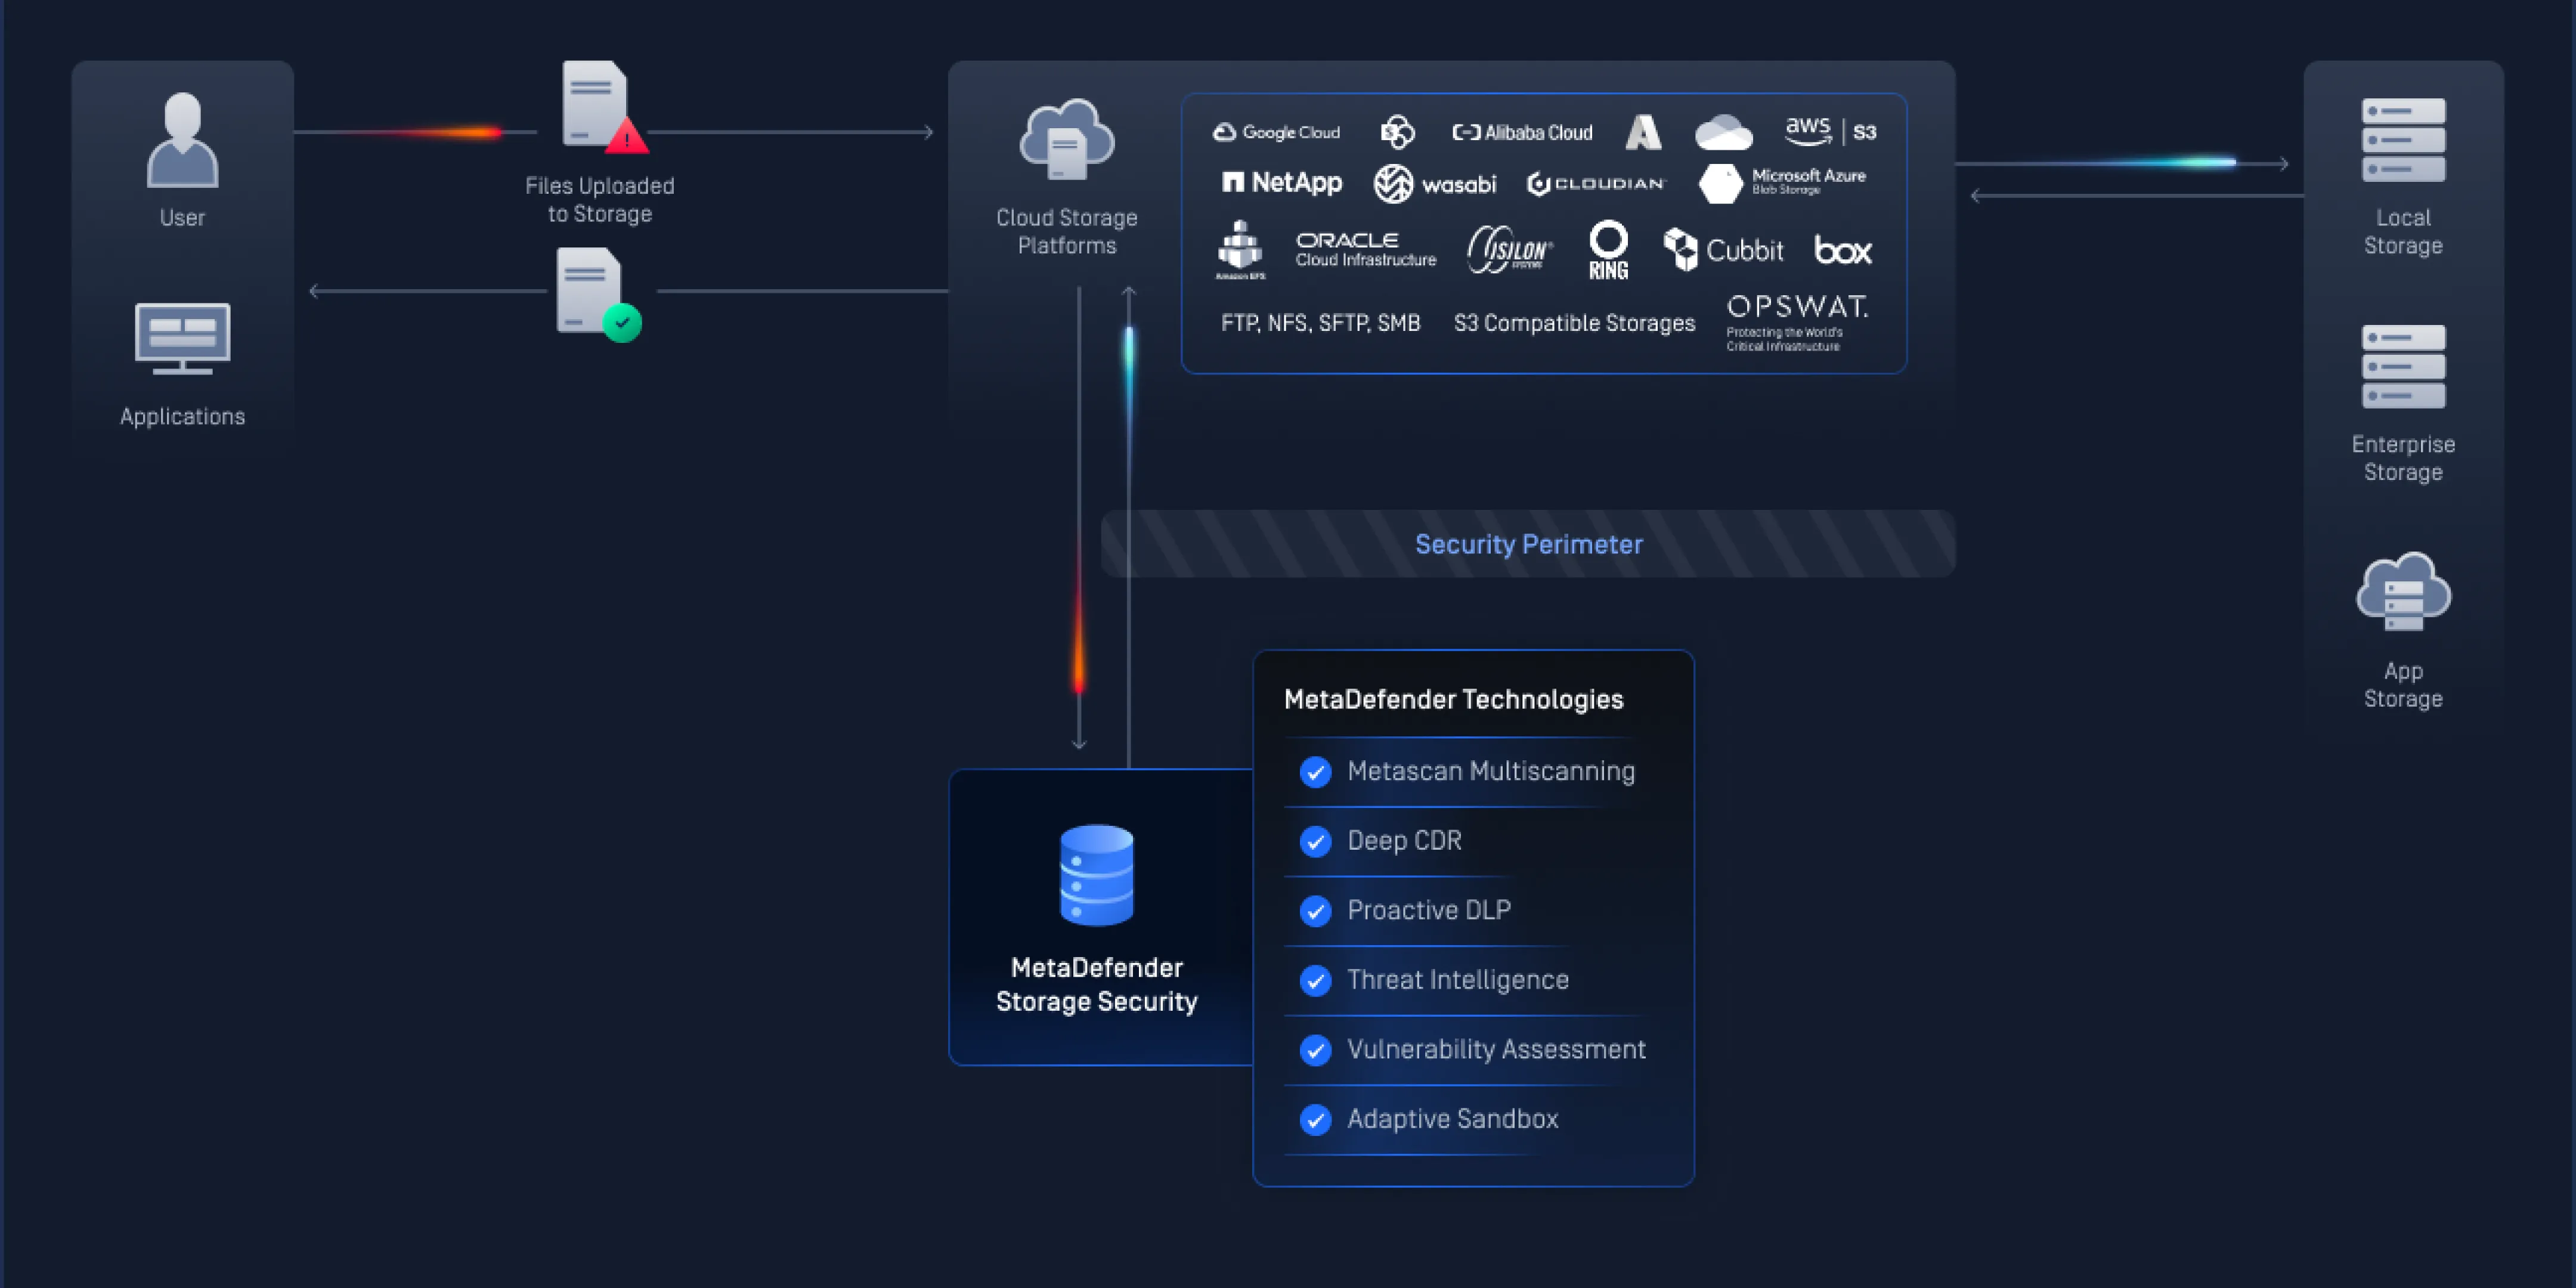
Egységes lefedettség számos tárolási környezetben
Lehetővé teszi a zökkenőmentes és biztonságos együttműködést a helyszíni, hibrid és felhőalapú tárolók között, így a felhasználók és a szervezetek biztonságosan megoszthatják a fájlokat, függetlenül attól, hogy milyen tárolórendszert használnak.
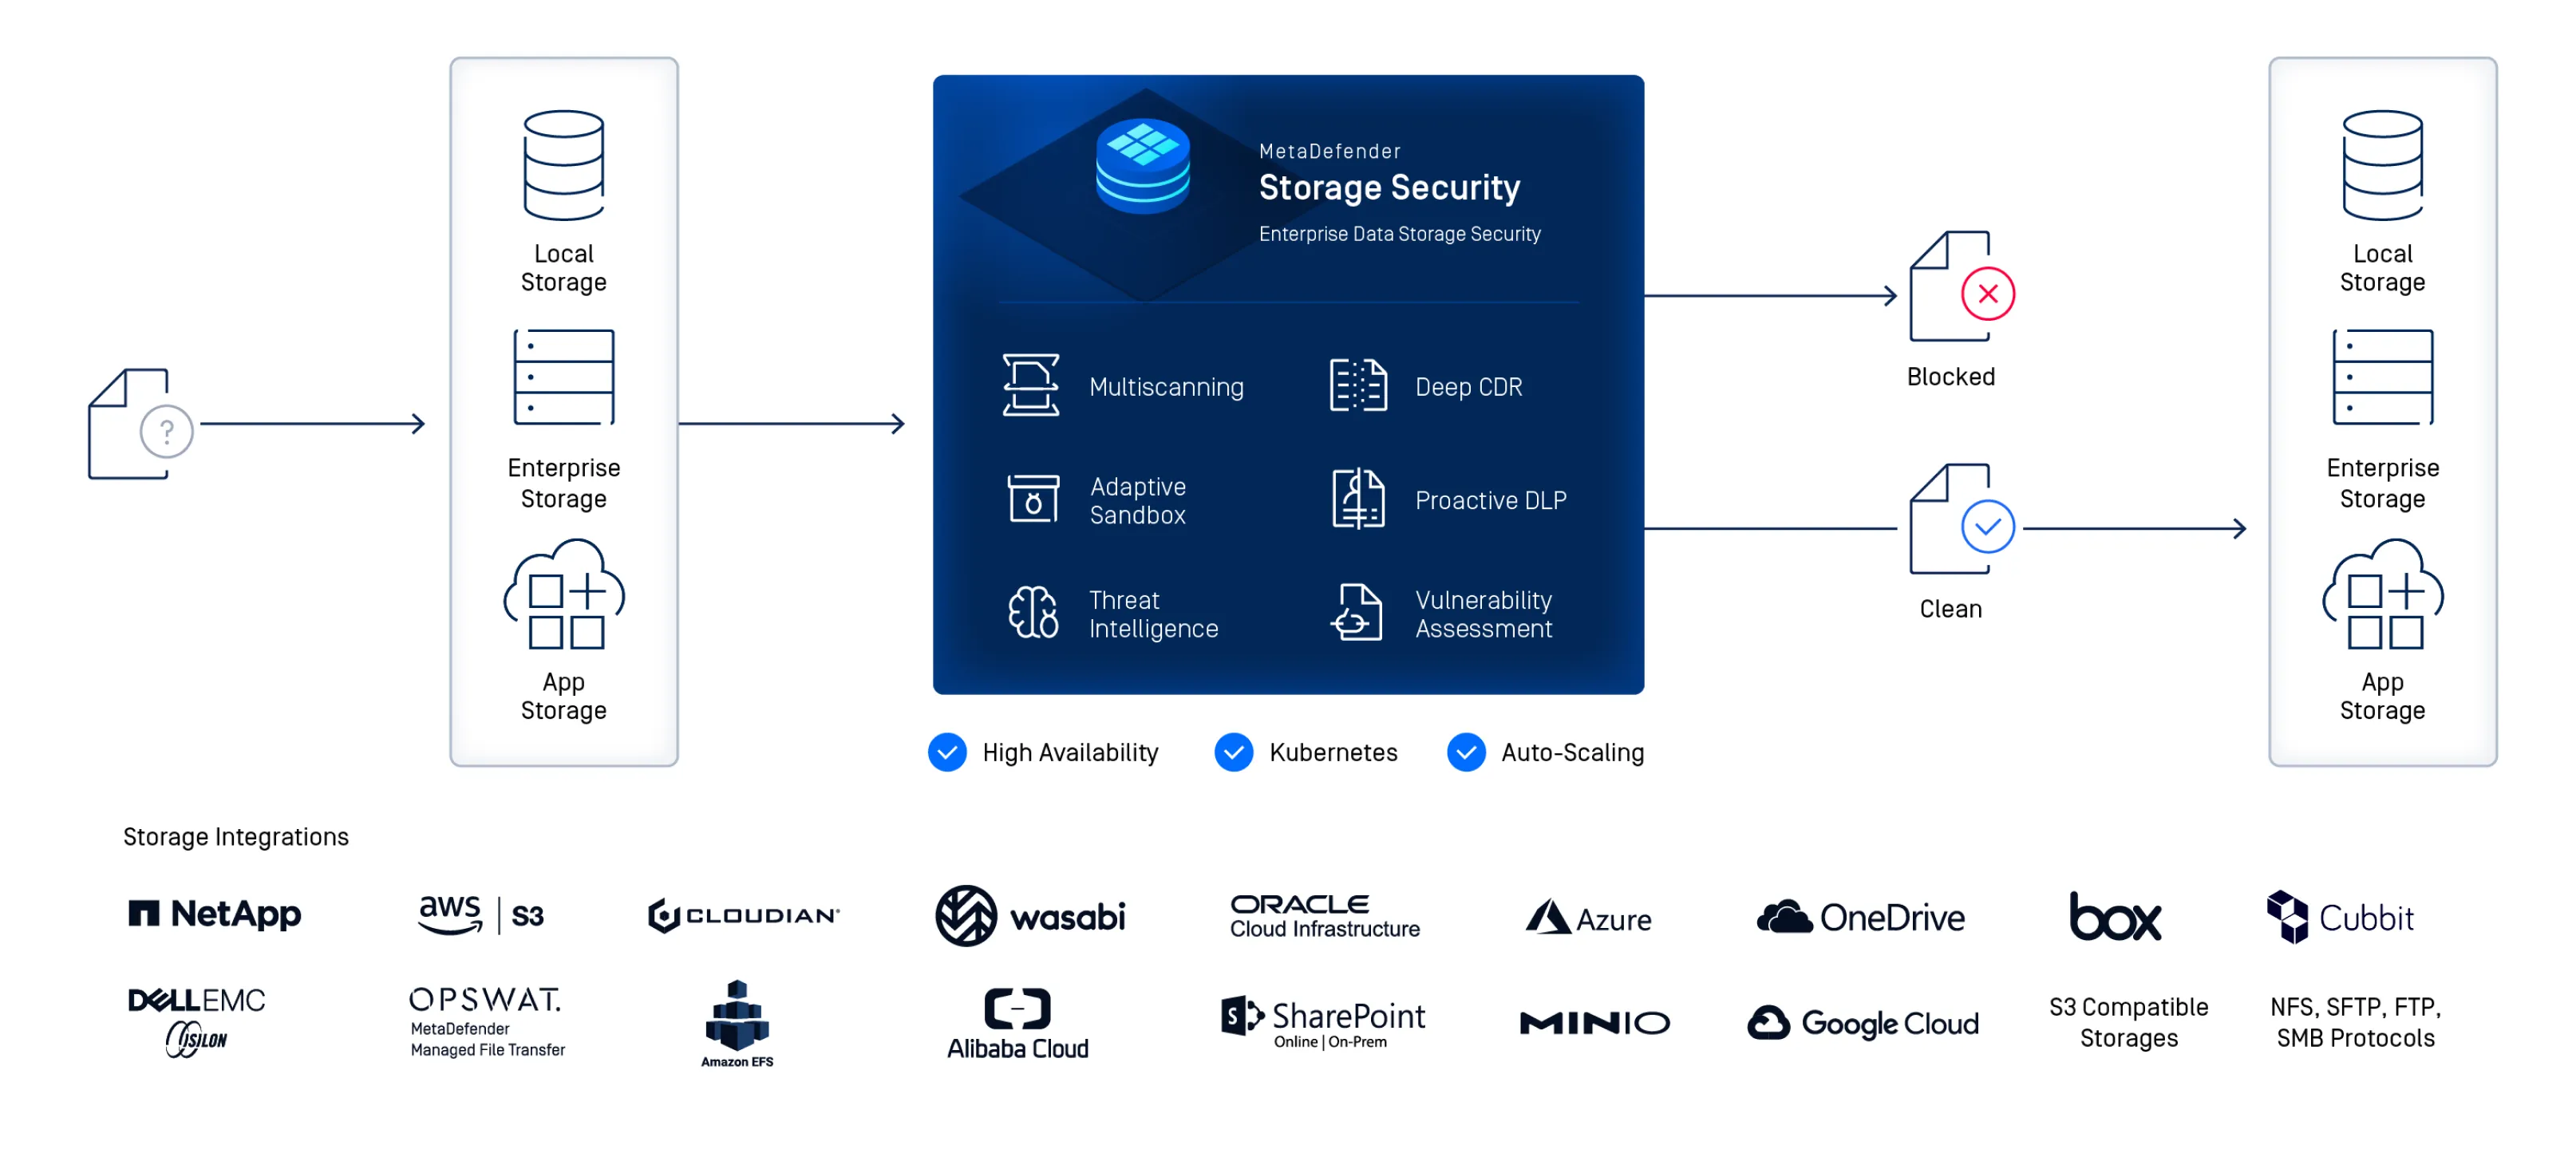
Automatizált szabályozási és irányelv-ellenőrzés
Teljes körű ellenőrzést biztosít a biztonsági irányelvek felett. Egyéni fájlfeldolgozási munkafolyamatok az Ön szervezetének egyedi igényeihez igazítva, további API nélkül.
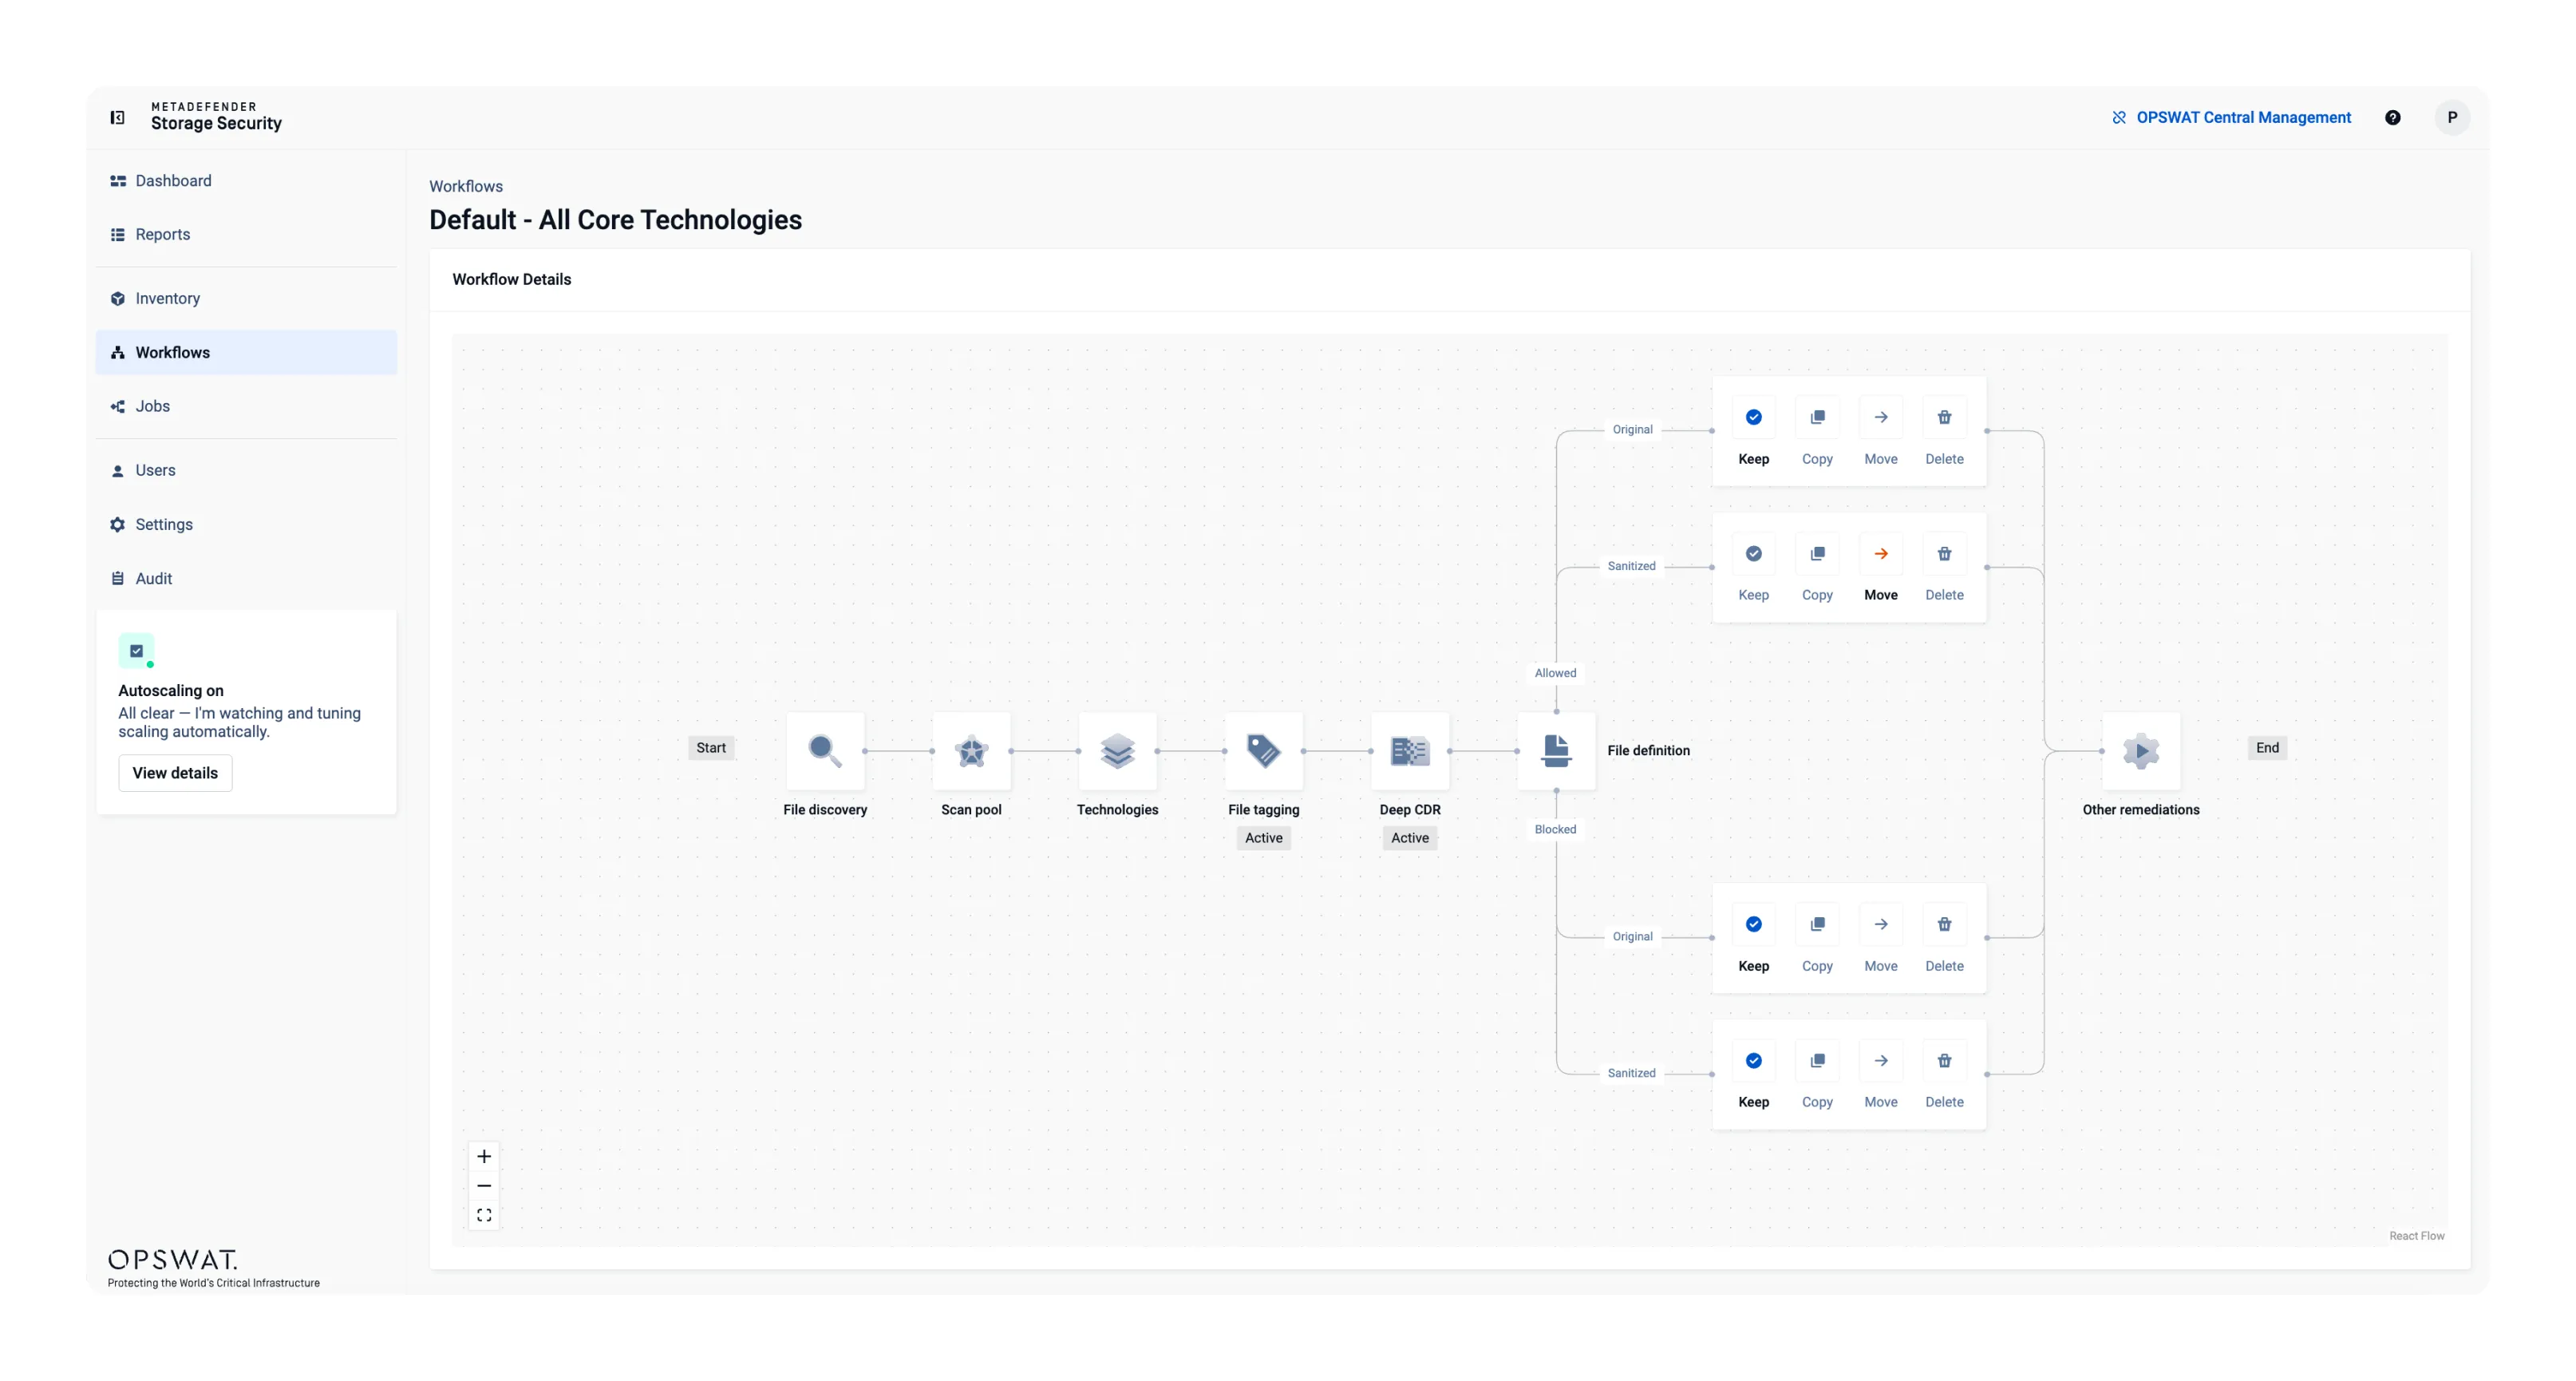
Rugalmas telepítés és magas rendelkezésre állás a vállalati tárolási megoldásokhoz
Telepítse a MetaDefender Storage Security helyi, hibrid vagy felhőalapú tárolókörnyezetekben a skálázható védelem érdekében. Profitáljon a folyamatos biztonságból a redundáns és elosztott architektúrákkal, amelyek minimalizálják az állásidőt és fenntartják a szolgáltatás megbízhatóságát.
- All-in-One platform

Minden egyben: fenyegetések észlelése és megelőzése
AMetascan™ Multiscanning, a Deep CDR™ technológia, a Proactive DLP™, File-Based Vulnerability Assessment, valamint Adaptive Sandbox hogy felderítse és semlegesítse a tárolt fájlokban rejtőző, lappangó fenyegetéseket.
- Együttműködés

Egységes lefedettség számos tárolási környezetben
Lehetővé teszi a zökkenőmentes és biztonságos együttműködést a helyszíni, hibrid és felhőalapú tárolók között, így a felhasználók és a szervezetek biztonságosan megoszthatják a fájlokat, függetlenül attól, hogy milyen tárolórendszert használnak.
- Automatizálás

Automatizált szabályozási és irányelv-ellenőrzés
Teljes körű ellenőrzést biztosít a biztonsági irányelvek felett. Egyéni fájlfeldolgozási munkafolyamatok az Ön szervezetének egyedi igényeihez igazítva, további API nélkül.
- Rugalmasság és elérhetőség

Rugalmas telepítés és magas rendelkezésre állás a vállalati tárolási megoldásokhoz
Telepítse a MetaDefender Storage Security helyi, hibrid vagy felhőalapú tárolókörnyezetekben a skálázható védelem érdekében. Profitáljon a folyamatos biztonságból a redundáns és elosztott architektúrákkal, amelyek minimalizálják az állásidőt és fenntartják a szolgáltatás megbízhatóságát.
Bármely vállalati
tárolási architektúrához rendelkezésre álló telepítési lehetőségek
Akár a felhő gyors skálázhatóságára, akár a helyben lévő infrastruktúra ellenőrzésére, akár a SaaS egyszerűségére van szüksége, a MetaDefender Storage Security zökkenőmentes integrációt és megbízható védelmet biztosít minden platformon.
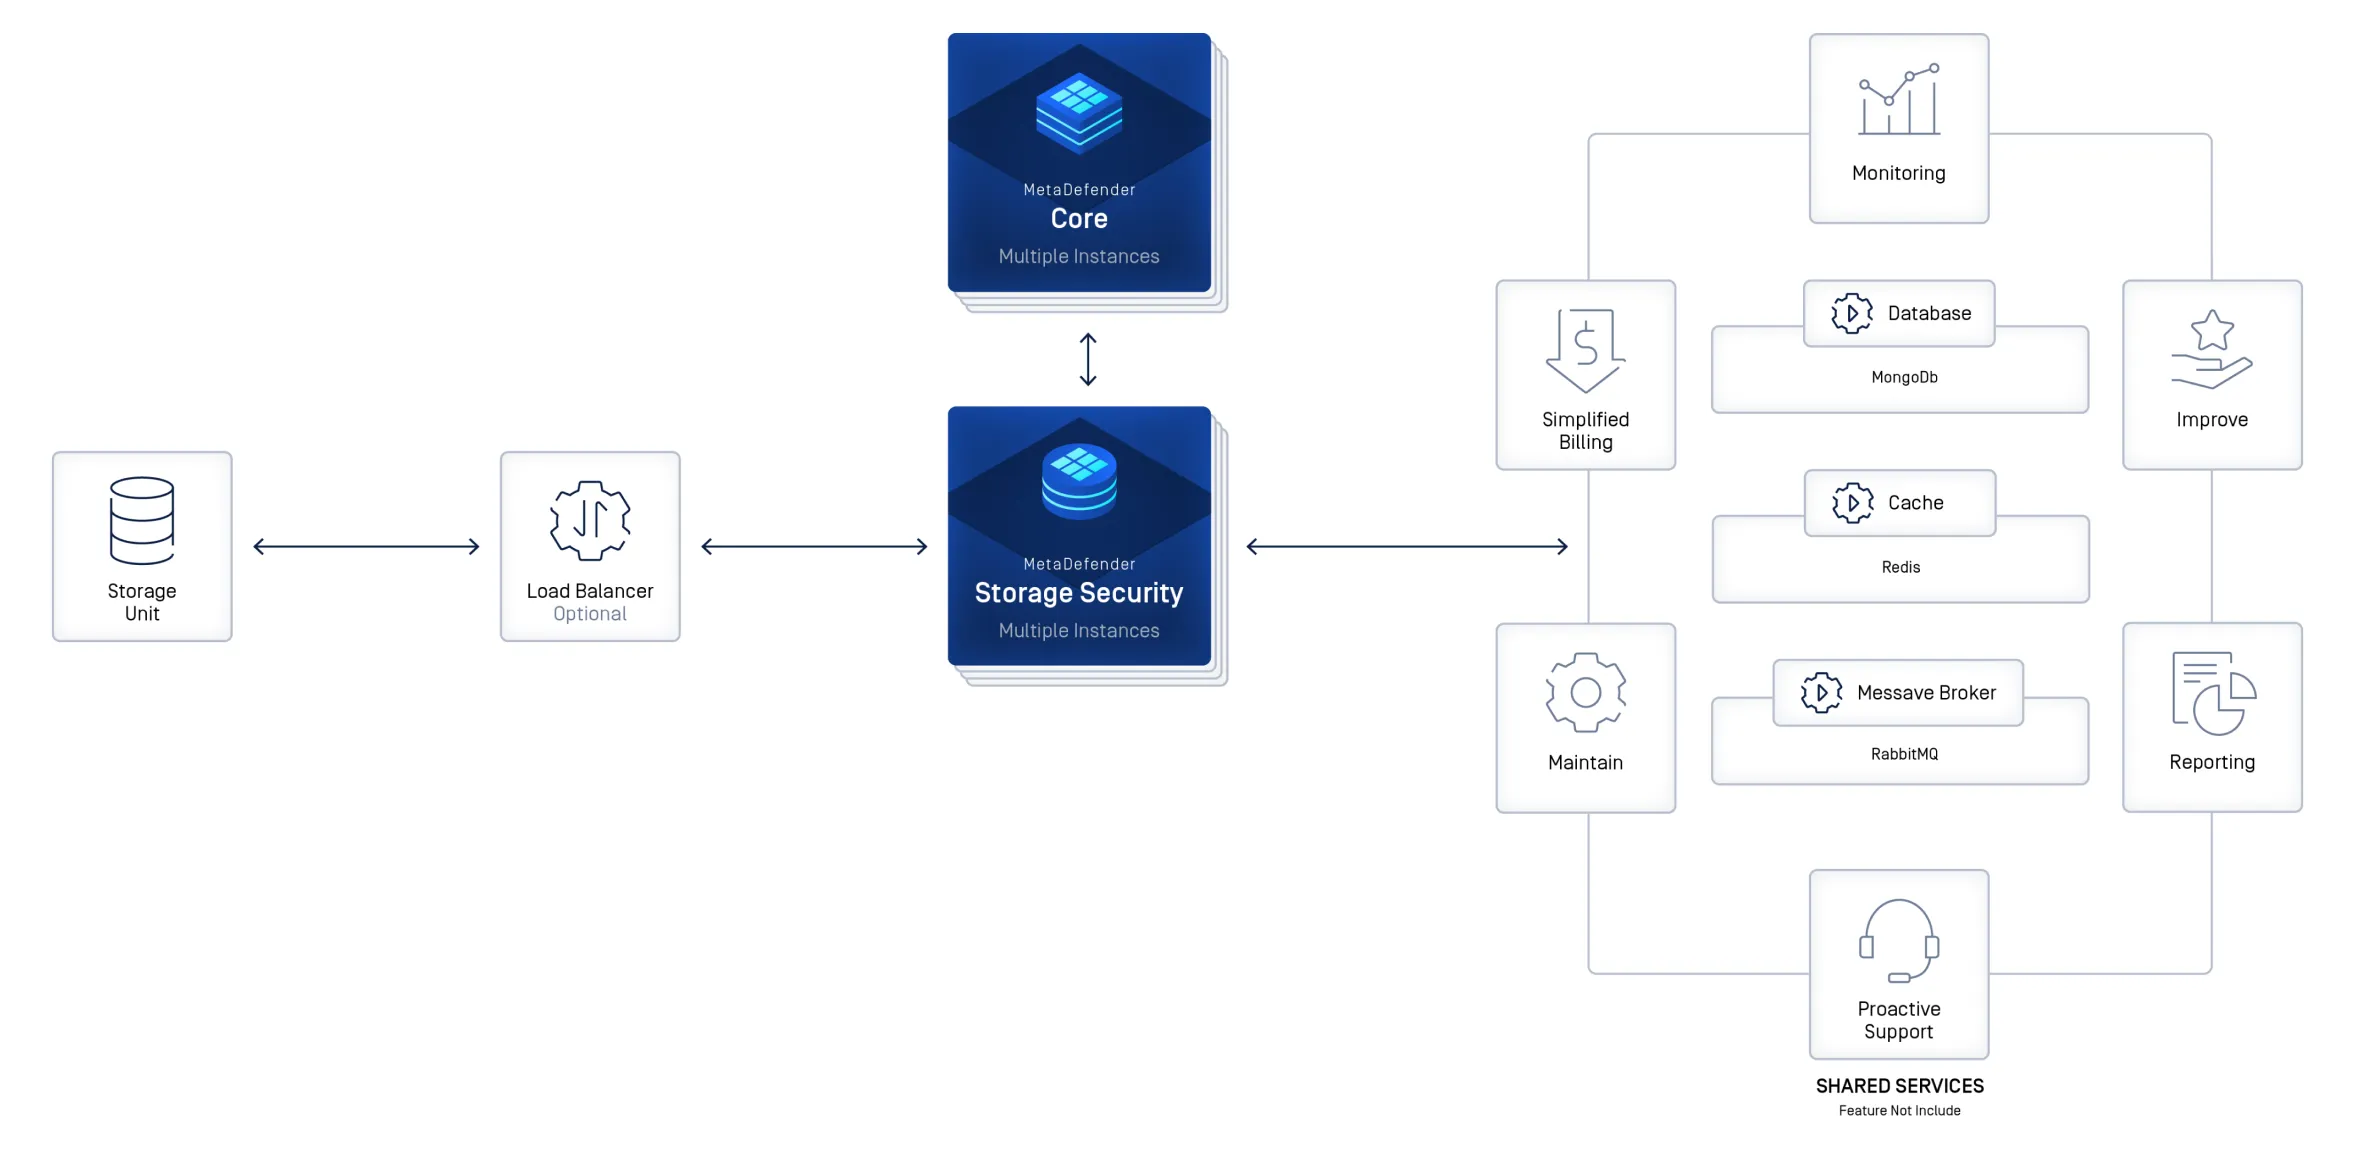
Helyszíni és hibrid telepítések optimalizálása virtuális gépekkel
Fokozott irányítás és testreszabhatóság a helyben és hibrid tárolók esetében. A MetaDefender Storage Security támogatja a közepes és nagy munkaterhelést, óránként több mint 100 000 fájlt dolgoz fel skálázható, megbízható teljesítménnyel.
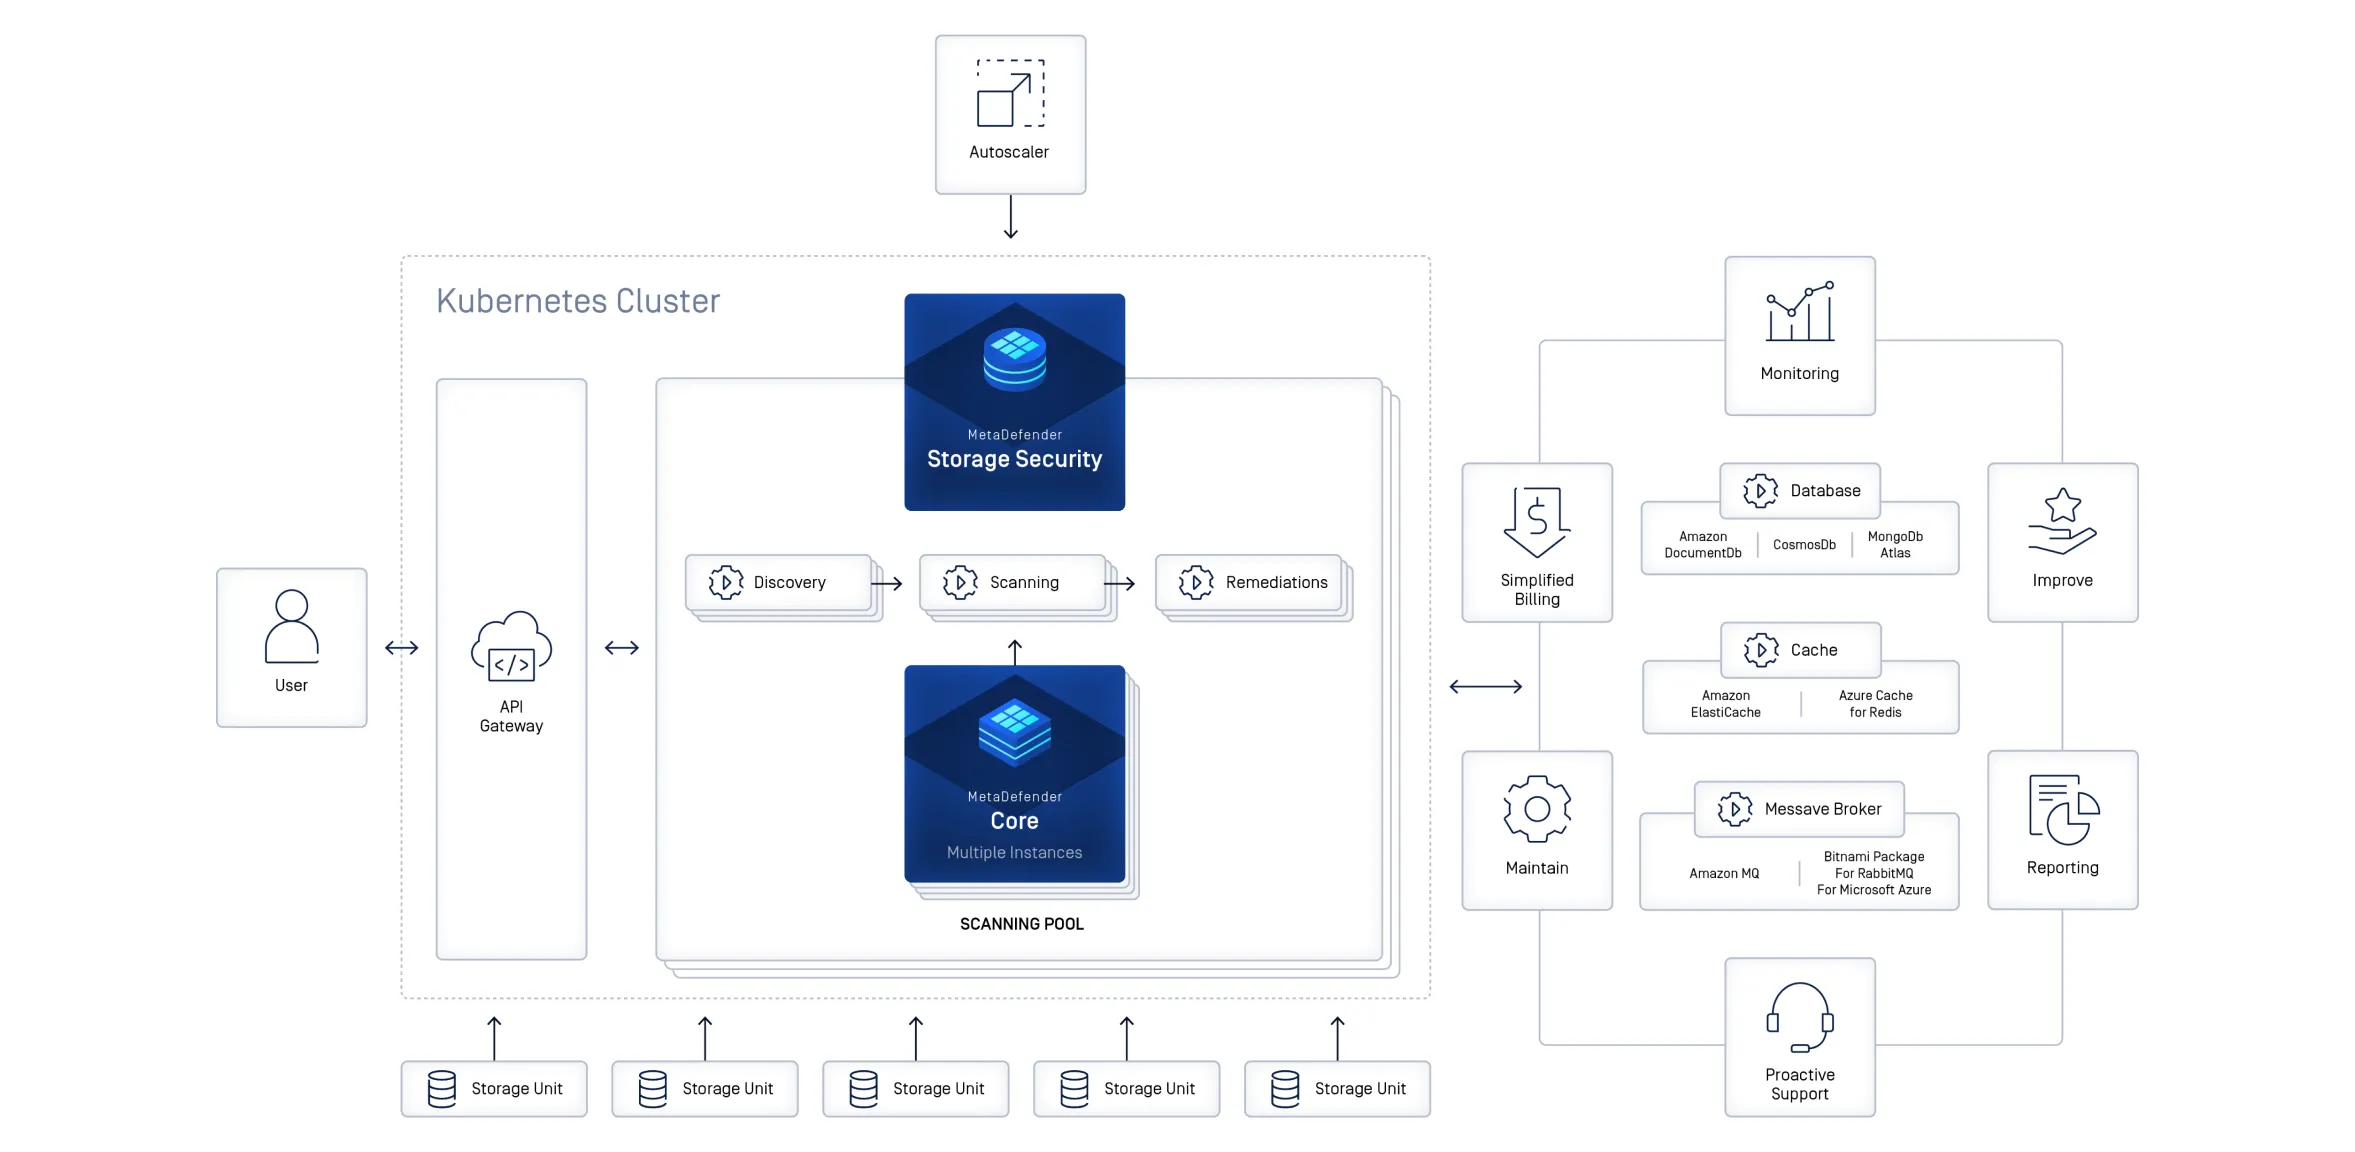
Modern architektúra a Kubernetes telepítéssel
Telepítse méretarányosan az elosztott alkalmazásokat konténerekben helyben és hibrid felhőkörnyezetekben. Profitáljon a hatékony munkaterhelés-kezelésből, a költségoptimalizálásból és a Helm on Kubernetes szolgáltatások, például az OpenShift, EKS, AKS és GKE támogatásából.
Futtassa a „ MetaDefender ” szolgáltatást (Storage Security ) a saját „ Cloud ” példányain, az Ön által irányított infrastruktúrán
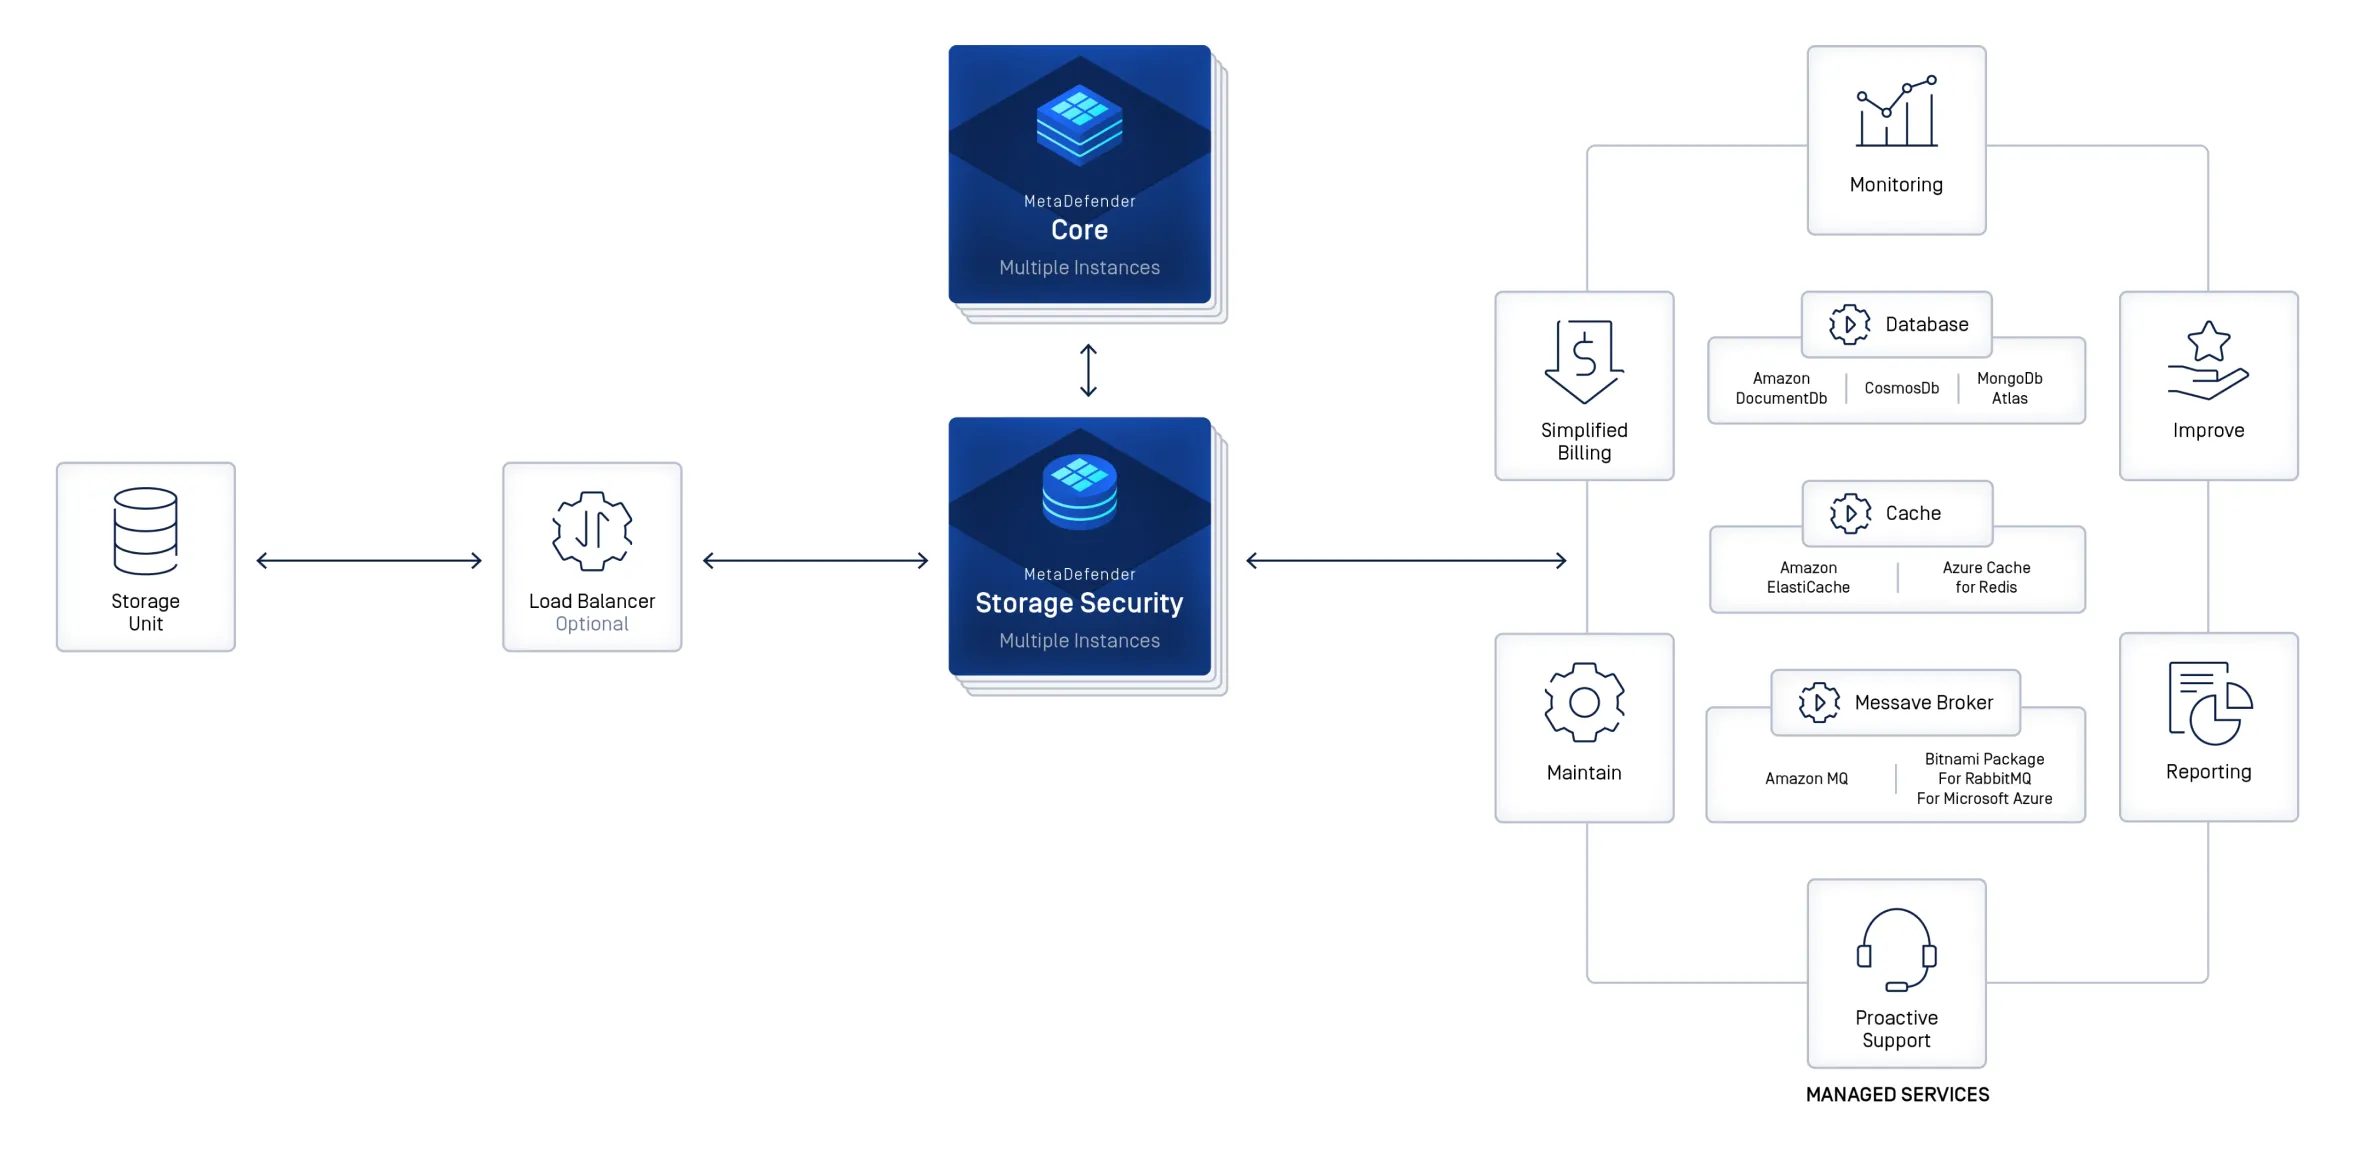
Telepítse az MetaDefender Storage Security szolgáltatást saját felhőalapú példányaira olyan szolgáltatóknál, mint az AWS, az Azure és a Google Cloud. Ön megtartja az irányítást az infrastruktúra, a méretezhetőség és a konfiguráció felett, integrálhatja a meglévő felhőalapú és helyszíni rendszerekkel, valamint biztosíthatja a beépített biztonságot a szabályozási előírásoknak való megfelelés érdekében.
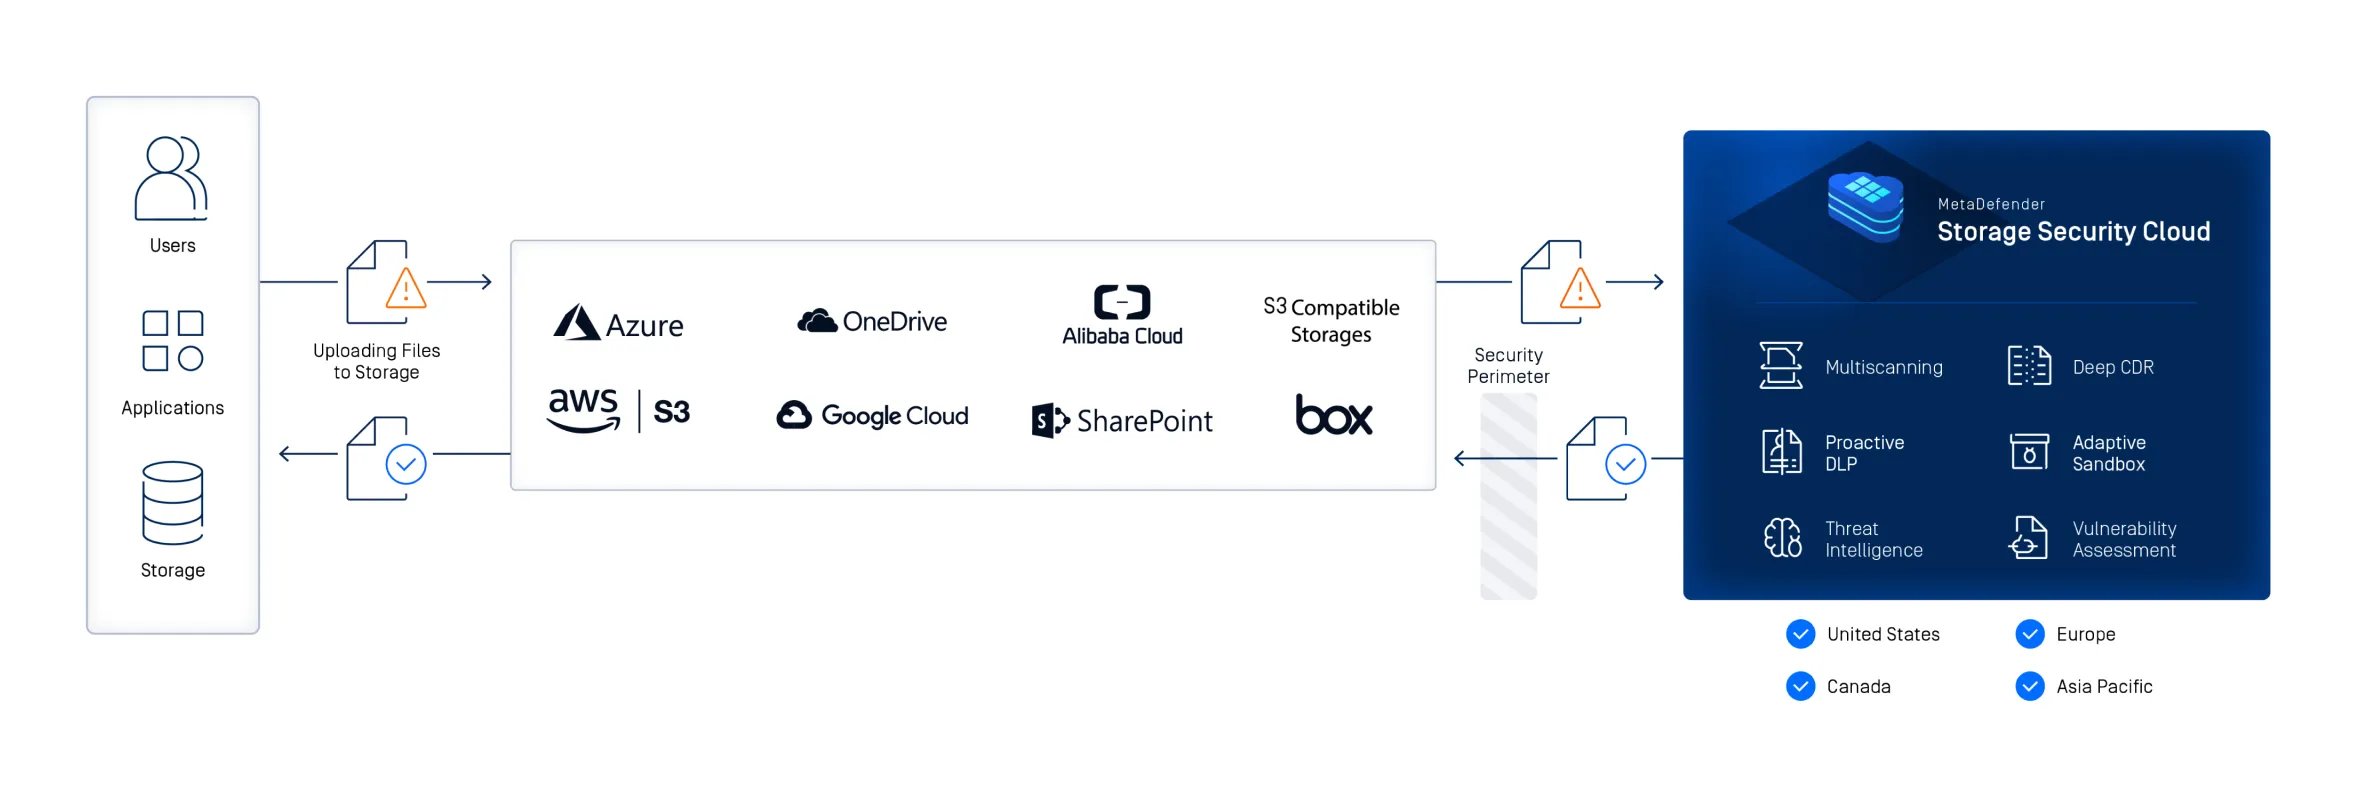
Szerezzen be teljes körűen kezelt védelmet anélkül, hogy saját IT-személyzetre vagy az „ Hardware ” program futtatására lenne szüksége
Egyszerűsítse a biztonsági feladatokat az MetaDefender Storage Security Cloud segítségével – ez egy teljes körűen kezelt, felhőalapú szolgáltatás, amelynek köszönhetően nincs szükség külön IT-személyzetre vagy hardverre. Csatlakoztassa felhőalapú és helyszíni tárolóit, és biztosítsa a beépített biztonsági funkciókat a szabályozási előírások betartása érdekében.
- Virtuális gépek

Helyszíni és hibrid telepítések optimalizálása virtuális gépekkel
Fokozott irányítás és testreszabhatóság a helyben és hibrid tárolók esetében. A MetaDefender Storage Security támogatja a közepes és nagy munkaterhelést, óránként több mint 100 000 fájlt dolgoz fel skálázható, megbízható teljesítménnyel.
- Kubernetes
Modern architektúra a Kubernetes telepítéssel
Telepítse méretarányosan az elosztott alkalmazásokat konténerekben helyben és hibrid felhőkörnyezetekben. Profitáljon a hatékony munkaterhelés-kezelésből, a költségoptimalizálásból és a Helm on Kubernetes szolgáltatások, például az OpenShift, EKS, AKS és GKE támogatásából.
- IaaS

Futtassa a „ MetaDefender ” szolgáltatást (Storage Security ) a saját „ Cloud ” példányain, az Ön által irányított infrastruktúrán
Telepítse az MetaDefender Storage Security szolgáltatást saját felhőalapú példányaira olyan szolgáltatóknál, mint az AWS, az Azure és a Google Cloud. Ön megtartja az irányítást az infrastruktúra, a méretezhetőség és a konfiguráció felett, integrálhatja a meglévő felhőalapú és helyszíni rendszerekkel, valamint biztosíthatja a beépített biztonságot a szabályozási előírásoknak való megfelelés érdekében.
- SaaS

Szerezzen be teljes körűen kezelt védelmet anélkül, hogy saját IT-személyzetre vagy az „ Hardware ” program futtatására lenne szüksége
Egyszerűsítse a biztonsági feladatokat az MetaDefender Storage Security Cloud segítségével – ez egy teljes körűen kezelt, felhőalapú szolgáltatás, amelynek köszönhetően nincs szükség külön IT-személyzetre vagy hardverre. Csatlakoztassa felhőalapú és helyszíni tárolóit, és biztosítsa a beépített biztonsági funkciókat a szabályozási előírások betartása érdekében.
Csatlakozzon bárhonnan, ahol az adatai tárolódnak
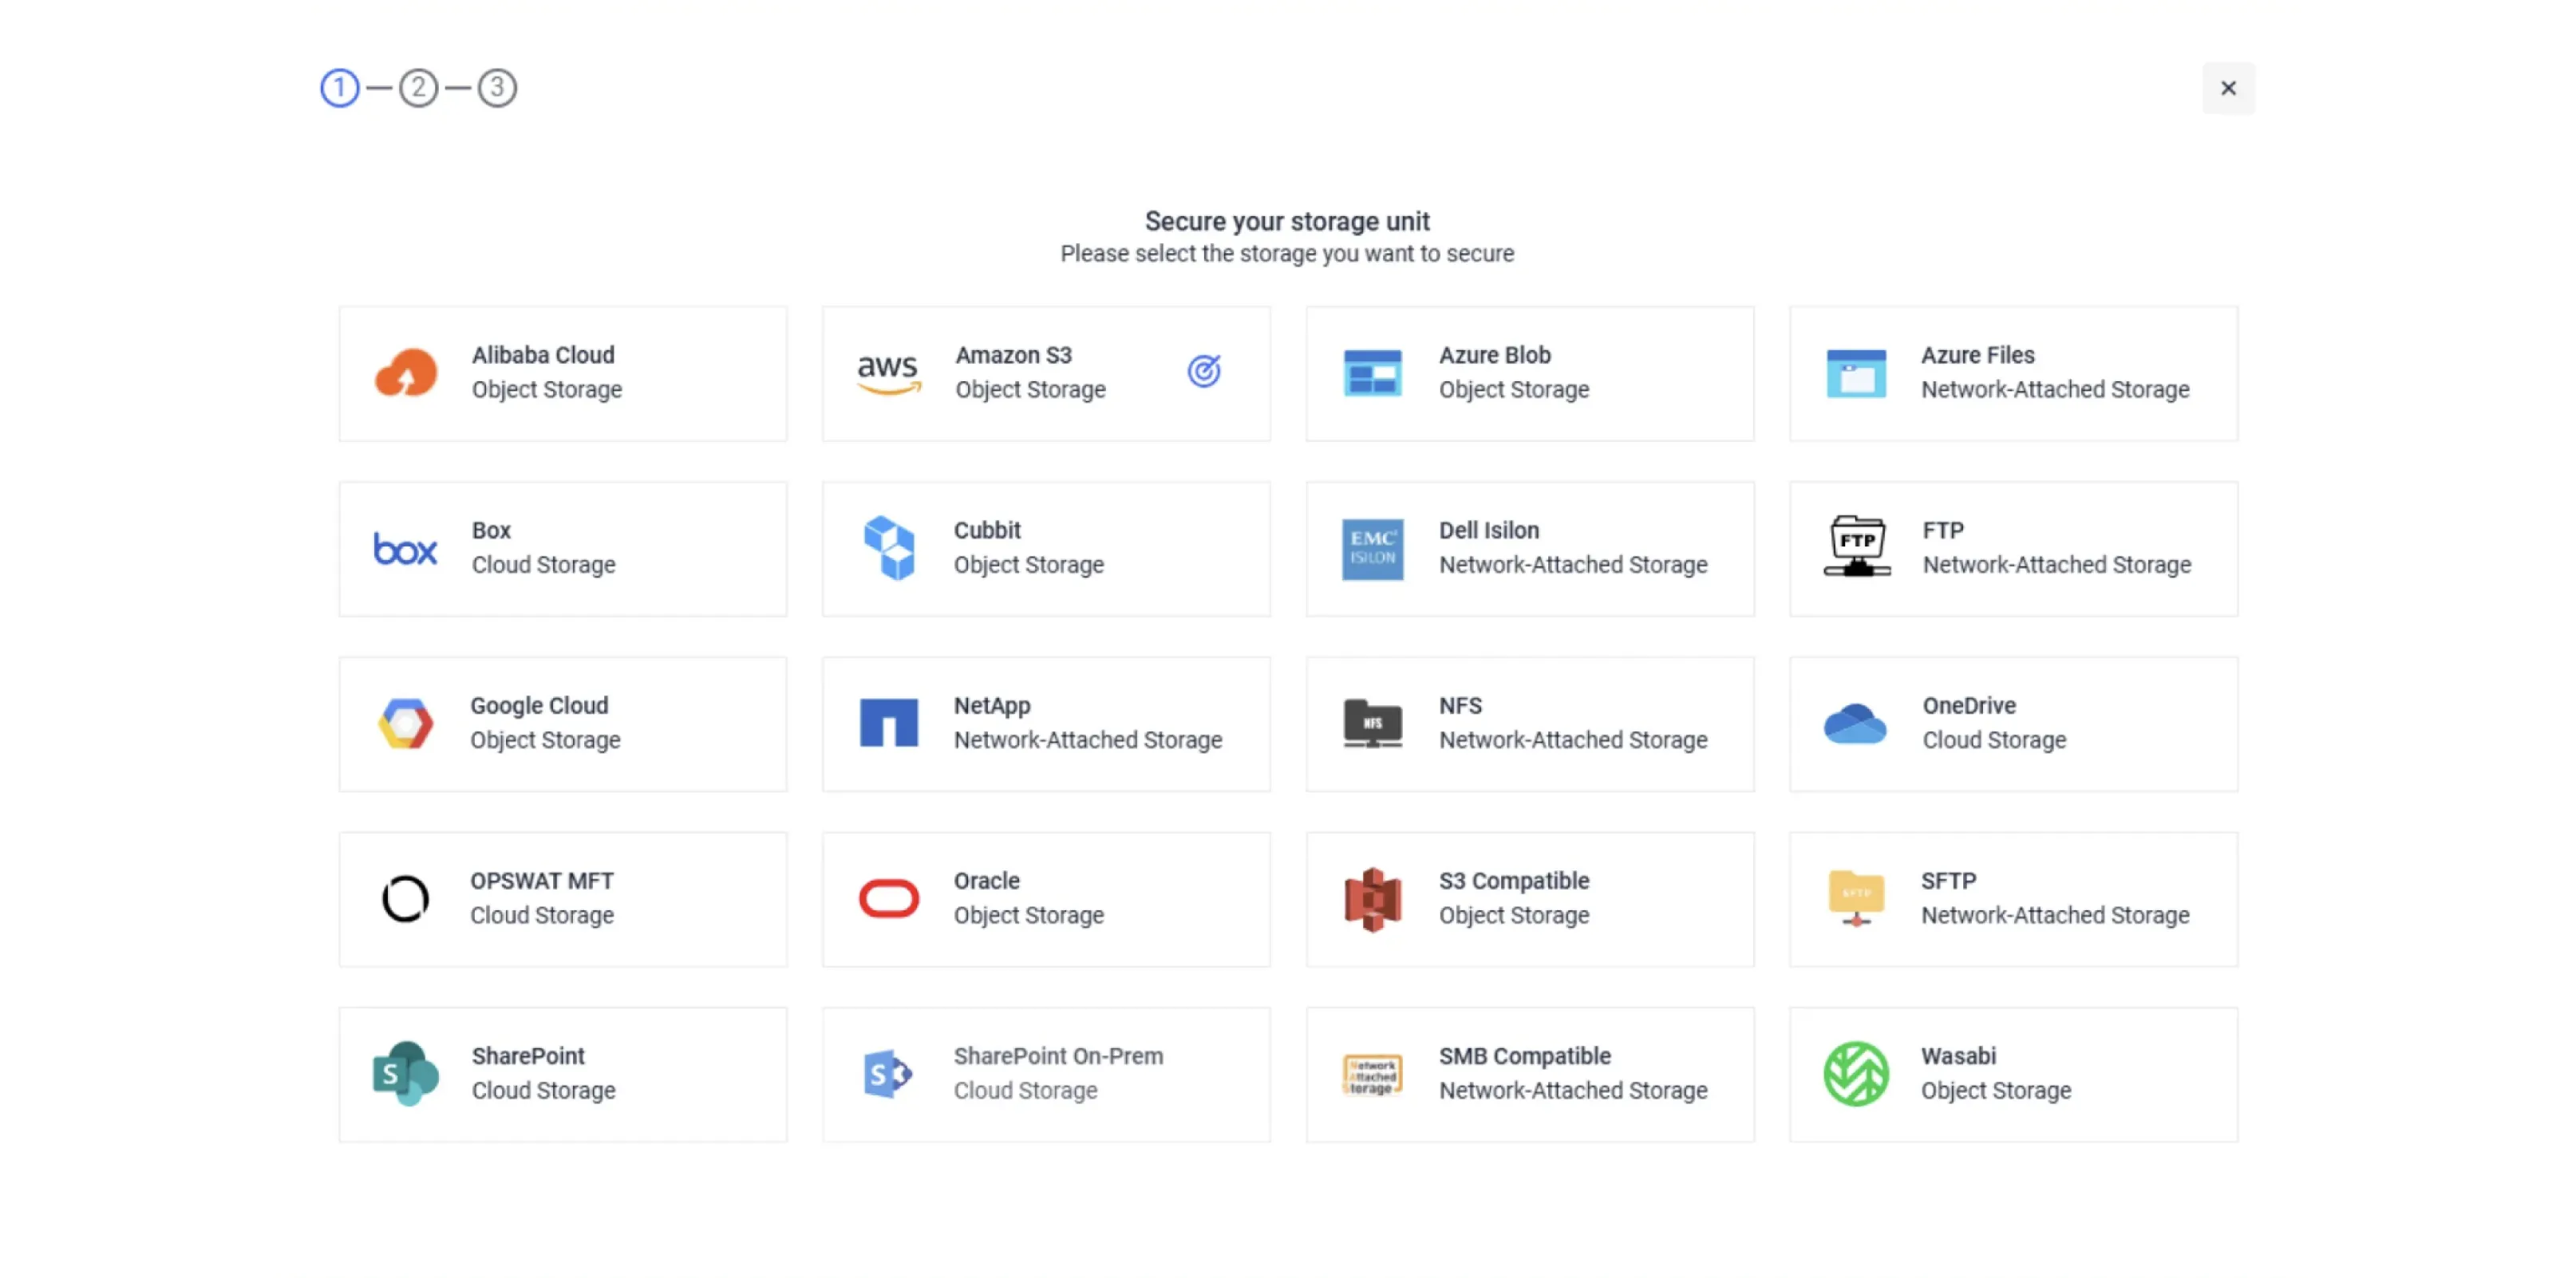
MetaDefender Storage Security Natív módon integrálódik az Ön által már használt tárolási platformokkal: Amazon S3, Azure, Google Cloud, NetApp, SharePoint, Box, OneDrive és még sok más. Emellett S3-kompatibilis, SMB, NFS, SFTP vagy FTP rendszerekkel is együttműködik. Biztosítson védelmet és megelőzést a tárolórendszerében anélkül, hogy változtatnia kellene az infrastruktúráján.
A világ létfontosságú értékeinek megbízható védelme
- "A MetaDefender Storage Security nagyon könnyen feltelepíthető volt a felhőkörnyezetünkbe, ami számunka egy kimondottan fontos szempont volt."Tamir RonenInformációbiztonsági igazgató, HiBob
- MetaDefender ,Storage Security ésCloud megvalósításával a szervezet megbízható és biztonságos SharePoint Online-környezetet hozott létre anélkül, hogy ez a termelékenység vagy a felhasználói élmény rovására ment volna.
- „Volt egy időszak, amikor kézzel ellenőriztük a naplófájlokat, csak azért, hogy megbizonyosodjunk arról, hogy a vizsgálatok valóban lefutnak. Ez a mértékű bizonytalanság nem volt fenntartható.”Vezető rendszermérnök
- „Egy ilyen érzékeny környezetben történő biztonsági megoldás bevezetése rendkívüli pontosságot és bizalmat igényel. A OPSWAT -nek szigorú ellenőrzés mellett kellett bizonyítania képességeit.”Senior biztonsági építész
Az iparágak széles körében elismert, érzékeny adatok kezelésében
MetaDefender Storage Security megvédi a szigorúan szabályozott iparágakat, ahol akár egyetlen kompromittált fájl is szabályozási, pénzügyi vagy hírnévbeli károkat okozhat.
Pénzügyi és banki adatok biztonsága
A tranzakciók, nyilvántartások és ügyféladatok védelme a fájlokon keresztül terjedő fenyegetésekkel szemben.
A pénzügyi intézmények naponta hatalmas mennyiségű érzékeny fájlt kezelnek, ideértve a hitelkérelmeket, a számlanyilvántartásokat, a biztosítási kárigényeket és a tranzakciós dokumentumokat. A MetaDefender Storage Security valós időben ellenőrzi és megtisztítja ezeket a fájlokat, így a bankok és a biztosítók megelőzhetik a rosszindulatú szoftverek behatolását, megakadályozhatják az adatszivárgást, és megfelelhetnek a szigorú szabályozási követelményeknek.
A betegek és az orvosi adatok biztonságának biztosítása
Az orvosi dokumentációk és képalkotó fájlok biztonsága és a szabályoknak való megfelelés
A kórházak és az egészségügyi szolgáltatók hatalmas mennyiségű érzékeny adatot tárolnak, ideértve az orvosi dokumentációkat, a laboreredményeket és a diagnosztikai felvételeket. MetaDefender AStorage Security megvédi ezeket az adatokat a fájlokon keresztül terjedő fenyegetésektől és a jogosulatlan hozzáféréstől, így az egészségügyi szervezetek biztosítani tudják a HIPAA-előírások betartását, és zavartalanul tudják nyújtani a betegellátást.
A kritikus kormányzati rendszerek védelme
Ügynökségi titkosított adatok domainközi átvitele és a „ air-gapped ” védelme
Az állami szervek érzékeny polgári adatokat kezelnek, és sok esetben olyan titkos információkat is, amelyek a legmagasabb szintű biztonságot igénylik. MetaDefender AStorage Security támogatja a doménközi adatátvitelt, így a fájlok elszigetelt biztonsági domének között mozoghatnak anélkül, hogy veszélyeket terjesztenének át, és teljes mértékben telepíthető air-gapped olyan környezetekben is, ahol nincs külső kapcsolat. A szervek ellenőrizik és megtisztítják a tárolt fájlokat, megakadályozzák az adatszivárgást, és megfelelnek a szigorú megfelelőségi előírásoknak.
A biztonsági mentésekből és archívumokból a már nem aktív fenyegetések eltávolítása
Keresse meg és távolítsa el a tárolt biztonsági másolatokban és archívumokban rejtőző rosszindulatú programokat
A biztonsági mentések megőrzik mindazt, ami a lemezen volt a futtatásukkor, beleértve a még fel nem fedezett kártevőket is, így a visszaállítás az eredeti incidens után jóval később is újra bejuttathatja a fertőzést. MetaDefender Storage Security átvizsgálja az SMB- vagy NFS-megosztásként csatlakoztatott adattárakat, és újra felhasználja az eredményeket a megváltozatlan fájlok esetében.
Támogassa megfelelési követelményeit
bizalommal
MetaDefender Storage Security segít a szervezeteknek biztonsági intézkedéseik megerősítésében azáltal, hogy a tárolt fájlokat rosszindulatú programok, érzékeny adatok és sebezhetőségek szempontjából vizsgálja át. Ezek a funkciók támogatják a szabályozásokhoz és keretrendszerekhez – például a HIPAA-hoz, a GDPR-hez, a PCI DSS-hez vagy a GLBA-hoz – kapcsolódó megfelelési kezdeményezéseket és biztonsági gyakorlatokat.
GYIK
MetaDefender Storage Security A megoldás a helyszíni, hibrid és felhőalapú tárolók védelmére szolgál, natív és kompatibilis integrációkkal olyan platformokhoz, mint az Amazon S3, a Microsoft Azure, a Google Cloud, a NetApp, a Dell EMC Isilon, a SharePoint Online, az OneDrive és a Box. Ezenkívül támogatja az SMB, NFS, SFTP és S3-kompatibilis tárolókat is.
Közvetlenül szabályozhatja a rendszer terhelését. A vizsgálatok „Magas”, „Közepes” vagy „Alacsony” prioritással rendelkeznek, így terhelés esetén háttérbe szorulnak az aktív feladatok mellett; az átviteli sebesség a párhuzamos vizsgálati beállítások révén állítható; az ismételt vizsgálatok során a változatlan fájloknál a korábbi eredmények kerülnek felhasználásra, így az újravizsgálat csak a megváltozott részekre vonatkozik.
Több technológiát ötvöz: a Metascan™-t Multiscanning -et több mint 30 motoron keresztül, a Deep CDR™ technológiát, a Proactive DLP™-t, az File-Based Vulnerability Assessment szolgáltatást, valamint Adaptive Sandbox; ezek segítségével felismeri és kezelni tudja az ismert, ismeretlen és nehezen felderíthető fenyegetéseket.
MetaDefender Storage Security koordinálja a tárolórendszer egészére kiterjedő védelmet azáltal, hogy csatlakozik a tárolóhelyekhez, alkalmazza a szabályzatokat, eldönti, mely fájlokat kell ellenőrizni, és az eredmények alapján intézkedik. MetaDefender ACore az eljárás mögött álló elemzőmotor, amely minden fájlon futtatja a Metascan™ Multiscanning, a Deep CDR™ technológiát, a Proactive DLP™-t és az egyéb észlelési technológiákat. Minden MetaDefender Storage Security csomag tartalmaz egy MetaDefender Core motorkészletet, így az elemzési képesség beépített, a nagyobb átviteli sebességű telepítések pedig a Core példányok hozzáadásával skálázhatók.
Igen. Az igény szerinti és az ütemezett vizsgálatok célja, hogy felderítsék és megszüntessék azokat a lappangó fenyegetéseket, amelyek a tárolórendszerekben található nagy mennyiségű meglévő vagy régebbi fájlban rejtőznek.
Támogatja a szabályozási előírások betartására irányuló erőfeszítéseit, segít az érzékeny vagy a szabályzatot sértő tartalmak felderítésében az „ Proactive DLP ” funkcióval, és olyan ellenőrzési bizonyítékokat állít elő, amelyek alátámasztják az olyan szabályozások követelményeit, mint a HIPAA, a GDPR vagy a PCI-DSS.
Telepítheti virtuális gépekre helyszíni és hibrid környezetekben, konténerekben a Kubernetes és a Helm segítségével, illetve felhőalapú IaaS- vagy SaaS-megoldásként.
A Deep CDR™ technológiát úgy fejlesztették ki, hogy eltávolítsa a kockázatos beágyazott objektumokat, és több mint 200 fájltípus esetében tiszta, használható fájlokat állítson elő, ezzel segítve a biztonságos tartalom sértetlenségének és elérhetőségének megőrzését.
