


Azure DevOps
Kategória:Forráskód
Tudjon meg többet Benny Czarny „Cybersecurity Upside Down” című könyvéről
A szoftvercsomagok és az ismert sebezhetőségek azonosítása, a kriptográfiai kockázat felmérése, valamint a mesterséges intelligencia-modellek eredetének és a megadott licencfeltételeknek a vizsgálata.
CycloneDX és SPDX az SBOM-hoz
Külső fejlesztők által készített, nyílt forráskódú „
” Software
CI/CD folyamat és a
-integráció
Software & Az AI-licencre vonatkozó információk
Ismert sebezhetőségek és kriptográfiai kockázatok átláthatósága
A hiányos leltárak miatt a csapatoknak maguknak kell rekonstruálniuk a bizonyítékokat a sebezhetőségek kezelése, a kriptográfiai áttérés és a mesterséges intelligencia-modellek felülvizsgálata céljából.

Előfordulhat, hogy a beszállítói szoftverek és a mesterséges intelligencia-modellfájlok használható leltár nélkül érkeznek, így a csapatoknak a felülvizsgálat előtt maguknak kell megállapítaniuk a csomagverziókat, a kriptográfiai függőségeket, a modellek eredetét és a megadott licencfeltételeket.

Az uniós CRA előírja az SBOM-ra vonatkozó kötelezettségeket, az 14412. számú elnöki rendelet iránymutatásokat tartalmaz a CBOM-ra vonatkozóan, az uniós AI-törvény pedig dokumentációt ír elő a hatálya alá tartozó általános célú mesterséges intelligencia-modellek esetében. A különálló leltárak megnehezítik a bizonyító anyagok összeállítását.

Amikor egy új CVE-t tesznek közzé, a hiányzó csomagnévek és verziószámok késleltetik az első lépést: annak megállapítását, hogy mely szoftverelemeket kell kivizsgálni.
Előfordulhat, hogy a beszállítói szoftverek és a mesterséges intelligencia-modellfájlok használható leltár nélkül érkeznek, így a csapatoknak a felülvizsgálat előtt maguknak kell megállapítaniuk a csomagverziókat, a kriptográfiai függőségeket, a modellek eredetét és a megadott licencfeltételeket.
Az uniós CRA előírja az SBOM-ra vonatkozó kötelezettségeket, az 14412. számú elnöki rendelet iránymutatásokat tartalmaz a CBOM-ra vonatkozóan, az uniós AI-törvény pedig dokumentációt ír elő a hatálya alá tartozó általános célú mesterséges intelligencia-modellek esetében. A különálló leltárak megnehezítik a bizonyító anyagok összeállítását.
Amikor egy új CVE-t tesznek közzé, a hiányzó csomagnévek és verziószámok késleltetik az első lépést: annak megállapítását, hogy mely szoftverelemeket kell kivizsgálni.
8,7 millió harmadik féltől származó könyvtár csomagneveinek, verzióinak, licencadatainak, kritikus szoftverfrissítéseinek és ismert biztonsági réseinek felsorolása.
Vizsgálja meg az algoritmusokat, könyvtárakat, tanúsítványokat, protokollokat és a kapcsolódó kriptográfiai anyagokat. Tekintse át a klasszikus és kvantumkockázatokat, és ahol lehetséges, javasoljon helyettesítő megoldásokat az áttéréssel kapcsolatos döntések megalapozása érdekében.
A modellfájlokat össze kell vetni azokkal a tárolókkal, amelyekről ismert, hogy ugyanazokat a bájtokat teszik közzé, és be kell jelenteni a rendelkezésre álló, deklarált licenceket, így a lektoroknak konkrét hivatkozásokat biztosítva a származás és a licencelés ellenőrzéséhez.
A szigetelt hálózatokon belül található támogatott fájlok elemzése. A szükséges adatbázisok helyi telepítésével a csapatok a szkennelés során felhőkapcsolat nélkül is elvégezhetik a BOM-ellenőrzéseket.
Egyetlen motor segítségével készítsen szoftver-, kriptográfiai és mesterséges intelligencia-leltárakat, így nem kell minden leltártípushoz külön vizsgálati munkafolyamatot beállítania.
Állítsa be a szoftveres sebezhetőségi küszöbértékeket és a csomaglicenc-korlátozásokat. A munkafolyamat követelményeinek megfelelően külön-külön engedélyezze a kriptográfiai kockázatok és a kiválasztott AI-modell-licencek blokkolását.
Tekintse át a vizsgálati összefoglalót, váltson az SBOM, CBOM és AIBOM eredmények között, majd exportálja a szükséges jelentést.
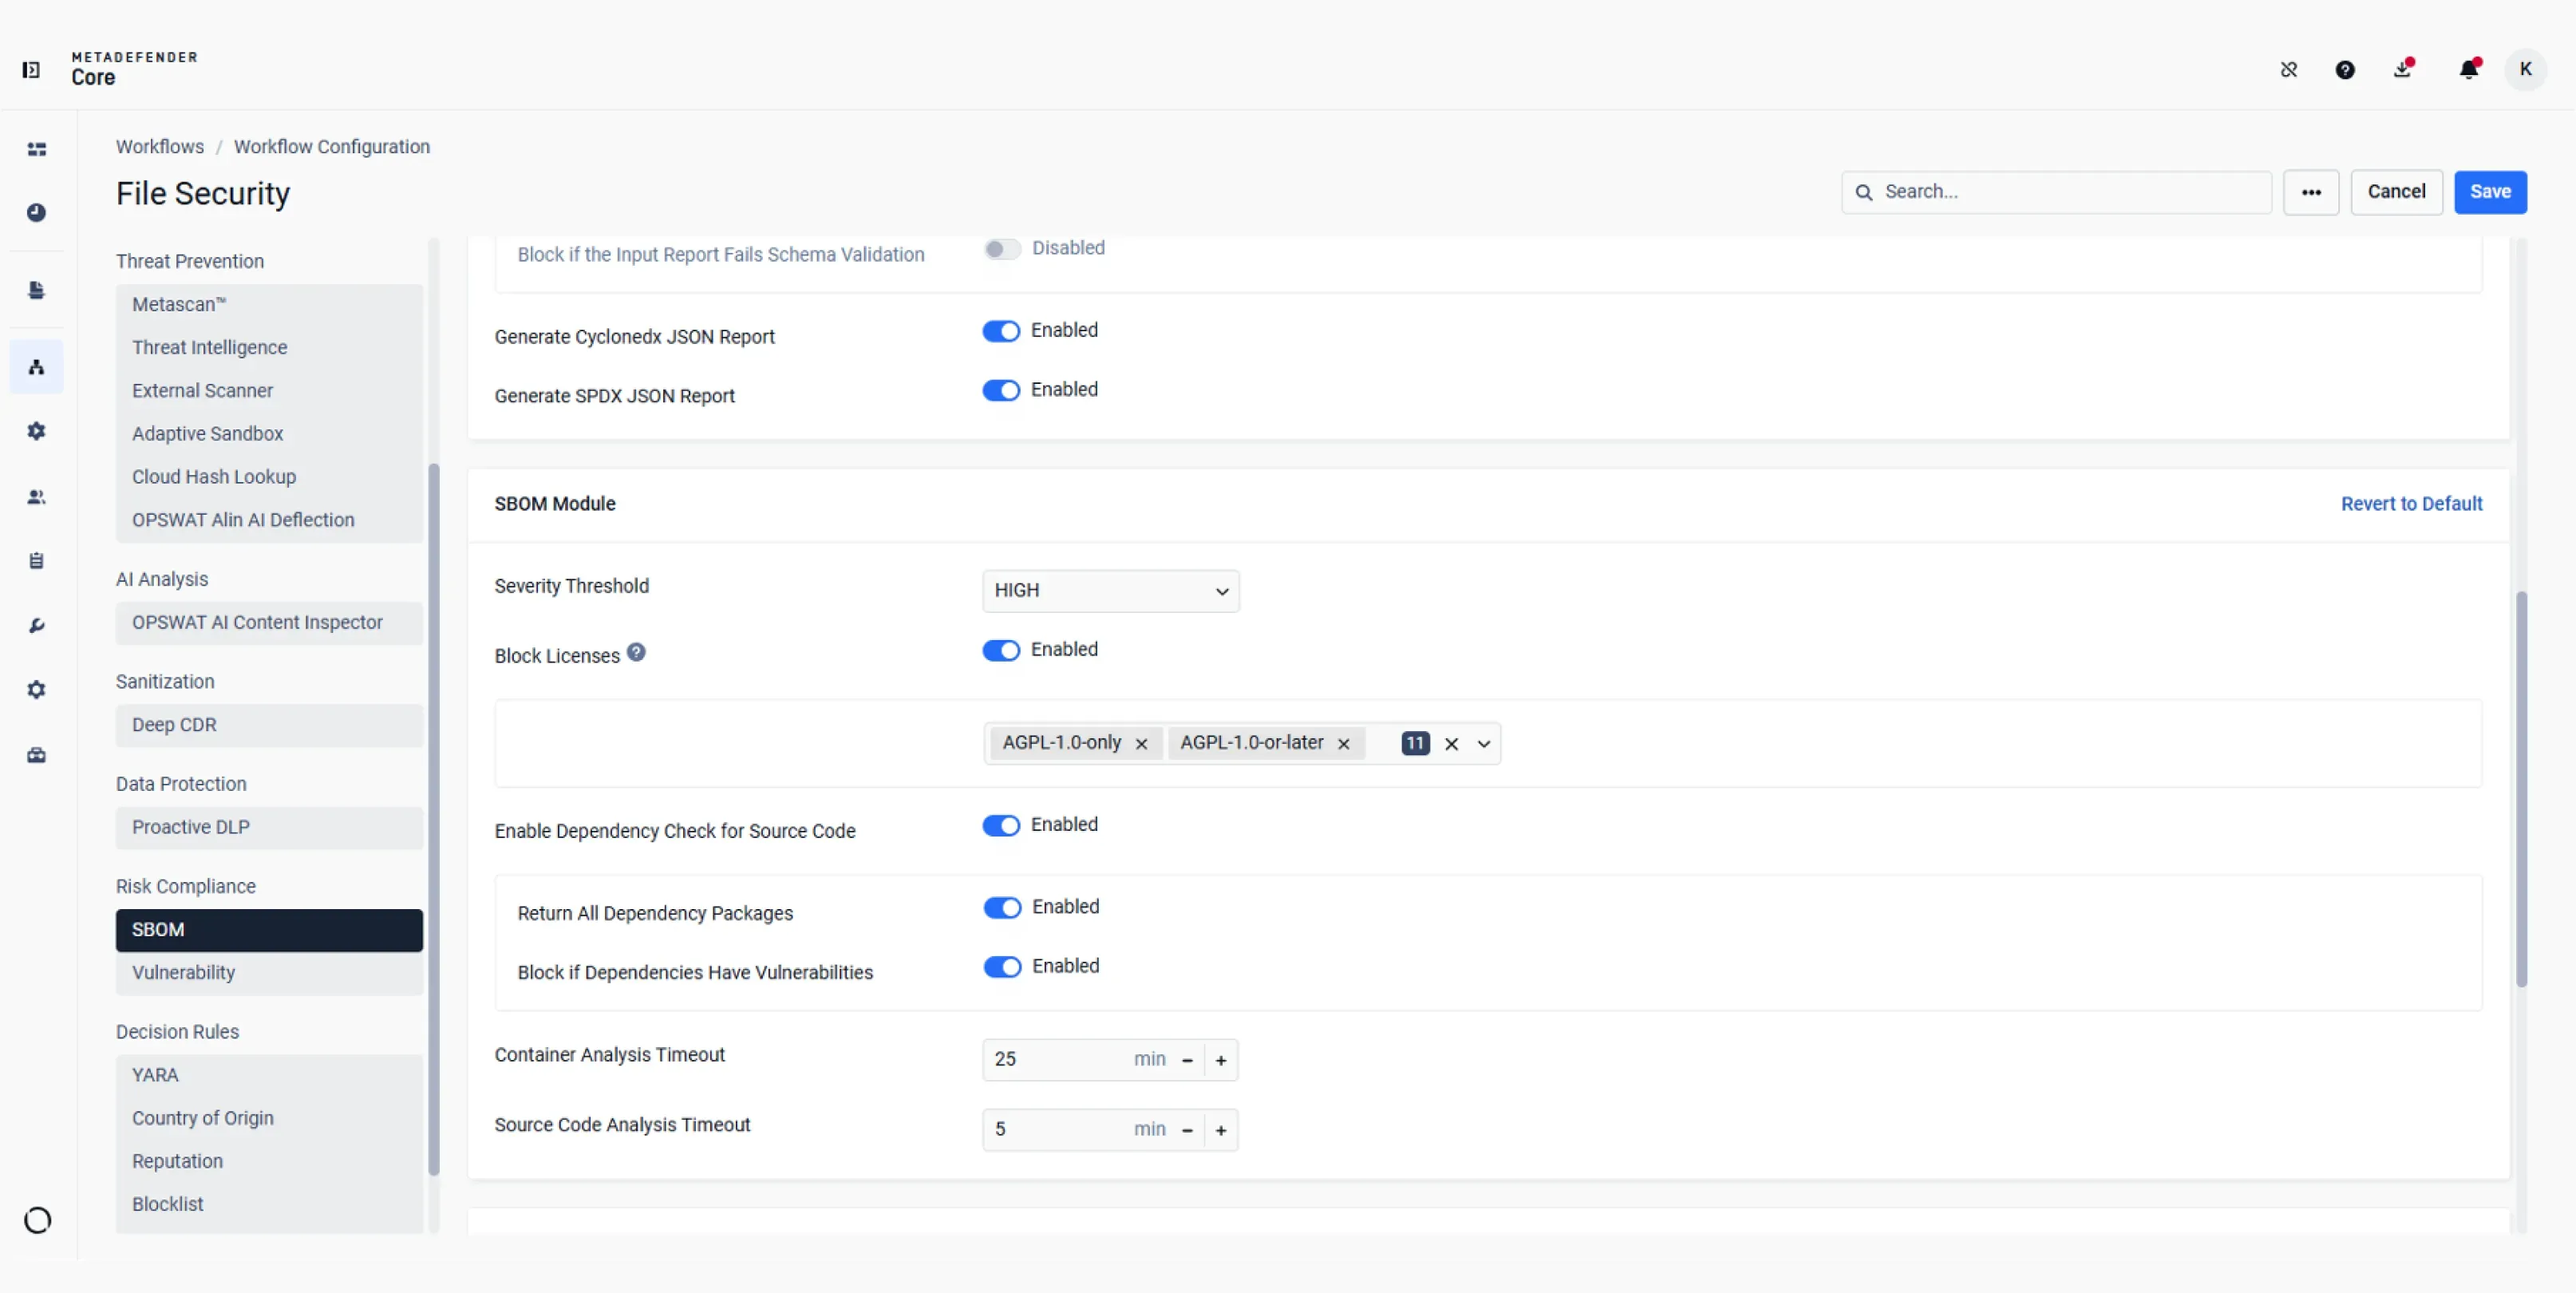
Állítsa be a sebezhetőségek súlyossági küszöbértékeit, válassza ki a blokkolni kívánt csomaglicenceket, és engedélyezze a forráskód függőségi ellenőrzését.
Állítsa be a sebezhetőségek súlyossági küszöbértékeit, válassza ki a blokkolni kívánt csomaglicenceket, és engedélyezze a forráskód függőségi ellenőrzését.
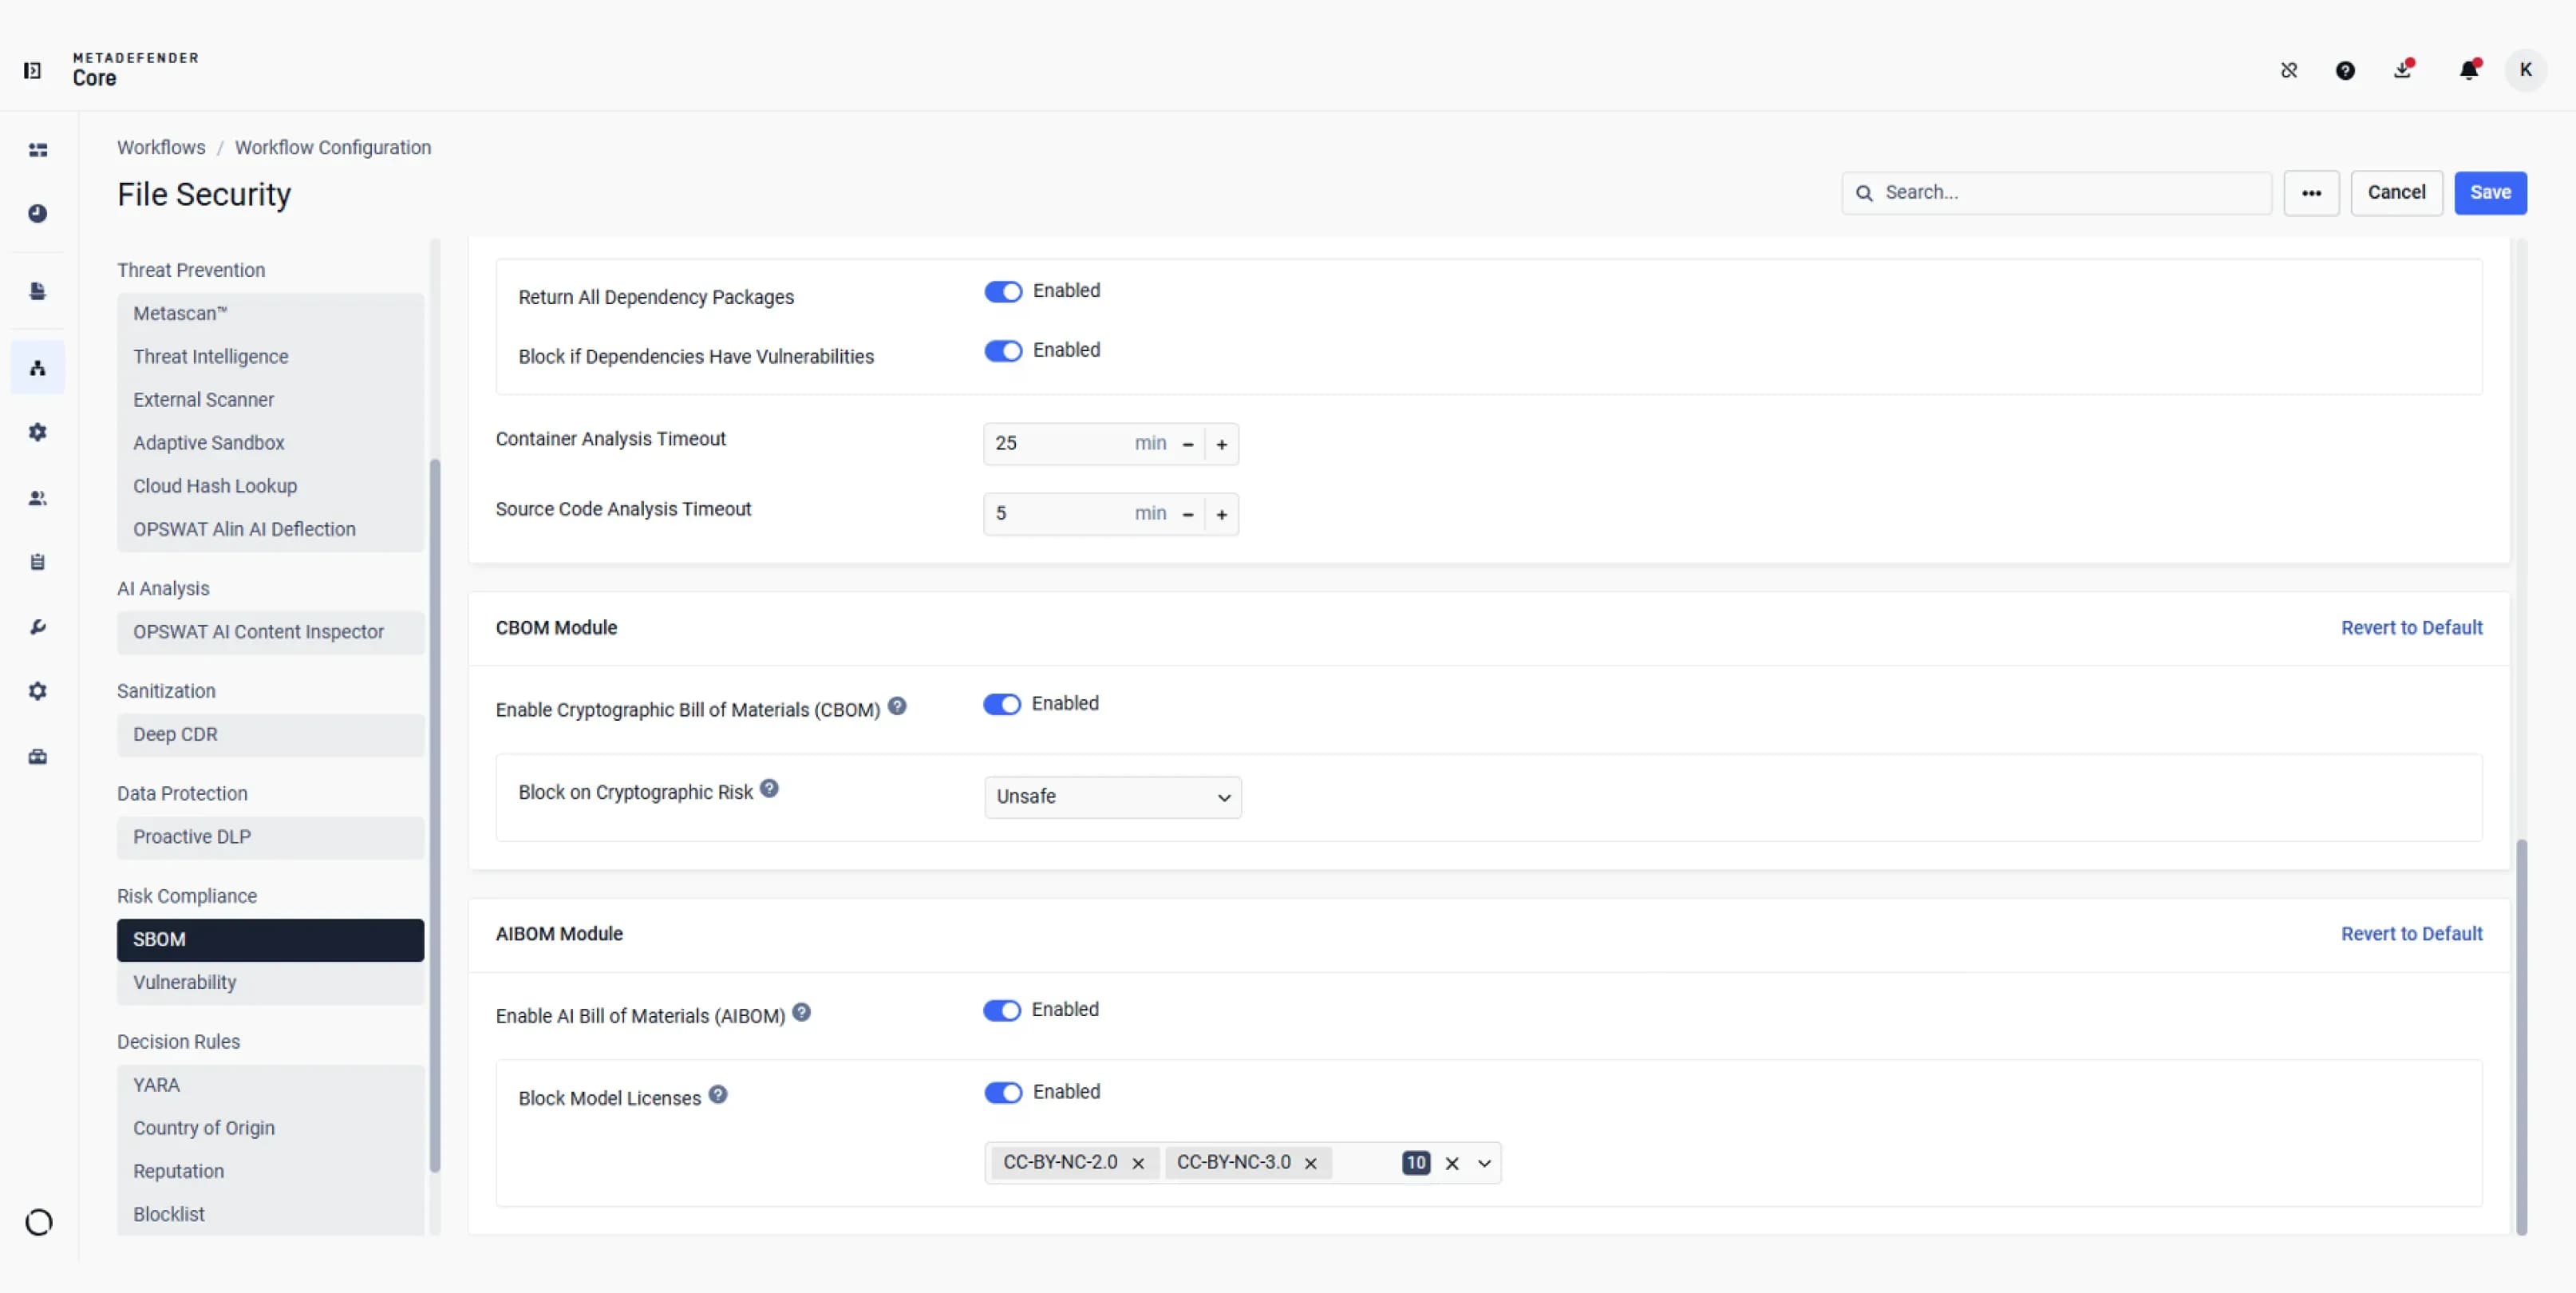
Döntse el, hogy a kriptográfiai kockázat miatt kíván-e blokkolást alkalmazni, vagy hogy mely mesterséges intelligencia-modell licencét kívánja korlátozni.
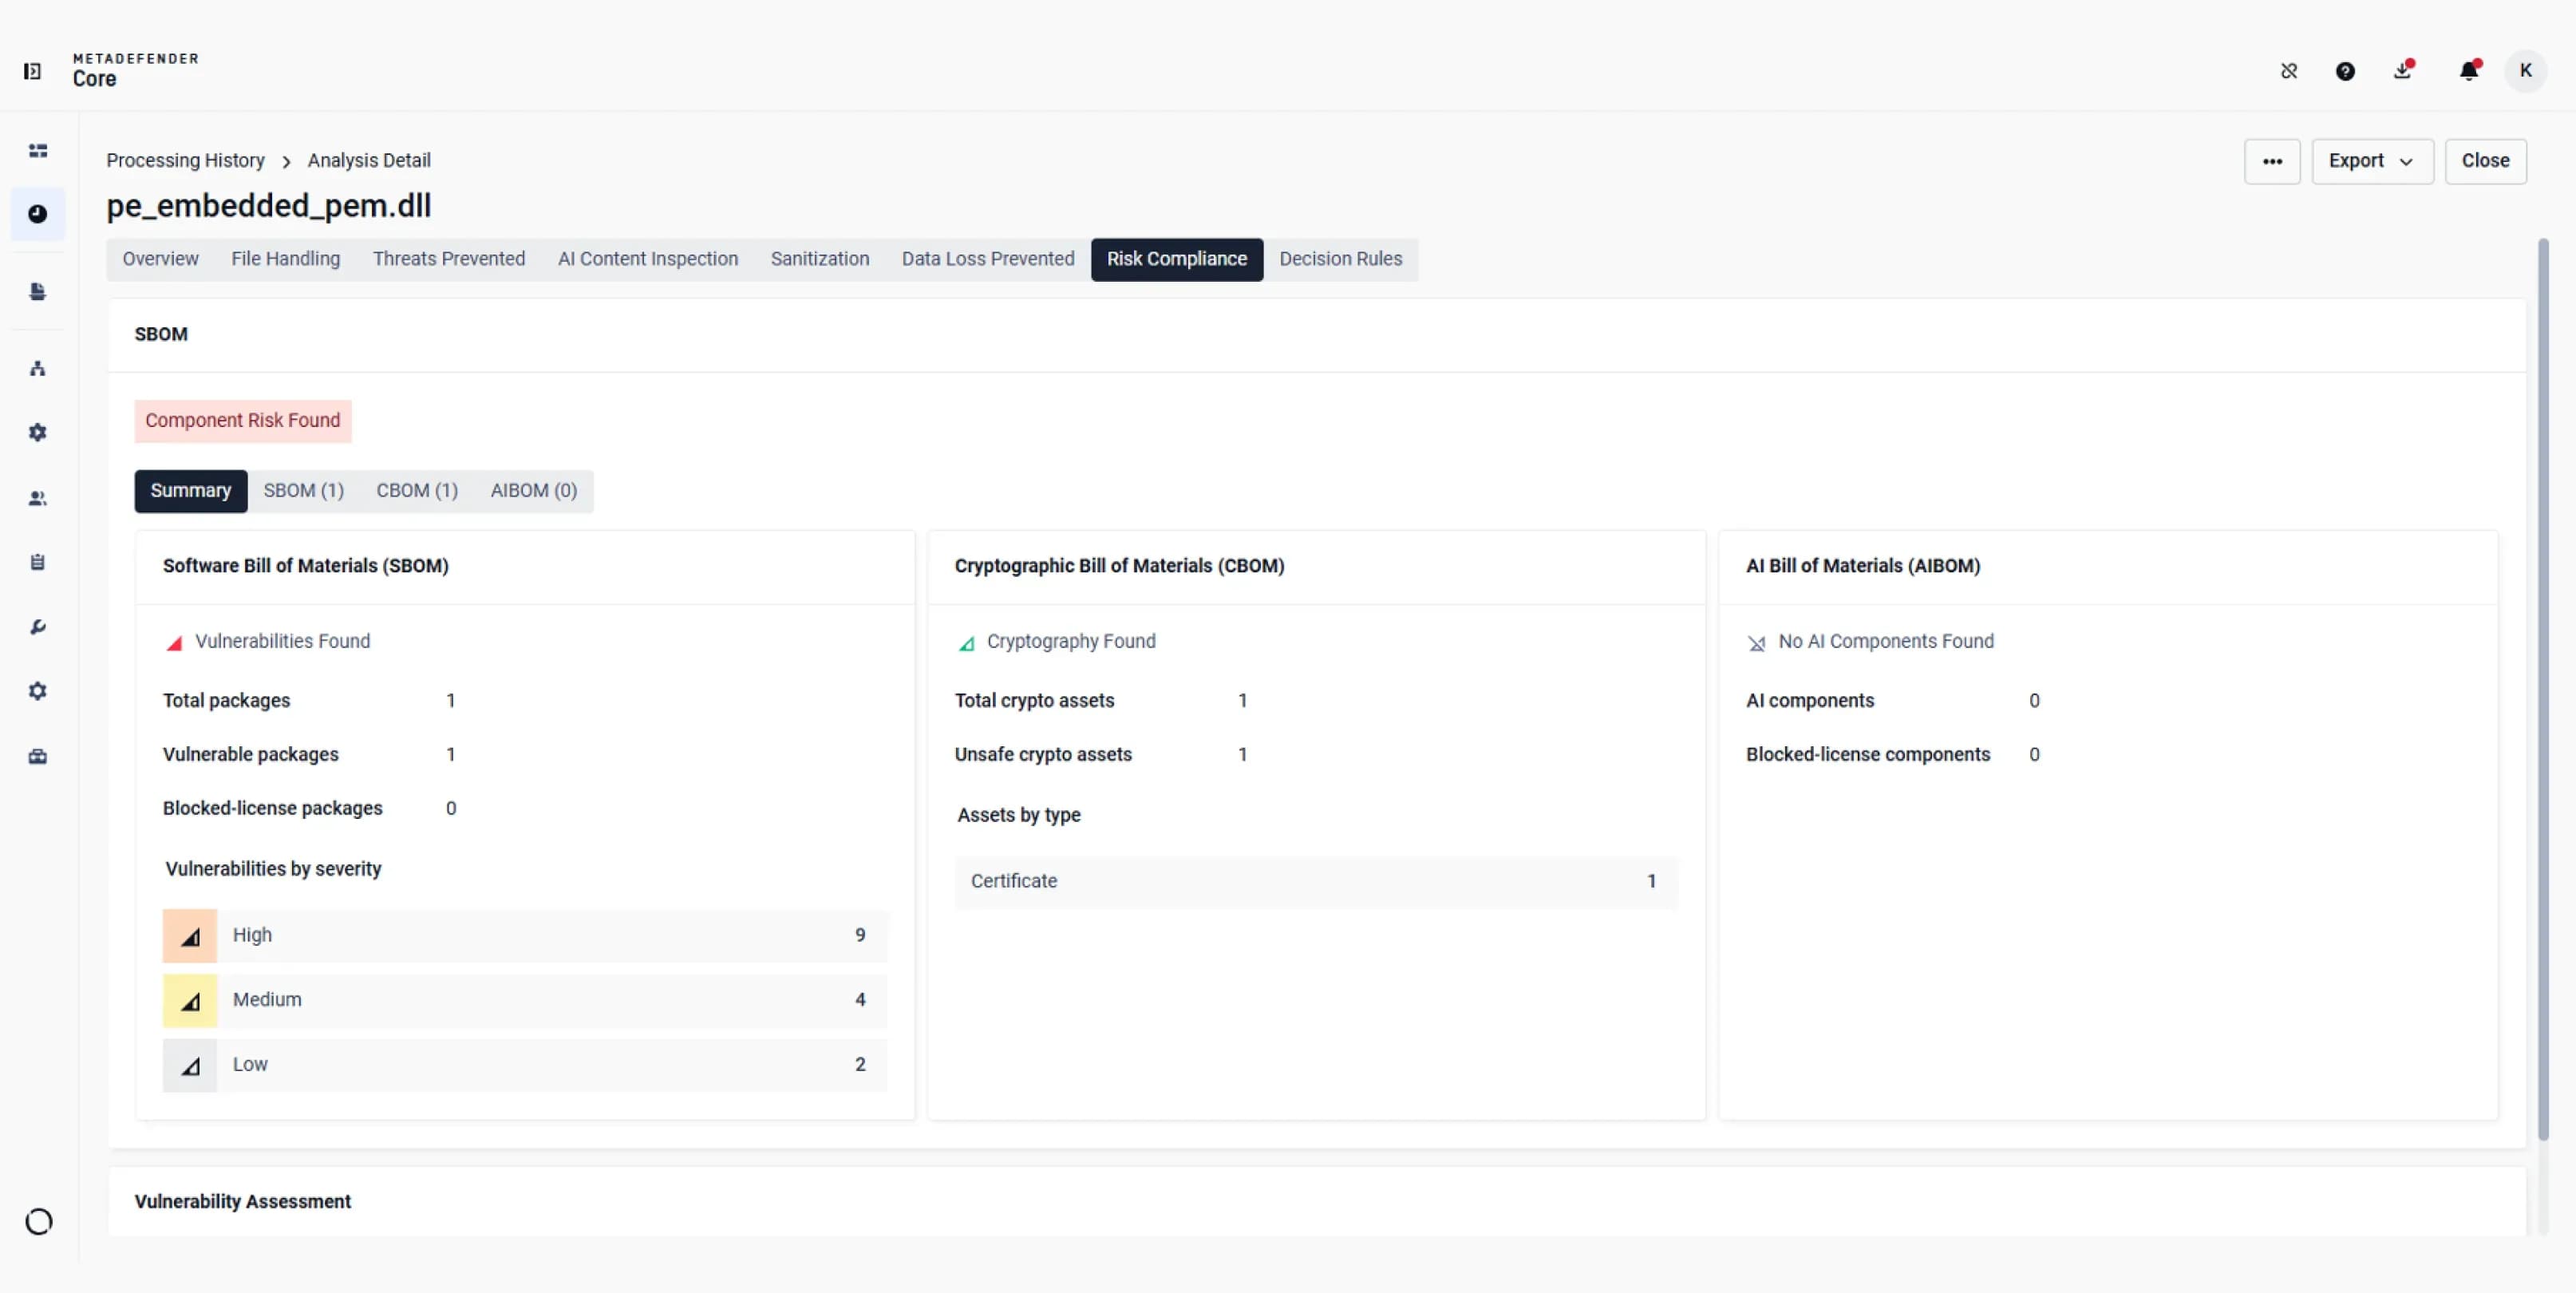
Hasonlítsa össze a beolvasott fájlra vonatkozó szoftveres, kriptográfiai vagy mesterséges intelligencia-alapú eredményeket, majd nyissa meg az egyes modulokat a részletek megtekintéséhez.
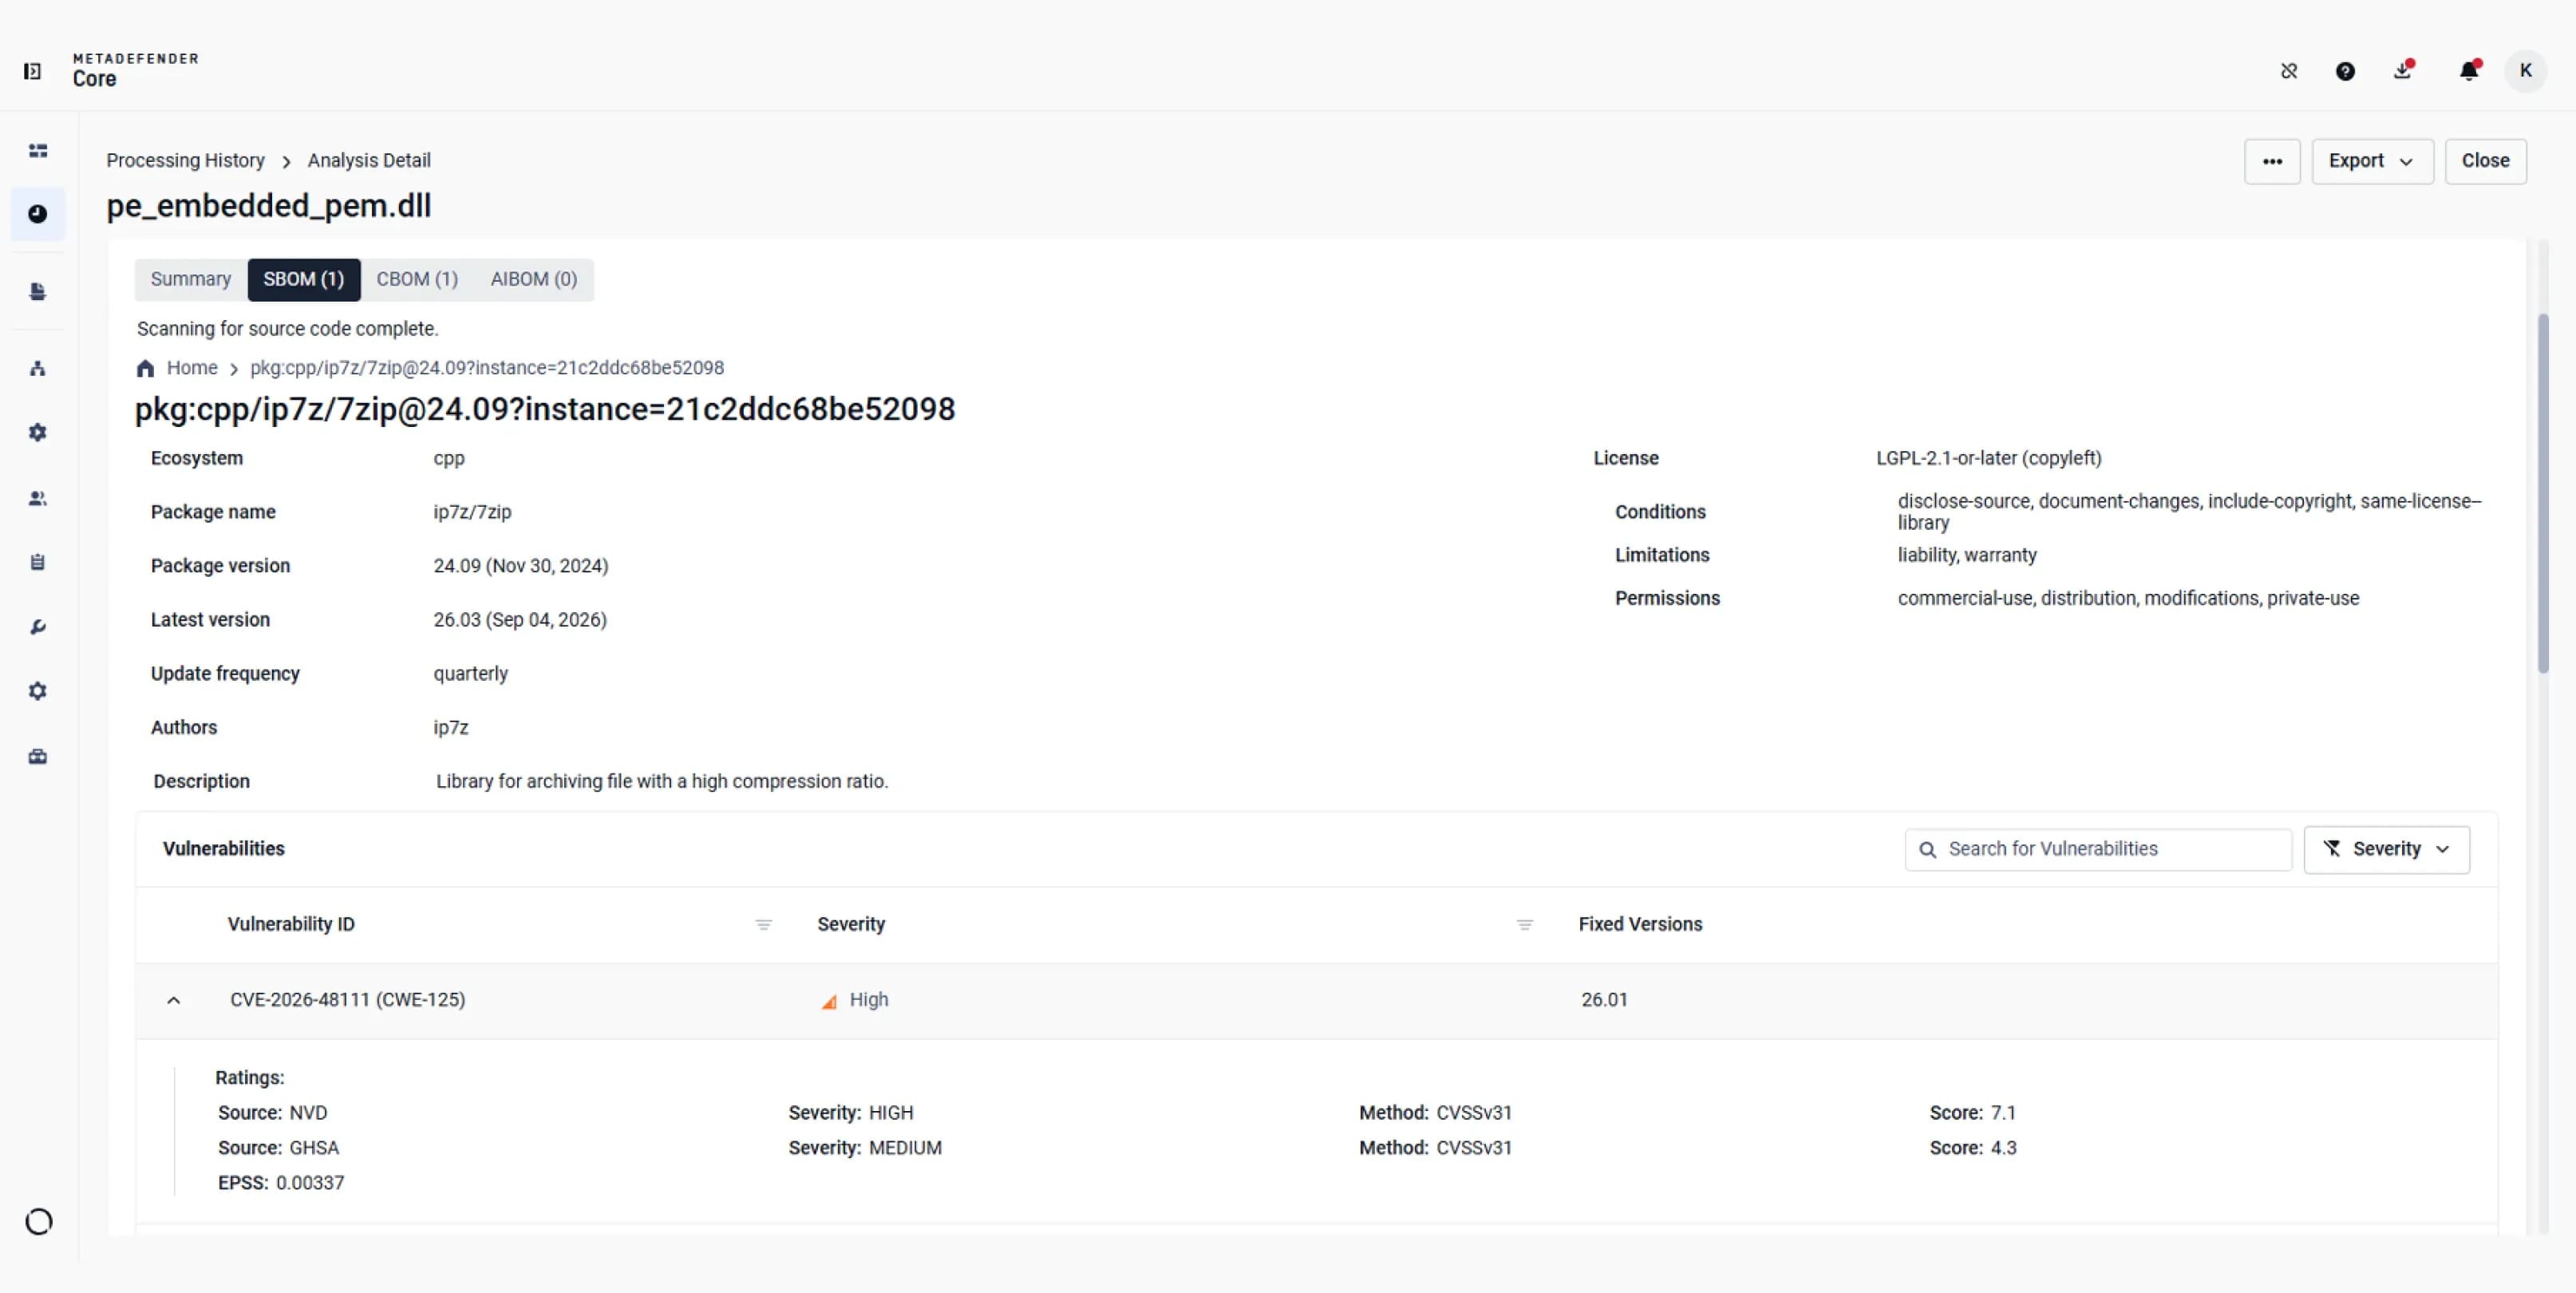
Ellenőrizze a csomag verzióját, a bejelentett licencet, a kapcsolódó CVE-ket és a súlyossági besorolásokat.
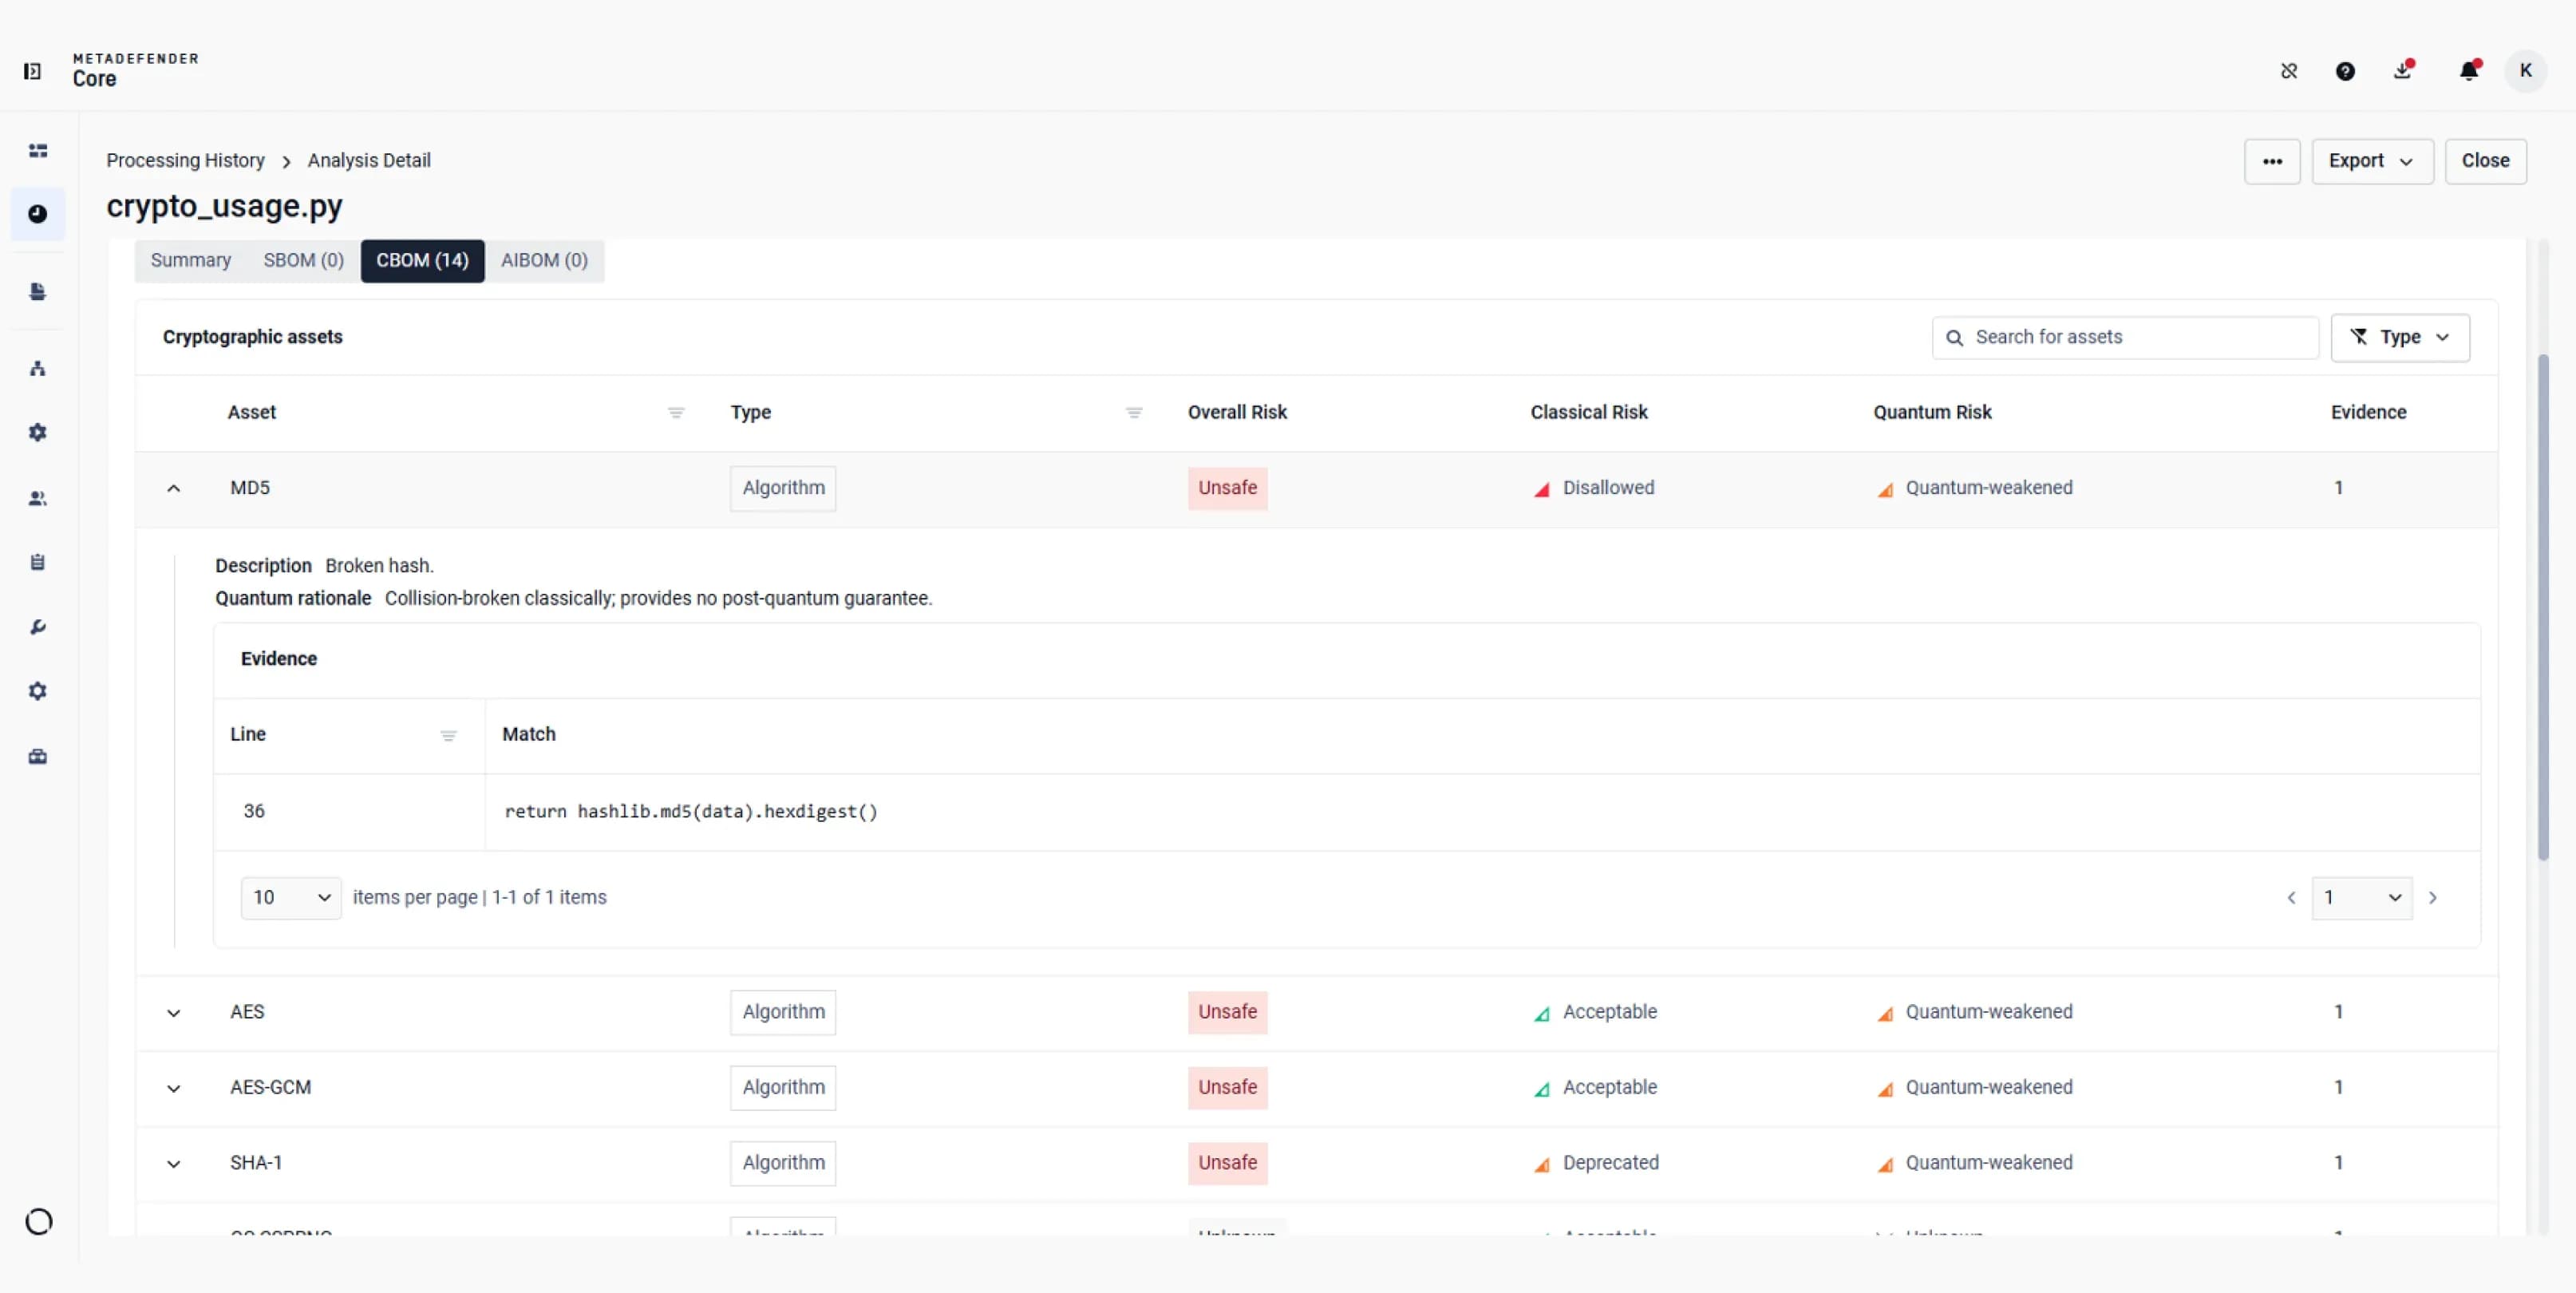
Tekintsük át a klasszikus és a kvantumkockázati osztályozásokat, valamint azokat a forrásadatokat, amelyekből kiderül, hol találtak kriptográfiai eszközöket.
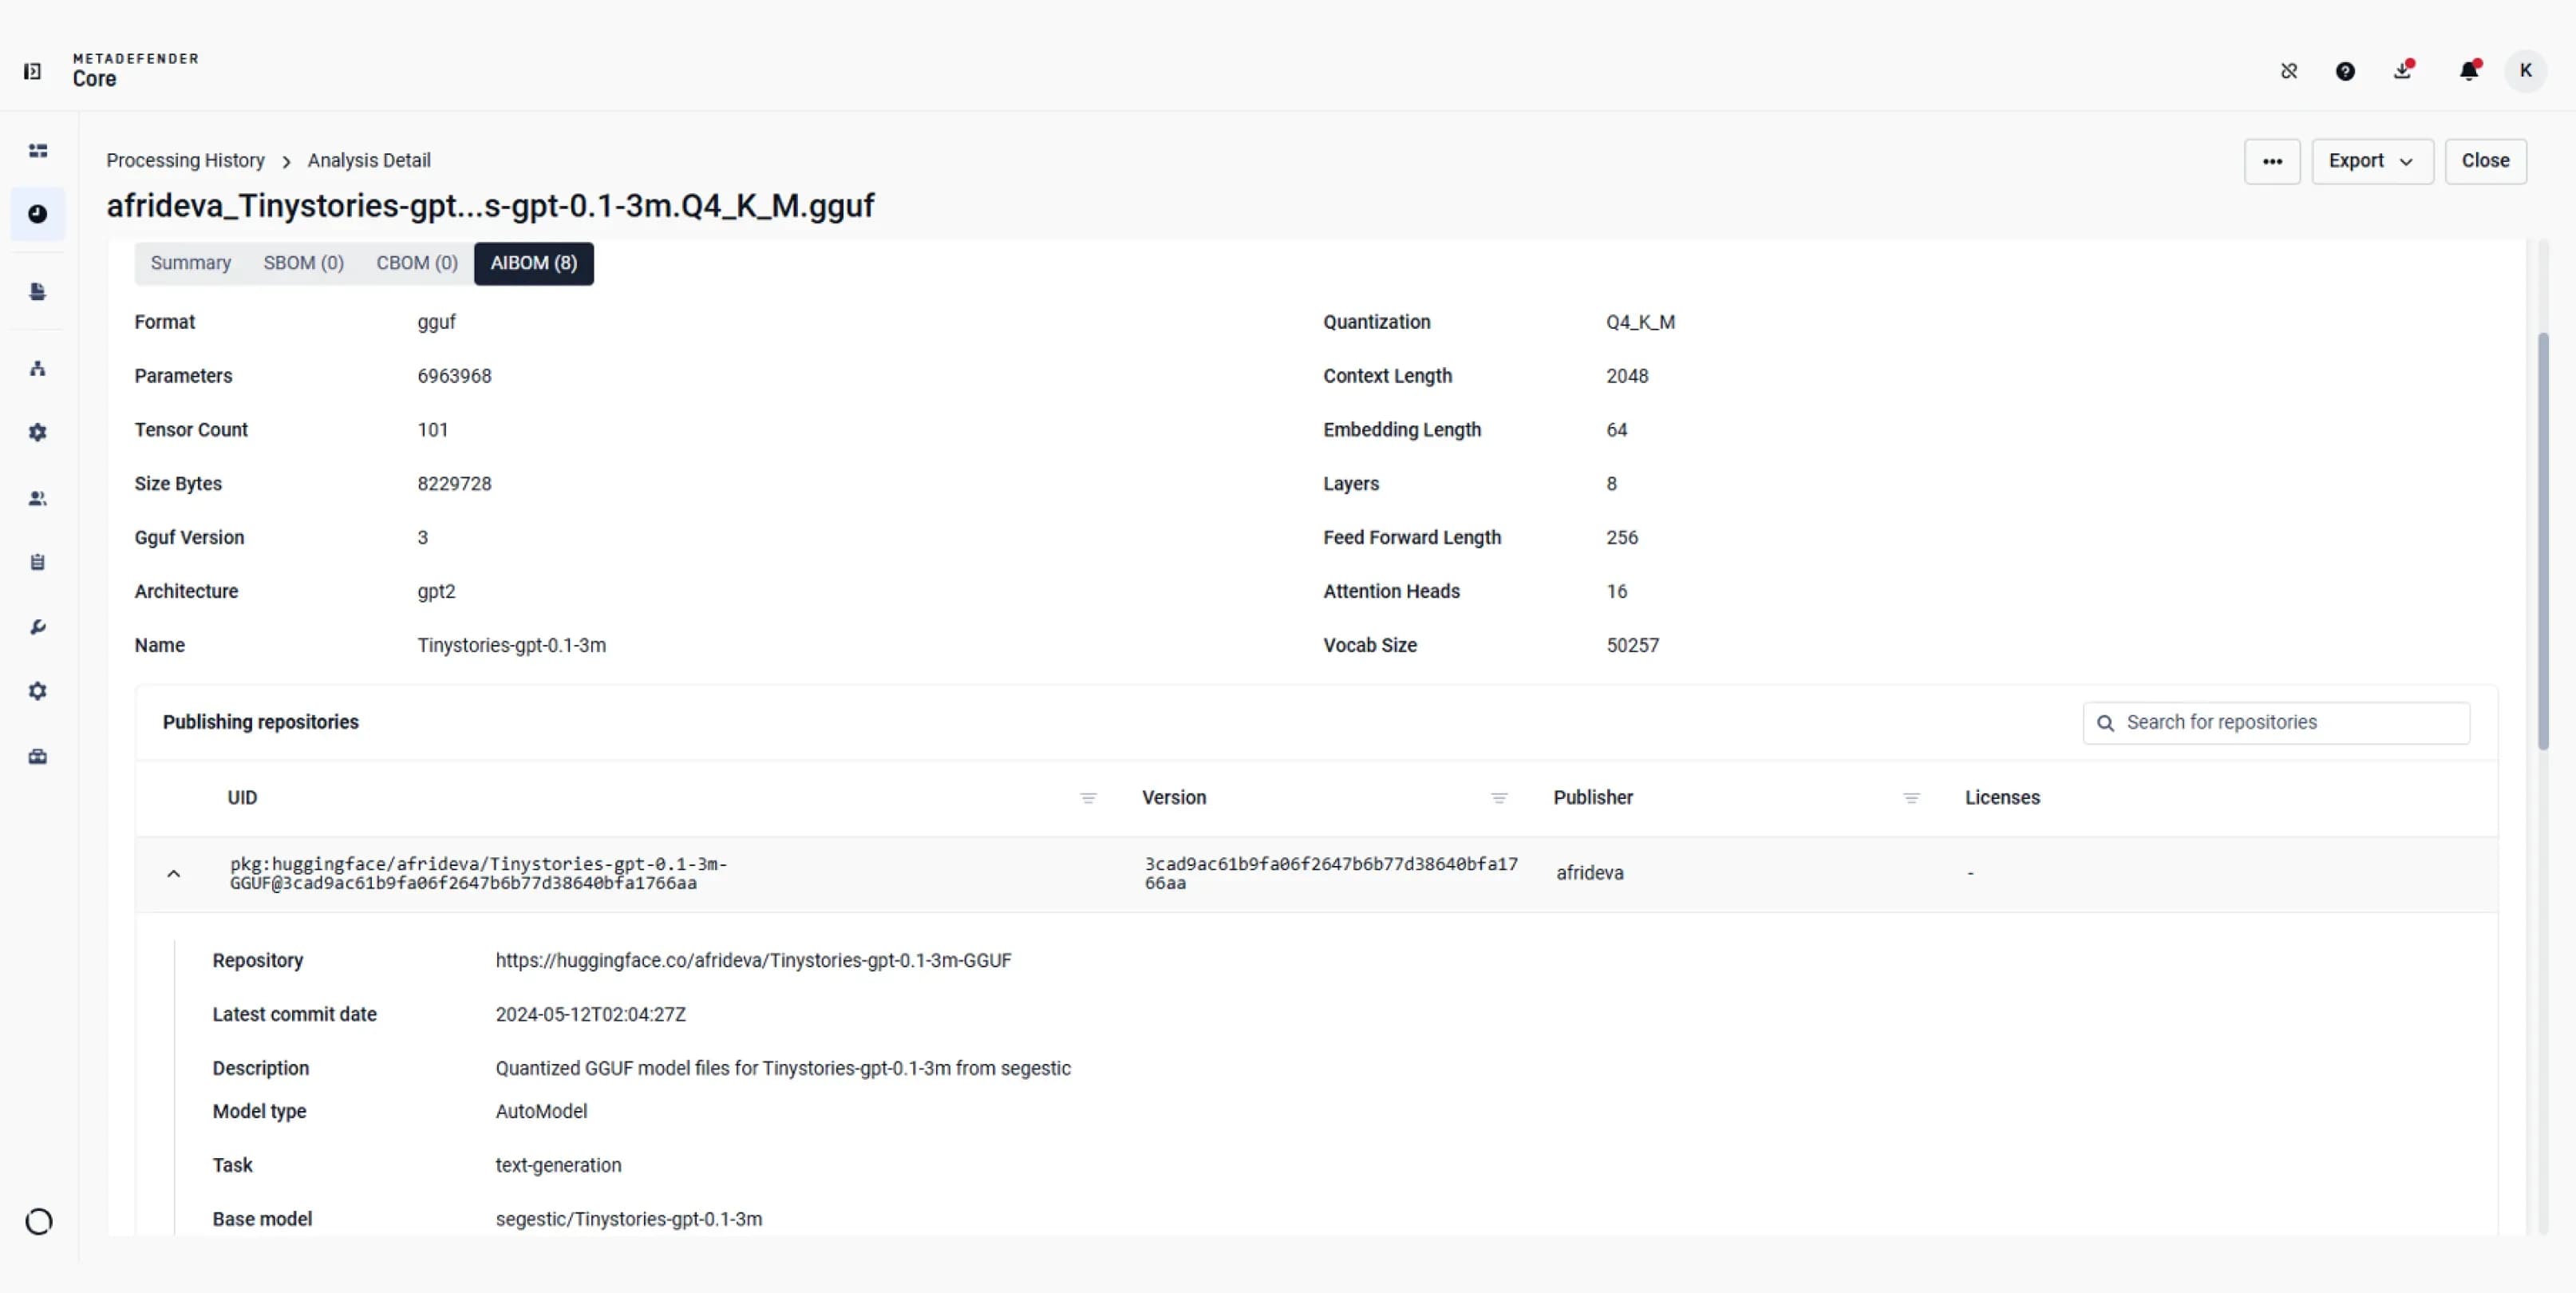
Ellenőrizze a modell formátumát és felépítését, majd tekintse át azokat a tárolókat, amelyekről ismert, hogy ugyanazt a fájlt teszik közzé.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Kikötő
JFrog bináris fájl
Ruby
Python
PHP
Node.js
Java
Indulj
Rozsda
Dart
.NET
C/C++
Ellenőrizze az érintett csomaghoz és verzióhoz tartozó, átvizsgált elemeket, hogy meghatározza a csapat javítási munkájának hatókörét.
A migráció tervezése előtt a kriptográfiai megállapítások és az ajánlott alternatívák segítségével azonosítsa azokat az eszközöket, amelyek szakértői felülvizsgálatot igényelnek.
Mielőtt jóváhagynának egy modellt alkalmazás céljára, vizsgálják meg az ismert publikációs adattárakat és a rendelkezésre álló, nyilvánosan közzétett licencet.
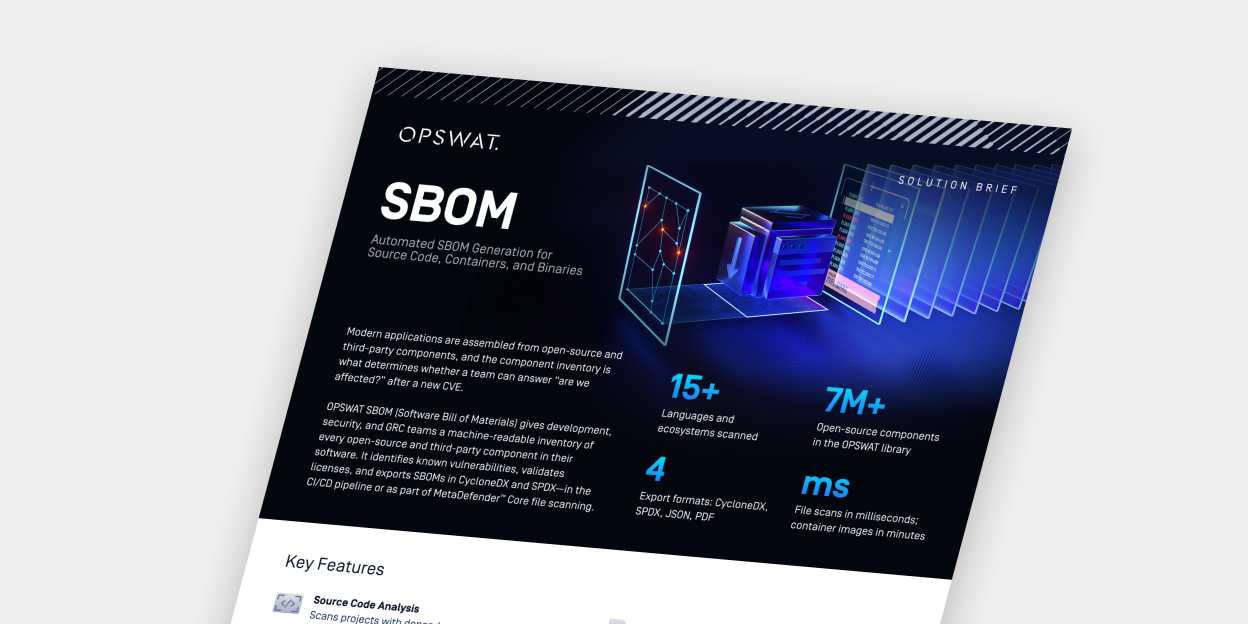
Vizsgálja át a forrásfájlokat, a bináris fájlokat, a tanúsítványokat, a konténer tartalmát és a mesterséges intelligencia-modellfájlokat. Az elemzés hatóköre a fájltípustól és az engedélyezett BOM-moduloktól függ.
Az engedélyezett modulok egy vizsgálati eredmény keretében legfeljebb három leltárt generálnak, a beküldött fájltól és a támogatott elemzéstől függően.
Készítsen külön SBOM-okat SPDX vagy CycloneDX formátumban, illetve a CBOM-mal és az AIBOM-mal együtt JSON-ban vagy PDF-ben, így biztosítva az AppSec, a PQC, az AI-irányítás, a jogi és a GRC-csapatok számára a munkájukhoz szükséges formátumokat.