MetaDefender ICAP Server Az 5.16.0-s verzió már elérhető, amely nagyobb ellenőrzést biztosít a vizsgálandó fájlok felett, betekintést nyújt az egyes kérések feldolgozásának folyamatába, valamint lehetőséget kínál a ICAP integrációk hibakeresésére a webes felhasználói felületről.
Újdonságok az 5.16.0-s verzióban
- Vizsgálati kör fájltípus szerint: az összes fájltípus vizsgálata, a kijelölt típusok kivételével az összes, vagy kizárólag a kijelölt típusok vizsgálata.
- A feldolgozás történetének szakaszai: minden kérelem beérkezésekor rögzítésre kerül, és a döntés meghozataláig látható az aktuális szakasza.
- Beépített forgalomrögzítés: rögzíti a webes felhasználói felületről érkező ICAP és HTTP forgalmat, és letölthetővé teszi azt olvasható tranzakciók vagy .pcap fájlok formájában.
- Fájlbiztonsági irányítópult: a kérelmek eredményei, az engedélyezés és a blokkolás okai, valamint a rendszer teljesítménye egy képernyőn.
- Távoli frissítések és példányspecifikus „ Server ” profilok: frissítsen a My ,OPSWAT ésCentral Management weboldalakról, és tartsa meg az egyes példányok „ Server ” profiljait, amikor csoportházirendet alkalmaz.
- FIPS 140-3 üzemmód: a webes felhasználói felületről kell érvényesíteni, a régebbi TLS-verziókra vonatkozó felkészültségi ellenőrzéssel együtt.
Felhasználási esetek
Azok a szervezetek, amelyek:
- Ellenőrizze a webes proxy-k, a felügyelt fájlátvitel (MFT) szerverek és egyéb „ ICAP ” funkcióval rendelkező eszközökről érkező fájlokat.
- Egyes munkafolyamatokban csupán néhány, magas kockázatú fájltípust kell ellenőrizni.
- Több MetaDefender ICAP Server példány kezelése a My OPSWAT Central Management oldalon keresztül.
- Olyan környezetekben működjön, ahol a FIPS 140-3 betartása kötelező.
Fájltípus szerinti szkennelés: csak a szkennelésre szoruló fájlok elküldése
A fájltípus-szabályozás korábban kizárólag engedélyezési listaként működött. A kiválasztott típusoknál a vizsgálat kihagyásra került, minden egyéb típusnál pedig elvégezték a vizsgálatot, így ha csak néhány típust választottunk ki, az gyakorlatilag azt jelentette, hogy szinte az összes többit is kiválasztottuk.
Az 5.16.0-s verzió az engedélyezési listát a „Fájltípus szerinti vizsgálati hatókör” funkcióval váltja fel, amely három vizsgálati módot kínál:
- Minden fájltípus ellenőrzése (alapértelmezett).
- Az összes fájlt ellenőrizze, kivéve a kiválasztott fájltípusokat.
- Csak a kiválasztott fájltípusokat vizsgálja meg.
A „Fájlbeolvasás > Beolvasási tartomány fájltípus szerint” menüpont alatt válassza ki a munkafolyamathoz tartozó beolvasási módot .
Előnyök: Azok a munkafolyamatok, amelyeknek csupán néhány, magas kockázatú fájltípust kell ellenőrizniük, kizárólag ezeket a típusokat választhatják ki – ahelyett, hogy minden más típust kizárnának –, és csak azokat továbbíthatják az MetaDefender Core™-ba.
A feldolgozás történetének szakaszai: Nézze meg, hol tart az egyes kérelmek feldolgozása
Korábban egy kérelem csak a beolvasás befejezése után jelent meg a „Feldolgozási előzmények” között. Az éppen elemzés alatt álló fájl ugyanúgy nézett ki, mint egy olyan, amely soha nem érkezett meg, és ennek ellenőrzéséhez meg kellett nyitni a „ MetaDefender ”Core konzolt.
Mostantól a „ ICAP ” kérés beérkezésekor azonnal létrejön egy rekord. Ez öt szakaszon halad át:
- Fogadás: a fájl az ICAP kliensről érkezik.
- Küldés: a fájl elküldésre kerül a MetaDefender Core címre.
- Ellenőrzés: MetaDefender ACore jelenleg elemzi a fájlt.
- Letöltés: az eredmény letöltése folyamatban van, a tisztított vagy cenzúrázott fájllal együtt, amennyiben a Deep CDR™ Technology vagy a Proactive DLP™ ilyen fájlt hozott létre.
- Válasz: a végleges fájl visszaküldésre kerül az ICAP ügyfélnek.
Minden kérelem esetében látható az aktuális fázis, amíg a döntés meg nem születik.
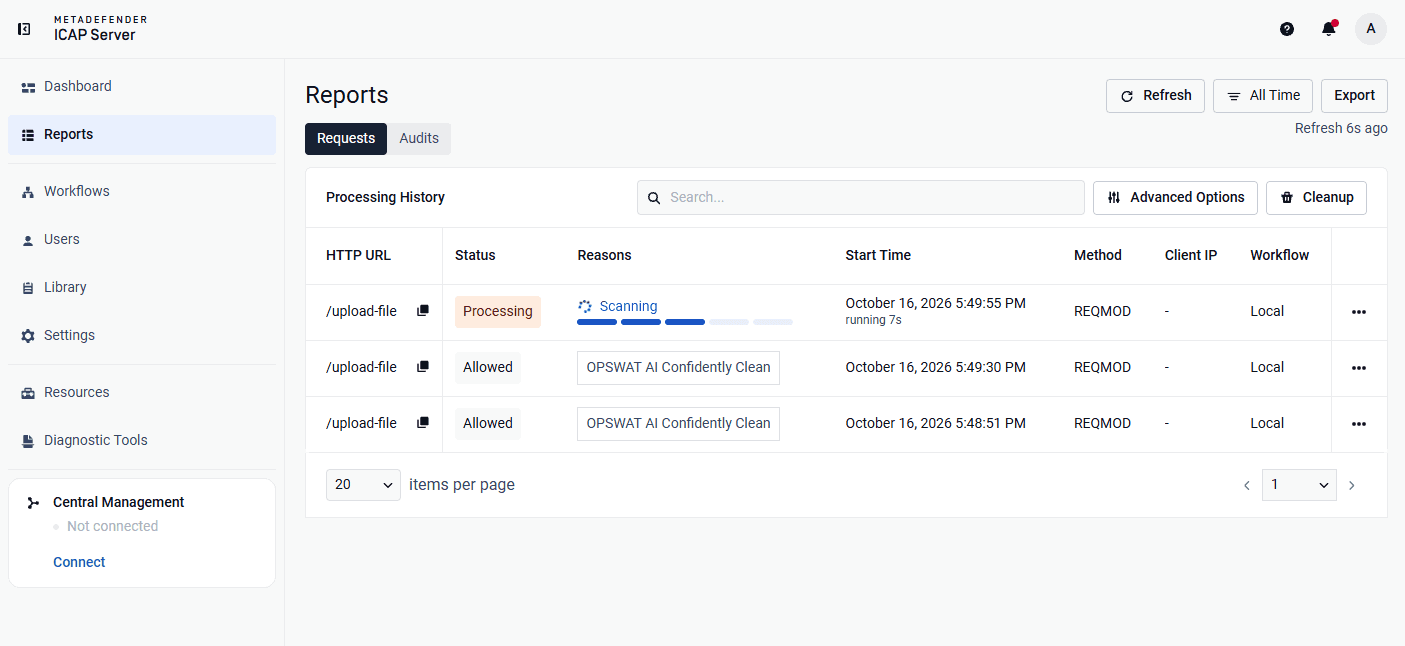
Előnyök: A rendszergazdák anélkül is megkülönböztethetik a lassú beolvasást egy soha be nem érkezett kérésétől, hogy megnyitnák a MetaDefender Core konzolt. A „Válaszol” állapotban maradó nagy fájlok nem hiányzóként, hanem folyamatban lévőként jelennek meg.
Beépített forgalomrögzítés: Az „ ICAP ” integrációk hibaelhárítása a webes felhasználói felületről
Ha egy ICAP kliens – például egy proxy, MFT szerver vagy más ICAP kliens – nem tud csatlakozni, váratlan válaszokat kap vagy időtúllépés történik, a rendszergazdák mostantól rögzíthetik a forgalmat a webes felhasználói felületen keresztül.
Hogyan működik: Indítson el egy rögzítést, idézze elő a problémát, majd töltse le az eredményt. Minden rögzítés kétféle módon rögzíti ugyanazt a forgalmat:
- Tranzakciók: minden ICAP és HTTP kérés és válasz, amelyeket a TLS-kapcsolat lezárása után rögzítenek, így az ICAPS-forgalom olvashatóvá válik. Ezekből kiderül, hogy mit küldtek, és miért utasították el.
- Csomagok: a nyers forgalom szabványos .pcap fájlokba mentve, amelyek bemutatják a kapcsolat felépítését, a visszaállításokat, az újraküldéseket és az időzítést. MetaDefender ICAP Server – Linux esetén egy rögzítő eszközt tartalmaz, Windows esetén pedig a beépített Packet Monitor (pktmon) programot használja.
A rögzítéseket forgalomforrás, hálózati interfész és kliens IP-cím szerint lehet szűrni, valamint elnevezni, hogy a letöltött fájlokat később könnyen megtalálhassuk. Mivel ezek fájltartalmakat és egyéb érzékeny adatokat is tartalmazhatnak, a funkció alapértelmezés szerint ki van kapcsolva. Az engedélyezéshez egyszeri módosítást kell végrehajtani a konfigurációs fájlban, majd újra kell indítani a rendszert.
A „Diagnosztika > Forgalomrögzítés” menüpont alatt indíthatja el, szűrheti és letöltheti a rögzítéseket.
Előnyök: Minden rögzítés során rögzítésre kerül mind az átvitt adat, mind a kapcsolat viselkedése, anélkül, hogy külön rögzítő eszközre lenne szükség a szerveren.
Új fájlbiztonsági irányítópult: áttekinthető, egyetlen felületen megjelenő áttekintés
Az átalakított irányítópult megmutatja, hogy mennyi forgalmat dolgoztak fel, mi történt vele, és miért.
A „Biztonság” fül a „Kérések összefoglalása” nézettel nyílik meg. Ez részletesen bemutatja, hogy a kéréseket miért engedélyezték (a vizsgálati eredmény, a vizsgálat nélküli konfiguráció vagy a felülírási beállítások alapján), illetve miért blokkolták őket. Azok a kérések, amelyeket az ügyfél a feldolgozás befejezése előtt lezárt, külön jelennek meg „Az ügyfél által megszakítva” néven, így az összegek összeadódnak. A trenddiagramok és az összefoglaló kártyák az eredményeket az idő függvényében és fájltípusok szerint mutatják be.
A „Rendszer” fülön a rendszer teljesítménye és a biztonsági események is megjelennek.
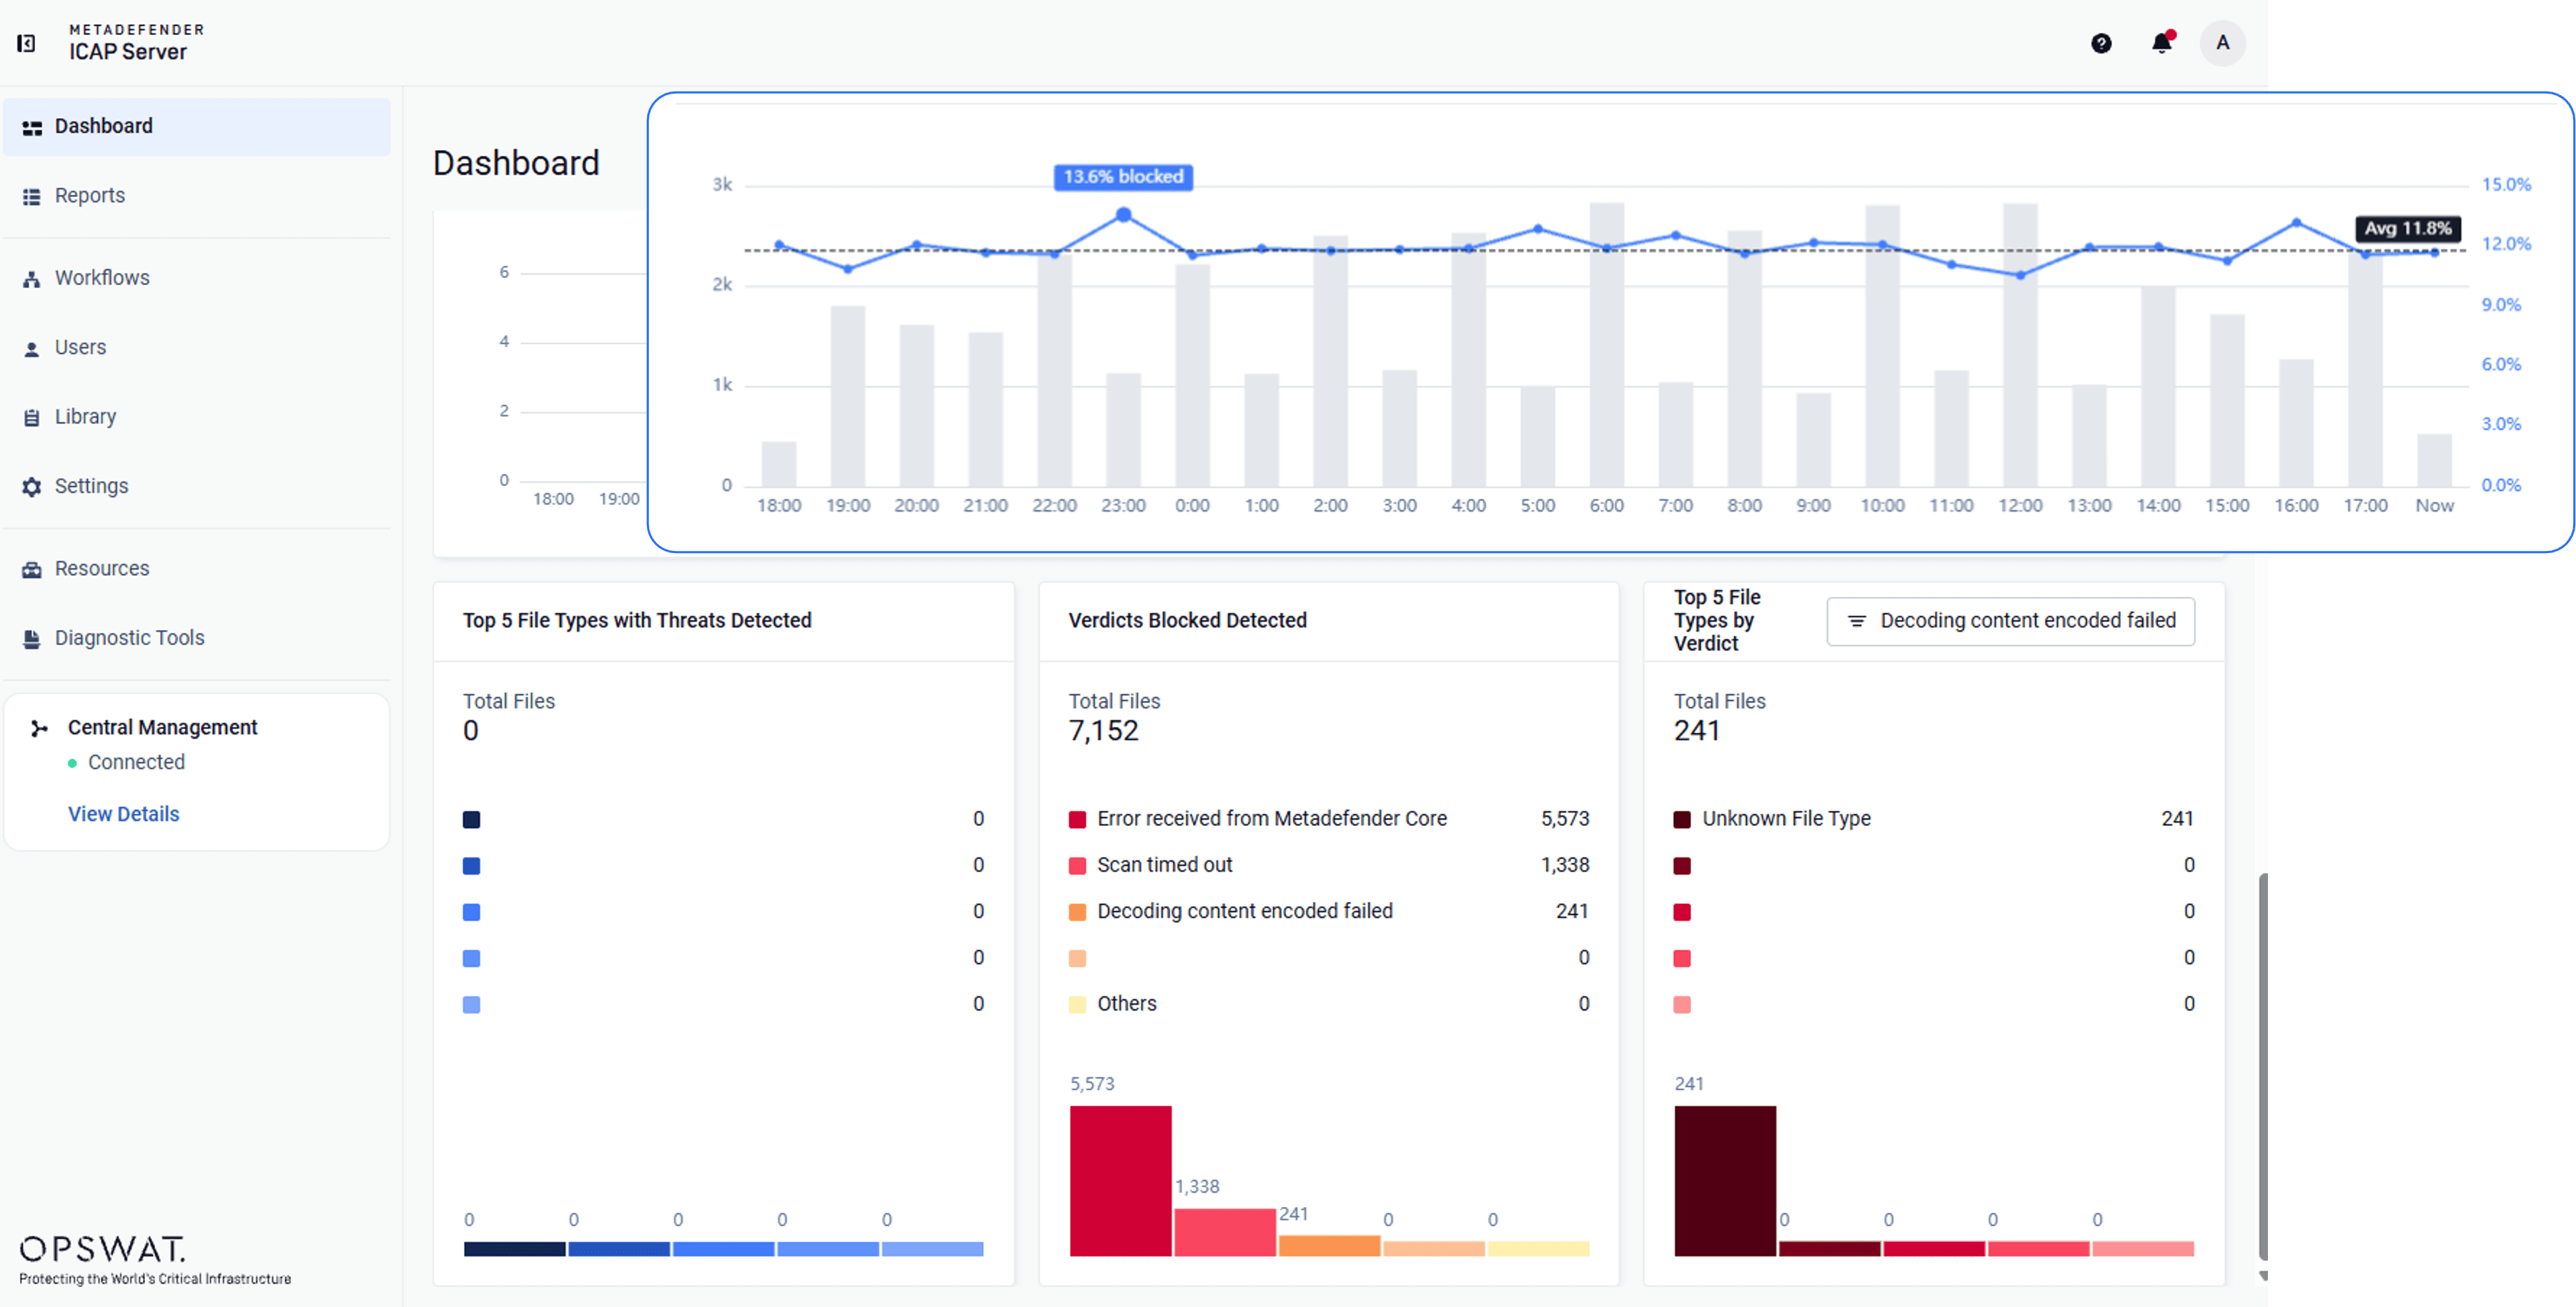
Előnyök: A csapatok egy helyen tekinthetik át az engedélyezés és a blokkolás okait, beleértve azokat a fájlokat is, amelyek a konfiguráció alapján vizsgálat nélkül engedélyezettek. Ez a bontás most még fontosabb, mivel a „Scan Scope” funkció lehetővé teszi, hogy a munkafolyamatok szándékosan kihagyják bizonyos fájltípusokat.
My OPSWAT Central Management: Távoli frissítések és példányspecifikus „ Server ” profilok
Távoli frissítések. A regisztrált példányok Windows és Linux rendszereken az Central Management konzolról frissíthetők. A telepítő ellenőrző összegét a telepítés előkészítése során ellenőrzik, majd a példánynak sikeresen át kell esnie egy állapot- és licencellenőrzésen.
A v5.15.0-ás vagy annál korábbi verziót futtató példányokat először manuálisan frissíteni kell a v5.16.0-ás verzióra.
Részletes csoportházirendek: a megosztott beállítások a csoportházirendet követik, és minden példány megőrzi a saját „ Server ” profiljait.
Előnyök: A több példányt üzemeltető rendszergazdák frissíthetik az összes példányt, és alkalmazhatnak egy közös házirendet anélkül, hogy minden egyes szerverre be kellene jelentkezniük, vagy újra kellene építeniük a MetaDefender Core kapcsolatokat.
FIPS 140-3 üzemmód: Kényszerítés a webes felhasználói felületről, készenléti ellenőrzéssel
- Egy kapcsolóval történő érvényesítés: egyetlen kapcsolóval aktiválható a FIPS-mód, és a webszerver újraindul a beállítás alkalmazásához.
- Készültségi ellenőrzés: azok a kapcsolatok, amelyek még mindig engedélyezik a TLS 1.1, TLS 1.0 vagy SSL 3.0 használatát, és amelyeknél feltüntetve van a hiba kijavításához szükséges link.
- Védett konfiguráció: a FIPS-mód bekapcsolt állapotában a régi protokollok nem választhatók ki.
A FIPS 140-3 szabvány alkalmazását a Beállítások > Biztonság > FIPS 140-3 mód menüpontban állíthatja be.
Előnyök: A rendszergazdák láthatják, mely TLS-kapcsolatok akadályozzák a FIPS-előírások érvényesítését, és kijavíthatják azokat, mielőtt bekapcsolnák a funkciót.
Ebben a kiadásban még
- Egyértelműbb üzenetek az Central Management szinkronizálásáról: ha az alkalmazás mentés közben nem tudja elérni a Central Management oldalt, a módosítás mentettként jelenik meg, és egy külön értesítés jelzi, hogy a szinkronizálás még nem történt meg.
- Naplófájlok rotációja Linuxon: az „ Central Management ” transzporter naplófájljait mostantól naponta rotáljuk, tömörítjük, és a fájlok számát 30-ra korlátozzuk, a Windowshoz hasonlóan.
- Könyvtárfrissítések: Az OpenSSL, az NGINX, a curl, a PostgreSQL, a libxml2 és a c-ares frissítésre került az ismert biztonsági rések kijavítása érdekében.
MetaDefender ICAP Server: a hálózati környezetbe beérkező adatok védelmére tervezve
MetaDefender ICAP Server a fájlokat a hálózat peremén védi meg, még mielőtt azok bejutnának a szervezetbe, és eljutnának a felhasználókhoz, az alkalmazásokhoz vagy a tárolóeszközökhöz. Éppen ott lehet a fenyegetéseket a leghatékonyabban megakadályozni, és ott érezhető leginkább a megbízhatóság vagy a szabályozási előírások betartásának hiányosságai.
ICAP (Internet Content Adaptation Protocol) egy nyílt szabvány, amely lehetővé teszi a biztonsági szolgáltatások speciális szerverekre való átterhelését, növelve ezzel a hálózat átviteli sebességét, miközben megőrzi a mélyreható ellenőrzési képességeket.
A hálózati forgalomban áthaladó összes gyanús fájlt blokkolják vagy megtisztítják, mielőtt azok a végfelhasználók számára elérhetővé válnának. Az érzékeny adatokat kitakarják, eltávolítják vagy blokkolják, hogy segítsék a szervezeteket a biztonsági előírások betartásában. A legfontosabb védelmi funkciók: a Metascan™ Multiscanning , amely több kártevőellenes motoron és mesterséges intelligencián alapul, a Deep CDR™ technológia, a Proactive DLP™, Adaptive Sandbox, File-Based Vulnerability Assessment és egyéb technológiák – változatlanok maradnak ebben a kiadásban.
Következő lépések
MetaDefender ICAP Server Az 5.16.0 verzió már elérhető. A meglévő ügyfelek a legújabb verziót letölthetik az My OPSWAT™ portálróloldaláról. A teljes kiadási megjegyzéseket és a frissítési utasításokat az OPSWAT Dokumentációoldalt.
Érdekli a hálózati forgalom biztonságának biztosítása a „ ICAP ” funkcióval rendelkező megoldások segítségével? Vegye fel a kapcsolatot csapatunkkal , hogy megtudja, hogyan védi az MetaDefender ICAP Server a fájlforgalmát a hálózat peremén.
