A modern operatív technológiai (OT) környezetekben egyre nagyobb szükség van az adatok továbbítására a vállalati IT-rendszerbe, a felhőalapú platformokra, a biztonsági felügyeleti rendszerekbe és az elemző alkalmazásokba. Ezek az adatok magukban foglalhatnak telemetriai adatokat, naplófájlokat, riasztásokat, üzemeltetési mérési eredményeket és alkalmazásadatokat, amelyeket HTTP, HTTPS vagy API-kon keresztül továbbítanak.
Van azonban egy alapvető hálózati kihívás: a HTTP és a HTTPS protokollokat hagyományosan kétirányú kommunikációra tervezték, míg az adatdióda úgy van kialakítva, hogy az adatok csak egy irányban áramolhassanak.
Hogyan tudják tehát a szervezetek biztonságosan használni a HTTPS-t és az API-alapú integrációkat anélkül, hogy visszatérő útvonalat hoznának létre a védett OT-hálózatba?
A válasz abban rejlik, hogy megértsük az alkalmazásszintű adatátvitel és a hálózati szintű kommunikáció közötti különbséget.
A MetaDefender™ Optical Diode és a MetaDefender™ Optical Diode Fend hardveresen érvényesített egyirányú adatáramlást és protokollérzékeny átviteli mechanizmusokat alkalmaznak, hogy az adatok a hagyományos kétirányú hálózati kapcsolat létrehozása nélkül is átjuthassanak a biztonsági határokon.
Miért jelent kihívást a HTTPS az adatdiódák számára?
A HTTPS a TLS-en keresztül futó HTTP. Egy hagyományos HTTPS-kapcsolat során az ügyfél kérést küld a szervernek, a szerver pedig választ küld vissza.
Hálózati szinten ehhez kétirányú kommunikációra van szükség. Maga a TCP is kézfogást és folyamatos vezérlő forgalmat igényel mindkét irányban. Egy hagyományos HTTPS-munkamenetet ezért nem lehet egyszerűen egy fizikailag egyirányú adatdiódán keresztül irányítani, mintha a dióda egy hagyományos tűzfal vagy útválasztó lenne.
Ez egy fontos különbséget eredményez:
Az adatdióda nem alakítja át a szokásos „kétirányú” HTTPS-kapcsolatot „egyirányúvá”. Ehelyett a hagyományos végpontok közötti kommunikációs modellt felbontva teszi lehetővé a HTTPS-alapú adatátvitelt.
Ez a protokollszegés az adatdióda-architektúra alapvető jellemzője. Az architektúra nem úgy működik, hogy egy útválasztható hálózati kapcsolatot terjeszt ki az egyik biztonsági zónából a másikba, hanem az adatokat közvetlenül átviszi a határon, majd a céloldalon rekonstruálja a megfelelő kommunikációt.
Mi történik egy „ API ” hívás esetén?
Vegyünk egy egyszerű OT–IT átmeneti felhasználási esetet.
Egy ipari alkalmazás hőmérsékleti értéket mér, és ezt HTTPS-en keresztül el kell küldenie egy felhőalapú elemzési platformra API: OT-alkalmazás → HTTPS/API → felhőplatform
Egy hagyományos hálózatban az OT-alkalmazás hálózati kapcsolatot létesítene a célállomással, HTTP-kérést küldene, majd HTTP-választ fogadna.
Adatdiódával az architektúra eltérő.
Egy tipikus egyirányú megvalósítás fogalmilag a következőképpen ábrázolható: OT-alkalmazás → forrásoldali csatlakozó/proxy → egyirányú optikai átvitel → céloldali csatlakozó → IT-/felhőalkalmazás
A lényeg az, hogy a két hálózat között nincs hagyományos kétirányú kapcsolat.
A forrásoldali komponens fogadja az adatokat az OT-környezetből. Az adatok ezután átkerülnek a hardver által biztosított egyirányú határon. A céloldalon a fogadó komponens rekonstruálja az adatokat, vagy továbbítja azokat a kívánt alkalmazás felé.
Ez a megközelítés lehetővé teszi a szervezetek számára, hogy megőrizzék az alkalmazási adatátvitel szemantikáját, miközben kiküszöbölik a visszafelé vezető hálózati útvonalat.
A protokollszünet szerepe
A protokollszünet teszi praktikussá az egyirányú alkalmazásintegrációt.
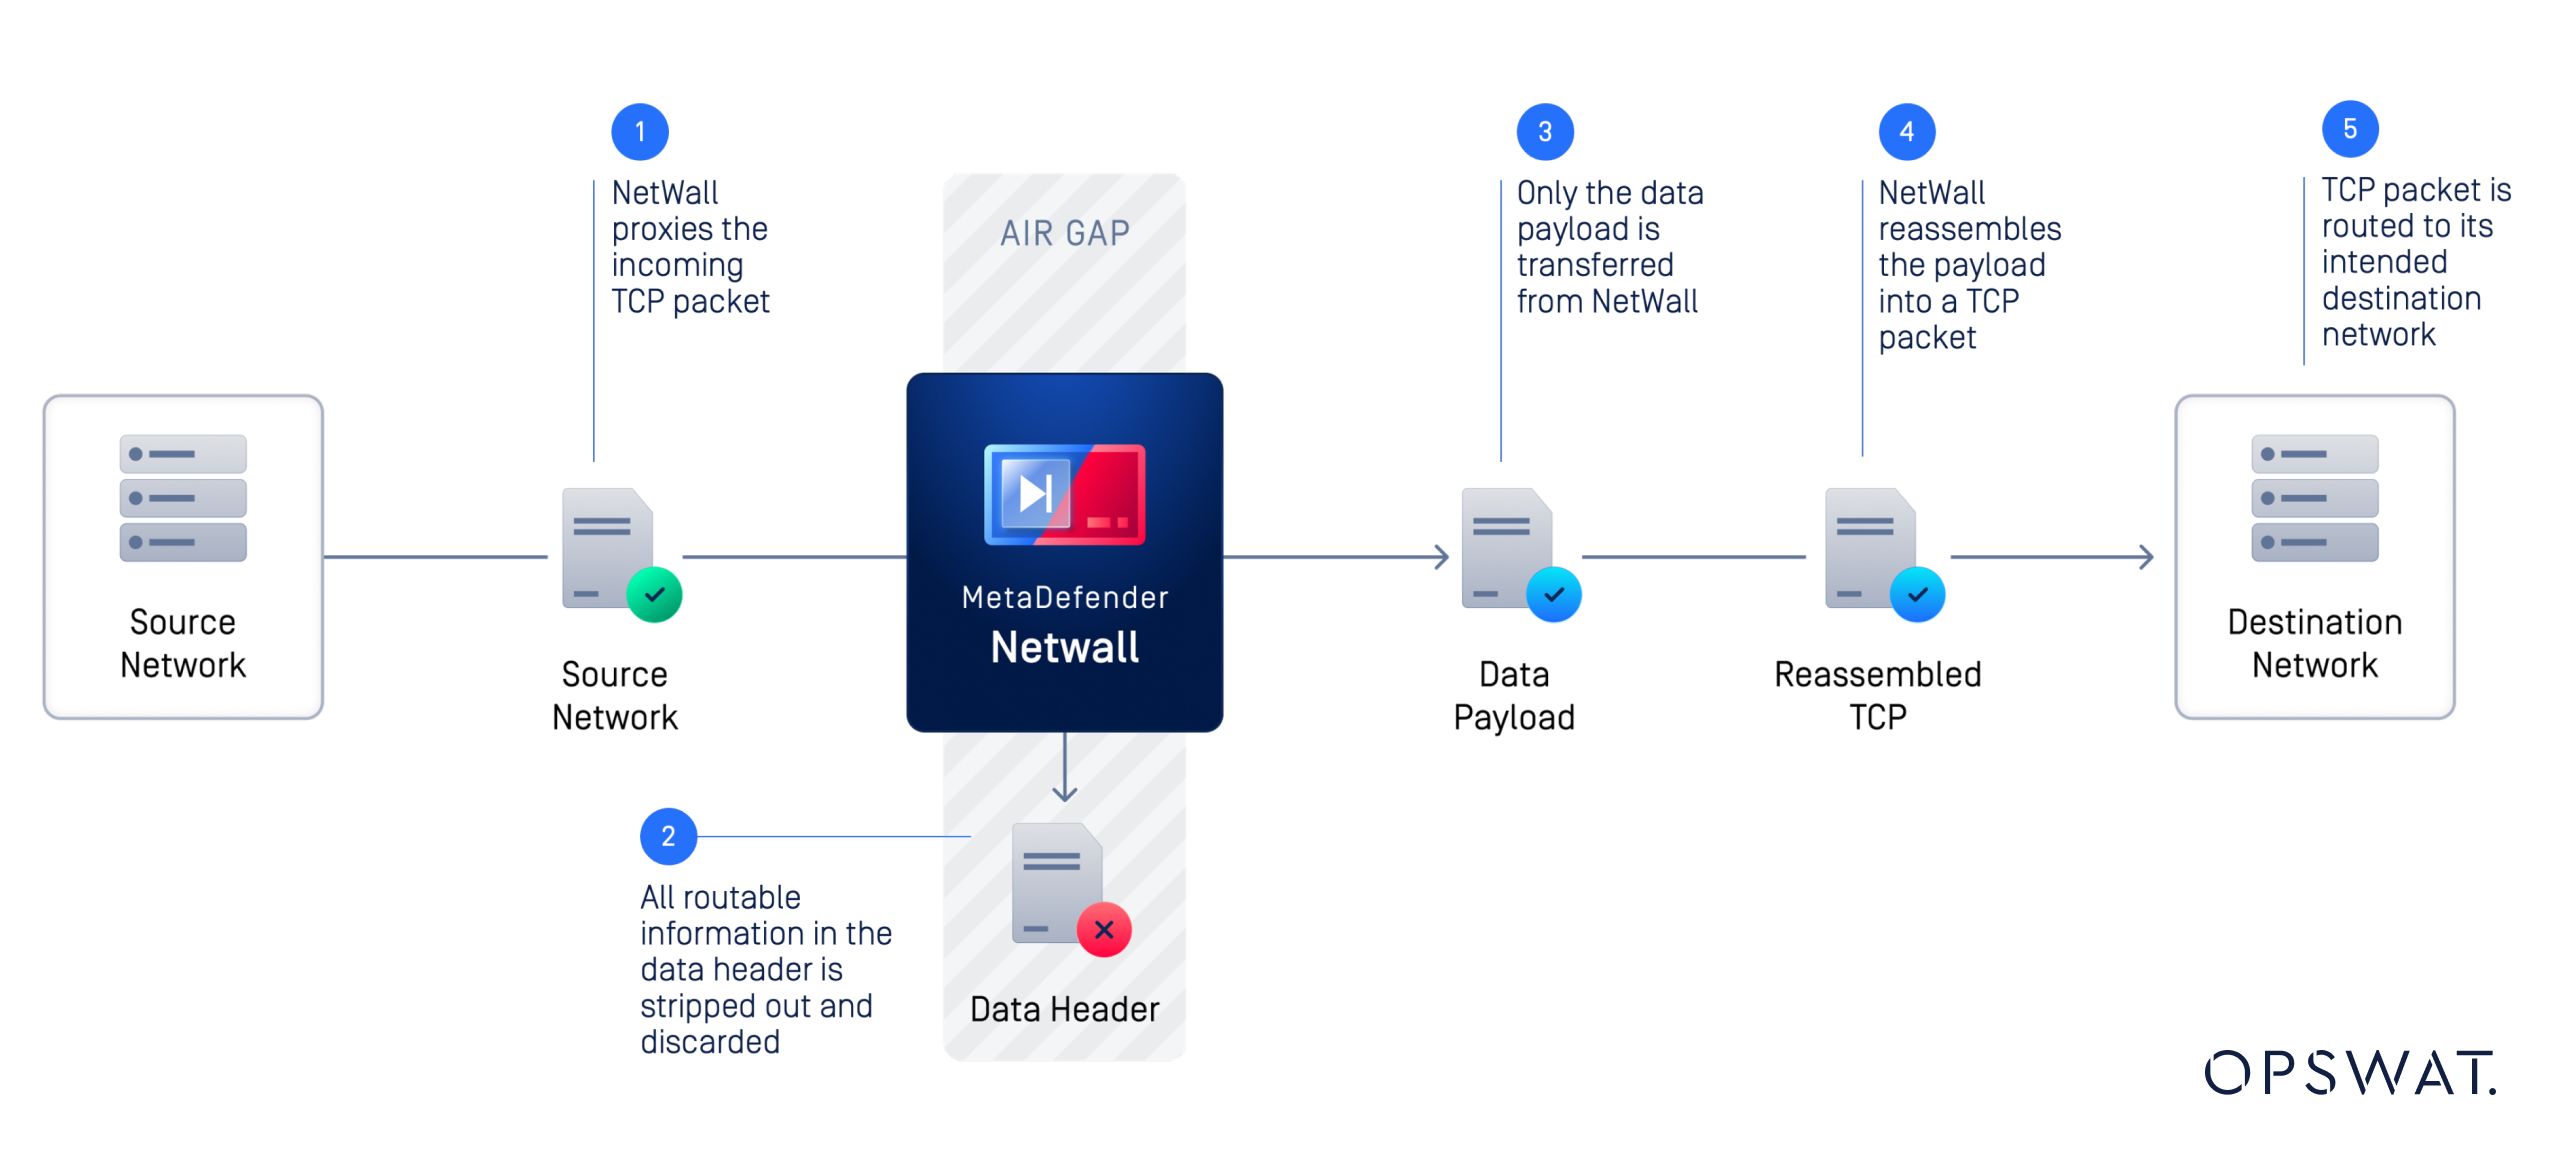
Ahelyett, hogy a csomagok végpontok közötti útválasztásra alkalmas munkamenet részeként átjutnának a biztonsági határon, az adatdióda két hálózati tartományra osztja a kommunikációt.
Például:
- Az OT-rendszer telemetriai adatokat generál.
- A telemetriai adatokat egy szerveroldali szolgáltatás veszi át.
- A vonatkozó adatcsomagot egyirányú átvitelre készítik elő.
- A hasznos teher átlépte az optikai elszigetelés határát.
- A céloldali szolgáltatás fogadja az átvitt adatokat.
- A céloldal továbbítja az adatokat a vállalati, felügyeleti, elemzési vagy felhőalapú alkalmazásnak.
A hálózatok továbbra is elkülönülnek egymástól, annak ellenére, hogy hasznos információk áramolhatnak közöttük.
Ez alapvetően eltér attól, mintha olyan tűzfalszabályt állítanánk be, amely engedélyezi a HTTPS-forgalmat két hálózat között. A tűzfal engedélyezheti a kétirányú TCP-kommunikációt, ha a szabályzat ezt megengedi. Az adatdióda viszont kifejezetten arra szolgál, hogy hardveres szinten megakadályozza ezt a visszatérő adatátvitelt.
Támogatja-e az adatdióda a HTTPS-t?
Igen, az MetaDefender , aOptical Diode és a Fend 50-es sorozatú modellek az ipari és informatikai protokollok mellett támogatják az HTTP-t és az HTTPS-t is.
Ehhez a dióda mindkét oldalát el kell látni a szükséges tanúsítványokkal és kulcsokkal, hogy önálló TLS-kapcsolatot tudjon létesíteni a forrással, illetve a céllal.
Mi a helyzet a REST API-kkal?
A REST API-kat általában HTTP vagy HTTPS protokollon keresztül valósítják meg, és egyre gyakrabban használják az OT-adatok integrálására a következő rendszerekkel:
- Cloud elemzési platformok
- SIEM és biztonsági felügyeleti platformok
- Vállalati irányítópultok
- Adattörténészek
- Előrejelző karbantartási alkalmazások
- Központosított naplózási rendszerek
- Jegyértékesítési és munkafolyamat-kezelő rendszerek
Egy hagyományos REST- API -kapcsolat általában a következőképpen néz ki: Kliens → HTTP/S POST vagy PUT → API szerver → HTTP-válasz
Ilyen helyzetekben az alkalmazásrétegű válasz a szokásos alkalmazás-kommunikáció része. Az ügyfél HTTP 200-as állapotkódot, valamint esetleg egy egyedi üzenetet vár a válasz törzsében.
Egyirányú architektúrában a dióda bemeneti oldala közvetítheti ezt a választ, mintha az a végső célállomásról érkezne. Ha egy sikeres PUT/POST művelethez tartozó egyedi válaszszöveg ismert és megismételhető, azt is közvetíteni lehet.
Például egy OT-felügyeleti rendszernek esetleg a következőket kell elküldenie:
POST /api/v1/telemetry
amelynek hasznos adatai a következőket tartalmazzák:
{"temperature":72,"pressure":101.3,"status":"normal"}
Az architektúra célja nem egy állandó, kétirányú API kapcsolat létrehozása az OT és az IT között. Ehelyett az adatok a diódán keresztül kifelé továbbítódnak, és eljutnak a céloldali alkalmazáshoz.
A dióda bemeneti oldala a POST-kérés fogadásakor 200 OK állapotkódot küld vissza az ügyfélnek, mielőtt a hasznos adatot az optikai szigetelésen keresztül továbbítaná, majd csatlakozna a célszerverhez, hogy egy újabb POST /api/v1/telemetry kéréssel továbbítsa az üzenetet,
Ezért az egyirányú architektúrák különösen hasznosak a telemetriai, esemény-, napló- és felügyeleti API-k esetében, ahol az elsődleges üzleti követelmény a kimenő adatok közzététele.
Miért fontos az egyirányú API kapcsolat a OT Security
Bár a titkosítás segít megőrizni az adatok bizalmas jellegét az átvitel során, nem akadályozza meg a rosszindulatú adatok elküldését vagy fogadását. Az adatiód egy másik problémát old meg: a kommunikáció irányát.
Ha egy vállalati vagy felhőalapú környezet biztonsága megsérül, a hagyományos kétirányú kapcsolat – a hálózati architektúrától és a biztonsági intézkedésektől függően – potenciálisan utat nyithat a támadónak az OT-környezet felé.
A hardveresen megvalósított adatdióda megszünteti ezt a visszatérő útvonalat. Így az OT-adatok elhagyhatják a védett hálózatot anélkül, hogy útválasztásra alkalmas útvonalat hoznának létre, amelyen keresztül külső rendszerek forgalmat küldhetnének vissza a hálózatba.
A kritikus infrastruktúra esetében ez a különbség jelentős lehet. Az adatdiódákat arra használják, hogy a működési információkat a felügyeleti és vállalati rendszerekbe továbbítsák, miközben megőrzik a hálózatok fizikai elválasztottságát.
Szeretné megerősíteni az OT-hálózat biztonságát?
Fedezze fel, hogyan teszik lehetővé a OPSWAT„ MetaDefender ”Optical Diode és a Fend megoldásai a kritikus hálózati határokon átnyúló, biztonságos, hardveresen érvényesített egyirányú adatátvitelt. Vegye fel a kapcsolatot szakértőinkkel, hogy megbeszéljék az Ön operatív technológiai (OT) architektúráját és adatátviteli igényeit.
Egyirányú adatáramlások tervezése modern OT-környezetekhez
Az OT–IT architektúra tervezésekor fontos, hogy a tényleges kommunikációs igényből induljunk ki, nem pedig az alkalmazási protokollból.
Tegyen fel három kérdést:
1. Milyen adatoknak kell elhagyniuk az OT-környezetet?
Határozza meg azokat a telemetriai adatokat, naplófájlokat, riasztásokat, fájlokat, feldolgozási adatokat vagy egyéb információkat, amelyeknek el kell jutniuk az IT-, felhő- vagy felügyeleti rendszerekhez.
2. Valóban szükséges-e, hogy a címzett visszaküldjön adatokat?
Számos integrációt úgy jellemeznek, hogy „kapcsolatra” van szükségük, holott az alapvető üzleti követelmény csupán az információk külső közzététele. Ha a visszaküldött adat csupán egy átvételi visszaigazolás vagy a művelet sikeréről szóló visszajelzés, akkor egy egyirányú architektúra képes ezeket a válaszokat közvetíteni, és így kiküszöbölni egy felesleges hálózati útvonalat.
3. Hol kell meghúzni a protokoll határát?
Az olyan protokollok, mint a TCP, a HTTPS és a REST API-k, bizonyos kétirányú viselkedési mintákat feltételeznek. A „data diode” architektúrának ezért meg kell határoznia, hogy hol érnek véget a munkamenetek, hogyan történik az adatok átvitele a határon, és hogyan veszi át azokat a céloldali alkalmazás.
Ez az alkalmazásközpontú megközelítés segít a szervezeteknek az OT-kapcsolatok modernizálásában anélkül, hogy a hálózati elszigeteltséget és az alkalmazásintegrációt egymást kizáró követelményekként kezelnék.
Gyakran ismételt kérdések
- Képes-e egy adatdióda HTTPS-forgalmat továbbítani?
Igen. MetaDefender Optical Diode és MetaDefender A Fend támogatja a HTTP/HTTPS-alapú adatátvitelt, de a HTTPS nem működhet hagyományos, kétirányú, végpont-végpont közötti munkamenetként egy fizikailag egyirányú határ mentén. Az adatdióda mindkét oldalán lezárja, majd új, titkosított munkamenetet indít, ezért a munkamenetek kezeléséhez rendelkeznie kell a szükséges kulcsokkal és tanúsítványokkal. - Működhetnek-e az API-k adatdiódán keresztül?
Igen. API-alapú adatátvitel működhet adatdiódán keresztül, ha az architektúrát a PUT/POST egyirányú kommunikációra tervezik. A kulcs az, hogy elkerüljük a diódán átívelő kétirányú API munkamenet használatát, és helyette a forrás- és céloldali mechanizmusokat alkalmazzuk a szükséges alkalmazási adatok átvitelére. - Az adatdióda helyettesíti-e a HTTPS-titkosítást?
Nem. Különböző biztonsági problémákat oldanak meg. A HTTPS titkosítást és hitelesítést biztosít az alkalmazásforgalom számára, míg az adatdióda hardveresen biztosítja a hálózati kommunikáció irányának ellenőrzését. - Mi a különbség a tűzfal és az adatdióda között?
A tűzfal szoftveresen definiált biztonsági szabályok alapján szabályozza a forgalmat, és lehetővé teheti a kétirányú kommunikációt. Az adatdióda fizikailag kényszeríti az egyirányú kommunikációt, és kialakításának köszönhetően megakadályozza a visszatérő hálózati útvonal kialakulását. - Miért érdemes adatdiódát használni az OT–IT közötti kommunikációhoz?
Az adatdióda lehetővé teszi a szervezetek számára, hogy üzemeltetési adatokat, telemetriai adatokat, naplóbejegyzéseket és egyéb információkat osszanak meg vállalati vagy felhőalapú rendszerekkel, miközben fizikai elválasztást biztosítanak ezektől a hálózatoktól. Ez csökkenti a kétirányú kapcsolódással járó támadási felületet. - Mi az a MetaDefender Optical Diode?
MetaDefender Optical Diode egy optikai, hardveresen megvalósított adatdióda, amelyet hálózatok közötti biztonságos, egyirányú adatátvitel biztosítására terveztek. Támogatja az olyan IT-protokollokat, mint a HTTP és a HTTPS, valamint egyéb támogatott protokollokat és felhasználási eseteket. - Mi az a MetaDefender Optical Diode Fend?
MetaDefender Optical Diode A Fend egy olyan adatdióda-megoldás, amelyet az IT- és OT-környezetek közötti biztonságos, egyirányú adatátvitelre terveztek. A modelltől és a telepítési módtól függően támogatja az IT- és ipari protokollokat, és segítséget nyújthat az elszigetelt OT-hálózatok összekapcsolásában olyan rendszerekkel, amelyeknek hozzáférésre van szükségük az üzemeltetési adatokhoz.
Biztosítani kell az OT-adatáramlásait?
A modern OT-környezeteknek hozzáférésre van szükségük a vállalati, felhőalapú és elemzési rendszerekhez anélkül, hogy ez feltétlenül visszavezető utat teremtene a kritikus hálózatokba.
Vegye fel a kapcsolatot a OPSWAT címmel, hogy megtudja, hogyan segíthetnek Önnek a MetaDefender , aOptical Diode és a Fend abban, hogy biztonságos, hardveresen érvényesített egyirányú adatáramlásokat tervezzen az operatív technológiai (OT) környezetéhez.