A mesterséges intelligencia (AI) átalakítja azt, ahogyan a biztonsági csapatok felismerik a fenyegetéseket, kivizsgálják azokat és védekeznek ellenük. Ahogy az AI-rendszerek egyre hatékonyabban képesek elemezni a helyzetet, döntéseket hozni és azok alapján cselekedni, az automatizálásnak és az emberi szakértelemnek egyre szorosabban kell együttműködnie.
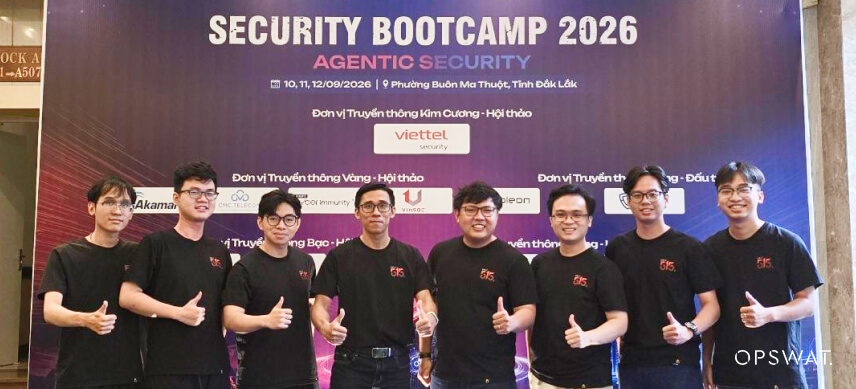
Ez a változás meghatározta a Security Bootcamp 2026 programját, amely Vietnam éves kiberbiztonsági rendezvényének 12. kiadása volt, és amelyet szeptember 10–12-én tartottak Buon Ma Thuotban, Dak Lak tartományban. Az „Agentic Security” témára épülő rendezvényen több mint 300 kiberbiztonsági szakember, kutató, kormányzati képviselő és technológiai szervezet képviselője gyűlt össze, hogy megvizsgálják, hogyan alakítja át a mesterséges intelligencia mind a támadó, mind a védekező biztonságot.
OPSWAT már második éve vesz részt az eseményen, hogy gyakorlati kutatási eredményeket és iparági ismereteket osszon meg Vietnam kiberbiztonsági közösségével, valamint hogy a Security Bootcamp Arénában próbára tegye ezt a szakértelmet.
A javítás utáni sebezhetőségek kihasználásától a mesterséges intelligencia által vezérelt biztonsági kutatásig
A második évre való visszatérés újabb lehetőséget nyújtott az „ OPSWAT ” számára, hogy bemutassa a vietnami kiberbiztonsági közösségnek, hogyan fejlődik kutatásunk az új technológiákkal és a felmerülő fenyegetésekkel párhuzamosan.
A 2025-ös rendezvényen Loc Nguyen, az OPSWAT 515-ös egységének tagja „Breaking the Fix: A Technical Approach to Post-Patch Exploitation” címmel tartott előadást, amelyben bemutatta kutatásunkat arról, hogyan lehet a biztonsági javításokat elemezni a hiányos javítások és a fennmaradó biztonsági kockázatok azonosítása érdekében.
Idén a figyelmünk egy másik, gyorsan fejlődő területre irányult: a mesterséges intelligencia-ügynökök szerepére a kiberbiztonsági kutatásban.
A Security Bootcamp 2026 második napján Khoi Tran, az OPSWAT Unit 515 munkatársa bemutatta, hogyan segítheti egy mesterséges intelligencia-ügynök a firmware visszafejtését és a sebezhetőségek felderítését egy valós IoT-célrendszeren.
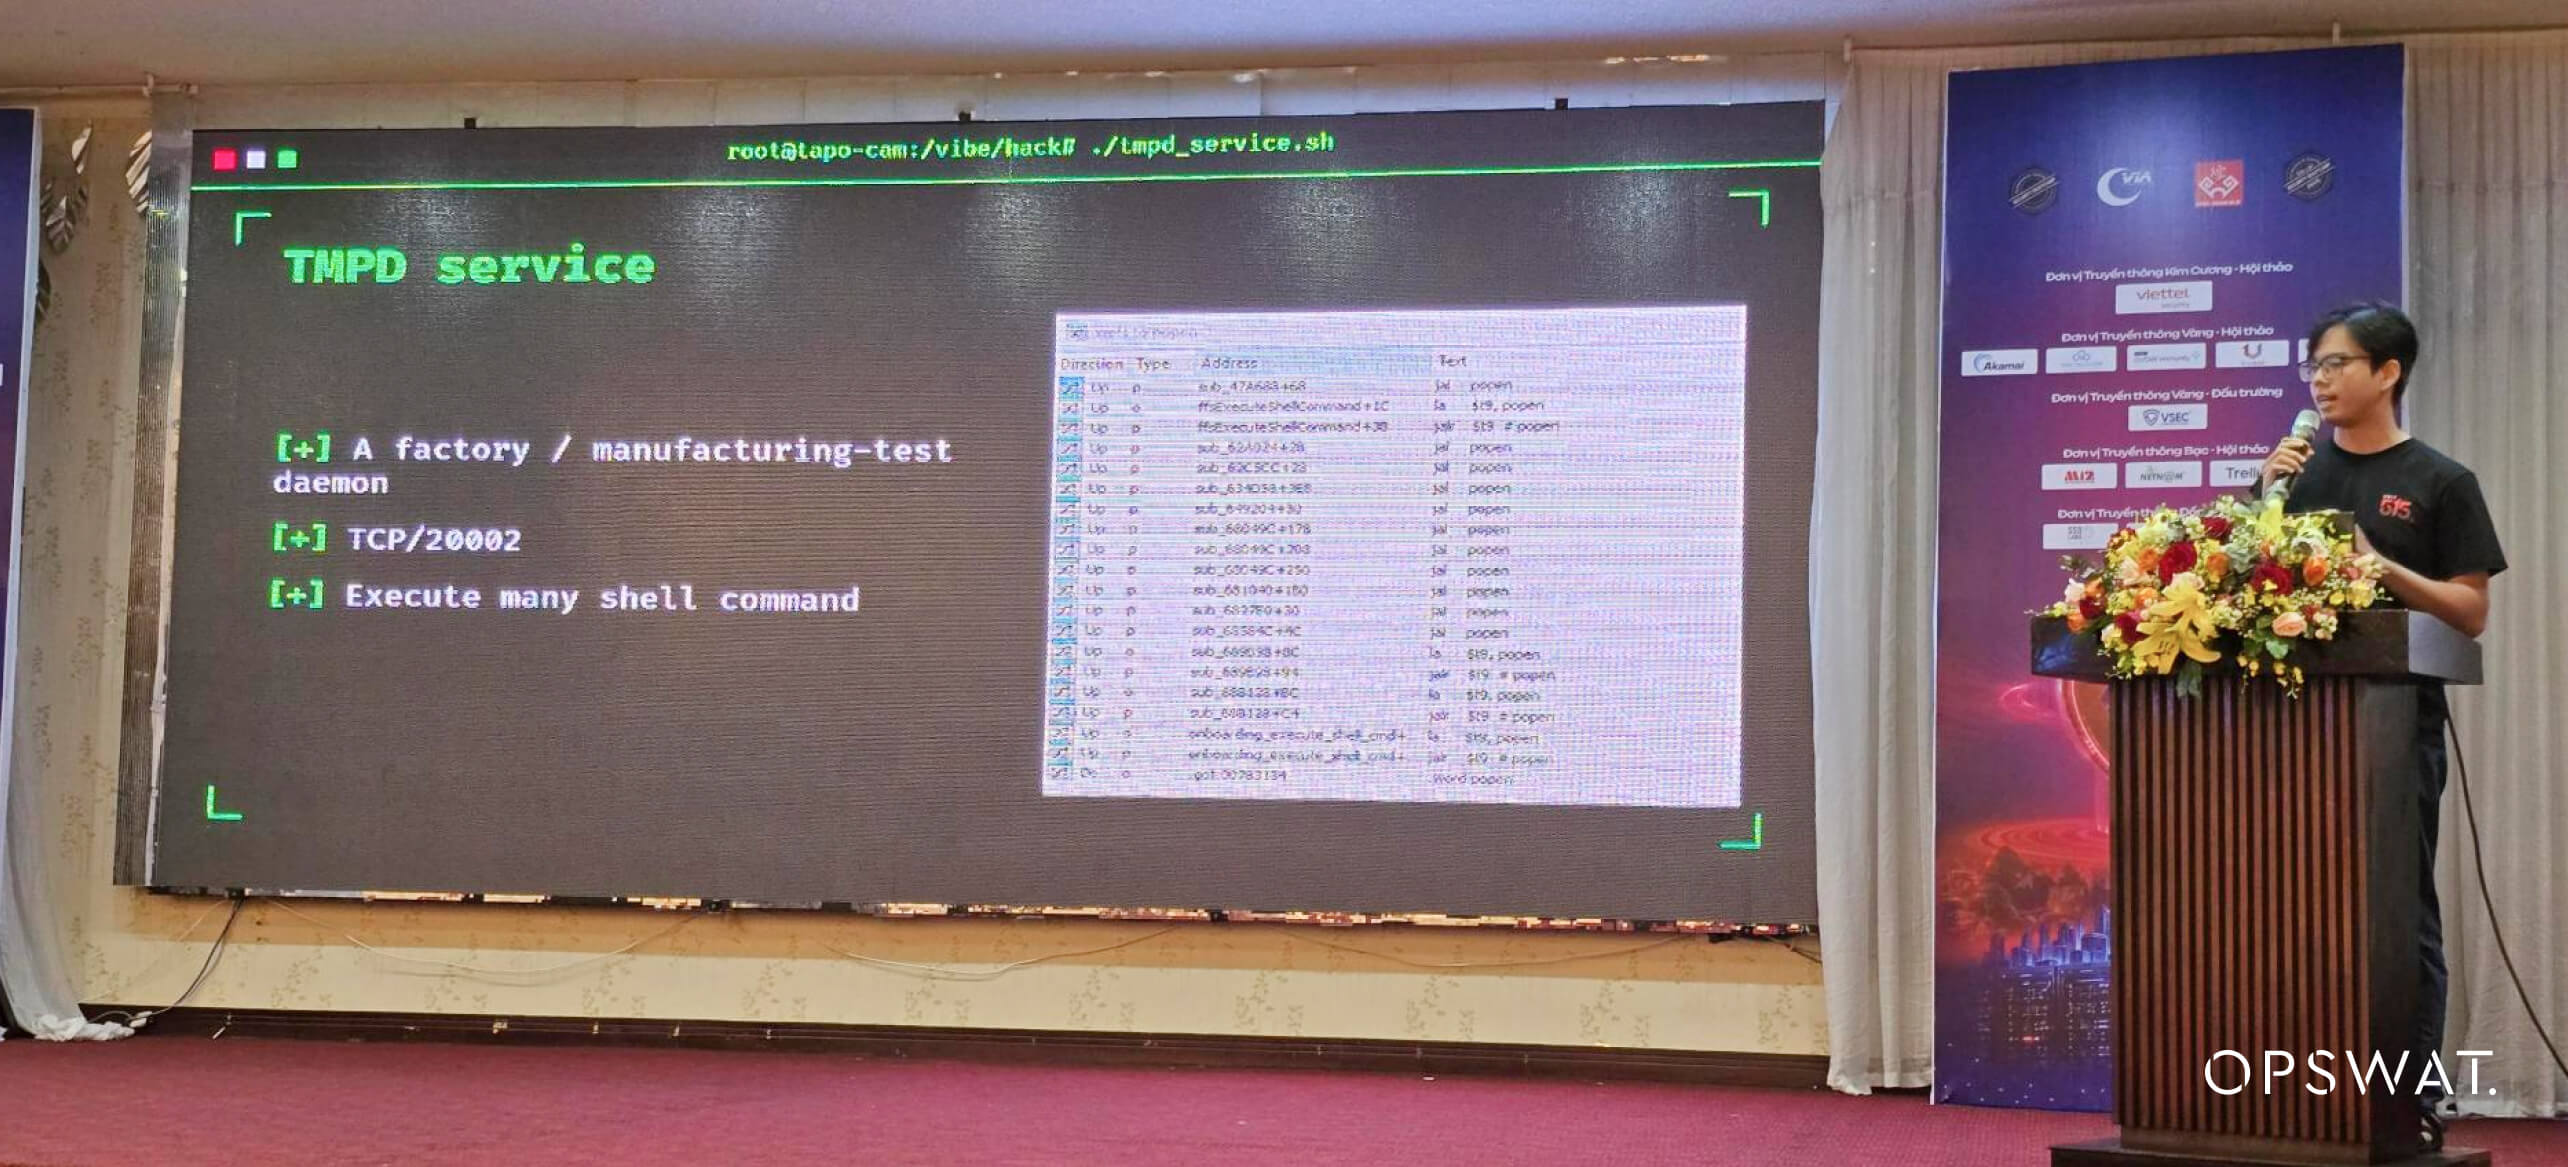
Az egyik legfontosabb tanulság az volt, hogy a mesterséges intelligencia akkor nyújtja a legnagyobb értéket, ha megfelelő kontextust, egyértelmű célokat és tapasztalt kutatók útmutatását kapja. Ezen az alapon a mesterséges intelligencia segíthet a kutatóknak abban, hogy hatékonyabban vizsgálják a komplex rendszereket, feltárják a lehetséges biztonsági kockázatokat, és felgyorsítsák a hagyományosan időigényes elemzéseket.
A kutatás rávilágított arra, hogy a mesterséges intelligencia hogyan válhat a sebezhetőségi kutatási munkafolyamat gyakorlati részévé, segítve ezzel a biztonsági kutatókat abban, hogy hatékonyabban vizsgálják át a komplex célpontokat.
A rendszer értéke nem abban rejlik, hogy felváltaná a biztonsági szakértelmet, hanem abban, hogy ötvözi a mesterséges intelligencia azon képességét, hogy gyorsan feltérképezze és elemezze a komplex technikai környezetet, a biztonsági kutatók tapasztalatával és iránymutatásával.
Az „agenciális biztonság” többről szól, mint csak a mesterséges intelligenciáról
Az egész rendezvényen végigvonult egy üzenet: ahogy a mesterséges intelligencia (AI) ügynökök egyre hatékonyabban képesek elemzni, döntéseket hozni és cselekedni, a kiberbiztonságnak is velük együtt kell fejlődnie. Az „Agentic Security” nem csupán arról szól, hogy a mesterséges intelligenciát beépítsük a meglévő munkafolyamatokba, hanem arról is, hogy a nagyobb autonómia mellett biztosítsuk a megfelelő szintű ellenőrzést, átláthatóságot és emberi felügyeletet.
Az előadók bemutatták a biztonsági műveletekben, a felhőalapú észlelésben és reagálásban, a sebezhetőségi kutatásban, a kódelemzésben és a rosszindulatú programok kivizsgálásában alkalmazott mesterséges intelligencia-ügynököket. Ezek a példák szemléltették a mesterséges intelligencia azon képességét, hogy segítse a biztonsági csapatokat a komplex információk gyorsabb feldolgozásában, a különböző forrásokból származó jelek összekapcsolásában, valamint a hagyományosan manuális munkafolyamatok egyes részeinek automatizálásában.
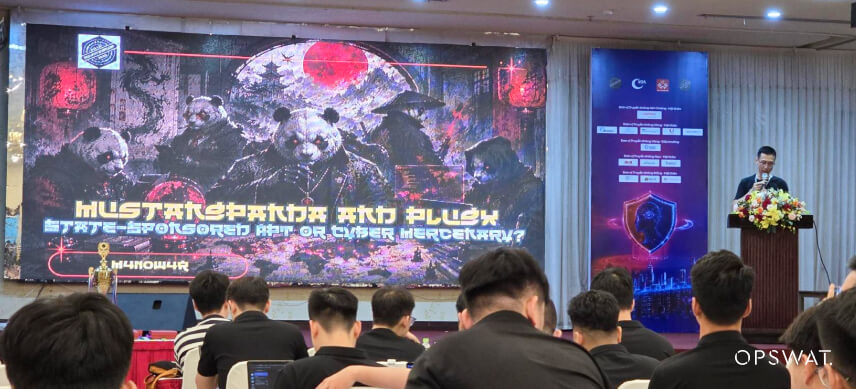
A nagyobb önállóság azonban új biztonsági szempontokat is felvet.
Amint egy mesterséges intelligencia-rendszer képes cselekedni, a szervezeteknek már nem csupán a modell pontosságára kell figyelniük. Az identitás, a jogosultságok, az eszközökhöz való hozzáférés, a kontextus, az érvényesítés, a nyomon követhetőség és az emberi felügyelet mind a biztonsági keret részévé válnak.
Ez az üzenet végig visszatérő motívum volt az esemény során: a cél nem a maximális autonómia kell, hogy legyen, hanem a szabályozott és ellenőrizhető autonómia.
A mesterséges intelligencia (AI) ügynökök felgyorsíthatják a vizsgálatokat és csökkenthetik az ismétlődő munkát, de a fontos döntésekhez továbbra is egyértelmű ellenőrzési mechanizmusokra és megfelelő emberi felügyeletre van szükség. A kiberbiztonsági csapatok számára az a lehetőség rejlik a megfelelő egyensúly megtalálásában, hogy lehetővé tegyék az AI számára a gyorsabb és nagyobb léptékű működést, miközben biztosítják, hogy tevékenységei ellenőrzöttek, nyomon követhetők és összhangban álljanak a biztonsági irányelvekkel.
Számunkra az „Agentic AI” térnyerése megerősíti azt az elvet, amely már eddig is biztonsági megközelítésünk középpontjában állt: a „Zero Trust” elvet. Ahogy a mesterséges intelligencia egyre nagyobb szerepet vállal a kiberbiztonságban, egyre fontosabbá válik annak biztosítása, hogy minden művelet mögött álló adatokat és munkafolyamatokat ellenőrizzék, szabályozzák és védjék.
A kiberbiztonsági szakértelem gyakorlati alkalmazása
Az előadások és beszélgetések mellett a Security Bootcamp lehetőséget nyújtott a kiberbiztonsági ismeretek gyakorlati alkalmazására is.
A Security Bootcamp Arena 2026 versenyen a csapatok egy támadás–védelem típusú versenykörnyezetben mérhették össze tudásukat, amelynek célja a technikai szakértelem, a csapatmunka és a nyomás alatt való reagálási képesség felmérése volt.
A verseny az offenszív biztonságra összpontosító CTF-feladatok sorozatával vette kezdetét. Minden megoldott feladat során a csapatoknak meg kellett határozniuk és sikeresen ki kellett használniuk a célkörnyezet egy sebezhetőségét, amivel pontokat szereztek, és bebizonyították, hogy képesek a sebezhetőség-elemzést gyakorlati eredményekké alakítani.
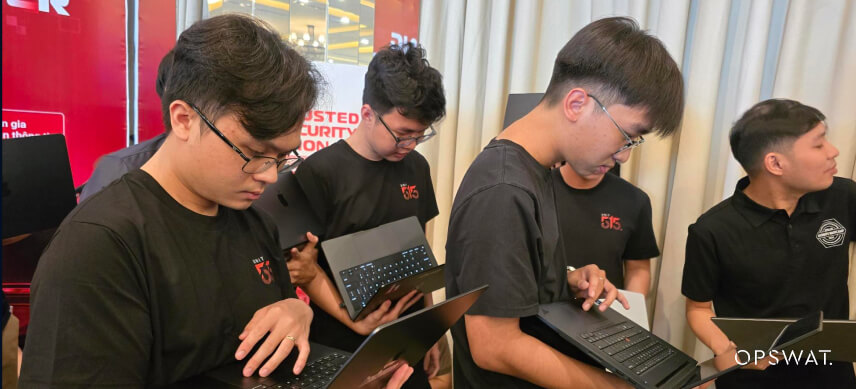
Ezt követően a verseny egy összetettebb forgatókönyv keretében folytatódott. A csapatok egy ransomware-támadás által érintett szervezet infrastruktúráját kapták meg, és feladataik közé tartozott a támadás kivizsgálása, a kritikus rendszerek helyreállítása, a biztonsági rések kijavítása, a szolgáltatások rendelkezésre állásának fenntartása, valamint a versenytárs csapatok elleni védekezés.
Ugyanakkor a csapatok elemezhették és megtámadhatták a többi csapat szervereit. Egy sikeres támadás pontokat hozott a támadó csapatnak, miközben csökkentette a megtámadott csapat pontszámát, így a verseny során folyamatos támadás–védekezés–helyreállítás–alkalmazkodás ciklus alakult ki.
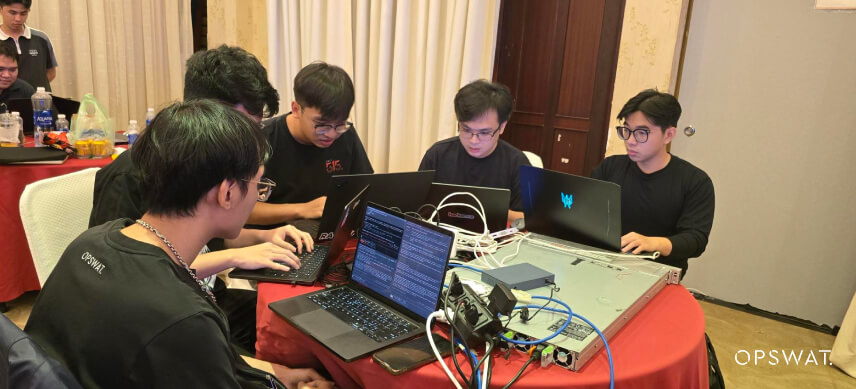
Az Arena egyetlen környezetben egyesítette a kiberbiztonság számos területét, a támadó és védekező biztonságtól kezdve az incidenskezelésen, a sebezhetőségi elemzésen és a rendszeradminisztráción át egészen a gyors döntéshozatalig.
OPSWAT 515-ös egységének ez lehetőséget nyújtott arra, hogy a sebezhetőségi kutatások és a behatolási tesztek során alkalmazott gondolkodásmódot itt is alkalmazza: a gyenge pontok azonosítása, a tényleges hatások felmérése, a támadások működési mechanizmusának megértése, valamint e tudás felhasználása a védelem megerősítésére.
Az 515-ös egység második éve vett részt a Security Bootcamp Arena versenyen, és második évben is az 515-ös egység volt az első csapat, amely minden támadó biztonsági feladatot teljesített.
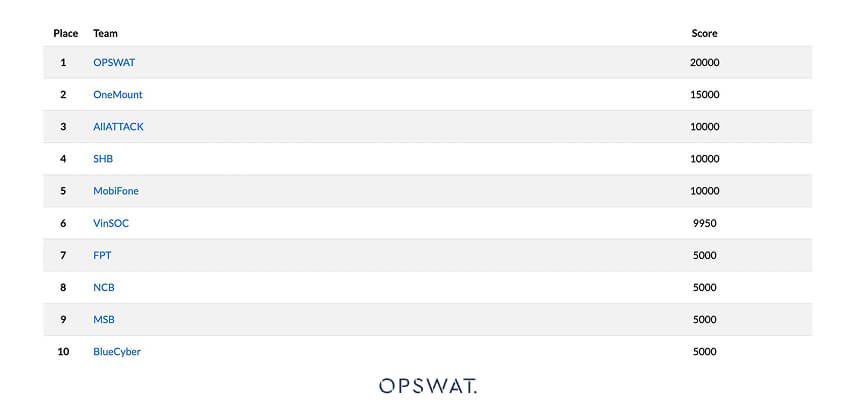
Idén az 515-ös egység ötvözte a támadó biztonsági területen szerzett szilárd szakértelmét a mesterséges intelligencia-ügynökök hatékony alkalmazásával, hogy gyorsabban tudjon dolgozni, gyorsan alkalmazkodni tudjon, és magasabb szinten versenyezzen. Büszkék vagyunk arra, hogy a Security Bootcamp Arena 2026 versenyen – amelyen közel 30 különböző szervezetből érkező kiberbiztonsági csapat vett részt – a második helyet szereztük meg.
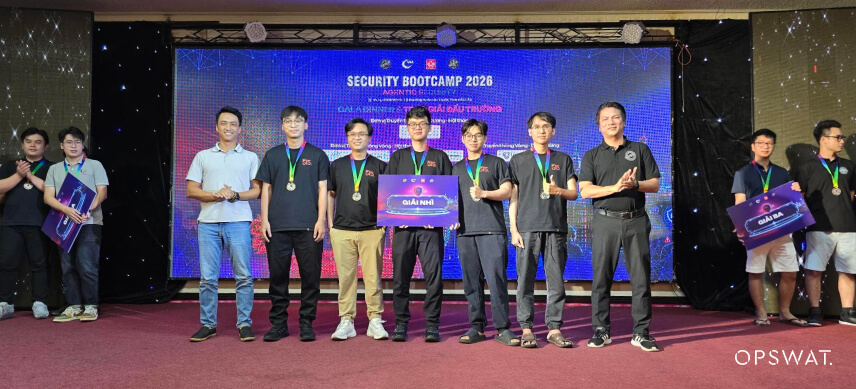
A rangsoron túlmenően az Arena egy fontos tanulságot is megerősített csapatunk számára: a hatékony kiberbiztonsághoz az egyenlet mindkét oldalának megértése szükséges: azt, hogy miként lehet a rendszereket feltörni, és azt is, hogy hogyan lehet azokat helyreállítani, megerősíteni és megvédeni ugyanazokkal a technikákkal szemben.
Mit tanultunk a 2026-os Security Bootcamp-ről
A tárgyalások, a szakmai megbeszélések és a verseny során csapatunk számára több téma is kiemelkedőnek bizonyult.
A mesterséges intelligencia a kiberbiztonság mindkét oldalának szerves részévé válik.
Ugyanazok a technológiák, amelyek segítenek a védelmi szakembereknek az incidensek elemzésében és a biztonsági műveletek automatizálásában, hozzájárulhatnak ahhoz is, hogy a támadó csapatok gyorsabban végezzék el a felderítést, a sebezhetőségek felkutatását és a támadási útvonalak elemzését.
A méret egyre inkább biztonsági tényezővé válik.
A mesterséges intelligencia lehetővé teszi a kutatók számára, hogy olyan méretű célpontokat és műszaki adatokat elemezzenek, amelyhez a hagyományos, manuális munkafolyamatok nehezen tudnak felzárkózni. A kihívás abban rejlik, hogy a megnövekedett sebesség ne menjen a pontosság és az érvényesítés rovására.
Az emberi szakértelem egyre nagyobb jelentőségre tesz szert. Ahogy a mesterséges intelligencia egyre önállóbbá válik, a kutatóknak meg kell érteniük, mikor bízhatnak a következtetéseiben, mikor kell azokat megkérdőjelezniük, és mikor szükséges alaposabb kézi vizsgálat.
A biztonsági kutatásnak gyakorlati jellegűnek kell maradnia.
Akár egy mesterséges intelligencia által generált támadási útvonal elemzéséről, akár egy biztonsági rés kivizsgálásáról, akár egy szimulált zsarolóvírus-incidensre való reagálásról van szó, az igazi érték abból származik, hogy minden egyes eredményt a valós rendszerrel szemben tesztelünk: a támadási útvonalnak végre kell hajtódnia, a kihasználásnak sikerülnie kell, a helyreállításnak pedig működnie kell.
Végül pedig a közösség ugyanolyan fontos, mint a technológia.
A Security Bootcamp továbbra is olyan környezetet biztosít, ahol a kutatók, a gyakorló szakemberek, a szervezetek és a vietnami kiberbiztonsági közösség széles köre nyíltan cserélhetnek eszméket, megoszthatják technikai kutatási eredményeiket, és tanulhatnak egymástól.
Az út folytatása
Az 515-ös egység számára a Security Bootcamp 2026 több volt, mint egy egyszerű rendezvény.
Ez egy remek alkalom volt arra, hogy megosszuk kutatási eredményeinket, összemérjük erőnket más tehetséges biztonsági csapatokkal, tanuljunk a szélesebb közösségtől, és saját szemünkkel lássuk, milyen gyorsan változtatja meg a mesterséges intelligencia a kiberbiztonságot.
A 2025-ös, javítás utáni sebezhetőségek kihasználására irányuló kutatásoktól kezdve a 2026-os, mesterséges intelligencián alapuló biztonsági kutatásokig és az „Agentic Security” koncepcióig – célkitűzésünk változatlan marad: az új támadási technikák feltárása, annak megértése, hogy az új technológiák hogyan alakítják át a fenyegetési környezetet, valamint a kutatási eredmények gyakorlati biztonsági ismeretekké alakítása.
A Security Bootcamp Arena második helyezésének elnyerése emlékezetes záróakkordja volt az idei rendezvénynek, de a beszélgetések, a szakmai betekintések és a tanulságok, amelyeket magunkkal hoztunk, éppoly értékesek.
Ezek a tanulságok szorosan kapcsolódnak ahhoz is, ahogyan a OPSWAT bevezeti a mesterséges intelligenciát a kritikus infrastruktúra védelmének következő generációjába. A „ MetaDefender ” nevű, mesterséges intelligencián alapuló platformon keresztül a OPSWAT ötvözi a mesterséges intelligenciát a „Zero Trust” elven alapuló, megelőzésre összpontosító megközelítéssel, hogy segítsen a szervezeteknek az adatok átvizsgálásában, tisztításában, ellenőrzésében és kezelésében, mielőtt azok mélyebbre jutnának a kritikus környezetekbe.
Ahogy a mesterséges intelligencia folyamatosan átalakítja a kiberbiztonságot, a kutatás és a valós világban megvalósuló védelem közötti kapcsolat egyre nagyobb jelentőségre tesz szert. Az 515-ös egység továbbra is feltárja az új fenyegetéseket és a mesterséges intelligencián alapuló biztonsági technikákat, miközben hozzájárul ahhoz, hogy ezek az ismeretek a világ kritikus infrastruktúráját védő, hatékonyabb technológiákká és megoldásokká váljanak.