Főbb tanulság: A MetaDefender™ Aether kiterjeszti a MetaDefender™ Cloud„ sandboxing ” funkcióját egy ötrétegű észlelési folyamatra, amely ötvözi a hírnév-alapú elemzést, a mesterséges intelligencián alapuló statikus elemzést, a dinamikus elemzést, a fenyegetés-értékelést és a fenyegetés-felkutatást. Az integráció gazdagabb betekintést, kockázati pontszámmal ellátott értékeléseket és szélesebb kontextust biztosít a rosszindulatú fájlok és kampányok kapcsán.
Október 1-jétől a MetaDefender™ Aether teljes mértékben integrálódik a MetaDefender™ Cloud szolgáltatásba; az integráció révén a fertőzött fájlokról részletesebb elemzések és információk nyerhetők, miután azokat a sandbox felismerte.
Az „ sandboxing ” lépés mostantól magában foglalja a hírnévvel kapcsolatos kontextust, a végrehajtás előtti elemzést, egy pontszámmal kifejezett értékelést, valamint a kampány szintjén rendelkezésre álló információkat.
Mi az a MetaDefender Aether
MetaDefender Aether OPSWAT’s mesterséges intelligencián alapuló kártevő-felismerő megoldása, amelyet ismert, ismeretlen, nehezen felismerhető és fájlalapú fenyegetések észlelésére terveztek. egyesíti a fenyegetés-hírnevet, a prediktív mesterséges intelligenciát, Zero-Day MetaDefender Aether Adaptive Sandboxa fenyegetés-pontozást és a gépi tanuláson alapuló fenyegetéskeresést egyetlen értékelésbe, lehetővé téve a biztonsági operációs központok (SOC) csapatai számára, hogy gyorsabban cselekedjenek, elkerüljék a felesleges riasztásokat, és különböző környezetekben prioritásba sorolják erőforrásaikat.
MetaDefender Aether Részletesebb betekintést és további háttérinformációkat nyújt a fenyegetésvadászok és a SOC-csapatok számára
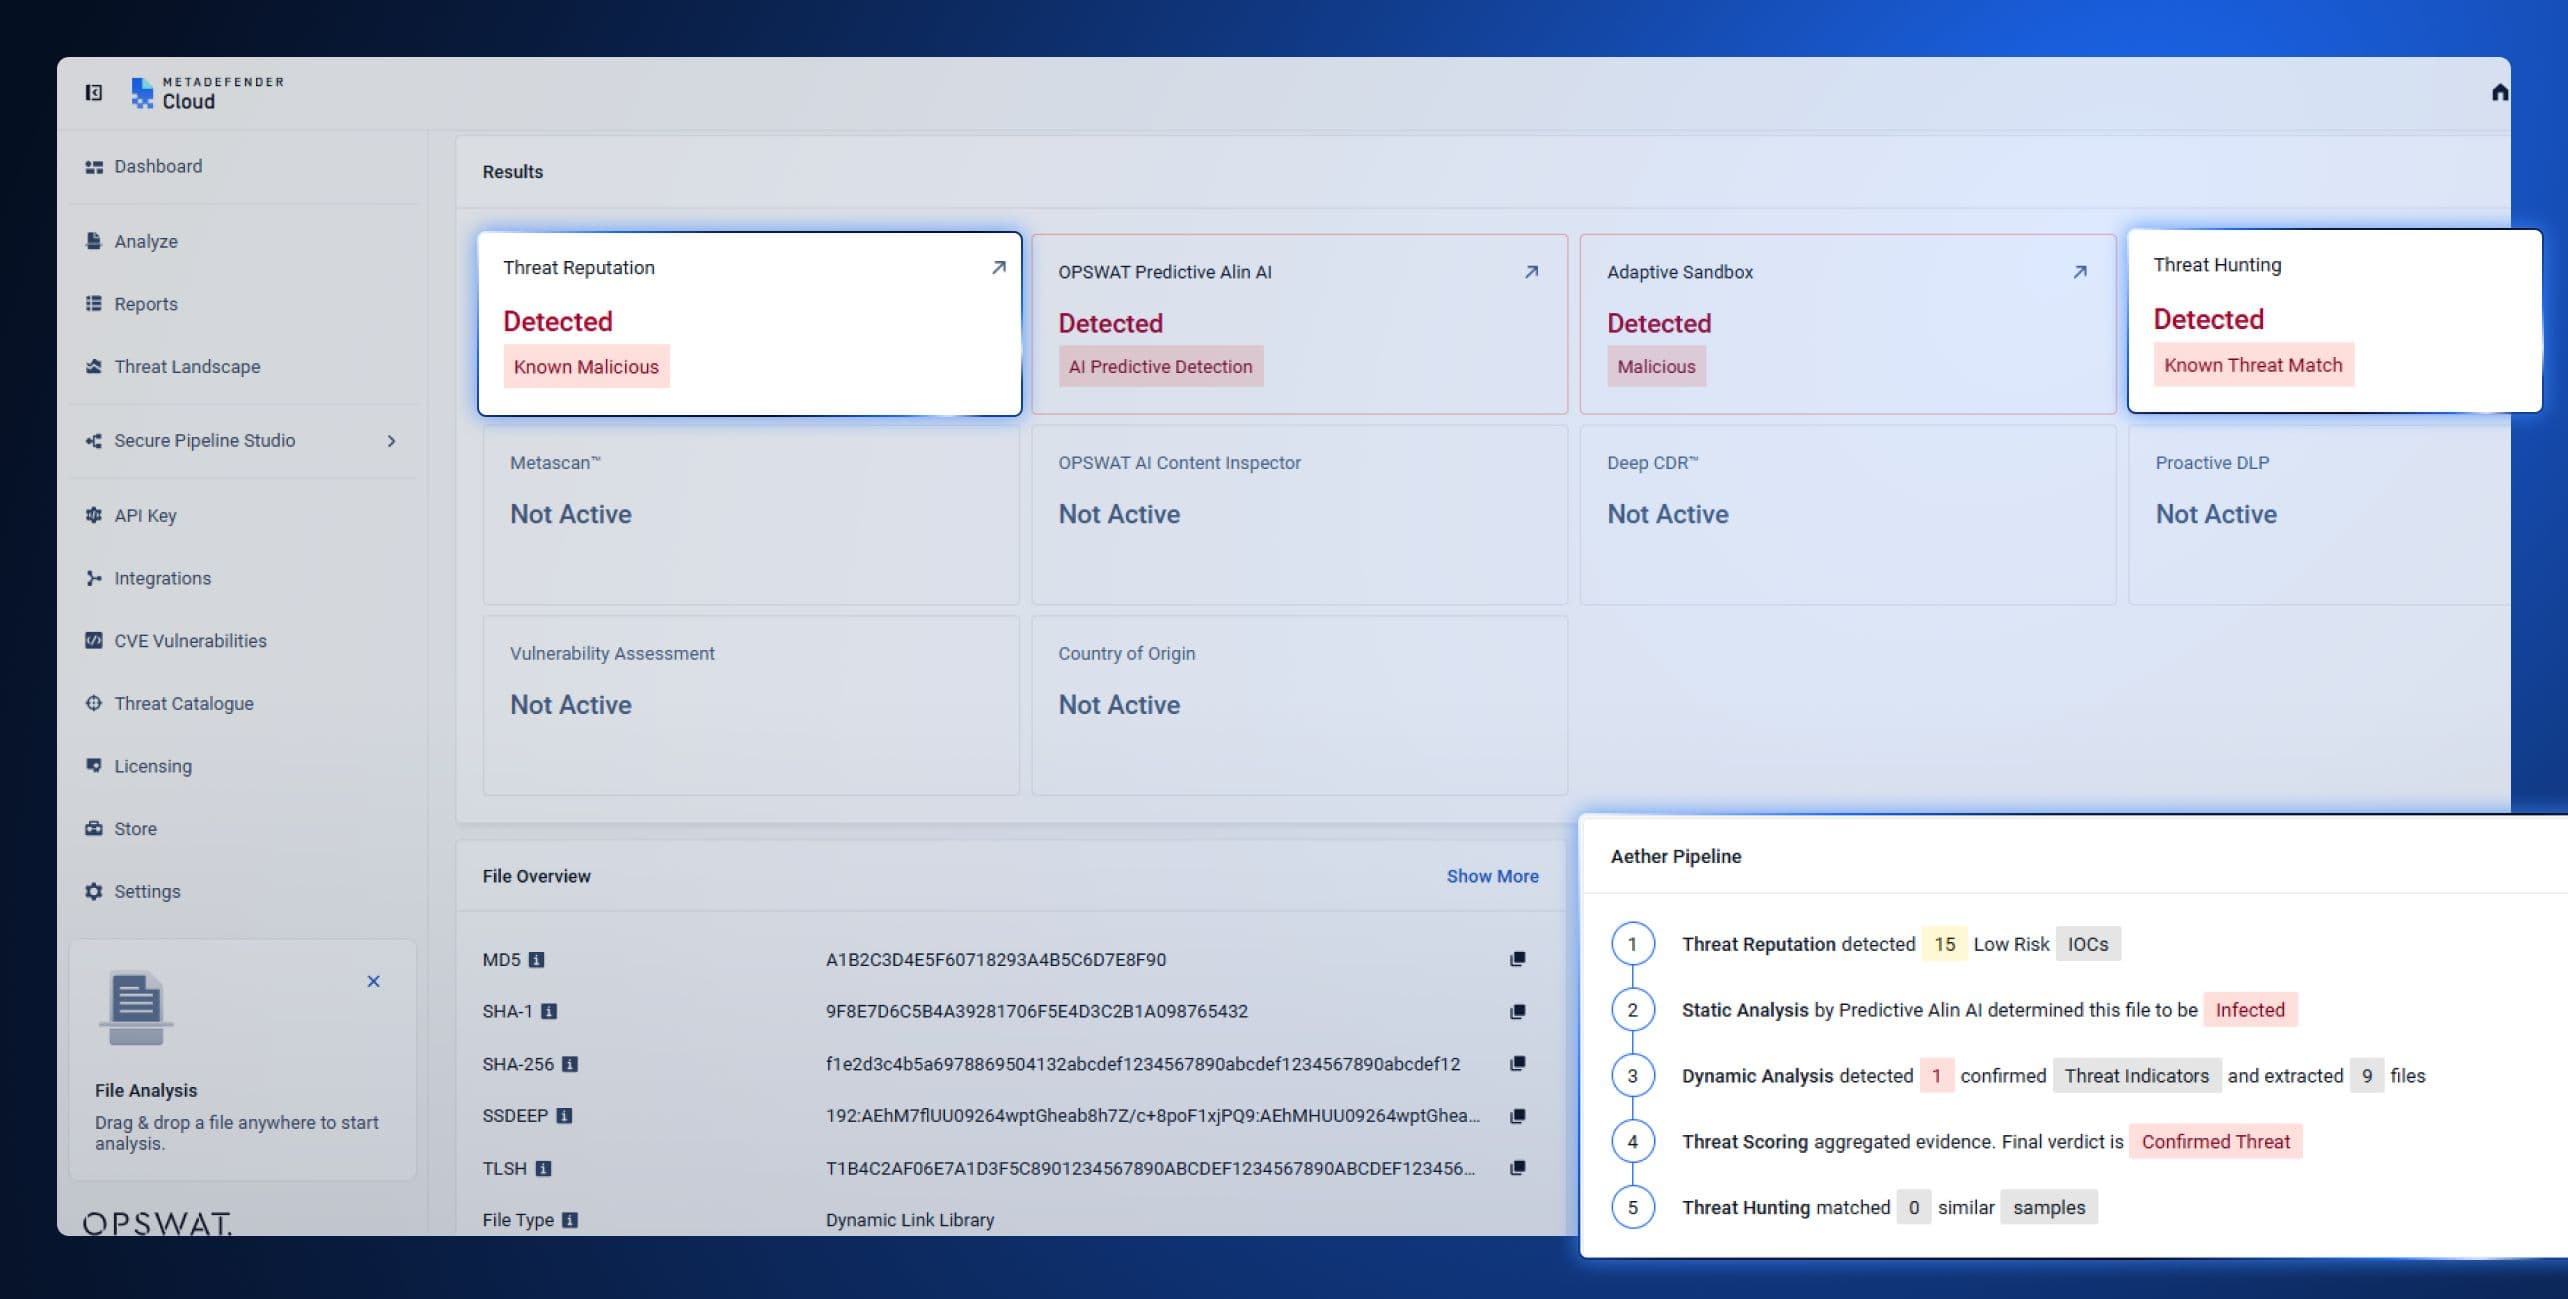
A MetaDefender Aether integrációjával a sandbox -on végzett elemzés eredményei a MetaDefender Cloud oldalon a MetaDefender Aether öt rétegű feldolgozási folyamatából származó fenyegetési hírnév, futtatás előtti előrejelzés, fenyegetési pontszám és fenyegetéskeresés adatokkal egészülnek ki.
Minden, a MetaDefender Cloud címre beküldött fájl most már ezen a feldolgozási folyamaton halad át, és az eredmény egy összevont értékelés, ahelyett, hogy öt különálló jelentés születne, amelyeket az elemzőnek kézzel kellene összeállítania. Az MetaDefender Aether a következőket egészíti ki az elemzéshez:
Réteg | Akció | Eredmény |
1. Fenyegetések hírneve | Fájlokat, URL-eket, IP-címeket és domainneveket ellenőrzi a folyamatosan frissülő hírnévadatok alapján, akár online, akár offline módban | Még mielőtt mélyebb elemzésre kerülne sor, kiszűri az újrahasznosított kártevőket és az ismert támadói infrastruktúrákat; így a támadók kénytelenek gyorsabban eltüntetni a nyomokat. |
2. Statikus elemzés | Predictive Alin AI a fájlokat a végrehajtás előtt, vizsgálat nélkül elemzi. Megvizsgálja a fájlszerkezetet, a beágyazott objektumokat, a szkripteket és a hasznos adat jellemzőit, hogy milliszekundumok alatt felismerje a rosszindulatú szándékot, anélkül, hogy szignatúrákra lenne szükség, és anélkül, hogy a fájlt futtatni kellene. | Felismeri a korábban még soha nem látott kártevőket, valamint azokat is, amelyek minden egyes fertőzéskor mutálódnak. |
3. Dinamikus elemzés | Utasításszintű emulációt alkalmaz annak érdekében, hogy a kitérő kódútvonalak végrehajtását kikényszerítse, és így feltárja a viselkedési naplókat, a rendszerleíró adatbázis-módosításokat, a letöltött fájlokat, a folyamatbeépítést, a C2-visszahívásokat és az elemzésellenes technikákat | Olyan mélyreható viselkedési bizonyítékokat szolgáltat, amelyeket a hírnév és a statikus ellenőrzések önmagukban nem tudnak előállítani. Segít az elemzőknek a támadások dokumentálásában és a fenyegetési információk kiegészítésében. |
4. Fenyegetések értékelése | A hírnév, a statikus és a dinamikus elemzésből származó bizonyítékokat – ideértve a végrehajtási folyamatot, az elrejtést, a perzisztencia-technikákat, valamint a MITRE ATT&CK és a Malware Behavior Catalog közötti leképezéseket – egyetlen, megbízhatóságon alapuló kockázati pontszámba egyesíti | A különálló kimeneteket egyetlen, prioritás szerint rangsorolt eredménnyé alakítja, amely alapján az elemző azonnal intézkedhet. A valós idejű súlyossági pontszámok kímélik az erőforrásokat és csökkentik a felesleges riasztások számát. |
5. Fenyegetéskeresés | Az ML-alapú hasonlósági keresés és a fenyegetési minták közötti összefüggés-elemzés segítségével az ismeretlen mintákat összekapcsolják az ismert kártevőcsaládokkal, infrastruktúrákkal, taktikákkal és a kapcsolódó változatokkal | A felismerést egyetlen megjelölt fájlról kampányszintű hírszerzésre terjeszti ki. Felfedi a kártevőprogram-törzseket, arra kényszerítve a támadókat, hogy újragondolják eszközeiket, infrastruktúrájukat és módszereiket |
Mit jelent ez a „ MetaDefender ” és a „Cloud ” felhasználók számára?
Aether bevezet egy új munkafolyamatot, amelyet az ügyfelek közvetlenül használhatnak mind a felhasználói felület irányítópultján, mind a API oldalon keresztül. A fájlok bármelyik felületen keresztül benyújthatók, miközben a sandbox továbbra is elvégzi a szokásos tesztelési feladatokat. A háttérben a munkafolyamat változásokat hoz az elemzés eredményeiben és azok megjelenítésének módjában.
Kockázati pontszámmal ellátott döntés / Fájl a nyers kimenet helyett
Amint a „ sandbox ” rendszer jelzi egy fájlt, a „Threat Scoring” réteg ezt a hírnévvel és a statikus eredményekkel összevetve egyetlen, megbízhatóságon alapuló kockázati pontszámmá alakítja. Az elemző így nem a „ sandbox ” rendszer nyers kimenetét kapja meg, amelyet kézzel kell értelmeznie, hanem egy pontszámmal ellátott értékelést.
Kampányszintű elemzések
A fenyegetéskeresés összehasonlítja a jelzett fájlt, és összekapcsolja azt ismert kártevőcsaládokkal, infrastruktúrákkal és kampányokkal. Az a felismerés, amely korábban azzal zárult, hogy „ez a fájl kártevő”, ma már kiterjed arra is, hogy „ez a fájl ehhez a családhoz tartozik, ezeket az eszközöket használja, és megfelel ennek a tevékenységi mintának”.
Mit kapnak az elemzők?
A feldolgozási folyamat egy összevont értékelést ad ki, amely tartalmaz egy bizalmi szintű kockázati pontszámot, amelyet statikus és futásidejű mutatók egyaránt alátámasztanak. Az értékeléshez tartoznak a MITRE ATT&CK és a Malware Behavior Catalog szerinti leképezések, a kibontott hasznos adatok, valamint a kinyert kártevőkonfigurációk. A jelzett fájlt vizsgáló elemző nem csupán egy számot kap, hanem a pontszám mögött álló indoklást is.
Ezek közül egyikhez sem szükséges külön eszköz vagy újabb bejelentkezés. Mindegyik megjelenik ugyanazon a MetaDefender Cloud irányítópulton, amelyet az elemzők már eddig is használnak.
Integráció és ökoszisztéma
Az integráció a platformba beépített. Támogatja a MetaDefender Cloud nyilvános API-jait fájlok, hash-értékek és URL-ek kezeléséhez, külső REST API-kat fájlok, URL-ek, IP-címek és domainnevek beküldéséhez, valamint közvetlen kapcsolatokat SIEM- és naplózási platformokkal a API oldalon keresztül vagy eseményexport révén. Összekapcsolható CI/CD-eszközökkel, kódtárakkal, SDK-kkal és bővítményekkel, továbbá együttműködik a SOAR-koordinációs platformokkal az automatizált reagálás érdekében.
Hozzáférési modell
A MetaDefender és aAether weboldalakra való teljes hozzáférést az OPSWAT képviselője biztosítja a csomag aktiválásának részeként.
Miután az szolgáltatás aktívvá válik, nincs szükség külön felület megismerésére. Az értékelések, a kockázati pontszámok és az IOC-k közvetlenül megjelennek a MetaDefender Cloud irányítópanelen, amelyet az ügyfelek már eddig is használtak a fájlok beküldéséhez és áttekintéséhez.
A kontextus hozzáadása a Sandbox felismeréshez
MetaDefender CloudA „ sandbox ” mindig is képes volt felismerni azokat a dolgokat, amelyek a statikus eszközöknek elkerülnek a figyelmét. MetaDefender AAether további kontextust nyújt: megmutatja, hogy a fájl kapcsolódik-e valami már korábban észlelthez, mennyire megbízható az észlelés, és hogy melyik családhoz vagy kampányhoz tartozik.
Ismerje meg az zero-day észlelését a MetaDefender Cloud oldalon. Hozzon létre egy ingyenes közösségi fiókot a metadefender.com oldalon, hogy fájlokat vizsgálhasson, és élőben láthassa a hírnév- és sandbox elemzéseket.
Ha teljes hozzáférést szeretne az MetaDefender Aether ötrétegű észlelési folyamatához, vegye fel a kapcsolatot az értékesítési osztályunkkal.
További források
MetaDefender Aether az „ Cloud ” termékhez (termékoldal)
MetaDefender Aether (termékoldal)
MetaDefender Aether Cloud – Megoldási összefoglaló (PDF)
MetaDefender Aether - A megoldás összefoglalója (PDF)
GYIK: MetaDefender Aether Integráció a MetaDefender Cloud
Mi az a MetaDefender™ Aether?
A MetaDefender™ Aether az OPSWAT mesterséges intelligencián alapuló kártevő-felismerő és sandboxing megoldása, amely a fenyegetési hírnév, a prediktív mesterséges intelligencia, Adaptive Sandbox, a fenyegetés-pontozást és a gépi tanuláson alapuló fenyegetéskeresést egyetlen értékelésbe. Úgy tervezték, hogy felismerje az ismert, ismeretlen, nehezen felismerhető és zero-day fájlalapú fenyegetéseket.
Hogyan javítja a MetaDefender™ Aether a MetaDefender™ Cloud sandboxing működését?
A MetaDefender™ Aether minden sandbox -es kódfuttatáshoz hírnév-kontextust, futtatás előtti előrejelzést, kockázati értékelést és kampányszintű hozzárendelést biztosít. Az elemzőknek nem kell többé öt különálló jelentést kézzel összerakniuk, hanem egyetlen, kockázati értékeléssel ellátott összevont eredményt kapnak, amely tartalmazza a MITRE ATT&CK-hez való hozzárendeléseket és a kártevő szoftverek konfigurációinak kivonását.
Melyek az öt észlelési réteg?
A folyamat a következő elemekből áll: fenyegetés-hírnév (ismert indikátorok alapján történő ellenőrzés), statikus elemzés (végrehajtás előtti mesterséges intelligencia-alapú előrejelzés), dinamikus elemzés (sandbox -alapú, a felderítést elkerülő kódok emulációja), fenyegetés-értékelés (az összes bizonyíték egyetlen megbízhatósági pontszámba történő összevonása) és fenyegetés-felkutatás (a minták összekapcsolása ismert kártevőcsaládokkal és kampányokkal). Minden réteg egy-egy különböző típusú bizonyítékot ad hozzá a végső értékeléshez.
A MetaDefender™ Aether integrálható-e a meglévő API-kkal, SIEM-ekkel és SOAR-munkafolyamatokkal?
Igen. Támogatja a MetaDefender Cloud nyilvános API-jait, a fájlok, URL-ek, IP-címek és domainnevek beküldésére szolgáló külső REST API-kat, a SIEM- és naplózási integrációkat, a CI/CD-eszközöket, valamint az automatizált reagálásra szolgáló SOAR-platformokat – mindezt a meglévő irányítópulton belül.
A MetaDefender™ Aether elérhető-e az ingyenes és/vagy a közösségi csomagokban?
Az ingyenes Community-fiók alapvető fájlvizsgálatot biztosít hírnév- és „ sandbox ” elemzéssel. Az öt rétegből álló teljes feldolgozási folyamathoz való teljes hozzáféréshez a csomagot az OPSWAT értékesítési képviselőjén keresztül kell aktiválni.