2026. november 10-én a Git-projekt nyilvánosságra hozott egy magas súlyosságú biztonsági rést, a CVE-2026-111760-at (CVSS 8,0), amely lehetővé teheti a támadók számára, hogy egy speciálisan kialakított Git-tárházon keresztül tetszőleges parancsokat hajtsanak végre az áldozat számítógépén.
A Git a modern szoftverfejlesztés alapvető eleme, amelyet a fejlesztők, a vállalatok és az automatizált összeállítási környezetek széles körben használnak. Egy olyan biztonsági rés, amely egy rutin jellegű repository-műveletet tetszőleges kód futtatásává alakíthat, komoly biztonsági aggályokat vet fel, különösen a fejlesztési környezetek és a szoftverellátási láncok tekintetében.
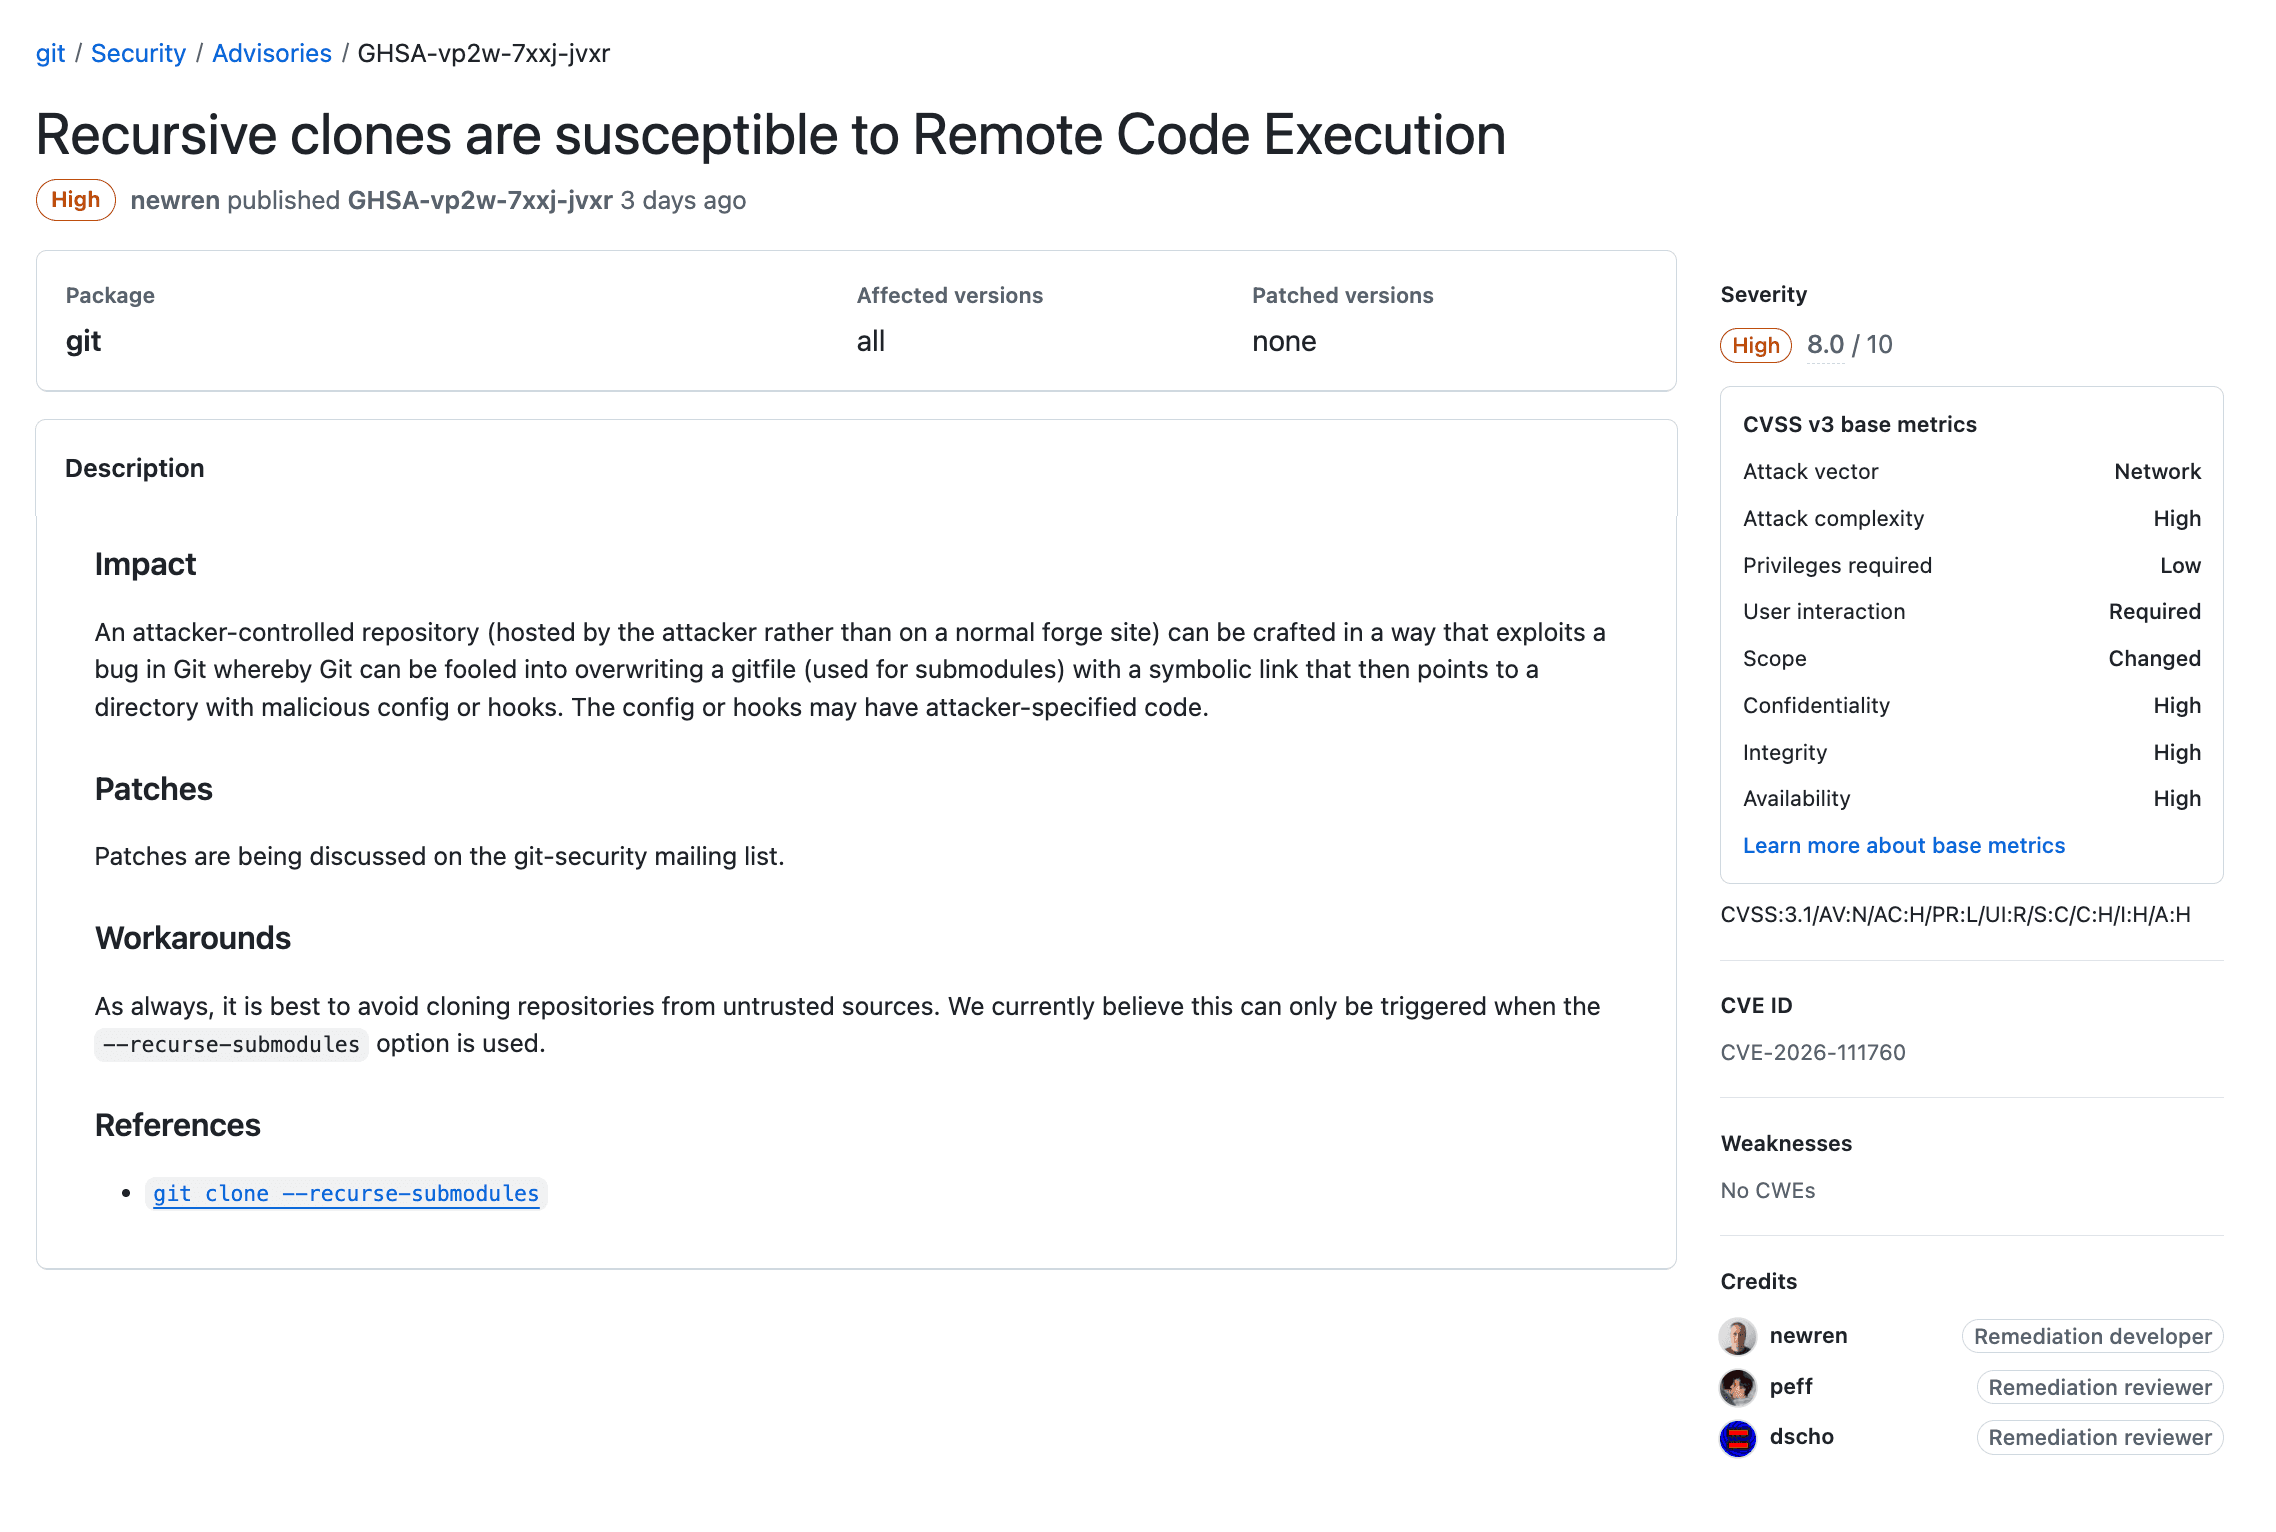
A OPSWAT 515-ös egység által lefolytatott vizsgálat kezdetén a nyilvánosan elérhető műszaki információk korlátozottak voltak. A sebezhetőséget a következő dokumentumban rögzítették: a GitHub biztonsági tanácsadójában (GHSA-vp2w-7xxj-jvxr)került dokumentálásra, míg a CVE-programon vagy a Nemzeti Sebezhetőségi Adatbázison (NVD) keresztül a csapat számára még nem álltak rendelkezésre részletes sebezhetőségi adatok.
OPSWAT Az 515-ös egység önállóan kivizsgálta a biztonsági rést, elemezte annak kiváltó okát, és egy működőképes Proof of Concept (PoC) segítségével sikeresen reprodukálta a távoli kódvégrehajtást. A csapat emellett a gyártó biztonsági javításának hatékonyságát is ellenőrizte azáltal, hogy mind a sebezhető, mind a javított Git-verziókon elvégezte a tesztelést.
Ez a cikk átfogó technikai elemzést nyújt a CVE-2026-111760 sebezhetőségről, bemutatja a PoC-tesztünk eredményeit, valamint tárgyalja a sebezhetőség biztonsági következményeit és az ajánlott védekezési intézkedéseket.
A CVE-2026-111760 megértése
A CVE-2026-111760 egy egészszám-csonkítási sebezhetőség, amely a Git által a leraktár-lekérés során a fájlútvonalak hosszának kezelése során jelentkezik. Bizonyos körülmények között a sebezhetőség lehetővé teheti, hogy egy rosszindulatú leraktár tetszőleges parancsokat hajtson végre azon a rendszeren, amely feldolgozza azt.
A Git általában ellenőrzi a fájlútvonalakat, mielőtt azokat a helyi fájlrendszerbe írná, beleértve azokat az ellenőrzéseket is, amelyek megakadályozzák, hogy a lerakat tartalma felülírja a védett Git-metadatákat. Ez a sebezhetőség azonban ellentmondást okoz a Git által végzett fájlútvonal-ellenőrzés és az útvonal későbbi írása között.
A probléma gyökere a Git indexkezelésében rejlik: a fájlútvonalak hosszát 64 bites értékkel számítja ki a rendszer, de 32 bites mezőben (ce_namelen) tárolja. Ha olyan rendkívül hosszú útvonalat dolgoz fel, amely meghaladja a 32 bites korlátot, a tárolt hossz megcsonkításra kerülhet, ami miatt a Git az eredeti útvonalat érvényesíti, miközben egy másik, rövidebb helyre írja a fájlt.
Egy támadó kihasználhatja ezt az inkonzisztenciát arra, hogy felülírja az almodul vagy a kapcsolt munkakönyvtár által használt .git fájlt, és így a Git-et egy olyan, a támadó által ellenőrzött könyvtárba irányítsa át, amely rosszindulatú repozitórium-konfigurációt tartalmaz. Az ezt követő Git-műveletek így a támadó által irányított parancsokat hajthatnak végre.
A biztonsági rés bemutatja, hogy egy széles körben használt fejlesztői eszközben előforduló egészszám-csonkítás hogyan képes megkerülni a fájlrendszer védelmi mechanizmusait, és tetszőleges kód futtatásához vezethet.
Támadási forgatókönyv
Egy támadó elkészíthet egy speciálisan kialakított Git-repozitóriumot, amely manipulált fájlútvonalakat és almodul-hivatkozásokat tartalmaz. Ha az áldozat egy sebezhető Git-verzióval klónozza a repozitóriumot rekurzív almodulok engedélyezése mellett, a támadás tetszőleges kód futtatásához vezethet.
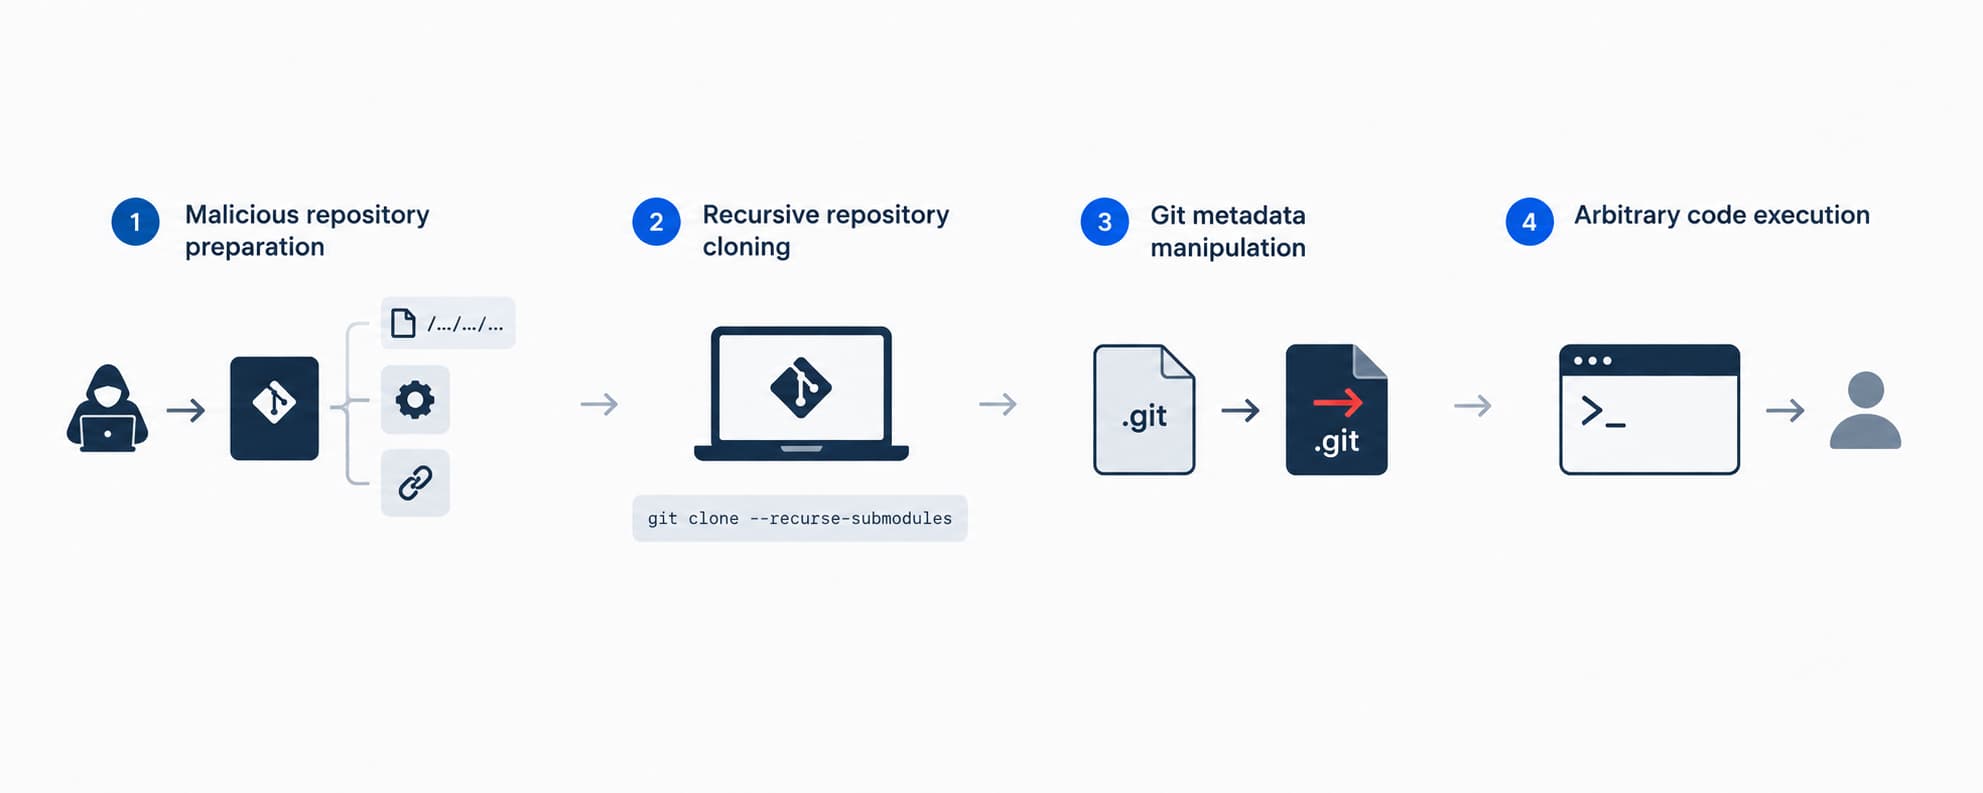
Az OPSWAT 515. egység által validált rekurzív klónozási forgatókönyvben a támadás négy szakaszból áll:
- Rosszindulatú tároló előkészítése: A támadó létrehoz egy olyan tárolót, amely egy rendkívül hosszú fájlútvonalat, egy rosszindulatú Git-konfigurációs könyvtárat, valamint egy speciálisan kialakított tárolóra hivatkozó almodult tartalmaz.
- Rekurzív repository-klónozás: Az áldozata „git clone --recurse-submodules” parancs segítségével klónozza a támadó által ellenőrzött repository-t, ami az almodulok lekérésének során kiváltja a sebezhető útvonalkezelési viselkedést.
- Git-metadatok manipulálása: Az egész számok csonkítása miatt a Git felülírja az almodul .git fájlját egy támadó által ellenőrzött gitfile-lal, amely a lerakat metadatáit egy rosszindulatú könyvtárba irányítja át.
- Tetszőleges kód futtatása: A rekurzív almodulok inicializálása során a Git feldolgozza az átirányított lerakatkonfigurációt. Ekkor az áldozat jogosultságaival végrehajtásra kerül egy támadó által irányított core.fsmonitor beállítás.
Koncepcióbizonyítás: A CVE-2026-111760 hibájának reprodukálása
OPSWAT Az 515-ös egység sikeresen kifejlesztett és validált egy koncepcióbizonyítást (Proof of Concept, PoC), amely egy ellenőrzött tesztkörnyezetben bemutatja a rosszindulatú Git-repozitóriumon keresztül történő távoli kódvégrehajtást.
A Git 2.56.0 verzióval végzett tesztelés megerősítette, hogy a speciálisan kialakított lerakat klónozása – rekurzív almodulok engedélyezése mellett – felülírhatja az almodul .git fájlját, és a rosszindulatú Git-konfiguráción keresztül végrehajthat egy, a támadó által irányított parancsot anélkül, hogy az áldozatnak manuálisan bármilyen lerakat-szkriptet kellene futtatnia.
Enyhítés és ajánlások
A Git-projekt 2026. november 10-én kiadta a CVE-2026-111760-ra vonatkozó biztonsági frissítéseket. A javítás további útvonalhossz-ellenőrzést vezet be annak megakadályozására, hogy az egész számok csonkítása révén megkerüljék a Git biztonsági ellenőrzéseit.
A kockázat csökkentése érdekében a szervezeteknek érdemes megfontolniuk a következő intézkedéseket:
- Git frissítése: Frissítsen a legújabb, javított Git-verzióra. Azoknál a szervezeteknél, amelyek régebbi kiadási ágakat tartanak karban, a sebezhetőséget a Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 és 2.50.2 verziók is orvosolják. Gondoskodjon arról, hogy a fejlesztési környezetekben, a CI/CD-folyamatokban és az automatizált építési rendszerekben található Git-telepítéseket frissítsék.
- Legyen óvatos a megbízhatatlan tárolókkal kapcsolatban: Kerülje a megbízhatatlan forrásokból származó tárolók rekurzív klónozását, és legyen óvatos, amikor megbízhatatlan ágakat ellenőriz a kapcsolódó munkakönyvtárakban. Ezek az óvintézkedések nem helyettesítik a biztonsági frissítések telepítésének szükségességét.
- A szoftver átláthatóságának fenntartása az SBOM segítségével: Használja az Software Bill of Materials (SBOM) weboldalt a szoftverkomponensek nyomon követéséhez és a potenciálisan sebezhető függőségek azonosításához. OPSWAT MetaDefender segíthet a szoftverösszetétel átláthatóságának biztosításában és a sebezhetőségek kezelésében.
- Használja ki a fenyegetési információkat: Használja OPSWAT MetaDefender Threat Intelligence hogy folyamatosan tájékozódjon a felmerülő fenyegetésekről, kivizsgálja a lehetséges biztonsági incidensekre utaló jeleket, és támogassa a biztonsági reagálási tevékenységeket.
Következtetés
A CVE-2026-111760 rávilágít arra, hogy a széles körben használt fejlesztői eszközökben található sebezhetőségek hogyan okozhatnak biztonsági kockázatokat a szoftverfejlesztés és az ellátási lánc munkafolyamatai során. Bizonyos körülmények között egy szokásos Git-művelet is belépési ponttá válhat tetszőleges kód futtatásához.
OPSWAT Az 515-ös egység független elemzése, a sebezhetőség sikeres kihasználása és a javítás érvényesítése jól szemléltetik ennek a sebezhetőségnek a gyakorlati biztonsági következményeit. A szervezeteknek prioritásként kell kezelniük a biztonsági frissítéseket, folyamatosan nyomon kell követniük a fejlesztési környezeteiket, és óvatossággal kell eljárniuk a megbízhatatlan kódtárak feldolgozása során.
