Minden fájltisztító motor előbb-utóbb találkozik olyan fájllal, amelyet kifejezetten arra terveztek, hogy megzavarja az azt olvasó szoftvert. A OPSWAT úgy fejlesztette ki a Deep CDR™ technológiát, hogy ez a helyzet csupán egy folyamatot igényeljen, miközben a motor továbbra is tisztítja az összes többi fájlt.
Miért éppen az elemzőprogramok a célpontok?
Az elemző (parser) az a kód, amely beolvassa a fájlformátumot, és a nyers bájtokat olyan szerkezetbe alakítja át, amellyel a szoftver tud dolgozni. Minden formátumhoz szükség van egy elemzőre. Az olyan formátumok, mint a PDF és a Microsoft Office, annyira összetettek, hogy az elemzőik valódi kockázatokat hordoznak, és a támadók kifejezetten azok kihasználására készítenek fájlokat. A PDF-elemző összeomlását vagy megzavarását célzó, speciálisan kialakított fájl egy szokásos támadási eszköz.
Egy adat-tisztító motornak szét kell bontania ezeket a fájlokat, vagyis elemeznie kell őket. Monolitikus felépítés esetén az ilyen motorok egyetlen programként értelmezhetők, amelyben az összes elemző egy folyamatot oszt meg. Egyetlen hibásan formázott PDF-fájl, amely leállítja az elemzőt, magával rántja az egész rendszert: a sorban mögötte álló Word-dokumentumokat, magát a motort, valamint az üzleti munkafolyamatokat, amelyeket a motor véd.
Egy parser rossz napjának hatása az egész motorra kiterjed.
A bizalmatlanságra épülő tervezés
Deep CDR™ technológiamikroszolgáltatás-architektúrája egy „distrustful decomposition” (bizalmatlan felbontás) nevű biztonsági tervezési mintát alkalmaz. A minta a rendszert különálló programokra osztja, amelyek egymást ellenőrzik, és nem biztosítanak automatikus bizalmat.
A Carnegie Mellon Egyetem SEI-je (Software Engineering Institute) a következő kiadványában rendszerezi ezt a mintát: Biztonsági tervezési minták jelentés, olyan levelezési szerverek használatával, mint például qmail és Postfix példaként.
A Deep CDR™ technológia három tervezési döntés révén valósítja meg az ilyen minták felbontását és a kölcsönös bizalmatlanságot:
- Minden elemző cserélhető folyamatként fut. A motor magja soha nem érintkezik megbízhatatlan bájtokkal. Minden elemzőcsalád a saját szolgáltatási folyamatában fut, amelyet a mag indít el és tart fenn. Az a folyamat, amely megnyitja a rosszindulatú fájlt, pontosan az, amelyet a motor megengedhet magának elveszíteni, mert csupán egy kérés feldolgozását tartalmazza, és semmi mást.
- A rendszermag saját munkatársait gyanúsítottként kezeli. A rendszermag egyetlen munkás egészségét sem veszi biztosra. Rendszeresen ellenőrzi, hogy minden szolgáltatás továbbra is válaszol-e, minden fájlra időkorlátot állít be, és figyeli a lefagyásokat és az összeomlásokat. Amikor egy szolgáltatás nem válaszol, a rendszermag felügyelője leállítja azt, és elindít egy újat. A tervezés feltételezi, hogy hibák fognak előfordulni, és felkészül rájuk.
- A szolgáltatások és a mag nem osztják meg egymással a memóriát. A szolgáltatások keskeny, sorosított üzenetcsatornákon keresztül kommunikálnak a maggal, közös memória és közös címtér nélkül. Bármit is tegyen egy rosszindulatú fájl az elemző memóriájával, a kár nem juthat el a magba vagy a többi szolgáltatásba. Az egyetlen dolog, ami átlépheti a határt, az az üzenet, amelyet a fogadó a saját szabályai szerint értelmez.
Gondoljuk át, milyen helyzetre tervezték ezt a megoldást. Egy speciálisan kialakított PDF-fájl érkezik a motorhoz, és a fájl feldolgozása közben összeomlik a PDF-szolgáltatás.
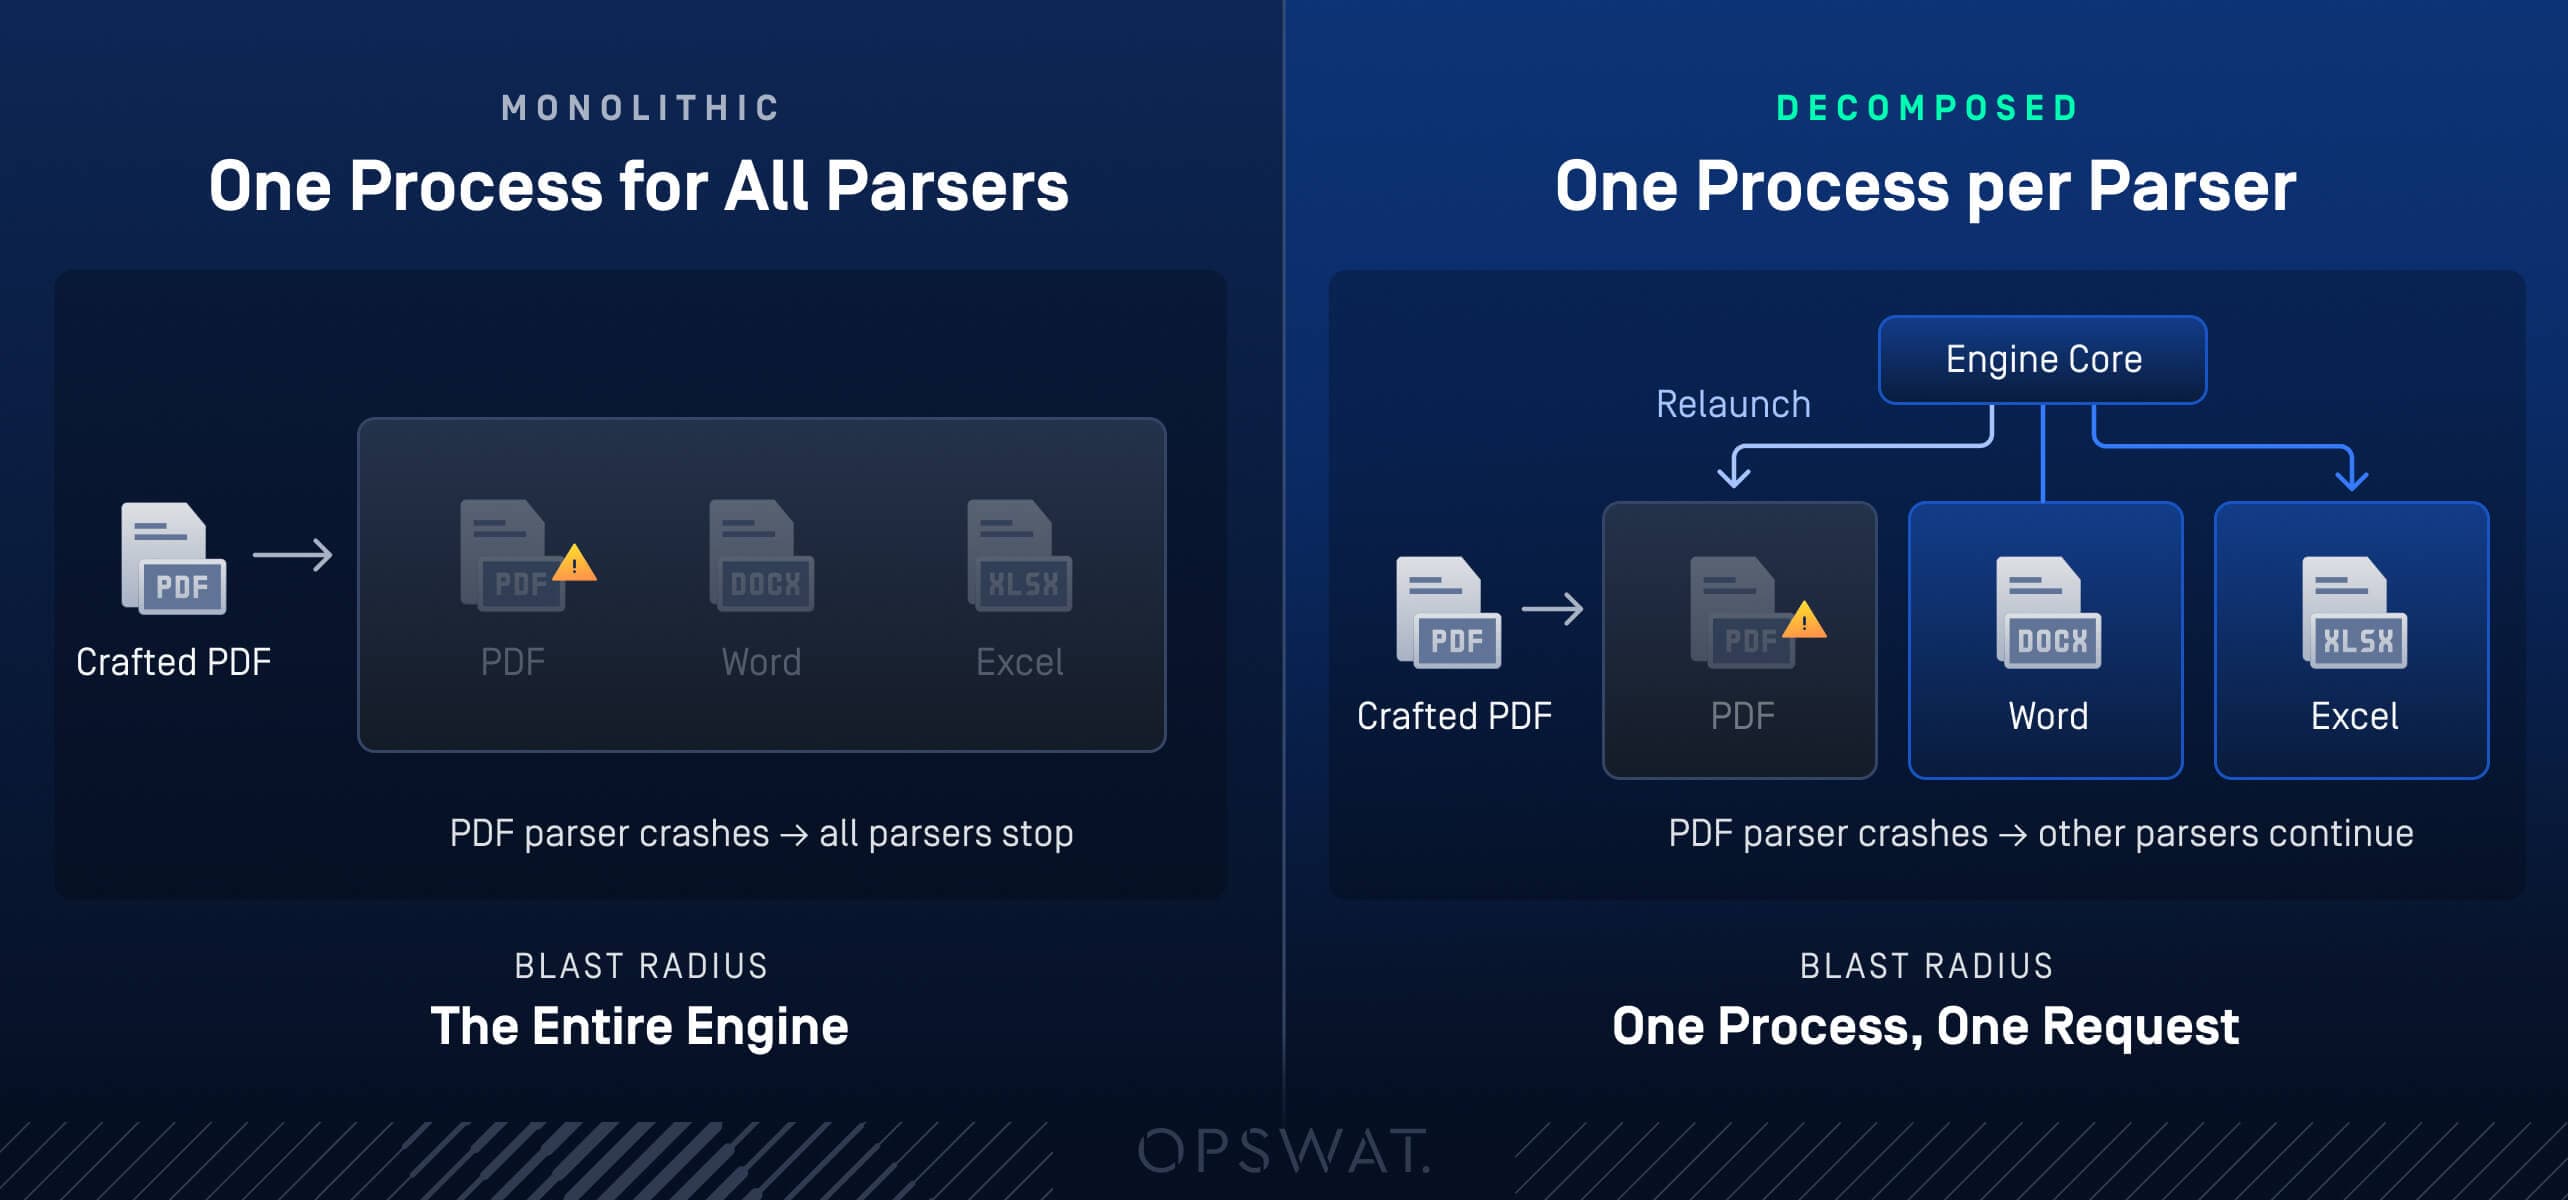
- A PDF-szolgáltatás folyamata önmagától leáll. A memóriája, valamint mindaz, amit a kihasználási hiba megrongált benne, vele együtt eltűnik
- A kérés egyértelműen sikertelen: a mag hibaüzenetet jelez az adott fájlra vonatkozóan, ahelyett, hogy a munkavégzővel együtt lefagyna vagy leállna
- A Flightben lévő Word- és Excel-dokumentumok ezt egyáltalán nem veszik észre. A szolgáltatásaik különböző folyamatokban futnak, így a tisztítás zavartalanul folytatódik.
- A felügyelőprogram (a mag monitorja) újraindítja a PDF-szolgáltatást, és a PDF-tisztítás folytatódik
Egy fegyverként használt fájl hatótávolsága egy folyamat és egy kérés. A monolitikus kimenet esetén ugyanaz a fájl minden feldolgozás alatt álló dokumentumot leállít.
A tankönyvi modell egyik dimenziója a motoron kívül helyezkedik el: a folyamatonkénti jogosultság-korlátozás. A jogosultságok a telepítési környezethez tartoznak, vagyis a gazdaszoftverhez és az operációs rendszerhez. A felbontás pontosan ott húzza meg a folyamatok határait, ahol a telepítés során ezeket a korlátozásokat rétegezni lehet, ami egyértelmű területeket biztosít a biztonsági csapatok számára a legkisebb jogosultság elvének alkalmazásához.
Mit jelent ez az Ön fájlkezelési folyamatai szempontjából?
A támadók továbbra is olyan fájlokat fognak készíteni, amelyek visszavágnak, és valahol mindig lesz egy elemző, amelyik szembesül velük. A bizalmatlan felbontás tervezésénél fogva lehetővé teszi, hogy ezt a találkozást túléljük. A veszélyes műveletek olyan folyamatokban zajlanak, amelyeket a motor elveszíthet. Egy olyan mag, amelyik egyikben sem bízik, felügyeli ezt a munkát, és olyan csatornákat biztosít, amelyeken keresztül a sérülés nem tudja összekapcsolni az alkatrészeket.
Azoknál a csapatoknál, amelyek fájláramlásokra támaszkodnak, egyetlen rosszindulatú feltöltés sem okoz rendszerleállást. Egy rossz fájl egy folyamatot és egy kérést tesz tönkre, a Deep CDR™ technológia pedig zavartalanul folytatja a tisztítást.
Tudja meg, hogyan biztosítja a Deep CDR™ technológia a fájláramlás zavartalan működését, ha egy rosszindulatú fájl érkezik.
Nhut Ngo az OPSWAT vállalatnál a „ Software ” műszaki részlegének igazgatója, ahol a Deep CDR™ technológiát és az MetaDefender Core™ egyéb fájlfeldolgozási technológiáit fejlesztő mérnöki csapatokat vezeti. Több mint egy évtizedes tapasztalattal rendelkezik a szoftverfejlesztés és a kiberbiztonság területén, és arra összpontosít, hogy a fájltisztítási folyamat gyors, pontos és a kritikus infrastruktúrák igényeinek megfelelő legyen. Nhut 2015-ben szerezte meg információtudományi doktori címét.
