A biztonsági intézkedések kezelése elosztott környezetekben többet igényel, mint pusztán a védelmi eszközök bevezetését. A kritikus infrastruktúrák üzemeltetőinek megbízható módszerre van szükségük a konfigurációk felügyeletéhez, a működés nyomon követéséhez, valamint a több helyszínen és rendszeren átívelő, egységes rendszergazdai feladatok ellátásához.
A biztonsági megoldások kezelése központosított működési modellt biztosít ezeknek az ellenőrző mechanizmusoknak a nagy léptékű kezeléséhez. My Az OPSWAT™ Central Management ezt a megközelítést kiterjeszti a OPSWAT környezetekre is, azáltal, hogy a támogatott MetaDefender™ telepítések számára egységes felügyeleti réteget biztosít az IT, az OT, a helyszíni és az air-gapped környezetekben egyaránt.
- A legfontosabb tudnivalók
- Miért jelent kihívást a biztonsági megoldások kezelése elosztott telephelyeken?
- Hogyan valósítja meg a biztonsági megoldások kezelését a „ OPSWAT ”?
- Mit csinál az My , aOPSWAT és aCentral Management az egyes webhelyeken?
- Mikor érdemes használni? My OPSWAT Central Management
- Hogyan támogatja a központosított biztonsági megoldások kezelése a szabályozási előírások betartását és a rendszer ellenállóképességét?
- Kapcsolódó témák
- Gyakran ismételt kérdések
A legfontosabb tudnivalók
- A távoli és elszórt telephelyek megnehezítik a biztonsági ellenőrzések kezelését. A láthatósági hiányosságok, a széttagolt eszközök és a manuális munkafolyamatok miatt előfordulhat, hogy a telepített példányok konfigurációja nem egységes, vagy elavult szoftverrel rendelkeznek.
- A biztonsági megoldások központosított kezelése a rutin adminisztrációs feladatokat egy közös felügyeleti rétegbe helyezi át. A csapatok így az összes támogatott telepítésen átfogóan biztosíthatják az irányítást, a felügyeletet és a szabályok betartatását anélkül, hogy minden telephelyet külön-külön kellene kezelniük.
- A központosított felügyeletnek biztosítania kell az OT-biztonsági intézkedések fenntartását. A biztonságos air-gapped és szegmentált környezetek továbbra is az ellenőrzött szinkronizációtól, a jóváhagyott frissítési eljárásoktól és a helyi üzemeltetési korlátozásoktól függenek, nem pedig a telephelyek közötti széles körű, állandó kapcsolattartástól.
- My OPSWAT Central Management ezt az irányítási modellt alkalmazza a támogatott OPSWAT termékekre, így a rendszergazdák egy helyen tekinthetik át, kezelhetik és irányíthatják az elosztott MetaDefender telepítéseket különböző telepítési modellek és működési feltételek mellett.
Miért jelent kihívást a biztonsági megoldások kezelése elosztott telephelyeken?
Az elosztott biztonsági rendszerek esetében nehéz biztosítani a konzisztenciát.
Gyakran gyártóüzemeket, alállomásokat, szennyvíztisztító telepeket, távoli irodákat és olyan üzemeltetési környezetet ölelnek fel, ahol a rendszeres fizikai belépés korlátozott.
Ha az egyes webhelyeket vagy termékpéldányokat külön-külön konzolokon keresztül kezelik, a csapatod nem látja át teljes képet arról, hogy mi van telepítve, mi a legfrissebb állapot, és mire kell odafigyelni.
A láthatóság hiányosságai és a széttagolt felügyelet
A láthatósági hiányosságok miatt az elosztott biztonsági példányok következetes felügyelete nehézségekbe ütközik. A SANS „State of ICS/OT Security ” 2025 című jelentésszerint a szervezetek mindössze körülbelül 13%-a jelenti, hogy teljes áttekintést biztosít az ICS/OT-rendszer felett.
Távoli vagy felügyelet nélküli helyszíneken a korlátozott láthatóság miatt előfordulhat, hogy az események elavulnak, eltérnek a jóváhagyott alapértékektől, és a jelentésük leáll anélkül, hogy ezt azonnal észrevennék.
Az eszközök széttagoltsága további bonyolultságot jelent. Az IBM Institute for Business Value által 1000 vezető bevonásával végzett globális felmérés megállapította, hogy a szervezetek átlagosan 29 gyártótól származó 83 biztonsági megoldást használnak. A vezetők több mint fele (52%) a komplexitást nevezte meg a biztonsági műveletek legnagyobb akadályaként.
Minden további konzol olyan hely, ahol egy üzembe helyezett megoldás észrevétlenül felügyelet nélkül maradhat.
Kézi, telephelyenkénti kezelési munkafolyamatok
A kézi kezelés a rutin jellegű adminisztrációt ismétlődő operatív munkává alakítja. A kritikus infrastruktúra-üzemeltetők eszközei számos létesítményben elhelyezkedhetnek, miközben az azokért felelős csapatok nem feltétlenül rendelkeznek rendszeres fizikai hozzáféréssel minden helyszínhez.
A munkaterhelés minden telepítéssel növekszik:
- A helyi rendszergazdák olyan egyszeri kivételeket alkalmaznak, amelyek eltérnek a jóváhagyott alapelvektől
- Az incidenskezelőknek meg kell állapítaniuk, hogy melyik konzol, tulajdonos és házirend vonatkozik az érintett példányra
- A jelentések elkészítése gyakran megköveteli a különálló rendszerekből származó adatok kézi összevonását
Ahelyett, hogy a környezetet egységesen kezelnék, a csapatod ismételt bejelentkezések, jelentések összeállítása, helyi koordináció és esetenként utazások révén tartja naprakészen a rendszert.
Minél nagyobb területet foglal el a telephely, annál nehezebb fenntartani ezt az üzemeltetési modellt.
Hogyan valósítja meg a biztonsági megoldások kezelését a „ OPSWAT ”?
OPSWAT My -en keresztül biztosítja a biztonsági megoldások kezelését az OPSWAT™ segítségével Central Management, amely az megoldások vezérlő rétege. Ez a rendszer egy központi felületet biztosít a rendszergazdák számára az elosztott környezetekben működő, támogatott MetaDefender™ telepítések felügyeletéhez, üzemeltetéséhez és irányításához. OPSWAT
A platform az elosztott MetaDefender -telepítések számos gyakorlati követelményét kielégíti:
Követelmények | Hogyan segít a My , aOPSWAT és aCentral Management ? |
Központosított készletnyilvántartás | Készítsen nyilvántartást a telepített példányokról, beleértve azok verzióját, konfigurációját, licencállapotát és működési állapotát. |
Air-gapped támogatás | Kezelje az elszigetelt hálózatokat anélkül, hogy eltávolítaná azokat a biztonsági intézkedéseket, amelyek elválasztják őket a többi hálózattól. |
Távoli koordinálás | A támogatott termékfrissítések és az irányítási intézkedések összehangolása anélkül, hogy minden egyes telephelyet fel kellene keresni. |
Konfigurációkezelés | A konfigurációs szabályokat következetesen alkalmazzák és tartsák fenn az összes támogatott telepítésen. |
Ahelyett, hogy különálló konzolokból állítaná össze a környezetet, a csapata egyetlen nézetből dolgozik, amelyből látható, hogy mi van telepítve, mi a jelenlegi állapot, és mire kell odafigyelni.
Mit csinál az My , aOPSWAT és aCentral Management az egyes webhelyeken?
My OPSWAT Central Management OPSWATközpontosított biztonsági felügyeleti platformja, amely egységes áttekinthetőséget, szabályok érvényesítését és megfelelőségi jelentéseket biztosít az telepítéseihez az IT, az OT, a helyszíni és MetaDefender air-gapped környezetekbenterületeken.
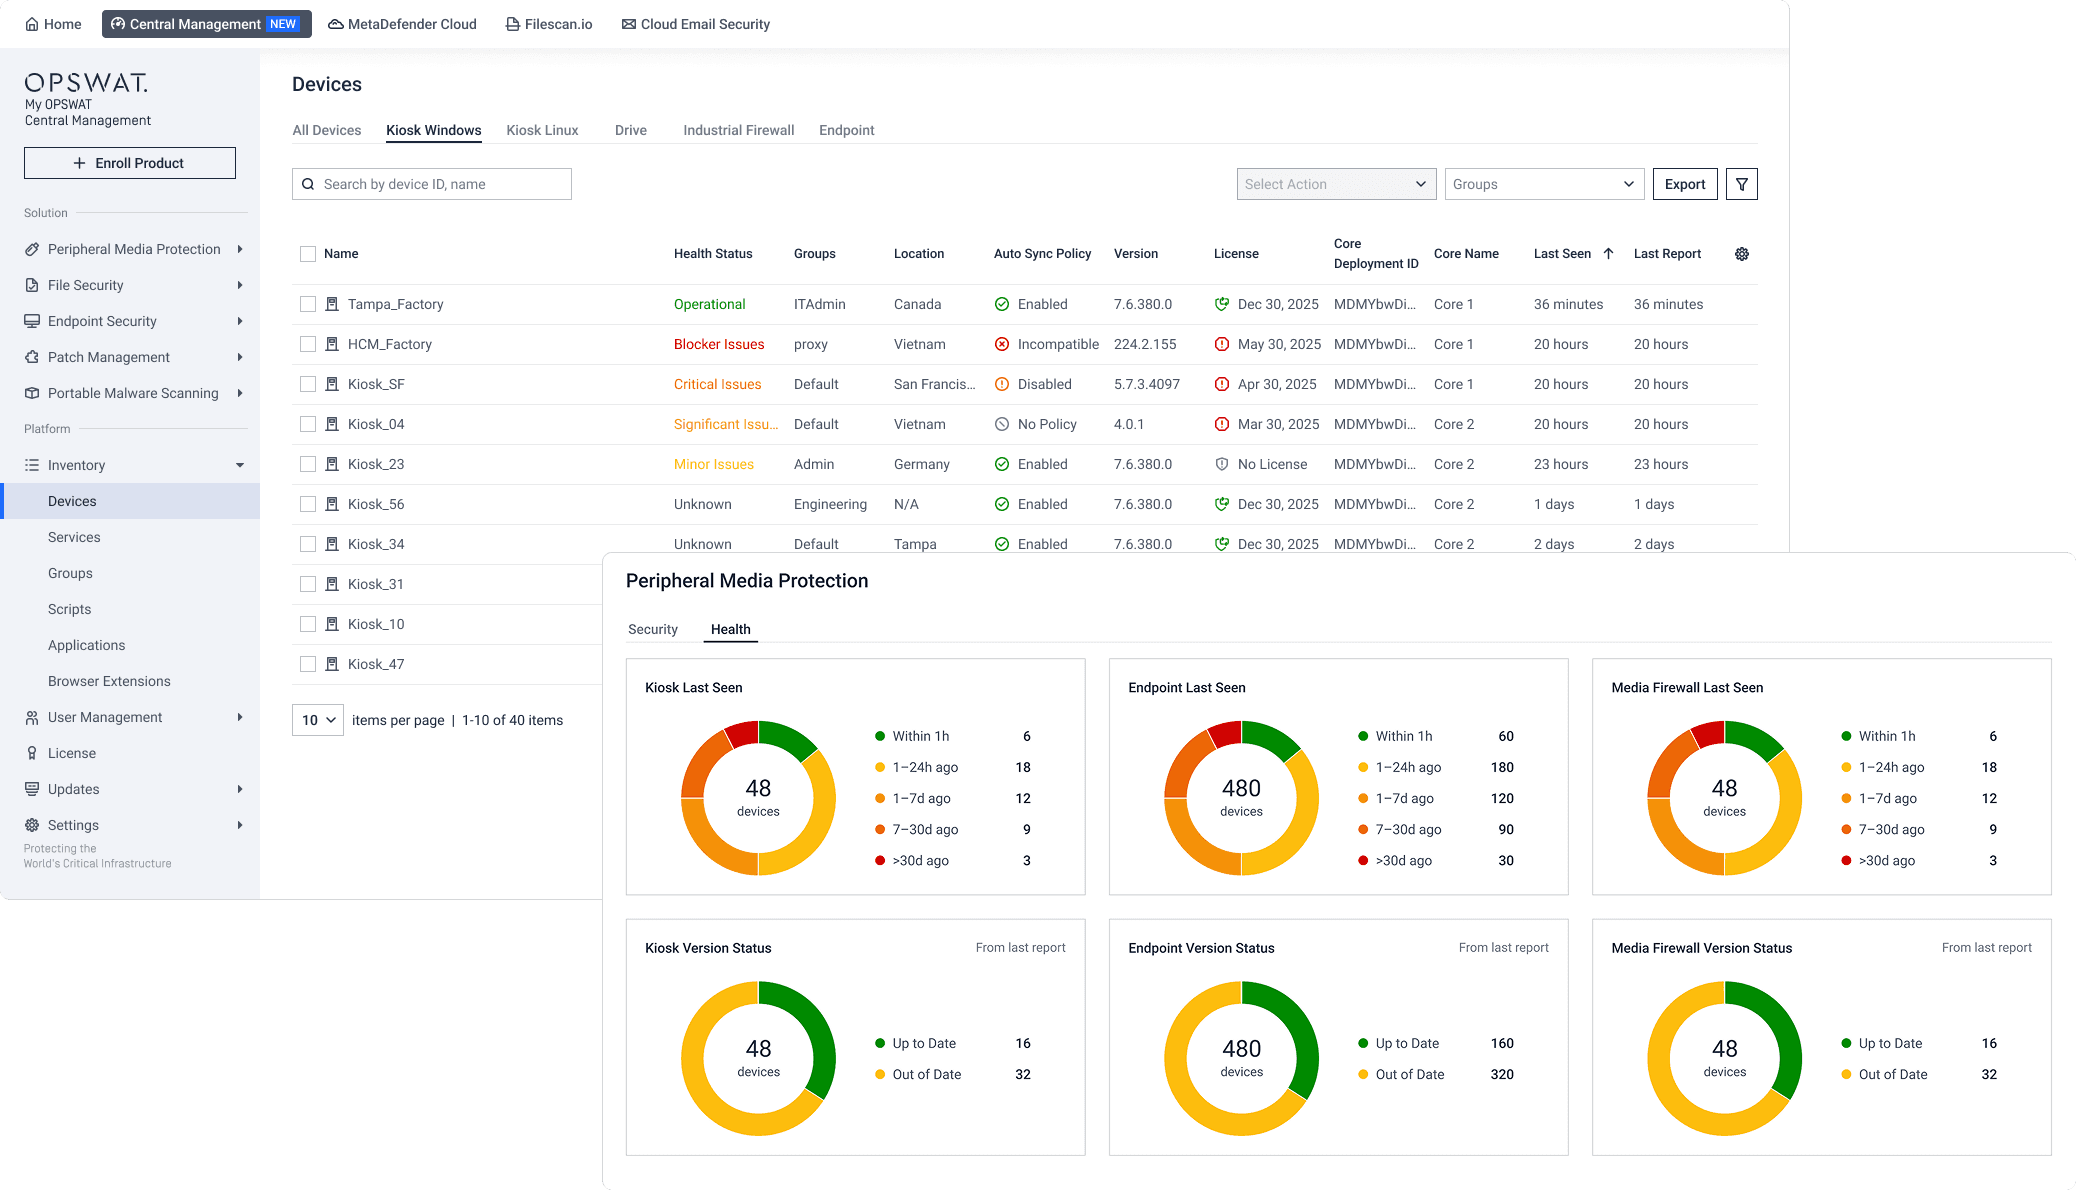
Központosított készlet- és állapotfigyelés
A központosított leltárkezelés és állapotfigyelés minden telepített MetaDefender -példányról hiteles nyilvántartást vezet, beleértve a verziót, a konfigurációt, a licencállapotot és az utolsó észlelés idejét. Az egyes telephelyekről érkező állapotfigyelési adatok segítségével felismerhetők az eltérések, hibák és üzemszünetek, még mielőtt azok incidensekké fajulnának.
Például egy délkelet-ázsiai intelligens gyártóüzemMy OPSWAT Central Management segítségével egységesítette az eszközfelügyeletet egy 450 000 négyzetlábas telephelyen, így a biztonsági csapatok átfogó képet kaptak a gyártási végpontokról és rendszerekről, ahelyett, hogy egymástól független felügyeleti eszközökre kellett volna támaszkodniuk.
Távoli termékmenedzsment
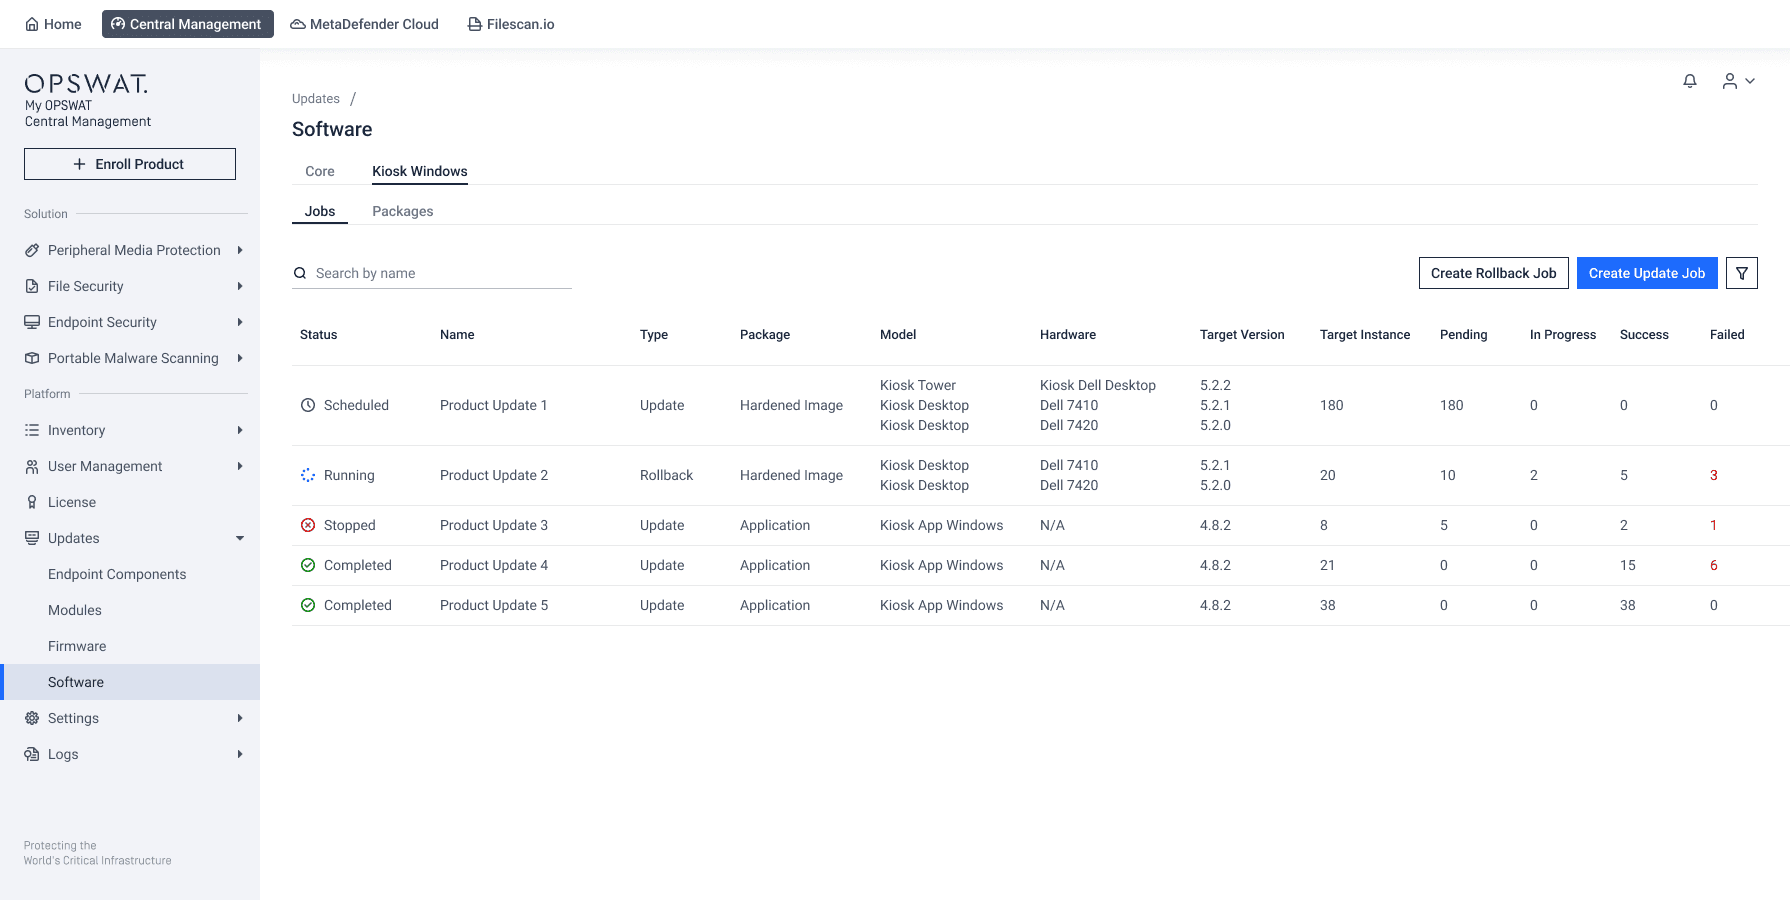
A távoli termékkezelés lehetővé teszi a biztonsági csapatok számára, hogy a támogatott telepítéseket a szokásos helyi hozzáférés nélkül is üzemeltessék. A rendszergazdák egy központi konzol segítségével koordinálhatják az alkalmazásfrissítéseket, gyűjthetik a naplófájlokat és a támogatási csomagokat, figyelemmel kísérhetik az instanciák állapotát, valamint kezelhetik a bevezetési tevékenységeket a nehezen elérhető környezetekben is.
Ezeknek a munkafolyamatoknak az összevonása csökkenti annak szükségességét, hogy ugyanazt az adminisztratív folyamatot minden helyszínen meg kelljen ismételni. A csapatok összehangolhatják a karbantartást és a hibaelhárítást egy elosztott rendszerben, miközben továbbra is figyelembe veszik az egyes telephelyek üzemeltetési követelményeit.
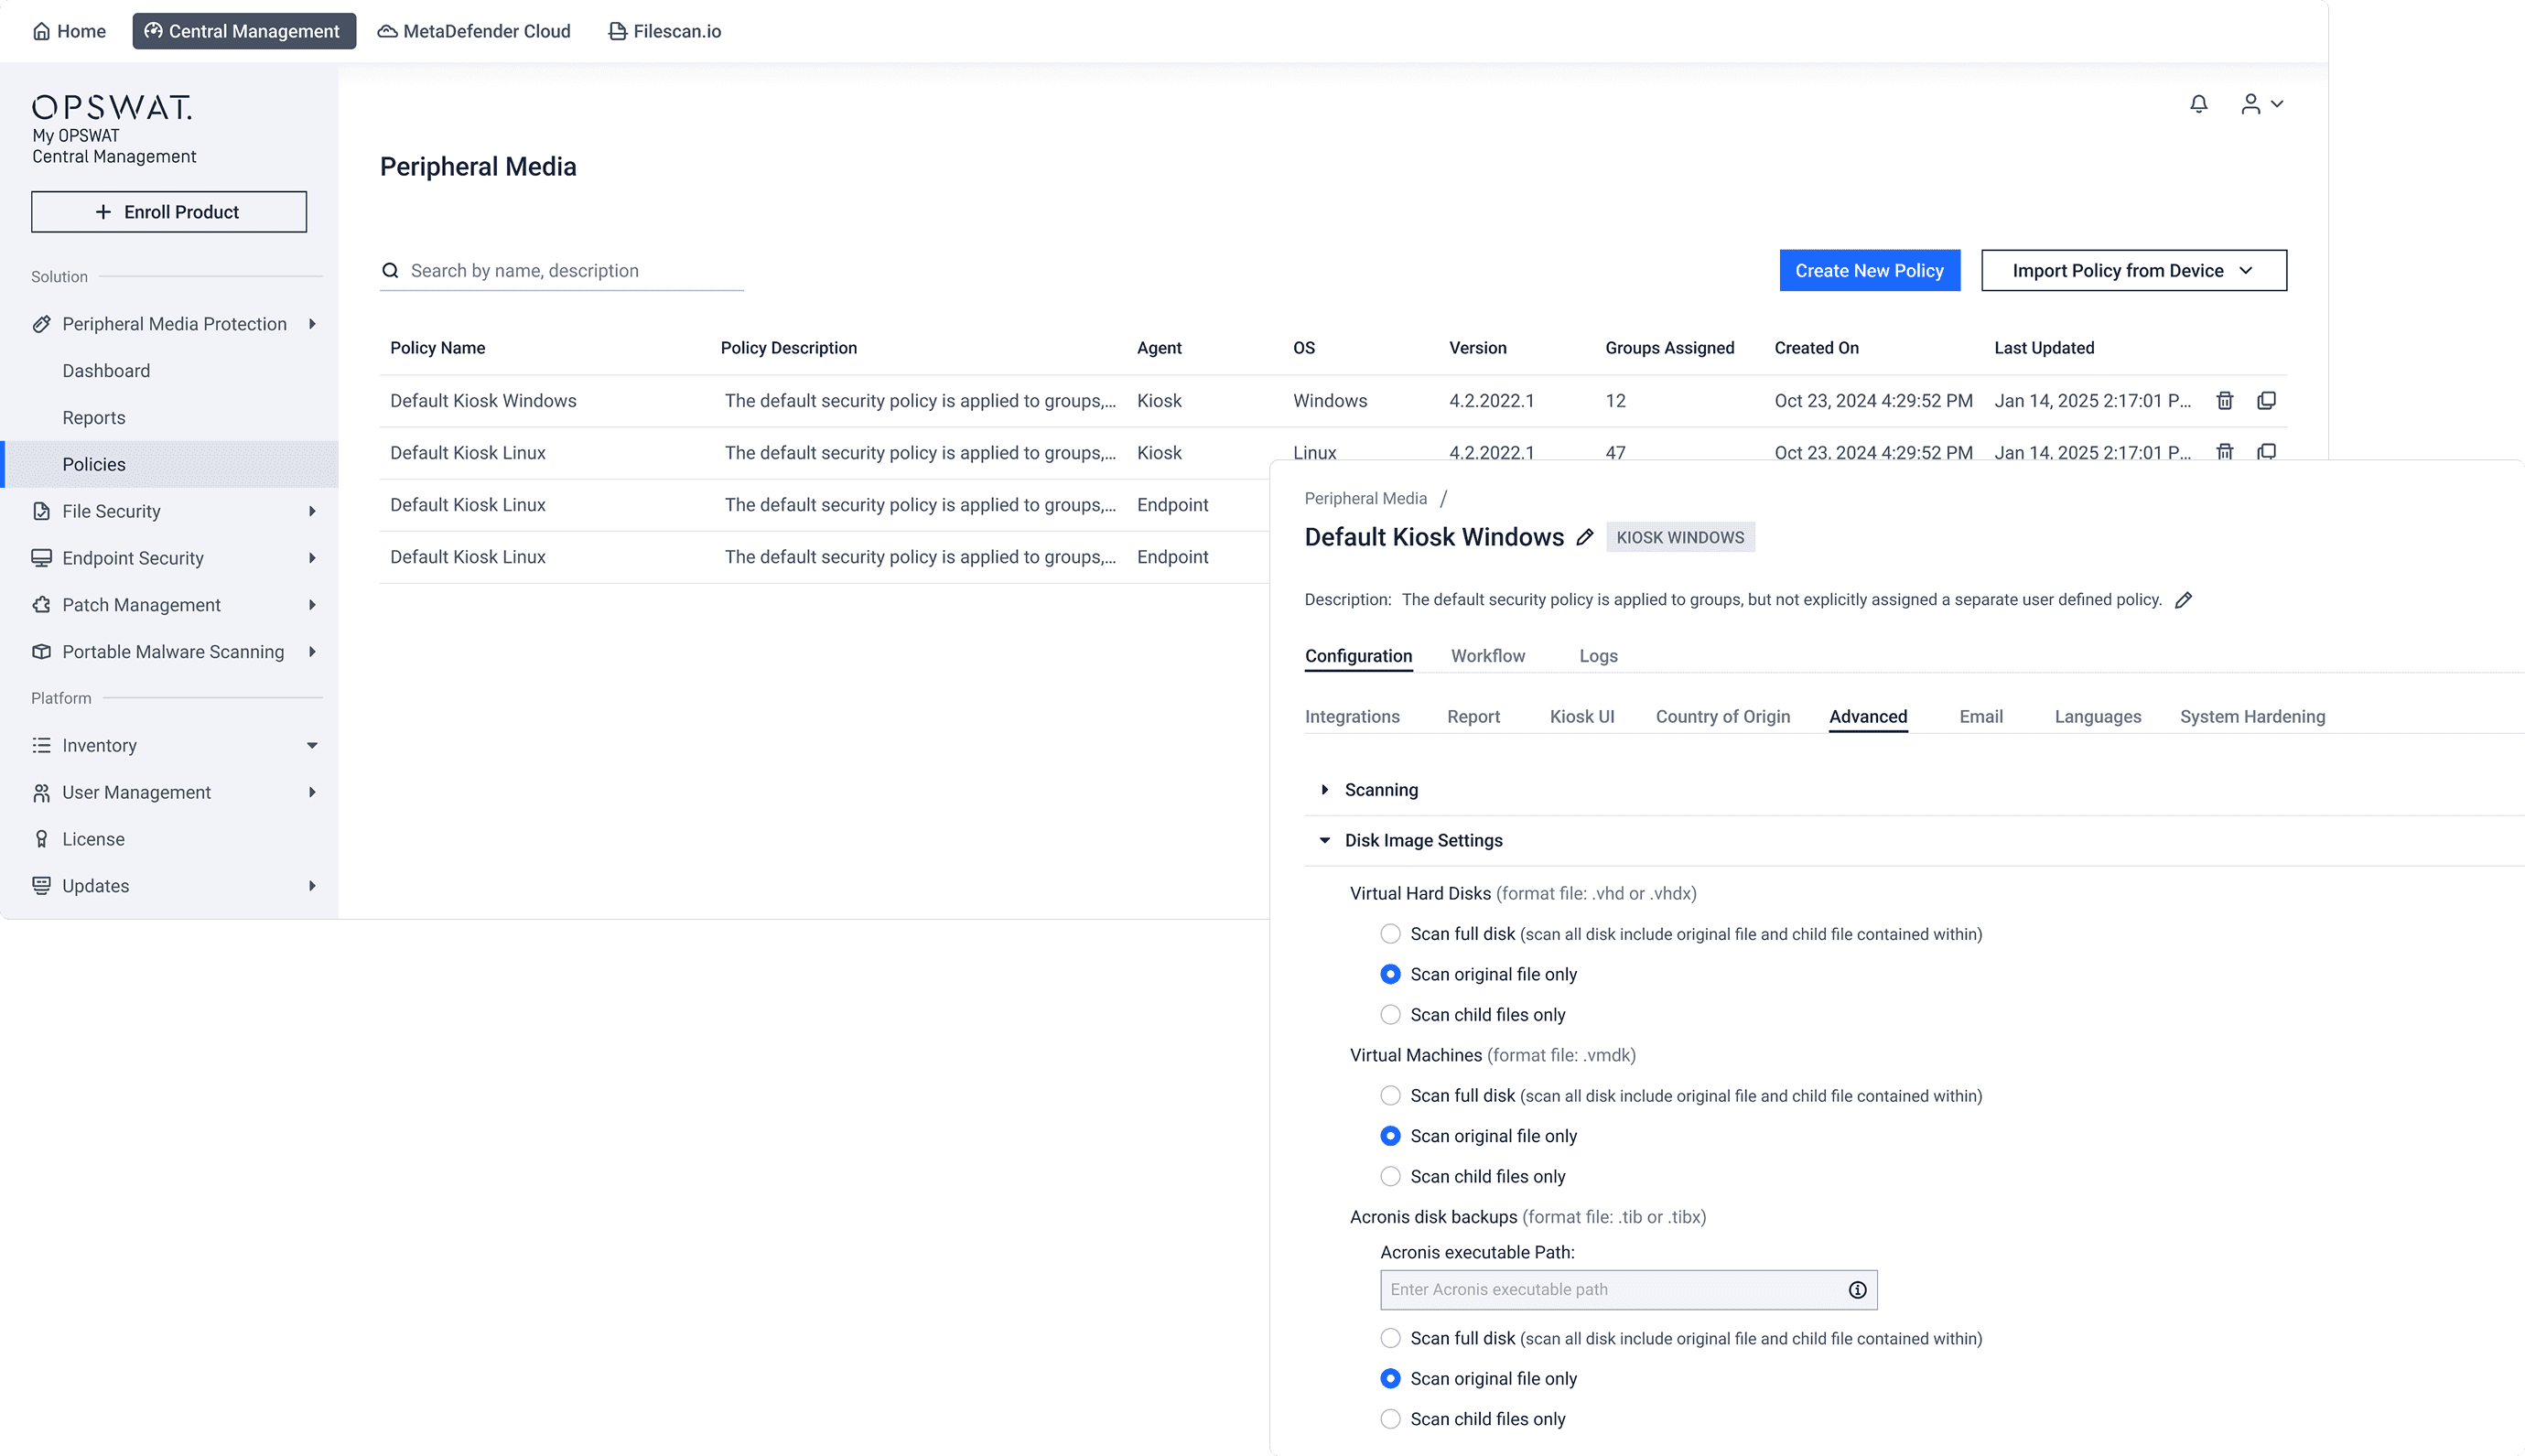
Konfigurációkezelés nagy léptékben
MetaDefender A nagy léptékű konfigurációkezelés lehetővé teszi a rendszergazdák számára, hogy egyetlen központi konzolról. Ahelyett, hogy minden telepítési helyszínt manuálisan, helyszínenként konfigurálnának, a biztonsági csapatok egységesíthetik a házirendeket, frissíthetik a konfigurációkat, biztosíthatják a következetes védelmet, és koordinálhatják a konfigurációs változásokat a felhőalapú, a helyszíni és az air-gapped környezetekben.
A vizsgálati jelentések és a kockázati adatok összesítése
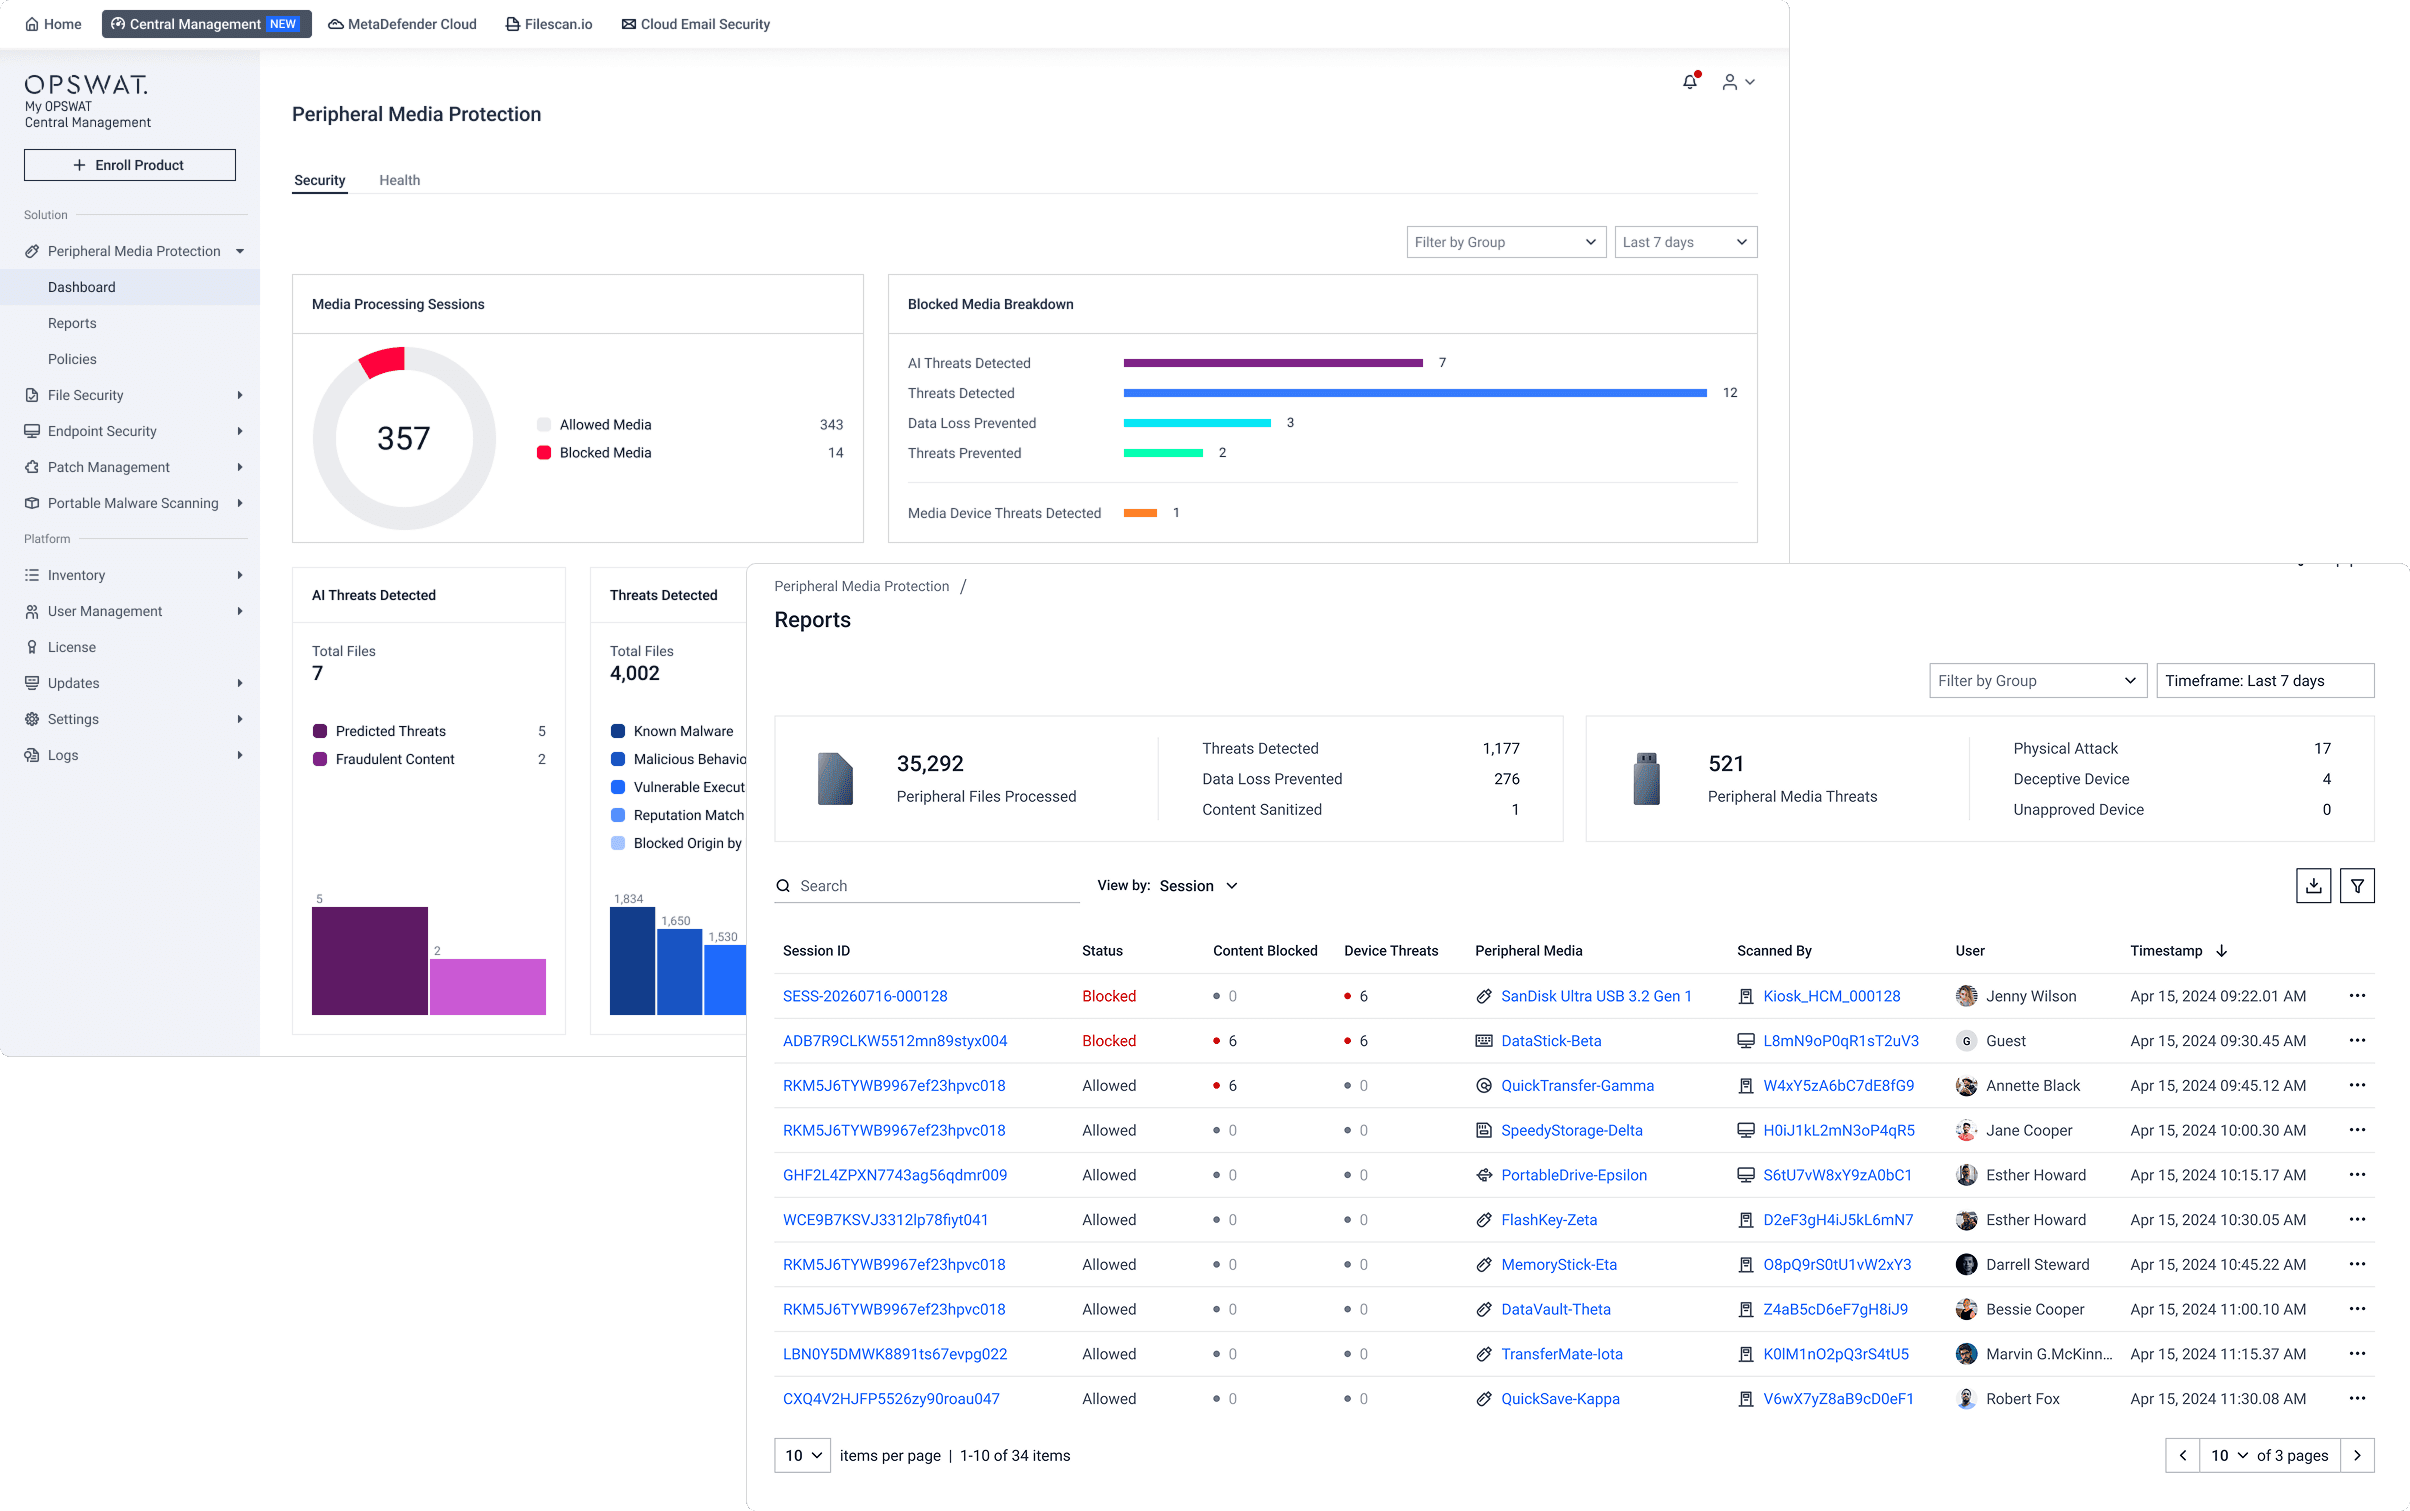
A vizsgálati jelentések és kockázati adatok összesítésével a csatlakoztatott MetaDefender termékekből származó információk egy közös operatív nézetbe kerülnek. A biztonsági csapatok így a helyszínek közötti észlelési tevékenységeket, a házirendek állapotát és egyéb jelentett adatokat összehasonlíthatják, ahelyett, hogy minden helyszínt külön-külön vizsgálnának.
A telephelyek közötti összefüggések segítségével a csapatok felismerhetik az észlelési volumen szokatlan változásait, az ismétlődő szabályszegéseket, illetve azokat a helyszíneket, amelyekre fokozott figyelmet kell fordítani. Az egységes jelentési rendszer emellett az ellenőrök és a biztonsági csapatok számára a különböző helyszíneken összehasonlítható adatokat biztosít, ahelyett, hogy különálló, helyi folyamatok alapján készült jelentések állnának rendelkezésre.
Mikor érdemes használni? My OPSWAT Central Management
My OPSWAT Central Management Olyan szervezetek számára készült, amelyek támogatott „ MetaDefender ” telepítéseket kezelnek olyan telephelyeken, amelyek nehezen elérhetők, változó internetkapcsolattal rendelkeznek, vagy működési szempontból érzékenyek. Különösen hasznos, ha a csapatok:
- Több tucat vagy akár több száz „ MetaDefender ” példány üzemeltetése olyan helyszíneken , amelyeket nem lehet rendszeresen felkeresni, például tengeri fúrótornyokon, alállomásokon vagy távoli szennyvíztisztító telepeken.
- Az incidenskezelés során időt veszítünk a konzolok közötti váltogatásra, mivel nincs olyan egységes nézet, amelyből egyértelműen látható lenne, hogy melyik példány működik jelenleg rendben, naprakész és megfelel a szabályzatnak.
- Frissítések vagy konfigurációs módosítások egyszerre több telephelyen történő bevezetése, amelyhez fokozatos bevezetésre és visszavonásra van szükség a kézi, telephelyenkénti telepítés helyett.
- Olyan telephelyek kezelése, amelyek között vannak folyamatosan csatlakozott, időszakosan csatlakozott és air-gapped telephelyek, és amelyek mindegyike számára eltérő adatátviteli útvonalra van szükség ugyanazon központi leltárba történő bejegyzéshez.
- Egy fájl útjának nyomon követése egy OPSWAT telepítésen belül, beleértve azt is, hogy hol került be a fájl a rendszerbe, mely OPSWAT termékek kezelték, mi történt az egyes szakaszokban, és hogy a fájl változott-e az út során. Lásd a Fájl-ellenőrzési napló blogot.
Hogyan támogatja a központosított biztonsági megoldások kezelése a szabályozási előírások betartását és a rendszer ellenállóképességét?
A biztonsági megoldások központosított kezelése olyan, időbélyeggel ellátott, nyomon követhető nyilvántartásokat eredményez, amelyekre a szabályozási megfelelés ellenőrzései és az incidensek kivizsgálása támaszkodik. Egy platform ugyan támogathatja ezeket az ellenőrzéseket, de ez önmagában nem garantálja automatikusan a szabályozási megfelelést.
A szabványosított jelentések felváltják a helyi rendszergazdákhoz intézett ismételt képernyőkép-, táblázat- és exportált naplóbejegyzés-kéréseket, míg az egységes adatdefiníciók lehetővé teszik az ellenőrzési bizonyítékok összehasonlíthatóságát a különböző létesítmények és régiók között. Az olyan keretrendszerekkel dolgozó kritikus infrastruktúra-üzemeltetők számára, mint a NIST iránymutatásai vagy a NERC CIP, a telepített biztonsági megoldások hiteles leltára képezi azt az alapot, amelyre a többi megfelelési program épül.
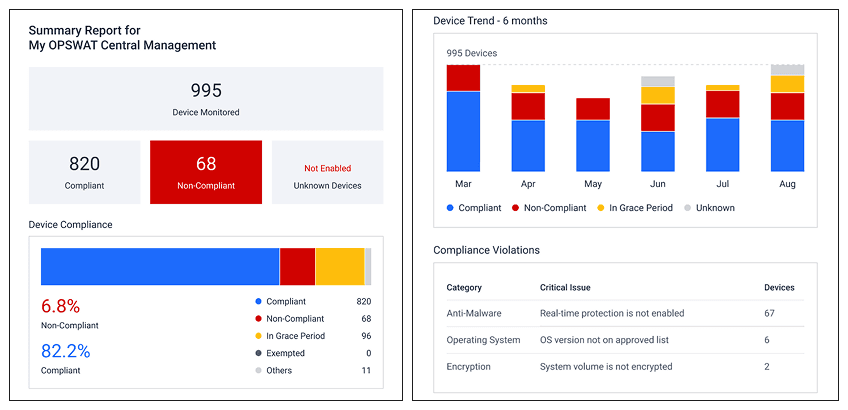
My OPSWAT Central Management Ez biztosítja az alapot az elosztott MetaDefender telepítésekhez, így az IT-, OT- és air-gapped telephelyek számára egyetlen felületet kínál a leltározáshoz, az állapotfigyeléshez és a szabályok ellenőrzéséhez. Forduljon az OPSWAT szakértőjéhez, vagy látogasson el a My ,OPSWAT ,Central Management megoldási oldalra, hogy megtudja, hogyan javíthatja a központosított felügyelet a biztonsági műveleteit.
Kapcsolódó témák
A biztonsági megoldások központosított kezelése biztosítja a csapatok számára a szükséges háttérinformációkat a távoli telephelyeken végrehajtott biztonsági bevezetések irányításához. A következő lépés annak megértése, hogy ez a láthatóság hogyan támogatja a folyamatos felügyeletet: a változások észlelését, a kockázatos viselkedés azonosítását, valamint annak csökkentését, hogy a támadók vagy a nem felügyelt tevékenységek mennyi ideig maradhatnak észrevétlenek.
Ha alaposabban szeretne megismerkedni a biztonsági műveletekkel kapcsolatos kihívás ezen oldalával, olvassa el a kapcsolódó cikket: Mi az a folyamatos felügyelet a kiberbiztonságban, és hogyan valósítható meg.
Gyakran ismételt kérdések
Milyen funkciókkal kell rendelkeznie egy központosított biztonsági megoldások kezelőplatformjának?
Legalábbis: megbízható leltár az összes üzembe helyezett eszközosztályról, az állapot és a konfiguráció figyelemmel kísérése, a távoli frissítések koordinálása fokozatos bevezetéssel és visszavonással, a szabályok központosított érvényesítése, valamint összesített vizsgálati és kockázati jelentések. A platformnak emellett több ezer telephelyre is skálázhatónak kell lennie anélkül, hogy az adminisztratív személyzet létszáma arányosan növekedne.
Hogyan észleli a központosított biztonsági megoldások kezelése azokat az eseteket, amikor egy rendszer offline állapotba kerül, a frissítés sikertelen, vagy eltér a konfigurációtól?
A központosított platformok egyesítik a telepítéskori regisztrációt, a folyamatos állapotellenőrzéseket és az állapottelemetriai adatokat, hogy jelzik azokat az példányokat, amelyek offline állapotba kerülnek, nem sikerül a frissítésük, vagy eltérnek a jóváhagyott konfigurációs alapvonaltól. Ez azoknál a megoldásoknál működik, amelyeket a platform már ismer, nem pedig azoknál a példányoknál, amelyeket eleve soha nem regisztráltak. Ezért egy soha nem regisztrált példány esetében eszközfelismerésre van szükség a felderítéséhez. Az érték abban rejlik, hogy ezeket a helyzeteket az ismert eszközparkban azonnal észlelik, amint bekövetkeznek.
Működik-e a központosított felügyelet az „ air-gapped ” környezetben vagy az időszakosan csatlakozó telephelyeken?
Igen, de a csatlakozási modell eltér a folyamatosan csatlakozó telephelyekétől. Az Air-gapped és az időszakosan csatlakozó telephelyek esetében szabályozott szinkronizálást, aláírt frissítési csomagokat és helyi felügyeletet alkalmaznak, és a jóváhagyott átviteli időszak lezárultával a bizonyítékokat és az állapotokat visszajelzik a központi konzolnak.
Hogyan kellene egy központosított biztonsági megoldások kezelőplatformjának integrálódnia a meglévő biztonsági eszközökkel?
Egy központosított biztonsági megoldások kezelőplatformjának stabil eszközazonosítókat, az eszközök állapotát és a házirendek érvényességi állapotát kell továbbítania azoknak a SIEM- vagy SOAR-platformoknak, amelyeket a biztonsági csapat már használ, így az elemzők a riasztások osztályozása során a konzolok közötti váltás nélkül is hozzáférhetnek a helyszínre és a tulajdonjogra vonatkozó kontextushoz.
Hogyan segíti elő a központosított biztonsági megoldások kezelése a szabályozási előírásoknak való megfelelésről szóló jelentések elkészítését?
A biztonsági megoldások központosított kezelése a konfigurációra, a tulajdonjogra és a szabályzatok állapotára vonatkozó, időbélyeggel ellátott, nyomon követhető nyilvántartásokat hoz létre, amelyek felváltják az egyes telephelyekről történő kézi bizonyítékgyűjtést. Ezek a nyilvántartások támogatják az ellenőrzések igazolását olyan keretrendszerek esetében, mint a NIST iránymutatásai és a NERC CIP, bár a megfelelés továbbra is a szervezet saját ellenőrzési mechanizmusain és folyamataitól függ.
Mi az első lépés a biztonsági megoldások kezelésének elosztott telephelyeken történő központosításához?
Először határozza meg, melyik rendszer lesz a mérvadó az identitás, a tulajdonjog, a konfiguráció és az állapot tekintetében, majd regisztrálja az ismert példányokat, mielőtt bevezetné a nem kezelt elemek felderítését. Ha először ezt a mérvadó forrást határozza meg, azzal megelőzhető, hogy több telephely összekapcsolásakor ütköző bejegyzések keletkezzenek.
