A Microsoft Office-fájlok tisztítása azt jelenti, hogy több tucat védelmi műveletet hajtanak végre rajtuk. A hagyományos módszer során minden egyes védelmi művelet során a rendszer teljes egészében beolvassa a dokumentumot, és minden alkalommal, amikor a védelmet alkalmazzák, újra beolvassa ugyanazt a dokumentumot.
Deep CDR™ technológia minden dokumentumot egyszer olvas be, és az összes feldolgozási műveletet egyetlen átfutás alatt végrehajtja. Ez a módszer kétszeresére gyorsítja a nagy méretű Office-fájlok feldolgozási idejét, miközben az adat-tisztítási eredmények változatlanok maradnak.
A alaposság rejtett ára
A fertőtlenítés már a tervezés során is alaposra lett kialakítva. A Deep CDR™ technológia egyszerre több tucatnyi lépéssel fertőtleníti a Microsoft Office-dokumentumokat: külső linkek, beágyazott objektumok, képek és azok metaadatai, intelligens címkék és még sok más. Minden egyes lépés egy saját fenyegetési kategóriára irányul, és elvégzi a hozzá tartozó elemzést és szerkesztést.
A modern Office-fájlok miatt ez a alapos átnézés időigényes és erőforrás-igényes feladat. Egy Word- vagy Excel-fájl tulajdonképpen egy tömörített mappa. Benne szöveges fájlok találhatók, amelyek XMLformátumban írt szövegfájlok találhatók, amely egy strukturált formátum, amely leírja a dokumentumban található minden cellát, bekezdést, képet és hivatkozást. A fájl megtisztításához a Deep CDR™ technológiának át kell olvasnia ezt az XML-t. Egy 50 MB-os fájlként érkező táblázat feldobásakor egy fél gigabájtnyi XML-t tartalmazó egyetlen lap jön létre.
Egy hagyományos motor felépítésében minden feldolgozási lépés végigfut a teljes XML-csomagon: egy kör a hivatkozásokra, egy másik a beágyazott objektumokra, egy harmadik a képekre, és így tovább.
A feldolgozási költségek minden egyes alkalmazott védelmi intézkedéssel nőnek. Ez a „rejtett adó” a fájlsorok meghosszabbodásában és az azonos forgalom feldolgozásához szükséges nagyobb számítási teljesítményben nyilvánul meg. Emellett nyomást gyakorol arra is, hogy a lépéstartás érdekében kompromisszumokat kössenek a védelmi intézkedések terén.
Egylépéses stratégia: egy szabadgyalog, több munkás
Képzeljünk el egy házvizsgálatot! Általában a villanyszerelő, a vízvezeték-szerelő és a tűzvédelmi ellenőr egymás után vizsgálja át a házat, és mindegyikük végigjárja az összes szobát. Mi lenne, ha mindannyian egyszerre mennének be? A házat így egyszer vizsgálnák át, az összes szükséges szakember részvételével.
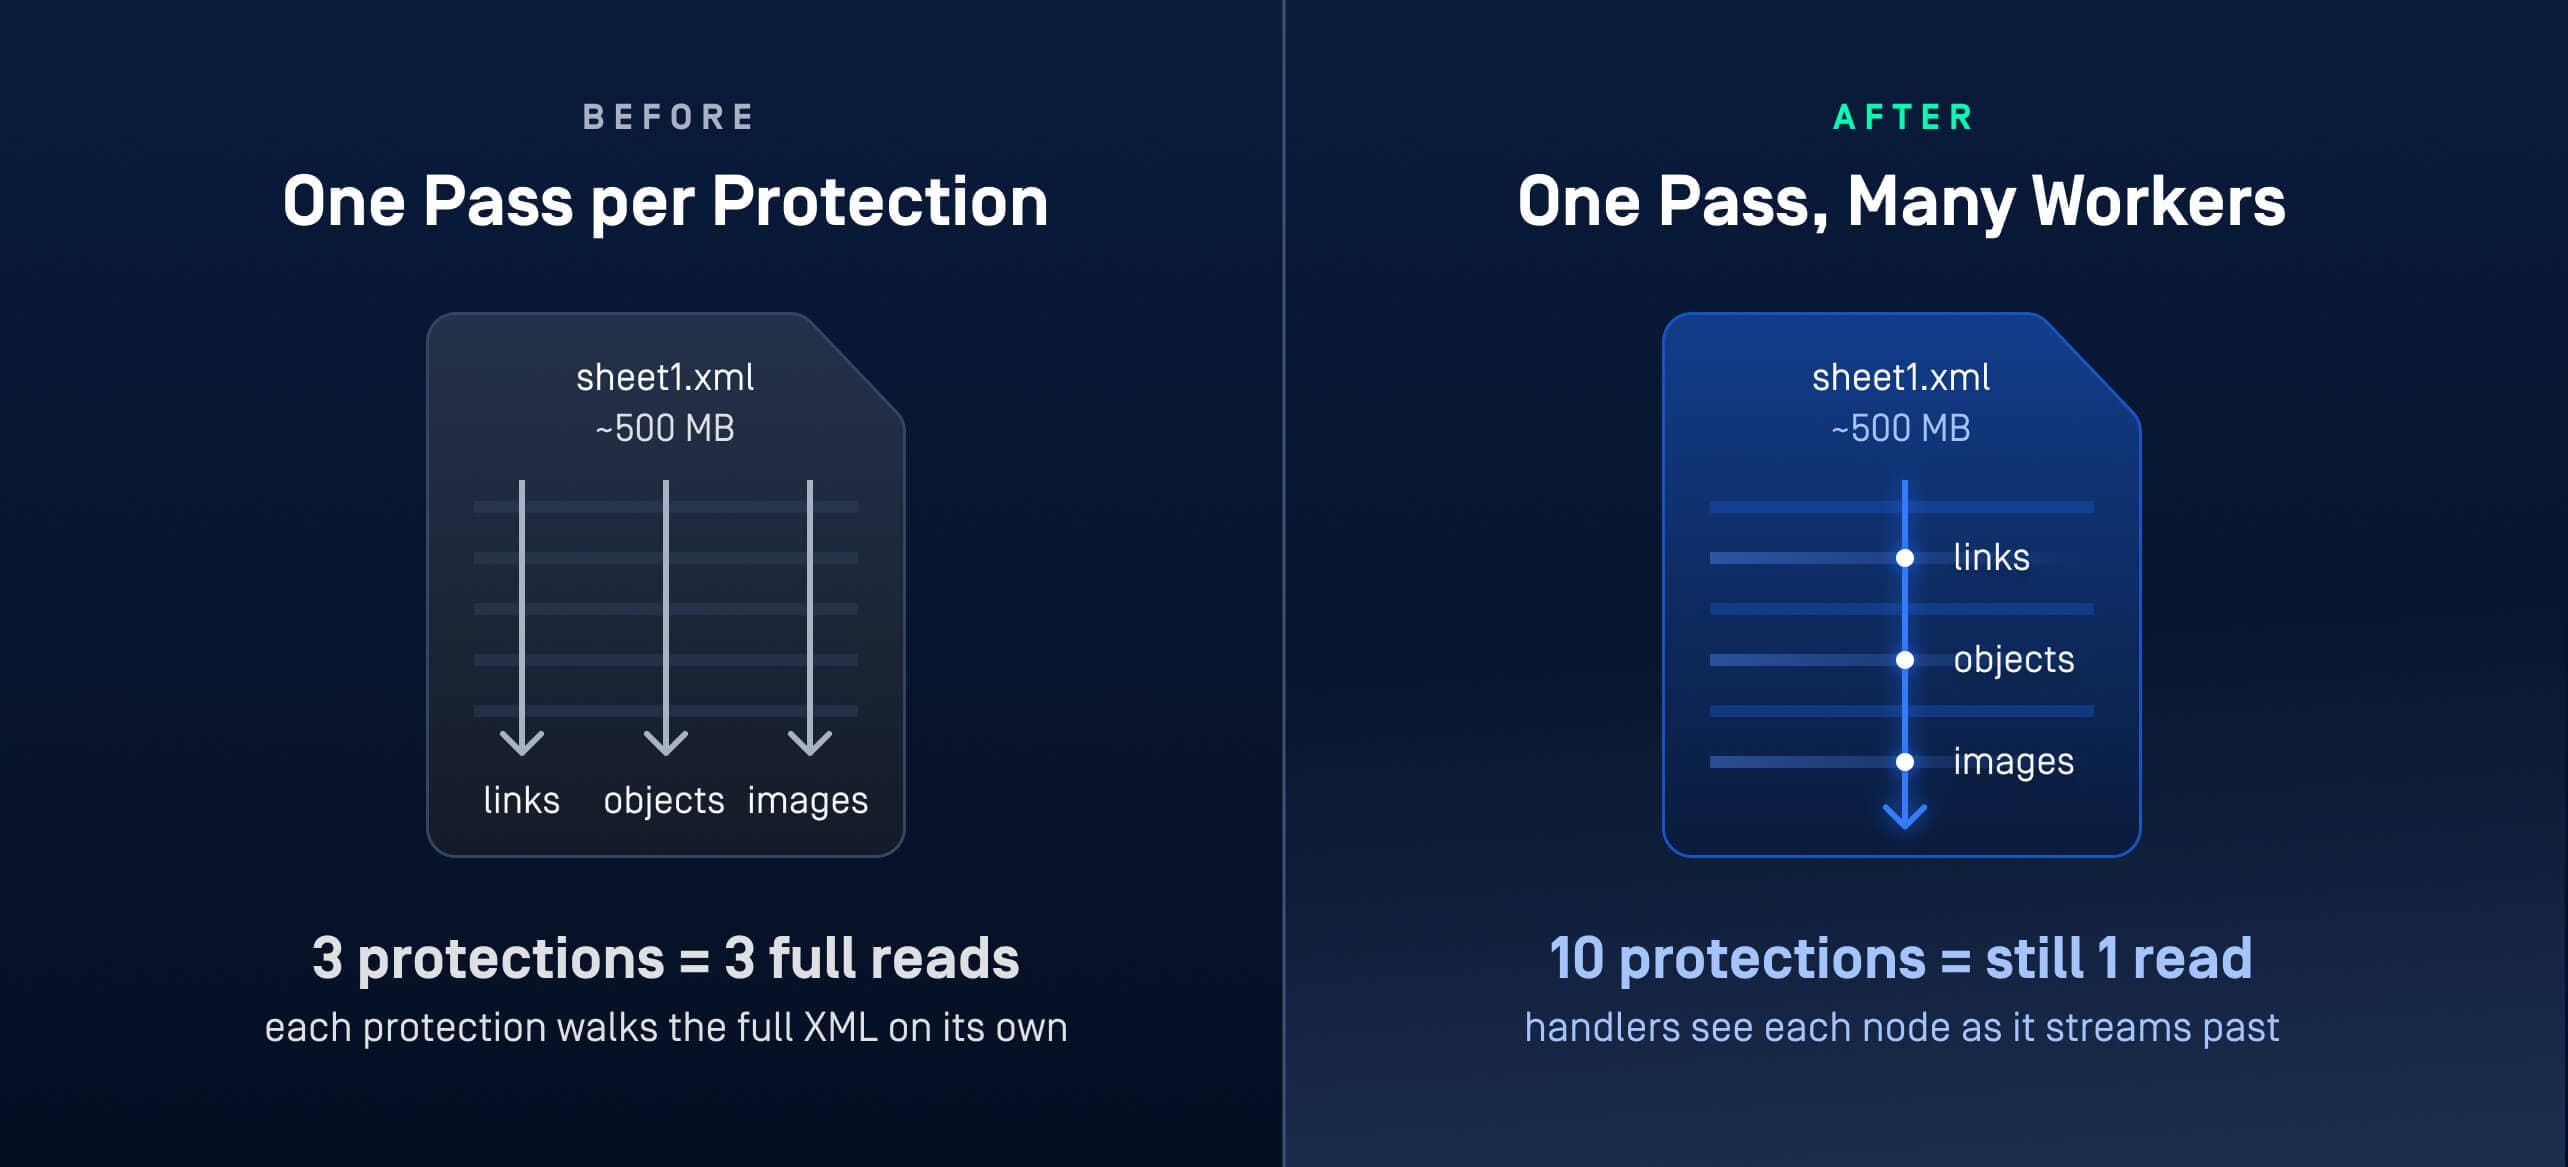
Pontosan ezt valósítja meg a Deep CDR™ technológia egylépéses stratégiája. Három alapelvvel fordítja meg a hagyományos fertőtlenítési eljárást:
- Egy feldolgozó gazdagép, egy átfutás. Egyetlen feldolgozó gazdagép pontosan egyszer olvassa végig, vagyis „végigjárja” a dokumentum minden egyes XML-részét. Minden védelmi mechanizmus egy olyan kezelő, amely végigköveti ezt a végigjárást, megfigyeli az áthaladó XML-csomópontokat, és a helyszínen elvégzi a feladatát. Tíz védelmi mechanizmus azt jelenti, hogy egy 500 MB-os lapot egyszer olvasnak be, miközben tíz munkás figyeli azt.
- Minden védelmi elem egy beépülő modul. Egy speciális ellenőrző, vagy „kezelő” végigköveti egy adott területet: a tartalom XML-jében található használati csomópontokat, az azokat deklaráló erőforrás-definíciókat, valamint magát a tárolt artefaktumot. Minden kezelő ugyanazt az életciklust követi: inicializálás, az egyes csomópontok feldolgozása, lezárás. Egy védelem hozzáadása a motorhoz azt jelenti, hogy egy további kezelőt regisztrálunk ugyanarra a végigjárásra. A alaposság költségei már nem nőnek minden hozzáadott védelemmel.
- A letiltott védelmi intézkedések soha nem futnak le. A futtatás megkezdése előtt minden kezelő ellenőrzi, hogy a konfigurációja érvényes-e. Az a védelem, amelyet a szabályzat letiltott, már az elején kiesik, és nem jelent további munkát az egyes csomópontok számára. A dokumentumot egyszer olvassák be, és csak a releváns védelmi intézkedések vesznek részt a folyamatban.
Mit mutatnak a teljesítménytesztek
A stratégiát összehasonlítottuk a változtatás előtt és után, mind speciálisan összeállított nagy dokumentumokon, mind teljes, valós körülményeket szimuláló regressziós tesztcsomagokon, Windows és Linux rendszereken egyaránt.
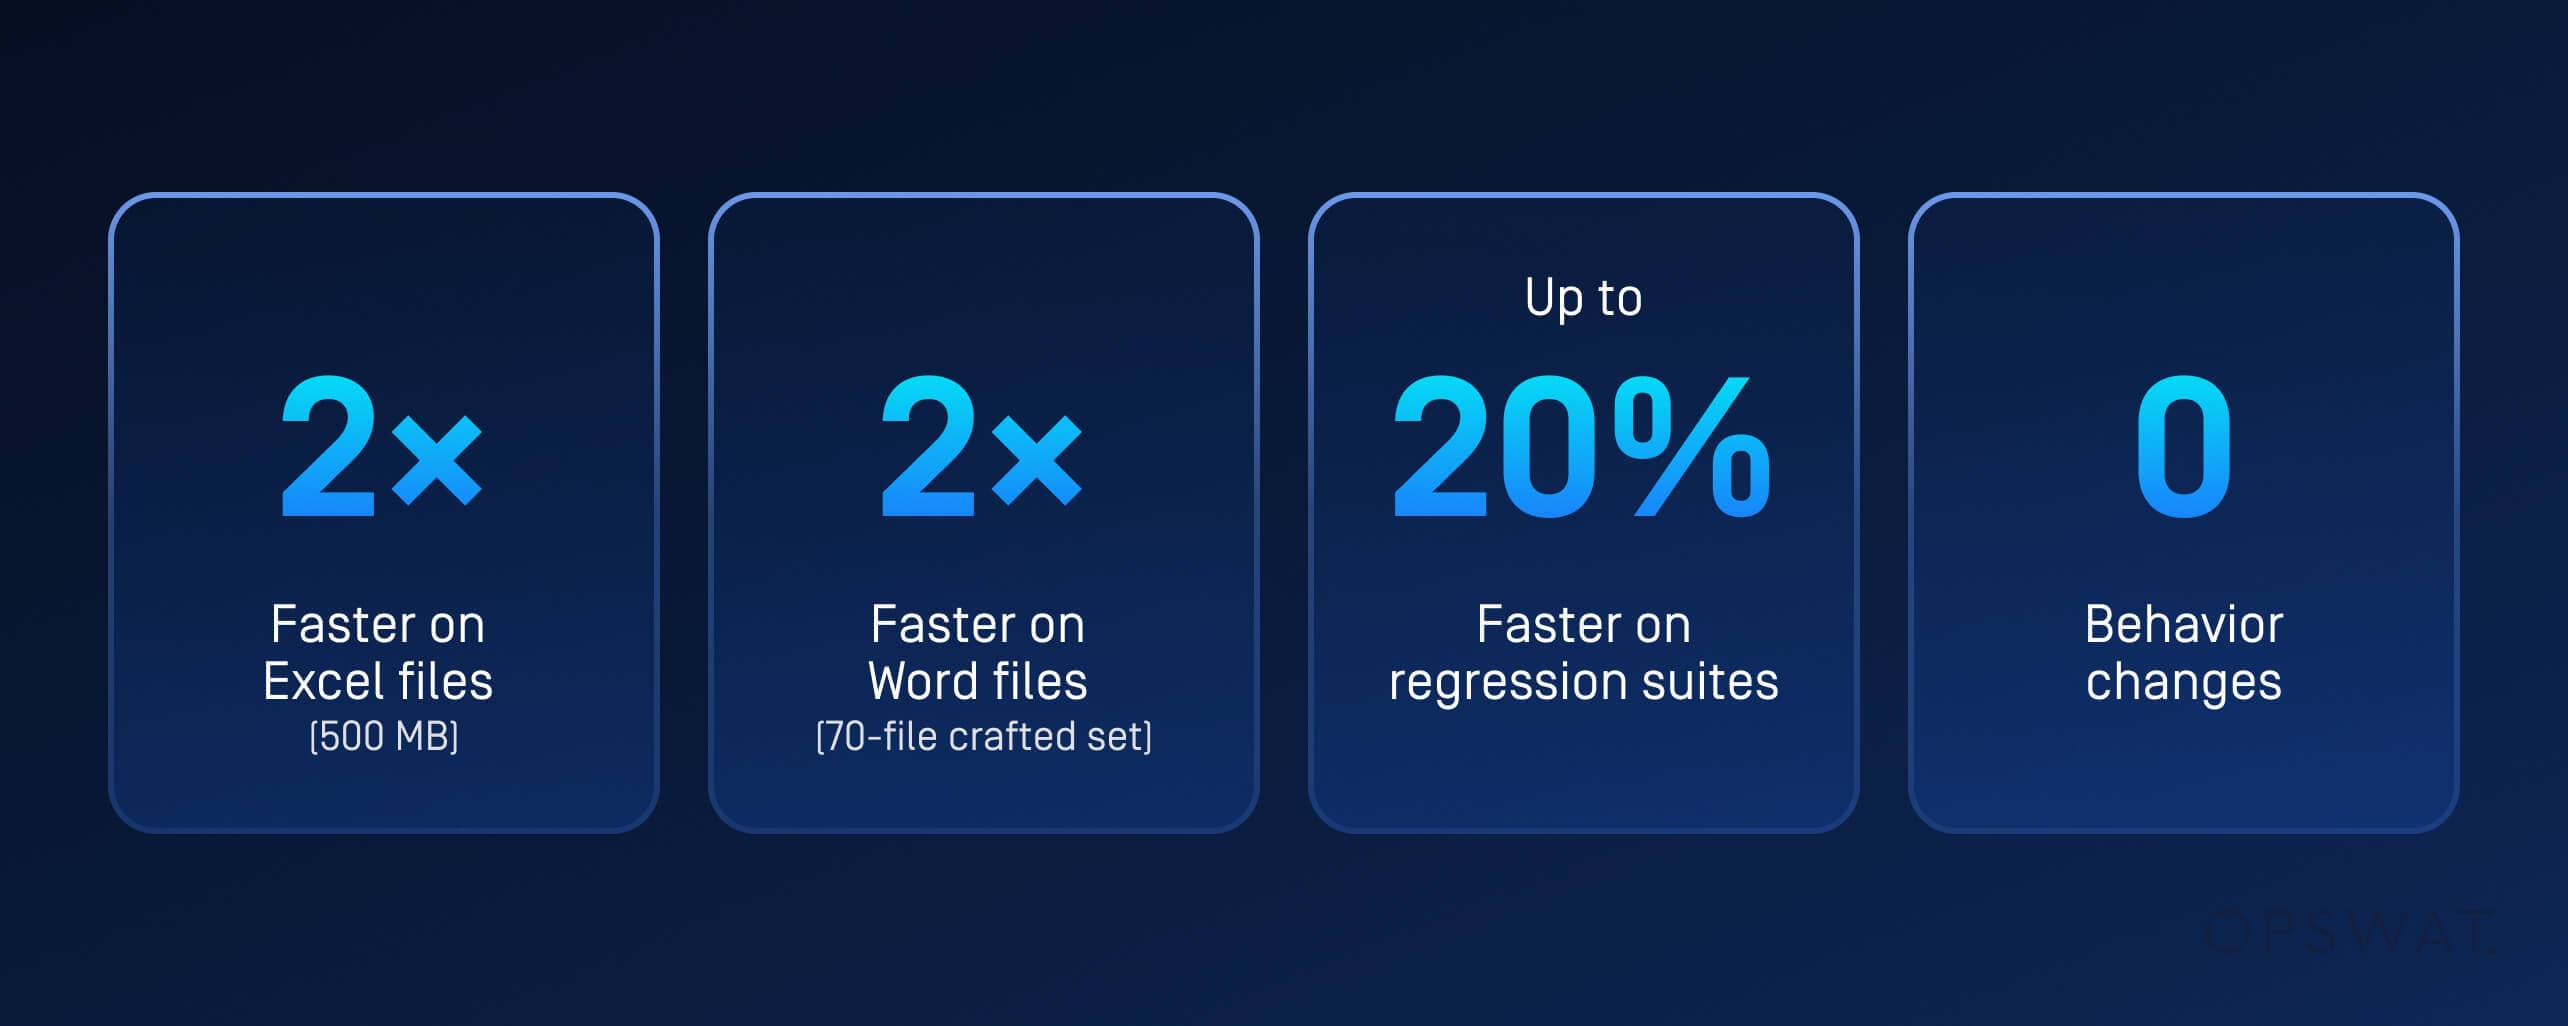
- Nagy méretű Excel-dokumentumok (kb. 500 MB lap-XML): nagyjából kétszer gyorsabb. A teljes feldolgozási idő Windowson 94%-kal, Linuxon 67%-kal javult, a legsűrűbb, egyetlen lapból álló fájl esetében pedig 147%-os javulás volt tapasztalható.
- Nagy méretű Word-dokumentumok (70 fájlból álló, speciálisan összeállított készlet): a teljes futási idő körülbelül kétszer rövidebb, a fájlonkénti átlagos idő pedig 169%-kal javult.
- Valós körülmények között tesztelt regressziós tesztcsomagok (több ezer Word-, Excel- és PowerPoint-fájl): formátumtól és platformtól függően körülbelül 4–20%-kal gyorsabb. A legtöbb fájl kicsi, így az egyszeri olvasásból származó előny a dokumentum méretével arányosan növekszik.
- A viselkedésben nem történt változás: mindkét változat teljesítette a teljes regressziós tesztcsomagot, azonos tisztítási eredményekkel. A sebességnövekedés az ismételt olvasások eltávolításából származott, és egyetlen védelmi lépés sem maradt ki.
Ez az utolsó eredmény a legfontosabb. A biztonsági beállítások esetében a teljesítményre vonatkozó állítás csak akkor számít, ha a védelem szintje állandó marad. Az átjárón elérhető átviteli sebesség szintén hozzájárul a biztonsághoz: minél gyorsabban tisztítják meg egy fájlt, annál kevésbé érzik a csapatok azt a kényszert, hogy megkerüljék a védelmet.
Miért az Office 2007-es formátumokat teszteltük először?
Az Office 2007-család (.docx, .xlsx és .pptx) az a terület, ahol az XML rejtett költségei leginkább koncentrálódnak. Mindhárom formátum ugyanazt a csomagszerkezetet használja, így egyetlen gazdaszerver-tervezéssel mindet le lehet fedni, és éppen a táblázatkezelő-alapú forgalomban fordulnak elő a gyakorlatban a fél gigabájtos XML-elemek.
Maga a stratégia bármely olyan formátumra alkalmazható, amelynek költségei a nagy méretű, strukturált tartalomban rejlenek, ami miatt ezek a formátumok egyaránt alkalmasak erre a megközelítésre.
A alaposságnak korábban olyan ára volt, amely minden hozzáadott védelmi intézkedéssel együtt nőtt. Az egylépéses feldolgozásnak köszönhetően a Deep CDR™ technológia egyszer értékeli ki a teljes dokumentumot, függetlenül attól, hogy hány védelmi intézkedést alkalmaztak.
Nhut Ngo az OPSWAT vállalatnál a „ Software ” műszaki részlegének igazgatója, ahol a Deep CDR™ technológiát és az MetaDefender Core™ egyéb fájlfeldolgozási technológiáit fejlesztő mérnöki csapatokat vezeti. Több mint egy évtizedes tapasztalattal rendelkezik a szoftverfejlesztés és a kiberbiztonság területén, és arra összpontosít, hogy a fájltisztítási folyamat gyors, pontos és a kritikus infrastruktúrák igényeinek megfelelő legyen. Nhut 2015-ben szerezte meg információtudományi doktori címét.
