Mi az a végrehajtás előtti Zero-Day ?
A futtatás előtti zero-day azt a módszert jelenti, amelynek során a rosszindulatú fájlokat még futtatásuk előtt azonosítják, a fájlok szerkezeti és viselkedési jellemzőinek gépi tanuláson alapuló elemzésével, ahelyett, hogy szignatúra-összehasonlítást vagy sandbox alkalmaznának. A döntés meghozatalához nincs szükség sem egy adott fenyegetéssel kapcsolatos előzetes ismeretre, sem sandbox .
A legfontosabb tudnivalók
- Az OPSWATPredictive Alin AI a fájlszerkezetet és a viselkedési mutatókat elemzi, hogy a végrehajtás előtt előre jelezze a rosszindulatú szándékot, és így kiszűrje azokat a zero-day sebezhetőségeket, amelyeket a szignatúrák nem vesznek észre
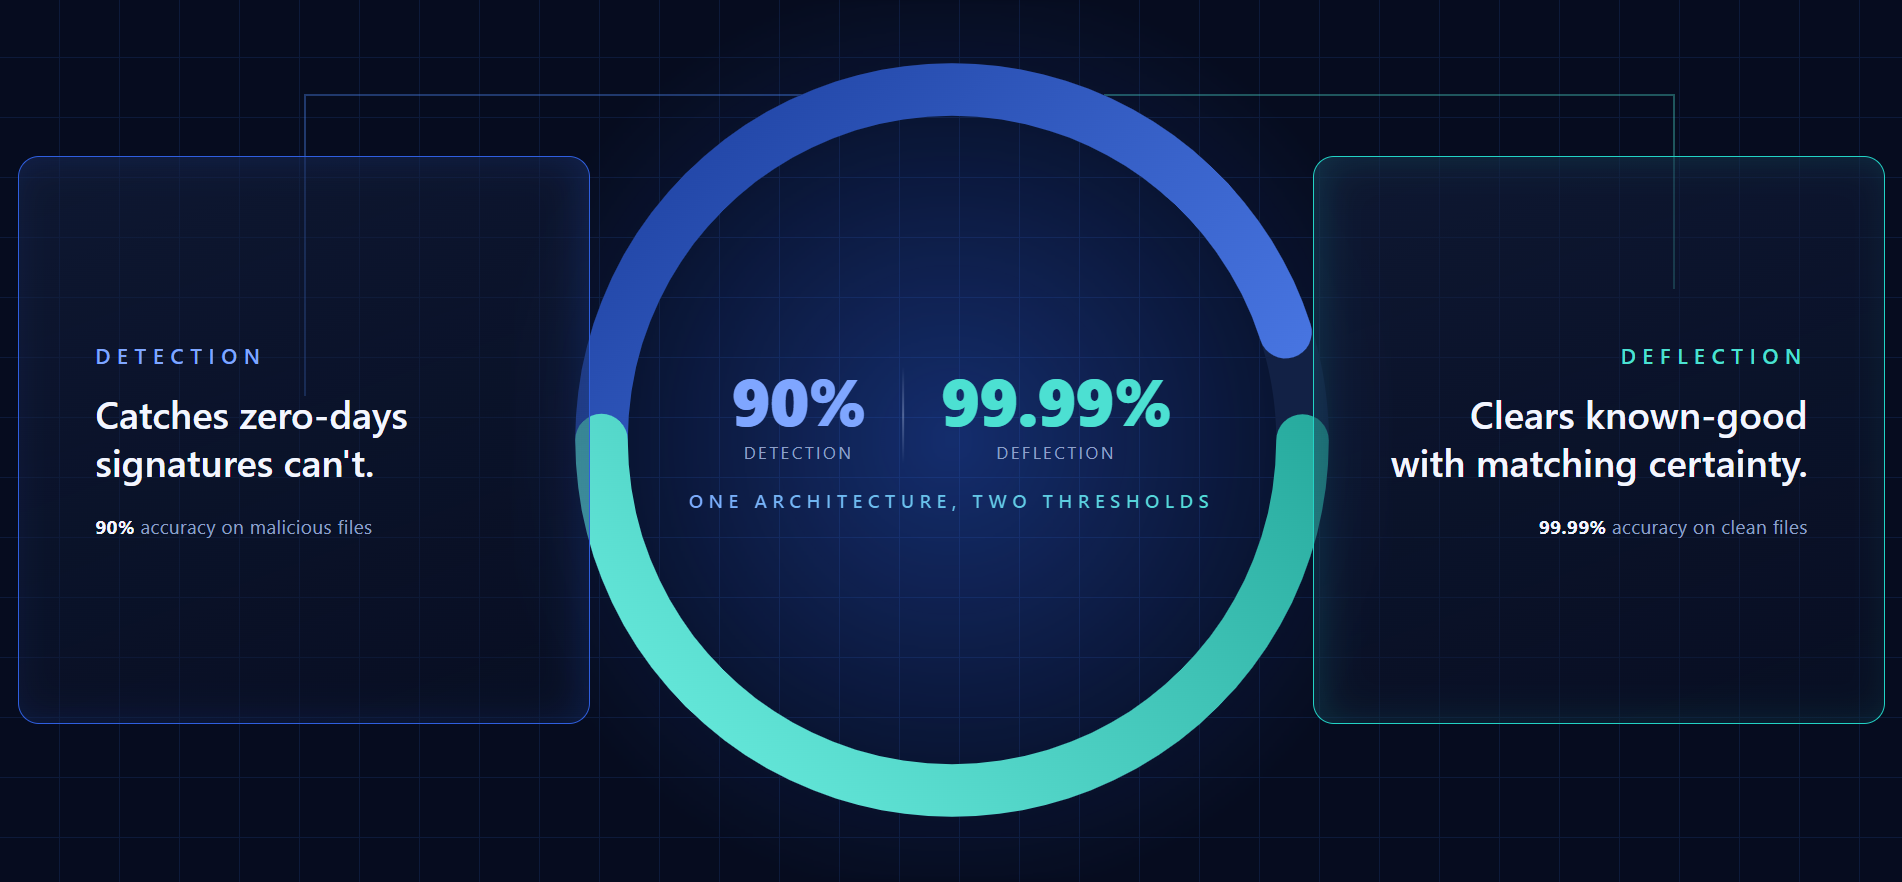
- A rendszer elsősorban a pontosságra van beállítva: 90%-os felismerési pontosságot biztosít a rosszindulatú fájlok esetében, és 99,99%-os pontosságot a fertőtlen fájlok kiszűrésében, így minden eredmény alapján cselekedni lehet, és az elemzők bizalma is megmarad
- A PE (Portable Executable) fájlok esetében az eredmények 15 milliszekundum alatt érkeznek meg a P50-es értéknél, míg a támogatott, magas kockázatú futtatható fájlok esetében a P90-es teljesítmény 50 milliszekundum.
- Az eltérítéses felhasználási eset ugyanazt a pontosságot alkalmazza ellenkező irányban: a magas megbízhatóságú, hibamentes fájlok kihagyják Multiscanning Metascan™ Multiscanning, és közvetlenül a Deep CDR™ technológiához kerülnek, így csökkentve a feldolgozási folyamat késleltetését anélkül, hogy csökkenne a biztonsági lefedettség.
- Predictive Alin AI a felhőben, helyszíni és air-gapped egyaránt azonos módon Predictive Alin AI , külső hálózati kapcsolatra nincs szükség
- A SANS 2025-ös észlelési és reagálási felmérése szerint a téves riasztások jelentik a legfőbb észlelési kihívást, amelyet a biztonsági csapatok 73%-a említett, szemben az előző évi 64%-kal
Miért tiszta már a fájlforgalmának 99,9%-a, és miért jelent ez problémát?
Minden vállalati fájlátviteli folyamat rejtett hatékonysági veszteséget hordoz magában. MFT Managed File Transfer) feladatok, ICAP Internet Content Adaptation Protocol) proxy-k, az e-mail mellékletek, az ügyfelek számára elérhető feltöltési portálok és a doménközi adatátvitelek egy statisztikai tényt közösnek mutatnak: a rajtuk keresztül áramló fájlok nagyjából 99,9%-a tiszta üzleti adat. Az a 0,1%, amely rosszindulatú, az egyetlen oka annak, hogy ez a folyamat egyáltalán létezik. Minden fájl ugyanazt a biztonsági terhet viseli, függetlenül a kockázattól, és ez az egységesség jelenti a hatékonysági veszteséget.
A biztonsági adóval kapcsolatban két törvényjavaslat van
Az első probléma a késleltetés. Egy fájl, amely a reggeli csúcsforgalomban több tucat másik fájl mögé sorakozik be, teljes körű multiscanning keresztül várja a sorát, multiscanning attól, hogy egy szokásos táblázatról vagy egy ismeretlen futtatható fájlról van-e szó. A banki és pénzügyi szolgáltatások területén ez a késleltetés közvetlenül a tranzakciók felfüggesztéséhez, a feldolgozás lelassulásához és a szkennert váró átutalásokhoz vezet. A SANS 2025-ös észlelési és reagálási felmérése szerint a reagálási idő a biztonsági csapatok 53%-a számára vált a legnagyobb kihívássá, szemben az előző évi 45%-kal.
A második probléma a téves riasztások. A legtöbb gépi tanuláson alapuló biztonsági motor a visszahívási arányra van beállítva: mindent kiszűr, a zajt pedig elfogadja. Ez a kompromisszum végpontokon működik. Egy fájlfeldolgozási folyamatban azonban egy téves riasztás blokkolhat egy legitim üzleti fájlt, felesleges SOC (Biztonsági Műveleti Központ) riasztást vált ki, és aláássa az elemzők bizalmát, amely az automatizálást lehetővé teszi. Ugyanez a SANS-felmérés megállapította, hogy a téves riasztások jelenleg a válaszadók 73%-a számára jelentik a legnagyobb kihívást az észlelés terén.
Két megbízás, egy vezeték
A biztonság és a sebesség nem állnak egymással természetüknél fogva ellentétben. A védelmi, kormányzati és kritikus infrastruktúra-környezetek olyan megfelelési előírások szerint működnek, amelyek megkövetelik, hogy minden bájtot megvizsgáljanak, mielőtt továbbítanák, míg a pénzügyi szektor, a vállalati portálok és a nagy volumenű adatátviteli munkafolyamatok olyan felhasználói élményre vonatkozó elvárások szerint működnek, ahol a vizsgálati akadályok miatt a felhasználók feladják a feltöltést, és megkerülik az ellenőrzéseket. Mindkét elvárás jogos, és intelligens triázs segítségével teljesíthető: egy olyan rendszerrel, amely a fájlokat a megbízhatóság alapján irányítja, a mélyreható elemzést oda összpontosítva, ahol az kifizetődő, és az ismert, biztonságos forgalmat gyorsan átengedi.
Predictive Alin AI rendszer a végrehajtás előtt Predictive Alin AI a fájl DNS-ét
Predictive Alin AI OPSWAT mesterséges intelligencián alapuló rosszindulatú program-felismerő motorja, Predictive Alin AI zero-day futtatás előtti zero-day Predictive Alin AI . Úgy tervezték, hogy a fájlok szerkezeti és viselkedési jellemzőinek gépi tanuláson alapuló elemzésével azonosítsa a rosszindulatú fájlokat még azok futtatása előtt. A motor a döntés meghozatalához nem támaszkodik szignatúrákra, egy adott fenyegetéssel kapcsolatos előzetes ismeretekre, illetve sandbox . Predictive Alin AI még az első utasítás végrehajtása előtt Predictive Alin AI azokat a szerkezeti jelzőket, amelyek a rosszindulatú szándékot jelzik.
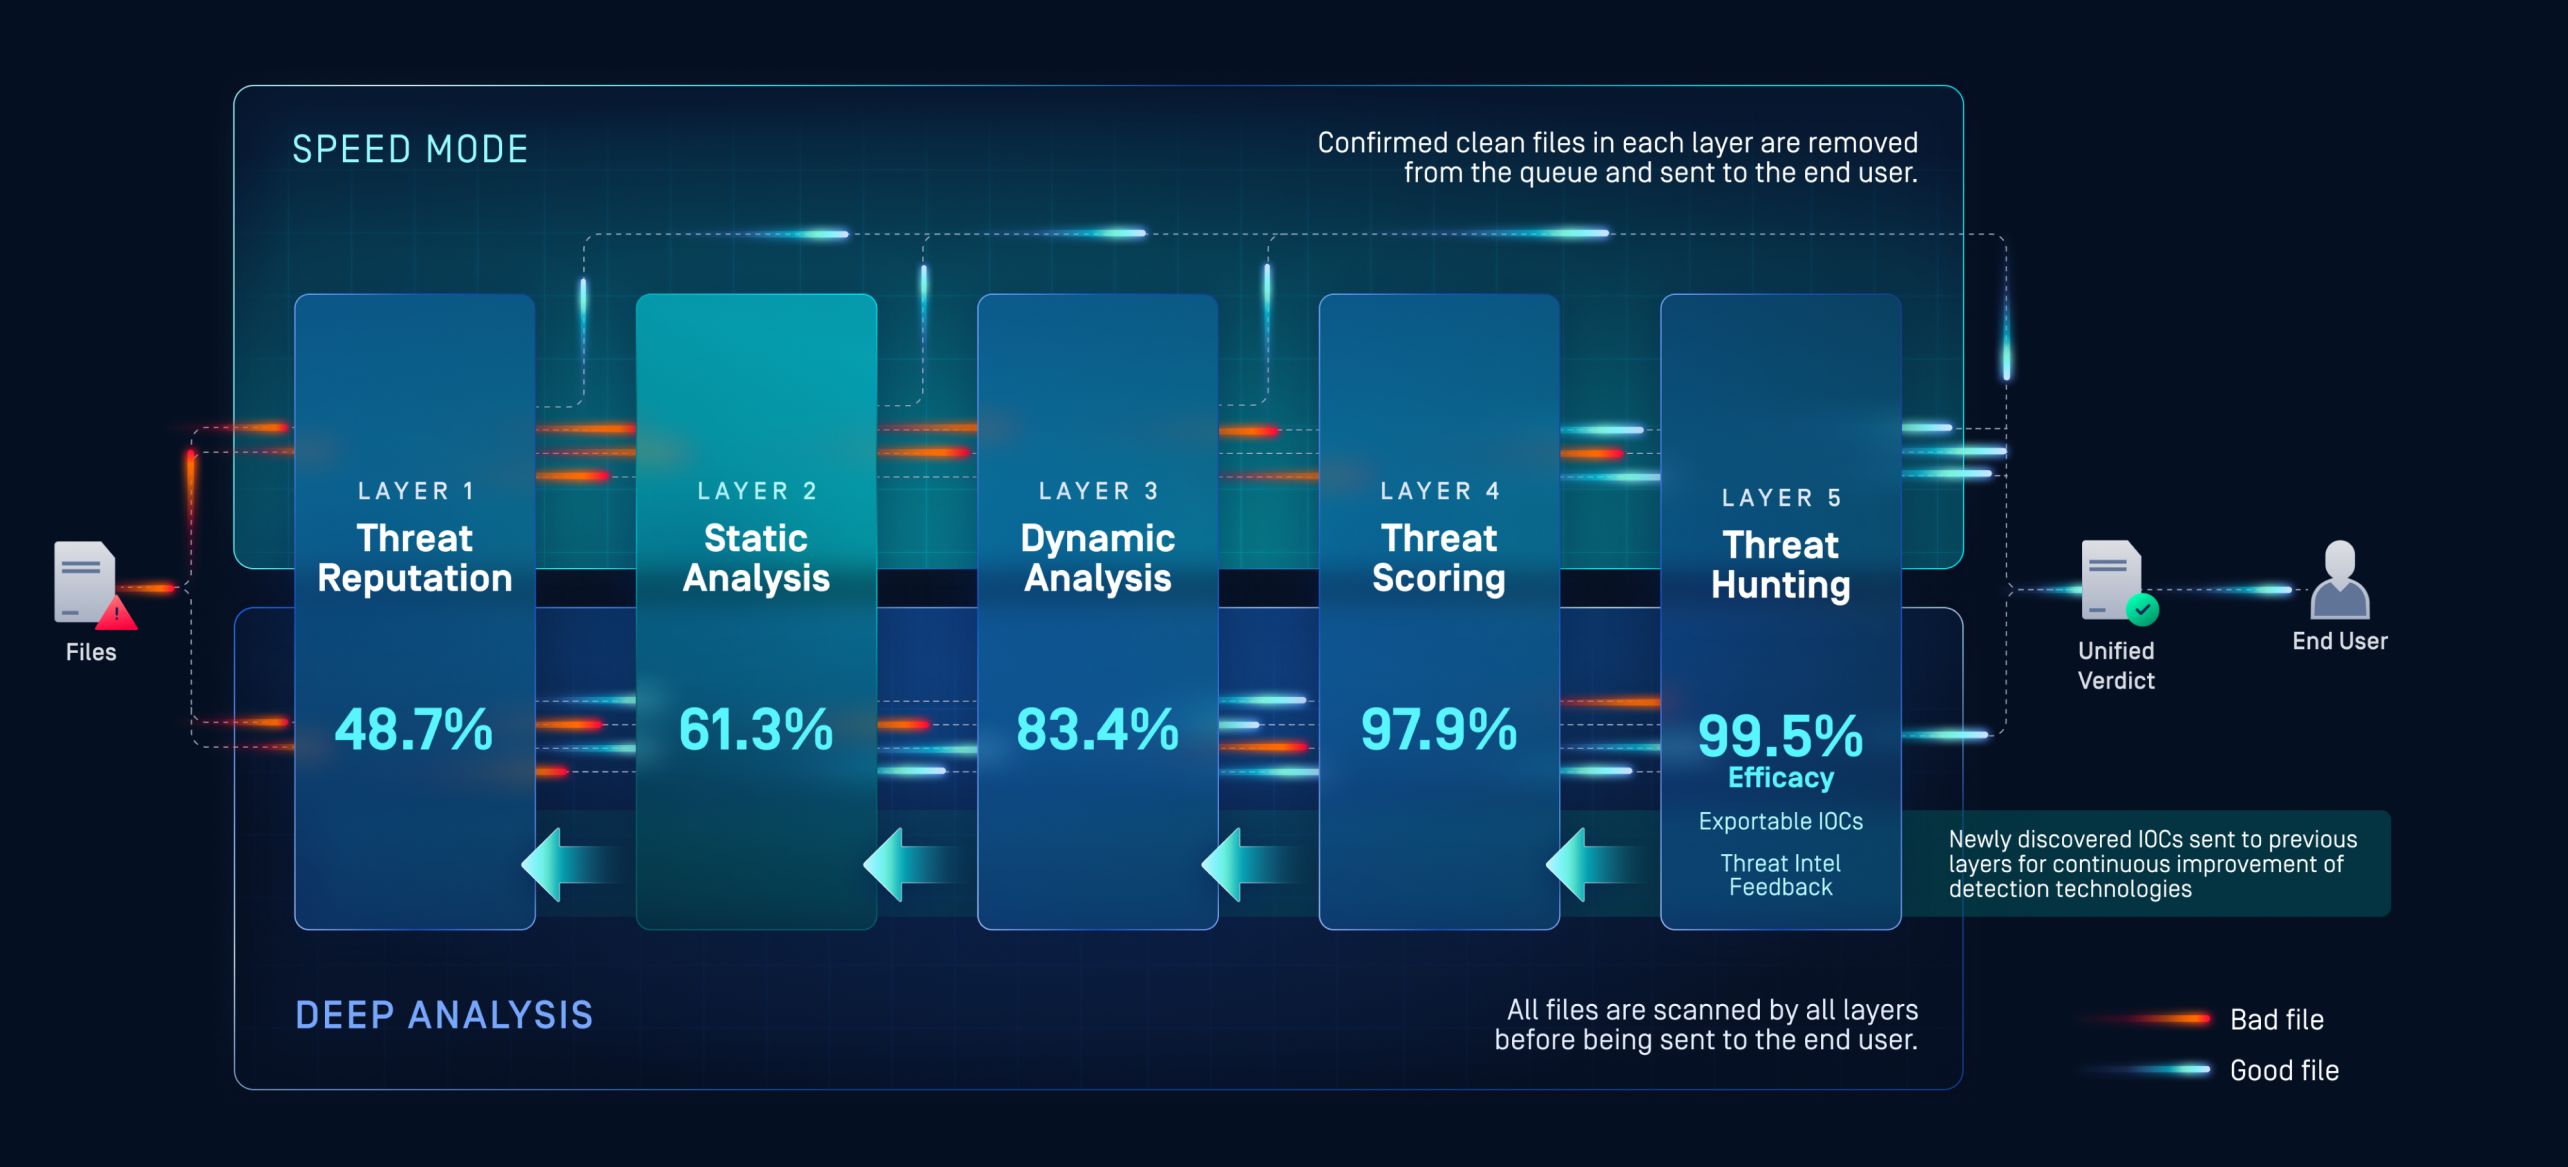
MetaDefender (Aether) ötrétegű feldolgozási folyamatának 2. rétege
A MetaDefender Aether™ keretein belül, az OPSWAT egységes zero-day észlelési platformján belül a Predictive Alin AI egy ötrétegű folyamat 2. rétegeként működik: fenyegetés-hírnév, statikus elemzés, dinamikus elemzés, fenyegetés-értékelés és fenyegetés-keresés. A fenyegetés-hírnév és a dinamikus elemzés között elhelyezkedő Predictive Alin AI még azelőtt meghozza döntését, hogy a fájl eljutna az adaptív sandbox-hez.
Azok a fájlok, amelyek elérik a bizalmi küszöbértéket, a végrehajtás előtt eltérítve vagy blokkolva kerülnek; azok a fájlok pedig, amelyek nem érik el a küszöbértéket, a gyenge statikus értékelés helyett a dinamikus elemzésbe kerülnek, ahol alaposabb vizsgálatnak vetik alá őket. A dinamikus elemzés során megerősített „ zero-day ” eredmények visszakerülnek a fenyegetés-hírnév-rendszerbe és a Predictive Alin AI oldalra, megerősítve ezzel a folyamat további szakaszaiban születő jövőbeli értékeléseket.
Mit elemzi valójában a motor?
A hagyományos víruskereső motorok listák alapján működnek. Ha egy szignatúra egyezik egy ismert fenyegetéssel, a fájlt megjelölik. Az AV-TEST.org adatai szerint naponta 450 000 új kártevőminta jelenik meg, így ez a lista mindig egy lépéssel lemarad. Predictive Alin AI más megközelítést Predictive Alin AI : kivonja és elemzi azokat a szerkezeti jellemzőket, amelyeket a rosszindulatú fájlok maguk után hagynak, függetlenül attól, hogy azokat korábban már látták-e vagy sem.
A motor többek között a következő jellemzőket értékeli:
- Fájlfejlécek, szakaszok és az általános elrendezés
- Entrópia-mintázatok és tömörített kódjelzők
- Belépési pontok és a programfolyamat jellemzői
- Metaadatok és importtáblák
Ezek azok a jelzők, amelyeket egy fenyegetés beágyaz a fájlszerkezetébe, és amelyek függetlenül attól, hogy az adott fenyegetést korábban már észlelték-e vagy sem, mindig jelen vannak. Egy észlelés elkerülésére létrehozott fájlt is meg kell alkotni, és ez a létrehozási folyamat olyan mintákat hordoz, amelyeket egy betanított modell képes felismerni.
Első a pontosság – már a tervezés során
A legtöbb gépi tanuláson alapuló biztonsági motor a visszahívási arányra van optimalizálva: a lehető legtöbbet jelzi meg, és a lefedettség áraként elfogadja a téves riasztásokat. A OPSWAT a Predictive Alin AI oldalon éppen ellenkező mérnöki döntést hozott. A motor elsősorban a pontosságra van hangolva. Amikor a Predictive Alin AI döntést hoz, azt úgy tervezték, hogy megbízható legyen, és emberi ellenőrzés nélkül is cselekedni lehessen alapján.
Ez a pontosság mindkét irányban érvényesül, bár eltérő mértékben. A rosszindulatú fájlok felismerése a nehezebb feladat, amelynek pontossága eléri a 90%-ot, míg a tiszta fájlok kizárásának pontossága 99,99%-os. Ez az aszimmetrikus bizalom teszi lehetővé a „Deflection” alkalmazási esetet, amelyet a következő szakaszban részletesen tárgyalunk.
A sebesség mint biztonsági funkció
Predictive Alin AI PE-fájlok esetében 15 milliszekundum alatt adja ki az eredményeket a P50-es értéknél, míg a támogatott, magas kockázatú futtatható fájlok esetében a P90-es teljesítmény 50 milliszekundum, a P99-es pedig 100 milliszekundum alatt valósul meg. Jelenleg négy formátum támogatott: PE, PDF, Mach-O és ELF, a jövőbeli tervekben pedig további formátumok támogatása is szerepel. Az eredmény még azelőtt megérkezik, hogy a felhasználó észrevenné a fájl feltöltését, így az inline védelem gyakorlatilag megvalósítható anélkül, hogy a folyamat szűk keresztmetszetévé válna.
A késleltetési különbség megszüntetése a terhelésátirányítással
Az észlelés bizonyítja, hogy a rendszer működik. Minden helyesen jelzett zero-day adatpont, amely hozzájárul ahhoz a bizonyítékanyaghoz, amely a másik irányba történő fellépéshez szükséges. Amint ez a bizalom kialakult, ugyanaz a pontossági küszöbérték, amely a rosszindulatú fájlokat jelzi, ugyanolyan magabiztossággal alkalmazható a tiszták jóváhagyására is.
A kétágú folyamat
Amikor Predictive Alin AI nagy bizonyossággal tiszta minősítést Predictive Alin AI , a fájl egy ellenőrzött gyorsított útvonalat követ. Megkerüli Multiscanning Metascan™ Multiscanning közvetlenül a Deep CDR™ technológiához kerül tisztításra a kézbesítés előtt. Ha Predictive Alin AI nem Predictive Alin AI , a fájl a teljes útvonalat járja be: akár 30 multiscanning , Deep CDR™ technológia, majd teljes minősítés a kézbesítés előtt. Minden fájl értékeléssel zárul. Az elterelés csak az útvonalat változtatja meg, az eredményt nem.
Ez leginkább a terheléscsúcsok idején fontos. A reggeli e-mail-áradat, a nap végi kötegelt adatátvitelek és a bejelentéseket követő feltöltési csúcsok pontosan azok az időpontok, amikor a várólisták megnyúlnak és a válaszidők megnőnek. Az átirányítás már a bejövő forgalomnál kiszűri az ismert, rendben lévő forgalmat, így a feldolgozási folyamat többi része soha nem kerül kapcsolatba ezzel a forgalmi hullámmal.
A „Zero Trust” elve változatlan marad
Az átirányítás nem csökkenti a vizsgálat szigorát. A „Ne bízz semmilyen fájlban. Ne bízz semmilyen eszközben.™” elv, amelyre a MetaDefender™ épül, változatlan marad. Egyetlen fájlt sem tekintünk biztonságosnak. Az átirányítás óvatos intézkedés: ha a motor biztos a dolgában, akkor cselekszik; ha bármilyen kétség merül fel, a fájl a hosszabb útvonalat követi. A kétértelműségeket soha nem oldják meg az átirányítási rétegen.
Hogyan Predictive Alin AI rendszere a biztonsági operációs központ (SOC) riasztásfáradtságát
A SANS 2025-ös „Detection and Response” felmérése szerint a téves riasztások jelentik a legnagyobb felismerési kihívást a biztonsági csapatok 73%-a számára, és azok aránya, akik nagyon gyakran szembesülnek velük, az előző évi 13%-ról 20%-ra emelkedett. Minden téves riasztás egy elemzőt von el a valódi fenyegetések kezelésétől, egy ártalmatlan fájlt zár ki a jogos munkafolyamatból, és fokozatosan aláássa a felismerési rendszerbe vetett bizalmat.
Miért jelent biztonsági kockázatot a riasztások száma?
A nagy forgalmú fájlfolyamatokat kezelő SOC (Security Operations Center) csapatok egy egyre súlyosbodó problémával szembesülnek: minél több fájl halad át a folyamaton, annál több riasztást generál az észlelési rendszer, és annál nehezebb megkülönböztetni a valódi jeleket a zajtól. Amíg az elemzők a műszakjukat a téves riasztások kiszűrésével töltik, a valódi fenyegetéseknek több idejük marad a terjedésre. A SOC szűk keresztmetszete egyben az észlelés szűk keresztmetszete is.
Ha részletesebben szeretné megismerni, hogyan törheti meg ezt a körforgást az intelligens elemzés, olvassa el a következő cikket: „SOC-szűk keresztmetszet: a riasztásfáradtság körforgásának megtörése intelligens Sandboxing”.
A pontosság mint az automatizálás alapja
Predictive Alin AI a riasztásfáradtságot a forrásánál Predictive Alin AI azáltal, hogy a visszahívási arány helyett a pontosságra hangolódik. Csak azok a döntések megbízhatók a SOC számára, amelyek automatizálhatók. Azok a munkafolyamatok, amelyek korábban emberi ellenőrzést igényeltek a fájlok ártalmatlanságának megerősítéséhez, most beavatkozás nélkül, végpontok között futhatnak le, így az elemzőknek több idejük marad a kétértelmű és gyanús fájlokra koncentrálni, amelyek valóban megkövetelik a figyelmüket. A milliszekundumok alatt meghozott, nagy bizonyossággal rendelkező döntéseknek köszönhetően a feldolgozási folyamat halad, és a várólista üres marad.
Predictive Alin AI alkalmazása a kritikus Predictive Alin AI
Az észlelési és a késleltetési hiányosságok nem korlátozódnak egyetlen szektorra sem. A gyártási, az energetikai és a közigazgatási szektorokban egyaránt előfordulnak az észlelési és a késleltetési hiányosságok, bár különböző működési kontextusokban. Az alábbi táblázat bemutatja, hogy az egyes szektorok milyen mértékben vannak kitéve azoknak a kihívásoknak, amelyek Predictive Alin AI .
Az „ Predictive Alin AI ” használata az iparágakban
Iparág | Core | Hogyan Predictive Alin AI ? |
Pénzügyi szolgáltatások | Zero-day és észlelés elkerülő kártevő programok nagy forgalmú fájlátviteli csatornákban és ügyfél-feltöltési portálokon | A „precision-first” elven alapuló döntések csökkentik a téves riasztások számát és a SOC-riasztások mennyiségét, miközben kiszűrik azokat a fenyegetéseket, amelyeket a szignatúrák nem vesznek észre |
Gyártás, termelés | Rosszindulatú firmware, fejlesztési melléktermékek és a beszállítók által szállított futtatható fájlok bekerülése a gyártási folyamatba | A fájlok az OT-rendszerekbe való beérkezését megelőző előzetes döntés; beépül a meglévő munkafolyamatokba |
Energia és közművek | A hálózat- és erőmű-üzemeltetést célzó rosszindulatú mezőfrissítések és gyártói szoftverek | Air-gapped , amelyhez nincs szükség semmilyen hálózati kapcsolatra; elszigetelt OT-környezetekben nincs korlátozott üzemmód |
Kormányzat és védelem | Zero-day titkosított és küldetéskritikus környezetekben; szigorú megfelelési előírások | 99,99%-os pontosságú, offline módban is működő észlelés; felhőalapú szolgáltatásoktól függetlenül támogatja a szabályozott és a több domainből álló környezeteket |
Pénzügyi szolgáltatások: olyan pontosság, amely felszámolja a várakozási sorokat
A pénzügyi szolgáltató szervezetek az összes szektor közül a legnagyobb forgalmú fájlfolyamatokat működtetik. Az ügyfelek számára elérhető feltöltési portálok, a dokumentumbeolvasási munkafolyamatok és a doménközi átvitelek mind folyamatos fájlforgalmat generálnak, és minden felesleges riasztás elvonja az elemző figyelmét a valódi fenyegetésekről. A SANS felmérése szerint a téves riasztások jelentik a legnagyobb felismerési kihívást a biztonsági csapatok 73%-a számára, és azok aránya, akik nagyon magas gyakorisággal szembesülnek velük, az előző évi 13%-ról 20%-ra emelkedett.
Predictive Alin AI a riasztások számát már a keletkezésük forrásánál Predictive Alin AI azáltal, hogy a visszahívási arány helyett a pontosságra helyezi a hangsúlyt. Amire a SOC bízhat, azt automatizálhatja is, így az elemzőknek több idejük marad azokra az ügyekre koncentrálni, amelyek valóban kivizsgálást igényelnek.
Gyártás és Supply Chain: A fenyegetések megakadályozása még a gyártásba kerülésük előtt
A gyártási környezetek egy sajátos behatolási problémával szembesülnek. A firmware-frissítések, a fejlesztési melléktermékek és a harmadik féltől származó szoftvercsomagok fájlként érkeznek, mielőtt fenyegetéssé válnának. Mire egy rosszindulatú csomag eléri az OT-rendszert, a kár már a hálózati perem belsejében keletkezett. Predictive Alin AI ezeket a fájlokat a biztonsági peremterületen Predictive Alin AI , és még a termelési környezetbe való bevezetésük előtt kiad egy, a végrehajtást megelőző értékelést. OPSWATfejlett fenyegetés-felismerő és -megelőző platformján, MetaDefender futó motor prediktív intelligencia réteget ad a meglévő befogadási munkafolyamatokhoz, anélkül, hogy architektúraváltozásokra lenne szükség.
Energia és közművek: Teljes pontosságú, Air-Gapped
Az energia- és közüzemi szolgáltatók a kritikus infrastruktúra azon környezeteit üzemeltetik, ahol a hálózati kapcsolat a leginkább korlátozott. Számos felismerési módszer hatékonysága csökken air-gapped , mivel olyan felhőalapú lekérdezésekre vagy külső telemetriai adatokra támaszkodnak, amelyek egyszerűen nem állnak rendelkezésre. Predictive Alin AI teljesen offline módon Predictive Alin AI , ugyanazzal a 99,99%-os pontossággal, mint a felhőalapú telepítések, és ennek a teljesítménynek a fenntartásához nincs szüksége külső kapcsolatra vagy felhőalapú lekérdezésekre. A helyszíni frissítési csomagok és a gyártók által biztosított szoftverek a hálózat vagy az üzem működésébe való bejutásuk előtt ellenőrizhetők a hálózat peremén, és a döntések milliszekundumok alatt megérkeznek, függetlenül a hálózati elszigeteltségtől.
Kormányzat és védelem: szabályoknak való megfelelés hálózati kapcsolat nélkül
A kormányzati és védelmi környezetekben két, egymással párhuzamosan fennálló korlátozás érvényesül: egyrészt szigorú megfelelési előírások, amelyek megkövetelik, hogy semmi ne kerülhessen átvizsgálás nélkül, másrészt olyan hálózati architektúrák, amelyek tiltják a külső kapcsolódást. Ezek a korlátozások korábban arra kényszerítették a felhasználókat, hogy a alapos vizsgálat és az operatív sebesség között válasszanak. Predictive Alin AI mindkét problémát Predictive Alin AI azáltal, hogy a végrehajtás előtti zero-day biztosít, amely:
- Teljesen offline módon működik air-gapped doménközi környezetekben
- Megfelel a magas megbízhatóságú észlelési követelményeknek sandbox nélkül
- Beépül a meglévő MetaDefender , MetaDefender File Transfer™ és MetaDefender telepítésekbe
- A „ zero-day ” újratanítási cikluson keresztül folyamatosan fejlődik, mint MetaDefender Aetherötrétegű folyamatának 2. rétegében, anélkül, hogy ehhez élő kapcsolatra lenne szükség
Nézze meg Predictive Alin AI rendszerét működés Predictive Alin AI
A „Scan What Matters” című webinárium bemutatja, hogy Predictive Alin AI hogyan Predictive Alin AI mind a zero-day hiányosságokat, mind a feldolgozási folyamat késleltetési problémáit, miközben élő bemutatót tart az elhárítási felhasználási esetről és a termelésben mért pontossági mutatókról. Nézze meg a felvételt saját tempójában, amikor csak akarja.
Értékelje felismerési programját
OPSWAT által támogatott „SANS 2025 Detection and Response Survey” felmérés bemutatja, hogy a banki, kormányzati, egészségügyi és gyártási szektorban dolgozó több mint 300 biztonsági szakember hogyan gondolja át az észlelési stratégiákat a hamis riasztások számának hirtelen emelkedése, a riasztásfáradtság és zero-day fényében. Töltse le a teljes jelentést, hogy megtudja, hol áll a saját programja!
Gyakran ismételt kérdések
Mi az a végrehajtás előtti zero-day , és miben különbözik a hagyományos vírusirtóktól?
A futtatás előtti zero-day a fájl futtatása előtt, a fájl szerkezeti és viselkedési jellemzőinek elemzésével azonosítja a rosszindulatú fájlokat, anélkül, hogy ehhez aláírási egyezésre vagy sandbox lenne szükség. A hagyományos víruskereső motorok egy ismert fenyegetésekből álló lista alapján működnek, és csak azokat tudják jelölni, amelyekkel már találkoztak. Predictive Alin AI azokat a szerkezeti jelzőket, amelyeket egy rosszindulatú fájl a felépítésében hagy maga után, így olyan fenyegetéseket is felismer, amelyek még soha nem jelentek meg egyetlen aláírási adatbázisban sem.
Mekkora az OPSWAT Predictive Alin AI téves riasztási aránya?
Predictive Alin AI Elsősorban a pontosságra van beállítva. A rosszindulatú fájlok észlelésének pontossága eléri a 90%-ot, míg a nem rosszindulatú fájlok kiszűrésének pontossága 99,99%; a téves riasztások aránya 0,01%. Termelési környezetben a megfigyelt téves riasztások aránya még ezt a célértéket is alulmúlta.
Predictive Alin AI air-gapped offline környezetben?
Igen. Predictive Alin AI teljes mértékben offline módon Predictive Alin AI , nincs szükség külső internetkapcsolatra, és air-gapped sem romlik a teljesítménye. A teljes motor és a hozzá tartozó modellek önálló rendszerként működnek, így alkalmas kormányzati, védelmi, kritikus infrastruktúra és szabályozott környezetekben való használatra, ahol a felhőalapú megoldásokra való támaszkodás nem jöhet szóba.
Hogyan működik a Deflection anélkül, hogy csökkentené a biztonsági lefedettséget?
A Deflection saját, 99,99%-os pontossági küszöbértékét alkalmazza a nagy bizonyossággal tiszta fájlok azonosítására. Azok a fájlok, amelyek teljesítik ezt a küszöbértéket, megkerülik a Metascan™ Multiscanning szűrőt, és közvetlenül a Deep CDR™ technológiához kerülnek tisztításra. Azok a fájlok, amelyek nem teljesítik a küszöbértéket, a teljes elemzési folyamaton mennek keresztül. Minden fájl értékelést kap. A Deflection az útvonalat változtatja meg, nem pedig a szabványt.
Hogyan illeszkedik az „ Predictive Alin AI ” az „ MetaDefender ” Aether™ ötrétegű feldolgozási folyamatába?
Ez a 2. réteg, amely a fenyegetési hírnév és a dinamikus elemzés között helyezkedik el. A nagy bizonyossággal tiszta fájlokat átirányítják, a nagy bizonyossággal rosszindulatú fájlokat futtatás előtt blokkolják, a bizonytalan fájlokat pedig a dinamikus elemzésbe továbbítják alaposabb vizsgálat céljából.
Mely OPSWAT Predictive Alin AI ?
Predictive Alin AI MetaDefender Aether™ rendszerbe integrálódik — ahol az öt rétegű észlelési folyamat 2. rétegét képezi —, valamint a Core™, a Cloud™, a Managed File Transfer™, a Kiosk™ és a munkafolyamatokba is beépül. Kiegészíti a Metascan™ szolgáltatást azzal, hogy prediktív észlelést biztosít olyan területeken, ahol a hagyományos víruskereső motorok nem rendelkeznek megfelelő áttekinthetőséggel, és a alapú architektúrán keresztül működik, lehetővé téve a meglévő munkafolyamatokba való integrációt. zero-day MetaDefender MetaDefender MetaDefender MetaDefender ICAP Multiscanning API