A legfontosabb tanulságok
MetaDefender Core Az MetaDefender és azCloud ugyanazon a OPSWAT fájlbiztonsági technológián alapulnak, csupán a telepítésük módja eltérő: az egyik a saját infrastruktúráján belül, a másik pedig felügyelt SaaS-szolgáltatásként működik. A megfelelő választás a megfelelőségi kötelezettségeitől, a skálázási igényeitől és az infrastruktúra-kezelésre fordítható erőforrásaitól függ, nem pedig attól, hogy melyik termék a „jobb”.
A Gartner előrejelzése szerint 2027-ben a nyilvános felhőszolgáltatásokra fordított világszintű végfelhasználói kiadások meghaladják az 1 billió dollárt, míg 2028-ra a felhőalapú számítástechnika várhatóan a legtöbb szervezet számára üzleti szükségletté válik. Ennek oka általában a skálázhatóság és a rugalmasság.
Amikor azonban ezt a logikát kifejezetten a biztonságra alkalmazzák, sok csapat habozik az áttéréssel. A fájlbiztonság átadása egy másik infrastruktúrának úgy tűnhet, mintha átadnánk az irányítást és az ellenőrzést, vagy mintha új támadási felületeket nyitnánk meg. Pontosan ez a habozás az oka annak, hogy a felhőalapú fájlbiztonság mellett önmagában kell érvelni, és nem szabad azt feltételezni, hogy azért van rá szükség, mert minden más átkerül a felhőbe.
Ez a cikk összehasonlítja a MetaDefender™ Core és a MetaDefender™ Cloud megoldásokat, hogy eldönthesse, melyik felel meg leginkább a szervezetének.
Mi a különbség a MetaDefender Core és a MetaDefender Cloud között?
MetaDefender Core egy helyszíni fájlbiztonsági platform, amelyet teljes egészében a saját infrastruktúráján belül telepítenek és kezelnek. Azoknál a szervezeteknél, amelyek már „SaaS-first” technológiai környezetet üzemeltetnek, a MetaDefender Cloud oldalon elérhető SaaS-alapú fájlbiztonsági megoldás kiterjeszti ezt a modellt: ugyanazt a fájlbiztonsági technológiát kínálja, mint egy felügyelt SaaS-szolgáltatás, amelyet a OPSWAT üzemeltet és karbantart.
Megfontolás | MetaDefender Core | MetaDefender Cloud |
Telepítés | Ügyfél által kezelt | SaaS |
Infrastruktúra-kezelés | Te | OPSWAT |
Infrastruktúra-ellenőrzés | Teljes, közvetlen irányítás | Kezelett szolgáltatás |
Méretezés | Te tervezd meg! | Cloud-alapú, igény szerinti |
Földrajzi lefedettség | Bárhol is telepíted | Több OPSWAT régió (USA, Németország, Kanada, Ausztrália, Japán, India, Szingapúr, Izrael) |
API integráció | Támogatott | Erre a célra készült |
A legjobb | Ellenőrzött, elszigetelt, szuverenitásukban korlátozott környezetek | SaaS, elosztott, felhőalapú működés |
Melyik bevezetési modell illeszkedik az Ön működési modelljéhez?
A megfelelő telepítési modell attól függ, hogy a szervezetnek milyen mértékű közvetlen ellenőrzésre van szüksége az infrastruktúra felett.
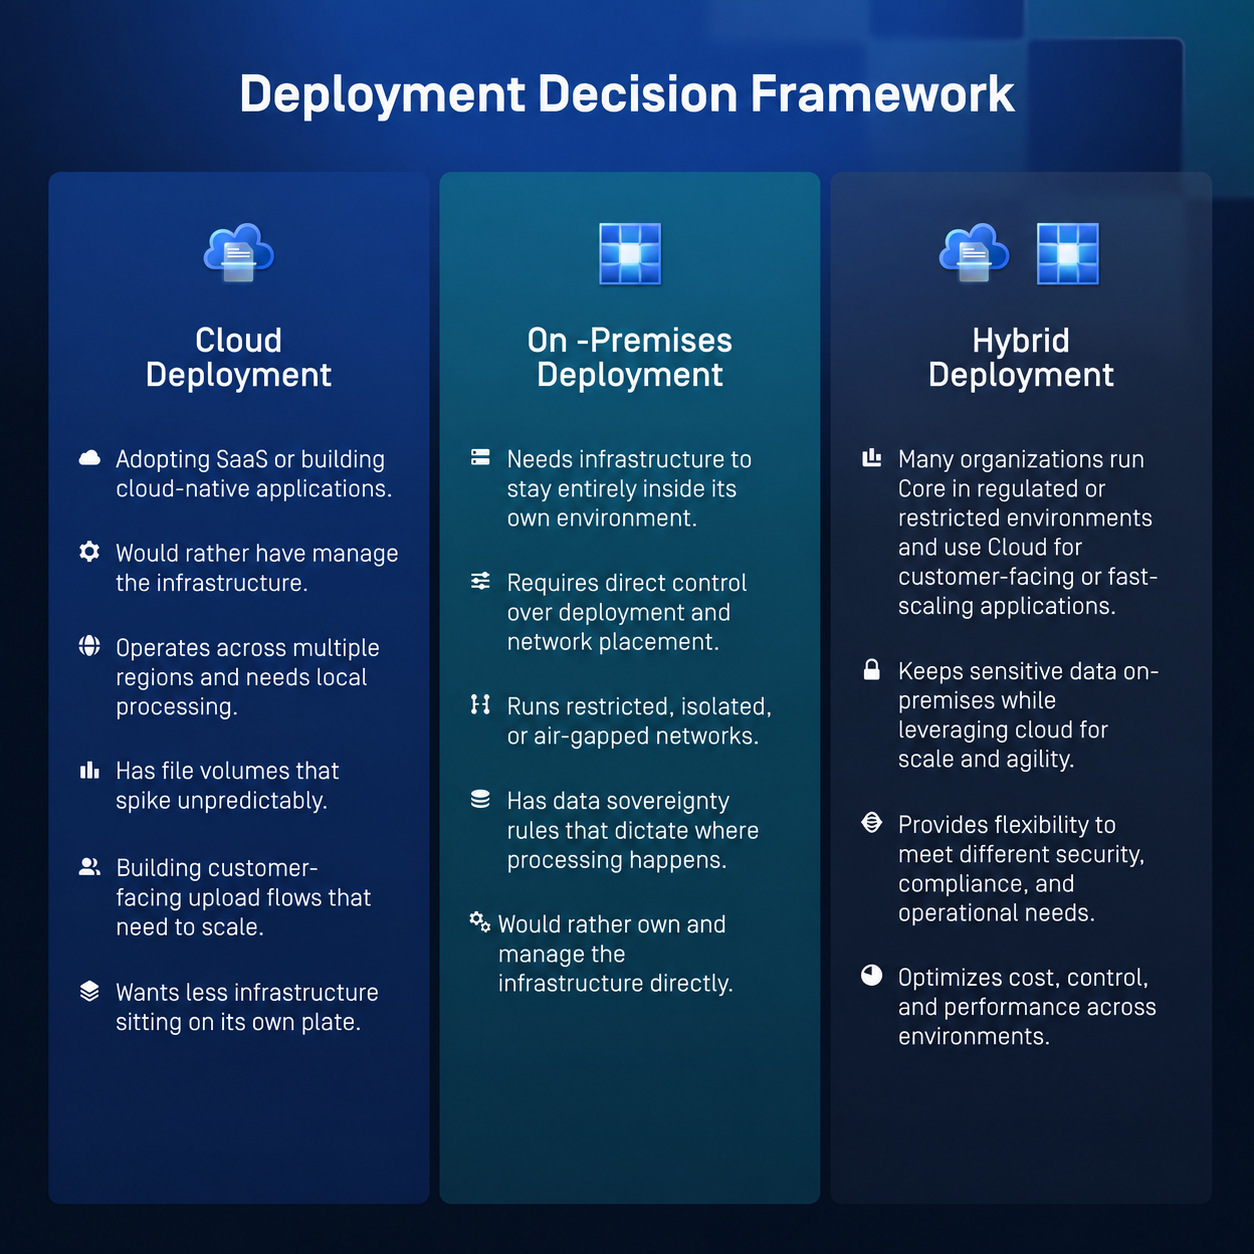
MetaDefender Core akkor van értelme, ha szükséged van rá:
- Az infrastruktúra teljes mértékben az Ön irányítása alatt áll; hiszen egyes szervezetek nem támaszkodhatnak olyan infrastruktúrára, amely nem a sajátjuk.
- Telepítés a saját környezeten belül, beleértve a „ air-gapped ” vagy az elszigetelt hálózatokat is; ezek a hálózatok tervezésüknél fogva egyáltalán nem érhetik el a külső szolgáltatásokat.
- A hálózati architektúrát szigorú belső szabályzatok határozzák meg; bizonyos rendszereknek meghatározott helyeken kell működniük, hogy ezeknek a szabályzatoknak megfeleljenek.
- Az operatív rendszer irányítása; egyes csapatoknak szükségük van erre a szintű közvetlen irányításra a belső ellenőrzési vagy operatív követelmények teljesítése érdekében.
- Annak érdekében, hogy megfeleljenek azoknak a szabályozási vagy szuverenitási követelményeknek, amelyek kimondják: „ez helyben marad, és kész”. Bizonyos iparágakban és joghatóságokban ez jogi feltétel. Általában kritikus infrastruktúrára vagy kormányzati szervekre vonatkozik, ahol ez a szintű ellenőrzés gyakran nem alku tárgya.
MetaDefender Cloud, ezzel szemben azoknak a szervezeteknek ajánlott, amelyek inkább – és jogilag is – a fájlbiztonsági megoldást menedzselt szolgáltatásként kívánják igénybe venni, ahelyett, hogy saját maguk üzemeltetnék azt. Ez azt jelenti, hogy a javítások, a frissítések és az infrastruktúra kezelése a OPSWAT felelősségi körébe tartozik, nem pedig az Önébe.
- Több régióban is elérhető, többek között az Egyesült Államokban, Németországban, Kanadában, Ausztráliában, Japánban, Indiában, Szingapúrban és Izraelben, így ha globális szinten működik, lehetősége van arra, hogy az adatfeldolgozást a régión belül és meghatározott határok között tartsa.
- Ez természetesen illeszkedik a „SaaS-first” stratégiához. Ha a szervezeted a legtöbb egyéb tevékenységhez máris SaaS-megoldásokat használ, akkor a MetaDefender Cloud bevezetése tovább bővíti ezt a modellt.
Miben különbözik az infrastruktúra-kezelés az „ Core ” és az „ Cloud ” verziók között?
A MetaDefender Core szolgáltatás segítségével a csapatod maga irányítja az infrastruktúra-kezelést: a szerverek üzembe helyezését, a frissítések telepítését, az üzemidő figyelemmel kísérését és a kapacitástervezést. A MetaDefender Cloud szolgáltatás használatával a OPSWAT kezeli az alapul szolgáló SaaS-infrastruktúrát, a karbantartást és a szolgáltatásfrissítéseket.
Befolyásolja-e az infrastruktúra-kezelés a szabályzatokat?
A szabályzatok, integrációk, munkafolyamatok, incidenskezelés és az adatvédelmi döntések mind továbbra is a szervezetük felelősségi körébe tartoznak. Röviden összefoglalva: a „ MetaDefender ” (Core) modellnél a szabályzati döntésektől az infrastruktúra-kezelésig minden az Önök felelősségi körébe tartozik. A „ MetaDefender ” (Cloud) modellnél az OPSWAT gondoskodik az infrastruktúra karbantartásáról, de a szabályokat Önök állítják fel.
Ha a csapatod inkább a munkanapját jobb észlelési szabályok kidolgozásával töltené, ahelyett, hogy javításokkal és kapacitástervezéssel foglalkozna, akkor érdemes áttérni a MetaDefender Cloud megoldásra. Ha a csapatodnak megfelelési okokból mindent házon belül kell tartania, akkor a MetaDefender Core lehetőséget biztosít erre.
Hogyan kezeli a MetaDefender Cloud a fájlfeldolgozási igények növekedését?
A fájlfeldolgozás volumene ritkán marad változatlan, hiszen új ügyfelek csatlakoznak, új alkalmazásokat indítanak, és új régiókba terjeszkednek. Nem szeretné, ha olyan helyzetbe kerülne, hogy a feltöltési portál, amely általában napi 1 000 fájlt kezel, hirtelen 50 000-et kelljen feldolgoznia.
Az MetaDefender Core szolgáltatásnál a méretezhetőség azt jelenti, hogy a csapatod a keresletet megelőzően készít előrejelzéseket és biztosítja a szükséges erőforrásokat. Az MetaDefender Cloud szolgáltatásnál a felhasználási modell a tényleges használatnak megfelelően méretezhető, így nem kell a szükségletet megelőzően infrastruktúrát vásárolnod.
Ez általában a következő esetekben a legfontosabb:
- Gyorsan növekvő, kiszámíthatatlan fejlődési pályát követő vállalkozások
- Változó vagy hirtelen megugró munkaterheléssel rendelkező szervezetek
- Ügyfelek számára elérhető feltöltési portálok változó forgalommal
- Elosztott szervezetek, amelyek új régiókat vagy üzleti egységeket hoznak létre
- SaaS-szolgáltatók, akik a fájlbiztonságot beépítik saját termékeikbe
A MetaDefender Cloud ugyanazt a biztonsági technológiát használja-e, mint a MetaDefender Core ?
Igen. Függetlenül attól, hogy a szervezetük az MetaDefender Core vagy az MetaDefender Cloud szolgáltatást használja, a védelem ugyanazon technológiai alapra épül.
- Metascan™ Multiscanning: Egyetlen kártevőellenes motor sem képes mindent felismerni; minden gyártó észlelési logikájában vannak olyan vakfoltok, amelyek másoknál nem fordulnak elő. A Metascan a fájlokat párhuzamosan több motoron futtatja át, így drámaian csökken annak az esélye, hogy egy fenyegetés bármelyik motoron is átcsússzon, és így lényegesen magasabb észlelési arányt érhet el, mint amit bármely önálló vírusirtó termék kínálhat.
- Deep CDR™ technológia: Egyes fenyegetések olyan rosszindulatú kódot tartalmaznak, amely egy egyébként legitim fájlba van beágyazva, például egy makróba vagy egy kihasznált PDF-objektumba. A Deep CDR™ technológia teljesen kiküszöböli az észlelési problémát azzal, hogy minden fájlt lebont, majd kizárólag biztonságosnak minősített összetevőkből újraépít. A felhasználóhoz eljutó fájl így már eleve tiszta.
- Proactive DLP™: Egy látszólag tiszta fájl is szabályszegési esetnek minősülhet, ha olyan információkat tartalmaz, amelyeknek ott nem lenne szabad szerepelniük – például egy ügyfél társadalombiztosítási számát, fizetési kártyaszámot vagy védett egészségügyi adatokat. A Proactive DLP átvizsgálja a fájlok tartalmát az érzékeny adatokra utaló minták felkutatására, és azokat még mielőtt elhagynák a rendszerét, kitakarhatja vagy blokkolhatja, így lezárva egy olyan adat szivárgási pontot, amelyet a rosszindulatú programok elleni vizsgálat nem képes felismerni.
- MetaDefender Aether: Ötvözi a fenyegetések hírnevét, a prediktív mesterséges intelligenciát, Adaptive Sandbox, a fenyegetés-pontozást és a gépi tanuláson alapuló fenyegetéskeresést ötvözi az ismert, ismeretlen és nehezen felismerhető rosszindulatú programok felderítésére. Az eredményeket egyetlen értékelésbe összegzi, segítve ezzel a SOC-csapatokat a gyorsabb reagálásban, a felesleges riasztások számának csökkentésében, valamint a SIEM/SOAR és a fenyegetéskeresési munkafolyamatok megerősítésében.
- Predictive ALIN AI: Ellentétben a szignatúra-alapú észleléssel, amely kizárólag a katalógusba felvett fenyegetéseket ismeri fel, a „ Predictive ALIN AI ” (viselkedésalapú védelem) úgy van betanítva, hogy felismerje a rosszindulatú fájlok viselkedését és felépítését, így a fájl vizsgálata nélkül is előre jelzi a fertőzést.
- AI Content Inspector: Mivel a mesterséges intelligenciával létrehozott és módosított tartalmak egyre elterjedtebbek a digitális munkafolyamatokban, a „ AI Content Inspector ” megoldás átláthatóságot biztosít ebben a kialakulóban lévő tartalomkategóriában. A megoldás fájlokat, képeket és dokumentumokat elemzi a mesterséges intelligenciával létrehozott tartalmak azonosításának elősegítése érdekében, így a szervezetek jobban megérthetik a környezetükben keringő tartalmak eredetét és jellegét.
Cloud emellett olyan funkciókat is kínál, amelyek csak egy megosztott infrastruktúra-modellben nyernek értelmet:
- Egyedi biztonsági munkafolyamatok: Egy kórház és egy bank dokumentum-befogadási követelményei nem azonosak; ha mindkettőt ugyanazon munkafolyamaton keresztül kényszerítjük, az a dokumentumok túlzott vagy éppen elégtelen védelméhez vezethet. Az egyedi munkafolyamatok funkció segítségével pontosan beállíthatja, hogy mely technológiák futnak, milyen sorrendben és milyen feltételek mellett.
- zárt körű szkennelés és feldolgozás, így a fájladatok nem kerülnek megosztásra a különböző bérlők között
- áttekintés a feldolgozott objektumok adatairól, hogy pontosan látható legyen, mi történt egy fájllal az ellenőrzés során
- ideiglenes hozzáférés a megtisztított fájlokhoz; a megtisztított kimenetek visszakereshetők anélkül, hogy véglegesen tárolnák őket
- A BYOK lehetővé teszi, hogy Ön irányítsa a megtisztított fájlok védelmére használt titkosítási kulcsokat, miközben az alapul szolgáló infrastruktúrát továbbra is a OPSWAT kezeli.
Mit kell figyelembe venniük a nagyvállalatoknak és az elosztott szervezeteknek, mielőtt áttérnének a „ Cloud ” megoldásra?
Egy SaaS biztonsági platform vállalati szintű bevezetése még mindig olyan további szempontok figyelembevételét igényli, amelyek nem szerepelnek a funkciók összehasonlító táblázatában.
Központosított irányítás a csapatok és üzleti egységek között
Amikor a fájlbiztonsági intézkedéseket több részlegre kiterjesztik, a szabályzatok eltérőek lesznek: az egyik csapat egy incidens után szigorítja a DLP-szabályait, egy másik viszont egyáltalán nem frissíti a vizsgálati beállításait. A központosított irányítás azt jelenti, hogy mindenhol ugyanaz a szabályzati keretrendszer érvényesül, így a felső vezetés által hozott biztonsági döntés mindenhol érvényesül, ahol a fájlok a szervezetbe kerülnek.
A meglévő szervezeti struktúrákhoz való igazodás
Egy biztonsági platformnak összhangban kell működnie a szervezeti felépítéssel: üzleti egységekkel, régiókkal vagy termékcsaládokkal. A szerepkörön alapuló hozzáférésnek vagy a szabályzatokért való felelősségnek összhangban kell lennie a jelentési vonalakkal és a működési határokkal.
SIEM-integráció
Azok a fájlbiztonsági események, amelyek elkülönített konzolban maradnak, olyan események, amelyeket a SOC soha nem lát kontextusban. A fájlokon keresztül terjedő fenyegetéseket össze kell kapcsolni a többi telemetriai adattal úgy, hogy a vizsgálati eredményeket, a fenyegetés-észleléseket és a szabályzati intézkedéseket beépítik a meglévő SIEM-rendszerbe.
Regionális elérhetőség és késleltetés
Ahhoz, hogy a teljesítmény a felhasználás növekedésével is kiszámítható maradjon, a szervezeteknek a fájlokat a keletkezésük helyéhez közeli régióban kell feldolgozniuk; ellenkező esetben késések léphetnek fel, ami nagy léptékű rendszerekben – különösen a nagyvállalatoknál – egyre súlyosabb problémát jelent.
Az adatok tárolási helyére vonatkozó szabályok
Egyes iparágakra az adatok tárolási helyére vonatkozó jogszabályok vonatkoznak, amelyek előírják, hogy bizonyos adatok semmiképpen sem haladhatják át a határokat. Az, hogy egy fájlt fizikailag hol dolgoznak fel, határozza meg, hogy a telepítés megfelel-e a szabályoknak vagy sem.
Következetes ellenőrzések
A biztonsági irányelvek akkor a leghatékonyabbak, ha azokat minden üzleti egységben következetesen alkalmazzák és betartatják, így csökkentve az elavult vagy egyenetlen ellenőrzési mechanizmusokból adódó hiányosságokat.
MetaDefender Cloud egységes fájlbiztonsági ellenőrzéseket alkalmaz több csapat, alkalmazás és régió esetében egyaránt, az adatfeldolgozás pedig az Egyesült Államokban, Németországban, Kanadában, Ausztráliában, Japánban, Indiában, Szingapúrban és Izraelben is elérhető. A gyakorlatban ez az egységesség nehezebben valósítható meg egy több helyszínen elterjedt helyszíni infrastruktúra esetén, mint egy olyan egységes, felügyelt szolgáltatás esetében, amely mindenhol ugyanazokat a szabályokat érvényesíti.
A szabályozási megfelelés tekintetében a MetaDefender Cloud olyan előírások betartását támogatja, mint a HIPAA, a PCI DSS és a GDPR, azáltal, hogy a legkülönbözőbb fájltípusokban található érzékeny adatokat azonosítja és ellenőrzi, mielőtt azok elhagynák a felhasználó környezetét. A MetaDefender Cloud szabályozási megfelelését és tanúsítványait itt tekintheti meg.
Hogyan működik az „ API ” által vezérelt fájlbiztonság?
API-alapú fájlbiztonsági megoldás úgy működik, hogy a fájlokat a rendszerbe való belépésük pillanatában ellenőrzi és megtisztítja, nem pedig egy külön lépésként, amelyet valakinek el kell indítania.
MetaDefender CloudA API fájlvizsgálati szolgáltatás segítségével a rosszindulatú programok elleni vizsgálatot közvetlenül az alkalmazásába integrálhatja. A fájl vizsgálata és tisztítása akkor történik meg, amikor az eléri az alkalmazást; ezután a szabályzat szerinti döntés kerül alkalmazásra, és az alkalmazás tovább fut. Senkinek nem kell semmire kattintania ahhoz, hogy a API fájlbiztonsági szolgáltatás elindítsa a vizsgálatot.
A gyakorlatban ez a következőképpen nyilvánul meg:
- Ügyfelek számára elérhető feltöltési portálok, ahol minden, az ügyfél által feltöltött fájlt ellenőrizni kell, mielőtt az a rendszereikbe kerülne.
- SaaS-alkalmazások, amelyeknél a fájlkezelés gyakran a termékélmény központi eleme.
- Cloud tárolási munkafolyamatok, amelyek a fájlokat abban a pillanatban rögzítik, amikor azok egy tárolóba vagy meghajtóra kerülnek, még mielőtt az ügynökök vagy az alkalmazottak hozzájuk nyúlnának.
- Dokumentumfeldolgozó rendszerek, amelyekben a beolvasott vagy beküldött fájl közvetlenül bekerül egy üzleti folyamatba, anélkül, hogy valaki előbb átnézné.
- Együttműködési platformok, ahol a fájlok gyorsan mozognak az egyének, a csapatok és a külső partnerek között.
Ha felhőalapú terméket fejlesztesz, akkor ez az a modell, amire szükséged van. Olyan biztonság, amely az alkalmazásod sebességével, a folyamatba beépítve működik, nem pedig olyan, amely csak akkor lép működésbe, amikor valaki ellenőrzést futtat, vagy meghatározott időközönként. Nézd meg a legfrissebb „ API ” dokumentációt a technikai oldalon.
Hogyan tudják a szervezetek a biztonsági kapacitást a tényleges igényhez igazítani?
A szervezetek a kapacitást a kereslethez igazítják úgy, hogy a felhőalapú kártevő-ellenőrzési erőforrásokat a felhasználás változásainak megfelelően növelik vagy csökkentik, ahelyett, hogy már az első naptól kezdve rögzített maximális kapacitást biztosítanának.
Mit jelent ez a gyakorlatban:
- a felhasznált erőforrások alapján meghatározott felhőalapú rosszindulatú programok ellenőrzési kapacitás.
- A munkaterhelések közötti egyértelmű elválasztás, így az egyik alkalmazás növekedése nem válik egy másik alkalmazás gyenge teljesítményének okává.
- Olyan architektúra, amelyet nem kell minden alkalommal átalakítani, amikor új felhasználási esetet vezetünk be.
- Az a képesség, hogy egy munkaterhelést méretezzenek anélkül, hogy a többit egyáltalán érintenék.
- Egyértelmű áttekintés arról, hogy melyik folyamat milyen erőforrásokat használ fel.
A fájlbiztonság általában nem önálló döntés tárgyát képezi. Inkább egy nagyobb átállás része, amelynek célja a teljes rendszerrétegben a „cloud-first” infrastruktúra bevezetése. Azok a vállalatok, amelyek a fájlbiztonságot MetaDefender Cloud felé terelik, általában több változtatást is párhuzamosan hajtanak végre. Ezek a vállalatok:
- csökkenteni az általuk közvetlenül karbantartandó infrastruktúra mennyiségét.
- szabványosítsák a biztonsági szolgáltatások igénybevételét, ahelyett, hogy saját maguk üzemeltetnék azokat.
- egyszerűsítsük az architektúrát, és távolítsuk el azokat az infrastruktúraelemeket, amelyeknek nem szükséges helyben maradniuk.
- olyan alkalmazások támogatása, amelyek tervezésüknél fogva több régióra terjednek ki.
- a biztonsági műveleteket automatizált, a „ API ” elven alapuló munkafolyamatok felé terelni.
- a felhőalapú alkalmazások gyorsabb fejlesztése és kiadása.
Ha a rendszer többi része a fenti változásokat veszi figyelembe, akkor a fájlbiztonság sem maradhat helyszíni megoldásként. Átállítása a felhőalapú szolgáltatásra ( Cloud ) általában a logikus lépés.
Mikor van értelme a „ MetaDefender ”Cloud használatának, és mikor nincs?
Ugyanaz a technológia, kétféle bevezetési módszer
Ez nem egy olyan szigorú összehasonlítás a két lehetőség között, amelynek egyetlen célja az lenne, hogy az egyiket a másik rovására előnyben részesítse. A MetaDefender , aCore , valamint a MetaDefender és aCloud ugyanazokat a OPSWAT technológiákat használják, amelyeket két különböző igényre szabtak:
- MetaDefender Core ha az infrastruktúrát saját kezében szeretné tartani.
- MetaDefender Cloud ha inkább másra bíznád az infrastruktúra kezelését, és a biztonsági szolgáltatásokat egy „ API ” keretében vennéd igénybe.
Végezzen felmérést az architektúrájáról, a szabályozási kötelezettségeiről, a növekedési pályájáról és az infrastruktúra kezelésére fordítható erőforrásairól, és a „melyiket válasszam” kérdésre a válasz többnyire magától adódik.
Ha nem így van, akkor éppen ezért vagyunk itt. Vegye fel velünk a kapcsolatot, és egyik szakértőnk az Ön konkrét környezetéhez igazodva végigvezeti Önt a döntéshozatali folyamaton.
Gyakran feltett kérdések: MetaDefender Core vs MetaDefender Cloud
Mi a különbség a MetaDefender Core és a MetaDefender Cloud között?
A legfőbb különbség a telepítés módjában rejlik: a MetaDefender (Cloud ) egy felügyelt SaaS-szolgáltatás, amelyet a OPSWAT üzemeltet, míg a MetaDefender (Core ) teljes egészében a saját infrastruktúráján belül kerül telepítésre és üzemeltetésre. Mindkettő ugyanazon alapul szolgáló fájlbiztonsági technológiai rétegen fut, így a választás attól függ, hogy a szervezetének milyen mértékű ellenőrzésre van szüksége az infrastruktúra felett, és nem attól, hogy melyik szolgáltatás nyújt erősebb védelmet.
MetaDefender (Cloud ) felváltja-e a MetaDefender (Core) weboldalt?
A „ MetaDefender ” (Cloud ) egy olyan alternatív telepítési modell, amely azoknak a szervezeteknek szól, amelyek infrastruktúra-igényei a SaaS és a felhőalapú működés felé tolódtak el. A „ OPSWAT ” továbbra is támogatja és fejleszti a „ MetaDefender ” (Core ) megoldást azoknak a szervezeteknek, amelyek helyszíni („on-premises”) vagy „ air-gapped ” telepítést igényelnek.
Át kellene-e helyezni a fájlellenőrzést a felhőbe?
Ez a felépítésedtől függ. Ha elsősorban SaaS-alapú, több régióban működő rendszered van, változó forgalommal kell megbirkóznod, vagy API-alapú integrációt szeretnél, akkor a MetaDefender Cloud a megfelelőbb választás. Ha szuverenitási szabályok vonatkoznak rád, vagy air-gapped hálózatokat használsz, akkor valószínűleg a MetaDefender Core a megoldás számodra.
Az „ Cloud File Security” alkalmas-e vállalati használatra?
Igen. A MetaDefender Cloud támogatja a központosított irányítást, a SIEM-integrációt, a több régióra kiterjedő elérhetőséget, valamint a csapatok és üzleti egységek közötti egységes ellenőrzési mechanizmusokat. A konkrét megfelelési követelményeket a OPSWAT webhely dokumentációja alapján ellenőrizze.
Az MetaDefender és aCloud képesek-e beolvasni az alkalmazásokba feltöltött fájlokat?
Igen. A MetaDefender Cloud webhelyen található „ API ” szolgáltatás lehetővé teszi az alkalmazások számára, hogy a feltöltéskor fájlokat küldjenek be vizsgálatra, így a fájlokat még az alkalmazásba vagy a tárolóba való felvételük előtt ellenőrzik és megtisztítják. Ez egyaránt működik az ügyfelek számára elérhető feltöltési portálok, a SaaS-alkalmazások és a felhőalapú tárolók esetében is.
Támogatja-e a MetaDefender Cloud a Multiscanning és a CDR formátumokat?
Igen. A MetaDefender Cloud ugyanazokat a Metascan™ Multiscanning és Deep CDR™ Technology technológiákat kínálja, mint a MetaDefender Core . A fájlokat több kártevőellenes motorral is átvizsgálják, majd tartalom-semlegesítéssel és rekonstruálással tisztítják meg, függetlenül attól, hogy milyen telepítési modellt használ.
Hogyan lehet a fájlbiztonságot méretezni a SaaS-környezetekben?
MetaDefender CloudA felhasználási modell az alkalmazás igényeinek megfelelően skálázható. A dedikált API -poolok segítségével az egyes munkaterheléseket egymástól függetlenül is skálázhatja.
Hogyan integrálható a fájlbiztonság API-kon keresztül?
MetaDefender Cloud a vizsgálati, tisztítási és szabályzati döntéseket REST- API-en keresztül teszi elérhetővé; feltölt egy fájlt, megkapja az eredményeket, végrehajtja a döntést, majd továbbhalad.
Feltöltési portálokon, felhőalapú tárolókon, dokumentumkezelő rendszereken és CI/CD-folyamatokon egyaránt működik.
Használhatjuk mind a MetaDefender Core , mind a MetaDefender Cloud weboldalakat?
Természetesen. MetaDefender Core zárt, szabályozott környezetekhez, MetaDefender Cloud pedig ügyfelekkel közvetlenül kapcsolódó vagy gyorsan bővíthető alkalmazásokhoz.
A MetaDefender Cloud webhely más biztonsági technológiát használ, mint a MetaDefender Core ?
Nem. Ugyanazon a „ OPSWAT ” technológiai platformon fut (Metascan Multiscanning, Deep CDR™ technológia, Proactive DLP, prediktív mesterséges intelligencia), valamint tartalmaz néhány SaaS-specifikus kiegészítő funkciót, például a privát szkennelést és a BYOK-ot.
Miért érdemes a fájlbiztonságot a felhőbe helyezni?
A szervezetek a fájlbiztonságot a felhőbe helyezik át, hogy a védelmet a kereslethez igazodva bővíthessék anélkül, hogy maguknak kellene a megfelelő infrastruktúrát kiépíteniük, valamint hogy az API-k segítségével az ellenőrzést közvetlenül az alkalmazásokba integrálhassák. Ez a megoldás általában természetesen illeszkedik azokhoz a szervezetekhez is, amelyek a rendszerük többi részében már a SaaS-ra támaszkodnak.
Mikor érdemes egy szervezetnek megőriznie a MetaDefender Core weboldalt?
Egy szervezetnek érdemes a „ MetaDefender ” ( ) elvet alkalmaznia (Core ), ha az infrastruktúrának teljes egészében a saját környezeten belül kell maradnia – például air-gapped hálózatok esetén, szigorú adat-szuverenitási követelmények miatt, vagy olyan szabályozási kötelezettségek miatt, amelyek nem teszik lehetővé a saját rendszereken kívüli adatfeldolgozást. Ez leginkább a kritikus infrastruktúrára, a kormányzati szervekre és más, szigorúan szabályozott környezetekre vonatkozik, ahol az infrastruktúra feletti ellenőrzés nem opcionális.