A tárolási biztonsági környezetek ritkán maradnak egyszerűek. Ahogy az adatmennyiség növekszik, és az infrastruktúra különböző tárolási platformokra és szkennelési háttérrendszerekre terjed ki, a csapatoknak nemcsak azt kell eldönteniük, hogy mit szkenneljenek, hanem azt is, hogy hol, mikor és milyen erőforrásokkal.
A MetaDefender™ Storage Security 4.6.0 verziója nagyobb ellenőrzést biztosít a csapatok számára ezekkel a döntésekkel kapcsolatban, miközben csökkenti az azok támogatásához szükséges infrastruktúrát.
A MetaDefender™ Core, a MetaDefender™ Cluster és a MetaDefender™ Cloud közötti intelligens forgalomirányításnak, a konfigurálható vizsgálati példányok terhelési célértékeinek, az új fájlszűrési funkcióknak, a használati adatok részletesebb átláthatóságának, valamint a hatékonyabb tárolási integrációs architektúrának köszönhetően a 4.6.0-s verzió segít a szervezeteknek abban, hogy a vizsgálati kapacitást oda irányítsák, ahol arra a legnagyobb szükség van.
Íme, mi változik a csapatotok számára.
Egy szkennelési pool, több „ MetaDefender ” háttérrendszer
A szervezetek különböző „ MetaDefender ” telepítési modelleket alkalmazhatnak a különböző biztonsági, teljesítménybeli vagy infrastruktúra-követelmények teljesítése érdekében. A többféle háttérrendszer-típus támogatása azonban további bonyolultságot okozhat a vizsgálati munkaterhelések kezelése során.
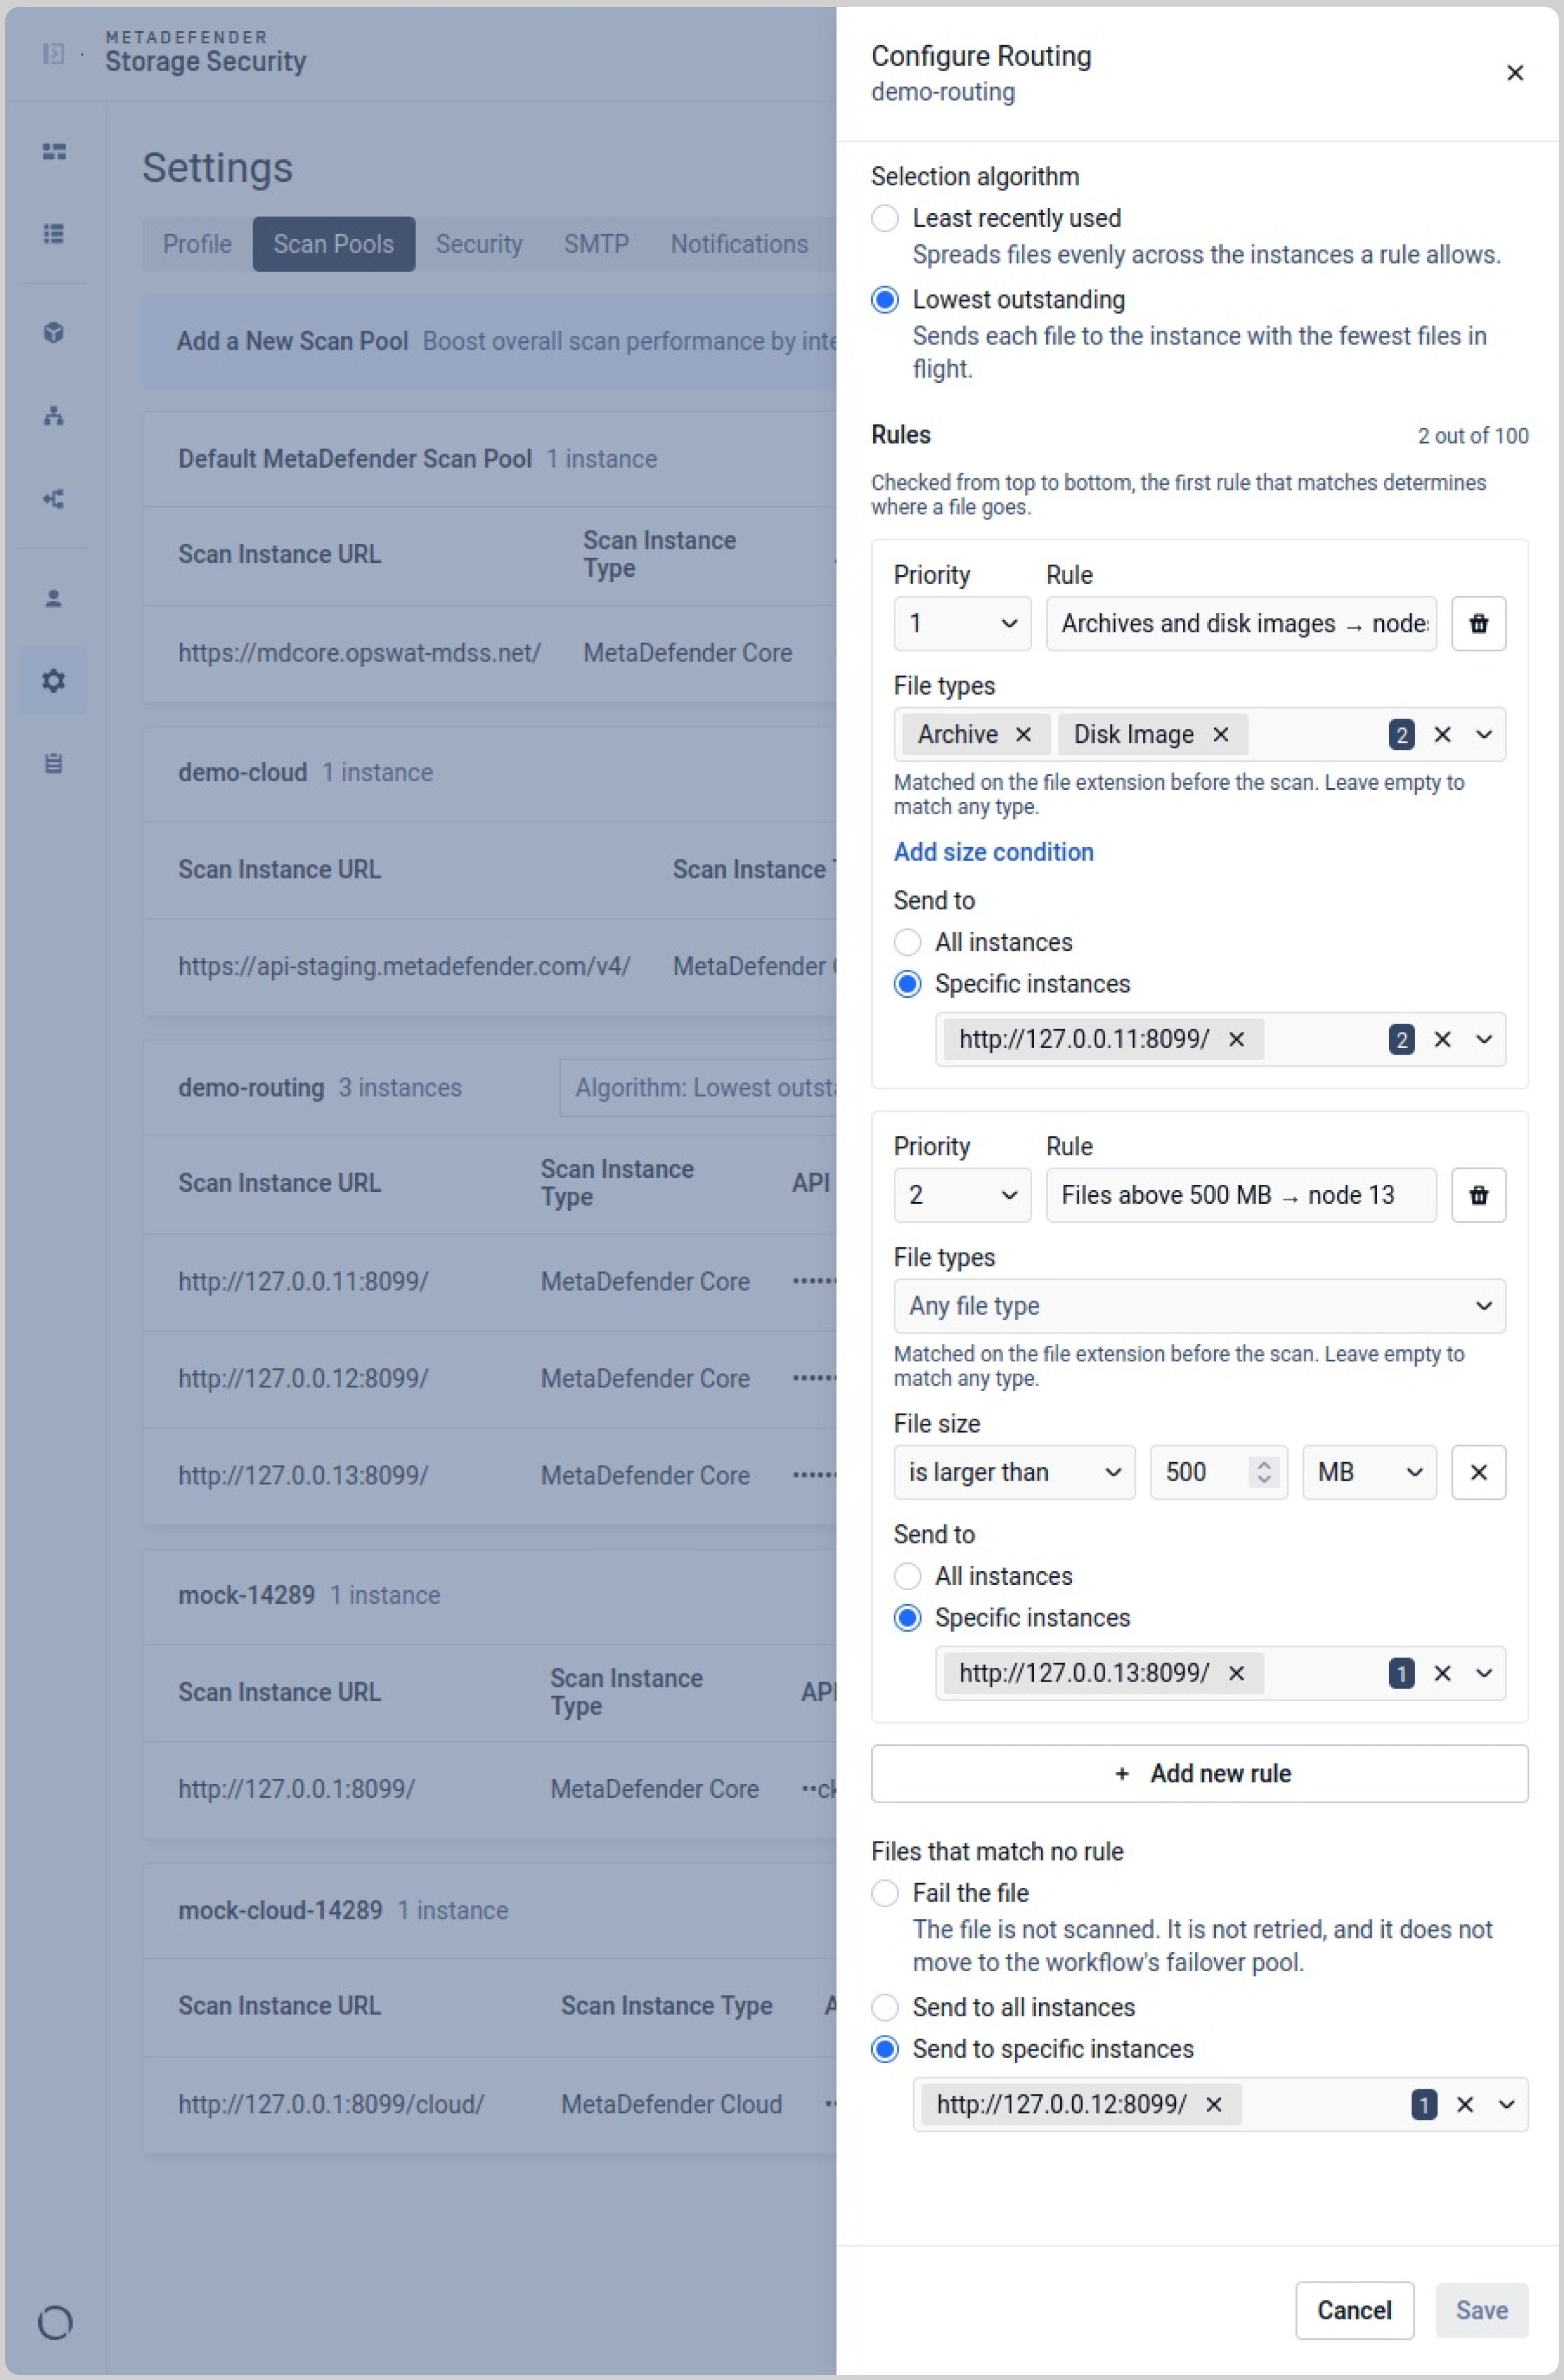
MetaDefender Storage Security A 4.6.0-s verzió egyetlen szkennelési poolba egyesíti a MetaDefender Core , a MetaDefender Cluster és a MetaDefender Cloud példányokat. Az irányítási szabályok határozzák meg, hogy melyik háttérrendszer dolgozza fel az egyes fájlokat, így a csapatok az igényeiknek megfelelően oszthatják el a munkaterhelést a különböző példánytípusok között. A rendszergazdák emellett megadhatják, hogy mi történjen abban az esetben, ha egy fájl nem felel meg egyetlen irányítási szabálynak sem.
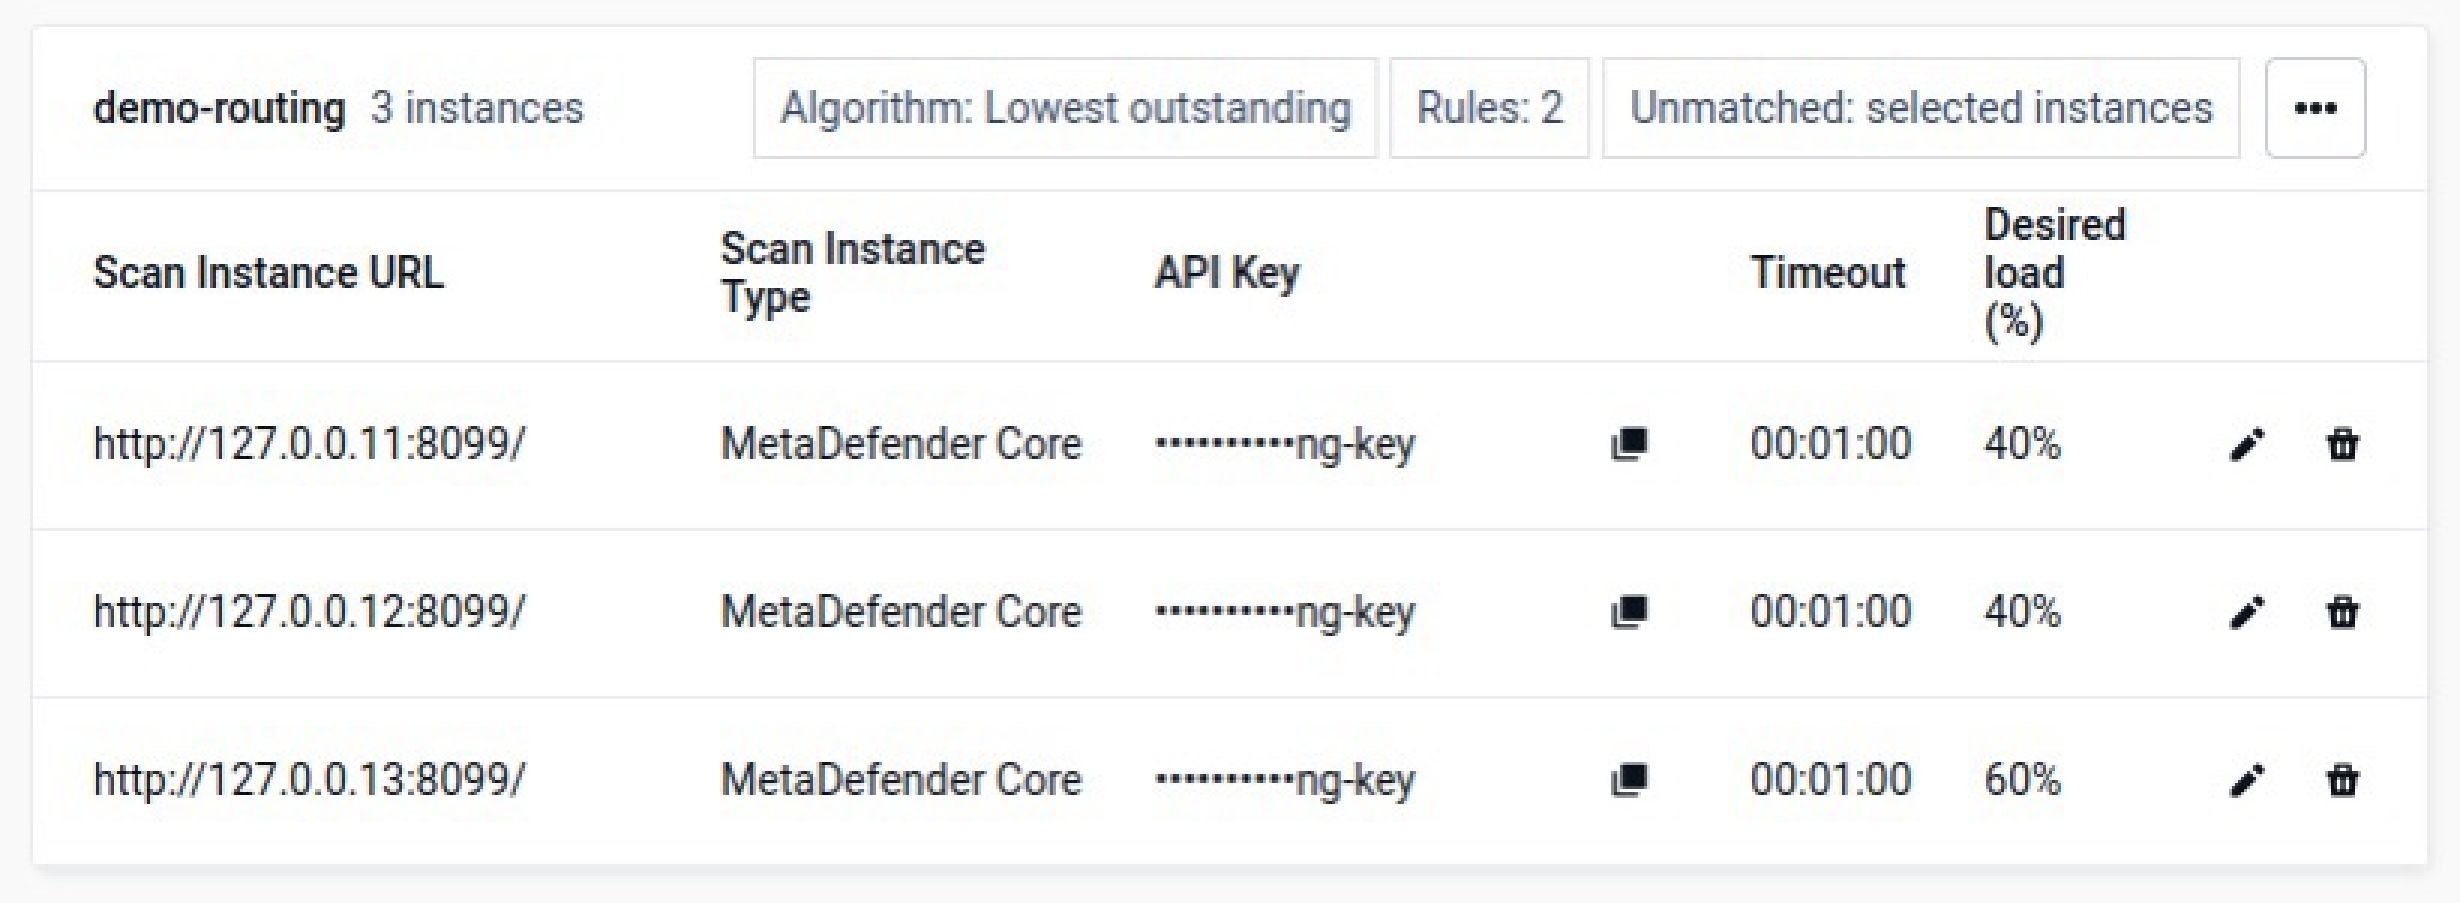
A 4.6.0-s verzió további szabályozási lehetőségeket biztosít a szkennelési kapacitás tekintetében. A rendszergazdák minden egyes MetaDefender Core példány esetében beállíthatják a kívánt terhelési célértéket 20% és 80% között (alapértelmezés szerint 40%), és figyelmeztetést kapnak, ha egy példány a telítettséghez közeledik. A méretezést továbbá már nem korlátozza a korábbi belső párhuzamos feldolgozási korlát.
Ezek a funkciók együttesen megkönnyítik a szkennelési terhelések kiegyensúlyozását, az instanciák kihasználtságának kezelését, valamint a szkennelési kapacitás igény szerinti bővítését.
Az eredmény egy rugalmasabb szkennelési architektúra: egy telepítés keretében több MetaDefender háttérszolgáltatás is használható, miközben a fájlfeldolgozás és az erőforrás-kihasználás feletti központi irányítás megmarad.
Ne pazarolja a szkennelési kapacitást olyan fájlokra, amelyeket nem kell beolvasnia
Nem minden, a vállalati adattárolóban talált fájl igényel azonos szintű ellenőrzést.
A lényegtelen tartalmak beolvasása feldolgozási kapacitást emészt fel, növeli a beolvasási mennyiséget, és megnehezítheti a biztonsági csapatok számára, hogy erőforrásaikat a legfontosabb adatokra összpontosítsák.
A 4.6.0-s verzió bevezeti a konfigurálható fájlszűrőket, amelyek segítségével a rendszergazdák meghatározhatják, mely fájlok kerüljenek be a vizsgálati munkafolyamatba, többek között a fájltípus, a méret és az utolsó módosítás dátuma alapján. Azok a fájlok, amelyek nem felelnek meg ezeknek a feltételeknek, kizárhatók, mielőtt felhasználnák a vizsgálati kapacitást.
A jelentéskészítés is továbbfejlesztésre került, hogy megkülönböztethetőek legyenek a szűrés során kizárt fájlok és az adatfeltárás során kizárt fájlok. A jelentések most már megadják az egyes fájlok kihagyásának okát, így a rendszergazdák jobb rálátást kapnak a vizsgálati döntésekre.
Ez a megkülönböztetés megkönnyíti annak megértését, hogy mi történt az egyes vizsgálatok során, és segít kideríteni, miért nem kerültek feldolgozásra bizonyos fájlok.
Nézze meg, hogyan alakul a szkennelési kapacitása!
A szkennelési kapacitás kezelése nehézkessé válik, ha a csapatok nem tudják könnyen átlátni, hogy a tárolási munkaterhelések hogyan versengenek ugyanazokért az erőforrásokért.
Az MetaDefender Storage Security 4.6.0 verziójában bevezetett új „Használat” irányítópult segítségével a rendszergazdák áttekinthetőbb képet kapnak arról, hogy a szkennelési tevékenységek hogyan oszlanak el a környezetükben.
Az ütemezési idővonal megmutatja, mikor futnak a vizsgálatok, és hol vannak átfedések az ütemezések között, így segítve a csapatokat abban, hogy azonosítsák a fokozott aktivitású időszakokat, és úgy igazítsák a munkaterhelést, hogy csökkentsék az erőforrásokért folyó versengést.
A mennyiségi hőtérkép a tárolóegységek szerinti felhasználásról nyújt további áttekintést, és lehetővé teszi a tevékenységek egyes szkennelések szerinti lebontását. Az óránkénti szkennelési statisztikák további betekintést nyújtanak abba, hogyan változik a szkennelési tevékenység a nap folyamán.
Ezek a nézetek együttesen megkönnyítik a gyakorlati üzemeltetési kérdések megválaszolását: Melyik tárolási helyeken zajlik a legtöbb szkennelési tevékenység? Mikor fedik egymást a munkaterhelések? Hogyan változik a szkennelési tevékenység a nap folyamán? Hol lehetne módosítani az ütemezéseket vagy a kapacitáselosztást?
Ahelyett, hogy a kapacitási problémákra csak azok bekövetkezése után reagálnának, a csapatok több információval rendelkeznek, amellyel előre tervezhetnek.
Gyorsabb szkennelés kevesebb kezelendő infrastruktúrával
Azok a tárolási integrációk, amelyek korábban különálló, gyártóspecifikus szolgáltatásokra támaszkodtak, most már közvetlenül a beolvasási szolgáltatáson belül futnak. Ez a folyamaton belüli architektúra csökkenti a tárolási integrációk és a beolvasás közötti kommunikációs terhelést, hozzájárulva ezzel a beolvasási késleltetés csökkentéséhez.
Az engedélyezési és azonosítási szolgáltatásokat is integrálták a platform konténerébe, ami tovább csökkentette a csapatok által telepítendő, üzemeltetendő és felügyelendő szolgáltatások számát.
A nagy méretű beolvasási feladatok során az átviteli sebesség fenntartása érdekében a platform mostantól külön tárolja a feldolgozás alatt álló és a feldolgozott fájlok állapotát, ami javítja a beolvasási feladatok kezelését a fájlmennyiség növekedésével.
A működési hibaelhárítás is javult. A támogatási csomagok most már megbízhatóbban futnak, és tartalmazzák a Garnet- és az ONTAP-csatlakozó naplóit, így további diagnosztikai információkat nyújtanak az OPSWAT támogatásával való együttműködés során.
A cél egyértelmű: kevesebb mozgó alkatrész a szkennelési folyamatban, alacsonyabb üzemeltetési költségek, valamint olyan architektúra, amely képes kezelni a nagy terhelésű szkennelési feladatokat.
A platform további megerősítése
Egy tárolási biztonsági platformnak a saját felügyeleti és futási környezetét is védenie kell. MetaDefender Storage Security A 4.6.0-s verzió további biztonsági megerősítéseket vezet be a hozzáférés-vezérlés, a telepítési jogosultságok és a harmadik féltől származó összetevők terén.
A harmadik féltől származó komponenseket – többek között a RabbitMQ-t, a Garnet-et és a Redis-t – frissítették, és egyúttal kijavították az azonosított függőségi sebezhetőségeket is.
A kiadás emellett bevezeti az SSO-szerepkörök bővíthetőségét az attribútumalapú hozzáférés-vezérléshez, ami további rugalmasságot biztosít a szervezetek számára a hozzáférés kezelésében.
Kiszámíthatóbb frissítések és napi működés
A 4.6.0-s verzió emellett megoldja a frissítésekkel, a vizsgálatokkal, a hitelesítéssel, a tárolási integrációkkal, a jelentésekkel és a napi rendszergazdai feladatokkal kapcsolatos problémákat is.
- Frissítés és telepítés: A frissítések során a fontos telepítési beállítások megmaradnak, ideértve a NetApp ONTAP-csatlakozót, a szolgáltatáshoz tartozó bejelentkezési fiókot és a meglévő telepítési útvonalat is.
- Ellenőrzés és javítás: A megbízhatóság javítása kiterjed az általános fájlhibákra, az elvetett munkafolyamat-szabályokra, azokra az esetekre, amikor a valós idejű védelem kihagyott vagy helytelenül nyomon követett fájlokat, valamint azokra az esetekre, amikor az újrafeldolgozott fájlokat tévesen hibásnak jelölték meg.
- Tárolási integrációk: A javítások kiterjednek az S3, az Oracle natív, az MFT, az SFTP és az SMB környezetekre, további érvényesítéssel, amely megakadályozza, hogy a tárolási szolgáltatók érvénytelen hitelesítő adatokat fogadjanak el.
- Jelentések és irányítópult: A fájlok száma, a dátumok, az átugrás okai és a Deep CDR™ technológiához tartozó oszlopok adatai helyesbítésre kerültek, míg a vizsgálati és javítási állapotok egyértelműbbé váltak.
- Hozzáférés és konfigurálás: A javítások javítják az SSO-konfigurációt, megakadályozzák a munkafolyamat-nevek ismétlődését, és blokkolják a tárolóegységek módosítását a szkennelések futása közben.
- Tárolórendszer-kezelés és integrációk: A 4.6.0-s verzió emellett egy korszerűsített Box-integrációt, a valós idejű védelem kezdőnapjának a felhasználói felületről történő beállítását, SMB-visszaesési támogatást korlátozott Linux-telepítésekhez, valamint az SMB (CIFS) programozott csatlakoztatását is bevezeti.
- Leltár és hibaelhárítás: A „Leltár” nézetben megjelennek az egyes tárolóegységek legfrissebb feladatrészletei; a külső naplózók és a SharePoint-fájlokkal kapcsolatos problémákról szóló üzenetek egyértelműbbek lettek, és a MetaDefender Cloud hibák esetében most már megjelennek azok kiváltó okai is.
Ezek a fejlesztések együttesen csökkentik az adminisztratív akadályokat, és kiszámíthatóbbá teszik a napi működést.
Hozzon ki többet a meglévő szkennelési kapacitásából
MetaDefender Storage Security A 4.6.0 verzió egy egyszerű elven alapul: a tárolási biztonsági csapatoknak az erőforrásaikat az adatok védelmére kell fordítaniuk, nem pedig a vizsgálati infrastruktúrával kapcsolatos felesleges bonyolultság kezelésére.
A 4.6.0-s verzió egy szkennelési poolból az MetaDefender Core , a Cluster és a Cloud szolgáltatások között osztja el a munkaterheléseket, bevezeti a konfigurálható példányterhelési célértékeket, kiszűri a felesleges fájlokat, mielőtt azok kapacitást foglalnának, és részletesebb betekintést nyújt az erőforrás-kihasználtságba, így a csapatok számára nagyobb ellenőrzést biztosít mind a biztonsági lefedettség, mind az üzemeltetési hatékonyság terén.
Ugyanakkor a NetApp automatikus védelmi megoldásai, a könnyebb tárolóintegrációs architektúra, a platform további biztonsági megerősítése és a megbízhatóság javítása csökkentik a környezet zökkenőmentes működésének fenntartásához szükséges munkaterhelést.
Kiadás részletei
- Termék: MetaDefender Storage Security
- Verzió: 4.6.0
- Kiadási megjegyzések:MetaDefender™ Storage Security Kiadási megjegyzések
- Megjelenés dátuma: 2026. október 5.