2026. október 5-én az OPSWAT a meglévő SBOM (Software Bill of Materials) funkciói mellett bevezeti a CBOM (Cryptographic Bill of Materials) és az AIBOM (AI Bill of Materials) funkciókat is. Mindkét funkció általánosan elérhető az MetaDefender Core™ V5.23 vagy újabb verzióiban. A kiadás kiterjeszti a szoftverkomponensek elemzését a kriptográfiai eszközökre, az AI-modellek eredetére és a bejelentett licencinformációkra is.
CBOM: A kriptográfia azonosítása és a szükséges változtatások megtervezése
A posztkvantum-átállás egy gyakorlati kérdéssel kezdődik: Milyen kriptográfiára támaszkodik a szoftverünk, és mit kell lecserélni? A CISO-knak, a kriptográfiai szakértőknek és az átállási csapatoknak ehhez szükségük van a szoftverükben található kriptográfiai eszközök leltárára.
OPSWAT A CBOM a következőképpen segíti a csapatokat:
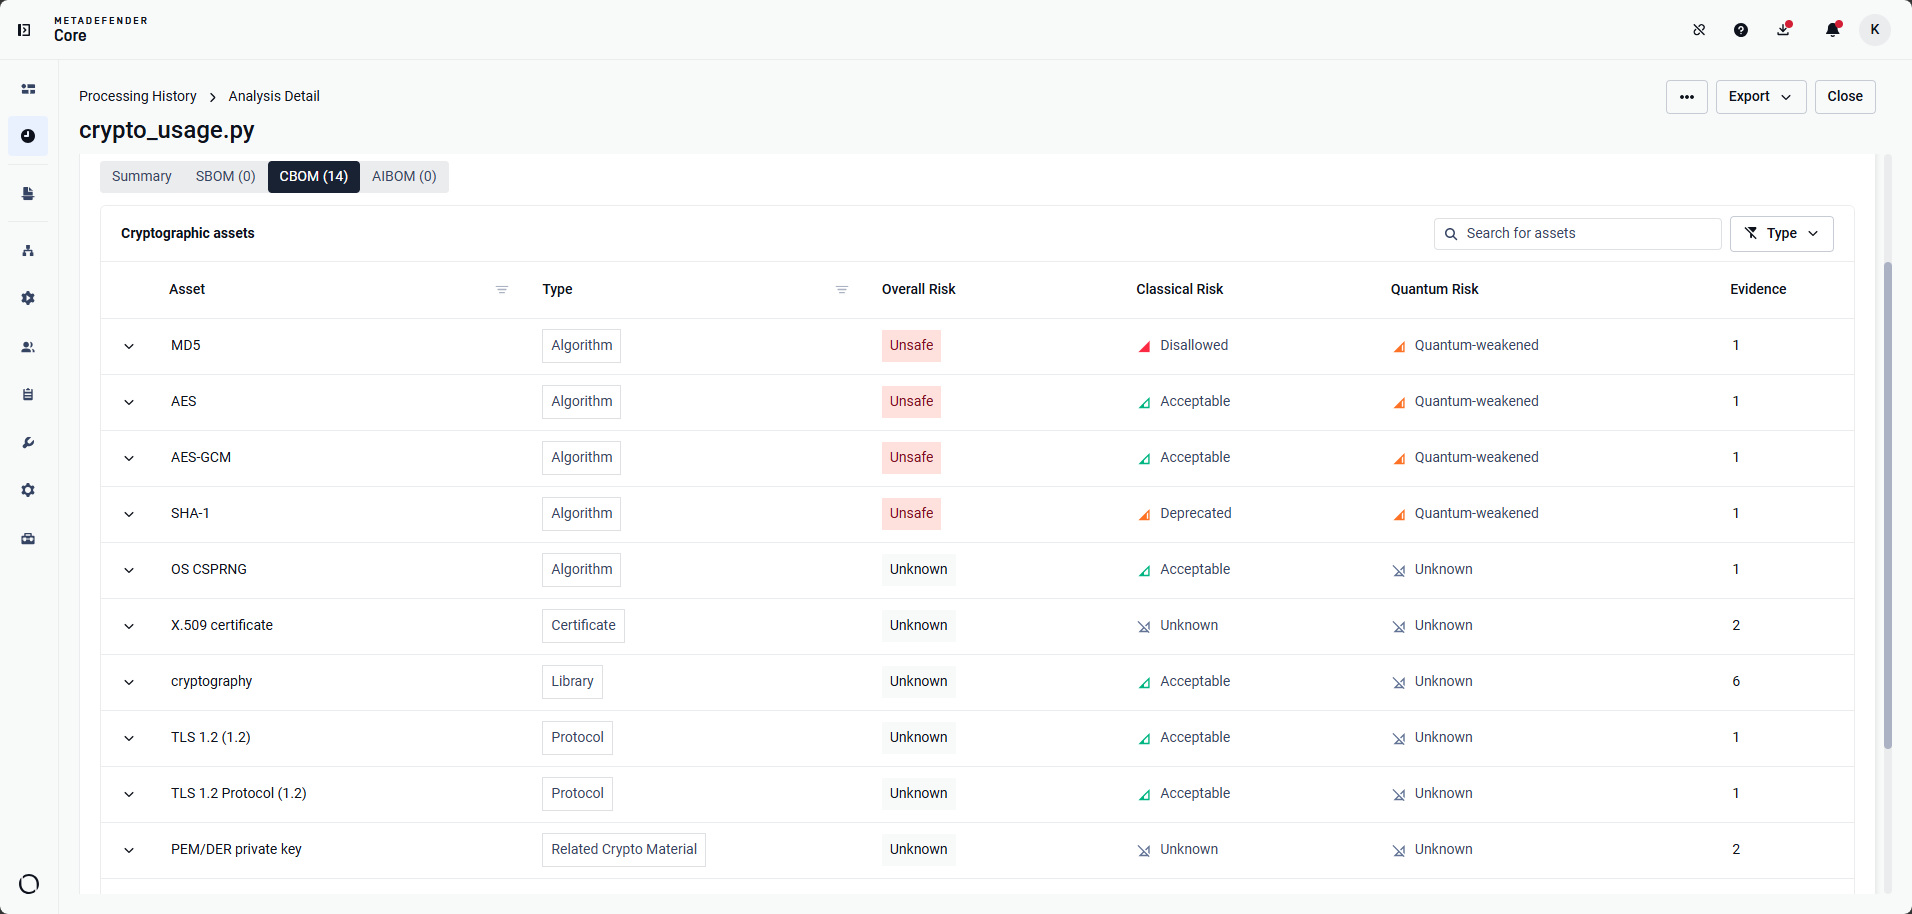
- A kriptográfiai eszközök leltározása. Az algoritmusok, kriptográfiai könyvtárak, tanúsítványok, protokollok és a kapcsolódó kulcsanyagok azonosítása a támogatott fájlokban
- A klasszikus és a kvantumkockázatot külön-külön kell értékelni. Meg kell különböztetni a jelenlegi szabványok szerinti kriptográfiai gyengeségeket a kvantumtámadásoknak való kitettségtől, valamint azokat az ismeretlen besorolású eseteket, ahol a referenciaadatok nem elégségesek.
- Tekintse át a cserére vonatkozó ajánlásokat. Amennyiben lehetséges, keresse meg a posztkvantum alternatívákat, és fogalmazzon meg a céljukhoz igazodó ajánlásokat, például az ML-KEM-et a kulcs létrehozásához és az ML-DSA-t az aláírásokhoz.
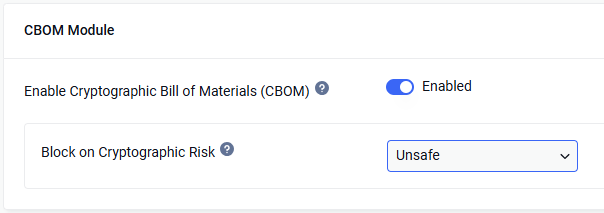
- A kriptográfiai kockázatok alapján történő blokkolás beállítása. Opcionálisan blokkolhatók azok a fájlok, amelyek nem biztonságosnak minősített kriptográfiai eszközöket tartalmaznak
A CBOM kiegészíti az SBOM szoftvercsomagokra és sebezhetőségekre vonatkozó vizsgálatát azzal, hogy biztosítja a posztkvantum-átállás tervezéséhez szükséges kriptográfiai részleteket. Kérjük, olvassa el a OPSWAT oldalon található hivatalos CBOM-dokumentációt, vagy vegye fel a kapcsolatot ügyfélszolgálatunkkal.
AIBOM: Az AI-modellek eredetének és licencelésének felülvizsgálata
A modell bevezetése előtt a mesterséges intelligencia irányítócsoportjának és a jogi csapatoknak meg kell állapítaniuk, hogy mi is az adott fájl, mely adattárakban teszik közzé, és milyen licencinformációk állnak rendelkezésre. OPSWAT Az AIBOM ezekhez az áttekintésekhez szükséges bizonyítékokat szolgáltat anélkül, hogy külső hálózati lekérdezésre lenne szükség.
OPSWAT Az AIBOM a következőképpen segíti a csapatokat:
- A modell-artefaktumok azonosítása. A támogatott mesterséges intelligencia-modellfájlok felismerése és a tartalmukból a rendelkezésre álló metaadatok kiolvasása
- A közzétételi adattárak offline összehasonlítása. Helyi katalógus segítségével azonosítsa azokat az ismert adattárakat, amelyek pontosan ugyanazokat a modellbájtokat teszik közzé, anélkül, hogy külső szolgáltatásokhoz fordulna.
- A Surface által bejelentett licencadatok. A modell-nyilvántartások által bejelentett, rendelkezésre álló licencekről szóló jelentés az irányítás és a licencelési felülvizsgálatok támogatására
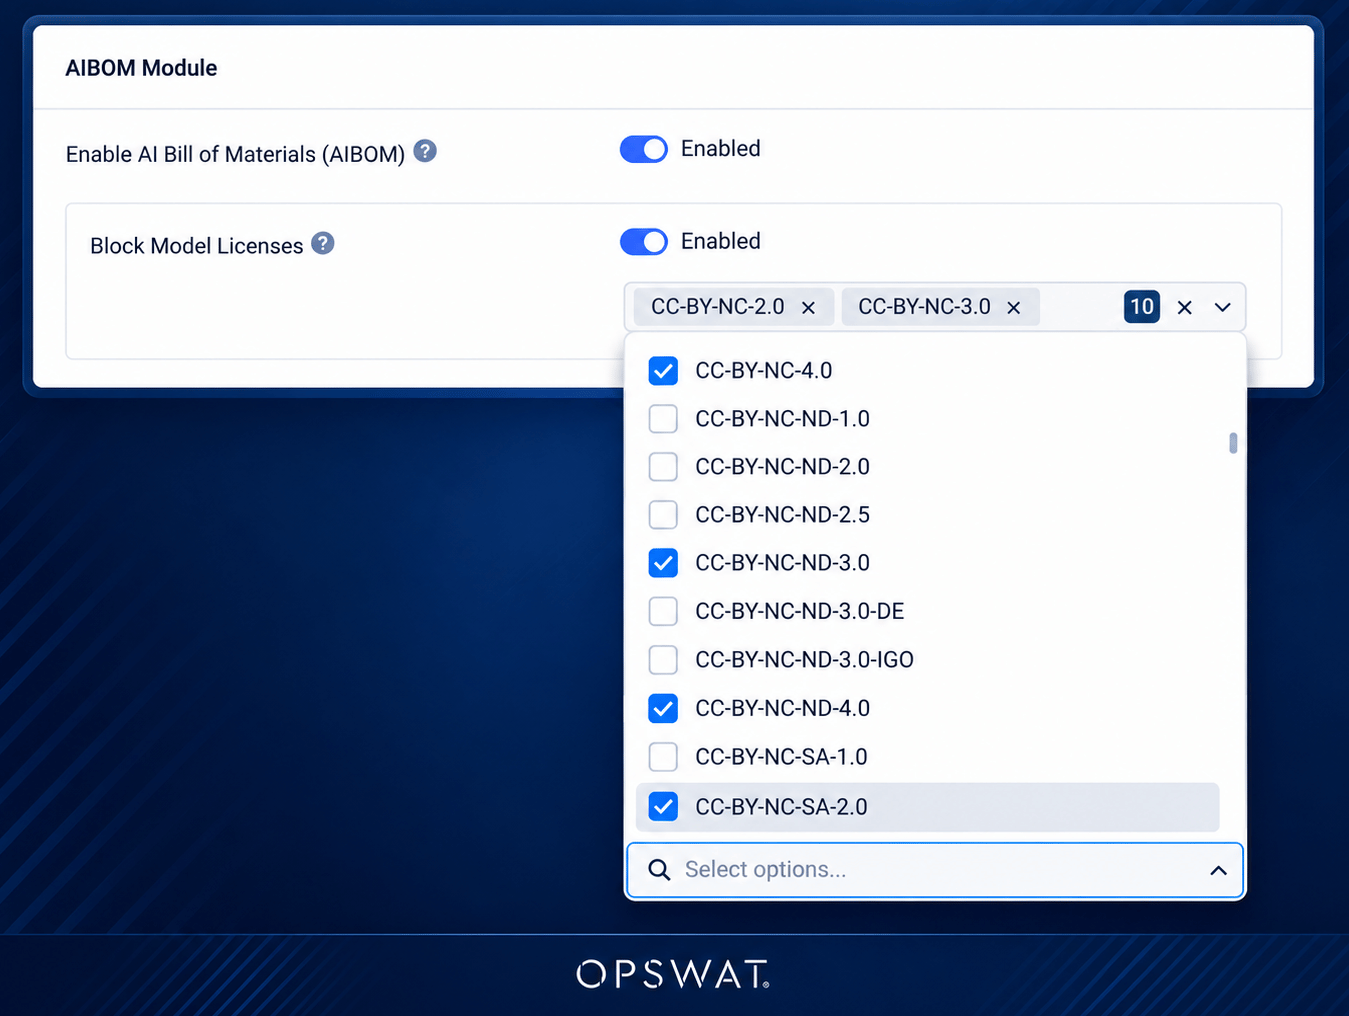
- A modell-licenc korlátozások alkalmazása. Opcionálisan letilthatók a fájlok, ha egy modellhez rendelt licenc megfelel egy kiválasztott korlátozásnak, függetlenül a szoftvercsomag licencszabályaitól.
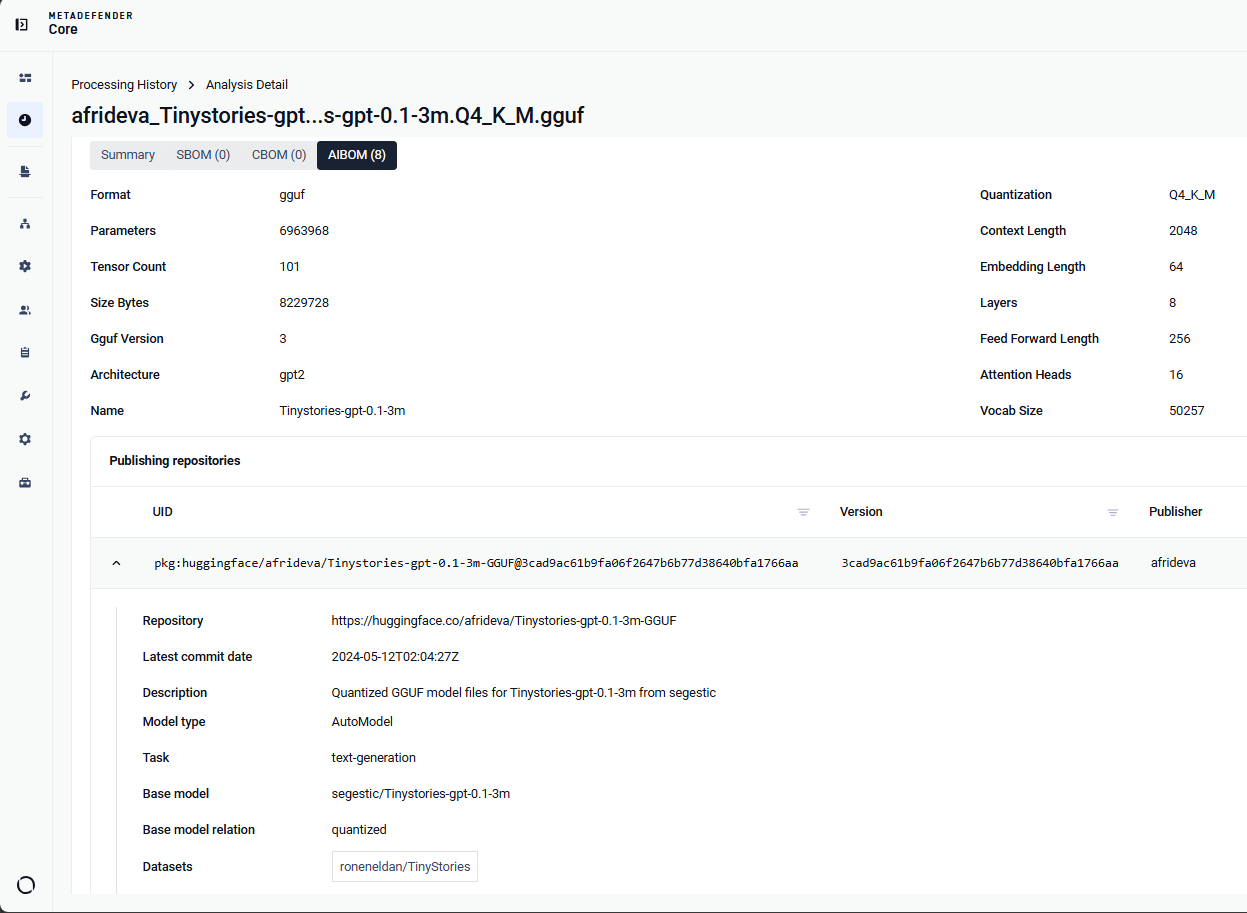
A tároló-összehangoláshoz a legújabb motorcsomag szükséges. Kérjük, olvassa el az OPSWAT hivatalos AIBOM-dokumentációját, vagy vegye fel a kapcsolatot ügyfélszolgálatunkkal.
Egy munkafolyamat, minden csapat számára a megfelelő jelentés
A CBOM és az AIBOM alapértelmezés szerint engedélyezve van, míg a blokkolási beállítások csak kifejezett engedélyezéssel aktiválhatók. A csapatok összegyűjthetik a megállapításokat, mielőtt eldöntenék, mely korlátozásokat alkalmazzák.
A CycloneDX és az SPDX továbbra is az SBOM-exportálási és -kiegészítési munkafolyamatokra összpontosít. Az SBOM-ot, CBOM-ot és AIBOM-ot tartalmazó egységes eredmények érdekében exportálhatja a teljes eredményt JSON- vagy PDF-formátumban, vagy az egyes leltárakat külön-külön is. Akár egy sebezhető csomag vizsgálatáról, akár egy kriptográfiai áttérés hatókörének meghatározásáról, akár egy AI-modell felülvizsgálatáról van szó, a csapatok egyetlen elemzési munkafolyamatot használhatnak, és megoszthatják az egyes döntésekhez kapcsolódó eredményeket.
- SBOM ,
- Termék bejelentések