Egészségügy | Ügyféltörténetek
OPSWAT Blog
Fájlbiztonság
Tartalom-semlegesítés és -rekonstrukció (CDR): A 8 legjobb szolgáltató 2026-ban
A fájlalapú fenyegetések továbbra is a vállalatok számára az egyik legkitartóbb és legnehezebben felderíthető kockázatot jelentik, zero-day dokumentumokban rejlő zero-day kezdve a látszólag biztonságos fájlokba rejtett APT-kig. Mivel a szervezetek igyekeznek minden, a rendszerükbe bekerülő fájlt biztonságossá tenni, a tartalom-semlegesítés és -rekonstrukció (CDR) a védelem egyik kulcsfontosságú rétegévé vált.
Kiemelt cikkek
Iratkozzon fel az OPSWAT hírlevélre
Ismerje meg a legfrissebb híreket az „ OPSWAT ” vállalatról, valamint az eseményekkel kapcsolatos információkat és azokat a híreket, amelyek az iparág fejlődését előmozdítják.
Ismerje meg a kritikus infrastruktúra védelmét az „ OPSWAT ” egyik globális tapasztalati laboratóriumában
Ipari betekintés
Olvassa el a kiberbiztonsági világot meghatározó trendtörténeteket.
2026. november 20. | Email Security
Email Security Energia- és közüzemi szolgáltatások: Mit érdemes ellenőrizni vásárlás előtt?
Vásárlás előtt tesztelje az energia- és közüzemi szektor e-mail-biztonságát: ellenőrizze a fájlokat a kézbesítés előtt, határozza meg az elfogadási kritériumokat, és erősítse meg az IT–OT többszintű védelmét.
2026. november 12. | Iparági hírek
A SANS 2026-os, az ICS/OT Security -ről szóló felmérése az ICS/OT-incidensek eddigi legnagyobb egyéves növekedését mutatja
A SANS 2026-os „State of ICS/OT Security ” felmérése az ICS-t és az OT-t érintő incidensek számának meredek emelkedését tárja fel. A válaszadók harmada számolt be idén ICS/OT-incidensről.
2026. október 22. | Az Cloud biztonsága
Hogyan lehet rosszindulatú programok ellenőrzését beépíteni az AWS-fájlfeltöltésekbe
Minden olyan alkalmazásnak, amely az AWS-en fájlfeltöltést támogat – legyen szó akár S3-alapú ügyfélportálról, belső dokumentum-munkafolyamatról, akár mellékleteket befogadó API -ről –, szüksége van valamilyen ellenőrző pontra, amely biztosítja, hogy a fájlok rosszindulatú programoktól mentesek legyenek, mielőtt tárolásra vagy feldolgozásra kerülnek.
2026. november 18. | Márka
Mit taníthat nekünk a repülőgép-tervezés a következő kritikus infrastruktúra-leállásról?
A Microsoftot, az FAA-t, az United Airlines-t, az Amtrakot és a Chase-t érintő legutóbbi üzemszünetek nyomán Benny Czarny, a OPSWAT alapítója és vezérigazgatója műszerrepülési jogosítvánnyal rendelkező pilótaként szerzett tapasztalataira hivatkozva azt állítja, hogy a kritikus infrastruktúráknak is alkalmazniuk kellene a légi közlekedésben alkalmazott redundancia, rugalmasság és meghibásodásra való felkészültség elveit. Kiemeli, hogy a hagyományos biztonsági mentések gyakran ugyanazokkal a sebezhetőségekkel rendelkeznek, mint az elsődleges rendszerek, így a szervezetek kiszolgáltatottak maradnak a széles körű zavaroknak. Ahogy a mesterséges intelligencia egyre inkább beépül a kritikus műveletekbe, ezek a kockázatok egyre összetettebbé válnak, és olyan valóban független biztonsági mentési architektúrákat igényelnek, amelyek képesek fenntartani az alapvető funkciókat az elsődleges rendszerek meghibásodása esetén. Czarny felszólítja az üzleti és technológiai vezetőket, hogy szigorúan teszteljék helyreállítási stratégiáikat, szüntessék meg az egyetlen hibaforrásokat, és biztosítsák a működés folytonosságát, mielőtt a következő üzemszünet próbára tenné rendszereiket – és az azokra támaszkodó embereket.
2026. november 20. | Email Security
Email Security Energia- és közüzemi szolgáltatások: Mit érdemes ellenőrizni vásárlás előtt?
Vásárlás előtt tesztelje az energia- és közüzemi szektor e-mail-biztonságát: ellenőrizze a fájlokat a kézbesítés előtt, határozza meg az elfogadási kritériumokat, és erősítse meg az IT–OT többszintű védelmét.
2026. szeptember 23. | Az Endpoint vezetése
OT: „ Patch Management ” az „ Air-Gapped ” környezetekhez: A teljes offline javítás-folyamat
Az OT-frissítéskezelés az a folyamat, amelynek során az operatív technológiai és ipari vezérlőrendszerekben a szoftver- és firmware-frissítéseket azonosítják, rangsorolják, érvényesítik és telepítik anélkül, hogy a termelési folyamatokat nem tervezett leállásoknak vagy biztonsági kockázatoknak tennék ki.
2026. november 20. | Supply Chain Biztonság
MetaDefender Software Supply Chain™ v4.3.0: A platform újratervezése, egy kattintással végrehajtható frissítések és a biztonsági rések összehasonlítása
MetaDefender Software Supply Chain A v4.3.0 verzió új vizsgálati állapotokkal és egy „Idővonal” fül segítségével közvetlen lehetőséget biztosít a biztonsági csapatok számára a vizsgálatok egyes szakaszainak, azok időtartamának és az esetleges hibaokok megismerésére.
2026. november 19. | Kártevőprogram-elemzés
CVE-2026-111760: Távoli kódfuttatás rosszindulatú Git-tárolók révén
OPSWAT Az 515. egység a CVE-2026-111760 biztonsági rést elemzi, amely egy Git-ben fellelhető egészszám-csonkítási hiba, és amely rosszindulatú reposztorion keresztül távoli kódfuttatást tesz lehetővé. Ismerje meg, hogyan lehet ezt a kockázatot csökkenteni.
2026. november 20. | OEM
Bemutatjuk az új OESIS OK élményt
Ma elindítjuk az OESIS OK tanúsítási program megújult felületét: egy új weboldalt, amelyen néhány perc alatt áttekinthető a program, valamint egy új, az OEM-portálon keresztül elérhető benyújtási folyamatot, amelynek segítségével egy helyen nyújthatja be és kezelheti tanúsítási kérelmét.
2026. november 20. | Supply Chain Biztonság
MetaDefender Software Supply Chain™ v4.3.0: A platform újratervezése, egy kattintással végrehajtható frissítések és a biztonsági rések összehasonlítása
MetaDefender Software Supply Chain A v4.3.0 verzió új vizsgálati állapotokkal és egy „Idővonal” fül segítségével közvetlen lehetőséget biztosít a biztonsági csapatok számára a vizsgálatok egyes szakaszainak, azok időtartamának és az esetleges hibaokok megismerésére.
2026. április 21. | Threat Intelligence
A kijátszó kártevőprogramok már túlnőttek a hagyományos, virtuális gépen alapuló észlelési módszereken
A kiszámíthatatlan kártevő programokat egyre gyakrabban úgy tervezik, hogy felismerjék és kijátsszák a hagyományos „ sandbox ” környezeteket, így a biztonsági csapatok olyan értékelésekkel szembesülnek, amelyekben nem bízhatnak meg teljes mértékben.
2026. november 19. | Zero-Day -felismerés
Az IT- és biztonsági csapatok munkaidejének 42,5%-át a fájlokkal kapcsolatos biztonsági feladatok teszik ki
A legtöbb szervezet nem látja át a fájlok teljes életciklusát, ami időveszteséget jelent az elemzők számára, és arra kényszeríti a CISO-kat, hogy olyan érettségi szintről számoljanak be, amelyet a tények nem támasztanak alá. A fájlonkénti értékelés – a megelőítésre összpontosító ellenőrző intézkedésekkel kiegészítve – mindkét csapat számára mérhető alapot biztosít.
2026. november 19. | Mesterséges intelligencia és biztonság
A mesterséges intelligencia által generált kihasználási szkriptek a víz- és villamosenergia-rendszerek vezérlőit veszik célba
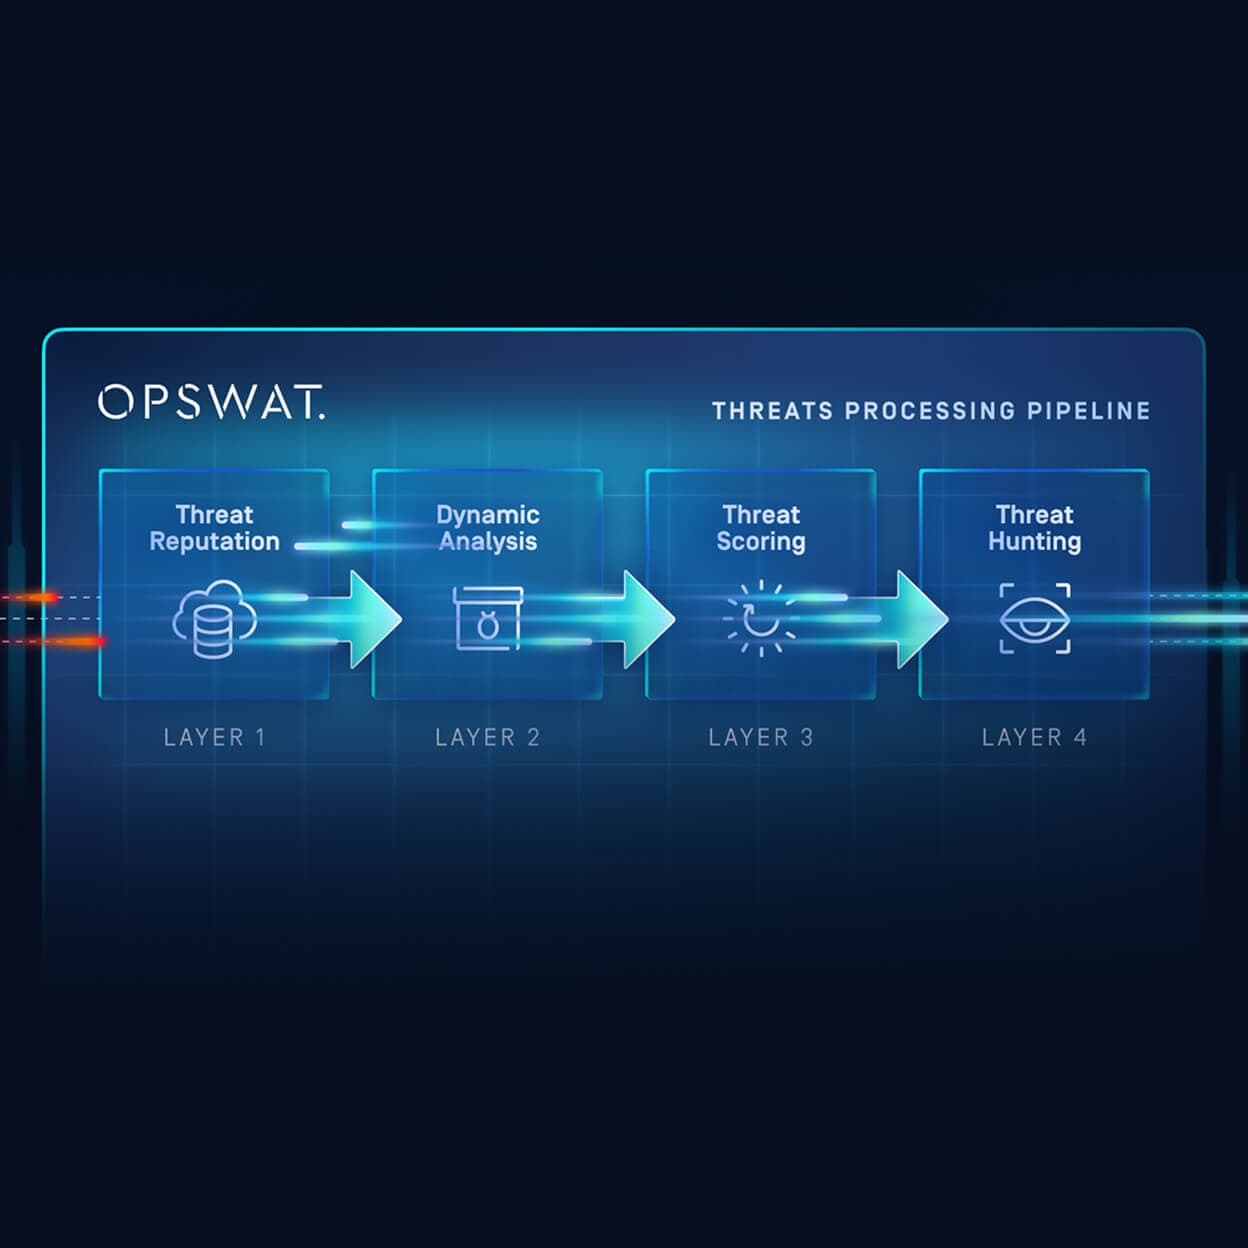
Az észlelés sebessége és a javítások összeillesztése együttesen határozzák meg az eredményt. MetaDefender Aether ötrétegű feldolgozási folyamata úgy lett kialakítva, hogy minden futtatáskor változó kihasználási kódokat is felismerjen.
Kategóriák
Ismerje meg a kritikus infrastruktúra védelmét az „ OPSWAT ” egyik globális tapasztalati laboratóriumában
Kövessen minket a közösségi oldalakon Media
Kövesse az OPSWAT oldalt a LinkedIn-en, Facebookon, Twitteren és YouTube-on!
Ismerje meg szakértőinket
A „ OPSWAT” kritikus infrastruktúra-védelmi stratégiáját alakító vezetők gondolatai.
OPSWAT Hírek
Fedezze fel az OPSWAT legújabb eseményeit és eredményeit, beleértve a termékmegjelenéseket, eseményeket és kulturális frissítéseket.
Maradjon naprakész az OPSWAT oldalon!
Iratkozzon fel még ma, hogy megkapja a legfrissebb vállalati híreket, történeteket, rendezvényinformációkat és egyebeket.