A MetaDefender Software Supply Chain két dologra összpontosít egyszerre: egyrészt arra, hogy a terméket könnyebbé tegye a vállalati környezetben való futtatásra, másrészt pedig arra, hogy szigorítsa a csatlakozott adattárak védelmét. Ez a frissítés bevezeti az egyszeri bejelentkezést (single sign-on), egy csak olvasási jogosultsággal rendelkező felhasználói szerepkört, valamint kibővíti a JFrog konténerek támogatását. Emellett párosítási titokkal aláírja a doménközi átviteleket (Cross Domain Transfers), szigorítja a jelszó-szabályzatot, és csökkenti a hibaüzenetekben feltüntetett részletek mennyiségét. Íme, mi változott, és miért fontos ez.
A környezetek közötti artefaktum-átvitel biztonságáról bővebben a következő cikkekben olvashat: MetaDefender ,Software , Supply Chain v3.3.0: Cross Domain Transfer.
A Cross Domain Transfer mostantól minden átutalást aláír
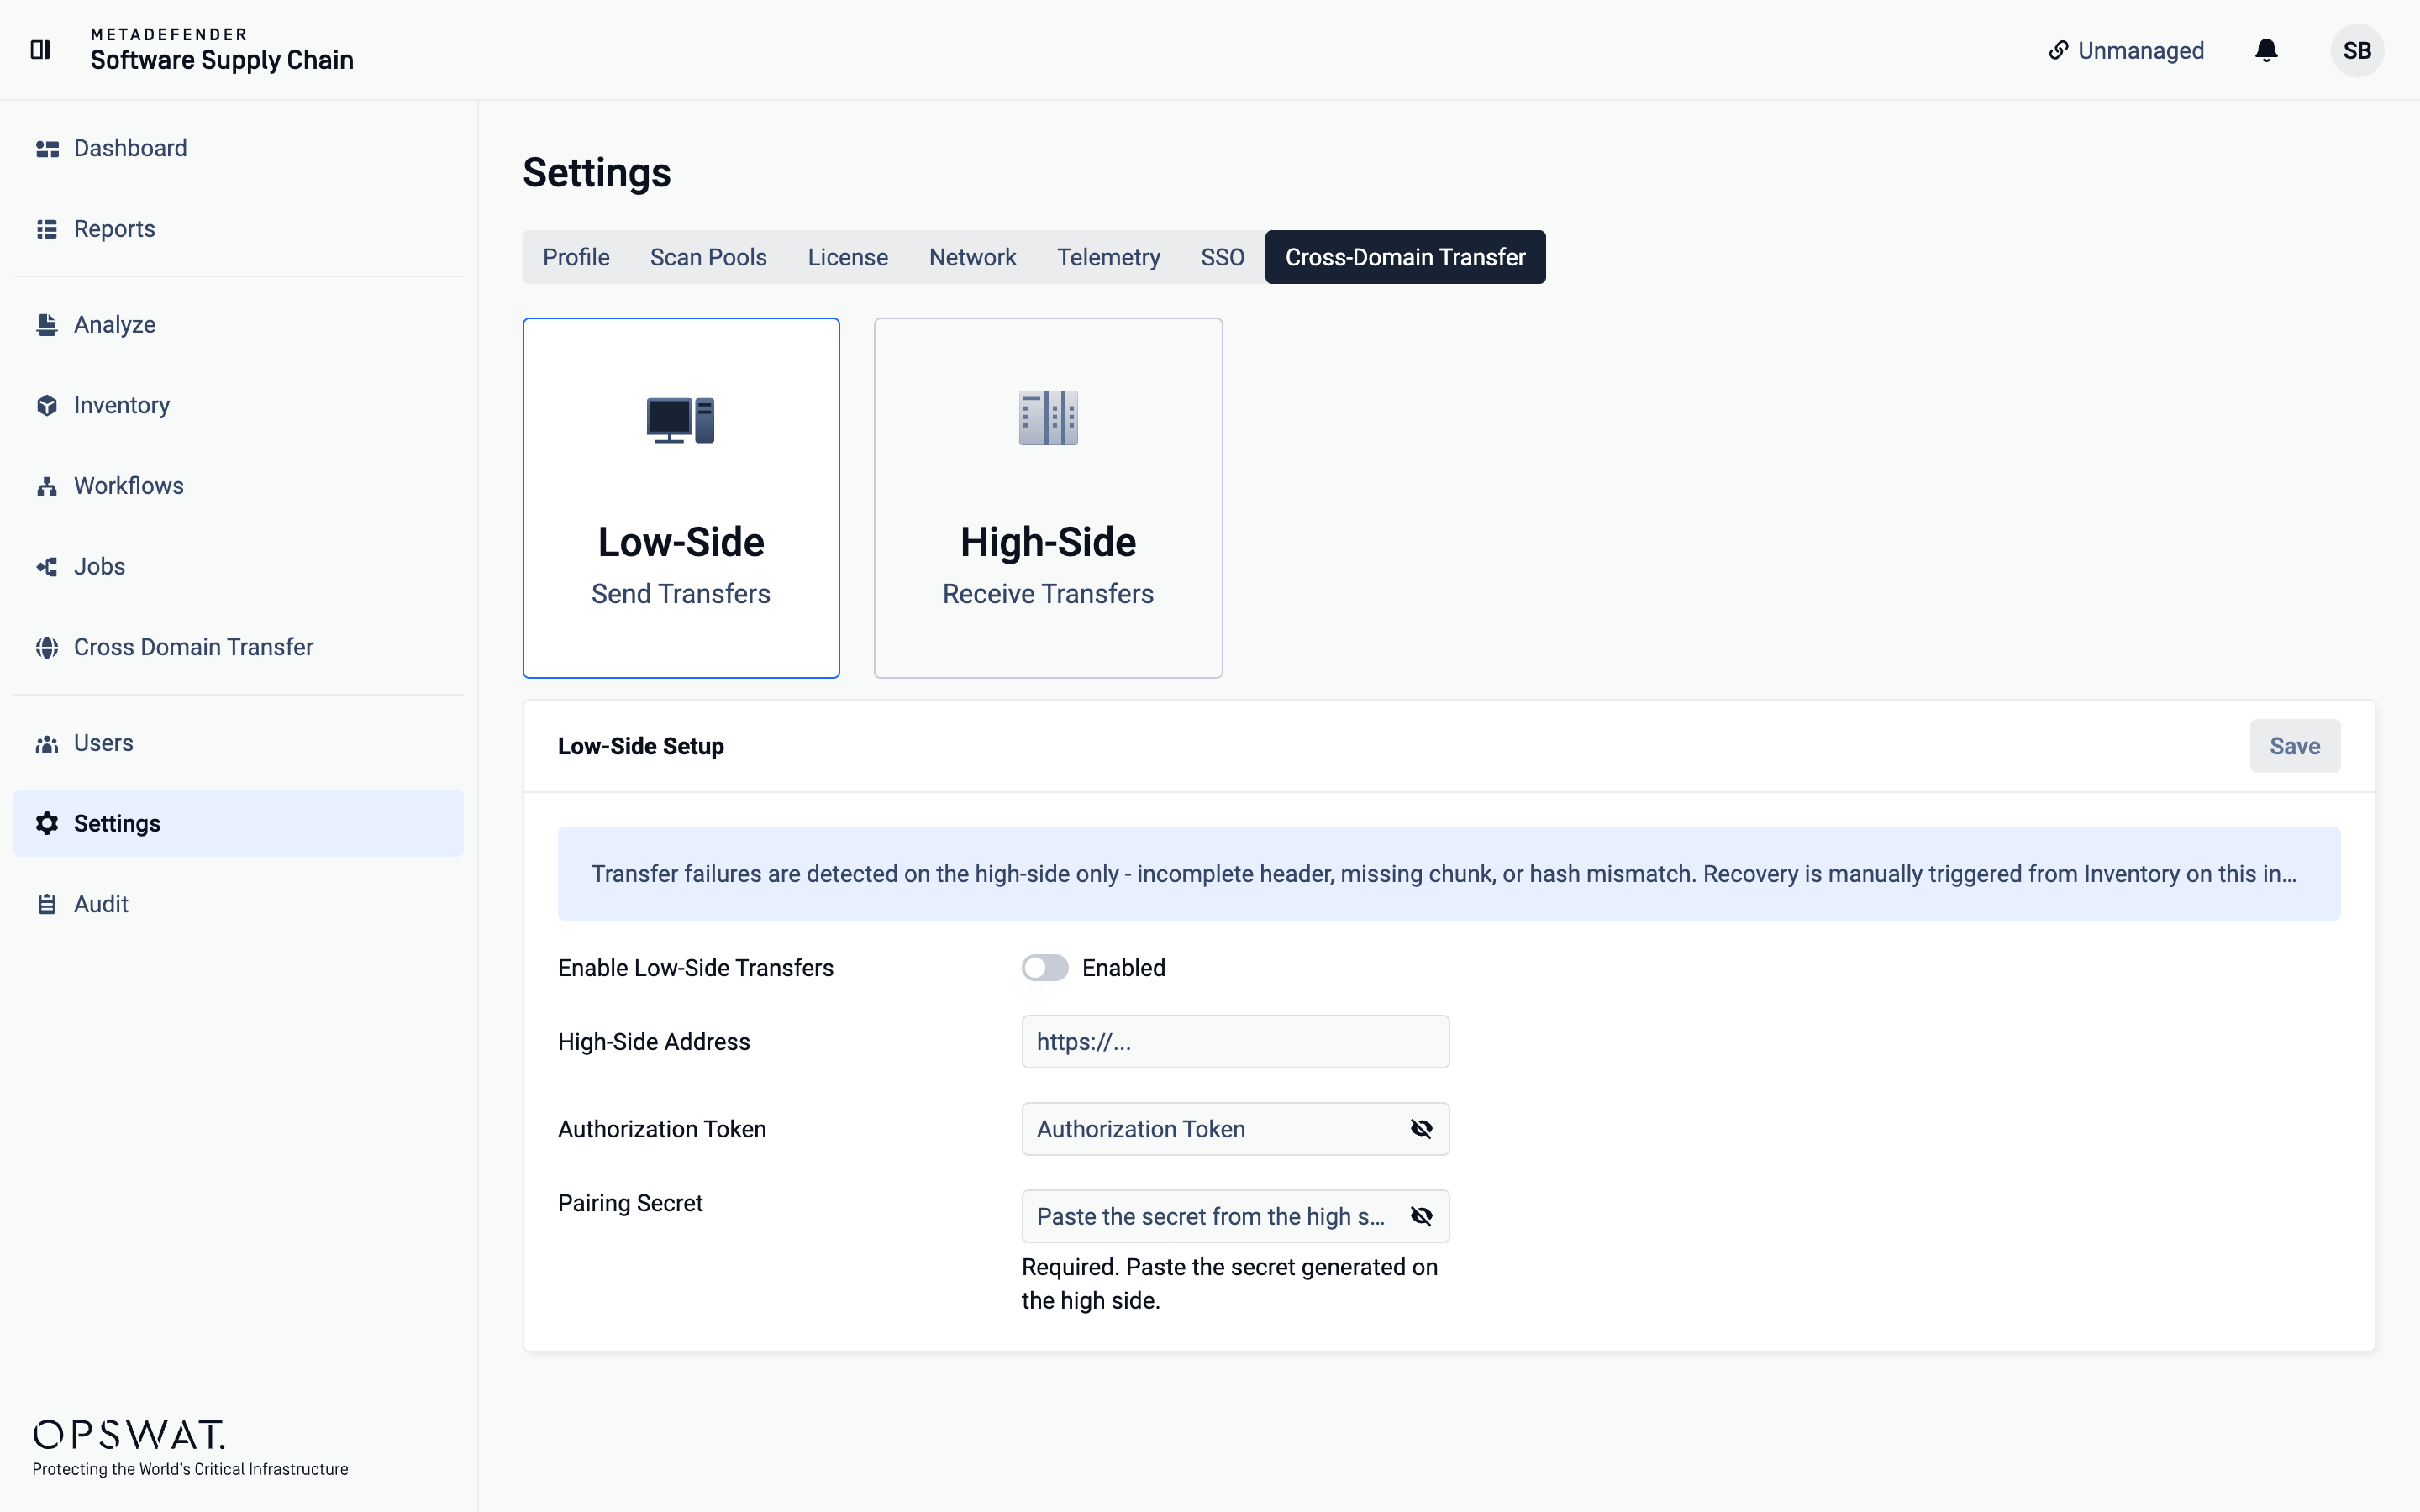
A kód áthelyezése elszigetelt környezetek között az egyik legérzékenyebb művelet, amelyet a MetaDefender , aSoftware és aSupply Chain végez, ezért a v4.1.0 verzió egy további védelmi réteget biztosít ehhez. A Cross Domain Transfer által már használt hitelesítési token mellett mostantól minden átvitelt egy párosítási titokkal is aláírnak – így egy helyett két titok biztosítja a védelmet.
A lényeg a többszintű védelem: egy token önmagában megsérülhet, de egy ellopott token önmagában már nem tud írni a csatlakoztatott adattárba. Emellett igazolnia kell, hogy rendelkezik az adott konfigurációhoz tartozó párosítási titokkal. A konfigurációhoz két titkos mezőre van szükség, egy-egy mindkét oldal számára.
Ha doménközi munkafolyamatokat futtat, a frissítés során ellenőrizze az összekapcsolási beállításait.
Vállalati szintű hozzáférés: SSO és olvasási jogosultsággal rendelkező szerepkör
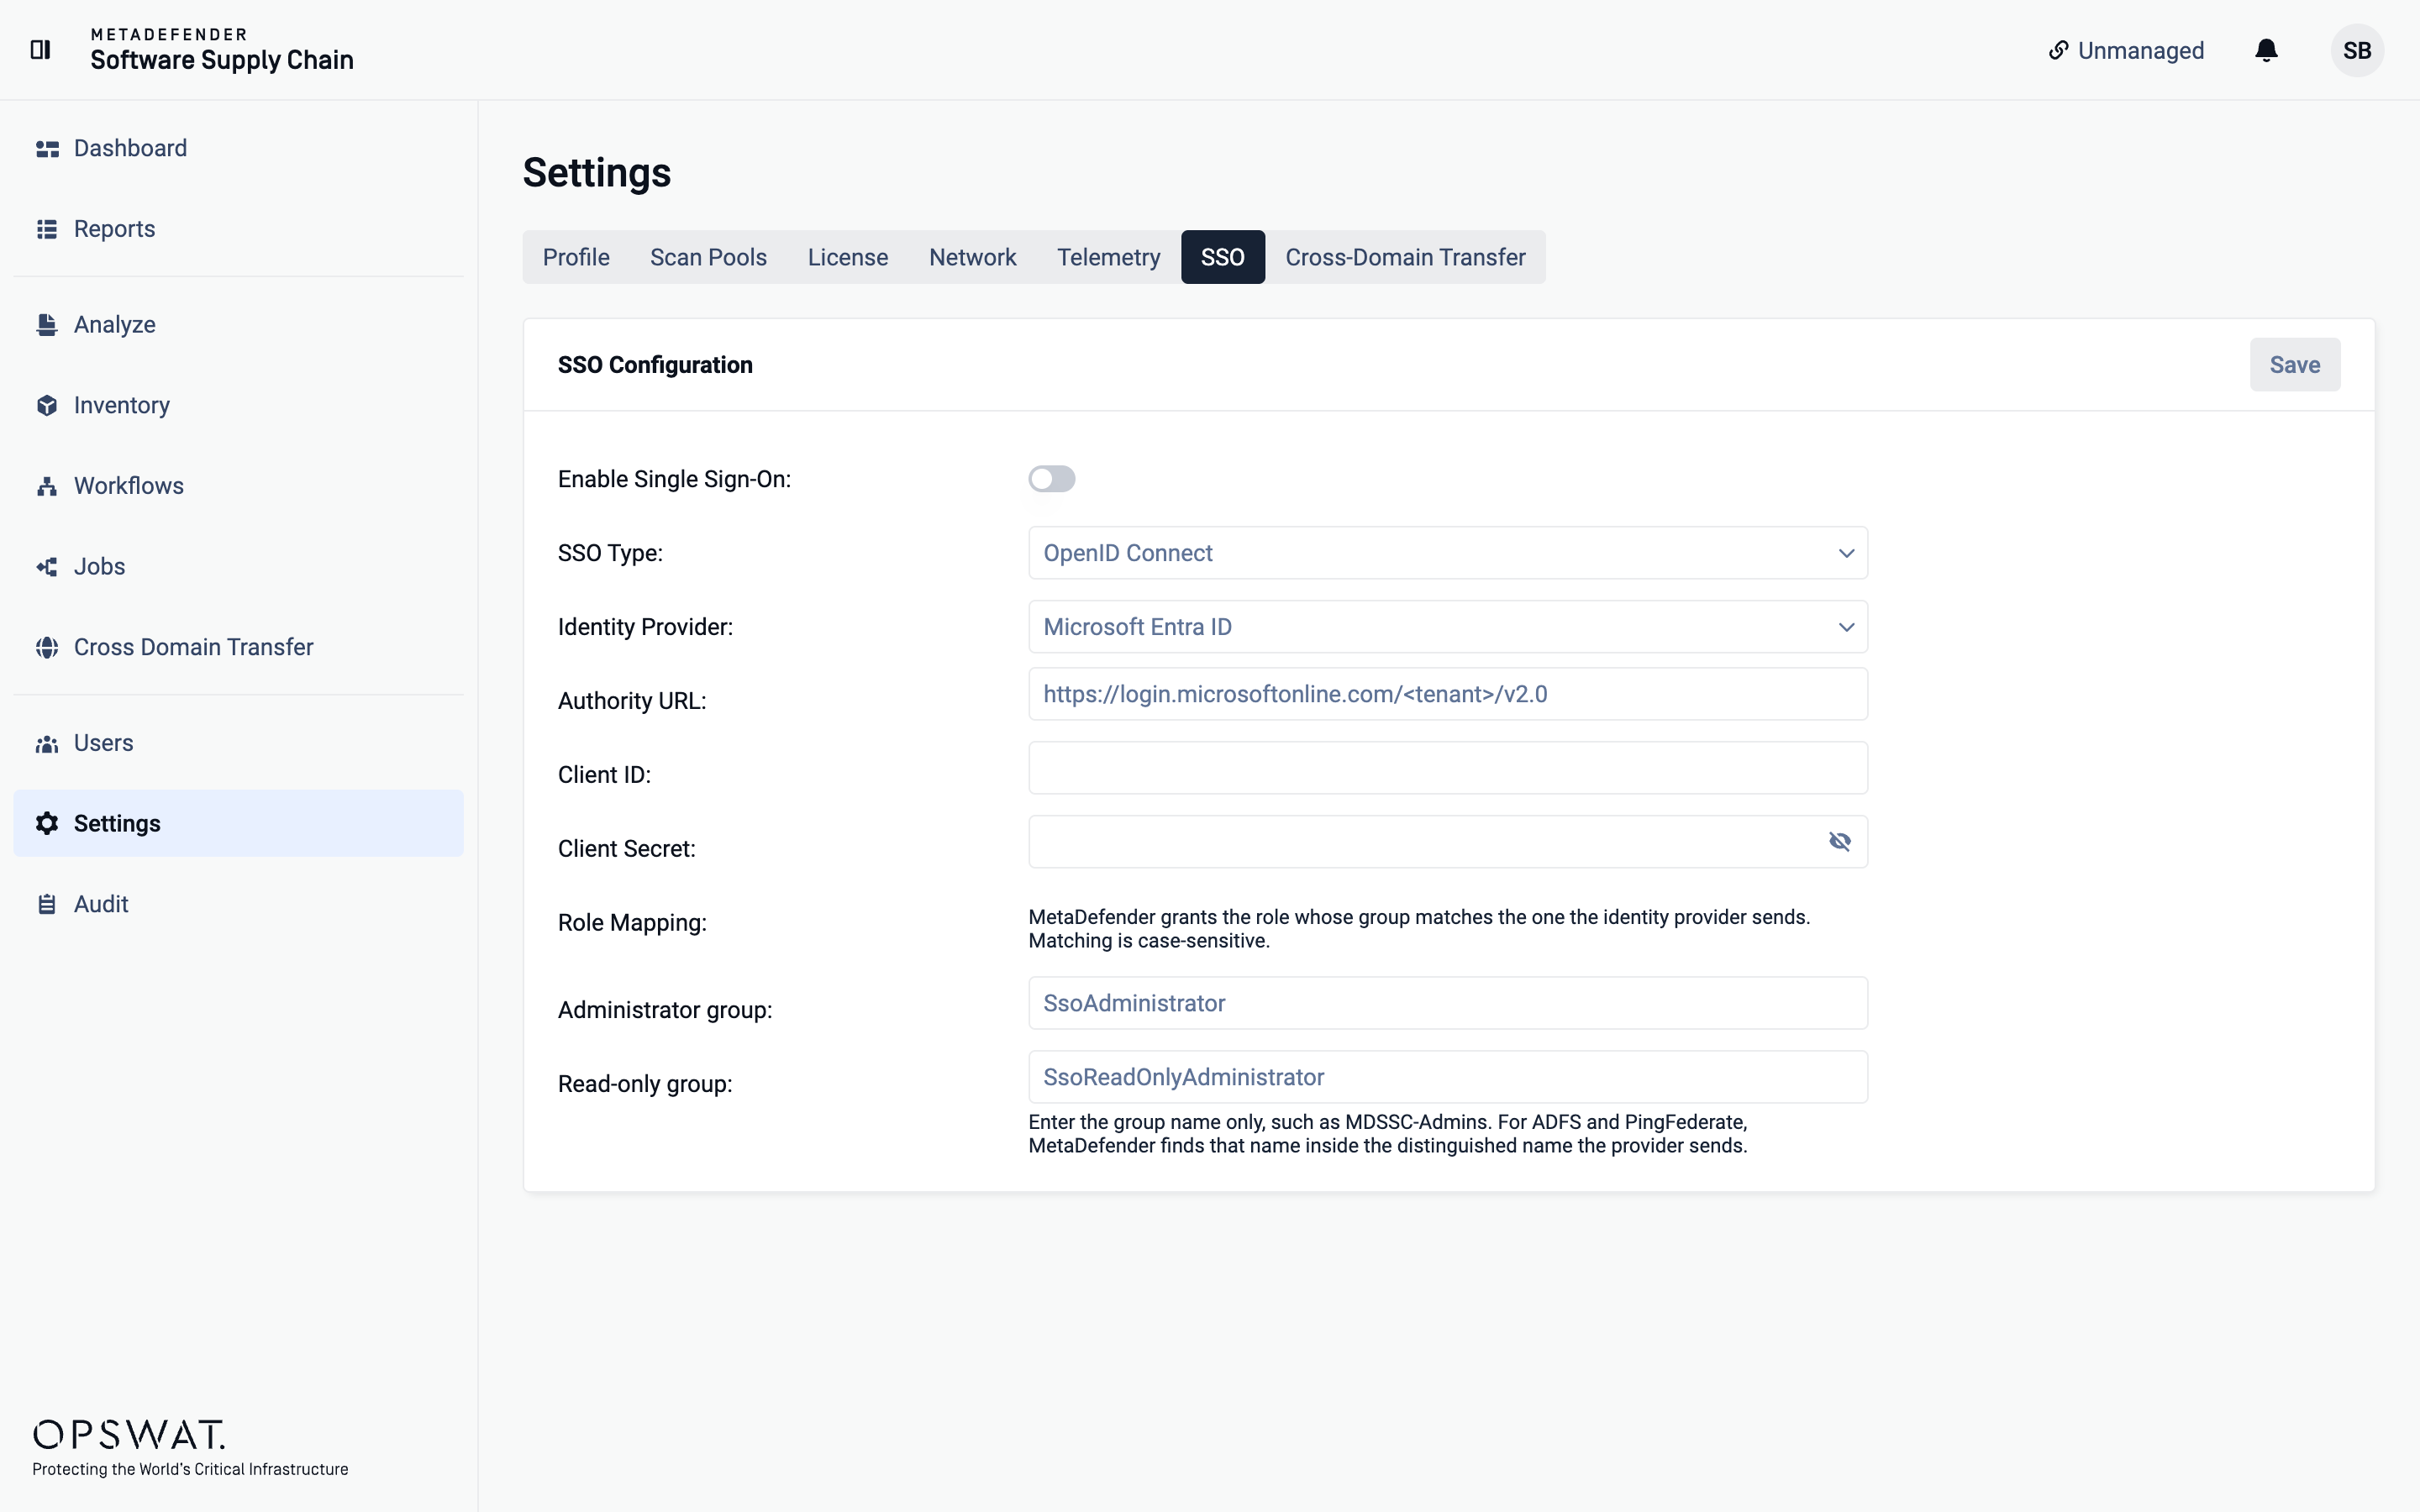
Két változtatásnak köszönhetően az MetaDefender , aSoftware és aSupply Chain nagyobb szervezeteken belül is könnyebben kezelhetővé váltak.
- SSO (egyszeri bejelentkezés) — A felhasználók mostantól a meglévő identitásszolgáltatón keresztül is bejelentkezhetnek, így a hozzáférés ugyanazt a hitelesítési és fióklezárási folyamatot követi, mint a rendszer többi része.
- Csak olvasási jogosultsággal rendelkező felhasználói szerepkör — Az új szerepkör lehetővé teszi a vizsgálatok és az eredmények megtekintését konfigurációs jogok nélkül, így az ellenőrök, elemzők és az érintettek megtekinthetik a számukra szükséges információkat anélkül, hogy módosíthatnák a beállításokat.
Ezek együttesen lehetővé teszik a rendszergazdák számára, hogy pontosabban szabályozzák, ki léphet be a rendszerbe, és mit tehet ott.
Container -ről szóló további cikkek: JFrog OCI-tárolók
A JFrog konténer-támogatása mostantól kiterjed az OCI (Open Container Initiative) csomag típusú tárolókra is. Ez magában foglalja azokat a távoli képeket is, amelyek csak kivonat alapján vannak gyorsítótárazva, címke nélkül — ez egy gyakori „vakfolt”, mivel a címke nélküli, kizárólag kivonat alapján tárolt képeket könnyű figyelmen kívül hagyni a leltárban, miközben a termelési környezetben továbbra is futnak. Mostantól ezeket is felsorolhatja és átvizsgálhatja a regisztráció többi elemével együtt.
Átfogó biztonsági megerősítés
A legfontosabb új funkciókon túlmenően ez a kiadás számos biztonsági problémát orvosol, és javítja a termék általános biztonsági szintjét:
- Szigorúbb jelszó-szabályzat — A gyenge jelszavakat többé nem fogadjuk el.
- Sebességkorlátozás a jelszó-visszaállításnál — A jelszó-visszaállítási végpont már nem használható korlátlan e-mail-küldésre.
- A nyílt átirányítás megszűnt — Az exportált PDF-fájlok és e-mailek már nem tekintik megbízhatónak a támadó által ellenőrzött alap-URL-címet; a termékcím mostantól hálózati beállítás.
- Szigorúbb szerepkör-ellenőrzés — A felhasználói szerepkörök már nem állíthatók olyan értékekre, amelyeket a felület nem kínál.
- Szigorúbb bevitel-ellenőrzés és kevésbé feltűnő hibaüzenetek — A hibaüzenetek mostantól kevesebb részletet tartalmaznak, így kevesebb információt adnak ki a rendszert vizsgáló személyek számára, és az archívumok kicsomagolási korlátai megakadályozzák a túl nagy vagy hibás formátumú archívumok kicsomagolását.
Ezek közül egyik sem jelenik meg a felületen, de mindegyik olyan esetet kezel, amikor a terméket visszaélésszerűen használhatták volna.
Az életminőség javítása
Két kisebb újdonság teszi teljessé a kiadást:
- A Beállítások mostantól automatikusan létrehozza és elmenti az „ API ” kulcsot, így nem kell azt kézzel létrehoznia.
- Egy új, nyilvános GET /api/version végpont az állapotellenőrzés és a felügyelet céljából visszaadja a futó verziót.
Frissítsen még ma!
Ez a kiadás célja, hogy a MetaDefender , aSoftware és aSupply Chain webhelyekhez való csatlakozás biztonságosabbá váljon, és azok kezelése egyszerűbbé váljon — aláírt adatátvitelek, identitásszolgáltatón keresztüli bejelentkezés, olvasási jogosultsággal rendelkező szerepkör, valamint a konténerek szélesebb körű lefedése, mindezt egy átfogó biztonsági megerősítés mellett. A frissítés részeként ellenőrizze a doménközi adatátvitel párosítási beállításait, majd használja ki az SSO és az új szerepkör előnyeit, hogy a hozzáférést összhangba hozza a környezete többi részével.
Elérhető az My OPSWAT™ portálon.