A CNIL (Commission Nationale de l'Informatique et des Libertés) 500 000 euróra (körülbelül 580 000 dollárra) bírságot szabott ki a Loire-menti kórházra a 2025 nyarán történt biztonsági incidens mögött meghúzódó biztonsági hiányosságok miatt. A támadó 524 867 beteg adataihoz jutott hozzá. Emellett 202 246, a betegek által megbízható harmadik félként megjelölt személy adataihoz is hozzáfértek, a kórház pedig értesítette a betegeket, de ezt a második csoportot közvetlenül soha nem tájékoztatta. A szabályozó hatóság 2026. szeptember 3-án hozta nyilvánosságra döntését a SAN-2026-009 számú tanácskozási ügyben.
A CNIL a GDPR (általános adatvédelmi rendelet) 34. cikkére hivatkozott erre a mulasztásra. Az egészségügyi adatokkal foglalkozó környezet üzemeltetői számára hasznosabb kérdés az, hogy egy értesítési folyamat hogyan ér el félmillió embert, és hogyan hagy ki további kétszázezer, ugyanabban a rendszerben lévő személyt.
Kik voltak a második csoport
A francia közjóléti törvénykönyv L1111-6. cikkelye értelmében bármely felnőtt kijelölhet egy „personne de confiance”-t (megbízható személyt); ez lehet egy rokon, egy közeli barát vagy a kezelőorvosa. A kórházi személyzet konzultál velük, ha a beteg képtelenné válik saját kívánságának kifejezésére. A beteg írásban jelöli ki a személyt, és a kórházaknak minden felvett betegnek fel kell ajánlaniuk a lehetőséget erre. A dokumentum tartalmazza a beteg nevét, elérhetőségeit és a beteggel való kapcsolatát.
A 202 246 ember közül senki sem volt beteg. Soha nem regisztráltak, soha nem kaptak ellátást, és sok esetben soha nem is tudták, hogy egy kórházban nyilvántartás van róluk. A CNIL megállapította, hogy az adatok hiánya megfosztotta őket a támadás megértéséhez, annak valószínűsíthető következményeinek megítéléséhez és az adataikkal való visszaélés elleni lépések megtételéhez szükséges információktól.
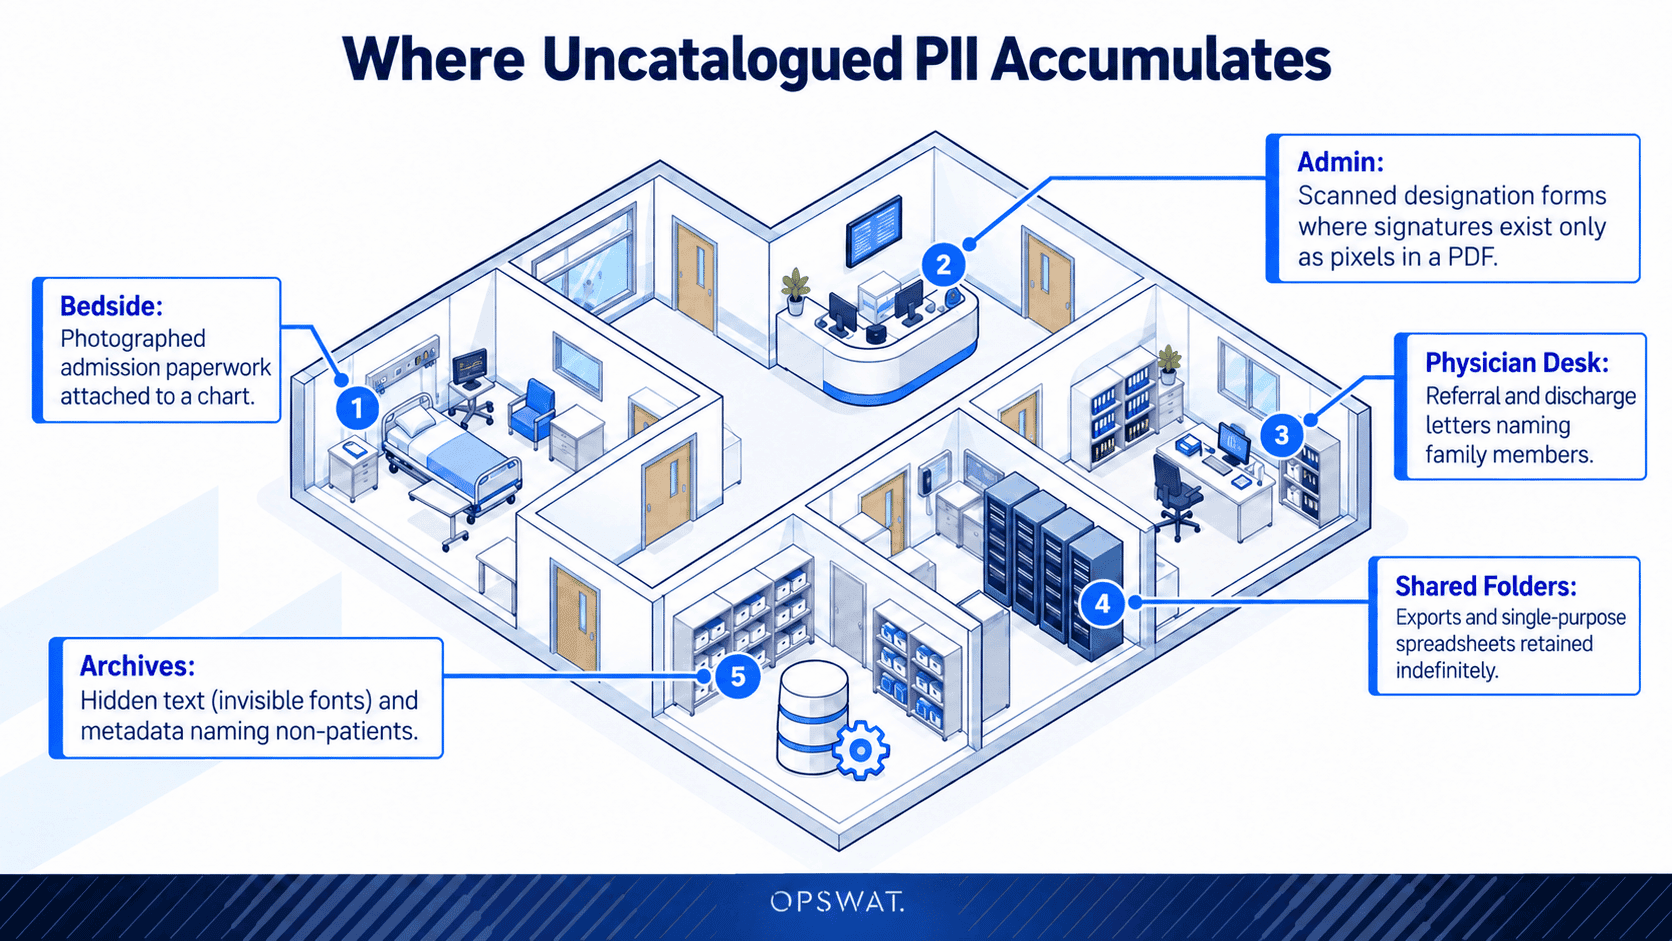
Minden kórházban megtalálhatók ennek a populációnak a különböző típusai: sürgősségi kontaktszemélyek, beteget kísérő kísérők, felvételkor rögzített legközelebbi hozzátartozók, a zárójelentésben megnevezett beutaló orvosok és törvényes gyámok. Az ő adataik ritkán találhatók meg azokban a rendszerekben, amelyekkel a leltározás megkezdődik.
Hol halmozódnak fel a nem katalogizált személyes adatok?
Az egészségügyi szervezetek az egészségügyi adatok köré építik adatvédelmi szabályzataikat. Az észlelési szabályok diagnosztikai kódokat, orvosi nyilvántartási számokat, biztosítási azonosítókat és kezelési részleteket keresnek, mert ezeket nevezik meg a szabályozások, és ezekre kérdeznek rá az auditorok.
Egy megbízható harmadik féltől származó nyilvántartás semmi ilyesmit nem tartalmaz. Tartalmaz egy nevet, egy telefonszámot, egy címet és egy kapcsolatot. A klinikai tartalomra vonatkozó szabályzattal összehasonlítva a fájl tiszta pontszámot ér. Teljes mértékben tartalmazza a szabályozott személyes adatokat, és senki sem kérte a szabályrendszert, hogy keressen rájuk.
Ez a hiányosság magyarázza meg, hogyan képes egy kórház megfelelő értesítési folyamatot lefolytatni, és mégis 34. cikk szerinti megállapítást tenni. Az eljárás a szervezet által katalogizált populáción működött. A katalogizálatlan populáció láthatatlan volt számára, mind a normál működés során, mind a behatolás után.
Tartalom olvasása a címkék helyett
A Proactive DLP™ technológia a fájl tartalmát vizsgálja, nem pedig azt, amit a neve, kiterjesztése vagy osztályozási címkéje állít. Több mint 125 fájltípust fed le , beleértve a szöveget, képeket és beágyazott dokumentumokat, és rekurzívan vizsgál, így az archívumokat és a beágyazott rétegeket is megvizsgálja ahelyett, hogy kihagyná azokat.
Három képesség számít a senki által nem katalogizált személyes adatok megtalálásához:
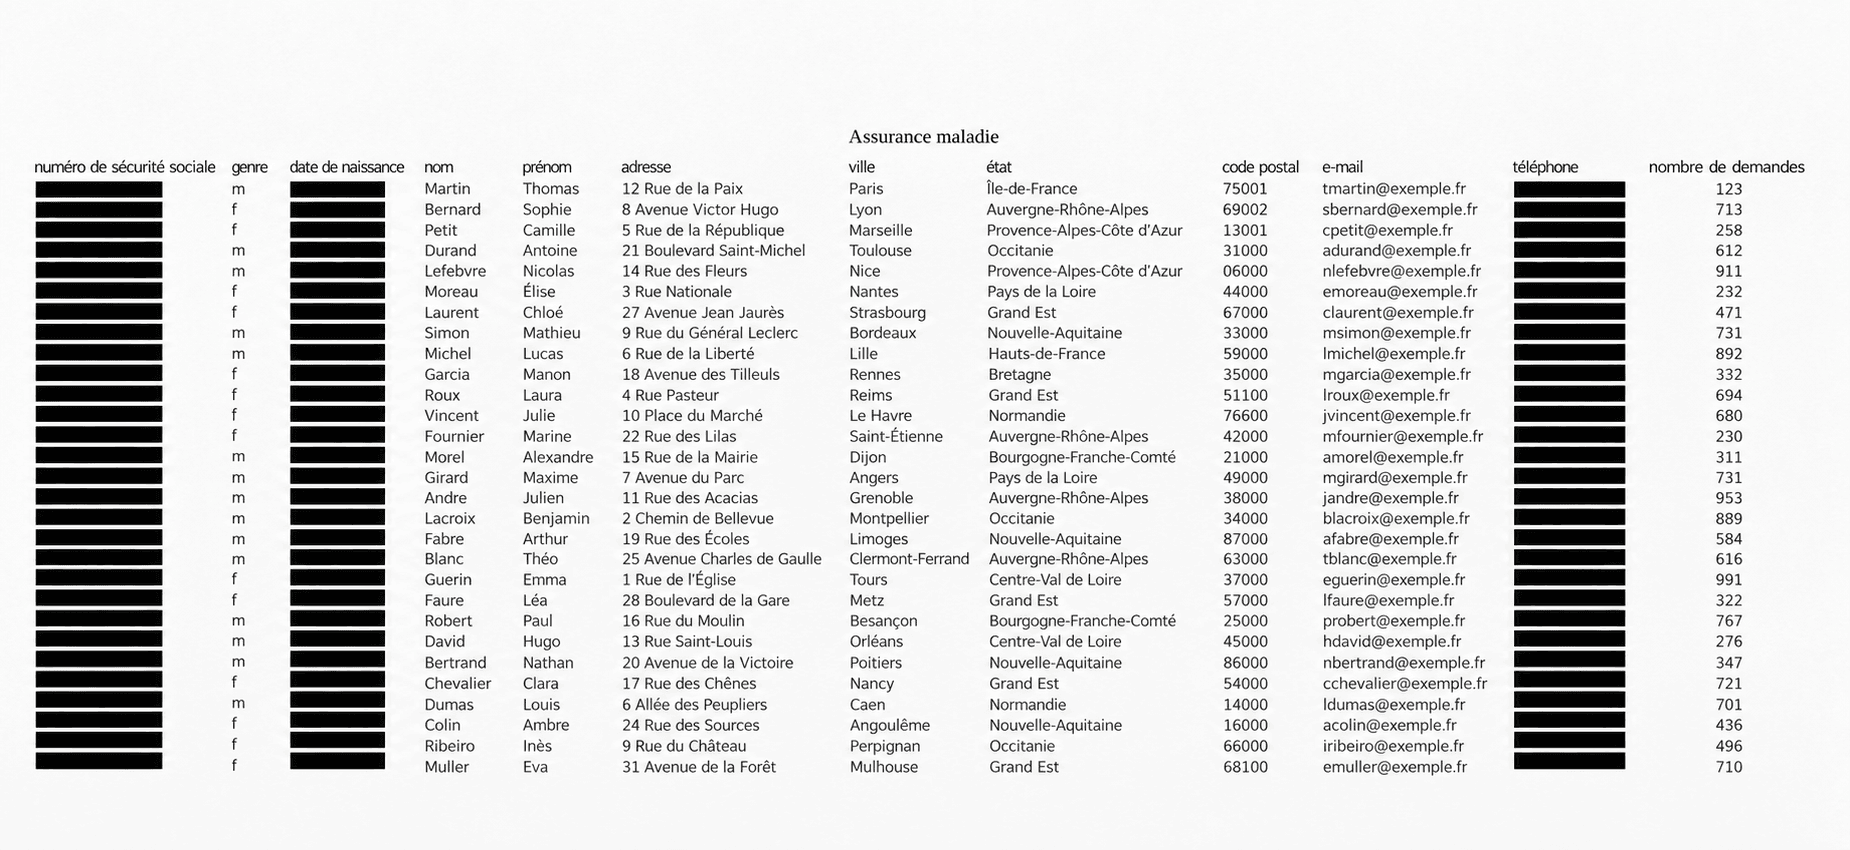
- Személyes és klinikai azonosítók észlelésére is alkalmas. A mesterséges intelligencia által működtetett detektorok a személyneveket, születési dátumokat, telefonszámokat, valamint a személyazonosító okmányok, útlevél- és jogosítványszámokat is képesek érzékelni, emellett klinikai detektorok segítségével diagnosztikai kódokat, gyakori betegségeket és vércsoportot is észlelnek. Francia környezetben egy részlet számít: a mesterséges intelligencia által működtetett személyazonosításra alkalmas adatok észlelése a francia mellett az angol, spanyol, német, olasz és portugál nyelvet is támogatja .
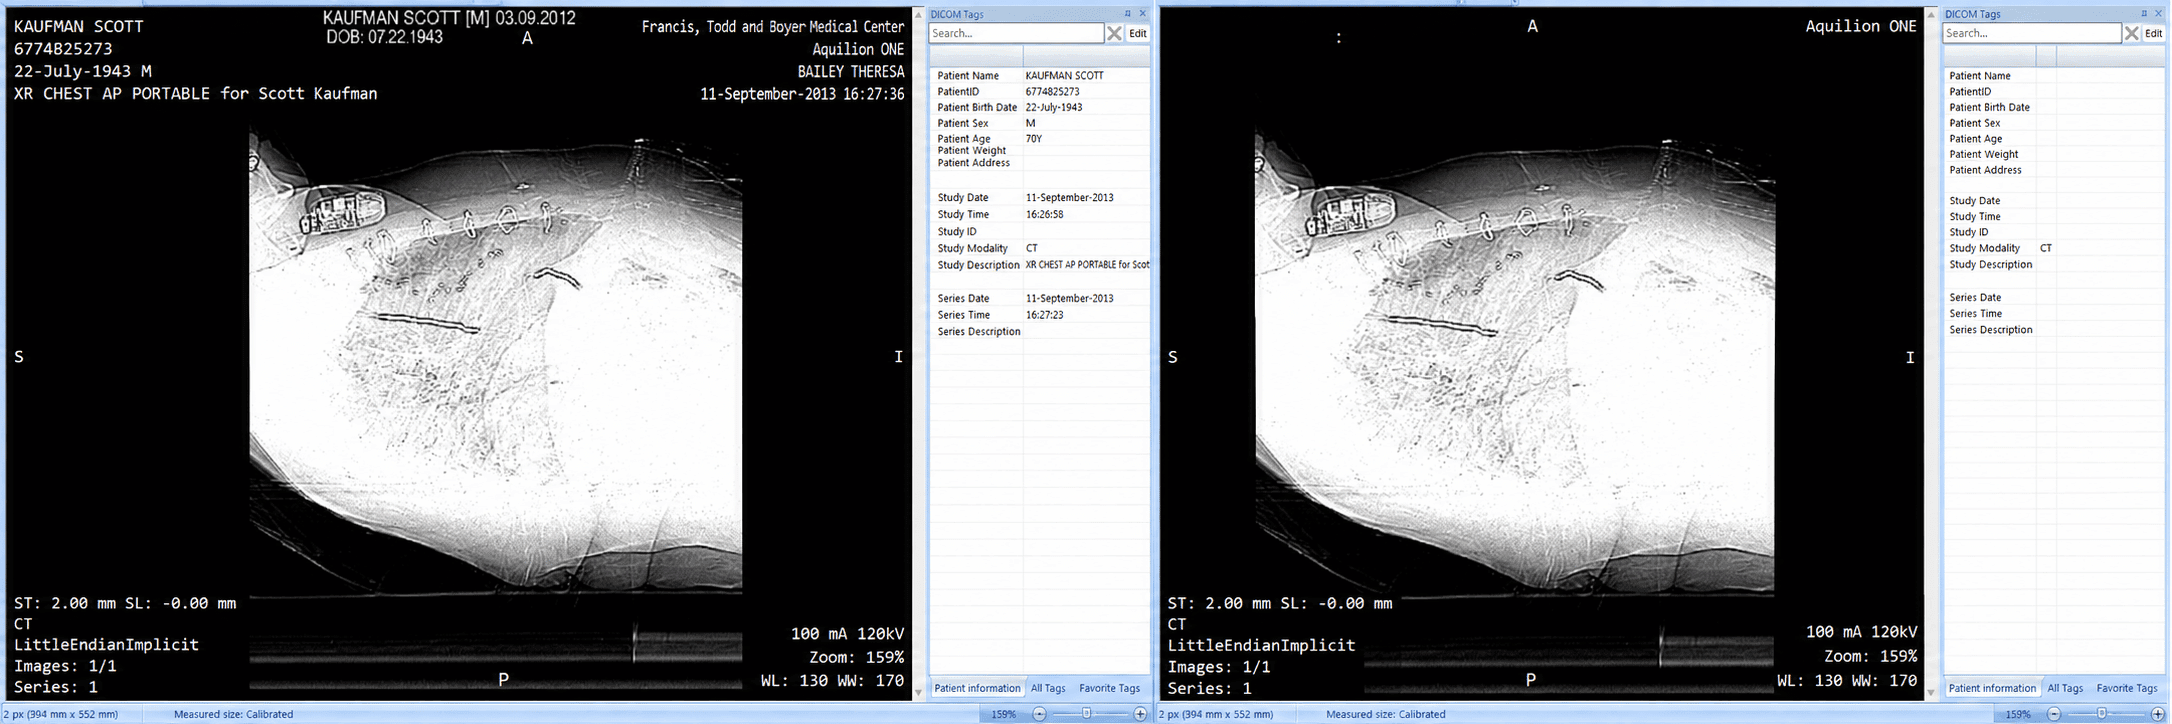
- OCR képformátumú dokumentumokhoz. A Proactive DLP™ a beolvasott űrlapokat, lefényképezett papírokat és nem kereshető PDF-fájlokat ugyanúgy olvassa be, mint a szöveges dokumentumokat. Egy kizárólag beolvasott formában létező kijelölési űrlap vagy DICOM-beolvasás így már nem jelent többé „vakfoltot”
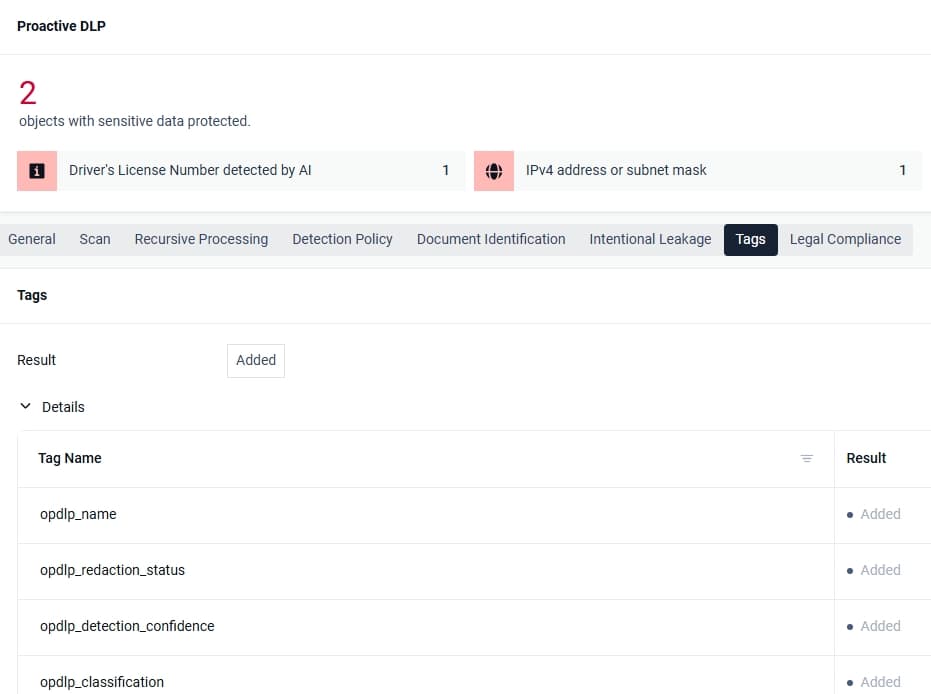
- Osztályozás és címkézés, amelynek eredményeként egy rekord jön létre. A Proactive DLP™ az észlelt tartalmakat előre meghatározott érzékenységi szintek alapján osztályozza, és osztályozási címkéket ágyaz be a feldolgozott fájlba. Ezek a címkék egy SIEM-platformba vagy dokumentumkezelő rendszerbe kerülnek, amely az egyes észleléseket összegezve átfogó képet ad arról, hogy hol találhatók a szabályozott adatok. A dokumentumazonosítás kategóriaszintű osztályozást biztosít az azonosító és pénzügyi dokumentumok esetében.
Az átviteli pontokon végzett tartalomellenőrzés a fájlok mozgása közben figyeli őket: feltöltések, letöltések, e-mail-mellékletek, cserélhető adathordozók és felügyelt átvitelek. A valós forgalomból épít fel térképet, nem pedig az inaktív tárhelyek feltérképezéséből, ami azt jelenti, hogy a kép az adatfolyamok során alakul ki, és a soha nem mozgó archívumok felderítésével kell párosítani.
Proactive DLP befut MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , és MetaDefender Managed File Transfer .
A gyakorlati lépés
Az incidensről szóló értesítési lista egy olyan leltározási probléma, amelyet időnyomás alatt kell megoldani. Az incidens közbeni elkészítése azt jelenti, hogy rekonstruálni kell, hogy mely személyek kategóriái jelennek meg az egyes fájlokban, és azok a kategóriák, amelyeket senki sem dokumentált, azok maradnak ki.
Az IBM „2026-os adatvédelmi incidensek költségei” című jelentése szerint az egészségügyi szektorban az átlagos adatvédelmi incidens költsége 6,64 millió dollár, ami tizenharmadik egymást követő évben a legmagasabb érték az összes iparág közül. Az incidensek felismeréséhez és megfékezéséhez szükséges átlagos idő 247 napra rúgott, míg a cserélhető adathordozók és az ellátási lánc megsértése esetén ez az idő a leghosszabb, 258 nap volt. A tartalomellenőrzési pont mindkét esetet lefed.
Kezdje a másik irányból. Irányítsa a Proactive DLP™ technológiát a környezetében már mozgó fájlfolyamokra, és osztályozza a visszaérkező adatokat. A címkék felhalmozódnak a nem pácienseiről tárolt személyes adatok nyilvántartásába.
