A New Jersey állambeli Somersetben székhellyel rendelkező CareCloud egészségügyi szoftvergyártó megerősítette, hogy 2026 márciusában támadás érte az egyik EHR (elektronikus egészségügyi nyilvántartás) környezetét. A támadás több mint 3,7 millió embert érintett. Az HHS (Egészségügyi és Szociális Szolgáltatások Minisztériuma) Polgári Jogi Hivatal adatvédelmi incidens-portálja most már az év legnagyobb egészségügyi adatvédelmi incidensei között tartja számon az esetet. Ez a besorolás a HIPAA Journalból (2026. augusztus)című kiadványból származik. A nyomozók a jogosulatlan hozzáférést körülbelül hat napos időszakra datálták, és a támadó állítása szerint ebben az időben sikerült adatbázisokat eltulajdonítania.
Mindössze hat napos hozzáférés alatt több millió teljes betegadatot sikerült összegyűjteni.
Éppen ez a tartózkodási idő és a kár közötti különbség az, amit érdemes alaposan megvizsgálni. A hozzáférés-ellenőrzés határozza meg, hogy egy behatoló mennyi ideig maradhat a rendszerben. Azok a fájlok, amelyekhez hozzáfér, pedig meghatározzák, hogy mennyit ér az a behatolás – és éppen ezt a változót hivatott a Proactive DLP™ megváltoztatni, még mielőtt a támadó egyáltalán eljutna odáig.
Mit ért el a támadó?
A CareCloud megerősítette az érintett adatkategóriákat, és a kombinációjuk sokkal fontosabb, mint bármelyik mező önmagában. Az érintett rekordok a következők közül néhányat tartalmaztak:
- Nevek és lakcímek
- Születési dátumok
- Társadalombiztosítási számok
- Jogosítvány és egyéb hatóság által kiadott azonosítószámok
- Pénzügyi számlaszámok
- Hitel- és betéti kártyaszámok
- Orvosi információk és egészségbiztosítási adatok
Egy ellopott kártyaszámnak lejár a érvényessége. A születési dátum azonban – társítva a társadalombiztosítási számmal és a diagnózissal – nem. Az adatlopás során ellopott minden egyes adat elegendő volt ahhoz, hogy hitelkeretet nyissanak és csalárd kárigényeket nyújtsanak be. Ezen felül elegendő információt tartalmazott ahhoz is, hogy meggyőző ürügyet teremtsenek a beteg vagy az egészségügyi szolgáltatója elleni következő támadáshoz.
Ennek az értéknek egyetlen része sem attól függ, hogy a behatoló felismeri-e, mit talált: egy olyan szabályzat, amely ezeket a mezőket hash-kóddal titkosítja vagy kitakarja, mielőtt a fájl a tárolóba kerülne, megszünteti az értéket, függetlenül attól, hogy végül ki olvassa el.
Az eladói réteg összpontosítja a károkat
A CareCloud a HIPAA értelmében üzleti partnerként működik, és több mint 45 000 szolgáltatóval áll kapcsolatban. Így történt, hogy egyetlen, biztonsági réssel érintett környezet hatással volt több ezer érintett szervezet betegeire, akik közül senki sem gyakorolt ellenőrzést a szóban forgó környezet felett.
Ezen szolgáltatók mindegyike továbbra is köteles értesíteni betegeit az adatvédelmi incidensről, és továbbra is viseli a hírnévromboló következményeket. A szolgáltatók koncentrációja miatt egy behatolás közös felelősséggé válik, ezért a szabályozás hatálya alá tartozó szervezet nevében kezelt adatok ugyanolyan alapos ellenőrzést érdemelnek, mint a szervezeten belül tárolt adatok. Az IBM 2026-os jelentése szerint az átlagos egészségügyi adatvédelmi incidens költsége 6,64 millió dollár, ami tizenharmadik egymást követő évben a legmagasabb az összes iparág közül, míg az Egyesült Államokban az összes szektorra vetítve az átlag 11,5 millió dollár. Egyik adat sem veszi figyelembe, hogy egy incidens hogyan terjed el a szolgáltatói hálózatban.
Hol tárolják valójában a betegek érzékeny adatait?
Az egészségügyi adatvédelmi incidensekről szóló viták általában az adatbázisokban tárolt rekordokra összpontosítanak. A gyakorlatban azonban a védett egészségügyi adatok (PHI) fájlokban halmozódnak fel. Ilyen példák lehetnek a beolvasott felvételi űrlapok, a lefényképezett és PDF-formátumban csatolt biztosítási kártyák, a kártérítési iratok, az exportált táblázatok, a DICOM (Digital Imaging and Communications in Medicine) vizsgálati eredmények, valamint az orvosi rendelő és a számlázási szolgáltató között továbbított e-mail mellékletek.
Ezeket a fájlokat nehezebb leltározni, mint egy adatbázis-oszlopot, és olyan helyeken rejtenek el adatokat, ahová a szöveges keresés soha nem jut el:
- Beolvasott és lefényképezett dokumentumok, amelyeknél az azonosítók kizárólag pixelek formájában jelennek meg
- A Microsoft Office-fájlokban található kivágott képek, amelyek megőrzik azt a területet, amelyet a szerző úgy hitt, hogy törölt
- Láthatatlan vagy nagyon apró szöveg, amelyet arra használnak, hogy elrejtsék az adatokat a lektor elől
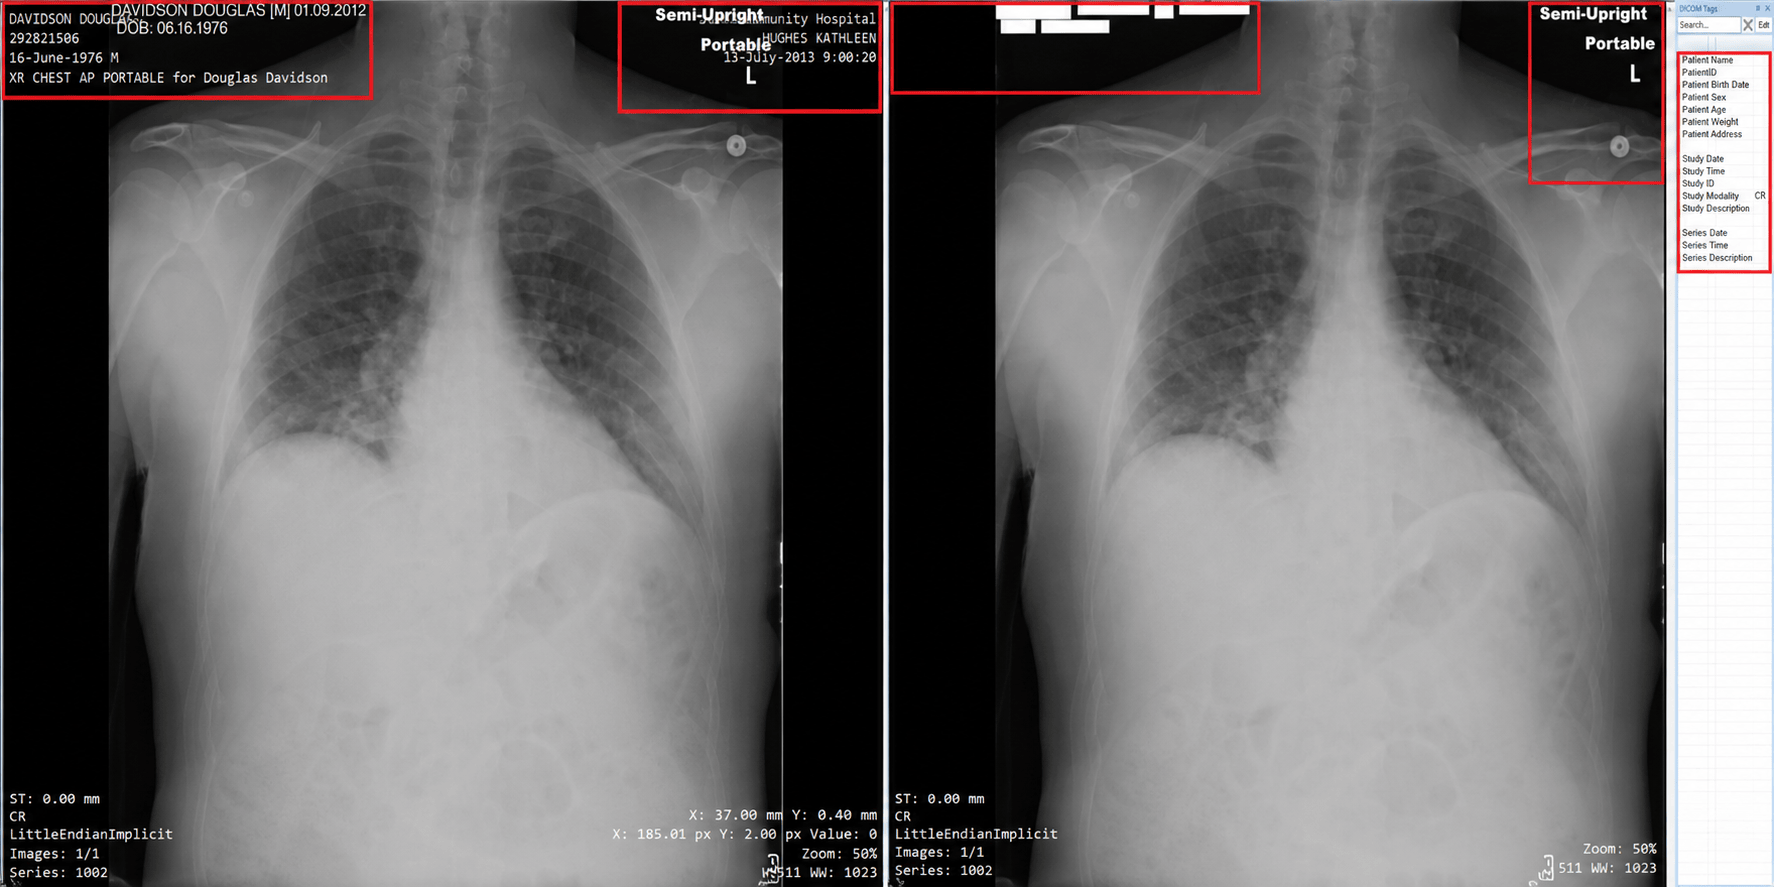
- DICOM-fejlécek és beégetett megjegyzések, amelyek a kép mellett a betegre, az orvosra és az intézményre vonatkozó adatokat is tartalmazzák
- A fájl metaadatai, például a szerző, a GPS-koordináták és a módosítási előzmények
Egy fájl minden olyan másolata, amely az azonosítóit olvasható formában tárolja, egy újabb rekordot jelent, amelyhez bárki hozzáférhet, aki eléri azt a tárolóhelyet, ahol a fájl található.
A Proactive DLP™ korlátozza, hogy egy adatvédelmi incidens milyen adatokat tehet közzé
A Proactive DLP™ technológia a fájlok mozgásának pontjain ellenőrzi a fájlok tartalmát, majd az eredmények alapján végrehajtja a szabályzatban meghatározott intézkedést. Több mint 125 fájltípust fed le, és rekurzív módon vizsgálja a fájlokat, így az archívumokat, a beágyazott objektumokat és a beágyazott rétegeket is átvizsgálja, nem pedig kihagyja őket.
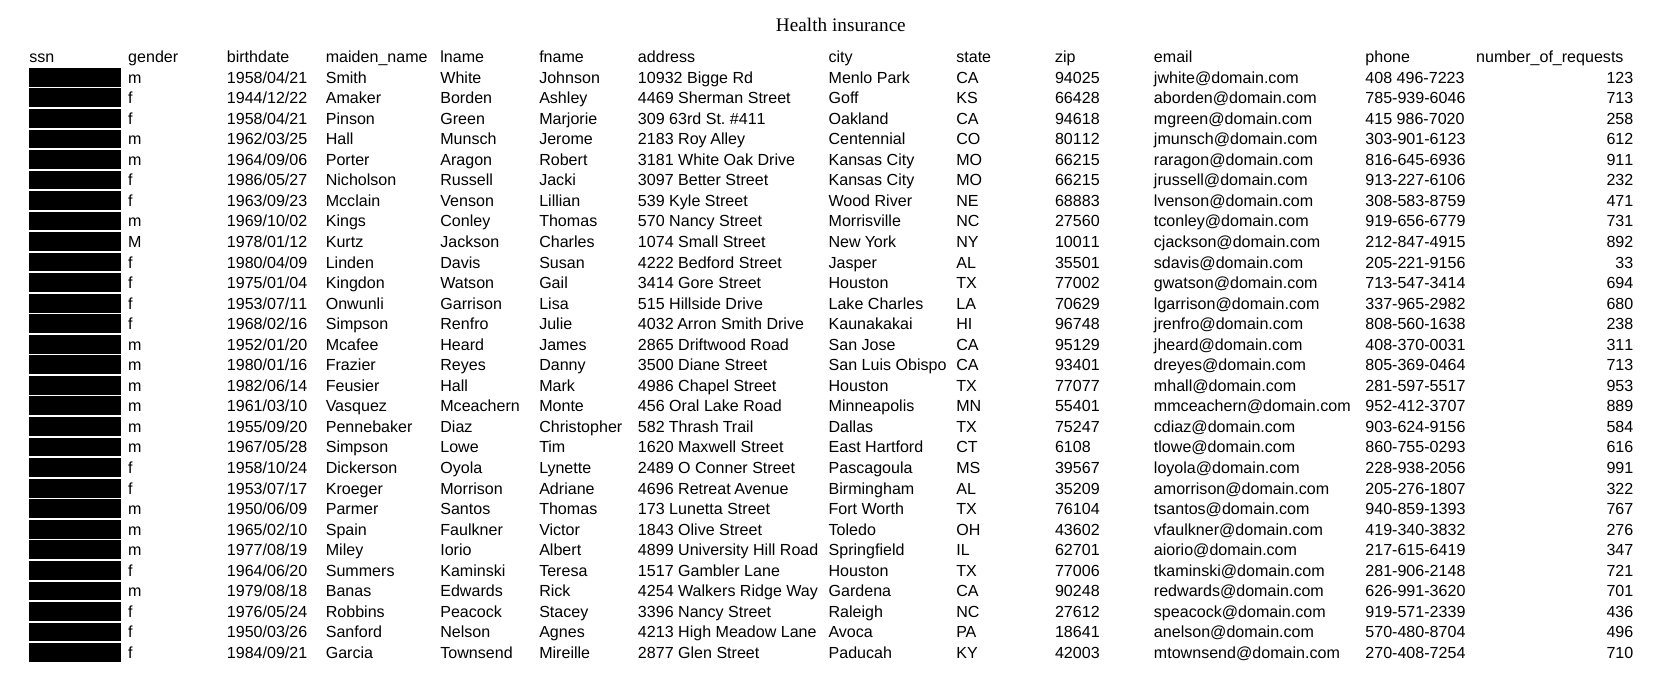
Az adatfelismerés szorosan követi a CareCloud által jelentett kategóriákat. A beépített, mesterséges intelligencián alapuló felismerők a társadalombiztosítási számokat, hitelkártyaszámokat, jogosítványszámokat, nemzeti azonosítószámokat, útlevélszámokat és születési dátumokat fedik le. A lefedettség kiterjed a személynevekre, telefonszámokra, gyakori egészségügyi állapotokra, vércsoportokra, nemzeti gyógyszerkódokra, valamint a reguláris kifejezésekkel definiált egyéni mintákra is. Az OCR kiterjeszti ezt a lefedettséget a nem kereshető PDF-ekre és képfájlokra is. Egy beolvasott biztosítási űrlapot ugyanúgy olvas el, mint egy szöveges dokumentumot.
Miután a tartalom azonosításra került, az irányelv határozza meg, mi történik vele:
- A szerkesztés és a helyettesítés elrejti az azonosítókat, miközben megőrzi a dokumentum szerkezetét és olvashatóságát, bármilyen formátumban, beleértve a PDF, Word, Excel, PowerPoint, CSV és az OCR-feldolgozott képeket is.
- A hash-elés az azonosítót SHA-256, SHA-384 vagy SHA-512 algoritmusok segítségével visszafordíthatatlan értékre cseréli, ami lehetővé teszi az elemzések folytatását és az adatok harmadik felekkel való megosztását anélkül, hogy az élő azonosítókat át kellene helyezni
- A DICOM-anonimizálás eltávolítja a fejlécből a beteg-, vizsgálati és orvosadatokat, valamint opcionálisan a beégetett megjegyzéseket is, az alapértelmezett beállítás pedig a HIPAA Safe Harbor rendelkezésén alapul
- A metaadatok eltávolítása törli a szerző, a GPS és a verzió mezőket a képekből, az Office-fájlokból és a PDF-fájlokból
- A kivágott területek eltávolítása véglegesen törli a Microsoft Office-fájlok rejtett képrészeit
- A címkézés és az osztályozás az észlelési eredményt magába a fájlba ágyazza, így a SIEM (biztonsági információ- és eseménykezelő rendszer) vagy a dokumentumkezelő rendszer számára alapot biztosít a további intézkedésekhez
- A blokkolás teljesen leállítja a fájl átvitelét, ha a szabályzat nem engedélyezi a tartalom továbbítását
A Proactive DLP™ technológia az alábbi rendszerekben működik: MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , valamint MetaDefender Managed File Transfer . Ezek együttesen biztosítják a szabályok érvényesítését a webes feltöltések, az e-mailek, a cserélhető adathordozók és a fájlátviteli munkafolyamatok során.
Az a változó, amelyet még mindig befolyásolhatsz
A támadás időtartamát a támadó határozza meg. Az ennek végén várható adatok olvashatóságát a szabályzat határozza meg, még a támadás megkezdése előtt. Egy olyan betegadatlap, amelyben a társadalombiztosítási számot hash-kóddal titkosították, a beolvasott mellékleteket pedig kitakarták, lényegesen kisebb kárt jelent, mint ugyanazon adatlap sértetlen formában történő tárolása.
Az egészségügyi szervezetek és az azokat kiszolgáló beszállítók számára ez azt jelenti, hogy az azonosíthatóság eltávolítását nem a jelentéskészítéskor végzett tisztításként, hanem az adatbeolvasás és -átvitel során alkalmazandó ellenőrzésként kell kezelniük. Döntsék el, hogy mely azonosítókra van valóban szüksége az egyes rendszereknek, majd ezt a döntést minden beérkező fájlra alkalmazzák. Azok a csapatok, amelyek ezt a hiányosságot szeretnék pótolni, kezdetként megvizsgálhatják, hogy a Proactive DLP™ technológia hogyan alkalmazza az adatok kitakarását, hash-elését és anonimizálását még mielőtt azok elhagynák a tárolóhelyet.

