A felderítő eszközök egy egyszerű alapelven működnek: azonosítani kell a káros fájlt, mielőtt az kárt okozna. Ez az alapelv azonban megdől abban a pillanatban, amikor egy eddig ismeretlen fenyegetés jelenik meg. Egy „ zero-day ” típusú támadás, egy újszerű elrejtési technika vagy egy mesterséges intelligencia által generált rosszindulatú kód esetében nincs összehasonlítható szignatúra, és nincs olyan bevált viselkedési minta sem, amely alapján jelzésre kerülhetne.
Az AV-Comparatives elismert szakértőként ismert arról, hogy szigorúan értékeli a víruskereső motorokat, és őszintén beszámol a hiányosságokról. Ez a teszt az AV-Comparatives legfrissebb kutatásait mutatja be a leggyakoribb fájltípusok és forgatókönyvek esetében alkalmazott legújabb kihasználási technikákról, valamint arról, hogy az OPSWATDeep CDR™ technológiája hogyan állja meg a helyét ezekkel a fenyegetésekkel szemben.
Hogyan tesztelte az AV-Comparatives a Deep CDR™ technológiát?
Az AV-Comparatives, a vállalati biztonsági szoftverek tesztelésének elismert független szakértője, értékelte a MetaDefender™-ben megvalósított Deep CDR™ technológiát: Core.
Ahelyett, hogy elvont fájlmintákra támaszkodott volna, a teszteseteit azoknak a támadási forgatókönyveknek a köré építette, amelyekkel a vállalatok általában szembesülnek.
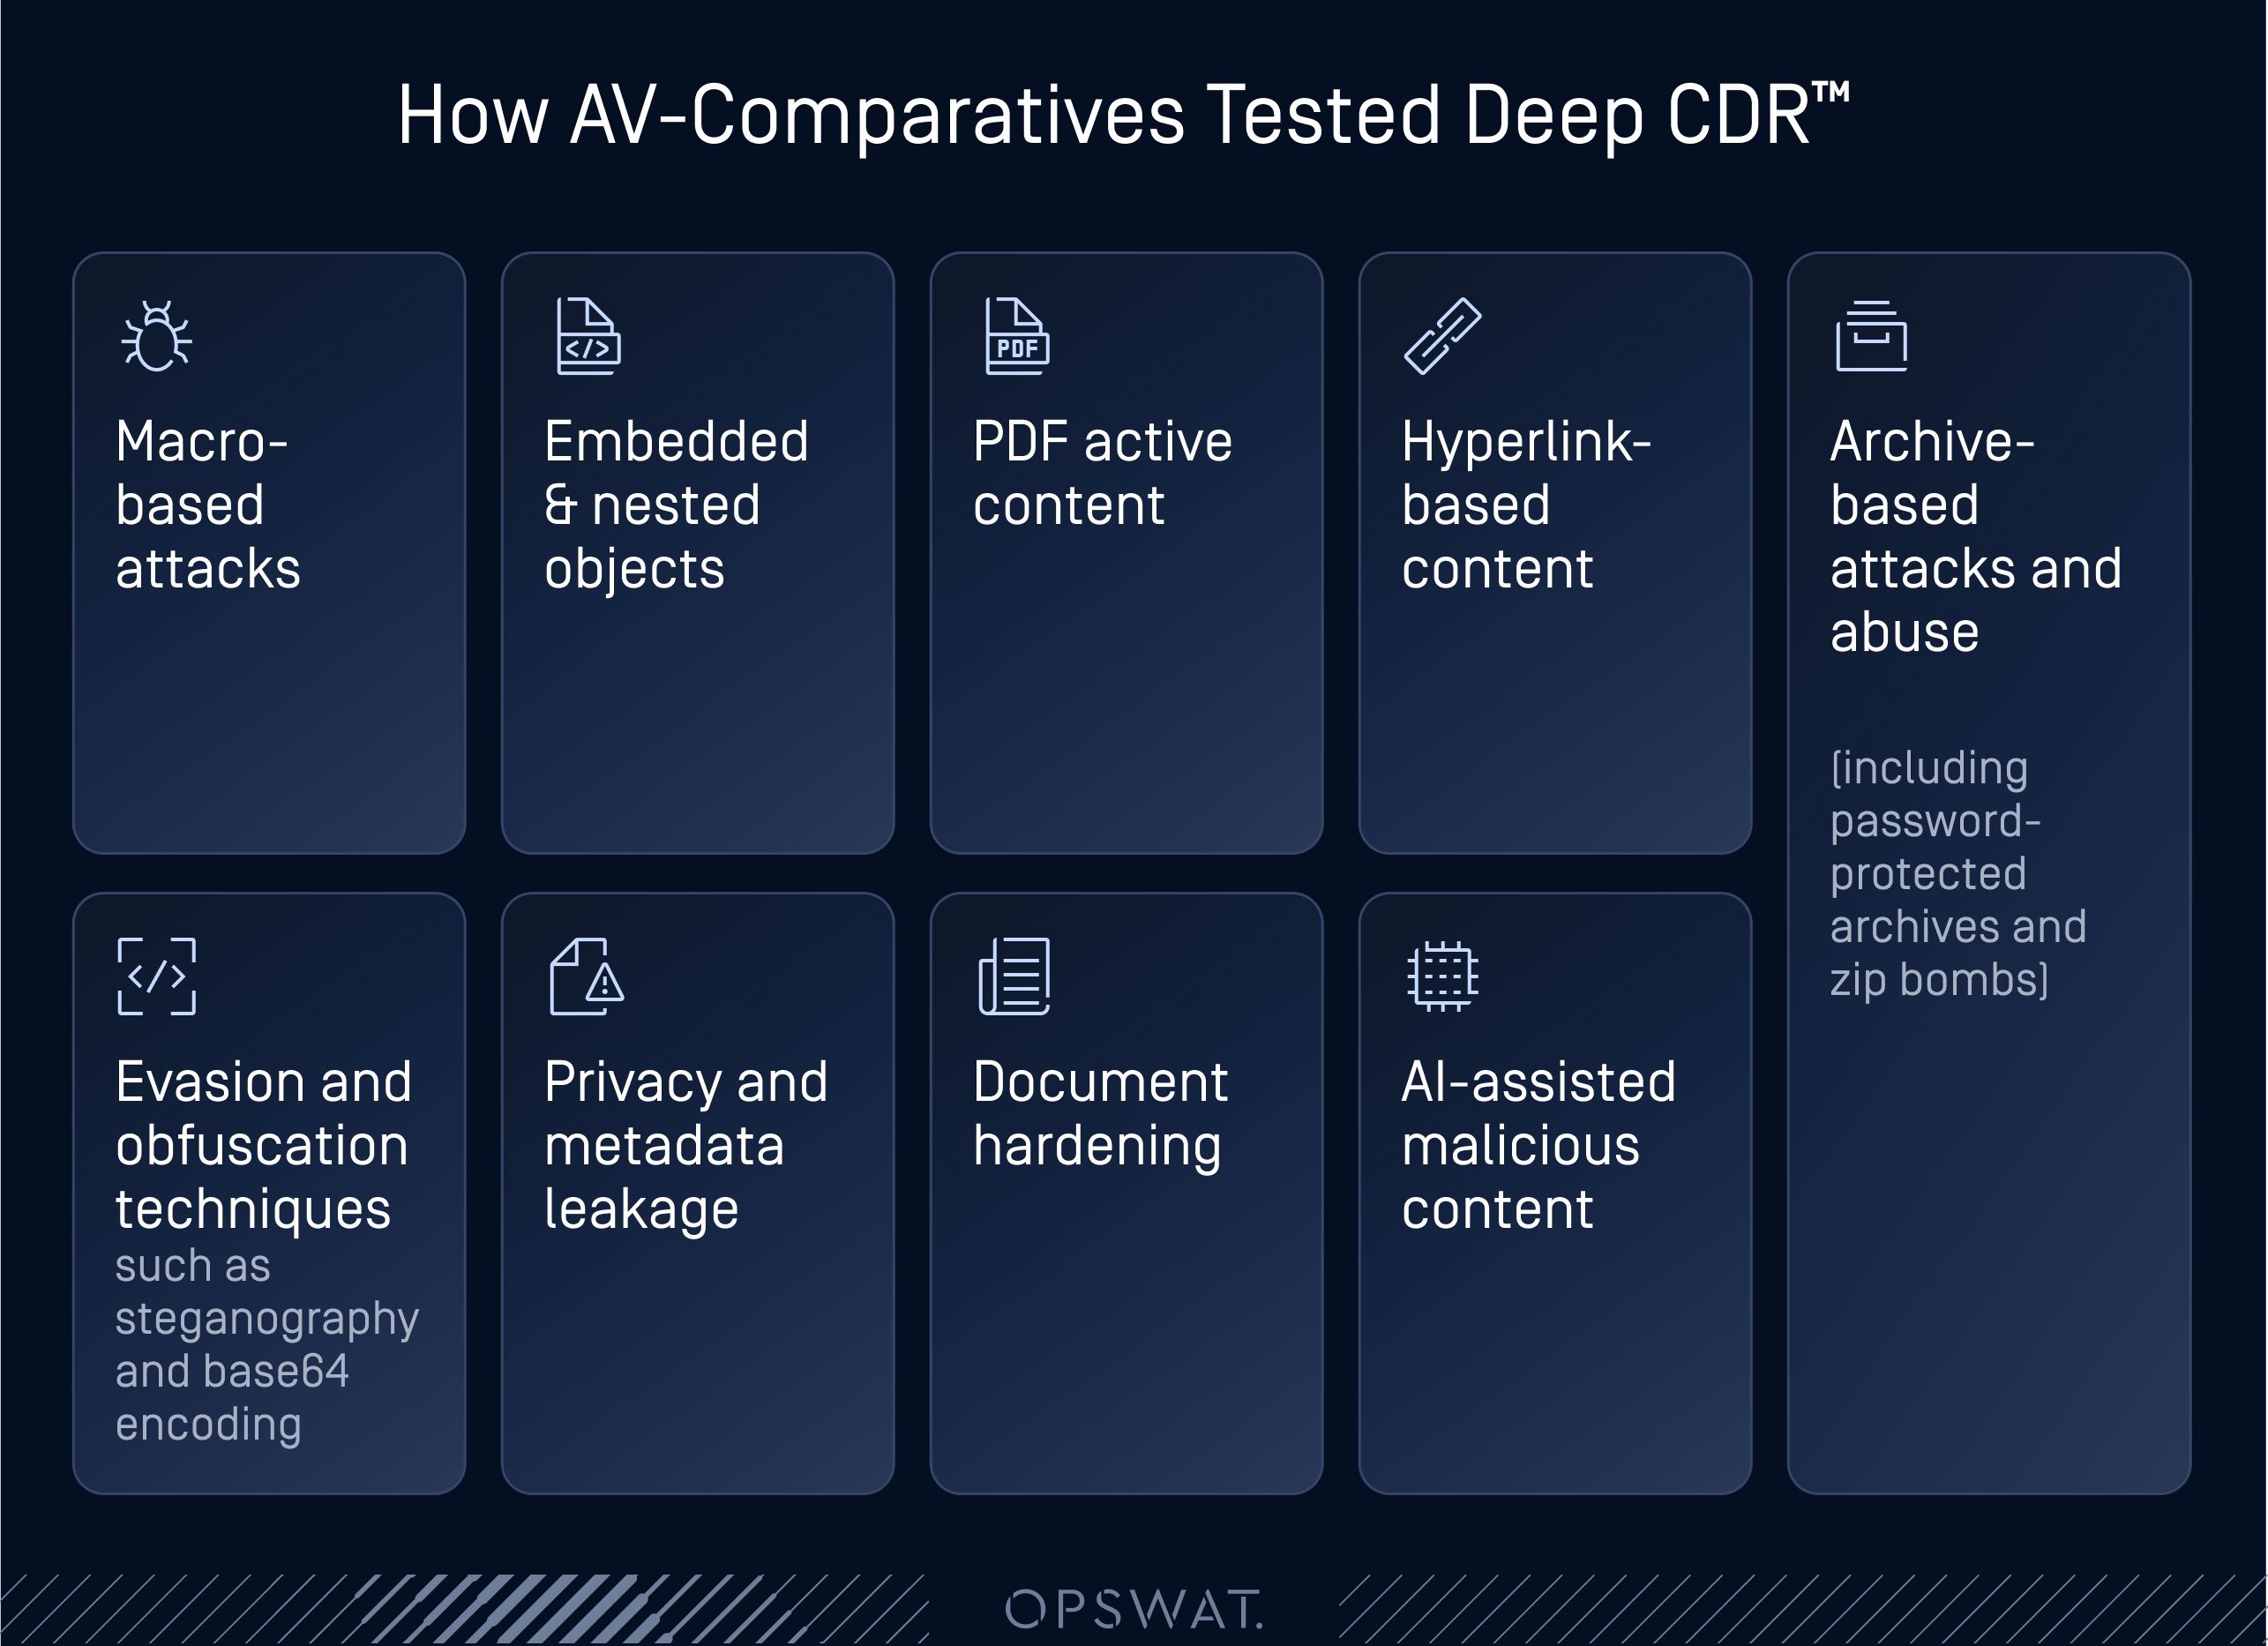
Minden tesztesetet egyszerre két szempont alapján értékeltünk: hogy a fenyegetést teljes mértékben semlegesítették-e, és hogy az így kapott fájl megőrizte-e szerkezetét, formázását és használhatóságát. Ez különbözteti meg a laboratóriumi szintű tisztítási tesztet egy egyszerű felderítési ellenőrzőlistától.
Az eredmények röviden
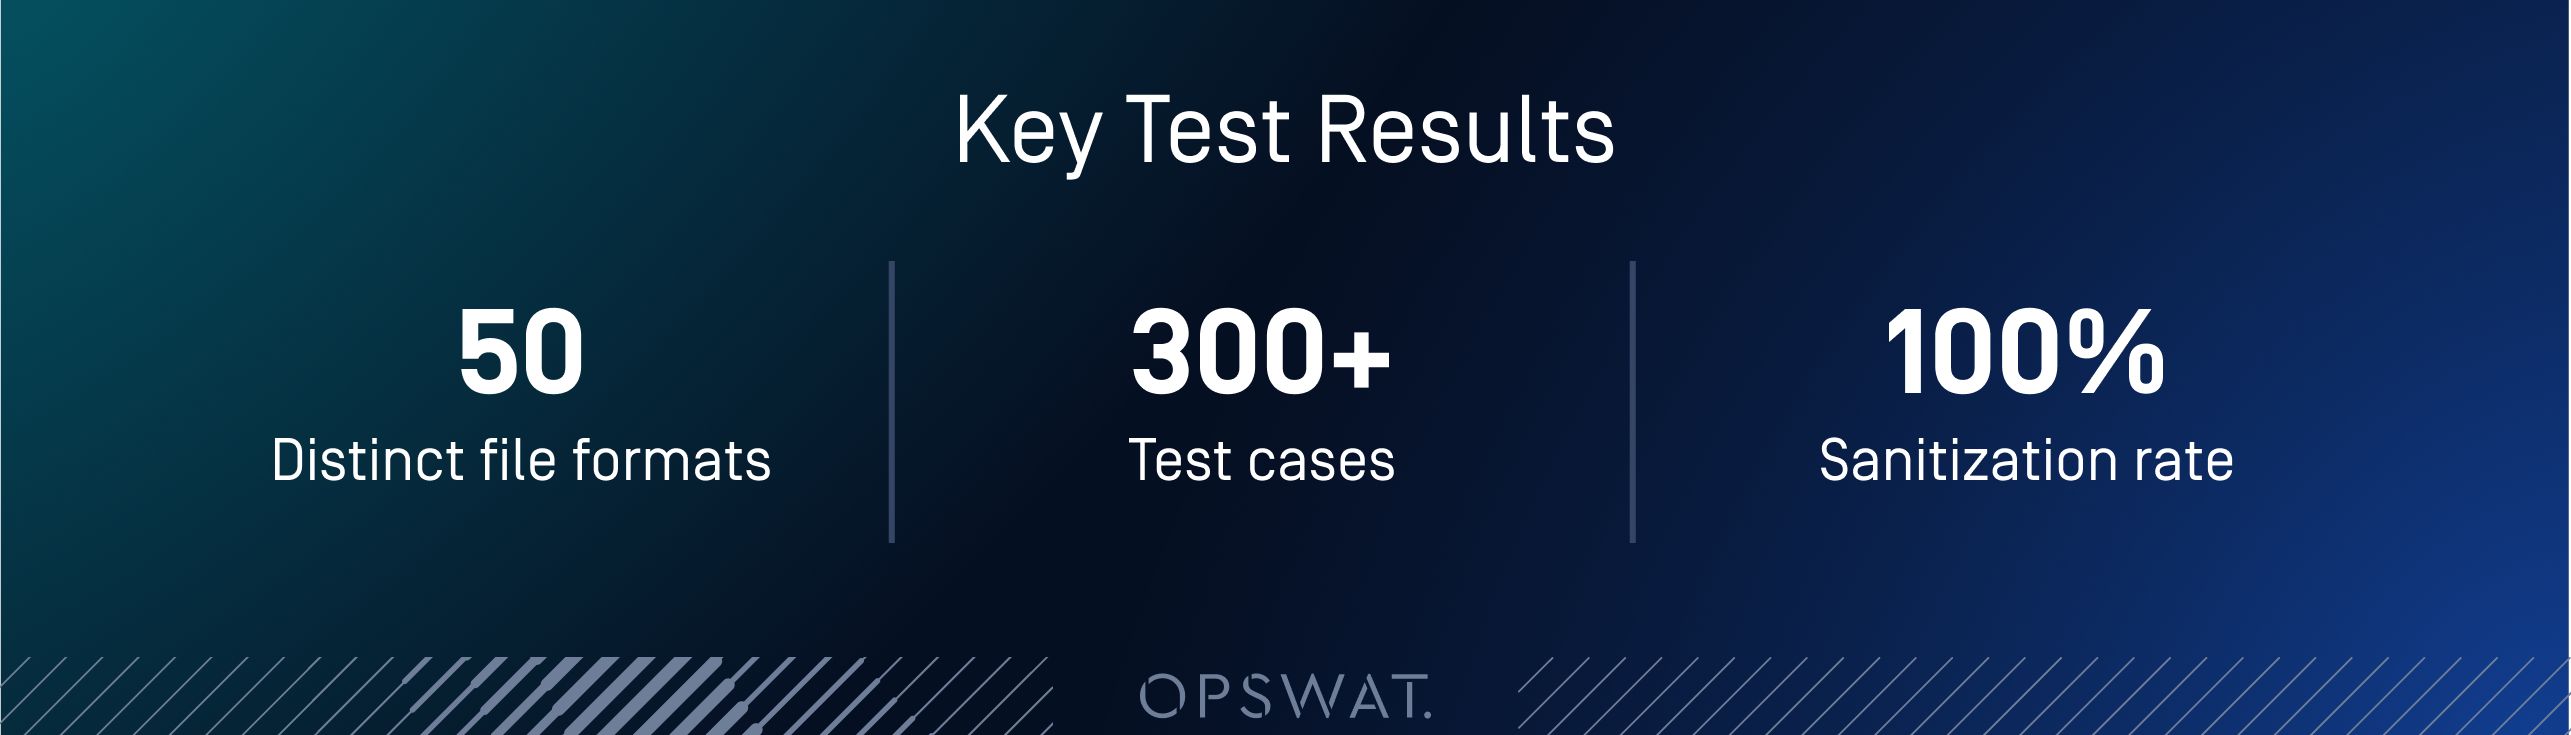
Minden forgatókönyv-kategóriát teljes mértékben megtisztítottunk a tesztelt munkafolyamat-konfiguráció keretében, beleértve az alábbiakban bemutatott technikákat is: beágyazott objektumok kihasználása, kép-szteganográfia, QR-kódokban elrejtett tartalom, SVG-fájlokban található aktív tartalom, valamint makróalapú és archívumalapú támadások.
Érdemes megjegyezni, hogy ide tartoztak azok a tesztesetek is, amelyeket kifejezetten a mesterséges intelligencia által támogatott rosszindulatú tartalmakra építettek: olyan fájlok, amelyek mesterséges intelligencia által generált kódelrejtést, szkripteket és szerkezetileg megtévesztő elemeket tartalmaztak. Ezeket ugyanazokkal a tisztítási mechanizmusokkal dolgozták fel, mint a hagyományos módon kialakított támadásokat, és az eredményben nem volt különbség attól függően, hogy a rosszindulatú tartalom hogyan jött létre.
A hűség szempontjából a rekonstruált fájlok megőrizték elrendezésüket, formázásukat, képeiket, táblázataikat, képleteiket, megjegyzéseiket és navigációs elemeiket, miközben a kockázatot jelentő tartalmakat – például a makrókat és a beágyazott objektumokat – pontosan ott távolították el, ahol a beállított szabályzat azt előírta.
A Deep CDR™ technológia a gyakorlatban: Hogyan működik valójában a fertőtlenítés?
Az AV-Comparatives tesztjében szereplő forgatókönyv-kategóriák szorosan leképezik a közelmúltban dokumentált támadásokat és technikákat. Az alábbi példák szemléltetik, hogyan néz ki a „100%-os tisztítás” fájlszinten.
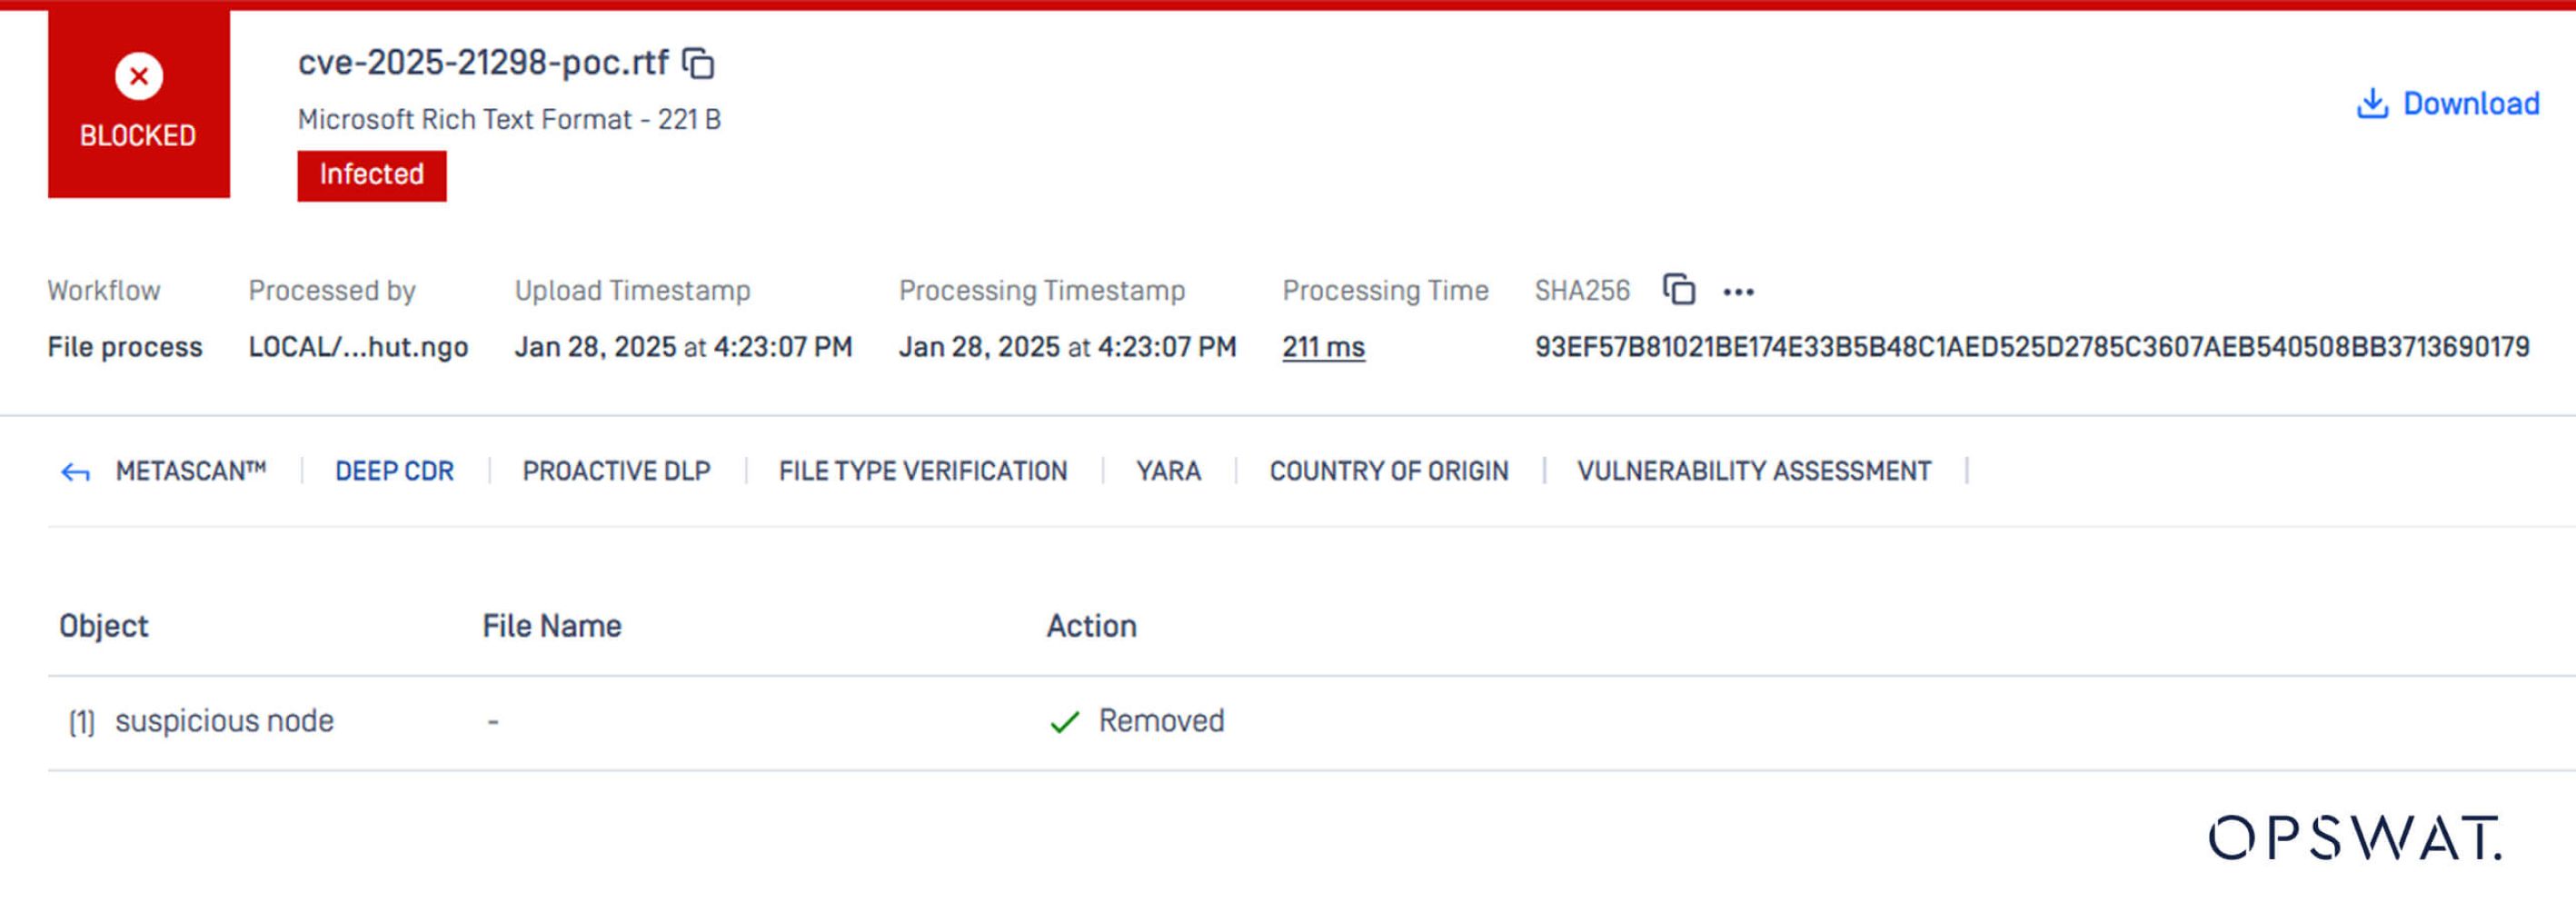
Az RTF-ben beágyazott objektumok (Zero-day -alapú RCE-védelem)
A CVE-2025-21298, a Windows OLE-könyvtárban található, kattintás nélküli távoli kódfuttatási sebezhetőséget egyszerűen úgy lehet kiváltani, hogy az Outlookban megtekintjük egy rosszindulatú RTF-fájl előnézetét, anélkül, hogy bármire is kattintanánk.
Ennek megoldásához elegendő a Deep CDR™ Technology beállításaiban engedélyezni az „Beágyazott objektum eltávolítása” házirendet az RTF-formátum esetében.
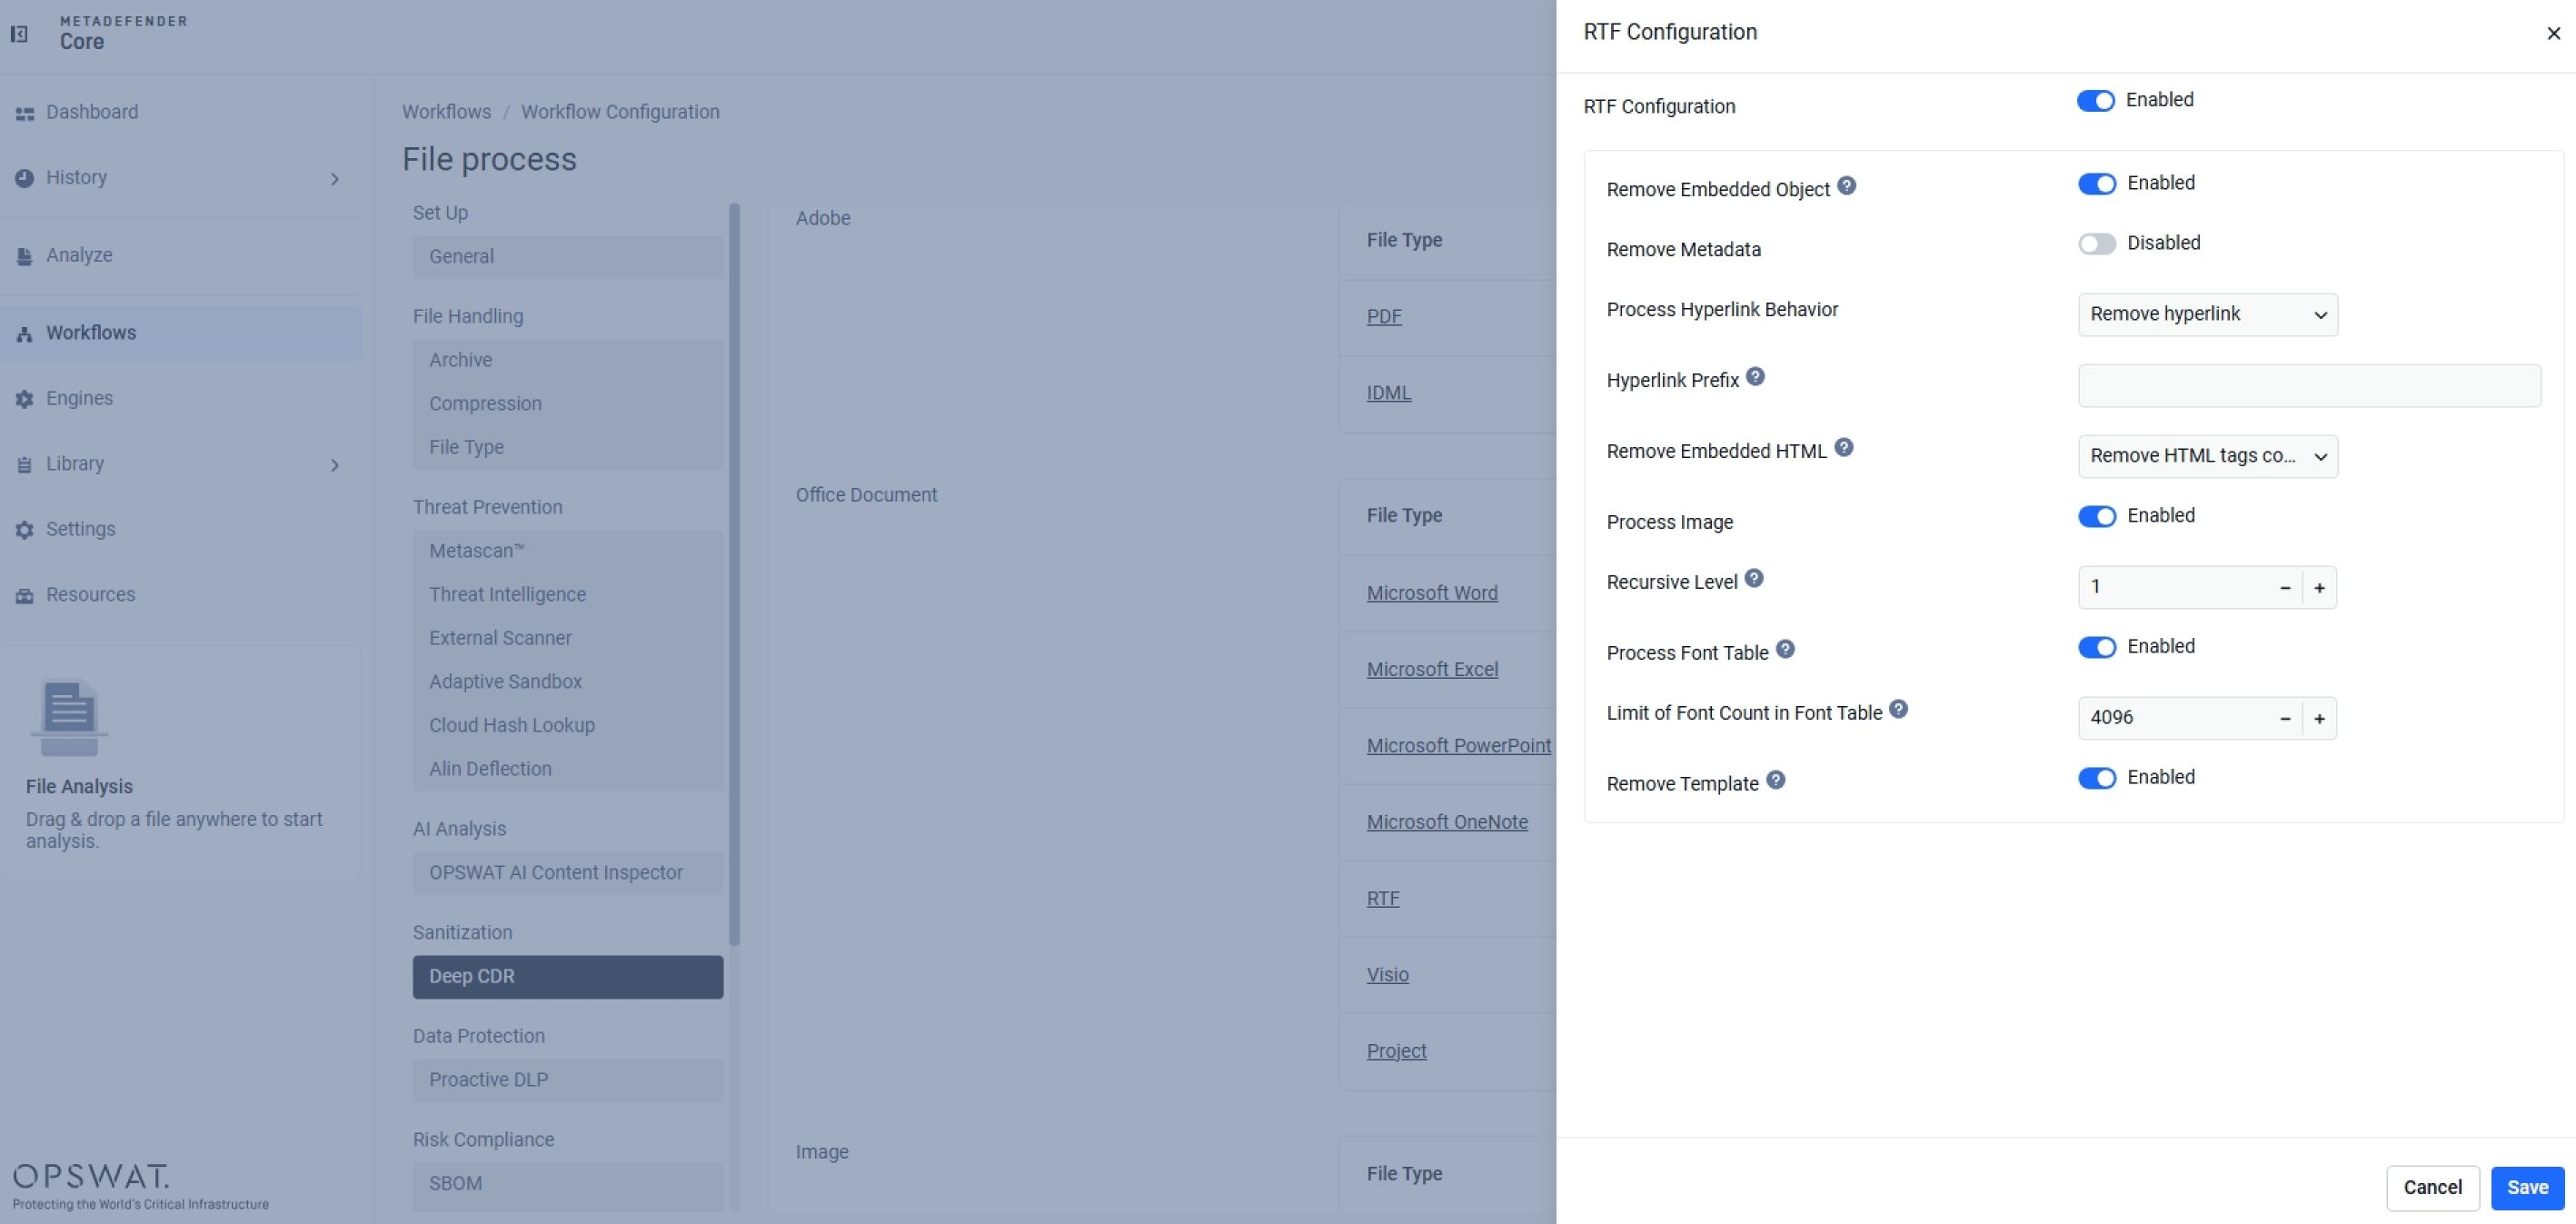
A Deep CDR™ technológia a beágyazott OLE-objektumot tiltott csomópontként azonosítja, és az újjáépítés során eltávolítja azt, így semlegesítve a támadási útvonalat – függetlenül attól, hogy az adott sebezhetőséget valaha is nyilvántartásba vették-e.
Pixelszintű rejtjelzés képekben
A képalapú szteganográfia a hasznos adatokat bit- vagy képpontszinten rejti el; ez a technika a hagyományos kártevőellenes vizsgálatok számára szinte láthatatlan.
Az olyan ingyenes rejtjelzési programok használatával, mint az 1-2 Steganography, az OpenStego és a QuickStego, a támadók néhány perc alatt és csupán néhány sor kóddal képesek rosszindulatú programokat létrehozni.
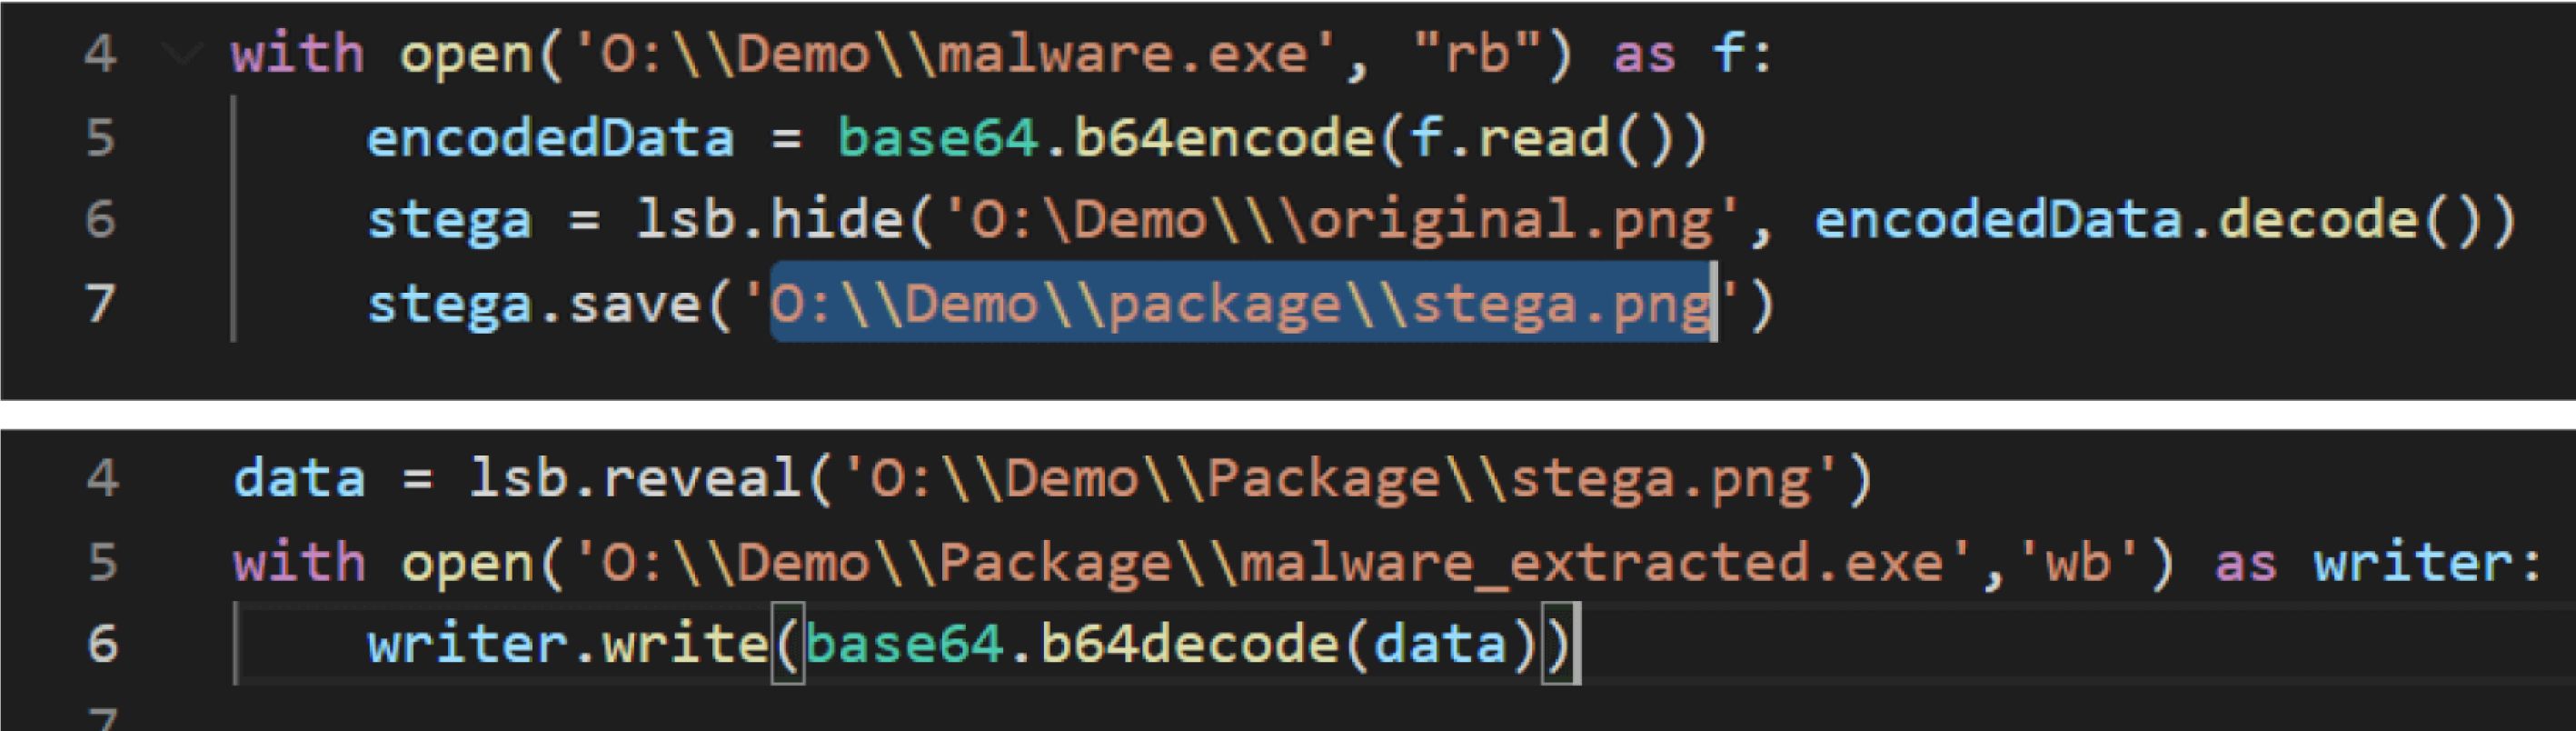
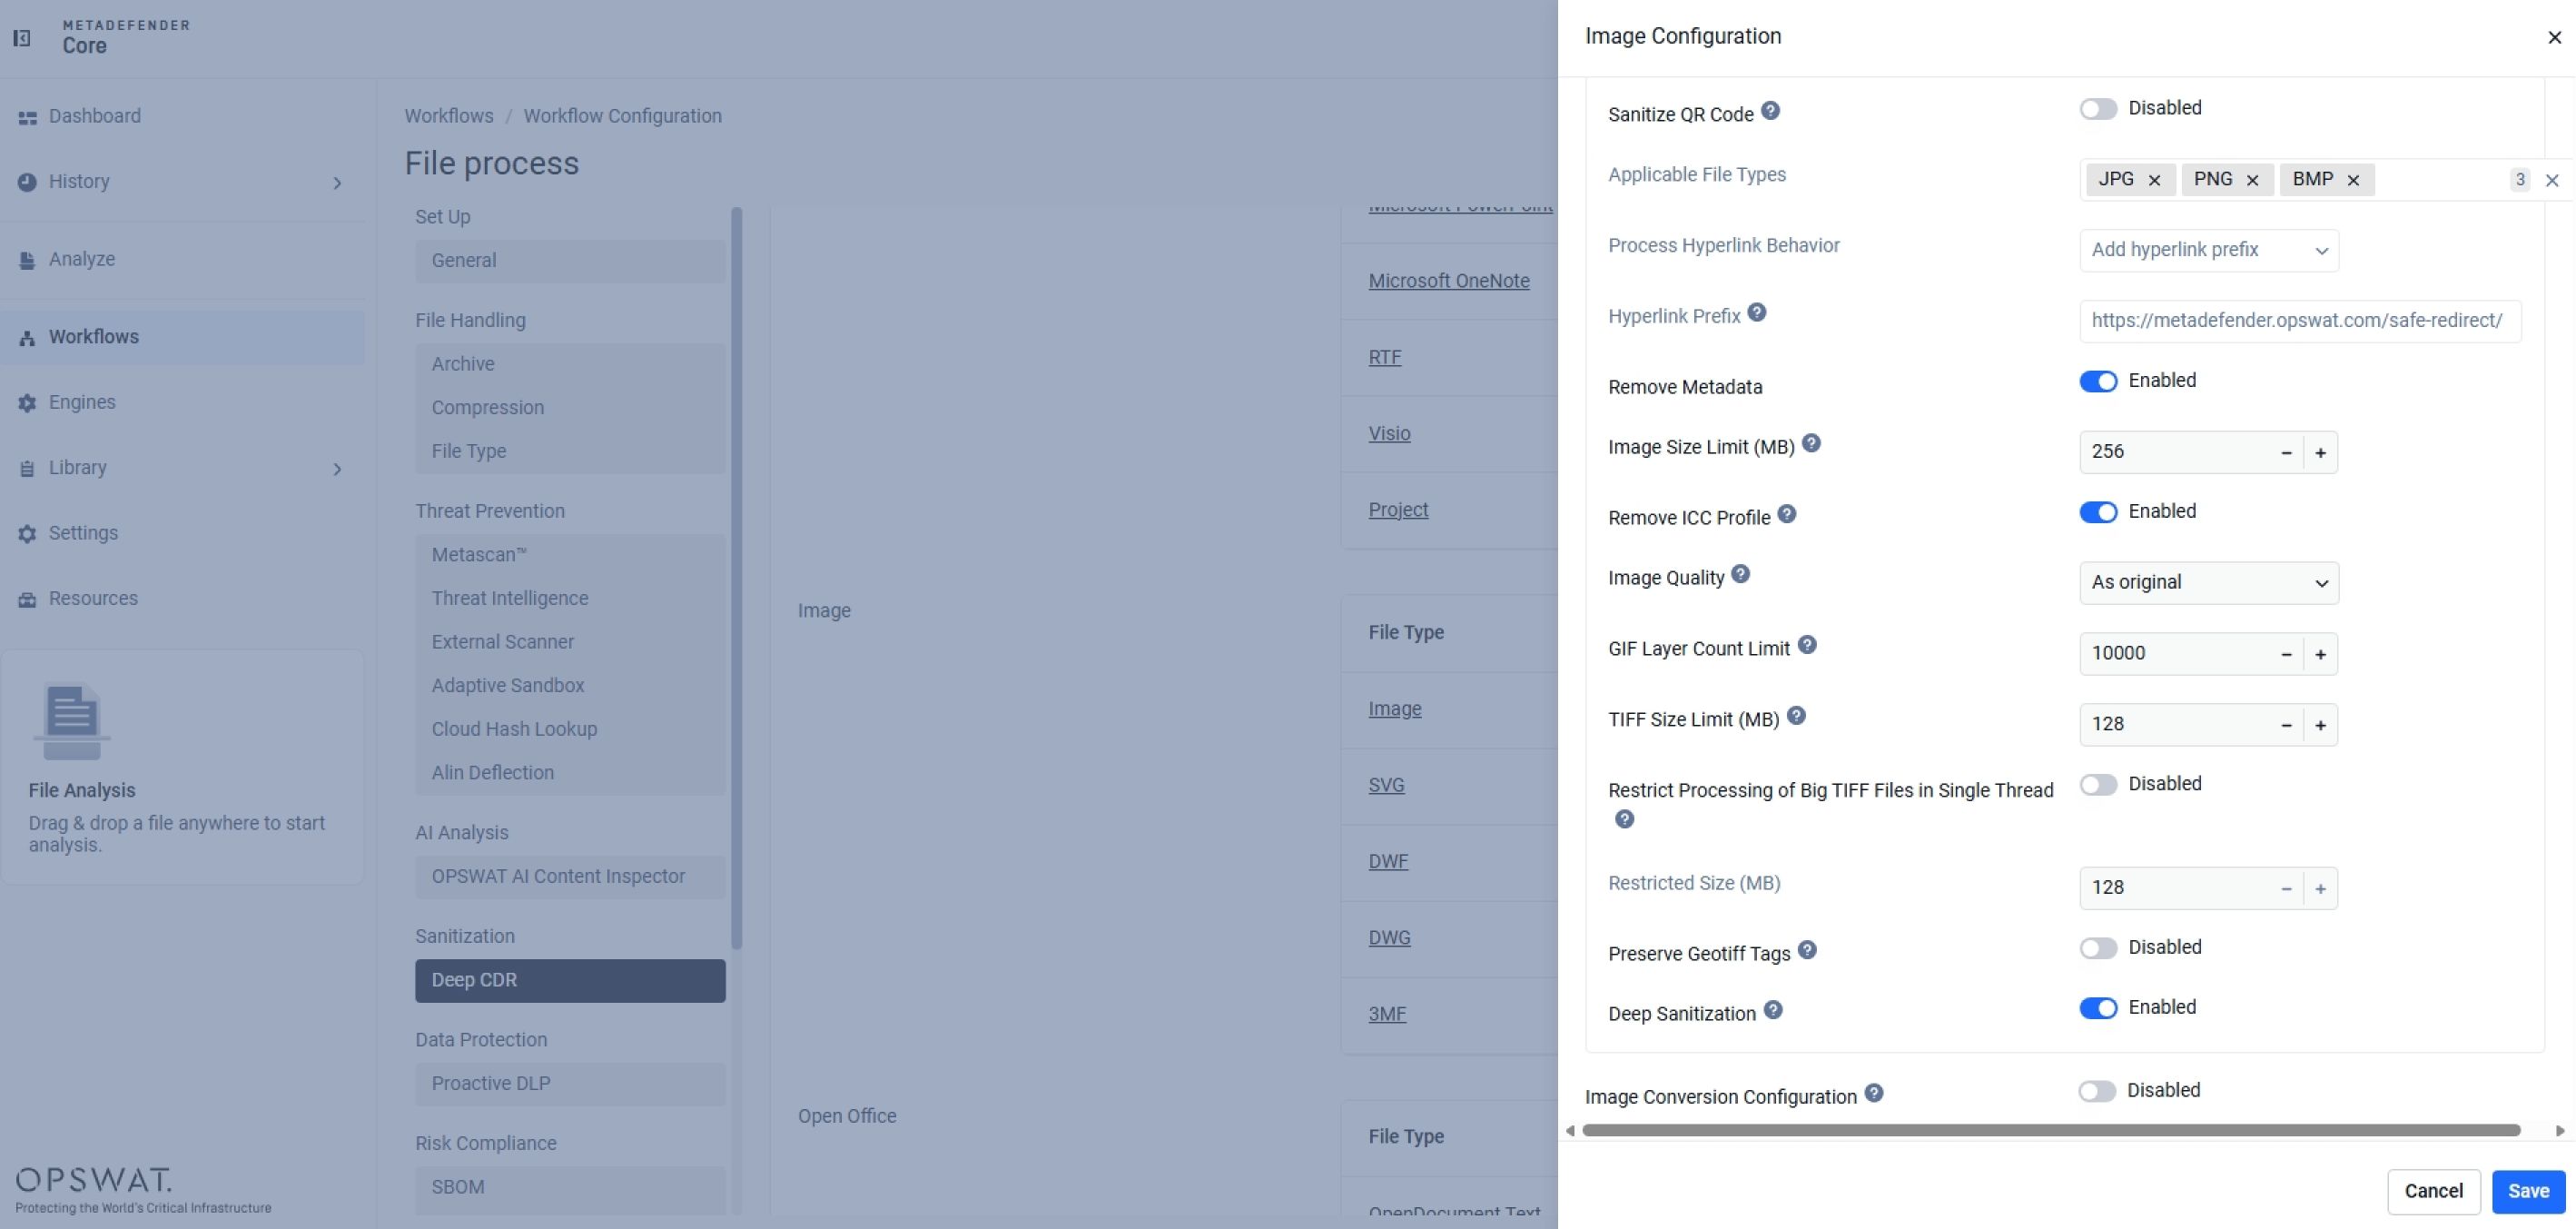
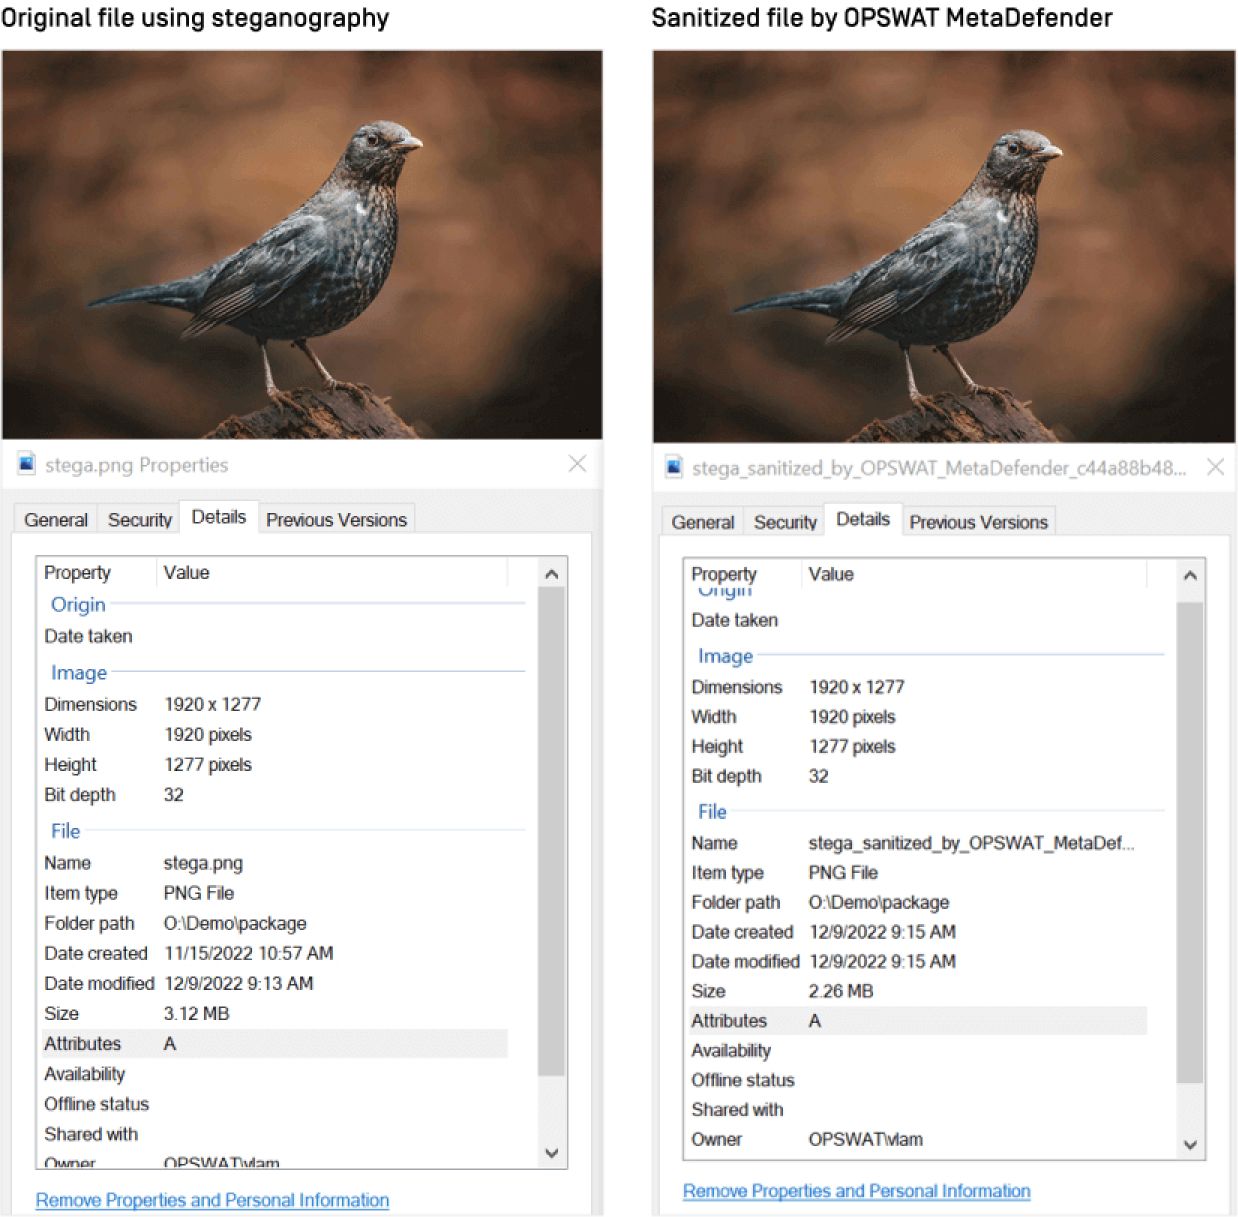
A Deep CDR™ technológia ezt úgy oldja meg, hogy eltávolítja a rejtett hasznos adatokat hordozó strukturált metaadatokat, majd magán a képpontszinten dolgozik: eltávolítja a részleges hasznos adatokat tartalmazó, fel nem használt adatokat, szabályozott zajt vezet be a beágyazott végrehajtási logika megzavarására, és optimalizálja a bitmap-tömörítést, hogy kiküszöbölje azt a helyet, ahol egyébként a hasznos adatok helyezkednének el – mindezt a képminőség látható romlása nélkül.
Aktív tartalom az SVG-fájlokban
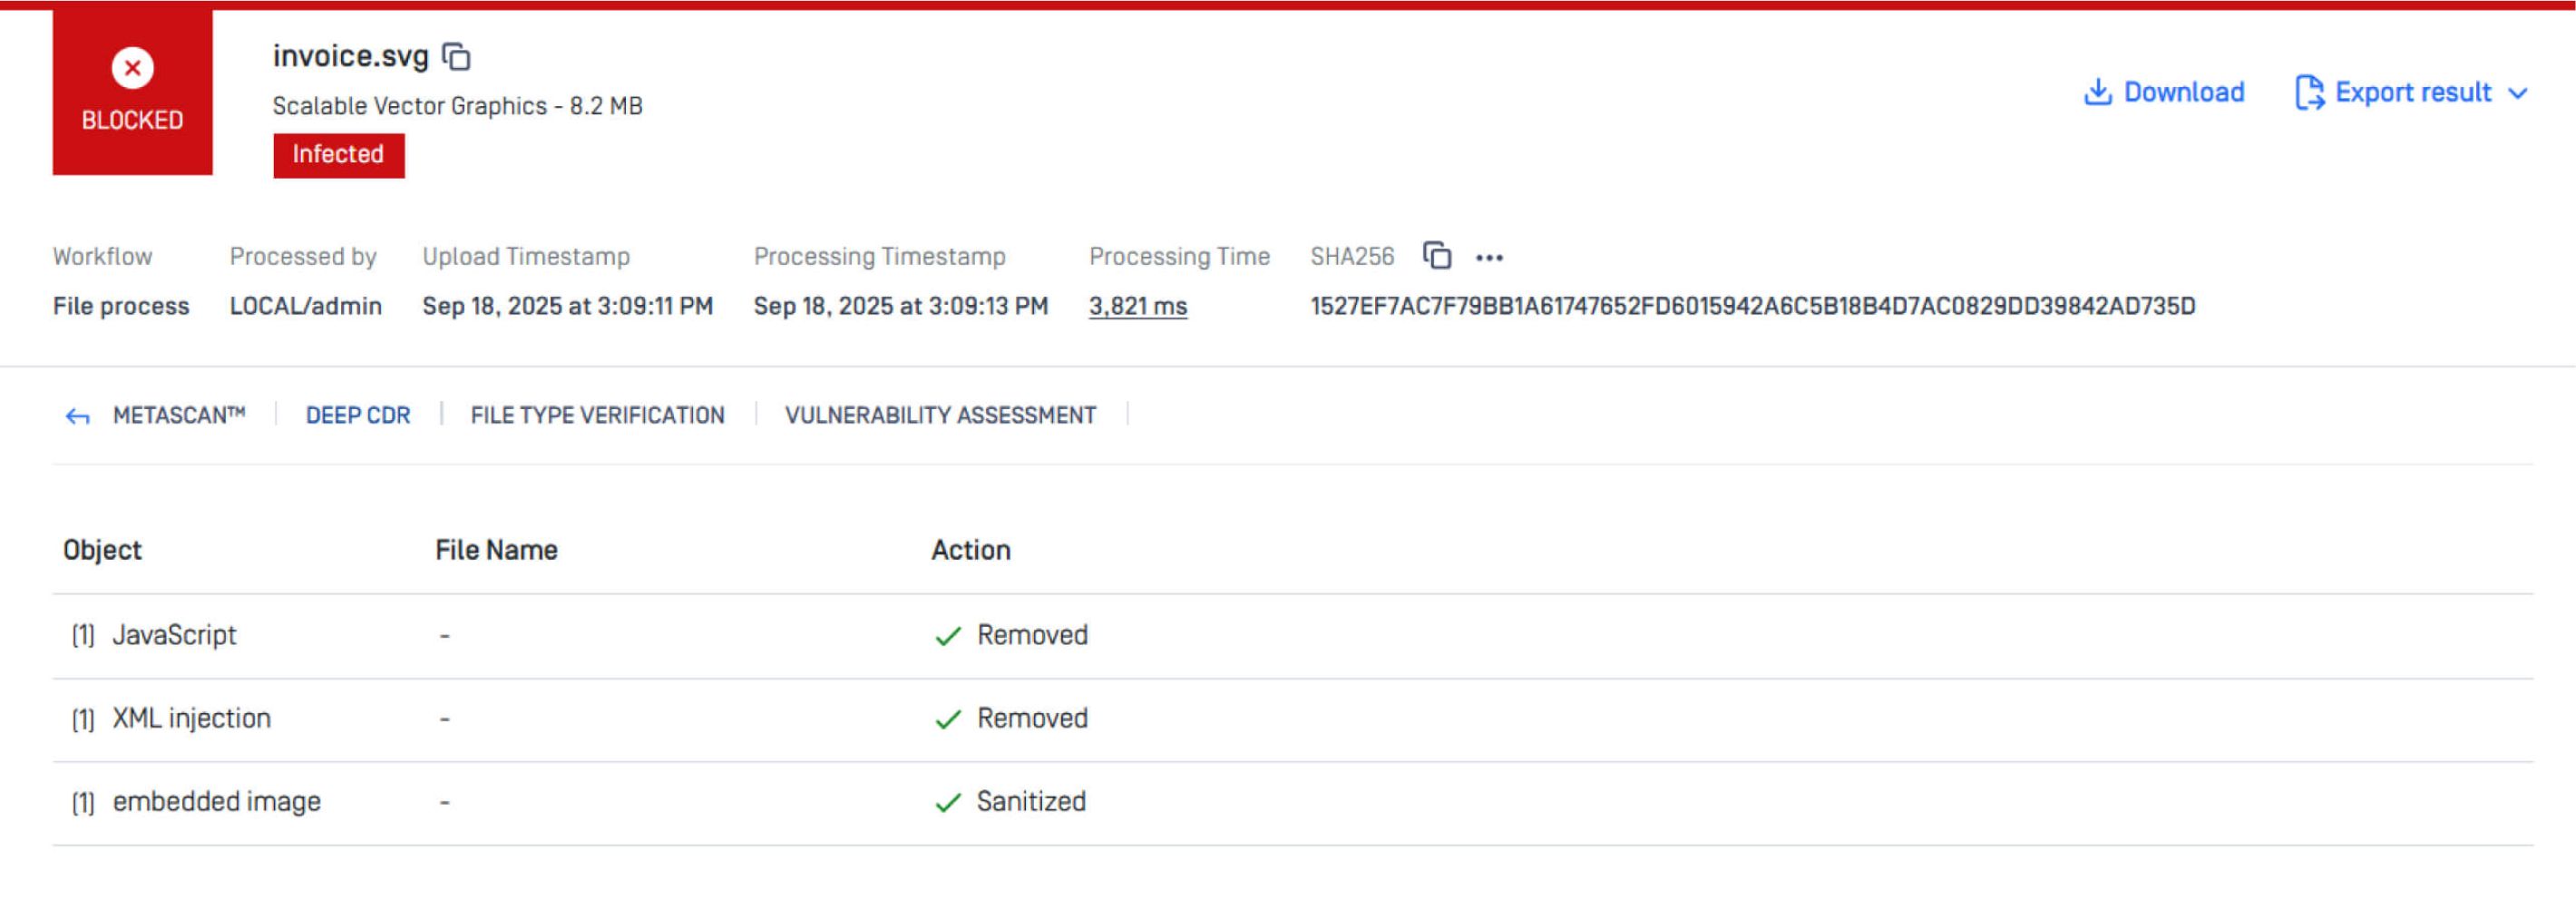
Az SVG egy XML-alapú formátum, amely jogilag tartalmazhat szkripteket, eseménykezelőket és külső hivatkozásokat – éppen ez teszi vonzóvá az olyan adathalász oldalak számára, amelyek futásidőben dekódolják a Base64-kódolású hasznos adatot; ezt a technikát a MITRE ATT&CK rendszerében jelenleg „SVG Smuggling” néven tartják nyilván.
Mivel a normális, megbízható SVG-fájlokhoz nincs szükség JavaScript-re, a Deep CDR™ technológia eltávolítja a szkriptelemeket, kiszűri azokat a CDATA-szakaszokat, amelyek logikát rejthetnek, blokkolja a beillesztett tartalmakat, és kizárólag biztonságos vizuális elemekből állít össze egy szabványoknak megfelelő SVG-fájlt, azzal a lehetőséggel, hogy a fájlt teljes egészében raszterizálja azoknál a munkafolyamatoknál, ahol nincs szükség vektoros interaktivitásra.
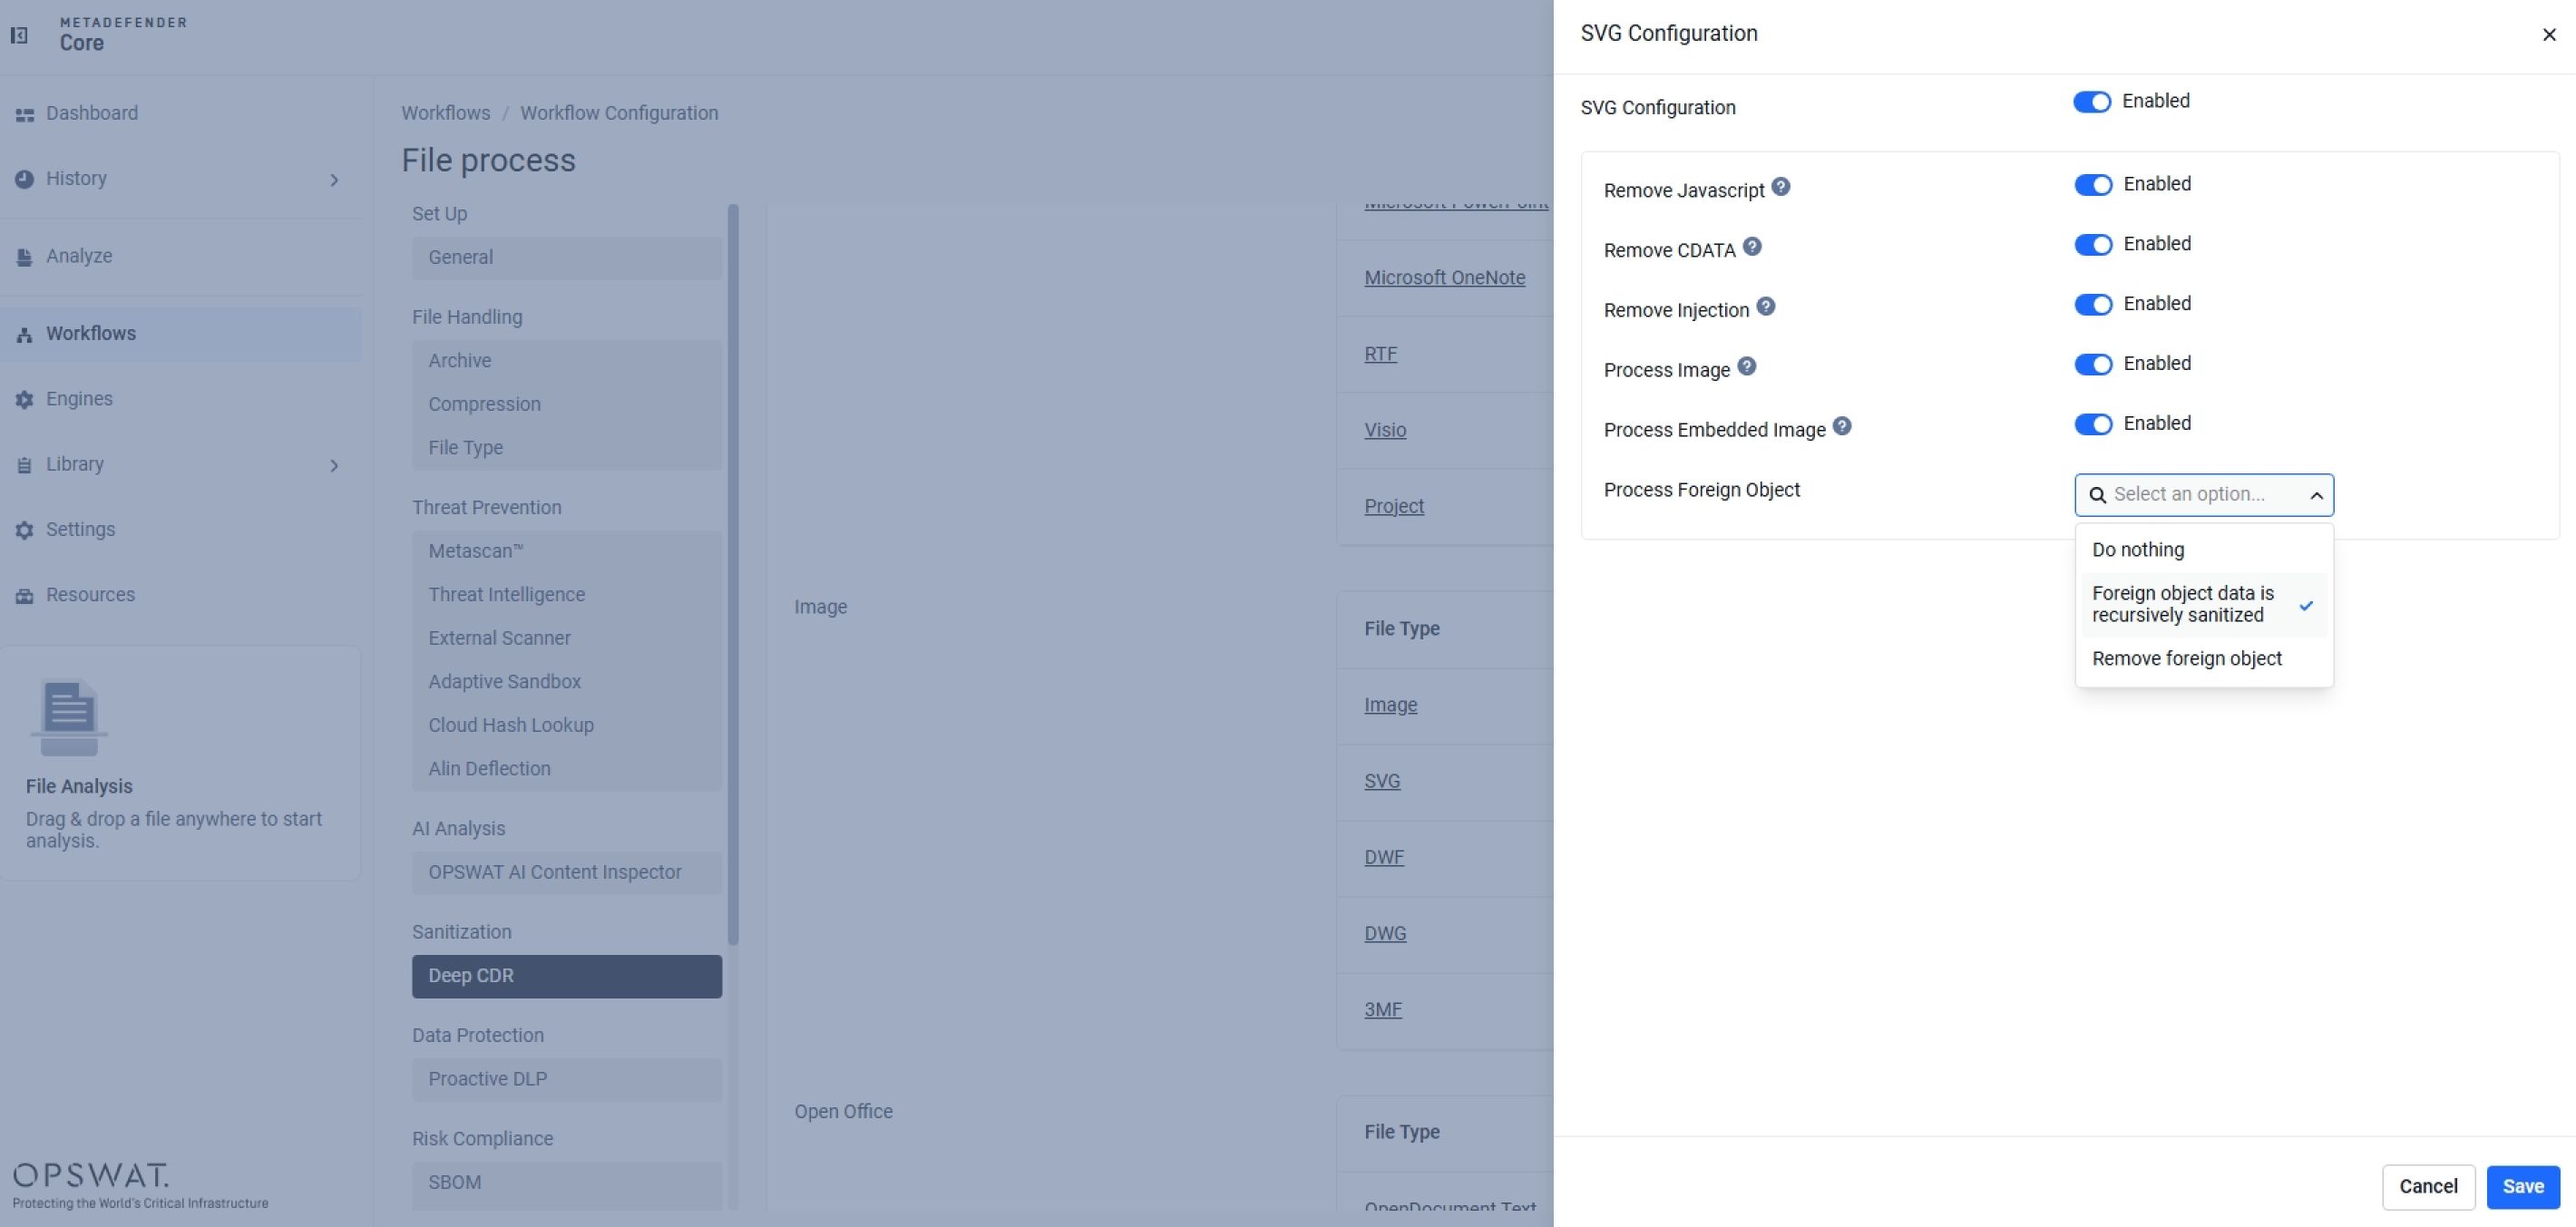
Minden esetben a Deep CDR™ technológia nem a konkrét támadás felismerésére törekszik, hanem eltávolítja azt a tartalomtípust, amelyre a támadás épül; éppen ezért az AV-Comparatives tesztjeinek eredményei érvényesek függetlenül attól, hogy a rosszindulatú fájlt kézzel készítették-e vagy mesterséges intelligencia segítségével hozták-e létre.
Elrejtett URL-ek a QR-kódokban
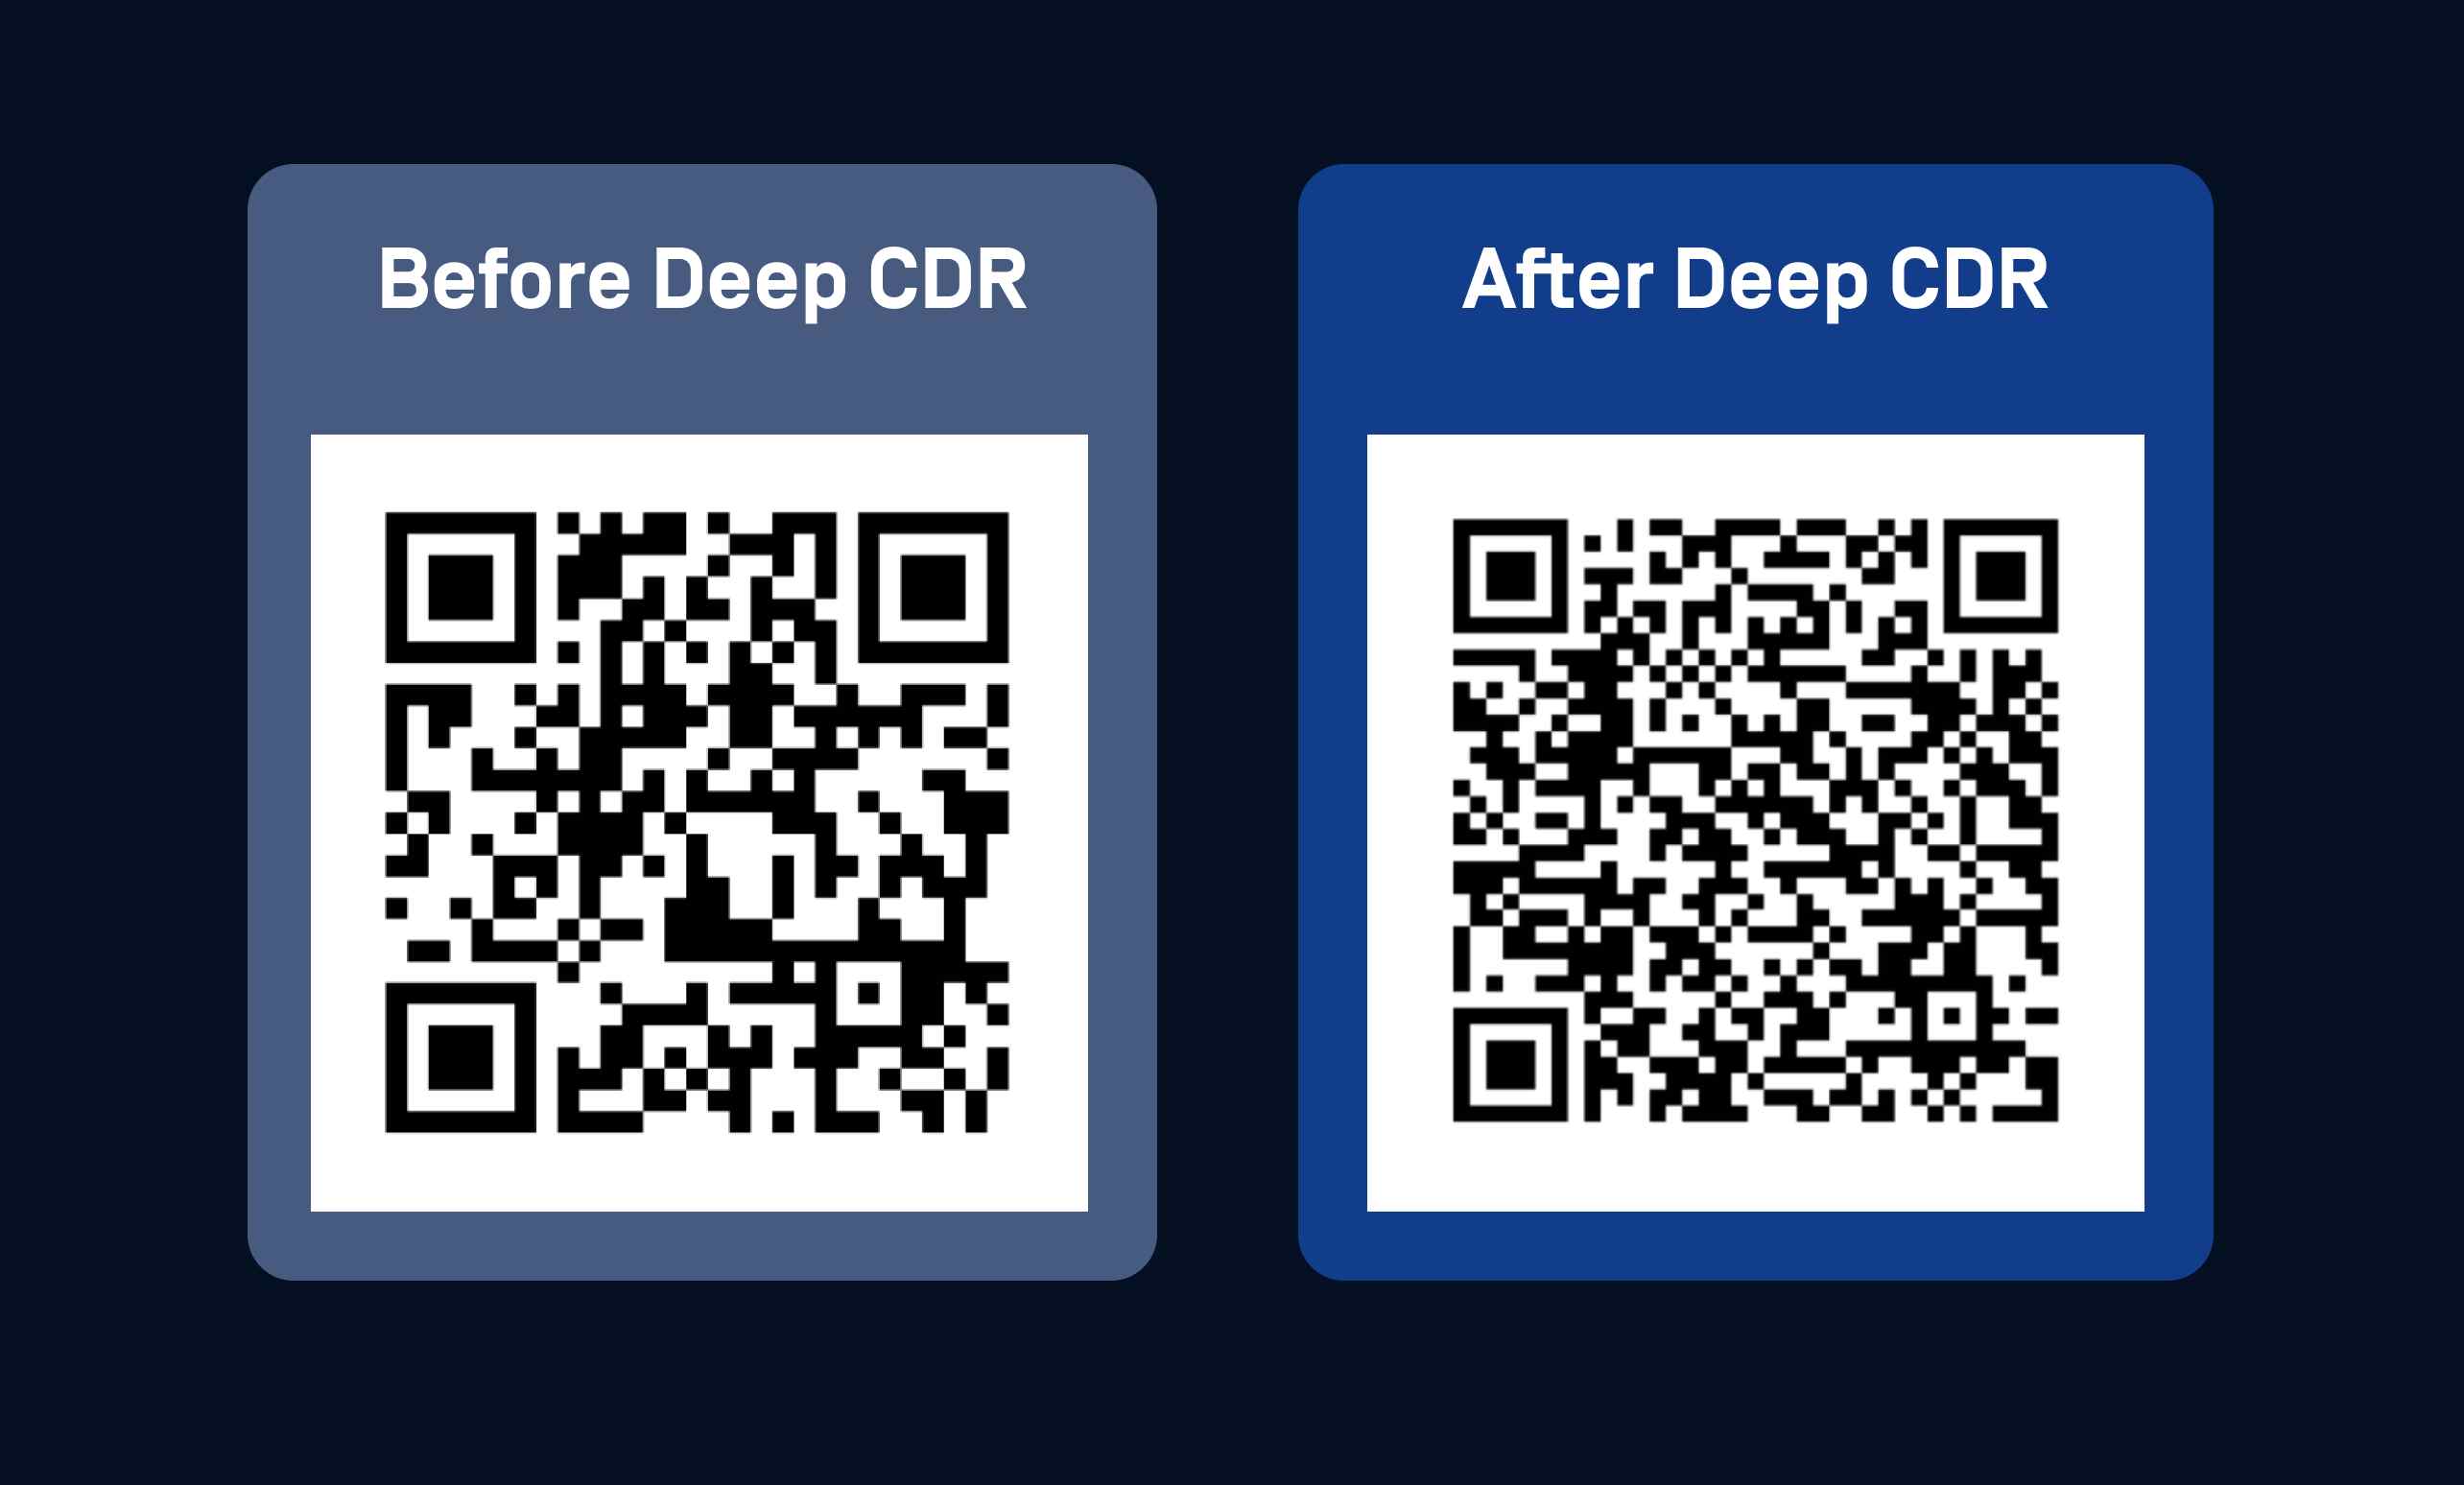
A QR-kódos adathalászat azon a tényen alapul, hogy az emberi szem nem képes elolvasni a képbe kódolt cél-URL-t, így a felhasználónak nincs módja a beolvasás előtt megítélni annak hitelességét.
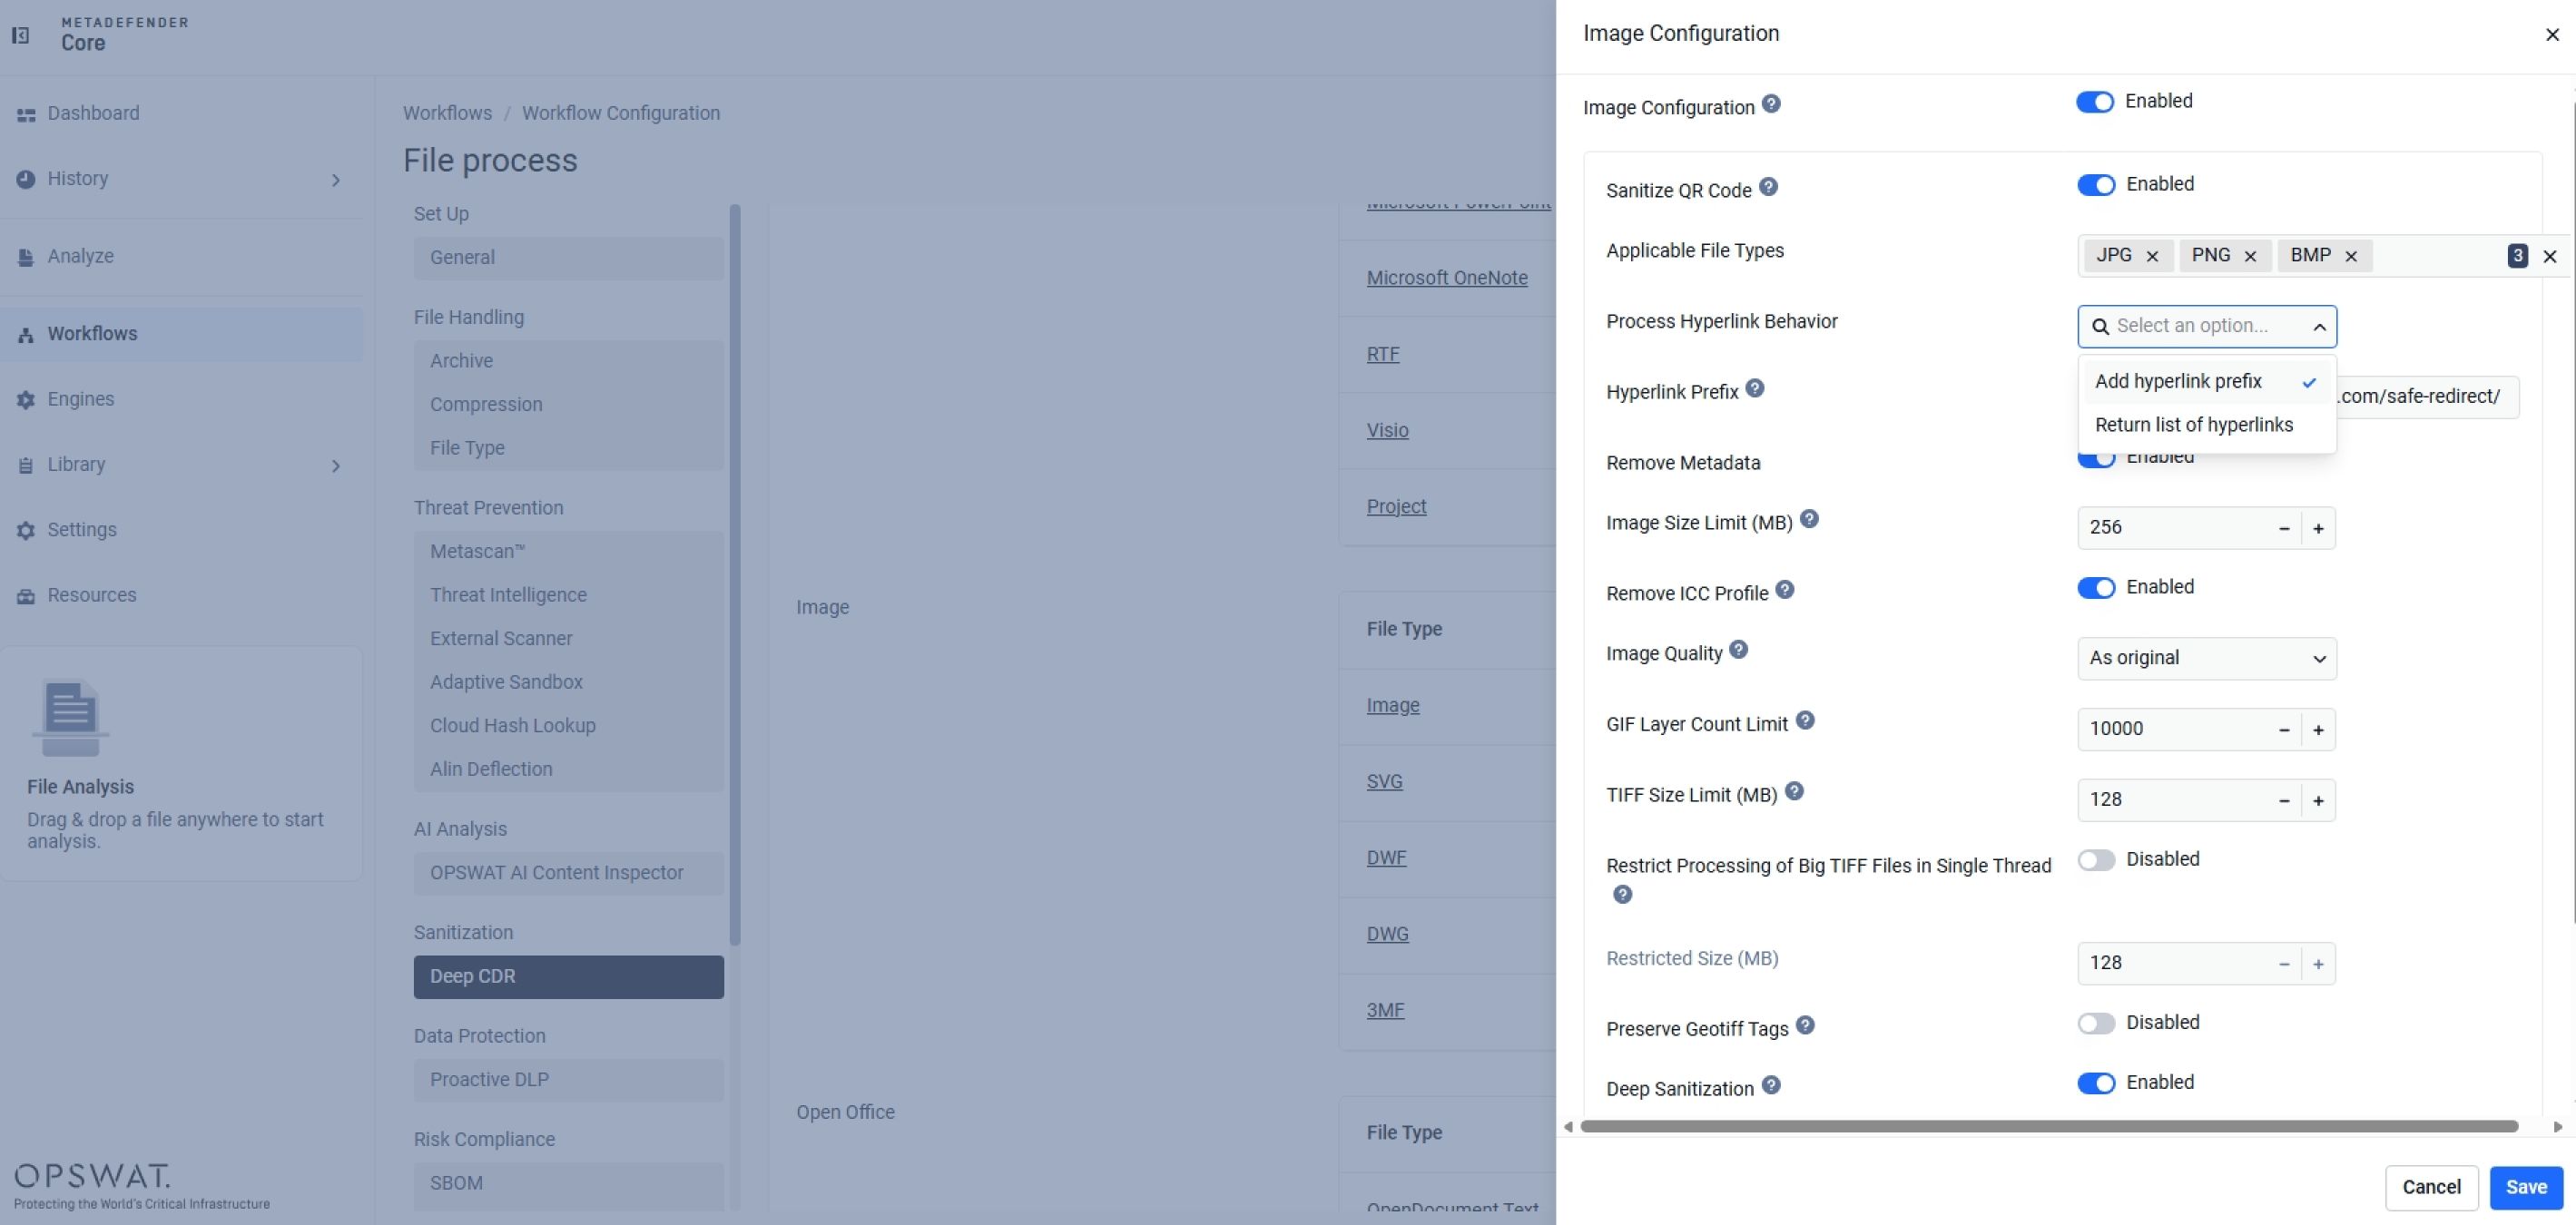
A Deep CDR™ technológia dekódolja és megjeleníti az ember számára olvasható URL-címet, és a kézbesítés előtt átfutthatja azt egy URL-hírnév-ellenőrzésen. Ha egy képalapú QR-kód steganográfiai hasznos adatot is tartalmaz, akkor itt is ugyanaz a képpixelszintű tisztítási eljárás alkalmazandó, mint a képeken keresztül terjedő rosszindulatú programok ellen.
Hogyan befolyásolja ez az észlelést?
Bár a modern víruskereső motorok rendszeresen 99%-ot meghaladó észlelési arányt jelentenek, a legutóbbi tesztek szerint még mindig marad egy néhány század százaléknyi maradék, ahol egy újszerű vagy nehezen felismerhető fenyegetés egyszerűen azért jut át, mert még egyetlen motor sem találkozott eddig ilyesmivel.
A Deep CDR™ technológia pótolja azt a hiányosságot, amelyet a víruskeresők tervezésükből adódóan nem tudnak kiküszöbölni. Ez azonban nem jelenti azt, hogy a víruskeresőket vagy az észlelésen alapuló eszközöket el kellene vetni, és az AV-Comparatives saját következtetéseiben is egyértelműen kifejti ezt a szempontot: a CDR-t kiegészítő védelmi eszközként kell tekinteni, nem pedig a végpontvédelem, az EDR vagy a sandboxing helyettesítőjeként.
OPSWAT MetaDefender A platform olyan alapokra épül, ahol a Deep CDR™ technológia, a Predictive Alin AI, a Metascan™ Multiscanning, a AI Content Inspector, a Proactive DLP™, Adaptive Sandboxés egyéb technológiák egy átfogó fájlbiztonsági munkafolyamatba vannak beépítve, hogy teljes körű védelmet nyújtsanak a zero-day fenyegetések ellen.
Következtetés
Az AV-Comparatives értékelése összhangban áll a korábbi független tesztek eredményeivel: a Deep CDR™ Technology „megelőzés-elsőbbségű” tisztítási módszere hatékonyan védi a rendszert mind a hagyományos, mind a mesterséges intelligenciával támogatott, fájlokon keresztül terjedő fenyegetések ellen, beleértve azokat az „ zero-day ” típusú kihasználási módszereket is, amelyekhez még nincs rendelkezésre álló szignatúra.
A SE Labs és a SecureIQ Lab korábbi független értékelései szintén 100%-os fertőtlenítési eredményt mutattak a Deep CDR™ technológia esetében.
Mivel a mesterséges intelligencia (AI) egyre könnyebbé teszi a meggyőző csaló dokumentumok, a rejtett makrók és a szerkezetileg megtévesztő hasznos adatok elkészítését, a „felderítés-elsőbbségű” kiberbiztonsági szemléletről a „megelőzés-elsőbbségű” szemléletre való áttérés már nem annyira megkülönböztető tényező, hanem inkább alapvető követelménynek számít.