A legfontosabb tudnivalók
- Mit vezetünk be: A OPSWAT elindítja a MetaDefender szolgáltatást a Microsoft 365 számára, amely korábban a MetaDefender ,Cloud ésEmail Security címen volt elérhető, hogy a Microsoft e-mail és a Teams alkalmazásokban is biztosítsa a Microsoft 365 fájlfenyegetések elleni védelmét.
- Miért fontos ez: A fájlok manapság rendkívül gyorsan terjednek az e-mailekben és a Teams-beszélgetésekben, ami kockázati útvonalakat teremt a rosszindulatú, gyanús és jelszóval védett tartalmak számára.
- Kiknek szól: Biztonsági, IT, SOC, megfelelőségi és Microsoft 365-csapatok számára, amelyeknek a natív ellenőrzési mechanizmusokon túlmutató, többszintű ellenőrzésre, tisztításra és nyomon követhetőségre van szükségük anélkül, hogy az MX-rekordokat megzavarnák.
Egy megbízható feladótól érkezik egy fájl, amely annyira szokványosnak tűnik, hogy senki sem gondolja át kétszer. A beérkező levelek mappájából átkerül egy Teams-csevegésbe, ahol több ember is megnyithatja, továbbíthatja és intézkedhet vele kapcsolatban. Ez a munkafolyamat a mindennapi üzletmenet része, és pontosan erre a mindennapiságra számítanak a támadók.
2026. szeptember 29-én a OPSWAT piacra dobja a MetaDefender™ for Microsoft 365 terméket, amelyet korábban MetaDefender™ néven ismertek Cloud Email Security . Ezzel a bevezetéssel a OPSWAT fenyegetésmegelőzés hatálya kiterjed az e-mailekről a Microsoft Teams-en keresztül megosztott fájlokra is.
MetaDefender A Microsoft 365 számára készült megoldás az OPSWATfájlfenyegetés-megelőző megoldása, amely az Exchange Online és a Microsoft Teams szolgáltatásokban található fájlok ellenőrzésére és tisztítására szolgál. Ez kiegészíti Metascan™ Multiscanning, Deep CDR™ technológiát, MetaDefender Aether™, valamint Predictive Alin AI, egy mesterséges intelligencián alapuló rosszindulatú programelemző motort, amely a Microsoft natív védelmi eszközein túlmutatva segít minimalizálni a kockázatot és a kézbesítés utáni helyreállítást.
Miért fontos ez a bevezetés?
Az év elején MetaDefender Cloud Email Security egy konkrét céllal indult: hogy segítse a szervezeteket az Exchange Online védelmének megerősítésében. Ez az alap továbbra is fennáll. Ami megváltozott, az az emberek munkamódszere: a Microsoft 2025 Work Trend Index éves jelentése szerint az átlagos alkalmazott naponta 117 e-mailt és 153 Teams-üzenetet kap. Ez a statisztika jól tükrözi, hogy a csevegésen alapuló együttműködés milyen mélyen beépült a mindennapi munkába. Mivel a fájlok a beérkező levelek, a Teams-csevegések és a csatornák között mozognak, a biztonságnak ki kell terjednie az alkalmazottak által naponta használt együttműködési eszközökre is. Éppen ezért az OPSWAT kiterjeszti biztonsági hatókörét az e-mailről a Microsoft Teams-re.
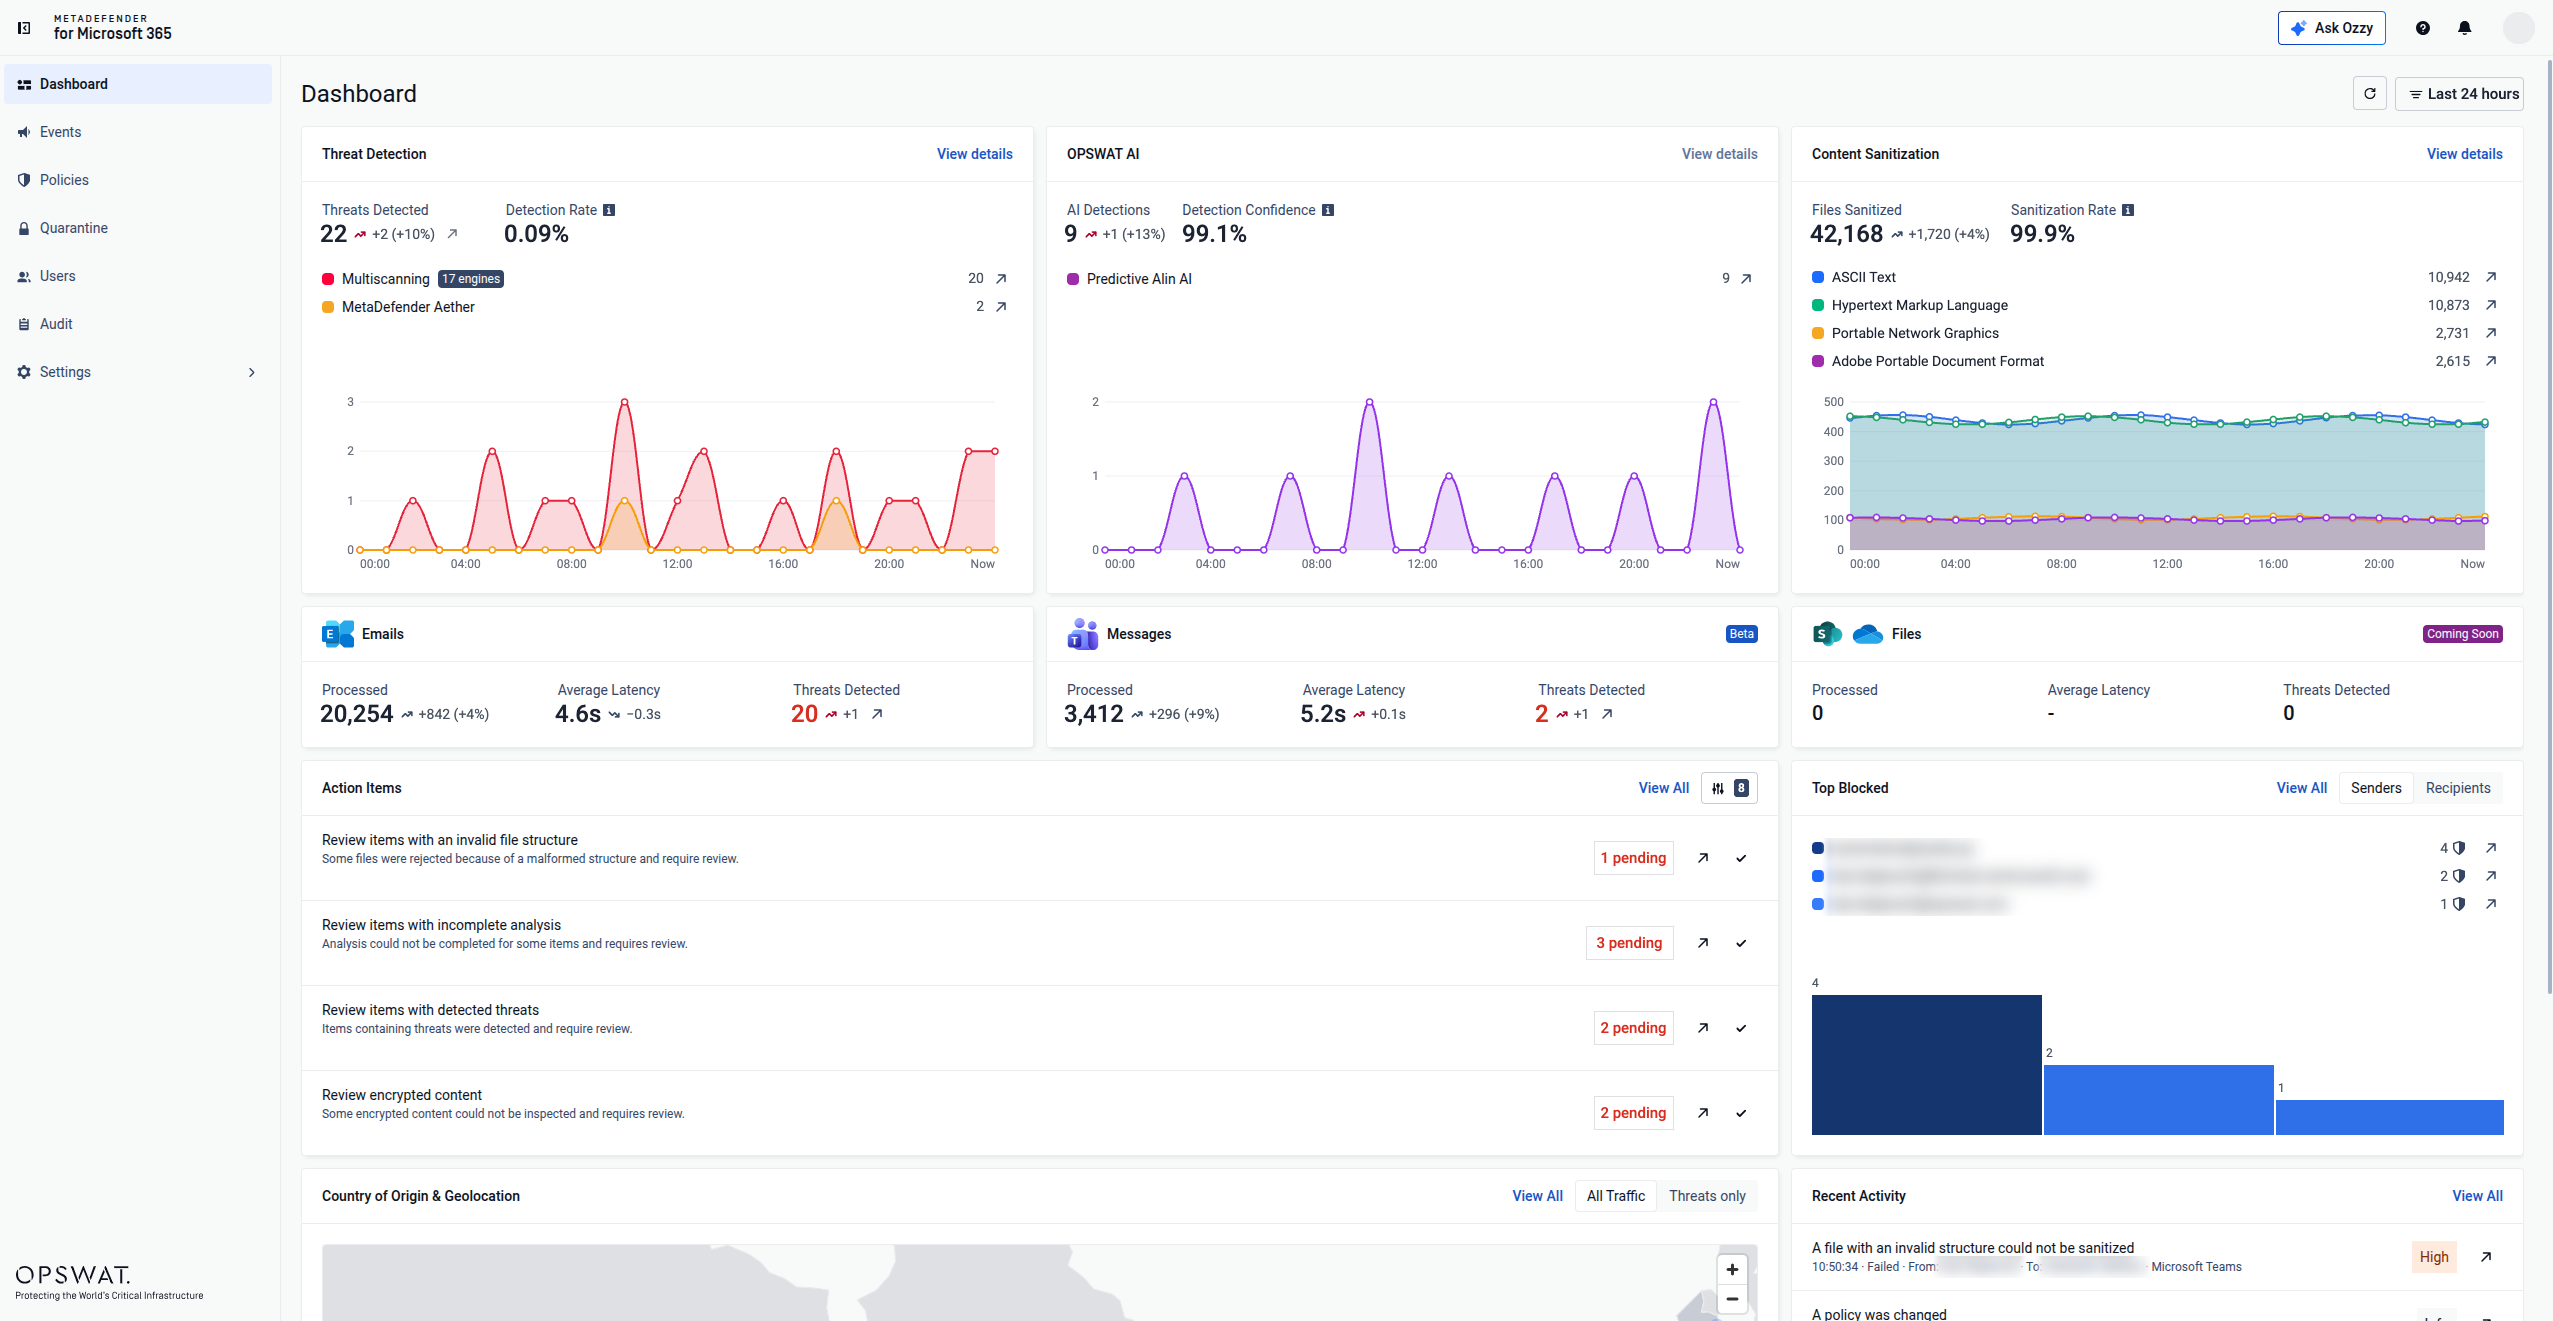
A Microsoft 365-hez készült „ MetaDefender ” megoldás segítségével az Exchange Online-on és a Microsoft Teams-en keresztül továbbított fájlokat ellenőrzik, elemzik és megtisztítják, ami a fájlszintű vizsgálat mélységét növeli, kiegészítve ezzel a Microsoft natív ellenőrzési mechanizmusait, és gyakorlati ellenőrzést biztosít a biztonsági és IT-csapatok számára a Microsoft 365 rosszindulatú programok elleni védelme felett.
Hogyan segít a Microsoft 365-hez készült „ MetaDefender ”?
- Exchange Online: beépített e-mail-védelem MX-bejegyzés módosítása nélkül; mielőtt az e-mailek eljutnának a beérkező levelek mappájába, átvizsgálásra kerülnek, és ha rosszindulatúnak minősülnek, automatikusan karanténba kerülnek.
- Microsoft Teams: a csevegésekben és csatornákban megosztott fájlok ellenőrzése és tisztítása.
MetaDefender A Microsoft 365 esetében a „ OPSWAT ” négy technológiáját egyesíti, hogy támogatást nyújtson a Microsoft 365 fájlokkal kapcsolatos fenyegetések megelőzéséhez az e-mailben és a Teams alkalmazásban:
| Technológia | Mire szolgál? |
| Metascan™ Multiscanning | Az e-maileket és fájlokat akár 17 kártevőellenes motoron futtatja párhuzamosan, hogy segítse a felismerési hiányosságok kiküszöbölését. |
| Deep CDR™ technológia | Több mint 200 fájltípus esetében biztosítja a megelőítésre épülő CDR-biztonságot úgy, hogy minden fájlt vagy mellékletet potenciálisan károsnak tekint, eltávolítja az aktív tartalmakat – például a szkripteket, makrókat, beágyazott objektumokat, a QR-kódokból származó kockázatokat és a szabályzatnak nem megfelelő elemeket –, majd egy tiszta, használható változatot biztosít. |
| MetaDefender Aether™ | Emulációalapú dinamikus kártevőelemzést alkalmaz a hálózati peremterületen fellelhető „ zero-day ”, elkerülő és többlépcsős fenyegetések feltárására. A rendszer Adaptive Sandbox szerverenként naponta több mint 50 000 fájlt vagy mellékletet képes elemezni, körülbelül 10 másodperc alatt gyors döntéseket hoz a fenyegetési információk alapján, és a viselkedésmintákat a MITRE ATT&CK-hez rendeli hozzá, így az elemzők számára azonnal felhasználható bizonyítékokat szolgáltat. |
| Előrejelző Alin AI | A futtatás előtti rosszindulatú programokra vonatkozó értékeléseket ad ki azáltal, hogy elemzi a fájlok és e-mailek szerkezeti és viselkedéshez kapcsolódó jellemzőit, még mielőtt szignatúrákra vagy a „ sandbox ” tesztelésére lenne szükség. Az „ Predictive Alin AI ” átlagosan 6,67 milliszekundum alatt ad vissza értékelést, 0,03%-os téves pozitív arány mellett és 93%-os felismerési hatékonysággal. |
Ezek a rétegek együttesen hozzájárulnak a sebezhetőségi időtartam csökkentéséhez és a kiszállítás utáni helyreállítási feladatok csökkentéséhez, miközben megerősítik a fájlokkal kapcsolatos fenyegetések megelőzését az ismert, nehezen felismerhető és mesterséges intelligenciával támogatott fenyegetések ellen a támogatott Microsoft 365 munkafolyamatok egészében.
Miért érdemes az „ OPSWAT ” szolgáltatást választani?
Számos Microsoft 365 biztonsági eszköz fontos alapszintű védelmet nyújt. A OPSWAT egy új szintű fájlvizsgálatot biztosít azoknak a szervezeteknek, amelyek e-mailjei és fájljai szabályozott adatokat, beszállítói tartalmakat, ügyféladatokat vagy működési függőségeket tartalmaznak.
A jelszóval védett fájlok egy jól ismert dilemmát jelentenek. Ha blokkoljuk őket, az lassítja a jogos munkavégzést; ha viszont nyitás nélkül átengedjük őket, azok vakfolttá válhatnak. A Microsoft 365-hez készült MetaDefender egy önkiszolgáló munkafolyamatot biztosít a felhasználók számára a jelszó megadásához. A Deep CDR™ technológia ezután automatikusan lebontja a fájlt, eltávolítja az esetlegesen káros tartalmakat, újra összeállítja, majd a megtisztított, működőképes változatot továbbítja a címzettnek.
MetaDefender A Microsoft 365 szolgáltatás ugyan új, de az OPSWAT technológiák, amelyekre épül, több mint 20 évnyi kritikus infrastruktúrával kapcsolatos szakértelmet hordoznak magukban. Az e-maileket és a fájlokat a szükséges alapossággal vizsgálják át, mivel az IBM 2026-os „Cost of a Data Breach Report” című jelentése szerint az adatvédelmi incidensek átlagos költsége 12%-kal emelkedett, elérve a 4,99 millió USD-t.
A meglévő munkafolyamatokhoz igazodva kialakítva
MetaDefender A Microsoft 365 esetében a fájlfenyegetések elleni védelem beépül az alkalmazottak által már használt Microsoft 365-eszközökbe, anélkül, hogy MX-rekordokat kellene módosítani, hardvert kellene beszerezni vagy feleslegesen megzavarná az e-mail-forgalmat. Az Exchange Online beépített védelmével és a Microsoft Teams „ API ” alapú védelmével a szervezetek megerősíthetik a biztonságot, miközben a mindennapi kommunikáció és az együttműködés zavartalanul folytatódik.
| Előnyök a CISO-k számára | Csökkentse a Microsoft 365-tartalmakkal kapcsolatos kockázatokat, és biztosítson többszintű védelmet a Microsoft natív védelmi megoldásain túl. |
| Előnyök a SOC számára csapatok számára | Egyetlen platformon javítsa az Exchange Online és a Microsoft Teams gyanús fájljainak átláthatóságát, miközben csökkenti a kézi szűrést. |
| Előnyök a megfelelés és a kockázatkezelő csapatok számára | Támogassa a vizsgálatot, a fertőtlenítést, a jelentéstételt és a nyomon követhetőséget a vonatkozó Microsoft 365 munkafolyamatokon keresztül továbbított fájlok esetében. |
| Előnyök a Microsoft számára 365 rendszergazdák számára | Biztosítson védelmet az e-mailek és a Teams számára anélkül, hogy a bevezetés során felesleges nehézségek merülnének fel. |
Fedezze fel, mit kínál a Microsoft 365-hez készült „ MetaDefender ” a szervezetének
Látogasson el a termékoldalra, és ismerje meg, hogyan biztosítja az „ OPSWAT ” a fájlfenyegetések elleni védelmet az Exchange Online és a Microsoft Teams szolgáltatásokban.
Gyakran ismételt kérdések (GYIK)
Mi történt a MetaDefender ,Cloud ésEmail Security weboldalakkal?
MetaDefender Cloud Email Security MetaDefender -re fejlődött a Microsoft 365 számára. A felhőalapú e-mail-biztonsági funkciók megmaradtak, és a védett terület most már kiterjed a Microsoft Teams-re is, így a csevegésekben és csatornákban megosztott fájlokat is lefedi, az e-mailek mellett.
Mit jelent a Microsoft 365 fájlfenyegetés-megelőzés?
Ez azt jelenti, hogy a fájlokat az Exchange Online és a Microsoft Teams rendszereken keresztül történő áthaladásuk során ellenőrizzük, elemezzük és fertőtlenítjük, ahelyett, hogy a védelmet kizárólag az e-mailekre korlátoznánk.
Elég-e önmagában a Microsoft Defender for Office 365?
A Microsoft natív ellenőrző mechanizmusai biztosítják az alapszintű védelmet. A Microsoft 365-hez készült MetaDefender a natív ellenőrző mechanizmusokon túl további védelmi rétegeket biztosít, többek között a Metascan Multiscanning, a Deep CDR™ technológiát, MetaDefender Aether , valamint a Predictive Alin AI szolgáltatásokat. Ezáltal a szervezetek több független ellenőrzési mechanizmust kapnak: többmotoros vizsgálatot, tisztítást és viselkedéselemzést.
A Microsoft Teams-ben megosztott fájlokat ellenőrizni lehet-e rosszindulatú programok jelenlétére?
Igen, a Microsoft 365-hez készült MetaDefender többmotoros vizsgálatot, a Deep CDR™ technológián alapuló tisztítást, valamint emulációalapú sandbox elemzést alkalmaz a Teams-csevegésekben és -csatornákban megosztott fájlokra.
A telepítéshez módosítani kell az MX-rekordokat?
Nem, a Microsoft 365-hez készült MetaDefender az MX-bejegyzések, a hardver vagy az e-mail-forgalom megváltoztatása nélkül biztosít e-mail-biztonságot a Microsoft 365 számára.
Hogyan kezeli a jelszóval védett fájlokat?
A felhasználók egy önkiszolgáló portálon keresztül adják meg a jelszót. Termékünk ezt automatikusan alkalmazza, ellenőrzi és felbontja a fájlt, eltávolítja az esetlegesen káros tartalmakat, majd újra összeállítja, és rutin rendszergazdai ellenőrzés nélkül átadja a megtisztított, működőképes változatot. Ha fenyegetést észlelnek, a fájlt karanténba helyezik, ahol a biztonsági csapatok tovább vizsgálhatják.