A MetaDefender Endpoint webhely minden frissítése segíti a biztonsági csapatokat a kritikus infrastruktúra védelmében, és hatékonyabb működést tesz lehetővé. Ez a kiadás a Windows (v7.6.2609), a macOS (v10.4.2609) és a Linux (v15.6.2609) platformokat tartalmazza. A rendszergazdáknak nagyobb ellenőrzést biztosít a Peripheral Media Protection gyakorlati működése felett, beágyazott kártevőellenes motor definíciófrissítéseket kínál teljesen air-gapped környezetekben, valamint javítja a fájlok ellenőrzési nyomvonalának átláthatóságát.
Újdonságok a MetaDefender Endpoint
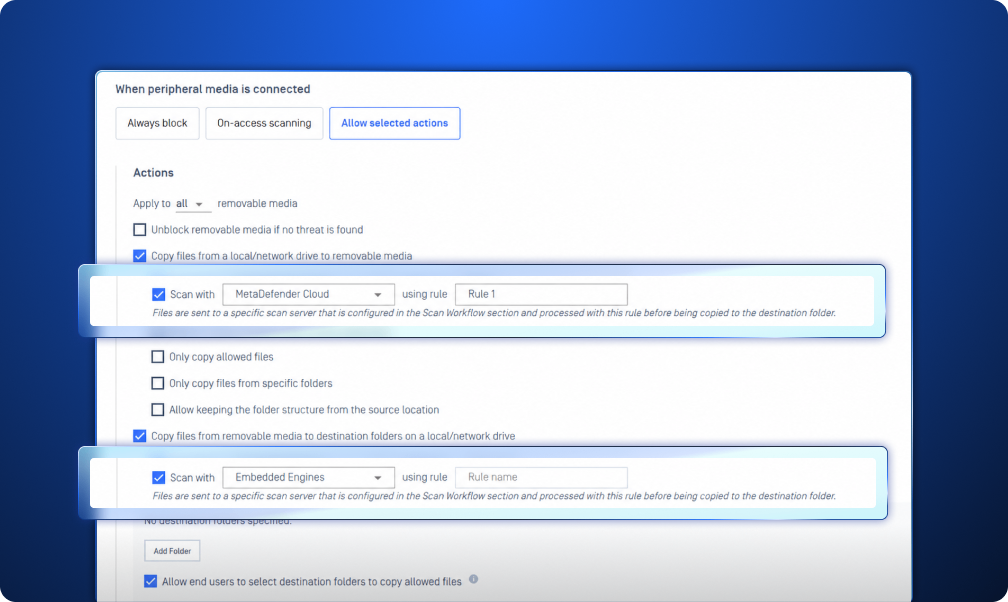
Konfigurálható, irányfüggő szabályok a perifériák védelmére ( Media )
A perifériás adathordozók mindkét irányban kockázatot jelentenek. Az adatok cserélhető adathordozókról kerülhetnek be a végpontokra, és az érzékeny fájlok a végpontról külső adathordozókra is átvihetők. Ez a kiadás lehetővé teszi az MetaDefender Endpoint rendszergazdák számára, hogy a Peripheral Media Protection szolgáltatásban irány-specifikus vizsgálati munkafolyamatokat állítsanak be, így védve a kritikus végpontokat a potenciálisan rosszindulatú fájloktól, miközben további ellenőrzési réteget biztosítanak a cserélhető adathordozókra és azokról érkező adatok felett.
A beágyazott kártevőellenes motor definícióinak frissítése az „ Air-Gapped ” környezetekben
A teljesen elszigetelt ( air-gapped ) környezetekben működő biztonsági csapatok mostantól internetkapcsolat nélkül is beállíthatják és frissíthetik a beágyazott kártevőellenes motor definícióit, így a szervezetek fenntarthatják a védelmet, miközben a kritikus végpontokat elszigetelten tartják a külső hálózatoktól. Ez egyúttal nagyobb ellenőrzést és rugalmasságot biztosít a rendszergazdáknak az általuk felügyelt környezetben, segítve a védelem fenntartását anélkül, hogy veszélybe sodornák az érzékeny vagy kritikus rendszerek számára szükséges elszigeteltséget.
A rendszergazdák számára nagyobb ellenőrzés az egyéni szkennelés felett
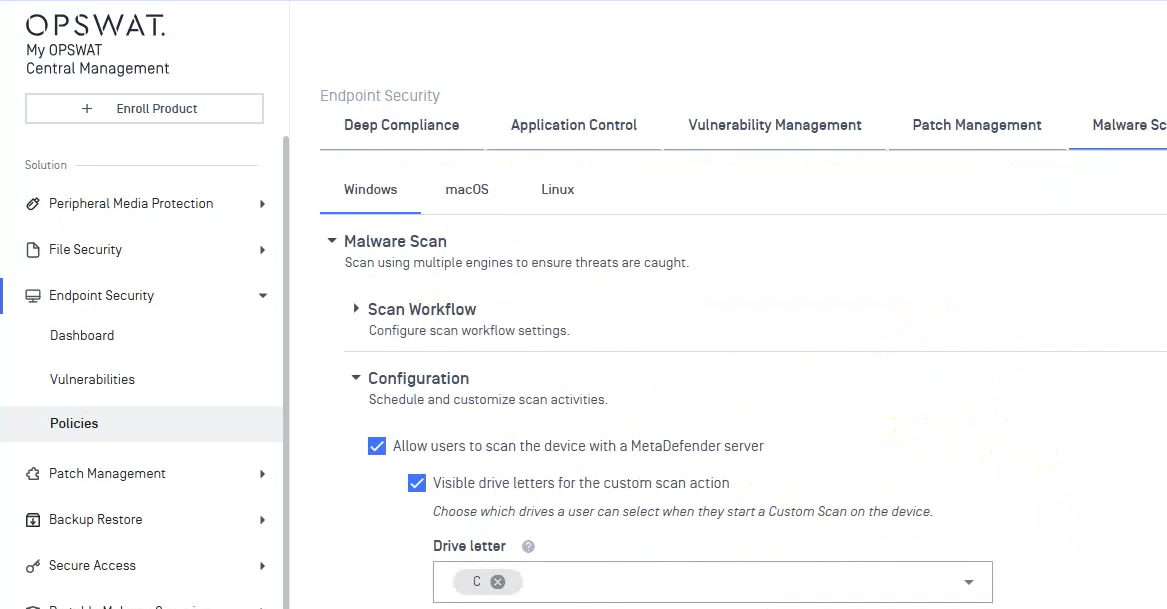
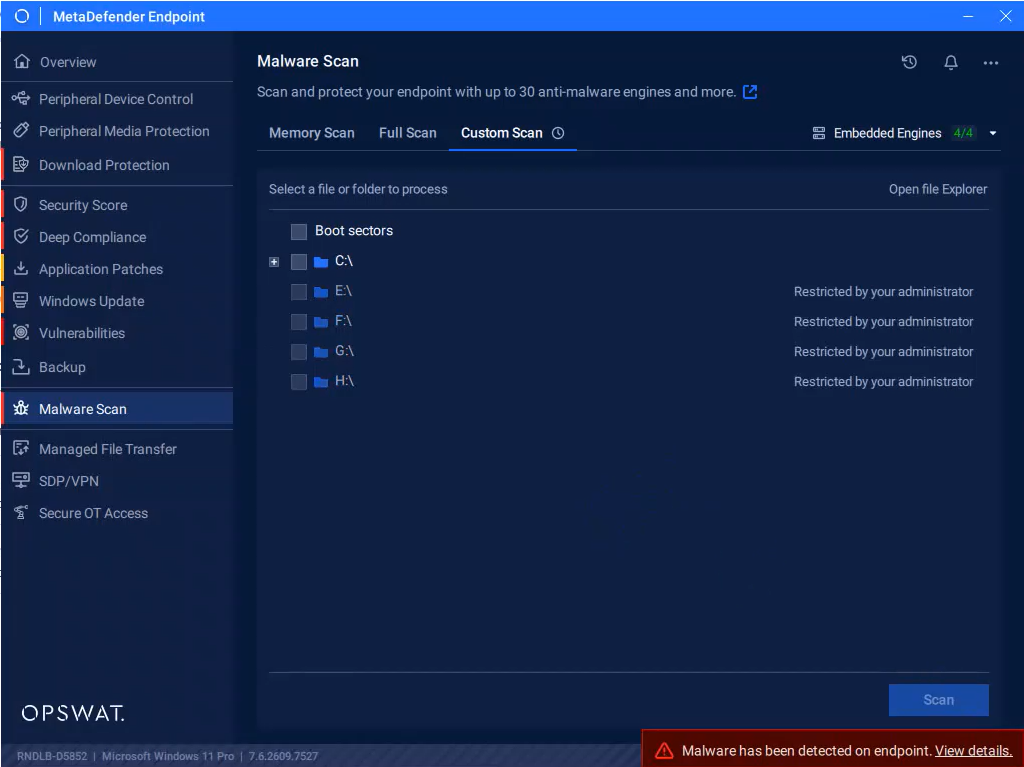
A rendszergazdák mostantól szabályozhatják, hogy a felhasználók mely helyi meghajtókat láthassák és válasszák ki, amikor a Malware Scan segítségével egyéni vizsgálatot futtatnak. Ez részletesebb ellenőrzést biztosít a vizsgálati folyamat felett, és segít a szervezeteknek abban, hogy a felhasználók számára elérhető vizsgálati helyszíneket a biztonsági irányelveikhez igazítsák. A láthatóság korlátozása a megfelelő meghajtókra lehetővé teszi a rendszergazdák számára, hogy egyszerűsítsék a felhasználói élményt, miközben csökkentik annak kockázatát, hogy a felhasználók a tervezett határon kívüli helyszínekhez férjenek hozzá vagy azokat vizsgálják meg.
A fájl-ellenőrzési nyomvonalak kiterjesztése az „ OPSWAT ” ökoszisztémára
MetaDefender Endpoint Mostantól támogatja a termék által először ellenőrzött fájlok auditnyomvonalait, ami hozzájárul ahhoz, hogy teljesebb képet kapjunk a fájlok útjáról az OPSWAT termékei között.
Ahelyett, hogy minden egyes vizsgálatot önálló biztonsági eseményként kezelnének, ez a funkció hozzájárul a fájlok útjának átfogóbb nyomon követéséhez az „ OPSWAT ” ökoszisztémán belül. A biztonsági csapatok ezeket az információkat felhasználva jobban megérthetik, hogy egy fájlt hol vizsgálták meg, és hogyan haladt át a különböző biztonsági ellenőrzéseken, ami segít a fájlok és a biztonsági események kivizsgálásakor a kontextus jobb megértésében.
A feltételezett hamis pozitív eredmények közvetlen benyújtása a kártevő-ellenőrzésből
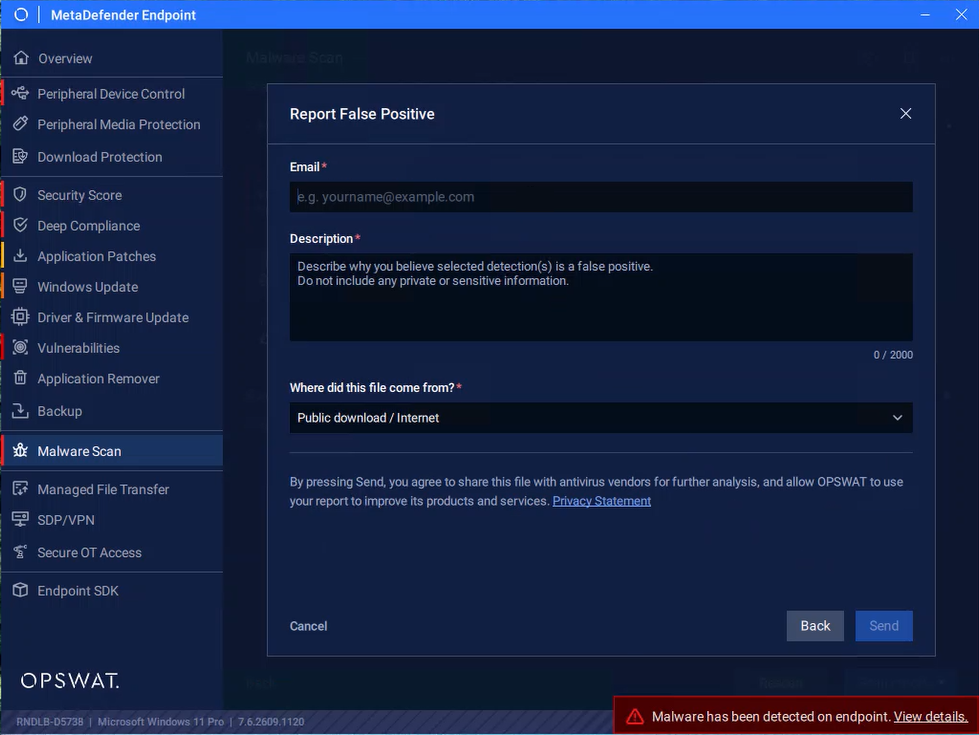
Ha egy ártalmatlan fájlt tévesen rosszindulatúnak azonosít a rendszer, a háttérinformációk gyors megadása segít felgyorsítani a vizsgálati folyamatot. A felhasználók mostantól közvetlenül a Malware Scan felületéről jelenthetik be a feltételezett téves riasztásokat, megadva az indoklást és a fájl eredetét is.
Azáltal, hogy az észlelés pillanatában rögzítik ezt a kontextust, a biztonsági csapatok relevánsabb információkhoz juthatnak a vizsgálathoz anélkül, hogy külön munkafolyamatra lenne szükség. Ez megkönnyíti a feltételezett téves riasztások jelentését, miközben a folyamat szorosan kapcsolódik az eredeti vizsgálati eseményhez.
Újdonságok a MetaDefender Endpoint Validationben
Megbízható perifériák hozzáadása a Linux engedélyezési listájához
Az MetaDefender Endpoint Validation for Linux új fejlesztésének köszönhetően a felhasználók mostantól gyártó, termékazonosító vagy példány elérési útja alapján hozzáadhatnak bizonyos perifériákat a megengedett listához, és így kivonhatják őket az érvényesítési folyamatból. Minden módosítást kódalapú hitelesítés vagy rendszergazdai jelszó megerősítés védi, ami segít biztosítani, hogy csak az arra jogosult felhasználók módosíthassák a listát.
A rendszergazdák szükség szerint bármikor visszaállíthatják a engedélyezési listát. A jóváhagyás után a listán szereplő eszközök megkerülik a blokkolást és az érvényesítést, így ellenőrzött módon lehet beépíteni a megbízható perifériákat anélkül, hogy megzavarnák a kialakult munkafolyamatokat.
Egy új szintű Endpoint megoldás
Fedezze fel, miért bíznak világszerte szervezetek, intézmények és szervezetek a MetaDefender Endpoint a kritikus végpontok védelmében. Beszéljen még ma egy szakértővel, hogy többet tudjon meg.

