Az egészségügyben a késői felismerés költségei
Az egészségügy már tizenhárom egymást követő éve a legdrágább ágazat az adatvédelmi incidensek tekintetében. Az IBM 2026-os „Cost of a Data Breach” jelentése szerint egy átlagos adatvédelmi incidens az egészségügyben jelenleg 6,64 millió dollárba kerül , ami továbbra is a legmagasabb az összes ágazat közül, és jóval meghaladja a 4,99 millió dolláros globális átlagot. Ez az észlelési késleltetés azt az időtartamot jelenti , amely az incidens bekövetkezte és az a pillanat között telik el, amikor a SOC-csapat rájön, hogy valami baj történt.
Egy olyan felismerési modell, amelyet a reagálásra, nem pedig a megelőzésre fejlesztettek ki
A szervezet elsődleges biztonsági eszközét a végpontok láthatóságára alapozva tervezték. A gyanús fájlokat csak akkor jelölték meg, miután azok futásba kerültek egy felhasználói eszközön vagy klinikai rendszeren, ami azt jelentette, hogy minden észlelés egy incidensre való reagálás kezdetét jelentette, nem pedig annak megelőzését. Egy olyan hálózatban, ahol a megsértett EHR-hozzáférés (elektronikus egészségügyi nyilvántartás) vagy az orvosi eszközök kommunikációjának megszakadása közvetlen következményekkel jár a betegellátásra nézve, ez a folyamat operatív szempontból tarthatatlan volt. A SOC folyamatosan a károk kezelésével volt elfoglalva, ahelyett, hogy a fenyegetéseket már a keletkezésükkor megakadályozta volna.
A fájlmennyiség rámutatott a virtuális gépen alapuló elemzés korlátaira
Ahogy az e-mail-mellékletek, a megosztott dokumentumok és a külső fájlcserék révén egyre több fájlalapú fenyegetés jelent meg, a csapat egyre nagyobb mértékben támaszkodott az eszköz detonációs képességeire. A virtuális gépen alapuló munkafolyamatok miatt elemzésenként több virtuális környezetet kellett elindítani, és a feldolgozási idő a mennyiség növekedésével kiszámíthatatlanná vált.
Az IBM kutatása kimutatta, hogy az egészségügyben kifejezetten az adathalászat jelentette a legfőbb támadási vektort, vagyis az e-mailen keresztül eljuttatott rosszindulatú fájlok nem csupán növekvő, hanem a legfőbb kockázatot jelentették. A biztonsági operációs központnak (SOC) nem állt rendelkezésére megbízható módszer arra, hogy előre megjósolja, mennyi időbe telik egy fájl tisztázása, és azokban a klinikai környezetekben, ahol a fájlokhoz való hozzáférés a betegellátási folyamatok alapját képezi, ez a kiszámíthatatlanság olyan kockázatot jelentett, amelyet a csapat nem tudott kezelni.
A virtuális gépeken keresztüli méretezés egy olyan probléma volt, amely egyre súlyosabbá vált
A nagyobb fájlmennyiségek több virtuális gép-erőforrást igényeltek. Az átviteli igény minden növekedése közvetlenül az infrastruktúra terhelésének növekedését jelentette, és a csúcsidőszakokban felhalmozódtak a hátralékok, valamint a vizsgálati sorok is meghosszabbodtak. A már eleve szűkös létszámmal működő SOC-nak emellett elemzési szűk keresztmetszetekkel is szembe kellett néznie. Egy olyan hálózat esetében, amely több ezer felhasználóval rendelkezik, és ahol folyamatos a fájlmozgás a kórházak, járóbeteg-ellátó intézmények és kutatási környezetek között, a szervezet elérte a virtuális gépeken alapuló skálázhatóság által biztosítható gyakorlati határt.
Azok a kritériumok, amelyek tekintetében nem lehetett engedményeket tenni
A SOC az értékelést négy olyan követelménnyel kezdte meg, amelyek közvetlenül az üzemeltetés során tapasztalt hiányosságokból fakadtak. Mindegyik követelmény egy olyan hiányosságot célozott meg, amelyet a meglévő eszköz nem tudott pótolni.
- A fenyegetéseket még a végrehajtás előtt állítsuk meg
- A pontosság fenntartása ismeretlen és nehezen felismerhető fenyegetések esetén is
- Az adatmennyiségtől függetlenül állandó elemzési sebességet biztosít
- Méretezés a virtuális gép-infrastruktúra bővítése nélkül
Az észlelés a folyamat elejére került
A szervezet az OPSWATMetaDefender Aether. A bevezetés első heteiben olyan dolog történt, amivel a csapat évek óta nem találkozott: a fájlokat még azelőtt megállították, hogy azok eljutottak volna a végpontokig. Azokat a fenyegetéseket, amelyek korábban végpont-riasztásokat generáltak, még mielőtt eljutottak volna odáig, megállították. A változás éppúgy architektúrára, mint működésre vonatkozott. A Endpoint eszközei továbbra is a láthatóság és a reagálás érdekében maradtak a helyükön, de már nem ők képezték az első védelmi vonalat. Ez a szerep a hálózati peremre került át.
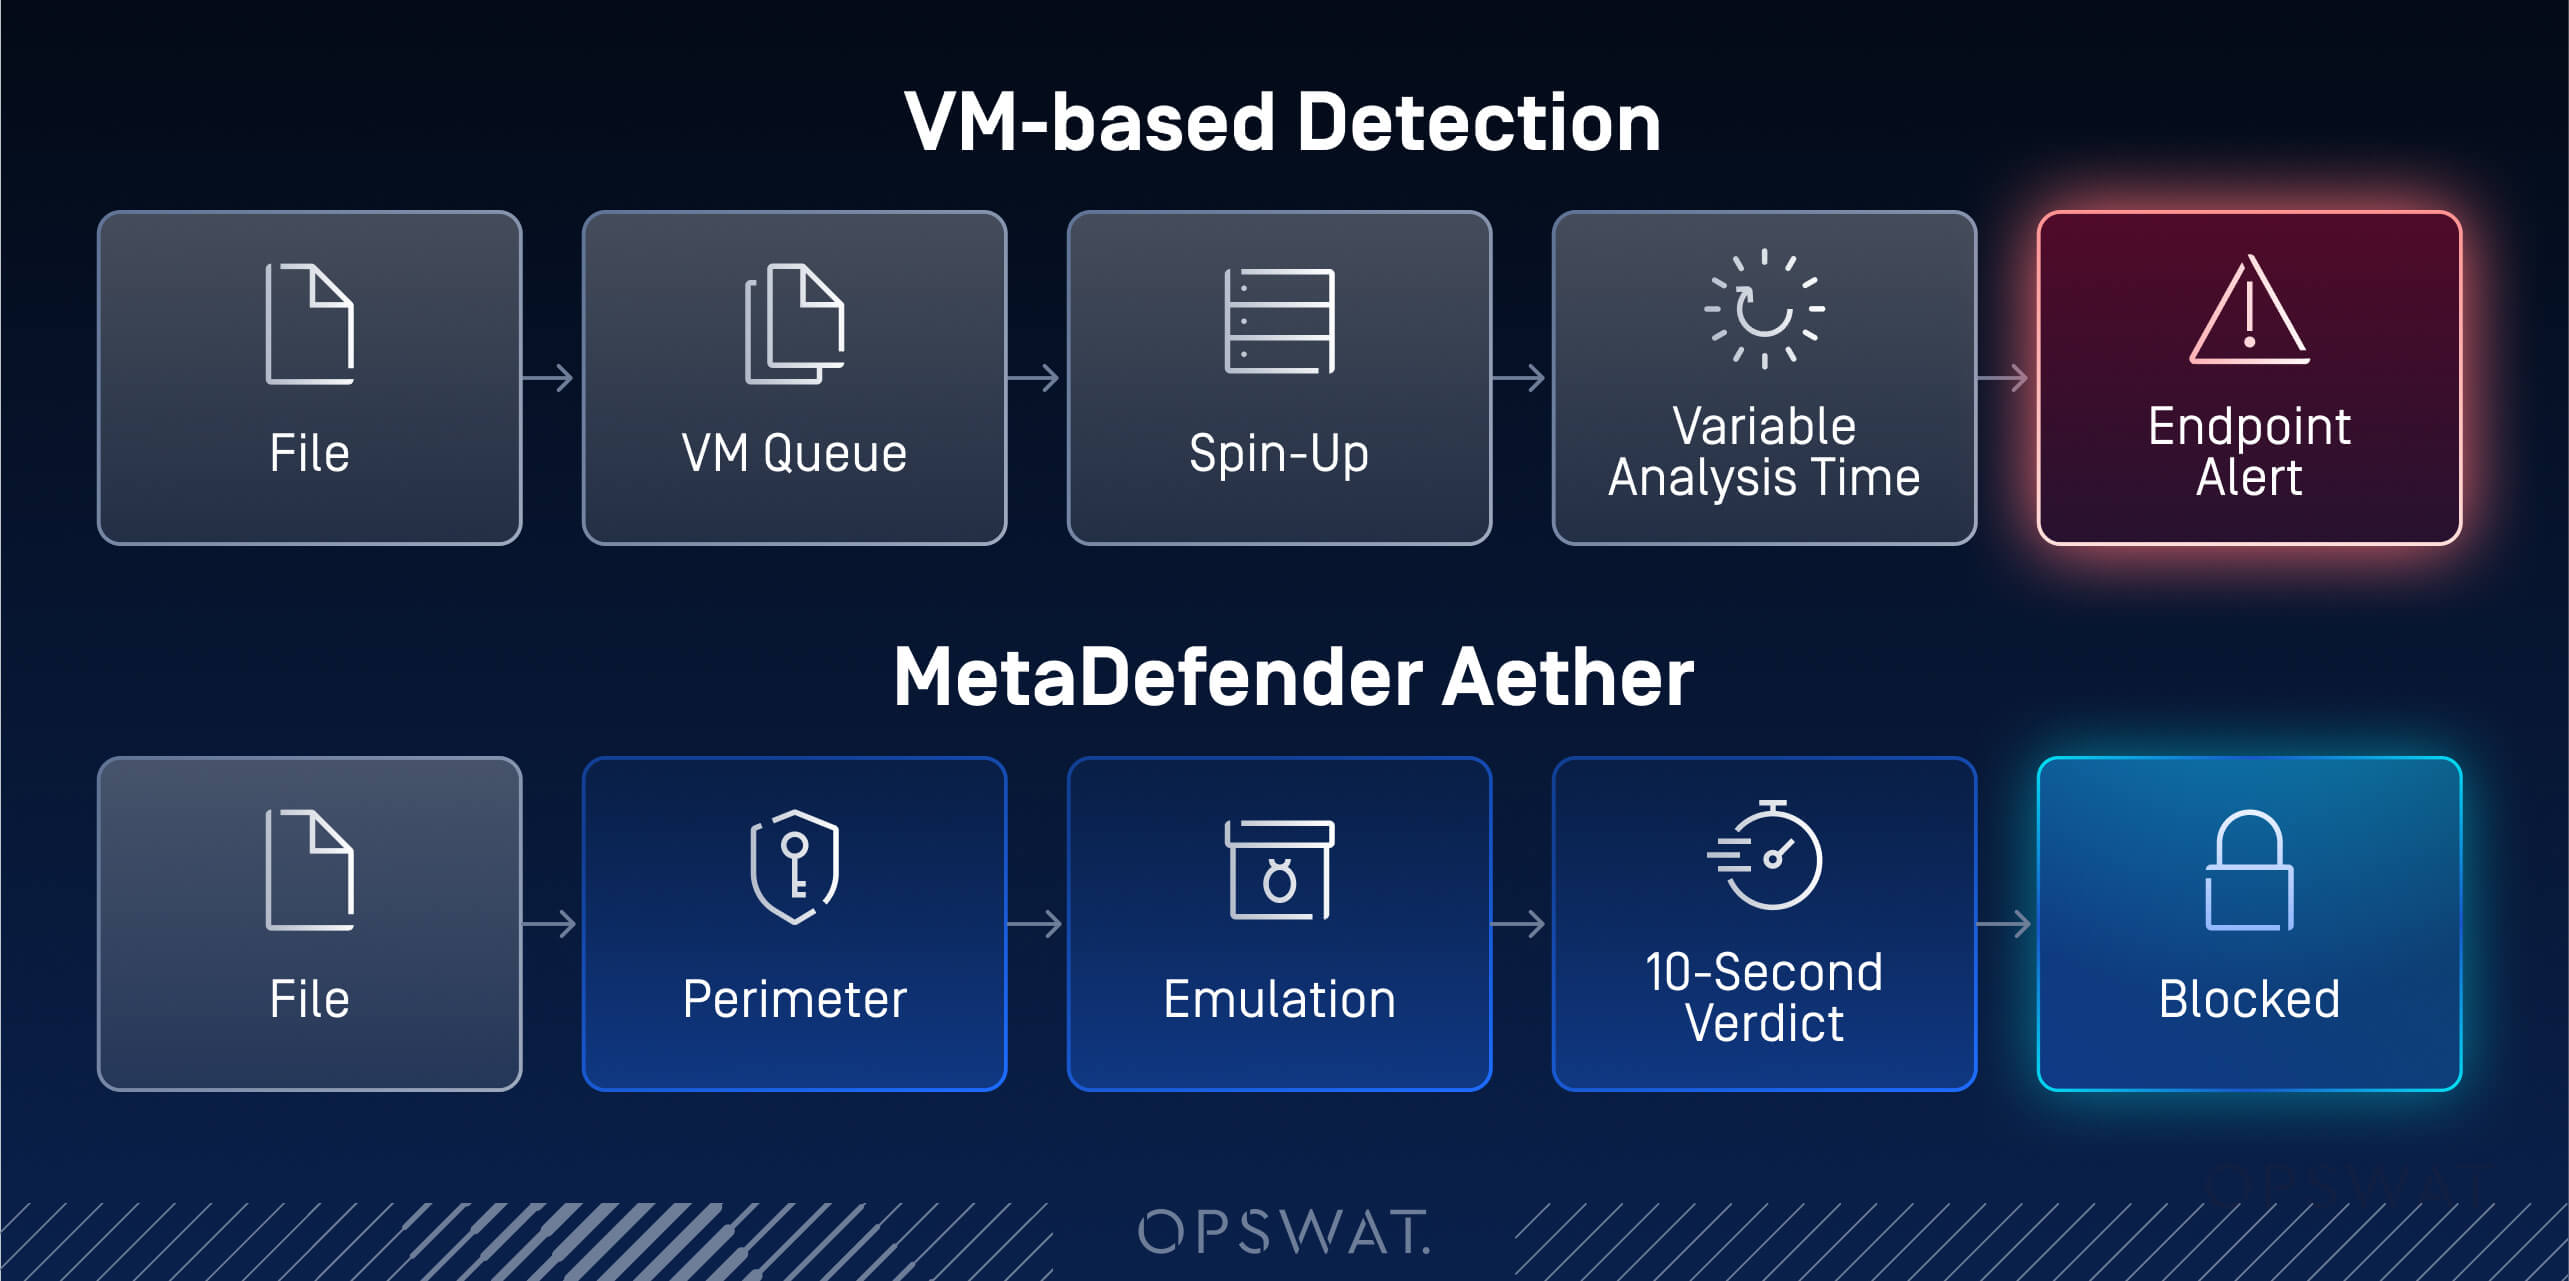
Az emuláció megszüntette a virtuális gép szűk keresztmetszetét
Míg a virtuális gépen alapuló elemzésnél minden egyes tesztfutáshoz virtuális környezetet kellett létrehozni, a „ MetaDefender ” (Aether ) most már a fájlokat Predictive Alin AI még mielőtt azok egyáltalán eljutnának a sandbox -hez. Ez a végrehajtás előtti statikus elemzési réteg milliszekundumok alatt kiszűri a nagy bizonyossággal tiszta fájlokat, és azonnal blokkolja a nagy bizonyossággal rosszindulatú fájlokat, így csak a bizonytalan minták jutnak tovább az emulációalapú adaptív sandbox-hez, amely a fájlokat utasításszinten futtatja. Az elemzés átlagosan tíz másodperc alatt befejeződik, ami 40-szer gyorsabb, mint a hagyományos sandboxoknál, és a platform naponta több mint 50 000 fájlelemzést támogat.
Mivel az emuláció utasításszinten működik, az sandbox környezetek felismerésére tervezett kártevő programok számára lényegesen nehezebb felismerni. Azok a fenyegetések, amelyek virtuális gépes elemzés során leállnának vagy eltérően viselkednének, a várakozásoknak megfelelően futnak le, így olyan viselkedésmintákat tárnak fel, amelyeket az elkerülésre tervezett minták egyébként elrejtenének. A biztonsági operációs központ (SOC) következetes, kiszámítható elemzési sebességet ért el a több kórházat magában foglaló hálózat által generált adatmennyiségek mellett,99,5%-os felismerési arány mellett, anélkül, hogy ehhez virtuális gépes infrastruktúrát kellett volna kiépíteni.
Olyan észlelések, amelyek már cselekvésre készen érkeztek
Ami megváltoztatta a csapat nyomozási munkaterhelését, az az észlelés sebessége és az volt, ami az egyes észlelésekkel együtt járt. Ahelyett, hogy egyszerűen csak egy figyelmeztetést kaptak volna, amely további vizsgálatot igényelt volna, minden eredményhez már eleve csatolva voltak a hírnévadatok, a viselkedéselemzés, a megbízhatóságon alapuló kockázati pontszám, valamint a fenyegetéskereséshez kapcsolódó háttérinformációk.
A beépített fenyegetés-információs rendszer folyamatosan ellenőrzi az URL-eket, IP-címeket és domainneveket valós idejű mutatók alapján, és a gyanús fájlokat további elemzés céljából megjelöli. A gépi tanuláson alapuló fenyegetés-hasonlósági keresés lehetővé tette a SOC számára, hogy azonosítsa a kapcsolódó kártevőváltozatokat, felismerje a módosított vagy korábban még nem látott fenyegetéseket, valamint összefüggésbe hozza a gyanús fájlokat az ismert rosszindulatú mintákkal, ezzel csökkentve a már így is szűkös létszámmal működő elemzők kézi osztályozási terheit.
Az út a reagálástól a megelőzésig
Kérdezzen meg bármelyik SOC-elemzőt, mi változott meg először, és a válasz mindig ugyanaz lesz: a várólista. A fájlok feldolgozásra kerültek, nem halmozódtak fel a hátralékok, és azok a vizsgálatok, amelyek mégis beérkeztek, már a szükséges háttérinformációkkal együtt érkeztek – például hírnévadatokkal, viselkedéselemzéssel és kockázati pontszámmal –, nem pedig olyan jelzéssel, amelyet utólag kellett volna lenyomozni.
Biztonsági műveletek előtte és utána MetaDefender Aether
Képesség | Előtte | után |
Az észlelés időzítése | Végrehajtás után, végponttól függően | A végrehajtás előtt, a határon |
Az elemzés sebessége | Változó, terhelés alatt kiszámíthatatlan | Állandó, átlagosan ~10 másodperc |
Skálázhatóság | VM-függő, nagy forgalom esetén szűk keresztmetszetet okoz | Több mint 50 000 fájl naponta, virtuális gépek okozta terhelés nélkül |
SOC-munkaigény | Ismételt IR-ciklusok, kézi osztályozás | A végpont-események számának csökkenése, kontextus alapú döntések |
A fenyegetések lefedettsége | Ismert fenyegetésekre reagál | Kibúvó kártevő programok, „ zero-day ” és azok módosított változatai |
A betegellátás gyorsaságához igazodó biztonsági rendszer
Ez az egészségügyi szolgáltató áthelyezte a munkafolyamat azon pontját, ahol a biztonsági intézkedések életbe lépnek. A határon történő megelőzés felváltotta a reaktív végpont-reagálást; az elemzési lemaradások helyét a folyamatos adatfeldolgozás vette át, és a korábban kézi osztályozást igénylő vizsgálatok most már eleve a szükséges háttérinformációkkal együtt érkeznek.
Az egészségügyi biztonsági csapatok számára a követendő út megegyezik azzal, amelyet ez a szervezet is bejárt: az észlelést előrébb kell helyezni, el kell távolítani az elemzést lassító infrastruktúrát, és olyan biztonsági rendszert kell kiépíteni, amely a klinikai környezetek által megkövetelt sebességgel működik.