A legfontosabb tudnivalók
- A KYC-ellenőrzések azt igazolják, hogy egy dokumentumot a várt formátumban nyújtottak be, nem pedig azt, hogy a dokumentum mögött álló személy valódi-e
- A szintetikus személyazonosság-csalás során valódi, ellopott adatokat – leggyakrabban gyermekektől vagy olyan személyektől származó társadalombiztosítási számokat, akik ritkán ellenőrzik hitelképességüket – kombinálnak kitalált adatokkal, amelyeket úgy állítanak össze, hogy azok idővel lehetővé tegyék az új ügyfelek felvételét.
- Egy 2026 augusztusában nyilvánosságra hozott szövetségi vádiratban két személyt vádoltak meg egy 2,2 millió dolláros szintetikus személyazonosság-csalási ügyben, amely több mint 1 072 csalárd hitelkártya-igénylésen alapult.
- Egy 2026 júniusában elítélt férfi kijátszotta egy holland bank „szelfi kontra személyi igazolvány” ellenőrzési rendszerét azzal, hogy ellopott személyi okmányokról származó arcokat cserélt fel a saját fényképére, és így 46 csalárd bankszámlát nyitott
- AI Content Inspector a számlázási és kárigény-csalások felderítéséhez használt kép-, szöveg- és metaadat-felismerési jeleket alkalmazza az azonosító képekre, szelfikre és a regisztrációhoz benyújtott igazoló dokumentumokra is
Hogyan jelenik meg a mesterséges intelligencia által generált személyazonosság-csalás a pénzügyi ügyfél-felvétel során?
A mesterséges intelligencia által generált személyazonosság-csalás az ügyfél-felvétel során két formában jelenik meg: valós, ellopott adatokból létrehozott szintetikus személyazonosságok, valamint ellopott dokumentumokra ráillesztett deepfake-képek. Mindkettőt úgy tervezték, hogy átmenjenek az ellenőrzésen, nem pedig hogy kiállják a nyomozást.
Valódi, ellopott társadalombiztosítási számokból létrehozott mesterséges identitások
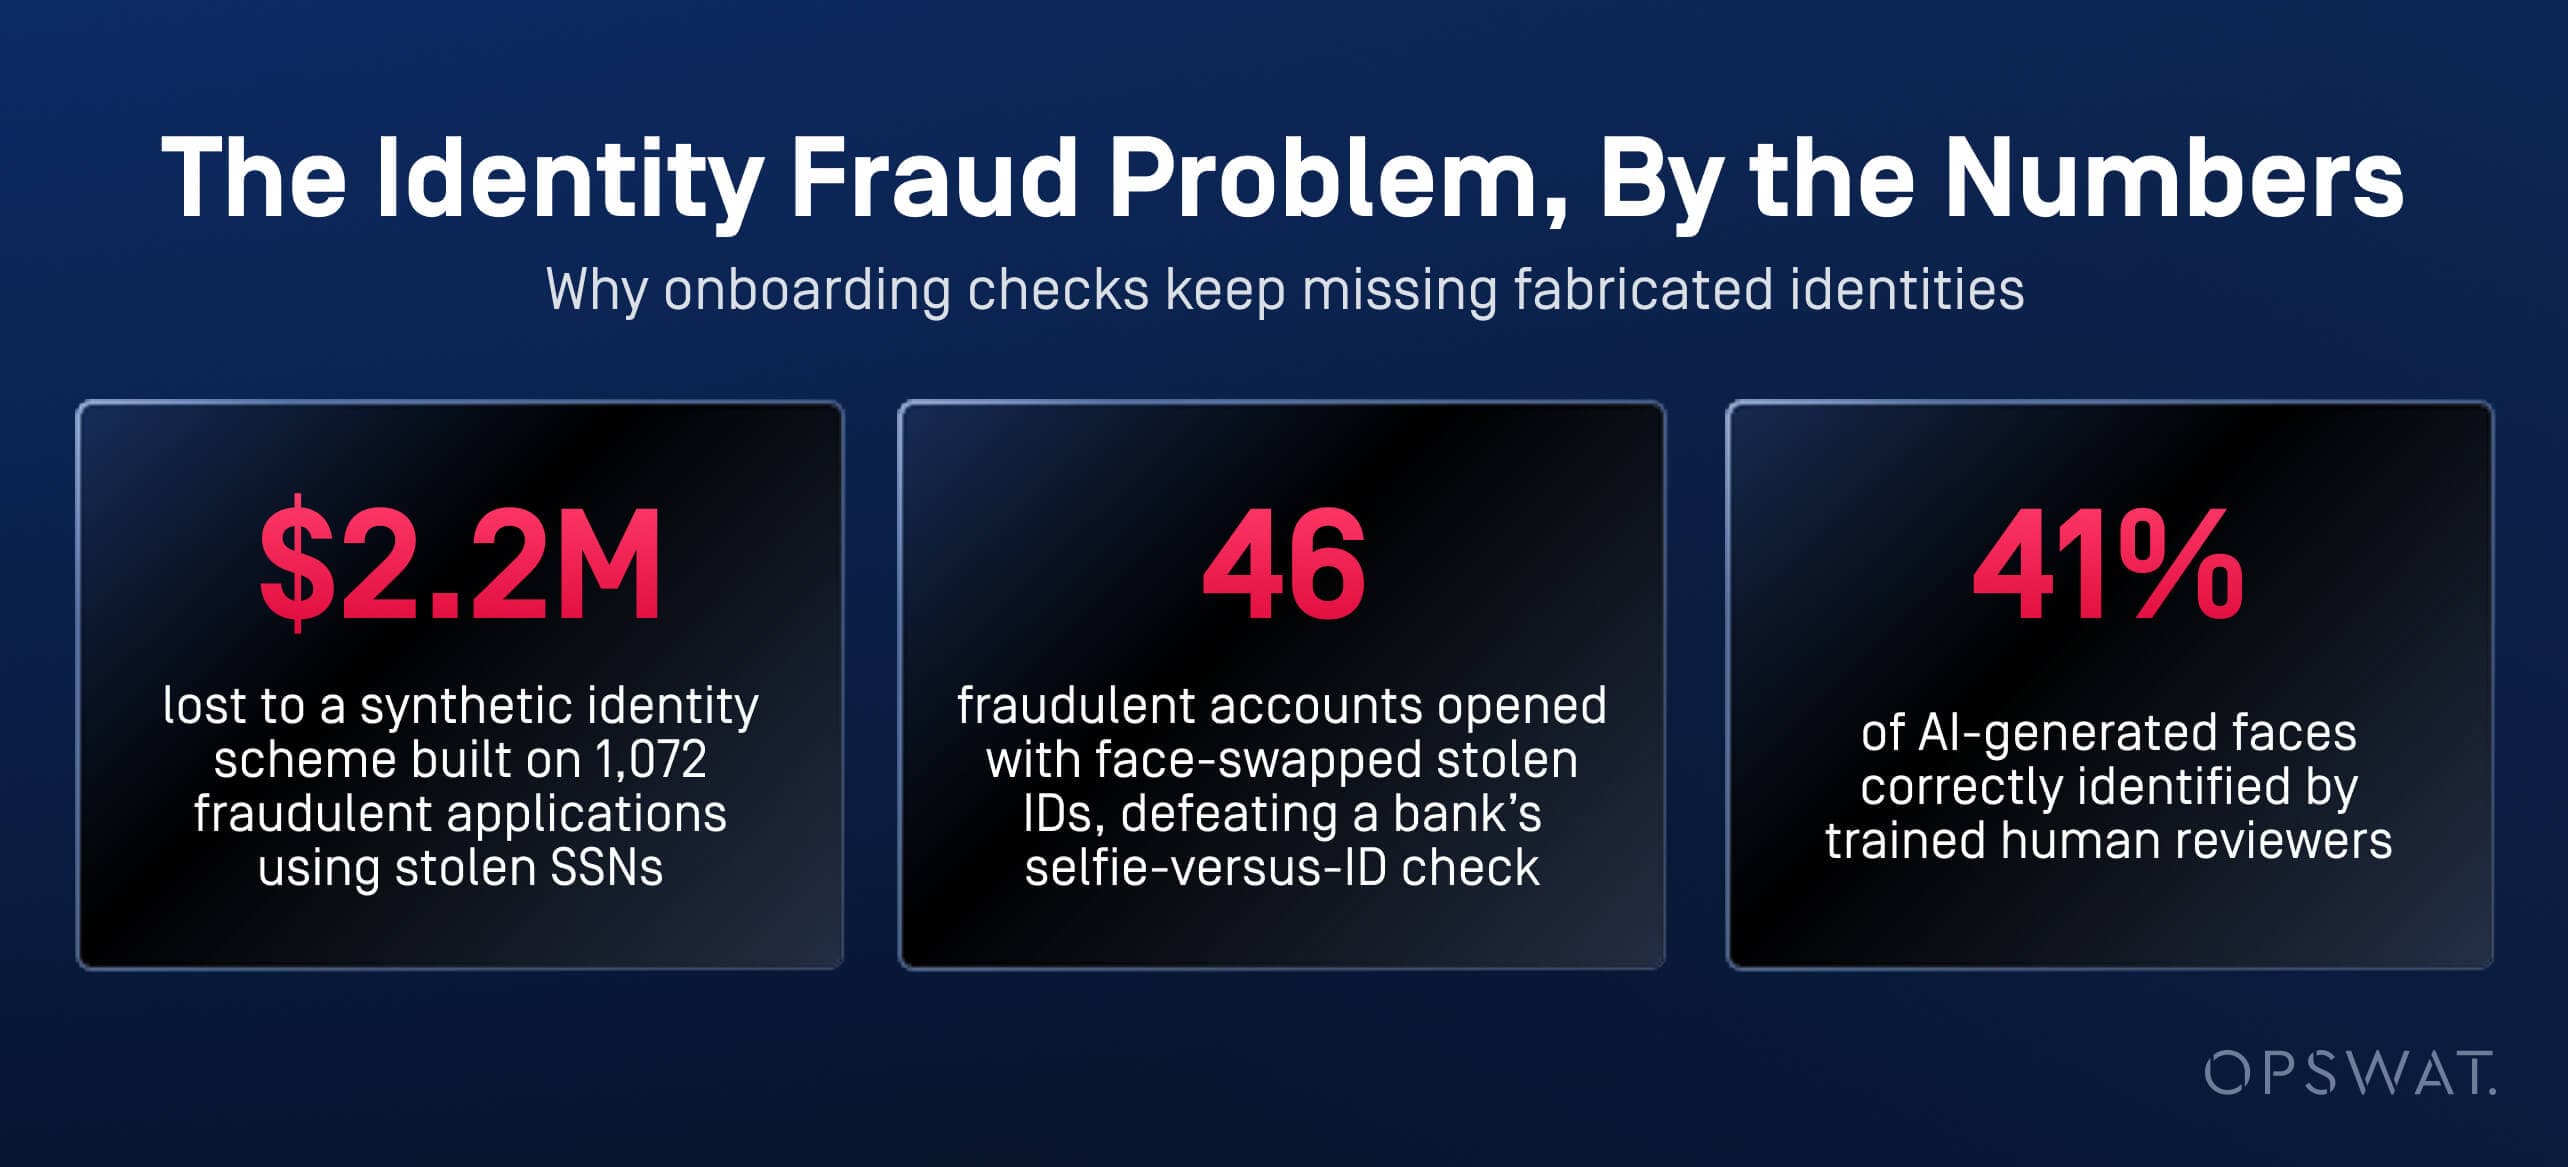
Egy szövetségi nagyesküdtszék 2026 augusztusában nyilvánosságra hozott egy 19 vádpontból álló vádiratot két személy ellen, akiket azzal vádolnak, hogy 2012 körül és 2024 között hamis személyazonosságok felhasználásával elkövetett csalást folytattak. Az ügyészek szerint a két személy érvényes társadalombiztosítási számokat – amelyek közül sok gyermekekhez tartozott – használt fel arra, hogy körülbelül 1 072 online hitel- és betéti kártyaigénylést nyújtson be, ami becslések szerint 2,2 millió dollár veszteséget okozott.
A digitális regisztráció során beküldött deepfake szelfik
Egy másik eset a probléma vizuális oldalát mutatja be. Egy 2026 júniusában elítélt férfi arccsere-szoftvert használt, hogy saját arcvonásait ráilleszthesse lopott személyazonosító okmányokra, ezzel kijátszva egy holland bank „ mobile ” nevű, szelfi és személyazonosító okmány összehasonlításán alapuló ellenőrzési rendszerét, és 46 csalárd bankszámlát nyitott.
A probléma mértéke
A Biometric Update szerint egy pénzintézet nyolc hónap alatt 8 065 deepfake-ellenőrzési kísérletet regisztrált, amelyek 347 millió dolláros veszteséget okoztak. A Check Point „AI Security Report 2026” című jelentése megállapította, hogy a képzett ellenőrök az AI által generált arcok mindössze körülbelül 41%-át azonosították helyesen, ami megerősíti, hogy a kizárólag emberi ellenőrzés már nem képes felismerni a generatív modellek által létrehozott tartalmakat.
Hogyan kerülnek be ezek az identitások a bevezetési és számlanyitási munkafolyamatokba?
A hamis személyazonosságok ugyanazokon a csatornákon keresztül kerülnek be, mint a jogos kérelmezők: digitális regisztrációs portálokon, az mobile alkalmazáson keresztül történő fiók létrehozáskor, valamint a KYC-rendszerekhez kapcsolódó dokumentumfeltöltési sorokban. A személyazonosság már bekerül az ellenőrzési folyamatba, mielőtt bármilyen ellenőrzés során megvizsgálnák, hogy az alapul szolgáló adatok valósak-e.
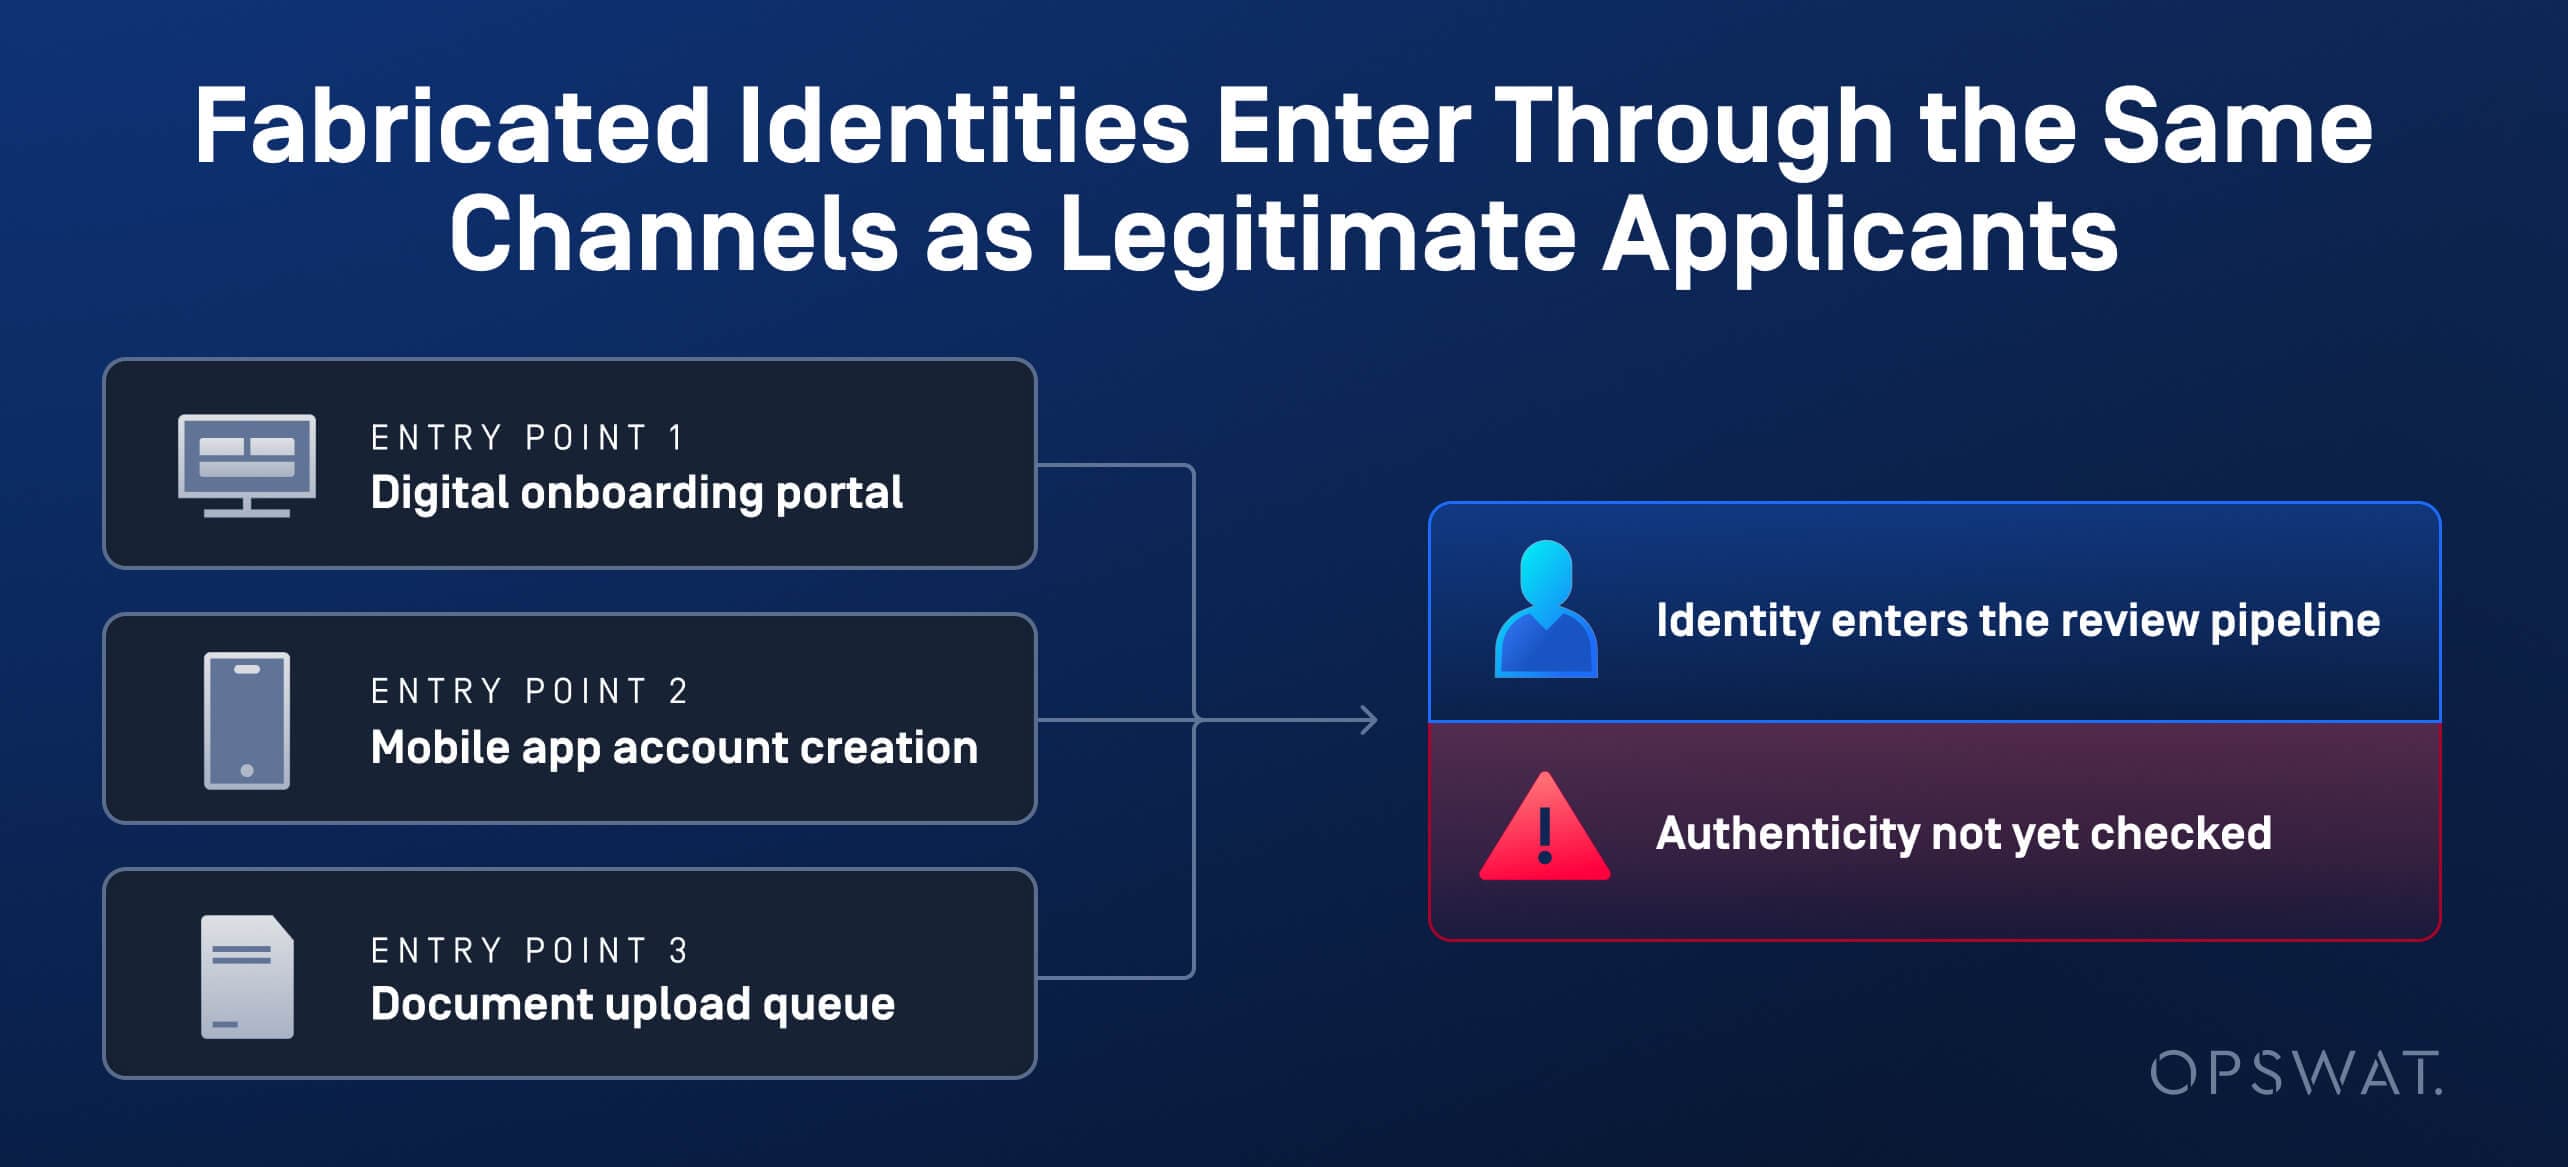
A holland banki eset a folyamatot teljes egészében bemutatja. A személyazonosító okmányokat egy hamis lakáshirdetés és a közösségi média segítségével gyűjtötték össze, majd a bank szokásos mobile fotó- és szelfi-eljárásán keresztül nyújtották be, ugyanazon az eljáráson keresztül, amelyet a törvényes kérelmezők is használnak.
Három ok, amiért a szokásos KYC-ellenőrzések nem képesek felismerni a hamis vagy mesterséges személyazonosságokat
A dokumentumfeltöltés során végzett ellenőrzések azt igazolják, hogy a fájl teljes és megfelelő formátumú, nem pedig azt, hogy a benne szereplő személyazonosság hiteles. Ez a hiányosság lehetővé teszi a mesterséges és mesterséges intelligenciával generált személyazonosságok áteredését.
A „szelfi kontra személyi igazolvány” összehasonlítás abból indul ki, hogy a beküldött fénykép egy valódi arc változatlan felvétele. Nem arra tervezték, hogy felismerje az arcot kicserélt vagy mesterséges intelligenciával generált képeket, amelyeket lopott okmányokra helyeztek el – pontosan ez volt az, ami kijátszotta a holland bank „ mobile ” ellenőrzését.
A mesterséges identitások is úgy viselkednek, mint a valódi, lassan felépülő jelentkezők. Egyetlen jelentkezés sem tűnik sürgősnek, mivel a csalás nem egy gyanús esemény eredményeként, hanem hónapokon át tartó, hétköznapi tevékenységnek tűnő lépések során, fokozatosan alakul ki. A Check Point „AI Security Report 2026” című jelentése ezt egy szélesebb körű változás részeként értelmezi, amelynek keretében a mesterséges intelligencia a csalási kísérletek támogatásától azok közvetlen végrehajtása felé mozdul el.
Jelek, amelyek felfedik a mesterséges intelligencia által generált személyazonosító okmányokat és szelfiket
AI Content InspectorOPSWAT AI-alapú tartalomhitelesítő és dokumentumhamisítás-felismerő rendszere a MetaDefender™ platformhoz. Ugyanazt az ellenőrzési architektúrát alkalmazza a személyi igazolványok fényképeire, szelfikre és regisztrációs dokumentumokra, mint a számla- és kárigény-csalások esetében, és minden fájl esetében egyszerre több független jelzést is figyelembe vesz, ahelyett, hogy egyetlen ellenőrzésre támaszkodna.
A mesterséges intelligenciával generált képek felismerése a beküldött személyi igazolvány-fotókat és szelfiket ugyanúgy vizsgálja, mint a kárigényhez csatolt képeket: érzékelő-ujjlenyomat-eltéréseket, tömörítési torzulásokat, valamint azokat a pixelszintű és frekvenciatartománybeli jeleket, amelyek megkülönböztetik a kamerával készített felvételt a generált vagy manipulált képtől.
A dokumentumhamisítás-ellenőrzés a lakcímigazoló iratokra és az ügyfélfelvételhez benyújtott kiegészítő dokumentumokra vonatkozik, és során a metaadatokat, valamint a szerkezeti következetességet összehasonlítják azzal, hogy egy adott forrásból származó érvényes dokumentumnak hogyan kellene kinéznie.
A Google SynthID vízjel-felismerő funkciója ellenőrzi, hogy tartalmaz-e a kép olyan beágyazott vízjelet, amelyet egyes mesterséges intelligencia által generált képek tartalmaznak. A tesztelés során a OPSWAT weboldal több mint 21 000 mesterséges intelligencia által generált képből eltávolította a SynthID-jelölőket; a vízjel-felismerő ezeket nem vette észre, de a forenzikus és mélytanulási osztályozási jelek még így is 90% feletti felismerési pontosságot mutattak, ami megerősíti, hogy a rendszer nem kizárólag a vízjelekre támaszkodik.
Minden eredmény bizalmi pontszámmal ellátott értékelésként jelenik meg, nem pedig egyszerű „megfelelt” vagy „nem felelt meg” minősítésként, így a bevezetést végző csapatok beállíthatják, hogy mekkora bizonyosságra van szükség ahhoz, hogy egy fájlt automatikusan jóváhagyjanak, megjelöljenek vagy emberi ellenőrzésre továbbítsanak.
Hogyan lehet ellenőrizni a személyazonosság hitelességét a számlanyitás előtt?
A fióknyitás előtti személyazonosság-ellenőrzéshez két, egymással párhuzamosan futó ellenőrzés szükséges; ezek közül egyik sem lett volna elegendő önmagában a holland eset vagy a szintetikus személyazonosságra vonatkozó vádirat feltárásához.
A dokumentumok hitelességi elemzése azt vizsgálja, hogy a személyi igazolvány, az önarckép és a lakcímigazoló dokumentum valódiak-e és belsőleg konzisztensek-e.
A kérelmező adatainak érvényesítése során a megadott személyazonosságot a már ismert adatokkal vetik össze: azt vizsgálják, hogy a társadalombiztosítási szám, a cím és az elérhetőségi adatok egy már régóta fennálló, és nem pedig egy nemrég összeállított előzményhalmazhoz tartoznak-e.
A bizonytalan ítéleteket emberi felülvizsgálatra kell továbbítani, ahelyett, hogy automatikusan jóváhagynák vagy elutasítanák őket. A felvételi csapatoknak továbbá az összetett kockázati jelzéseket – például egy új fiókot, megváltozott elérhetőségi adatokat és szokatlanul magas jelentkezési gyakoriságot – egyetlen összetett döntésként kell kezelniük, ahelyett, hogy egymástól független ellenőrzéseknek tekintenék őket, amelyek önmagukban mind elfogadhatónak tűnnek.
Hogyan alakítsunk ki egy „megelőzés-központú” beilleszkedési munkafolyamatot?
A megelőzésre épülő regisztrációs folyamat során a hitelességi ellenőrzések minden dokumentum- és képfeltöltési ponton megtörténnek még a fiók létrehozása előtt, nem pedig utána, miután egy gyanús tranzakció felülvizsgálatot váltott ki.
Az identitáscsalás megelőzését szolgáló bevezetési ellenőrzési rétegek
Vezérlő réteg | Elhelyezés | Mit értékel | A csalások leggyakoribb módjai |
Dokumentumok és képek befogadása | Bevezető portál vagy „ mobile ” fájlfeltöltés | Formátum, teljesség, rosszindulatú szoftverek | ID-feltöltésnek álcázott rosszindulatú fájlok |
A tartalom hitelességének elemzése | Adatbeviteli pont, a KYC-döntés meghozatala előtt | Mesterséges intelligenciával generált jelek, metaadatok, manipuláció | Mesterséges intelligenciával létrehozott szelfik, arcot cserélt személyi igazolványok |
Szelfi és személyi igazolvány összehasonlítása | KYC-ellenőrzési lépés | Arcok közötti hasonlóság | Ellopott vagy nem megfelelő személyazonosító okmányok |
A jelentkező adatainak ellenőrzése | A fiók jóváhagyása előtt | Társadalombiztosítási szám és címtörténet | Lopott társadalombiztosítási számok alapján létrehozott hamis személyazonosságok |
Kivételes esetek kezelése és emberi ellenőrzés | Kockázatos döntések várólistája | Bizonytalan ítéletek, fokozódó kockázat | Olyan esetek, amelyeket egyetlen ellenőrzés sem képes önmagában megoldani |
AI Content Inspector ID-hitelesség-ellenőrzés hozzáadása
AI Content Inspector közvetlenül beépíti a személyazonosító okmányok hitelességének ellenőrzését az „ MetaDefender ” folyamatba, így nincs szükség külön eszközre az azonosító okmányok és az önarcképek ellenőrzéséhez. A szabályozott ügyfél-felvételi csapatok számára ez azt jelenti, hogy a mesterséges személyazonosságokat és a mesterséges intelligencia által generált arcokat pontosan azon a ponton ellenőrizhetik, ahol egyébként az önarckép és az azonosító okmány összehasonlításakor azok átmennének a rendszeren.
AI Content Inspector a MetaDefender™ Core és a MetaDefender™ Cloud rendszereken belül önálló modulként működik, a Metascan™ Multiscanning, a Deep CDR™ Technology és a Proactive DLP™ technológiák mellett. Azok a szervezetek, amelyek már használják a MetaDefender rendszert, új beszállító bevonása vagy külön integrációs projekt nélkül is beépíthetik az azonosító okmányok hitelességének ellenőrzését.
Vegye fel az „ AI Content Inspector ” szolgáltatást az „ MetaDefender ” telepítésébe, hogy a számlázási és kárigény-csalások felderítéséhez használt tartalmi hitelesség-ellenőrzést kiterjessze az azonosító képekre, szelfikre és regisztrációs dokumentumokra is.
Gyakran ismételt kérdések
Mi az a szintetikus személyazonosság-csalás?
A szintetikus személyazonosság-csalás során valódi, ellopott adatokat – leggyakrabban társadalombiztosítási számot – kombinálnak kitalált személyes adatokkal, hogy olyan személyazonosságot hozzanak létre, amely nem felel meg egy valódi kérelmezőnek; ezt úgy alakítják ki, hogy hosszú távon átmenjen a regisztrációs ellenőrzéseken, ahelyett, hogy egyetlen gyanús kérelmet váltana ki.
Hogyan működik a mesterséges intelligencia által generált személyazonosság-csalás az ügyfél-felvétel során?
A csalók ugyanazokon a portálokon keresztül nyújtanak be mesterséges intelligenciával generált vagy manipulált személyi fényképeket, szelfiket és igazoló dokumentumokat, amelyeket a törvényes kérelmezők is használnak. Mivel a fájlok nem tartalmaznak kártevő szoftvert, a szokásos fájlbiztonsági eszközök átengedik őket, és a csalás csak akkor derül ki, ha magát a tartalmat hitelesítik.
A KYC-ellenőrzések képesek-e felismerni a deepfake-et vagy a mesterséges intelligenciával létrehozott személyazonosító okmányokat?
A szokásos KYC-ellenőrzések a kép formátumát és teljességét igazolják, valamint összehasonlítják az önarcképet a személyi igazolványon szereplő fotóval. Egyik lépés sem arra szolgál, hogy felismerje, vajon a beküldött kép mesterséges intelligencia által generált vagy manipulált-e, ezért előfordulhat, hogy egy arcot kicserélt önarckép is átmegy az önarckép–személyi igazolvány összehasonlításon.
Milyen jelek árulják el, hogy egy személyazonosító okmány vagy szelfi mesterséges intelligencia által készült?
Az érzékelő-ujjlenyomatok közötti eltérések, a tömörítésből származó torzulások, a metaadatok közötti eltérések és a szerkezeti rendellenességek mindegyike részleges jelzést ad. A „ AI Content Inspector ” ezeket a Google SynthID-hez hasonló vízjel-felismerési módszerekkel ötvözi, és egyetlen, megbízhatósági pontszámmal ellátott eredményt ad.
Miben különbözik az identitáscsalás attól a számlacsalástól, amelyet a mesterséges intelligencia által generált számlacsalásról szóló előző blogbejegyzésünkben tárgyaltunk?
A számlacsalás célja a fizetési döntés megtévesztése hamis dokumentum – például számla vagy nyugta – felhasználásával. Az identitáscsalás célja pedig a személyazonosság-ellenőrzési döntés megtévesztése hamis vagy manipulált személyazonosító okmány, szelfi vagy lakcímigazoló dokumentum felhasználásával. Mindkét esetben ugyanazt a biztonsági rést használják ki: egy fájl lehet, hogy nem tartalmaz rosszindulatú szoftvert, mégis hamis lehet az, amit állítólag képvisel.
