A fejlett kiberfenyegetések képesek kijátszani a hagyományos biztonsági eszközöket, mivel gyorsabban változnak, mint ahogy a szignatúraalapú észlelés és a hírnév-adatbázisok alkalmazkodni tudnak hozzájuk. A támadók rendszeresen módosítják a kártevőprogramok változatát, megváltoztatják a rosszindulatú jelzőket, és a látszólag legitim fájlokba rejtik el a rosszindulatú tevékenységeket.
Ezeknek a fenyegetéseknek a felismeréséhez a biztonsági csapatoknak olyan információkra van szükségük, amelyek többféle mutatót – például hírnévmutatókat, viselkedési jeleket és a kártevőprogram-változatok közötti kapcsolatokat – összefüggésbe hoznak egymással.
MetaDefender Aether mögött állóThreat Intelligence úgyAether ezt a kihívást, hogy összefüggésbe hozza a hírnévadatokat, sandbox IOC-ket (kompromittáltsági mutatókat) és a gépi tanuláson alapuló fenyegetés-hasonlósági keresést. Ez segít a biztonsági csapatoknak zero-day felderítésében, valamint az ismert rosszindulatú minták és tevékenységek közötti összefüggések azonosításában.
MetaDefender Aether Core segítségével történő telepítés esetén ez az információs rendszer közvetlenül air-gapped helyszíni és air-gapped működik. A szervezetek emulációalapú dinamikus elemzéssel vizsgálhatják meg a gyanús fájlokat, miközben az eredményeket összefüggő fenyegetési információkkal egészíthetik ki, ami segít a rejtőzködő és korábban ismeretlen fenyegetések azonosításában.
Miért Threat Intelligence elégséges Threat Intelligence kizárólag hírnévre épülő Threat Intelligence ?
A hagyományos fenyegetés-elemző platformok olyan hírnév-indikátorokra támaszkodnak, mint a fájl-hashértékek, az IP-címek, a domainnevek és az URL-ek. Ezek az indikátorok segíthetnek az ismert fenyegetések azonosításában, de csak korlátozott kontextust nyújtanak, ha a támadók módosítják a kártevő szoftvert, vagy megváltoztatják a rosszindulatú indikátorokat, például a domainneveket vagy az IP-címeket.
A hírnév-alapú Threat Intelligence korlátai
| A hírnév-alapú hírszerzés korlátai | Hatása a biztonsági csapatokra |
|---|---|
| A hash-alapú mutatók könnyen megváltoztathatók | A rosszindulatú fájlok megkerülhetik a hírnév-alapú észlelést, ha a mutatók megváltoznak |
| A mutatók nem tükrözik a viselkedési kontextust | Az elemzők nem tudják megfigyelni, hogyan viselkedik egy fájl futás közben |
| A mutatók egymástól függetlenül jelennek meg | Nehéz megállapítani, hogy van-e ehhez kapcsolódó rosszindulatú tevékenység |
| A hírszerzési források szétszórtak | Az elemzőknek a különböző eszközök között kell váltogatniuk a fenyegetések kivizsgálása során |
A Threat Intelligence többféle hírszerzési adat összefüggéseinek feltárásával orvosolja ezt a korlátot. Ahelyett, hogy kizárólag statikus mutatókra támaszkodna, a motor a hírnévadatokat ötvözi a dinamikus elemzésből nyert viselkedési jelekkel, valamint a kapcsolódó minták közötti fenyegetés-hasonlósági keresés eredményeivel.
Ez a megközelítés lehetővé teszi a biztonsági csapatok számára, hogy túllépjenek az elszigetelt jelzőkön, és olyan mintákat ismerjenek fel, amelyek korábban nem látott kártevőváltozatokat azonosítanak azáltal, hogy azokat összevetik az ismert rosszindulatú mintákkal.
Hogyan korrelálja a Threat Intelligence a mutatókat
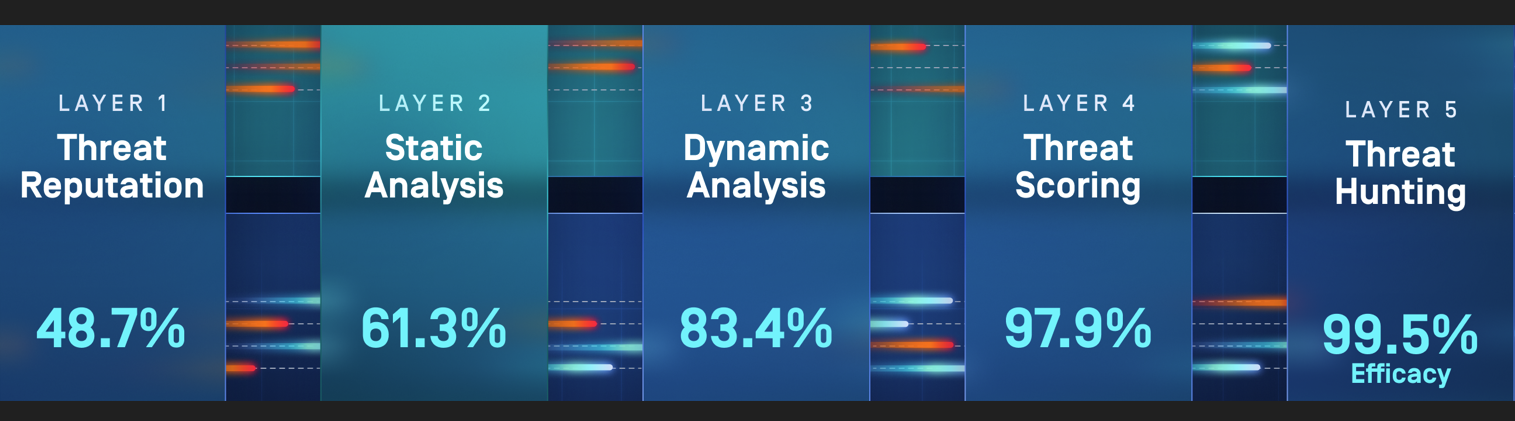
A statikus mutatók és a viselkedési jelek együttes elemzésével a rendszer feltárhatja a rosszindulatú fájlok, a kapcsolódó mutatók és az ismert rosszindulatú tevékenységek közötti összefüggéseket. A „ Threat Intelligence ” motor a MetaDefender Aether webhelyen található, öt rétegből álló zero-day észlelési folyamat részeként működik, amely a környezetbe bejutó fájlokat elemzi. Minden réteg más-más típusú információval járul hozzá az általános értékelés megerősítéséhez.
1. Fenyegetések hírneve
Az első szakaszban a fájlokat és a hozzájuk kapcsolódó IOC-ket globális fenyegetési hírszerzési mutatók alapján értékelik. A fájlokat, URL-eket, domainneveket és IP-címeket összehasonlítják az ismert rosszindulatú mutatókkal, hogy gyorsan azonosítani lehessen a korábban már észlelt fenyegetéseket. Azok a fájlok, amelyek esetében nem születik egyértelmű hírnév-értékelés, továbbkerülnek a statikus elemzésre.
2. Statikus elemzés (Predictive Alin AI)
Predictive Alin AI a futtatás előtt elemzi a fájlok szerkezeti, szemantikai és viselkedési jellemzőit. A magas megbízhatóságú, ártalmatlan fájlokat kihagyja a felesleges sandbox elemzésből, míg a magas megbízhatóságú rosszindulatú fájlokat már a futtatás előtt blokkolja. Azok a fájlok, amelyek nem érik el a megbízhatósági küszöbértéket, továbbkerülnek a dinamikus elemzésbe.
3. Dinamikus elemzés
Ha a fájlok esetében a fenyegetés-hírnév vagy a statikus elemzés nem ad eredményt, azokat egy emulációalapú dinamikus elemzési környezetben futtatják le. Ez a szakasz olyan viselkedési adatokat generál, mint például a letöltött fájlok, a rendszerleíró adatbázisban végrehajtott módosítások, a végrehajtási láncok és a hálózati visszahívások, amelyek rávilágítanak arra, hogyan viselkedik a fájl a futtatás során.
4. Fenyegetések értékelése
A dinamikus elemzésből nyert viselkedési mintákat összevetjük a hírnévmutatókkal a gyanús tevékenységek felmérése érdekében.
5. Fenyegetések hasonlósága alapján történő keresés
Az utolsó lépésben gépi tanuláson alapuló fenyegetés-hasonlósági keresést alkalmaznak a minták közötti szerkezeti és viselkedési hasonlóságok felismerésére. Ez lehetővé teszi a motor számára, hogy a korábban még nem látott fájlokat azonosítsa azáltal, hogy azokat összehasonlítja az ismert rosszindulatú mintákkal.
Ezek az hírszerzési funkciók együttesen az elszigetelt mutatókat összefüggő fenyegetési információkká alakítják át. A biztonsági csapatok így mélyebb betekintést nyernek a fájlok viselkedésébe, azok ismert támadásokhoz fűződő kapcsolatába, valamint abba, hogy egy meglévő fenyegetés új változatát jelentik-e.
Threat Intelligence MetaDefender Core számára
MetaDefender Aether Core segítségével történő telepítés esetén a Threat Intelligence közvetlenül a helyszíni biztonsági környezetekben működik. Ez lehetővé teszi a szervezetek számára, hogy gyanús fájlokat elemezzenek anélkül, hogy adatokat küldenének külső szolgáltatásoknak, ami rendkívül fontos air-gapped szabályozott vagy air-gapped esetében.
A motor a MetaDefender Aether emulációalapú dinamikus elemzési funkcióival együttműködve működik. A környezetbe bekerülő fájlokat egy ellenőrzött elemzési környezetben hajtják végre, ahol a rendszer figyelemmel kíséri a fájlok viselkedését, és kinyeri az IOC-ket.
Ezeket a viselkedési jellemzőket ezután a Threat Intelligence összehasonlítja. A hírnév-mutatók kontextust nyújtanak az ismert rosszindulatú mutatókról, míg sandbox mutatók feltárják, hogyan viselkedik a fájl futás közben. A fenyegetés-hasonlósági keresés összehasonlítja a fájlok viselkedési és szerkezeti jellemzőit a korábban elemzett mintákkal.
A Threat Intelligence által használt hírszerzési jelek
Hírszerzési jel | Forrás | Mit árul el |
Hírnévmutatók | Fenyegetés-hírnév-elemző rendszer | Ismert rosszindulatú jelek |
A végrehajtást megelőző ítéletek | Statikus elemzés (Predictive Alin AI) | Végrehajtás előtti, nagy megbízhatóságú besorolás: tiszta vagy rosszindulatú |
Viselkedési artefaktok | Dinamikus elemzés | Hogyan viselkedik a fájl futás közben |
Szerkezeti jellemzők | Fájlvizsgálat – statikus elemzés (Predictive Alin AI) | Gyanús fájlszerkezet vagy tömörítés |
Fenyegetések hasonlósági keresése | Gép tanuláson alapuló hasonlósági elemzés fájlokra vonatkozóan | Az elemzett fájlok szerkezeti és viselkedési hasonlóságai |
Mivel a motorCore MetaDefender Core megegyező környezetben működik, a szervezetek ezt az elemzést közvetlenül beépíthetik a meglévő fájlfeldolgozási folyamatokba. Az e-mail-átjárókon, fájlátviteli platformokon, tárolóeszközök átvizsgálása során vagy más ellenőrzési pontokon keresztül beérkező gyanús fájlokat még mielőtt azok eljutnának a belső rendszerekbe, elemezhetik és összevethetik a fenyegetési információkkal.
Ez az architektúra a viselkedéselemzést és a fenyegetési információkat közvetlenül integráljaCore MetaDefender Core . Ennek köszönhetően a szervezetek képesek felismerni a rejtőzködő fenyegetéseket, miközben teljes ellenőrzést gyakorolnak az érzékeny adatok felett.
Biztonsági kihívások és azok kezelése a Threat Intelligence segítségével
A biztonsági csapatok gyakran különálló eszközökre támaszkodnak a fenyegetések felismeréséhez, a rosszindulatú programok viselkedésének elemzéséhez és a kapcsolódó támadások kivizsgálásához. Ez a széttagoltság lassítja a vizsgálatokat, és megnehezíti a támadás különböző szakaszaiból származó jelzők összekapcsolását.
A Threat Intelligence ezeket a kihívásokat úgy oldja meg, hogy egy egységes hírszerzési folyamaton belül összefüggésbe hozza a hírnévmutatókat, a viselkedési jeleket és a kapcsolódó mintákat.
A hírnévadatokból nyert korlátozott kontextus
Amikor a támadók módosítják a kártevőprogramok változatát, a hírnév-mutatók önmagukban nem feltétlenül tárják fel a valódi fenyegetést. A dinamikus elemzés során kivont viselkedési jellemzőknek a hírnév-mutatókkal és a fenyegetések közötti hasonlóságok keresésével való összevetésével a Threat Intelligence mélyebb kontextust biztosít a gyanús fájlok értékeléséhez és a korábban még nem látott kártevőprogram-változatok azonosításához.
Szakosodott vizsgálati egységek
Számos környezetben sandbox , a hírnév-ellenőrzés és a fenyegetések közötti hasonlóságok keresése különálló eszközökben történik. Az elemzőknek a rendszerek között kell váltogatniuk annak megállapításához, hogy egy gyanús fájl egy szélesebb körű támadás részét képezi-e.
A Threat Intelligence automatikusan összefüggésbe hozza ezeket az IOC-ket, így az elemzők egyetlen vizsgálati folyamaton belül megtekinthetik a viselkedési mintákat, a kapcsolódó mutatókat és az elemzett fájlokat. Ez lerövidíti a vizsgálati időt, és segít az elemzőknek annak megállapításában, hogy egy fájl ismert rosszindulatú tevékenységhez kapcsolódik-e, vagy új fenyegetést jelent-e.
Láthatóság korlátozott hozzáférésű vagy Air-Gapped
Számos, kritikus infrastruktúrát üzemeltető szervezet nem támaszkodhat a felhőalapú fenyegetéselemzésre. MetaDefender Aether Core , hogy a Threat Intelligence közvetlenül a helyszíni környezetekben működjön, így a gyanús fájlok külső internetkapcsolat nélkül is elemezhetők.
A biztonsági incidensek megbízható jelzői
A dinamikus elemzés olyan viselkedési nyomokat generál, mint például elhelyezett fájlok, hálózati visszahívások, rendszerleíró adatbázis-módosítások és végrehajtási láncok. A hírnév-mutatókkal és a fenyegetések közötti hasonlóságok keresésével összekapcsolva ezek a nyomok nagy pontosságú IOC-ket biztosítanak, amelyek elősegítik a gyorsabb kivizsgálást és reagálást.
A Threat Intelligence helye a MetaDefender Core
Számos szervezetnél a gyanús fájlok többféle csatornán keresztül kerülnek be a rendszerbe, például e-mail mellékletek, fájlátvitelek, feltöltések és cserélhető adathordozók útján. A biztonsági csapatoknak olyan megoldásra van szükségük, amellyel ezeket a fájlokat a normál üzleti munkafolyamatok megzavarása és az érzékeny adatok külső rendszereknek való kitettsége nélkül tudják elemezni.
MetaDefender Aether Core segítségével történő telepítés esetén a Threat Intelligence a MetaDefender Core fájlellenőrzési folyamatának részévé válik. A gyanús fájlok elemzése a meglévő biztonsági ellenőrzések során történik, így a szervezetek már azelőtt azonosíthatják a fenyegetéseket, hogy a fájlok eljutnának a belső rendszerekbe.
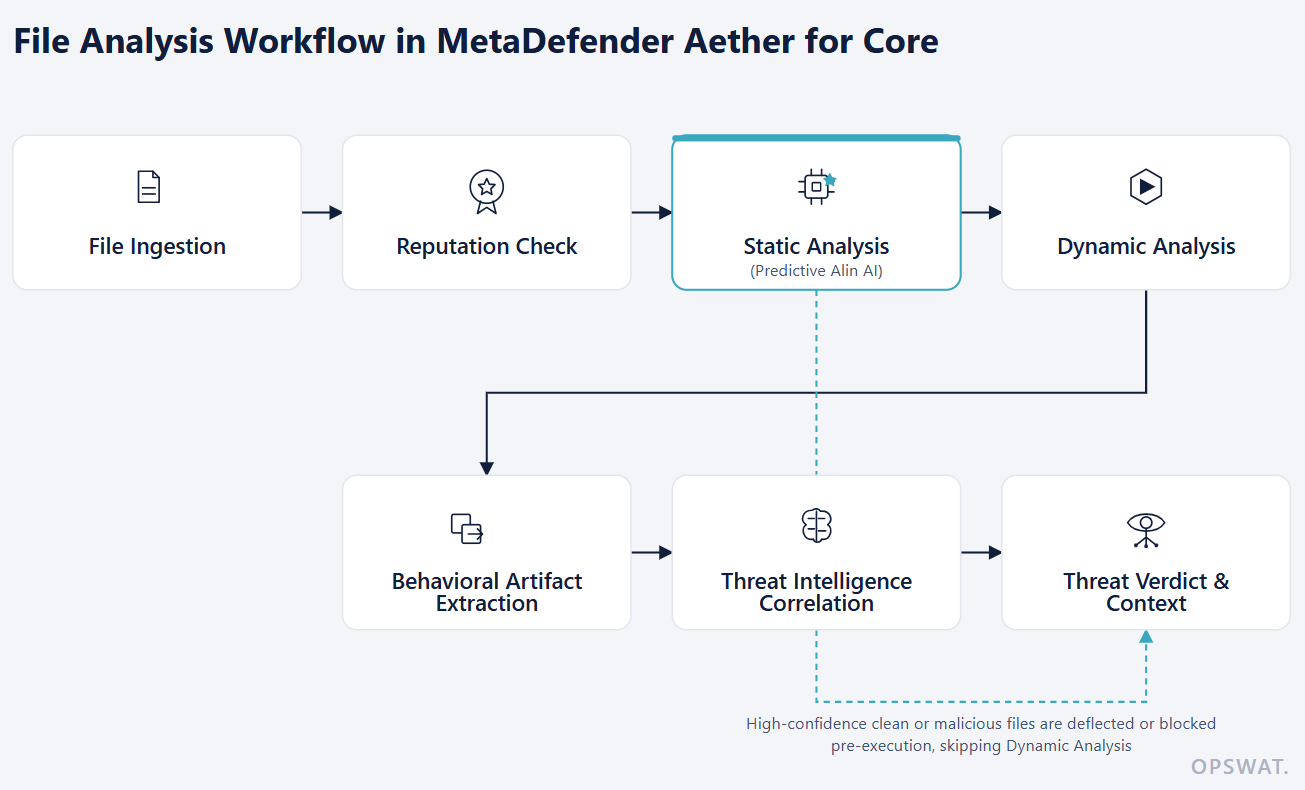
Core MetaDefender Core az elemzési folyamat általában egy strukturált sorrendet követ:
- Egy fájl egy tartalomcsatornán keresztül kerül be a rendszerbe, például e-mailben, feltöltéssel vagy fájlátvitellel
- A fenyegetés-hírnév-ellenőrzés a fájlt az ismert rosszindulatú jelzőkkel vet össze
- Predictive Alin AI végrehajtás előtti statikus elemzést végez, amelynek során a nagy bizonyossággal tiszta fájlokat eltekinti, a nagy bizonyossággal rosszindulatú fájlokat pedig a végrehajtás előtt blokkolja
- A bizonytalan vagy egymásnak ellentmondó jeleket tartalmazó fájlok továbbkerülnek az emulációalapú dinamikus elemzésbe, ahol olyan viselkedési artefaktokat vonnak ki, mint például az elhagyott fájlok, a rendszerleíró adatbázis-módosítások, a végrehajtási láncok és a hálózati visszahívások.
- Az „ Threat Intelligence ” motor ezeket a nyomokat összevetik a hírnévadatokkal, a statikus elemzésből származó jelekkel és a fenyegetések közötti hasonlóságok alapján végzett kereséssel.
- A rendszer kontextusérzékeny elemzés alapján hoz végső döntést, amely segít az elemzőknek a kockázatok megértésében
Mivel a motor közvetlenül a MetaDefender Core belül működik, a szervezetek ezt az intelligenciát több ellenőrzési ponton is alkalmazhatják. Az e-mail-átjárókon, fájlátviteli rendszereken, tárolóplatformokon és egyéb tartalomkezelési munkafolyamatokon keresztül beérkező fájlok mind részesülhetnek ugyanazon összefüggésalapú elemzés előnyeiből.
Ez az integráció lehetővé teszi a biztonsági csapatok számára, hogy a viselkedésalapú fenyegetési információkat közvetlenül az operatív munkafolyamatokba építsék be, ami segít nekik a gyanús fájlok korábbi felismerésében, miközben a környezet egészében biztosítják az egységes ellenőrzést.
Miért elengedhet Threat Intelligence viselkedésközpontú Threat Intelligence Zero-Day éhez?
A rosszindulatú szoftverek ritkán támaszkodnak egyetlen statikus mutatóra. Ezért a biztonsági csapatoknak olyan információkra van szükségük, amelyek a támadások közötti viselkedésmintákra és összefüggésekre összpontosítanak, nem pedig elszigetelt mutatókra.
A viselkedésközpontú fenyegetés-információk úgy oldják meg ezt a kihívást, hogy összefüggésbe hozzák azokat a különböző mutatókat, amelyek feltárják a rosszindulatú fájlok viselkedését. Ahelyett, hogy kizárólag a hírnévadatokra támaszkodna, a Threat Intelligence elemzi a fájlok futási viselkedését, a kapcsolódó IOC-ket és az elemzett fájlok közötti hasonlóságokat, hogy segítsen megítélni, gyanúsak-e azok.
Ez a megközelítés az alábbiak révén javítja az észlelést:
- A viselkedési minták elemzésével az eddig ismeretlen fenyegetések felismerése
- A hasonló futtatási mintákat mutató kártevőváltozatok közötti összefüggések feltárása
- A gyanús fájlok összekapcsolása a kapcsolódó rosszindulatú tevékenységekkel és a hozzájuk tartozó IOC-kkal
- Olyan kontextusfüggő információk biztosítása, amelyek segítenek az elemzőknek megérteni egy fájl célját
MetaDefender Aether Core rendszerben ezek a funkciók az emulációalapú dinamikus elemzéssel párhuzamosan működnek. A sandbox feltárja a rejtett viselkedésmintákat, míg a Threat Intelligence ) összehasonlítja a kapott eredményeket a hírnév-mutatókkal és a korábban elemzett mintákkal.
Ezeknek a viselkedési jelenségeknek az összekapcsolásával a szervezetek képesek felismerni az zero-day , amelyek egyébként elkerülnék a szignatúra-alapú észlelést vagy a hírnév-adatbázisokat. Ez lehetővé teszi a biztonsági csapatok számára, hogy a korábban ismeretlen fenyegetéseket hamarabb azonosítsák, és még mielőtt a támadások elterjednének a rendszerben, megfelelően reagáljanak rájuk.
Ismeretlen fenyegetések gyorsabb felismerése viselkedésalapú Threat Intelligence segítségével
MetaDefender Aether Core segítségével történő telepítés esetén a Threat Intelligence közvetlenül a szervezet környezetében működik. A biztonsági csapatok emulációalapú dinamikus elemzés segítségével vizsgálhatják a gyanús fájlokat, miközben az eredményeket összevetik a fenyegetés-információkkal, hogy felfedjék a korábban ismeretlen fájlokat és a hozzájuk kapcsolódó rosszindulatú tevékenységeket.
A fenyegetési információk korrelációjának közvetlen integrálásávalCore MetaDefender Core a szervezetek már az ellenőrzési folyamat korai szakaszában elemezhetik a fájlokat, és jobb rálátást nyerhetnek a gyanús tevékenységekre, még mielőtt a fenyegetések eljutnának a belső rendszerekhez.
Erősítse meg zero-day stratégiáját viselkedésalapú fenyegetés-információk segítségével. Vegye fel a kapcsolatot szakértőinkkel, és tudjon meg többet arról, hogyan javíthatja a Threat Intelligence a felismerést a MetaDefender Core .