Proactive DLP™
Mesterséges intelligencián alapuló DLP, amely intelligensen felismeri, kitakarja, anonimizálja vagy blokkolja az érzékeny adatokat több mint 125 fájltípusban, elősegítve ezzel a szabályozási előírások betartását és az adatkezelési irányelvek érvényesítését.
- Érzékeny adatok védelme
- Biztonsági incidensek és belső fenyegetések megelőzése
- Segítség a jogszabályi előírások betartásában
Több mint 125 fájltípus támogatása
Mesterséges intelligenciával támogatott észlelés
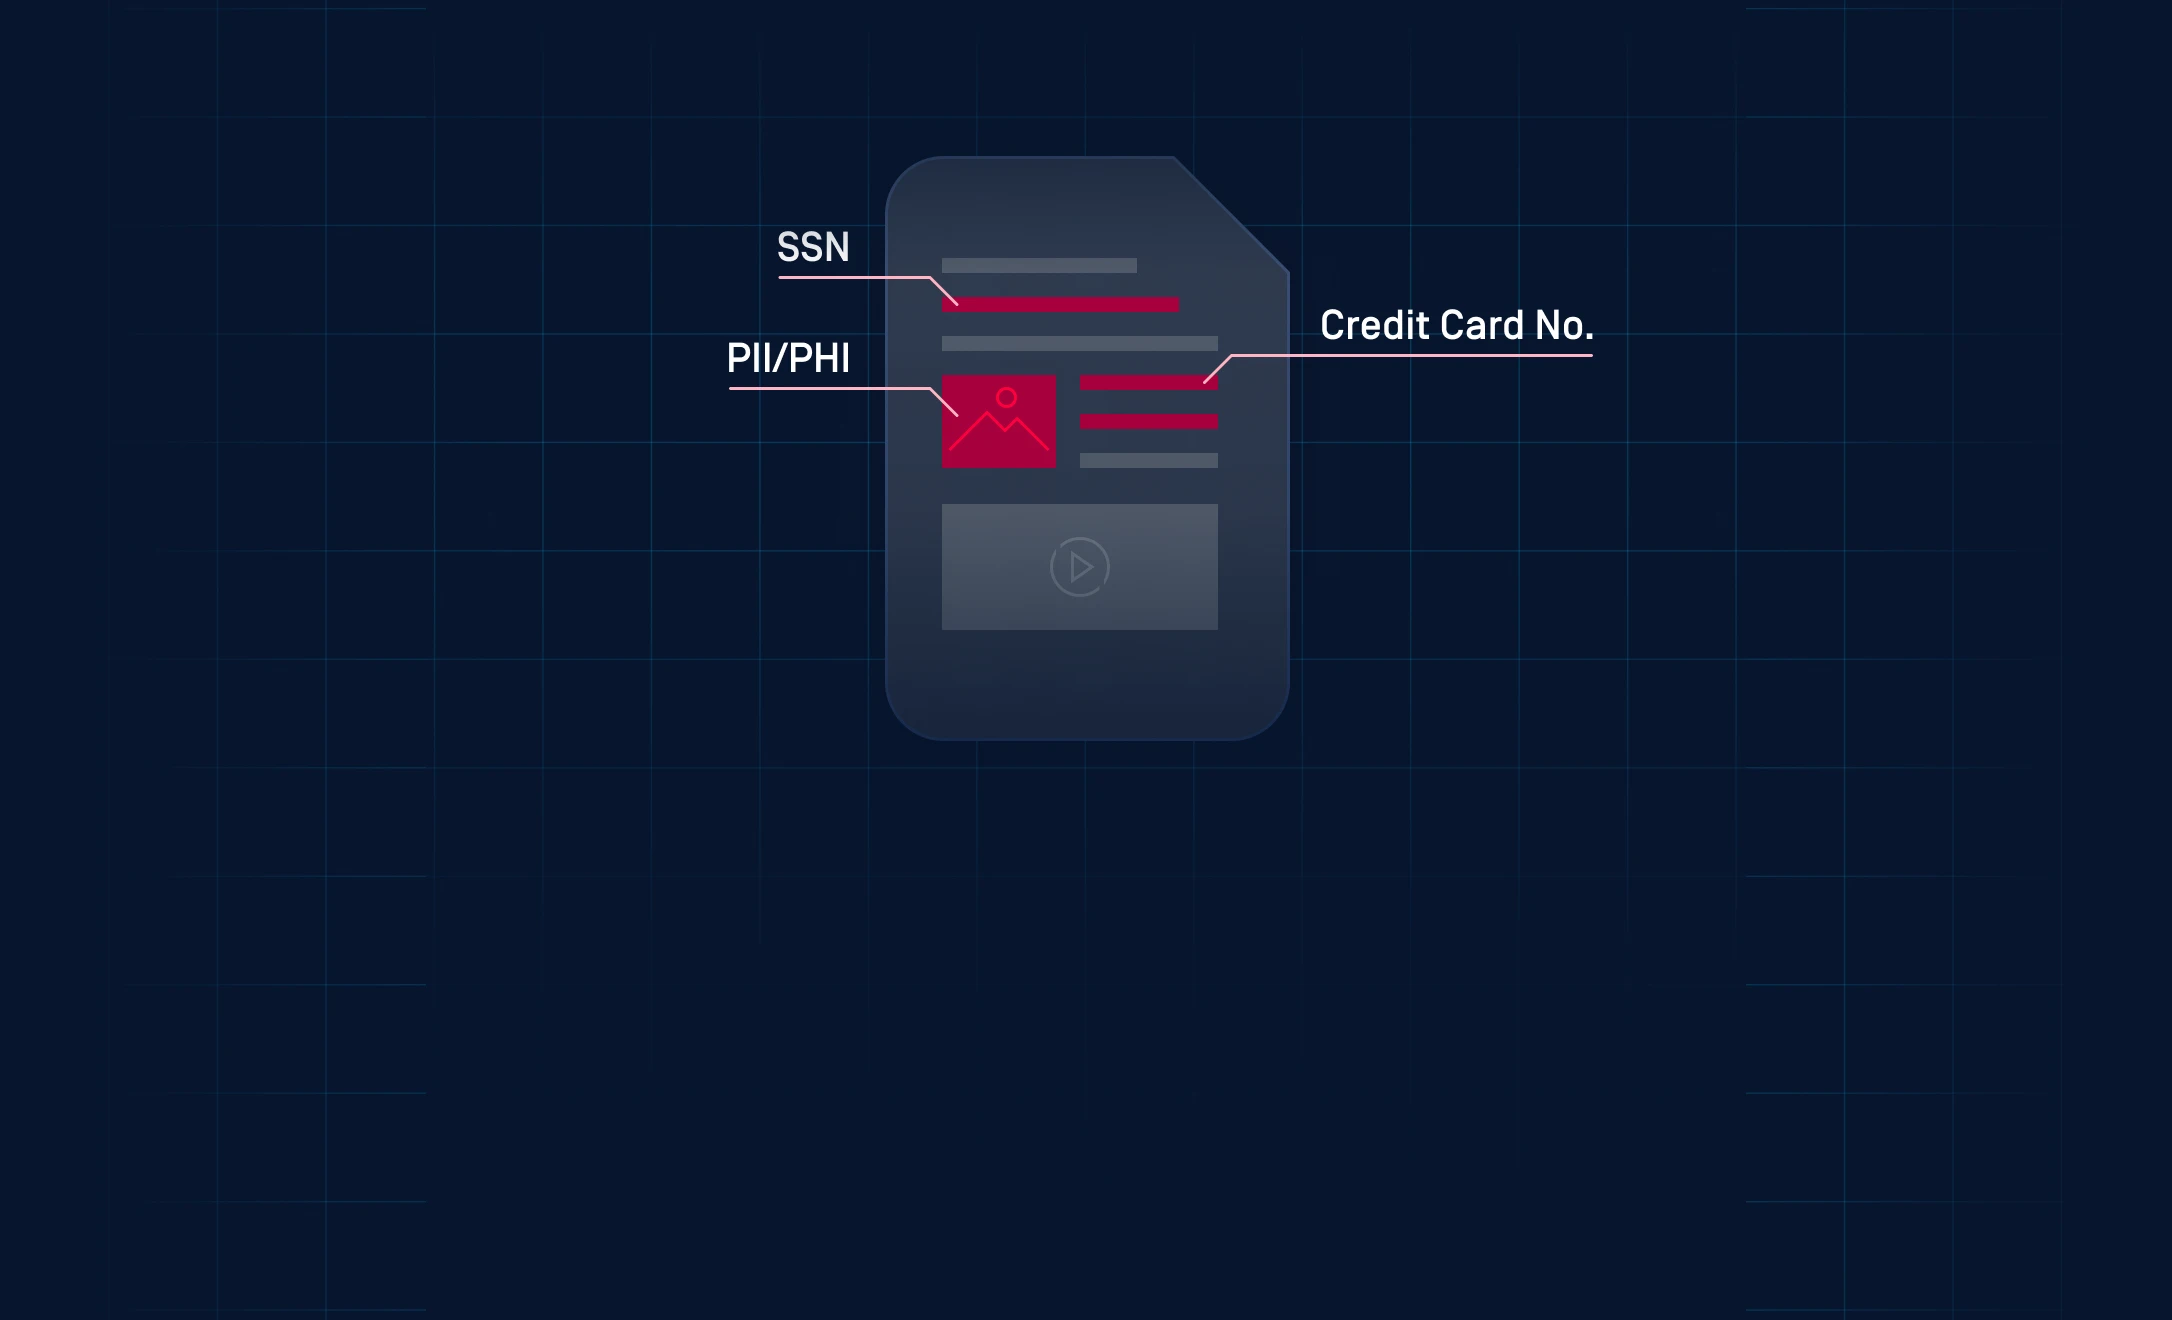
Személyes azonosító adatok (PII), társadalombiztosítási szám (SSN), kártyaszám (CCN), munkahelyen nem megfelelő (NSFW) és káros tartalom
A HIPAA előírásainak megfelelő
DICOM-anonimizálás
Egyirányú hash-funkció
érzékeny adatok anonimizálására
Felfedi azokat az adatokat, amelyek másoknak elkerülik a figyelmét
Levágott, elrejtett és láthatatlan szöveg
Strukturált és strukturálatlan adatok felismerése
Metadatok eltávolítása
Rejtett adatok. Láthatatlan kockázat.
A vállalatok naponta több ezer fájlt, e-mailt és adatcserét kezelnek. Alapos ellenőrzés és a szabályok betartatásának hiányában az érzékeny információk észrevétlenül kicsúszhatnak a rendszerből, ami súlyos megfelelési és biztonsági kockázatokat jelent.

Komplex fájlokban elrejtett érzékeny adatok
Az érzékeny vagy szabályozott információk gyakran olyan dokumentumokban, képekben vagy archívumokban találhatók, amelyek ellenőrzés nélkül haladnak át a hálózatokon. A hagyományos szkennerek nem veszik észre ezeket a rejtett kockázatokat, ami akaratlan nyilvánosságra kerüléshez vezethet.

A politikai ellenőrzés hiánya
A kézi vagy következetlen adatkezelési gyakorlatok megnehezítik a vállalati és szabályozási előírások betartatását. A szervezetek kockáztatják, hogy nem felelnek meg olyan szabályozási kereteknek, mint a GDPR, a HIPAA vagy a PCI DSS, és ezzel veszélybe sodorják az érzékeny adatokat.

Bennfentes fenyegetések
Az adat szivárgások többsége véletlen megosztásból, helytelenül beállított hozzáférési jogosultságokból vagy egyéb belső fenyegetésekből ered, ideértve az adatok szándékos visszaélésszerű felhasználását is. Automatizált észlelés és anonimizálás nélkül az alkalmazottak – szándékuktól függetlenül – bizalmas információkat tehetnek közzé.

A szokásos mintát megszakító adatok
A kizárólag mintákra és szabályokra épülő összehasonlítás csak a kiszámítható formátumú adatokat képes kiszűrni. A szabálytalan vagy strukturálatlan formában megadott érzékeny információk átsiklanak a rostán, és olyan hiányosságokat hagynak maguk után, amelyeket a rögzített minták önmagukban nem tudnak pótolni.
Érzékeny adatok bevitele a mesterséges intelligencia munkafolyamataiba
Ahogy a csapatok fájlokat és adatkészleteket táplálnak be a mesterséges intelligencia fejlesztési és adatfeldolgozási folyamatokba, a modell által feldolgozott érzékeny adatokat nehéz visszavonni. Ezeket az adatokat át kell vizsgálni és megtisztítani, mielőtt a rendszerek feldolgoznák őket.
- Rejtett érzékeny adatok
Komplex fájlokban elrejtett érzékeny adatok
Az érzékeny vagy szabályozott információk gyakran olyan dokumentumokban, képekben vagy archívumokban találhatók, amelyek ellenőrzés nélkül haladnak át a hálózatokon. A hagyományos szkennerek nem veszik észre ezeket a rejtett kockázatokat, ami akaratlan nyilvánosságra kerüléshez vezethet.
- A politikai ellenőrzés hiánya
A politikai ellenőrzés hiánya
A kézi vagy következetlen adatkezelési gyakorlatok megnehezítik a vállalati és szabályozási előírások betartatását. A szervezetek kockáztatják, hogy nem felelnek meg olyan szabályozási kereteknek, mint a GDPR, a HIPAA vagy a PCI DSS, és ezzel veszélybe sodorják az érzékeny adatokat.
- Bennfentes fenyegetések
Bennfentes fenyegetések
Az adat szivárgások többsége véletlen megosztásból, helytelenül beállított hozzáférési jogosultságokból vagy egyéb belső fenyegetésekből ered, ideértve az adatok szándékos visszaélésszerű felhasználását is. Automatizált észlelés és anonimizálás nélkül az alkalmazottak – szándékuktól függetlenül – bizalmas információkat tehetnek közzé.
- A szokásos mintát megszakító adatok
A szokásos mintát megszakító adatok
A kizárólag mintákra és szabályokra épülő összehasonlítás csak a kiszámítható formátumú adatokat képes kiszűrni. A szabálytalan vagy strukturálatlan formában megadott érzékeny információk átsiklanak a rostán, és olyan hiányosságokat hagynak maguk után, amelyeket a rögzített minták önmagukban nem tudnak pótolni.
- Mesterséges intelligencia munkafolyamat-beolvasás
Érzékeny adatok bevitele a mesterséges intelligencia munkafolyamataiba
Ahogy a csapatok fájlokat és adatkészleteket táplálnak be a mesterséges intelligencia fejlesztési és adatfeldolgozási folyamatokba, a modell által feldolgozott érzékeny adatokat nehéz visszavonni. Ezeket az adatokat át kell vizsgálni és megtisztítani, mielőtt a rendszerek feldolgoznák őket.
Mesterséges intelligenciával támogatott érzékeny adatok védelme
Proactive DLP mélyreható vizsgálat és automatizált szabályalkalmazás révén Proactive DLP , eltakarja és névtelenítve kezeli az érzékeny adatokat, elősegítve ezzel a szabályoknak való megfelelést és az ellenőrzést minden adatcserénél.
Részletes tartalomellenőrzés
Több mint 125 fájltípus átvizsgálása, beleértve a Microsoft Office-, PDF-, CSV- és képfájlokat, valamint az archívumokat, az olyan érzékeny adatok felismerése érdekében, mint a társadalombiztosítási számok, hitelkártyaszámok, IPv4/CIDR-blokkok és a szövegben szereplő titkos adatok.
Tartalomérzékeny felismerés és anonimizálás
Használja ki a mesterséges intelligencián alapuló modelleket a strukturálatlan szövegek, személyazonosító okmányok, nem munkahelyre szánt képek és sértő kifejezések felismeréséhez, majd a magánélet védelme érdekében automatikusan takarítsa el vagy anonimizálja a személyes adatokat.

Szabályok érvényesítése és betartatása
Lehetővé teszi olyan egyedi szabályok beállítását, amelyek biztosítják a jogszabályi előírások betartását (pl. GDPR, HIPAA vagy PCI DSS), eltávolítják a metaadatokat, besorolási címkéket rendelnek a fájlokhoz, és szabályozzák a fájlátvitelt, így automatizált irányítást biztosítva a felhasználók és csatornák között.
Hogyan működik
Proactive DLP a fájlokat, felismeri, osztályozza és védi az érzékeny adatokat, mielőtt azok elhagynák a szervezetet, vagy külső felhasználókhoz kerülnének.
Blokkolás. Kitakarás. Anonimizálás.
Mesterséges intelligenciával támogatott érzékeny adatok felismerése
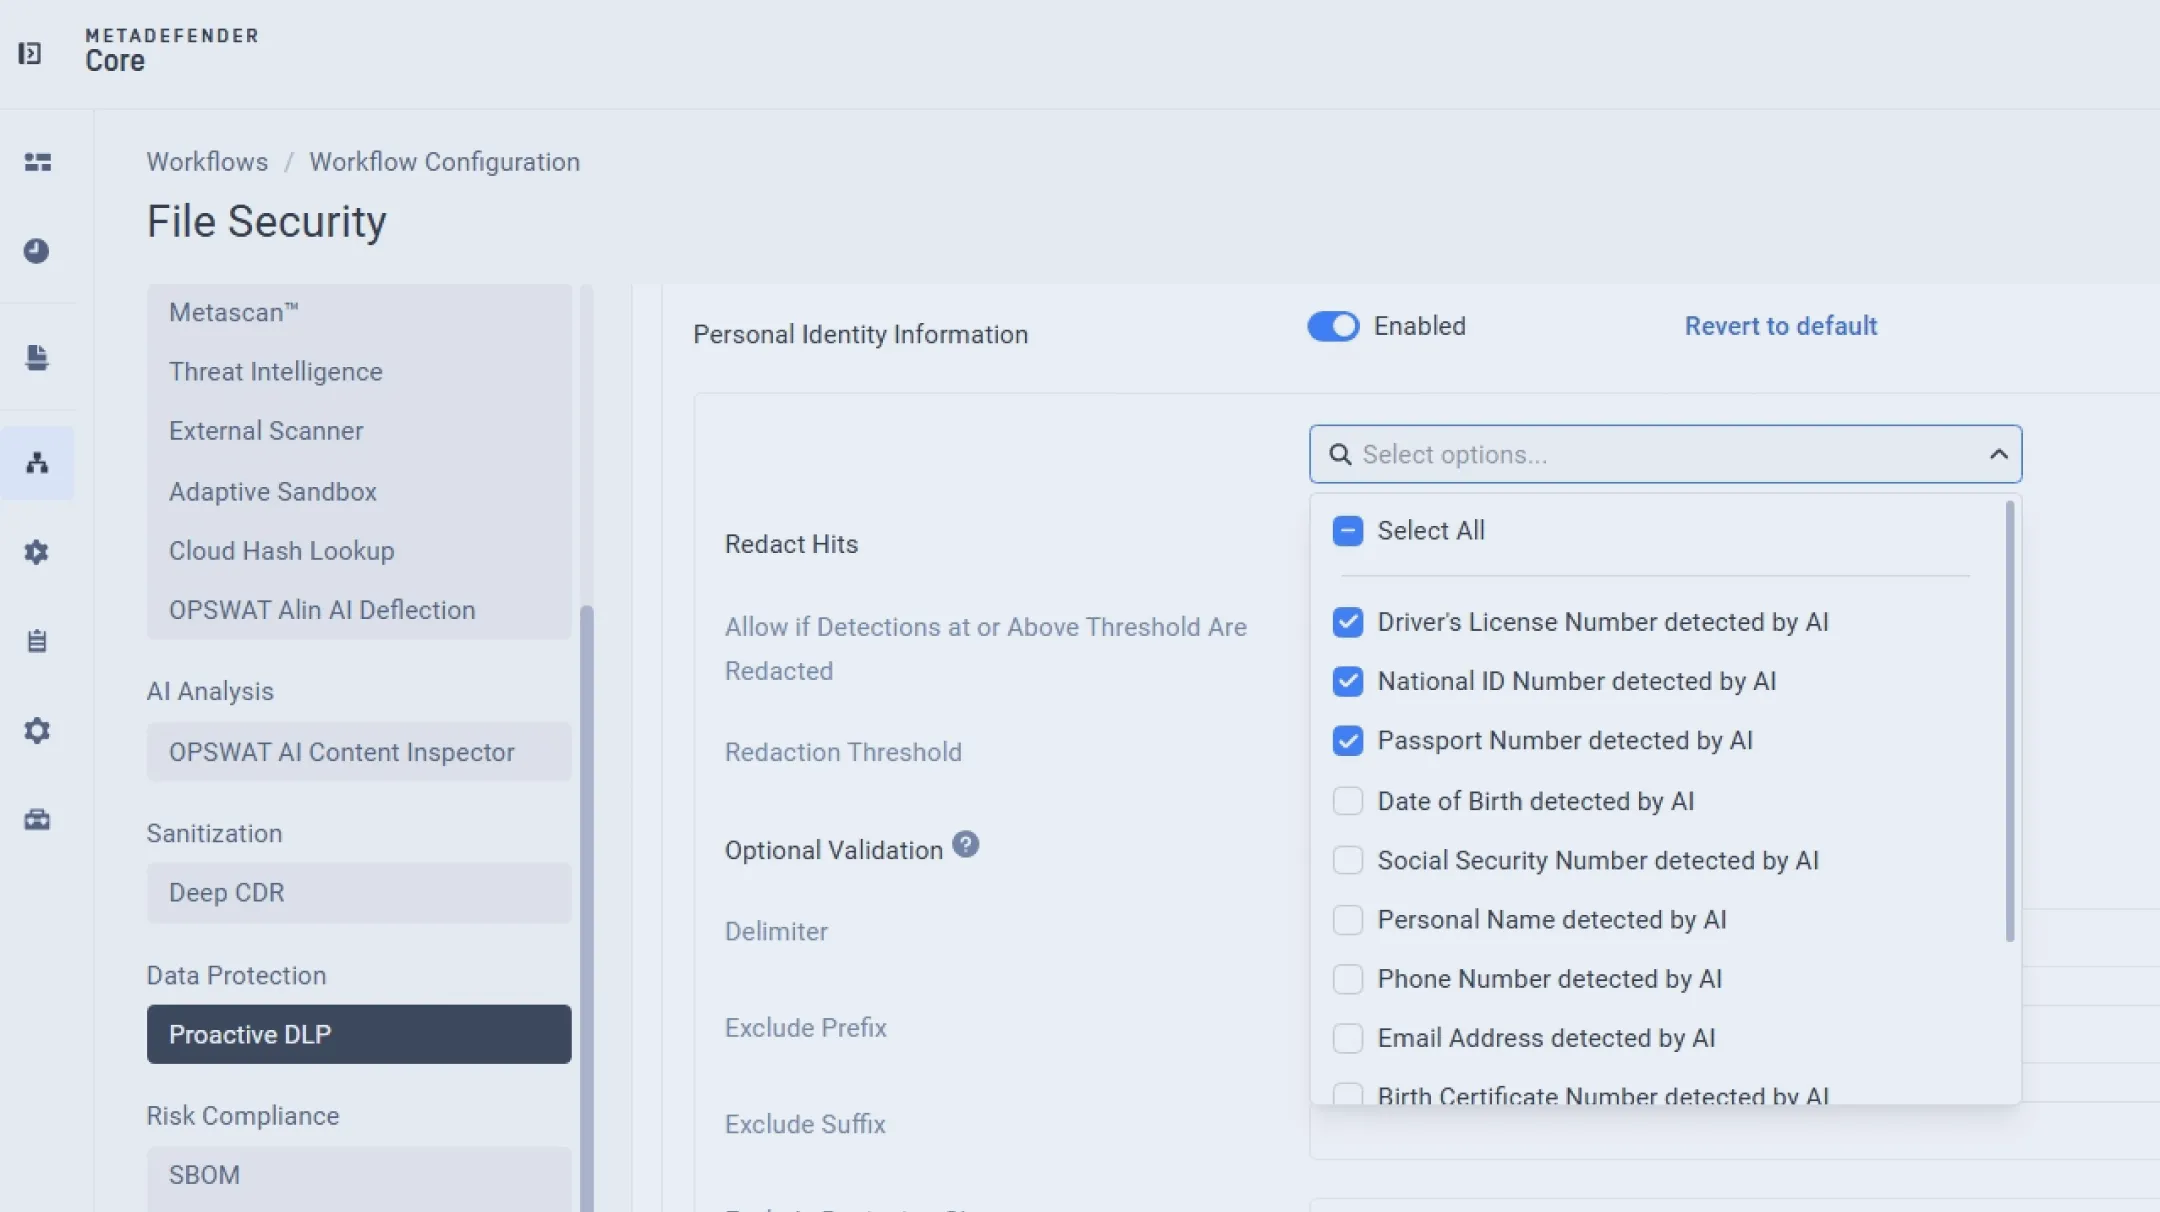
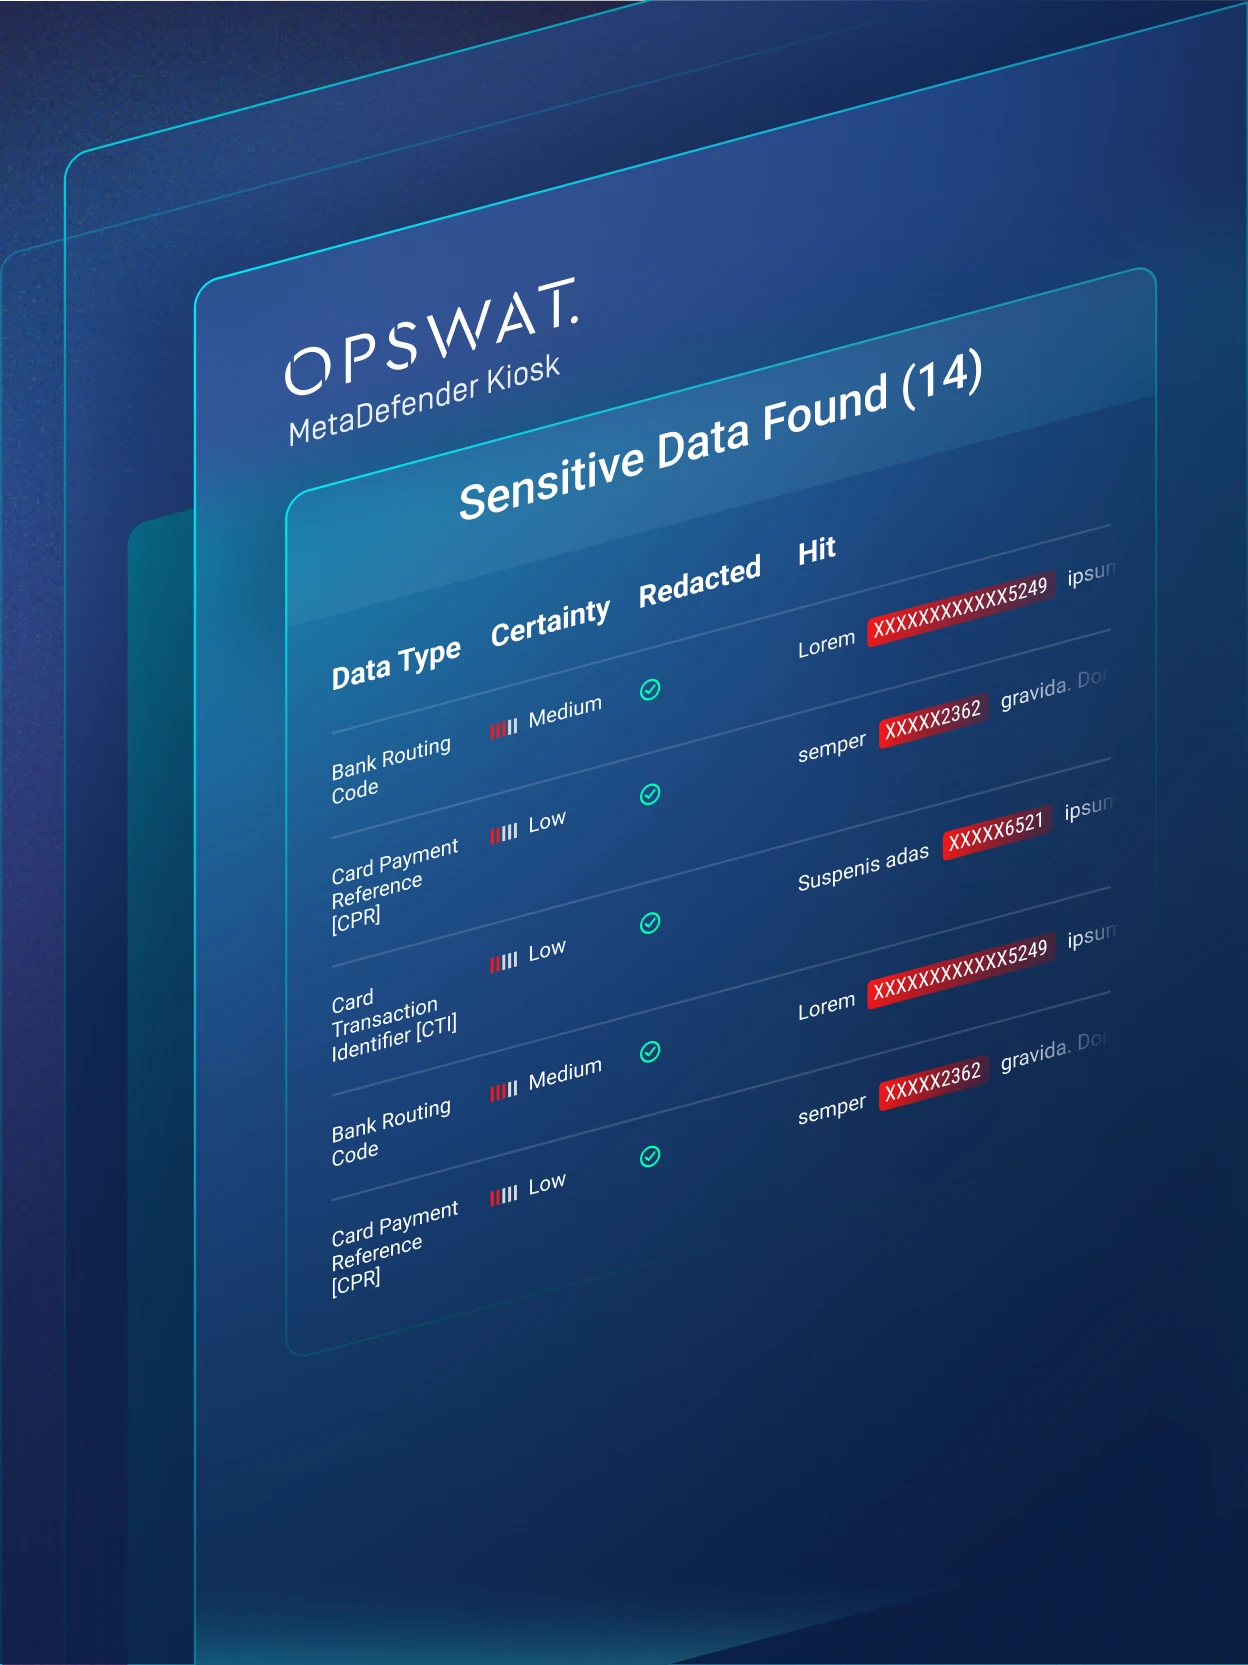
OCR és NER technológiák alkalmazásával azonosítja a személyes azonosító adatokat (PII), az egészségügyi adatokat (PHI), a hitelesítő adatokat, a pénzügyi adatokat, a bizalmas információkat és a nem megfelelő tartalmakat több mint 125 fájltípusban – beleértve a szövegeket, képeket és beágyazott dokumentumokat –, kiváló felismerési pontossággal.
Tartalomalapú szabályalkalmazás
A tartalom alapú szabályokat automatikusan érvényesíti azáltal, hogy a fájlokat azok érzékenységi szintje alapján blokkolja vagy engedélyezi, valamint adateltávolítást, helyettesítést, metaadatok eltávolítását, címkézést vagy vízjel-beillesztést alkalmaz, így biztosítva a biztonságos és a szabályoknak megfelelő adatmegosztást.
A nyilvános mesterséges intelligencia-eszközökhöz szánt fájlok ellenőrzése
A Proactive DLP™ egy elülső proxy mögött, a MetaDefender ,ICAP ésServer oldalakon keresztül működik, és ellenőrzi a nyilvános mesterséges intelligencia-eszközökhöz feltöltött fájlokat, valamint blokkolja a szabályozott adatokat tartalmazó fájlokat, beleértve a képekből és kézírásból OCR segítségével kiolvasott érzékeny szövegeket is.
Integration with Multi-Layered Security Ecosystem
Ugyanazon a MetaDefender munkafolyamaton fut, mint a Metascan™ Multiscanning, a Deep CDR™ technológia, AI Content Inspector, Adaptive Sandboxés a File-Based Vulnerability Assessment, így többszintű védelmet biztosít, ahol az adatvesztés-megelőzés és a rosszindulatú programok elleni védelem egyetlen fájltranzakció keretében történik, külön eszköz telepítése nélkül.
A szabályozási előírásoknak való megfelelés
Felismeri és blokkolja a szabályozott adattípusokat – ideértve a személyes azonosító adatokat (PII), az egészségügyi személyes adatokat (PHI) és a pénzügyi információkat – olyan testreszabható szabályok segítségével, amelyek segítik a szervezeteket a PCI-DSS, a HIPAA és a GDPR követelményeinek való megfelelésben.
Tudja meg, hogyan Proactive DLP az adatokat Proactive DLP
Ismerje meg, hogyan Proactive DLP a fájlcseréjét: felismeri a kockázatokat, és megakadályozza az adatvesztést, mielőtt az bekövetkezne.
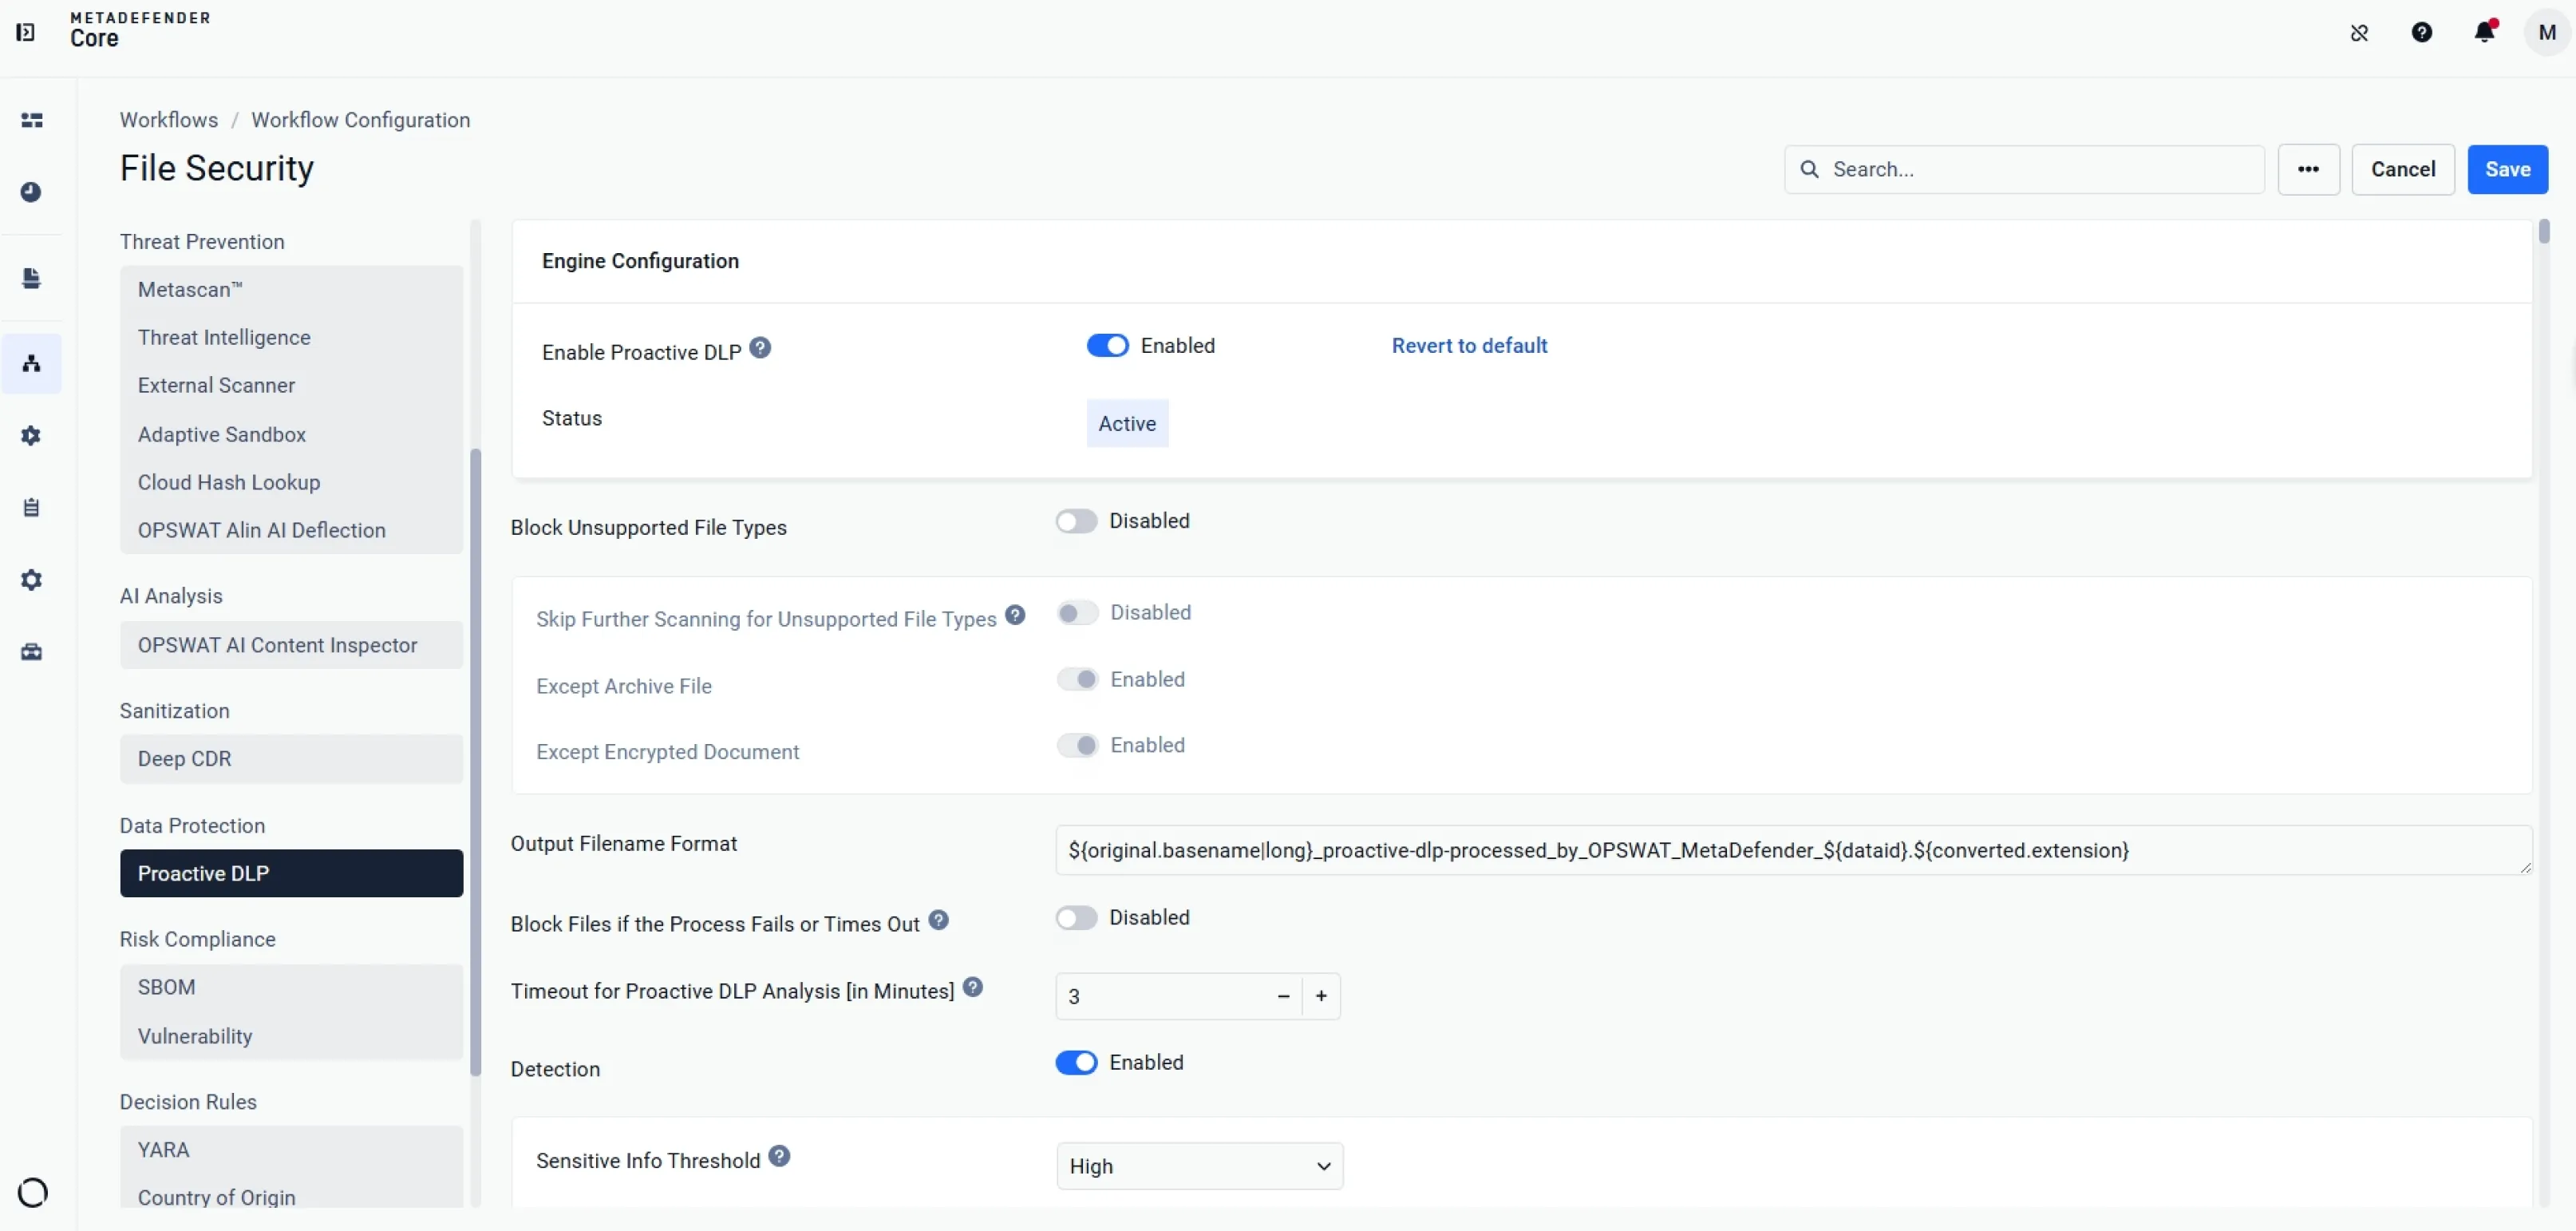
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
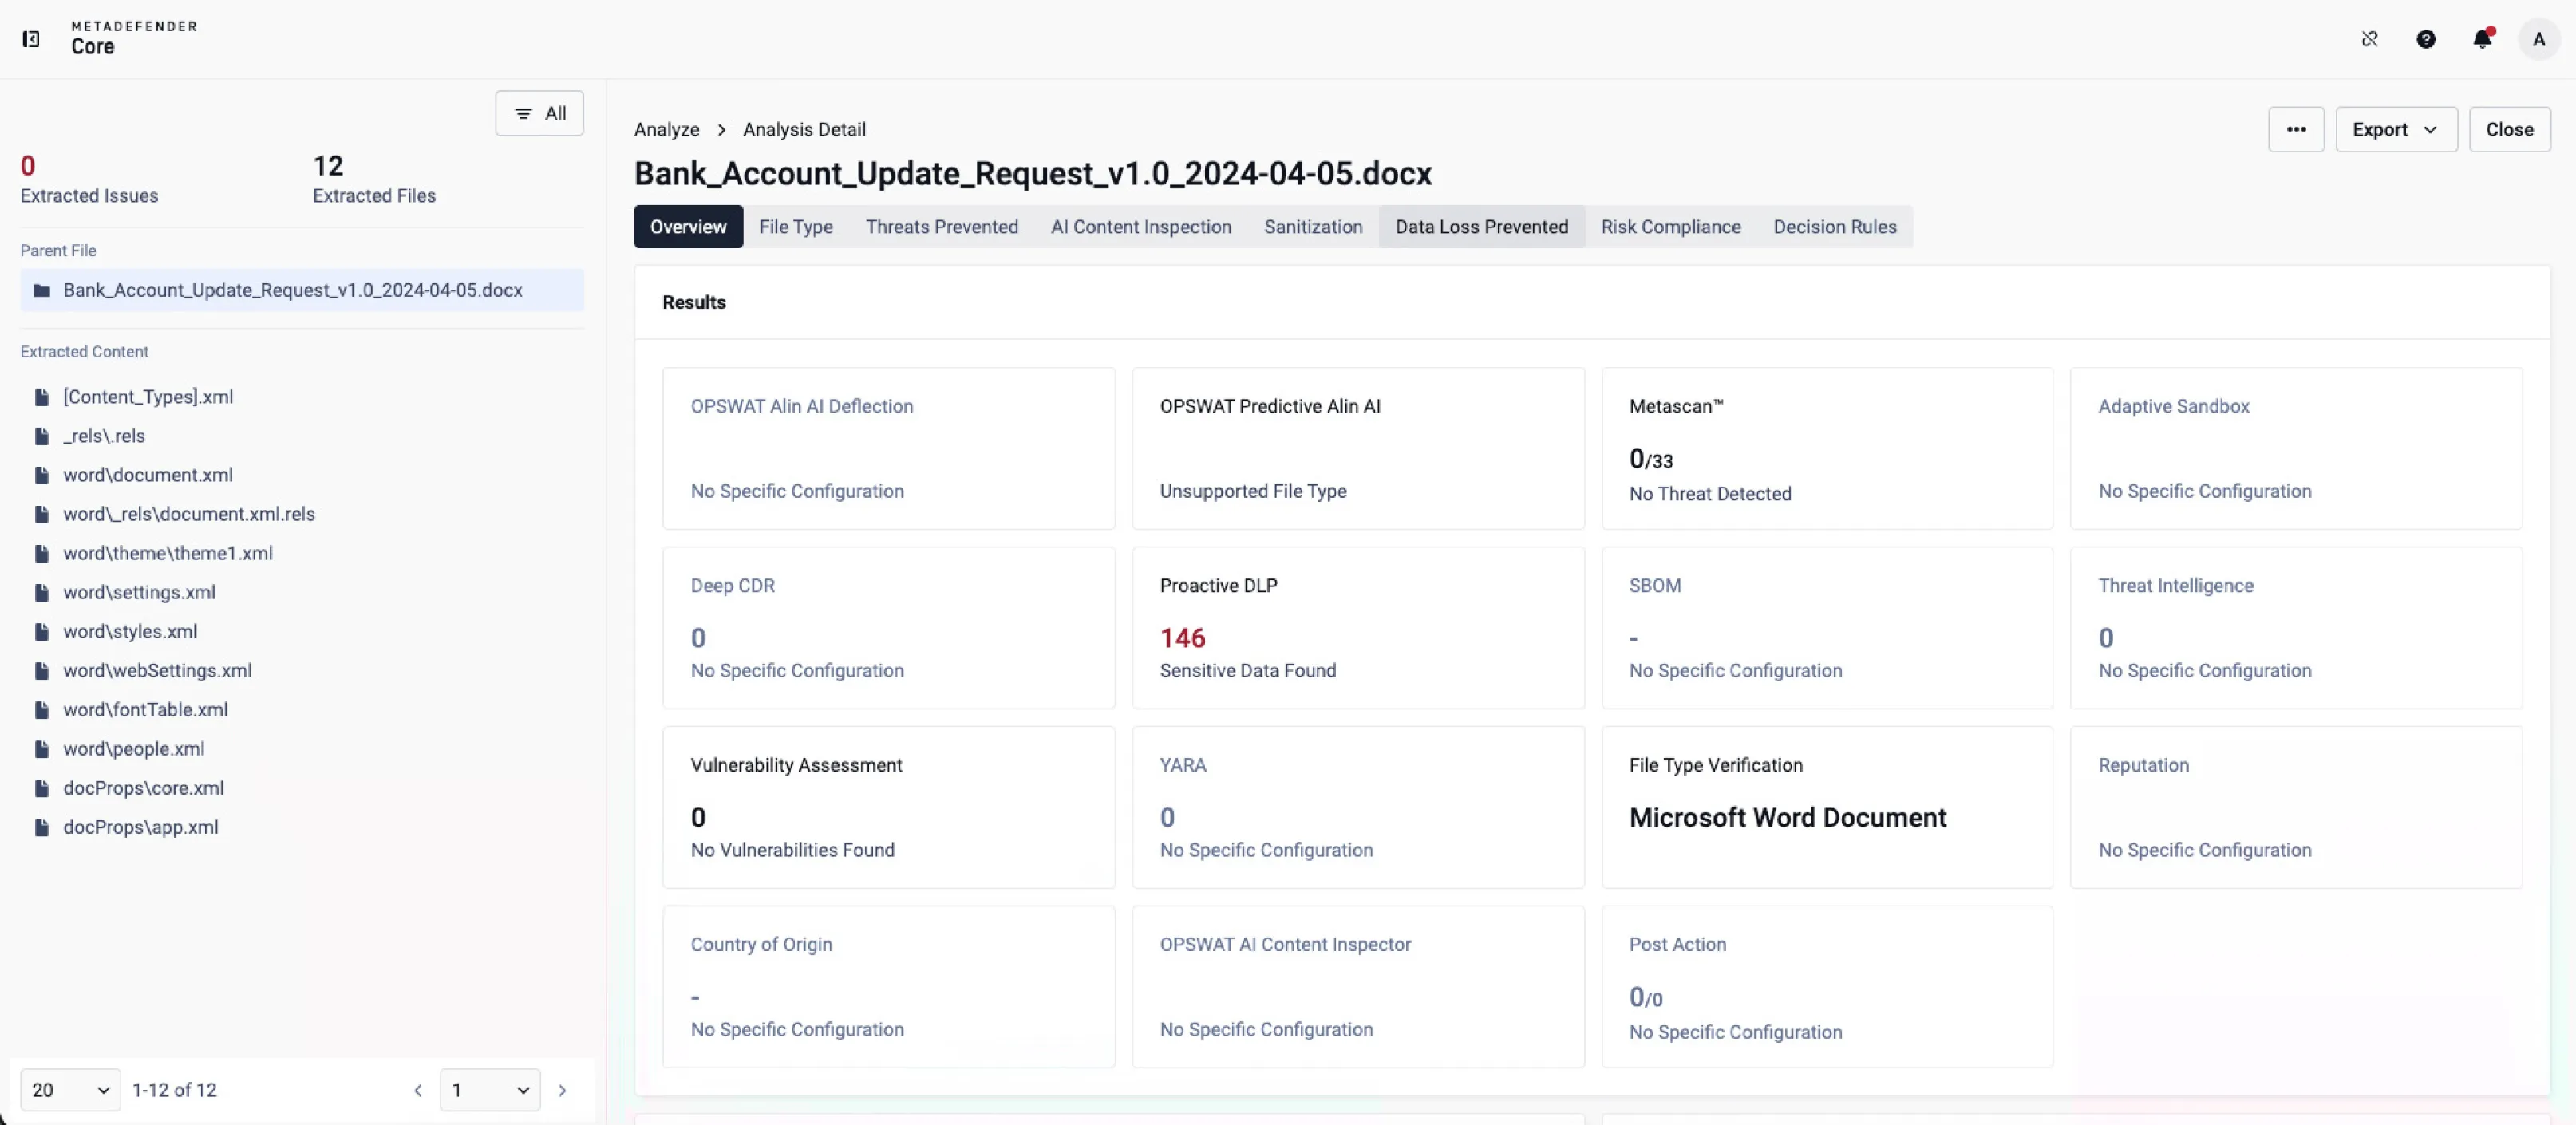
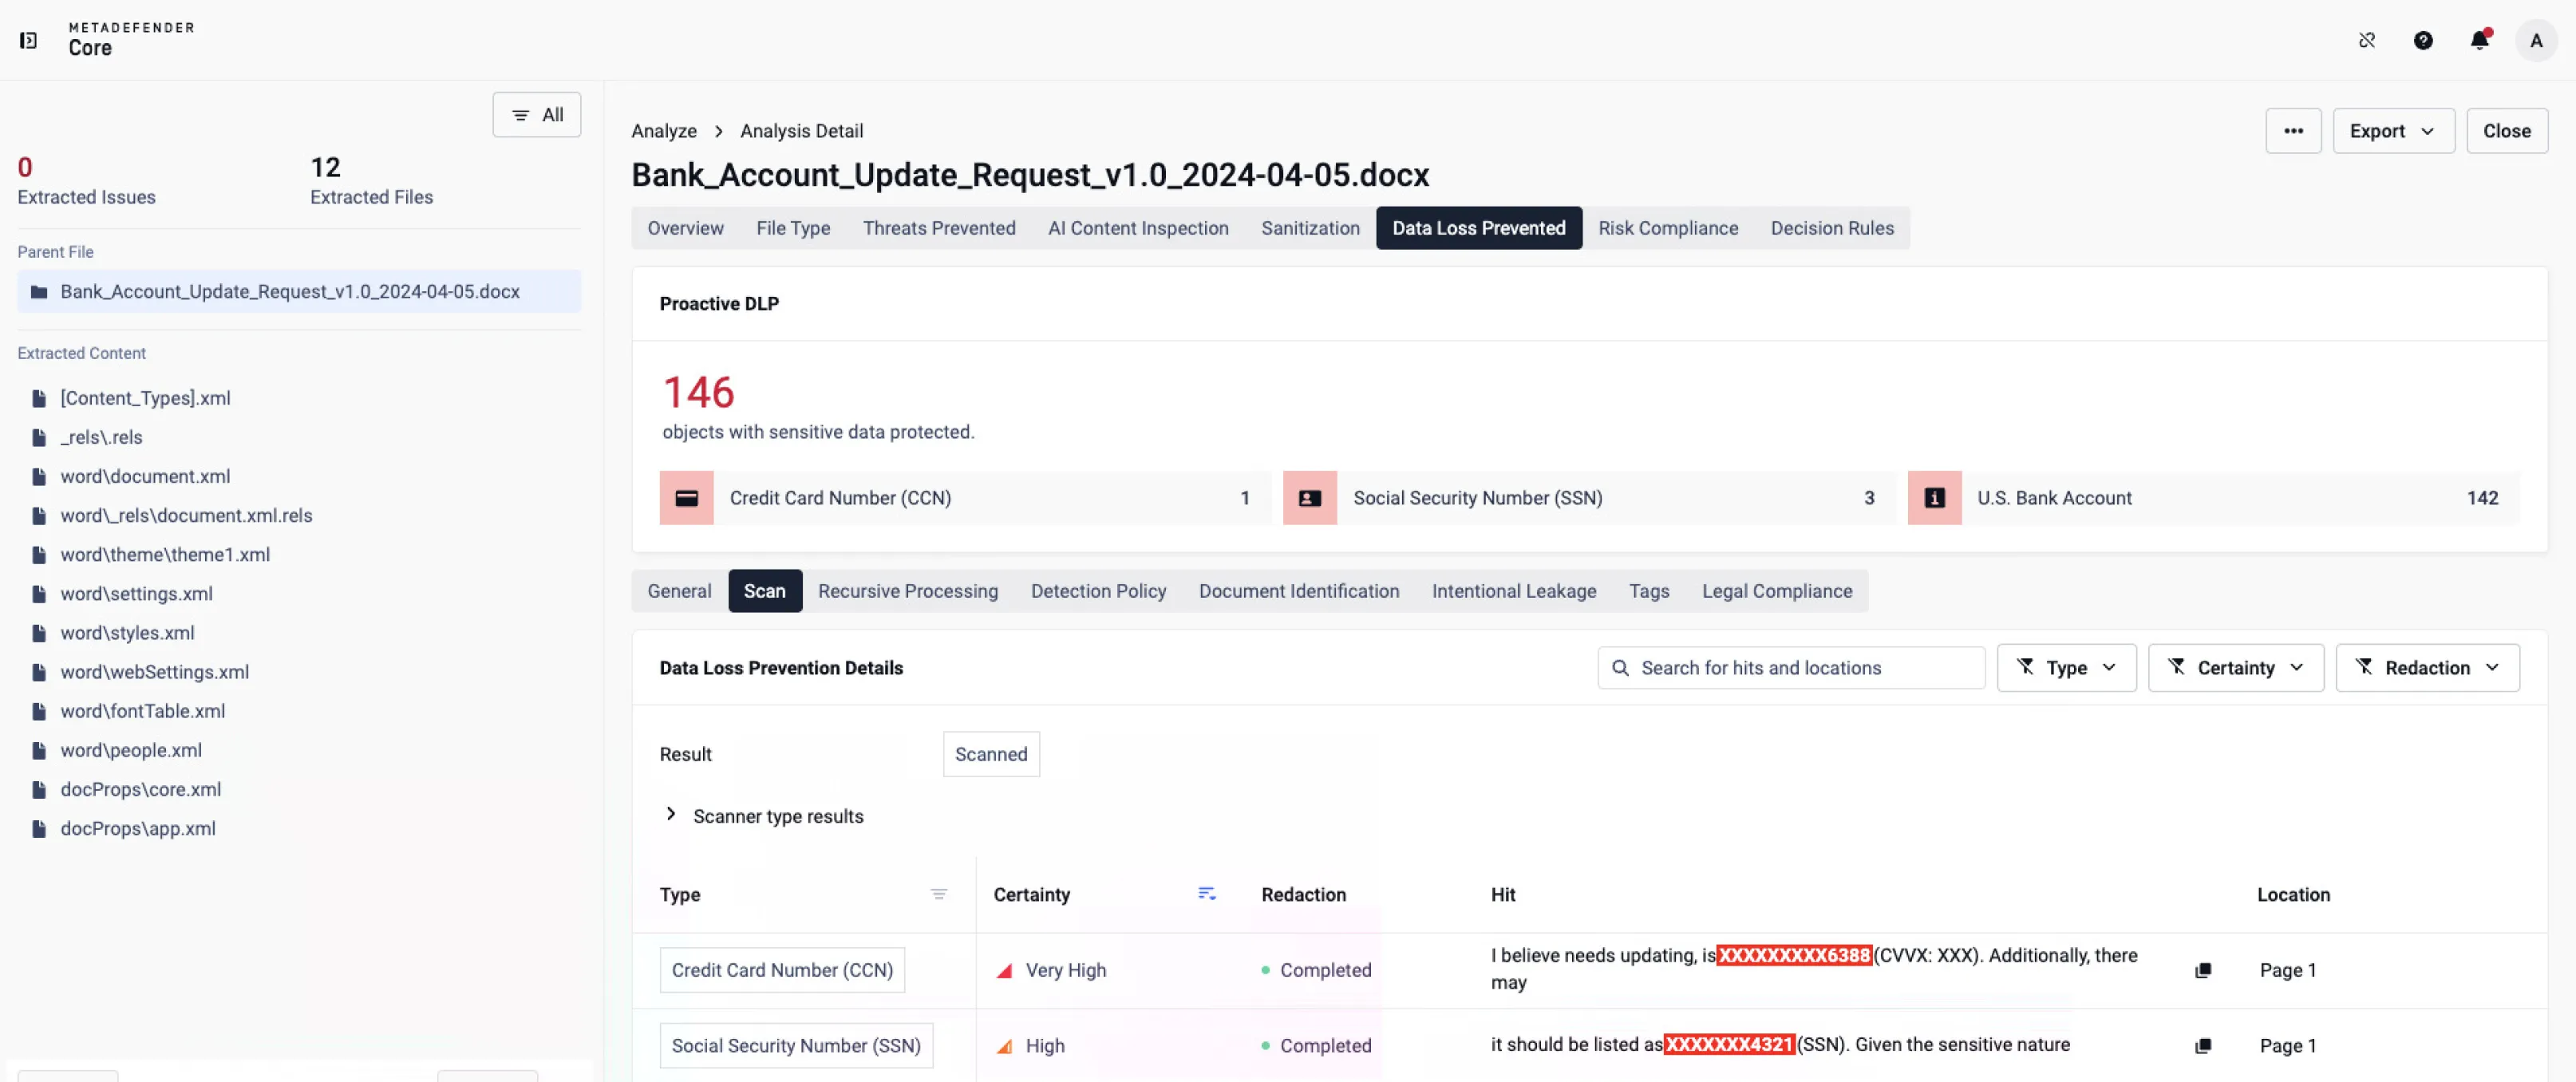
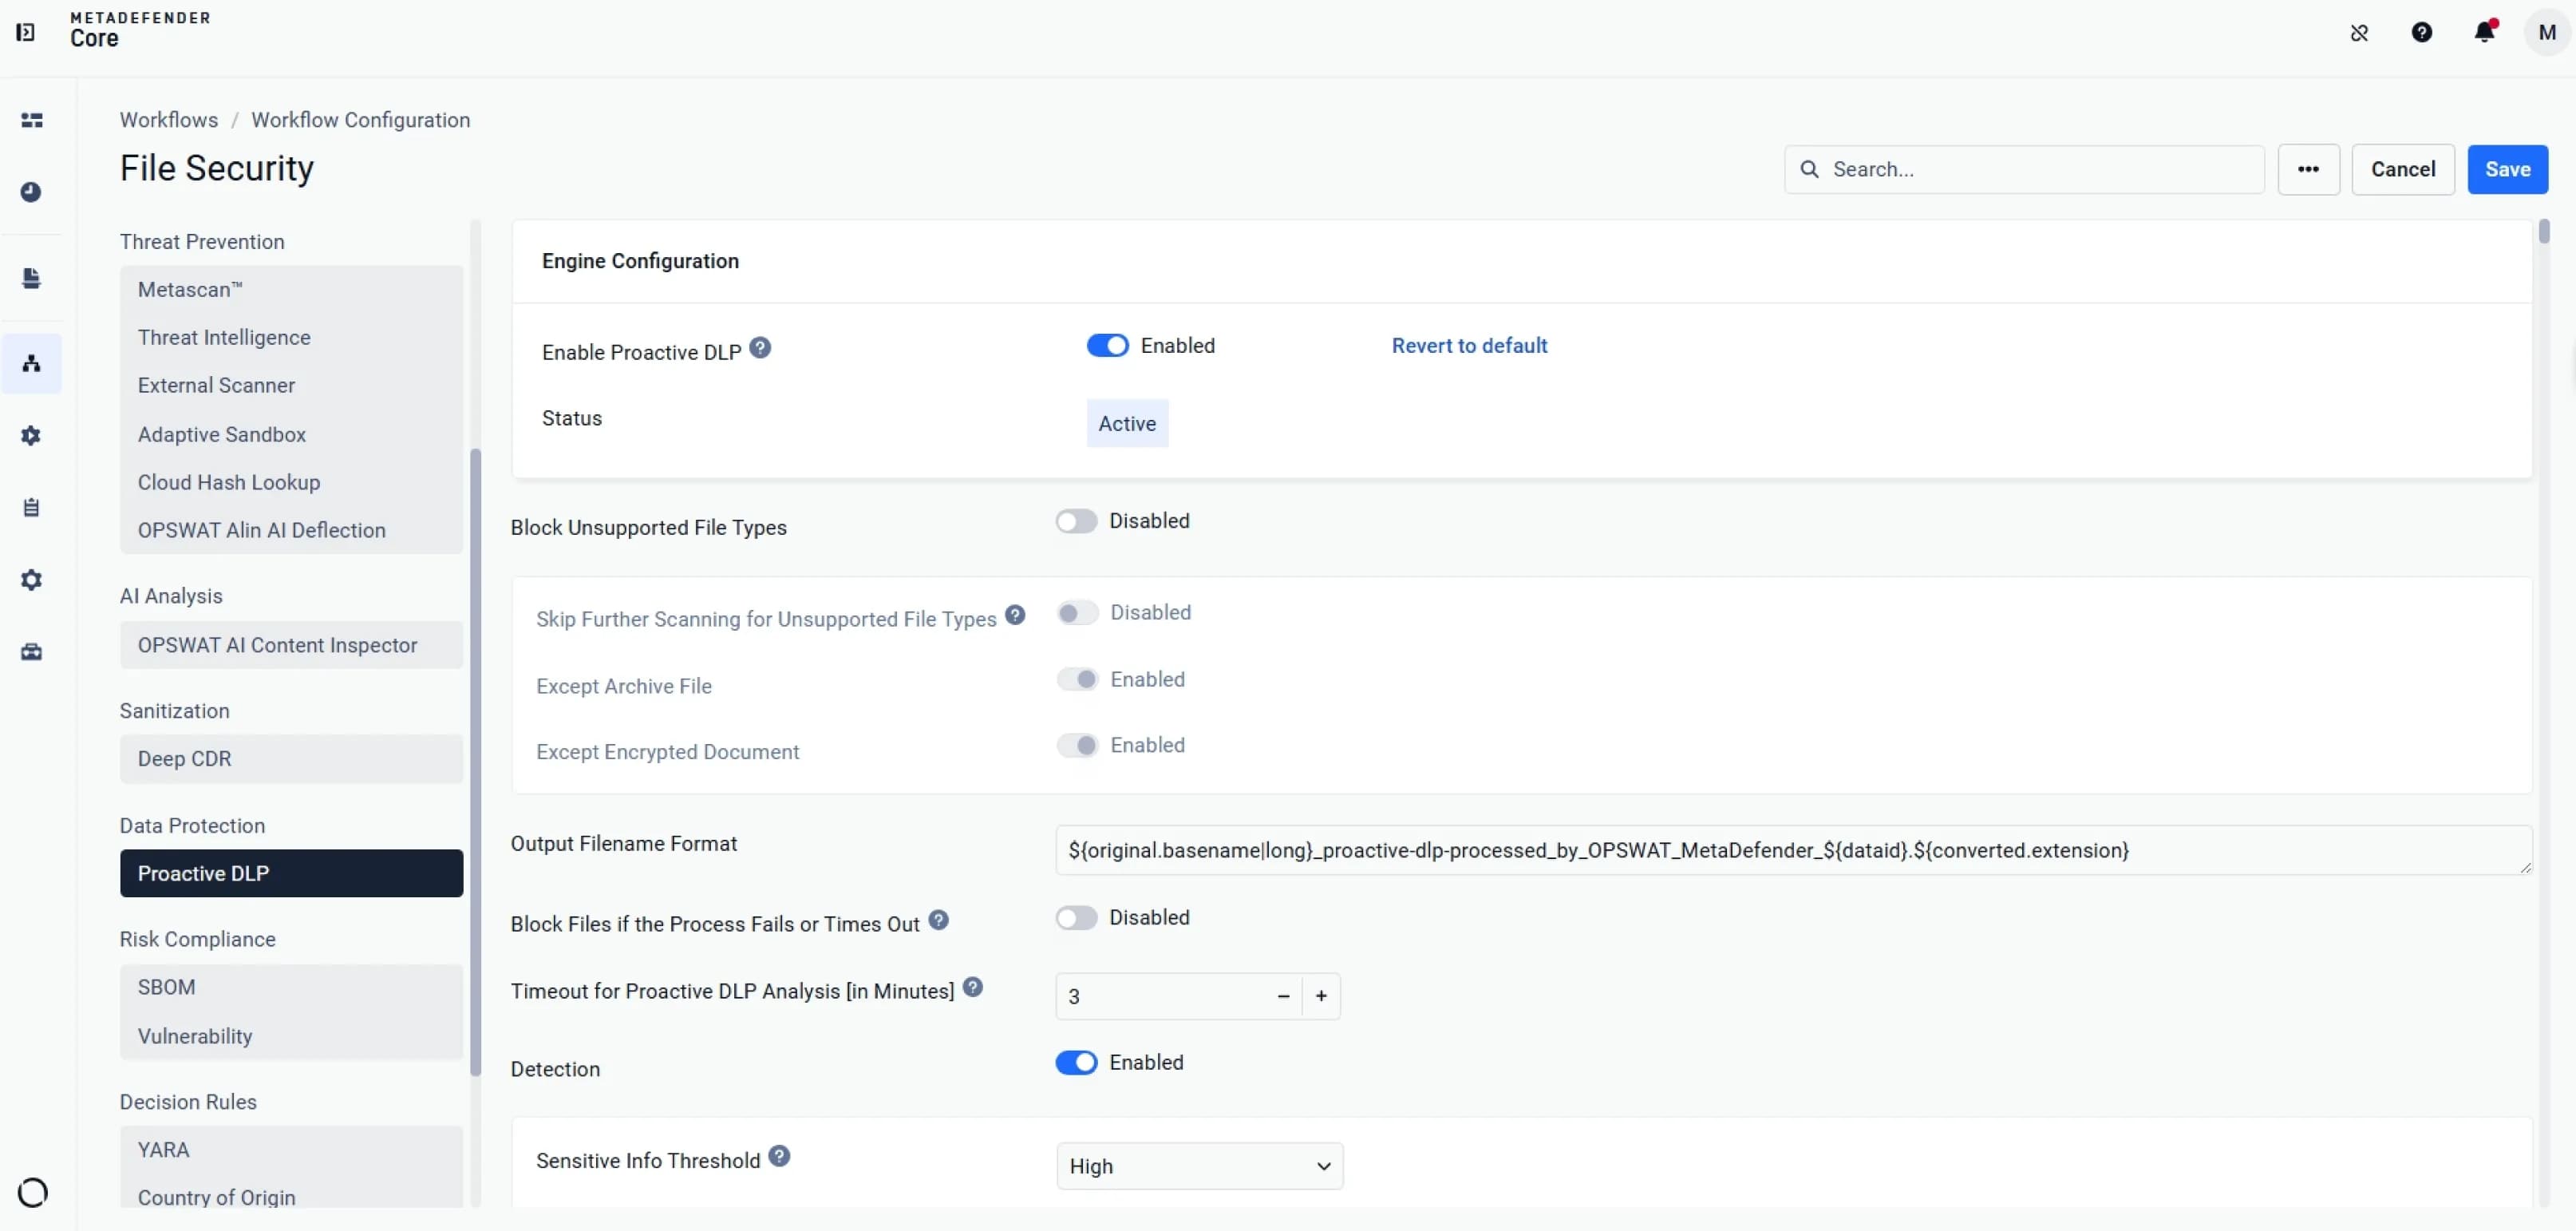 Mesterséges intelligenciával támogatott érzékeny adatok felismerése
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
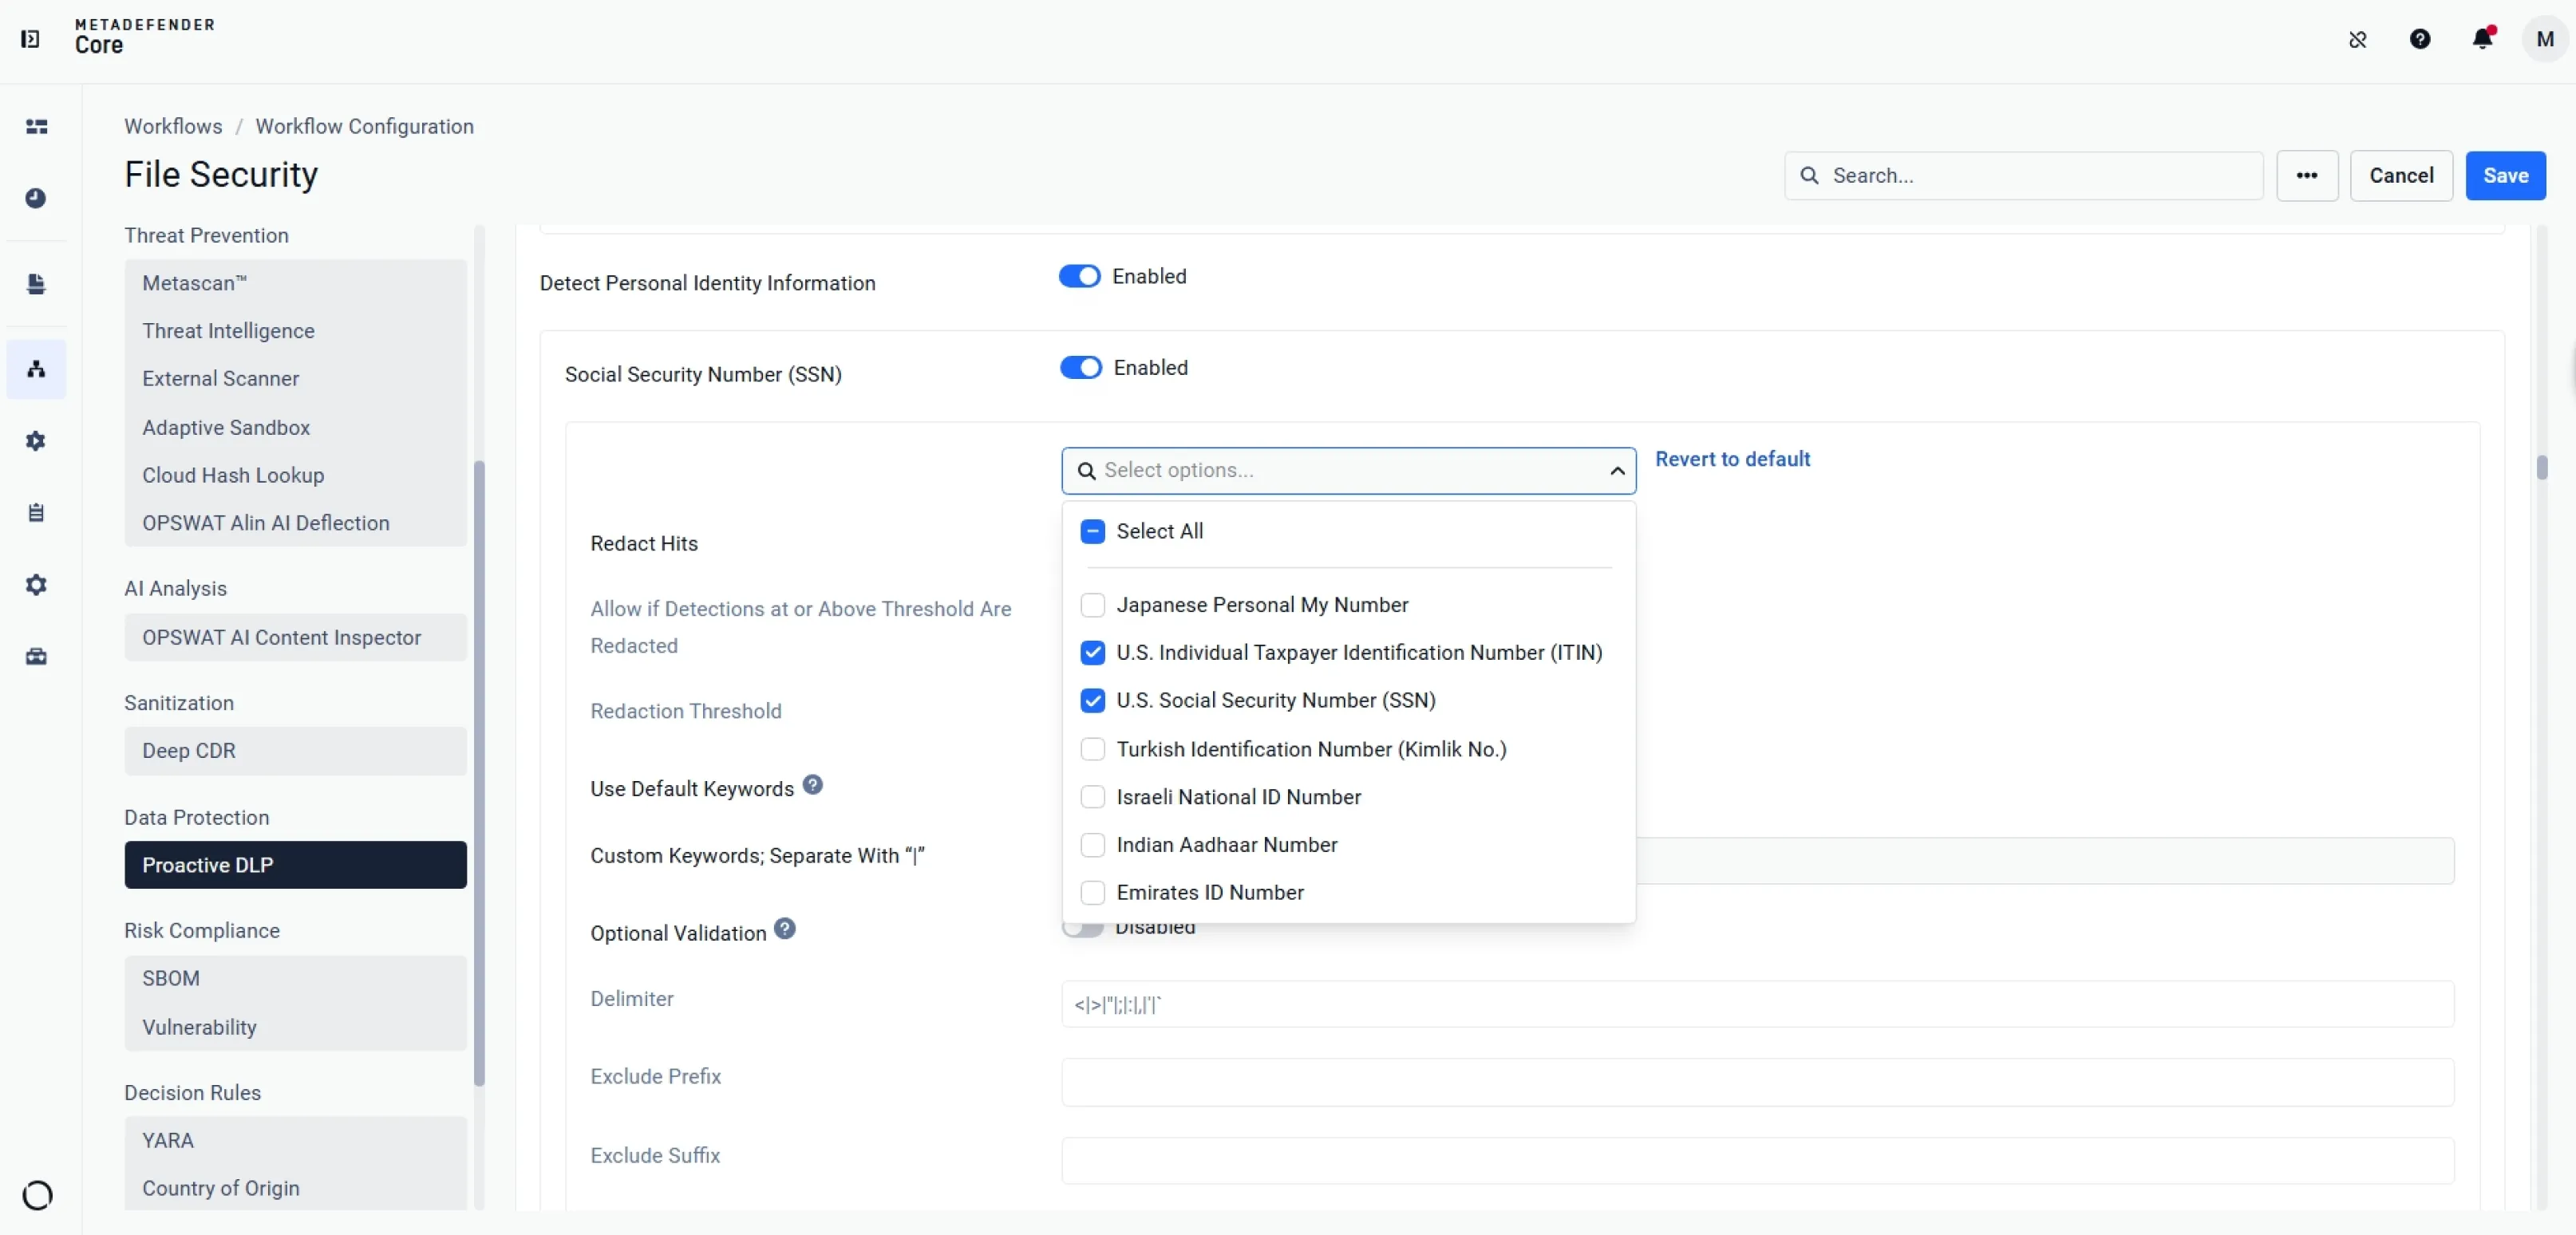
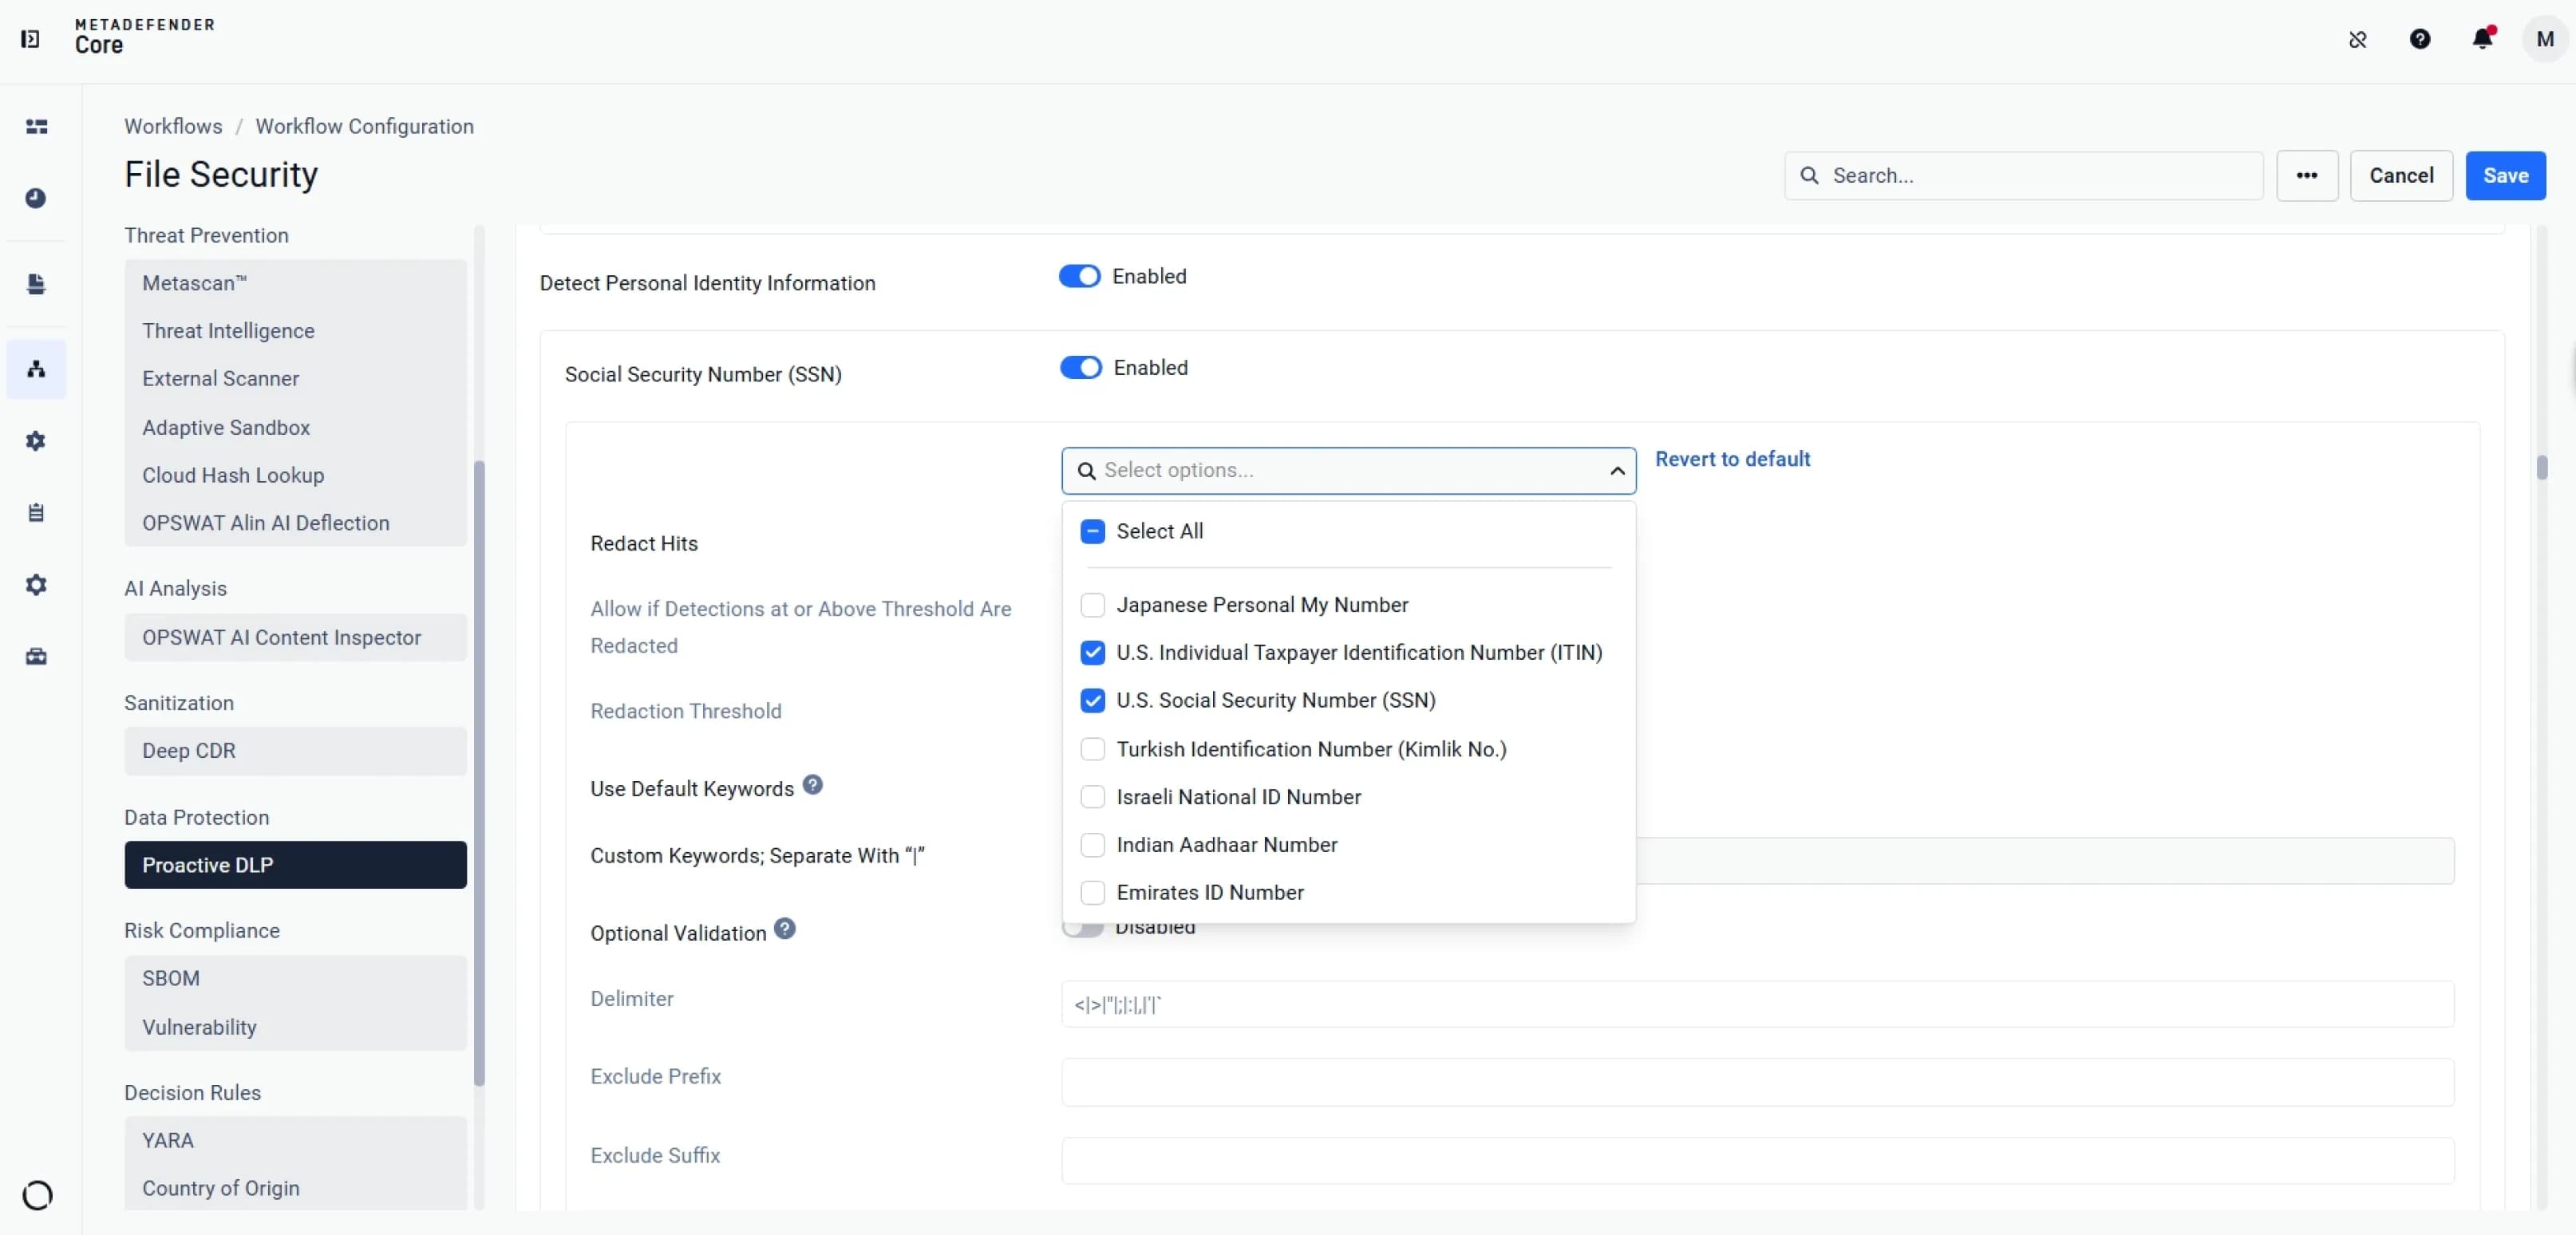 Érzékeny adatok kitakarása
Easily redact sensitive data including financial info, personal identity, network and device info, secrets, regex, and metadata.
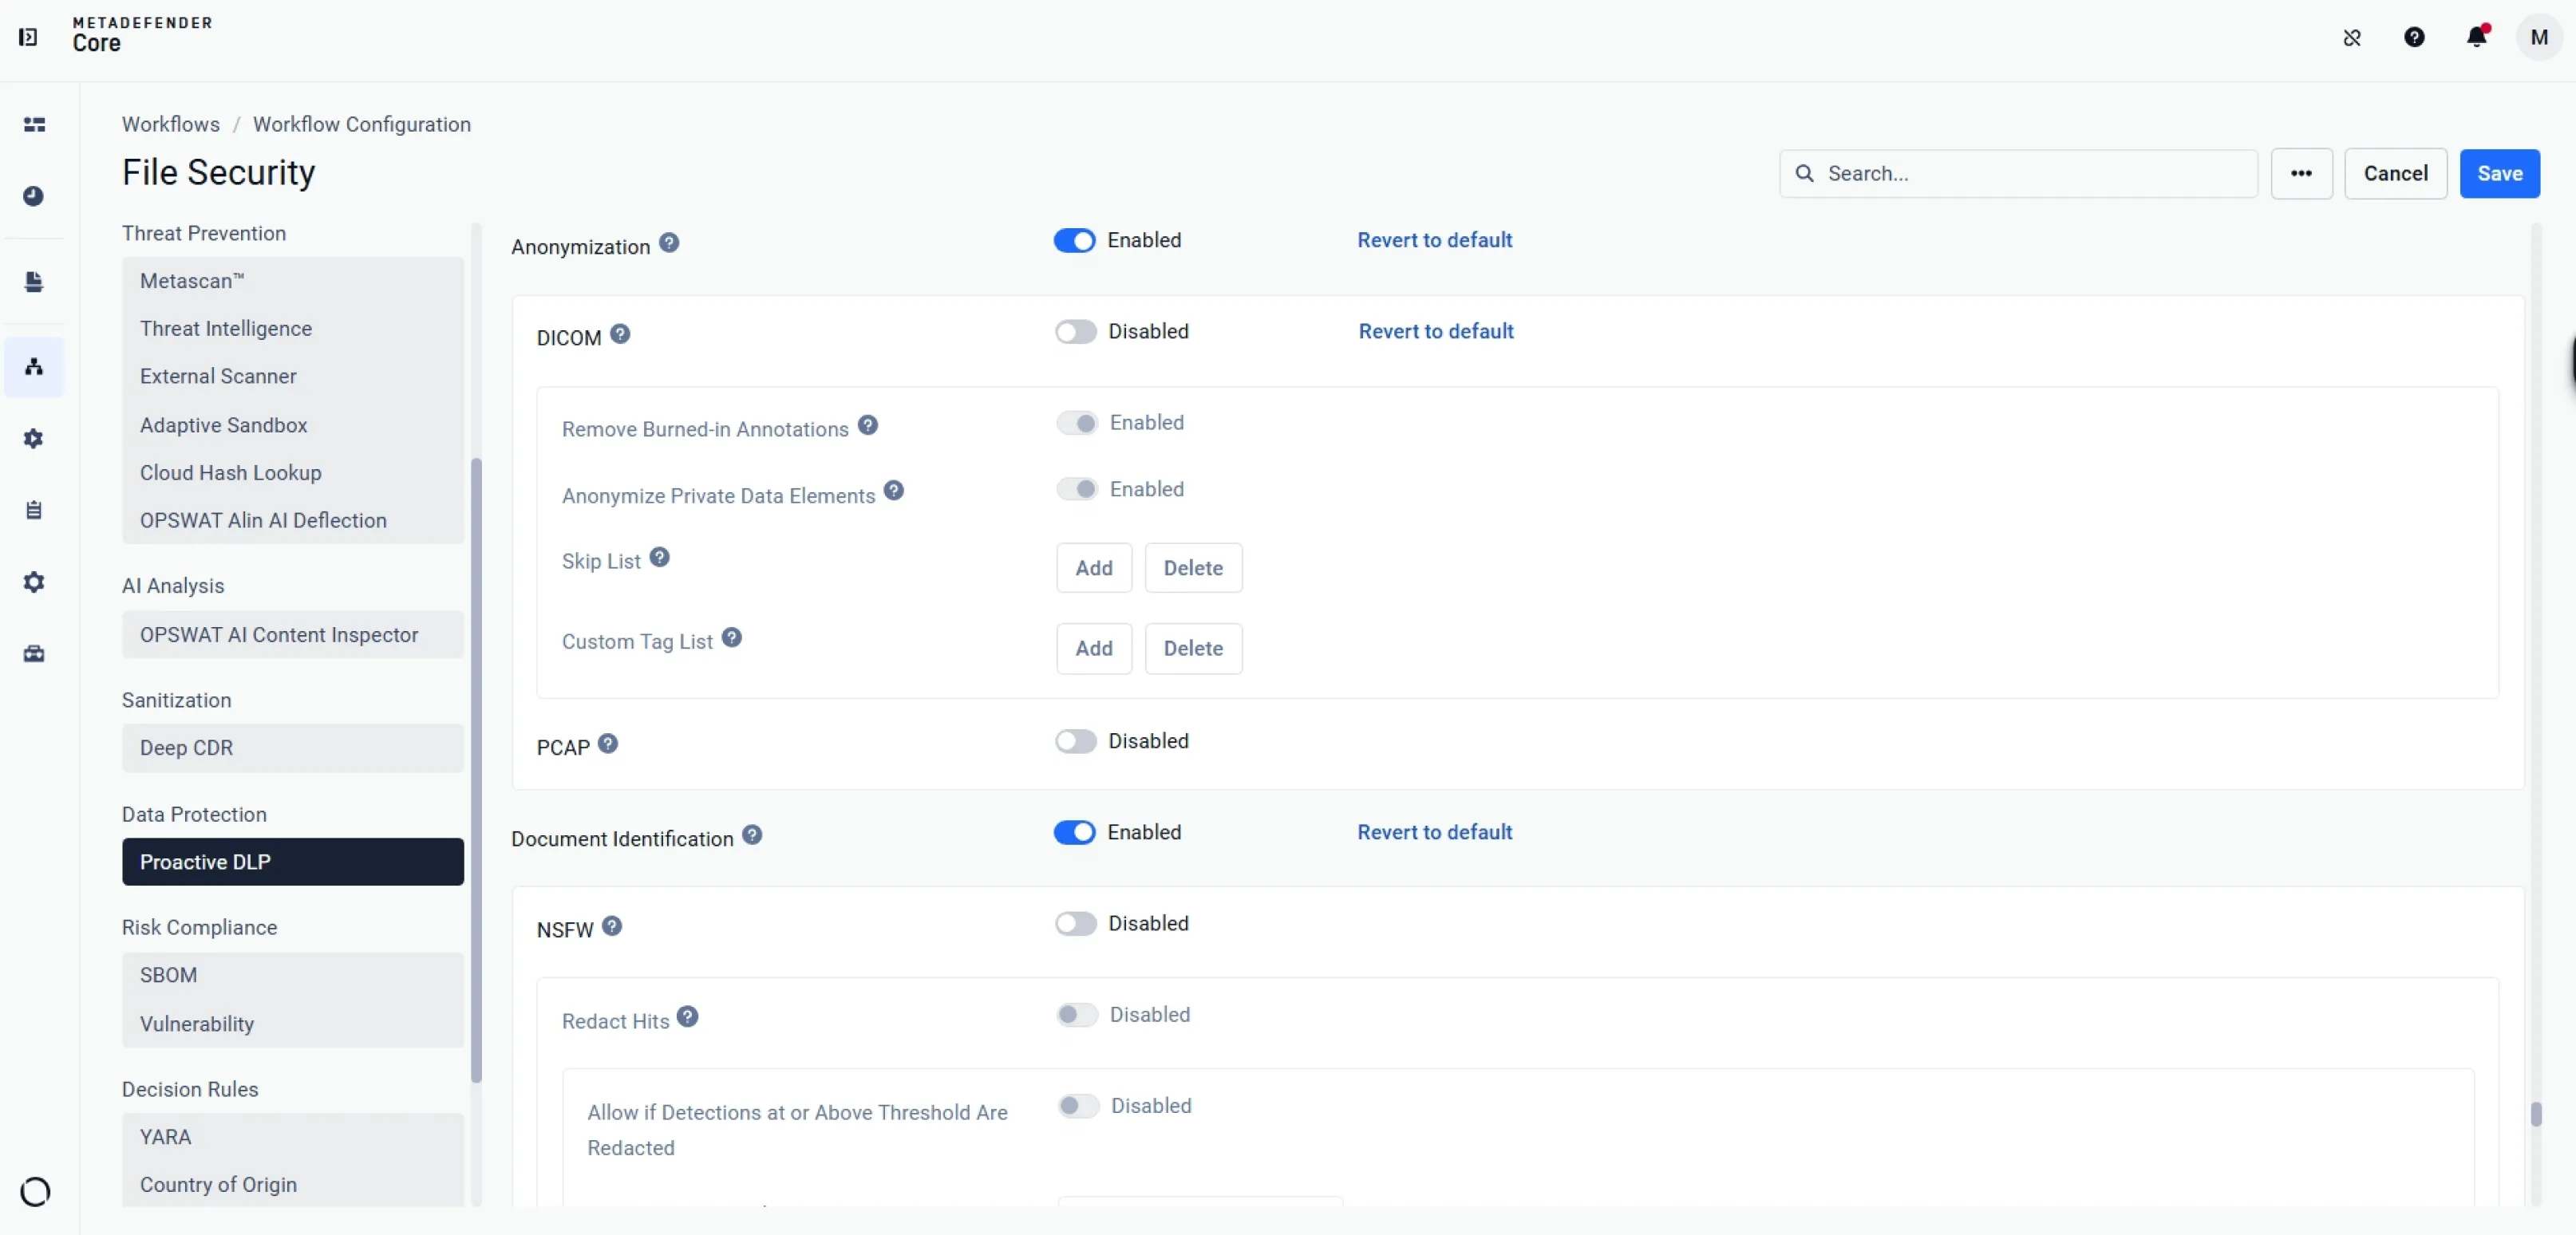
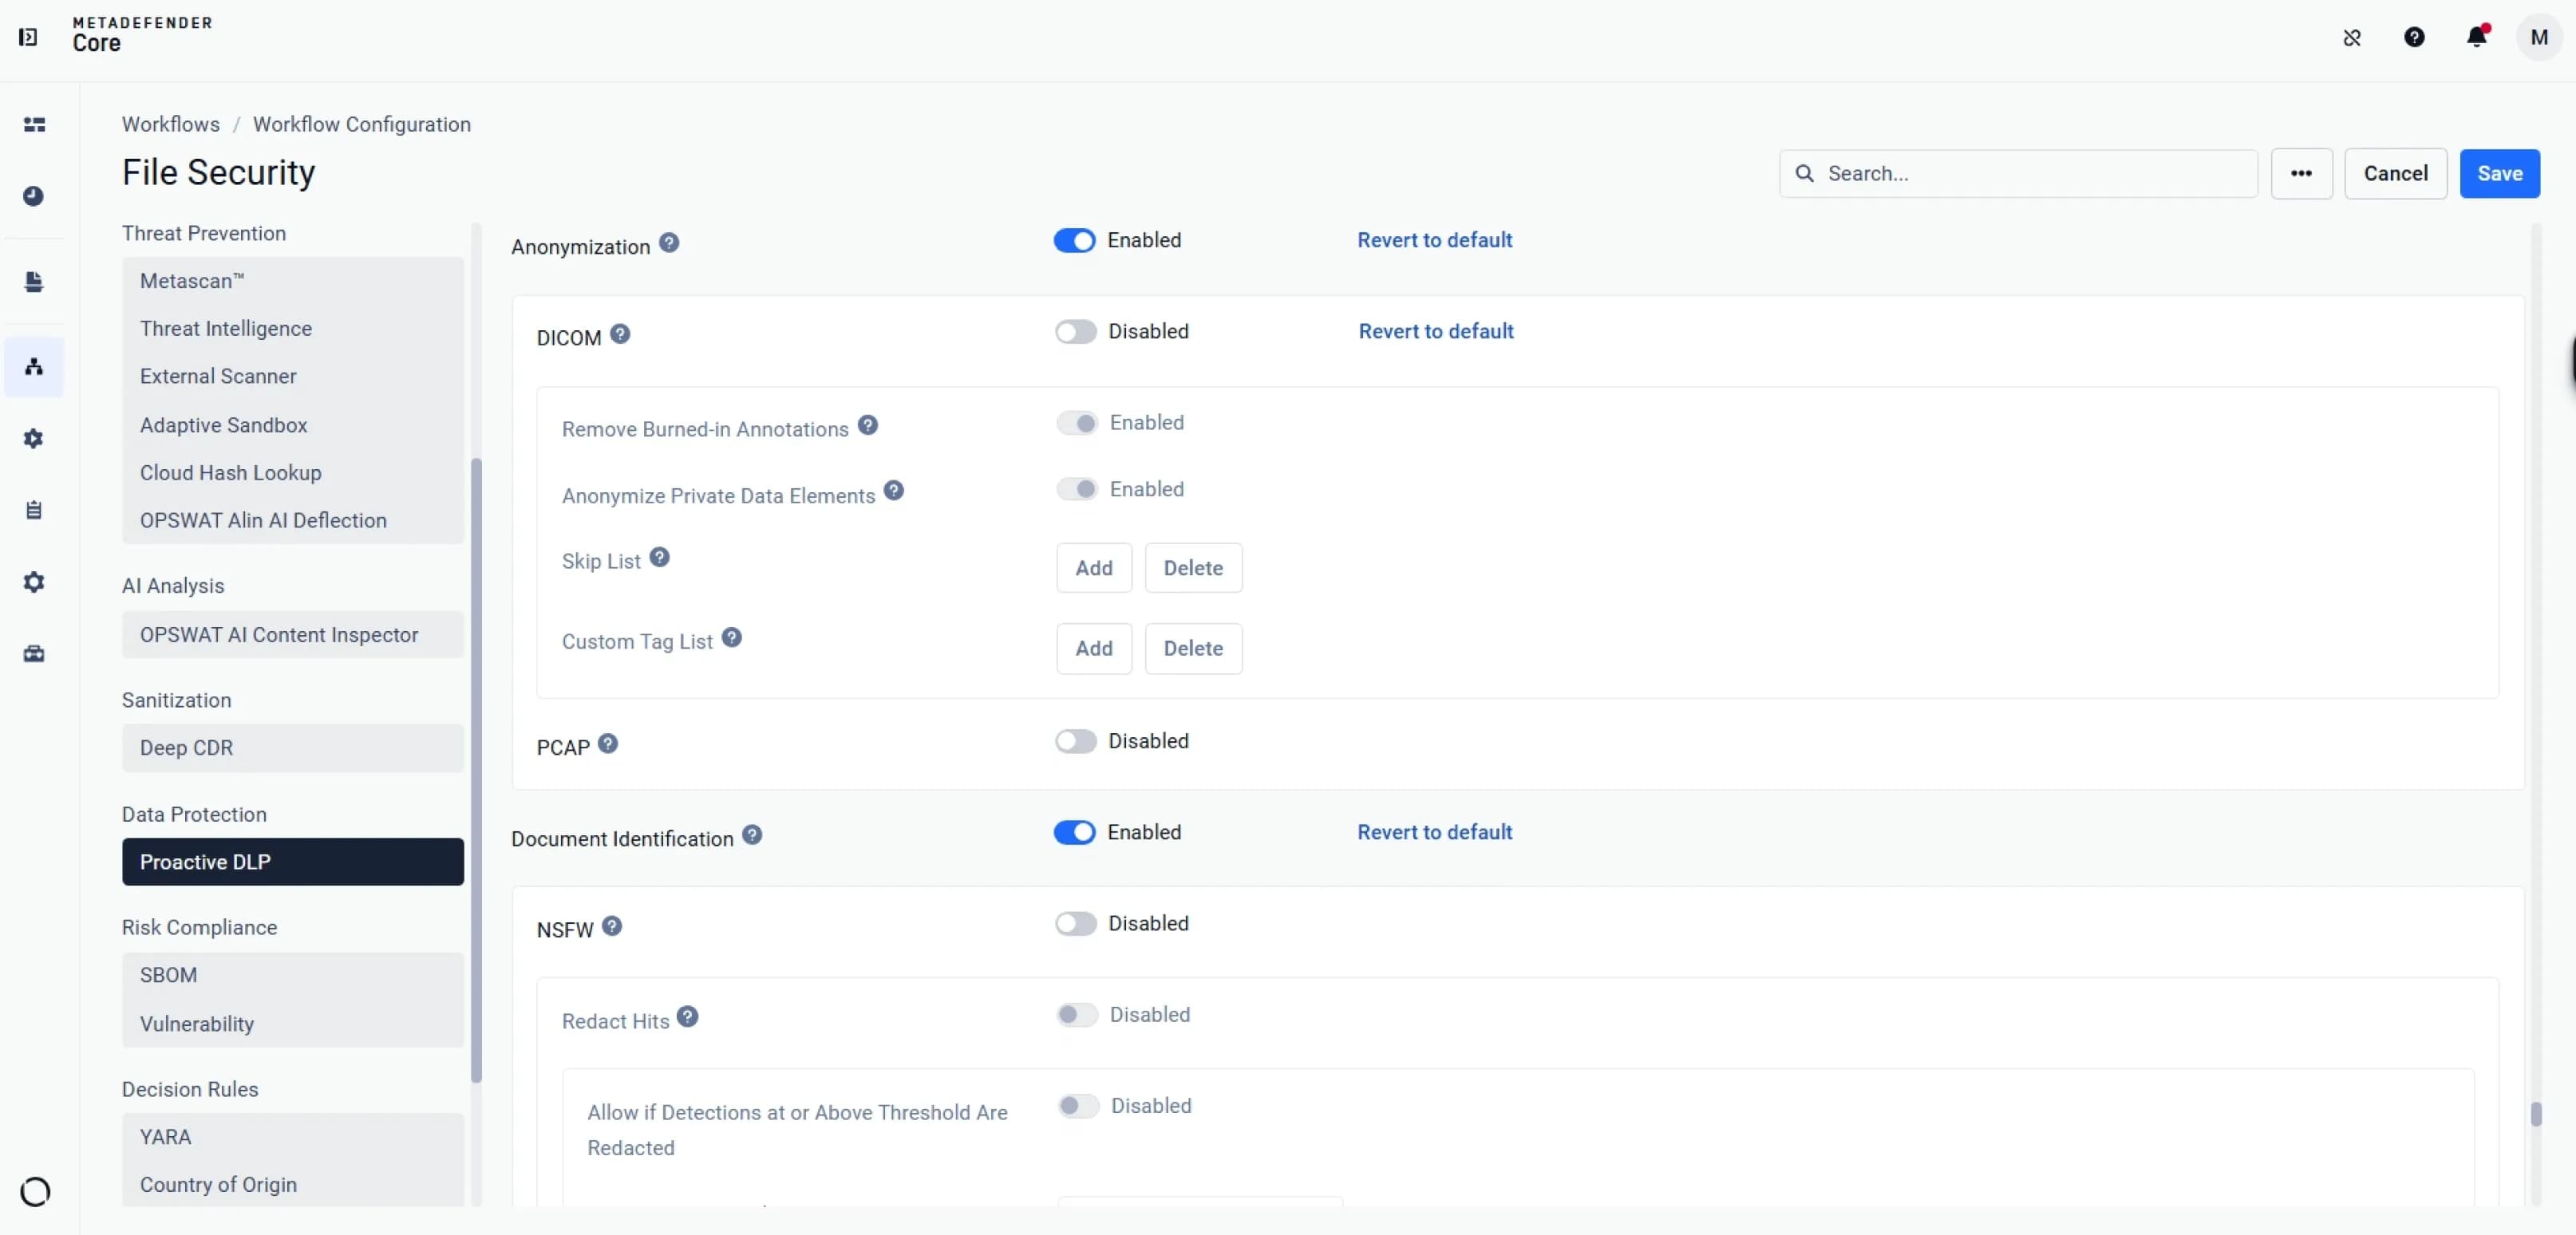 Személyes adatok anonimizálása
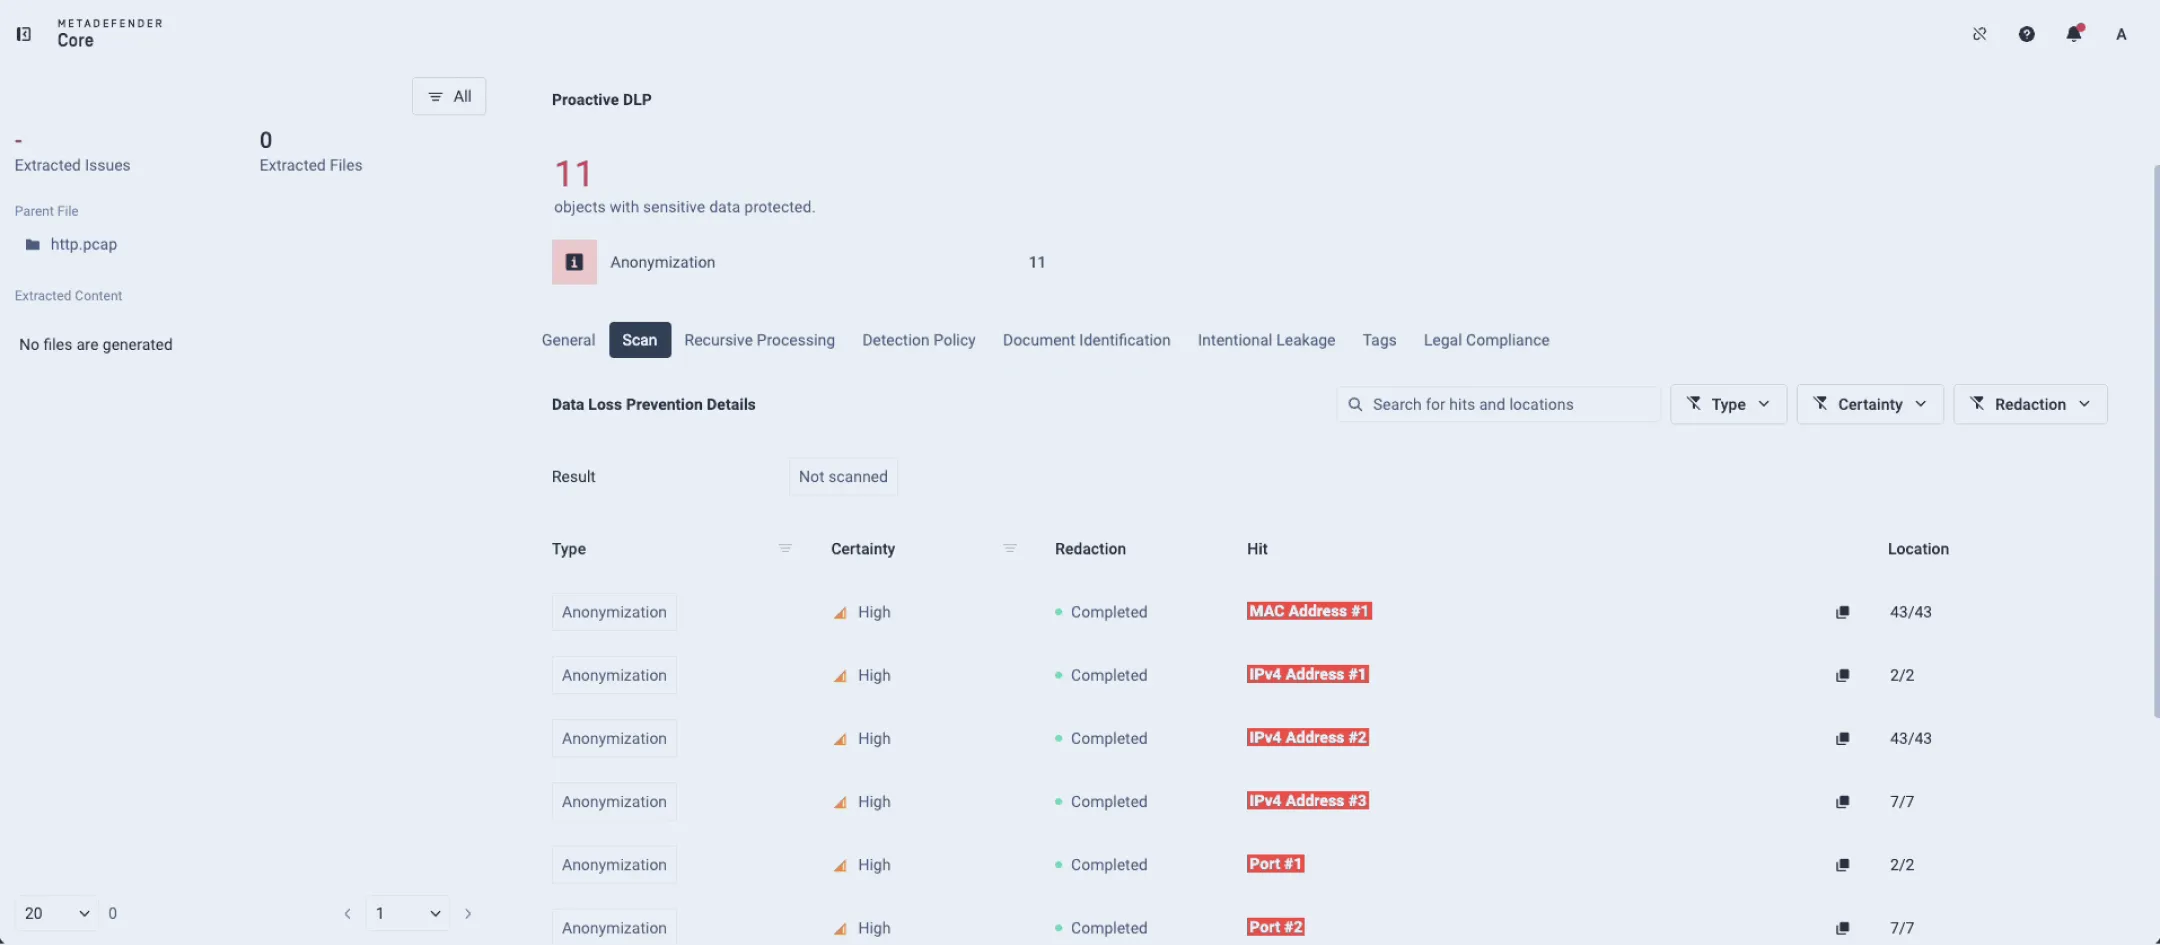
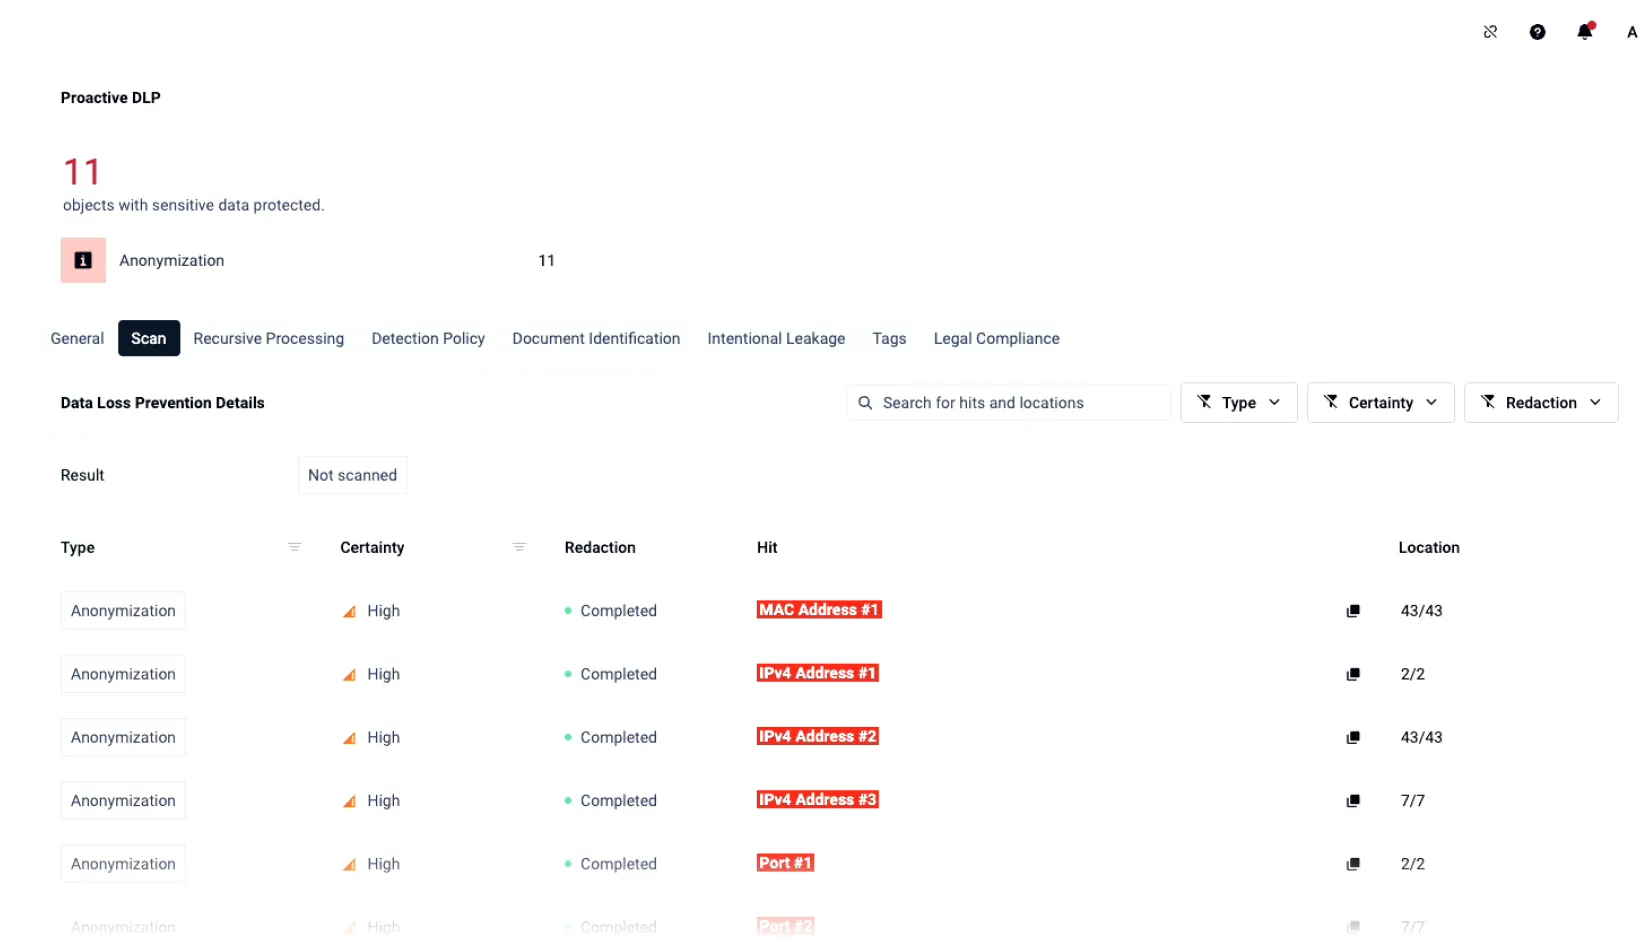
Support anonymization across diverse file types such as DICOM and PCAP files to prevent intentional or accidental data leaks.
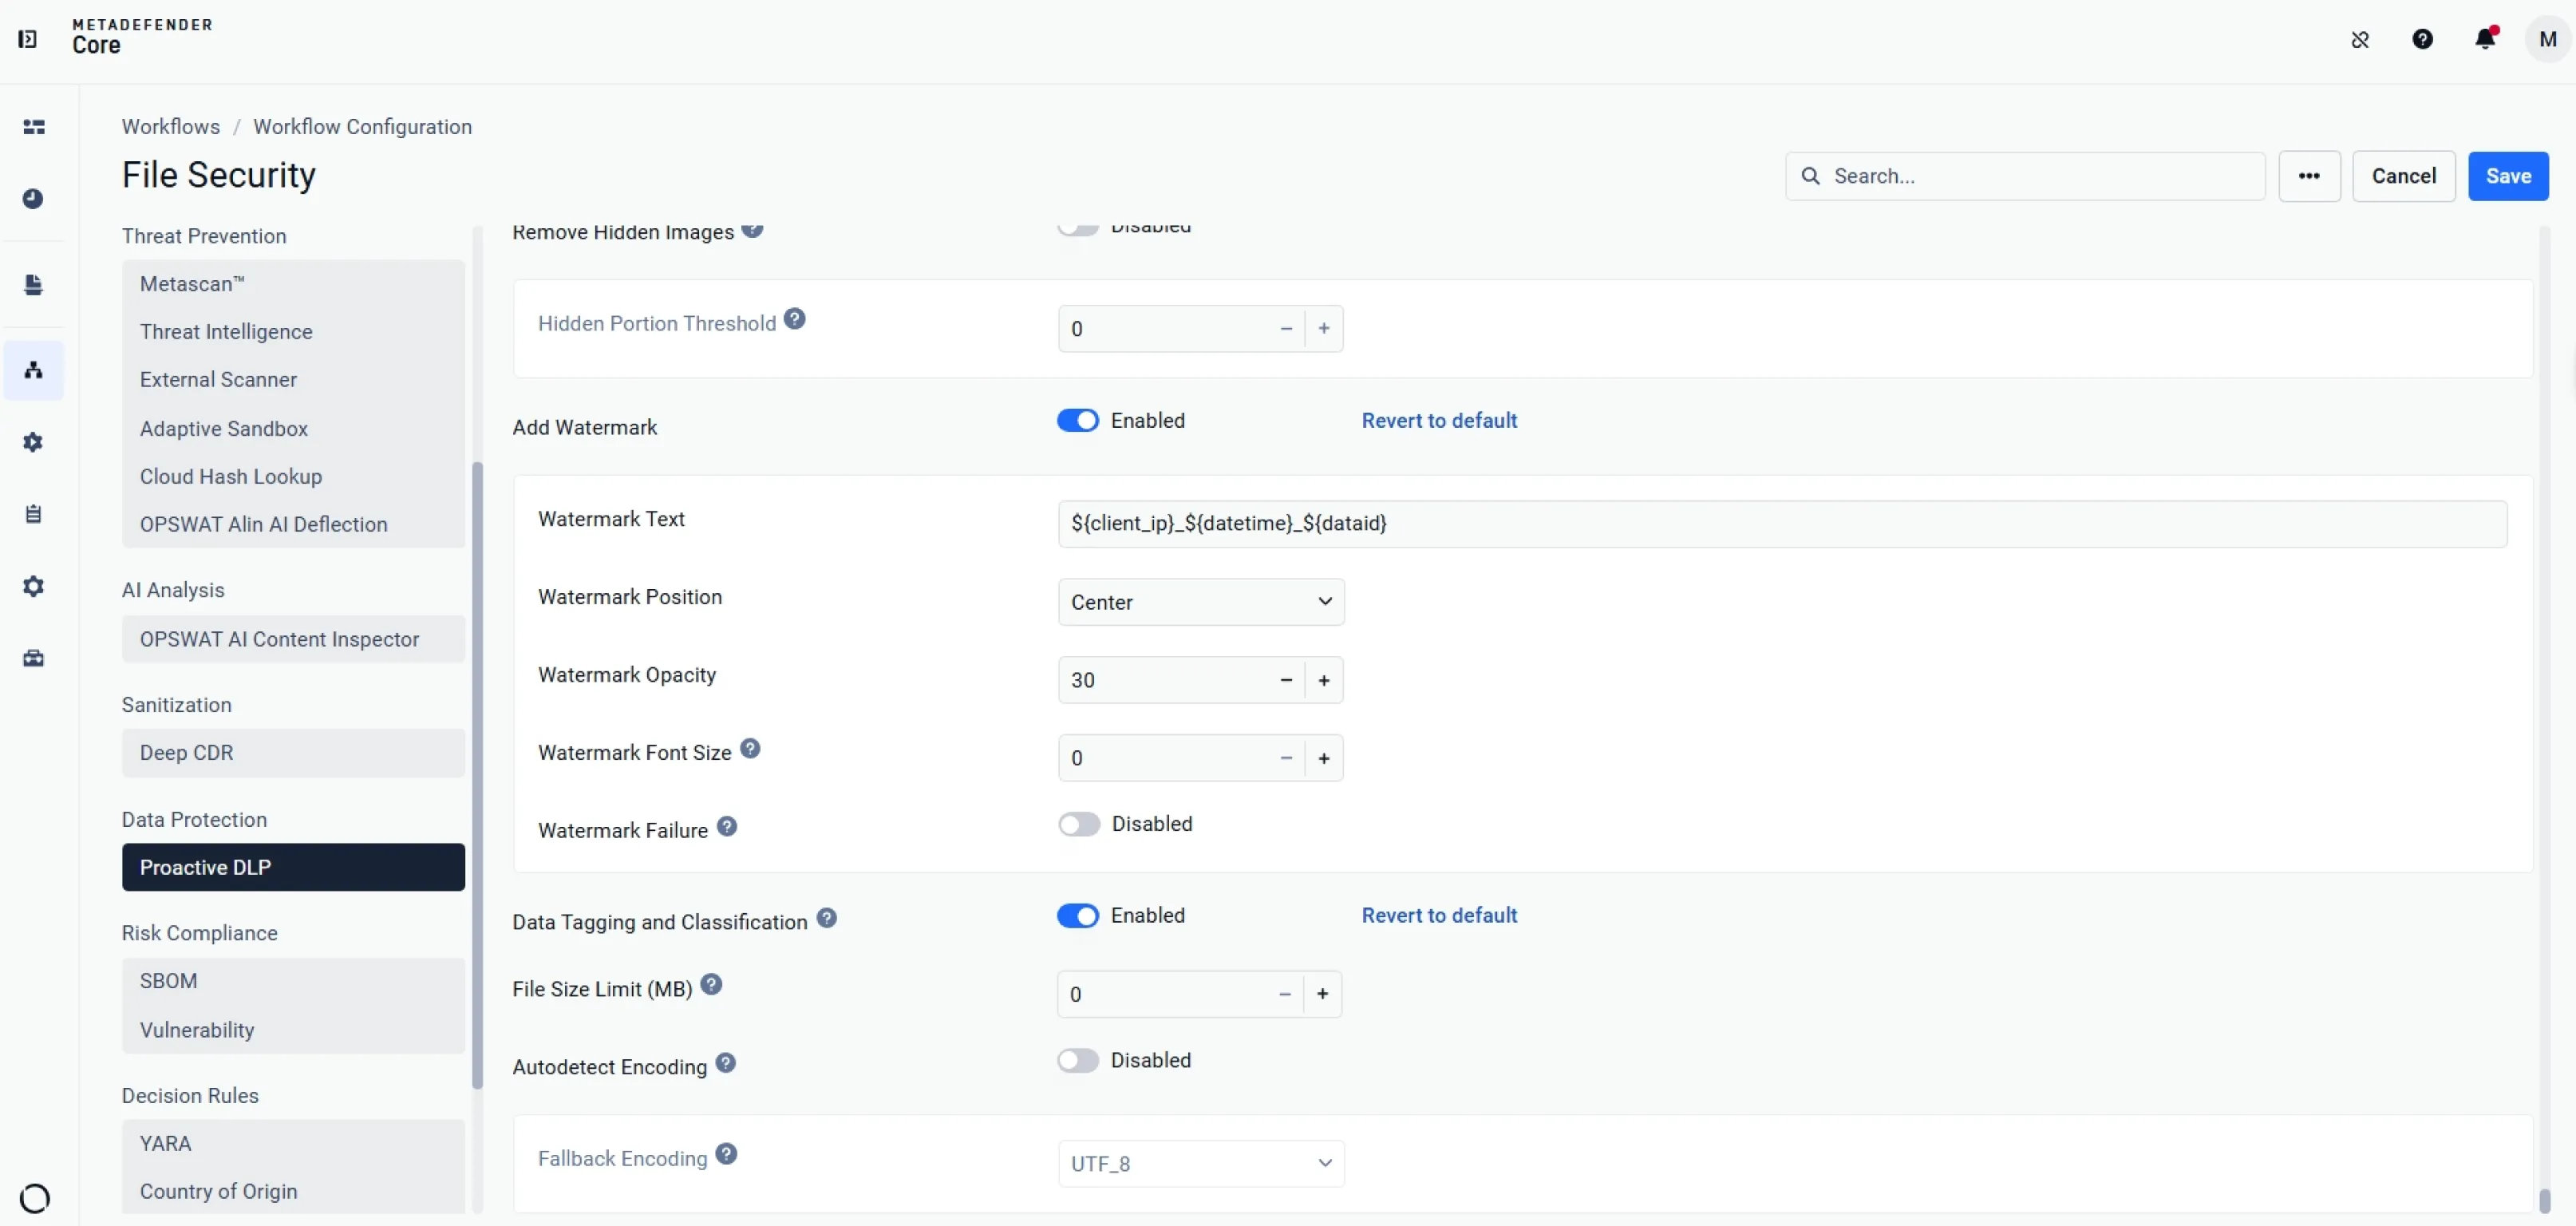
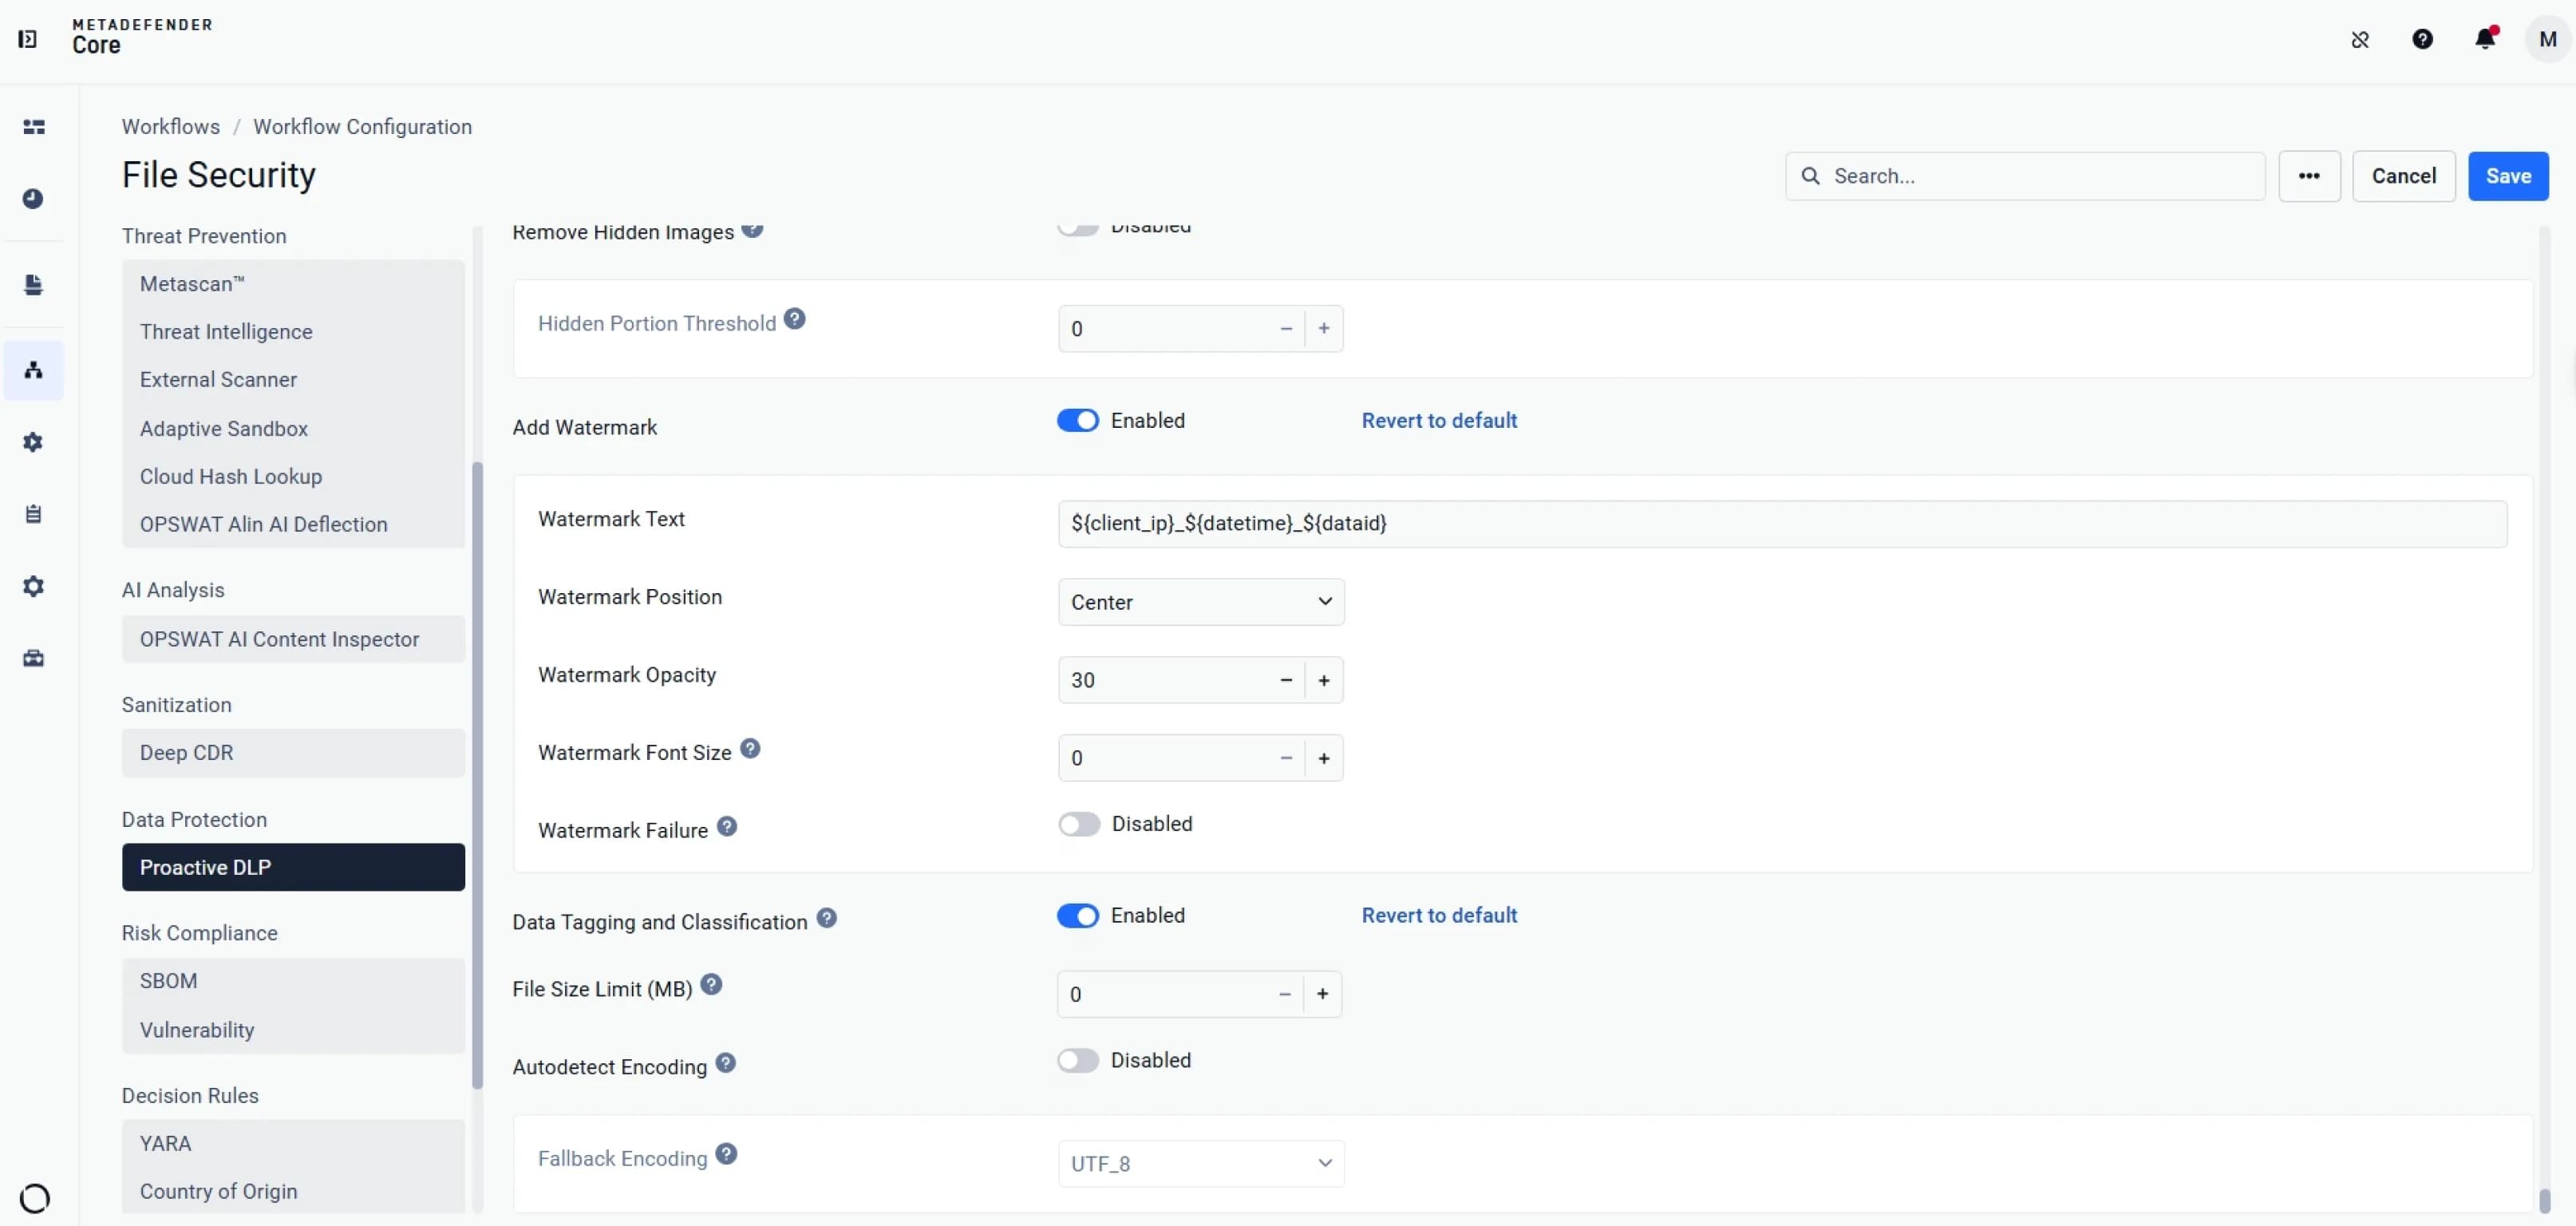 Adatok címkézése és osztályozása
Applies tagging and classification to output files, removes embedded or cropped images, and automatically detects varied encodings.
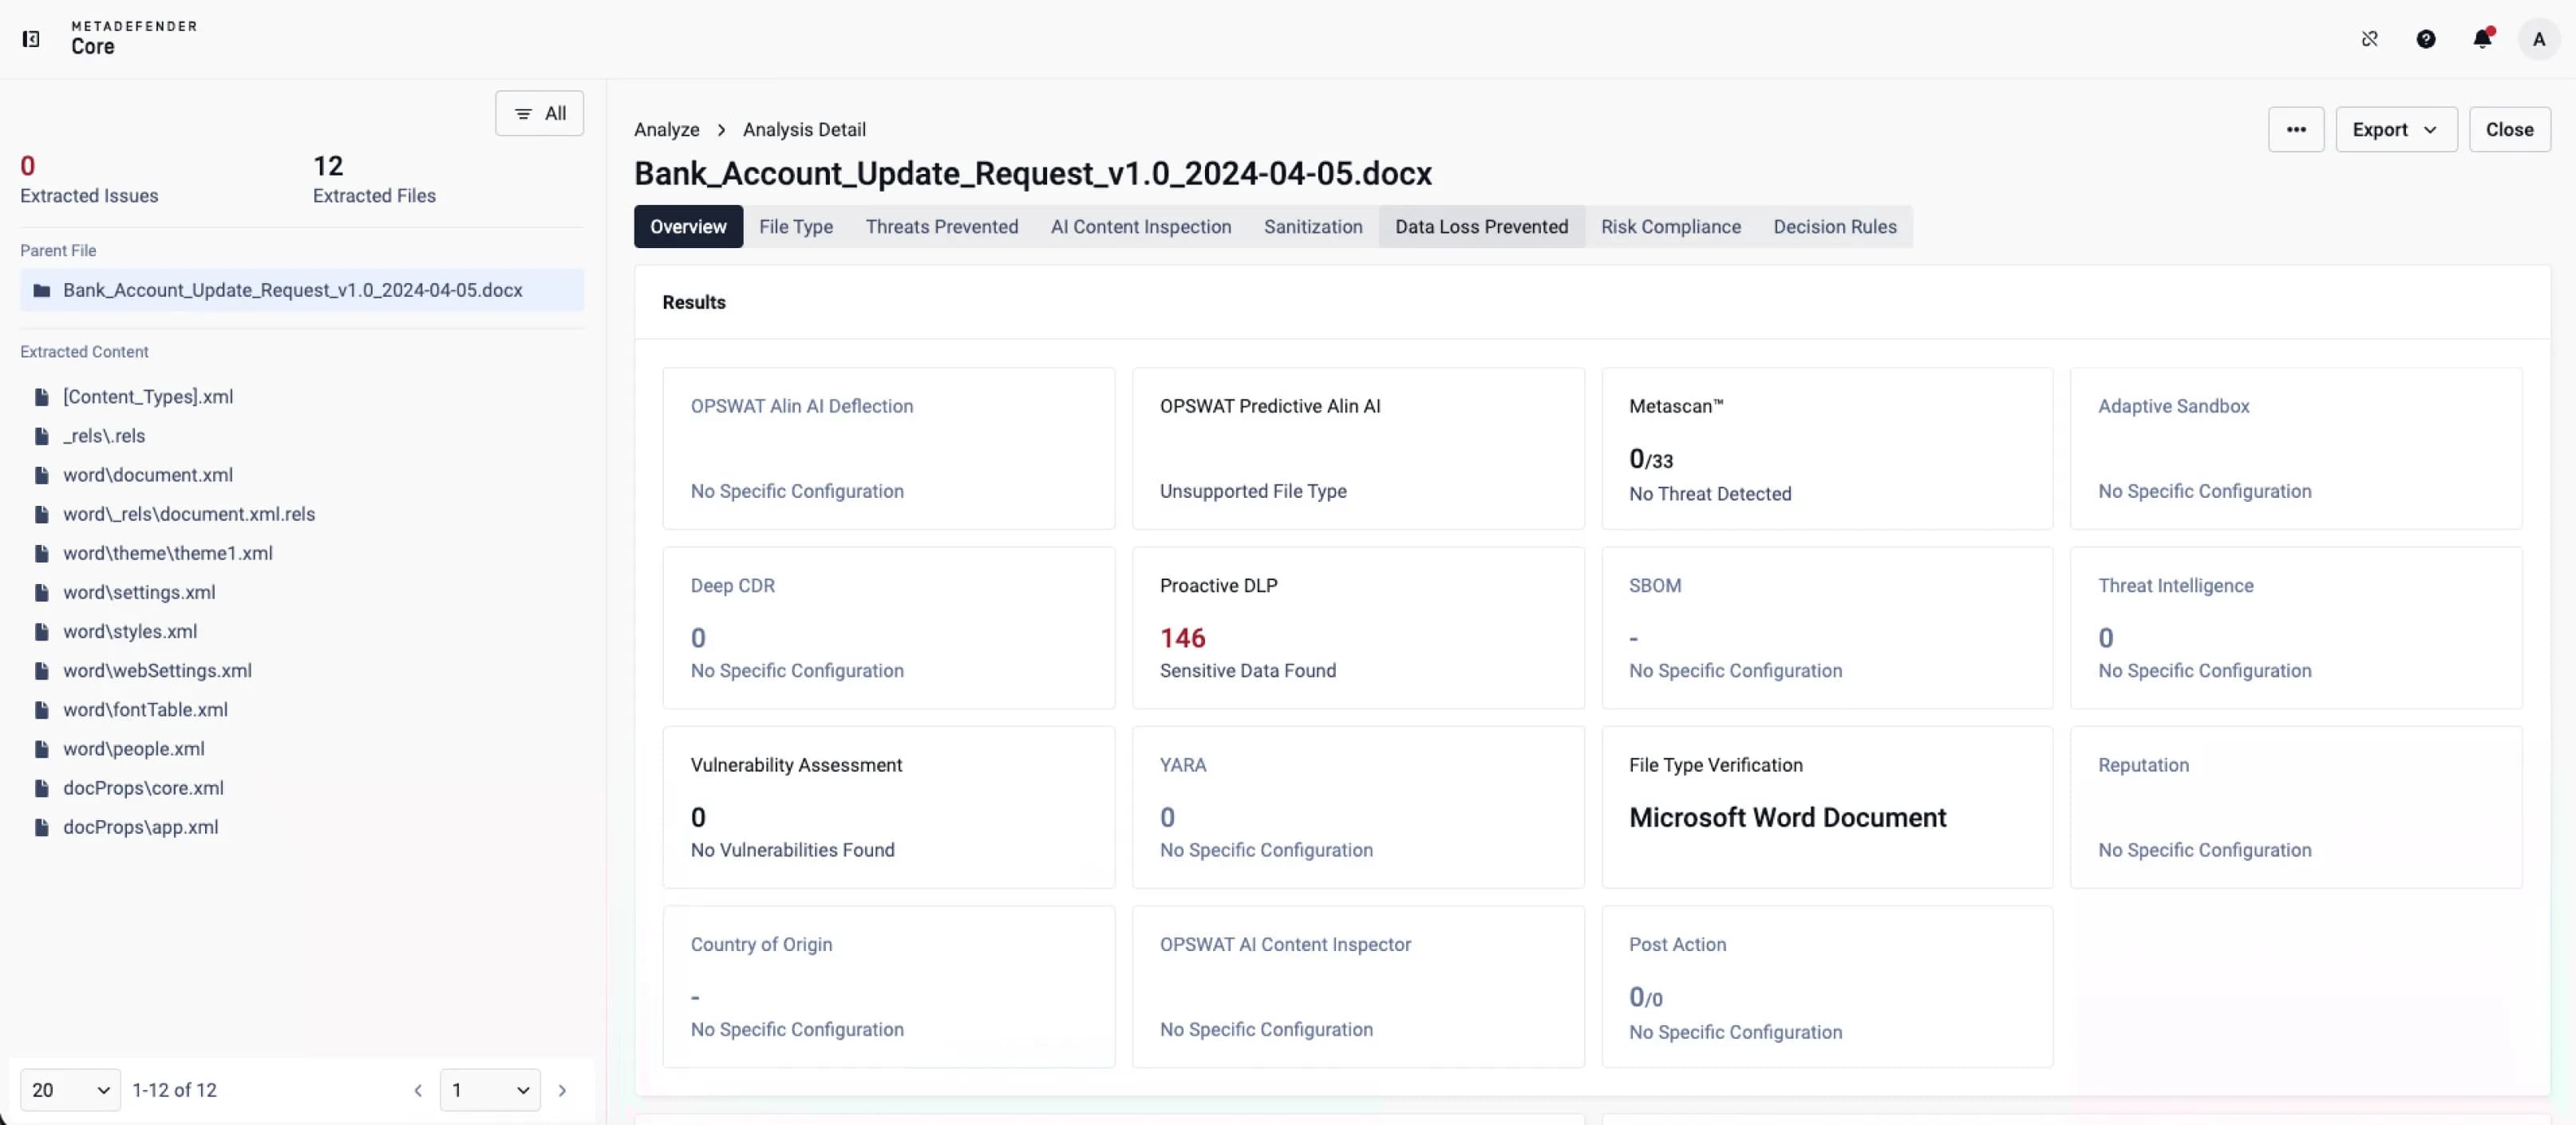 Az érzékeny adatok osztályozása
Automatically identifies and categorizes sensitive data, assigning clear verdicts such as Infected or Suspicious for faster response.
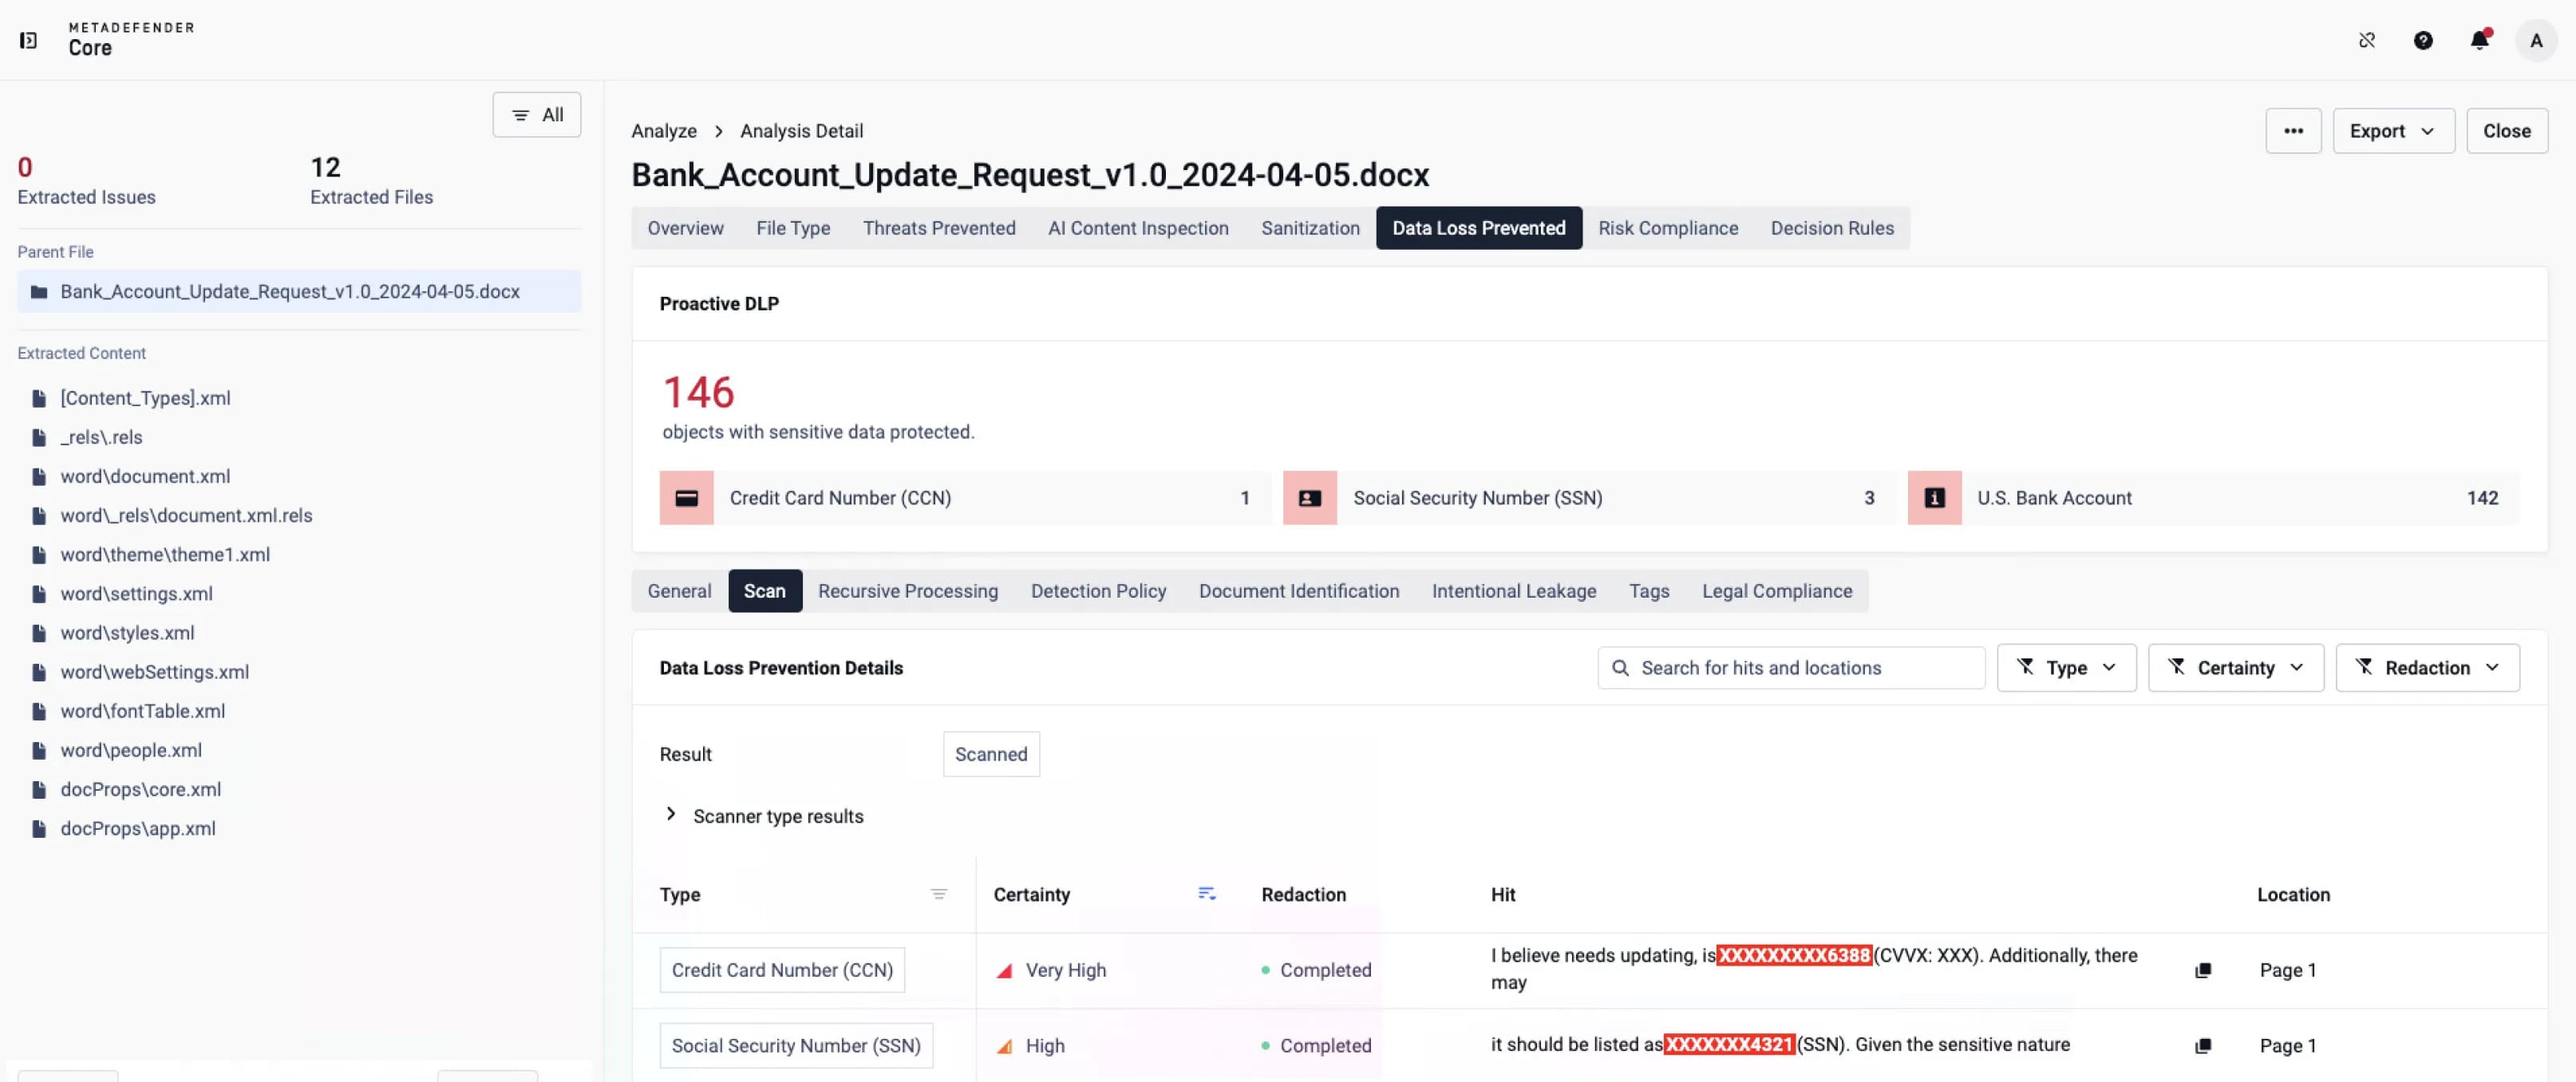 A bizonyossági szint meghatározása
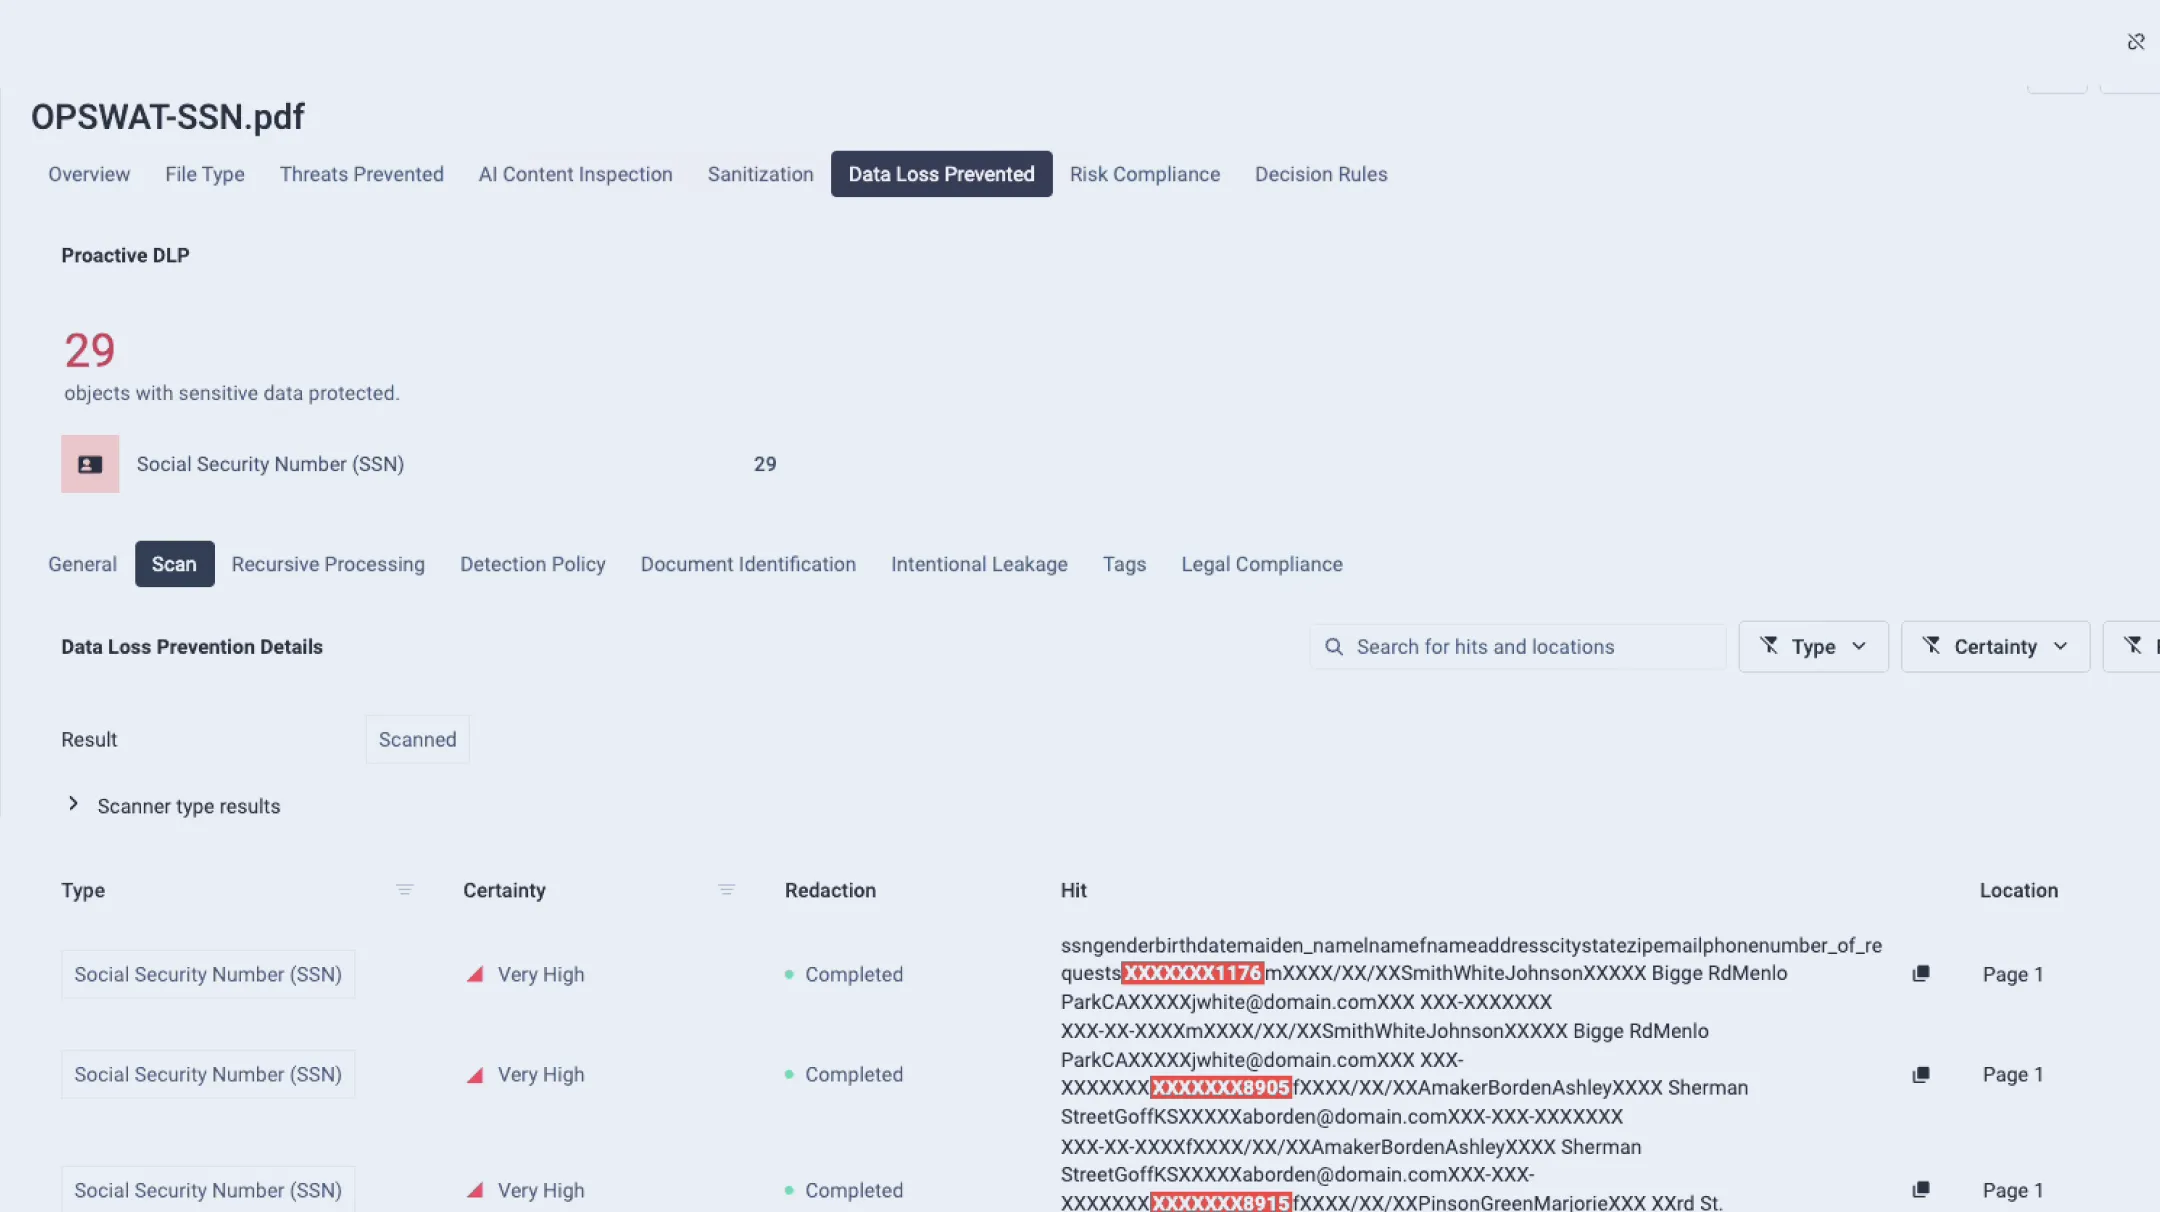
Delivers AI-powered scan results that evaluate predefined sensitive data types and assign certainty levels to identify highly critical information.
Átfogó védelem
minden érzékeny adattípushoz
Proactive DLP , osztályozza, kitakarja és névtelenítve kezeli az érzékeny információkat a strukturált és strukturálatlan tartalmakban egyaránt, megelőzve ezzel az adat szivárgást és nagy léptékben támogatva a szabályozási előírások betartását.
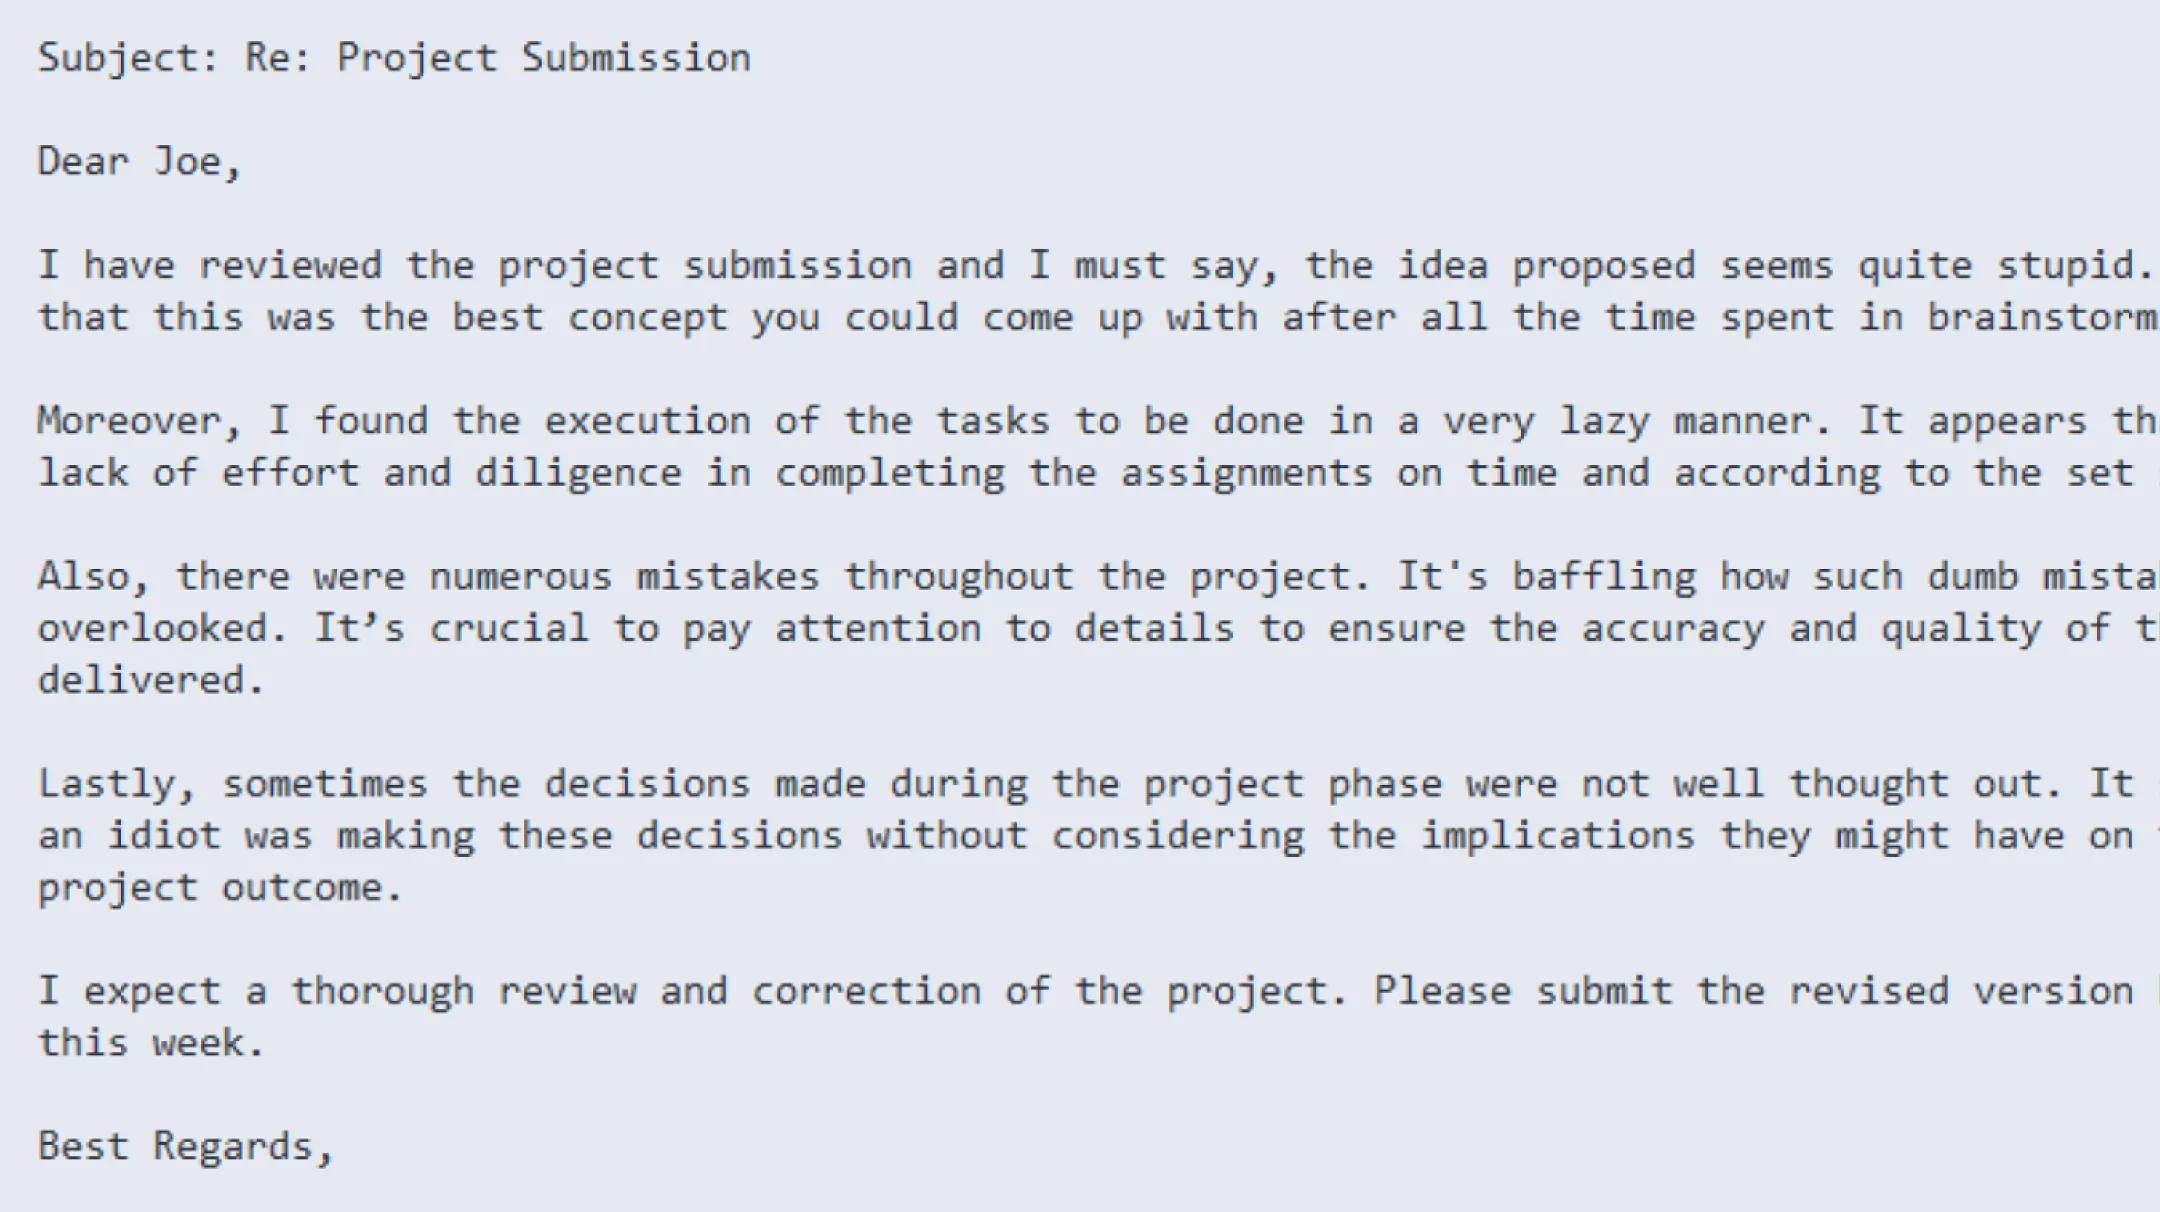
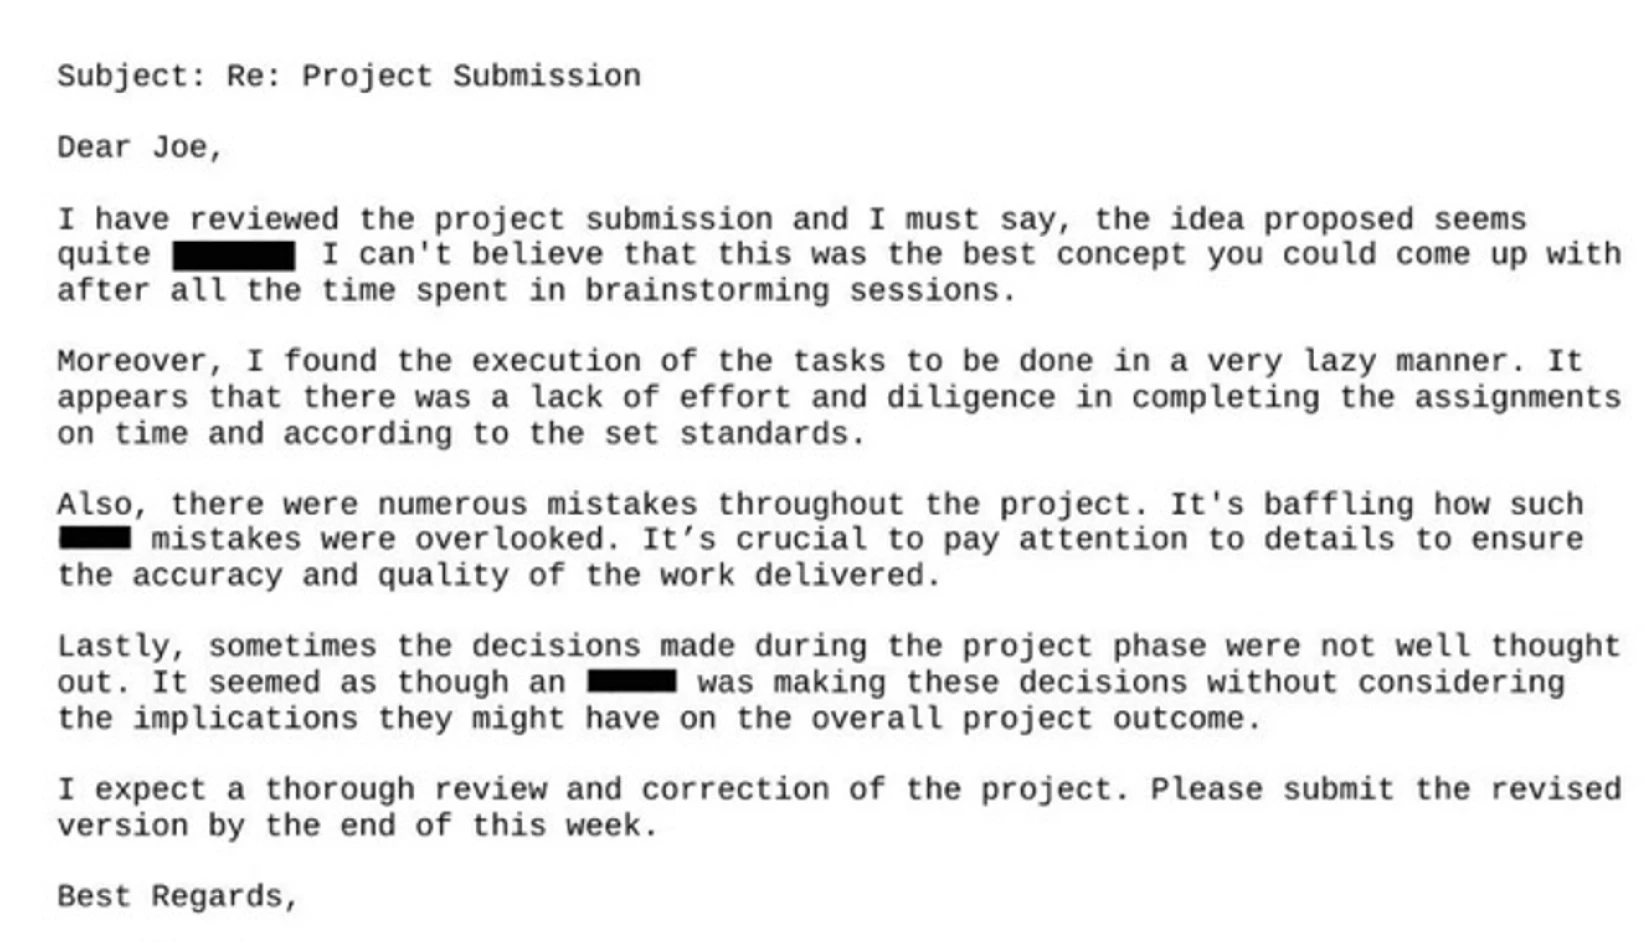
A személyes adatok közé tartoznak a nevek, címek, elérhetőségek és egyéb azonosító adatok, amelyeket a mindennapi üzleti folyamatok során gyakran megosztanak. Mivel ezek az adatok gyakran több dokumentumban és levelezésben is szétszórtan szerepelnek, gyakran előfordul, hogy véletlenül nyilvánosságra kerülnek. Proactive DLP valós időben Proactive DLP a fájlokat a személyes adatok azonosítása érdekében, majd azok kitakarásával vagy anonimizálásával gondoskodik arról, hogy a szabályozás hatálya alá nem tartozó, de érzékeny személyes adatok ne kerülhessenek ki sem belső, sem külső körökbe.
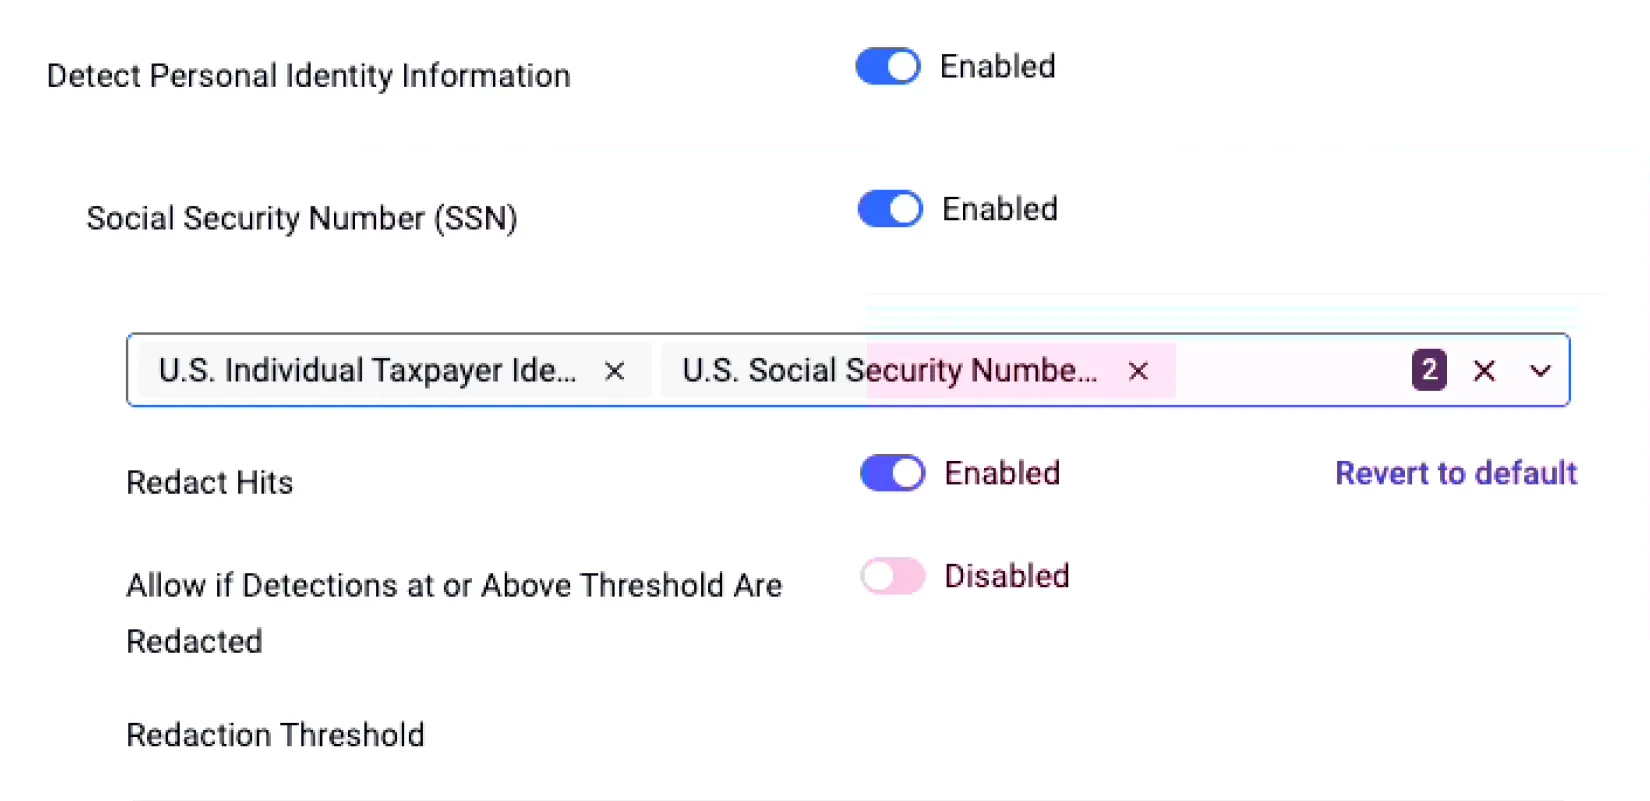
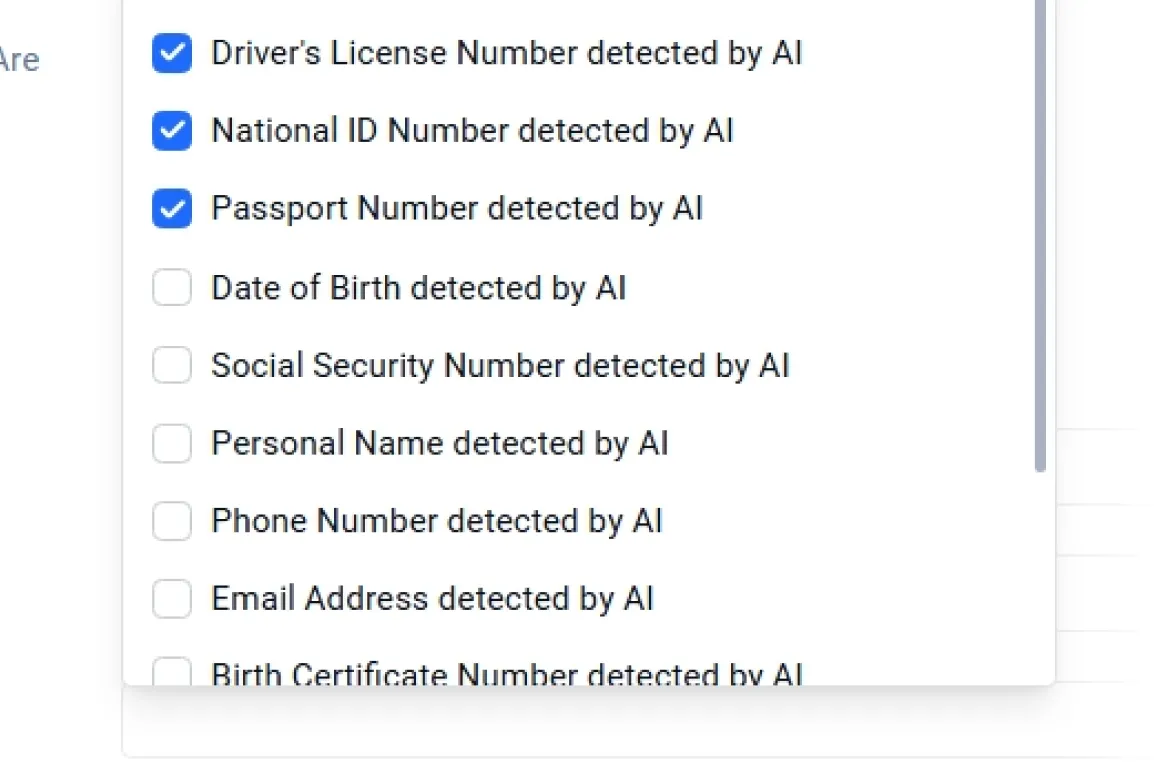
A személyes azonosító adatok (PII) közé tartoznak a társadalombiztosítási számok, az útlevél- és jogosítványadatok, a születési dátumok, valamint egyéb személyazonosító adatok, amelyeket a támadók csalás vagy személyazonosság-lopás céljából kihasználhatnak. Mivel rendkívül érzékeny adatokról van szó, ezek az adatvédelmi incidensek során elsődleges célponttá válnak. Proactive DLP több mint 125 fájltípusban Proactive DLP a személyes azonosító adatok mintáit, eltakarja vagy maszkolja az információkat, és olyan szabályzatokat érvényesít, amelyek megakadályozzák az alkalmazottak számára a szabályozott adatok megosztását, támogatva ezzel a GDPR, a NIST, a PCI-DSS és egyéb megfelelőségi keretrendszereket.
A PHI kiterjed az orvosi dokumentációra, a laboreredményekre, a biztosítási adatokra, a DICOM-fájlokra, valamint a HIPAA hatálya alá tartozó bármely egészségügyi azonosítóra. Mivel a PHI rendkívül értékes célpont az identitáslopás és az orvosi számlázási csalások szempontjából, az adatok nyilvánosságra kerülése súlyos pénzügyi és jogi szankciókat vonhat maga után. Proactive DLP a szövegekben és képekben szereplő PHI-adatokat, anonimizálja az érzékeny mezőket, és biztosítja, hogy az egészségügyi szervezetek belső rendszereikben és a külső adatcserék során egyaránt a HIPAA előírásainak megfelelően kezeljék az adatokat.
A pénzügyi adatok közé tartoznak a hitelkártyaszámok, a bankszámlaadatok, a tranzakciós nyilvántartások, a bérszámfejtési adatok és az adóügyi dokumentumok. Ezeket az adatokat gyakran célozzák meg csalások, belső visszaélések és visszaélésszerű felhasználás céljából. Proactive DLP mintázat- és mesterséges intelligencia-alapú felismerés segítségével pénzügyi jelzőket Proactive DLP a dokumentumokban, táblázatokban, PDF-fájlokban és képekben. Képes elrejteni az érzékeny adatokat, érvényesíteni a PCI-előírásoknak megfelelő szabályzatokat, valamint megakadályozni a jogosulatlan megosztást, így védve a szervezeteket a pénzügyi veszteségektől és a szabályozási kockázatoktól.
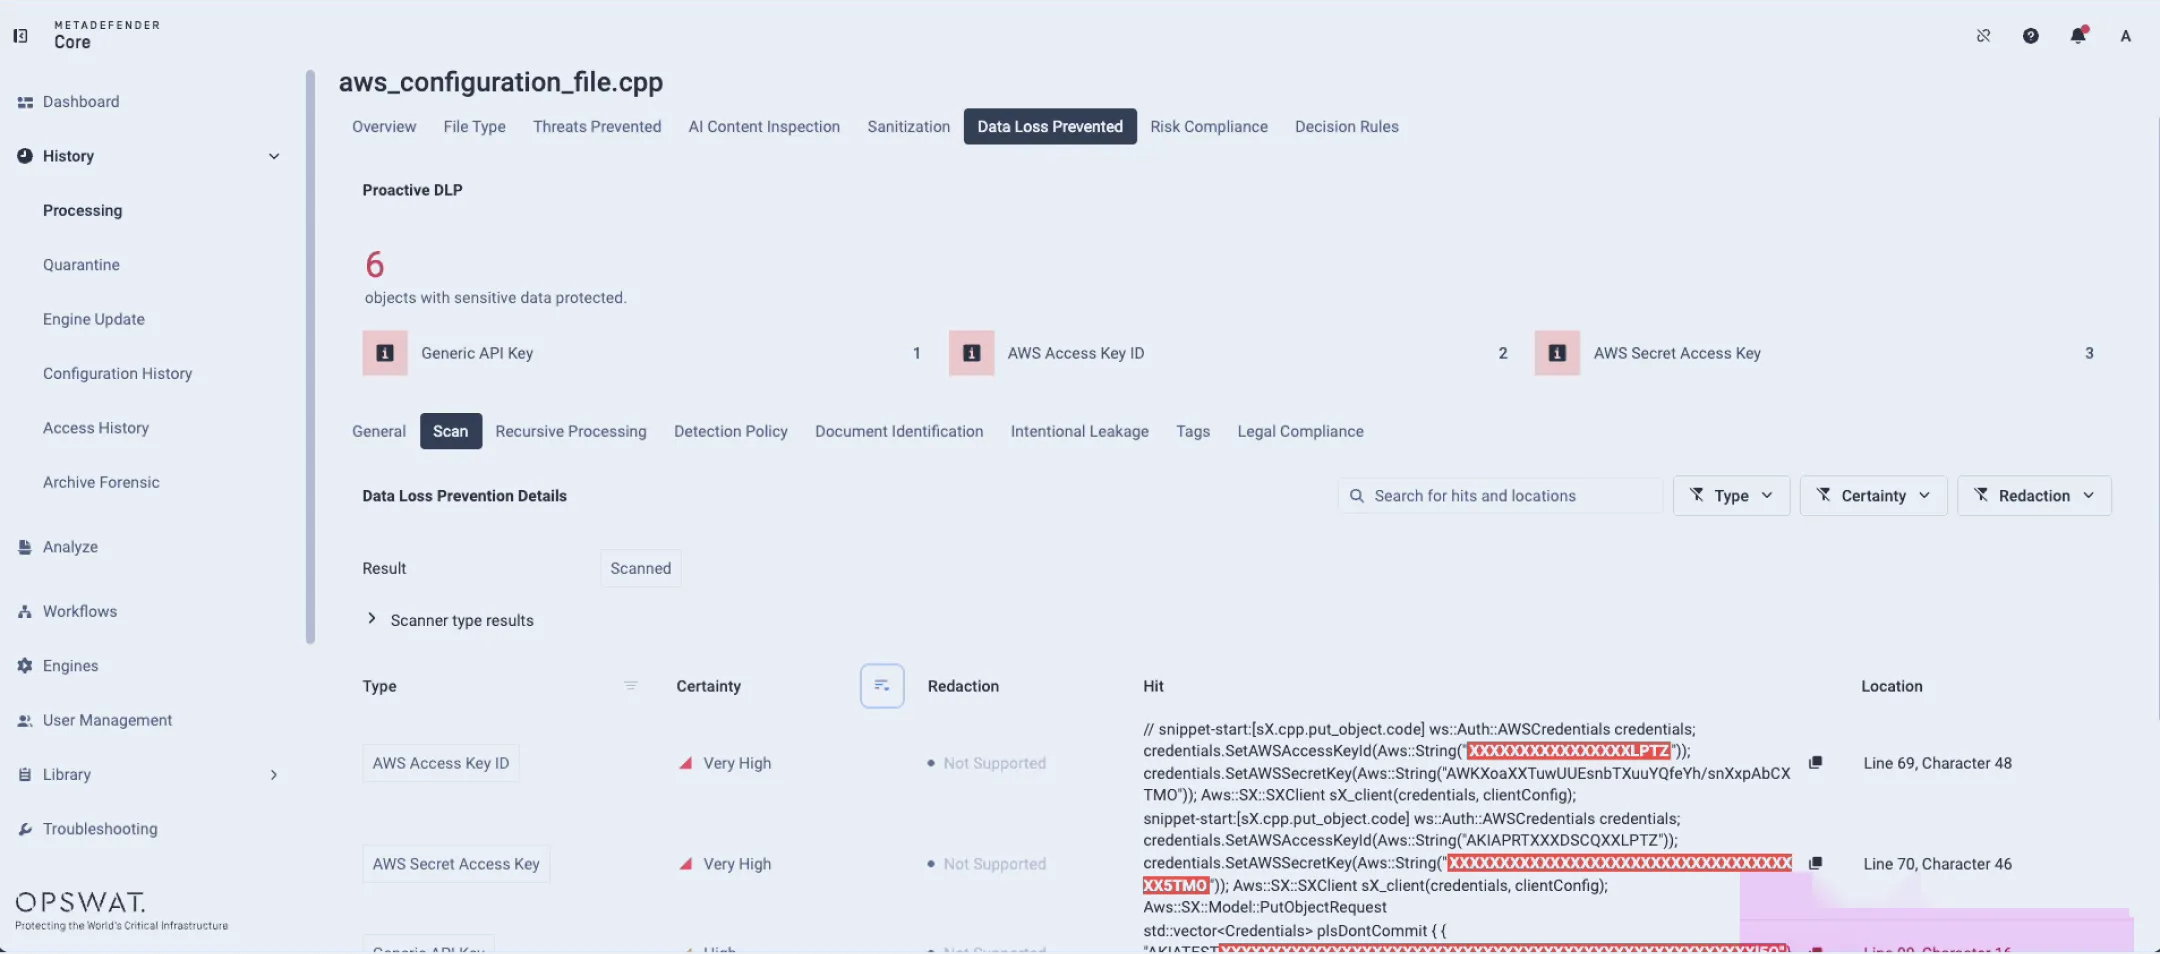
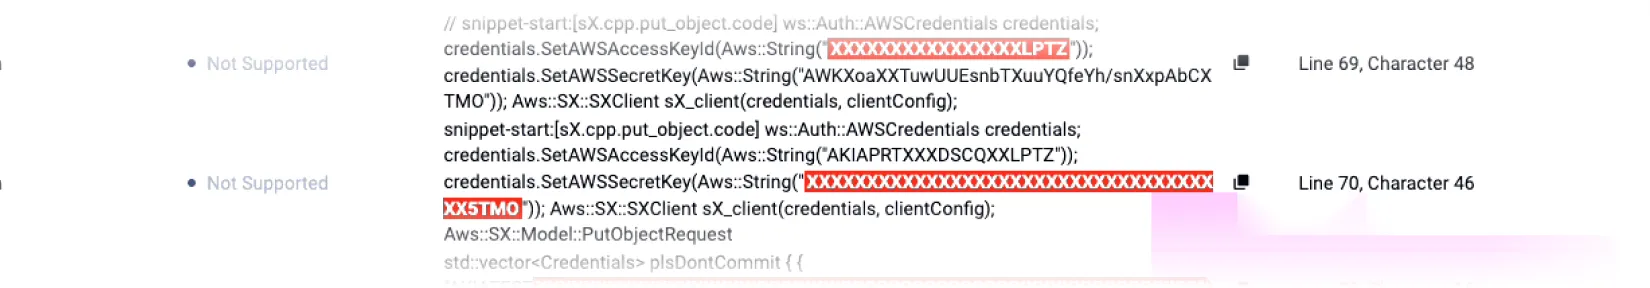
A bizalmas adatok közé tartoznak API , jelszavak, hitelesítési tokenek, privát kulcsok és konfigurációs karakterláncok, amelyeket gyakran ágyaznak be kódfájlokba, dokumentumokba és e-mailekbe. Ha ezek kiszivárognak, a támadók közvetlen hozzáférést nyerhetnek a rendszerhez. Proactive DLP fejlett mintázat-megfeleltetés és gépi tanulás segítségével Proactive DLP a bizalmas adatokat, és automatikusan eltakarja vagy blokkolja a nyilvánosságra került hitelesítő adatokat tartalmazó fájlokat, ezzel segítve a jogosulatlan hozzáférés, a jogosultságok kiterjesztése és az ellátási lánc megsértésének megelőzését.
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
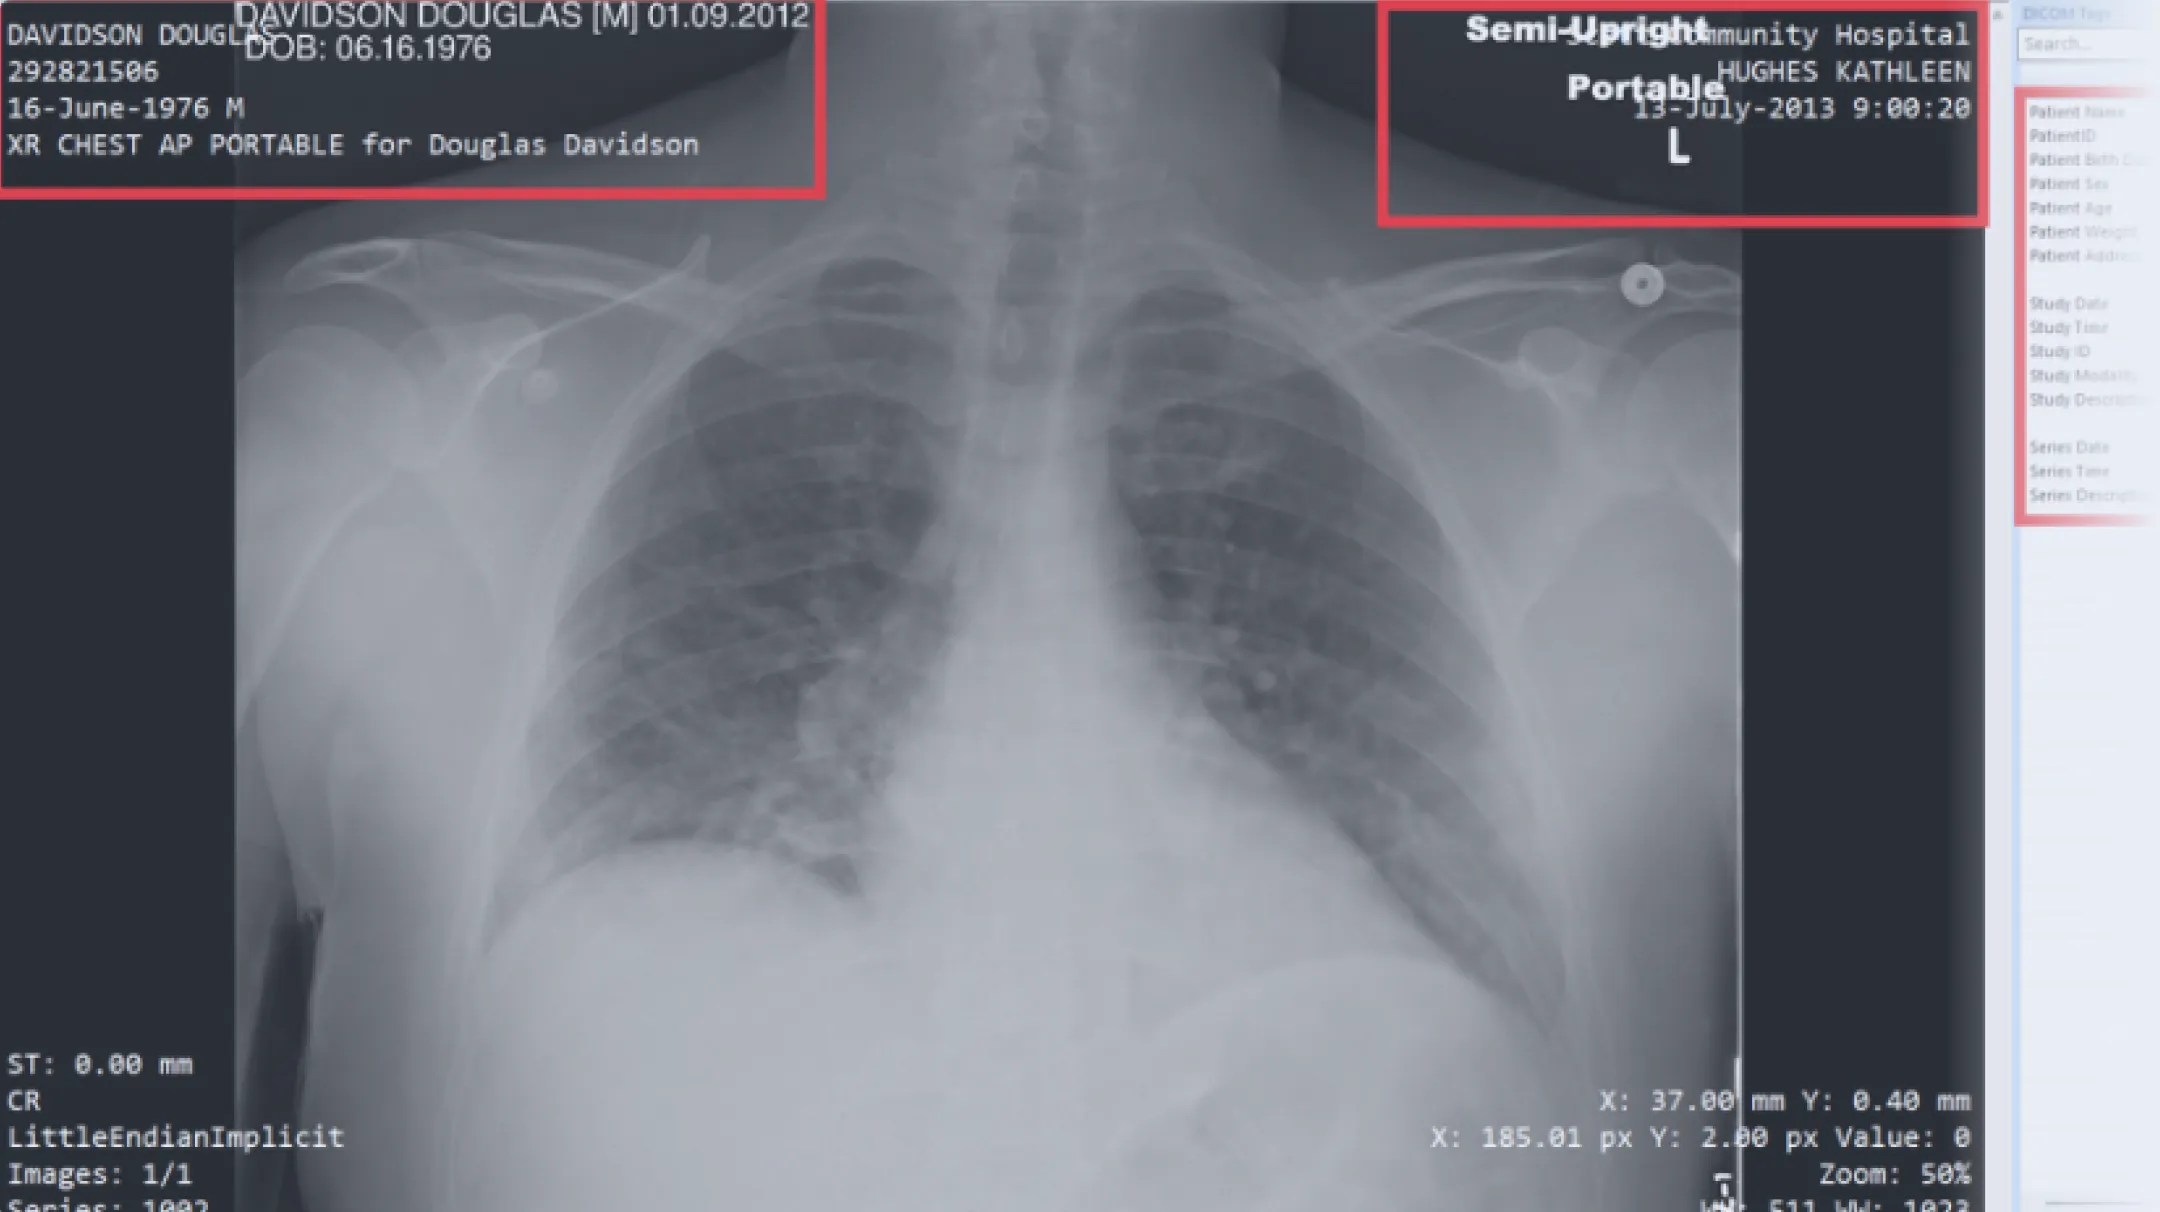
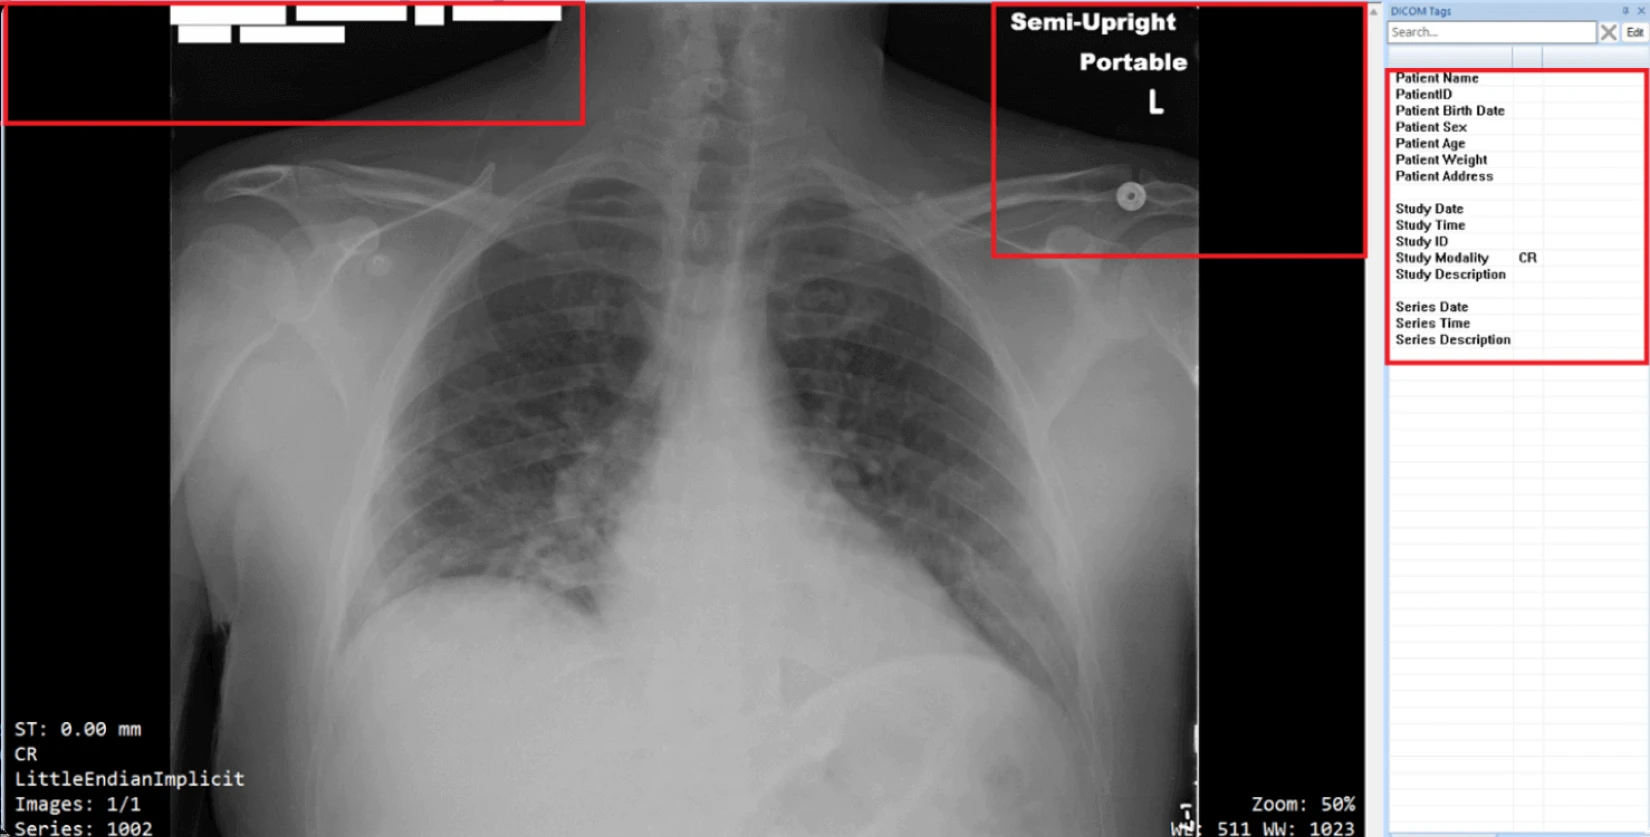
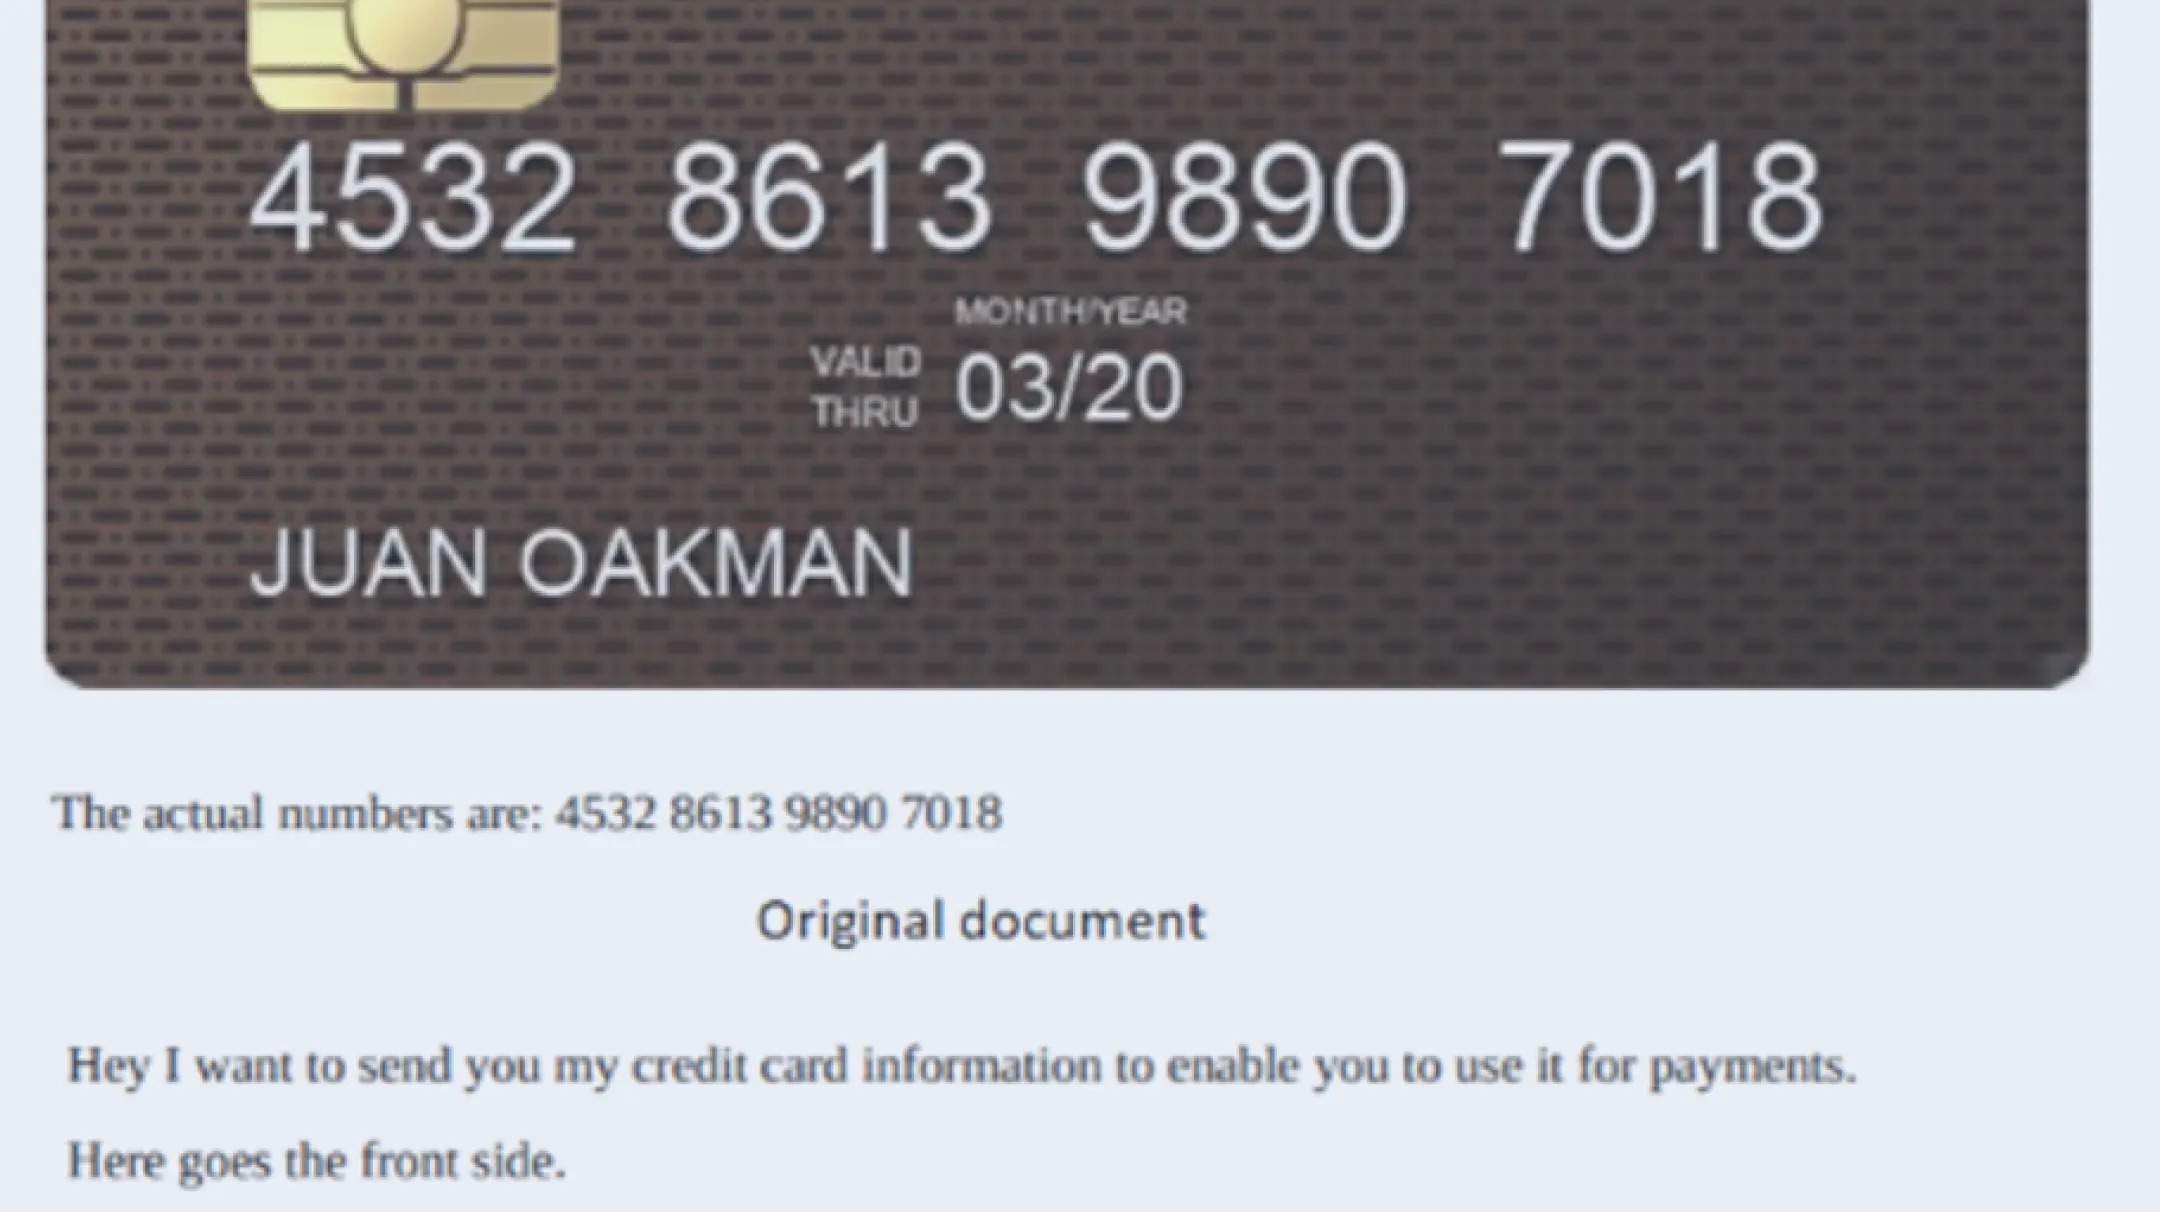
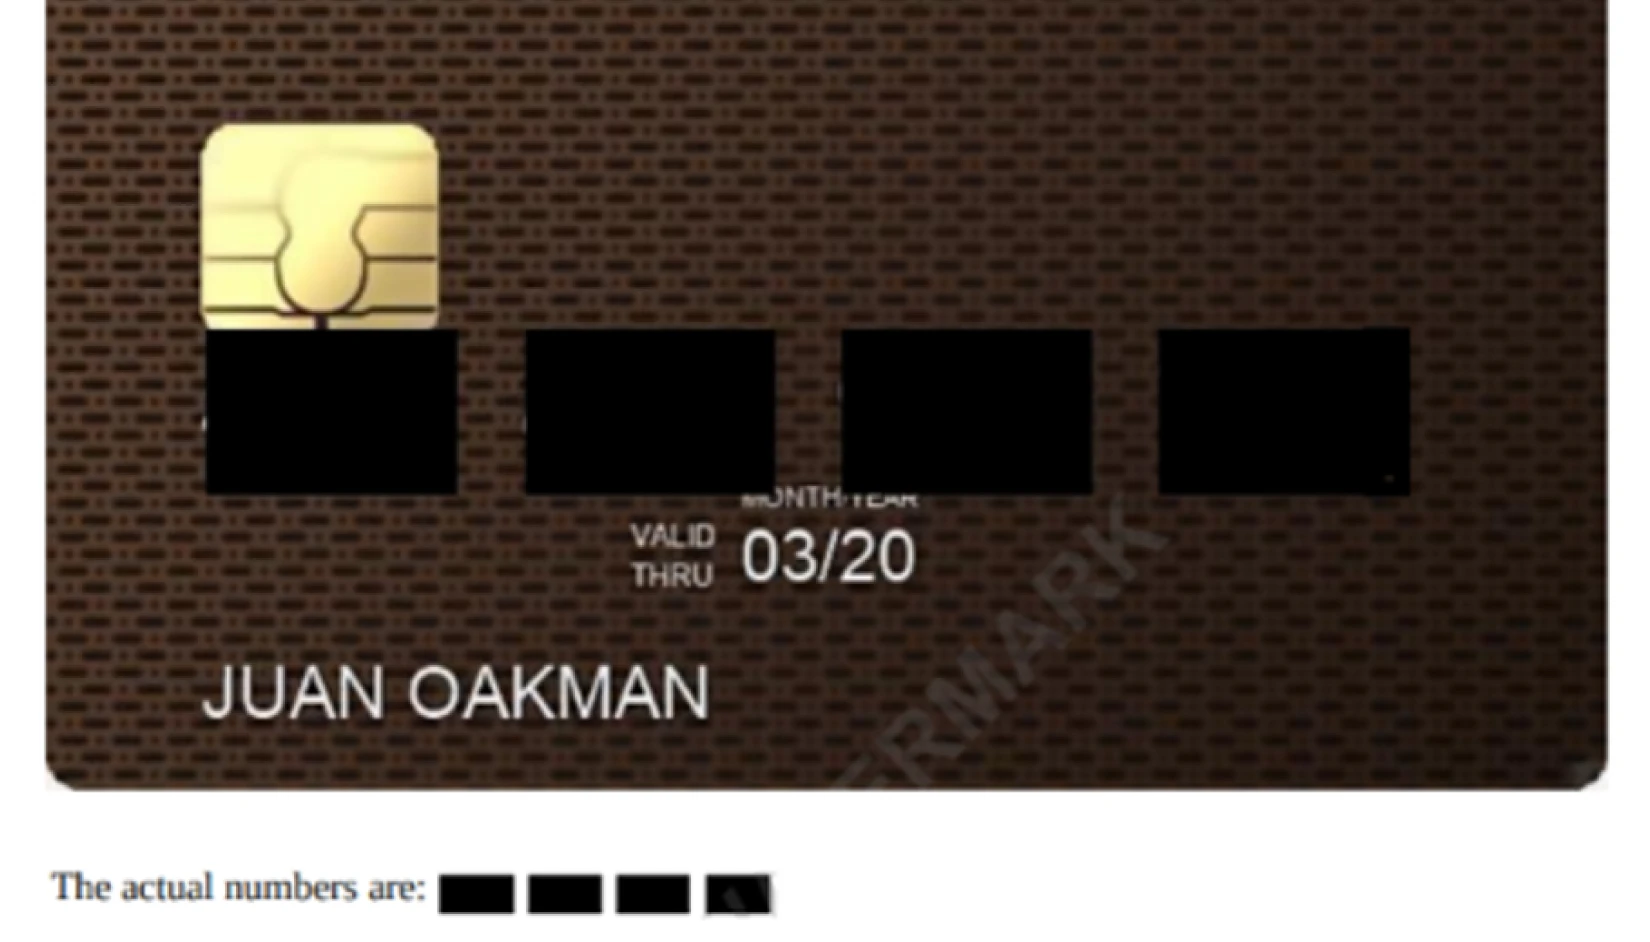
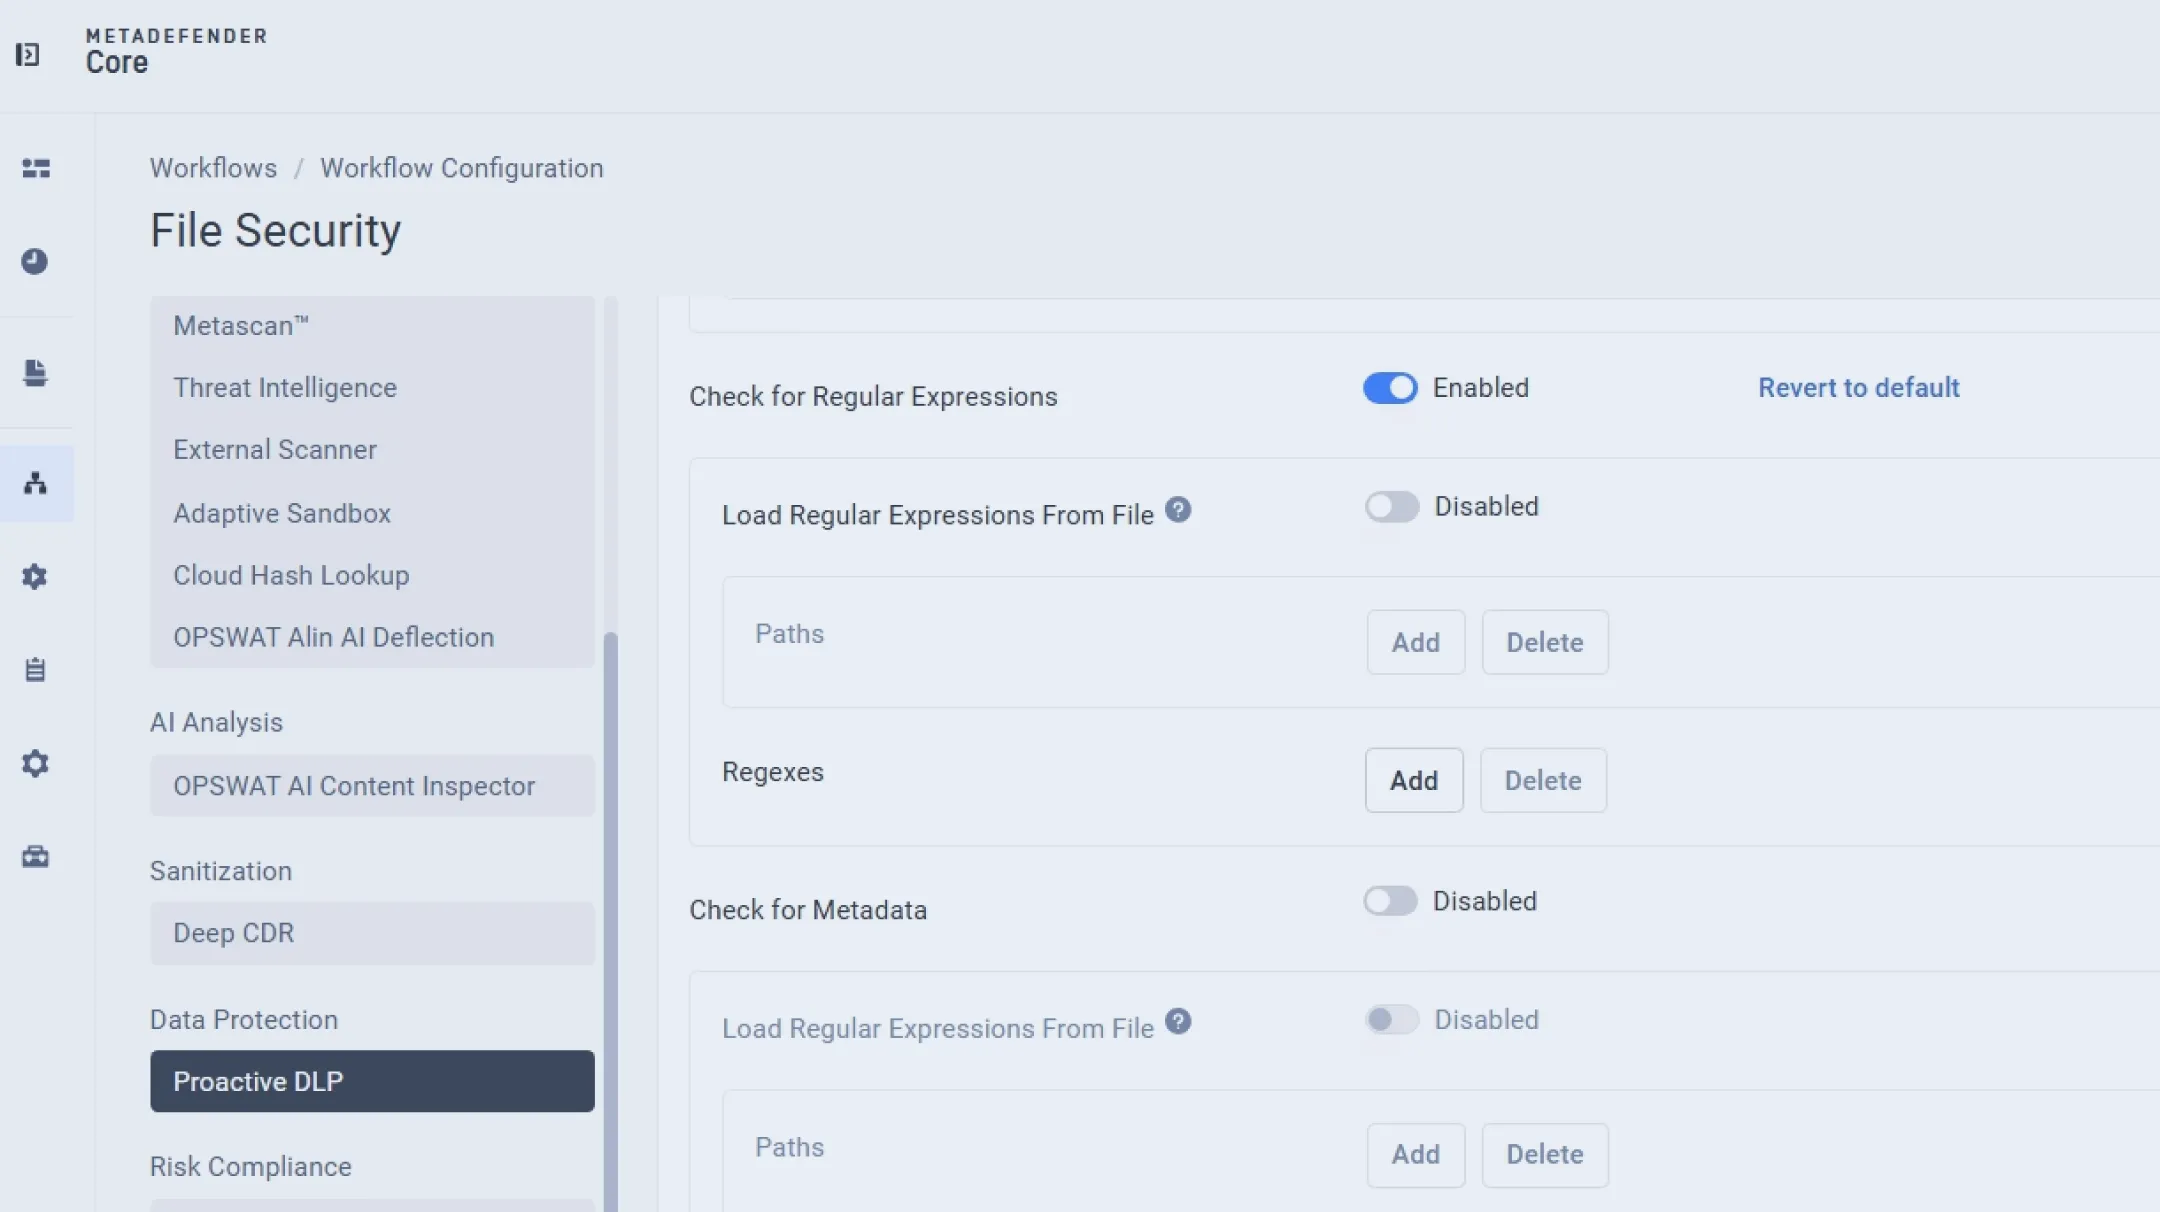
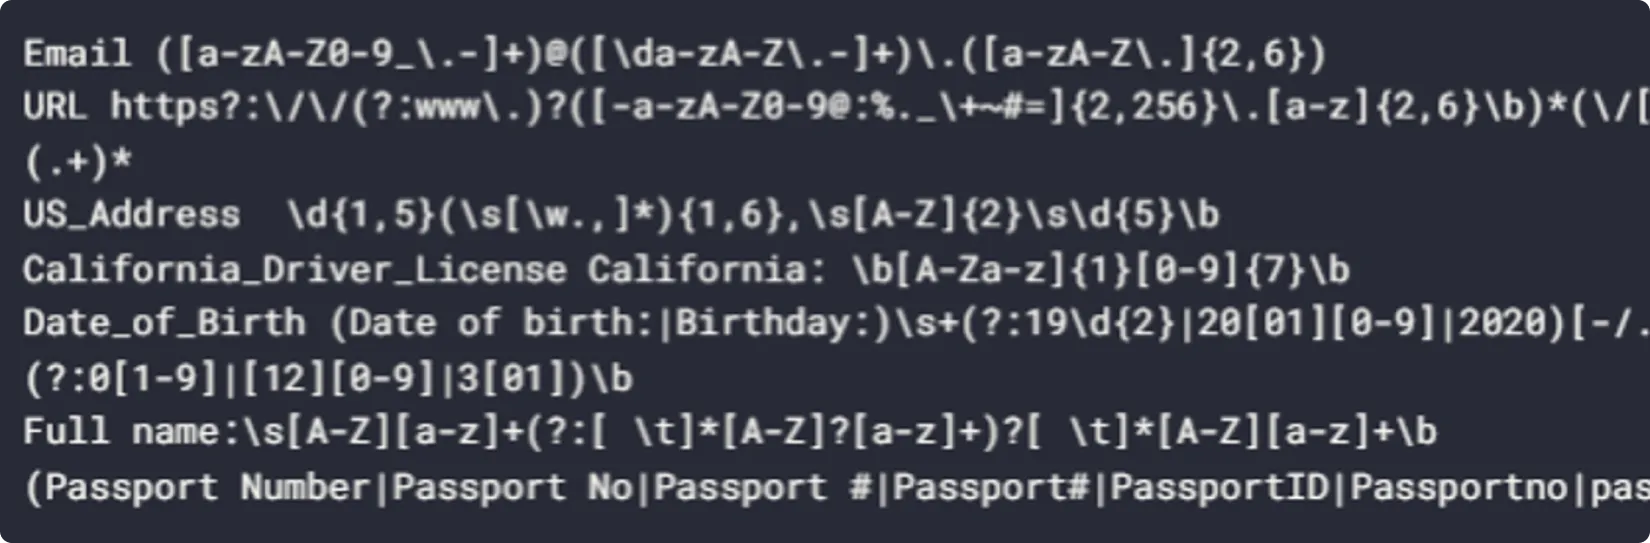
A reguláris kifejezésekre épülő felismerés bármilyen egyedi, érzékeny mintát lefed, például ügyfélazonosítókat, belső projektkódokat, szerződésszámokat, saját fejlesztésű azonosítókat vagy iparág-specifikus formátumokat. Ezek az értékek gyakran akaratlanul szivárognak ki megosztott dokumentumokon vagy jelentéseken keresztül. Proactive DLP részletes mintaszabályokat Proactive DLP , és a szervezeti irányelvek alapján eltakarítást vagy blokkolást hajt végre. Ez a rugalmasság lehetővé teszi a vállalatok számára, hogy olyan egyedi üzleti adatokat is megvédjenek, amelyeket a hagyományos DLP-megoldások gyakran figyelmen kívül hagynak.
A munkahelyen nem megfelelő (NSFW) tartalom olyan helytelen, sértő, szexuális vagy káros képeket és szövegeket foglal magában, amelyek ellenséges munkahelyi légkör kialakulásához vagy jogi felelősségre vonáshoz vezethetnek. Az ilyen tartalom szándékosan, véletlenül vagy a felhasználók által feltöltött fájlokba ágyazva jelenhet meg. Proactive DLP mesterséges intelligencián alapuló kép- és nyelvi modelleket Proactive DLP a fotók, képernyőképek, dokumentumok és archívumok között található NSFW-tartalmak felismerésére, és a szabályoknak való megfelelés, a vállalati szabványok betartása, valamint a szakmai integritás fenntartása érdekében jelzi vagy blokkolja az ilyen anyagokat.
A hálózati és eszközazonosítók (például IP-címek, MAC-címek, gazdagépnevek, rendszernaplók és PCAP-rögzítések) felfedhetik az infrastruktúra felépítését vagy a belső konfigurációkat. Ezen adatok nyilvánosságra kerülése felderítést és célzott támadásokat tesz lehetővé. Proactive DLP a hálózati metaadatokat és az eszközinformációkat a strukturált naplófájlokban és a komplex fájltípusokban – beleértve a PCAP- és CSV-fájlokat is –, majd eltakarja vagy anonimizálja az érzékeny értékeket, hogy megakadályozza az operatív információk külső szivárgását.
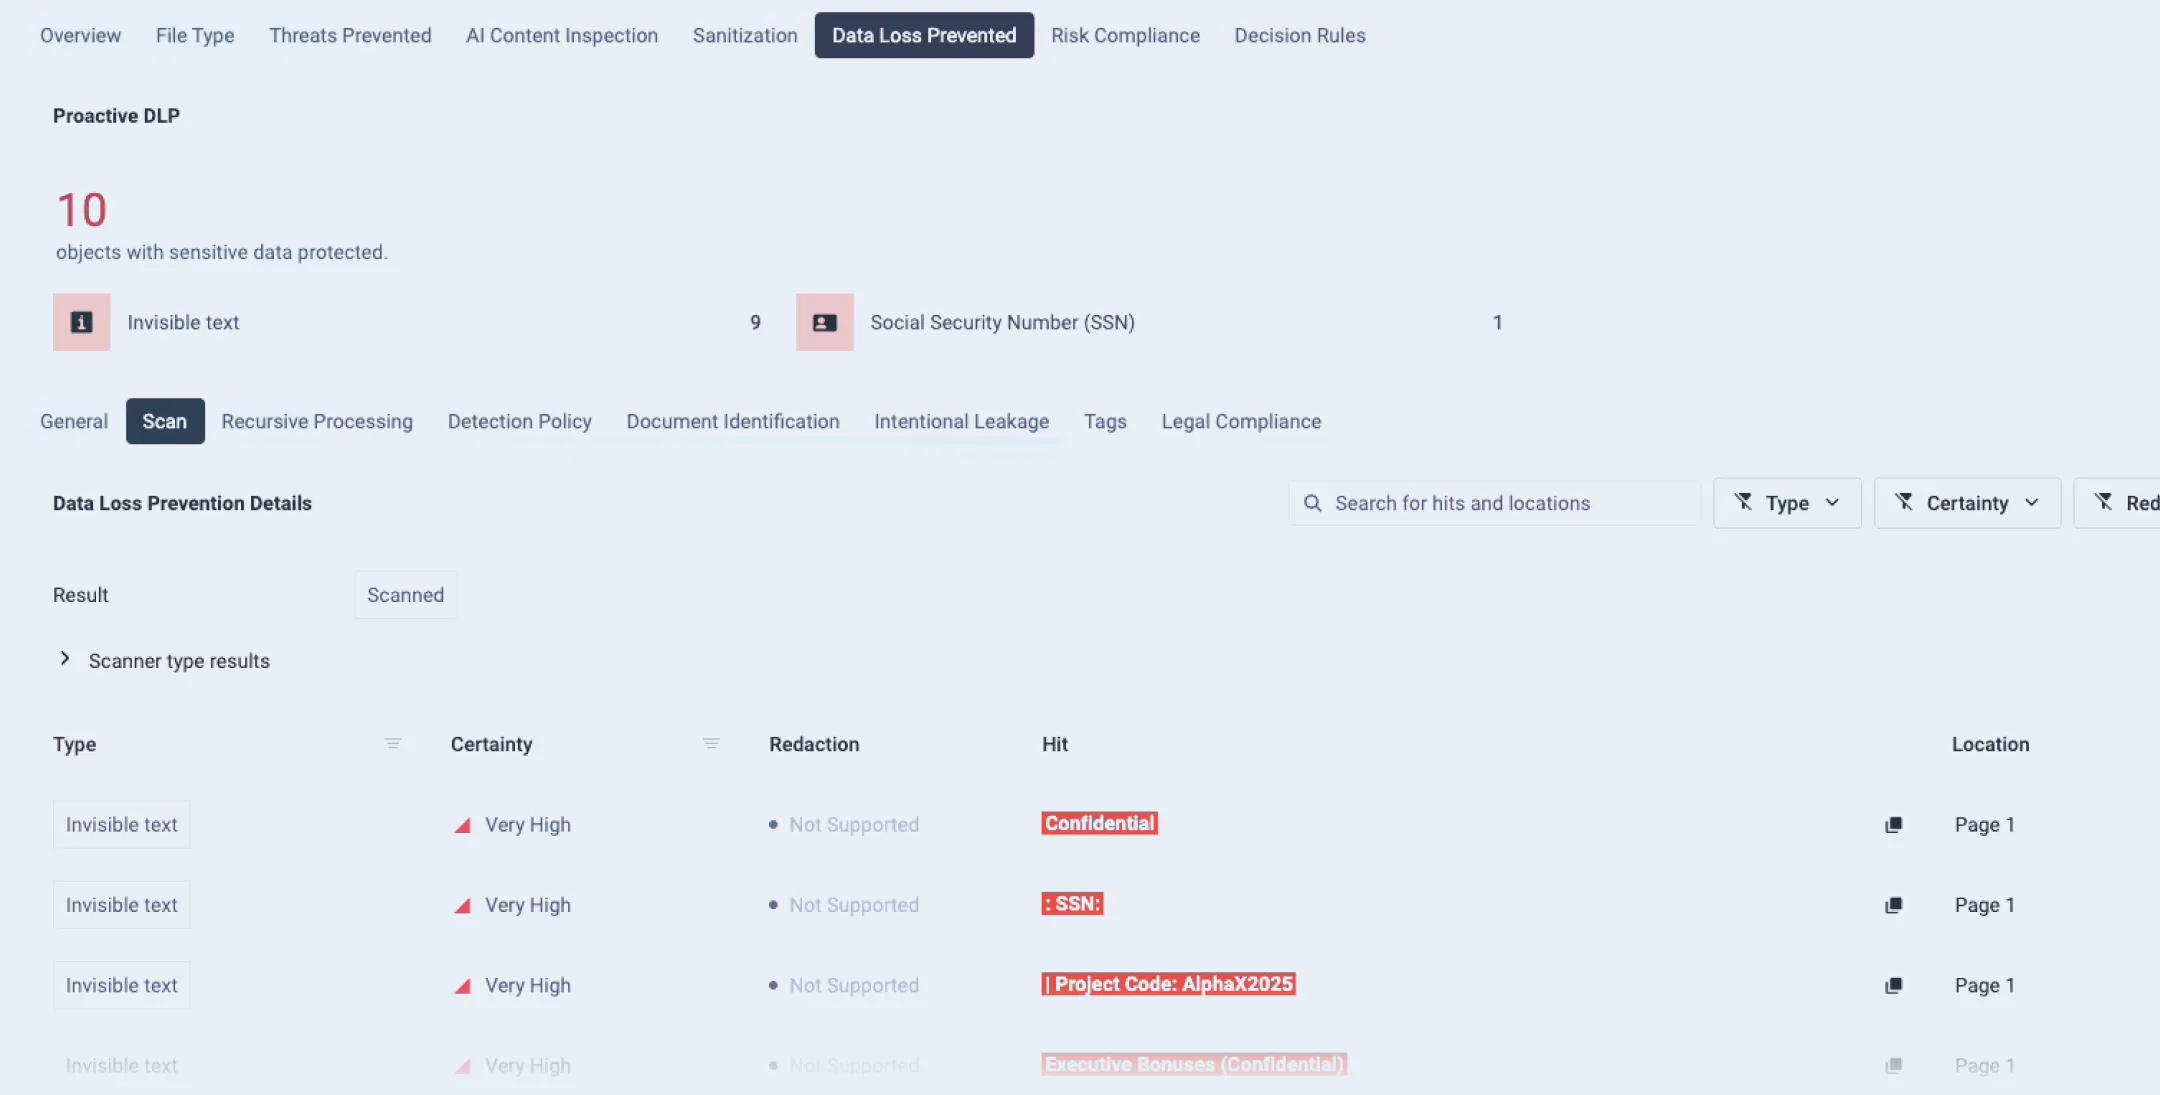
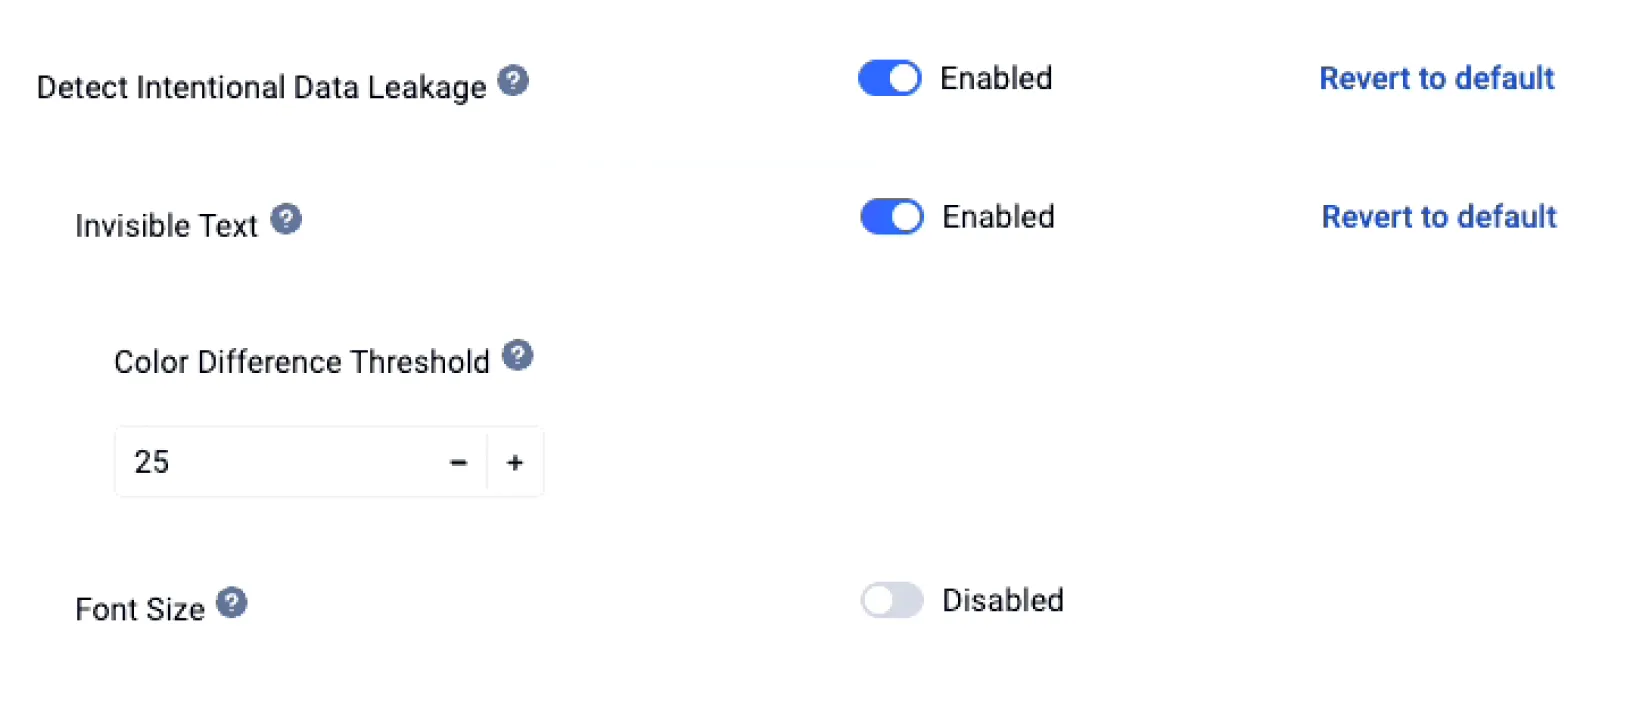
A szándékos adat szivárgás magában foglalhatja a bizalmas fájlok szándékos megosztását, álcázott tartalmakat felhasználó adateltérítési kísérleteket, vagy a biztonsági ellenőrzések kijátszására irányuló dokumentummódosításokat. Ezek a magas kockázatú esetek súlyos károkat okozhatnak, ha nem sikerül megakadályozni őket. Proactive DLP a viselkedést, a fájltartalmakat és a szabályszegéseket, hogy felismerje a gyanús mintákat, automatikus adateltávolítást vagy blokkolást hajtson végre, és megakadályozza a rosszindulatú vagy a szabályokat sértő fájlátviteleket, mielőtt az adatok elhagynák a szervezetet
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
Bárhol telepíthető, bárhová integrálható
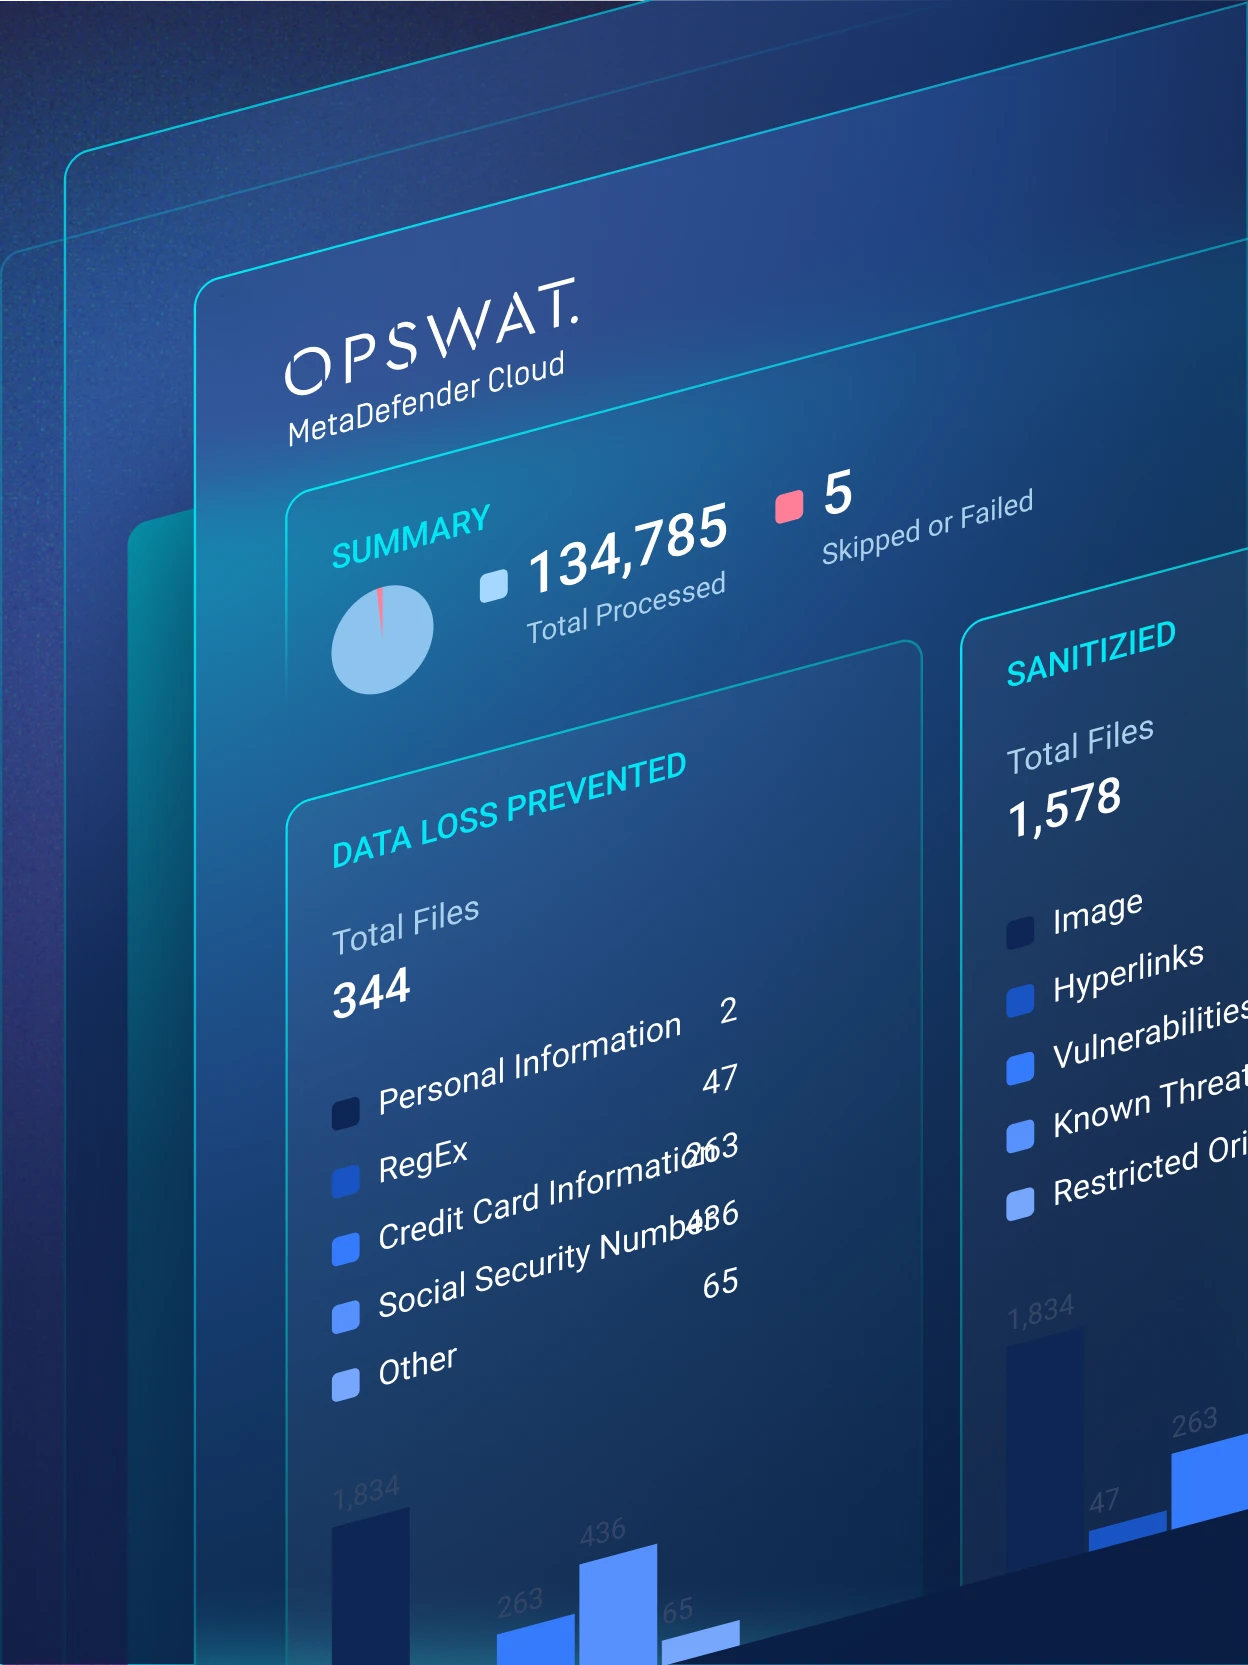
Cloud
Biztosítson skálázható védelmet folyamatos rendelkezésre állással és minimális üzemeltetési terhek mellett.
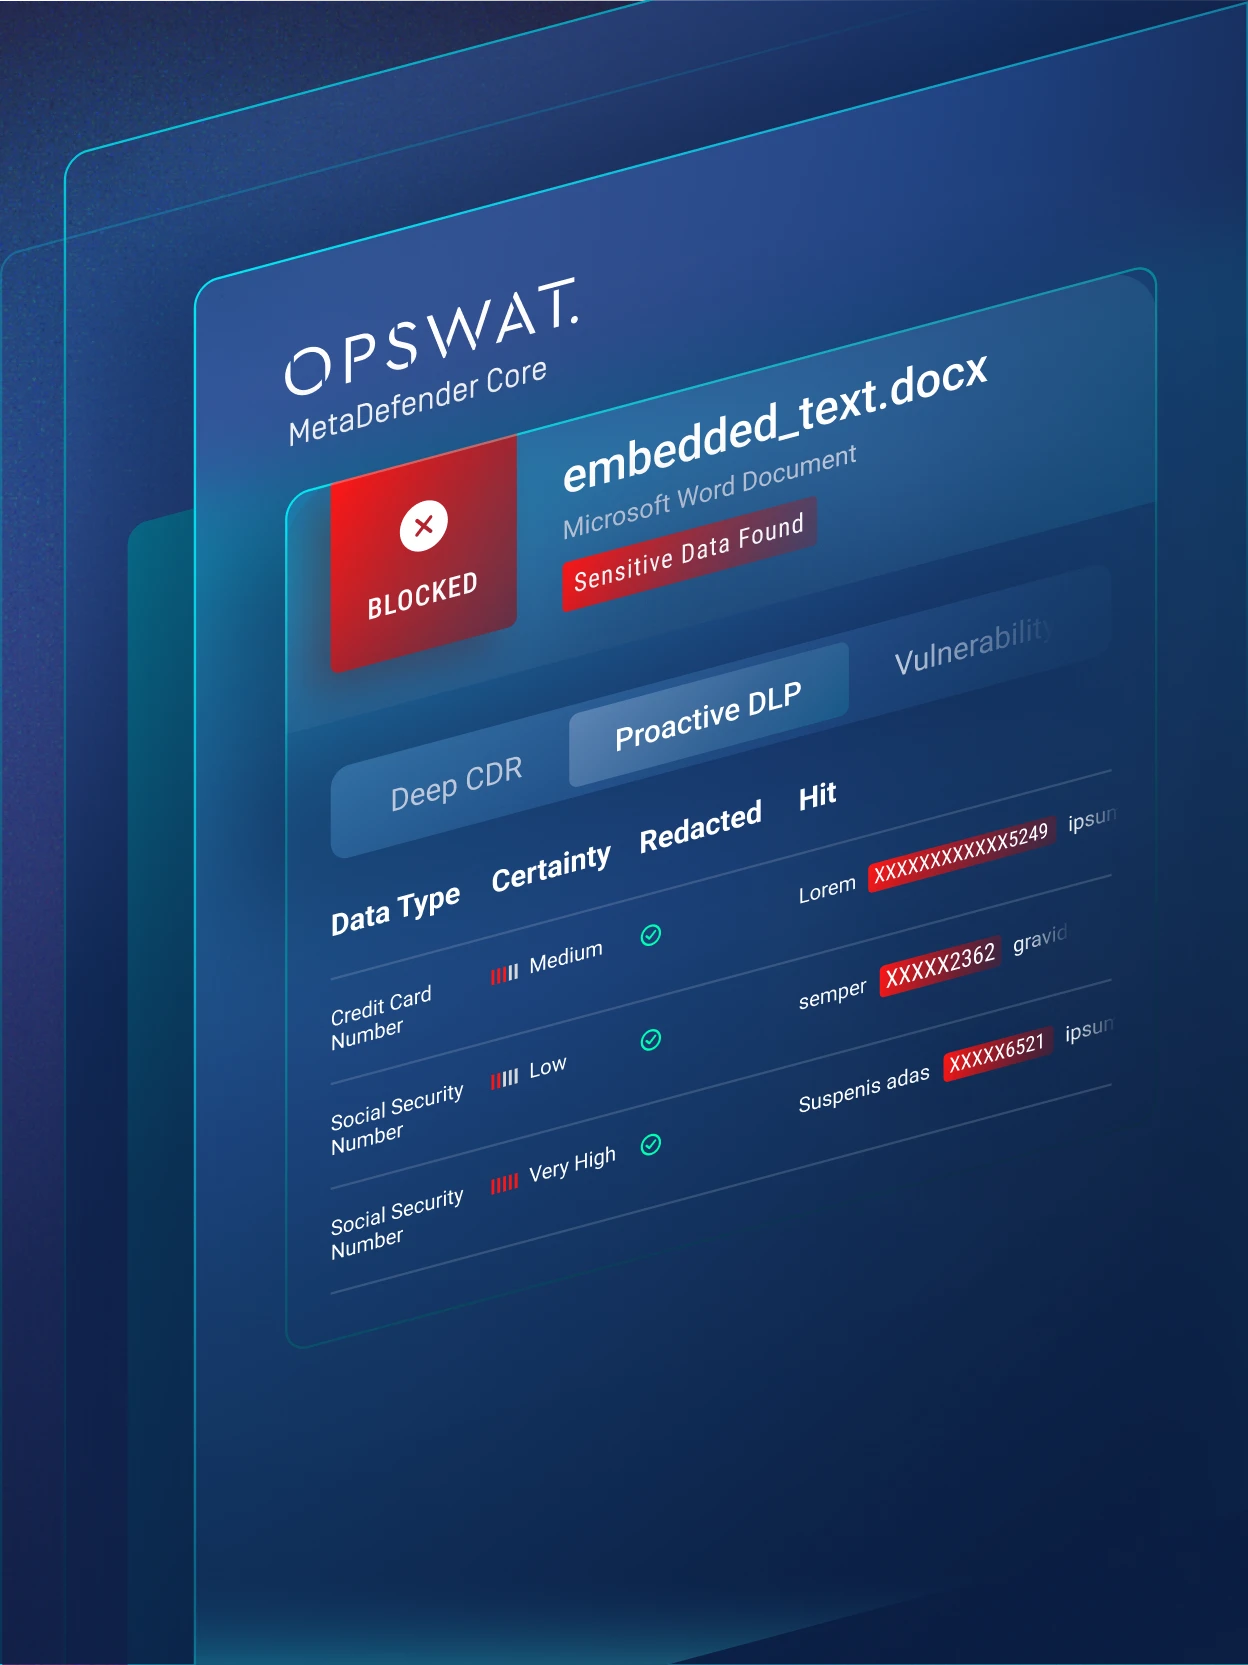
Helyszínen
Tartsa kézben a szabályzatok, a motorok és a teljesítmény feletti teljes irányítást a saját környezetében.
Air-Gapped
A DLP-szabályok biztonságos érvényesítése teljesen elszigetelt környezetekben, külső hálózati kitettség nélkül.
Vezető globális vállalatok bizalma
- Egy globális távközlési szolgáltatóManaged File Transfer MetaDefender Managed File Transfer Core MetaDefender CoreManaged File Transfer megerősítette a fájlátvitel biztonságát, javította a szabályozási előírásoknak való megfelelést, és proaktív módon csökkentette az üzemeltetési kockázatokat. Ez a stratégia egy átfogóbb átállás része, amelynek célja egy ellenállóbb digitális infrastruktúra kialakítása a növekvő kiberfenyegetésekre és a változó szabályozási követelményekre való reagálásként.
- Ez a cikk bemutatja, hogy egy névtelen energetikai vállalat (amelyet a továbbiakban EnergyCo néven említünk) hogyan biztosította nemcsak az adatátvitelét és eszközeit, hanem hogyan gondoskodott a szabályozási előírások betartásáról és a bevált gyakorlatok alkalmazásáról OPSWAT MetaDefender Kiosk MetaDefender Managed File Transfer megoldásainak segítségével.
Ajánlott források
Proactive DLP
Újdonságok a Proactive DLP 2.23.0-ban
Mi az adatvesztés-megelőzés (DLP)?
A fejlett AI-alapú dokumentumosztályozás bevezetése az OPSWAT Proaktív DLP-ben.
Adathalász tartalmak blokkolása Proactive DLP
Az adatok értéke és biztonságuk megőrzése
Érzékeny adatok felismerése és eltávolítása a Word-fájlokba ágyazott képekben a Proactive DLP (adatvesztés megelőzése) segítségével.