Iparági kontextus és fenyegetettségi környezet
Az ENISA „Az Unió kiberbiztonsági helyzetéről szóló 2024. évi jelentése” szerint az EU-ban 2023 és 2024 folyamán tartós növekedés volt tapasztalható a kiberbiztonsági incidensek számában, és a bejelentett események több mint felét a zsarolóvírusos támadások és a DDoS (elosztott szolgáltatásmegtagadási) támadások tették ki.
Ezek a támadások gyakran a NIS2-irányelv szerint alapvető fontosságúnak tekintett infrastruktúrákat, például távközlési szolgáltatókat céloztak, amelyek megzavarása mind a nemzeti, mind a határokon átnyúló szolgáltatásokat destabilizálhatja.
A Világgazdasági Fórum jelentése szerint a kiberbiztonság összetettsége egyre növekszik az egymást keresztező kockázatok miatt, többek között:
- Széttagolt globális szabályozási követelmények
- Az ellátási láncok közötti kölcsönös függőségek növekedése
- Mesterséges intelligencia által vezérelt kiberbűnözés, beleértve az adathalászatot és a mélyreható hamisítást is
A valós idejű adatcserére, a biztonságos partnerintegrációra és a megszakítás nélküli szolgáltatásokra való támaszkodás állandó fenyegetettséget teremt. A távközlési vállalatoknak a megszakítás nélküli szolgáltatás és a külső partnerekkel való biztonságos együttműködés biztosításához többre van szükségük, mint általános fájlkezelő eszközökre.
Ez a távközlési vállalat felismerte, hogy a szegmentált környezetekben történő fájlátvitelt precízen kell szabályozni. Számukra a megfelelési kötelezettségek, a működési eltérések és a fájlokból származó rosszindulatú programok veszélye miatt a hagyományos, egy méretre szabott modellek nem voltak elegendőek.
A biztonsági és megfelelőségi kockázatok csökkentése Secure fájlátvitellel
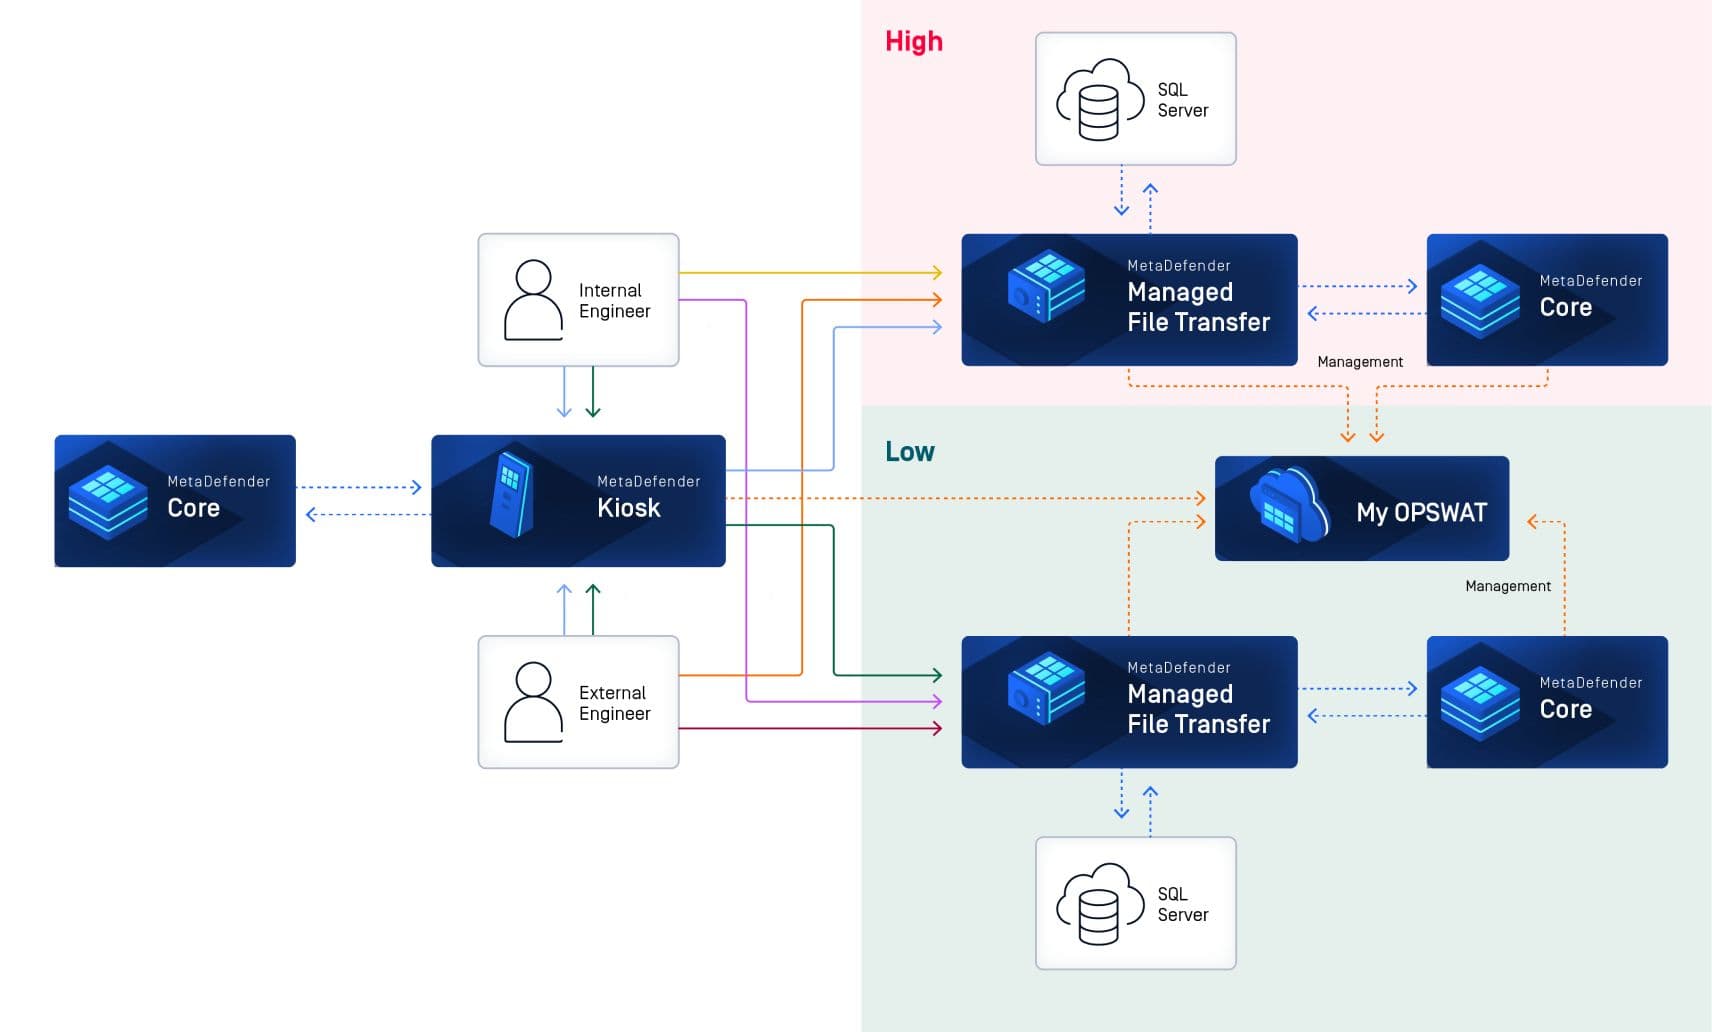
A szervezet alapvető műveletei nagymértékben függnek a fájlok időben történő, szabályoknak megfelelő mozgatásától a belső rendszerek, az alkalmazottak eszközei és a külső üzleti partnerek között. Ezek a fájlátvitelek különböző biztonsági szintű környezetekben történnek, a harmadik féltől származó felhasználói portáloktól a védett adminisztratív munkaállomásokig.
Az egyik legfontosabb üzemeltetési követelmény az volt, hogy megkönnyítsék a kétirányú fájláramlást a szegmentált, alacsony és magas biztonsági szintű környezetek között anélkül, hogy a fenyegetések megelőzése, az ellenőrizhetőség vagy a jogszabályi megfelelés sérülne.
3 A döntést kiváltó fő igények:
Az alacsony és magas biztonsági szintű környezetek között átvihető fájlok, feltéve, hogy megfelelnek az előre beállított biztonsági és útválasztási feltételeknek.
Az átvitelnek támogatnia kellett mind az alacsonyról magasra (külső-belső), mind a magasról alacsonyra (belső-belső) irányokat.
A különböző funkciók különálló fájlátviteli munkafolyamatokat igényeltek, egyedi házirend-vezérlésekkel és útválasztási feltételekkel.
Ennek eredményeként a szervezet olyan új megoldást keresett, amely képes szűrési szabályokat alkalmazni, minden zónahatáron egységes szkennelést biztosítani, és egyszerűsíteni a metaadatok által vezérelt döntések ellenőrzését.
Az olyan megfelelési követelmények, mint a NIS2, a belső adatkezelési irányelvek és a távközlési sajátos működési keretek teljes ellenőrzési nyomvonalat, részletes hozzáférés-szabályozást és zéró toleranciát követeltek meg az ellenőrizetlen tartalmakkal szemben.
A fájlátviteli folyamatba beépített biztonsági intézkedések révén a szervezet célja az volt, hogy megakadályozza a rosszindulatú programok és zero-day bejutását, csökkentse a manuális beavatkozások számát, valamint elkerülje a véletlen adatkiszivárogtatásokat.
Szabályzatvezérelt fájlátvitel-szabályozás hálózatokon keresztül
Ezeknek az operatív és biztonsági követelményeknek való megfelelés érdekében a szervezet OPSWAT MetaDefender Managed File Transfer MFT) és MetaDefender Core megoldásait választotta egy ellenőrzött, biztonságorientált fájlátviteli keretrendszerCore .
A telepítés során egy irányelvek által vezérelt rendszert vezettek be, amelynek középpontjában egy kulcsfontosságú kormányzási funkció áll: az MFT MFT átutalások transzferpolitikai kerete. Ez a keret biztosítja, hogy a fájlok csak akkor szinkronizálódjanak az alacsony és a magas biztonsági szintű környezetek között, ha megfelelnek az előre meghatározott biztonsági és metaadat-alapú kritériumoknak.
Fontos megjegyezni, hogy az átruházási politikai keret különbözik az átruházási feltételektől. Míg a keretrendszer azon irányelvek összességét jelenti, amelyek meghatározzák, hogy egy fájl alkalmas-e az átvitelre, addig az átviteli feltételek azt szabályozzák, hogy a jogosultság megerősítése után hogyan irányítsák a fájlt. Minden egyes rendeltetési MFT alkalmazhatja saját feltételeit, lehetővé téve a fájlok testreszabott útválasztását egy egységes irányítási struktúra keretében.
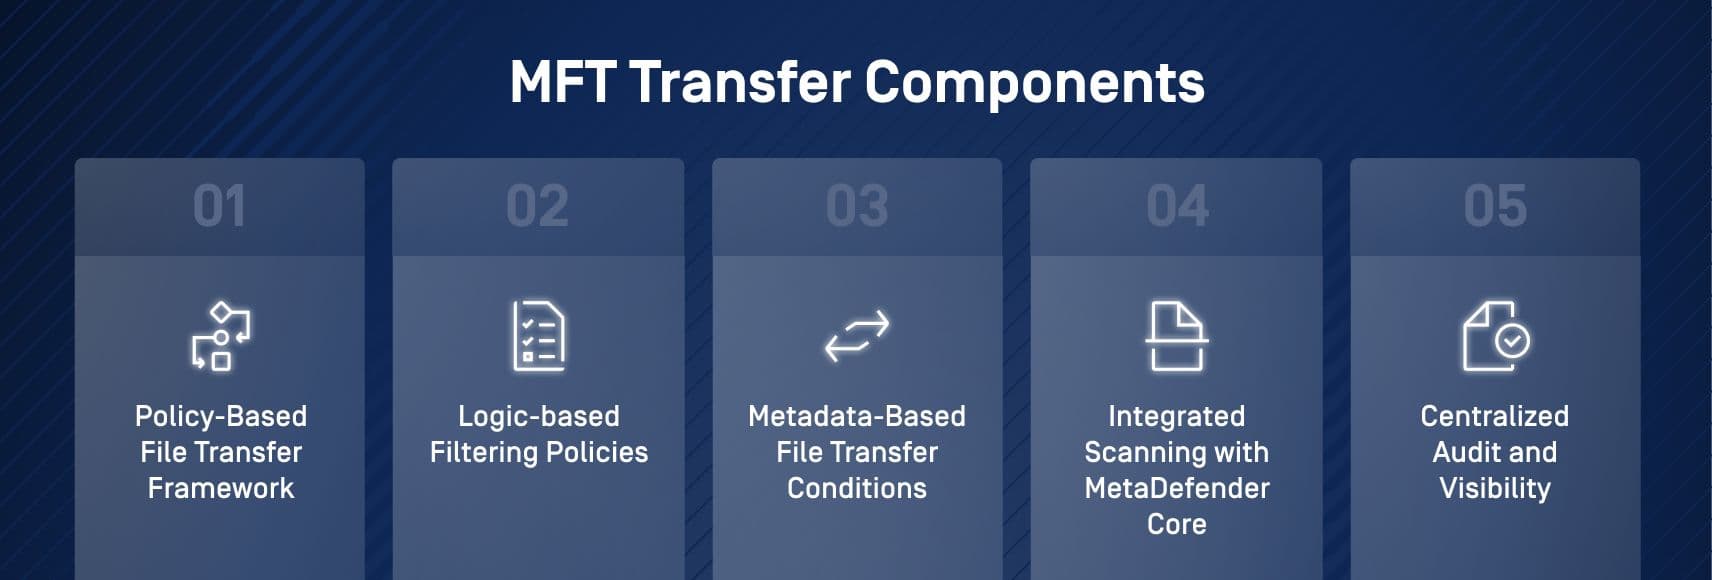
5 kulcsfontosságú összetevő
1. Szabályzat-alapú fájlátviteli keretrendszer
A rendszergazdák számára egy intuitív szabályszerkesztő áll rendelkezésre, amely támogatja az "ÉS" / "VAGY" logikát és a csoportosított feltételkészleteket (házirendeket), így egyszerűsíti az összetett szabályok létrehozását szkriptek nélkül.
2. Logikai alapú szűrési irányelvek
A testreszabható szabályok a fájlmozgást a fájlnév, a fájlméret, a típus, a csoporttagság, az Active Directory, az Entra ID csoportattribútumok és a tartalomalapú dinamikus útválasztás alapján határozzák meg. Ez biztosítja, hogy a fájlok csak a megfelelő célrendszerekbe kerüljenek.
3. Metaadat-alapú fájlátviteli feltételek
Az útválasztási döntések a tartalomelemzés eredményei alapján születnek. Például egy fájl elemzése után, amely a strukturálatlan szöveget a mesterséges intelligencia segítségével előre meghatározott kategóriákba sorolja, a "Priority=High" tulajdonsággal megjelölt fájl csak akkor kerülne át a magas biztonságú célállomásokra, ha azt az alkalmazandó átviteli irányelv kifejezetten engedélyezi.
4. Integrált vizsgálat a MetaDefender Core
Minden fájlt több mint 30 víruskereső motoron, CDR-technológián és opcionális sandbox futtatunk át. Ez biztosítja, hogy kizárólag a megtisztított és megbízható tartalom juthasson be a szegmentált zónákba, illetve onnan ki.
5. Központosított ellenőrzés és átláthatóság
Minden átviteli tevékenység naplózásra kerül, kereshető és a felhasználói identitáshoz rendelve van, támogatva ezzel mind a belső ellenőrzési követelményeket, mind a külső megfelelési kötelezettségeket.
Ez a házirend-keretrendszer a hagyományos fájlátvitelt egy feltételes, biztonságot garantáló folyamattá alakítja át, amely dinamikusan reagál az egyes fájlok kontextusára.
Élvonalbeli biztonság a feltörekvő fenyegetésekkel szemben
A működési komplexitás és a folyamatosan változó fenyegetési környezet kettős nyomásával szembesülve a szervezet úgy döntött, hogy a reaktív ellenőrzési mechanizmusokról áttér a zero-trust, a biztonságot előtérbe helyező megközelítésre a fájlátvitel terén.
MetaDefender Managed File Transfer MFT) és MetaDefender Core együttes bevezetése lehetővé tette a szervezet számára, hogy megfeleljen a folyamatosan változó biztonsági és megfelelőségi követelményeknek anélkül, hogy ez zavart volna az üzleti szempontból kritikus munkafolyamatokban.
Ahelyett, hogy kézi útválasztásra, e-mail alapú cserére vagy általános célú fájlmegosztó platformokra hagyatkozna, a távközlési szolgáltató mostantól olyan keretrendszerben végzi a fájlátvitelt, amely a megelőzést, a pontosságot és az ellenőrizhetőséget helyezi előtérbe.
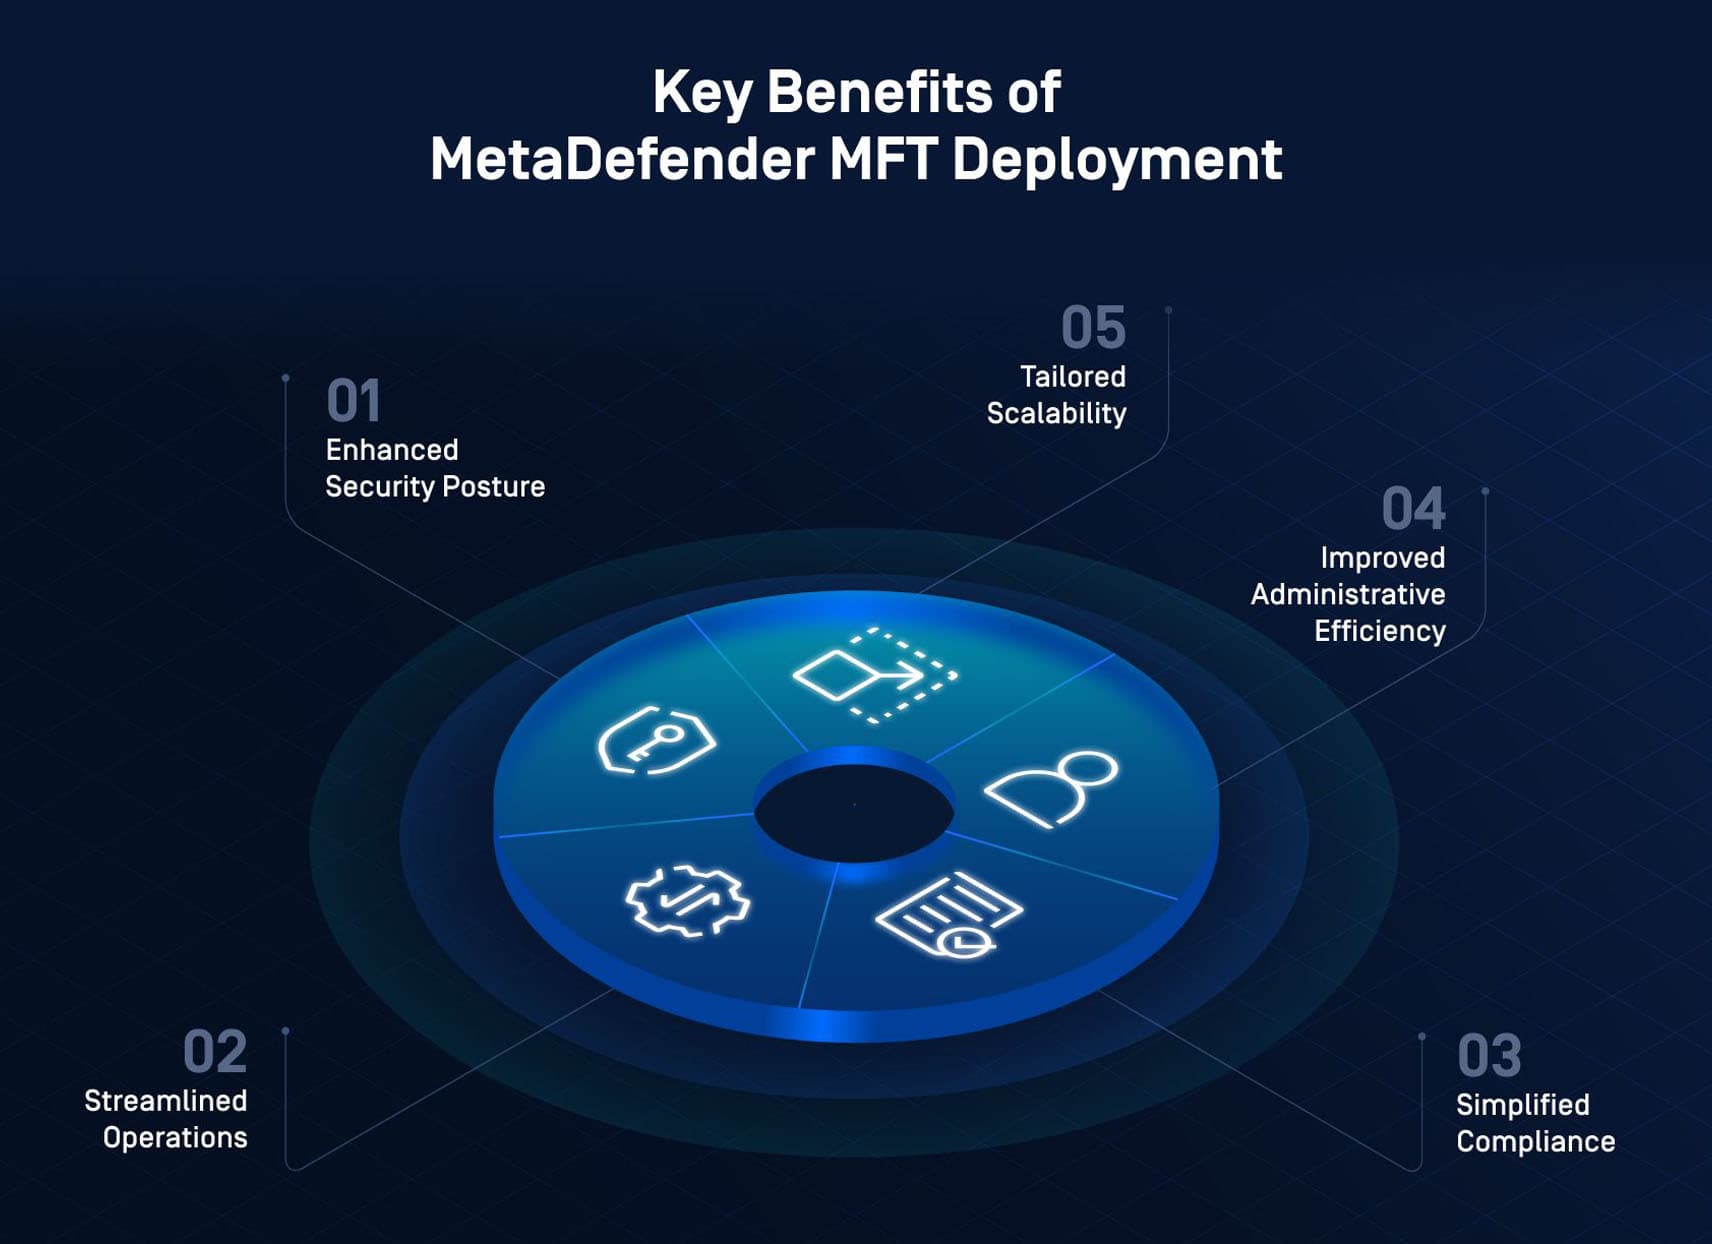
5 kulcsfontosságú eredmény
1. Fokozott biztonsági intézkedések
A fájlok csak akkor kerülnek átvitelre, ha átmentek egy szigorú, többlépcsős biztonsági ellenőrzésen, amely magában foglalja a CDR-t, a DLP-kényszerítést és a metaadatokon alapuló érvényesítést. Ez csökkenti a rosszindulatú programok terjedésének, a véletlen felfedéseknek és a házirendek megsértésének kockázatát.
2. Áramvonalas működés
Az átviteli munkafolyamatok dinamikusan, beágyazott címkék és csoporttagságok segítségével kerülnek továbbításra, így nincs szükség kötegelt átvitelre, címtár lekérdezésre vagy kézi feldolgozásra. A granuláris szabályok lehetővé teszik a valós idejű döntéshozatalt az IT-csapatok további terhei nélkül.
3. Egyszerűsített megfelelés
A fájlátvitelt az ágazati keretekhez igazodó politikák szabályozzák, beleértve a NIS2-t és a belső biztonsági szabványokat. A teljes körű ellenőrzési nyomvonalak, a titkosítás és a szerepköralapú jóváhagyások biztosítják, hogy minden egyes átvitel megfeleljen mind az operatív, mind a jogi követelményeknek.
4. Javított igazgatási hatékonyság
A transzferpolitikai keretrendszer bevezetése jelentősen csökkentette a rendszergazdák munkaterhelését. A logikai alapú szabályok és a címkézés megszünteti a szkriptelt munkafolyamatok fenntartásának vagy a több MFT keresztül redundáns célszabályok kezelésének szükségességét.
5. Testreszabott méretezhetőség
Mostantól minden MFT saját átviteli feltételekkel működik, lehetővé téve a szervezet számára, hogy az infrastruktúrát az új üzleti egységek vagy partneri munkafolyamatok felvételével párhuzamosan kiigazítsa. Ez a rugalmasság lehetővé teszi a növekedést átszervezés nélkül.
A fájlok biztonságának átvitele a távközlési műveletekbe
Ahogy a fenyegetések szereplői alkalmazkodnak és a szabályozói ellenőrzés fokozódik, a távközlési szolgáltatók egyre nagyobb nyomásnak vannak kitéve, hogy modernizálják a fájlkezelési folyamatokat anélkül, hogy a teljesítmény vagy a bizalom csorbát szenvedne. A MetaDefender Managed File Transfer MFT) bevezetése stratégiai lépés a biztonság elsődleges fontosságú fájlkezelés felé.
Ahelyett, hogy az adatokat egyszerűen csak átmozgatná a hálózatokon, a rendszer mostantól minden egyes tranzakciót a meghatározott irányítási szabályok szerint értékel, ellenőriz és dokumentál. Ez a megközelítés biztosítja, hogy minden egyes fájlmozgás, függetlenül a forrástól, az iránytól vagy a célállomástól, összhangban legyen a fenyegetésmegelőzési intézkedésekkel, az adatvédelmi megbízásokkal és a működési integritással.
A kritikus rendszereket meg kell védeni zero-day és a rosszindulatú szoftverek ellen. Az integrált, szabályalapú fájlátviteli megoldások elengedhetetlenek ahhoz, hogy biztosítható legyen: csak az ellenőrzött tartalmak haladhatnak át a biztonsági határokon.
Ismerje meg, hogyan erősítheti MetaDefender Managed File Transfer MFT) a fájlok biztonságát komplex, alacsony és magas biztonsági szintű környezetekben.