Kiberbiztonság a pénzügyi szolgáltatások területén
Biztosítsa az ügyféladatok és a tranzakciós rendszerek biztonságát, miközben többszintű fájl- és adatbiztonsági védelemmel támogatja a szabályozási előírások betartását.
- Fájlfenyegetések észlelése
- A szabályozás iránti bizalom
- Működési rugalmasság
OPSWAT OPSWAT-ban OPSWAT
10-ből 7
2,100+
100+
Mi is az a kiberbiztonság a pénzügyi szolgáltatások területén?
A pénzügyi szolgáltatások területén a kiberbiztonság a bankok, biztosítók és tőkepiaci vállalatok működéséhez elengedhetetlen adatok, fájlok és tranzakciós rendszerek védelmét jelenti, miközben figyelembe veszi az alkalmazandó megfelelési követelményeket is, ideértve a DORA, a PCI DSS, a GLBA, a SOX és a NYDFS 500. részében foglaltakat.
Mivel a pénzügyi intézmények folyamatosan cserélnek dokumentumokat ügyfeleikkel, beszállítóikkal és a szabályozó hatóságokkal, minden feltöltött fájl potenciális behatolási pontot jelent a rosszindulatú szoftverek számára.
OPSWAT Mesterséges intelligencián alapuló kiberbiztonsági megoldásokat nyújt a kritikus infrastruktúrák számára. MetaDefender™ platformunk a pénzügyi rendszer fájl- és adatrétegét védi: a pénzintézetek környezetébe belépő minden fájlt ellenőriz és megtisztít, kiegészítve a már meglévő végpont-, hálózati és identitás-ellenőrzéseket.
Miért jelent a fájlkockázat pénzügyi kockázatot?
A KYC-beadványok, kereskedési fájlok és fizetési dokumentumok rosszindulatú szoftvereket hordozhatnak, illetve hamisított információkat tartalmazhatnak. A rosszindulatú fájlok veszélybe sodorhatják a pénzügyi rendszereket, míg a hamisított személyazonosító okmányok elősegíthetik a szintetikus személyazonosság-csalást, és alááshatják az ügyfelek hitelesítését.
A DORA, a PCI DSS, a GLBA, az GDPR és a NYDFS 500. része biztonsági és adatvédelmi kötelezettségeket ír elő, amelyekhez a keretrendszerenként eltérő dokumentációs és bizonyítási követelmények kapcsolódnak. A rosszindulatú szoftverek megelőzése segít a szervezeteknek ezeknek a kötelezettségeknek a teljesítésében.
A feltöltések, az adatátvitelek és a tárolás terén egymástól függetlenül működő biztonsági eszközök következetlen szabályzatokhoz és széttagolt átláthatósághoz vezethetnek. A pénzügyi intézményeknek összehangolt fájlvédelemre van szükségük, függetlenül attól, hogy adataik hol találhatók.
Ne bízzon meg egyetlen fájlban sem a pénzügyi fájlok teljes életciklusa során
OPSWAT minden fájlt ellenőriz, tisztít és nyilvántartásba vesz, mielőtt az a pénzügyi munkafolyamatokon áthalad, azok során és azok után is.
Részletes tartalomellenőrzés
A többcsatornás kártevőprogram-felismerés, a mesterséges intelligencián alapuló prediktív elemzés és a fenyegetési információk segítségével az ismert és ismeretlen fájlalapú fenyegetéseket még végrehajtásuk előtt azonosítják és blokkolják.
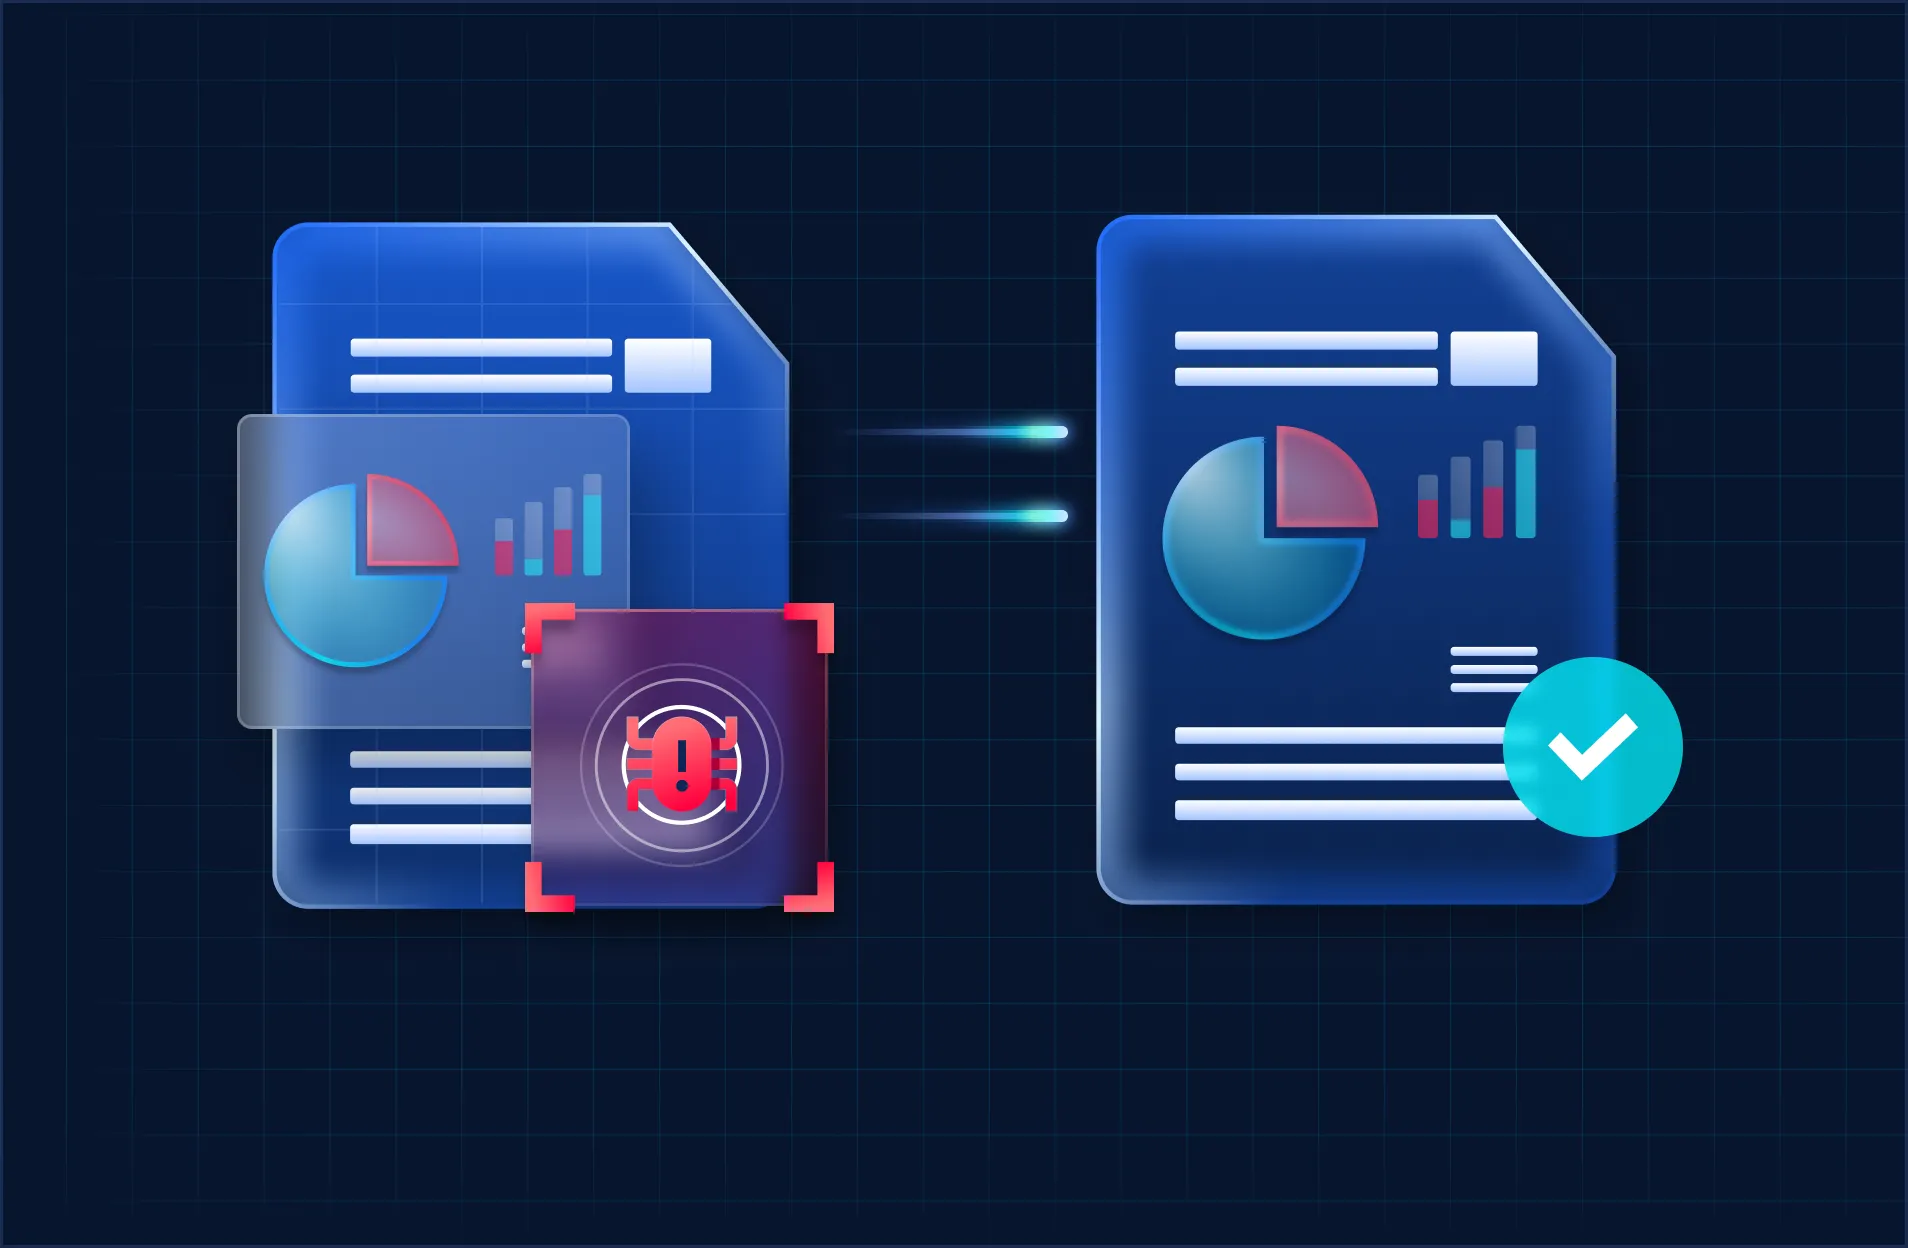
Az üzleti érdekek elsőbbségét biztosító védelem
A Deep CDR™ technológia eltávolítja a fenyegetéseket, miközben megőrzi a fájlok használhatóságát, így a műveletek zavartalanul és biztonságosan folytatódhatnak. A Proactive DLP™ megakadályozza, hogy az érzékeny ügyféladatok elhagyják a szervezetet.

Gyártótól független integráció
ICAP -t és API-kat felhasználva telepítheti a megoldást helyszíni, hibrid és felhőalapú környezetekben anélkül, hogy a meglévő pénzügyi rendszerek architektúráját át kellene alakítania.
OPSWAT szerepe a pénzügyi biztonsági stratégiádban
OPSWAT biztosítja a fájl- és adatréteget, és együttműködik a rendszerükben már meglévő végpont-, hálózati és identitáskezelő eszközökkel.
A pénzügyi intézmények általában végpont-felismerési és -reagálási rendszereket, hálózatbiztonsági megoldásokat, valamint identitás- és hozzáférés-kezelési rendszereket üzemeltetnek. Ezek az ellenőrző mechanizmusok védelmet nyújtanak az eszközöknek, az adatforgalomnak és a felhasználóknak.
OPSWAT ezeket kiegészíti speciális fájlellenőrzéssel és tartalomszűréssel. A „ MetaDefender ” ellenőrzi a pénzintézetbe beérkező fájlokat, függetlenül attól, hogy azok ügyfelek által feltöltött fájlok, e-mail mellékletek, felügyelt fájlátvitelek, felhőalapú tárolók vagy cserélhető adathordozók útján érkeznek-e.
A fájlokba ágyazott fenyegetéseket még azelőtt eltávolítják, hogy azok eljutnának a kulcsfontosságú rendszerekbe, és a MetaDefender™ Platform a meglévő EDR-, tűzfal- és identitáskezelési megoldások mellett működik, segítve az ügyfeleket az adatok védelmében, függetlenül attól, hogy azok hol tárolódnak.
| Endpoint (EDR) | Felismeri az eszközökön futó fenyegetéseket, és reagál rájuk |
|---|---|
| Hálózat | Irányítja a forgalmat és szegmentálja a környezeteket |
| Identitáskezelés (IAM) | Ki férhet hozzá mely rendszerekhez |
| Fájlok és adatok (OPSWAT) | Ellenőrzi, tisztítja és nyilvántartásba veszi a pénzügyi munkafolyamatokban szereplő tartalmakat |
Felhasználási esetek
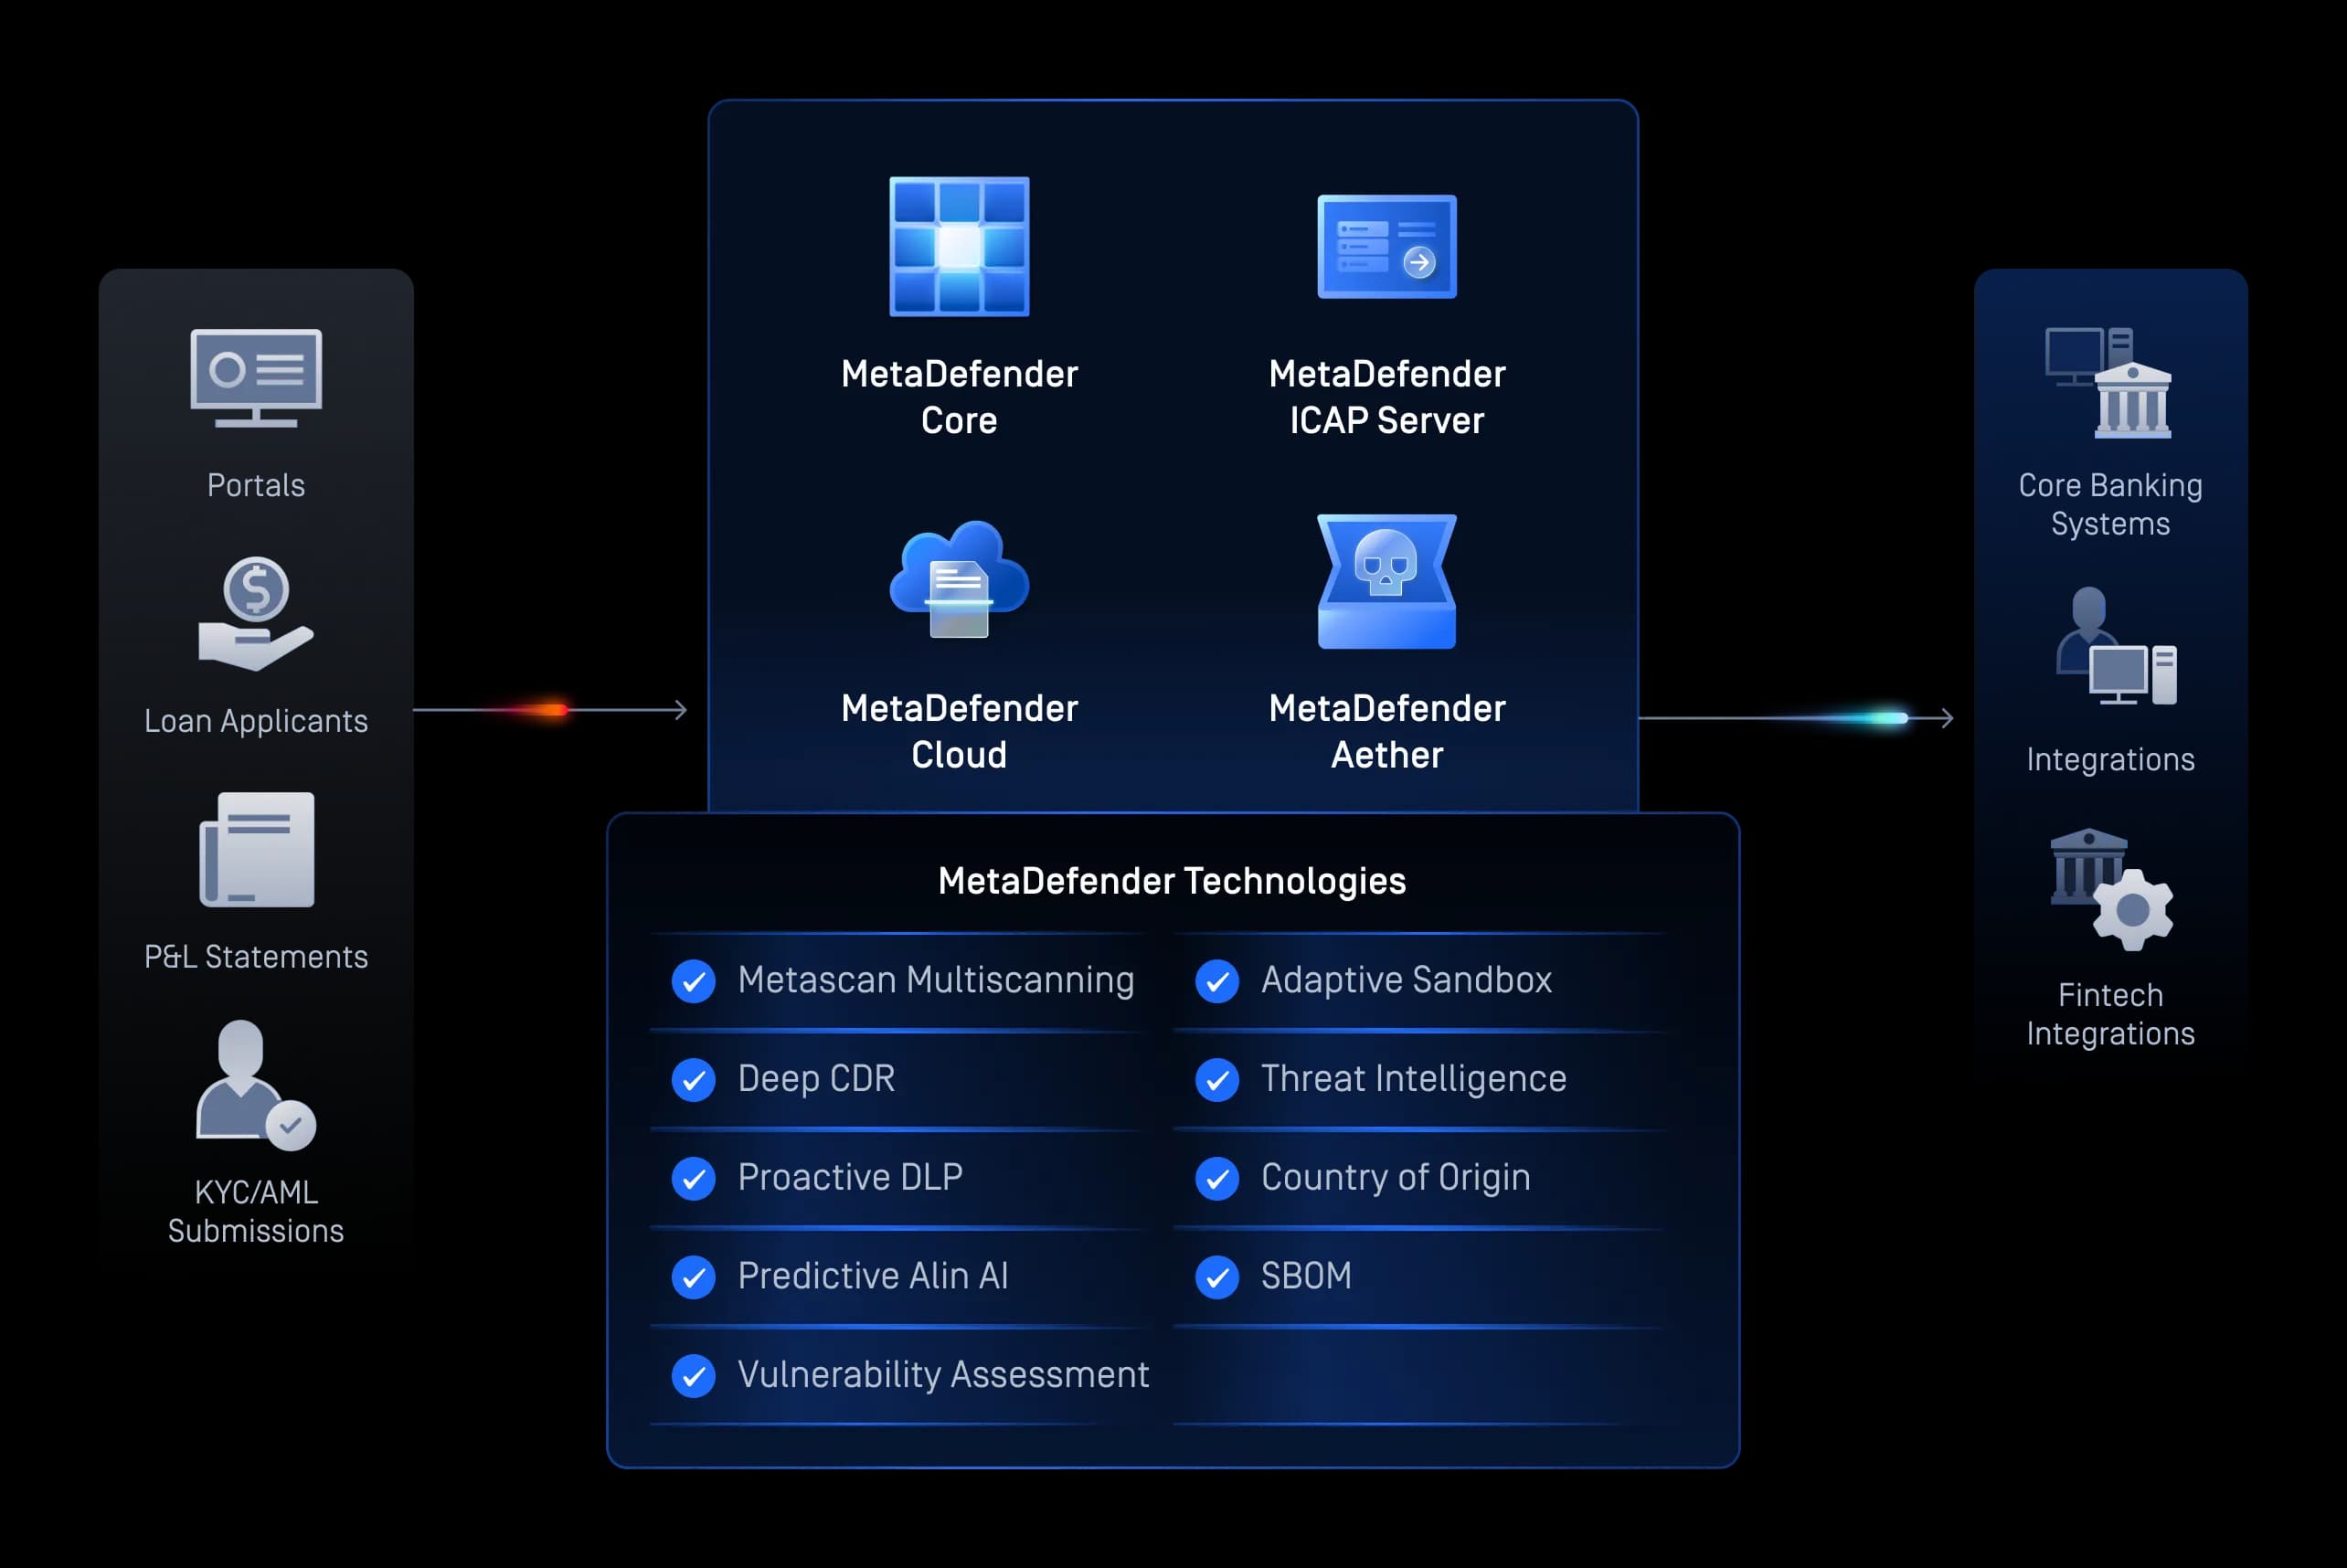
Fájl feltöltések
Biztonságos ügyfél- és látogató fájlfeltöltés
Ellenőrizze és tisztítsa meg az ügyfelek által benyújtott dokumentumokat – ideértve a KYC-fájlokat, hitelkérelmeket, adóbevallási űrlapokat és szerződéseket –, hogy a feltöltés során eltávolítsa a rosszindulatú szoftvereket, a „ zero-day ” típusú biztonsági réseket és a nyilvánosságra került érzékeny adatokat, anélkül, hogy ez megzavarná az ügyfél-regisztrációs folyamatot.
Fájltovábbítások
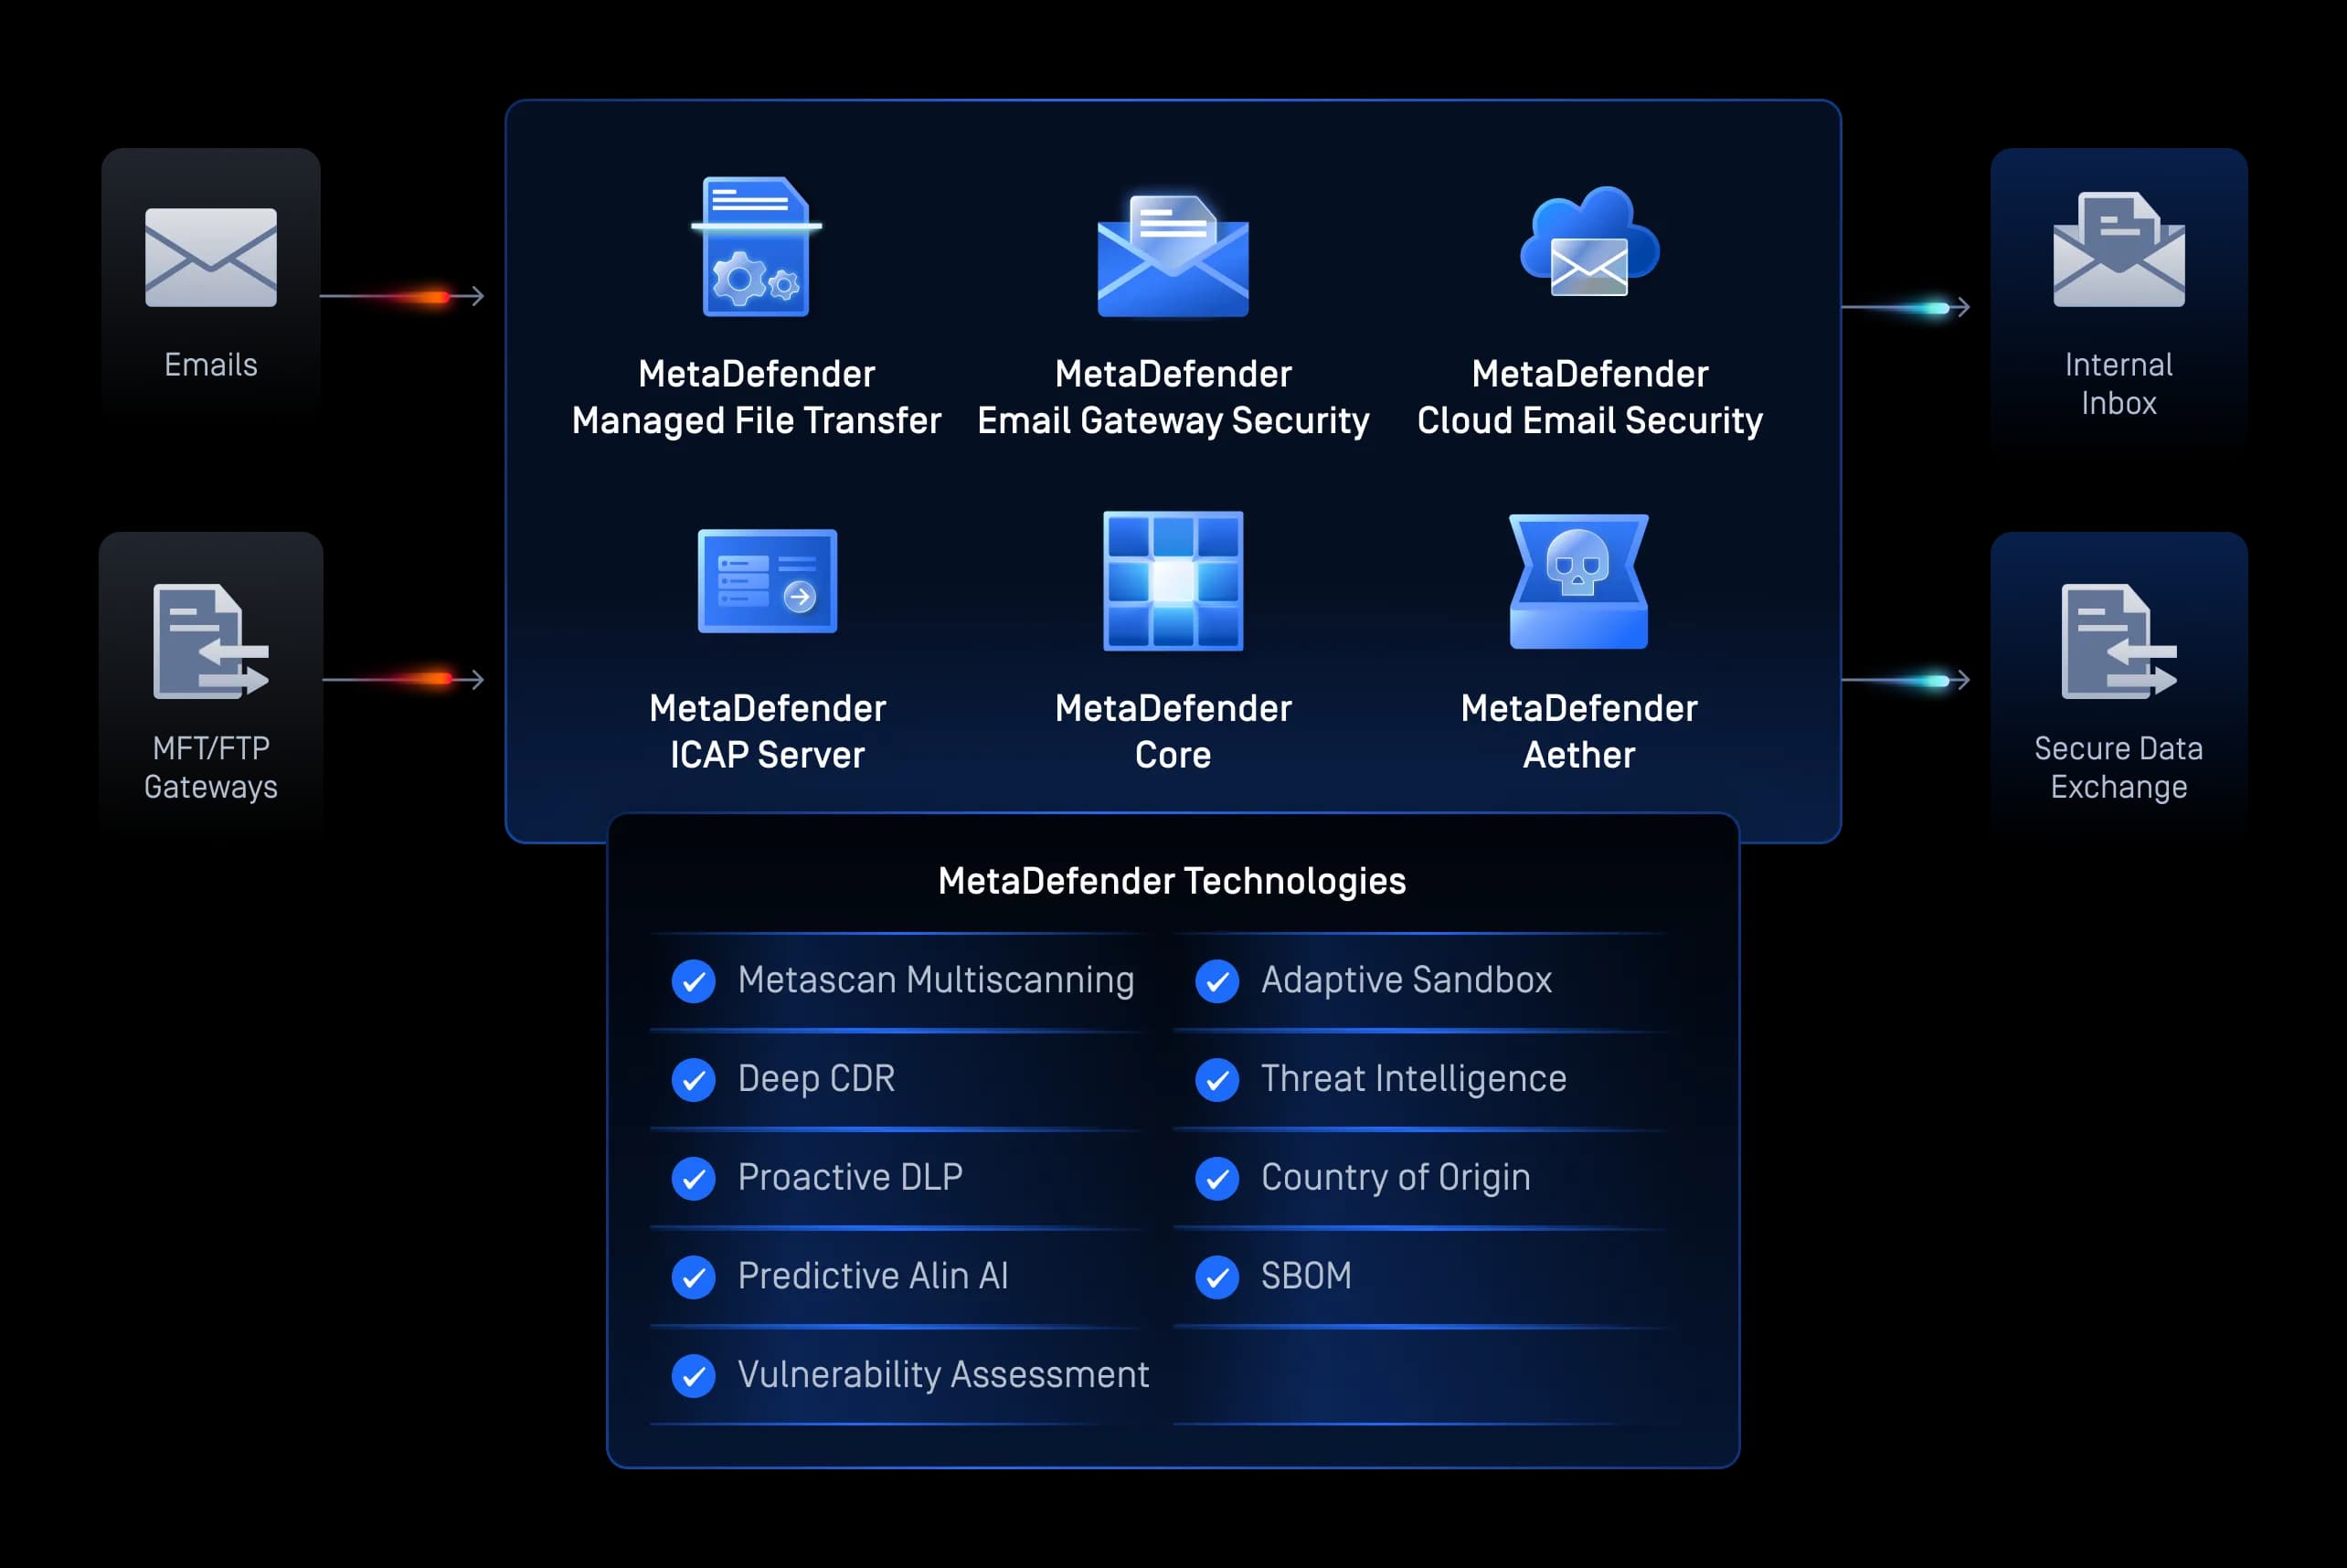
Biztonságos fájlátvitel és e-mailes együttműködés
Védje az átutalásokat és az e-mail mellékleteket a rosszindulatú programoktól, az adathalász-támadásoktól és az adat szivárgástól a pénzügyi adatcsere folyamatok során.
Fájl tárolás
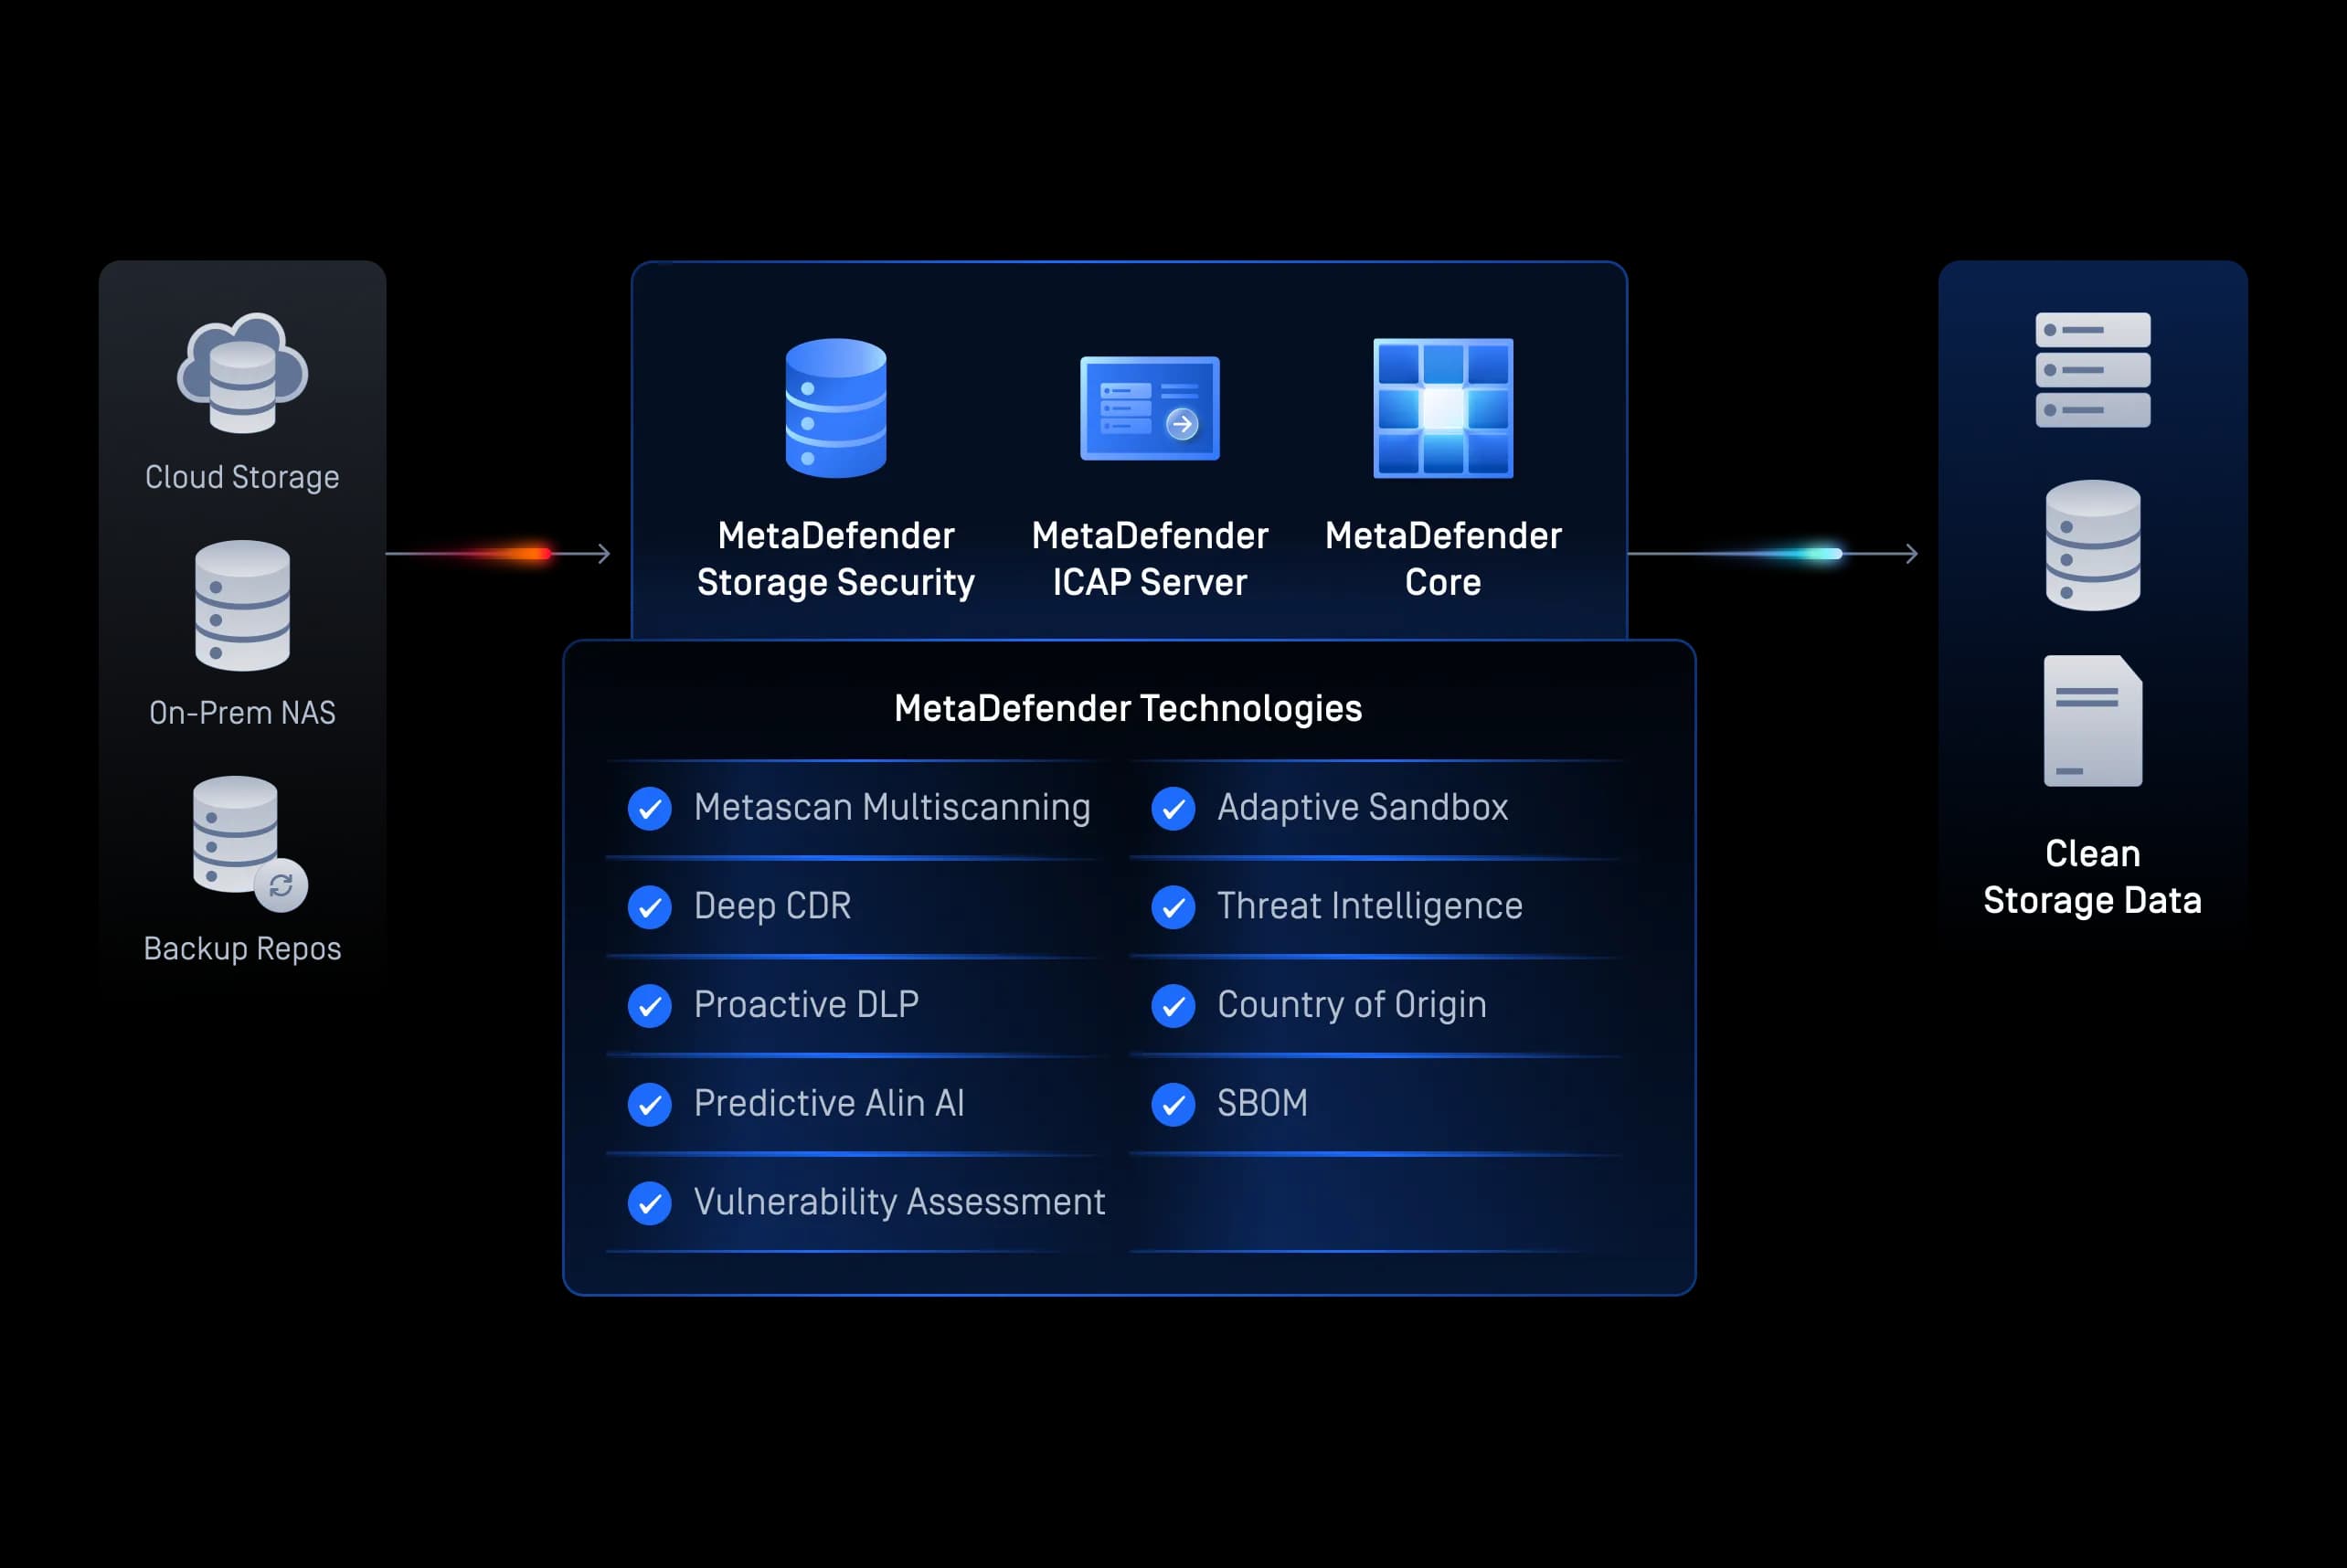
Secure és biztonsági mentések
Folyamatosan ellenőrizze a tárolt pénzügyi dokumentumokat, a felhőalapú adattárakat és a biztonsági másolatokat, hogy megelőzze a rejtett fenyegetéseket, és megfeleljen a hosszú távú könyvvizsgálati és megőrzési követelményeknek.
DevSecOps
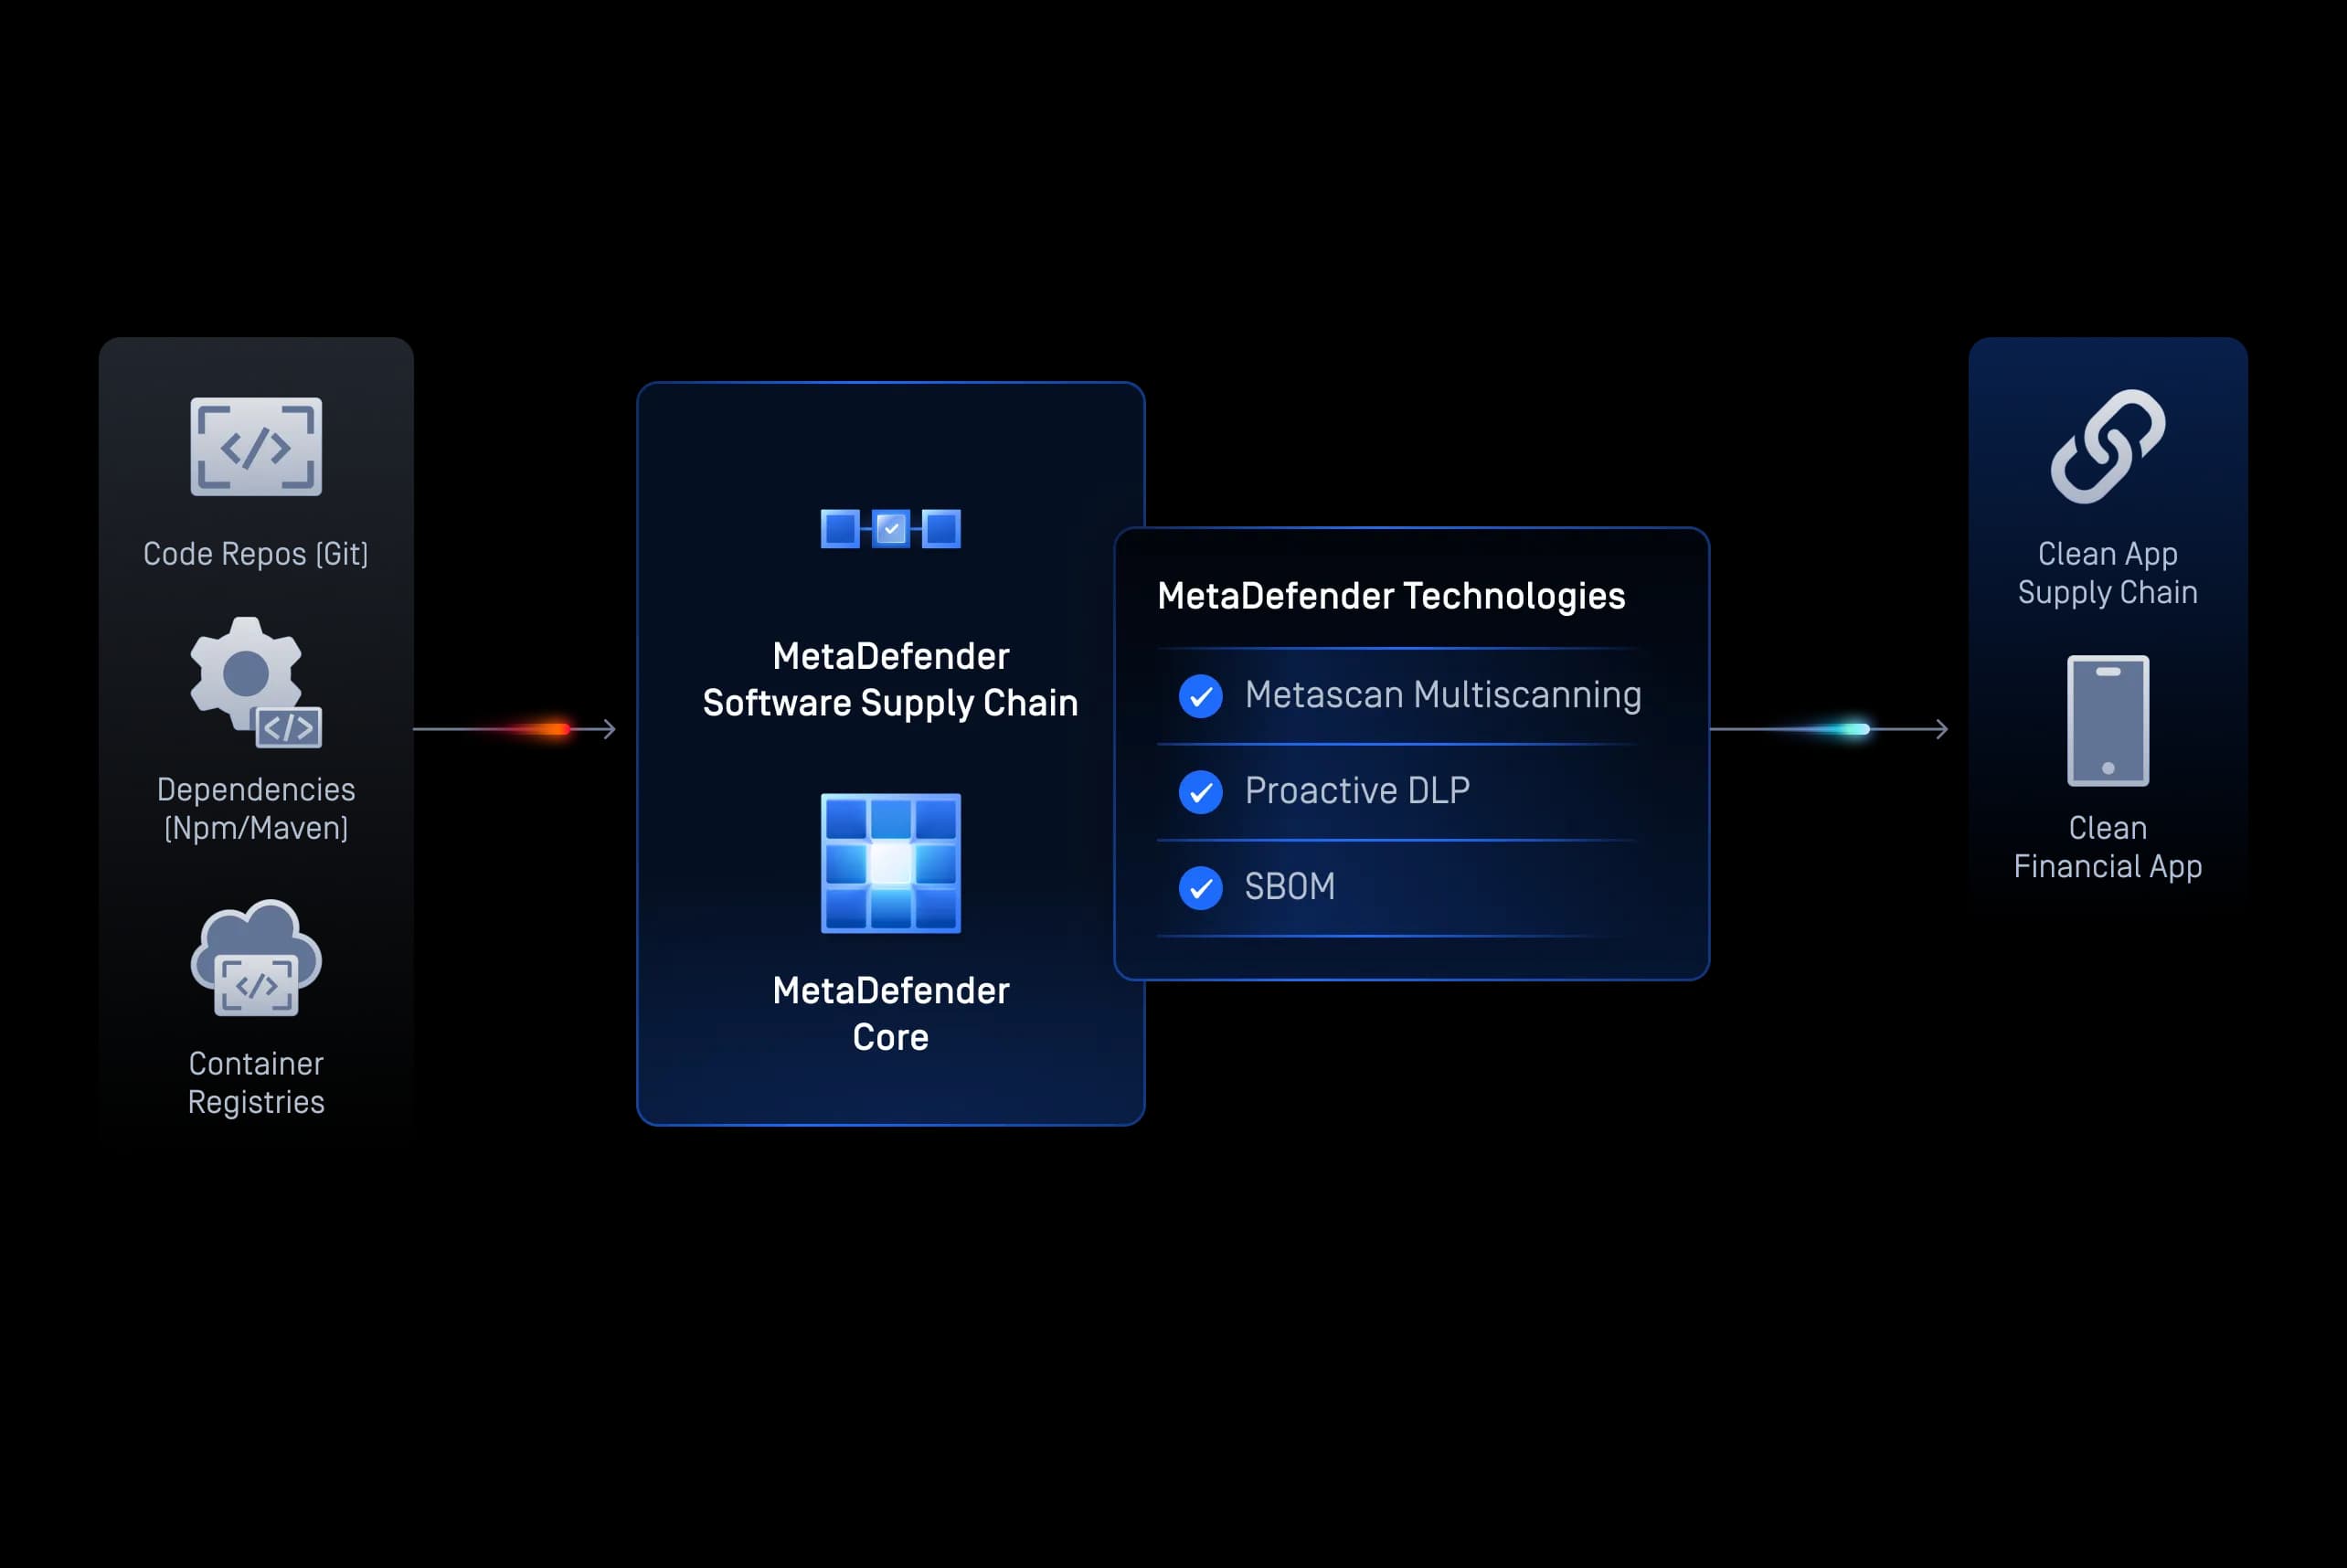
Secure alkalmazások
Ellenőrizze a build-termékeket, a nyílt forráskódú függőségeket, a konténereket és a CI/CD-folyamat kimeneteit, hogy megakadályozza a fenyegetések bejutását a felhőalapú banki alkalmazásokba.
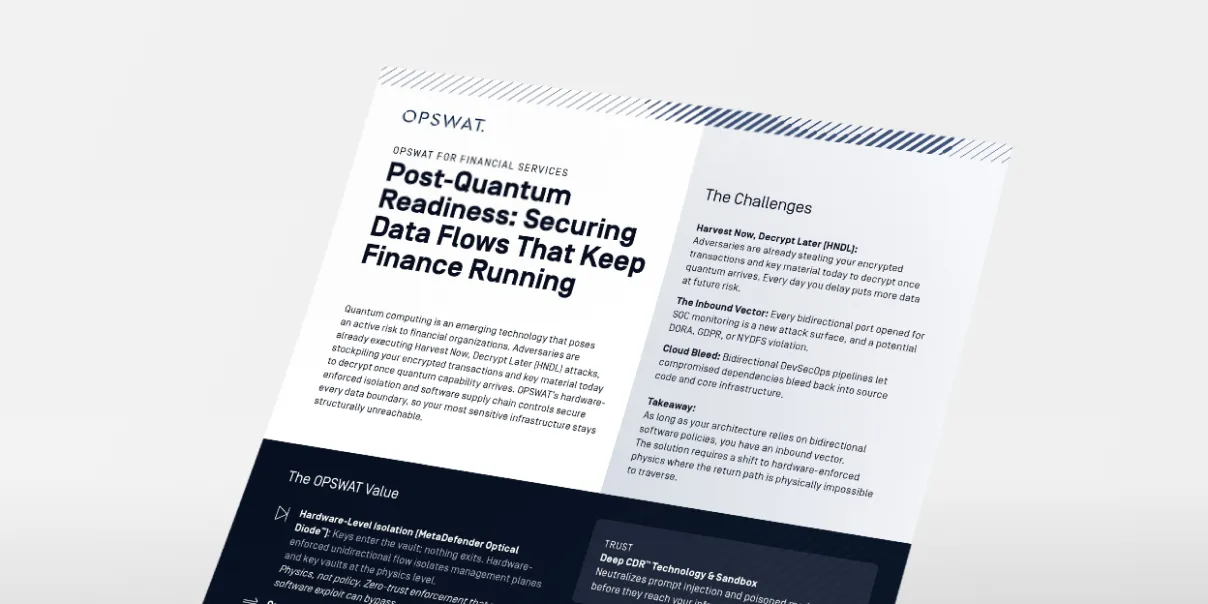
Posztkvantum
A posztkvantum-kriptográfiára való átállás biztosítása
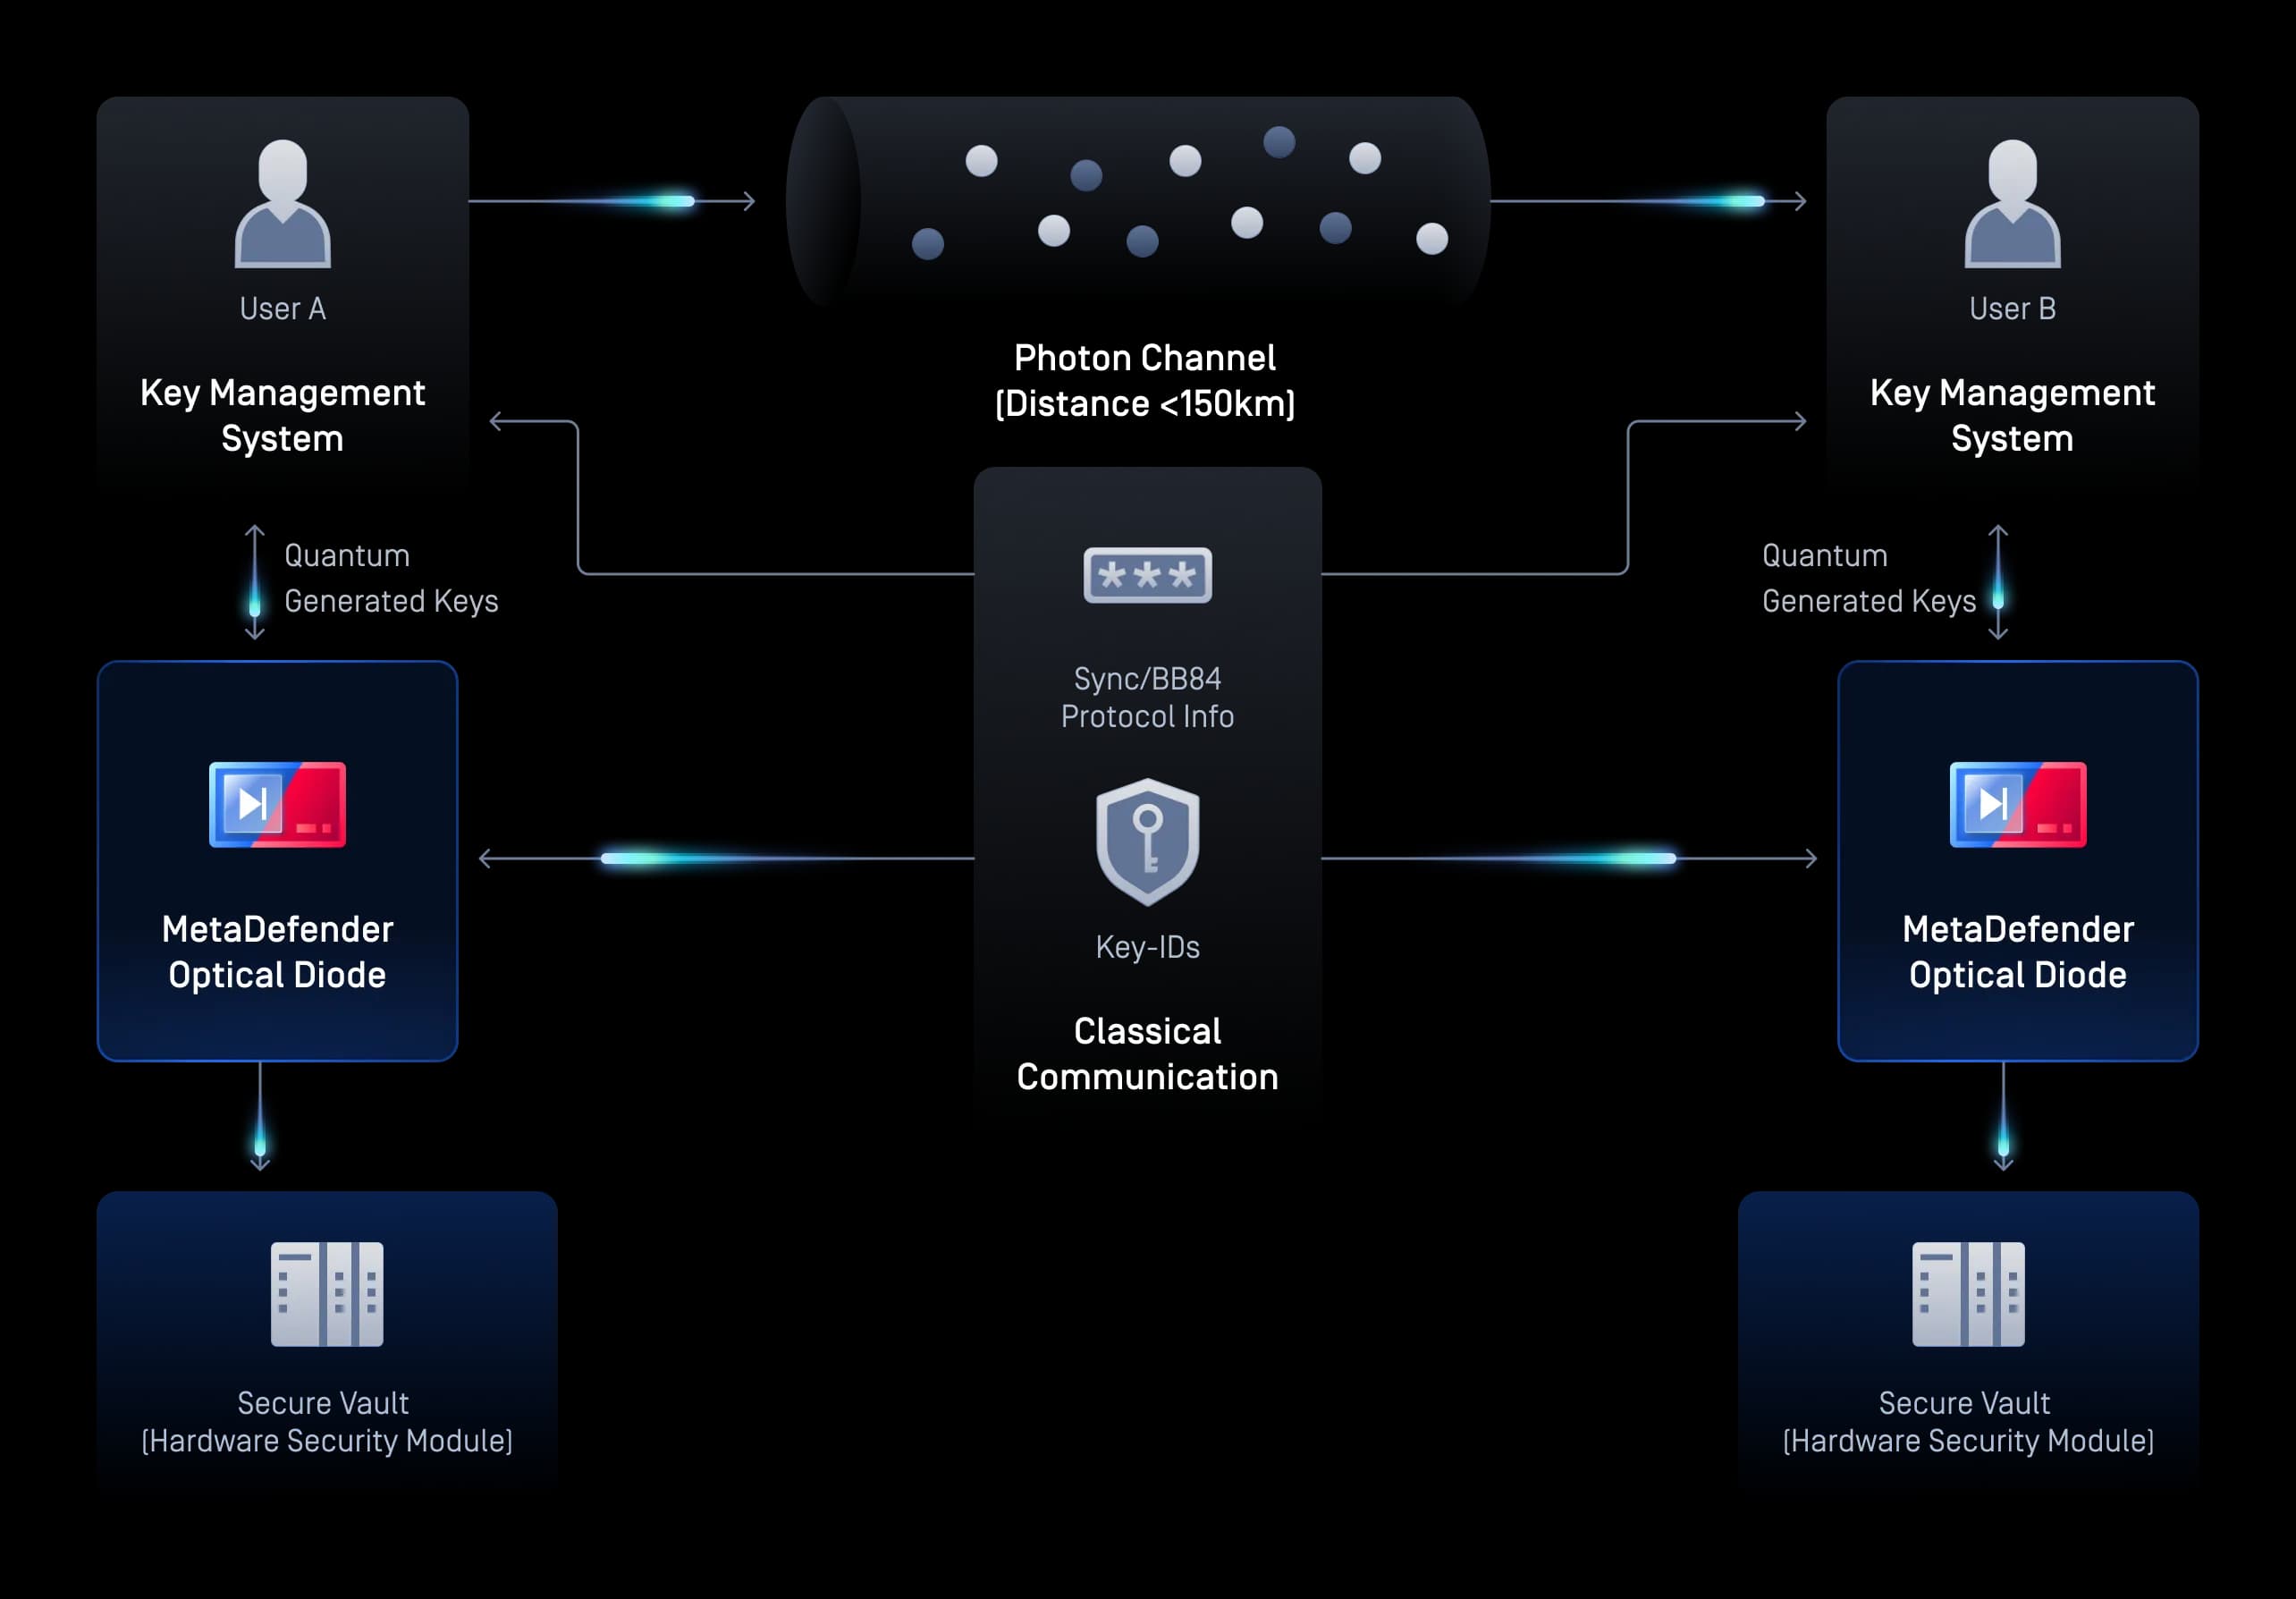
Kvantumtámadásokkal szemben ellenálló kulcsokat, entrópiát és firmware-frissítéseket juttathat el megbízható környezetébe egy hardveresen biztosított, egyirányú átjárón keresztül. Védekezzen a „Harvest Now, Decrypt Later” típusú támadások ellen, miközben a fizikai elzárás megakadályozza a kimenő adat szivárgását és a háttércsatornás kommunikációt.
Perifériás adathordozó védelem
Cserélhető „ Media ” és külső eszközök
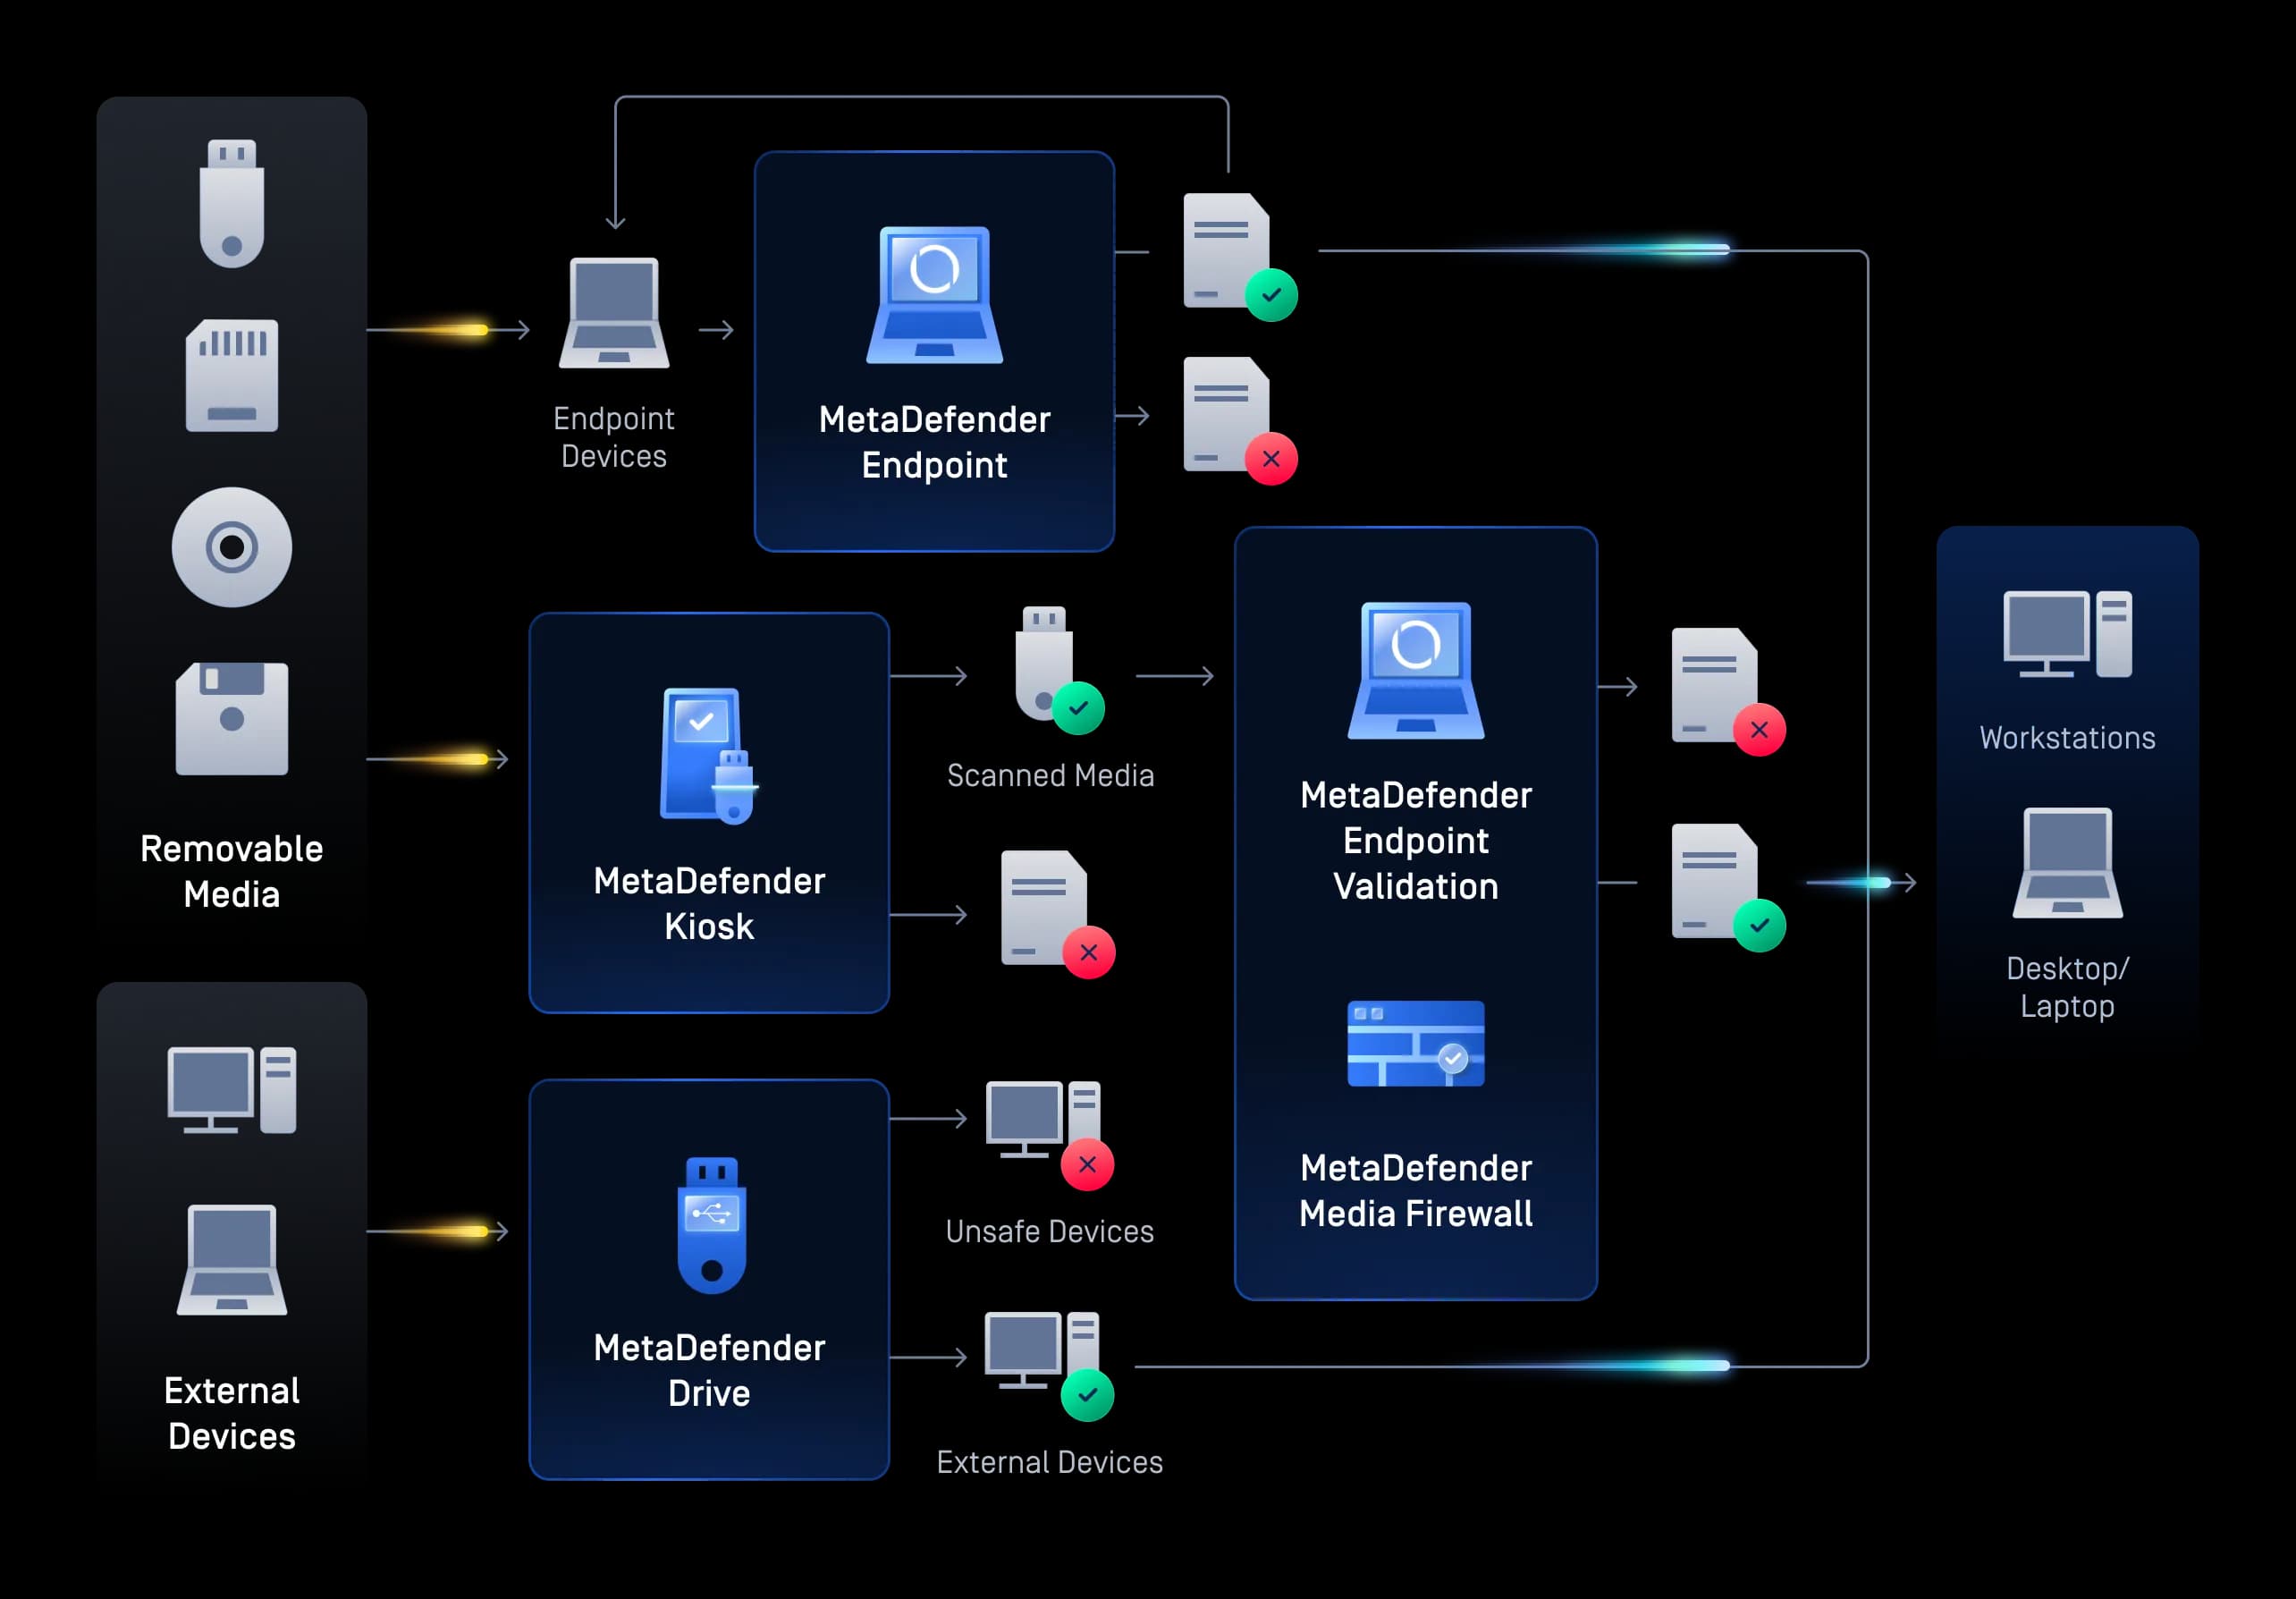
Ellenőrizze és felügyelje a fióktelepeken és adatközpontokban az „ USB ” meghajtókon és külső eszközökön keresztül bejuttatott fájlokat, és blokkolja a rosszindulatú programokat, valamint a „ zero-day ” típusú biztonsági réseket kihasználó támadásokat, mielőtt azok eljutnának a belső pénzügyi rendszerekhez.
- Fájl feltöltések
Fájl feltöltések
Biztonságos ügyfél- és látogató fájlfeltöltés
Ellenőrizze és tisztítsa meg az ügyfelek által benyújtott dokumentumokat – ideértve a KYC-fájlokat, hitelkérelmeket, adóbevallási űrlapokat és szerződéseket –, hogy a feltöltés során eltávolítsa a rosszindulatú szoftvereket, a „ zero-day ” típusú biztonsági réseket és a nyilvánosságra került érzékeny adatokat, anélkül, hogy ez megzavarná az ügyfél-regisztrációs folyamatot.
- Fájltovábbítások
Fájltovábbítások
Biztonságos fájlátvitel és e-mailes együttműködés
Védje az átutalásokat és az e-mail mellékleteket a rosszindulatú programoktól, az adathalász-támadásoktól és az adat szivárgástól a pénzügyi adatcsere folyamatok során.
- Fájl tárolás
Fájl tárolás
Secure és biztonsági mentések
Folyamatosan ellenőrizze a tárolt pénzügyi dokumentumokat, a felhőalapú adattárakat és a biztonsági másolatokat, hogy megelőzze a rejtett fenyegetéseket, és megfeleljen a hosszú távú könyvvizsgálati és megőrzési követelményeknek.
- DevSecOps
DevSecOps
Secure alkalmazások
Ellenőrizze a build-termékeket, a nyílt forráskódú függőségeket, a konténereket és a CI/CD-folyamat kimeneteit, hogy megakadályozza a fenyegetések bejutását a felhőalapú banki alkalmazásokba.
- Posztkvantum
Posztkvantum
A posztkvantum-kriptográfiára való átállás biztosítása
Kvantumtámadásokkal szemben ellenálló kulcsokat, entrópiát és firmware-frissítéseket juttathat el megbízható környezetébe egy hardveresen biztosított, egyirányú átjárón keresztül. Védekezzen a „Harvest Now, Decrypt Later” típusú támadások ellen, miközben a fizikai elzárás megakadályozza a kimenő adat szivárgását és a háttércsatornás kommunikációt.
- Perifériás adathordozó védelem
Perifériás adathordozó védelem
Cserélhető „ Media ” és külső eszközök
Ellenőrizze és felügyelje a fióktelepeken és adatközpontokban az „ USB ” meghajtókon és külső eszközökön keresztül bejuttatott fájlokat, és blokkolja a rosszindulatú programokat, valamint a „ zero-day ” típusú biztonsági réseket kihasználó támadásokat, mielőtt azok eljutnának a belső pénzügyi rendszerekhez.
PCI DSS megfelelési útmutató és ellenőrzőlista
Ismerje meg a követelményeket. Pótolja a hiányzó elemeket. Dolgozzon ki egy megfelelési stratégiát.
A pénzügyi szabályozás valós igényeire szabva
OPSWAT segíti a pénzügyi intézményeket az érvényes megfelelési követelmények teljesítésében a rosszindulatú szoftverek elleni védelem, az adatvédelem, valamint a fájl- és adatrétegen történő biztonsági naplózás révén. Ezek a funkciók támogatják az intézmény átfogóbb biztonsági és megfelelési programját.
DORA (EU digitális működési reziliencia törvény)
A DORA egy uniós rendelet, amely kötelező érvényű, átfogó IKT-kockázatkezelési és digitális működési rugalmassági keretrendszert hoz létre a pénzügyi szervezetek és azok kritikus harmadik fél IKT-szolgáltatói számára. OPSWAT segítenek a pénzügyi intézményeknek megfelelni a DORA IKT-biztonsági, rugalmassági tesztelési, incidensjelentési és harmadik fél kockázati követelményeinek azáltal, hogy biztosítják az adatáramlást, Zero Trust ellenőrzéseket alkalmaznak a fájlokra és eszközökre, valamint támogatják a rugalmassági értékelések jelentését.
PCI-DSS
A PCI DSS (Payment Card Industry Data Security Standard) egy sor biztonsági szabvány, amelynek célja annak biztosítása, hogy a hitelkártyaadatokat elfogadó, feldolgozó, tároló vagy továbbító vállalatok biztonságos környezetet tartsanak fenn. A PCI DSS célja, hogy megvédje a kártyabirtokosok adatait a lopástól és a csalástól. OPSWAT fontos szerepet játszanak a hitelkártyaszámok, biztonsági kódok és egyéb kártyabirtokosi adatok védelmében, minimalizálva az adatszivárgás és a jogosulatlan hozzáférés kockázatát, amelyek mindkettő kritikus fontosságú a PCI-DSS-megfelelés fenntartása szempontjából.
GLBA
A GLBA egy amerikai törvény, amely előírja a pénzügyi intézmények számára, hogy írásbeli információbiztonsági programok és védelmi intézkedések révén védjék az ügyfelek nem nyilvános személyes adatainak magánéletét és biztonságát. OPSWAT segítenek a hatály alá tartozó szervezeteknek a mozgásban lévő és tárolt adatok technikai védelmének megvalósításában, a fájlok és eszközök tevékenységének figyelemmel kísérésében, valamint a GLBA védelmi szabályainak való megfelelés részeként a folyamatos figyelemmel kísérés támogatásában.
SOX
A SOX egy amerikai törvény, amely megerősíti a vállalatirányítást azáltal, hogy szigorú belső ellenőrzéseket, pontos pénzügyi jelentéseket és független könyvvizsgálatot ír elő a nyilvános társaságok számára. OPSWAT segítenek a szervezeteknek a pénzügyi rendszerek és nyilvántartások integritásának és bizalmas kezelésének javításában a biztonságos adatmozgatás, a rosszindulatú szoftverek megelőzése, a fájlok integritásának ellenőrzése és a könyvvizsgálati naplózás révén, támogatva a SOX ITGC és az alkalmazás-ellenőrzési célkitűzéseket.
NYDFS 500. rész
A pénzügyi szolgáltató vállalatokra vonatkozó New York-i kiberbiztonsági szabályozás előírja, hogy dokumentált ellenőrzési mechanizmusokkal és védelmi intézkedésekkel kell megakadályozni a nem nyilvános információkhoz való jogosulatlan hozzáférést. A fájlszintű ellenőrzés és az adatvesztés-megelőzés támogatja a vonatkozó védelmi intézkedéseket, míg a biztonsági naplófájlok segítenek az alkalmazott ellenőrzési mechanizmusok dokumentálásában.
GDPR
A GDPR (általános adatvédelmi rendelet) az Európai Unió rendelete a személyes adatok védelméről és az egyének adatvédelmi jogairól az EU-ban és az Európai Gazdasági Térségben, amely minden olyan szervezetre vonatkozik, amely személyes adatokat céloz vagy gyűjt ezekben a régiókban. OPSWAT segít a szervezeteknek a GDPR-nak való megfelelés elérésében azáltal, hogy biztosítja a személyes adatok bizalmas jellegét, sértetlenségét és hozzáférhetőségét, csökkentve az adatbiztonság megsértésének és a megfelelés elmulasztásának kockázatát.
NIST CSF 2.0
A NIST CSF 2.0 nem kötelező jellegű eredményeket határoz meg a kiberbiztonsági kockázatok kezelése terén. A fájlellenőrzés, az adatvédelem és a biztonsági naplózás hozzájárulhat a vonatkozó eredmények eléréséhez, az intézmény megvalósításához és a kiválasztott prioritásokhoz igazodó leképezések alapján.
A fenyegetések megakadályozása a piacvezető technológiával kezdődik –
OPSWATbevált, világszerte megbízható, díjnyertes és piacvezető technológiája megakadályozza, hogy a fájlokból származó rosszindulatú programok bejussanak és elterjedjenek az Ön kritikus környezetében.
Mesterséges intelligenciával támogatott Zero-Day a hálózati peremterületen
- Végrehajtás előtti észlelés és elhárítás
- Vállalati fájlkezelési munkafolyamatok alapján betanított ML-modell
Több motor jobb, mint egy
- A rosszindulatú programok közel 100%-ának felismerése
- Egyszerre 30+ vezető AV motorral történő szkennelés
Kapja el az észrevehetetlen fenyegetéseket is
- Több mint 200 fájlformátum támogatása
- Többszintű, egymásba ágyazott archívumok rekurzív szanálása
- Biztonságos és használható fájlok regenerálása
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
Az érzékeny adatok elvesztésének megelőzése
- Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
- Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
- Optikai karakterfelismerés (OCR) támogatása képeken
Kitérő rosszindulatú szoftverek felderítése fejlett emuláció-alapú sandboxinggal
- Fájlok elemzése nagy sebességgel
- Az adócsalás elleni sandbox kinyeri az IOC-ket
- zero-day felismerése
- Mélyreható rosszindulatú programok osztályozása API vagy helyi integráción keresztül
- Fájltípus-érzékelés
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
99%+ pontosságAz álcázott kiterjesztésekről
Zökkenőmentes integráció az Ön rendszereivel
OPSWAT integrálódik a meglévő pénzügyi ökoszisztémákkal: a felügyelt fájlátviteli platformokkal, e-mail-átjárókkal, fájlkiszolgálókkal, felhőalapú tárolókkal és egyedi alkalmazásokkal. Támogatja az AWS-t, az Azure-t, a GCP-t, valamint a hagyományos helyszíni környezeteket.
Hogyan erősítik a pénzügyi vezetők az
biztonságát OPSWAT segítségével
- "Az értékelésünk részeként olyan szolgáltatót kerestünk, amely a REST interfészt és a ICAP oldalt is támogatja. Ezután elvégeztünk egy POC-t, és megállapítottuk, hogy az OPSWAT volt a megfelelő választás, és az egyetlen olyan szolgáltató, amely ezt támogatta."Cihan BalSoftware mérnök, LLB
- "A MetaDefender Platform átfogó, könnyen telepíthető és karbantartható megoldást biztosít a Swiss Re számára, amely megfelel a szabályozási követelményeknek, és kiküszöböli a rosszindulatú szoftverek szervezetbe való bejutásának kockázatát."Raymond BucherCloud , Swiss Re
- OPSWAT a felhőalapú biztonsági architektúránk egyik sarokkövévéOPSWAT . Biztosítja számunkra a ma szükséges ellenőrzést és a holnapra szükséges rugalmasságot.”Senior Cloud Architect
- Managed File Transfer MetaDefender Managed File Transfer MFT) ésEndpoint MetaDefender Endpoint által támogatottMetaDefender Kiosk segítségével munkatársaink könnyedén és biztonságosan tudták átvinni USB . Sikeresen kiküszöböltük ezt a behatolási pontot, amelyen keresztül a fájlokban terjedő kártevő programok bejutottak a védett környezetünkbe.”IT üzemeltetési igazgató
Kezdje el 3 egyszerű lépésben
GYIK
Az EU digitális működési ellenállóképességről szóló törvénye előírja a hatálya alá tartozó pénzügyi szervezetek számára, hogy tevékenységük egészében kezeljék az IKT-kockázatokat, beleértve a harmadik felek által, valamint a rendszereikbe bekerülő adatok által okozott kockázatokat is. A törvényt kiegészítő műszaki szabványok a rosszindulatú kódok elleni védelemre és az információszivárgás megelőzésére vonatkoznak. A fájl- és adatfolyamatok esetében ez azt jelenti, hogy ellenőrizni kell a beérkező tartalmakat, meg kell akadályozni, hogy a rosszindulatú fájlok eljussanak a kritikus rendszerekbe, valamint meg kell őrizni a bizonyítékokat arról, hogy ezek az ellenőrzések megtörténtek. Az OPSWAT támogatja ezeket a kötelezettségeket azáltal, hogy minden, a pénzügyi rendszerekbe bekerülő fájlt ellenőriz, megtisztít és naplóz.
A PCI DSS biztonsági követelményeket határoz meg a fizetési számlaadatokra és az érintett rendszerekre vonatkozóan, ideértve a rosszindulatú szoftverek elleni védelmet és a tárolt számlaadatok védelmét is. A kártyatulajdonosi adatokat tartalmazó fájlok – attól függően, hogy hogyan és hol tárolják, feldolgozzák vagy továbbítják őket – a szabályozás hatálya alá tartozhatnak. A többmotoros rosszindulatú szoftver-felismerés és a tartalomtisztítás támogatja a rosszindulatú szoftverek elleni védelmi követelményeket, míg az adatvesztés-megelőzés segít megakadályozni, hogy a kártyatulajdonosi adatok fájlcsatornákon keresztül kikerüljenek a rendszerből.
A Gramm-Leach-Bliley-törvény biztonsági szabályzata előírja az amerikai pénzügyi intézmények számára az ügyféladatok védelmét, amelynek konkrét kötelezettségeit az illetékes szabályozó hatóság határozza meg. Mivel az ügyféladatok leggyakrabban olyan fájlok formájában kerülnek továbbításra, mint például számlakivonatok, kérelmek és adóügyi dokumentumok, ezeknek a fájloknak az ellenőrzése és megtisztítása, valamint az egyes eredmények naplózása hozzájárul a szabályzatban előírt biztonsági intézkedések és hozzáférés-ellenőrzési elemek megvalósításához.
A bankok csökkenthetik a fájlalapú kártevők számát azáltal, hogy minden fájlt a beállított belépési pontokon ellenőriznek, ahelyett, hogy a futtatás utáni észlelésre támaszkodnának. A többszintű ellenőrzések növelik az észlelési arányt. A hatékony ellenőrzések ötvözik a többmotoros vizsgálatot és a gépi tanulást az ismert és ismeretlen kártevők felderítéséhez, a tartalom ártalmatlanítását és rekonstruálását a dokumentumokból származó „ zero-day ” típusú kihasználások rekurzív semlegesítéséhez, valamint a fájltípus-ellenőrzést a hamisított kiterjesztések felderítéséhez. A „ OPSWAT ” ezeket az ellenőrzéseket alkalmazza az ügyfelek által feltöltött fájlokra, az e-mail mellékletekre, a fájlátvitelekre, a felhőalapú tárolásra és a cserélhető adathordozókra.
OPSWAT más rétegen működik, mint a végpont-érzékelés és -reagálás (EDR). Az EDR-platformok az eszközökön futó fenyegetéseket észlelik és azokra reagálnak, míg a végpont-előtti védelem ( OPSWAT ) a fájlok tartalmát ellenőrzi és megtisztítja, mielőtt azok eljutnának egy eszközhöz vagy egy központi banki rendszerhez. A pénzügyi intézmények általában mindkettőt alkalmazzák: az EDR-t a végpontok viselkedésének figyelésére, a végpont-előtti védelmet ( OPSWAT ) pedig a munkafolyamatokon keresztülhaladó fájlok és adatok ellenőrzésére.
Igen. Az OPSWAT helyszíni, hibrid környezetekben és a felhőben egyaránt telepíthető, támogatja az AWS, az Azure és a GCP platformokat. A pénzügyi intézmények a ICAP weboldalon keresztül, API-k segítségével, valamint a meglévő felügyelt fájlátviteli platformokhoz, e-mail-átjárókhoz, fájlkiszolgálókhoz és felhőalapú tárolókhoz kapcsolódó natív csatlakozók segítségével integrálják a rendszert. Ez magában foglalja a felhőalapú objektumtárolókban található fájlok beolvasását több fiók és régió között is.
OPSWATA termék fájlbiztonsági funkciói segítenek a pénzügyi intézményeknek olyan rosszindulatú szoftverek elleni védelmi, adatvédelmi és biztonsági naplózási intézkedések bevezetésében, amelyek megfelelnek a DORA, a PCI DSS, a GLBA, a GDPR és a NYDFS 500. részében foglalt követelményeknek, valamint a vonatkozó NIST-keretrendszer előírásainak. A szabályozási megfelelés mindig az intézmény teljes ellenőrzési környezetének függvénye, nem pedig egyetlen terméknek. Ha szeretné megtudni, hogyan támogathatja az „ OPSWAT ” a szervezetének szabályozási megfelelési törekvéseit, vegye fel a kapcsolatot csapatunkkal, hogy megbeszéljük az Ön igényeit.
A teljesítményre gyakorolt hatás szervezetenként eltérő, az infrastruktúrától, a fájlok jellemzőitől és az engedélyezett biztonsági intézkedésektől függően. A OPSWAT együttműködik a csapatával, hogy megismerje a környezetüket, és olyan telepítési lehetőségeket és vizsgálati szabályzatokat javasoljon, amelyek a legjobban illeszkednek a munkafolyamataikhoz, biztonsági igényeikhez és teljesítménykövetelményeikhez.
Ajánlott források
Bizonyított telepítések a banki és pénzügyi szolgáltatásokban
PCI DSS megfelelési útmutató és ellenőrzőlista

OPSWAT pénzügyi szolgáltatások OPSWAT : Secure -innovációk a pénzügyi szektor számára
OPSWAT pénzügyi szolgáltatások OPSWAT : felkészülés a posztkvantum-korszakra
Fájlbiztonság Bizonyított telepítések a banki és pénzügyi szolgáltatásokban
A szabályok betartásától a bizalomig: hogyan Secure az európai pénzügyi szolgáltatók Secure
Fájlalapú rosszindulatú szoftverek: rejtett megfelelési kockázat a pénzügyi intézmények számára