A Boston Consulting Group jelentése szerint a pénzügyi intézmények 300-szor nagyobb valószínűséggel válnak kibertámadások célpontjává, mint más vállalatok. A pénzintézetek elleni kibertámadások nem korlátozódnak a közvetlen pénzlopásra; különböző formákban jelentkezhetnek, beleértve a zsarolóprogramokat és az ügyféladatok kiszivárgását.
Növekvő kibertámadások a pénzügyi intézmények ellen
Nem is olyan régen hackerek 81 millió dollárt loptak el a bangladesi központi bankból. Ezt a támadást egy rosszindulatú fájl váltotta ki, amely észrevétlenül maradt, és amelynek célja több mint egymilliárd amerikai dollár ellopása volt. Ironikus módon a támadást egy elírás miatt leplezték le, ami nem tekinthető megbízható módszernek a fájlalapú fenyegetések észlelésére.
Ügyfelünk több száz fiókkal és több millió online banki ügyfélszámlával naponta több ezer dokumentumot kezel, a KYC (Know Your Customer) nyomtatványoktól kezdve a hitelkérelem mellékleteiig. Ez kritikus kihívást jelentett a bank informatikai és kiberbiztonsági részlegei számára, hogy biztosítsák az összes fájl megfelelő szkennelését, mivel nem volt bevezetve a beérkező fájlok egységes, központosított módon történő biztosítása.
Az egységes vállalati fájlbiztonság elérése
A kibertámadások várható kifinomultságára és a támadási útvonalak széles skálájára való felkészülés érdekében ügyfelünk egy sor OPSWAT telepített, hogy többrétegű védelmi stratégiát alakítson ki az ilyen támadások ellen.
Eltávolítható Media és USB szkennelés
A MetaDefender Kiosk™ alkalmazást a MetaDefender Kiosk alkalmazás segítségével telepítették azokon a belépési pontokon, ahol jellemzően cserélhető adathordozókat használnak. Ezeknek a MetaDefender Kiosk alkalmazással ellátott beolvasóállomásoknak a telepítése biztosította, hogy a bank rendszereibe hordozható adathordozóról belépő minden fájl kényelmesen és megbízhatóan beolvasható legyen.
Végrehajtható szkennelési eljárás
Annak biztosításához, hogy a cserélhető adathordozókról származó összes fájlt megfelelően ellenőrizzék és megtisztítsák, szükség volt egy kényszerítő ellenőrzési technológiára. Ennek következtében elengedhetetlenül szükséges lett az MetaDefender Endpoint Validation bevezetése az összes alkalmazotti végponton, mivel ez segített biztosítani, hogy az összes adatot először az MetaDefender Kiosk ellenőrizze. Ezenkívül segített felismerni és blokkolni a USB meghajtókat, amelyek HID-ként (emberi interfész eszközök), például billentyűzetként álcázták magukat.
Webhely fájl szkennelés
A bank webportáljára ( MetaDefender ) feltöltött fájlok biztonságának garantálása érdekében egy fordított proxy segítségével telepítették azICAP Server™ rendszert. Ez a konfiguráció lehetővé tette az összes bejövő fájl hatékony és skálázható ellenőrzését és tisztítását a hálózati peremterületen, még mielőtt azok elérték volna a bank belső szervereit.
Biztonságos fájlátvitel
MetaDefender ,Kiosk , MetaDefender ,ICAP ésServer rendszerek bevezetésével szükségessé vált egy biztonságos, felügyelt fájlátviteli mechanizmus. A MetaDefender ,Managed File Transfer ( MFT)™ zökkenőmentes integrációja mind a MetaDefender ,Kiosk , mind a MetaDefender ,ICAP szerverrel pótolta ezt a hiányosságot, és további védelmi réteget biztosított.
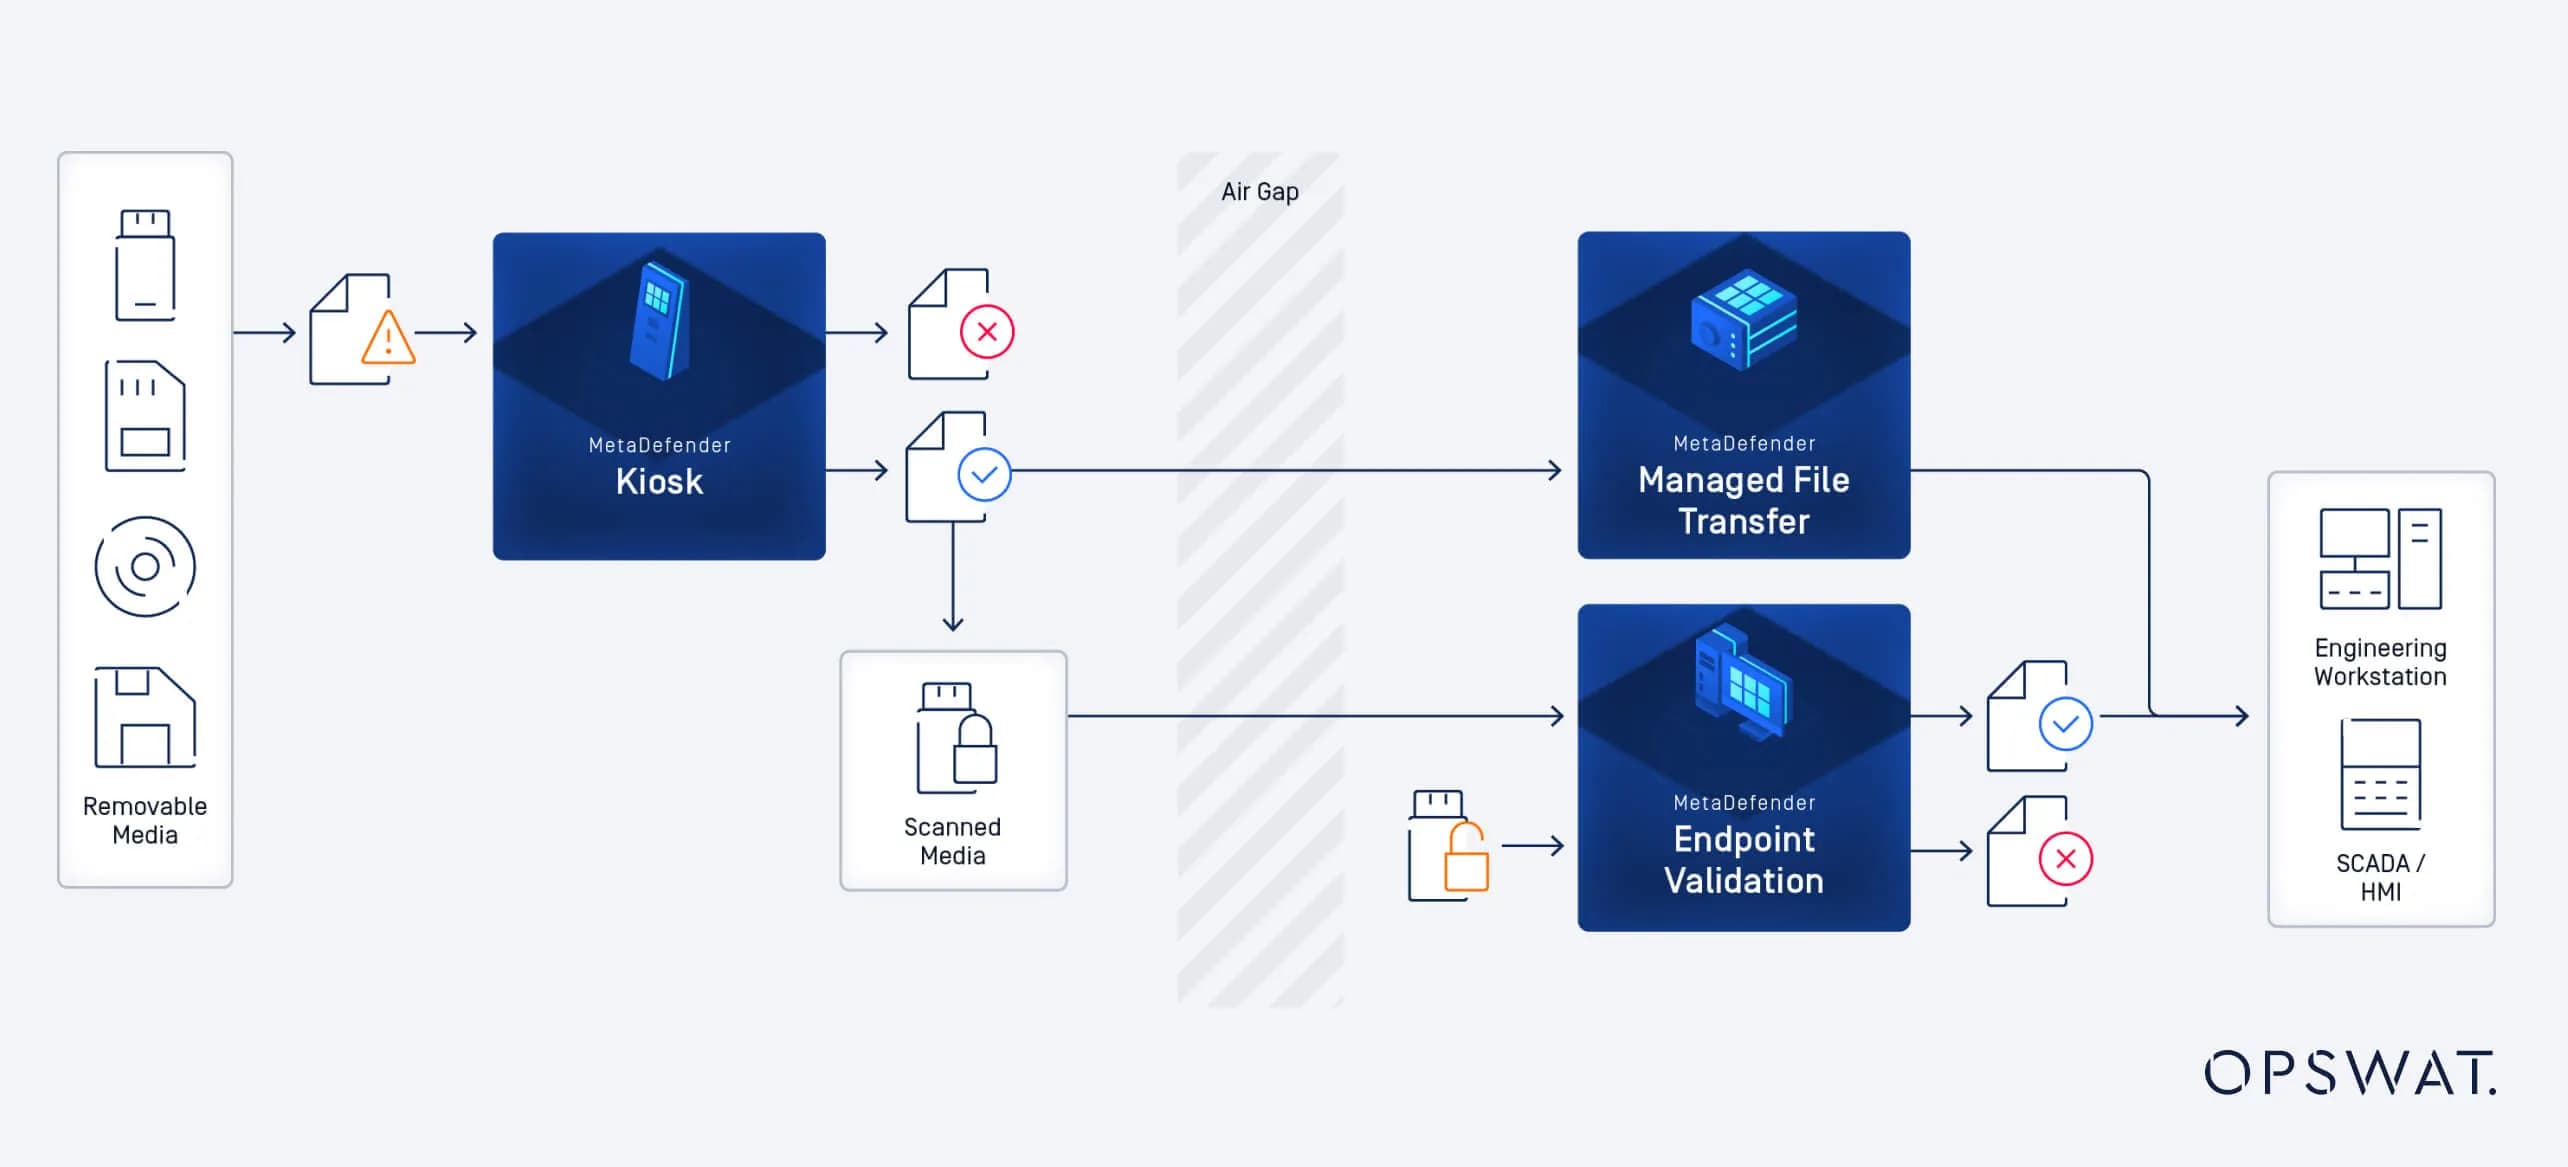
KioskMetaDefender Kiosk, amelyetManaged File Transfer MetaDefender Managed File Transfer MFT) ésEndpoint MetaDefender Endpoint támogat, megkönnyítette alkalmazottaink számára USB biztonságos átvitelét. Sikeresen megszüntettük ezt a behatolási pontot, amelyen keresztül a fájlokban terjedő rosszindulatú programok bejutottak védett környezeteinkbe.
IT üzemeltetési igazgató
Többszintű biztonság a modern banki szolgáltatásokhoz
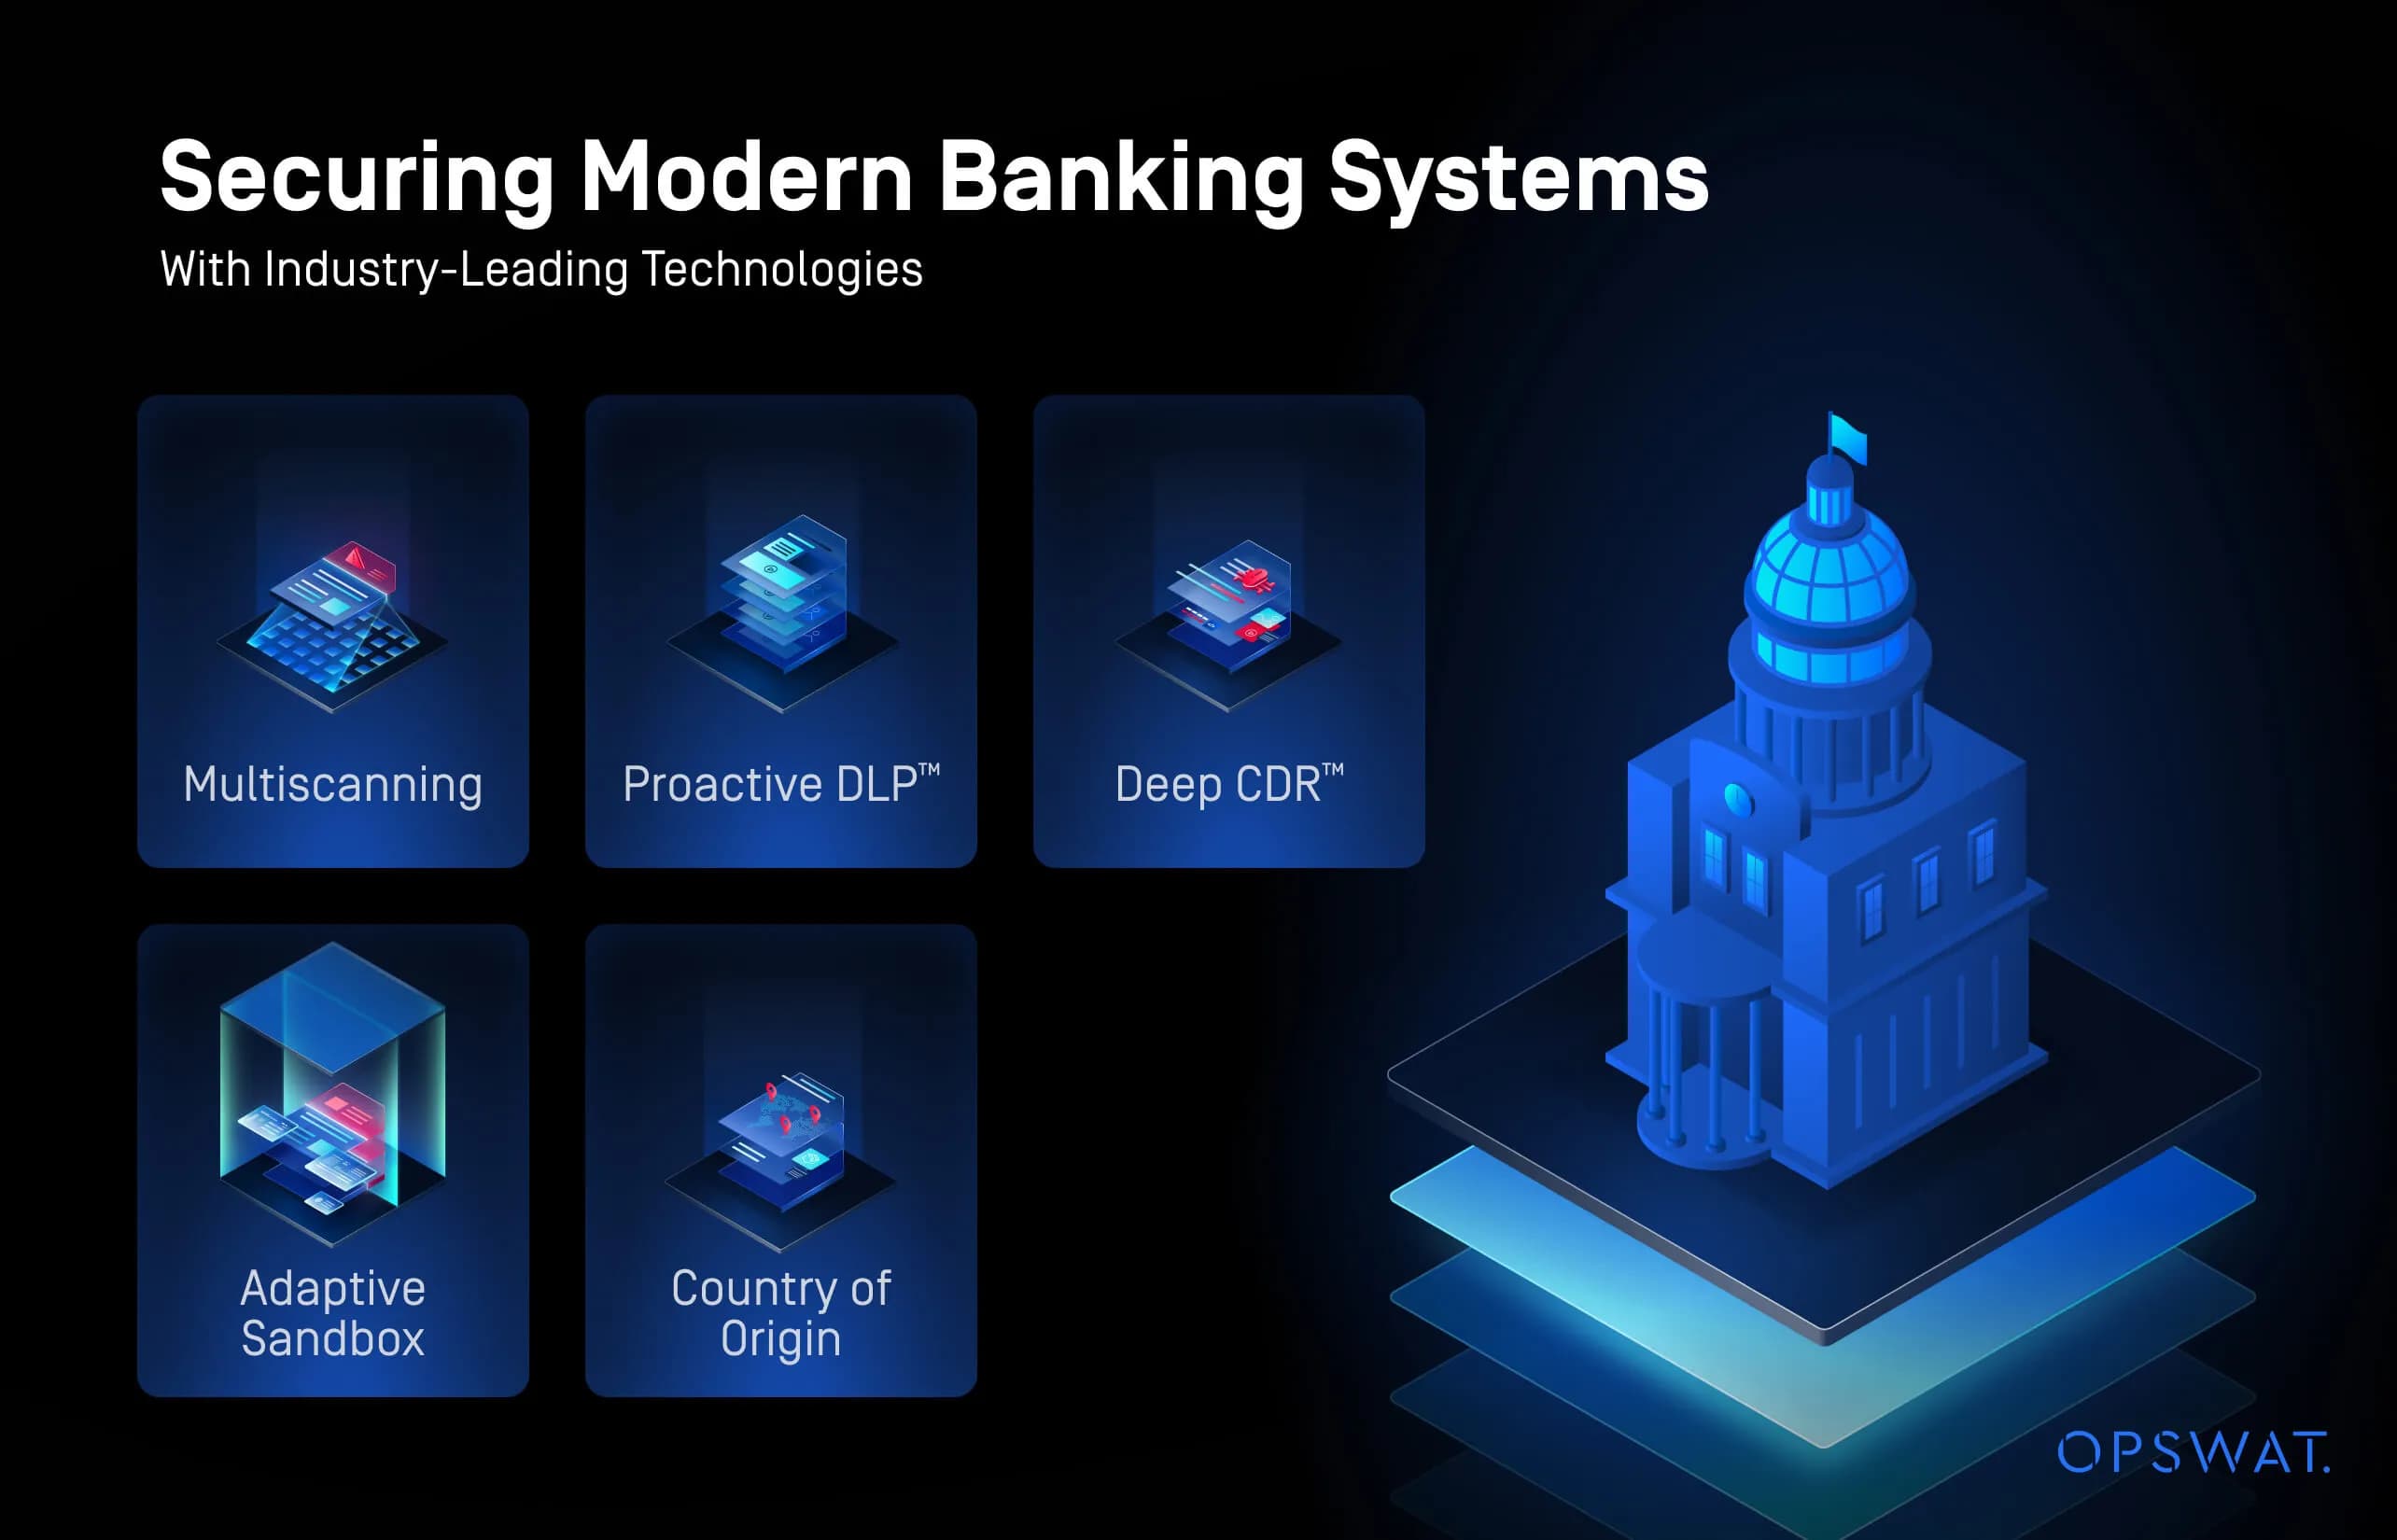
A dél-ázsiai bank rendszerkörnyezetében bevezetett megoldások között 12 víruskereső motor szerepelt, amelyekről bebizonyosodott, hogy akár 92,3%-os rosszindulatú programok felismerési arányt is elérnek. A bevezetett megoldásokban szereplő technológiák a rosszindulatú programok felismerési arányán túl is hozzájárultak a védelem fokozásához; ilyenek például a Deep CDR™ technológia, amely a fájlok használhatóságának megőrzése mellett megtisztítja és helyreállítja azokat, valamint a Proactive DLP™, amely megakadályozza a potenciális adatbiztonsági incidenseket, továbbá Adaptive Sandbox , amely ellenőrzött környezetben futtatja és elemzi a rosszindulatú programokat, valamint a származási ország felismerése, amely támogatja és biztosítja a szabályozási előírások betartását. A több szkennelőmotor magas felismerési arányának és ezeknek a technológiáknak a kombinációjával a bank közel 100%-os felismerési arányt tudott elérni.
Secure fájlfeltöltés
MetaDefender ICAP Server lehetővé tette a bank weboldalán keresztül feltöltött összes fájl hatékony és alapos feldolgozását. A több mint 180 támogatott fájltípusnak köszönhetően ezek a fájlok mostantól garantáltan biztonságosan használhatók, mielőtt a bank rendszereibe kerülnének és letölthetővé válnának.
Kényszerített eltávolítható Media védelme
A MetaDefender Kiosk telepítésével, amelyet a MetaDefender Endpoint Validation támogat, a bank mostantól több érintkezési ponton is ellenőrizheti az adatáramlást. A vizsgálat állapotának és az észlelt potenciális fenyegetéseknek a kezelése és nyomon követése a webalapú MetaDefender Kiosk Management Console-ból történik.
Számos megoldást kipróbáltunk már a rendszereink védelmére a külső, fájlokon keresztül terjedő fenyegetésekkel szemben, de nehezen találtunk olyat, amely nemcsak biztonságos, hanem skálázható és hatékony is lenne. Az ICAP integrációja az Adaptive Sandbox funkciójával megoldotta ezt a problémát. Az Adaptive Sandbox kiszűri a rosszindulatú kódokat, és megakadályozza, hogy azok aktiválódjanak a rendszereinken.
Vezető kiberbiztonsági szakértő
Frissítse kritikus hálózati védelmét
Az OPSWATintegrált megoldásai védik az érzékeny IT- és OT-eszközöket a kibertámadásoktól, valamint biztosítják az üzemeltetés folyamatosságát és a jogszabályoknak való megfelelést. Ha többet szeretne megtudni az OPSWAT megoldásairól és arról, hogy azok hogyan védhetik meg kritikus infrastruktúrahálózatát, lépjen kapcsolatba még ma egy szakértővel.