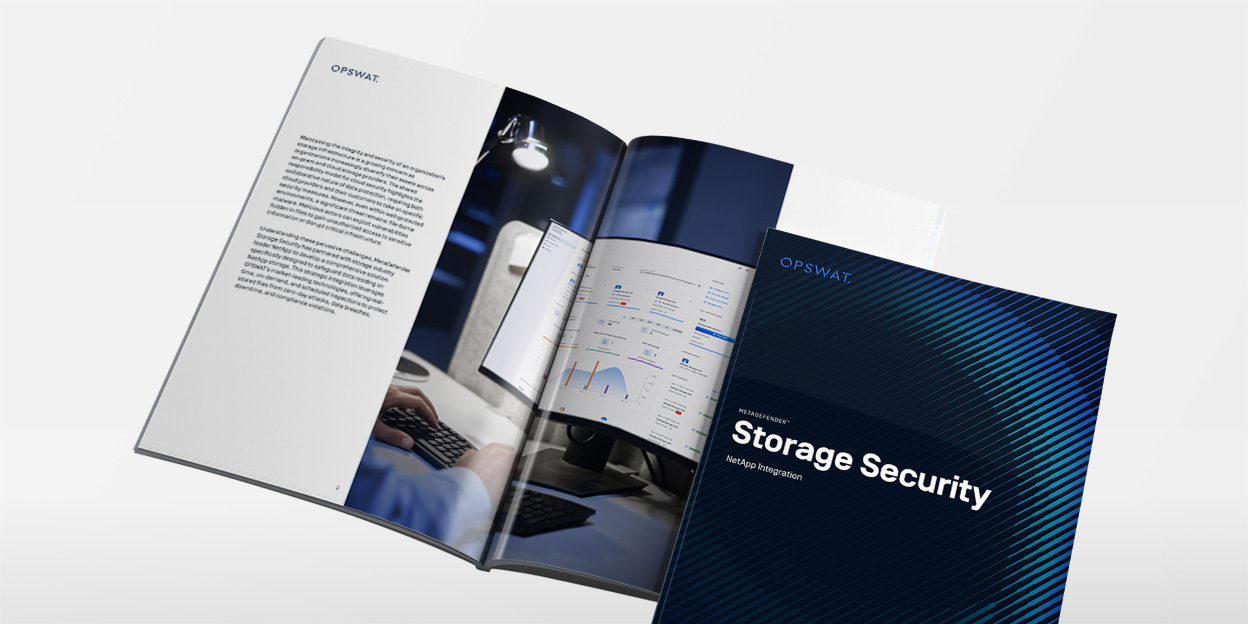
Tudjon meg többet Benny Czarny „Cybersecurity Upside Down” című könyvéről

Bővebben
A nem angol nyelvű oldalak fordításokhoz AI-t használunk, és bár törekszünk a pontosságra, nem biztos, hogy mindig 100%-os az eredmény. Megértését nagyra értékeljük.
MetaDefender™ Storage Security

Többszintű biztonság
a vállalati tárolórendszeréhez

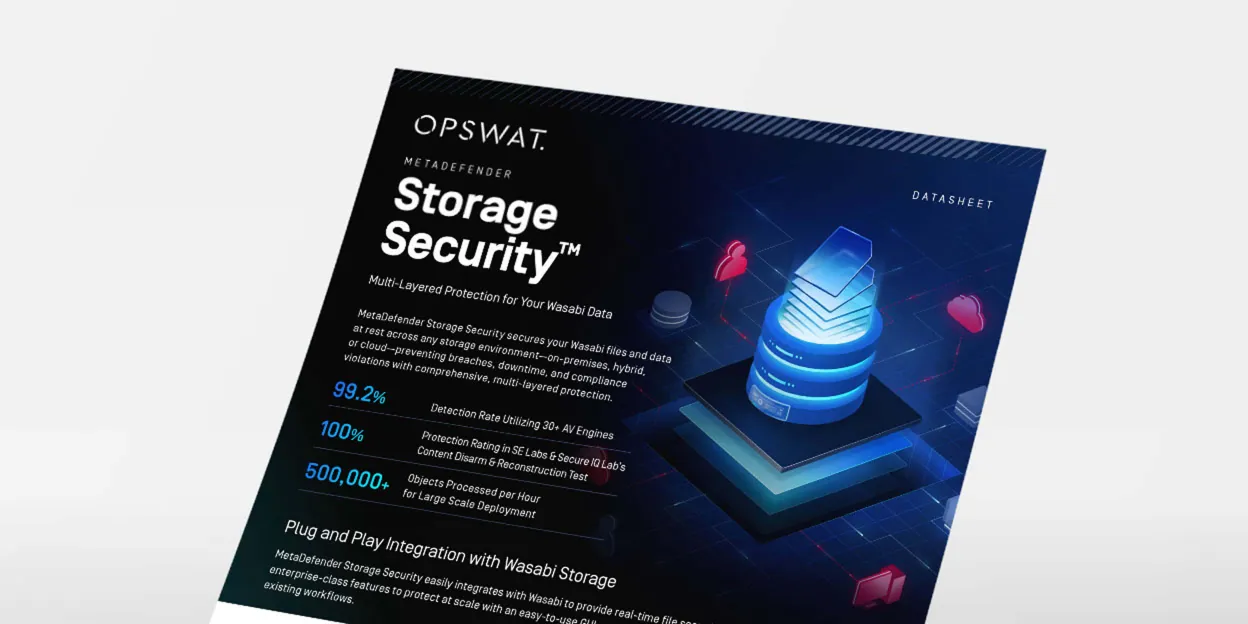
Védje helyszíni, hibrid és felhőalapú tárolóit egy biztonságos adattárolási megoldással, amelynek célja az adatbiztonsági incidensek megelőzése, az üzemszünetek minimalizálása, valamint a szabályozási előírásoknak való megfelelés támogatása.

  • A szabályozási követelményeknek való megfelelésre való felkészültség
  • Széles körű tárolási lefedettség
  • Többrétegű védelem
MetaDefender Storage Security

Az OPSWAT megbízik

0
Ügyfelek világszerte
0
Technológiai partnerek
0
Endpoint tanúsítvány. Tagok
  • Emerson logó
  • Abdi Ibrahim logó
  • A Zendesk logója
  • A Swiss Re logója
  • A Ping Identity logója
  • Oppd logó
  • A North Grid logója
  • Omnissa logó
  • A Luzerner Psychiatrie Ag logója
  • Muroran város logója
  • Az Llb Bank logója
  • Ivanti logó
  • A Hitachi Energy logója
  • A Hibob logója
  • Fuji város logója
  • A Hapool Insurance logója
  • A Fischer Bachar logója
  • Fast Track logó
  • Az Epam logója
  • A Dounreay logója
  • A Clalit logója
  • A Genesis logója
  • Indeed logó
  • Visana logó

Biztosítsa azokat a tárolóplatformokat, amelyekre vállalkozása támaszkodik
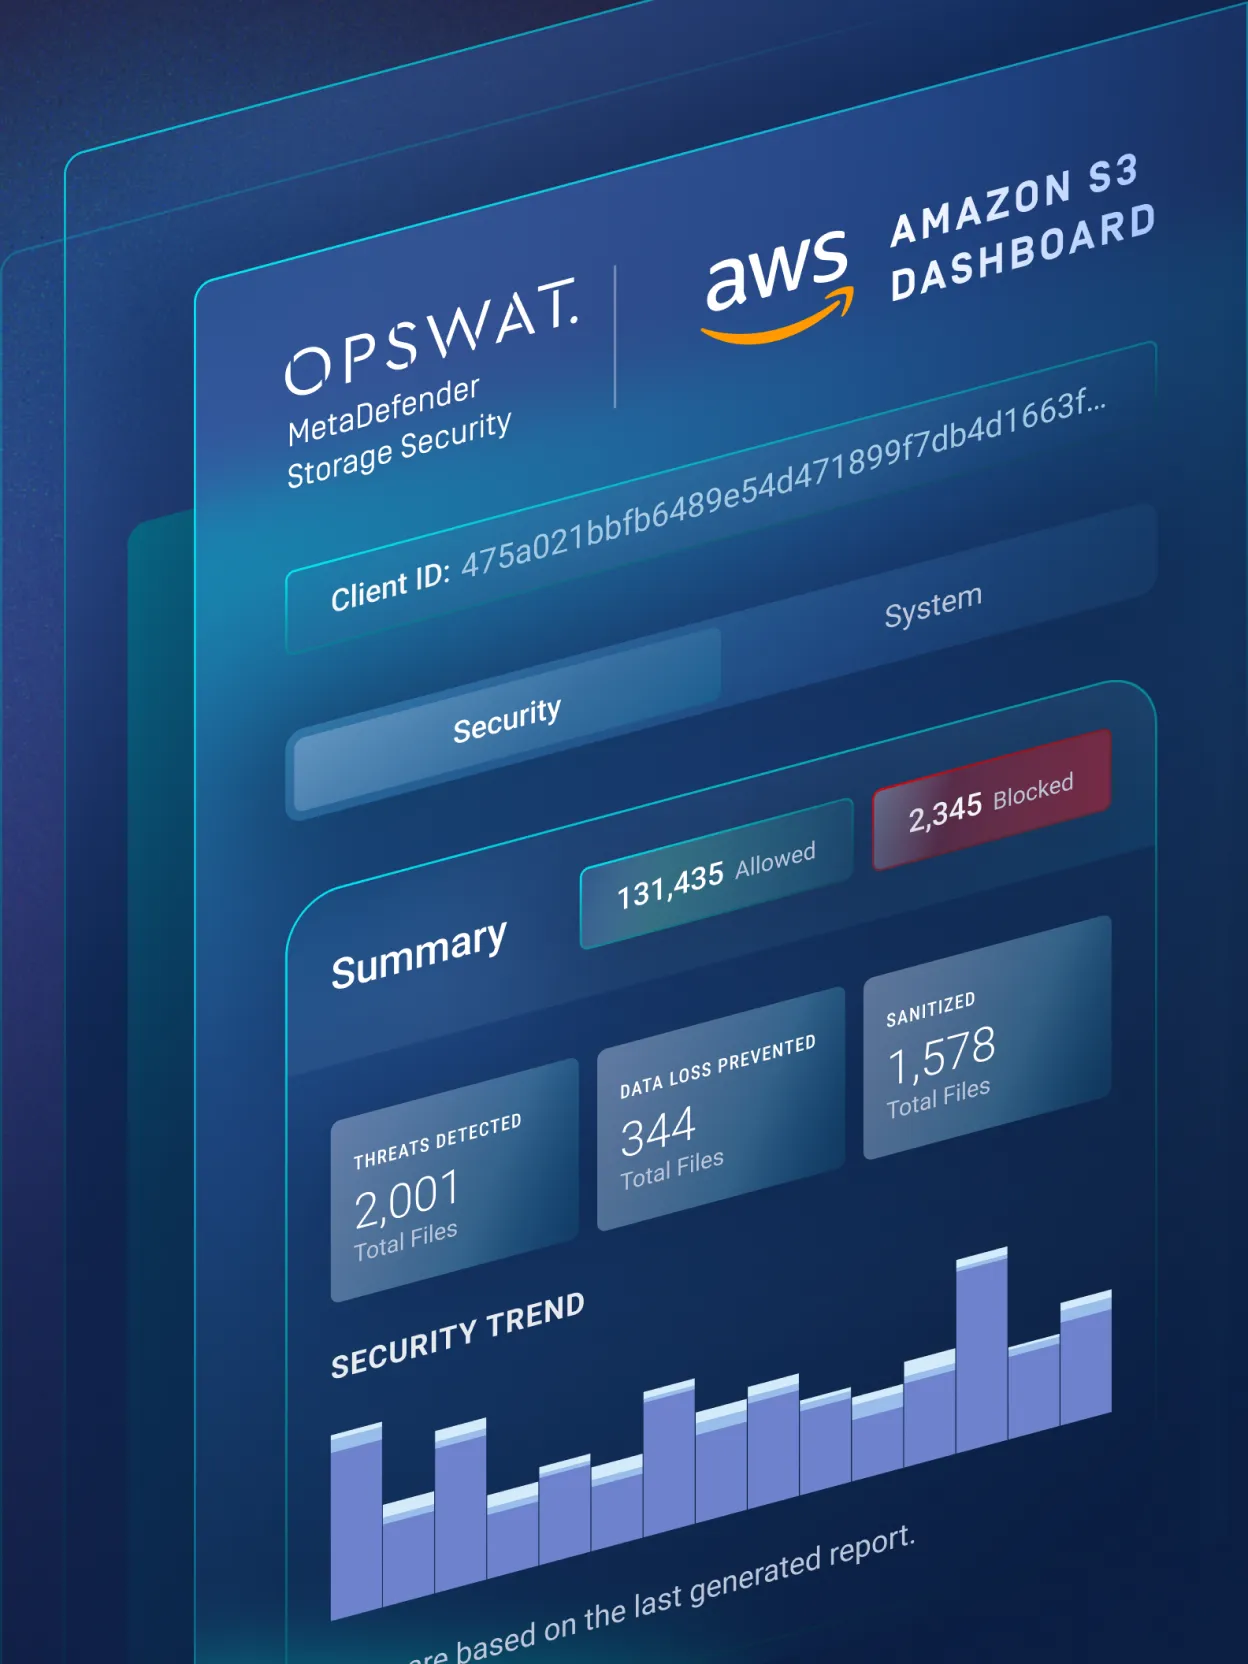
MetaDefender Storage Security

AWS S3

Az Amazon S3-ra feltöltött fájlok biztonságát automatizált vizsgálattal, fenyegetés-megelőzéssel és szabályalapú javító intézkedésekkel biztosíthatja.

MetaDefender Storage Security

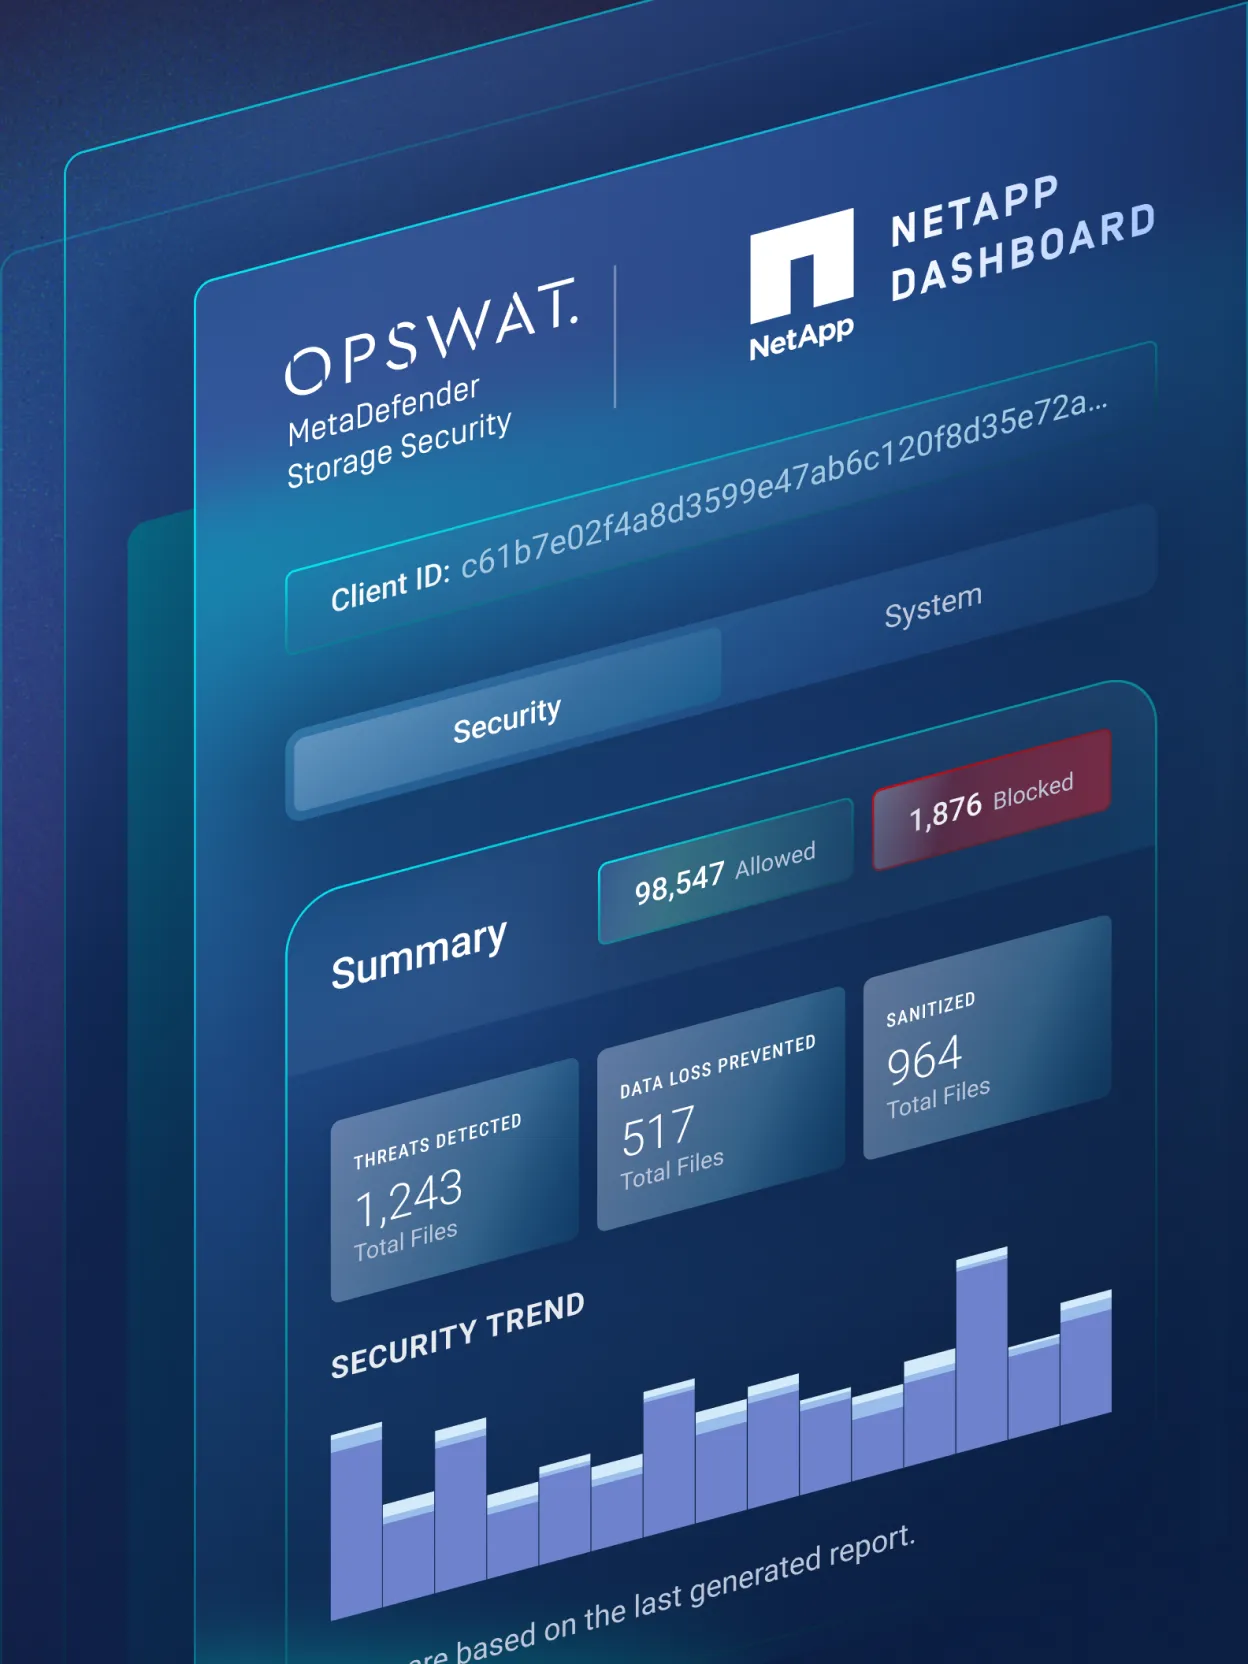
NetApp

Védje a NetApp tárolási környezeteit a rosszindulatú programoktól, az „ zero-day ” típusú fenyegetésektől és az adatbiztonsági incidensektől az integrált fájlbiztonsági megoldások segítségével.

MetaDefender Storage Security

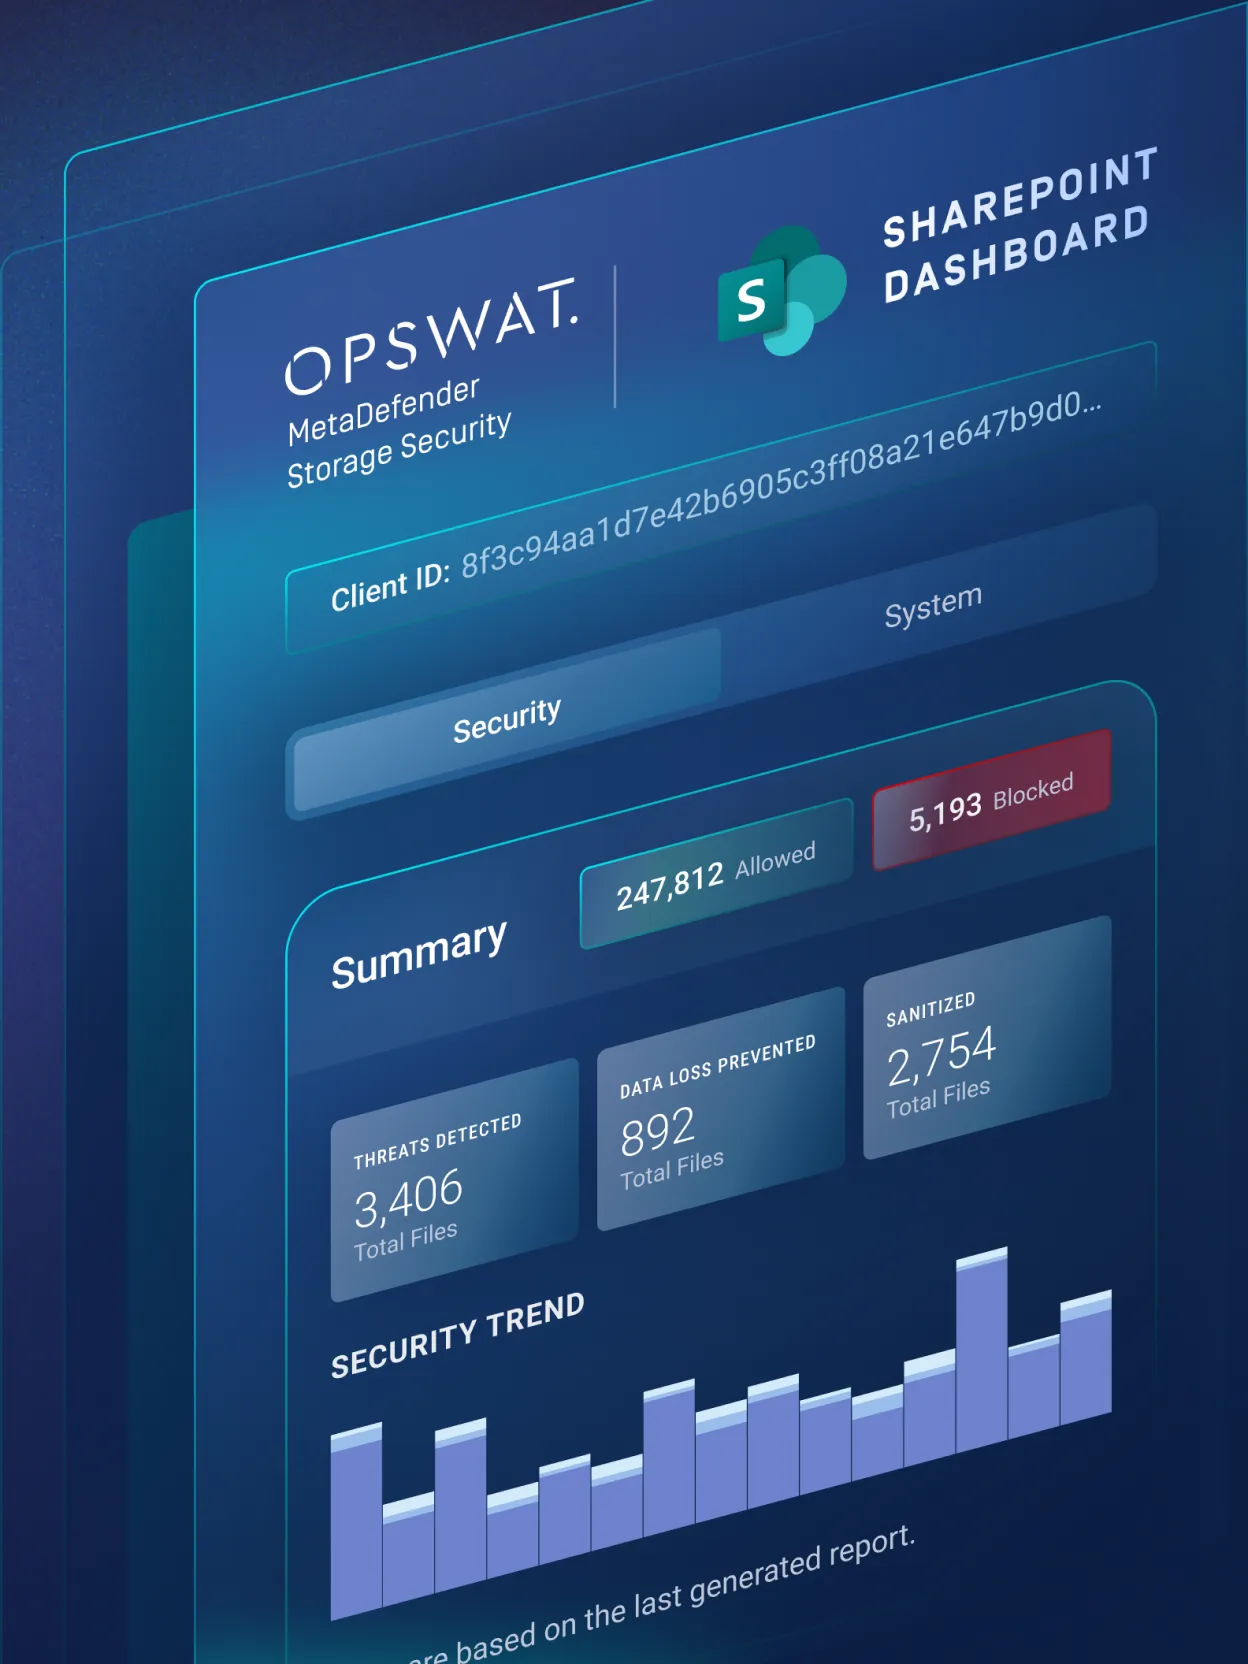
SharePoint

A SharePointban tárolt fájlok átvizsgálásával megakadályozható, hogy a rosszindulatú tartalmak elterjedjenek az együttműködési munkafolyamatokban.

A Storage Trust számára készült termék

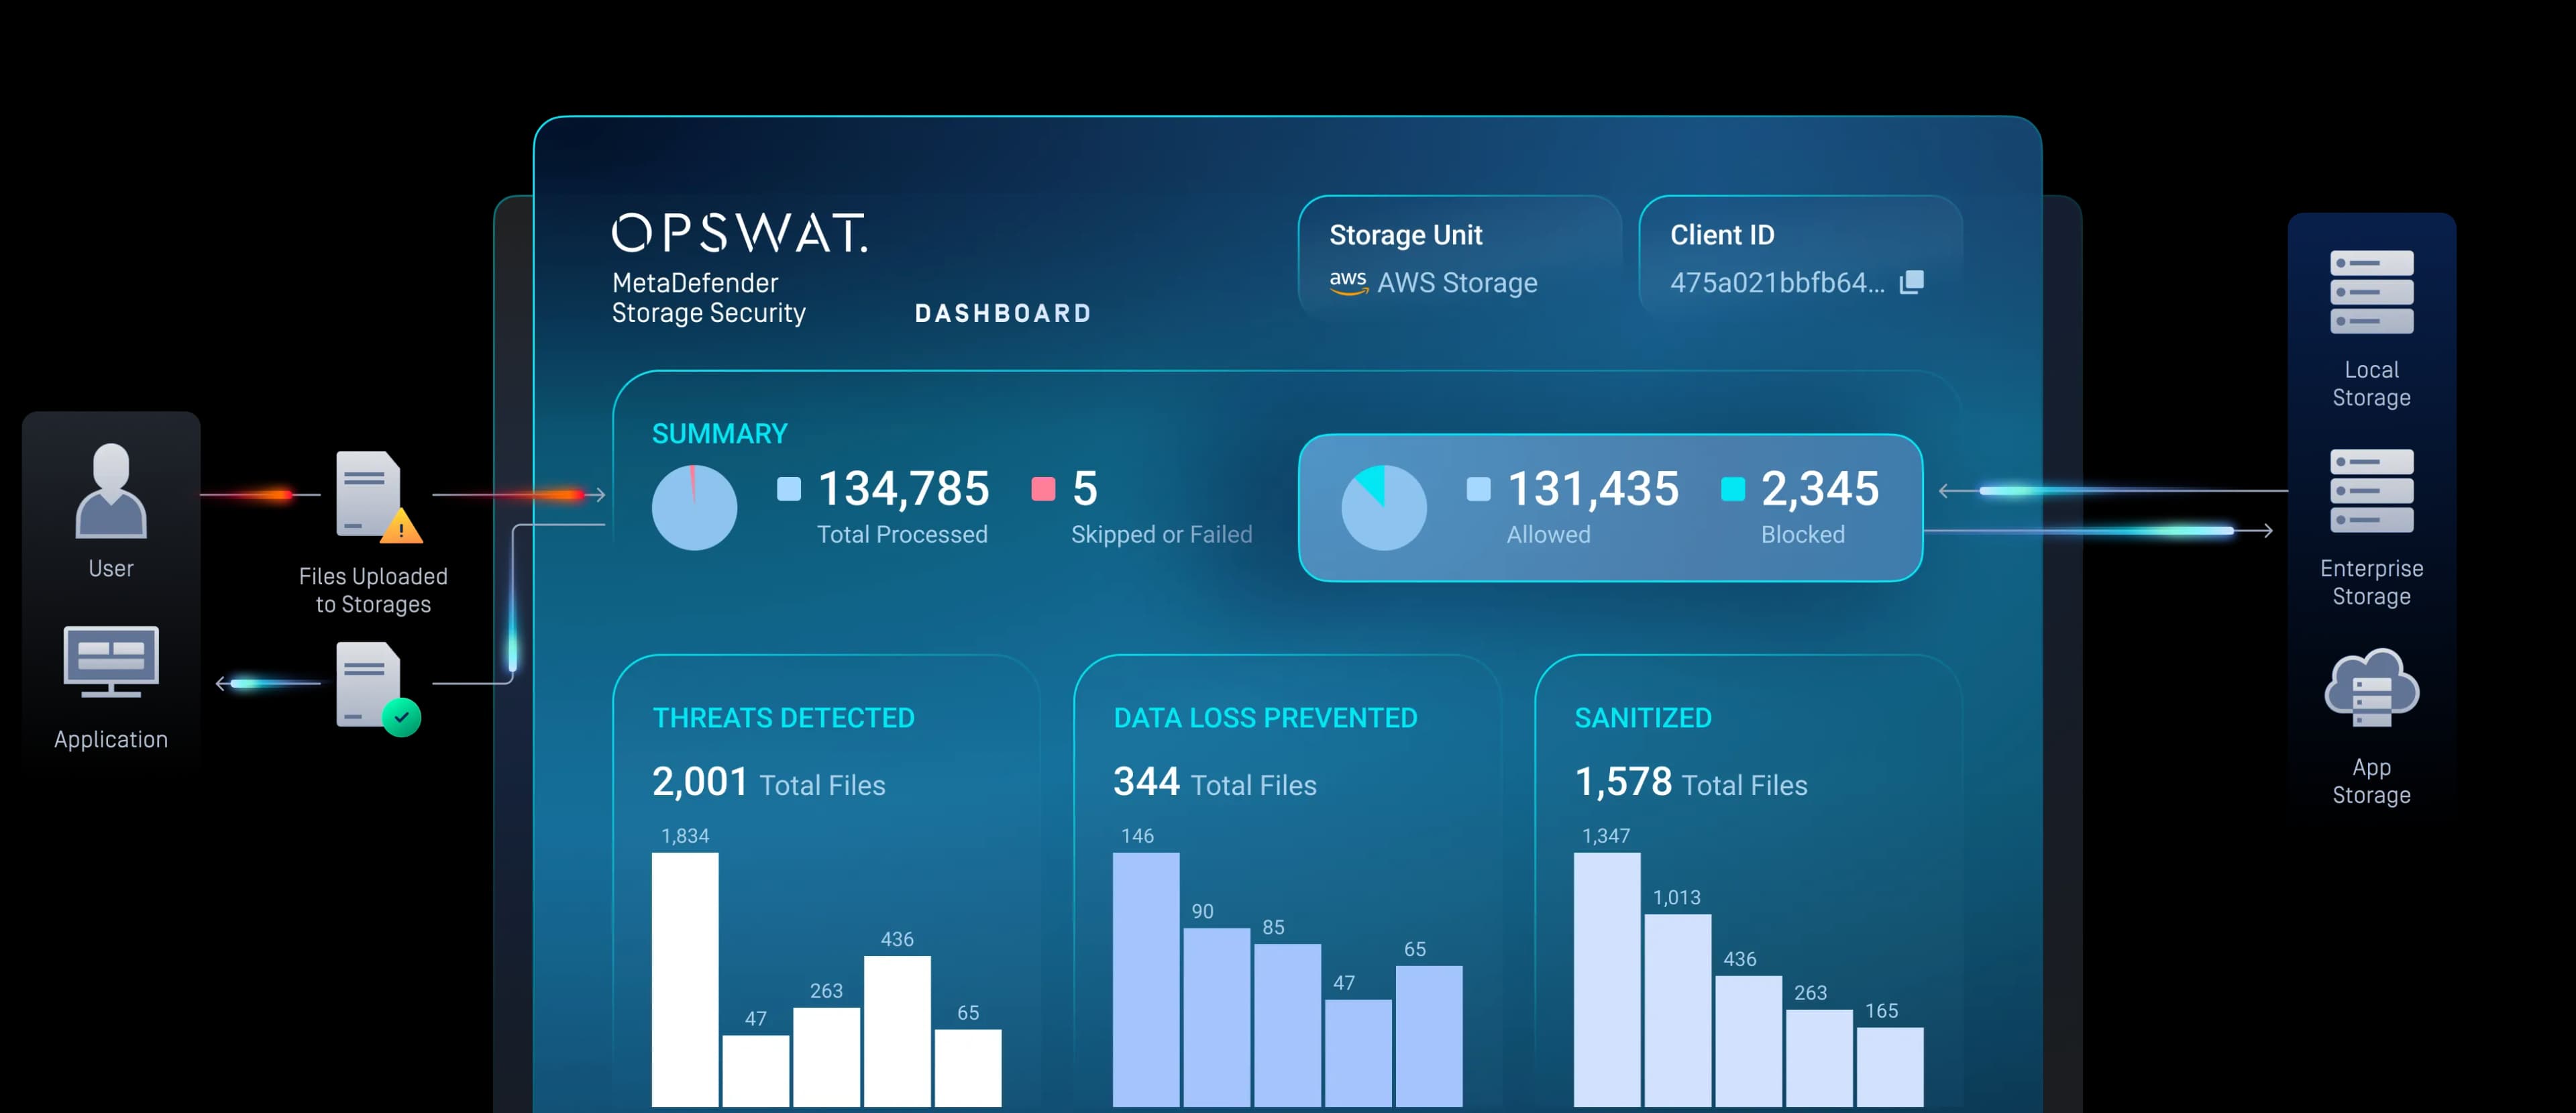
MetaDefender Storage Security Csatlakozik a meglévő tárolórendszeréhez, és valós időben, ütemezett módon vagy igény szerint ellenőrzi a fájlokat. A fájlokat a MetaDefender Core címre továbbítják, ahol a technológiák átvizsgálják, megtisztítják és értékelik azokat. Az eredmény alapján a MetaDefender Storage Security engedélyezi, megtisztítja, letiltja vagy karanténba helyezi a fájlt, és az eredményt nyilvántartásba veszi az ellenőrzés céljából.
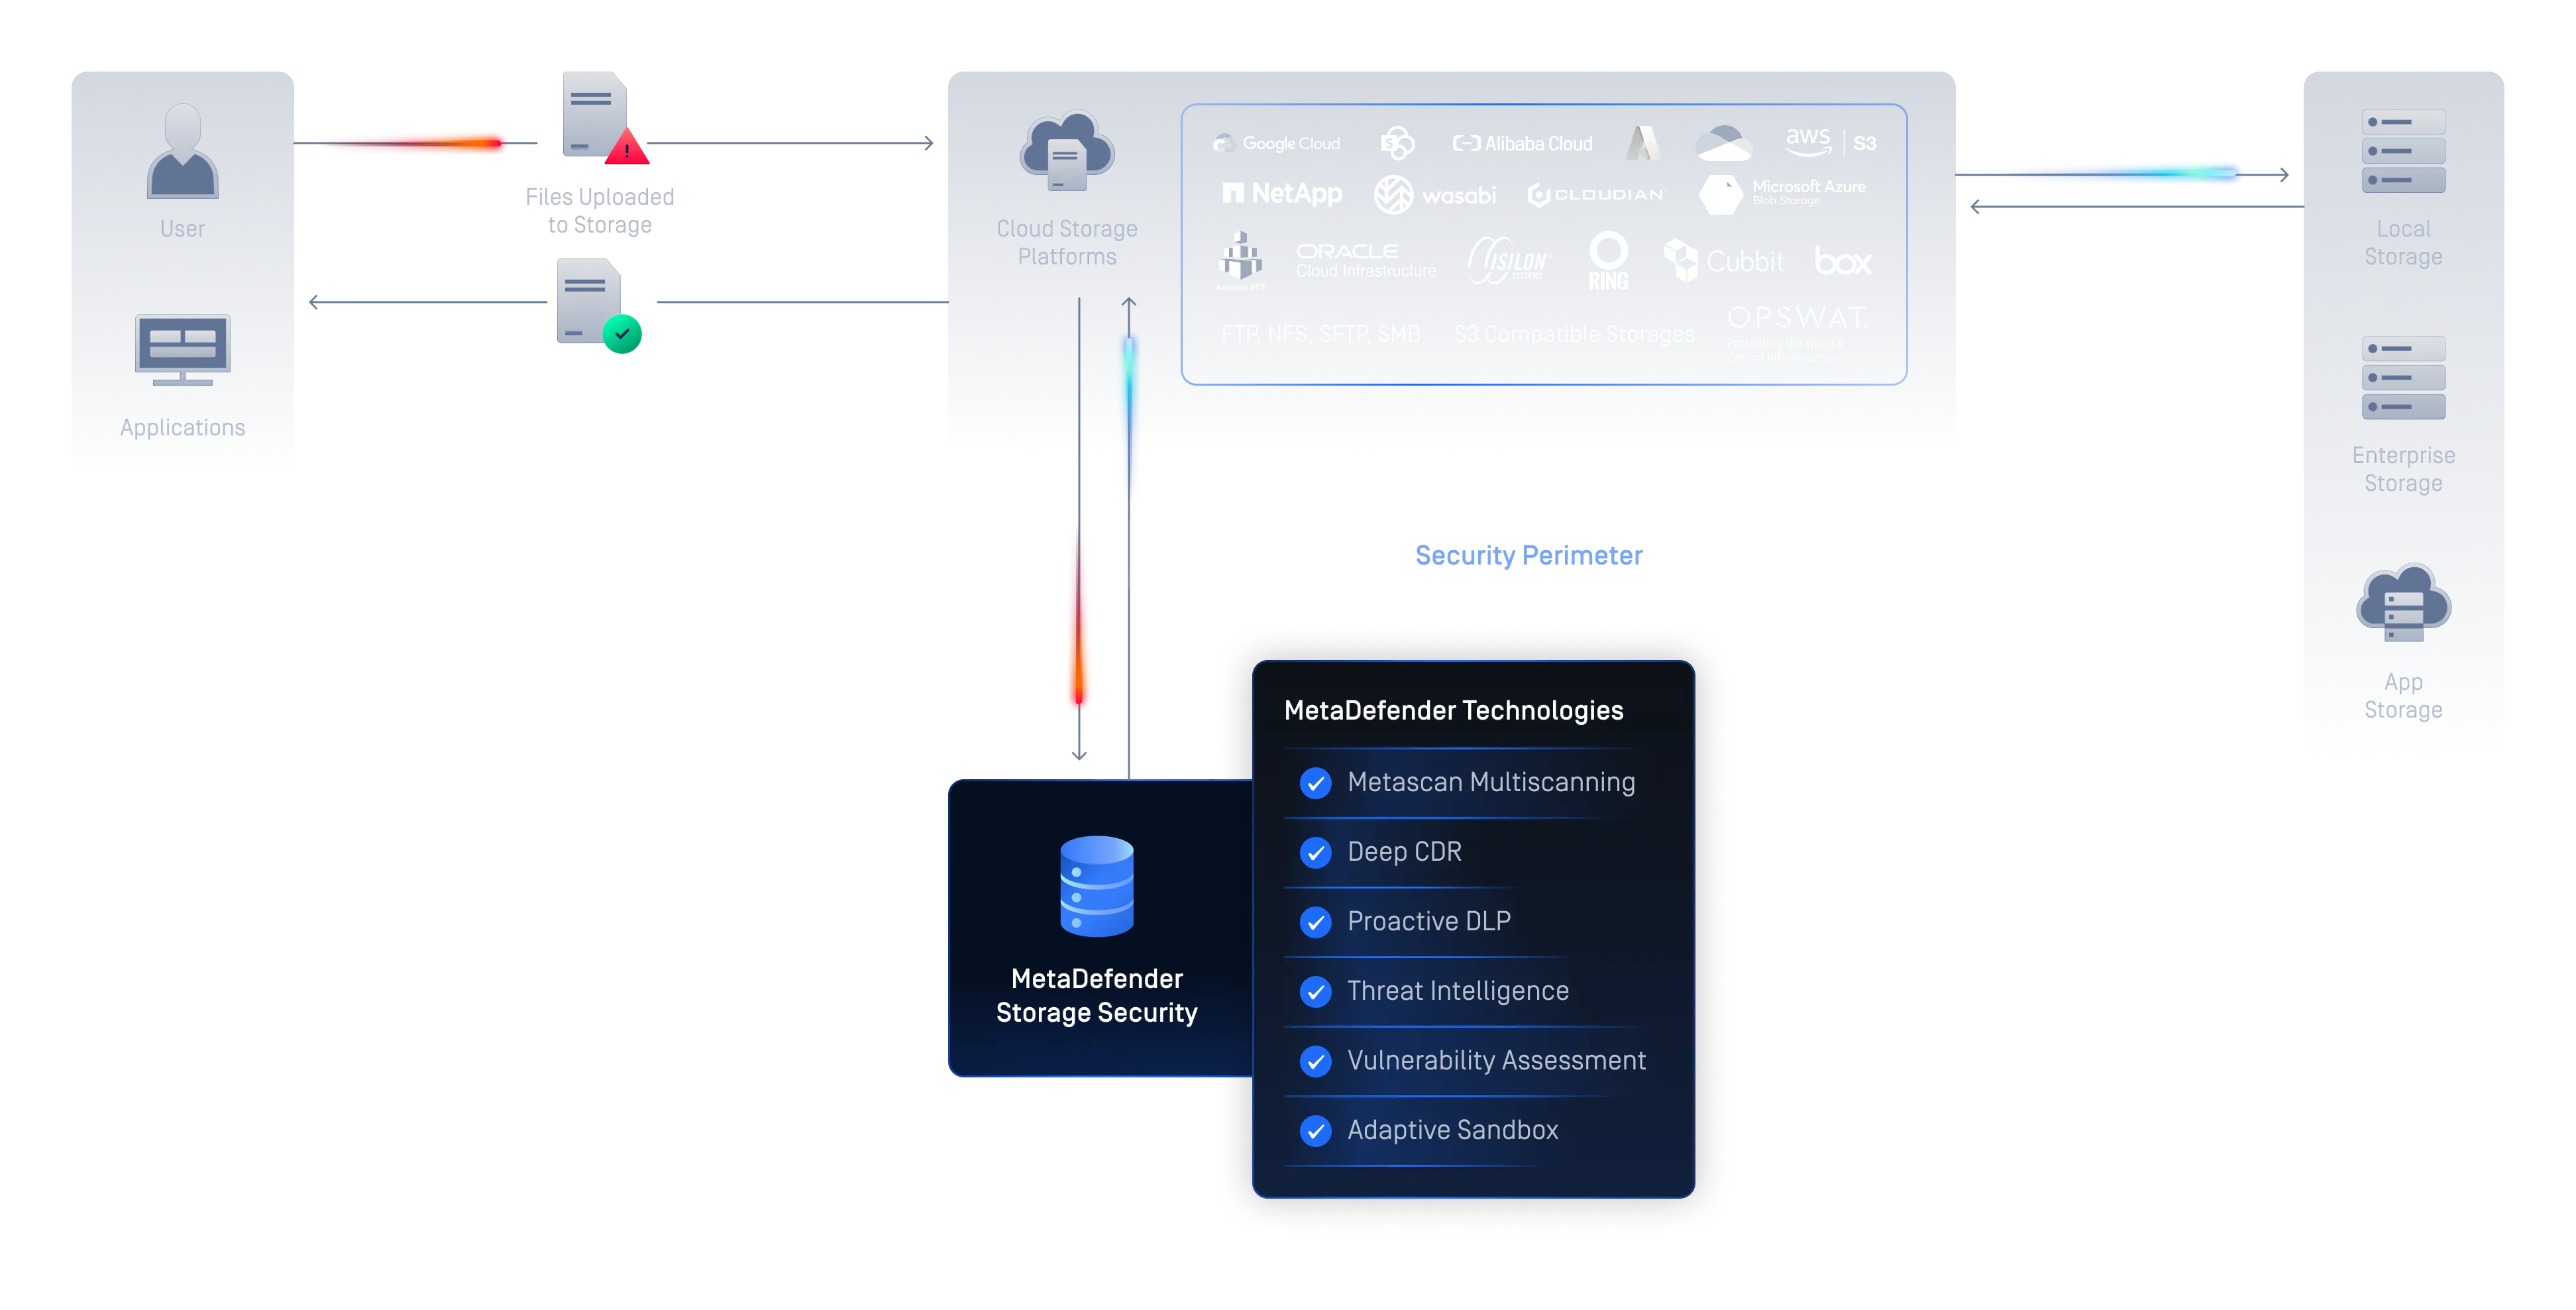
Védelem a vállalati adattárolás számára

Védje a tárolt fájlokat egy biztonságos adattárolási megoldással, amely megbízható védelmet nyújt a rosszindulatú programok és az adatok ellen mind a helyszíni, mind a felhőalapú tárolás esetén, így biztosítva a kritikus munkafolyamatok biztonságát.

All-in-One vállalati adatvédelmi platform a Storage Security

  • Valós idejű és folyamatos fenyegetésérzékelés és -megelőzés a helyi, hibrid és felhőkörnyezetekben. 
  • Védje magát a „ zero-day ” fenyegetések és a kifinomult támadások ellen a Metascan™ Multiscanning, a Deep CDR™ technológia és a Proactive DLP™ technológia segítségével; File-Based Vulnerability Assessment és Adaptive Sandbox
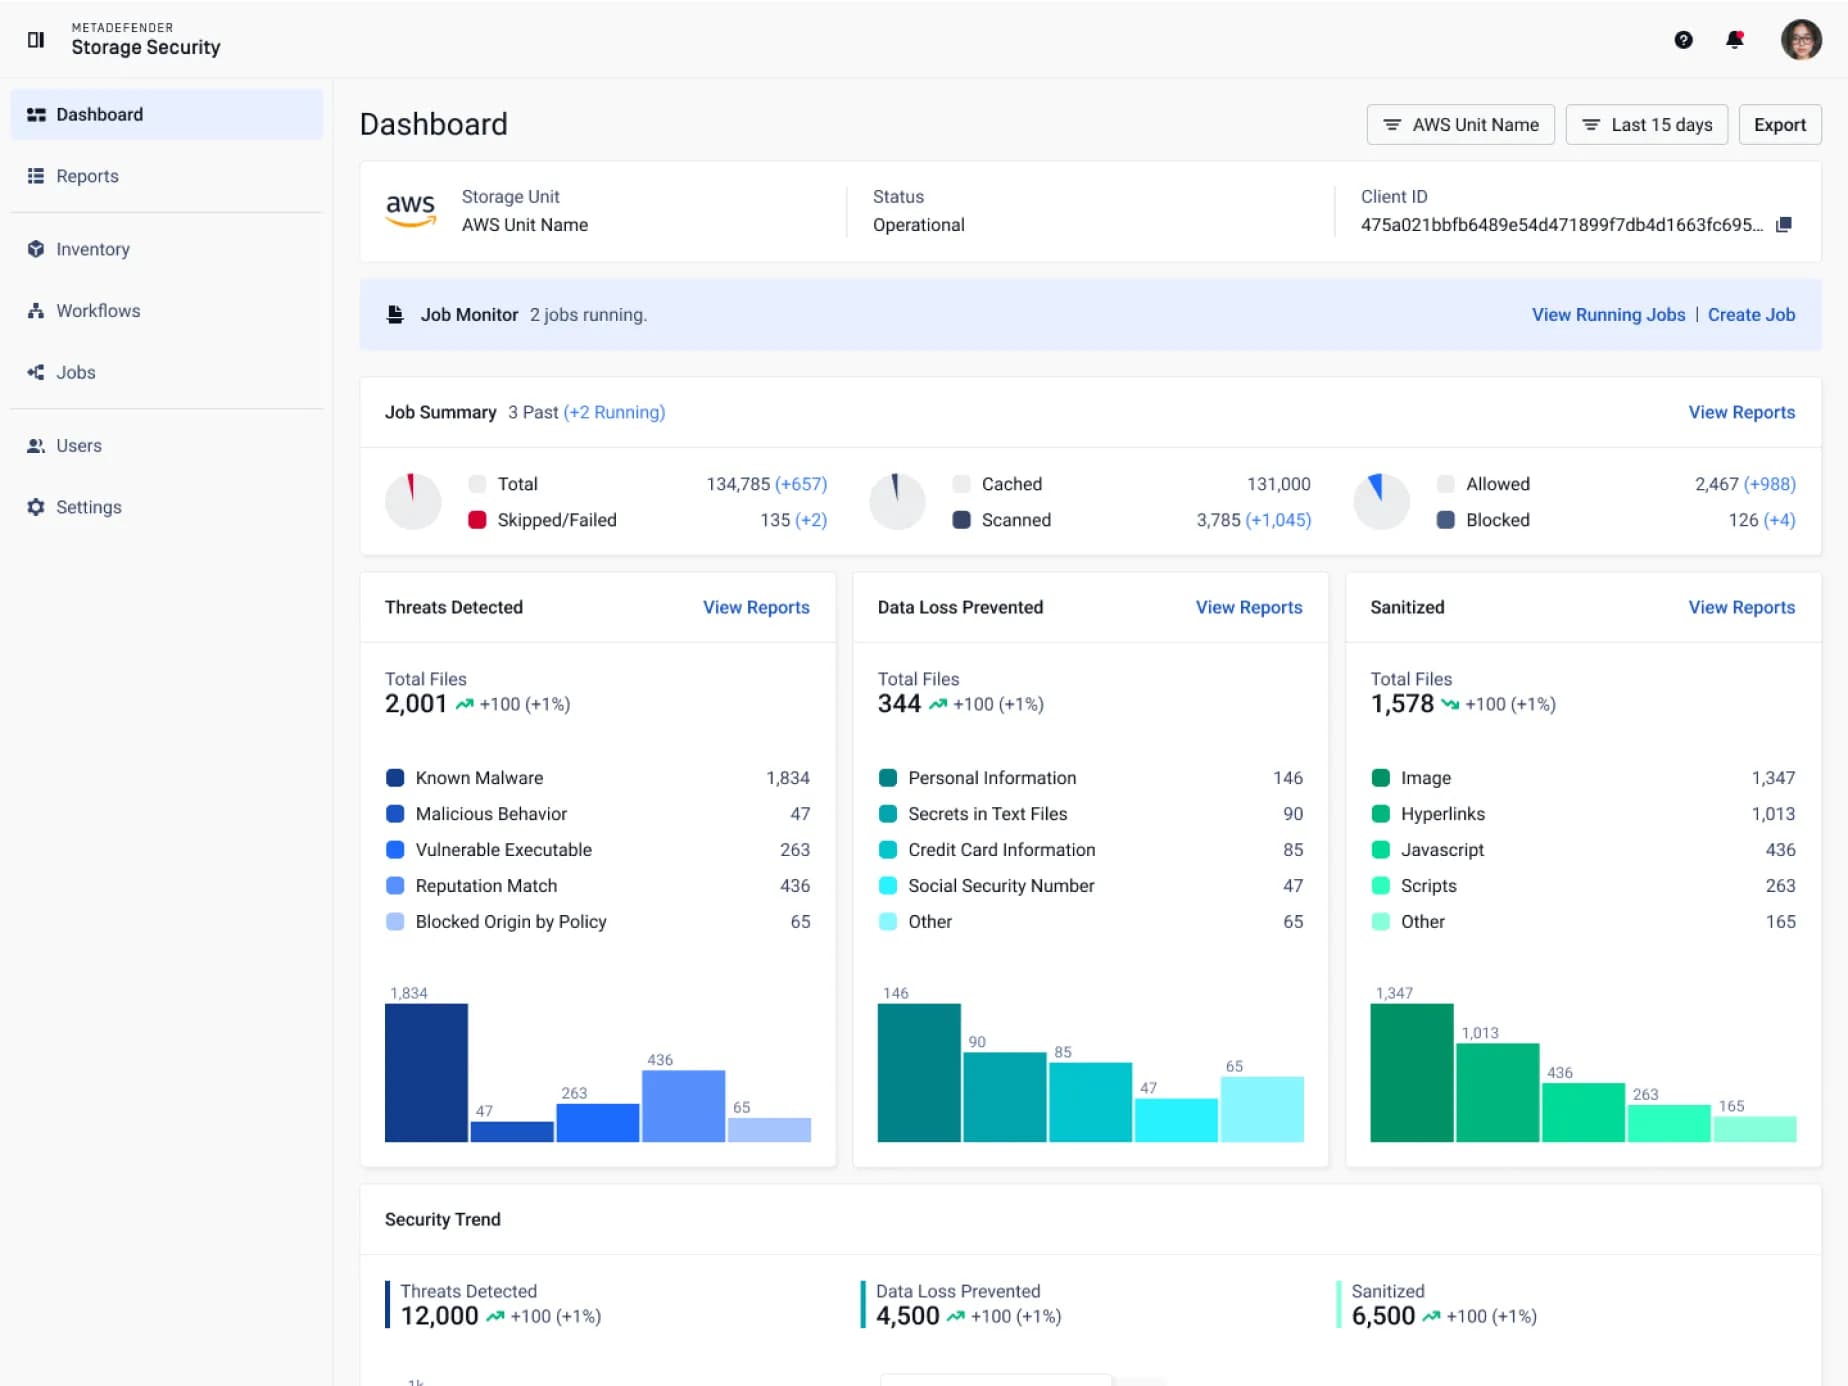
MetaDefender Storage Security

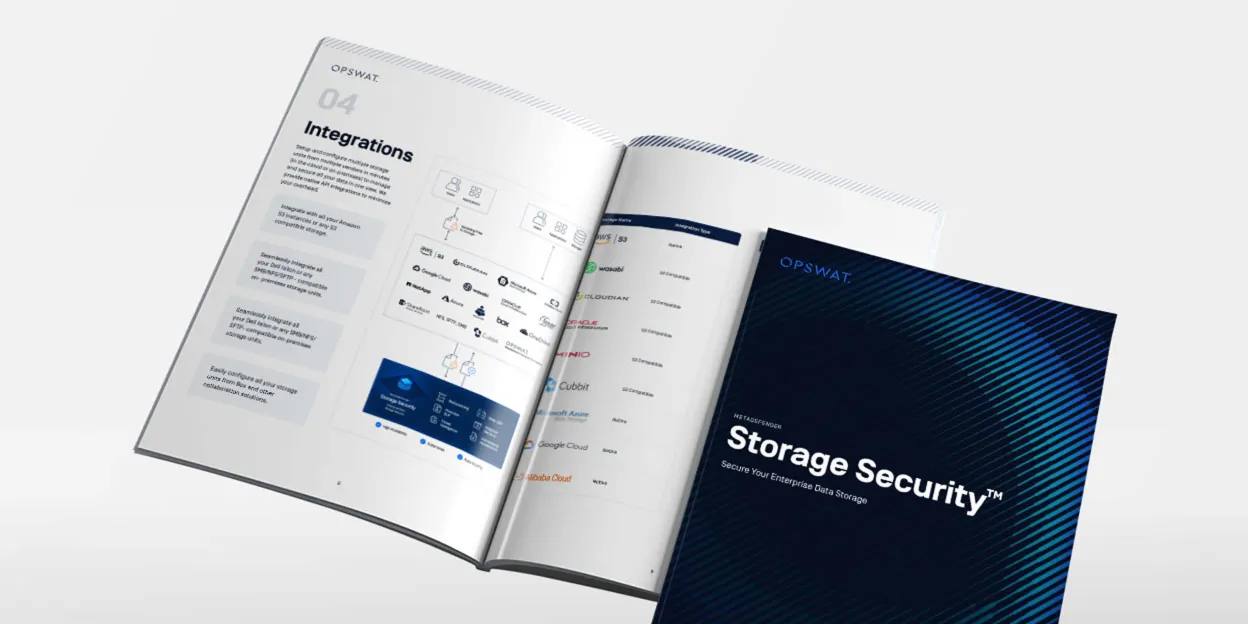
Könnyű integráció a vezető tárolási szolgáltatókkal és együttműködési platformokkal

  • A valós idejű, ütemezett és igény szerinti szkennelés zökkenőmentes integrálása különböző tárolási környezetekben - helyben, hibrid és felhőalapú -  
  • Zökkenőmentesen integrálható az Amazon S3, a SharePoint Online, az Azure, a NetApp, a Wasabi, a Scality RING… és bármely SMB/NFS/SFTP/FTP vagy S3-kompatibilis tárolóval
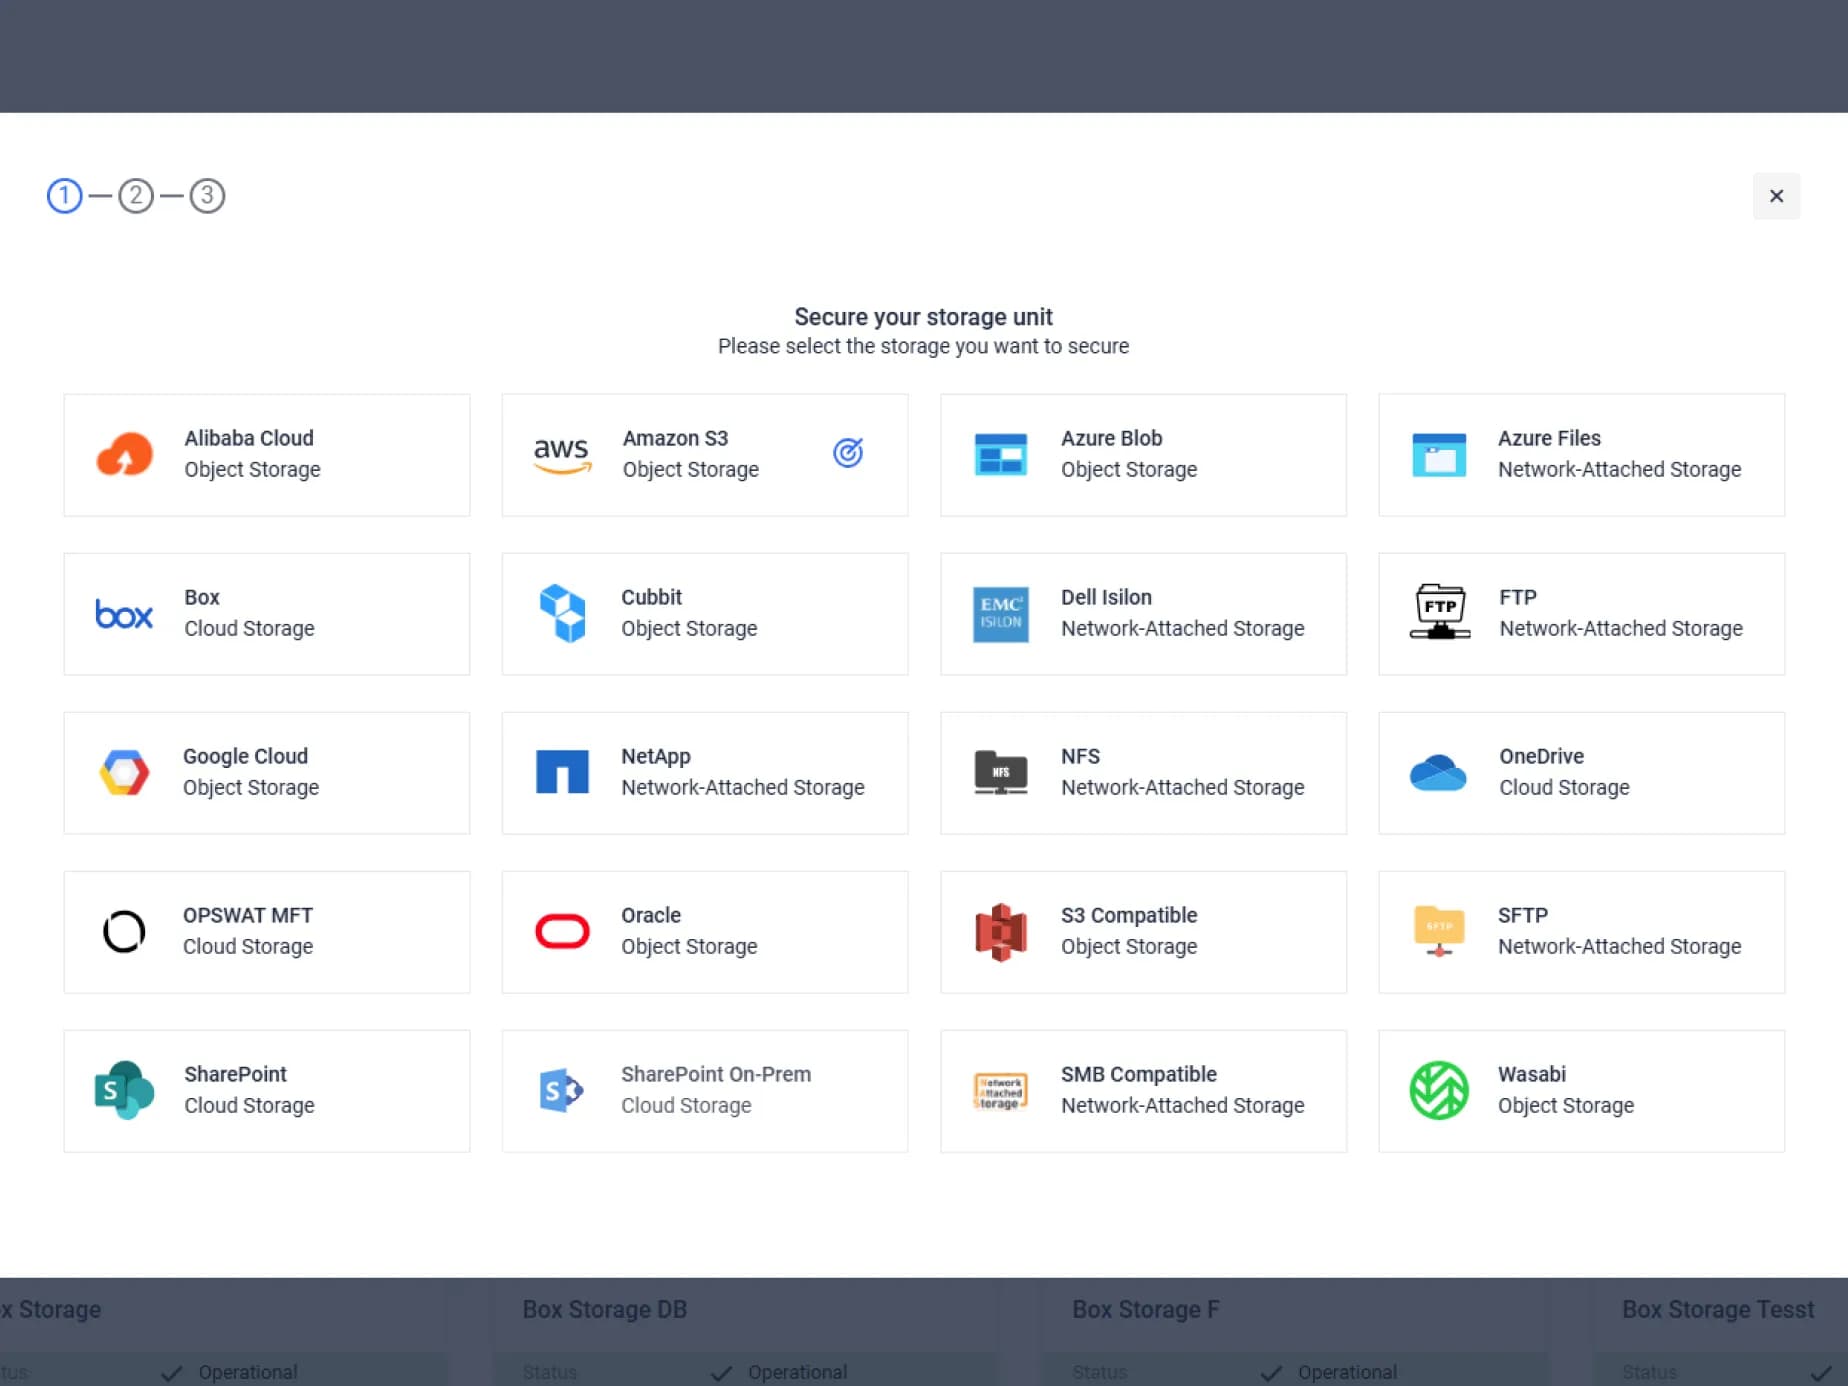
MetaDefender Storage Security

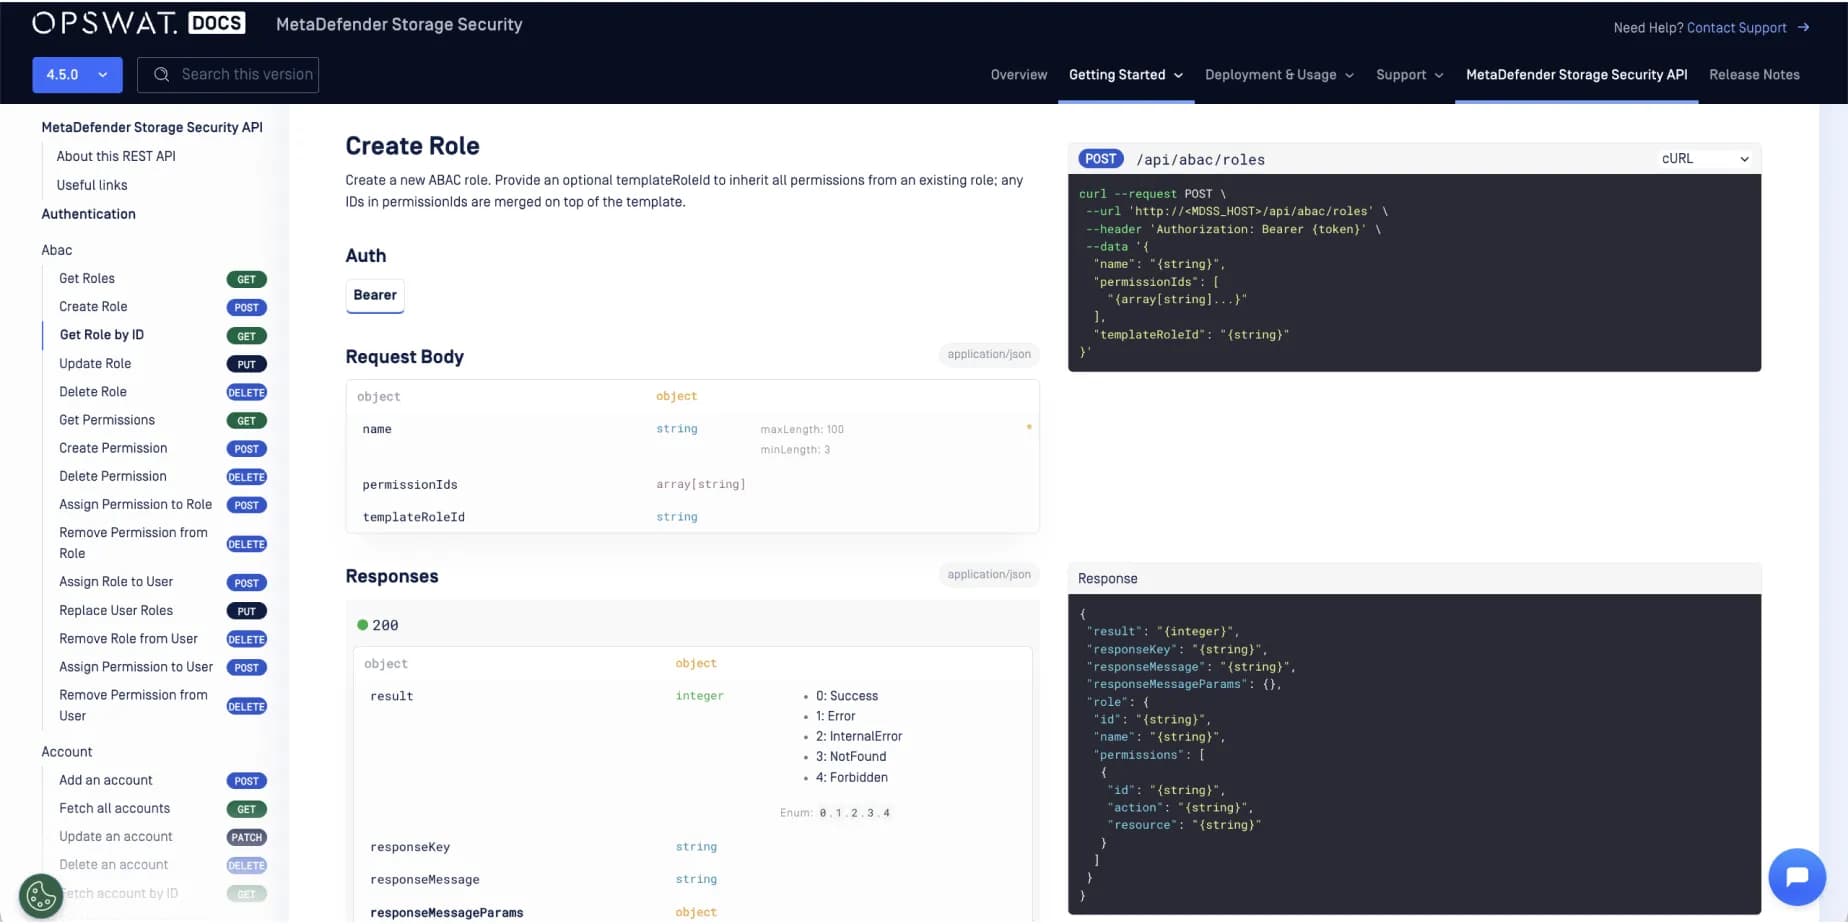
Gyors telepítés a meglévő infrastruktúrán belül

  • Telepítse a már üzemeltetett infrastruktúrába, virtuális gépekként, a Kubernetesre, vagy egy felhőalapú piactérről származó képfájlból
  • A vezérelt bevezető folyamat segítségével még aznap eljuthat az első tárolóegység csatlakoztatásától az első szkennelési eredményekig
  • Csatlakozzon a SIEM-hez és a meglévő munkafolyamatokhoz a webes felületen vagy a REST-en keresztül API
MetaDefender Storage Security

Automatizált fájl adatvédelmi ellenőrzések a szabályozási megfelelés érdekében

  • Testreszabhatja a szabályzatokat és a munkafolyamatokat, hogy megfeleljen a PCI DSS, a HIPAA, a GDPR és egyéb szabályozások szigorú követelményeinek
  • A szervezeten belüli adatbevitel, -áramlás és -kivitel felismerésével, blokkolásával, karanténba helyezésével és ellenőrzésével megelőzhető az érzékeny adatok elvesztése vagy kiszivárgása
MetaDefender Storage Security

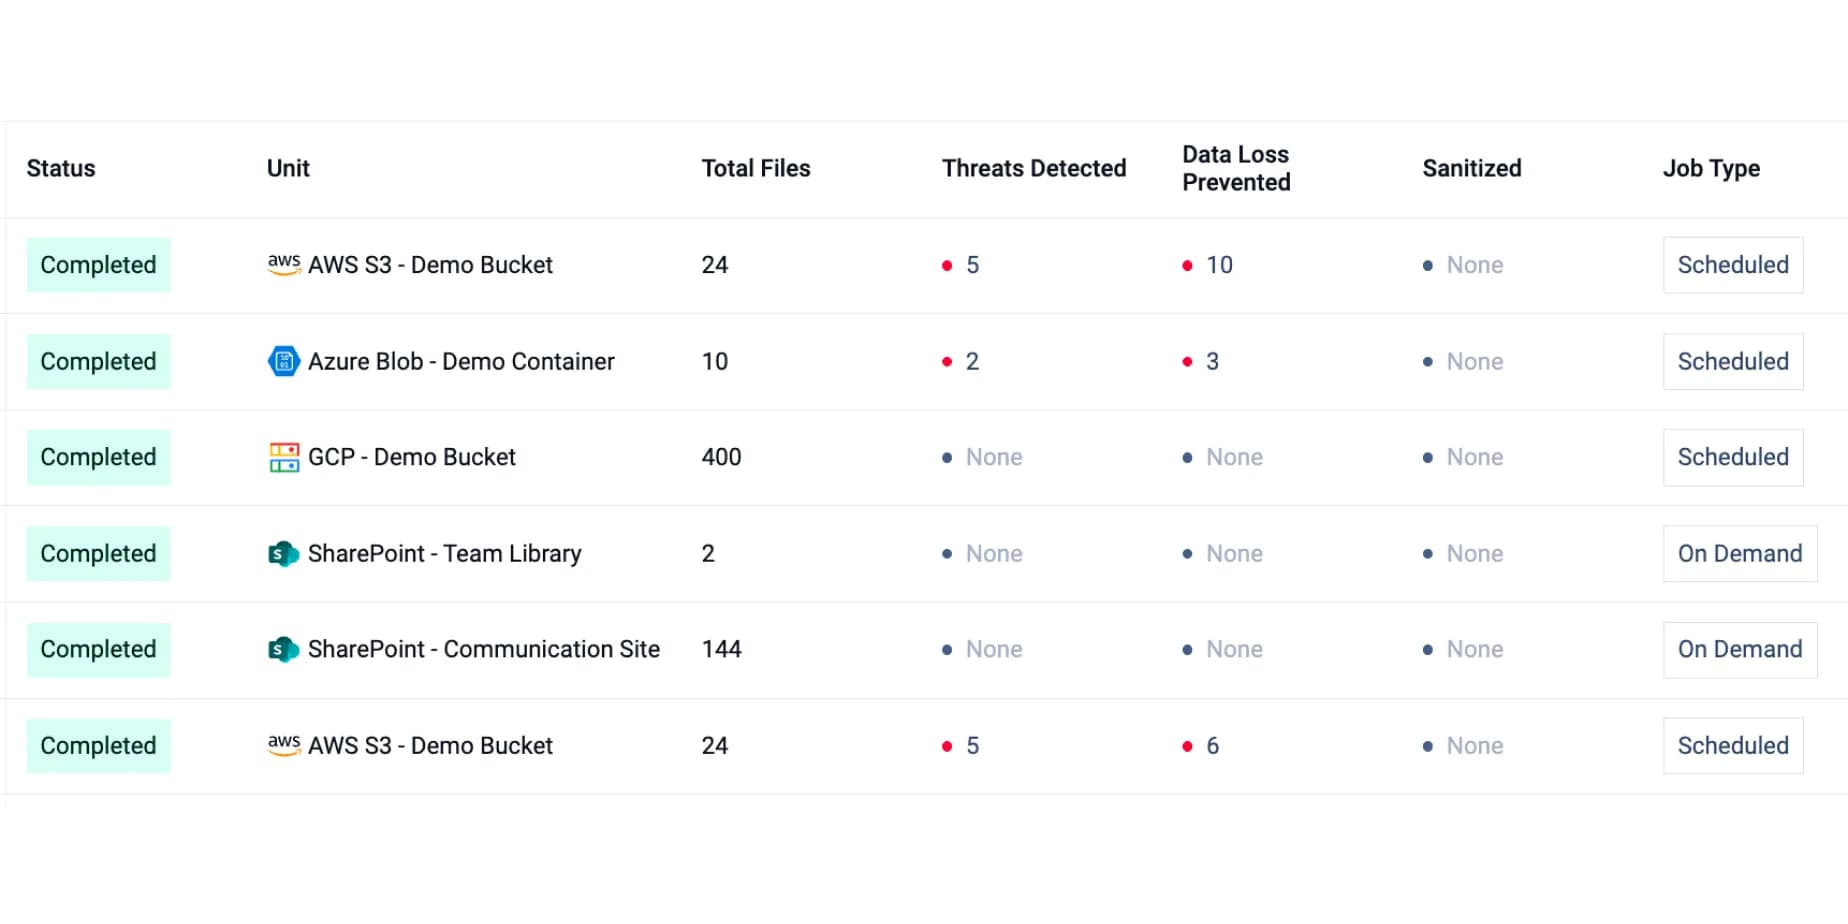
Teljesítőképes és skálázható architektúra nagyfokú rendelkezésre állással a folyamatos védelem érdekében

  • A fájlmennyiség növekedésével párhuzamosan bővíthető további MDSS- és MetaDefender Core példányok hozzáadásával
  • Automatikus méretezés a Kubernetes-en és a MetaDefender Storage Security Cloud oldalon, amely a kapacitást a várólista mélységéhez igazítja
  • Az aktív-aktív konfiguráció és a magas rendelkezésre állás biztosítja a védelem folyamatos működését karbantartás és meghibásodás esetén is
MetaDefender Storage Security
  • All-in-One platform

    All-in-One vállalati adatvédelmi platform a Storage Security

    • Valós idejű és folyamatos fenyegetésérzékelés és -megelőzés a helyi, hibrid és felhőkörnyezetekben. 
    • Védje magát a „ zero-day ” fenyegetések és a kifinomult támadások ellen a Metascan™ Multiscanning, a Deep CDR™ technológia és a Proactive DLP™ technológia segítségével; File-Based Vulnerability Assessment és Adaptive Sandbox
    MetaDefender Storage Security
  • Plug-and-Play integrációk

    Könnyű integráció a vezető tárolási szolgáltatókkal és együttműködési platformokkal

    • A valós idejű, ütemezett és igény szerinti szkennelés zökkenőmentes integrálása különböző tárolási környezetekben - helyben, hibrid és felhőalapú -  
    • Zökkenőmentesen integrálható az Amazon S3, a SharePoint Online, az Azure, a NetApp, a Wasabi, a Scality RING… és bármely SMB/NFS/SFTP/FTP vagy S3-kompatibilis tárolóval
    MetaDefender Storage Security
  • Gyors telepítés

    Gyors telepítés a meglévő infrastruktúrán belül

    • Telepítse a már üzemeltetett infrastruktúrába, virtuális gépekként, a Kubernetesre, vagy egy felhőalapú piactérről származó képfájlból
    • A vezérelt bevezető folyamat segítségével még aznap eljuthat az első tárolóegység csatlakoztatásától az első szkennelési eredményekig
    • Csatlakozzon a SIEM-hez és a meglévő munkafolyamatokhoz a webes felületen vagy a REST-en keresztül API
    MetaDefender Storage Security
  • Automatizált vezérlés

    Automatizált fájl adatvédelmi ellenőrzések a szabályozási megfelelés érdekében

    • Testreszabhatja a szabályzatokat és a munkafolyamatokat, hogy megfeleljen a PCI DSS, a HIPAA, a GDPR és egyéb szabályozások szigorú követelményeinek
    • A szervezeten belüli adatbevitel, -áramlás és -kivitel felismerésével, blokkolásával, karanténba helyezésével és ellenőrzésével megelőzhető az érzékeny adatok elvesztése vagy kiszivárgása
    MetaDefender Storage Security
  • Rugalmasság és nagyfokú rendelkezésre állás

    Teljesítőképes és skálázható architektúra nagyfokú rendelkezésre állással a folyamatos védelem érdekében

    • A fájlmennyiség növekedésével párhuzamosan bővíthető további MDSS- és MetaDefender Core példányok hozzáadásával
    • Automatikus méretezés a Kubernetes-en és a MetaDefender Storage Security Cloud oldalon, amely a kapacitást a várólista mélységéhez igazítja
    • Az aktív-aktív konfiguráció és a magas rendelkezésre állás biztosítja a védelem folyamatos működését karbantartás és meghibásodás esetén is
    MetaDefender Storage Security

Nézze meg működés közben

Tudja meg, hogyan védi az MetaDefender Storage Security a helyben tárolt, hibrid és felhőalapú tárolókban lévő, tárolt adatokat a Metascan Multiscanning, a Deep CDR™ technológia és az automatizált vizsgálati szabályok alkalmazásával az adatok teljes életciklusa során.

100 000 fájl/óra

tesztelt többpéldányos telepítésekben

100%-os védelem

a Deep CDR™ technológia a zero-day támadások és a mesterséges intelligenciával támogatott rosszindulatú programok ellen
99,2%
Fenyegetés-felismerés

Max Engines csomaggal

Valós idejű, ütemezett és igény szerinti szkennelés

Minden tárolási típusra kiterjedően

Rugalmas

Telepítés

25+

Tárolási integrációk

Állítsa meg a fenyegetéseket piacvezető technológiákkal

DEEP CDR™ TECHNOLÓGIA

Kapja el az észrevehetetlen fenyegetéseket is

  • Több mint 200 fájlformátum támogatása
  • Többszintű, egymásba ágyazott archívumok rekurzív szanálása
  • Biztonságos és használható fájlok regenerálása
100%-os védelem
az AV-Comparatives, az SE Labs és a SecureIQ forrásaiból
Metascan Multiscanning

Több motor jobb, mint egy

  • A rosszindulatú programok közel 100%-ának felismerése
  • Egyszerre 30+ vezető AV motorral történő szkennelés
99,2% felismerés
Max Engines csomaggal
Adaptive Sandbox

Kitérő rosszindulatú szoftverek felderítése fejlett emuláció-alapú sandboxinggal

  • Fájlok elemzése nagy sebességgel
  • Az adócsalás elleni sandbox kinyeri az IOC-ket
  • zero-day felismerése
  • Mélyreható rosszindulatú programok osztályozása API vagy helyi integráción keresztül
100x hatékonyabb erőforrás-felhasználás
mint más sandboxok
< 1 óra beállítás
és igyekszünk önt megvédeni a malware-ektől
Proactive DLP

Az érzékeny adatok elvesztésének megelőzése

  • Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
  • Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
  • Optikai karakterfelismerés (OCR) támogatása képeken
125+
Támogatott fájltípusok
OCR
képből szövegbe történő felismerés
File-Based Vulnerability Assessment

Alkalmazások sebezhetőségének felderítése a telepítés előtt

  • Ellenőrizze a szoftvereket telepítés előtt az ismert sebezhetőségek szempontjából
  • A rendszerek vizsgálata ismert sebezhetőségek után, amikor az eszközök nyugalmi állapotban vannak
  • Gyorsan vizsgálja meg a futó alkalmazásokat és könyvtáraikat sebezhetőségek szempontjából
3M+
Aktív eszközökről gyűjtött adatpontok
30K+
Kapcsolódó CVE-k a súlyossági információkkal
  • DEEP CDR™ TECHNOLÓGIA

    Kapja el az észrevehetetlen fenyegetéseket is

    • Több mint 200 fájlformátum támogatása
    • Többszintű, egymásba ágyazott archívumok rekurzív szanálása
    • Biztonságos és használható fájlok regenerálása
    100%-os védelem
    az AV-Comparatives, az SE Labs és a SecureIQ forrásaiból
  • Metascan Multiscanning

    Több motor jobb, mint egy

    • A rosszindulatú programok közel 100%-ának felismerése
    • Egyszerre 30+ vezető AV motorral történő szkennelés
    99,2% felismerés
    Max Engines csomaggal
  • Adaptive Sandbox

    Kitérő rosszindulatú szoftverek felderítése fejlett emuláció-alapú sandboxinggal

    • Fájlok elemzése nagy sebességgel
    • Az adócsalás elleni sandbox kinyeri az IOC-ket
    • zero-day felismerése
    • Mélyreható rosszindulatú programok osztályozása API vagy helyi integráción keresztül
    100x hatékonyabb erőforrás-felhasználás
    mint más sandboxok
    < 1 óra beállítás
    és igyekszünk önt megvédeni a malware-ektől
  • Proactive DLP

    Az érzékeny adatok elvesztésének megelőzése

    • Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
    • Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
    • Optikai karakterfelismerés (OCR) támogatása képeken
    125+
    Támogatott fájltípusok
    OCR
    képből szövegbe történő felismerés
  • File-Based Vulnerability Assessment

    Alkalmazások sebezhetőségének felderítése a telepítés előtt

    • Ellenőrizze a szoftvereket telepítés előtt az ismert sebezhetőségek szempontjából
    • A rendszerek vizsgálata ismert sebezhetőségek után, amikor az eszközök nyugalmi állapotban vannak
    • Gyorsan vizsgálja meg a futó alkalmazásokat és könyvtáraikat sebezhetőségek szempontjából
    3M+
    Aktív eszközökről gyűjtött adatpontok
    30K+
    Kapcsolódó CVE-k a súlyossági információkkal

Biztonságközpontú tárolási környezetekhez tervezve

  • Partíció alapú valós idejű szkennelés

    Az egyes tárolóegységeken belüli különböző partíciókban többszörös vizsgálati házirendek konfigurálása. Ez a granuláris megközelítés lehetővé teszi a vállalatok számára, hogy az üzleti követelményekhez és az adatérzékenységi szintekhez igazodó, kockázatalapú biztonsági házirendeket hajtsanak végre.

    Nagy, statikus adatkészletek hatékony újraszkennelése

    Az „Identity Scanning” funkció felismeri a változatlan fájlokat, és újra felhasználja a korábbi vizsgálati eredményeket, ami jelentősen lerövidíti a nagy adathalmazok vizsgálati idejét. A beállítható újravizsgálati időköz biztosítja, hogy minden fájlt rendszeresen újra vizsgáljanak. Ideális SMB/NFS biztonsági mentési tárhelyekhez, és igény szerinti, valamint ütemezett vizsgálatokhoz egyaránt használható.

    Automatizált fájl-helyreállítások az átfogó fájlkezeléshez

    A Deep CDR™ technológia és olyan műveletek – mint a fájlok másolása, titkosítása, blokkolása, áthelyezése vagy törlése – kombinálásával testreszabhatja a helyreállítási munkafolyamatokat. Az SMB/NFS/SFTP-megosztásokhoz hozzáadódott egy opcionális „Üres mappák törlése a helyreállítás után” beállítás.

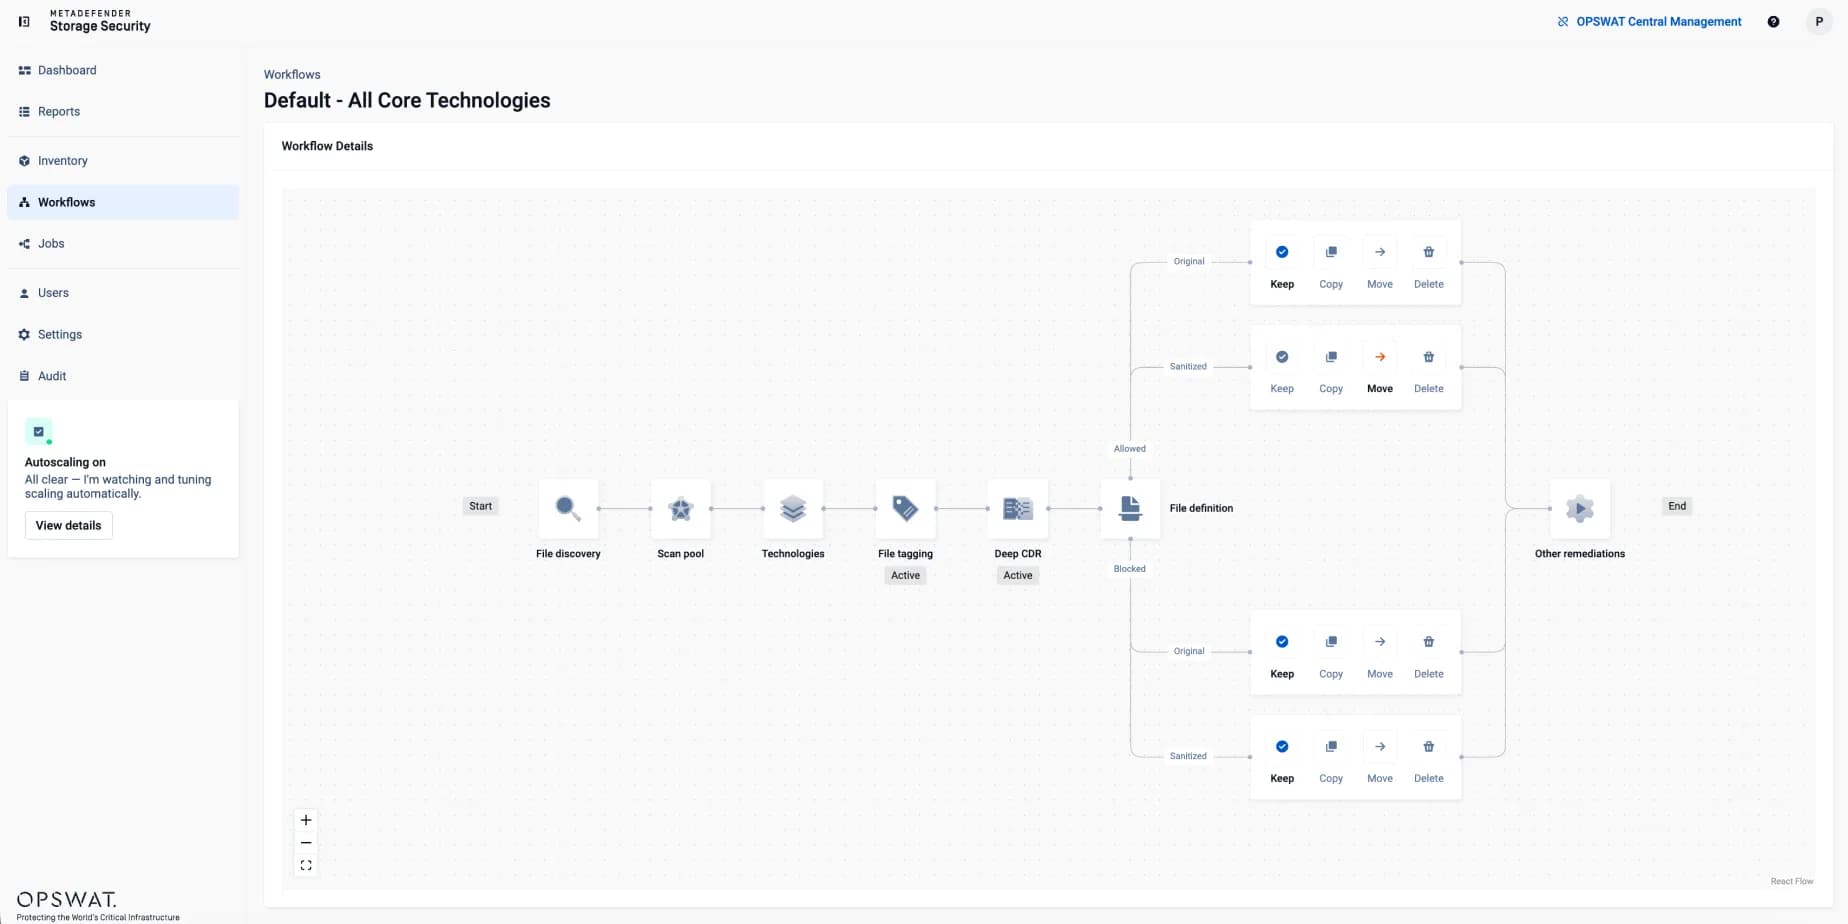
    Testreszabható fájlbiztonsági munkafolyamat

    Automatizált biztonsági csővezeték 5 lépcsős feldolgozással (konfiguráció vizsgálata → fejlett fenyegetések → sebezhetőségek → szanálás → fájlcímkézés). Egyéni, automatizált fájlfeldolgozási csővezetékek létrehozása a szervezet egyedi igényeihez igazítva, mindezt további API nélkül.

    SharePoint történeti verzió szkennelése

    A SharePoint-fájlok összes korábbi verziójának átvizsgálása, megakadályozva, hogy a fenyegető szereplők kihasználják a fájlverzióztatási mechanizmusokat a biztonsági ellenőrzések megkerülésére vagy a visszaállított fertőzött verziókon keresztül tartós hozzáférést tartsanak fenn.

    Több munkafolyamat-célpont

    A helyreállítási házirendek akár öt másolási/mozgatási célállomást is megadhatnak, támogatva a szabályozott iparágakban szokásos összetett adatkezelési követelményeket, miközben több biztonsági mentési hely révén biztosítják az üzletmenet folytonosságát.

    Doménközi átvitel titkosított környezetekben

    A besorolási területek közötti, előírásoknak megfelelő adatátvitel a megbízhatatlan tartalmak elkülönített kezelésével. A 4.5.0-s verzióban került bevezetésre.

    Natív NetApp ONTAP Vscan-integráció

    A NetApp ONTAP Vscan natív integrációja, beleértve az AWS FSx for NetApp ONTAP szolgáltatást is, több SVM támogatással. Az integráció a Vscan rétegen történik, nem pedig megosztás csatlakoztatásával.

    A tárolóréteg átvizsgálása a következő célból: OPSWAT MFT

    OPSWAT MFT tárolórétegének átvizsgálása azoknál az ügyfeleknél, akik mindkét terméket használják.

  • Továbbfejlesztett fájlcímkézés a törvényszéki elemzéshez és nyomon követéshez

    Jelölje meg a fájlokat a feldolgozás részleteivel, hogy támogassa a törvényszéki elemzést és a nyomon követést, javítva ezzel az ellenőrzési és megfelelőségi képességeket.

    Egyéni beolvasási prioritás az optimalizált erőforrás-elosztáshoz

    Állítsa be a tárolóegységek vizsgálatainak prioritásait [Magas, Közepes, Alacsony]. Ez a rugalmasság lehetővé teszi a felhasználók számára, hogy az erőforrás-elosztást az egyedi biztonsági igényekhez és időbeli korlátokhoz igazítsák.

    A fájl beolvasásának megszakítása a kiterjesztett erőforrás-vezérlés érdekében

    Az egyes fájlok feldolgozásának leállítása az aktív keresések során. Ez a képesség nagyobb ellenőrzést biztosít a felhasználók számára az erőforrás-elosztás felett, miközben megakadályozza a vizsgálatot nem igénylő fájlok felesleges feldolgozását.

    Csoport létrehozása speciális munkafolyamatokhoz

    A tárolóegységek hatékony szervezése típusalapú csoportosítással. Hozzon létre dedikált csoportokat az objektumtároló és a hálózati csatolt tárolóegységek számára, hogy a biztonsági munkafolyamatok tökéletesen illeszkedjenek az egyes tárolóintegrációk sajátos jellemzőihez és követelményeihez.

    Kettős nézetmódok a nagyobb áttekinthetőségért és ellenőrzésért

    A kettős nézetrendszer [Csoportok és fiókok] lehetővé teszi a szervezetek számára, hogy a tárolási egységeket csoportok és fiókok szempontjából szervezzék, így alkalmazkodva a különböző működési modellekhez és szervezeti struktúrákhoz.

    Cloud automatikus felismerése

    Cloud A „Bucket Autodiscovery” funkció az AWS S3, a SharePoint Online, a Google Cloud -platform és az Azure Blob Storage szolgáltatások esetében érhető el. Ez az új funkció automatikusan felismeri és hozzáadja a felhasználó felhőalapú tárolókonténereit, így kiküszöböli a kézi konfigurálásból adódó hibákat, csökkenti az adminisztrációs időigényt, és egyszerűsíti a többfelhős biztonsági felügyeletet.

    Továbbfejlesztett integrációs képességek

    Tartalmazza az FTP-támogatást (az SMB/NFS/SFTP mellett), az egyes fájlok webhorgokat és a TLS-sel ellátott biztonságos syslogot, amely lehetővé teszi az automatizált válaszadási eljárásokat és a biztonságos ellenőrzési adatok továbbítását a központosított naplókezelő rendszerekbe.

Rugalmas telepítés: Válassza ki az infrastruktúrájához legmegfelelőbb modellt!

Integrálja a MetaDefender Storage Security meglévő IT-infrastruktúrájába, akár helyben, mikroszolgáltatási architektúrában vagy SaaS-en keresztül. Válassza ki az igényeinek megfelelő telepítési modellt egy olyan vállalati adatvédelmi platformhoz, amely alkalmazkodik a környezetéhez.
MetaDefender Storage Security

Helyszínen

Virtuális gépek a saját infrastruktúráján, beleértve a teljesen „ air-gapped ” környezeteket is. Ön üzemelteti az MDSS-t, az MetaDefender , azCore webhelyeket, valamint a megosztott szolgáltatásokat (PostgreSQL, Redis, RabbitMQ). A rendszer az MDSS- és az Core példányok hozzáadásával skálázható. Olyan szabályozott és biztonsági besorolású környezetekhez alkalmas, ahol semmi sem hagyja el a hálózatot.
MetaDefender Storage Security

Hibrid

Telepítsen az AWS, Azure vagy Google Cloud piactéren elérhető képekből, és bízza a megosztott szolgáltatásokat olyan felügyelt megoldásokra, mint az Amazon RDS, az ElastiCache és az Amazon MQ. Ezzel csökkentheti az üzemeltetési terheket, miközben a telepítés a saját felhőfiókjában marad. A Kubernetesen (EKS, AKS vagy GKE) történő konténeres telepítés automatikus méretezést biztosít, amely a kapacitást a várólista mélységéhez igazítja.
MetaDefender Storage Security

Cloud keresztül MetaDefender Cloud

SaaS, nincs szükség infrastruktúra üzemeltetésére, többfelhasználós rendszer felhasználói szintű felügyelettel. A leggyorsabb módszer a SharePoint Online vagy az S3-hoz hasonló felhőalapú tárolók védelmére anélkül, hogy bármit is be kellene állítani.

A világ létfontosságú értékeinek megbízható védelme
A VÁLLALAT

A HiBob egy globális, cloud-native humánerőforrás-technológiai vállalat, ahol olyan alkalmazás fut, amely a teljes munkavállalói életciklust irányítja - a belépéstől kezdve a jelenléti időn, a kompenzáción, a teljesítményértékelésen, és a feladatteljesítésen keresztül egészen a kilépés napjáig.

A TÖRTÉNET

A HiBob létrehozta a „Bob Hiring” nevű toborzási modellt, amely lehetővé teszi a külső jelöltek számára, hogy egy portálon keresztül nyújtsák be pályázataikat. Ez aggodalmakat váltott ki a fájlok tisztításával és az adatok integritásával kapcsolatban. Olyan megoldásra volt szükségük, amely zökkenőmentesen integrálható az AWS S3 felhőalapú infrastruktúrájukba. OPSWAT MetaDefender Storage Security a Deep CDR™ technológiát és Multiscanning Storage Security , biztosította a szükséges védelmet, jelentősen megerősítve zero-day rosszindulatú programok és zero-day elleni védekezésüket.

FELHASZNÁLT TERMÉKEK:

A VÁLLALAT

Az Ázsia-Csendes-óceáni térségben működő, több mint 50 000 alkalmazottat foglalkoztató vezető szakmai könyvelői szervezet, amely könyvvizsgálati, adóügyi, tanácsadási és konzultációs szolgáltatásokat nyújt állami és magánszektorbeli ügyfeleinek.

A TÖRTÉNET

A szervezet a napi együttműködéshez a Microsoft SharePoint Online szolgáltatásra támaszkodik; az alkalmazottak nagy mennyiségű dokumentumot töltenek fel és osztanak meg, beleértve az érzékeny pénzügyi iratokat és az ügyfeleknek szánt anyagokat is. Ez a magas szintű fájlforgalom növelte annak kockázatát, hogy rosszindulatú programmal fertőzött vagy kompromittált fájlokat töltsenek le, osszanak meg vagy tároljanak anélkül, hogy azok a tároláskor automatikus ellenőrzésen esnének át. A szervezetnek biztosítania kellett, hogy minden fájl biztonságos legyen, anélkül, hogy lassítaná az együttműködést vagy további manuális lépéseket igényelne. A OPSWAT „ MetaDefender ”Storage Security Cloud megoldása automatizált, szabályalapú védelmet nyújtott, amely integrálódott a SharePoint Online-ba, és a Metascan™ Multiscanning valamint a Deep CDR™ technológiát használta a fenyegetések felismerésére és a beágyazott rosszindulatú tartalmak eltávolítására.

A VÁLLALAT

Egy európai repülőgép- és űrhajógyártó vállalat, amely világszerte szállít küldetéskritikus műholdalkatrészeket és rakétaszerkezeteket; több mint 1 600 alkalmazottal rendelkezik, és öt évtizedes űrmissziós hagyományra tekint vissza. Rendszerei támogatják a műholdas kommunikációt, a Föld-megfigyelést, az időjárás-előrejelzést és a bolygókutatásokat.

A TÖRTÉNET

Egy kritikus fontosságú adatközponti áttérés során a gyártó nehézségekbe ütközött a nagy mennyiségű érzékeny fájl biztonságos beolvasásával és átvitelével. A meglévő, szkriptalapú beolvasási módszer nem volt skálázható és megbízható, ami késleltette a műveleteket és szabályozási aggályokat vetett fel, míg a Linux-alapú telepítés iránti erős preferencia tovább növelte az integráció bonyolultságát. A OPSWAT az MetaDefender Storage Security szolgáltatás testreszabott konfigurációját biztosította Linux rendszeren, két MetaDefender Storage Security példányt és két MetaDefender Core motort telepítve az integrációs problémák megoldása, a beolvasás egyszerűsítése, valamint a biztonságos és skálázható áttérés lehetővé tétele érdekében.

FELHASZNÁLT TERMÉKEK:

A VÁLLALAT

Egy délkelet-ázsiai kormányzati védelmi ügynökség, amelynek fő feladata az innováció és a mérnöki szakértelem alkalmazása a nemzetbiztonság erősítése érdekében, és amely az iparág vezetőivel együttműködve fejlett technológiákat integrál a küldetéskritikus infrastruktúrába.

A TÖRTÉNET

Az ügynökség egy technológiai szolgáltatóval együttműködve titkosított adatközpontot hozott létre, ahol a szigorú biztonsági követelmények, a korlátozott információcsere és a komplex rendszerintegráció megnehezítették az új megoldások bevezetését. A OPSWAT a MetaDefender Storage Security és a MetaDefender Core szolgáltatások fokozatos bevezetését hajtotta végre, integrálva egy egyedi víruskereső motort és beágyazott sandbox megoldásokat a fejlett fenyegetéselemzéshez. Ez biztosította, hogy a beérkező fájlokat a környezetbe való belépés előtt átvizsgálják és érvényesítsék.

FELHASZNÁLT TERMÉKEK:

Támogassa megfelelési követelményeit
bizalommal

MetaDefender Storage Security segít számos megfelelési kezdeményezés megvalósításában azáltal, hogy átvizsgálja a tárolt fájlokat rosszindulatú programok, érzékeny adatok és biztonsági rések felderítése céljából, és olyan funkciókat biztosít, amelyek hozzájárulnak az olyan szabályozásokkal kapcsolatos követelmények teljesítéséhez, mint a HIPAA, a GDPR vagy a PCI DSS.
Storage Security A Hipaa Square logója
Storage Security GDPR Square logó
Storage Security A Pcidss Square logója

Védje magát három egyszerű lépésben
MetaDefender Storage Security
1

Vegye fel a kapcsolatot szakértőinkkel

1

Vegye fel a kapcsolatot szakértőinkkel

Vezessenek egy rövid felmérő beszélgetést a tárolórendszerük és a fájlmennyiségek feltérképezése érdekében, hogy a telepítés méreteit már az elejétől kezdve megfelelően határozzák meg.

MetaDefender Storage Security
2

Zökkenőmentes integráció

2

Zökkenőmentes integráció

Csatlakoztassa tárolóplatformjait, válassza ki a valós idejű, ütemezett vagy igény szerinti vizsgálatot, majd állítsa be azt a munkafolyamatot, amely az eredmény alapján meghatározza, mi történjen az adott fájllal.

MetaDefender Storage Security
3

Védelem bizalommal

3

Védelem bizalommal

A szkennelés folyamatosan zajlik, a fájlokat a beállított munkafolyamat szerint kezeljük, és minden eredményt rögzítünk az ellenőrzési és megfelelőségi jelentések céljára.

Rugalmas integrációs lehetőségek helyben és Cloud tároláshoz

Integrációk

23
Szűrők
AWS S3 logó
AWS S3
Cloud Object Storages|Integráció: Natív
Wasabi logó
Wasabi
Cloud Object Storages|Integráció: S3 kompatibilis
Cloudian logó
Cloudian
Cloud Object Storages|Integráció: S3 kompatibilis
Oracle logó
Oracle
Cloud Object Storages|Integráció: S3 kompatibilis
MinIO logó
MinIO
Cloud Object Storages|Integráció: S3 kompatibilis
Azure Blob Storage logó
Azure Blob tárolás
Cloud Object Storages|Integráció: Natív
Google Cloud logó
Google Cloud
Cloud Object Storages|Integráció: Natív
Alibaba Cloud logó
Alibaba Cloud
Cloud Object Storages|Integráció: Natív
Cubbit logó
Cubbit
Cloud Object Storages|Integráció: S3 kompatibilis
Scality RING logó
Scality RING
Helyi objektumtárolás | Integráció: S3-kompatibilis
Az Azure Files logója
Azure fájlok
Fájltárolók | Integráció: natív
A SharePoint Online logója
SharePoint Online
Fájltárolók | Integráció: natív

Műszaki dokumentáció

Fedezze fel a MetaDefender Storage Security teljes technikai hátterét - mindent, amire szüksége van a megértéshez, megvalósításhoz és optimalizáláshoz.

Kezdő lépések

Bevezetés
Tervezze meg az architektúrát, a telepítést, a rendszerkövetelményeket és a licencelést.
Telepítés
Telepítse bárhol a lépésről-lépésre történő telepítési útmutatóval.
Konfiguráció és kezelés
Ismerje meg a termék konfigurálásának módját. Részletes információk minden egyes opcióhoz.

Telepítés és használat

Integrációk
Integrációs útmutatók más OPSWAT termékekkel és harmadik fél termékeivel.
Műveletek
Részletes dokumentáció a termék használatáról.

Ügyfélszolgálat

Tudásbázis
Válaszok a termék képességeivel kapcsolatos gyakori kérdésekre, valamint kapcsolódó cikkek népszerű témákban.
Hibaelhárítási útmutató
Hogyan vizsgálja ki a termékkel kapcsolatos problémákat.

Termékeink teljes potenciáljának felszabadítása

Merüljön el még ma az OPSWAT Docs-ban, ahol mélyreható útmutatókat, hibaelhárítási tippeket és értékes referenciákat talál.
OPSWAT Docs Logo

GYIK

MetaDefender Storage Security egy vállalati szintű fájlbiztonsági platform, amely védi a tárolt adatokat helyszíni, hibrid és felhőalapú tárolási környezetekben egyaránt. Többféle biztonsági technológiát alkalmaz – többek között a Metascan™- Multiscanning-t, a Deep CDR™ technológiát, a Proactive DLP™-t, a sebezhetőségi értékelést, valamint Adaptive Sandbox – a tárolt fájlokban rejlő fenyegetések felismerésére, kijavítására és megelőzésére.

Igen. A MetaDefender Storage Security kezeli a tárolóeszközökhöz való csatlakozást, a fájlok felderítését, a munkafolyamatot és a hibajavítást, míg a MetaDefender Core végzi el az elemzést. Minden MetaDefender Storage Security csomag tartalmaz egy MetaDefender Core motorcsomagot, így a szükséges vizsgálati mélységet a tárolóeszközök lefedettségével együtt határozzák meg és engedélyezik. A Core saját szerveren üzemeltethető, felhőalapú piactérről letöltött képfájlból telepíthető, vagy MetaDefender Cloud szolgáltatásként is igénybe vehető.

Több mint 25 tárolóplatformmal integrálható, többek között az AWS S3-mal, a Microsoft Azure Blob Storage-szel, a Google Cloud-val, az Alibaba Cloud-val, a NetApp ONTAP-pal, a Dell EMC Isilon-nal, a SharePoint Online-nal, az OneDrive-val, a Box-szal, a Wasabi-val, a MinIO-val, valamint bármely SMB/NFS/SFTP vagy S3-kompatibilis tárolóval.

A Deep CDR™ technológia úgy dolgozza fel a fájlokat, hogy eltávolítja a potenciálisan káros tartalmakat – például a beágyazott szkripteket és makrókat – több mint 200 fájltípusból, majd létrehoz egy tiszta, teljes mértékben működőképes másolatot. Ez a módszer kiküszöböli azokat a fenyegetéseket, amelyek kijátszák a szignatúra-alapú észlelést, anélkül, hogy megakadályozná a fájl használatát.

Igen. A MetaDefender Storage Security segítséget nyújthat a szabályozási előírások betartásában azáltal, hogy átvizsgálja a tárolt fájlokat az érzékeny adatok felkutatására, és részletes jelentéseket készít, amelyek felhasználhatók az audit- és megfelelőségi dokumentáció részeként olyan szabályozási keretrendszerekhez kapcsolódóan, mint a HIPAA, a GDPR és a PCI DSS.

MetaDefender Storage Security telepíthetők virtuális gépekként helyszíni és hibrid környezetekben, a Kubernetes segítségével (amely támogatja az EKS-t, az AKS-t és a GKE-t), vagy dedikált hardvert nem igénylő, felhőalapú IaaS/SaaS megoldásként.

Védje tárolóit a kiberfenyegetésektől

Töltse ki az űrlapot, és 1 munkanapon belül felvesszük Önnel a kapcsolatot.
Világszerte több mint 2100 vállalkozás bízik bennünk.