Az OT (operatív technológia) vagy az ICS (Industrial -vezérlőrendszer) hálózatok elszigetelése az internetről az egyik leghatékonyabb rendelkezésre álló védelmi intézkedés. Ez az elszigetelés megnehezíti a rendszerek frissítését, ha azokat szándékosan leválasztják a frissítéseket terjesztő hálózatokról.
2025-ben rekordszámú új CVE (Common Vulnerabilities and Exposures) került nyilvánosságra, több mint 48 000-et, amelyeknek körülbelül 40%-át kritikus vagy magas súlyosságúnak minősítették. Ennek következtében az OT- és ICS-környezetekre irányuló iparági kutatások megállapították, hogy a legtöbb szervezet nem frissíti rendszeresen ezeket a rendszereket, elsősorban a nem tervezett leállásoktól való félelem miatt.
Miért nem működik a frissítés az elszigetelt hálózatokban?
Air-gapped az elszigetelt hálózatokat úgy alakítják ki, hogy azoknak ne legyen rendszeres összeköttetésük az internethez. Ez azt jelenti, hogy a frissítések szokásos módja – azaz a gyártó frissítési szolgáltatásához való csatlakozás – nem áll rendelkezésre. A szervezetek általában úgy oldják meg ezt a problémát, hogy a frissítési fájlokat cserélhető adathordozóra mentik, majd azokat kézzel viszik át a hálózati határon.
Ez a kézi eljárás magában hordozza a kockázatot. Attól függ, hogy az illető minden lépést helyesen és időben végrehajtson, ráadásul a cserélhető adathordozók jól dokumentált útvonalat jelentenek a rosszindulatú programok számára a védett környezetbe való bejutáshoz.
A folyamatos üzemeltetési nyomás miatt a kritikus rendszerek gyakran nem tűrik el a nem tervezett leállásokat, és számos OT-komponens régebbi, gyártóspecifikus platformokon fut, ahol a javítások tesztelése nehézségekbe ütközhet, vagy azok egyáltalán nem állnak rendelkezésre. Ez, a nyilvánosságra hozott sebezhetőségek növekvő számával együtt, részben magyarázza, hogy a kutatások szerint a legtöbb OT-szervezet nem végez rendszeres frissítéseket.
A kritikus hálózatok javítására vonatkozó szigorodó szabályozási elvárások
NERC (Észak-amerikai Villamosenergia-ellátásbiztonsági Társaság) A CIP-007 előírja a nagy teljesítményű villamosenergia-rendszer kiberbiztonsági eszközeinek dokumentált javításkezelési programját. IEC (Nemzetközi Elektrotechnikai Bizottság) 62443-2-3 és 62443-4-1 szabványok meghatározzák a javítás- és sebezhetőségkezeléssel kapcsolatos elvárásokat az ipari automatizálási és vezérlőrendszerek esetében, valamint olyan keretrendszerek, mint például a NIS2 (az EU második hálózati és információbiztonsági irányelve) és a NIST (Nemzeti Szabványügyi és Technológiai Intézet) SP 800-40 egyre inkább elvárják a szervezetektől, hogy bizonyítékot nyújtsanak be arról, hogyan és mikor javították ki a rendszereket.
Hardware-Kényszerített egyirányú adatáramlás
Az adatdióda egy hardveres biztonsági eszköz, amely lehetővé teszi, hogy az adatok két hálózat között csak egy fizikai irányban áramolhassanak. MetaDefender Optical Diode 1U-s rackbe szerelhető készülék, DIN-sínre szerelhető és kompakt Fend (XE/SE/CE) kivitelben kapható. Optikai architektúrát használ, hogy valódi protokollszünet révén érvényesítse ezt az egyirányú adatáramlást. A forráshálózat felé nincs útválasztható kapcsolat, függetlenül attól, hogy a szoftver melyik oldalon hogyan viselkedik. Natívan támogatja a javítások terjesztéséhez szükséges számos protokollt, beleértve a mappa- és fájlátvitelt, az SMB/CIFS-t, valamint a WSUS-alapú javítás- és vírusirtó-definíció-frissítéseket.
Mivel a kapcsolat csak egyirányú adatátvitelt támogat, a visszaigazolásokra épülő szokásos kétirányú hálózati protokollok nem haladhatnak át rajta változatlan formában. Általában proxy-kiszolgálókat vagy a diódán történő protokollkonverziót használnak arra, hogy a szokásos fájlátviteli és javítás-terjesztési protokollokat egyirányú adatfolyammá alakítsák át, majd vissza, anélkül, hogy újra létrehoznák a határon átnyúló útvonalat.
Számos biztonsági rés kihasználásához nincs szükség kétirányú kapcsolatra a kár okozásához. Elég lehet akár egyetlen fájl átvitele a megengedett irányba. E kihívás megoldására a OPSWAT kínálja a MetaDefender Diode X megoldást, amely ugyanazt az egyirányú hardveres adatátvitelt biztosítja, tartalomellenőrzéssel kombinálva, például javítások és frissítések kézbesítése esetén.
Tartalomellenőrzés hozzáadása a Diode-hoz
Maga a frissítési infrastruktúra nem feltétlenül megbízható. Például, a WSUS, amelyet a Microsoft az internetkapcsolattal nem rendelkező hálózatok frissítéséhez ajánl, alapértelmezés szerint nem írja alá digitálisan az exportált frissítési metaadatokat. Csak maguk a frissítési csomagok vannak aláírva. Biztonsági kutatók olyan eszközökkel mutatták be ezt a hiányosságot, mint például a WSUSpect (2015) és a WSUSpendu (2017)segítségével, amelyek úgy módosították a WSUS metaadatait, hogy az ügyfél egy rutinfrissítés leple alatt telepítsen egy támadó által kiválasztott, a Microsoft által aláírt futtatható fájlt. Mivel maga a futtatható fájl érvényes aláírással rendelkezett, az aláírás-ellenőrzés önmagában nem tudta kiszűrni.
MetaDefender A Diode X a MetaDefender™ Core szolgáltatással ötvözi ugyanazt a hardver által érvényesített, nem átirányítható egyirányú adatátvitelt. A javítások továbbítása szempontjából ez azt jelenti, hogy minden határt átlépő fájl lehet:
- A Metascan™ szolgáltatáson keresztül ( Multiscanning ) legfeljebb tíz kártevőellenes motorral történő vizsgálat az ismert kártevők felismerésének javítása érdekében
- A telepítők, bináris fájlok és alkalmazások sebezhetőségeinek felmérése a következő eszközökkel: File-Based Vulnerability Assessment
- A Deep CDR™ technológiával fertőtlenítve, amely a fájlokban rejlő fenyegetéseket nem csupán jelzi, hanem eltávolítja is azokat
- A fenyegetési információk alapján ellenőriztük az ismert fertőzésjelzőket, hogy segítsünk felismerni a „ zero-day ” és a korábban még nem látott fenyegetéseket
- A szerkezet érvényesítése, beleértve a fájltípus és a sémának való megfelelés ellenőrzését annak igazolására, hogy a csomag megfelel-e a frissítési csatorna elvárásainak
Réteges architektúra a diódás tapaszok alkalmazásához
Olyan szervezetek számára, amelyeknek Windows-, Linux- vagy OEM/ICS-gyártói javításokat kell továbbítaniuk egy internethez csatlakozó frissítési adattárból egy védett hálózatba. MetaDefender A Diode X az MetaDefender Core segítségével képes minden egyes javítófájlt ellenőrizni, értékelni és megtisztítani, majd kizárólag az érvényesített fájlt továbbítja a hardveresen biztosított, nem útválasztható optikai kapcsolaton keresztül. Az egyszerűbb, fájlszintű ellenőrzést nem igénylő egyirányú átvitelekhez – például telemetria, képernyőmegjelenítések és naplóátvitel – ugyanaz a hardveralap külön is elérhető „ MetaDefender ” néven:Optical Diode.
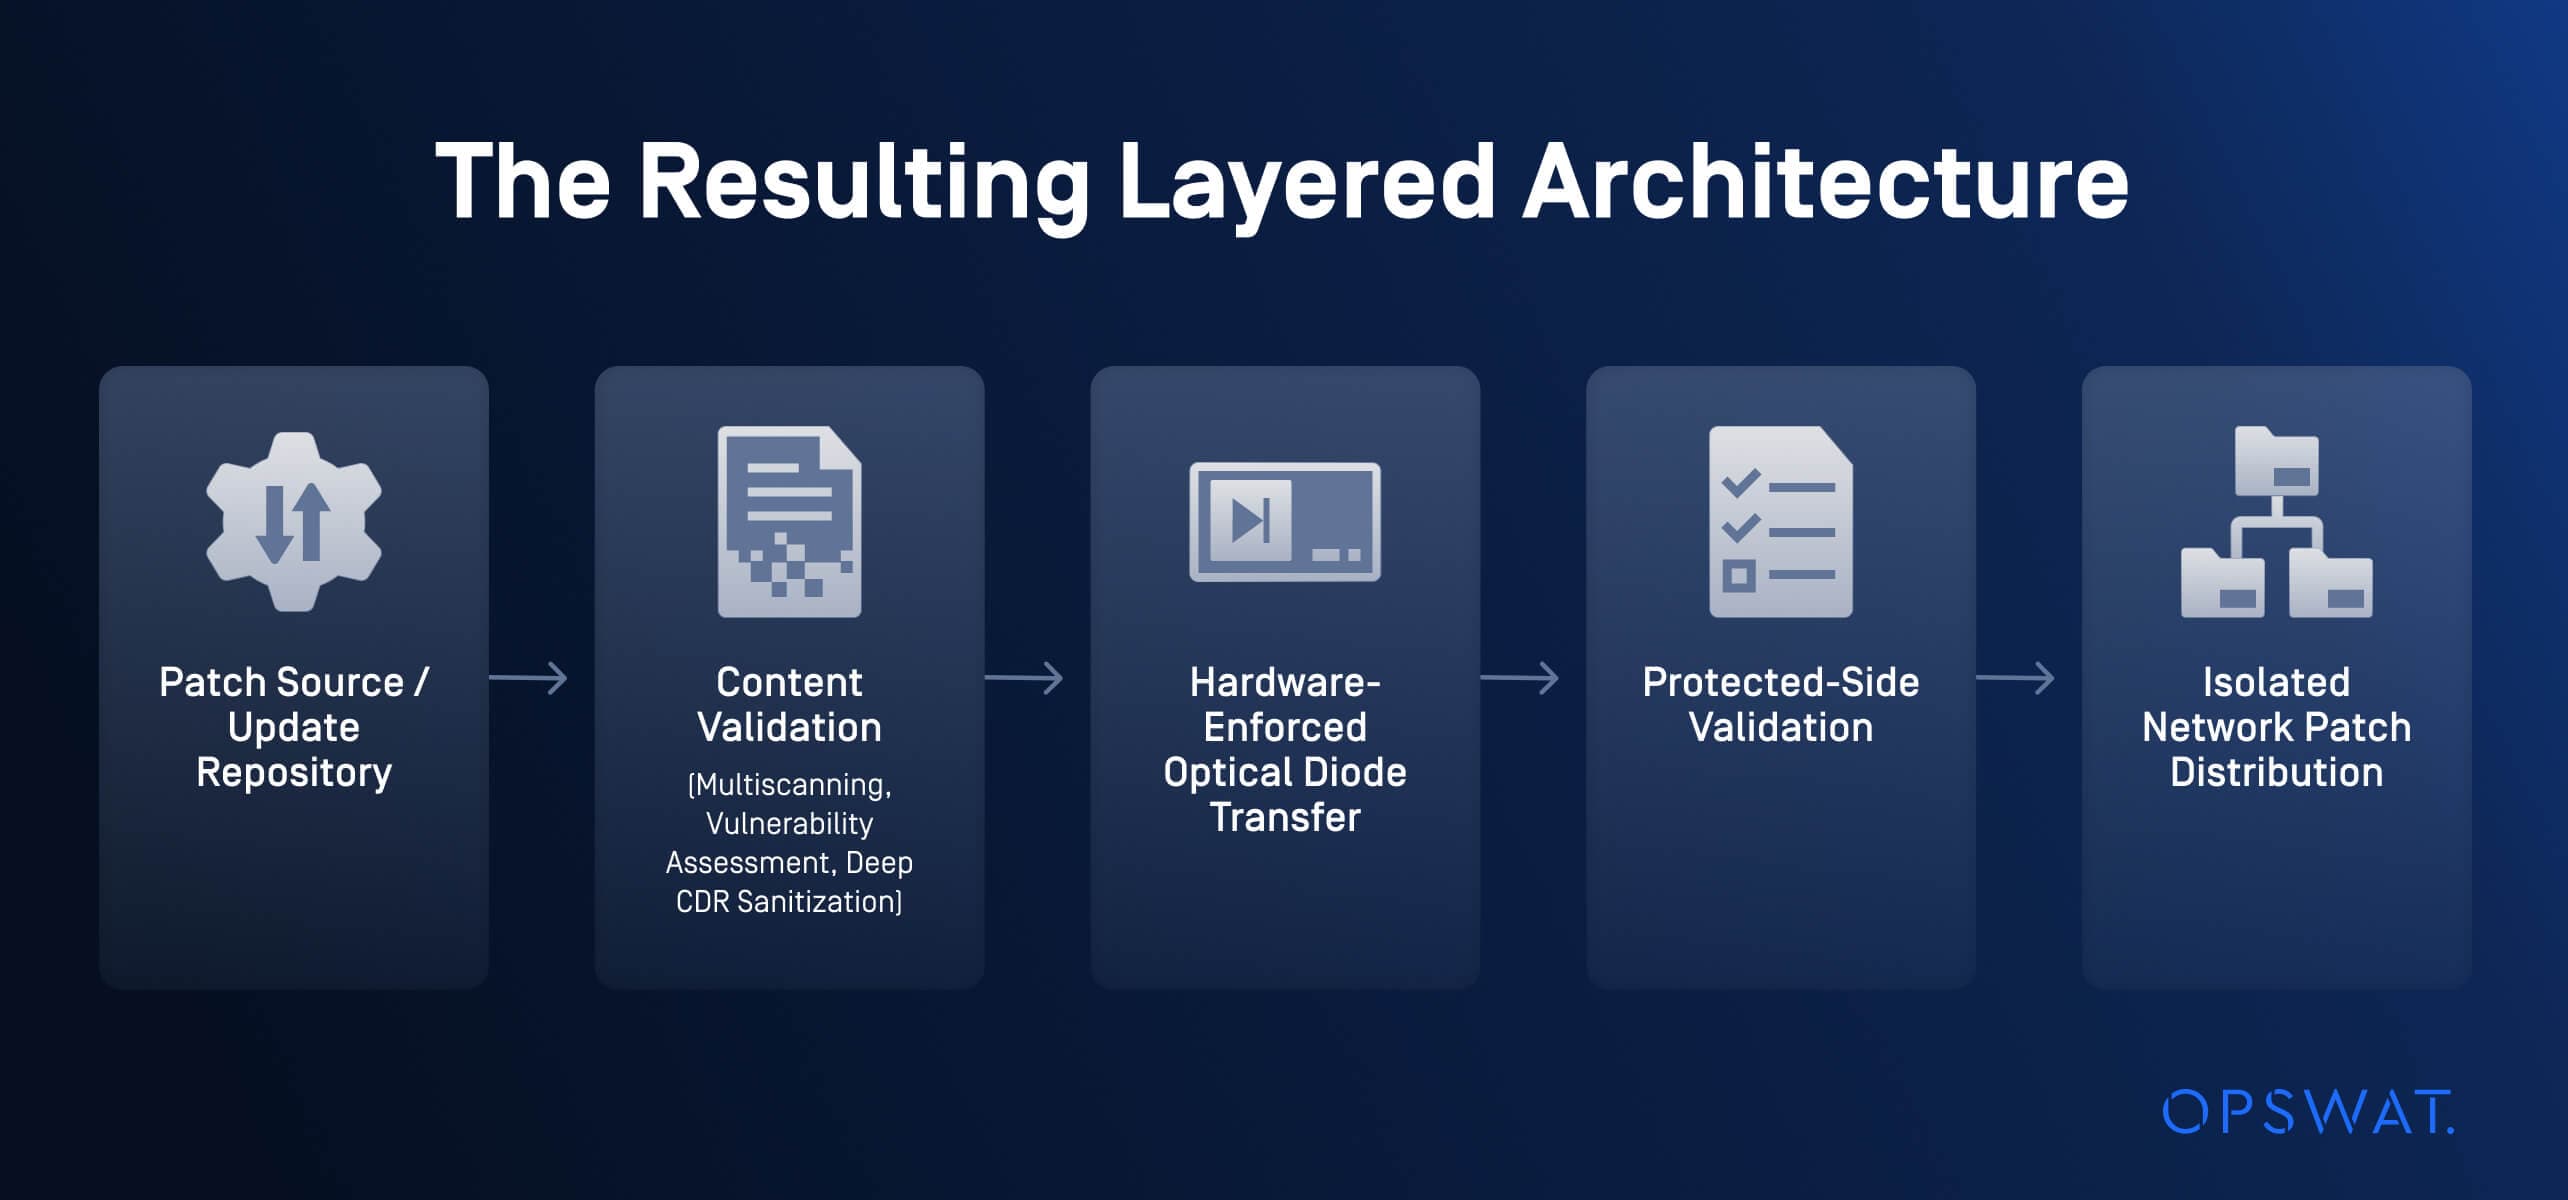
Fontos, hogy a vizsgálat a dióda mindkét oldalán megtörténjen. Az alsó oldali ellenőrzés megakadályozza, hogy a nyilvánvalóan hibás fájlok egyáltalán eljussanak a határig, míg a felső oldali ellenőrzés ellenőrzi a ténylegesen beérkezett adatok integritását, mielőtt azok bekerülnének a védett hálózat patch-terjesztési folyamatába. Az egyes lépések eredményének mindkét oldalon történő naplózása olyan nyilvántartást biztosít a környezet számára, amely kiterjed a hálózati ellenőrzésre és a fájlra egyaránt. Ez akkor hasznos, ha a szervezetnek be kell mutatnia a folyamatot egy auditor vagy akkreditációs testület számára.
Alkalmazások a kritikus infrastruktúra-ágazatokban
Hardware- A tartalomellenőrzéssel kiegészített, kényszerített egyirányú adatáramlás számos biztonságos javítás-telepítési forgatókönyvet támogat:
- Energia és közművek: Ellenőrzött Windows-, Linux- és OEM/ICS-gyártói javítások telepítése az alállomások, erőművek, valamint a víz- és szennyvízkezelő hálózatokba anélkül, hogy azokhoz internetkapcsolatot kellene kiterjeszteni, egy átfogóbb javításkezelési stratégia részeként
- Gyártás és ipari operációs technológia (OT): A mérnöki munkaállomások és a vezérlőrendszer szoftvereinek naprakészen tartása, ahogyan az a gyógyszeripari és biotechnológiai gyártási környezetekben is megfigyelhető
- Kormányzati és védelmi szektor: A beszállítói biztonsági frissítések telepítése a titkosított vagy küldetéskritikus rendszerekre az akkreditációhoz szükséges egyirányú határ fenntartása mellett
- A szabályozott kritikus infrastruktúra-üzemeltetők: Hozzanak létre egy megismételhető, ellenőrizhető javítás-telepítési folyamatot, amely megfelel az olyan keretrendszerek bizonyítékra vonatkozó követelményeinek, mint a NERC CIP, az IEC 62443 és a NIS2
- Elkülönített és „ air-gapped ” hálózat: Az ad hoc módszerrel történő, cserélhető adathordozókon keresztüli frissítési adatátvitel helyett vezessen be egy ellenőrzött, naplózott és hardveresen érvényesített átviteli útvonalat a javítások és frissítések tartalmához
Vegye fel még ma a kapcsolatot egy szakértővel, és tudjon meg többet arról, hogy a MetaDefender , aOptical Diode és a MetaDefender Diode X hogyan biztosít hardveresen érvényesített, egyirányú adatátvitelt tartalomellenőrzéssel, ezzel is hozzájárulva az air-gapped és az OT hálózatok biztonságos frissítéskezeléséhez.