- Az egészségügyi ágazatra jellemző fájlátviteli kockázatok és a HIPAA-megfelelés megértése
- A HIPAA-megfelelőséghez szükséges minden Managed File Transfer legfontosabb jellemzői
- Hogyan teszik lehetővé Managed File Transfer a hatékony HIPAA-ellenőrzéseket és a megfelelőségi jelentéseket?
- A Secure legjobb gyakorlata az egészségügyi szervezetekben
- Managed File Transfer összehasonlítása: egészségügyi speciális és általános platformok
- A HIPAA-nak megfelelő Managed File Transfer bevezetésének lépései Managed File Transfer egészségügyben
- Managed File Transfer értékének mérése az egészségügyi előírások betartása és a betegadatok védelme Managed File Transfer
- GYIK
Az egészségügyi ágazatra jellemző fájlátviteli kockázatok és a HIPAA-megfelelés megértése
Az egészségügyi fájlok átvitele a PHI-t (védett egészségügyi információkat) adatvédelmi jogsértéseknek, szabályozási szankcióknak és működési zavaroknak teszi ki, mivel a fájlok folyamatosan mozognak a részlegek, az orvosok, a partnerek és a rendszerek között.
A HIPAA (Egészségbiztosítási Hordozhatósági és Elszámoltathatósági Törvény) még szigorúbb követelményeket támaszt azzal, hogy minden fájlátvitel esetében következetes védelmet, ellenőrizhetőséget és felügyeletet ír elő. Az általános fájlmegosztó eszközök ritkán felelnek meg ezeknek az elvárásoknak, mivel hiányoznak belőlük azok az irányítási mechanizmusok (kötelező titkosítási szabályzatok), érvényesítési eljárások (automatizált hozzáférési ellenőrzés) és átláthatóság (átfogó ellenőrzési nyomvonalak), amelyeket a PHI-kezelés megkövetel.
A HIPAA minden olyan fájlátvitelre, amely személyes egészségügyi információkat (PHI) tartalmaz, konkrét követelményeket ír elő, ideértve a dokumentált ellenőrzési nyomvonalakat (ellenőrizhetőség), a titkosítási szabványokat (védelem) és a hozzáférési korlátozásokat (ellenőrzés).
Melyek a leggyakoribb biztonsági fenyegetések az egészségügyi fájlátvitelek során?
Az egészségügyi adatátvitelek (a személyes egészségügyi adatok elektronikus továbbítása rendszerek, osztályok és külső partnerek között) a leggyakrabban válnak a zsarolóvírusok, az adatlopások és a fiókok feltörésének célpontjává, amikor a támadók az átvitel közben elfogják a személyes egészségügyi adatokat, vagy kihasználják a gyenge hozzáférési ellenőrzéseket.A Healthcare IT News szerint a 2024-es Change Healthcare elleni zsarolóvírus-támadás során körülbelül 192,7 millió személy adatai kerültek nyilvánosságra, ami jól illusztrálja, hogy egyetlen kompromittált adatfeldolgozó központ hogyan válhat az amerikai történelem legnagyobb egészségügyi adatvédelmi incidensévé.
Az egészségügyi adatátvitel során gyakran előforduló biztonsági fenyegetések közé tartoznak:
Adatlehallgatás: Az e-mailen vagy elavult protokollokon keresztül történő, titkosítatlan vagy gyengén védett fájlátvitel továbbra is kiemelt célpont marad.
Jogosulatlan hozzáférés: A megosztott fiókok, a túl széles körű jogosultságok vagy a nem biztonságos partnerkapcsolatok miatt a betegek egészségügyi adatai (PHI) belső és külső veszélynek vannak kitéve.
Belső személyek általi visszaélések: A véletlen téves elküldés, a személyes eszközök használata vagy a szándékos adatkiszivárogtatás gyakran vezet bejelentésköteles adatvédelmi incidensekhez.
Külső felek általi adatbiztonsági incidensek: A PHI-adatok gyakran kerülnek laboratóriumokhoz, számlázó cégekhez és szakorvosokhoz, amelyek nem feltétlenül alkalmaznak megfelelő biztonsági intézkedéseket.
Működési hibák: Az ad hoc átviteli munkafolyamatok megszakadása fájlok elvesztéséhez, késésekhez vagy hiányzó dokumentációhoz vezet.
Hogyan alakítják a HIPAA-szabályok az elektronikus fájlátvitel követelményeit?
A HIPAA adatvédelmi szabályzata előírja, hogy a belső vagy külső forgalomba hozott bármely egészségügyi személyes adatot (PHI) kizárólag jogosult feleknek, jogos célból szabad közzétenni, míg a biztonsági szabályzat olyan adminisztratív, fizikai és technikai védelmi intézkedéseket ír elő, amelyek az elektronikus PHI-t az átvitel során védik.
Összességében előírják a szabályozás hatálya alá tartozó szervezeteknek és üzleti partnereiknek, hogy gondoskodjanak arról, hogy minden fájlátvitel során az adatátvitel teljes ideje alatt biztosítva legyen a titkosság (titkosítás révén), ellenőrizve legyen a felhasználói jogosultság (többszintű hitelesítéssel), és megőrizve legyen az adatok integritása (ellenőrző összegek vagy digitális aláírások segítségével).
A HIPAA előírja a hatálya alá tartozó szervezetek számára, hogy az átvitel során a PHI-adatokat a következő intézkedésekkel védjék meg:
- Az adatok lehallgatás elleni védelmét szolgáló titoktartási intézkedések
- Hozzáférési ellenőrzés, amely biztosítja, hogy kizárólag az arra jogosult felhasználók és rendszerek cseréljenek PHI-t
- Az integritásvédelmi intézkedések biztosítják, hogy a fájlok az átvitel során ne legyenek módosítva
- Teljes nyomonkövethetőség, amely rögzíti, hogy ki, mit, mikor és kinek küldött
- Az összes fájlátviteli munkafolyamatra kiterjedő, következetes irányelvek és kockázatkezelés
Miért nem felelnek meg a hagyományos fájlmegosztási módszerek a HIPAA előírásainak?
A hagyományos vagy fogyasztói szintű eszközök nem felelnek meg a követelményeknek, mivel hiányoznak belőlük a végrehajtható ellenőrzési mechanizmusok, a felügyelet és az ellenőrzési nyomvonalak. Ezek a módszerek inkább a felhasználói magatartásra támaszkodnak, mint a kötelezően alkalmazandó biztonsági intézkedésekre, ami előre látható szabályszegéseket eredményez, és növeli az adatvédelmi incidensek kockázatát.
A fájlmegosztás hagyományos módszerei és a megfelelési követelmények
Módszer | Core | HIPAA-hiányosság |
|---|---|---|
Helytelen küldés, következetlen titkosítás | Nincs megbízható hozzáférés-ellenőrzés vagy végpontok közötti védelem | |
FTP/SFTP | Statikus hitelesítő adatok, korlátozott láthatóság | Nem megfelelő ellenőrzés és szerepkörökön alapuló ellenőrzés |
Fogyasztói felhőalapú eszközök | Nyilvános linkek, felhasználó által kezelt jogosultságok | Nincs vállalati irányítás a PHI esetében |
Kézi/ad hoc módszerek | USB , nem jóváhagyott alkalmazások | Nincs láthatóság vagy szabályok érvényesítése |
A HIPAA biztonsági szabály § 164.312(e) átviteli biztonsági követelményei és a HHS elektronikus PHI védelemre vonatkozó iránymutatása alapján.
A HIPAA-megfelelőséghez szükséges minden Managed File Transfer legfontosabb jellemzői
A HIPAA-kompatibilis, irányított fájlátvitelre szolgáló ( MFT ) platformnak minden PHI-átvitel során következetes védelmet (titkosítás), ellenőrzést (hozzáférési hitelesítés) és átláthatóságot (auditnaplózás) kell biztosítania. A platform alapvető funkciói közvetlenül megfelelnek a kötelező biztonsági intézkedéseknek: titkosítás, hozzáférés-ellenőrzés, integritás-ellenőrzés, auditnaplózás, szabályzatok érvényesítése és harmadik felek felügyelete.
MFT egészségügyi ágazatra szabott MFT megerősítik ezeket az ellenőrzéseket olyan funkciókkal, amelyek a nagy volumenű PHI-csere, a klinikai munkafolyamatok és a komplex beszállítói ökoszisztémák igényeire vannak szabva, és meghaladják a generikus rendszerek megbízhatóan nyújtott szolgáltatásait.
Mely titkosítási szabványok szükségesek a HIPAA-nak megfelelő fájlátvitelhez?
A HIPAA előírja, hogy az átvitel alatt lévő egészségügyi személyes adatokat (PHI) erős, iparági szabványnak megfelelő titkosítással kell védeni. A gyakorlatban ez azt jelenti, hogy:
- AES-256 a fájlszintű és a tárolás közbeni titkosításhoz
- TLS 1.2 vagy újabb verzió az átvitt adatok védelme érdekében
- A NIST (Nemzeti Szabványügyi és Technológiai Intézet) által ajánlott algoritmusoknak megfelelő kriptográfiai modulok
- Következetes végrehajtás minden belső, külső, automatizált és ad hoc átvitel esetén
Az HHS HIPAA biztonsági szabályzatának az adatátvitel biztonságára vonatkozó iránymutatása (§ 164.312(e)) szerint a titkosítás az adatátvitel során a jogosulatlan hozzáférés megakadályozásának elsődleges védelmi intézkedésének minősül. Az „ MFT ” megoldásnak garantálnia kell, hogy a titkosítási követelmények beépüljenek a házirend-ellenőrzésekbe és a szerepkörökön alapuló konfigurációkba, megakadályozva ezzel, hogy a felhasználók védelem nélküli csatornákon keresztül küldjék el a PHI-adatokat.
Hogyan akadályozzák meg a hozzáférés-vezérlés és a felhasználói hitelesítés a jogosulatlan PHI-hozzáférést?
A PHI-hez való hozzáférés kizárólag azoknak a személyeknek és rendszereknek engedélyezhető, akiknek vagy amelyeknek dokumentált, munkakörhöz kapcsolódó igénye van rá (a HIPAA adatvédelmi szabályzat 164.502(b) §-ában foglalt „szükséges minimum” elv). Az MFT platformnak ezt a következőképpen kell érvényesítenie:
- Részletes RBAC (szerepköralapú hozzáférés-vezérlés), amely korlátozza a láthatóságot és az átviteli jogokat
- MFA (többtényezős hitelesítés) mind a belső felhasználók, mind a külső partnerek számára
- Erős rendszer-rendszer hitelesítés, amely a statikus hitelesítő adatokat tanúsítványokkal vagy tokenekkel helyettesíti
- A személyes egészségügyi adatokat (PHI) tartalmazó fájlok küldésére, fogadására, jóváhagyására vagy lekérésére vonatkozó, szabályzatokon alapuló korlátozások
Ezek az intézkedések tükrözik a HIPAA biztonsági szabályainak alapvető elvárásait: személyazonosság ellenőrzése, megfelelő engedélyezés és a jogosulatlan közzététel megakadályozása.
Melyek azok az ellenőrzési nyomvonalak és jelentési funkciók, amelyek elengedhetetlenek a HIPAA-ellenőrzésekhez?
Az ellenőrök minden egészségügyi személyes adat (PHI) átvitel esetében teljes nyomonkövethetőséget várnak el. Ezen átláthatóság hiányában a szervezetek az ellenőrzések során nem tudják igazolni a HIPAA-nak való megfelelést, és szankciókkal szembesülhetnek, beleértve a jogsértésenként 100 és 50 000 dollár közötti polgári jogi pénzbírságokat.
Az MFT a következőket kell tartalmaznia:
- Ki férhetett hozzá vagy továbbíthatta a PHI-t?
- Melyik fájl került áthelyezésre, kinek és milyen munkafolyamaton keresztül?
- Időbélyeggel ellátott események, amelyek a küldési, fogadási, hiba- és törlési műveleteket mutatják
- Integritás-ellenőrzések, amelyek igazolják, hogy a fájlok az átvitel során nem változtak meg
- A beállítások, szabályzatok és jogosultságok módosításaira vonatkozó rendszergazdai tevékenységi naplófájlok
Ezen felül az egészségügyi programok számára előnyös:
- Valós idejű figyelemmel kísérés és riasztások rendellenes átutalások vagy szabályszegések esetén
- Olyan adatmegőrzési szabályzatok, amelyek biztosítják, hogy a naplófájlok a vizsgálatok vagy az ellenőrzések céljára továbbra is rendelkezésre álljanak
- Exportálható, ellenőrzésre kész jelentések, amelyek a HIPAA-megfelelőségi vizsgálatok igényeihez igazodnak
Hogyan támogatják MFT Secure harmadik fél szállítókkal való Secure ?
MFT biztonságos harmadik féltől származó együttműködést támogatnak azáltal, hogy minden beszállítói kapcsolat esetében ellenőrzött bekapcsolódást, izolált átviteli csatornákat és irányelveken alapuló irányítást érvényesítenek. Az egészségügy kiterjedt laboratóriumi hálózatra, számlázó cégekre, képalkotó központokra és speciális szolgáltatókra támaszkodik. A megfelelő MFT biztosítania kell a külső adatcsere biztonságát és irányítását.
A legfontosabb funkciói MFT
- Ellenőrzött külső felhasználói regisztráció előre meghatározott szerepkörökkel, jóváhagyásokkal és lejárati idővel
- Minden partner számára különálló, szabályzat által előírt átviteli csatornák
- Biztonságos portálok, amelyek kizárják az e-mail mellékleteket és a nem ellenőrzött linkeket
- A titkosítás és a hozzáférés-ellenőrzés automatizált érvényesítése, függetlenül a partner által használt technológiától
- Központosított áttekintés az összes külső fél által végzett átutalásról, beleértve a sikertelen tranzakciókat és a jóvá nem hagyott munkafolyamatokat is
A HIPAA előírja továbbá, hogy minden, egészségügyi személyes adatokat (PHI) kezelő szolgáltatónak üzleti partneri megállapodás (BAA) keretében kell működnie. Az „ MFT ” megoldásnak egyszerűsítenie kell a partnerek bevonását a BAA-val való összhang és a dokumentáció biztosításával, annak érdekében, hogy a szerződéses kötelezettségek összhangban legyenek a technikai biztonsági intézkedésekkel.
Hogyan teszik lehetővé Managed File Transfer a hatékony HIPAA-ellenőrzéseket és a megfelelőségi jelentéseket?
Egy jól megtervezett, a HIPAA-nak megfelelő adatátviteli ( MFT ) platform központosítja a bizonyítékokat, biztosítja a szabályzat betartását, és folyamatos áttekinthetőséget nyújt a személyes egészségügyi adatok (PHI) mozgásáról. Ezek a képességek jelentősen leegyszerűsíthetik a HIPAA-auditokat. Ahelyett, hogy kézzel kellene összegyűjteni a naplókat, képernyőképeket vagy hozzáférési adatokat a különböző rendszerekből, egy „ MFT ” megoldás az összes fájlátviteli tevékenységet egyetlen, kereshető, megbízható adatforrásba egyesíti. Ez csökkenti az auditra való felkészülés idejét, javítja a dokumentáció pontosságát, és hozzájárul a magasabb audit-sikerarányhoz.
Az egészségügyre specializálódott „ MFT ” termékek emellett megfelelnek a HIPAA-szabályzatban meghatározott, az adatátvitel biztonságára, a hozzáférés-ellenőrzésre és a nyomonkövethetőségre vonatkozó HIPAA-elvárásoknak is. Beépített ellenőrzési mechanizmusaik pontosan azoknak a követelményeknek felelnek meg, amelyekre az ellenőrök figyelnek: következetes biztonsági intézkedések, teljes körű nyilvántartások, valamint annak igazolása, hogy a személyes egészségügyi adatok (PHI) átvitelét megfelelő szabályozás irányítja.
Milyen dokumentációt és bizonyítékokat kérnek az auditorok MFT ?
A HIPAA-ellenőrök általában olyan bizonyítékokat kérnek, amelyek igazolják:
- Ki férhetett hozzá vagy továbbíthatta a PHI-t?
- Mely fájlok kerültek áthelyezésre, kinek és milyen szabályzat alapján?
- Minden átvitelkor, beleértve a sikeres, sikertelen és újrapróbált átviteleket is
- Hogyan érvényesítették az integritást és a titkosítást?
- Adminisztratív változások, például engedélyek frissítése vagy munkafolyamatok módosítása
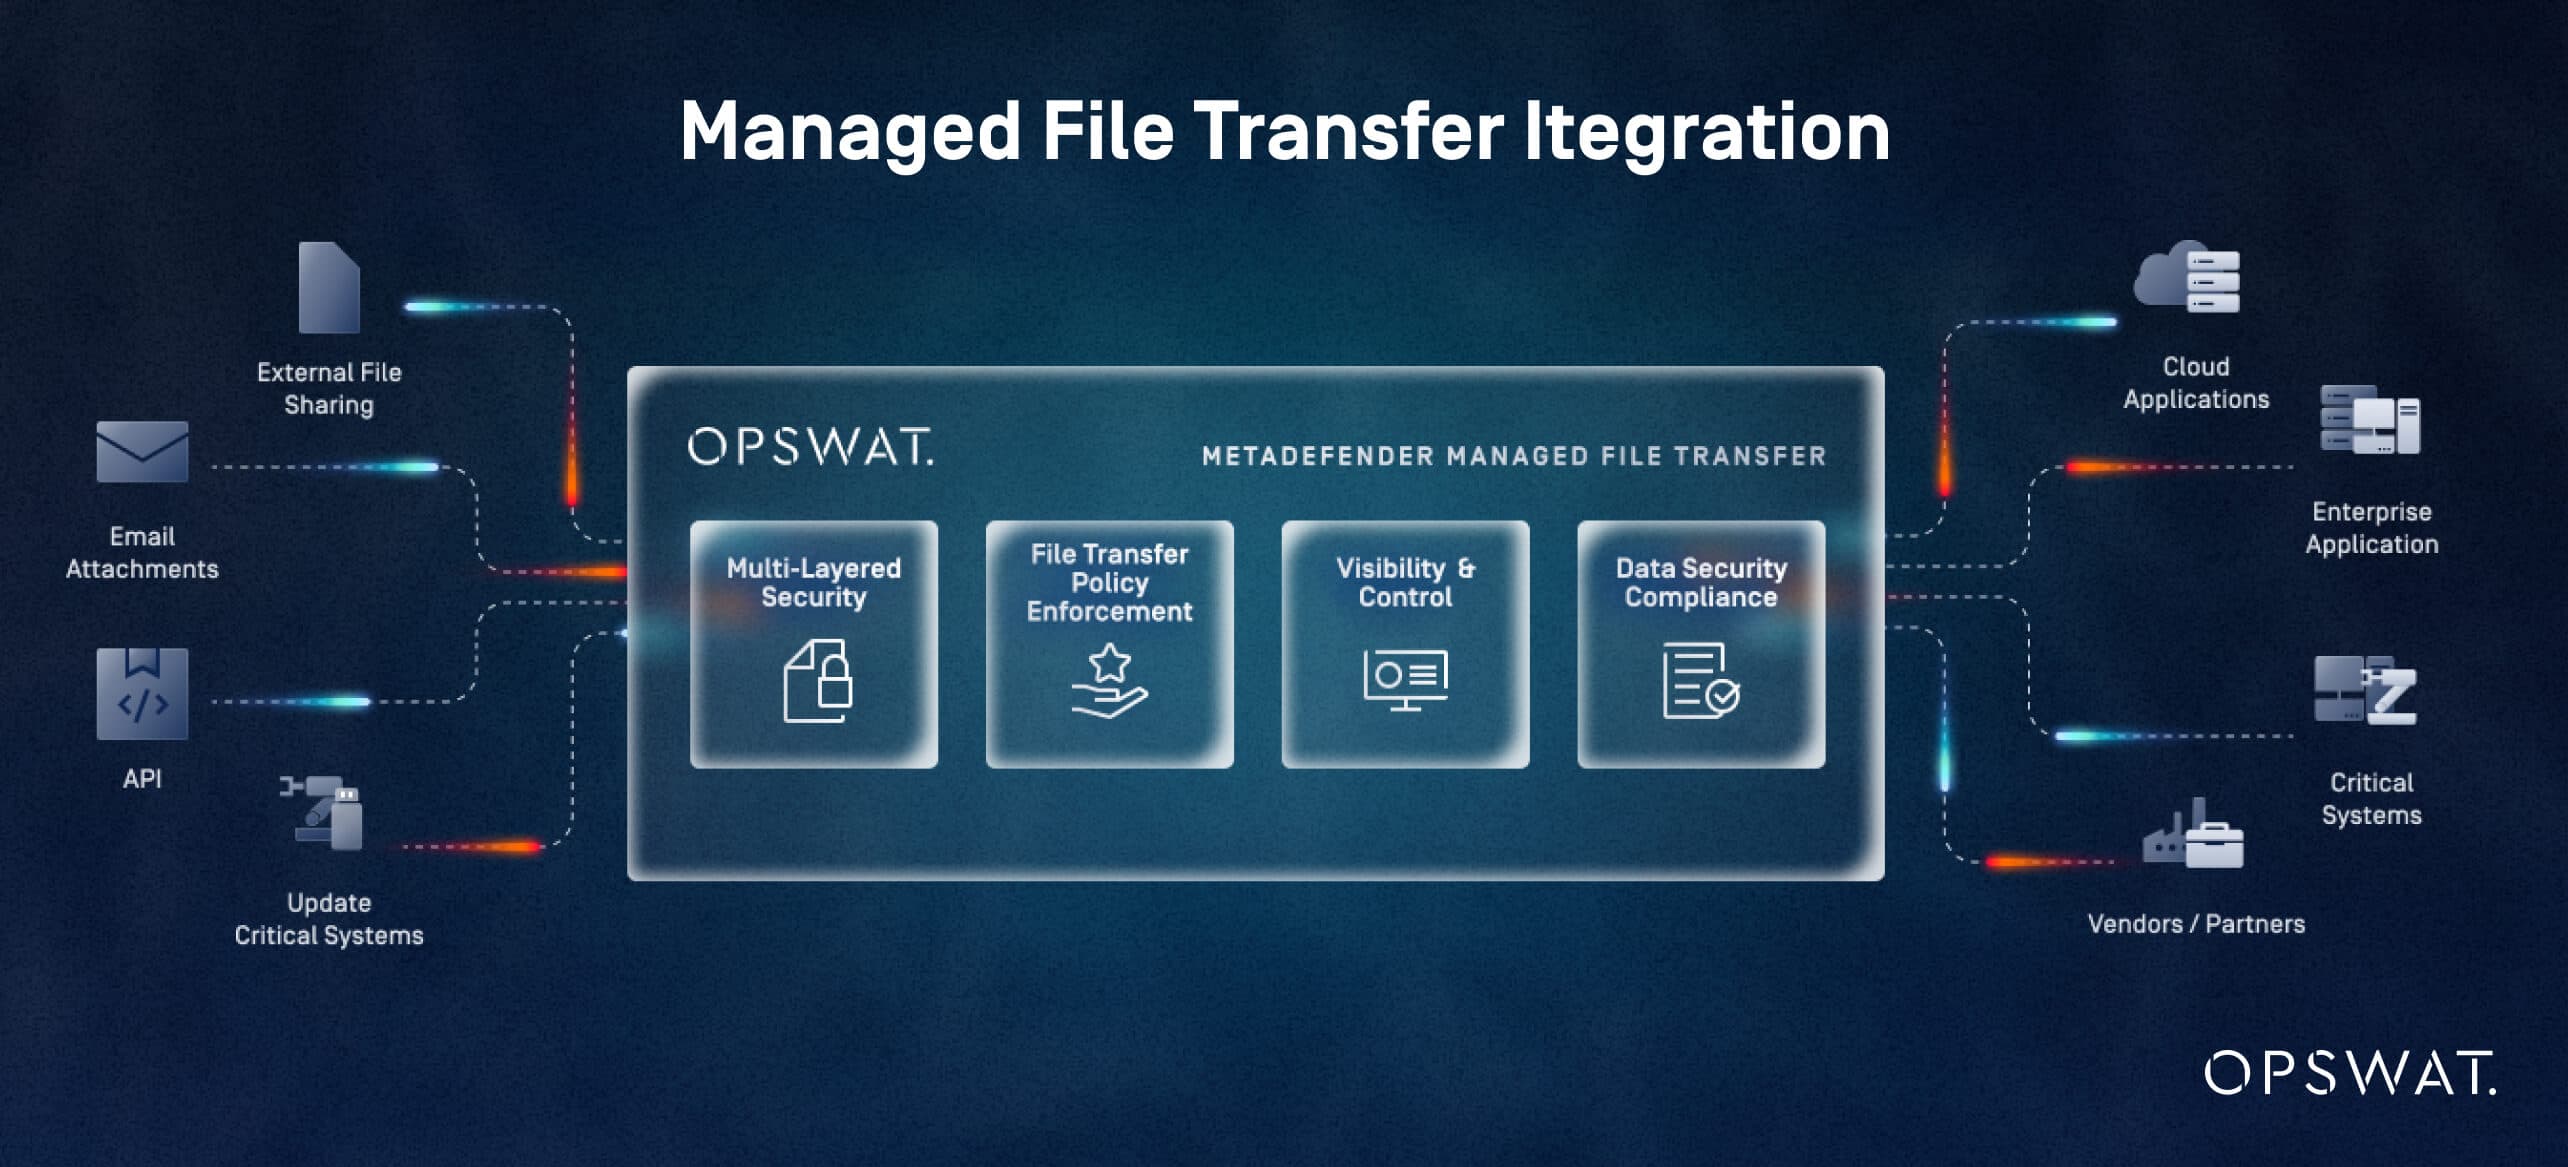
MFT Ezek a platformok automatizálják ezen információk gyűjtését és megőrzését. Például az OPSWATwebhelyen található „ MetaDefender ” Managed File Transfer™ szolgáltatás részletes ellenőrzési naplója és jelentéskészítési funkciói központi nézetből rögzítik a felhasználói tevékenységeket, a fájlok életciklusát, a rendszereseményeket és a feladatok végrehajtását. Ez közvetlenül megfelel a HIPAA azon elvárásának, hogy az érintett szervezetek teljes ellenőrzési nyomvonalat vezessenek minden, egészségügyi személyes adatokat (PHI) kezelő rendszerről.
Hogyan csökkenthetik MFT a HIPAA audit előkészítésének idejét és költségeit?
MFT Ezek a platformok csökkentik az audit előkészítéséhez szükséges időt és költségeket azáltal, hogy központosítják a bizonyítékokat, automatizálják a megfelelőségi munkafolyamatokat, és kész jelentéseket biztosítanak. A kézi audit-előkészítés során gyakran napokig vagy hetekig tart az átutalási előzmények rekonstruálása, a titkosítási beállítások ellenőrzése, valamint a hiányzó bizonyítékok felkutatása a szigetelt rendszerekben.
MFT a következőképpen csökkentik ezt a terhet:
- Előre elkészített megfelelőségi jelentések, amelyek összefoglalják a hozzáféréseket, az adatátviteleket, a hibákat és a szabályok betartatását
- Központosított irányítópultok, amelyek egyetlen felületen jelenítik meg a személyes egészségügyi adatok (PHI) továbbítását
- Olyan munkafolyamat-automatizálás, amely biztosítja, hogy a szükséges biztonsági intézkedéseket (titkosítás, hitelesítés, jóváhagyások) következetesen alkalmazzák és dokumentálják
- Kereshető naplófájlok, amelyek kiküszöbölik a több eszközön történő kézi adatlekérdezést
MetaDefender Managed File Transfer Támogatja a szabályalapú automatizálást, a felügyeleti jóváhagyási folyamatokat és a vizuális koordinációt, lehetővé téve a csapatok számára, hogy egységesítsék a személyes egészségügyi adatok (PHI) áramlását és a megfelelés nyilvántartását. Ezek a hatékonyságnövelések az ellenőrzés előkészítési idejének mérhető csökkenésében és a korrekciós lépések számának csökkenésében nyilvánulnak meg.
Mely funkciók támogatják a folyamatos megfelelés-ellenőrzést és a kockázatcsökkentést?
MFT Ezek a megoldások támogatják a HIPAA-előírások folyamatos betartását azáltal, hogy folyamatosan figyelemmel kísérik a fájlkezelési tevékenységeket, felismerik a rendellenességeket, és minden adatátvitel során érvényesítik a szabályzati ellenőrzéseket. A HIPAA-előírások betartását nem csupán az ellenőrzések során értékelik, hanem azt folyamatosan biztosítani kell.
MFT erősítik a folyamatos megfelelést a következő területeken:
Valós idejű riasztások: Jelzi a szokatlan átutalásokat, a jogosulatlan hozzáférési kísérleteket vagy a jóváhagyott munkafolyamatoktól való eltéréseket.
Rendellenességek észlelése és integritás-ellenőrzések: A gyanús fájlviselkedés vagy váratlan változások azonosítása, amelyek visszaélésre vagy biztonsági megsértésre utalhatnak.
A szabályok betartatása minden adatátvitel során: Gondoskodjon arról, hogy a titkosítási, hitelesítési és jóváhagyási követelményeket következetesen alkalmazzák, kiküszöbölve ezzel a kézi hibákat és az ad hoc megoldásokat.
Központosított áttekinthetőség: A fájlok mozgásának nyomon követése a belső rendszereken és a külső partnereknél egyaránt. MetaDefender AManaged File Transfer teljes áttekintést biztosít az adatátvitelekről, a hozzáférésekről és a rendszereseményekről.
Fejlett fenyegetésmegelőzés: Az egészségügyi ellenőrök egyre gyakrabban vizsgálják, hogy a betegek egészségügyi adatai (PHI) védve vannak-e a rosszindulatú programoktól és a manipulációtól. A OPSWAT„ MFT ” technológiái – például a multiscanning, a tartalom-semlegesítés és -rekonstrukció, valamint a sebezhetőségi értékelés – jelentősen csökkentik a fájlokon keresztül terjedő fenyegetések kockázatát.
Ezek a képességek együttesen támogatják a proaktív megfelelést: felismerik a problémákat, mielőtt azok jelentésköteles eseményekké válnának, csökkentik a PHI-adatok nyilvánosságra kerülésének valószínűségét, és hiteles bizonyítékot nyújtanak az auditoroknak a folyamatos monitoringról.
A Secure legjobb gyakorlata az egészségügyi szervezetekben
A megfelelőségi és kockázatkezelési tisztviselők számára a PHI-átvitelek biztonságának garantálásához nem csupán egy erős MFT van szükség. Szigorú folyamatokra, egyértelmű irányelvekre és következetes felhasználói magatartásra is szükség van. A HIPAA védelmi intézkedései ugyanolyan hangsúlyt fektetnek az adminisztratív ellenőrzésekre, mint a technikai ellenőrzésekre, ami azt jelenti, hogy a szervezeteknek a technológiát irányítással, képzéssel és felügyelettel kell párosítaniuk. A cél annak biztosítása, hogy minden PHI-átvitel előre jelezhető, végrehajtható és ellenőrizhető útvonalat kövessen.
Melyek a HIPAA-nak megfelelő fájlátviteli szabályzat kidolgozásának lépései?
Az adatátviteli szabályzatnak meg kell határoznia, hogy a PHI-t hogyan szállítják, ki jogosult az átvitelére, és milyen ellenőrző intézkedéseket kell alkalmazni minden egyes lépés során. Egy egyértelmű és szigorúan betartott szabályzat csökkenti a PHI-vel kapcsolatos kockázatot, és összhangba hozza a személyzet magatartását a HIPAA adminisztratív biztonsági előírásaival.
Egy hatékony politika:
- A megengedett felhasználás meghatározása: Határozza meg , mikor továbbítható a PHI, mely módszerek engedélyezettek, és mely rendszereket (beleértve a MFT weboldalt is) kell használni.
- Felhasználói és rendszerbeli jogosultsági szabályok meghatározása: Határozza meg a szerepkörökön alapuló hozzáférést, a szükséges hitelesítési mechanizmusokat és a fájlátvitelek jóváhagyási munkafolyamatait.
- Titkosítás és integritásvédelem előírása: Elő kell írni a jóváhagyott titkosítási szabványok és ellenőrzési lépések alkalmazását, amelyek összhangban állnak a HIPAA adatátviteli biztonsági előírásaival.
- A dokumentumok megőrzésére és megsemmisítésére vonatkozó követelmények: A naplóbejegyzések, a bizonyítékok és az átadott fájlok esetében olyan megőrzési ütemterveket kell meghatározni , amelyek összhangban állnak a szervezet és a HIPAA elvárásaival.
- Az eskalációs és incidenskezelési eljárások vázlatos ismertetése: Határozza meg a sikertelen átutalások, a feltételezett biztonsági incidensek, a szabályzat-megsértések és a partnerekkel kapcsolatos problémák bejelentésének lépéseit.
- Külső felek irányításának integrálása: Üzleti partneri megállapodások megkötésének előírása , valamint a külső partnerek bevonására és kivonására vonatkozó lépések meghatározása.
- Rendszeres felülvizsgálat és frissítés: Az irányelveket legalább évente egyszer felül kell vizsgálni, vagy akár gyakrabban is, ha a munkafolyamatok, a rendszerek vagy a szabályozások változnak.
Hogyan kell képezni az egészségügyi személyzetet a Secure protokollokról?
A képzés biztosítja, hogy a műszaki biztonsági intézkedéseket helyesen és következetesen alkalmazzák.
A hatékony programok a következőket fedik le:
- Jóváhagyott fájlátviteli eszközök és munkafolyamatok
- A címzett személyazonosságának és jogosultságának ellenőrzése
- A nem jóváhagyott módszerek elkerülése (e-mail mellékletek, személyes felhőalapú eszközök, USB )
- A sikertelen vagy gyanús átutalások felismerése és bejelentése
- A PHI és a minimálisan szükséges elvek megértése
- Kezdeti beilleszkedés
- Éves frissítő tanfolyamok
- Just-in-time képzés, amikor a rendszerek, munkafolyamatok vagy irányelvek megváltoznak
- Rövid kvízek vagy szcenárióalapú gyakorlatok
- Szimulált hibák (pl. rossz címre küldött átutalások) a várakozások megerősítésére
- Célzott nyomon követés az ismételt hibákat elkövető felhasználók számára
- Rossz címzettnek küldés
- Titkosítatlan vagy nem jóváhagyott csatornák használata
- Helytelen fájl feltöltése
- A személyes vagy megosztott eszközökön található fájlok helytelen kezelése
A képzésnek hangsúlyt kell fektetnie a pontosságra, az ellenőrzésre és az MFT következetes használatára, hogy a személyzet elkerülje a szükséges ellenőrzéseket megkerülő gyakorlatokat.
Melyek a folyamatos fájlátvitel biztonságának nyomon követéséhez szükséges legfontosabb mutatók?
Az egészségügyi szervezeteknek konkrét mutatókat kell nyomon követniük a biztonságos fájlátvitel teljesítményének figyelemmel kísérése érdekében. A folyamatos figyelemmel kísérés elősegíti a HIPAA-előírások proaktív betartását és a működési stabilitást. A legfontosabb KPI-k a következők:
Sikertelen vagy hiányos átviteli arányok: A magas hibaarány rendszerproblémákra, a folyamat hiányosságaira vagy partneri problémákra utalhat
Hozzáférési rendellenességek: A váratlan felhasználók, a munkaidőn kívüli tevékenységek vagy az ismétlődő sikertelen hitelesítési kísérletek jogosulatlan hozzáférési kísérletekre utalhatnak
Szabályszegések: Azokat az adatátviteleket, amelyek megkerülik a kötelező titkosítást, jóváhagyásokat vagy munkafolyamatokat, nyomon kell követni és kivizsgálni kell
Külső szolgáltatók teljesítménye: A partnerek sikerarányainak, késedelmeinek és biztonsági kivételeinek nyomon követése annak biztosítása érdekében, hogy a szerződéses és a HIPAA-követelmények teljesüljenek
Audit-megállapítások és a javítási ciklus időtartama: Az ismétlődő problémák nyomon követése és a megoldásukhoz szükséges idő felmérése a szabályozási követelményeknek való megfelelés biztosítása érdekében
Fenyegetés-észlelési események: Ha a fejlett fenyegetés-megelőzési technológiák (pl. rosszindulatú programok ellenőrzése, CDR, sebezhetőségi értékelés) problémákat jelentenek, az ismétlődő minták alapvető kockázatra utalhatnak
Ezek a mutatók elősegítik a folyamatos fejlesztést: a folyamatok gyenge pontjainak feltárását, az irányelvek hatékonyságának ellenőrzését, a képzési igények fontossági sorrendbe állítását, valamint a HIPAA felügyeleti és kockázatkezelési elvárásaival való következetes összhang biztosítását.
Managed File Transfer összehasonlítása: egészségügyi speciális és általános platformok
Az egészségügyi adatátviteli szolgáltatások ( MFT ) lehetőségeit értékelő megfelelési és kockázatkezelési szakembereknek meg kell különböztetniük azokat a platformokat, amelyek csupán „HIPAA-kompatibilisek”, és azokat, amelyeket nagy volumenű egészségügyi személyes adatok (PHI) feldolgozására terveztek. A HIPAA előírja, hogy minden, egészségügyi személyes adatokat kezelő rendszerben következetes biztonsági intézkedések legyenek érvényben a fájlátvitel biztonsága, a hozzáférés-ellenőrzés és az ellenőrzés terén.
Azok az egészségügyi szervezetek, amelyek skálázható, megbízható és az iparágban elismert megoldásokat keresnek, előnyöket élvezhetnek a kifejezetten a PHI-munkafolyamatokra tervezett platformokból. Az egészségügyi ágazatra szabott MFT megoldások alapértelmezés szerint beépítik ezeket a követelményeket a termékbe, a fejlett fenyegetésmegelőzés és a klinikai integrációk mellett.
Hogyan viszonyulnak egymáshoz a vezető HIPAA-kompatibilis MFT a biztonsági és megfelelőségi funkciók tekintetében?
A vezető, HIPAA-nak megfelelő „ MFT ” platformok a szabályok érvényesítésének szigorúságában, az ellenőrzés alaposágában, az automatizáltságban és a fenyegetés-megelőzési képességekben különböznek egymástól. Az alábbiakban egy egyszerűsített összehasonlítást találhat az általános, „HIPAA-kompatibilis” MFT platformok és az egészségügyre specializálódott MFT megoldások között, mint például a MetaDefender Managed File Transfer , amely az MetaDefender Core™ fejlett fenyegetés-megelőzési technológiáit használja.
A hagyományos, kizárólag a fájlátviteli csatornát védő „ MFT ” megoldásokkal ellentétben a MetaDefender Managed File Transfer többrétegű fenyegetésmegelőzéssel, CDR-rel, sebezhetőségi értékeléssel és sandbox elemzéssel magát a fájlt is védi.
HIPAA-kompatibilis vs. egészségügyi ágazatspecifikus MFT
Képesség | Általános MFT „HIPAA-kompatibilis”) | Egészségügyi MFT |
|---|---|---|
Titkosítás átvitel közben és tároláskor | Szabványokon alapuló titkosítás, gyakran konfigurálható | Erős, érvényesített titkosítási irányelvek minden munkafolyamatban, minimális felhasználói választási lehetőséggel |
Hozzáférés-ellenőrzés és jóváhagyások | Alapvető RBAC, opcionális jóváhagyások | Részletes RBAC, felügyeleti jóváhagyási folyamatok és szabályalapú útválasztás a PHI számára |
Audit naplózás és jelentéskészítés | Szabványos tevékenységi napló | Részletes ellenőrzési nyomvonalak a felhasználók, fájlok, feladatok és rendszeresemények számára, valamint exportálható jelentések a megfelelőség biztosítása érdekében |
Fenyegetésmegelőzés | Vírusirtó vagy semmi | Többszintű fájlbiztonság: multiscanning, tartalomtisztítás és sebezhetőségi értékelés |
Integráció és automatizálás | Csatlakozók általános IT eszközökhöz | Politika-vezérelt munkafolyamatok, vizuális koordináció és integrációk |
Telepítési lehetőségek | Gyakran a felhő az első | Rugalmas helyszíni és hibrid telepítések szabályozott és offline környezetekhez |
Melyek az SFTP, az MFT és a Cloud fájlmegosztás előnyei és hátrányai az egészségügyben?
Az SFTP, a felhőalapú fájlmegosztó eszközök és MFT mindegyike egyedi előnyökkel és korlátozásokkal jár a HIPAA-megfelelés tekintetében. A legtöbb kórház és egészségügyi rendszer számára a biztonságra elsődleges hangsúlyt fektető MFT kell lennie a PHI-t tartalmazó átvitelek standardjának, míg az SFTP és a felhőalapú eszközök szigorúan korlátozott, alacsony kockázatú felhasználási esetekre korlátozódnak.
Az SFTP, a felhőalapú eszközök és a „ MFT ” platformok előnyei és hátrányai
Megközelítés | Előnyök | Hátrányok az egészségügyben / HIPAA kontextusban | Legjobb illeszkedés |
|---|---|---|---|
SFTP | Széles körben támogatott; jobb, mint az FTP; képes titkosítani az átvitt adatokat | Korlátozott láthatóság és jelentéskészítés; statikus hitelesítő adatok; manuális munkafolyamatok; gyenge irányítás a PHI tekintetében | Pont-pont rendszerintegrációk, ahol a volumen alacsony és az irányítást máshol végzik |
Általános felhőalapú fájlmegosztás | Könnyen használható; gyors együttműködés; mobile | Felhasználó által kezelt engedélyek, nyilvános linkek, nem egyértelmű adat tárolási hely, korlátozott PHI-irányítás | Nem PHI-együttműködés; elsődleges PHI-átviteli mechanizmusként nem ajánlott |
MFT kezelett fájlátvitel] | Központi vezérlés, szabályalapú automatizálás, integrált titkosítás, auditálás és hozzáférés-vezérlés | Végrehajtási erőfeszítést és folyamatok összehangolását igényli | A PHI-átvitelek elsődleges eszköze, különösen akkor, ha a HIPAA-auditra való felkészültség és a több fél részvételével zajló munkafolyamatok prioritást élveznek. |
Melyik Managed File Transfer kínálják a legjobb támogatást az egészségügyi megfelelőségi ellenőrzésekhez?
Az egészségügyi ellátást jól kiszolgáló szolgáltatók általában a következőket nyújtják:
- Egészségügyi tudatosságú támogatási modellek: 24 órás támogatás, a klinikai műveletekhez igazodó SLA-k és a HIPAA elvárásokkal tisztában lévő személyzet
- BAA-kompatibilis szerződéskötés: szabványos BAA-k, a felelősségi körök egyértelmű meghatározása, valamint olyan dokumentáció, amely összekapcsolja a termékellenőrzéseket a HIPAA-biztonsági intézkedésekkel
- Audit-előkészítő szolgáltatások: Előre elkészített megfelelőségi jelentés-sablonok, útmutatás a szabályzatok beállításához, valamint segítség a bizonyítékok előkészítésében az auditok során
- Biztonság elsődleges fontosságú útiterv: Folyamatos beruházások a fejlett fenyegetések megelőzésébe, vulnerability detection, valamint a SIEM és SOC munkafolyamatokba való integrációba.
OPSWAT biztonságorientált MFT OPSWAT ki a versenytársak közül, amely a következőket ötvözi:
- Többrétegű biztonság fejlett fenyegetésmegelőző technológiák révén, mint például a multiscanning, a tartalomtisztítás, a sebezhetőségi értékelés és sandboxing
- Szabályalapú fájlátviteli automatizálás, felügyeleti jóváhagyások, valamint a szabályozott környezetekre szabott központosított áttekinthetőség és ellenőrzés
- A szabályozási előírásoknak megfelelő naplózás és jelentéskészítés, amely a fájlmozgások és a hozzáférések teljes körű nyomon követhetőségének biztosításával egyszerűsíti a HIPAA-ellenőrzéseket
A megfelelőségi és kockázatkezelési tisztviselők számára azok a beszállítók, amelyek ilyen biztonsági mélységet, auditra kész bizonyítékokat és az egészségügyi ellátásra specializálódott támogatást kínálnak, a legalkalmasabbak az auditok során felmerülő súrlódások csökkentésére és a HIPAA-megfelelőség hosszú távú erősítésére.
A HIPAA-nak megfelelő Managed File Transfer bevezetésének lépései Managed File Transfer egészségügyben
MFT biztonságra elsődleges hangsúlyt fektető MFT bevezetése az egészségügyi környezetben strukturált tervezést, a HIPAA biztonsági előírásainak való megfelelést, valamint a klinikai, informatikai, megfelelőségi és beszállítói csapatok közötti koordinációt igényel. A cél az, hogy a következetlen, kockázatos fájlátviteli gyakorlatokat olyan szabványosított, ellenőrizhető munkafolyamatokkal váltsák fel, amelyek szorosan integrálódnak a meglévő rendszerekbe, miközben minimálisra csökkentik az üzemeltetési zavarokat.
Melyek a legfontosabb lépések egy Managed File Transfer kórházi környezetben történő bevezetéséhez?
A korai tervezés részeként a csapatoknak hivatalos kockázatértékelést kell végezniük a jelenlegi sebezhetőségek feltérképezése és annak biztosítása érdekében, hogy az MFT megfeleljen a HIPAA adminisztratív és technikai biztonsági elvárásainak.
A gyakorlati, megismételhető végrehajtási sorrend a következőket tartalmazza:
- A követelmények és kockázatok felmérése: A PHI-vel kapcsolatos munkafolyamatok, a szabályozási követelmények, az integrációs pontok és a sikermutatók azonosítása
- A megoldás architektúrájának kidolgozása és az érdekelt felek összehangolása: a bevezetési modell kiválasztása, az irányítási szerepkörök meghatározása, valamint a megfelelőségi, informatikai, biztonsági és klinikai csapatok összehangolása
- Biztonsági irányelvek és integrációk konfigurálása: Az útválasztás, a jóváhagyások, a hozzáférés-vezérlés és a megőrzési szabályok beállítása, valamint a „ MFT ” technológiák – például a Metascan™, a Multiscanning és a Deep CDR™ Technology – integrálása
- A munkafolyamatok tesztelése és a felhasználók képzése: az adatátvitelek, a naplófájlok, a riasztások és az ellenőrzésre való felkészültség ellenőrzése; a rendszergazdák és a végfelhasználók képzése a jóváhagyott munkafolyamatokról
- Bevezetés, nyomon követés és finomítás: Fázisokban történő bevezetés, a legfontosabb teljesítménymutatók nyomon követése, valamint a bevezetés utáni értékelések elvégzése
Hogyan integrálhatják az egészségügyi szervezetek MFT meglévő EHR- és szállítói MFT ?
Az egészségügyi szervezetek az „ MFT ” szolgáltatást az elektronikus egészségügyi nyilvántartásokkal (EHR) és a beszállítói rendszerekkel úgy integrálják, hogy biztonságos csatlakozási módszereket választanak, feltérképezik a személyes egészségügyi adatok (PHI) áramlását, és automatizálják a fájlátviteli szabályokat. Az EHR-ek és a kapcsolódó beszállítói rendszerek hatalmas mennyiségű személyes egészségügyi adatot cserélnek egymás között, ezért az integráció kritikus fontosságú sikertényező.
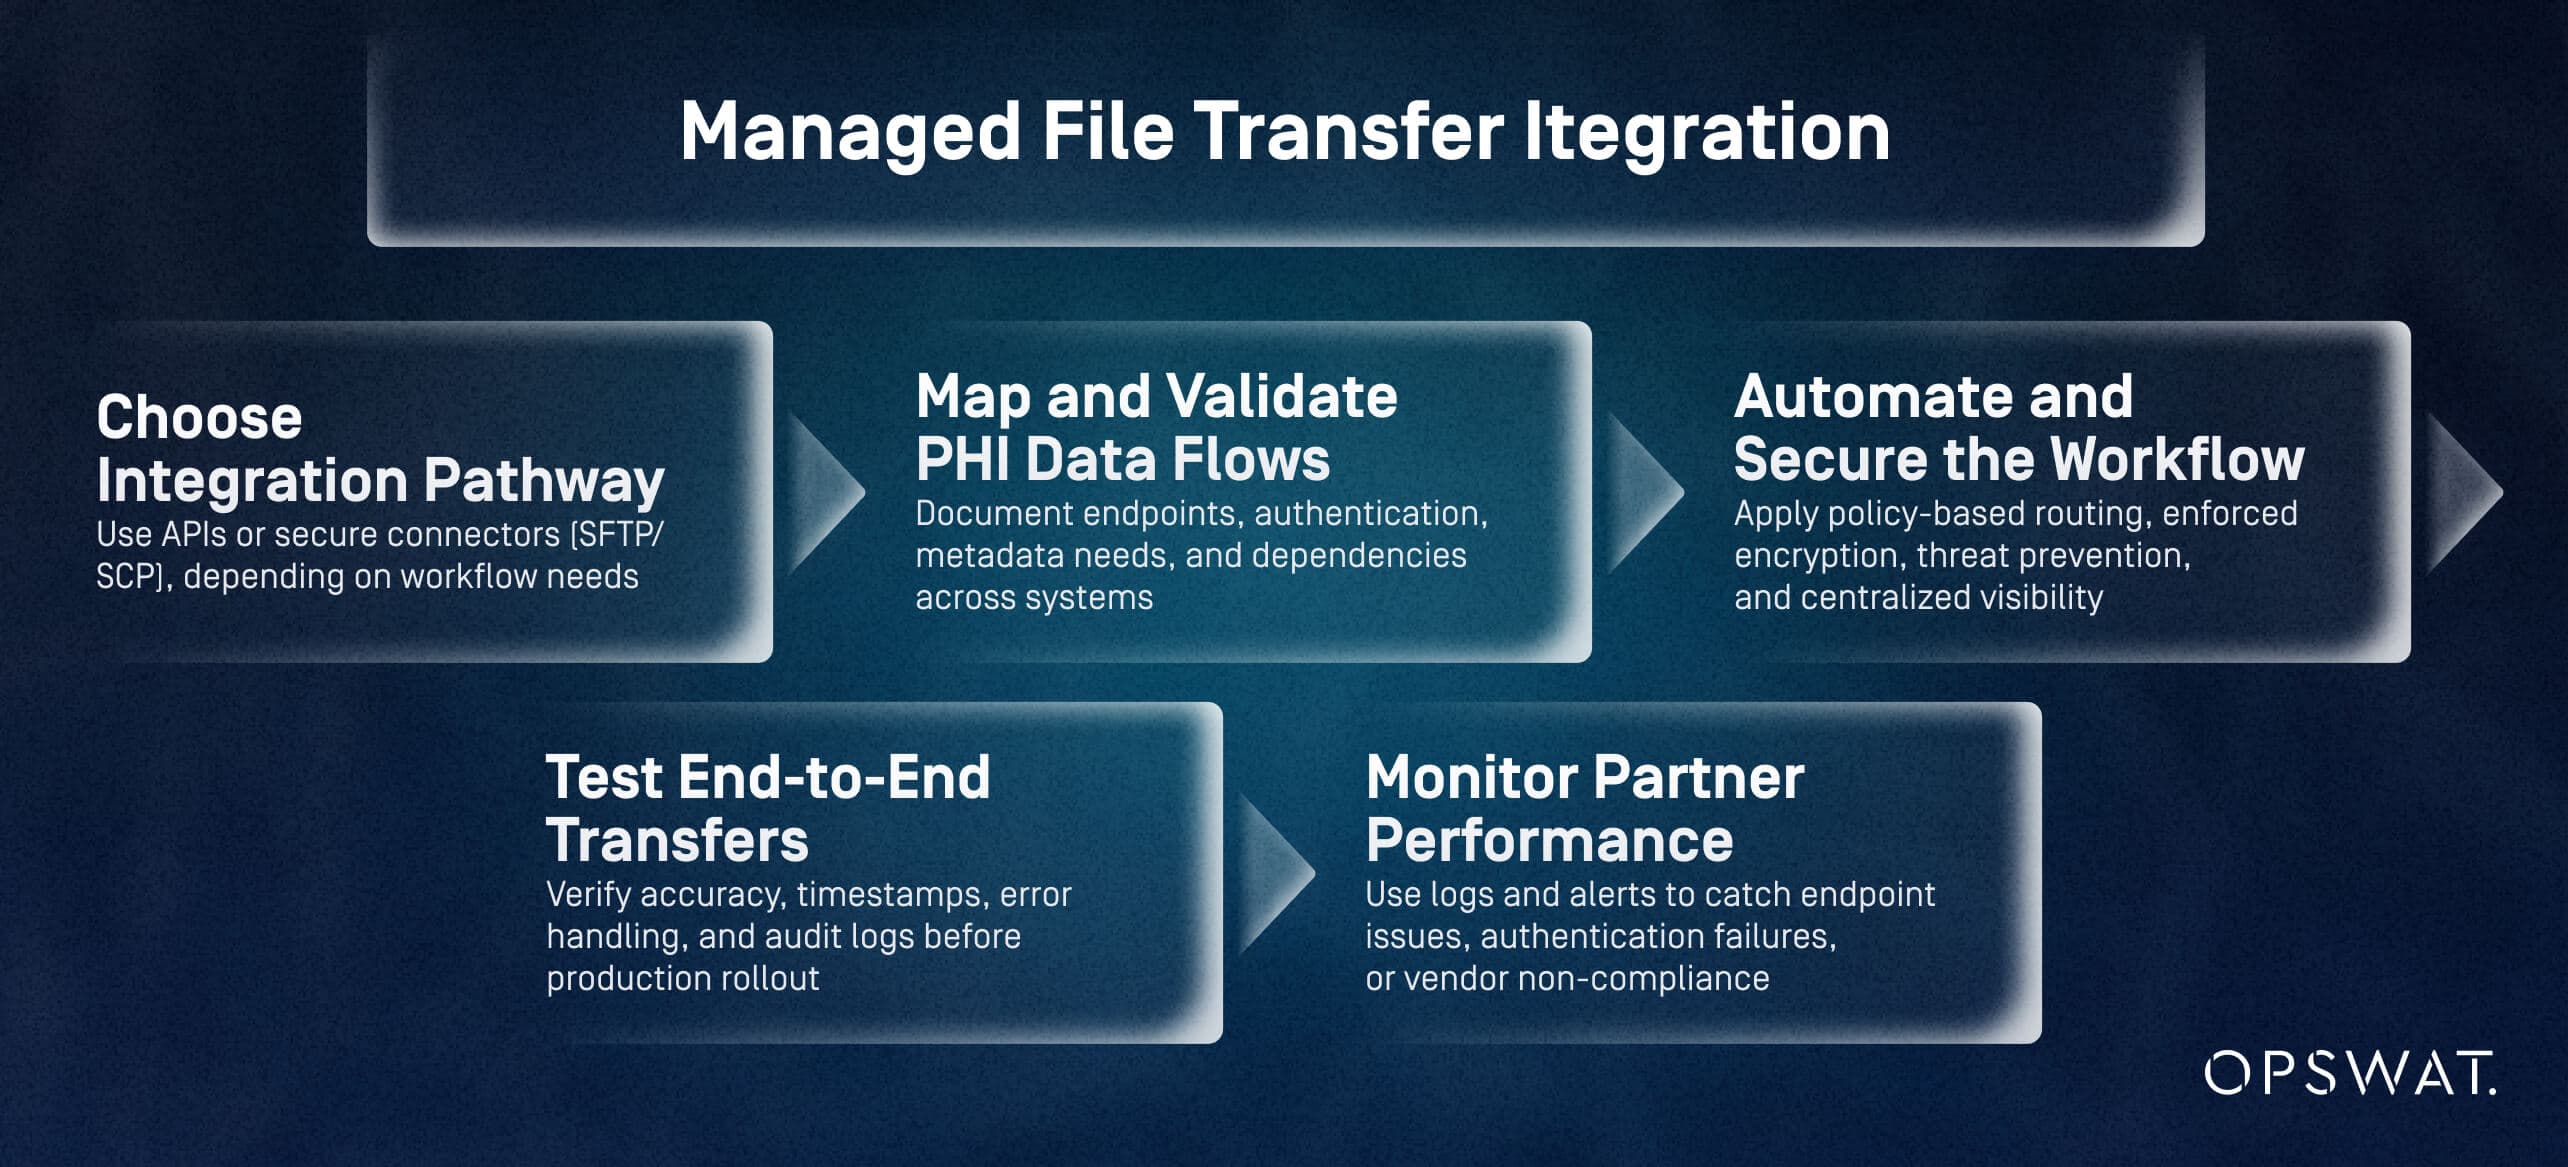
A „ MFT ” hatékony integrálása 5 lépésben:
- Válassza ki az integrációs útvonalat: API-k vagy biztonságos csatlakozók (SFTP/SCP) használata, a munkafolyamat igényeitől függően
- A PHI-adatok áramlásának feltérképezése és érvényesítése: a végpontok, a hitelesítés, a metaadatok igényei és a rendszerek közötti függőségek dokumentálása
- A munkafolyamat automatizálása és biztonságossá tétele: alkalmazzon szabályalapú útválasztást, kényszerített titkosítást, fenyegetésmegelőzést és központosított láthatóságot.
- Tesztelje a végpontok közötti átviteleket: ellenőrizze a pontosságot, az időbélyegeket, a hiba kezelését és az ellenőrzési naplókat a termelés bevezetése előtt.
- Partner teljesítményének figyelemmel kísérése: Naplófájlok és riasztások segítségével észlelje a végpontok problémáit, a hitelesítési hibákat vagy a szállítók nem megfelelő teljesítését.
Melyek a legjobb gyakorlatok a hagyományos fájlátviteli módszerekről MFT való áttéréshez?
MFT való áttérés legjobb gyakorlata MFT az átviteli kockázatok felmérését, a munkafolyamatok feltérképezését, a párhuzamos futtatások validálását és a folyamatok átállása során a irányítás finomítását. A legtöbb egészségügyi szervezet e-mail, SFTP, manuális feltöltések és megosztott mappák kombinációjáról áll át.
A strukturált migráció
- A kockázatok elemzése és a munkafolyamatok fontossági sorrendbe állítása: Az egészségügyi személyes adatokkal (PHI) terhelt vagy magas kockázatú adatátviteli útvonalak (e-mail, kézi feltöltés, megosztott mappák) azonosítása, majd ezek elsőbbségi áttelepítése
- A térképadatok feldolgozása és az új munkafolyamatok előkészítése: az útvonaltervezés, az elnevezési szabályok, a megőrzési szabályok és a rendszerfüggőségek meghatározása
- Fokozatos áttérés párhuzamos ellenőrzéssel: A régi és az MFT munkafolyamatok egyidejű futtatása, az integritás, az útválasztás és az ellenőrzési naplófájlok ellenőrzésével
- Az irányítási rendszer optimalizálása és frissítése: a tanulságok alapján hajtsák végre a fenyegetések megelőzését, finomítsák a munkafolyamatokat, frissítsék az irányelveket, és képezzék a felhasználókat
Managed File Transfer értékének mérése az egészségügyi előírások betartása és a betegadatok védelme Managed File Transfer
Az egészségügyi ellátásra alkalmas MFT javítja a HIPAA-megfelelést, csökkenti a biztonsági incidensek kockázatát és egyszerűsíti a PHI munkafolyamatokat. A titkosítás, a hozzáférés-ellenőrzés, a fenyegetések megelőzése és a teljes ellenőrzési nyomvonalak érvényesítésével a szervezetek mind szabályozási, mind működési szempontból megtérülést érhetnek el.
Hogyan MFT enti MFT az adatvédelmi incidensek és a szabályszegés miatti büntetések kockázatát?
MFT csökkenti a PHI-adatok kiszivárgásának fő okait: titkosítatlan átvitel, jogosulatlan hozzáférés, felhasználói hibák és elégtelen naplózás. Az egészségügyi ágazatra specializálódott platformok fejlett fenyegetésmegelőző technológiák alkalmazásával tovább csökkentik a kockázatot.
A kockázatcsökkentés legfontosabb eredményei:
- Kényszerített titkosítás és hozzáférés-ellenőrzés
- Védelem a rosszindulatú programok és zero-day ellen
- A HIPAA-vizsgálatokat támogató teljes ellenőrzési nyomvonalak
- Alacsonyabb valószínűségű szabályozási szankciók és helyreállítási költségek
Melyek az optimalizált fájlátviteli folyamatok mérhető eredményei?
Azok a szervezetek, amelyek az e-mailről, SFTP-ről és manuális munkafolyamatokról MFT térnek át, MFT a következő előnyöket tapasztalják:
A szabályozási előírásoknak való megfelelésre való felkészültség
- Gyorsabb bizonyítékok visszakeresése
- Átfogó, exportálható naplófájlok
Működési hatékonyság
- Csökkentett sikertelen átutalások
- Kevesebb manuális beavatkozás a szabályalapú automatizálásnak köszönhetően
A hibák és az események számának csökkentése
- Kevesebb tévesen elküldött fájl
- A rendellenes tevékenységek korai felismerése valós idejű riasztások segítségével
Fenyegetésmegelőzés
- A klinikai rendszerekbe bejutó káros fájlok számának jelentős csökkenése
Hogyan tudják a megfelelőségi felelősök bemutatni az MFT értékét az érdekelt feleknek?
Az érdekelt felek reagálnak a kockázatra, a költségekre és a működési hatásokra. A megfelelőségi vezetők az alábbiak révén tudják kifejezni az értéket:
Főbb üzenetek
- A kényszerített biztonsági intézkedések révén csökkentett szabályozási kitettség
- Alacsonyabb jogsértés valószínűsége és alacsonyabb reagálási költségek
- Kevesebb ellenőrzési megállapítás és gyorsabb ellenőrzési ciklusok
- Jobb működési megbízhatóság és beszállítói együttműködés
Link a szervezeti prioritásokhoz
- Betegbiztonság: A megbízható PHI-mozgatás csökkenti az ellátás késedelmét
- Pénzügyi stabilitás: A büntetések és az üzemszünetek elkerülése védi a haszonkulcsot
- Szervezeti bizalom: A megerősített PHI-védelem támogatja a hírnevet és a partnerek bizalmát
- Digitális átalakulás: MFT biztonságos alapot MFT a modernizációhoz
MetaDefender Managed File TransferA ™ az OPSWATáltal kínált, irányított fájlátviteli (MFT) megoldás, amely titkosítással, hozzáférés-vezérléssel és részletes ellenőrzési naplókkal biztosítja a jogszabályi előírások betartását.
Ha szeretné megtudni, hogy ez a megoldás és a benne rejlő fejlett fenyegetésmegelőzési technológiák hogyan erősíthetik a HIPAA-előírások betartását, hogyan csökkenthetik a személyes egészségügyi adatok (PHI) kiszivárgásának kockázatát, és hogyan tehetik hatékonyabbá a biztonságos együttműködést az egészségügyi ökoszisztémáján belül, vegye fel a kapcsolatot az OPSWAT szakértőjével, vagy kérjen bemutatót még ma.
GYIK
Melyek a legnépszerűbb, HIPAA-kompatibilis fájlátviteli megoldások az egészségügyi szervezetek számára?
A titkosítást, hozzáférés-vezérlést, szabályok automatizálását és teljes ellenőrzési nyomvonalakat érvényesítő megoldások megfelelnek a HIPAA elvárásainak. Az egészségügyi ellátásra összpontosító platformok, mint például MetaDefender Managed File Transfer, további fenyegetésmegelőzési és megfelelőségi jelentési funkciókat nyújtanak, amelyek az általános eszközökben gyakran hiányoznak.
Milyen funkciókat kell keresnem egy MFT , hogy biztosítsam a HIPAA-nak való megfelelést az egészségügyben?
Kötelező titkosítás, finomhangolású RBAC, többfaktoros hitelesítés (MFA), részletes ellenőrzési naplózás, szabályalapú automatizálás, biztonságos együttműködés külső felekkel, valamint fejlett fenyegetésmegelőzés (pl. multiscanning, CDR, sebezhetőségi értékelés).
Hogyan viszonyulnak egymáshoz a különböző fájlátviteli szolgáltatók a HIPAA-megfelelés és a biztonsági funkciók tekintetében?
Sok szolgáltató biztosítja a titkosítást és az alapvető naplózást, de az egészségügyi ellátásra összpontosító platformok felügyeleti jóváhagyásokat, fejlett fenyegetésérzékelést, részletes jelentéseket és rugalmas telepítési modelleket is kínálnak, amelyekre a PHI-intenzív környezetekben szükség van.
Milyen dokumentációt vagy ellenőrzési nyomvonalakat biztosítanak MFT a HIPAA-megfelelés igazolásához egy ellenőrzés során?
A felhasználói tevékenységeket, fájlmozgásokat, rendszereseményeket, jóváhagyásokat, titkosítási állapotokat és átviteli eredményeket tartalmazó auditnaplók.Managed File Transfer MetaDefender Managed File Transfer központosított, exportálható jelentéseketManaged File Transfer a megfelelőségi ellenőrzésekhez.
Hogyan valósíthatom meg a szerepköralapú hozzáférés-vezérlést és titkosítást egy HIPAA-kompatibilis fájlátviteli rendszerben?
Konfigurálja az RBAC-t úgy, hogy szerepkörönként korlátozza a PHI-hozzáférést, MFA-t követeljen meg, és minden munkafolyamatban kényszerített titkosítást (pl. AES-256, TLS 1.2+) alkalmazzon. A HIPAA átviteli biztonsági intézkedései alapértelmezés szerint ezeket a védelmi intézkedéseket várják el.
A kezelt fájlátvitel szolgáltatók kínálnak üzleti társult megállapodásokat (BAA-kat), és mit kell tartalmazniuk ezeknek?
Igen. A BAA-knak meg kell határoznia a PHI védelmével kapcsolatos felelősségeket, a jogsértések bejelentésére vonatkozó követelményeket, a megengedett felhasználásokat és a HIPAA átvitelre és hozzáférés-ellenőrzésre vonatkozó biztonsági előírásainak megfelelő biztonsági elvárásokat.
Melyek a HIPAA-nak megfelelő MFT tipikus költségei és licencelési modelljei az egészségügyben?
Az árak a telepítési módtól (felhő, helyszíni, hibrid), a mennyiségtől és a kiegészítő technológiáktól függően változnak. A legtöbb gyártó előfizetéses vagy örökös licencet kínál; a teljes költség magában foglalja a megfelelőségi jelentéseket, a munkafolyamatok automatizálását és az integrált fenyegetésmegelőzést.
Melyek a legjobb gyakorlatok a régi fájlátviteli módszerekről egy HIPAA követelményeknek megfelelő MFT való áttéréshez?
Értékelje a jelenlegi kockázatokat, térképezze fel a PHI munkafolyamatokat, végezzen fokozatos áttérést, párhuzamos validálást, és már az első naptól kezdve alkalmazzon fejlett fenyegetésmegelőzést. A munkafolyamatok átállásával frissítse a szabályzatokat és a képzéseket.
Mi az a HIPAA-nak megfelelő fájlátvitel?
A HIPAA-nak megfelelő fájlátvitel a védett egészségügyi adatok (PHI) olyan platformon keresztül történő továbbítása, amely minden átvitel során titkosítást, hozzáférés-ellenőrzést és teljes körű auditnaplózást biztosít, ahogyan azt a HIPAA biztonsági szabályzata előírja. Ezt leggyakrabban egy felügyelt fájlátviteli (MFT) platformon keresztül valósítják meg, nem pedig e-mailen, FTP-n vagy fogyasztói fájlmegosztó eszközökön keresztül, amelyek nem tudják megbízhatóan garantálni ezeket a biztonsági intézkedéseket.
