Mi jellemzi a modern kiberbiztonságban a biztonságra összpontosító, Managed File Transfer ?
A biztonságközpontú „ MFT ” (kezelett fájlátvitel) megoldást a kezdetektől fogva úgy tervezték, hogy proaktív fenyegetésmegelőzést, folyamatos átláthatóságot és a tervezés során beépített megfelelőségi funkciókat biztosítson. Ez a megoldás túlmutat a fájlok átvitel közbeni egyszerű titkosításán, mivel minden fájlt, felhasználót, munkafolyamatot és környezetet potenciális támadási felületként kezel. A biztonságközpontú „ MFT ” csökkenti a modern támadók által jelentett fenyegetéseket, akik fájlalapú támadásokat, kompromittált azonosítókat, az ellátási láncba való behatolást és felügyelet nélküli munkafolyamatokat használnak fel az érzékeny rendszerekhez való hozzáférés megszerzésére.
Ezzel szemben a hagyományos MFT eredetileg a fájlok továbbításának automatizálására szolgáló operatív eszközként jött létre, nem pedig a fájlok biztonságának biztosítására. A hagyományos MFT platformok a megbízhatóságra, az ütemezésre, a szkriptelésre és a rendszerek közötti összeköttetésre helyezik a hangsúlyt. A biztonsági funkciókat általában később egészítik ki olyan kiegészítő funkciókkal, mint az alapvető titkosítás, az opcionális kártevő-ellenőrzés vagy a külső DLP-integrációk.
A folyamatosan fejlődő, mesterséges intelligencián alapuló fenyegetések és az egyre összetettebb szabályozási előírások miatt a szervezetek már nem támaszkodhatnak a hagyományos modellekre. Olyan platformokra van szükségük, amelyek kifejezetten a fájlokon keresztül terjedő fenyegetések elleni védelemre és a szabályozási követelmények teljesítésére lettek kialakítva.
MFT biztonság-első MFT MFT hagyományos MFT-től MFT alapelvek
MFT biztonság-első MFT egy sor alapelv MFT , amelyek megkülönböztetik a hagyományos megközelítésektől:
- Proaktív fenyegetésmegelőzés – Több kártevőellenes motort használ egyszerre (multiscanning), sandboxing, valamint fájltípus-ellenőrzést és tartalomvizsgálatot alkalmaz a kézbesítés előtt.
- Zero Trust architektúra – Abból indul ki, hogy minden felhasználó, eszköz és fájl veszélybe kerülhet, ezért folyamatosan ellenőrzi azok érvényességét.
- Compliance-by-Design – Az ellenőrzési mechanizmusokat, a szabályzatok betartatását, a titkosítást és az irányítást közvetlenül a munkafolyamatba építi be.
- Automatizálás és biztonsági integráció – A biztonsági ellenőrzések minden munkafolyamatban automatikusan érvényesülnek, kézi beavatkozás nélkül.
A hagyományos „ MFT ” megoldások általában kiegészítő funkcióként tartalmazzák a fájlbiztonságot. Bár a hagyományos platformok kínálhatnak titkosítást vagy hozzáférés-vezérlést, ezek a funkciók gyakran opcionális modulok, vagy hatékony működésükhöz további eszközökre van szükség.
Hogyan alakították a megfelelőségi szabványok a biztonság-első MFT felé történő elmozdulást?
A szabályozási keretek meghatározó szerepet játszottak abban, hogy a vállalkozások a biztonság elsődleges fontosságú megoldások felé mozduljanak el. Az olyan szabványok, mint a NIST, ISO 27001, GDPR, HIPAA és PCI-DSS szigorú követelményeket támasztanak a következőkre vonatkozóan:
- Titkosítás nyugalmi állapotban és szállítás közben
- Ellenőrzött hozzáférés-vezérlés
- Teljes, megváltoztathatatlan ellenőrzési napló
- A politika végrehajtásának bizonyítéka
- Az adatok tárolási helyére és megőrzésére vonatkozó garanciák
- Időben történő bejelentés a jogsértésről
- Integritásellenőrzés és kockázatfigyelés
A hagyományos MFT platformok gyakran nehezen tudnak lépést tartani a szabályozási előírásokkal. Előfordulhat, hogy nem tudnak megfelelni az adatkezelésre, az ellenőrzés integritására vagy a folyamatos felügyeletre vonatkozó követelményeknek. A biztonságközpontú MFT platformok ezeket a hiányosságokat a szabályozott iparágak számára kifejezetten kialakított beépített ellenőrző mechanizmusokkal orvosolják.
A hagyományos MFT gyakori sebezhetőségei
A régebbi és hagyományos „ MFT ” rendszerek gyakran komoly biztonsági kockázatoknak teszik ki a szervezeteket. A leggyakoribb sebezhetőségek a következők:
- Titkosítatlan vagy következetlenül titkosított átvitelek, különösen a belső munkafolyamatok során
- Gyenge hitelesítési mechanizmusok, amelyek kizárólag jelszavakra vagy elavult szerepmodellekre támaszkodnak
- Korlátozott vagy nem létező valós idejű figyelés, ami megakadályozza a gyanús tevékenységek eszkalálódását
- Kézi javítások és frissítések, amelyek a rendszereket zero-day vagy régi CVE-knek teszik ki
- Nem megfelelő hozzáférés-ellenőrzés, túlzott jogosultságok engedélyezése
- Nincs rosszindulatú programok keresése vagy fájlok tisztítása, így a fájlokon keresztül terjedő fenyegetések ellenőrizetlenül áthaladhatnak.
- Hiányos auditnaplók, a vizsgálatok akadályozása és a megfelelőségi auditok elmulasztása
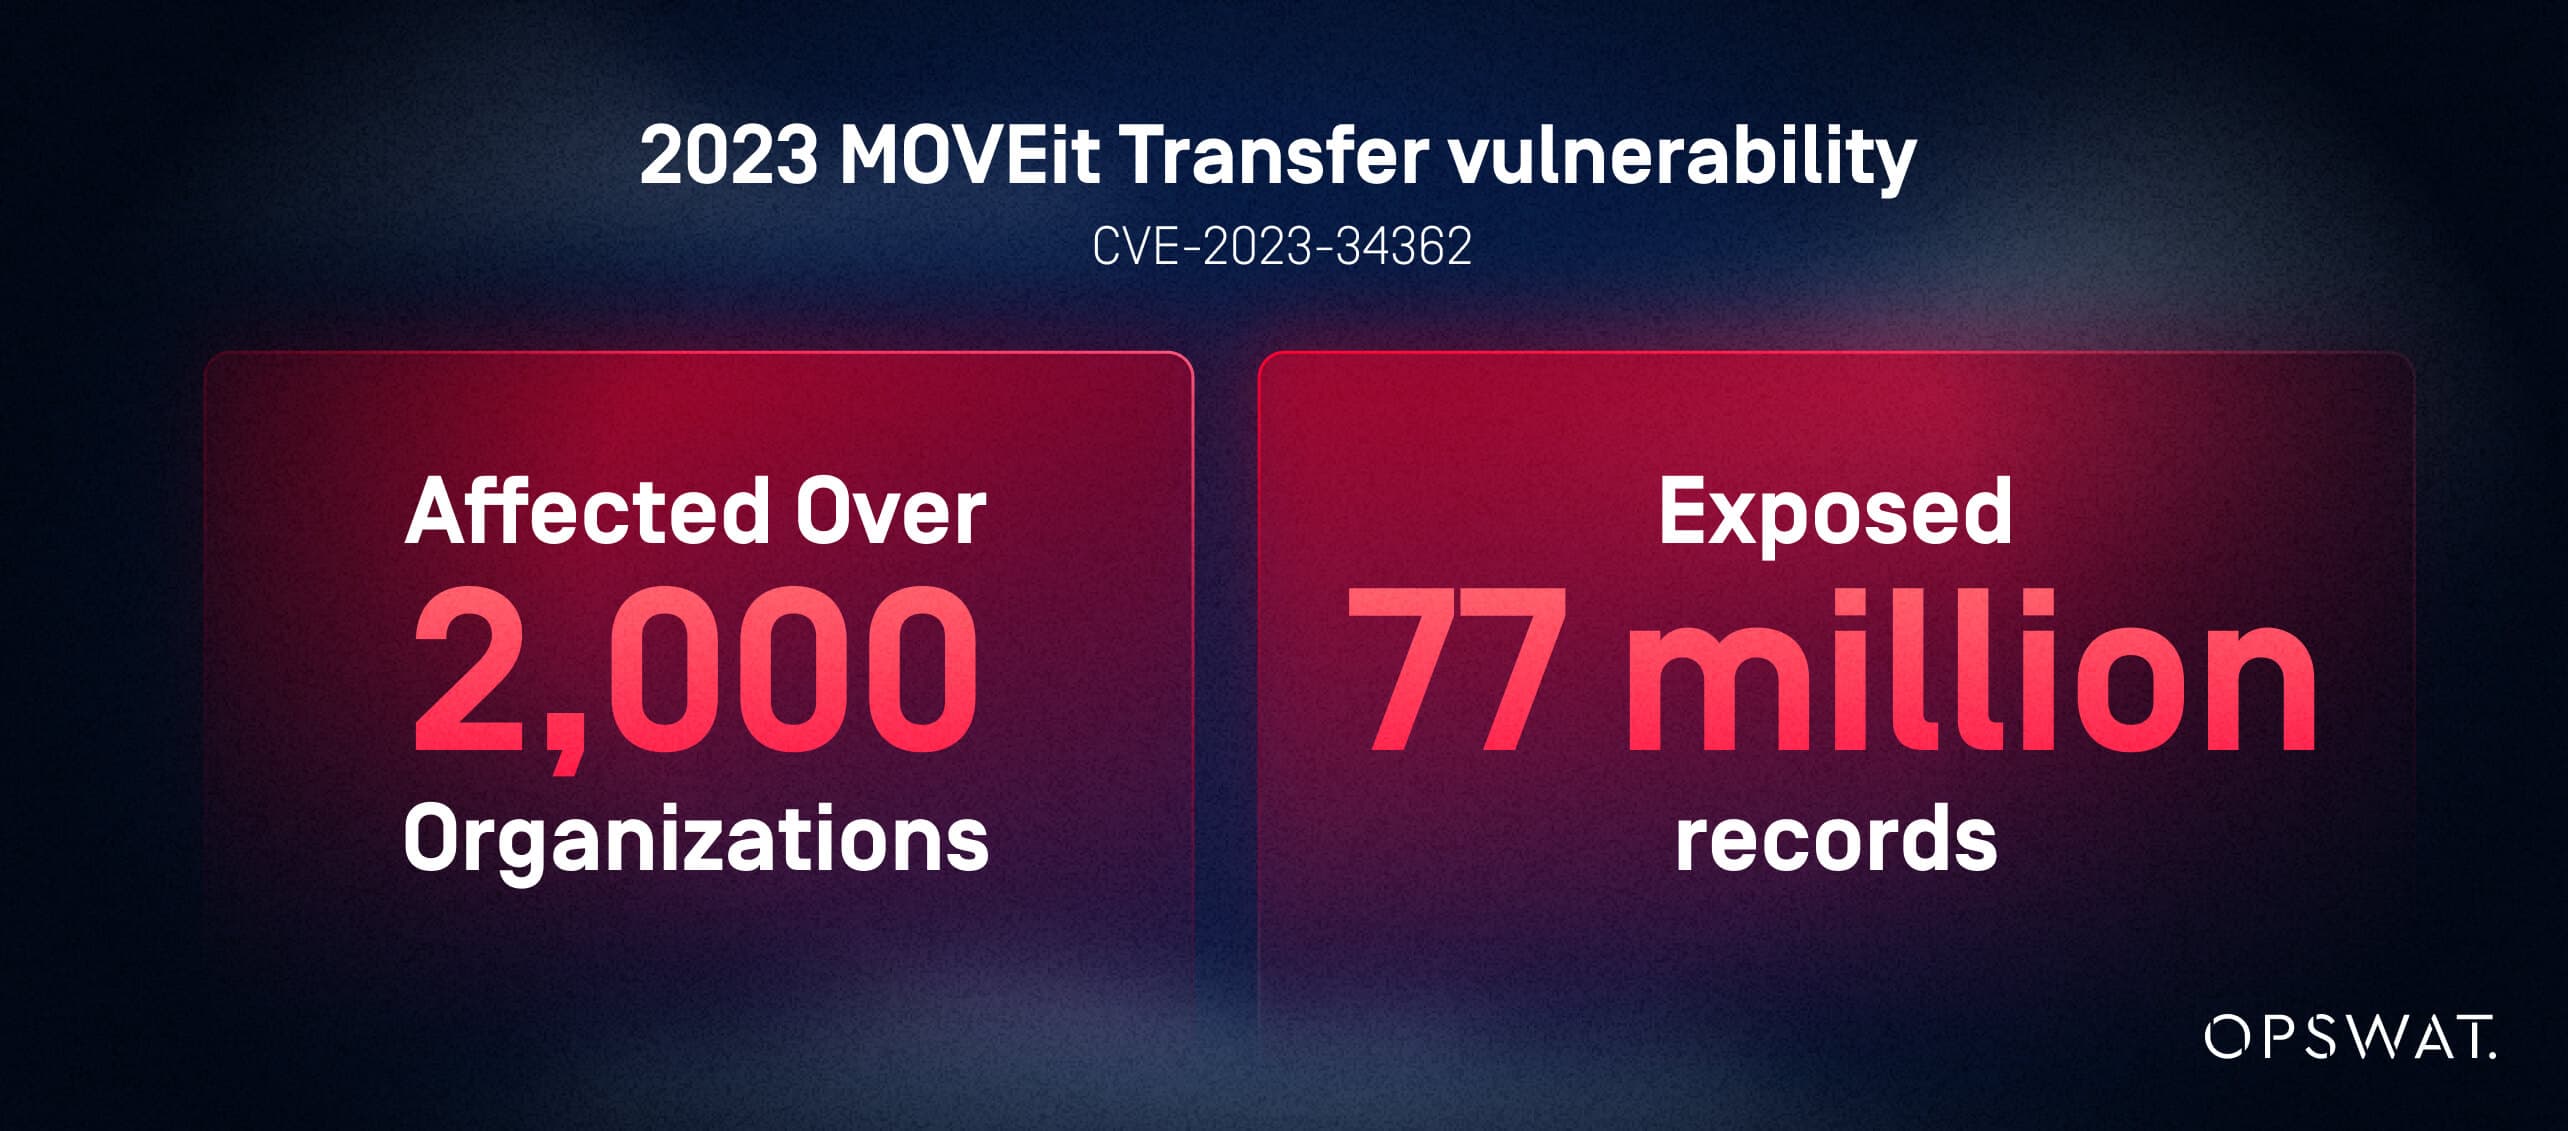
A valós adatvédelmi incidensek jól szemléltetik a hiányos biztonsági intézkedések kockázatait. Például az Emsisoft adatvédelmi incidensek nyomon követésére szolgáló adatai szerint a 2023-as MOVEit Transfer sebezhetőség (CVE-2023-34362) több mint 2 000 szervezetet érintett, és 77 millió rekordot tett közzé. Ezek az események jól illusztrálják, hogy a hagyományos „ MFT ” platformok hogyan biztosíthatnak a támadóknak észrevétlen bejutást a kritikus rendszerekbe.
Biztonsági képességek összehasonlítása: biztonság-első MFT hagyományos MFT
A „biztonság első” és a hagyományos „ MFT ” platformok első ránézésre gyakran hasonlóaknak tűnnek. Mindkettő megkönnyíti a fájlok átvitelét rendszerek, partnerek vagy felhasználók között. A felszín alatt azonban mélyreható architektúrai különbségek vannak.
Az alábbi táblázat bemutatja, hogy az egyes megközelítések hogyan kezelik a beépített biztonsági funkciókat és az opcionális kiegészítőket.
Mely biztonsági funkciók beépítettek, és melyek kiegészítők MFT ?
Képesség | Biztonság-első MFT | Hagyományos MFT |
|---|---|---|
Rosszindulatú szoftverek vizsgálata | Beépített multiscanning fájltisztítás (CDR) | Általában kiegészítő vagy hiányzó |
DLP vezérlők | Integrált, automatizált, szabályalapú | Gyakran külső vagy kézi |
Titkosítás | Kötelező és végrehajtandó | Opcionális vagy következetlenül alkalmazott |
Zéró bizalmi hozzáférés | Folyamatos ellenőrzés és legkisebb jogosultság | Alapvető, kerületalapú hozzáférés |
Threat Intelligence | Natív, valós idejű | Ritka és külső |
Audit naplózás | Változatlan, részletes, mindig elérhető | Részleges vagy manuálisan konfigurált |
Automatizált házirend-érvényesítés | Core jellemző | Szkriptek vagy rendszergazdai beavatkozás szükséges |
Fájlellenőrzés | Mély fájltípus-ellenőrzés | Korlátozott vagy nem létező |
Incidenskezelési hookok | Natív SIEM/SOC integráció | Opcionális csatlakozók |
MFT hagyományos MFT alapvetően nem biztonsági platformok, hanem automatizálási eszközök, amelyekhez további termékek szükségesek az alapszintű védelem biztosításához.
Miben különbözik a felhasználói hozzáférés-vezérlés és -felügyelet a biztonság-orientált és MFT hagyományos MFT között?
A biztonságot előtérbe helyező „ MFT ” finomhangolású, a „Zero Trust” elvnek megfelelő hozzáférés-vezérlést és valós idejű felügyeletet alkalmaz a belső kockázatok és a külső fenyegetések minimalizálása érdekében. A felhasználók kizárólag a szükséges jogosultságokkal rendelkeznek, és minden műveletet folyamatosan ellenőriznek.
A hagyományos „ MFT ” platformok statikus jogosultságokra, korlátozott RBAC (szerepköralapú hozzáférés-vezérlés) modellekre és szórványos felügyeletre támaszkodnak. Lehet, hogy naplózzák a hozzáféréseket, de ritkán észlelik a rendellenes felhasználói viselkedést vagy a jogosulatlan hozzáférési mintákat.
A biztonságot előtérbe helyező ellenőrzések a következőket tartalmazzák:
- Politikaalapú RBAC
- MFA/azonosító integráció
- Folyamatos munkamenet-érvényesítés
- Viselkedéselemzés
- Valós idejű felügyeleti műszerfalak
Ezek a képességek csökkentik annak valószínűségét, hogy a feltört fiókok adatlopáshoz vagy működési zavarokhoz vezessenek.
Hogyan teszi MFT biztonság-első MFT a proaktív fenyegetésmegelőzést?
A „ MFT ” megoldás, amelynek középpontjában a biztonság áll, még azelőtt megakadályozza a fenyegetéseket, hogy a fájlok eljutnának a célállomásukra. A Verizon 2024-es adatbiztonsági incidensekkel kapcsolatos vizsgálati jelentése szerint a 2023–2024-es időszakban történt támadások 68%-a dokumentumokba, PDF-fájlokba, képfájlokba vagy tömörített fájlokba ágyazott, fájlalapú kártékony kódokat használt – ez 40%-os növekedést jelent a 2020–2021-es időszakhoz képest. Ezek a támadási vektorok kifejezetten a fájlátviteli rendszereket veszik célba. A hagyományos MFT rendszerek nem vizsgálják meg ezeket a fájlokat; a biztonság-első MFT viszont igen.
A proaktív fenyegetésmegelőzés példái:
- Automatizált kártevő szoftverek multiscanning
- CDR (tartalom ártalmatlanítása és újjáépítése) – rosszindulatú aktív tartalom eltávolítása
- Sandboxing fájlok Sandboxing
- Fenyegetés-információkon alapuló kockázati értékelés
- Politikaalapú karanténba helyezés vagy blokkolás

Hogyan MFT biztonságközpontú MFT a szabályozási megfelelést és az auditra való felkészültséget?
A szabályozási komplexitás az egyik legnagyobb kihívás a modern vállalkozások számára. MFT biztonságra összpontosító MFT a szabályozási megfelelést azáltal, hogy a kormányzást, az érvényesítést és az ellenőrizhető ellenőrzéseket közvetlenül beépíti az átviteli munkafolyamatokba.
A hagyományos „ MFT ” megközelítés a megfelelés felelősségét a rendszergazdákra hárítja, gyakran manuális konfigurálás, javítások telepítése, szkriptírás és szórványos dokumentáció révén.
A GDPR, HIPAA, PCI-DSS és az iparági szabványok betartása a biztonság elsődleges fontosságú MFT segítségével
A biztonságot előtérbe helyező MFT kialakításának köszönhetően megfelel a legfontosabb szabályozási követelményeknek:
- Átvitel közbeni és tárolás közbeni titkosítás (GDPR 32. cikk, HIPAA §164.312(a)(2)(iv), PCI-DSS 4. követelmény)
- Változatlan ellenőrzési nyomvonalak a hozzáférés és az adatmozgás figyelemmel kíséréséhez (GDPR 30. cikk, HIPAA §164.312(b), SOX 404. szakasz)
- Adattárolási kötelezettségek érvényesítése (GDPR 44–50. cikk, különböző nemzeti adatvédelmi törvények)
- A legkisebb jogosultság elvéhez igazodó hozzáférés-vezérlés (NIST SP 800-53 AC-6, ISO 27001 A.9.2.3)
- Valós idejű riasztás potenciális jogsértések esetén (GDPR 33. cikk – 72 órás értesítési kötelezettség)
- Biztonságos fájlellenőrzés az adatok integritásának fenntartása érdekében (HIPAA §164.312(c)(1), PCI-DSS 11.5. követelmény)
Ezek a beépített ellenőrzések csökkentik a megfelelés hiányosságait és biztosítják a szabályozó hatóságok által megkövetelt ellenőrizhető bizonyítékokat.
Az ellenőrzési terhek csökkentése és a bizonyítékok gyűjtésének egyszerűsítése
A hagyományos MFT ellenőrzések hetekig is eltarthatnak a hiányos naplózás, az inkonzisztens ellenőrzések vagy a hiányzó adatok miatt. A biztonságközpontú MFT megoldások a következőket biztosítva szüntetik meg ezt a terhet:
- Automatikusan generált audit jelentések
- Központosított naplófájlok teljes átviteli láthatósággal
- Előre konfigurált megfelelőségi leképezések és sablonok
- Esemény szintű metaadatok a törvényszéki rekonstrukcióhoz
Ez csökkenti az audit fáradtságát, felgyorsítja a bizonyítékok gyűjtését és javítja a szabályozási bizalmat.
Hogyan MFT biztonság-első MFT a folyamatos megfelelést a változó szabályozások közepette?
MFT biztonságot előtérbe helyező MFT a szabályozási előírások változásaihoz gyorsan alkalmazkodnak a szabályalapú ellenőrzések, az automatikus frissítések és a konfigurálható irányítási keretrendszerek révén. Ezek a képességek biztosítják a jövőbeli megfelelést, és lehetővé teszik a szervezetek számára, hogy folyamatos megfelelést mutassanak fel, amit MFT hagyományos MFT fenntartani.
Kockázatcsökkentés és incidenskezelés: Miért MFT biztonság-első MFT a biztonsági rések kockázatát?
A modern biztonsági programok sikerét az alapján mérik, hogy mennyire képesek gyorsan és hatékonyan enyhíteni az adatvédelmi incidensek következményeit. A „biztonság elsőként” elvet követő MFT jelentősen javítja mind az észlelést, mind a reagálást, csökkentve ezzel az incidensek hatását és megerősítve a nyomozási eredményeket.
A hagyományos „ MFT ” rendszerből gyakran hiányzik a gyors reagáláshoz szükséges átláthatóság, intelligencia és automatizálás.
Hogyan MFT biztonság-első MFT a támadások észlelését és a fenyegetésekre való reagálást?
A biztonság-első platformok lehetővé teszik:
- Valós idejű riasztás gyanús fájlaktivitás esetén
- A rosszindulatú fájlokat karanténba helyező vagy blokkoló automatikus kiváltók
- Integráció a SIEM és SOC munkafolyamatokkal a gyors eskaláció érdekében
- A felhasználói és fájlviselkedésen alapuló anomália-felismerés
A Ponemon Institute 2024-es, a belső fenyegetések költségeiről szóló jelentése szerint a hagyományos „ MFT ” (felügyelet és beavatkozás) módszer a kézi felügyeletre támaszkodik, ahol az észlelés átlagos késedelme 24–72 óra. Ez 300%-kal megnöveli az adatvédelmi incidensek kitettségi idejét azokhoz a „security-first” megoldásokhoz képest, amelyek valós időben (5 perc alatt) észlelik a fenyegetéseket. A hosszabb észlelési időtartam lehetővé teszi, hogy az oldalirányú mozgás és az adatok kiszivárogtatása ellenőrizetlenül folytatódjon.
A fejlett ellenőrzési nyomvonalakkal támogatott törvényszéki nyomozások
Az incidensek kezelése a magas szintű láthatóságtól függ. MFT biztonságra összpontosító MFT :
- Változatlan, időbélyeggel ellátott naplófájlok
- Fájlintegritás-ellenőrzés
- Teljes felhasználói tevékenységi előzmények
- Átvitel szintű metaadatok (forrás, cél, alkalmazott szabályok)
Ezek a képességek támogatják a gyors ok-okozati elemzést és a megalapozott szabályozási jelentéstételt.
A hagyományos MFT leggyakoribb biztonsági hiányosságainak kezelése
A hagyományos MFT a következő kockázatoknak MFT a szervezeteket:
- Elavult vagy javítás nélküli kriptográfiai könyvtárak
Gyenge identitás- vagy hozzáférési modellek
- Vakfoltok a partneri vagy harmadik fél integrációkban
- Ellenőrizetlen fájlmegosztás a hálózatokon
MFT biztonságra összpontosító MFT integrált fenyegetésmegelőzéssel, folyamatos figyelemmel kíséréssel és beépített irányítási keretrendszerrel MFT ezeket a hiányosságokat.
Működési és erőforrás-megfontolások a biztonság-orientált Managed File Transfer való áttéréskor
MFT hagyományos MFT -ről MFT biztonságközpontú MFT való áttérés gondos tervezést MFT , de megtérül a csökkentett működési költségek, az alacsonyabb biztonsági kockázat és a jobb megfelelés hatékonysága formájában.
Melyek a legfontosabb lépések a hagyományos MFT-ről a biztonság-orientált MFTre való átálláshoz?
A strukturált migrációs ütemterv a következőket tartalmazza:
- Felmérés – A leltárkezelési munkafolyamatok, a partnerek, a titkosítási függőségek és a szabályozási hiányosságok felmérése.
- Tervezés – A „Zero Trust” irányelvek, biztonsági ellenőrzések és architektúra-követelmények meghatározása.
- Pilot – A munkafolyamatok ellenőrzése szabályozott bevezetés keretében.
- Fokozatos bevezetés – Terjeszkedés az egyes részlegek és a kiemelt fontosságú munkaterhelések körében.
- Irányítási összehangolás – Az irányelvek, a szerepkörök és a megfelelési dokumentáció frissítése.
A biztonság-első MFT integrálása MFT meglévő IT-infrastruktúrá MFT
MFT biztonságra összpontosító MFT zökkenőmentesen MFT , ha:
- Az identitáskezelés (IAM/MFA) központosított
- A SIEM platformok MFT használnak
- A DLP eszközök érvényesítik a tartalomkezelést
- Cloud és a helyszíni fájltárak biztonságosan szinkronizálódnak
- Az API-k és az automatizálási keretrendszerek támogatják a munkafolyamatok összehangolását.
Az olyan gyakori kihívások, mint a szigetelt rendszerek vagy a régi rendszerektől való függőségek, fokozatos bevezetéssel és csatlakozóalapú integrációkkal enyhíthetők.
A biztonság-első MFT teljes tulajdonlási költségének és ROI-jának értékelése
Bár a „biztonság elsőként” elvet követő MFT megközelítés magasabb kezdeti beruházást igényelhet, a befektetés megtérülését a következő tényezők határozzák meg:
- A jogsértések valószínűségének és a kapcsolódó költségek csökkentése
- Csökkentett audit munkaterhelés
- Az automatizálásnak köszönhetően alacsonyabb működési költségek
- Kevesebb manuális biztonsági réteg
- Jobb rendelkezésre állás és munkafolyamat-stabilitás
A szabályozott iparágak esetében ezek a megtakarítások jelentős mértékűek lehetnek, és gyakran már az első év során meghaladják a kezdeti beruházás összegét.
Döntési keretrendszer: mikor és miért érdemes biztonságközpontú MFT váltani?
A vállalkozások gyakran akkor ismerik fel a frissítés szükségességét, amikor audit-hibák, működési bonyodalmak vagy fokozott fenyegetettség tapasztalható. A döntési keretrendszer segít a vezetőknek a megfelelő időzítés és a stratégiai indoklás meghatározásában.
MFT elsődleges fontosságát jelző legfontosabb tényezők
Gyakori kiváltó okok:
- Biztonsági vagy megfelelőségi ellenőrzések sikertelensége
- A ransomware és a fájlokon keresztül terjedő rosszindulatú programok számának növekedése
- A fájlok mozgásának láthatóságának hiánya
- Túlzott támaszkodás a manuális vagy szkriptalapú folyamatokra
- Adattárolás vagy határokon átnyúló megfelelés kihívásai
- Modernizációt igénylő digitális átalakulási kezdeményezések
Ha több kiváltó ok is fennáll, akkor a szervezet jó eséllyel jelölt a biztonság-első MFT bevezetésére.
A biztonságra összpontosító MFT értékelésének és kiválasztásának bevált gyakorlata
Az átfogó értékelésnek a következőket kell tartalmaznia:
- Követelmények felmérése – Szabályozási megfelelés, fenyegetések megelőzése, a munkafolyamatok összetettsége
- Szolgáltatók összehasonlítása – Beépített biztonsági funkciók, integrációk, jelentéskészítés és Zero Trust-képességek
- Koncepcióbizonyítás – A teljesítmény, a felhasználói kényelem és a skálázhatóság ellenőrzése
- Biztonsági értékelés – Az architektúra, az API-k és a sebezhetőségkezelés áttekintése
- Irányítási felülvizsgálat – A vállalati irányelvekkel való összhang biztosítása
A beszállítóknak feltett kérdések:
- A biztonsági ellenőrzések natívak vagy kiegészítők?
- Hogyan észlelik és semlegesítik a fenyegetéseket?
- Bemutatná, hogyan működik a megfelelőségi leképezés?
- Hogyan támogatja a Zero Trust érvényesítését?
A figyelmeztető jelek közé tartozik a külső kártevőellenes vizsgálatokra való támaszkodás, a hiányos naplófájlok, az elavult architektúrák vagy a korlátozott integrációs lehetőségek.

Miért OPSWAT a biztonság-első Managed File Transfer terén?
OPSWAT MFT OPSWAT a biztonság-első MFT mércéjét:
- Beépített „ multiscanning ”, CDR, „ sandboxing ” és fájltípus-ellenőrzés
- Zero Trust architektúra minimális jogosultságokkal és folyamatos érvényesítéssel
- Tervezés szerinti megfelelés ellenőrzése
- Változatlan auditnaplók és SIEM-kompatibilis telemetria
- Nagy teljesítményű, hibridre kész telepítési modellek
- Bizonyított eredmények a kritikus infrastruktúra és a szabályozott iparágak területén
Ezek a képességek közvetlenül orvosolják a hagyományos MFT hiányosságait, MFT lehetővé teszik a szervezetek számára a biztonságos modernizálást.
Következő lépések: Hogyan vegyen részt OPSWAT biztonsági OPSWAT vagy bemutatójában?
A CISO-k és az IT-vezetők a következő lépéseket tehetik meg:
- Személyre szabott biztonsági értékelés kérése
- Megfelelőségi ellenőrzőlisták letöltése
- MetaDefender -bemutató lefoglalása:MFT
- OPSWATszakértőinek bevonása a migrációra való felkészültség értékeléséhez
MFT biztonság elsődleges fontosságú MFT stratégiai átalakulást MFT . OPSWAT az ehhez szükséges architektúrai mélységet és bevált biztonságot.
GYIK
Milyen biztonsági funkciók különböztetik meg MFT biztonságra összpontosító MFT MFT hagyományos MFT MFT ?
MFT biztonságközpontú MFT négy alapvető architektúrai MFT MFT MFT hagyományos MFT : beépített fenyegetésmegelőzés (multiscanning, sandboxing, CDR), folyamatos ellenőrzéssel kiegészített, finomhangolható hozzáférés-vezérlés, a „Zero Trust” tervezési elvek, valamint teljes körű, megváltoztathatatlan ellenőrzési naplók. MFT hagyományos MFT ezeket MFT nem alapfunkcióként, hanem opcionális kiegészítőként kínálja.
Hogyan képes a biztonságközpontú MFT hatékonyabban MFT a fenyegetéseket?
Integrált multiscanning, sandboxing, CDR és valós idejű felügyelet segítségével.
Milyen kihívások merülnek fel a hagyományos MFT-ről a biztonságközpontú MFT való áttérés során?
Régi függőségek, munkafolyamat-leképezés, IAM-integráció és szabályzatok összehangolása.
Hogyan csökkenti az automatizált fenyegetés-információ a biztonsági incidensek kockázatát?
A szabályzatok folyamatos frissítésével és az új fenyegetési minták azonnali felismerésével.
Melyek a ROI különbségek?
MFT biztonságra összpontosító MFT a működési költségeket, a megfelelési kockázatot és az incidensekkel kapcsolatos költségeket.
Hogyan MFT a biztonságra összpontosító MFT az incidensek kezelését?
Változatlan naplófájlok, részletes metaadatok és automatikus riasztások a gyors kivizsgáláshoz.
Védett-e a szervezeted MFT biztonság-első MFT?
A kiberfenyegetések fejlődésével és a szabályozási elvárások szigorodásával MFT nagyobbá MFT a különbség MFT hagyományos és MFT biztonságközpontú MFT között. A régi rendszerek nem képesek védelmet nyújtani a modern fájlokon keresztül terjedő fenyegetések, a belső kockázatok és a komplex szabályozási követelmények ellen. MFT biztonságközpontú MFT alapvetően erősebb modellt MFT , amelynek célja a biztonsági incidensek megelőzése, a szabályozási követelmények gyorsabb teljesítése és a működés átláthatóságának biztosítása.
A modern vállalkozások már nem engedhetik meg maguknak a reaktív vagy részleges védelmet. A biztonság elsődleges fontosságú megközelítés alkalmazásával a szervezetek csökkentik a kockázatot, erősítik a bizalmat, és biztosítják a biztonságos, előírásoknak megfelelő, rugalmas fájlátvitelt az egész ökoszisztémájukban.
Milyen biztonsági funkciók különböztetik meg MFT biztonságra összpontosító MFT MFT hagyományos MFT MFT ?
MFT biztonságközpontú MFT négy alapvető architektúrai MFT MFT MFT hagyományos MFT : beépített fenyegetésmegelőzés (multiscanning, sandboxing, CDR), folyamatos ellenőrzéssel kiegészített, finomhangolható hozzáférés-vezérlés, a „Zero Trust” tervezési elvek, valamint teljes körű, megváltoztathatatlan ellenőrzési naplók. MFT hagyományos MFT ezeket MFT nem alapfunkcióként, hanem opcionális kiegészítőként kínálja.
Hogyan képes a biztonságközpontú MFT hatékonyabban MFT a fenyegetéseket?
Integrált multiscanning, sandboxing, CDR és valós idejű felügyelet segítségével.
Milyen kihívások merülnek fel a hagyományos MFT-ről a biztonságközpontú MFT való áttérés során?
Régi függőségek, munkafolyamat-leképezés, IAM-integráció és szabályzatok összehangolása.
Hogyan csökkenti az automatizált fenyegetés-információ a biztonsági incidensek kockázatát?
A szabályzatok folyamatos frissítésével és az új fenyegetési minták azonnali felismerésével.
Melyek a ROI különbségek?
MFT biztonságra összpontosító MFT a működési költségeket, a megfelelési kockázatot és az incidensekkel kapcsolatos költségeket.
Hogyan MFT a biztonságra összpontosító MFT az incidensek kezelését?
Változatlan naplófájlok, részletes metaadatok és automatikus riasztások a gyors kivizsgáláshoz.
