- Mi az a fejlett fájlátvitel, és miért fontos a vállalati biztonság szempontjából?
- Hogyan Zero-Trust ja Zero-Trust Managed File Transfer ?
- Milyen üzleti és biztonsági előnyei vannakManaged File Transfer Zero-Trust Managed File Transfer?
- Mire kell figyelniük a CISO-knak Zero-Trust működő,Managed File Transfer értékelésekor?
- Hogyan valósíthatják meg a vállalatok sikeresen Zero-Trust Managed File Transfer ?
- GYIK
- Rendelkezik-e szervezeted fejlett fájlátviteli biztonsági rendszerrel?
Mi az a fejlett fájlátvitel, és miért fontos a vállalati biztonság szempontjából?
A fejlett fájlátvitel a hagyományos, felügyelt fájlátviteli rendszerek olyan, biztonságközpontú, szabályalapú platformokká történő fejlődését jelenti, amelyek védelmet nyújtanak az érzékeny adatoknak a modern kiberfenyegetések, a hibrid architektúrák és az egyre összetettebb megfelelési szabályok közepette. A biztonságot elsődlegesnek tartó informatikai biztonsági vezetők (CISO-k) számára a fejlett fájlátvitel azt jelenti, hogy az érzékeny fájlokat és a vállalati adatokat biztonságosan, ellenőrizhető módon, valamint a „ Zero-Trust ” elv érvényesítésével továbbítják.
A modern vállalatok havonta átlagosan 2,5 petabájt adatot cserélnek felhőszolgáltatások, távoli csapatok, globális leányvállalatok és ellátási lánc-partnerek között. Ezek az adatátvitelek mindegyike potenciális támadási felületet jelent.
Mivel a ransomware-csoportok és a nemzetállamok szereplői fegyverként használják a fájlokat, és a legfrissebb fenyegetési információk szerint a fájlalapú támadások száma évről évre 47%-kal növekszik, a támadók kihasználják a hagyományos protokollokat és a bizalomra épülő modelleket.
A fejlett fájlátvitel azért fontos, mert pótolja a vállalati biztonság egyik veszélyes hiányosságát: a megbízható belső hálózatok, a kritikus infrastruktúra-rendszerek és a nagy értékű adatáramlások közötti metszéspontot. Zero-Trust hiányában ezek az átvitelek olyan vakfoltokká válnak, amelyeket a támadók kihasználhatnak.
Hogyan alakítják a biztonsági és megfelelőségi követelmények a vállalati fájlátviteli igényeket?
A biztonsági és megfelelési követelmények alapvetően átalakították a fájlátvitelre vonatkozó elvárásokat. Az olyan szabályozások, mint a GDPR, a HIPAA, a PCI DSS, a SOX és az ágazatspecifikus keretrendszerek szigorú szabályokat írnak elő arra vonatkozóan, hogy az érzékeny adatokat hogyan kell átvinni, ellenőrizni, naplózni, megőrizni és figyelemmel kísérni. Mindegyik előírja:
- Titkosítás átvitel közben és tároláskor
- RBAC (szerepköralapú hozzáférés-vezérlés)
- Ellenőrizhető ellenőrzési nyomvonalak
- Incidensjelentés és reagálás
- Biztosíték arra, hogy az adatok nem kerültek megváltoztatásra és nem fértek hozzájuk jogosulatlanul
A szabályok be nem tartása súlyos pénzügyi és hírnévbeli következményekkel járhat. Például a GDPR megsértése az éves globális forgalom 4%-ának megfelelő összegű bírságot vagy 20 millió eurót eredményezhet, attól függően, hogy melyik összeg a magasabb. A védelem nélküli fájlátvitelekkel kapcsolatos jogsértések 50 millió dollárt meghaladó bírságokat eredményeztek az egészségügyi és pénzügyi szolgáltatási szektorokban, valamint peres eljárásokat és szabályozói vizsgálatokat.
A szabályozott adatok védelméért felelős CISO-k számára MFT hagyományos MFT , amelyek elsősorban az átvitel, és nem a fájlok biztonságát szolgálják, túl sok hiányosságot hagynak a modern szabványok teljesítéséhez. A biztonságos fájlátvitelre vonatkozó NIST-iránymutatás szerint a tartalomszintű érvényesítés és folyamatos ellenőrzés nélkül a transportréteg biztonsága önmagában nem elegendő.
Melyek a hagyományos fájlátviteli protokollokkal kapcsolatos leggyakoribb kockázatok?
A hagyományos fájlátviteli mechanizmusok, mint az FTP, SFTP és FTPS, soha nem voltak úgy tervezve, hogy megfeleljenek a CISO-k által manapság tapasztalt dinamikus, elosztott, fenyegetésekkel teli környezeteknek. Ezek sebezhetőségei a következők:
- A feladók, a szerverek és a címzettek közötti implicit bizalom, folyamatos ellenőrzés nélkül
- A statikus hitelesítő adatok könnyen ellophatók adathalász támadások vagy hitelesítő adatokkal való feltörés útján
- Nem megfelelő hitelesítés és korlátozott MFA-támogatás
- Gyenge integritási és érvényesítési ellenőrzések, amelyek lehetővé teszik a meghamisított vagy fegyverként használt fájlok észrevétlen áthaladását
- Korlátozott naplózás, ami akadályozza a nyomozást és az audit előkészítését
- Nincs beépített rosszindulatú szoftver vagy fenyegetés-ellenőrzés
- Peremalapú védelem, amely többfelhős és távoli munkakörnyezetekben hatástalanná válik, mivel a hálózati határok már nem léteznek a megbízható zónák meghatározásához.
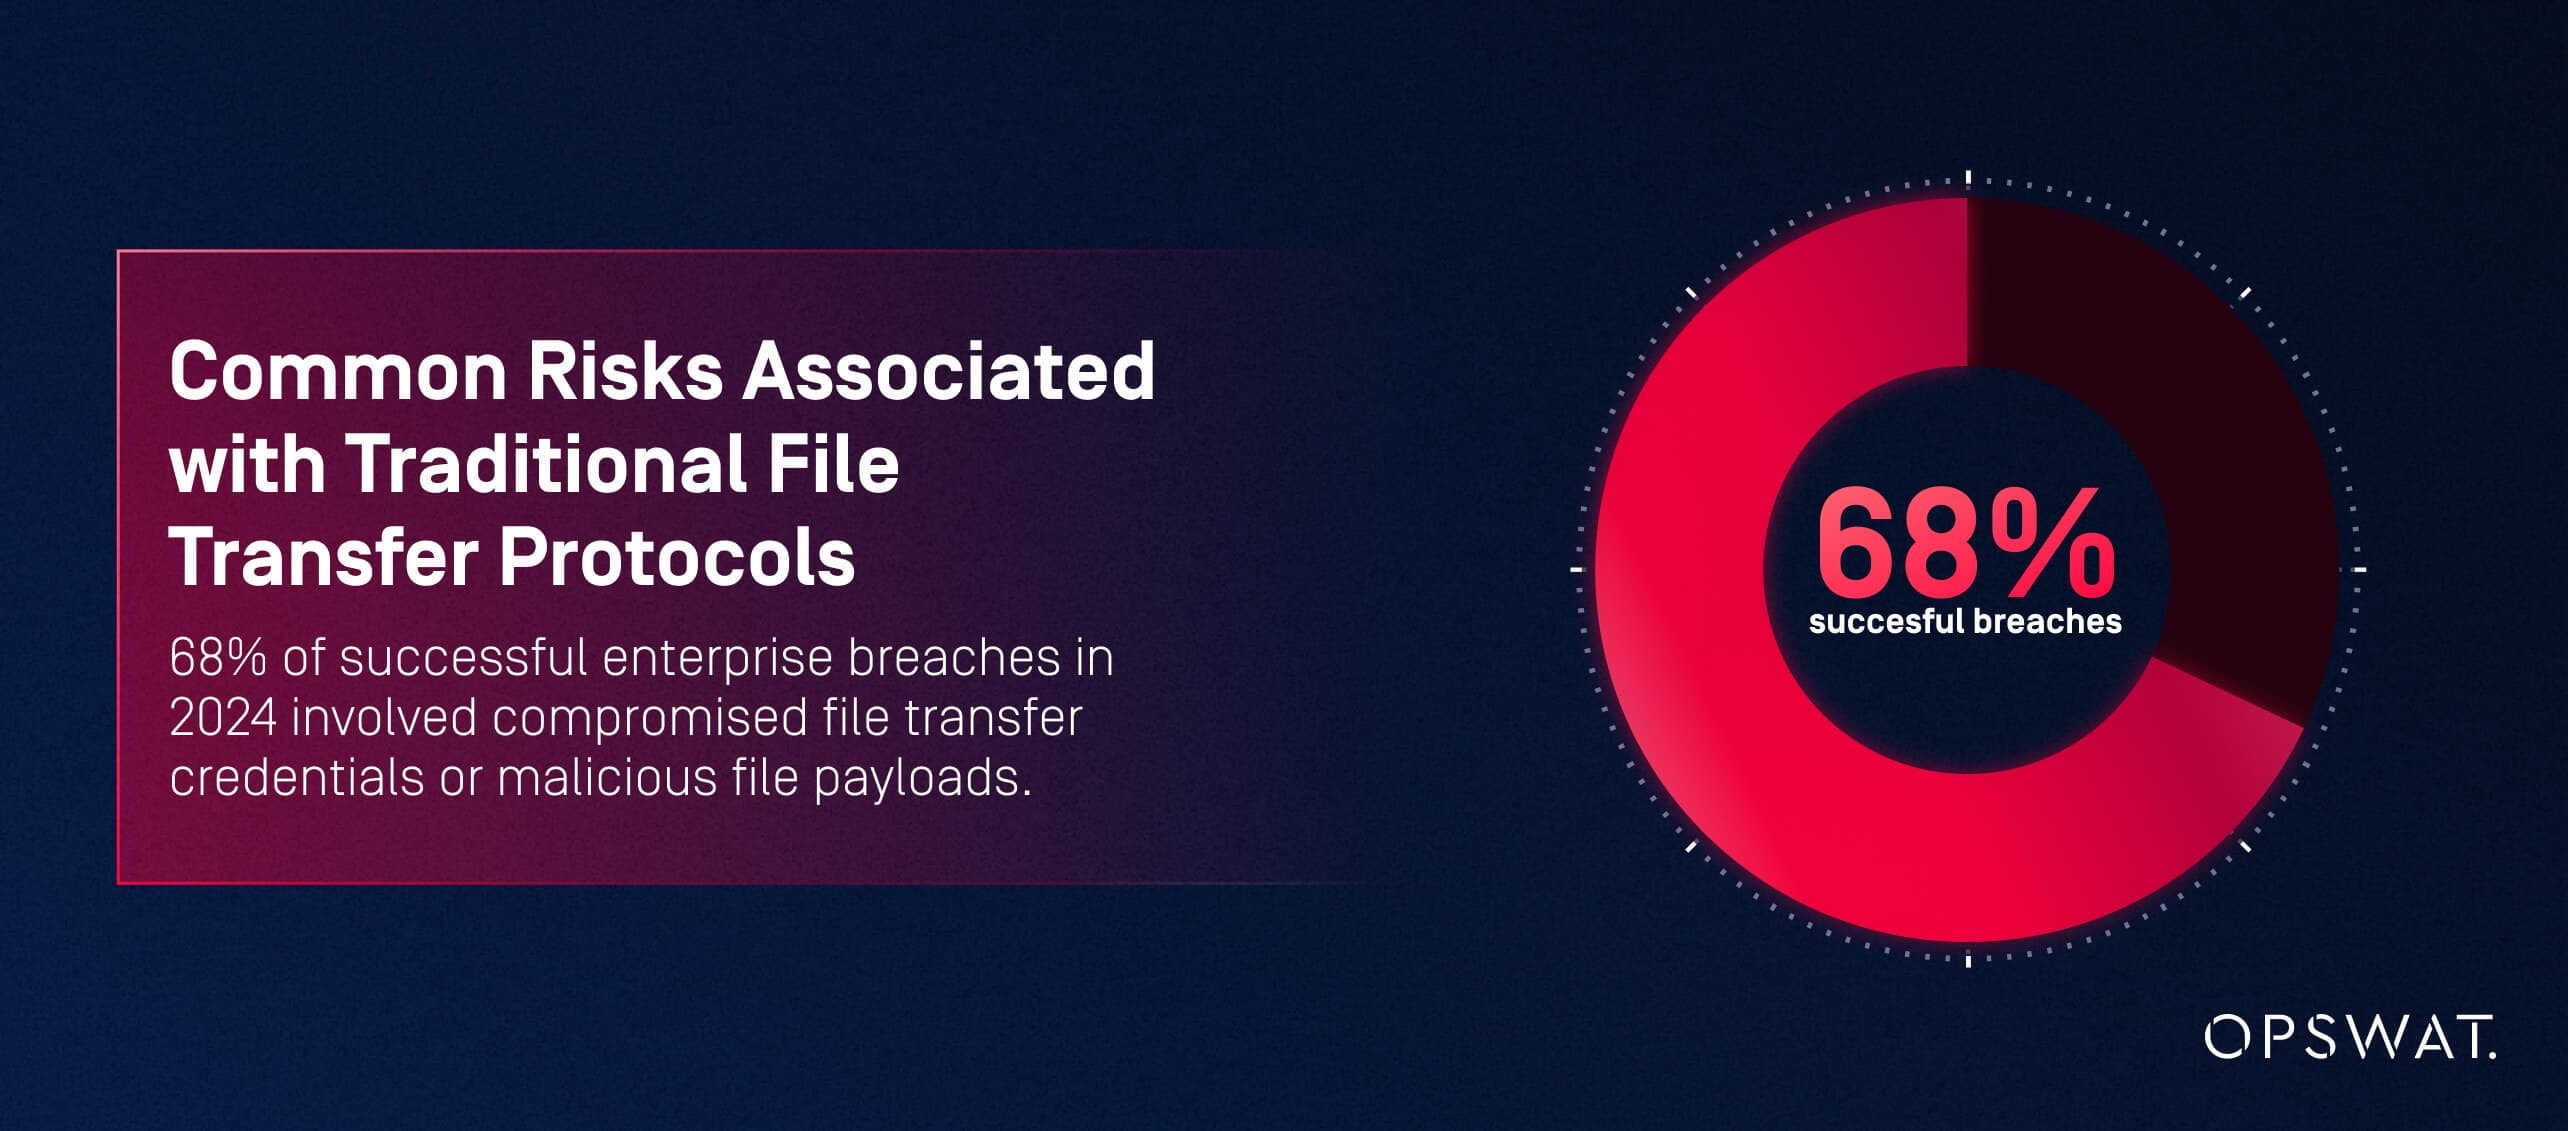
Ezek a gyengeségek magas kockázatú környezetet teremtenek, ahol a támadók fájlalapú hasznos adatokra, hitelesítő adatok megszerzésére és az ellátási láncba való behatolásra támaszkodnak a vállalati rendszerekhez való hozzáférés érdekében. A legfrissebb fenyegetési információk szerint 2024-ben a sikeres vállalati támadások 68%-ában kompromittált fájlátviteli hitelesítő adatok vagy rosszindulatú fájlok hasznos adatai voltak érintettek.
Mely felhasználási esetek Drive fejlett fájlátvitelt a kritikus infrastruktúrában?
A kritikus infrastruktúra üzemeltetői egyedi működési és szabályozási követelményekkel szembesülnek. Fájlátvitelük gyakran szegmentált hálózatokra, OT/ICS környezetekre, határokon átnyúló szabályozási zónákra, alvállalkozókra és felhőalapú erőforrásokra terjed ki. A leggyakoribb mozgatórugók a következők:
- Érzékeny adatok osztályok közötti cseréje, amely szigorú hozzáférés-ellenőrzést és ellenőrizhetőséget igényel
- Határokon átnyúló adattovábbítások, ahol az adatok tárolására vonatkozó törvények szigorú mozgáskorlátozásokat írnak elő
- Cloud és modernizálás, amely feloldja a hagyományos hálózati határokat
- IT–OT fájlcsere, amelynek során a megfertőzött fájlok közvetlenül hatással lehetnek a fizikai berendezésekre
- A külső felek és beszállítók integrációja, amely egy friss biztonsági kutatás szerint 2024-ben az ellátási láncban bekövetkezett biztonsági incidensek 62%-át tette ki, beleértve olyan nagy visszhangot kiváltó eseményeket is, mint a SolarWinds elleni támadás
- Nagy volumenű automatizált munkafolyamatok, ahol az emberi hiba hatalmas kockázatot jelenthet
Ezek a helyzetek egy olyan fejlett fájlátviteli stratégiát igényelnek, amely a „ Zero-Trust ” elvein alapul, ideértve a folyamatos ellenőrzést, a szabályalapú automatizálást és a fájlszintű fenyegetésmegelőzést.
Hogyan Zero-Trust ja Zero-Trust Managed File Transfer ?
Míg a hagyományos „ MFT ” (megbízás és ellenőrzés) modellek a peremhálózati alapú ellenőrzésekre és a hozzáférés megadása utáni implicit bizalomra támaszkodnak, a „ Zero-Trust ” (folyamatos hitelesítés) modell teljesen kiküszöböli a bizalmat. Minden felhasználót, eszközt, rendszert, munkafolyamat-lépést és fájleseményt folyamatosan ellenőrizni kell.
A fejlett fájlátvitel összefüggésében a „ Zero-Trust ” nem csupán egy kiegészítő biztonsági funkció, hanem egy architektúraváltás. Ez a megközelítés a fájlmozgatást olyan magas kockázatú műveletként értelmezi, amely hitelesítést, a legkisebb jogosultság elvének alkalmazását, folyamatos felügyeletet, valamint a fájl mélyreható megértését igényli – nem csupán a szállításhoz kapcsolódó metaadatok ismeretét.
Melyek a fájlátvitel szempontjából releváns legfontosabb „ Zero-Trust ” alapelvek?
A NIST 800-207 számú különkiadványa szerint Zero-Trust a következő alapelveket foglalja magában, amelyek közvetlenül alkalmazhatók a biztonságos fájlátvitelre:
- A legkisebb jogosultság elve – A hozzáférés szigorúan korlátozott; a felhasználók és a rendszerek kizárólag az adott fájlműveletek elvégzéséhez szükséges jogosultságokat kapják meg.
- Folyamatos ellenőrzés – A hitelesítés és a jogosultság-ellenőrzés nem ér véget a bejelentkezéssel; minden adatátviteli lépést újra ellenőriznek.
- Mikroszegmentálás – Elszigeteli a munkaterheléseket, a szervereket és a hálózati zónákat, így a fájlátvitelek nem szolgálhatnak oldalirányú mozgás útvonalaként.
- Feltételezzük a biztonsági incidenst – Minden fájlt potenciálisan rosszindulatúnak tekintünk, ezért azokat tartalmi szintű ellenőrzésnek és érvényesítésnek kell alávetni.
- Kontextusfüggő hozzáférési döntések – A szabályok a felhasználói viselkedés, az eszköz azonosítója, a fájlok kockázati pontszámai és a környezeti jelek alapján változnak.
A „ MFT ” keretében alkalmazva ezek az elvek közvetlenül ellensúlyozzák a modern fenyegetési vektorokat, a rosszindulatú dokumentumoktól kezdve a feltört felhasználói hitelesítő adatokon át egészen a belső személyek általi visszaélésekig.
Hogyan Zero-Trust a hagyományos fájlátviteli biztonsági modellekhez?
A hagyományos „ MFT ” modellek nagymértékben támaszkodnak a hálózati határokra, a hitelesítési ellenőrzőpontokra és a rendszerek közötti, bizalmon alapuló kommunikációra. Miután a felhasználó bejutott a hálózati határon belülre vagy sikeresen bejelentkezett, a fájlátvitel gyakran mélyebb ellenőrzés nélkül zajlik le. Ez a modell nem működik a felhőalapú, többhálózatos és távoli környezetekben, ahol a hálózati határok már nem léteznek.
Hagyományos modell | Zero-Trust MFT |
|---|---|
A bizalom bejelentkezéskor megadódik | A bizalom soha nem adható meg – az érvényesítés folyamatos |
Hitelesítő adatok = hozzáférés | Hitelesítő adatok + eszköz + kontextus + fájlellenőrzés |
Peremvédelmi rendszerek | Mikroszegmentálás és belső ellenőrzés |
Feltételezi, hogy a belső felhasználók biztonságban vannak | Feltételezi, hogy minden felhasználó és rendszer veszélybe kerülhet |
Korlátozott láthatóság | Teljes körű ellenőrizhetőség és valós idejű figyelemmel kísérés |
Zero-Trust azokat a biztonsági réseket, amelyeket MFT hagyományos MFT nyitva MFT .
Hogyan építhető Zero-Trust architektúra szintjén Zero-Trust MFT ?
Egy valódi „ Zero-Trust ” (MFT ) architektúrának alapvető elemnek kell lennie, nem pedig utólagosan hozzáadott elemnek. Ennek a következőket kell magában foglalnia:
- Többrétegű identitásellenőrzés (IAM, MFA, viselkedéselemzés)
- Fájlszintű fenyegetés-ellenőrzés, nem csak a perem vagy a szállítás biztonsága
- CDR (Content Disarm and Reconstruction), többmotoros kártevő-ellenőrzés és fájltípus-ellenőrzés
- Politika-vezérelt munkafolyamatok, amelyek érvényesítik a hozzáférési, útválasztási és átalakítási szabályokat
- Hálózati mikroszegmentálás fájlszerverek, végpontok és alkalmazások között
- Az összes átutalási esemény központosított ellenőrizhetősége
- Valós idejű figyelés és rendellenességek észlelése
Milyen üzleti és biztonsági előnyei vannakManaged File Transfer Zero-Trust Managed File Transfer?
A CISO-k számáraMFT Zero-Trust MFT mérhető eredményeketMFT a biztonsági helyzet, a szabályozási előírásoknak való megfelelés és a működési hatékonyság terén egyaránt.
A „ Zero-Trust ” megoldás az implicit bizalom kiküszöbölésével és a fájlszintű érvényesítés érvényesítésével akár 70%-kal csökkenti a fájlokkal kapcsolatos biztonsági incidensek bekövetkezésének valószínűségét – legalábbis azoknak a szervezeteknek a tapasztalatai szerint, amelyek átfogó „ Zero-Trust ”MFT architektúrákat vezettek be –, miközben egyúttal csökkenti az adatszivárgási esetek számát és a szabályozási előírások be nem tartását is.
A szervezetek előnyei:
- Erősebb védelem a ransomware és az ellátási lánc elleni támadások ellen
- A szabályozási keretekkel való bizonyítható megfelelés
- Az automatizálás és a folyamatos ellenőrzés révén nagyobb működési rugalmasság
- Csökkentett kockázat a belső személyek és a kompromittált fiókok részéről
- Alacsonyabb incidenskezelési és nyomozási terhek
Végül is a „ Zero-Trust ” (MFT ) olyan megalapozott stratégiát kínál, amelyet a CISO-k bemutathatnak az igazgatóságoknak, az auditoroknak és a szabályozó hatóságoknak, mivel összhangban áll a NIST SP 800-207 szabvánnyal, megfelel a GDPR 32. cikkében foglalt konkrét műszaki követelményeknek, és dokumentáltan biztosítja az iparágban elismert biztonsági szabványoknak való megfelelést.
HogyanMFT Zero-Trust MFT az adatbiztonsági incidensek és a belső fenyegetések kockázatát?
Zero-Trust ellensúlyozza a fájlátviteli munkafolyamatok két leggyakoribb biztonsági rését: a jogosulatlan hozzáférést és a rosszindulatú fájlokat. A folyamatos hitelesítés előírásával és a mikroszegmentáció érvényesítésével a támadók nem tudják a megszerzett hitelesítő adatokat vagy a belső rendszereket felhasználni a környezetek közötti átjutásra. Minden hozzáférési kérelmet – még az ismert felhasználóktól érkezőket is – a kontextus figyelembevételével értékelnek.
Ezen felül az olyan megoldások, mint az Zero-Trust és aMFT , amelyek integrált fenyegetésmegelőzést tartalmaznak (például multiscanning, sandboxing vagy CDR), még mielőtt azok eljutnának a további rendszerekhez, blokkolják a rosszindulatú fájlokat. Ez különösen hasznos az adathalász-támadások, a rosszindulatú dokumentumok és a zero-day kihasználási módszerek ellen.
Még a belső fenyegetések – legyenek azok szándékosak vagy véletlenek – is korlátozottak, mivel a jogosultságokat, a fájlműveleteket és a rendellenességeket szigorúan figyelemmel kísérik és naplózják.
Milyen előnyöket Zero-Trust a szabályozott vállalkozások számára a megfelelés és az audit terén?
A megfelelőségi keretrendszerek egyre inkább többet követelnek, mint pusztán az adatátvitel titkosítását. Előírják az ellenőrzött hozzáférés igazolását, a fájlmozgások nyomon követhetőségét, a kicserélt adatok integritásának igazolását, valamint a jogosulatlan hozzáférés elleni rendszerszintű védelmet.
MFT Zero-Trust MFT a következőket biztosítvaMFT a szabályozási előírások betartását:
- Ellenőrizhető ellenőrzési nyomvonalak
- Központosított házirend-érvényesítés
- Dokumentált hozzáférési korlátozások
- Fájl események automatizált ellenőrzése és naplózása
- Változatlan naplófájlok szabályozott vizsgálatokhoz
Az olyan szabályozási keretek, mint a GDPR, a HIPAA, a PCI DSS, a SOX és a NIST, pontosan ezeket a követelményeket hangsúlyozzák. Zero-Trust azt az architektúrai szigorúságot, amelyre a CISO-knak szükségük van ahhoz, hogy magabiztosan megfeleljenek az ellenőrök és a szabályozó hatóságok elvárásainak.
Hogyan teszi Zero-Trust a fájlátvitel biztonságos automatizálását és skálázhatóságát?
Az automatizálás elengedhetetlen az emberi hibák csökkentéséhez, a manuális munkafolyamatok kiküszöböléséhez, valamint a nagy volumenű vállalati adatcsere támogatásához. Ugyanakkor a biztonsági szabályok és a biztonsági szabványok ( Zero-Trust ) nélküli automatizálás fokozhatja a kockázatot. Egy feltört fiók vagy egy rosszul konfigurált szkript terabájtnyi érzékeny adatot tehet ki veszélynek.
MFT Zero-Trust MFT a következőképpenMFT ezt a problémát:
- A politikák programozással történő érvényesítése automatizált lépésekben
- Fájlok és felhasználók érvényesítése minden munkafolyamat szakaszában
- Az automatizált átutalási mintákban fellelhető rendellenességek felismerése
- Hibrid/felhő architektúrák horizontális skálázása a bizalmi határok kiszélesítése nélkül
A vállalatok így gyorsaságot és biztonságot nyernek egyaránt, ami rugalmas, skálázható és szabályalapú automatizálást tesz lehetővé.
Mire kell figyelniük a CISO-knak Zero-Trust működő,Managed File Transfer értékelésekor?
MFT Zero-Trust MFT értékelése az architektúra, az ellenőrzési mechanizmusok, az integrációk és az ellenőrizhetőség alapos elemzését igényli. Számos megoldás állítja magáról, hogy Zero-Trust , de valójában csak felületes fejlesztéseket kínál. A CISO-knak meg kell különböztetniük Zero-Trust valódi Zero-Trust a marketinges állításoktól.
Mely biztonsági funkciók elengedhetetlenek egy Zero-Trust MFT esetében?
Egy kiforrott, Zero-Trust elvenMFT a következőket kell tartalmaznia:
- Részletes, kontextusérzékeny szabályozási ellenőrzések
- Folyamatos hitelesítés és engedélyezés
- Integrált fenyegetésfelismerés (rosszindulatú programok ellenőrzése, sandboxing, CDR)
- Fájltípus-ellenőrzés és tartalomintegritás-ellenőrzés
- Mikroszegmentálás és izolált átviteli zónák
- Titkosított tárolás és szállítás
- A NIST 800-207 számú különkiadványában foglalt „ Zero-Trust ” architektúra alapelveivel való összhang
Ezek a funkciók együttesen kiküszöbölik a feltételezett bizalmat, és biztosítják, hogy minden fájlátvitel ellenőrzött, biztonságos és a szabályoknak megfelelő legyen.
Hogyan értékelhetik a CISO-k az ellenőrizhetőséget, a monitorozást és a jelentéstételi képességeket?
Az átláthatóság a Zero-Trust egyik meghatározó jellemzője. A CISO-knak fel kell mérniük, hogy egy MFT biztosítja-e a következőket:
- A fájlforgalom valós idejű figyelemmel kísérése
- Központosított műszerfalak drill-down funkciókkal
- Változatlan, időbélyeggel ellátott naplófájlok
- Eseménykorreláció SIEM eszközökkel
- Automatizált megfelelőségi jelentések
- Forenzikus szintű részletek a felhasználói tevékenységről, a fájlok integritásáról és az átvitel sikeréről/kudarcáról
A kategóriájukban legjobb platformok segítségével a CISO-k azonnal és biztosan meg tudják válaszolni a következő kérdéseket: ki, mikor, honnan és milyen kockázati körülmények között fért hozzá milyen adatokhoz.
Mely integrációs képességek támogatják a zökkenőmentes átállást hibrid és Cloud ?
MFT Zero-Trust MFT zökkenőmentesen integrálódniaMFT a következőkkal:
- IAM platformok (Azure AD, Okta, Ping)
- SIEM és naplókezelő eszközök (Splunk, Sentinel)
- DLP és adatkezelési rendszerek
- Cloud (AWS, Azure, GCP)
- Régi helyszíni rendszerek, mint például ERP, CRM és egyedi alkalmazások
Az API-k, az eseménykapcsolók, a munkafolyamat-koordinációs funkciók és a csatlakozókönyvtárak határozzák meg, hogy az MFT mennyire hatékonyan illeszkedik a meglévő biztonsági ökoszisztémákba.
Hogyan lehet megkülönböztetni Zero-Trust valódi Zero-Trust a marketinges túlzásoktól?
A CISO-knak figyelniük kell a vészjelzésekre:
- Zero-Trust kizárólag a többfaktoros hitelesítésre (MFA) vagy a titkosításra korlátozódnak
- Nincs fájlszintű ellenőrzés vagy fenyegetésmegelőzés
- A biztonság alapvető elemeinek biztosításához szükséges, harmadik féltől származó eszközöktől és technológiáktól való függőség
- Korlátozott naplózás vagy átláthatatlan ellenőrzési nyomvonalak
- Mikroszegmentáció nélküli statikus bizalmi zónák
Egy egyszerű ellenőrzőlista segít a hitelesség ellenőrzésében:
MFT valódi Zero-Trust MFT a következőketMFT tartalmaznia:
- Folyamatos ellenőrzés
- A legkisebb jogosultságok érvényesítése
- Mikroszegmentálás
- Fájlszintű fenyegetés-ellenőrzés
- Kontextusfüggő politikai döntések
- Átfogó láthatóság
Ezek nélkül az architektúraelemek Zero-Trust csupán egy címke.
Hogyan valósíthatják meg a vállalatok sikeresen Zero-Trust Managed File Transfer ?
MFT Zero-Trust MFT sikeresMFT egy 6–12 hónapig tartó, strukturált, szakaszos megvalósítási stratégiára van szükség, amely meghatározott mérföldkövek és mérhető eredmények révén összehangolja a biztonsági, üzemeltetési, megfelelőségi és infrastruktúra-csapatok munkáját.
Melyek a legfontosabb lépések az Zero-Trust MFT integrálásához a meglévő biztonsági infrastruktúrába?
A strukturált megközelítés a következőket tartalmazza:
- Értékelés – A jelenlegi fájláramlások, a bizalmi határok, a hitelesítő adatok használata és a kockázati pontok feltérképezése. Ez magában foglalja annak azonosítását is, hogy a push/pull munkafolyamatok során hol fordulhatnak elő megosztott hitelesítő adatok, statikus kulcsok vagy implicit bizalom.
- Az érdekelt felek összehangolása – Az informatikai, biztonsági, megfelelőségi és üzemeltetési csapatok összehívása annak érdekében, hogy egyeztessék az „ Zero-Trust ” elveit, a hitelesítési követelményeket, valamint a hitelesítő adatok és a hozzáférési szabályzatok felelősségi körét.
- Architektúra-tervezés – Határozza meg a „ Zero-Trust ” irányelveit, a szegmentációt, az IAM-integrációt és a munkafolyamatok irányítását. Ebben a szakaszban elengedhetetlen, hogy a fájlátvitelekbe erős hitelesítési mechanizmusokat építsenek be (ideértve a tanúsítványalapú hitelesítést, az SSH-kulcskezelést és a „ API ” kulcskezelési szabályokat), hogy minden tranzakció esetében – és ne csupán minden felhasználó esetében – ellenőrizzék a személyazonosságot.
- A hitelesítő adatok és a hitelesítés biztonságának erősítése – Cserélje le a beágyazott vagy megosztott hitelesítő adatokat központilag kezelt, felhasználónkénti hitelesítési módszerekre. A Zero-Trust és aMFT platformok támogatják az SSH-kulcsok, a tanúsítványok (pl. a SharePoint Online™ esetében) és az MFT API kulcsok biztonságos tárolását és használatát. Az olyan funkciók, mint a MyKeys (a MetaDefender MFT hitelesítőadat-kezelési funkciója, amely biztonságosan tárolja és kezeli a hitelesítő adatokat), biztosítják, hogy a API-alapú Push/Pull-feladatok továbbra is megfeleljenek a többfaktoros hitelesítés (MFA) követelményeinek.
- Kísérleti bevezetés – Kezdjen egy nagy értékű, magas kockázatú felhasználási esettel, például külső adatcserével vagy olyan automatizált munkafolyamatokkal, amelyekhez kiváltságos hozzáférés szükséges. Ellenőrizze, hogy a hitelesítő adatok kezelése, a többfaktoros hitelesítés (MFA) érvényesítése és a szabályzati ellenőrzések a valós körülmények között a várakozásoknak megfelelően működnek-e.
- Fokozatos bevezetés – A rendszer kiterjesztése további munkafolyamatokra, osztályokra és környezetekre, miközben egységesítik a hitelesítő adatok használatát és megszüntetik a régi hitelesítési gyakorlatokat.
- SIEM, IAM és DLP integráció – Biztosítson átfogó áttekinthetőséget és irányítást az azonosítási események, a hitelesítő adatok használata és a fájlátviteli tevékenységek meglévő felügyeleti és hozzáférés-kezelési rendszerekbe történő integrálásával.
- Folyamatos optimalizálás – A felhasználói viselkedés, az integrációk és a fenyegetési környezet változásainak figyelembevételével folyamatosan felül kell vizsgálni a szabályzatokat, a hitelesítő adatok életciklusát és a hitelesítési módszereket.
Hogyan lehet automatizálni és összehangolni Secure nagy méretben?
A szabályalapú automatizálás biztosítja, hogy a fájlátvitelek az adatmennyiség növekedése ellenére is következetesek, a szabályoknak megfelelőek és biztonságosak maradjanak. A legfontosabb elemek a következők:
- Munkafolyamat-sablonok gyakori átviteli mintákhoz
- Feltételes logika az útválasztáshoz és az átalakításhoz
- Automatikus fenyegetés-ellenőrzés és fájlintegritás-ellenőrzés
- Kivételkezelés és újrakísérleti mechanizmusok
- Eseményvezérelt triggerek és API koordináció
Az automatizálás csökkenti az emberi hibák számát, felgyorsítja a biztonságos adatcserét és biztosítja az ismétlhetőséget az elosztott környezetekben.
Melyek a leggyakoribb kihívások a Zero-Trust MFT bevezetése során,MFT hogyan lehet azokat leküzdeni?
A CISO-k gyakran szembesülnek a következő problémákkal:
- Az új szabályozásokkal és korlátozásokkal szembeni kulturális ellenállás
- Régi függőségek, amelyek nem rendelkeznek modern integrációs pontokkal
- Helytelenül konfigurált IAM vagy túlzott jogosultságokkal rendelkező fiókok
- Nem egyértelmű adat- vagy munkafolyamat-tulajdonjog
- A központosítást megnehezítő, széttagolt eszközkészletek
Az enyhítési stratégiák közé tartoznak:
- Vezetői támogatású változáskezelés
- Erős irányítás és funkciók közötti felelősségvállalás
- Fokozatos bevezetés mérhető javulásokkal
- Szállítói támogatás és irányított bevezetés
- Folyamatos képzés és a politika finomítása
Zero-Trust akkor Zero-Trust , ha azt átfogó, szervezet-szintű stratégiaként alkalmazzák.
GYIK
Melyek a fejlett fájlátviteli megoldások legfontosabb biztonsági funkciói?
Keresse meg a folyamatos ellenőrzést, a legkisebb jogosultságok érvényesítését, az integrált fenyegetés-ellenőrzést, a mikroszegmentációt és az ellenőrizhető audit nyomvonalakat.
Miben MFT a hagyományos protokolloktól, mint például az FTP, SFTP vagy FTPS, a megfelelőség és az ellenőrzés tekintetében?
MFT központosított irányítást, ellenőrizhetőséget, finomhangolású ellenőrzéseket és szabályalapú végrehajtást MFT – olyan képességeket, amelyek a hagyományos protokollokból hiányoznak.
Melyik fejlett fájlátviteli platformok kínálják a legjobb integrációs lehetőségeket?
A gazdag API , SIEM/IAM integrációkkal, felhőalapú csatlakozókkal és munkafolyamat-automatizálással rendelkező platformok biztosítják a legnagyobb rugalmasságot.
Melyek a biztonságos fájlátvitel automatizálásának bevált gyakorlatai?
Használjon szabályalapú munkafolyamatokat, folyamatos fájlellenőrzést, feltételes útválasztást és eseményvezérelt koordinációt a manuális kockázatok minimalizálása érdekében.
Hogyan támogatják a fejlett fájlátviteli megoldások a szabályoknak való megfelelést?
Titkosítást alkalmaznak, változatlan auditnaplókat vezetnek, korlátozzák a hozzáférést, ellenőrzik a fájlok integritását és támogatják a szabályozási jelentéseket.
Melyek a legfontosabb szempontok a fejlett fájlátvitel méretezésénél?
Keresse meg a vízszintes skálázhatóságot, a mikroszegmentált architektúrákat, az automatizált terheléskezelést és a felhőalapú telepítési lehetőségeket.
Hogyan tudják a szervezetek nyomon követni és ellenőrizni a fájlátviteleket?
Használjon olyan platformokat, amelyek valós idejű irányítópultokat, megváltoztathatatlan naplókat, SIEM-integrációkat, felhasználói tevékenységfigyelést és kockázati pontozást kínálnak.
Melyek a leggyakoribb kihívások a fejlett fájlátviteli rendszerek bevezetése során?
Az integráció bonyolultsága, a változáskezelés hiányosságai, a régi rendszerekből adódó korlátok, valamint Zero-Trust felületes Zero-Trust .
Rendelkezik-e szervezeted fejlett fájlátviteli biztonsági rendszerrel?
Mivel a modern vállalatok egyre növekvő kiberfenyegetésekkel, szigorúbb szabályozói felügyelettel és egyre összetettebb digitális ökoszisztémákkal szembesülnek, Zero-Trust elengedhetetlen – és nem csupán opcionális – Zero-Trust a fejlett fájlátvitelek biztonságának garantálásához. MFT hagyományos MFT nem tudnak lépést tartani a mai támadókkal. CsakMFT Zero-Trust MFT azt a folyamatos ellenőrzést, mikroszegmentációt és fájlszintű fenyegetésmegelőzést, amelyre szükség van az átvitel közbeni érzékeny adatok védelméhez.
MetaDefender Managed File TransferA ™ az OPSWATáltal kínált, irányított fájlátviteli (MFT) megoldás, amely minden fájl, munkafolyamat és átvitel során érvényre juttatja a „ Zero-Trust ” elveit.
Védje adatait minden lépésnél! Kérjen még ma bemutatót az „ MetaDefender ” (Managed File Transfer ) szolgáltatásról!
