A felügyelt fájlátvitel (MFT) egy központosított platform, amely automatizálja, biztonságossá teszi és figyelemmel kíséri a fájlok mozgását a szervezeten belül és a külső hálózatokon keresztül. A biztonságos MFT titkosítást, hozzáférés-vezérlést és ellenőrzési naplózást alkalmaz az átvitel közbeni és tárolt adatok védelme érdekében, felváltva azokat az alkalmi módszereket (e-mail, FTP, fogyasztói fájlmegosztó eszközök), amelyek nem tudják garantálni ezeket a védelmi intézkedéseket.
A legfontosabb tudnivalók
- MFT az ad hoc fájlmozgatást egy szabályozott platformmal váltja fel. A titkosítás , a hozzáférés-ellenőrzés, az automatizálás és a naplózás minden adatátvitelre vonatkozik, nem csak azokra, amelyek biztonságáról valaki eszébe jut gondoskodni.
- A fájlalapú támadások valós és egyre jelentősebb behatolási pontot jelentenek. A 2026-os SonicWall Cyber Protect jelentés szerint a súlyos, konkrét intézkedést igénylő kihasználási kísérletek száma 2025-ben 20,8%-kal emelkedett.
- A telepítési modell valódi kompromisszumot jelent, nem pedig puszta formalitást. A helyszíni , a hibrid felhő és a felhőalapú MFT megoldások az irányítás, a skálázhatóság, valamint a szabályozott vagy air-gapped környezetekhez való alkalmazkodás tekintetében különböznek egymástól.
- A biztonságos „ MFT ” megoldás négy pilléren nyugszik. A többrétegű biztonságnak, a szabályalapú érvényesítésnek, a központosított átláthatóságnak és az adatbiztonsági előírásoknak egyaránt jelen kell lenniük.
- MFT az SFTP pedig más problémákat old meg. Az SFTP titkosítja az adatátvitelt; az „ MFT ” pedig ehhez hozzáadja az automatizálást, a rosszindulatú programok ellenőrzését, a naplózást és a központosított szabályozást.
- Managed File Transfer (MFT) – magyarázat
- Miért kritikus a Secure MFT a kiberbiztonság szempontjából?
- Helyszíni vs. hibrid Cloud vs. Cloud MFT telepítés
- Milyen típusú szervezetnek van szüksége Secure MFT?
- Gyakori MFT felhasználási esetek
- A Secure MFT megoldás 4 pillére
- Mikor kell egy szervezetnek Secure MFT bevezetnie?
- 4 A Secure MFT előnyei
- Hogyan valósítható meg a Secure Managed File Transfer
- A Secure fájlátviteli stratégia megerősítése
- GYIK
Managed File Transfer (MFT) – magyarázat
Managed File Transfer egy központosított szoftvermegoldás, amelyet a szervezeten belüli és a külső hálózatokon keresztül történő adatmozgás automatizálására, biztonságossá tételére és figyelemmel kísérésére terveztek. Központosított fájlátviteli kezelést biztosít az érzékeny adatok számára, és titkosítást, hozzáférés-vezérlést, automatizálást, valamint ellenőrzési naplózást alkalmaz az adatok átvitel közbeni és tárolás közbeni védelmére. Ez lehetővé teszi a szervezetek számára, hogy nagy mennyiségű érzékeny fájlt biztonságosan továbbítsanak anélkül, hogy ad hoc módszerekre kellene támaszkodniuk.
OPSWATA MetaDefender™ „ Managed File Transfer ” (MFT) megoldása ezt a megközelítést mind az IT, mind az OT környezetekben alkalmazza, egyetlen platformon ötvözve a titkosítást, a rosszindulatú szoftverek ellenőrzését és a központosított szabályozást.
Miért kritikus a Secure MFT a kiberbiztonság szempontjából?
A 2026-os SonicWall Cyber Protect jelentés szerint 2025-ben 20,8%-kal nőtt a súlyos, konkrét intézkedést igénylő kihasználási kísérletek száma, és a fájlalapú támadások továbbra is gyakori behatolási módszernek számítanak. A felügyelet nélküli fájlátvitelek utat nyithatnak az adatbiztonsági incidenseknek, a rosszindulatú programok behatolásának, a szabályozási előírások megsértésének és a munkafolyamatok zavarának. Minden olyan fájl, amely megfelelő felügyelet nélkül kerül továbbításra, növeli annak kockázatát, hogy az érzékeny adatokat lehallgassák vagy megváltoztassák.
A biztonságos MFT megoldás a következőkkel kezeli ezeket a kockázatokat:
- Fokozott biztonság: Szigorú hozzáférés-ellenőrzést alkalmaz , titkosítja az átvitt és a tárolt fájlokat, valamint ellenőrzi a rosszindulatú programok és rejtett fenyegetések jelenlétét, így biztosítva az érzékeny adatok védelmét.
- Vizuális koordináció: A fájlátviteli munkafolyamat minden egyes lépését vizualizálja , így a rendszergazdák ellenőrizhetik, hogy minden fájlátvitel megfelel-e a szervezeti és jogszabályi követelményeknek.
- Működési hatékonyság: Automatizálja a rutin jellegű adatátviteleket, csökkenti az emberi hibák előfordulását, és megszabadítja a csapatokat a lassú, manuális folyamatoktól.
- Szabályozási előírások betartása és irányítás: Részletes ellenőrzési naplókat, szerepkörökön alapuló hozzáférés-vezérlést és adatvesztés-megelőzést biztosít a GDPR, a HIPAA, a SOX és az ISO 27001 szabványoknak való megfelelés elősegítése érdekében.
MFT csökkenti az árnyék IT kockázatát is, amikor az alkalmazottak nem jóváhagyott eszközökre támaszkodnak a fájlmegosztás során. Az összes fájlátvitel központosítása és ellenőrzése segít fenntartani a biztonságot és a működési bizalmat. A legtöbb MFT támogatja a helyben, a felhőben és a hibrid felhőben történő telepítéseket, így a szervezetek rugalmasak, miközben megtartják az érzékeny adatok ellenőrzését.
Ha szeretné megismerni azokat a képességeket, amelyek a modern MFT a biztonságos és rugalmas fájlátvitelhez nélkülözhetetlenné teszik, töltse le az alábbi e-könyvünket.
Helyszíni vs. hibrid Cloud vs. Cloud MFT telepítés
A felügyelt fájlátviteli megoldások értékelésekor hasonlítsa össze a három fő telepítési megközelítést: a felhőalapú, a helyben telepített és a hibrid felhőalapú megoldásokat. Mindegyiknek megvannak az erősségei és kompromisszumai, és a megfelelő választás az adatok érzékenységétől, a szabályozási követelményektől és a működési igényektől függ.
A különböző méretű szervezetek minden nap nagy mennyiségű fájlt cserélnek a belső csapatokkal, külső partnerekkel és a kapcsolódó rendszerekkel. A Managed File Transfer MFT) megoldások védik az érzékeny információkat ezen átvitelek során, miközben támogatják a működési hatékonyságot és a jogszabályi megfelelést.
A különböző méretű szervezetek minden nap nagy mennyiségű fájlt cserélnek a belső csapatokkal, külső partnerekkel és a kapcsolódó rendszerekkel. A Managed File Transfer MFT) megoldások védik az érzékeny információkat ezen átvitelek során, miközben támogatják a működési hatékonyságot és a jogszabályi megfelelést.
1. Helyszíni MFT telepítés
A helyszíni „ MFT ” telepítés során az összes fájlátviteli művelet a szervezet infrastruktúráján belül marad. Ez a lehetőség maximális ellenőrzést biztosít, és gyakran ezt részesítik előnyben, ha az érzékeny adatoknak a helyi hálózatokon kell maradniuk, vagy ha az internet-hozzáférés korlátozott. A helyszíni telepítések teljesen „ air-gapped ” módon is megvalósíthatók, amely esetben a fájlátviteleket elszigetelik a külső hálózatoktól a szigorú biztonsági követelmények teljesítése érdekében (főként az operatív technológiai és a kritikus infrastruktúra környezetekben).
2. Hibrid Cloud MFT telepítése
A hibrid felhő MFT az ügyfél által kezelt felhőalapú erőforrásokat helyi, helyben lévő komponensekkel kombinálja. Ez a megközelítés rugalmasságot biztosít és támogatja a felhő skálázhatóságát, miközben lehetővé teszi, hogy a kritikus átvitelek teljes mértékben az Ön ellenőrzése alatt maradjanak. A hibrid felhő telepítések népszerűek azon szervezetek körében, amelyeknek egyszerre van szükségük agilitásra és szigorú adatkezelésre.
3. Cloud MFT telepítésSoftware mint szolgáltatás)
MFT Cloud MFT előfizetéses szolgáltatásként nyújtják. Gyorsan telepíthetők és könnyen méretezhetők, anélkül, hogy helyi infrastruktúrát kellene fenntartani. Ugyanakkor az érzékeny fájlok tárolása vagy feldolgozása egy szolgáltató által ellenőrzött felhőben szabályozási és adattárolási kihívásokat vethet fel. Ez a modell gyakran nem alkalmas a szigorúan szabályozott iparágakra vagy air-gapped OT-környezetekre, például a kritikus infrastruktúrával foglalkozó iparágakra, ahol kötelező a fájláramlás szigorú ellenőrzése.
Sok szervezet a hibrid felhőalapú telepítést választja, hogy ötvözze a felhőszolgáltatások kényelmét a helyi infrastruktúra ellenőrzésével. OPSWAT kínál teljesen felhőalapú vagy SaaS MFT az ügyfelek fájljait tárolja. Ehelyett a hibrid felhőalapú telepítéseket az ügyfelek kezelik, így Ön MetaDefender Managed File Transfer MFT) megoldást magán- vagy nyilvános felhőben (AWS, Azure, GCP) futtathatja, miközben teljes ellenőrzést gyakorol az érzékeny adatok felett.
Most, hogy már ismeri a legfontosabb telepítési lehetőségeket, itt az ideje megbizonyosodni arról, hogy az „ MFT ” megoldás teljes mértékben képes-e védeni a fájljait. Nézze meg ezt a webináriumot, és ismerje meg azt a nyolc biztonsági funkciót, amelyekkel minden biztonságos „ MFT ” megoldásnak rendelkeznie kell.
3. Cloud MFT telepítésSoftware mint szolgáltatás)
MFT Cloud MFT előfizetéses szolgáltatásként nyújtják. Gyorsan telepíthetők és könnyen méretezhetők, anélkül, hogy helyi infrastruktúrát kellene fenntartani. Ugyanakkor az érzékeny fájlok tárolása vagy feldolgozása egy szolgáltató által ellenőrzött felhőben szabályozási és adattárolási kihívásokat vethet fel. Ez a modell gyakran nem alkalmas a szigorúan szabályozott iparágakra vagy air-gapped OT-környezetekre, például a kritikus infrastruktúrával foglalkozó iparágakra, ahol kötelező a fájláramlás szigorú ellenőrzése.
Sok szervezet a hibrid felhőalapú telepítést választja, hogy ötvözze a felhőszolgáltatások kényelmét a helyi infrastruktúra ellenőrzésével. OPSWAT kínál teljesen felhőalapú vagy SaaS MFT az ügyfelek fájljait tárolja. Ehelyett a hibrid felhőalapú telepítéseket az ügyfelek kezelik, így Ön MetaDefender Managed File Transfer MFT) megoldást magán- vagy nyilvános felhőben (AWS, Azure, GCP) futtathatja, miközben teljes ellenőrzést gyakorol az érzékeny adatok felett.
Most, hogy már ismeri a legfontosabb telepítési lehetőségeket, itt az ideje, hogy megbizonyosodjon arról, hogy az MFT teljes mértékben meg tudja-e védeni a fájlokat. Tekintse meg ezt a webináriumot, hogy megtudja, milyen nyolc biztonsági képességgel kell rendelkeznie minden biztonságos MFT .
Milyen típusú szervezetnek van szüksége Secure MFT?
Bármely vállalkozás, amely adatbiztonsági, megfelelőségi vagy munkafolyamatbeli kihívásokkal szembesül a fájlátvitellel kapcsolatban, javíthatja az ellenőrzést és a hatékonyságot egy irányított megközelítéssel.
A legfontosabb iparágak közé tartoznak:
- Pénzügyi intézmények: A személyes és tranzakciós adatok védelme a banki, fizetési és kereskedelmi rendszerekben, miközben biztosítja a SOX és PCI-DSS szabványoknak, valamint a helyi pénzügyi felügyeleti keretrendszereknek való megfelelést.
- Egészségügyi szolgáltatók: Biztosítani kell a betegadatok HIPAA-konform átvitelét a belső rendszerek, a felhőkörnyezetek és a külső partnerek között, az adatok szigorú védelmének és integritásának fenntartása mellett.
- Kormányzati szervek: A minősített információk osztályokon, távoli irodákon és külső vállalkozókon keresztüli mozgásának Secure , valamint a fájlalapú kibertámadások elleni védelem.
- Energia- és közüzemi vállalatok: Secure az áramtermelés és -elosztás területén, teljesítsék a NERC CIP és egyéb szabályozási követelményeket, valamint védjék meg magukat az operatív technológiai (OT) és informatikai (IT) hálózatokat célzó zero-day fájlalapú támadások ellen.
- Jogi és szakmai szolgáltatások: Az érzékeny ügyfélfájlok védelme, az adatszivárgás megelőzése és a titoktartás fenntartása nagy horderejű jogi ügyek és tranzakciók esetében.
- Autóipari és ipari gyártás: Védje a gyártási és OT-környezeteket a fájlokból származó fenyegetésektől, biztosítsa a látogatói fájlok kezelését, és egyszerűsítse a fájlátvitelt a globális létesítményekben.
- Globális autóipari és ipari műveletek: Secure IT és OT fájláramlás, a gyártósorok védelme a vállalkozók által behurcolt fenyegetésekkel szemben, valamint automatizált, nagyszabású fájlmozgások lehetővé tétele teljes átláthatóság és ellenőrzés mellett.
- Nagyvállalatok: A biztonságos adatcsere megkönnyítése a részlegek és külső partnerek között, hogy csökkentse az árnyék-IT vagy az ad-hoc átadások működési kockázatát.
Gyakori MFT felhasználási esetek
- Belső átutalások: Biztonságos adatmozgatás osztályok, alkalmazások és belső rendszerek között
- Külső átutalások: Fájlok cseréje partnerekkel, szállítókkal és szabályozókkal a megfelelőség fenntartása mellett.
- Hálózaton átnyúló vagy több telephelyre történő átutalások: Fájlok biztonságos küldése és fogadása fiókirodák vagy elosztott helyszínek között.
- Automatizált gép-gép közötti átvitel: Megszünteti a kézi lépéseket, csökkenti a hibakockázatos ad hoc megosztást, és egyszerűsíti az ismétlődő munkafolyamatokat.
A Secure MFT megoldás 4 pillére
Egy megbízható „ Managed File Transfer ” (MFT) megoldás nem csupán fájlokat továbbít. Aktívan védi, ellenőrzi és szabályozza az egyes fájlátviteleket. A OPSWAT „ MetaDefender ”Managed File Transfer (MFT) megoldása ezt négy alappillérre építve valósítja meg:
1. Többszintű biztonság
Minden fájlt „biztonságosnak” kell minősíteni, mielőtt az eljutna a munkakörnyezetedbe. MetaDefender Managed File Transfer MFT) ötvözi Multiscanning Metascan™ Multiscanning – amely több mint 30 kártevőellenes motorral rendelkezik –, a rejtett fenyegetések eltávolítására szolgáló Deep CDR™ technológiát, zero-day szolgáló, emulációalapú MetaDefender , valamint file-based vulnerability assessment a kockázatos végrehajtható fájlok és telepítők kiszűrésére.
Szerezze meg az e-könyvet: 8 kötelező MFT a Secure fájlátvitelhez
2. Szabályzat alapú fájlátvitel végrehajtása
A biztonság és a hatékonyság kéz a kézben jár, ha a fájlátvitel szigorú, automatizált szabályok szerint történik. A szabályalapú munkafolyamatok automatikusan futnak, és a fájlokat típusuk, eredetük vagy biztonsági állapotuk alapján továbbítják. A felettesek jóváhagyásai, valamint a „ MFT-to-MFT ” (csak a jóváhagyott forrásokból származó fájlok) útválasztás biztosítja, hogy az érzékeny környezetekbe kizárólag ellenőrzött, megtisztított fájlok kerüljenek be.
3. Központosított láthatóság és ellenőrzés
Integráció a nyomonkövethetőségi lánc fenntartása és a szabályozási követelmények betartásának egyszerűsítése érdekében. A MetaDefender Managed File Transfer (MFT) Visual Orchestration megoldása áttekinthető, „drag-and-drop” felületen jeleníti meg az MFT –MFT közötti, valamint a hálózatok közötti adatátviteleket, bemutatva a kapcsolat állapotát, irányát és az alkalmazott szabályzatokat. A CISO-szintű megelőzés igazolására szolgáló File Security Dashboard és az IT-műveletekhez készült System Dashboard javítja az állapot, a forgalom és a kapacitás átláthatóságát. Ez a vizuális megközelítés leegyszerűsíti a komplex munkafolyamatokat, és következetesen érvényesíti a szabályokat az SFTP, SMB, FTPS, a SharePoint On-Prem és a SharePoint Online rendszerekben egyaránt. Valós idejű irányítópultok, egységes auditnaplók és SIEM segítségével teljes áttekintést kap a fájláramlásokról.
4. Adatbiztonsági megfelelés
OPSWATA MetaDefender Managed File Transfer (MFT) szigorú hozzáférési szabályokat alkalmaz, így csak az engedélyezett felhasználók és a megbízható hálózatok érhetik el a fájljaidat. A végpontok közötti titkosítás (TLS 1.2/1.3 az adatátvitel során és AES-256 a tárolás során), az RBAC (szerepköralapú hozzáférés-vezérlés), a többfaktoros hitelesítés (MFA), az egyszeri bejelentkezés (SSO) integrációja, valamint az IP-alapú korlátozások együttesen biztosítják a „Zero Trust” biztonsági modell fenntartását.
Mikor kell egy szervezetnek Secure MFT bevezetnie?
Fontolja meg a biztonságra összpontosító MFT bevezetését, ha az Ön szervezete a fenti kihívások bármelyikével szembesül:
Adatbiztonsági aggályok
Ha egy szervezet aggódik az adatainak biztonsága miatt a fájlátvitel során, egy biztonságos MFT bevezetése biztosíthatja a szükséges védelmi intézkedéseket az érzékeny információk védelméhez. Itt olvashat arról, hogyan védheti meg adatait az adatátvitel során.
Fájltovábbítások növekvő mennyisége
A szervezetek növekedésével a fájlátvitel mennyisége is növekszik. Egy MFT bevezetése biztosítja, hogy ezeket az átviteleket biztonságosan és hatékonyan kezeljék, csökkentve ezzel az adatvédelmi incidensek kockázatát és a működési hatékonyság hiányosságokat.
Nézze meg a webináriumot: Secure vagy veszélyben? 8 biztonsági képesség, amellyel az MFT rendelkeznie kell
Szabályozási megfelelési követelmények
Azoknak a szervezeteknek, amelyeknek meg kell felelniük az olyan szabályozási előírásoknak, mint a GDPR, a HIPAA és a SOX, a megfelelés biztosítása érdekében MFT kell bevezetniük. MFT biztosítják a szükséges ellenőrzési nyomvonalakat, adatvédelmi ellenőrzéseket és megfelelőségi jelentéseket, hogy megfeleljenek ezeknek a szabványoknak.
4 A Secure MFT előnyei
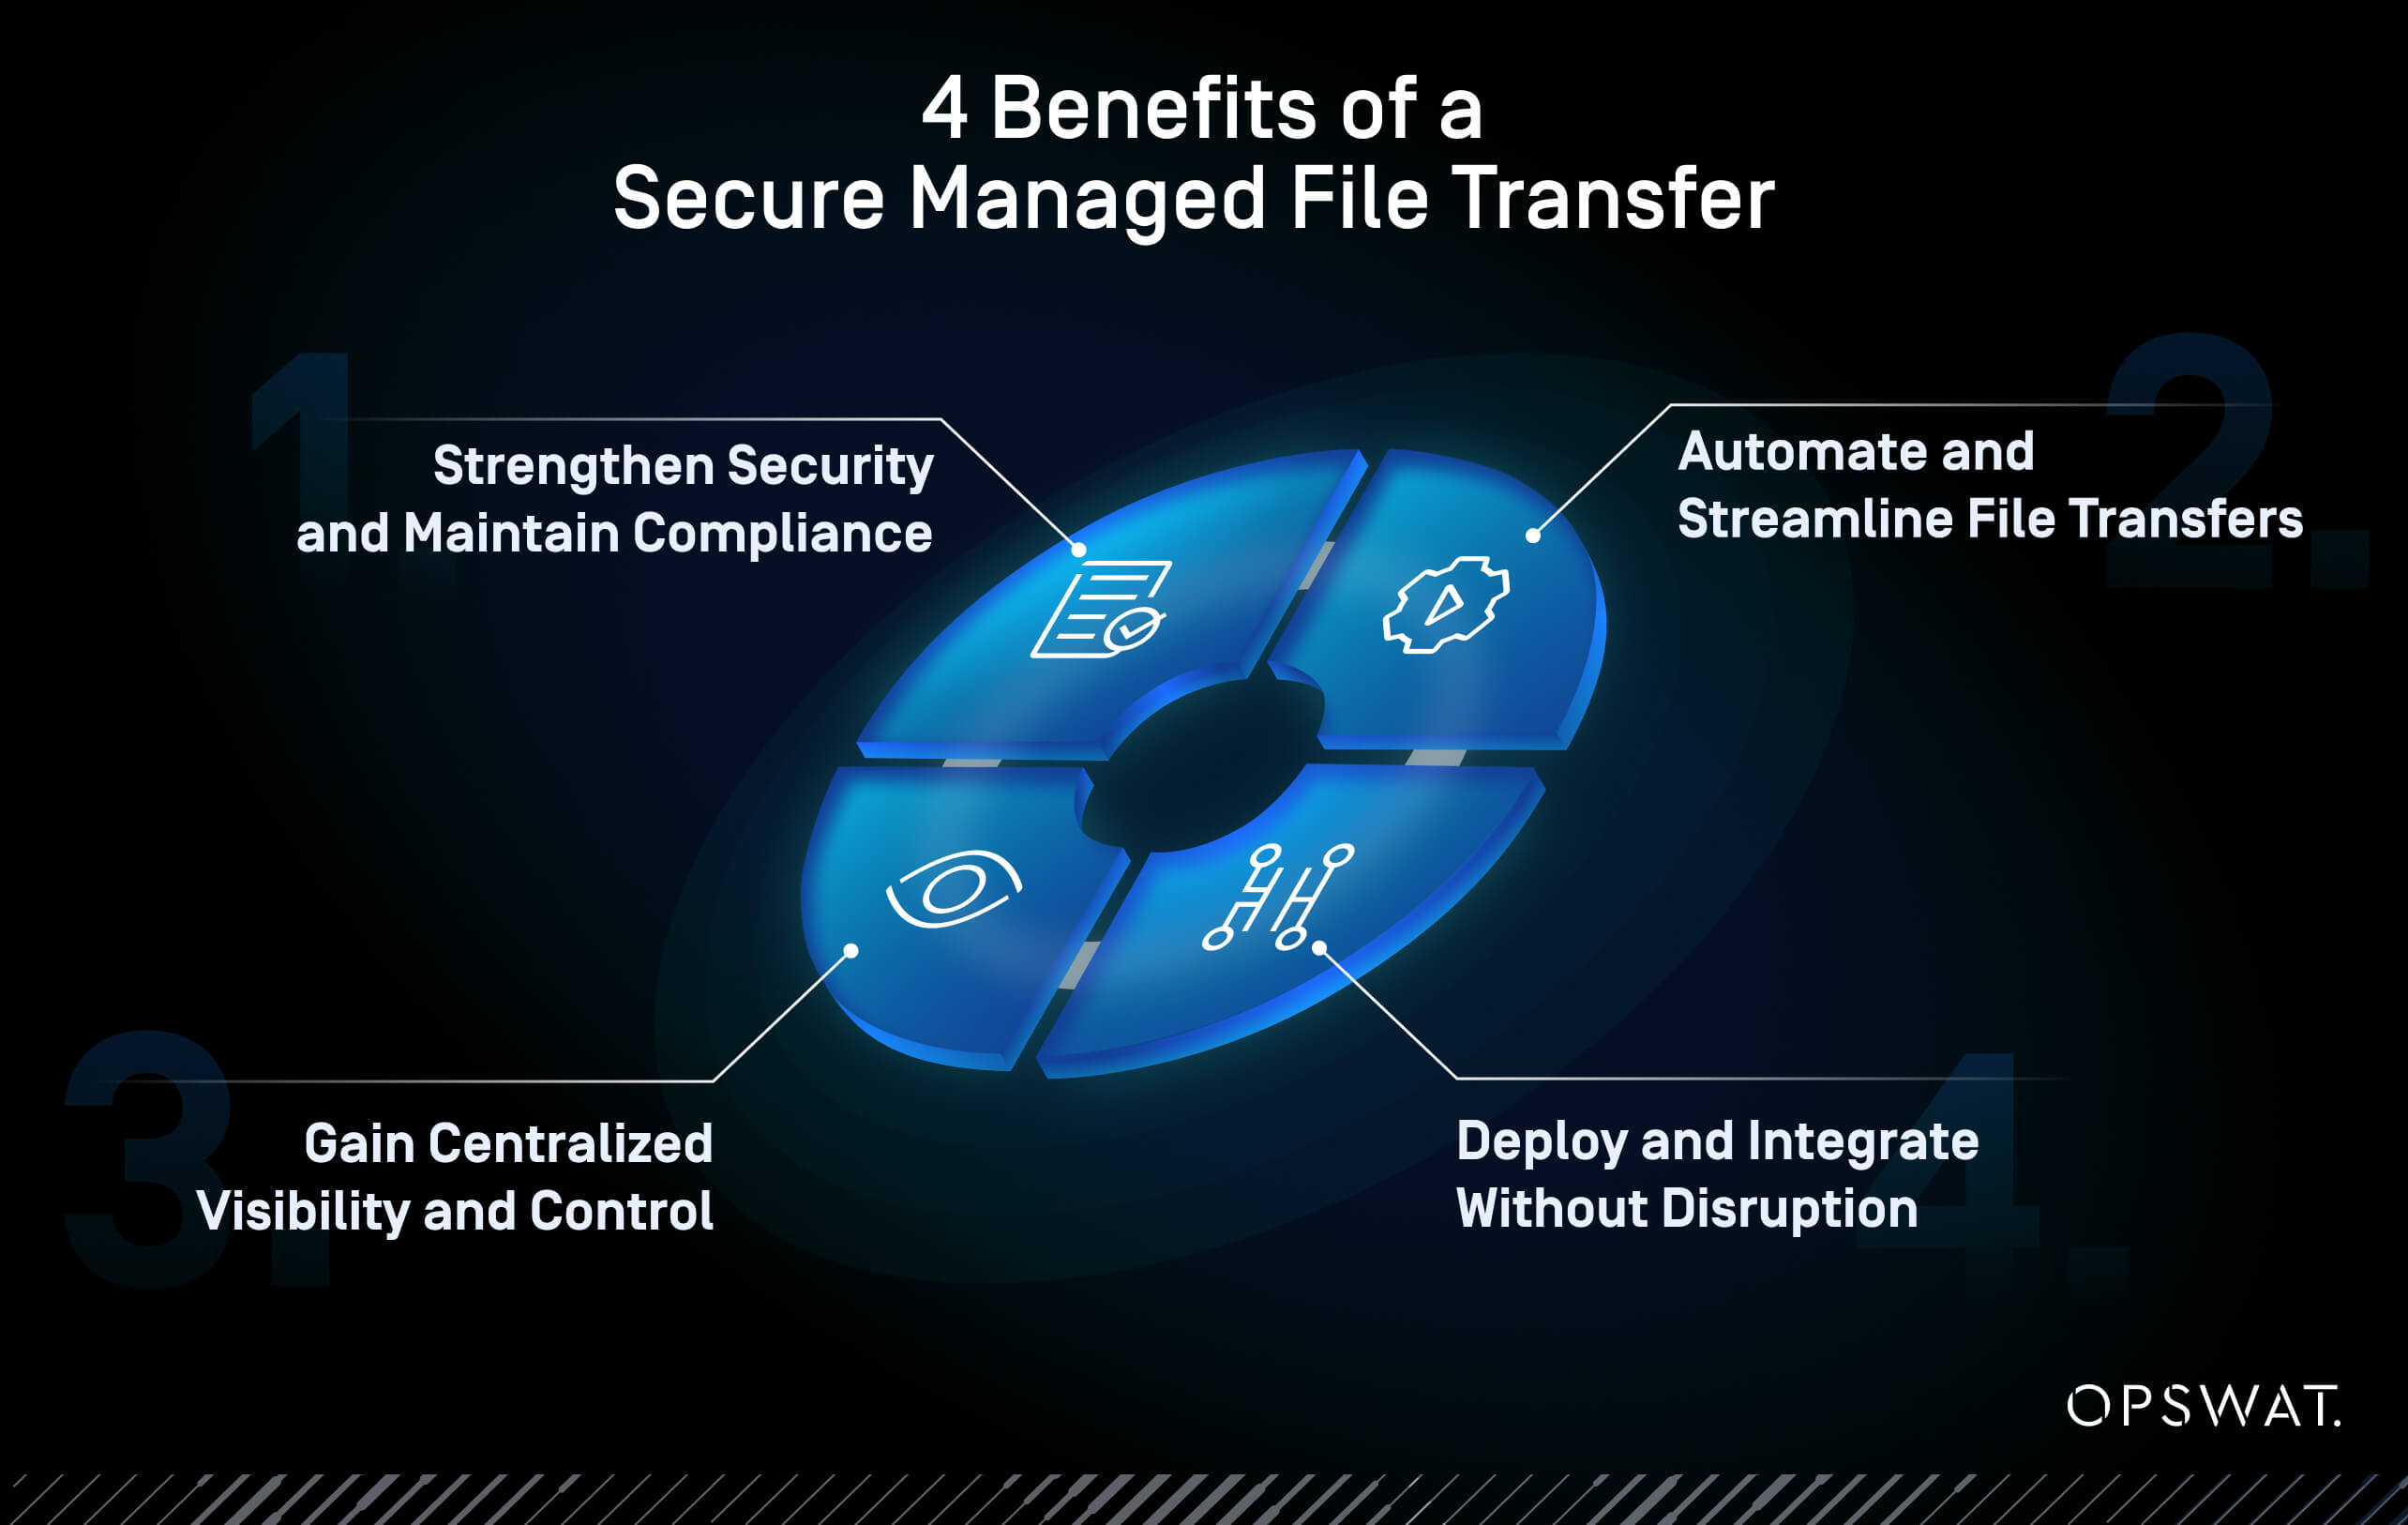
Ha az Ön szervezete érzékeny vagy nagy volumenű fájlátvitelt kezel, egy biztonságos Managed File Transfer MFT) megoldás bevezetése megerősítheti a szervezet kiberbiztonsági helyzetét, egyszerűsítheti a műveleteket, és magabiztosan biztosíthatja a megfelelőséget. Íme négy terület, ahol a megfelelő megközelítés valódi különbséget jelent:
1. A biztonság megerősítése és a megfelelőség fenntartása
Védje minden fájlátvitelt többrétegű biztonsági megoldásokkal, beleértve a titkosítást, a fejlett rosszindulatú programok keresését, a Deep CDR™ technológiát és az ellenőrző összegek validálását. Ezek az intézkedések megakadályozzák, hogy a fenyegetések eljussanak a kritikus rendszerekhez, és egyszerűsítik a szabályozásoknak való megfelelést az ellenőrzési naplózások és a szabályalapú ellenőrzések révén.
2. Fájlátvitelek automatizálása és egyszerűsítése
Váltsa fel az ismétlődő, hibás folyamatokat házirend-alapú automatizálással. A logikai vezérlésű útválasztás, az ütemezett feladatok és a vizuális fájlszervezés csökkenti a kézi munkát, kiküszöböli a késedelmeket, és az érzékeny fájlokat biztonságosan, állandó informatikai beavatkozás nélkül mozgatja.
3. Központosított láthatóság és ellenőrzés
A fájlaktivitás egységes, áttekinthető áttekintése bizalmat ad a műveletekkel kapcsolatban. Az egységes műszerfalak és az ellenőrzési naplók segítségével nyomon követheti az átviteleket, észlelheti a problémákat, és érvényesítheti a hozzáférési irányelveket. Ez támogatja a gyorsabb incidensreakciót és a könnyebb jelentéstételt.
4. Telepítés és integrálás megszakítás nélkül
MFT , hibrid környezetekben, sőt akár air-gapped is bevezethető az üzletmenet megzavarása nélkül. Az SFTP, az SMB és a SharePoint Online szolgáltatásokkal való natív integráció biztosítja, hogy a biztonságos fájlátvitel kiegészítse a meglévő infrastruktúrát, ahelyett, hogy bonyolítaná azt.
A Secure MFT megerősítése
A Managed File Transfer praktikus módja annak, hogy szervezetének adatátvitelét biztonságossá és ésszerűsítetté tegye. Az átvitel automatizálásával, a titkosítás érvényesítésével és az ellenőrzési nyomvonalak fenntartásával MFT csökkenti a kockázatot, támogatja a megfelelőséget és javítja a hatékonyságot.
A valóban ellenálló fájlátviteli stratégia kialakításához kombinálja a házirend-alapú automatizálást a többrétegű fenyegetés-ellenőrzéssel és a központi láthatósággal. Egy hibrid felhő- vagy helyben telepített MFT telepítésével teljes ellenőrzést tarthat fenn az érzékeny fájlok felett, miközben csökkenti a szállító által üzemeltetett felhőplatformok által bevezetett kockázatot.
A megfelelő MFT kiválasztása lehetőséget nyújt a biztonság és a hatékonyság jelentős javítására. Ahhoz, hogy a szervezet számára a legjobb választást hozza meg, kezdje a modern, biztonságos MFT nyolc elengedhetetlen képességének feltárásával.
- Szerezd meg az e-könyvet: 8 kötelező MFT képesség a Secure fájlátvitelhez
- Nézze meg a webináriumot: Secure vagy veszélyben? 8 biztonsági képesség, amellyel az MFT rendelkeznie kell
- Beszéljen szakértővel: Megtudhatja, hogyan védi az OPSWAT felügyelt fájlátvitelMFT) megoldása a kritikus adatáramlást az IT-OT környezetekben.
E négy pillér kombinálásával a szervezetek a fájlátvitel életciklusának minden lépését biztosítják. Ez csökkenti az adatbiztonság megsértésének kockázatát, támogatja a jogszabályi megfelelést, és védi a kritikus működéseket fenntartó adatokat.
Hogyan kell végrehajtani a Secure MFT
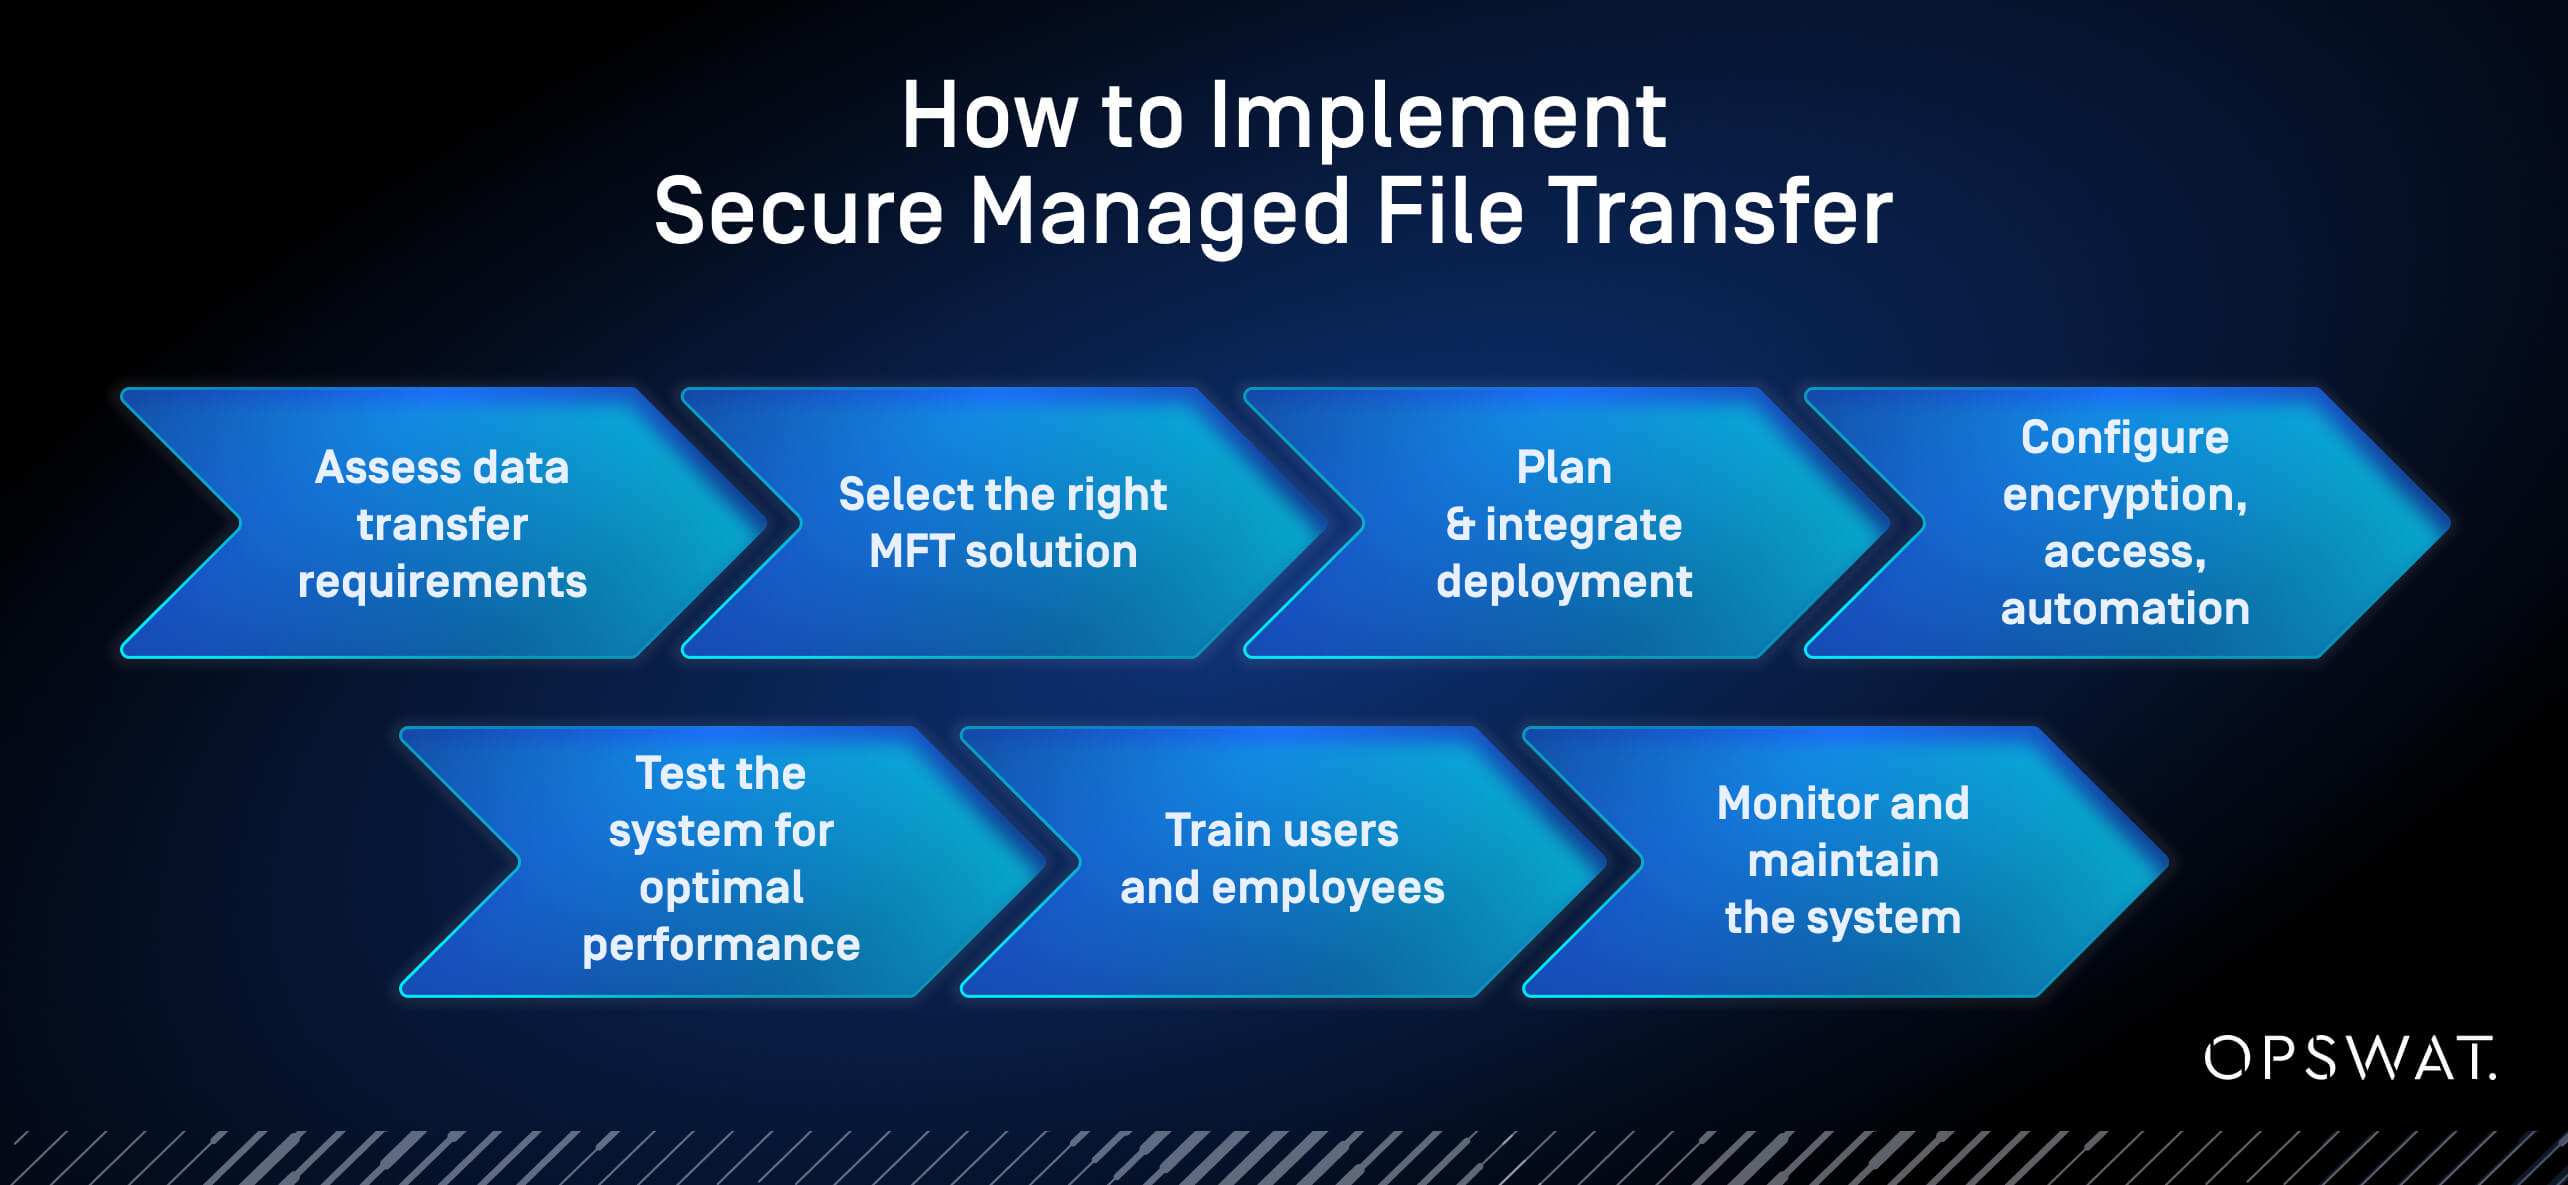
A biztonságos „ MFT ” megoldás bevezetése egy ismétlődő lépéssorozatot követ. Ha az első két lépés kihagyásával egyből a bevezetésre sietnek, az a leggyakoribb oka annak, hogy az „ MFT ” bevezetése megakad, vagy egy éven belül újra kell építeni.
- Értékelés: Ábrázolja a jelenlegi fájlátviteli munkafolyamatokat, azonosítsa az érzékeny adatáramlásokat, és dokumentálja az egyes munkafolyamatokra vonatkozó szabályozási követelményeket (GDPR, HIPAA, SOX és hasonlóak).
- Válasszon: Válasszon ki egy telepítési modellt (helyi, hibrid felhő vagy felhőalapú) és egy olyan megoldást, amelynek biztonsági funkciói megfelelnek a következő négy alapelvnek: többrétegű biztonság, szabályalapú érvényesítés, központosított átláthatóság és az adatbiztonsági előírásoknak való megfelelés.
- Bevezetés: Az éles forgalom átirányítása előtt állítsa be a titkosítást, a hozzáférés-vezérlést és a szabályalapú útválasztást. Az átállás során futtassa párhuzamosan az új és a korábbi munkafolyamatokat, hogy a teljes bevezetés előtt ellenőrizze az integritást és felismerje az esetleges hiányosságokat.
- Felügyelet: Központosított irányítópultok és ellenőrzési naplófájlok segítségével folyamatosan kövesse nyomon az adatátviteli forgalmat, a szabályszegéseket és a rendellenességeket. A rendszer bevezetése nem egyszeri feladat; a munkafolyamatok változásával a szabályzatokat és az integrációkat rendszeresen felül kell vizsgálni.
Hogyan kell végrehajtani a Secure MFT
GYIK
Mi az a Managed File Transfer MFT)?
Managed File Transferegy biztonságos, központosított platform, amely automatizálja és szabályozza a fájlok mozgását a szervezeteken belül és a szervezetek, partnerek és végpontok között. A hagyományos FTP- vagy felhőmegosztó eszközökkel ellentétben végponttól végpontig tartó titkosítást, házirend-kényszerítést és átláthatóságot biztosít.
Mi az MFT vs. SFTP?
- MFT egy biztonságos, központosított megoldás, amely automatizálja a fájlátvitelt, érvényesíti a házirendeket, és támogatja az olyan szabályozásoknak való megfelelést, mint a HIPAA és a GDPR. Olyan fejlett funkciókat tartalmaz, mint a végponttól végpontig terjedő titkosítás, a rosszindulatú szoftverek vizsgálata, az auditnaplózás, a munkafolyamatok automatizálása és a központi felügyelet.
- Az SFTP (Secure File Transfer Protocol) ezzel szemben egy olyan alapprotokoll, amely az átvitel során titkosítja a fájlokat, de hiányzik belőle az automatizálás, a skálázhatóság, a központi vezérlés és a megfelelőségi támogatás. Míg az SFTP működhet az egyszerűbb igényű kisebb vállalkozások számára, az összetett, magas biztonsági szintű környezetekben kockázatot jelent. Az SFTP használatának kockázatairól itt olvashat.
Milyen fájlalapú támadások ellen nyújt védelmet az MFT ?
MFT megelőzni az olyan fenyegetéseket, mint a PDF-fájlokba vagy táblázatokba rejtett rosszindulatú programok, a fájlfeltöltés útján terjesztett zsarolóvírusok, valamint az átvitel során meghamisított javítócsomagok. Multiscanning, a CDR és sandboxingés a sebezhetőségi értékelések segítségével védi air-gapped a kifinomult támadások ellen, különösen az OT- és air-gapped .
Hogyan védi MFT az adatokat szállítás közben és nyugalmi állapotban?
A biztonságos MFT biztosítja, hogy a fájlokat az átvitel során titkosítják, és naplózással és hitelesítéssel ellenőrzik a sértetlenséget. Ez megakadályozza a jogosulatlan hozzáférést, a manipulációt és a felügyeleti lánc elvesztését.
Hogyan segít MFT a megfelelésben?
MFT platformok az ellenőrzési nyomvonalak, a megváltoztathatatlan naplózás, a hozzáférés-szabályozás és a házirend-kényszerítés biztosításával támogatják a megfelelőséget az olyan keretrendszerek számára, mint a GDPR, a PCI-DSS, a FISMA, a HIPAA, a NIST és a NIS2. Központosítják az irányítást, lehetővé téve a nyomon követhető, irányelveknek megfelelő fájlmegosztást az osztályok és partnerek között.
Melyek az MFT néhány gyakori felhasználási esete?
- Belső átutalások: Fájlok biztonságos mozgatása osztályok, rendszerek vagy alkalmazások között
- Külső átutalások: Fájlok cseréje partnerekkel, beszállítókkal vagy szabályozókkal a megfelelőség fenntartása mellett.
- Több telephelyen vagy hálózaton átnyúló átutalások: Fájlok biztonságos küldése és fogadása fiókirodák vagy elosztott helyszínek között
- Automatizált gép-gép közötti átvitel: A kézi lépések kiküszöbölése a hibák csökkentése és az ismétlődő munkafolyamatok racionalizálása érdekében
Mi teszi MetaDefender Managed File Transfer MFT) szolgáltatást különlegessé?
MetaDefender Managed File Transfer (MFT) biztosítja a fájl biztonságát, míg más, régebbi MFT megoldások vagy fájlátviteli eszközök esetleg csak az átvitelt védik. MetaDefender Managed File Transfer (MFT) minden fájlt ellenőriz és megtisztít a hozzáférés előtt, automatizálja a biztonságos átviteleket, szerepkör-alapú ellenőrzéseket tesz lehetővé, valamint valós idejű hálózati felügyeletet biztosít. A Visual Orchestration Editor egyetlen, intuitív felületet biztosít az IT- és OT-csapatok számára, amelyen keresztül minden fájlmozgást kezelhetnek, automatizálhatnak és biztonságossá tehetnek, függetlenül a protokolltól és a célállomástól. MetaDefender Managed File Transfer (MFT) úgy lett kialakítva, hogy biztosítsa a kritikus fájláramlásokat, miközben egyszerűsíti a szabályozási követelményeknek való megfelelést és növeli a működési hatékonyságot.