- A legfontosabb tudnivalók
- Elég-e a Microsoft Defender for Office 365 a szervezetének?
- Mit véd a Microsoft Defender for Office 365?
- Hogyan változtatják meg a Microsoft 365 biztonsági csomagjai a védelmet?
- Melyek a biztonságos mellékletek korlátai és a fájlokkal kapcsolatos fennmaradó kockázatok?
- Miben különbözik a fájlok tisztítása az észleléstől és a blokkolástól?
- Mely további Microsoft 365 fájlbiztonsági ellenőrző mechanizmusokat érdemes megvizsgálnia?
- Hogyan érdemes összehasonlítani a Microsoft 365 fájlbiztonsági beállításait?
- Hogyan bővíti ki a Microsoft 365-hez készült „ MetaDefender ” a rendszerbe épített védelmet
- Melyik Microsoft 365 fájlvédelmi stratégia felel meg az Ön kockázati szintjének?
- Gyakran ismételt kérdések (GYIK)
A legfontosabb tudnivalók
- A fenyegetések nagysága miatt a fennmaradó kockázat az igazgatóság szintjén is aggodalomra ad okot. A Microsoft szerint naponta 100 billió biztonsági jelzést dolgoznak fel; a támadóknak csupán egy sikeres fájlra, linkre vagy hitelesítőadatokhoz való hozzáférésre van szükségük ahhoz, hogy üzleti károkat okozzanak.
- A megfelelőség egy kockázati döntés, nem pedig általános megállapítás. Az, hogy a Defender for Office 365 elegendő-e a szervezet számára, a licencszinttől, a konfiguráció kiforrottságától, az együttműködés terjedelmétől, valamint egy sikeres, fájlokon keresztül történő támadás következményeitől függ.
- A szolgáltatások terjedelme a csomagtól függ. Az Exchange Online Protection, az 1. csomag és a 2. csomag fokozatosan egyre több megelőzési, vizsgálati és automatizálási funkciót kínál, és a csomag megvásárlása nem garantálja, hogy minden házirend megfelelően legyen beállítva.
- A maradék kockázat bizonyos fájljellemzőknél koncentrálódik. A jelszóval védett fájlok, a beágyazott archívumok, a hibásan formázott dokumentumok és a nehezen felismerhető, „ zero-day ” típusú fenyegetések nagyobb valószínűséggel kerülik el a beépített észlelési rendszereket.
- Az észlelés és a blokkolás eltér a fájlok tisztításától. A tartalom -semlegesítés és -rekonstrukció (CDR) eltávolítja a kockázatos összetevőket, és helyreállítja a fájlt használható állapotba, ahelyett, hogy egyszerűen csak engedélyezné vagy teljes mértékben blokkolná azt.
- A többszintű megközelítés csökkentheti a fennmaradó biztonsági kockázatot anélkül, hogy megzavarná a levelezés áramlását. A MetaDefender™ for Microsoft 365 a Microsoft 365-bérlőhöz hozzáadja a „ multiscanning ” funkciót, a Deep CDR™ technológiát, a gyors átfutású, emulációalapú „ sandboxing ” funkciót, valamint a mesterséges intelligencián alapuló, futtatás előtti rosszindulatú programok észlelését – mindezt MX-rekordok módosítása vagy új hardver beszerzése nélkül.
Elég-e a Microsoft Defender for Office 365 a szervezetének?
A Microsoft Defender for Office 365 a Microsoft 365 számára kifejlesztett, a vállalat elsődleges e-mail- és együttműködési biztonsági megoldása, amely az Exchange Online, a Teams, a SharePoint Online és az OneDrive szolgáltatásokban védelmet nyújt az adathalászat és a rosszindulatú programok ellen, valamint a „Biztonságos linkek” és a „Biztonságos mellékletek” funkciók révén is védelmet biztosít. A védelem hatóköre a licencszinttől, a házirend-beállításoktól és a fájltípustól függ, így egyes szervezetek esetében továbbra is fennállhat a „ zero-day ” és a fájlokon keresztül terjedő, a védelmet kijátszó fenyegetésekkel szembeni kockázat.
A Microsoft 365 az üzleti kommunikáció, az együttműködés és a fájlmegosztás találkozási pontja, ami miatt a hackerek számára rendkívül értékes támadási felületet jelent. A Microsoft jelentése szerint:
- naponta átlagosan 5 milliárd e-mailt vizsgál át, hogy megvédje a felhasználókat a rosszindulatú programoktól és az adathalász támadásoktól,
- naponta 4,5 millió új rosszindulatú fájlt blokkol,
- és naponta 100 billió biztonsági jel feldolgozása.
A biztonsági vezetők számára az a kérdés, hogy a beépített ellenőrzési mechanizmusok elegendő, hitelesített fájlvédelmet nyújtanak-e ahhoz, ahogyan a szervezetük valójában fájlokat cserél e-mailen, a Teams-en, a SharePoint Online-on és az OneDrive-on keresztül. A gyakorlatban az, hogy a Microsoft Defender for Office 365 elegendő-e, a kockázati toleranciától, a licencszinttől és a bérlőn keresztül naponta áramló fájlok típusától függ. A beépített védelem erős biztonsági alapot biztosít a Microsoft 365-felhasználók számára, de ez az alap nem azonos egy teljes körű, az e-mailes és együttműködési munkafolyamatokra kiterjedő fájlbiztonsági stratégiával. Maradék kockázat akkor merülhet fel, ha egy fájlt nem lehet teljes mértékben ellenőrizni, ha a kezdeti elemzés során nem azonosítják a rosszindulatú viselkedést, vagy ha egy fenyegetést csak akkor fedeznek fel, amikor a felhasználók már hozzáférhetnek a fájlhoz.
A döntést befolyásoló tényezők:
- A licenc és a konfiguráció érettsége: az 1. vagy a 2. terv funkciói engedélyezve vannak-e, be vannak-e állítva és ellenőrizve vannak-e.
- Az együttműködés mértéke: mennyi fájlkezelési tevékenység zajlik a Microsoft Teamsben, a SharePoint Online-ban és az OneDrive-ban, szemben a kizárólag e-mailen keresztül történő tevékenységekkel.
- A fájlok összetettsége: jelszóval védett fájlok, egymásba ágyazott archívumok és szokatlan dokumentumszerkezetek kezelése.
- Megfelelési követelmények: elvárják-e a szabályozó hatóságok, hogy a fájlkezelésről dokumentált, ellenőrizhető bizonyíték álljon rendelkezésre.
- A kudarc következményei: mennyibe kerülne a szervezetnek működési és pénzügyi szempontból egy sikeres, fájlon keresztül végrehajtott támadás.
Mikor elegendő a bennszülött védelem?
Azok a szervezetek, amelyek standard kockázati profillal, kiforrott Microsoft-biztonsági felügyelettel, jól beállított irányelvekkel rendelkeznek, és ahol a magas kockázatú fájlcserék száma korlátozott, gyakran megfelelő védelmet kapnak egy megfelelően konfigurált Defender for Office 365-telepítés révén. A védelem megfelelősége ebben az esetben feltételezi az érvényesített konfigurációt, valamint az aktív vizsgálati és reagálási folyamatokat, az engedély aktiválása mellett.
Mikor lehet szükség a natív védelem kiegészítő rétegére
A fokozott kockázatú körülmények megváltoztatják a megfelelőségi értékelést: szabályozott adatok, kritikus műveletek, nagy értékű szellemi tulajdon, gyakori külső fájlcsere, valamint alacsony tolerancia a kézbesítés utáni kockázattal szemben. Az ilyen körülmények között működő szervezeteknek gyakran mélyrehatóbb fájlellenőrzésre, proaktív adat-tisztításra és részletesebb ellenőrzési bizonyítékokra van szükségük, mint amit a beépített ellenőrzési mechanizmusok önmagukban biztosítanak.
Mit véd a Microsoft Defender for Office 365?
A Microsoft Defender for Office 365 védelmet nyújt az e-mailek, a linkek, a mellékletek és a támogatott együttműködési munkafolyamatok számára, emellett az érintett csomagokban személyazonosság-lopás elleni védelmet és a veszélybe került felhasználókra utaló jelzéseket is biztosít. Az egyes funkciók elérhetősége és működése az engedélyezéstől, a munkaterhelés-támogatástól és a házirend-beállításoktól függ, ezért ezeket a területeket külön-külön kell ellenőrizni, ahelyett, hogy feltételeznénk, hogy egyetlen csomagként működnek.
- Biztonságos mellékletek: a támogatott fájlokat robbantási teszteléssel és döntésalapú kezeléssel – például blokkolással, figyelemmel kíséréssel vagy dinamikus kézbesítéssel – értékeli.
- Biztonságos linkek: az URL-címek kattintáskori értékelése és a linkek átírása, amely független a mellékletek vagy a fájltartalmak ellenőrzésétől.
- Védelem a phishing ellen és a személyazonosság-lopás ellen: csalásfelismerés, postafiók-elemzés és személyazonosság-lopás-felismerés a szociális mérnökség és az üzleti e-mail-csalás (BEC) esetei esetén.
- Vizsgálat és reagálás: riasztás, automatizált vizsgálat és reagálás, valamint fenyegetéskeresés, amelynek részletessége a választott csomagtól és a SOC rendelkezésre álló személyzetétől függ.
- A Teams, a SharePoint Online és az OneDrive védelme: A Microsoft védi a támogatott fájlokat ezeken a rendszereken, de a pontos működés a licenc, a házirend és a fájl állapotától függ. A Teams-fájlokat általában a SharePoint Online-ban vagy az OneDrive-ban tárolják, ezért a rendszergazdáknak ellenőrizniük kell a tényleges tárolási útvonalat és a házirend hatályát, ahelyett, hogy feltételeznék, hogy a Teams különálló, egységes védelmet biztosít.
Hogyan változtatják meg a Microsoft 365 biztonsági csomagjai a védelmet?
Az Exchange Online Protection, a Microsoft Defender for Office 365 1. csomagja és a 2. csomagja nem egy adott terméken belüli fokozatos beállításokat jelentenek, hanem egymástól elkülönülő biztonsági alapszintet. Mindig ellenőrizze az aktuális funkciókat és licencelési részleteket a Microsoft dokumentációja alapján, mivel a csomagok összetétele és az előfeltételek változhatnak.
Terv | Mit nyújt? |
Alapvető rosszindulatú programok elleni védelem, spam- és adathalászat-elleni védelem, hamisítás elleni védelem, valamint az e-mail-forgalom és a karantén kezelése | |
Minden felhőalapú levelezőfiók esetében a beépített biztonsági funkciók mellett kiegészíti a rendszert a „Biztonságos mellékletek”, a „Biztonságos linkek”, a valós idejű észlelés, valamint olyan fejlett adathalászás-elleni funkciókkal, mint például a felhasználói és domain-azonosság-lopás elleni védelem | |
Az 1. csomaghoz hozzáadja a fenyegetések kivizsgálását és felkutatását, a kampányelemzést, az automatizált kivizsgálást és reagálást, valamint a támadási szimulációs képzést |
Egy terv megléte még nem garantálja az egységes védelmet. A konfiguráció felülvizsgálata és ellenőrzött tesztelés révén ellenőrizze, hogy a hozzárendelt engedélyek, az érvényesített szabályzatok, a védett címzettek és a munkaterhelési beállítások megfelelnek-e a tényleges környezetnek. A csomagban szereplő biztonsági megoldások esetében is bizonyítani kell, hogy a megfelelő védelmi intézkedések ott működnek, ahol szükség van rájuk.
Melyek a biztonságos mellékletek korlátai és a fájlokkal kapcsolatos fennmaradó kockázatok?
A „Safe Attachments” bevezetése után fennmaradó kockázat egy meghatározott fájlfeltételekből és az átadás időzítésében jelentkező hiányosságokból álló csoportra koncentrálódik.
- Ismeretlen és „ zero-day ” kártevők: A sandboxing, a hírnév-alapú elemzés és a gépi tanulás segítségével számos ismeretlen fenyegetést azonosítanak, de egyetlen észlelési rendszer sem garantálja minden korábban még nem látott fájl felismerését, és a kiszámíthatatlan kártevők késleltethetik vagy megakadályozhatják a végleges döntés meghozatalát.
- Fegyverként használt és hibásan kialakított dokumentumok: az aktív tartalom, a makrók, a beágyazott objektumok és a szándékosan hibásan kialakított fájlszerkezetek megnehezítik az elemzést, és egy újfajta kihívást jelentenek, amelynek lényege, hogy a felhasználók a fájllal való interakció előtt eltávolítsák a felesleges fájlkomponenseket.
- Beágyazott fájlok és összetett archívumok: az archívumokon belüli archívumok, a beágyazott dokumentumok, valamint a túl nagy méretű vagy szokatlan szerkezetű fájlok meghaladhatják az ellenőrzés mélységét vagy a feldolgozási korlátokat.
- Jelszóval védett és titkosított fájlok: a szokásos biztonsági eszközök a jelszó nélkül nem tudják teljes mértékben ellenőrizni a titkosított tartalmat, így a rendszer kénytelen választani a blokkolás, a karanténba helyezés, a kézi ellenőrzés vagy egy biztonságos jelszó-megadási munkafolyamat között.
- A kézbesítés utáni kitettségi időszak: a visszamenőleges észlelés és az automatizált javítás csökkentik a tartózkodási időt, de eltérnek attól, amikor a kézbesítés előtt megakadályozzák a kockázatos tartalmakhoz való hozzáférést.
- A konfigurációs hiányosságok – az irányelvek hatálya, a kivételek, a megbízható feladókra vonatkozó szabályok, valamint a felhasználók vagy tartományok között fennálló eltérő beállítások – gyakran nagyobb maradék kockázatot jelentenek, mint maga az alapul szolgáló észlelési technológia.
„A felismerésen alapuló e-mail-biztonság kiválóan működik az ismert fenyegetések ellen. De önmagában már nem elegendő a Microsoft által a 2026. első negyedévében.”
Miben különbözik a fájlok tisztítása az észleléstől és a blokkolástól?
Mit tesznek az észlelés és a blokkolás egy rosszindulatú ítélet után
Az ítéletalapú ellenőrzések osztályozzák a tartalmakat, majd a szabályzatnak megfelelően engedélyezik, késleltetik, karanténba helyezik, kicserélik vagy blokkolják azokat. Ez a megközelítés kompromisszumokat igényel a téves riasztások, a késleltetett ítéletek, a felhasználói hozzáférés és az üzletmenet-megszakítás között, mivel minden művelet attól függ, hogy előbb megbízható ítélet szülessen.
Mit tesz a „Content Disarm and Reconstruction” eljárás egy fájllal?
A „Content Disarm and Reconstruction” (tartalom-semlegesítés és újjáépítés) eljárás lebontja a támogatott fájlt, a beállítási szabályzatnak megfelelően eltávolítja vagy semlegesíti a potenciálisan kockázatos összetevőket, majd újjáépíti a használható tartalmat. Ez csökkenti a konkrét kártevőcsaládok azonosítására való támaszkodást, anélkül, hogy ez azt jelentené, hogy minden fenyegetést meg lehetne előzni. A tisztítás gyakran praktikusabb megoldás a blokkolásnál olyan számlák, szerződések és partnerek által benyújtott dokumentumok esetében, amelyekhez a felhasználóknak továbbra is hozzá kell férniük. A biztonsági, jogi vagy megfelelési csapatok továbbra is előírhatják az eredeti fájlok ellenőrzött megőrzését a felelősségi lánc és az audit céljából.
Mely további Microsoft 365 fájlbiztonsági ellenőrző mechanizmusokat érdemes megvizsgálnia?
A gyártótól független értékelés során a funkciók számának összehasonlítása helyett a mérhető ellenőrzési mélységet, a megelőzési eredményeket, a bérlők lefedettségét, az ellenőrizhetőséget és az üzemeltetési hatásokat kell előtérbe helyezni.
- Több motoros kártevő-ellenőrzés: kiterjeszti az ismert fenyegetések lefedettségét egy motor szignatúráin és heurisztikáin túlra. Érdemes a gyártóktól érdeklődni a motorok számáról, a frissítések gyakoriságáról és a téves riasztások kezeléséről.
- Prediktív mesterséges intelligencia és a rejtőzködő fenyegetések mélyrehatóbb elemzése: gépi tanulás és viselkedéselemzés gyanús vagy rejtőzködő fájlok esetében, a támogatott formátumok és a feldolgozási idő átláthatóságával.
- Deep CDR™ technológia: lebontja, megtisztítja és újraépíti a fájlokat a szervezet által ténylegesen használt formátumokban, miközben törekszik az üzleti funkcionalitás megőrzésére.
- Egységes, feladatok közötti szabályozás: egyetlen szabályozási modell az Exchange Online, a Teams, a SharePoint Online és az OneDrive szolgáltatásokban, a széttagolt, feladatspecifikus szabályozások helyett.
- Jelszóval védett fájlkezelési folyamatok: biztonságos, önkiszolgáló jelszó-beküldés, amelynek köszönhetően a jogosult tartalmakat gyorsan ellenőrizni és megtisztítani lehet, anélkül, hogy a rendszergazdának rendszeresen be kellene avatkoznia.
- Audit- és megfelelőségi bizonyítékok: időbélyeggel ellátott nyilvántartások a fájlok beérkezéséről, az ítéletekről és az adat-tisztítási műveletekről, SIEM-integrációval és az adatok helyszíni tárolásának támogatásával.
Ha szeretnéd közelebbről megismerni, hogy ezek a rétegek a gyakorlatban hogyan működnek együtt, látogass el azOPSWAT oldalra, az Academy Pulse szek cióba.
Hogyan érdemes összehasonlítani a Microsoft 365 fájlbiztonsági beállításait?
A Microsoft 365 fájlbiztonsági beállításainak összehasonlításához alkalmazzanak reprezentatív fájlokon végzett tesztelést és mérhető sikerkritériumokat. A vásárlóknak ellenőrizniük kell, hogy az egyes védelmi intézkedések hogyan kezelik a felhasználók által kicserélt fájlokat, ideértve a jelszóval védett fájlokat, a beágyazott archívumokat, a hibásan formázott dokumentumokat, a nagy méretű fájlokat, valamint az együttműködési munkafolyamatokon keresztül megosztott fájlokat.
Értékelési kritériumok | Mit kell ellenőrizni |
Észlelés és téves riasztások | Végezzen tesztet reprezentatív üzleti fájlok alapján, és kérjen a gyártói állításokon túlmutató bizonyítékokat |
Feldolgozási késleltetés | Mérje meg a fájltípusok és -méretek szerinti, magas percentilisbe tartozó késleltetést, beleértve azokat a kiugró értékeket is, amelyeket az átlagok elrejthetnek |
Kizárólag e-mailen keresztül vs. az egész bérlői körre kiterjedően | Ellenőrizze, hogy a védelem kiterjed-e a Teamsre, a SharePoint Online-ra és az OneDrive-ra, vagy csak az e-mailekre |
Bevezetési modell | Ellenőrizze, hogy az opcióhoz szükség van-e MX-rekordok módosítására, új hardverre vagy az e-mailek átirányítására |
A szabályoknak való megfelelés | Ellenőrizze a szabályzat betartását, az ellenőrizhetőséget és az adatok tárolási helyét az Önre vonatkozó szabályozási keretrendszer alapján |
Hogyan bővíti ki a Microsoft 365-hez készült „ MetaDefender ” a rendszerbe épített védelmet
Mielőtt újabb biztonsági réteget vezetnének be, a vásárlóknak három kérdést kell alaposan átgondolniuk:
- Hol kerülnek be a fájlok a szervezetbe?
- Mikor férhetnek hozzá a felhasználók ezekhez?
- Milyen bizonyíték támasztja alá, hogy az aktát átvizsgálták vagy megtisztították?
Ha ezek a válaszok eltérnek a Microsoft e-mail, a Teams, a SharePoint Online és az OneDrive esetében, akkor a szervezetnél fájlbiztonsági rés állhat fenn.
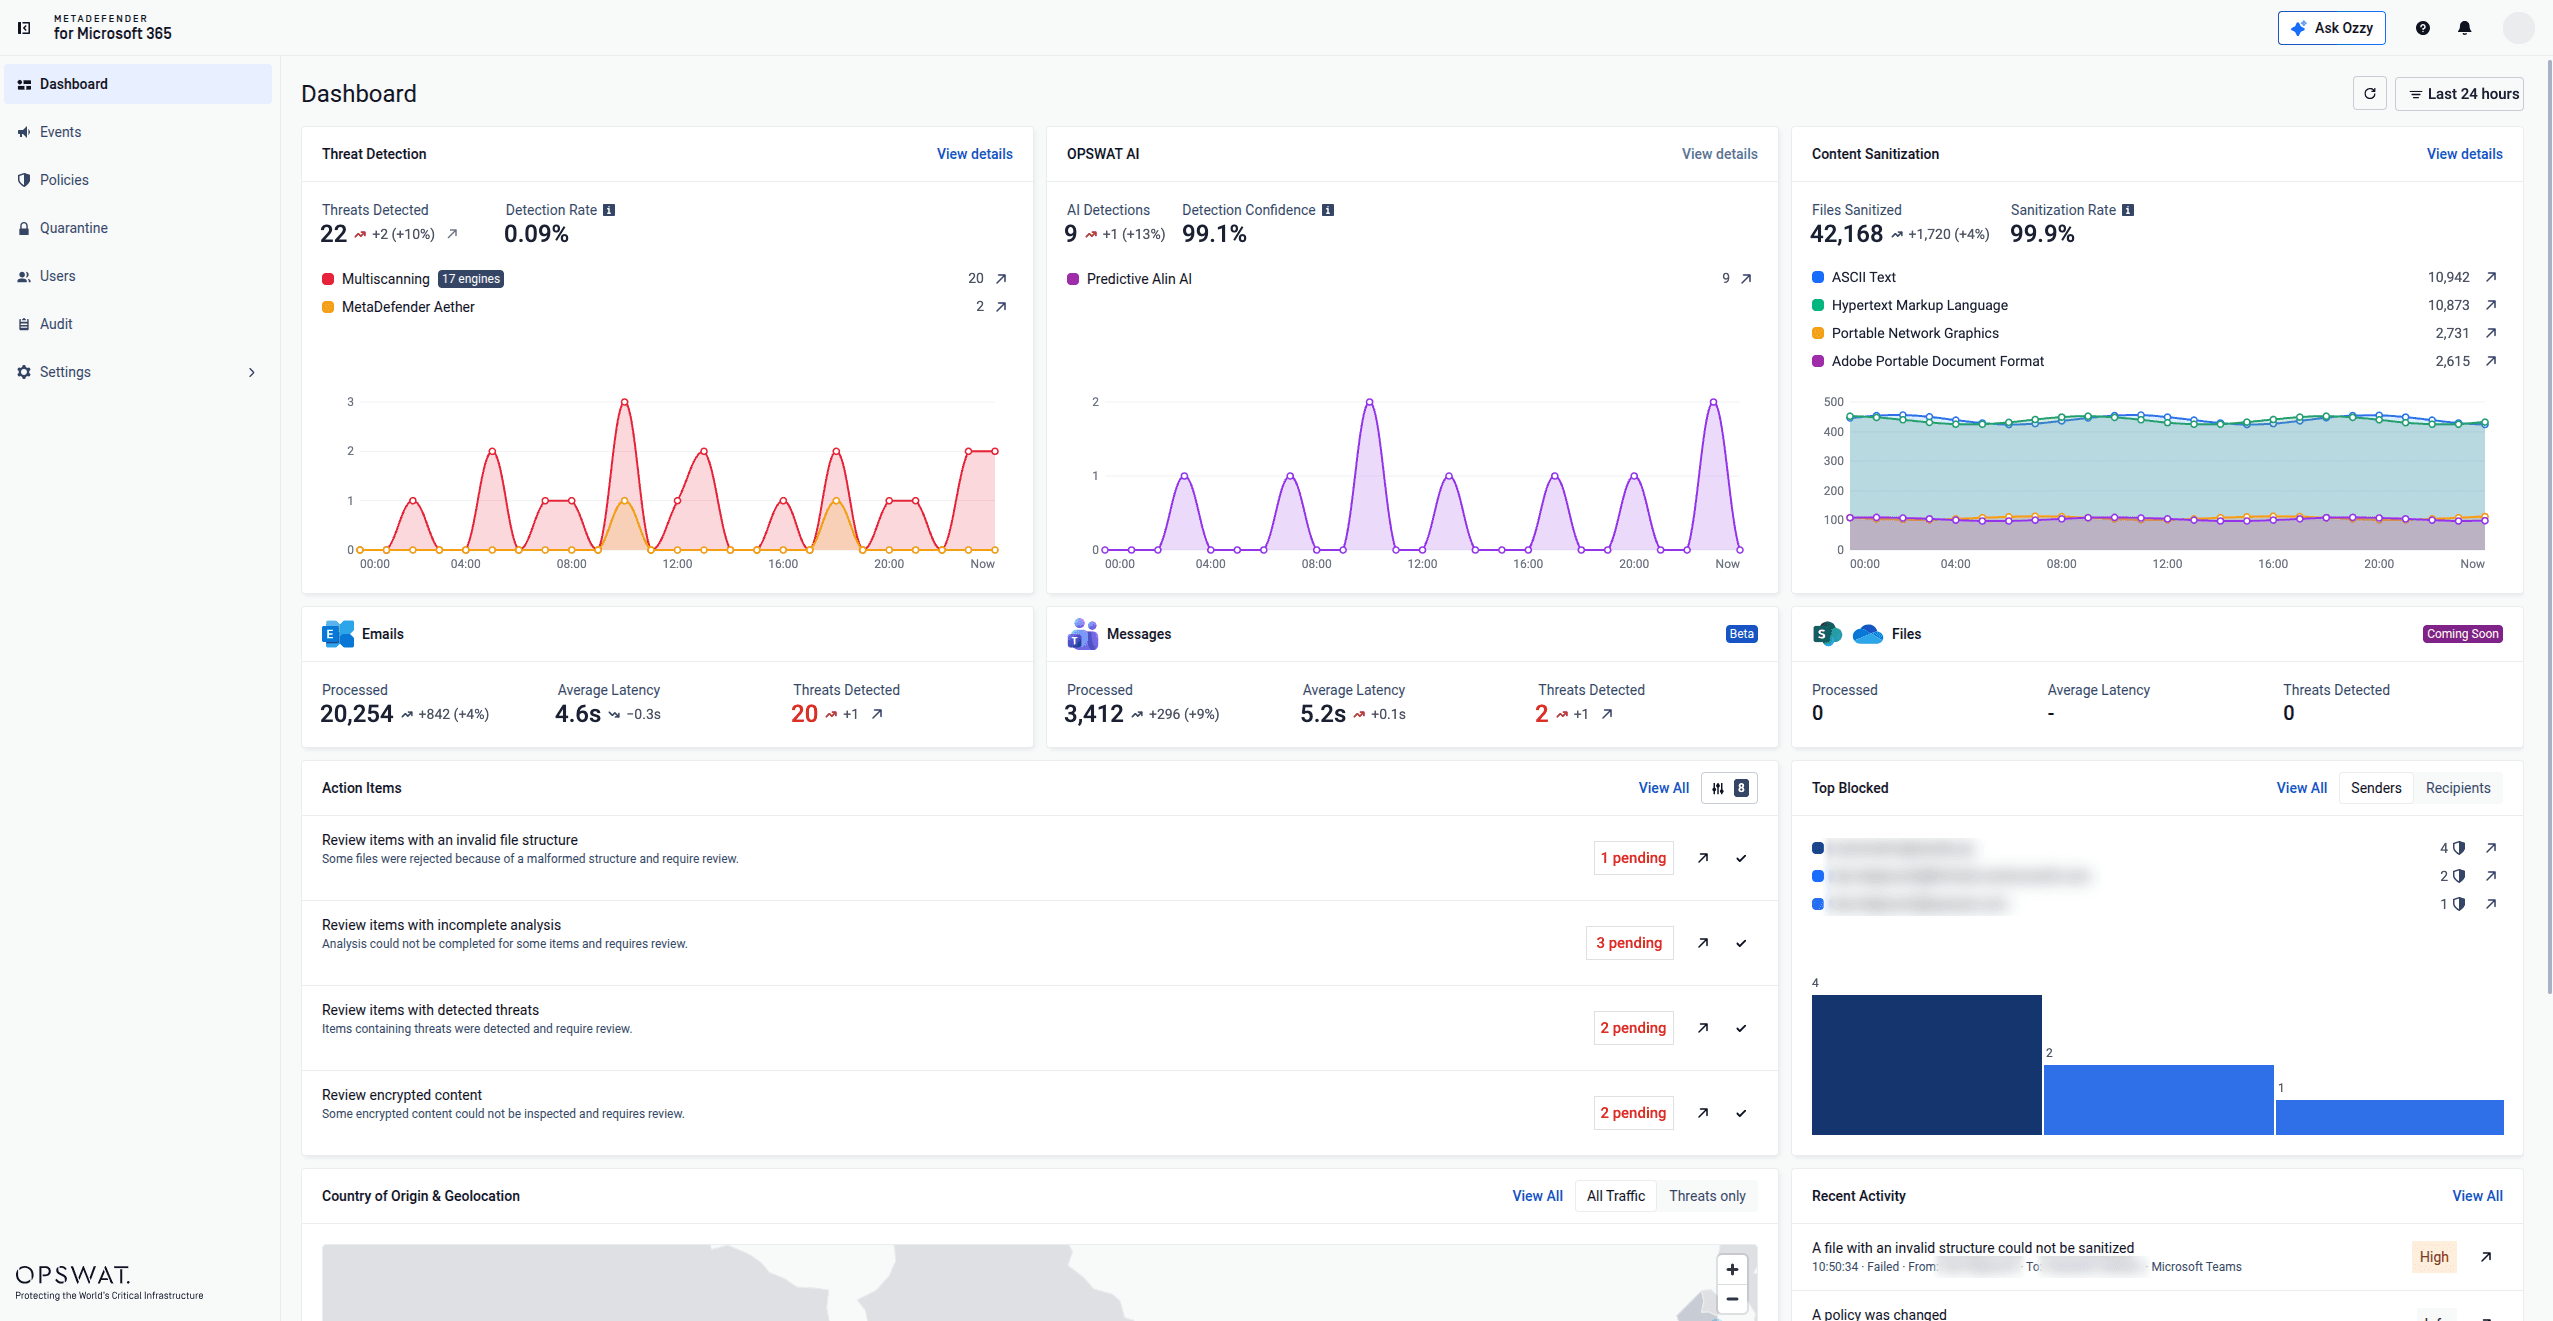
A MetaDefender™ for Microsoft 365 az OPSWAT fájlfenyegetések megelőzésére szolgáló megoldása, amely az Exchange Online és a Teams szolgáltatásokban ellenőrzi és tisztítja a fájlokat; a SharePoint Online és az OneDrive támogatásának bevezetését 2026. október közepére tervezik. A megoldást itt olyan, elsősorban megelőzésre összpontosító védelmi rétegként mutatjuk be, amely kiegészíti a Microsoft natív alapszintű védelmét: mélyrehatóbb fájlellenőrzést, tisztítást és ellenőrzési bizonyítékokat biztosít azoknak a szervezeteknek, amelyeknek erőteljesebb ellenőrzésre van szükségük az együttműködési munkafolyamatokba bekerülő fájlok felett.
- A Microsoft 365 bérlői szintű lefedettség: egységes fájlellenőrzést és -tisztítást biztosít az Exchange Online és a Teams szolgáltatásokban, míg a SharePoint Online és az OneDrive lefedettsége 2026 október közepén kerül bevezetésre, ahelyett, hogy a védelmet a beérkező levelek mappájára korlátoznák.
- A Metascan™ Multiscanning: akár 17 kártevőellenes motorral párhuzamosan vizsgálja át a fájlokat, és a szignatúra-alapú észlelést, a heurisztikus elemzést és a mesterséges intelligencián alapuló modelleket egyetlen normalizált értékelésbe egyesíti.
- Deep CDR™ technológia: a fájlokat megbízhatatlannak tekinti, ellenőrzi a fájltípust és a szerkezetet, eltávolítja a potenciálisan kockázatos aktív tartalmakat – például szkripteket, makrókat, beágyazott objektumokat és a szabályzatnak nem megfelelő elemeket –, majd több mint 200 fájltípus esetében tiszta, használható tartalmat állít elő.
- Predictive Alin AI valamint az MetaDefender Aether™: a Predictive Alin AI a fájlszerkezet és a viselkedéshez kapcsolódó mutatók alapján milliszekundumok alatt mesterséges intelligenciával támogatott, futtatás előtti rosszindulatú szoftver-minősítéseket ad, míg a MetaDefender Aether mélyebb, emulációra épülő elemzést nyújt a felderítést elkerülő, zero-day, valamint a többfázisú fenyegetések esetében.
- Jelszóval védett, önkiszolgáló fájlfeldolgozás: a címzettek biztonságosan megadják a jelszót, így a Microsoft MetaDefender szolgáltatása automatikusan ellenőrizheti, megtisztíthatja és sandbox a fájlt. Ha nem észlelnek fenyegetést, a címzett egy működőképes fájlt kap, anélkül, hogy a rendszergazda rutinszerűen ellenőrizné azt.
- Nincs szükség MX-rekord módosításra, nincs szükség új hardverre: a Microsoft 365-bérlőhöz részletes fájl-fenyegetés-megelőzést biztosít anélkül, hogy át kellene irányítani az e-maileket, új hardvert kellene beszerezni, vagy feleslegesen megzavarná az e-mail-forgalmat.
Melyik Microsoft 365 fájlvédelmi stratégia felel meg az Ön kockázati szintjének?
Kockázati szint | Ajánlott intézkedés |
Normál kockázat | Ellenőrizze az engedélyeket, alkalmazza a Microsoft alapvető irányelveit, csökkentse a kivételek számát, tesztelje a „Biztonságos mellékletek” és a „Biztonságos linkek” funkciókat, valamint egyértelműen határozza meg a válaszadásért felelős személyt |
Megnövekedett kockázat | Bővítse az együttműködési funkciók körét, vezessen be több motoros víruskeresést, proaktív fertőtlenítést és hatékonyabb jelszóval védett fájlkezelést |
Szabályozott | A bevezetés előtt kötelezővé kell tenni a szabályalapú ellenőrzést, a felelősségi láncra vonatkozó bizonyítékok bemutatását, valamint a szabályozási előírásoknak megfelelő jelentéstételt |
Kritikus infrastruktúra | Az érzékeny munkafolyamatokba bekerülő akták esetében helyezzék előtérbe a megelőzésre épülő kezelést, a szabályzat szigorú betartatását és a részletes bizonyítékokat |
Egy gyakorlati Microsoft 365 fájlvédelmi értékelés során áttekintik a licencállományt, felülvizsgálják a házirendeket, feltérképezik a munkaterheléseket, és reprezentatív fájlokon végeznek tesztelést, mielőtt eldöntenék, hogy a beépített ellenőrző mechanizmusok elegendőek-e, vagy szükség van-e egy további védelmi rétegre. A szervezeteknek tesztelniük kell a leggyakrabban cserélt fájlok archívum-mélységét, a beágyazott objektumokat, a dokumentumformátumokat és a fájlméreteket, hogy megértsék, hogyan viselkedik az egyes ellenőrző mechanizmusok valós fájlkezelési körülmények között.
Kapcsolódó témák
- Hogyan alakítják át öt megfelelési keretrendszer Email Security
- Hogyan értékeljük Email Security 7 kérdés segítségével?
- Az SVG-formátumban terjesztett kártevő programok elárasztják az e-maileket. Íme, mi képes ténylegesen megakadályozni őket.
MetaDefender A Microsoft 365 számára kifejlesztett megoldás a megelőzésre összpontosító fájlvizsgálatot és -tisztítást biztosítja a meglévő Microsoft 365-környezetben, az multiscanning, a Deep CDR™ technológia és a mesterséges intelligencián alapuló elemzés rétegeit a natív Defender védelemre építve. Ezzel a megközelítéssel a biztonsági csapatok az e-mailes és együttműködési munkafolyamatok során felmerülő maradék fájlkockázatot csökkenthetik anélkül, hogy MX-rekordokat kellene módosítaniuk vagy új hardvert kellene beszerezniük.
Kezdje el használni a „ OPSWAT ” szolgáltatást, hogy felmérje a „ MetaDefender for Microsoft 365” megoldás alkalmazhatóságát a saját környezetében.
Gyakran ismételt kérdések (GYIK)
Elég-e a Microsoft Defender for Office 365 ahhoz, hogy megakadályozza a kifinomult adathalász támadásokat, a „ zero-day ” típusú kártevőket, a zsarolóvírusokat és az üzleti e-mail-fiókok feltörését?
Ez a licencszinttől, a konfiguráció kiforrottságától és a kockázatvállalási hajlandóságtól függ. A Defender for Office 365 erős natív alapszintű védelmet biztosít, de a „ zero-day ” típusú rosszindulatú programok, a felderítést kijátszó fenyegetések és bizonyos fájlállapotok továbbra is maradék kockázatot jelenthetnek, amelyet egyes szervezetek kiegészítő ellenőrzési és tisztítási réteggel kívánnak kezelni.
Milyen biztonsági és licencelési különbségek vannak az Exchange Online Protection, a Defender for Office 365 1. csomag és a 2. csomag között?
Az Exchange Online Protection alapvető rosszindulatú programok elleni védelmet, spamszűrést, adathalászat elleni védelmet, hamisítás elleni védelmet, valamint az e-mail-forgalom és a karantén kezelését biztosítja. A Defender for Office 365 1. csomagja kiegészül a Biztonságos mellékletek és a Biztonságos linkek funkciókkal, valós idejű észleléssel, valamint olyan fejlett adathalászat elleni képességekkel, mint a felhasználói és tartományi személyazonosság-lopás elleni védelem. A 2. csomag az 1. csomag szolgáltatásai mellett fenyegetésvizsgálatot és -felkutatást, kampányelemzést, automatizált vizsgálatot és reagálást, valamint támadási szimulációs képzést is tartalmaz.
A Microsoft Defender for Office 365 ellenőrzi-e a Teams, a SharePoint Online és az OneDrive segítségével megosztott fájlokat?
A Microsoft védelmet biztosít a támogatott fájlok számára ezeken a munkaterületeken, de a pontos funkciók a licenc, a házirend és a fájl állapotától függően változnak. Mivel a Teams-fájlokat általában a SharePoint Online-ban vagy az OneDrive-ban tárolják, a rendszergazdáknak ellenőrizniük kell, hogy a fájl hol található, melyik házirend vonatkozik rá, valamint hogy az ellenőrzés a felhasználói hozzáférés előtt vagy után történik-e.
Milyen hiányosságok maradnak a fájlokból származó fenyegetések elleni védelemben a Microsoft Defender for Office 365 bevezetése után?
A leggyakoribb biztonsági rések a jelszóval védett és titkosított fájlokhoz, a mélyen egymásba ágyazott archívumokhoz, a hibásan formázott vagy rosszindulatú dokumentumokhoz, valamint ahhoz az időintervallumhoz kapcsolódnak, amíg a „ zero-day ” típusú fenyegetésről végleges döntés születik.
Hogyan egészítheti ki egy harmadik féltől származó e-mail-biztonsági megoldás a Microsoft Defender for Office 365 szolgáltatást anélkül, hogy módosítani kellene az MX-rekordokat?
A Microsoft 365-hez készült „ MetaDefender ” segítségével az e-mailek védelme közvetlenül a rendszerben történik, így a fájlok a beérkezésük előtt ellenőrizhetők, és a rosszindulatú tartalmak még azelőtt megakadályozhatók, hogy a felhasználók hozzáférnének azokhoz. A Microsoft Teams védelme a „ API ” alapú integrációt használja a fájlok ellenőrzésére és tisztítására, amint azok bekerülnek az együttműködési munkafolyamatokba.
