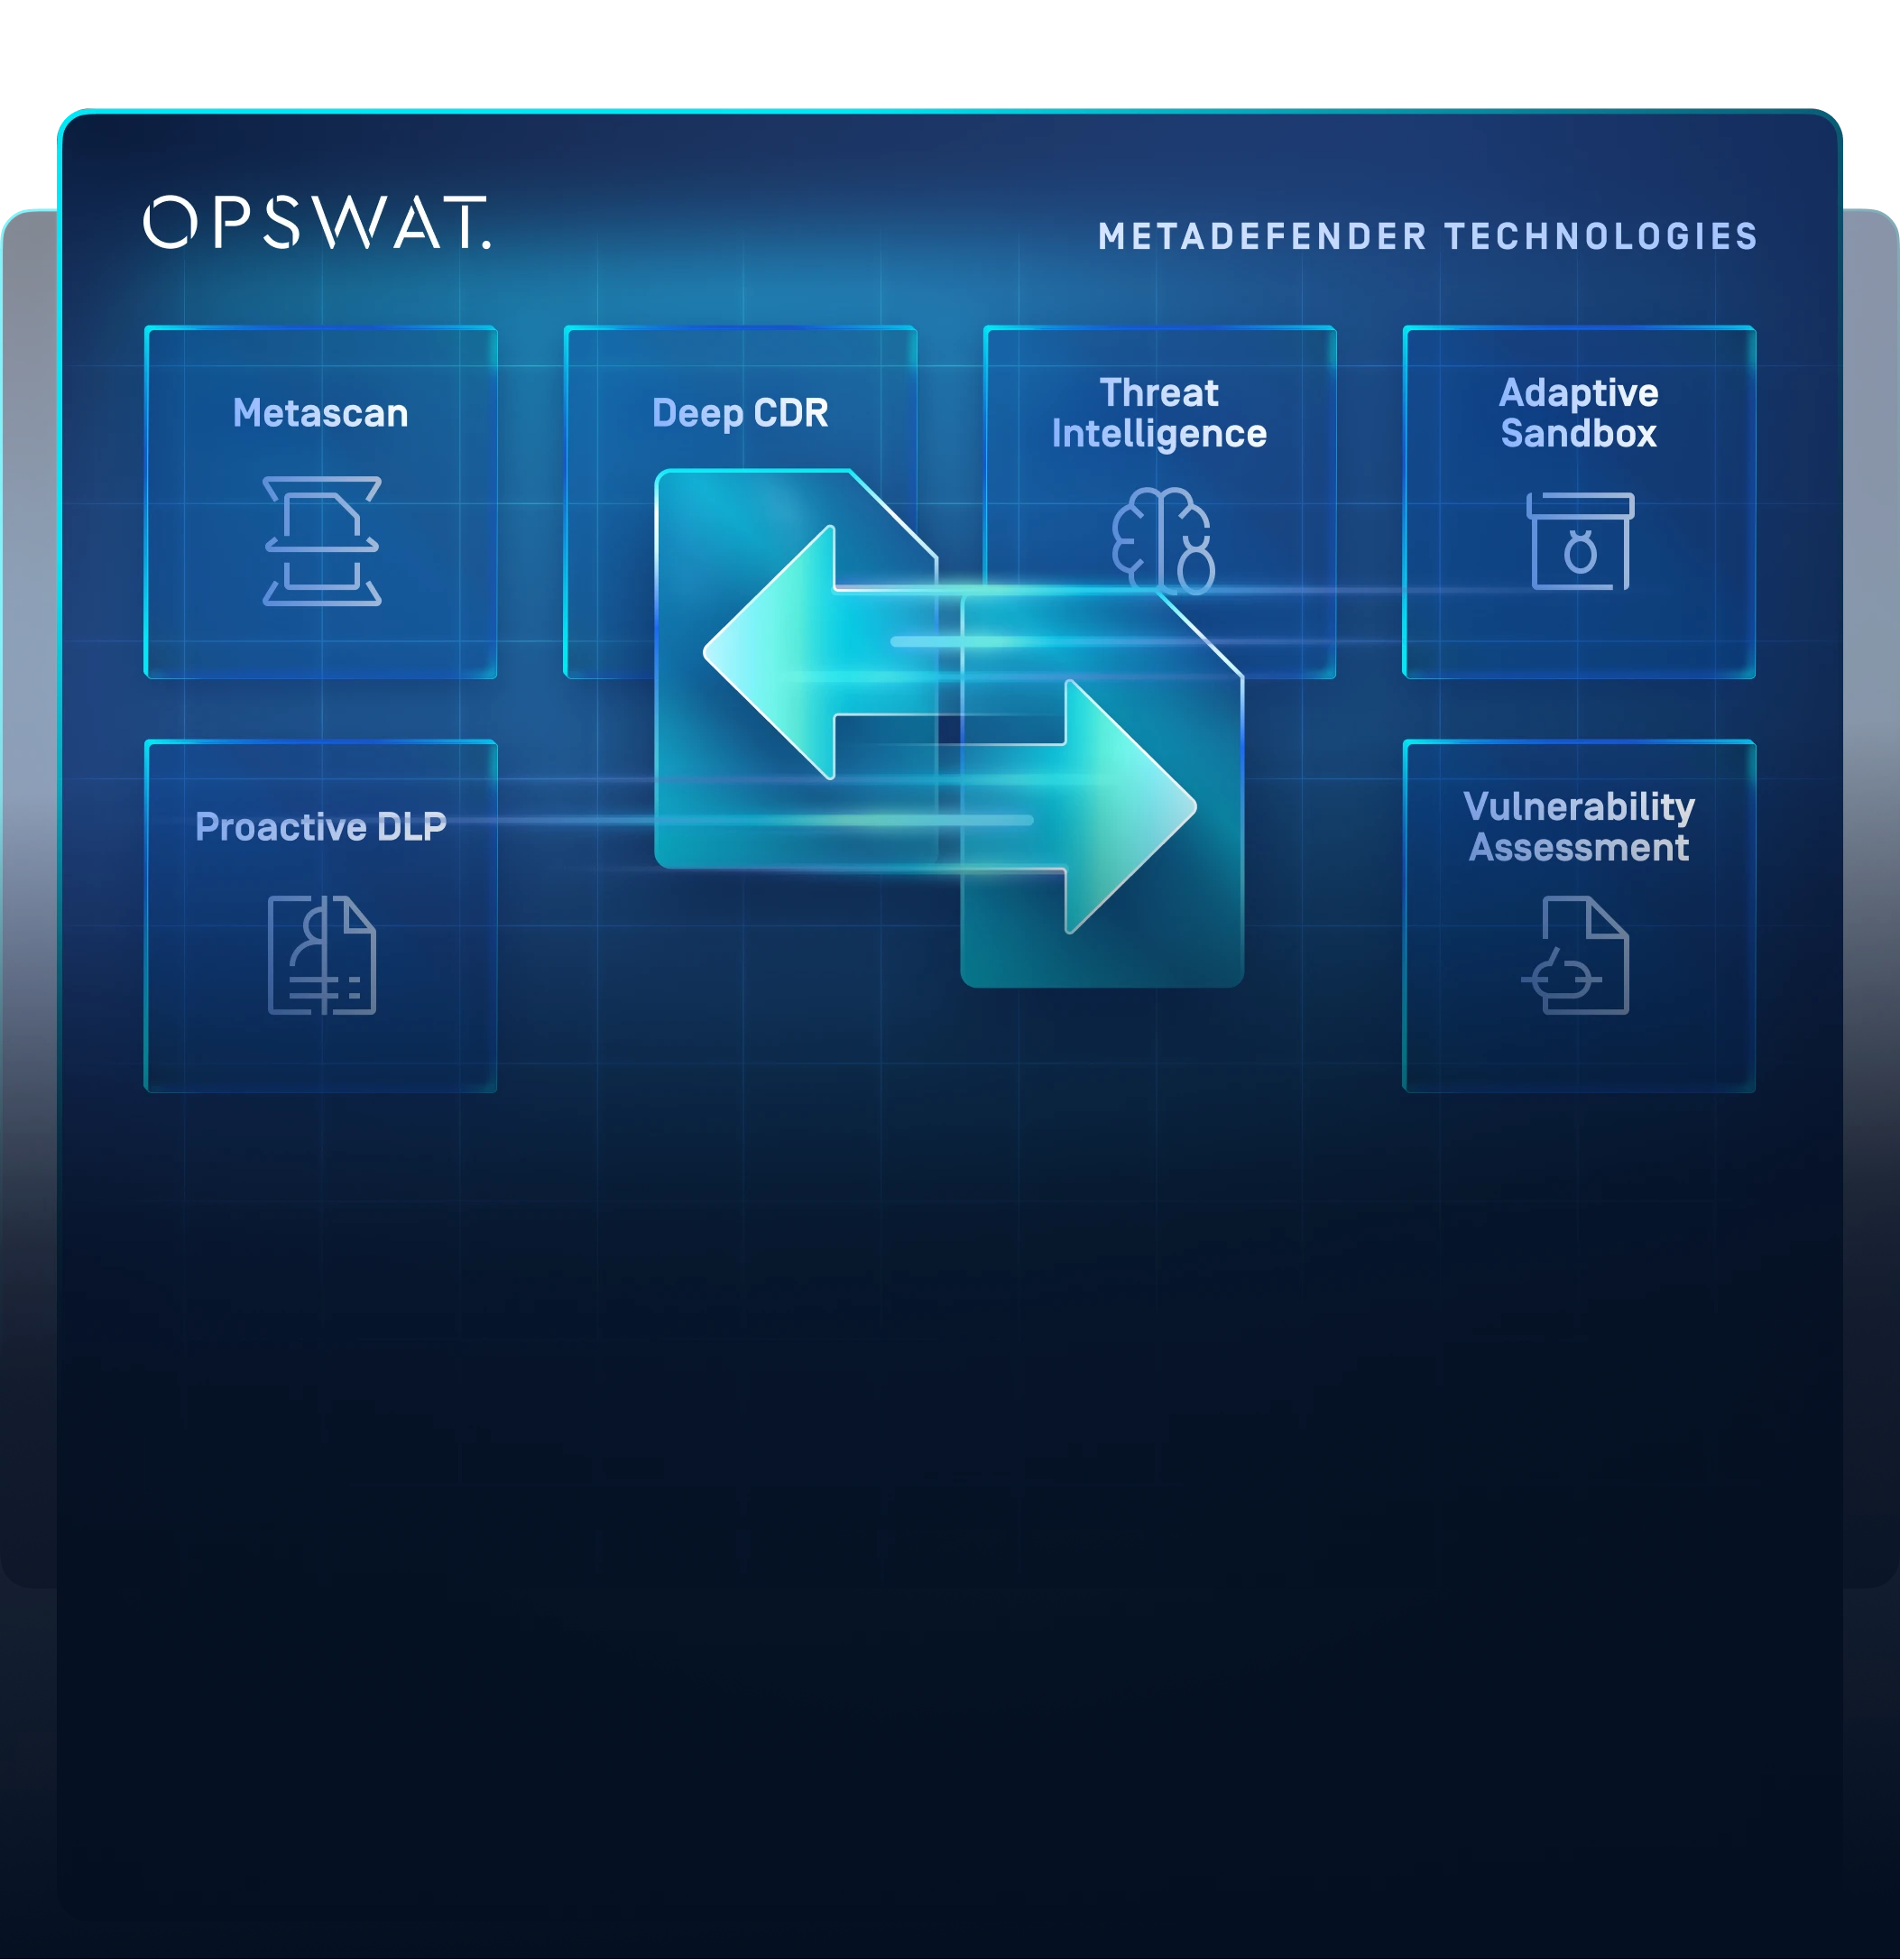
Biztonságos fájlátvitel
a zökkenőmentes munkafolyamatok érdekében
A MetaDefender rosszindulatú programok elleni védelem és a Proactive DLP™ integrálása a MFT (menedzselt fájlátvitel) megoldásokkal biztonságos fájlátvitelt tesz lehetővé a sebesség és a teljesítmény feláldozása nélkül. Azáltal, hogy a OPSWAT valós időben vizsgálja a fájlokat fenyegetések és érzékeny adatok szempontjából, segíti a jogszabályi megfelelőséget, és megvédi szervezetét a kiberfenyegetésektől, miközben fenntartja a meglévő MFT-k hatékonyságát.
Fájlátvitel biztonsági kockázatai
Fenyegetés észlelése
MFT megoldások gyakran nem rendelkeznek fejlett szkennelési és észlelési képességekkel, ami növeli a fel nem fedezett rosszindulatú programok kockázatát.
Biztonsági menedzsment
A biztonság kezelése a több gyártó által üzemeltetett környezetekben következetlen irányelvekhez és széttöredezett felügyelethez vezet.
Integrációs hiányosságok
MFT a megoldások gyakran nem integrálhatók a meglévő biztonsági eszközökkel, ami megzavarja a munkafolyamatok automatizálását.
Nem megbízható források
A nem megbízható forrásokból, például partnerektől és ügyfelektől érkező fájlokat nehéz biztosítani a MFT platformokon.
A javítás hiánya
MFT a megoldásokból hiányoznak az észlelt rosszindulatú szoftverek vagy az érzékeny adatok kitettségének kezelésére szolgáló válaszmechanizmusok.
A OPSWAT megoldás
Kapja el az észrevehetetlen fenyegetéseket is
- Több mint 200 fájlformátum támogatása
- Többszintű, egymásba ágyazott archívumok rekurzív szanálása
- Biztonságos és használható fájlok regenerálása
Több motor jobb, mint egy
- A rosszindulatú programok közel 100%-ának felismerése
- Egyszerre 30+ vezető AV motorral történő szkennelés
Kitérő rosszindulatú szoftverek felderítése fejlett emuláció-alapú sandboxinggal
- Fájlok elemzése nagy sebességgel
- Az adócsalás elleni sandbox kinyeri az IOC-ket
- zero-day felismerése
- Mélyreható rosszindulatú programok osztályozása API vagy helyi integráción keresztül
Az érzékeny adatok elvesztésének megelőzése
- Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
- Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
- Optikai karakterfelismerés (OCR) támogatása képeken
Alkalmazások sebezhetőségének felderítése a telepítés előtt
- Ellenőrizze a szoftvereket telepítés előtt az ismert sebezhetőségek szempontjából
- A rendszerek vizsgálata ismert sebezhetőségek után, amikor az eszközök nyugalmi állapotban vannak
- Gyorsan vizsgálja meg a futó alkalmazásokat és könyvtáraikat sebezhetőségek szempontjából
Fokozza a felderítést valós idejű Threat Intelligence
- Globális IOC-k, IP-k, URL-ek és fájlok hírnevének korrelálása több mint 50B leletre kiterjedően.
- A felmerülő fenyegetések gyorsabb megállítása
- A downstream elemzés gazdagítása
- Threat Intelligence
Fokozza a felderítést valós idejű Threat Intelligence
- Globális IOC-k, IP-k, URL-ek és fájlok hírnevének korrelálása több mint 50B leletre kiterjedően.
- A felmerülő fenyegetések gyorsabb megállítása
- A downstream elemzés gazdagítása
GyorsabbA teljes triázs idő lerövidítéseÁtlátszóVédje a kritikus környezetet nagyobb átláthatósággal
Zökkenőmentes telepítések
Telepítse egy bővíthető REST API és egy natív csatlakozóval rendelkező platformon keresztül, amely zökkenőmentesen integrálódik a meglévő fájlfeltöltő webes alkalmazásába és biztonsági infrastruktúrájába.
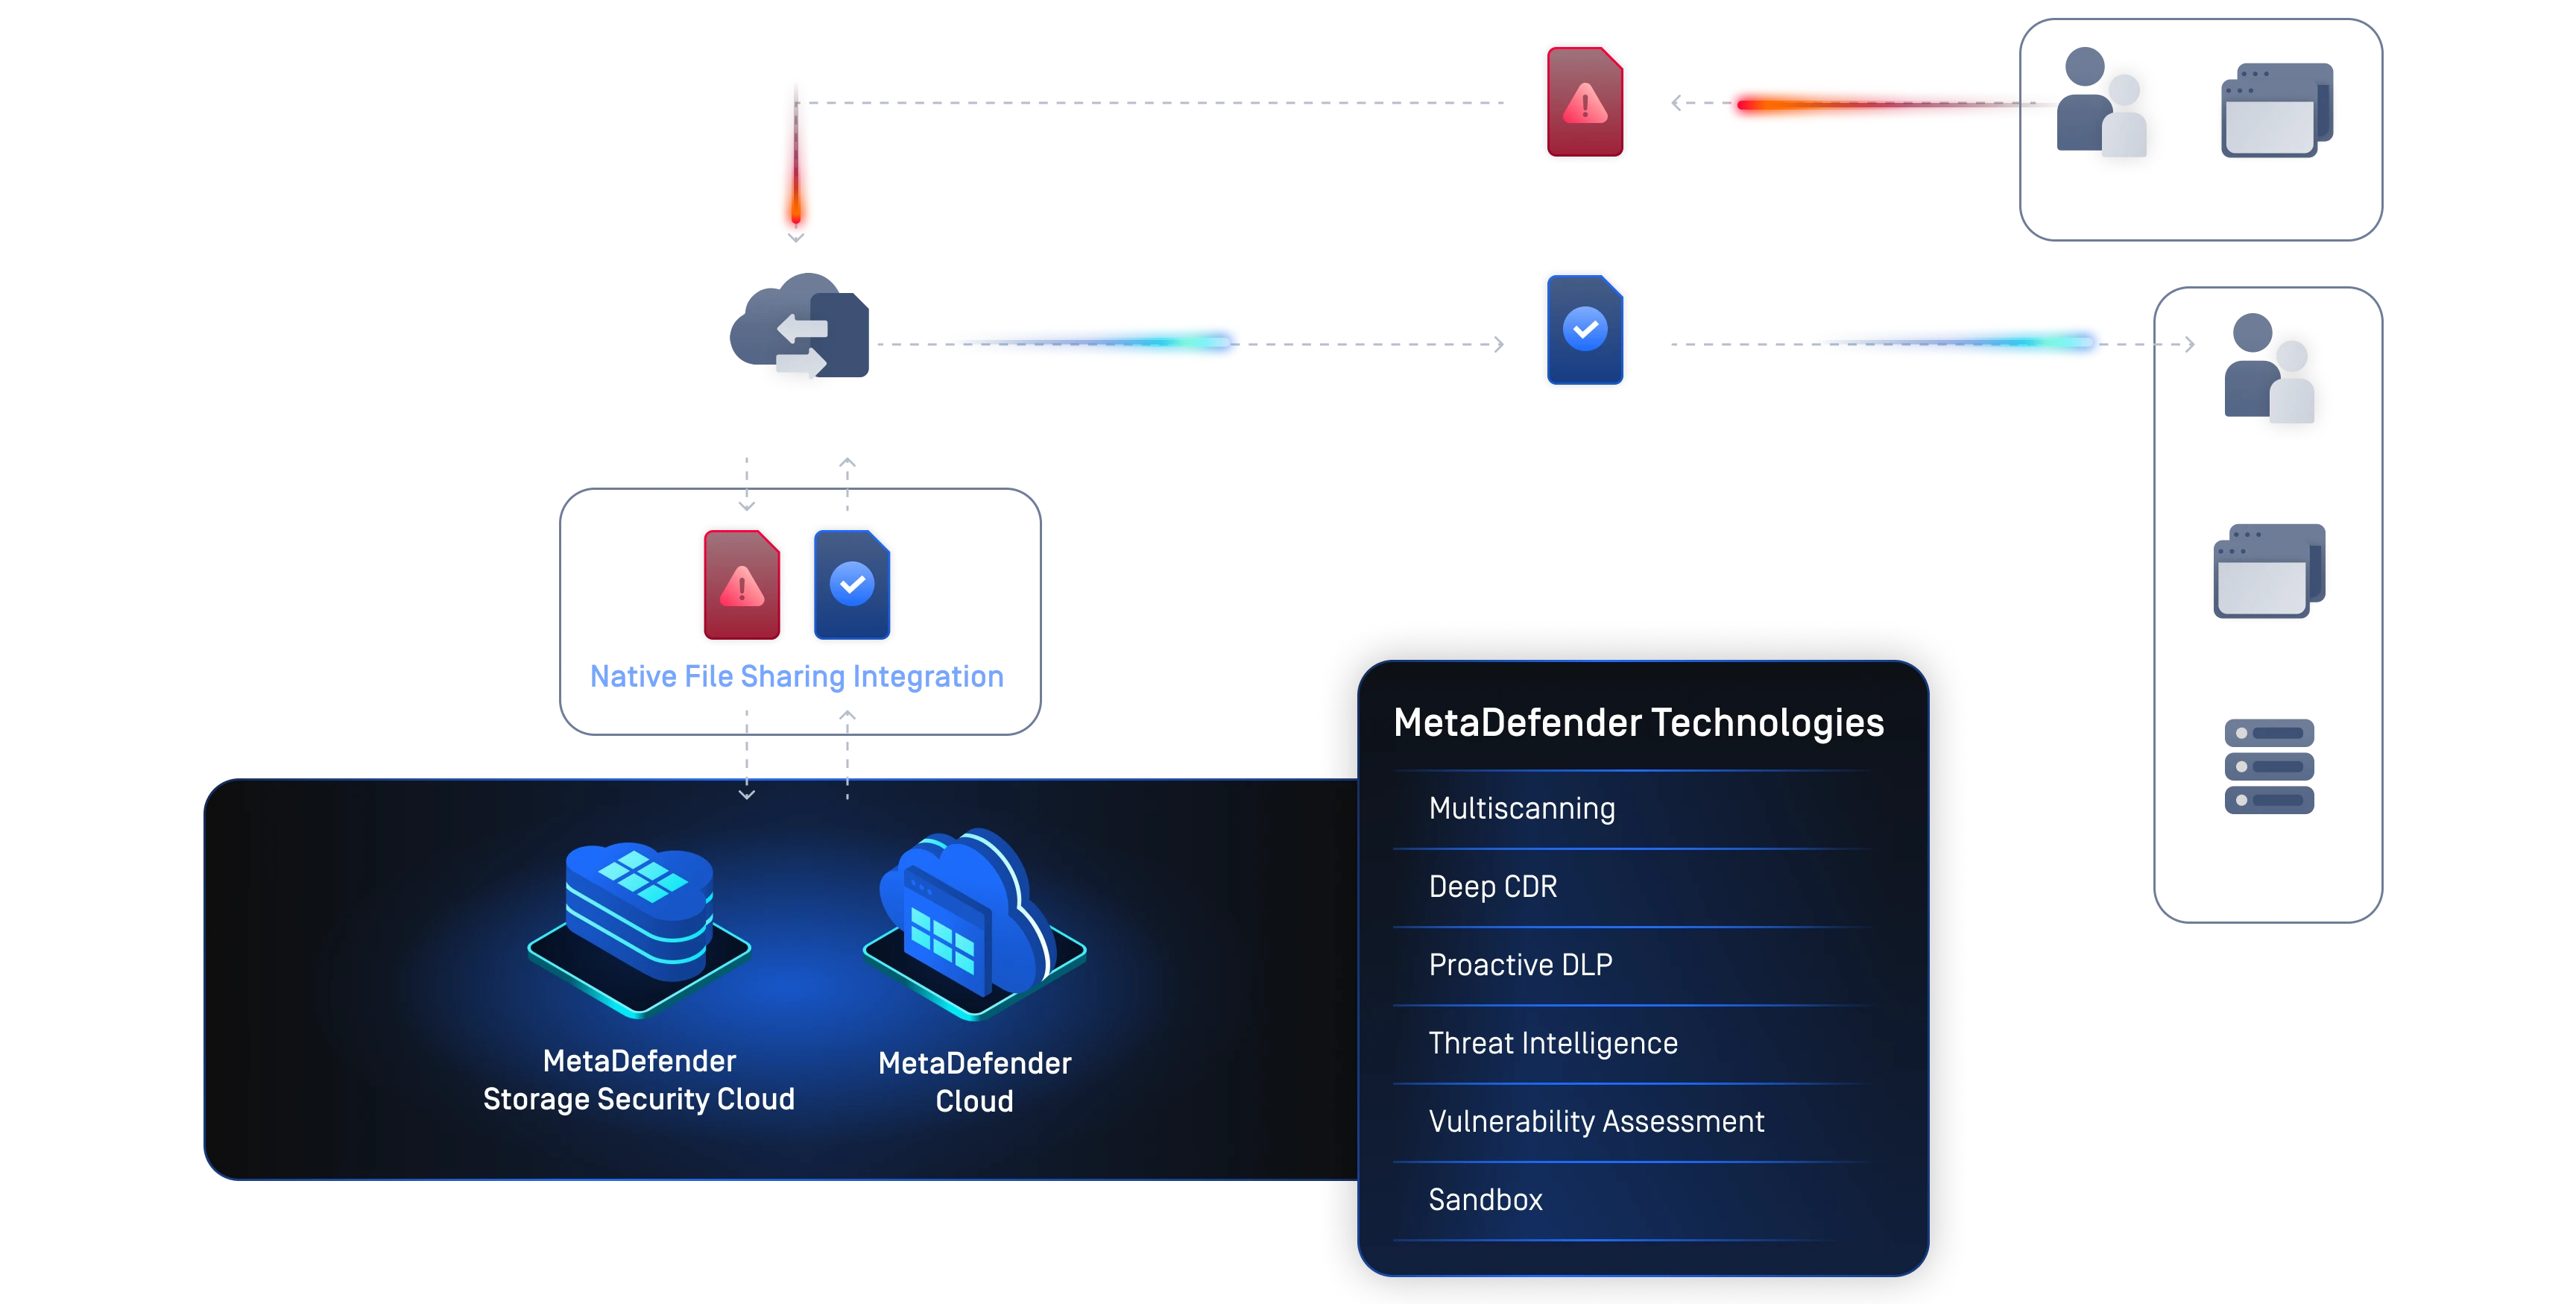
A MetaDefender beállítása a következőhöz Kezelt fájlátvitel
MetaDefender A Workflow Engine lehetővé teszi a biztonsági szakemberek számára a biztonsági házirendek, a fájlfeldolgozás és az adminisztrációs lehetőségek testreszabását az egyedi biztonsági követelmények és a szolgáltatási szintű teljesítményvállalások teljesítése érdekében.
A MFT funkciókat kihasználó szervezetek számos mögöttes fájlmegosztási és fájltárolási felhasználási esetet támogatnak, ezért az egyes munkafolyamatok igényeinek megfelelő fájlbiztonsági házirendeket kell konfigurálniuk.
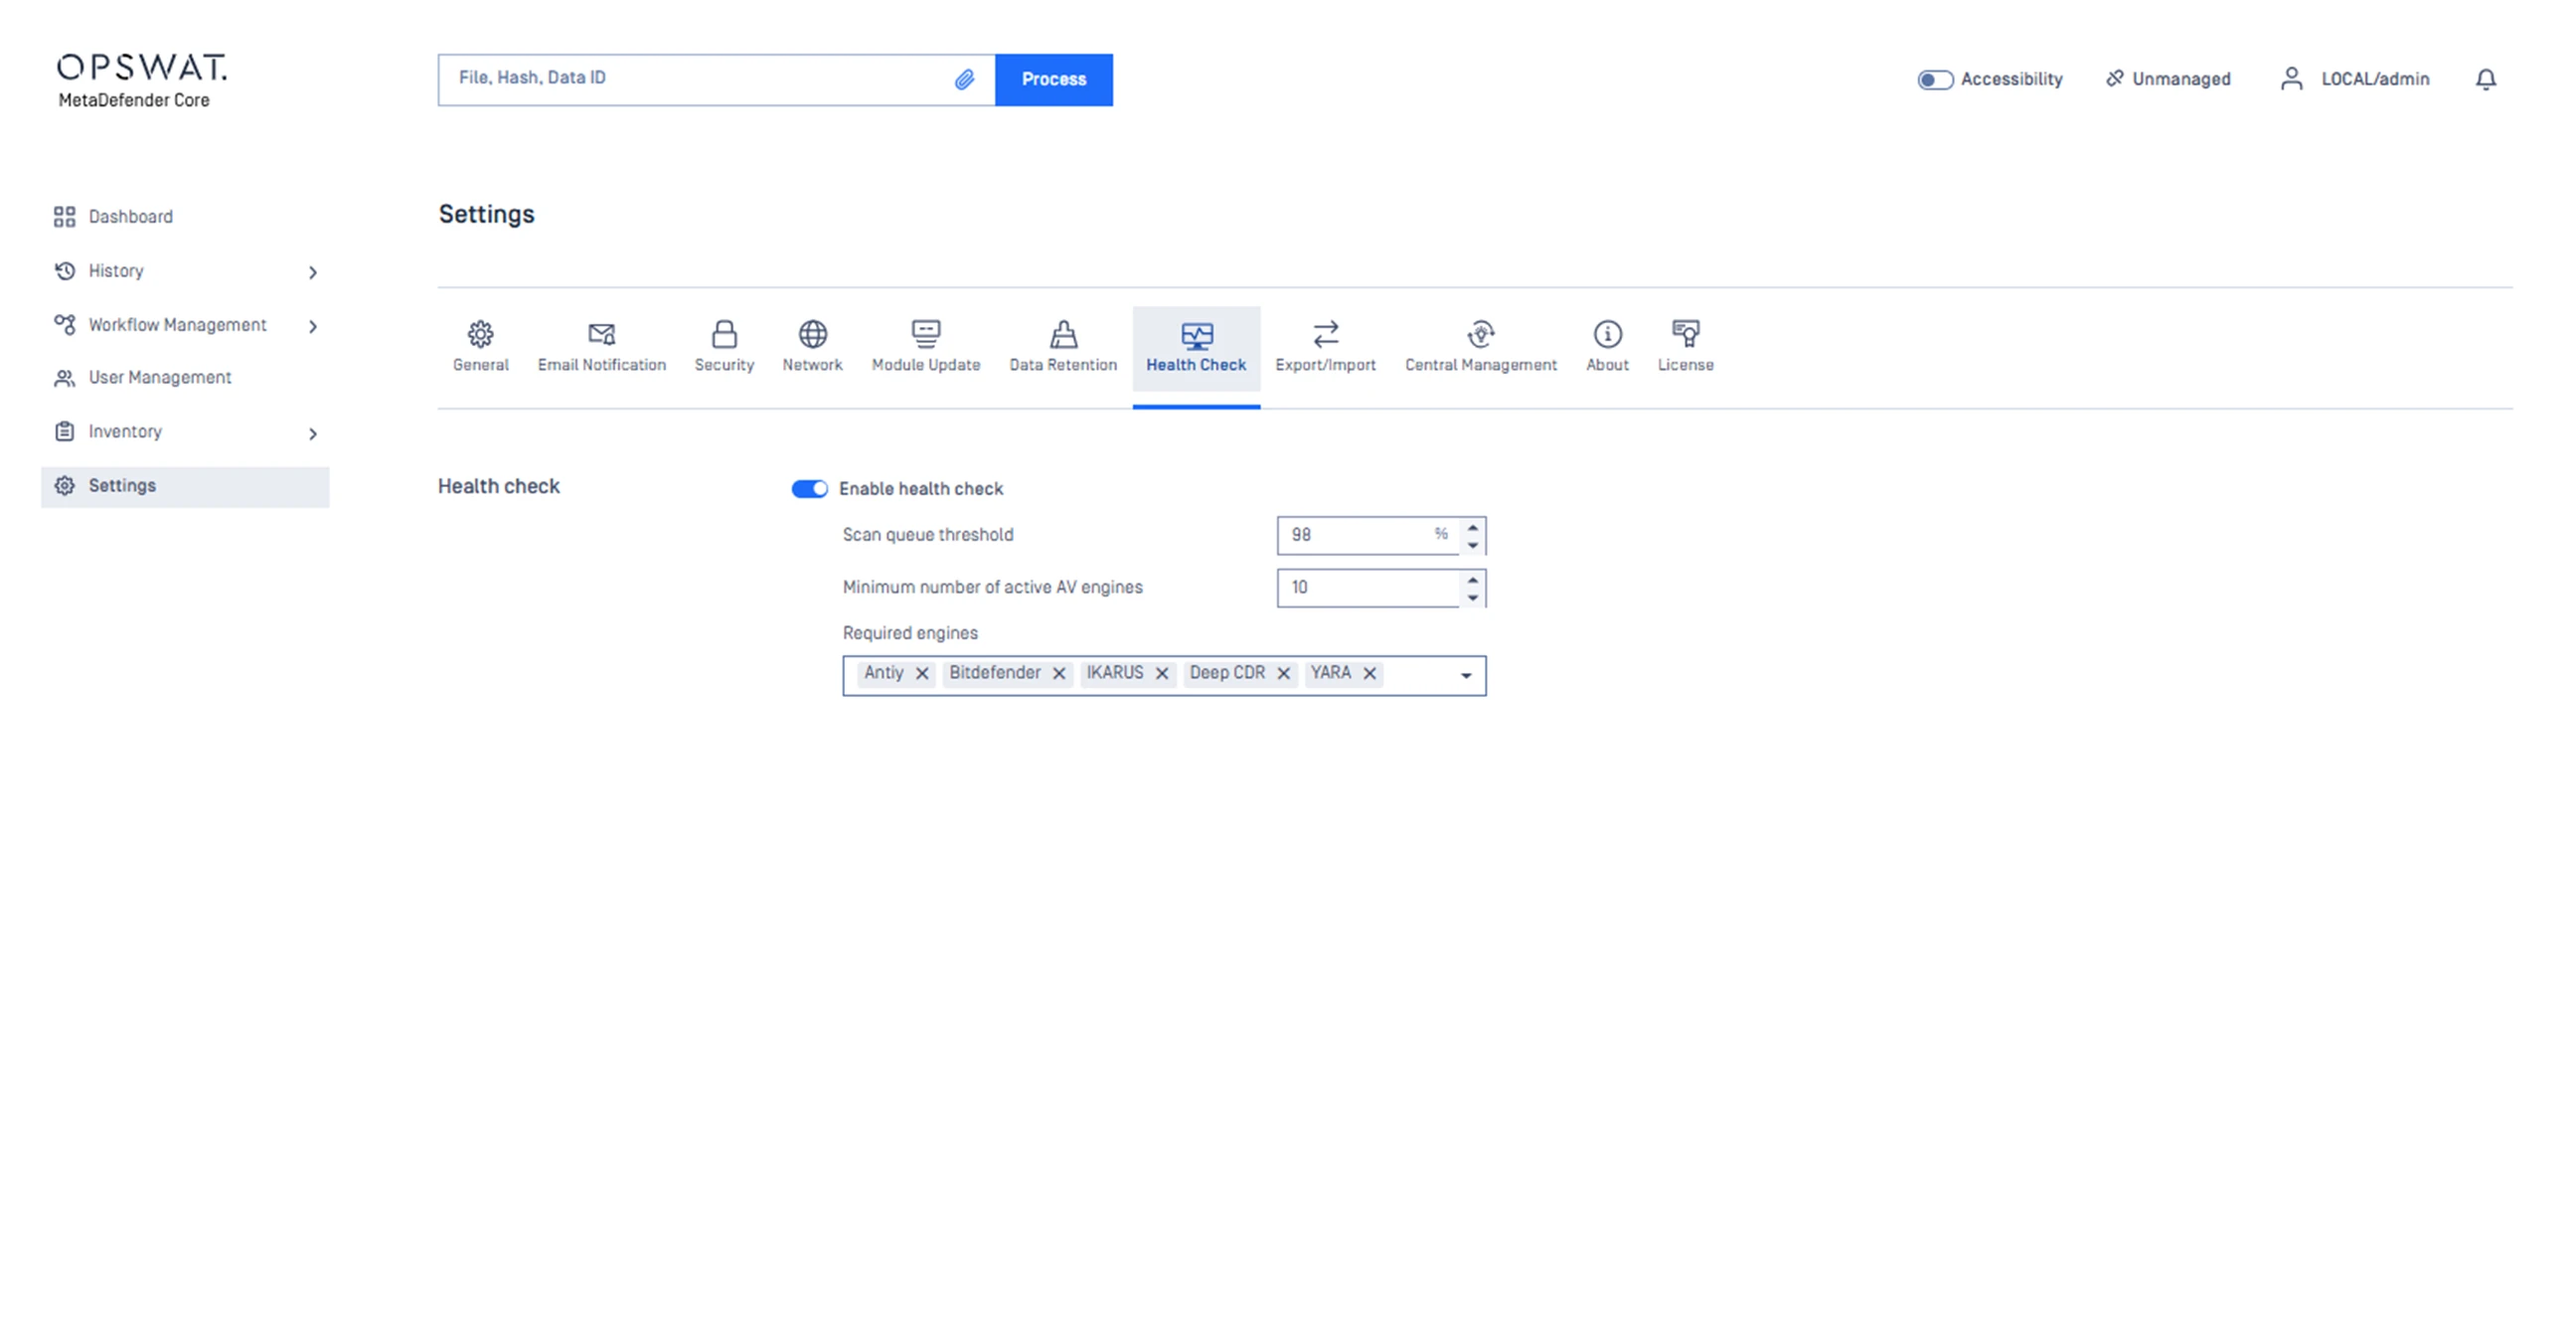
A következő paramétereket kell figyelembe venni a MFT munkafolyamat felépítésekor:
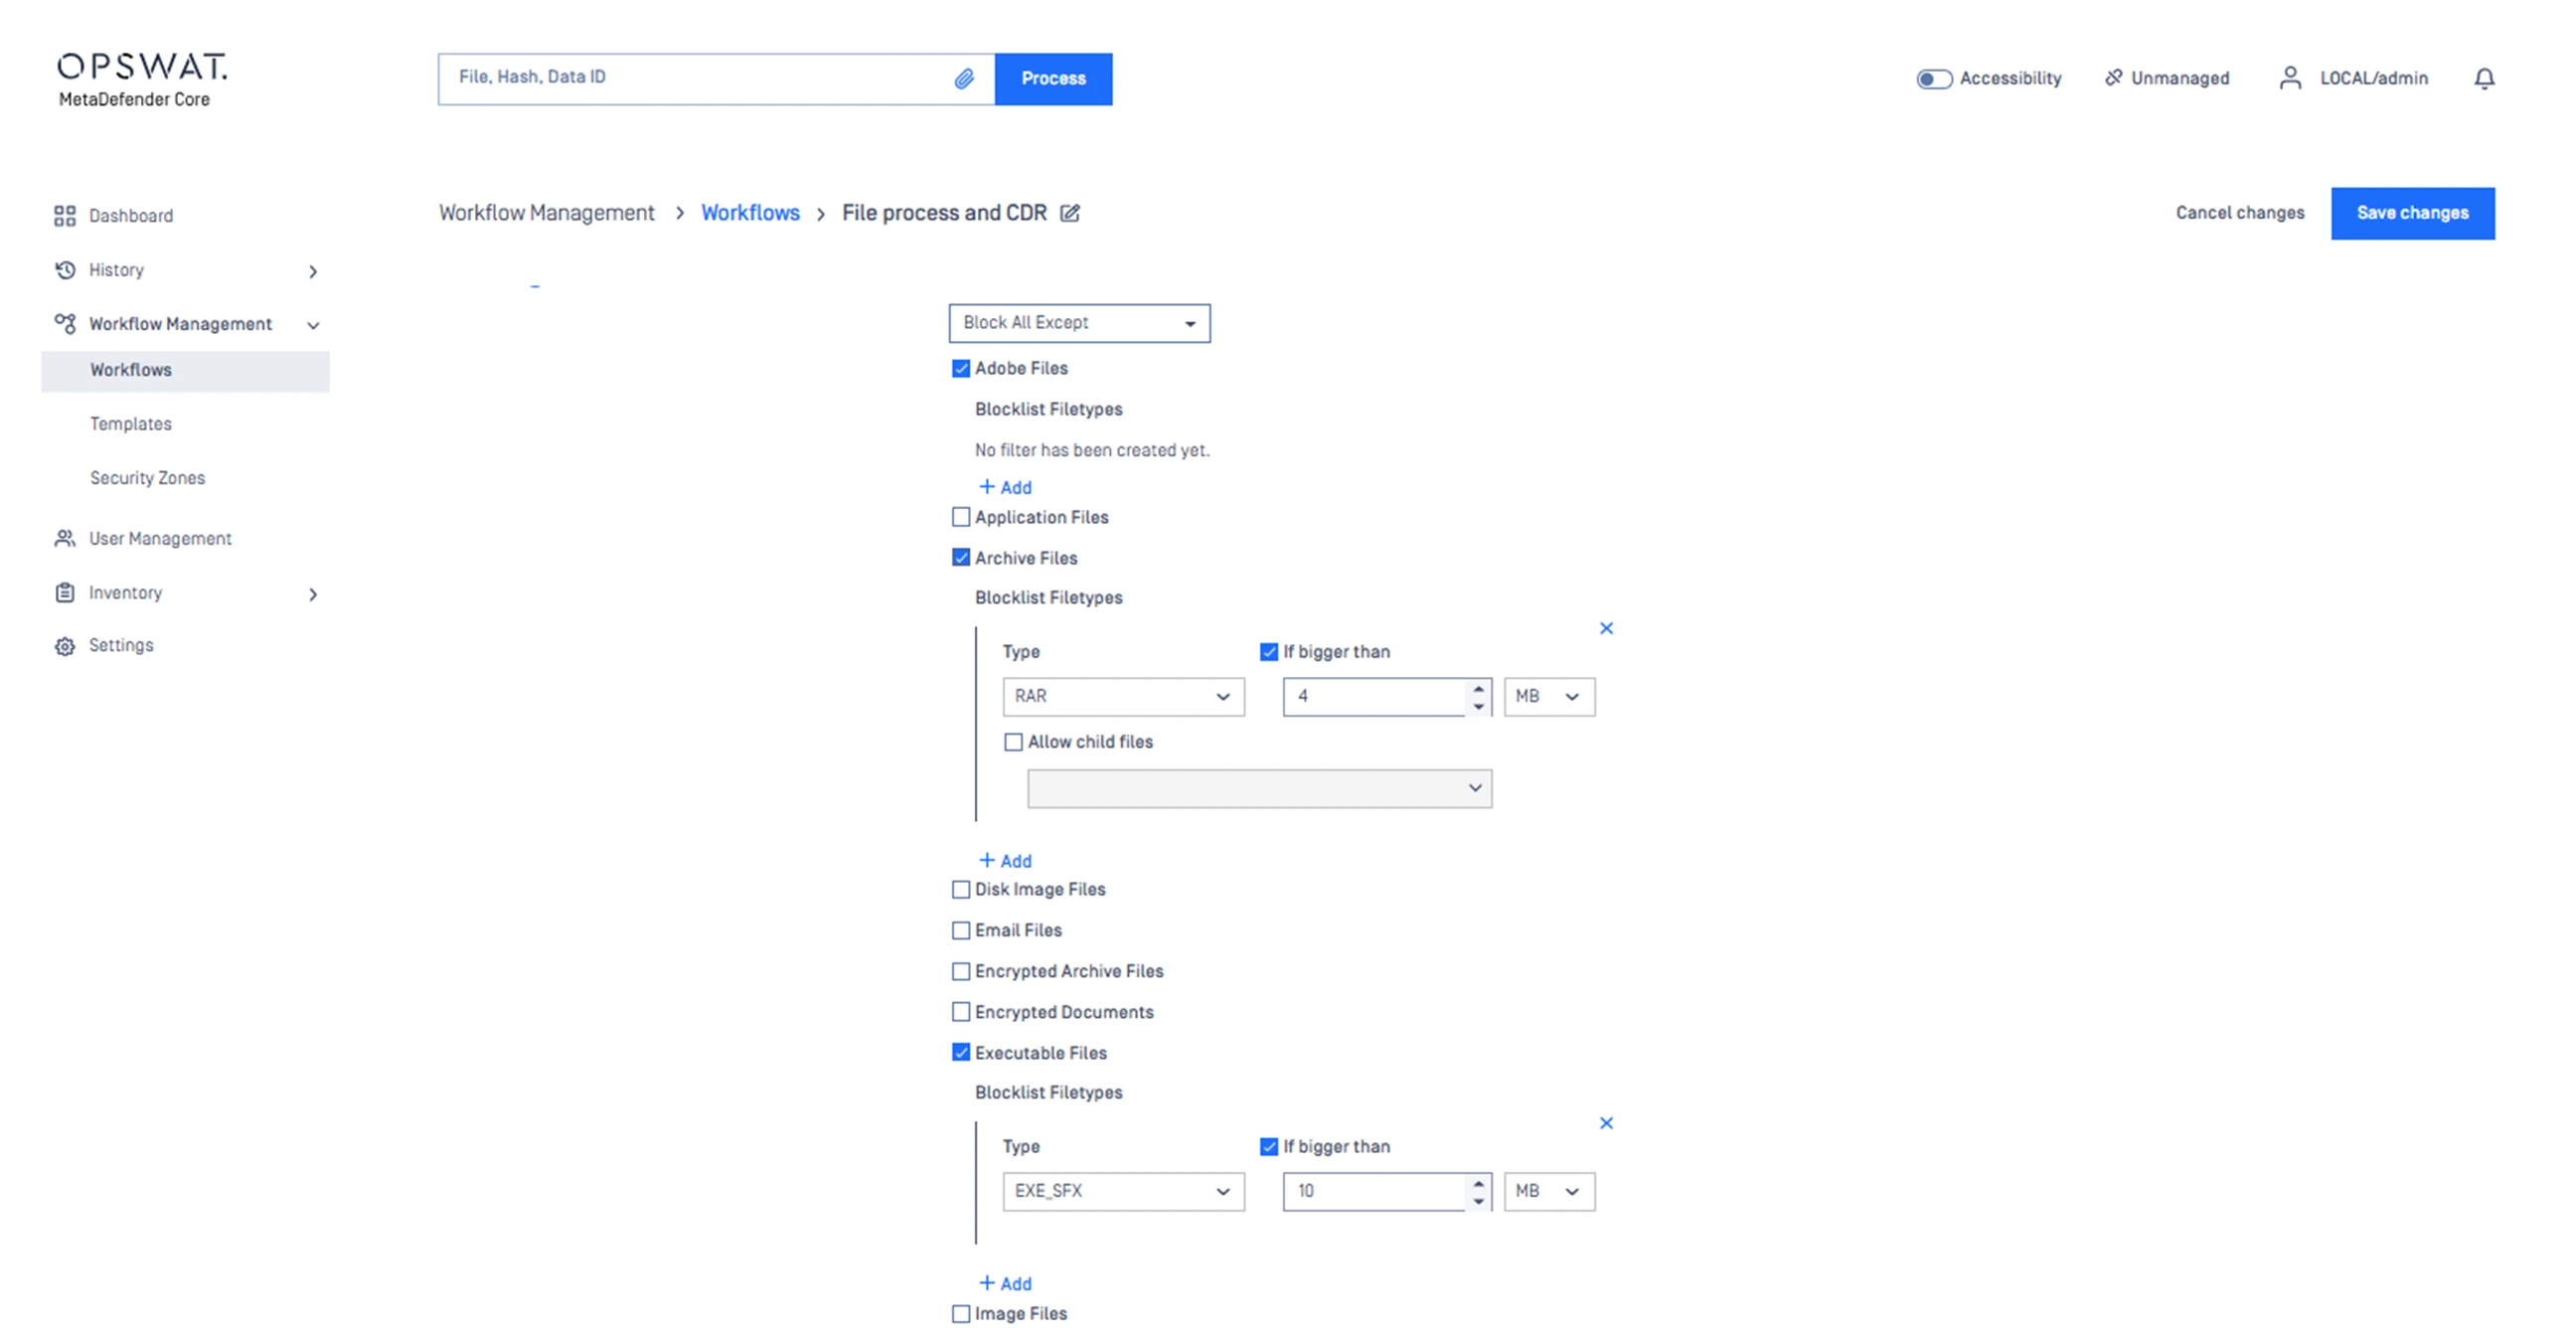
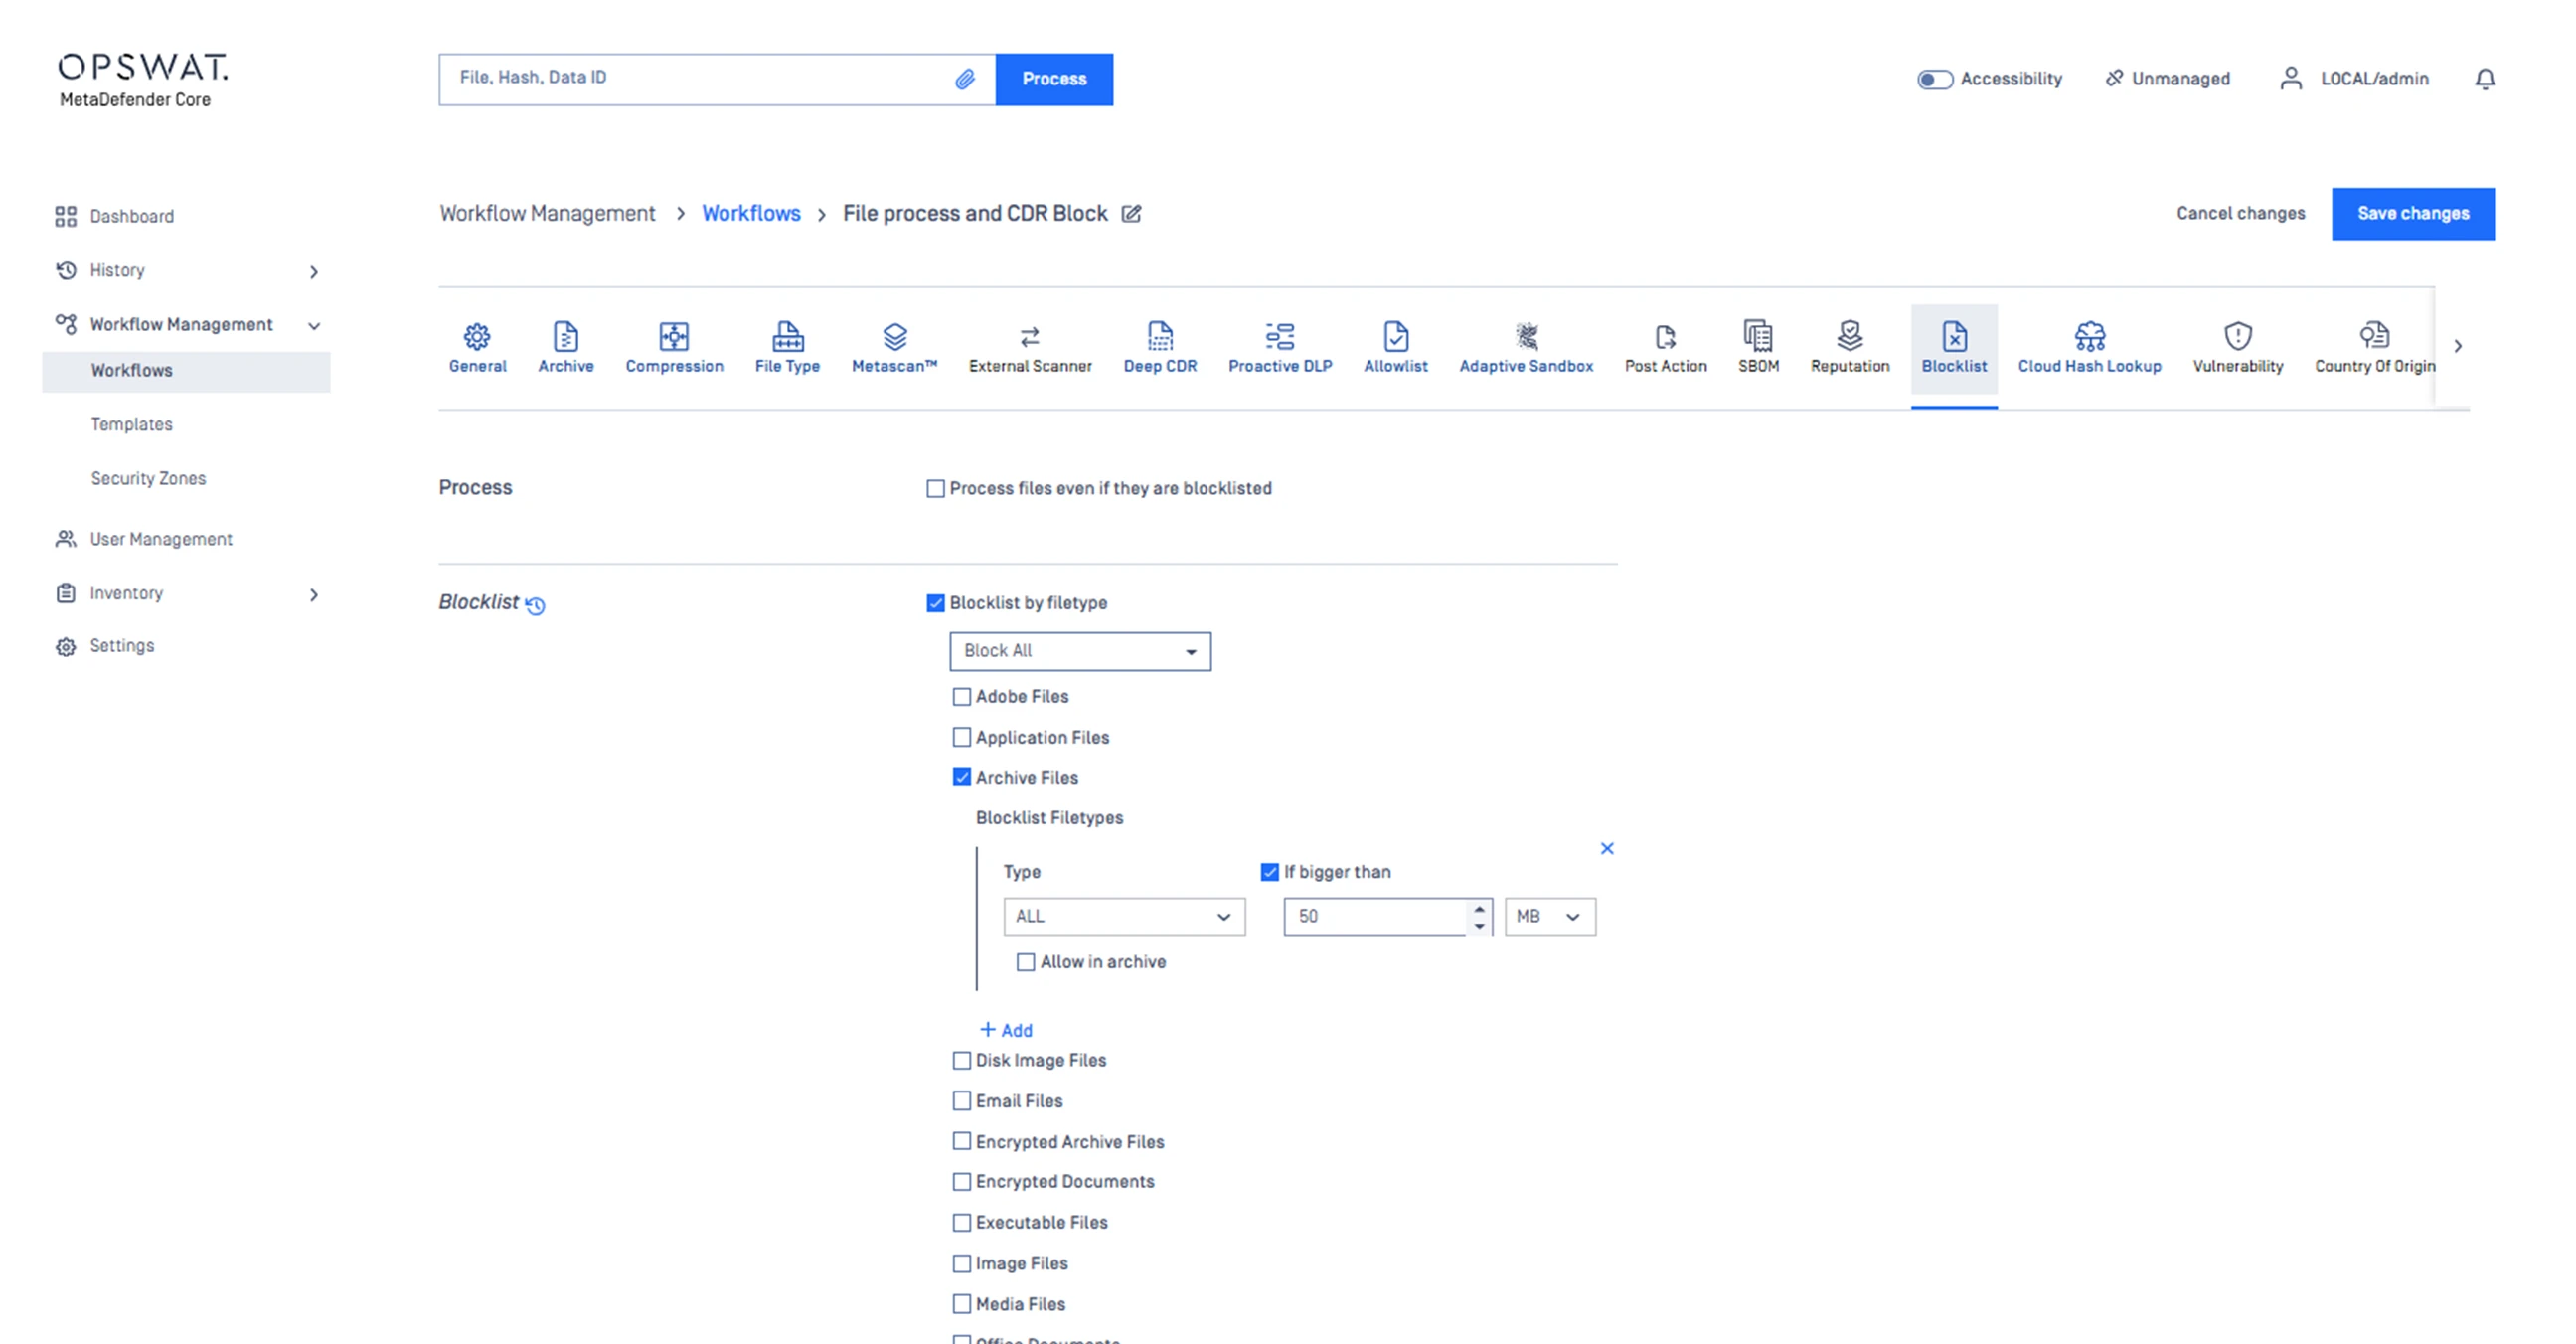
Minden munkafolyamatnak meg kell határoznia az elfogadott fájlok típusát, beleértve a termelékenységet, a médiát, a rendszert és az archívumokat, és meg kell jelölnie a maximálisan megengedett fájlméretet.
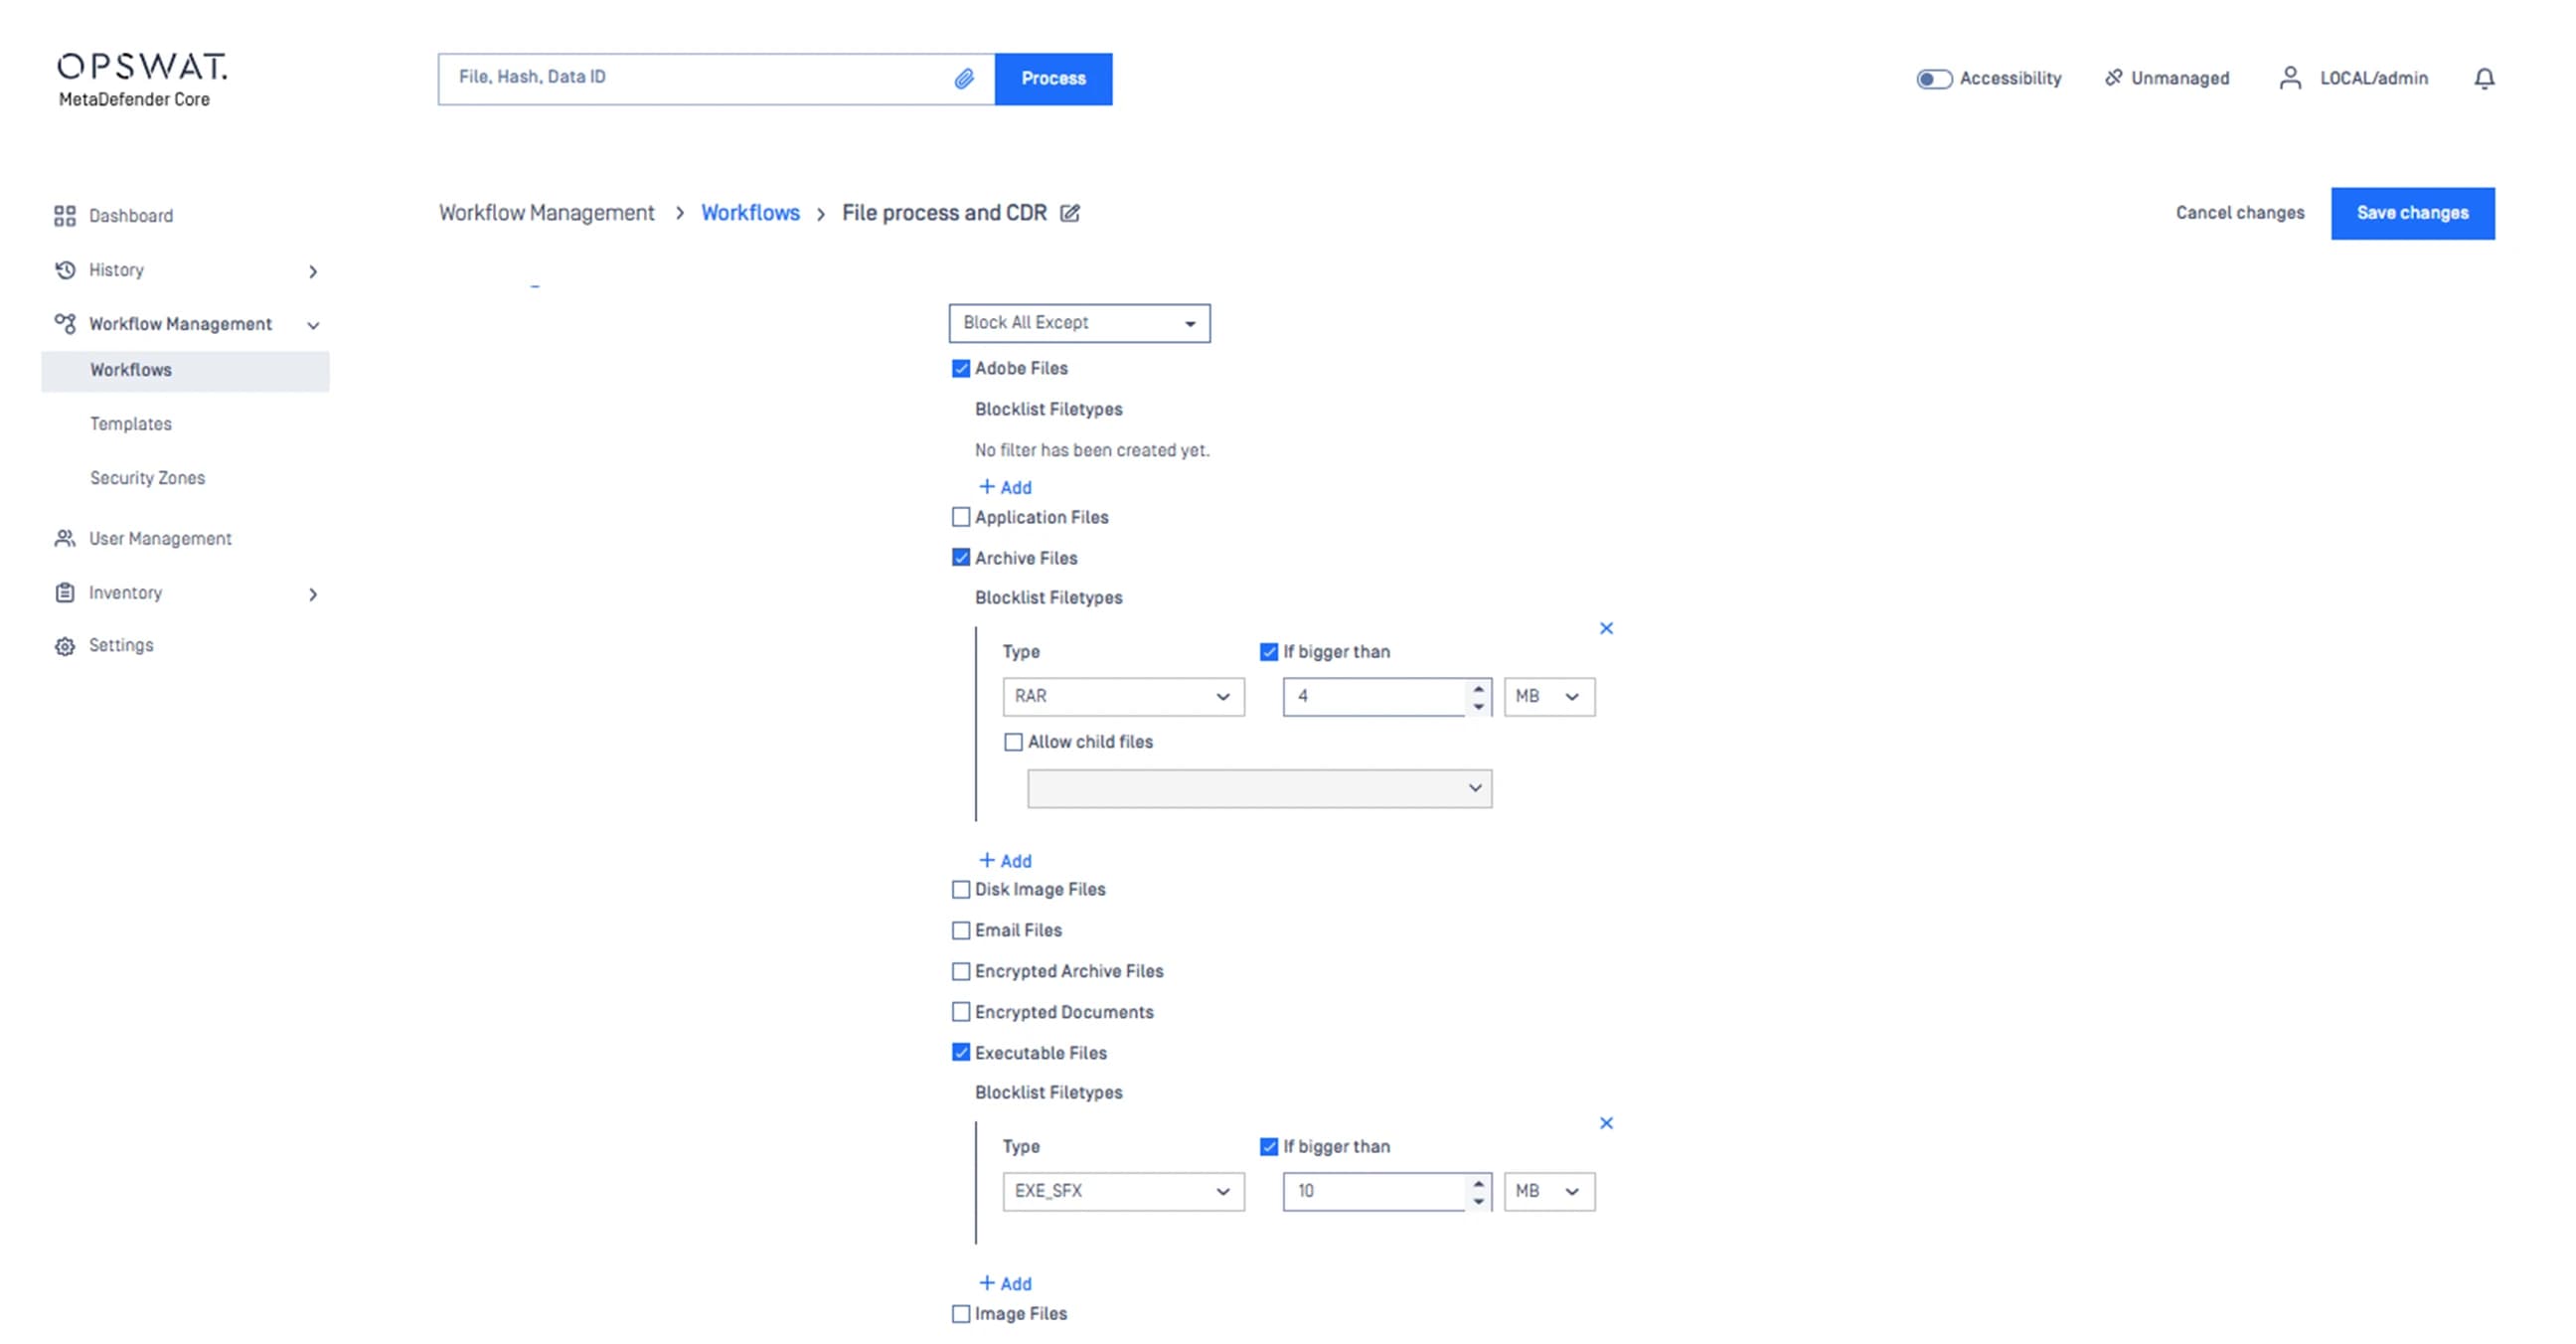 Fájl elfogadási kritériumok
Minden munkafolyamatnak meg kell határoznia az elfogadott fájlok típusát, beleértve a termelékenységet, a médiát, a rendszert és az archívumokat, és meg kell jelölnie a maximálisan megengedett fájlméretet.
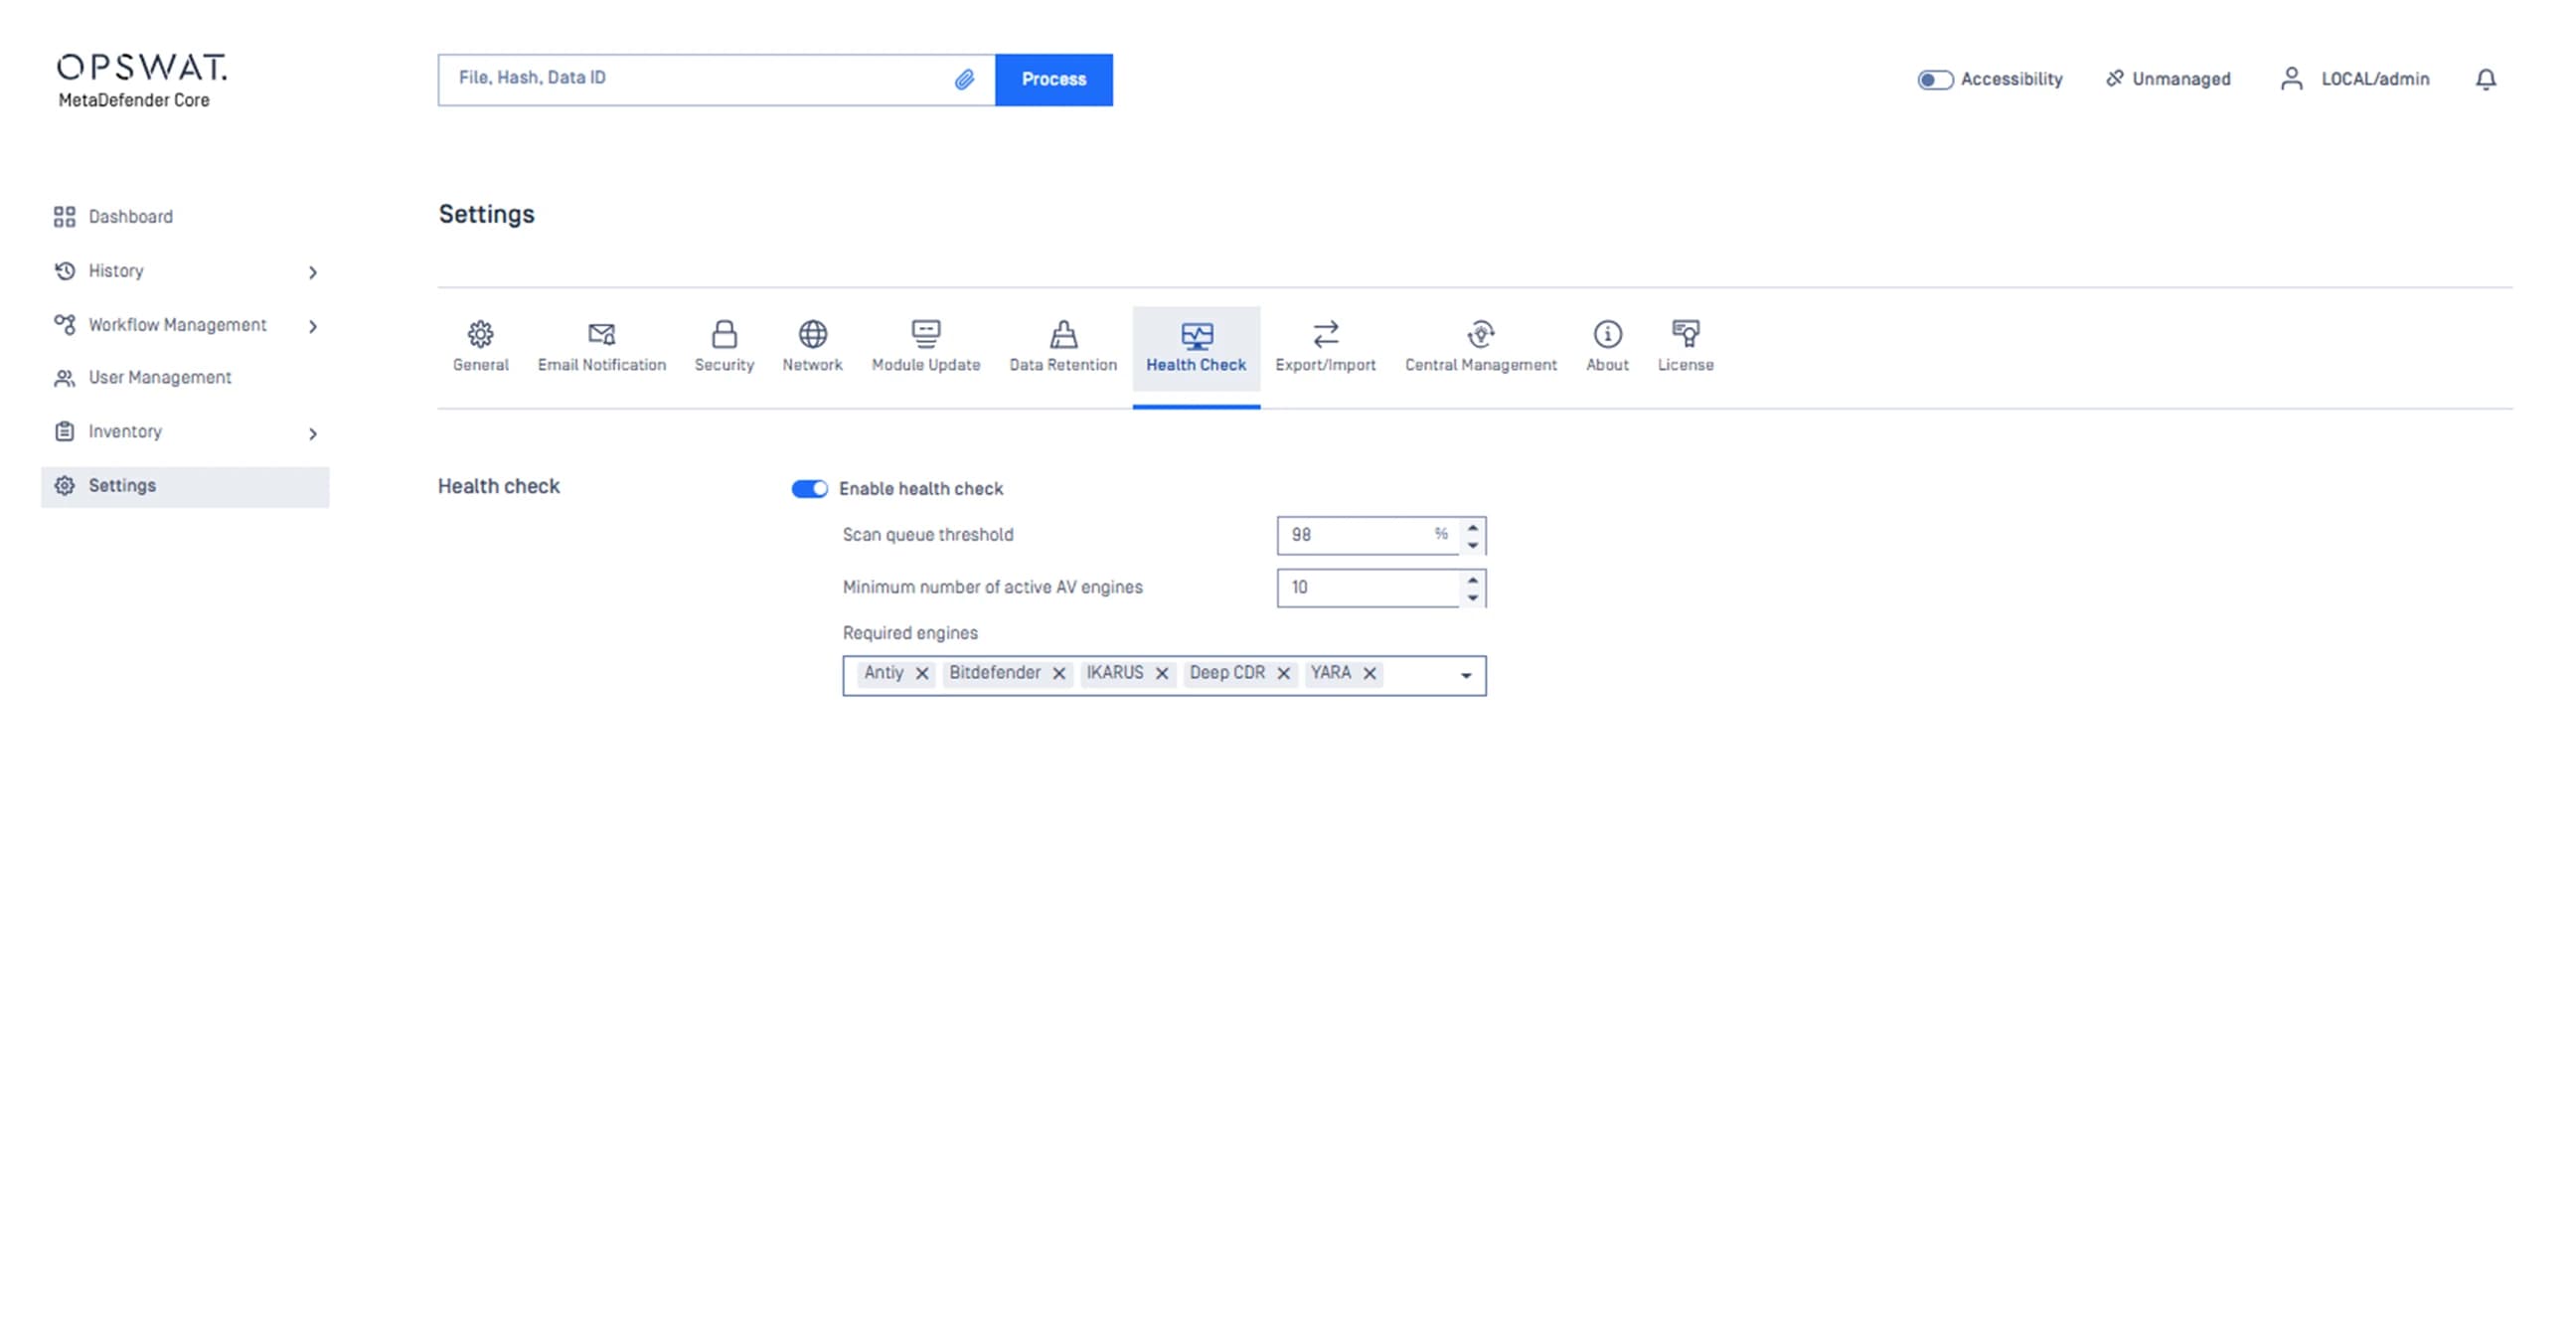 Skálázható feldolgozási támogatás
A feldolgozott fájlok mennyiségének támogatása a beolvasási kérelmek sorba állításának és a beolvasó motorokkal kommunikáló párhuzamos szálak számának meghatározásával.
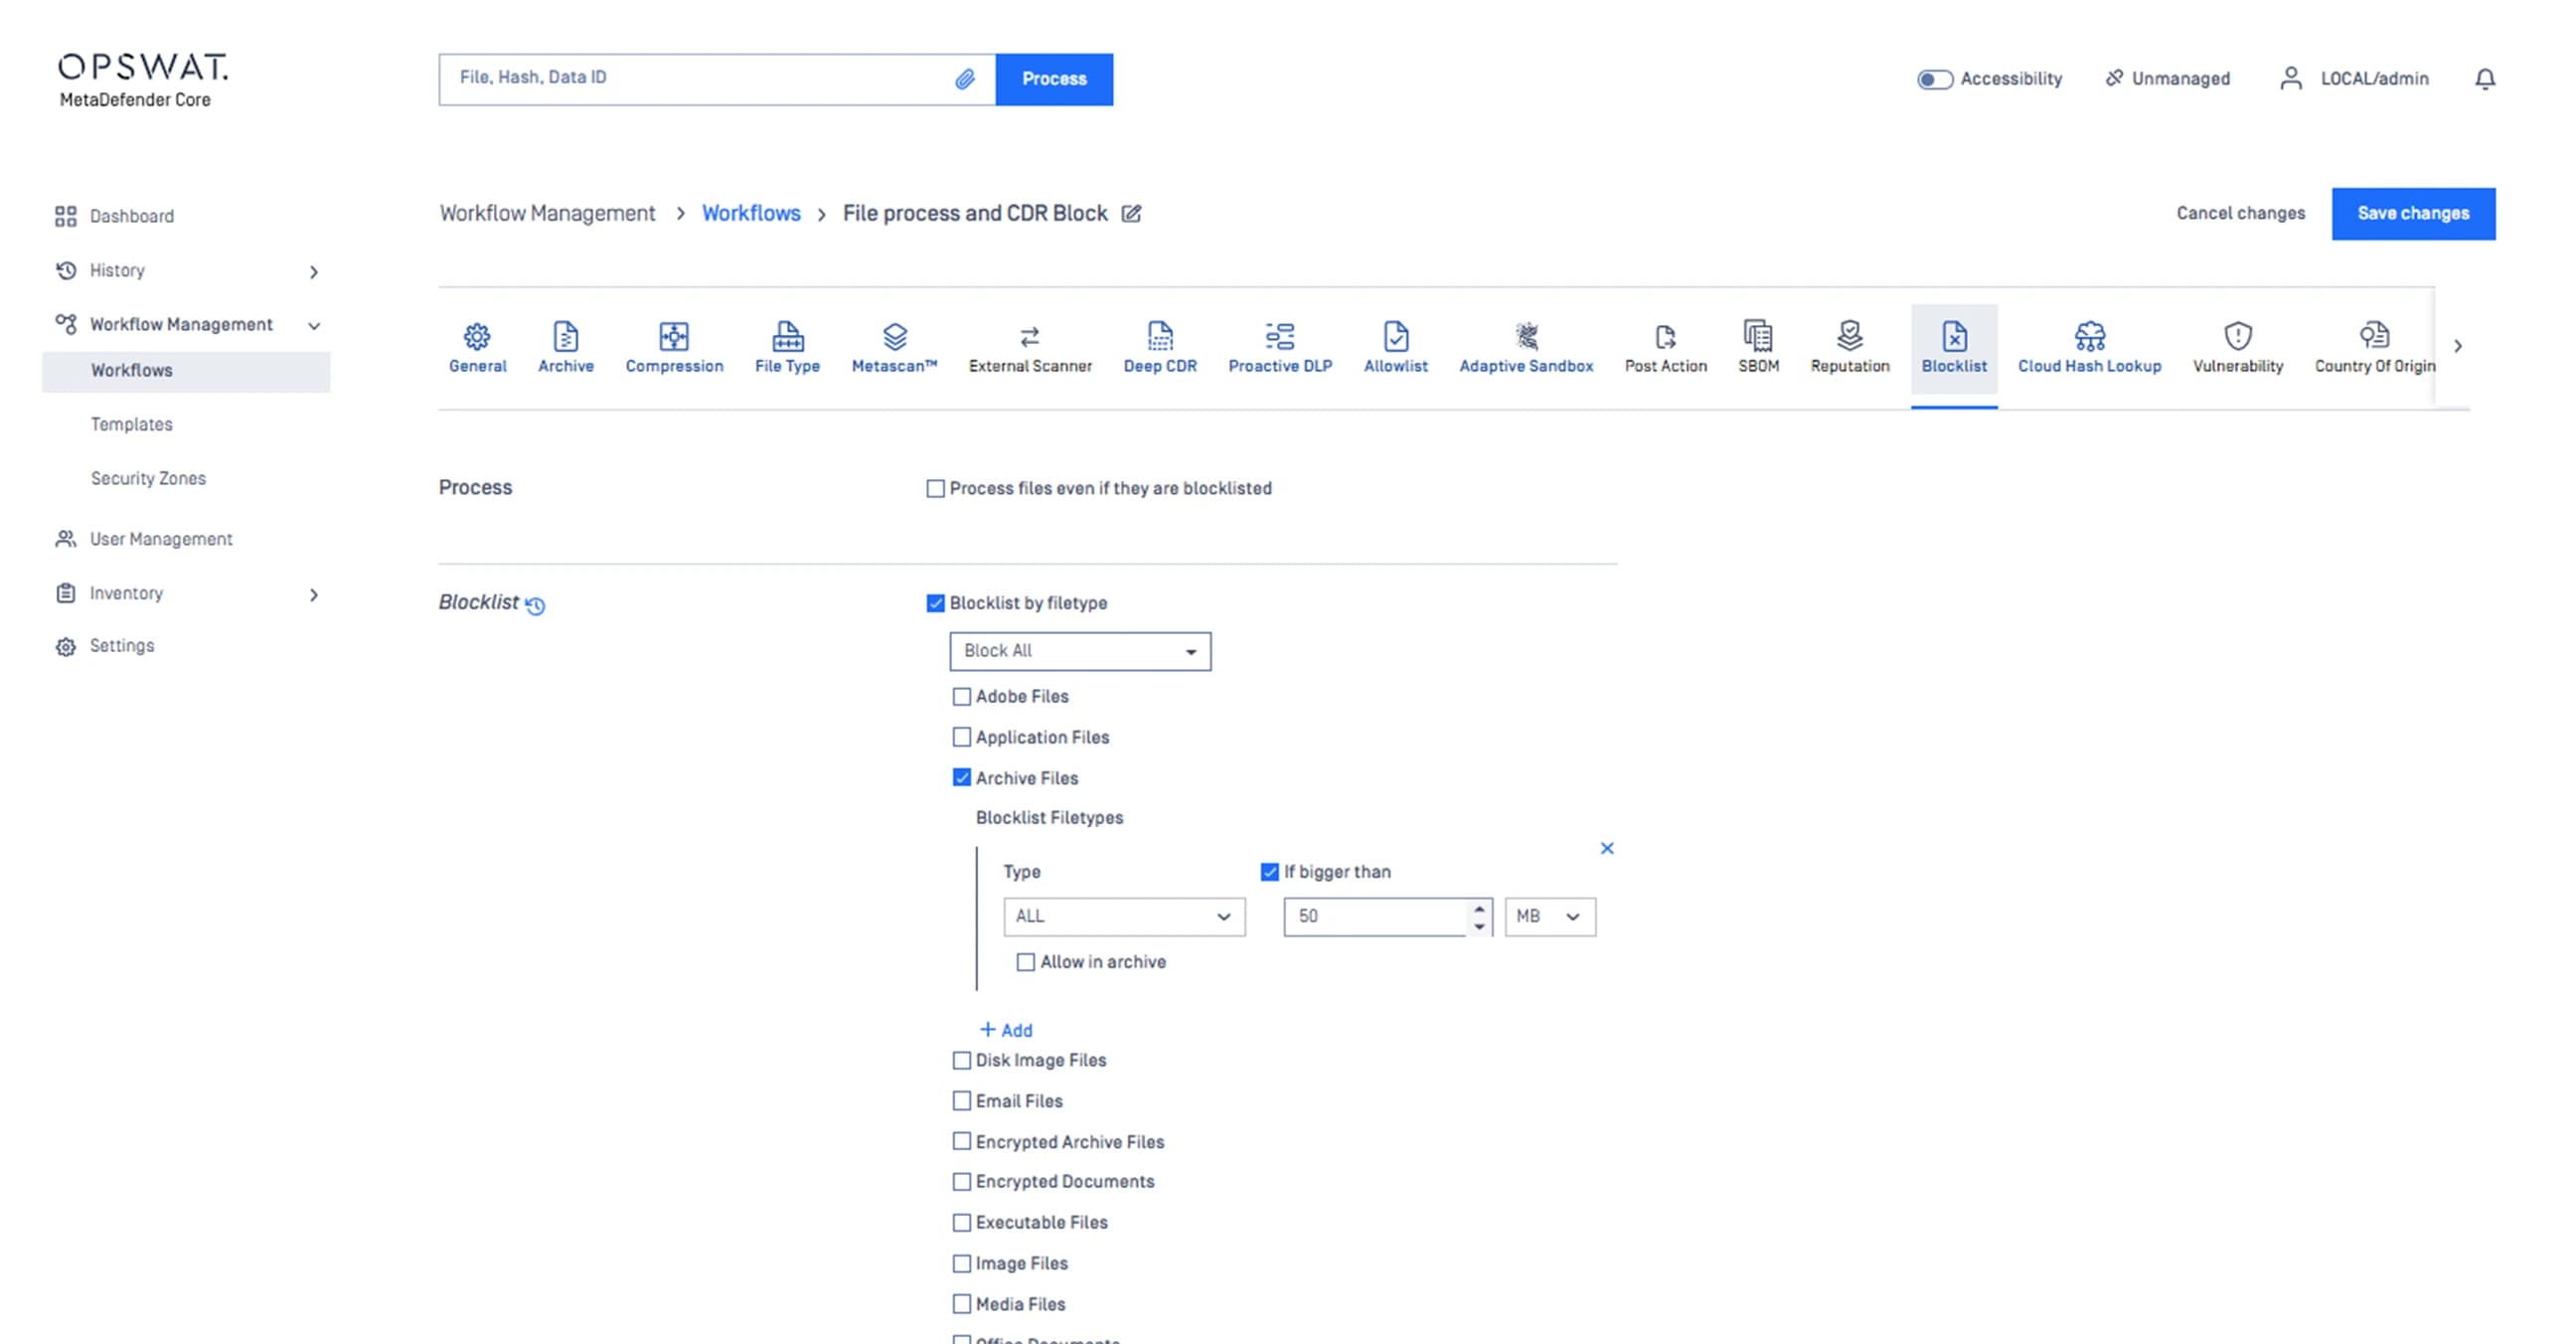 Archív fájl házirendek
Határozza meg, hogy az archív fájlok elfogadottak-e vagy sem, valamint a maximális fájlméretet, ha engedélyezett.
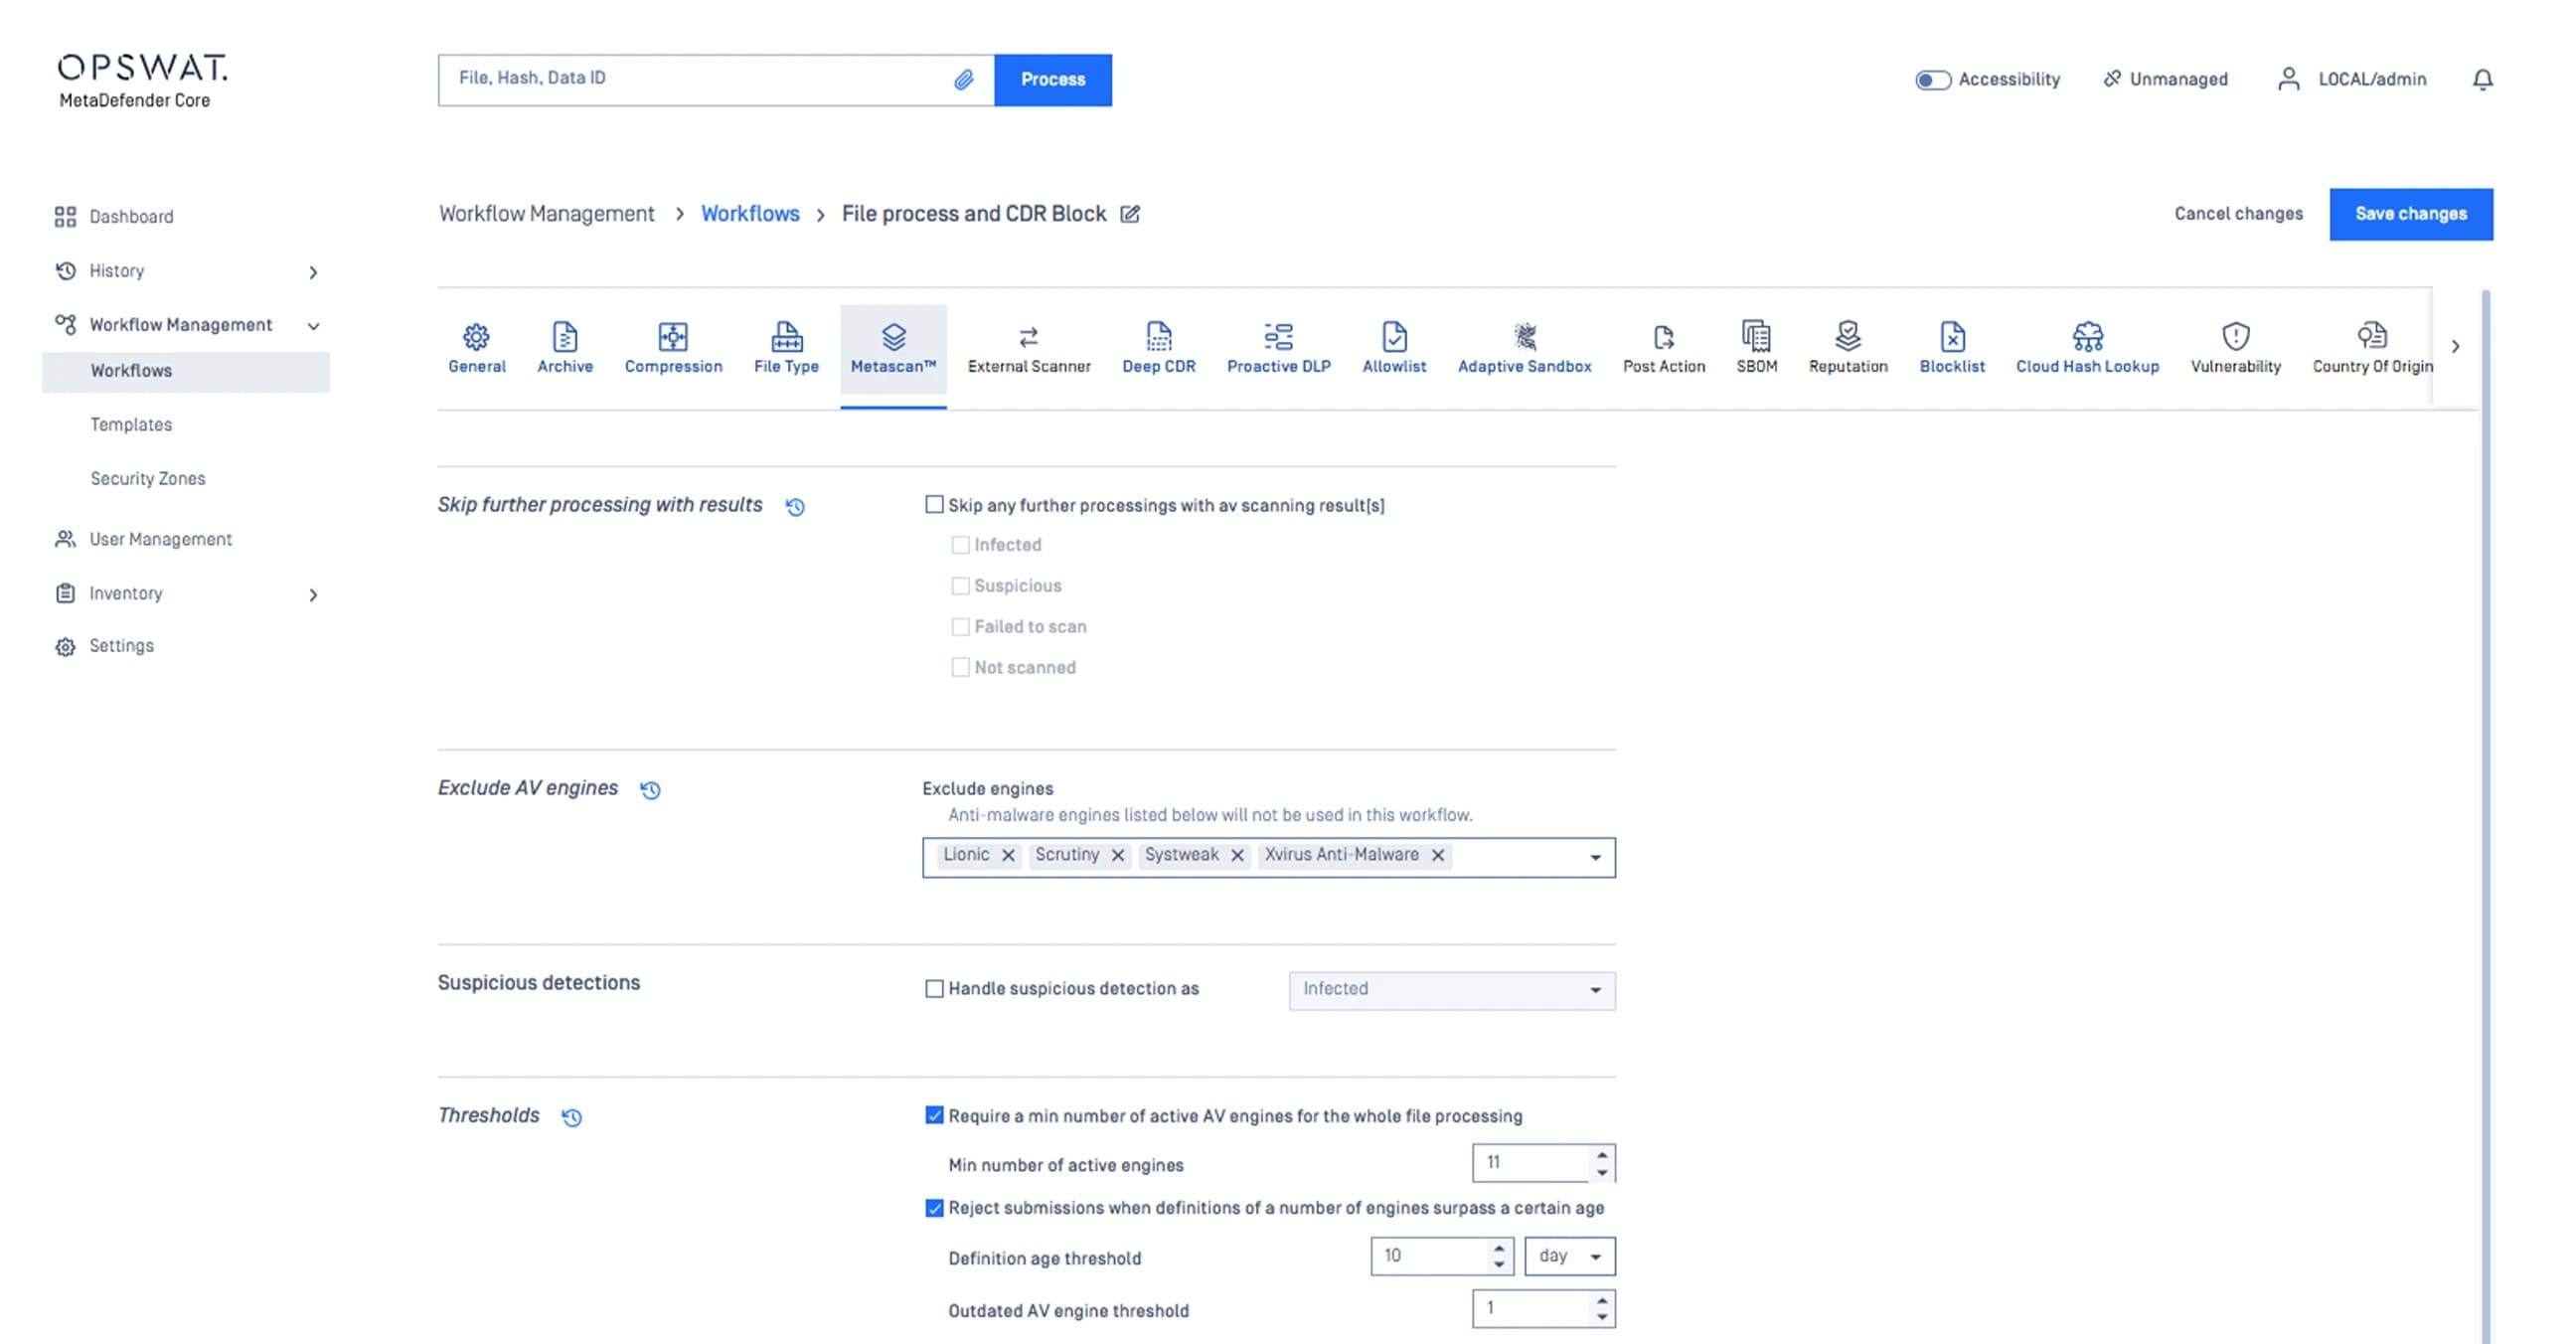 Multiscanning Érzékelési küszöbérték
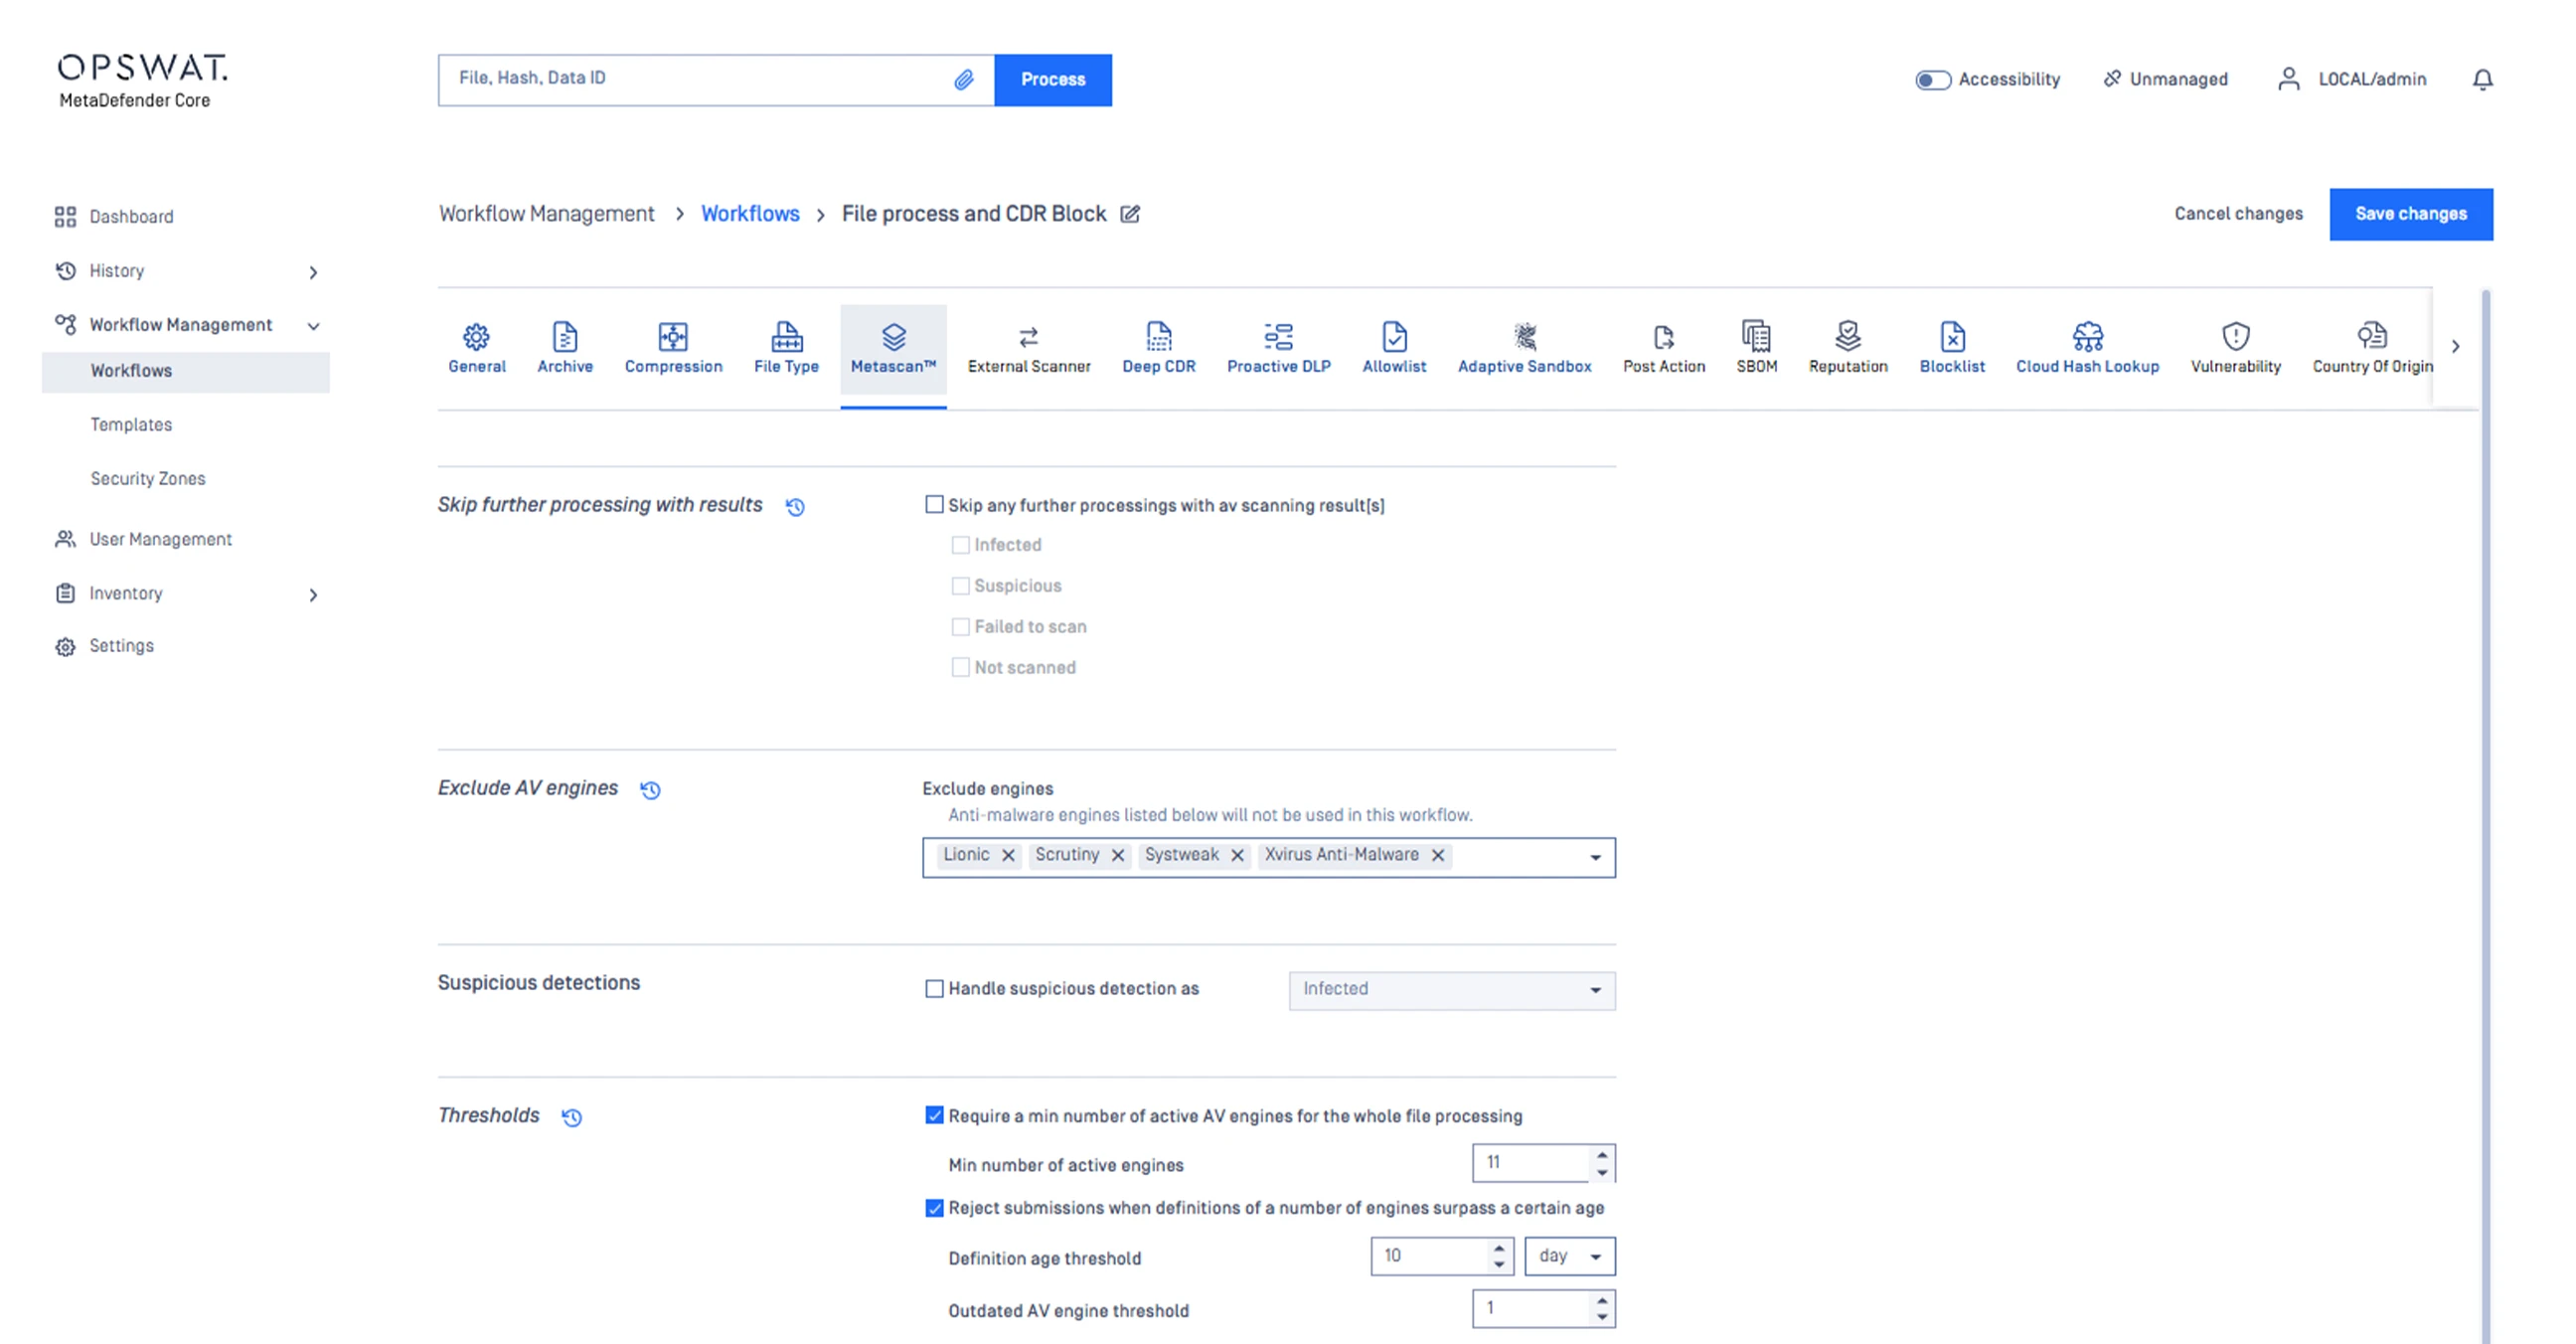
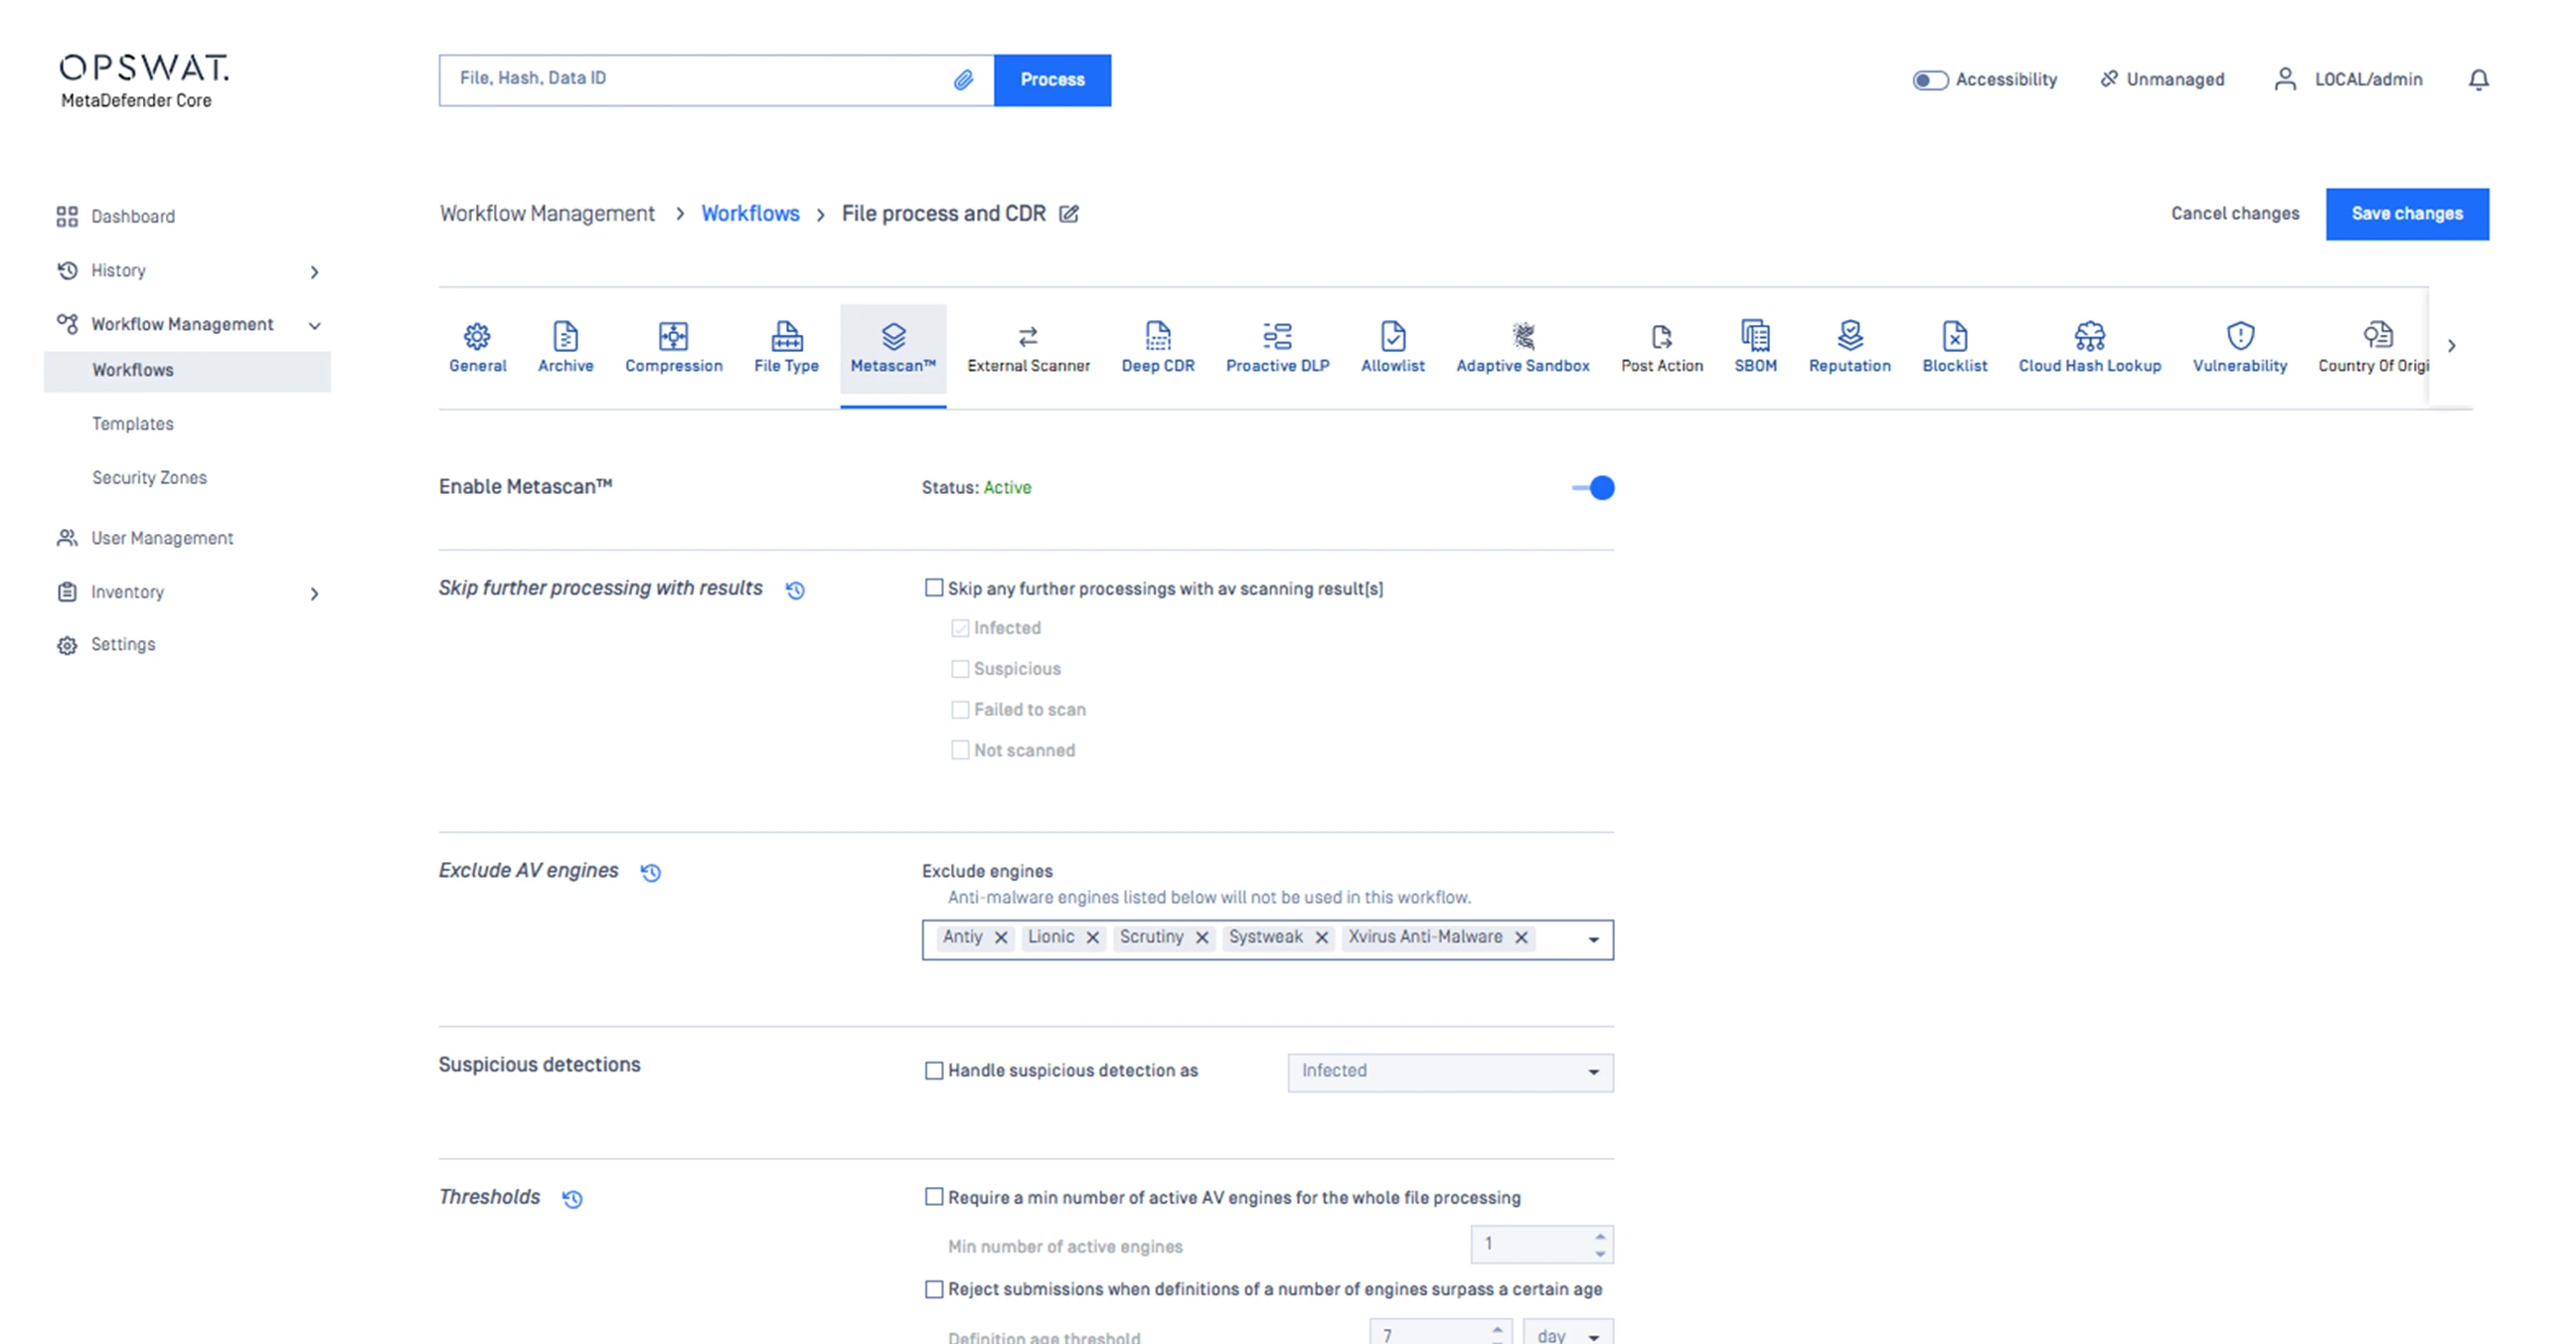
Állítson be egy multiscanning arra vonatkozóan, hogy hány vizsgálati modulnak kell észlelnie egy fenyegetést ahhoz, hogy a rendszer fertőzöttként jelentsen. A magasabb küszöbérték csökkenti a téves riasztások valószínűségét, ugyanakkor valamivel több erőforrást igényel.
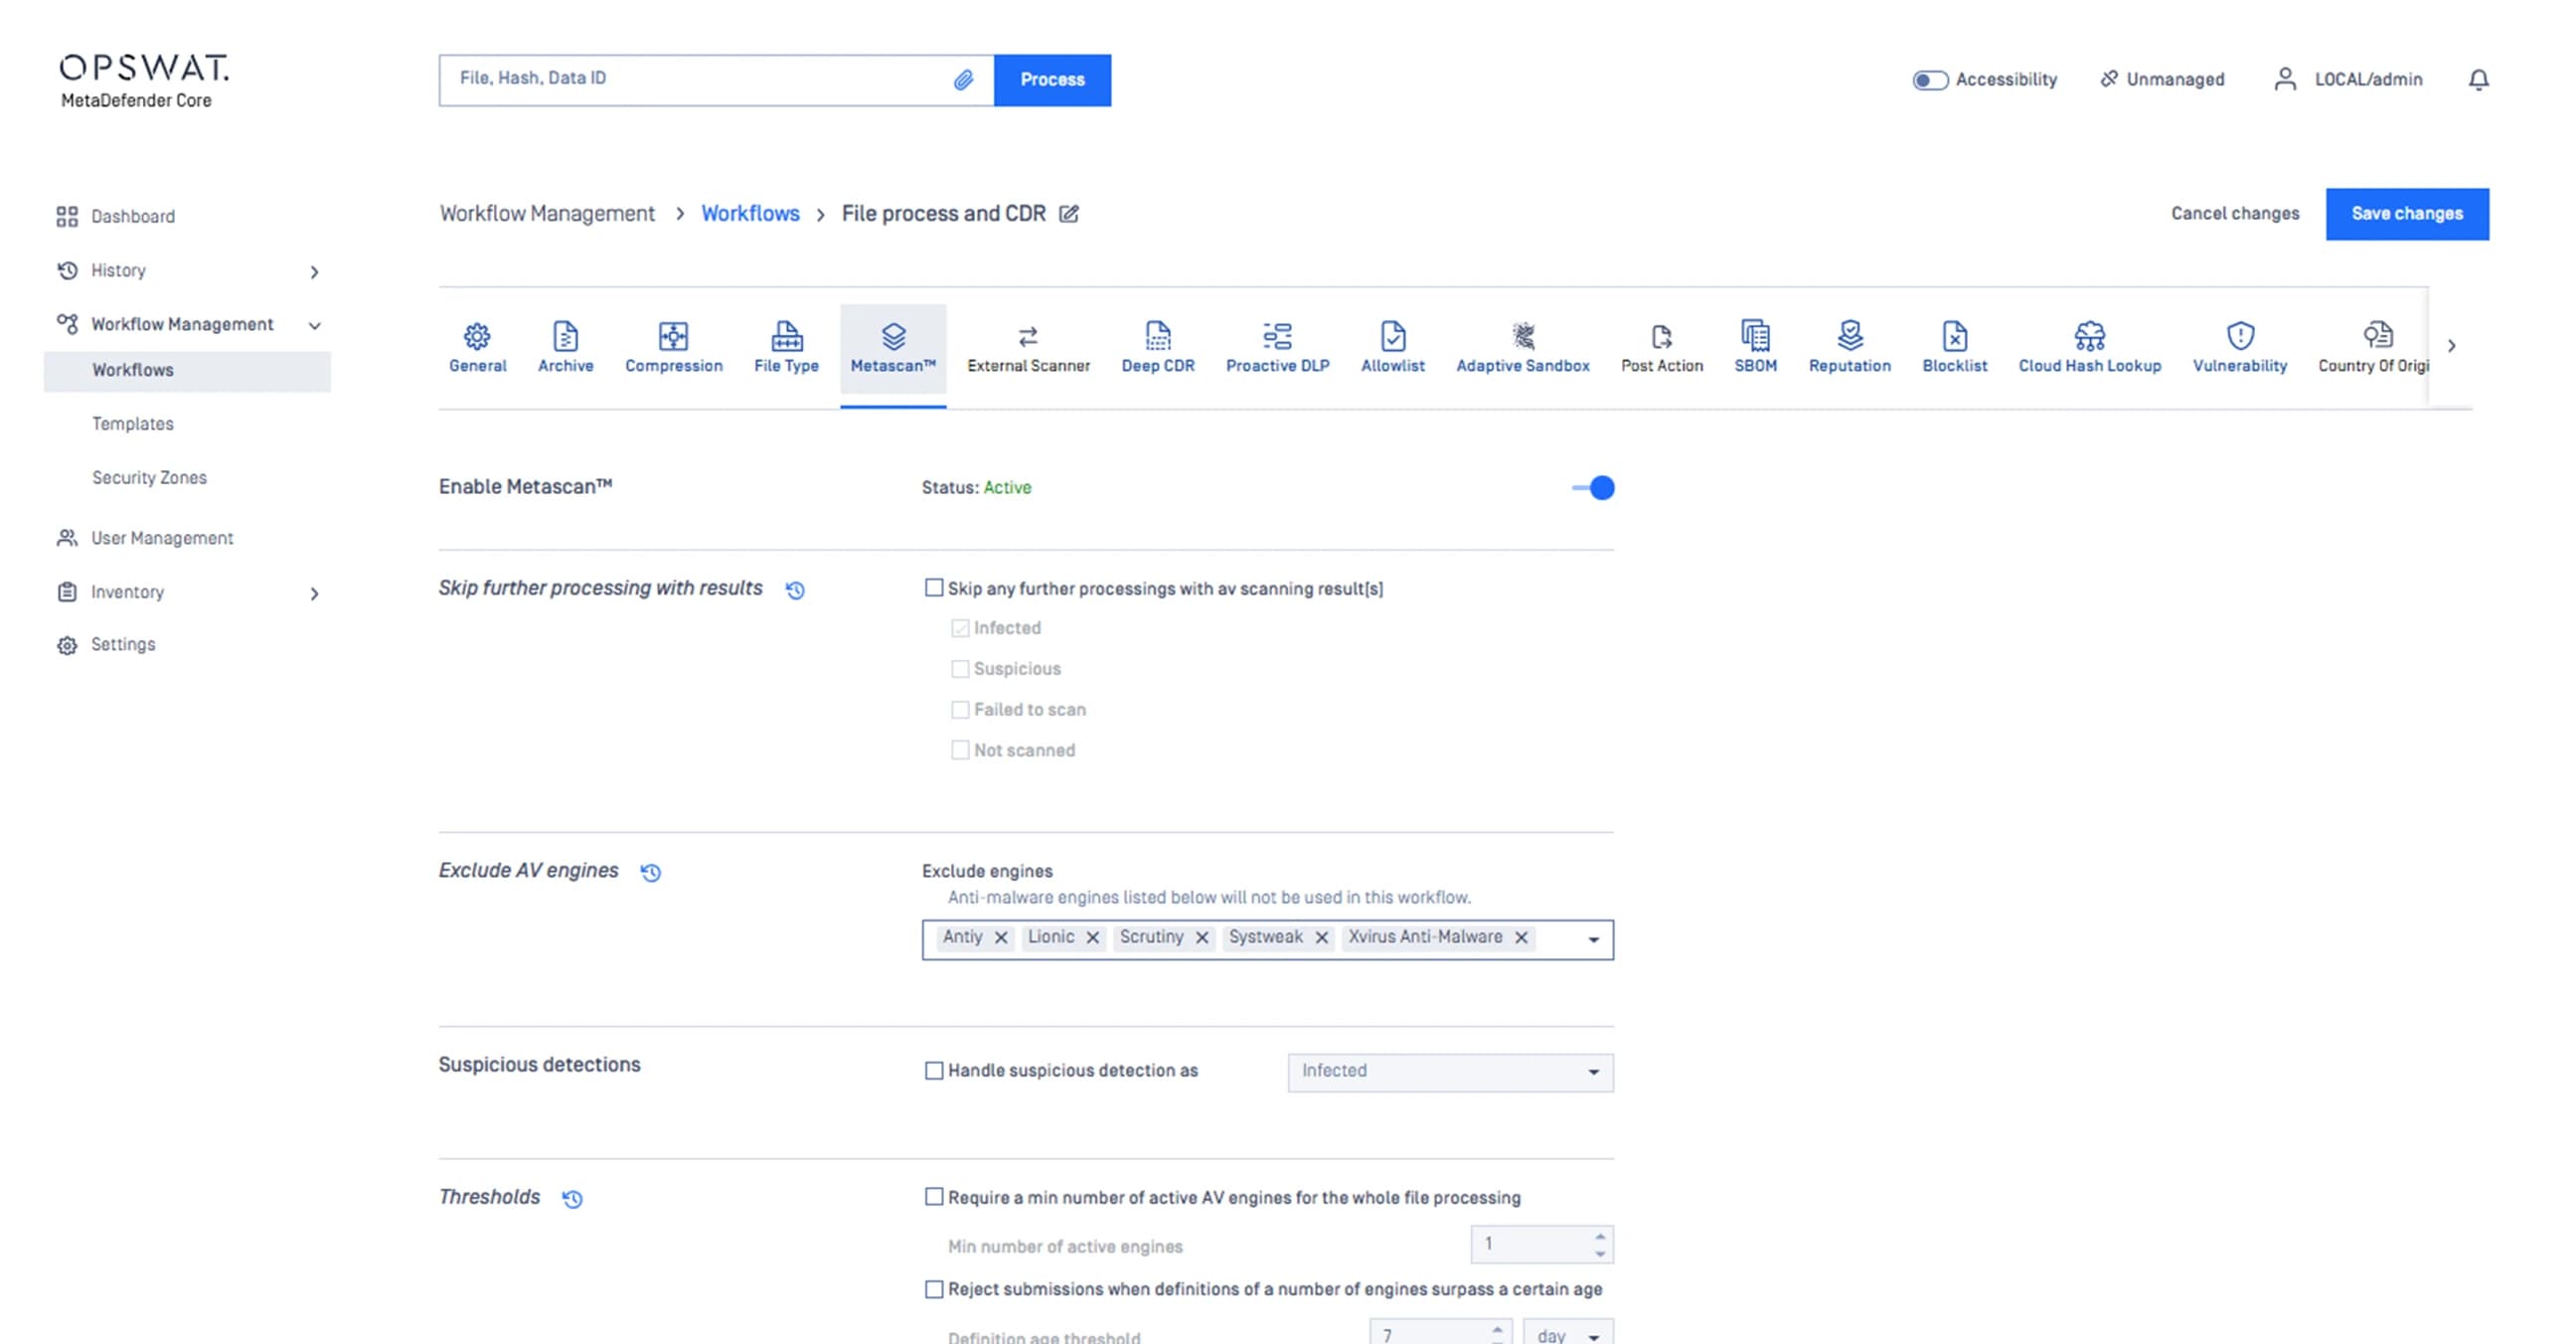 Egyéni biztonsági munkafolyamatok
Határozza meg az észlelési és védelmi munkafolyamatokat a Metascan Multiscanning, a Deep CDR™ technológia, Proactive DLP és Adaptive Sandbox között, hogy a forrás megbízhatósági szintjének megfelelő biztonsági szintet biztosítson.
Partnereink
Érdekel az OPSWAT honlapon még ma
OPSWAT vezető szerepet tölt be a kiberbiztonsági megoldások terén, mivel megértjük a modern szervezetek előtt álló kockázatokat és kihívásokat. Olyan threat intelligence képességeket fejlesztettünk ki, amelyek lehetővé teszik, hogy csapata megértse a fenyegetéseket és gyorsabban reagáljon, mint valaha.
Ismerje meg fájlbiztonsági megoldásainkat még ma csapatunkkal.