Üdvözöljük a „ OPSWAT ” hírlevelünkben – itt találhat híreket és információkat a kritikus infrastruktúra védelméről (CIP), valamint a „ OPSWAT ” termékeiről és szolgáltatásairól. Ha még nem tette meg, kövesse a OPSWAT oldalt a LinkedIn-en, a Facebookon, az X-en és az Instagramon a valós idejű frissítésekért.
OPSWAT a hírekben
OPSWAT és a SentinelOne OEM partnerséget köt a többrétegű rosszindulatú programok felderítésének további erősítésére az AI segítségével
A SentinelOne® iparágvezető AI-alapú észlelési képességeinek integrálása az OPSWATMetascanTM Multiscanning technológiájába növeli a rosszindulatú programok észlelését az összes platformon, lehetővé téve a vállalatok számára, hogy még nagyobb pontossággal és gyorsasággal küzdjenek a modern kiberfenyegetések ellen.
A SANS Research megállapította, hogy az IT és az OT felelősségi körök közelednek egymáshoz, de a hagyományos IT biztonsági módszerek alkalmazása az OT-ben megzavarhatja a működést és biztonsági kockázatokat okozhat. A szervezeteknek a modern kritikus infrastruktúrákra szabott kiberbiztonsági gyakorlatokat kell elfogadniuk.
A dokumentumok biztonsága gyakran háttérbe szorul a hálózat és a végpontok védelmével szemben, ami kritikus hiányosságot hagy maga után. A látszólag rutinszerű fájlok olyan kifinomult fenyegetéseket hordozhatnak, amelyek átcsúsznak a szabványos védelmen, és veszélyeztetik a szervezeteket.
Az iráni CyberAv3ngers fenyegető csoport az Egyesült Államok kritikus infrastruktúráját vette célba, kihasználva az internetnek kitett, gyenge biztonságú operatív technológiai rendszereket. Bár a közelmúltban csökkent a tevékenységük, a szakértők, köztük Mike Arcamone, az OPSWATstratégiai igazgatója, arra figyelmeztetnek, hogy továbbra is állandó fenyegetést jelentenek, taktikájukat fejlesztik, és valószínűleg titkosabb műveletekre térnek át.
A digitális ökoszisztémák bővülésével és a fenyegetések egyre kifinomultabbá válásával a szervezetek a Zero Trust modellt alkalmazzák, amely elveti a biztonságos belső kerület gondolatát, és az összes felhasználó és eszköz folyamatos ellenőrzését követeli meg. Saif AlRefai, az OPSWAT megoldásfejlesztési vezetője és más szakértők megvitatják, hogy ez a megközelítés miért nyer gyorsan teret a Közel-Keleten, ahogy a vállalkozások a hagyományos biztonsági stratégiáktól a proaktívabb, adaptívabb védelem felé mozdulnak el.
Ebben a német médiaközpontban Holger Fischer, az OPSWAT EMEA Central értékesítési igazgatója a Datensicherheite.de számára készített mellékelt írásában arról beszél, hogy mennyire fontos felismerni a cserélhető adathordozók által a kritikus infrastruktúrára jelentett veszélyt, és hogyan lehet azt kezelni.
Tekintse meg a közelmúltban világszerte és a médiában megjelent híreinket a OPSWAT a hírekben és a sajtóközleményekben, hogy megtudja, hogyan folytatjuk elkötelezettségünket a világ kritikus infrastruktúrájának védelme iránt.
Termék Spotlight
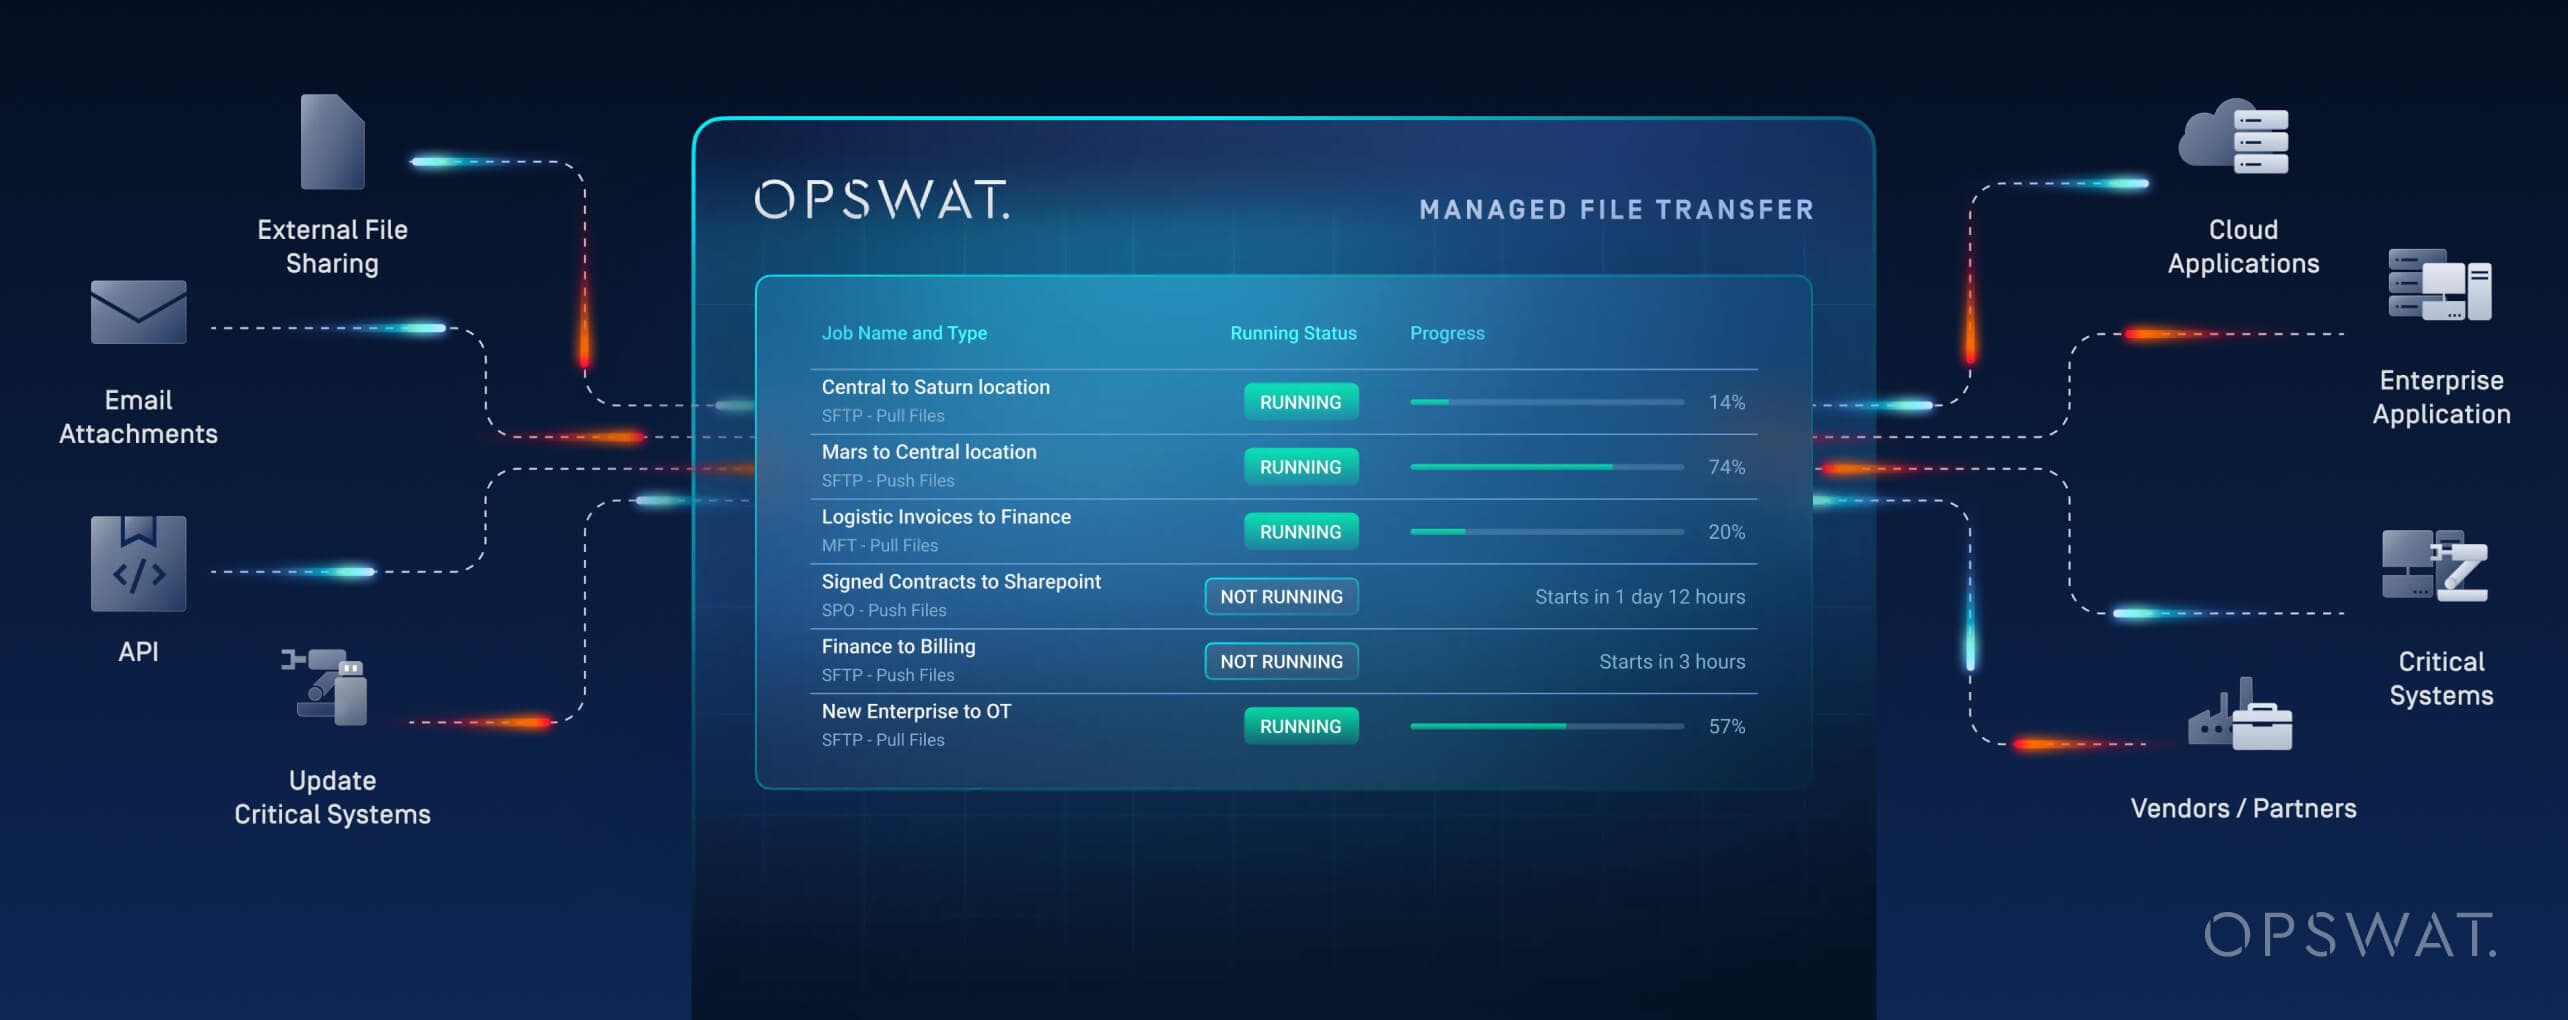
MetaDefender Managed File Transfer MFT): Miért kritikusManaged File Transfer Secure Managed File Transfer a gyártás számára a mesterséges intelligencia korában?
A gyártók az AI-t a termelés fellendítése, a tervezés racionalizálása és a prediktív karbantartás lehetővé tétele érdekében alkalmazzák - de mindez a biztonságos és hatékony adatcserétől függ, és ez a blog pontosan ezt vizsgálja. Az olyan elavult módszerek, mint USB , az ad hoc SFTP és az e-mail mellékletek komoly biztonsági és átláthatósági hiányosságokat okoznak.
Kritikus infrastrukturális erőforrások
Ez a webinárium azt vizsgálja, hogy a vezető globális pénzügyi intézmények hogyan alkalmaznak olyan fájlbiztonsági megoldásokat, amelyek a működés folyamatosságának veszélyeztetése nélkül működnek.
Leállási idővel, ellenőrzési nyomással és a biztonság következetlen érvényesítésével küszködik az energiaipari telephelyeken? Vegyen részt webináriumunkon, és ismerje meg a valós stratégiákat, amelyeket a nukleáris, a fosszilis és a megújuló energiaszektorok üzemeltetői sikeresen alkalmaznak az OT-biztonság megerősítésére és a fejlődő fenyegetések megelőzésére.
A szoftverellátási láncot érő támadások növekvő hulláma miatt az SBOM-ok nélkülözhetetlenek az átláthatóság, az integritás és a biztonság biztosításához az egyre összetettebbé váló szoftver-ökoszisztémákban. Ez az útmutató elmagyarázza az SBOM alapelveit, felvázolja az új 2025-ös szabályozást, és gyakorlati lépéseket kínál az SBOM-ok biztonsági stratégiába való integrálásához.
A kritikus infrastruktúrák védelme terén vezető szerepet betöltő OPSWAT innovatív technológiákat és termékeket kínál az Ön meglévő biztonsági portfóliójához. Megoldásaink a forgalmazók és viszonteladók exkluzív közösségén keresztül érhetőek el világszerte. Az Ön régiójában található forgalmazó vagy viszonteladó megtalálásához kérjük, látogasson el viszonteladói keresőnkbe.