A piaci elemzők szerint a felhő elfogadása 2021 óta ugrásszerűen megnőtt, és 2023-ban várhatóan tovább nő. Ez alól az e-mail biztonság sem kivétel, mivel egyre több vállalkozás alkalmazza a digitális átalakulást, hogy versenyképes maradjon.
Az iparági szakértők értékelték a Microsoft beépített funkcióit, és megállapították, hogy bár az Office 365 alapvető e-mail-biztonsági funkciókat kínál – ideértve a spam-, adathalász- és kártevő-ellenes technológiákat –, ez nem biztos, hogy elegendő védelmet nyújt a mai vállalatokat célzó fejlett fenyegetések ellen. A kiberbűnözők egyre kifinomultabb módszerekkel dolgoznak, és folyamatosan új módszereket fejlesztenek ki a hagyományos biztonsági intézkedések kijátszására. Éppen ebben az esetben segíthet a védelem maximalizálásában egy olyan fejlett e-mail biztonsági megoldás, minta OPSWAT MetaDefender™ for Microsoft 365 (korábban MetaDefender Cloud Email Security™ néven ismert).
2026. szeptember 23-tól a MetaDefender Cloud Email Security szolgáltatás a Microsoft Teams mellett az Exchange Online-ra is kiterjeszti a fájlokkal kapcsolatos fenyegetések átfogó megelőzését. A hatókör kiterjesztésével a MetaDefender Cloud Email Security szolgáltatás új nevet kap: MetaDefender for Microsoft 365.
Advanced Threat Detection a címen Multiscanning
az OPSWAT MetaDefender Cloud Email Security egyik legfontosabb jellemzője a Multiscanning technológia, amely segít a nulladik napi rosszindulatú programok elleni védelemben. A Multiscanning egy fejlett fenyegetés-felismerő technológia, amely több mint 20 piacvezető vírusirtó motort von be az e-mailek testének és csatolmányainak vizsgálatába, aláírás-alapú, heurisztikus és gépi tanulási technológiák felhasználásával. Ez a megközelítés rendkívül hatékony, mivel 99%-ra növeli a rosszindulatú programok felismerési arányát, miközben gyakorlatilag nullára csökkenti a nulladik napi rosszindulatú programoknak való kitettséget.
Zero-Day megelőzése a Deep CDR™ technológiával
Mi a helyzet zero-day ismeretlen vagy zero-day , amelyeket a biztonsági szakértői közösség még nem fedezett fel, és amelyekre ezért még nem létezik vírusdefiníciós szignatúra?
Itt jön képbe a Deep CDR™ (Content Disarm and Reconstruction) technológia. A Deep CDR™ egy fejlett fenyegetésmegelőző technológia, amely nem az észlelésre támaszkodik, hanem megtisztítja az e-mailek mellékleteit, például az archív fájlokat, a PDF-eket és a beágyazott Office-dokumentumokat.
A Deep CDR™ technológia minden e-mailt és mellékletet elemzi, hogy hatástalanítsa az összes olyan aktív objektumot, amely zero-day tartalmazhat. A tisztítás befejezése után a technológia létrehoz egy biztonságos fájlt, amely funkcionalitásában és jellemzőiben megegyezik az eredetivel. A Deep CDR™ technológia több mint 130 fájltípust támogat, beleértve a jelszóval védett, többszintű archív fájlokat is, hogy megakadályozza a dokumentumalapú fenyegetések bejutását a szigorúan védett infrastruktúrákba. A Deep CDR™ technológia további fontos előnye, hogy átlagosan 30-szor gyorsabb, mint a hagyományos, észlelésen alapuló megközelítések, például a mélyreható elemzésen alapuló biztonsági megoldások.
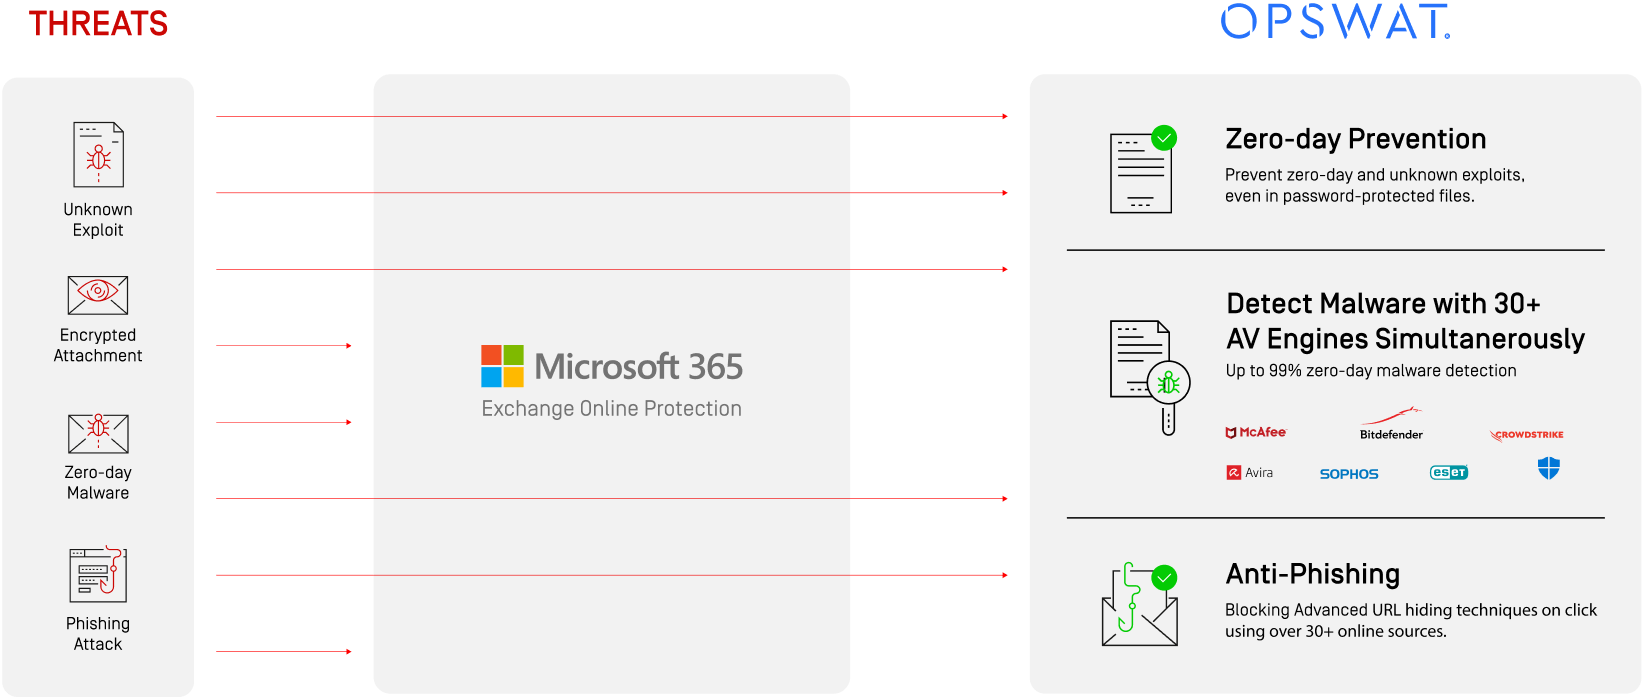
E két technológia integrálásával az OPSWAT Cloud Email Security maximalizálja az e-mailek védelmét a fejlett fenyegetések ellen. Ez különösen fontos az Office 365 felhasználók számára, mivel a Microsoft csak natív biztonsági funkciókat kínál, míg az OPSWAT a rosszindulatú programok nagyobb felismerési arányát, valamint az ismeretlen exploitok elleni védelmet biztosítja. A Microsoft 365 Enterprise csomagok kiegészítése az OPSWAT Cloud Email Security lehetővé teszi a szervezetek számára, hogy fejlett e-mail védelemre tegyenek szert, és csökkentsék a felhasználók biztonsági terheit, ami az IT szakértők számára nyugalmat eredményez.
Tudjon meg többet arról, hogy az OPSWAT hogyan segíthet Önnek maximálisan fejleszteni az e-mail biztonságát.