Advanced Threat Detection a „
” megelőzése a megbízható fájlkezelési folyamatok esetében
MetaDefender Core OPSWATfejlett fenyegetés-felismerő és -megelőző platformja, amely a fájlokban rejlő fenyegetéseket még azok végrehajtása előtt azonosítja. A Deep CDR™ technológiát, a Metascan™ Multiscanning, sandboxing adaptív sandboxing, Proactive DLP és a mesterséges intelligencián alapuló rosszindulatú programok felismerését ötvözi, hogy biztosítsa a kritikus infrastruktúrában zajló fájlkezelési folyamatok biztonságát, miközben fájlszinten támogatja a szabályozási előírások betartását és a „zero trust” elvet.
- Minden fájlt megbízható eszközzé alakít
- Semlegesítse a fenyegetéseket, mielőtt elterjednének
- Secure , skálázhatóság mindenhol
A fájlok teljes körű megbízhatóságát biztosító platform
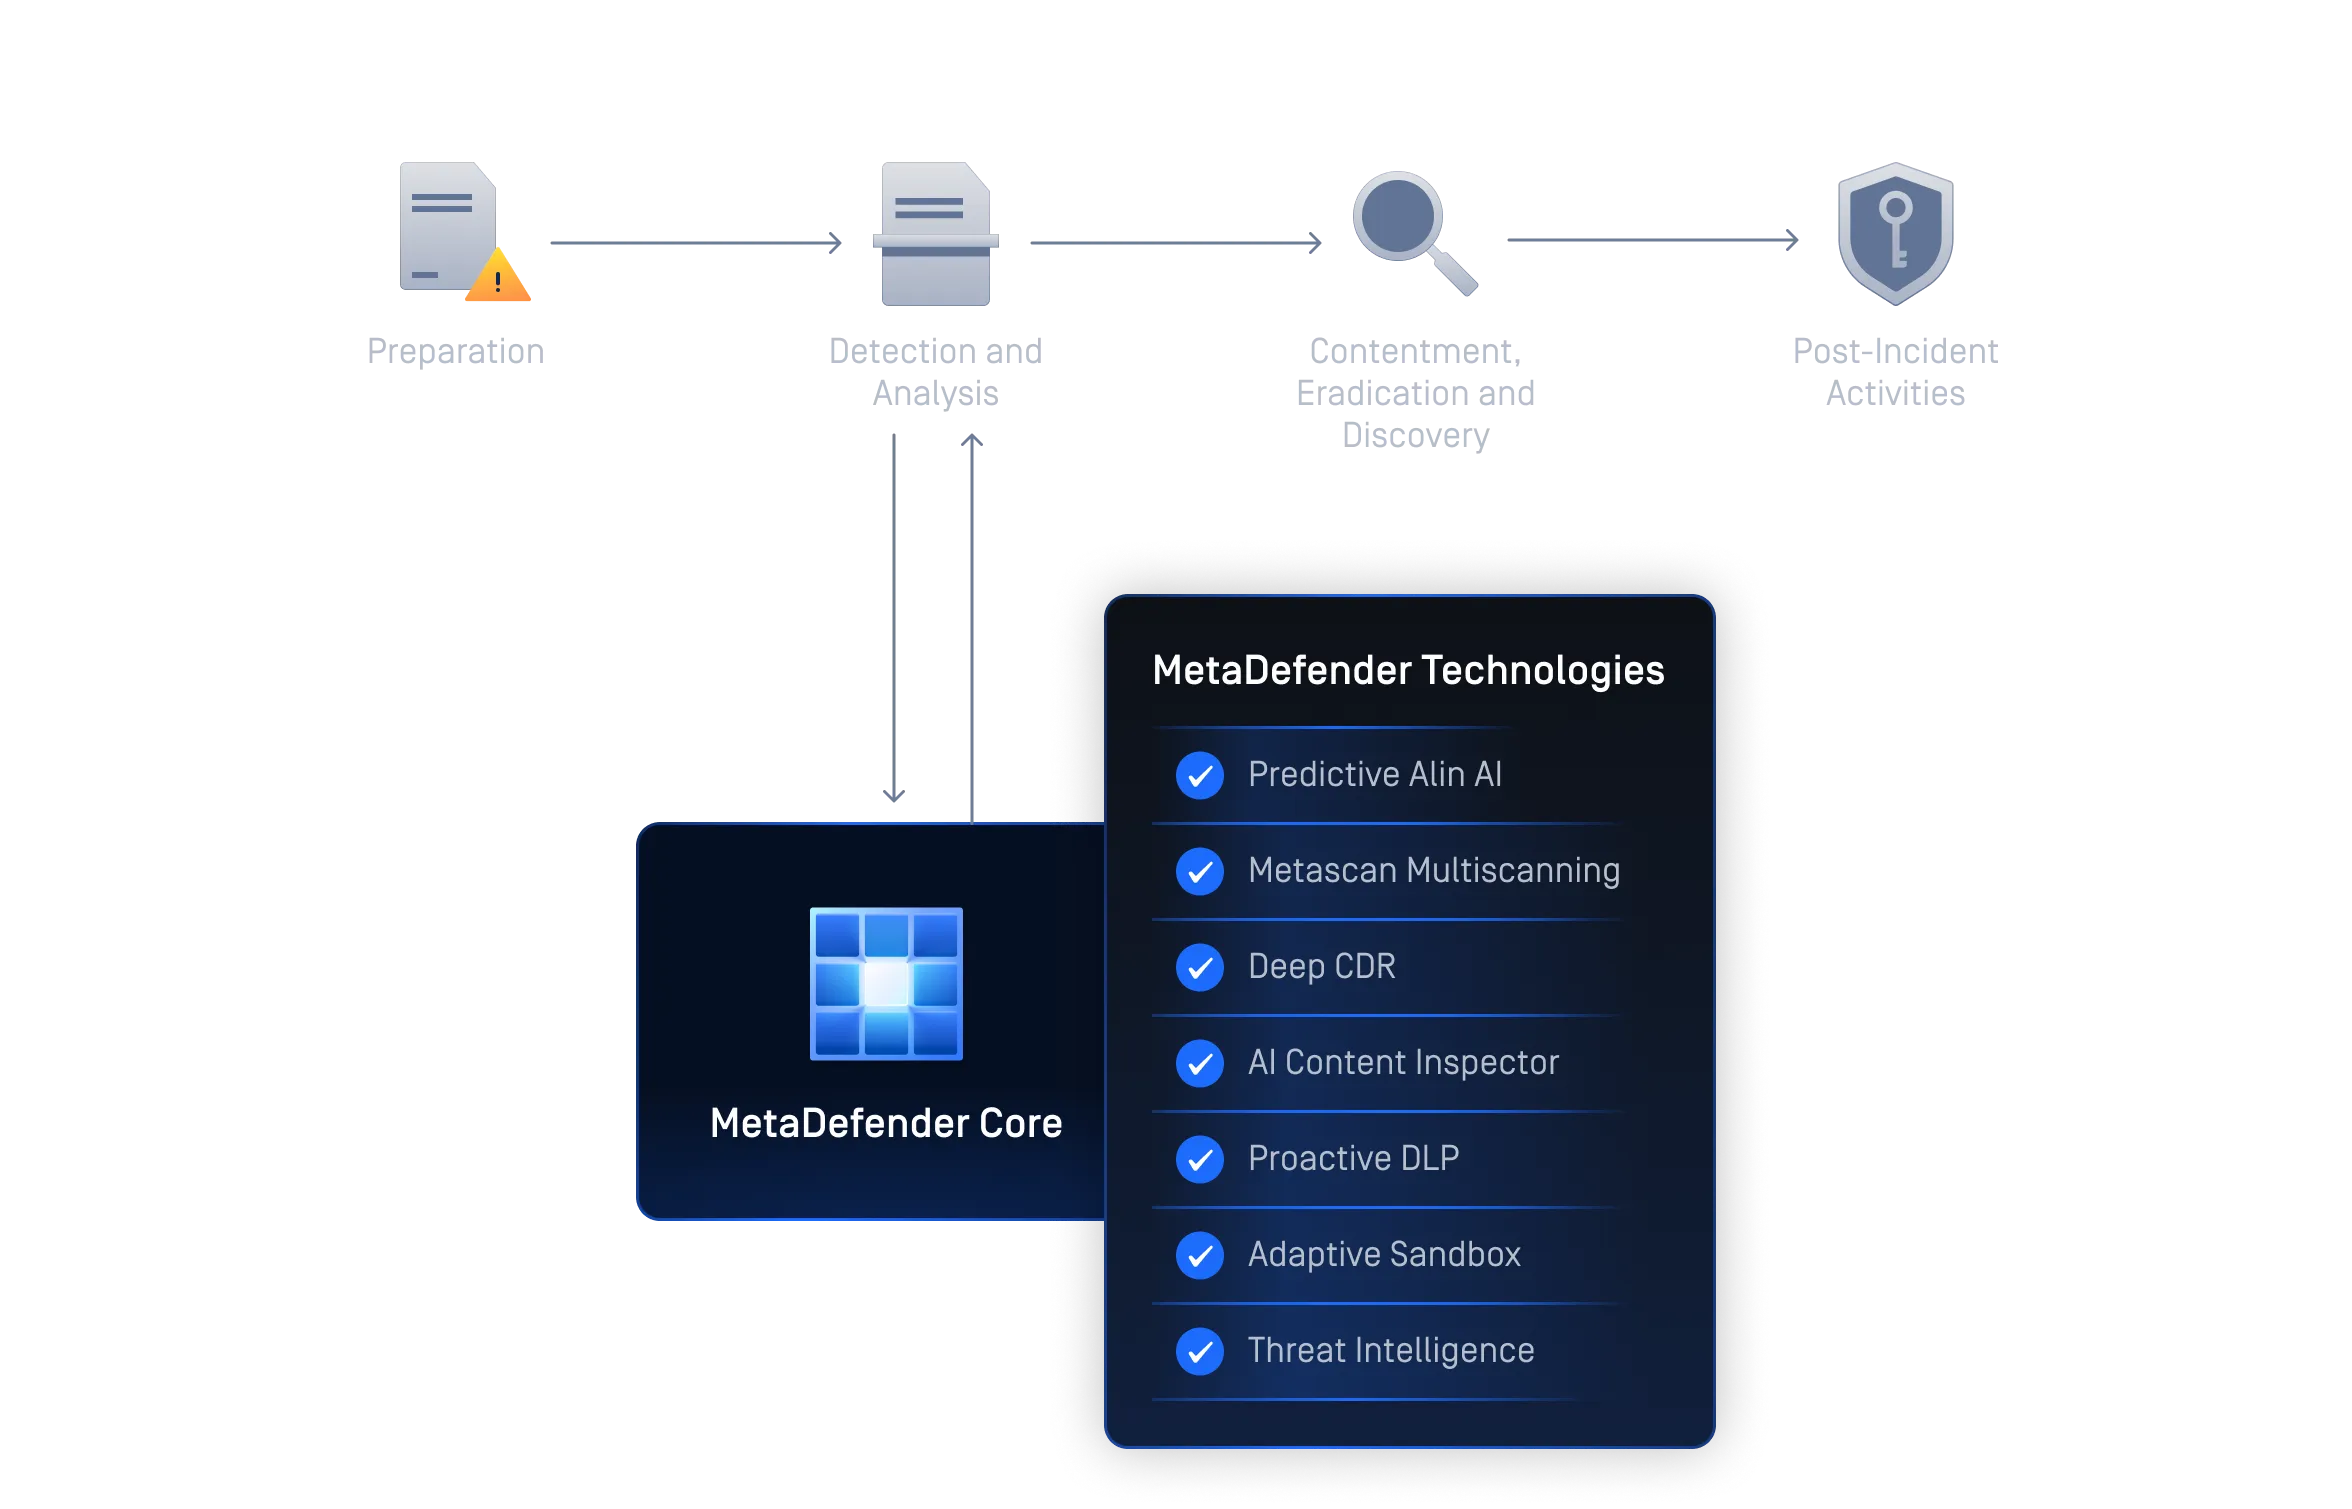
MetaDefender Core fejlett fenyegetés-felismerést és -megelőzést biztosít szabályozott környezetek számára. A Predictive Alin AI, a Deep CDR™ technológia, a Metascan™ Multiscanning, a AI Content Inspector, a Proactive DLP™, Adaptive Sandbox, a Threat Intelligence, a File-based Vulnerability Assessment és az SBOM segítségével megakadályozza a zero-day támadásokat, elősegíti a szabályozási előírások betartását, és biztosítja az összes fájl biztonságát a biztonsági munkafolyamatok során anélkül, hogy lassítaná az üzleti tevékenységet.
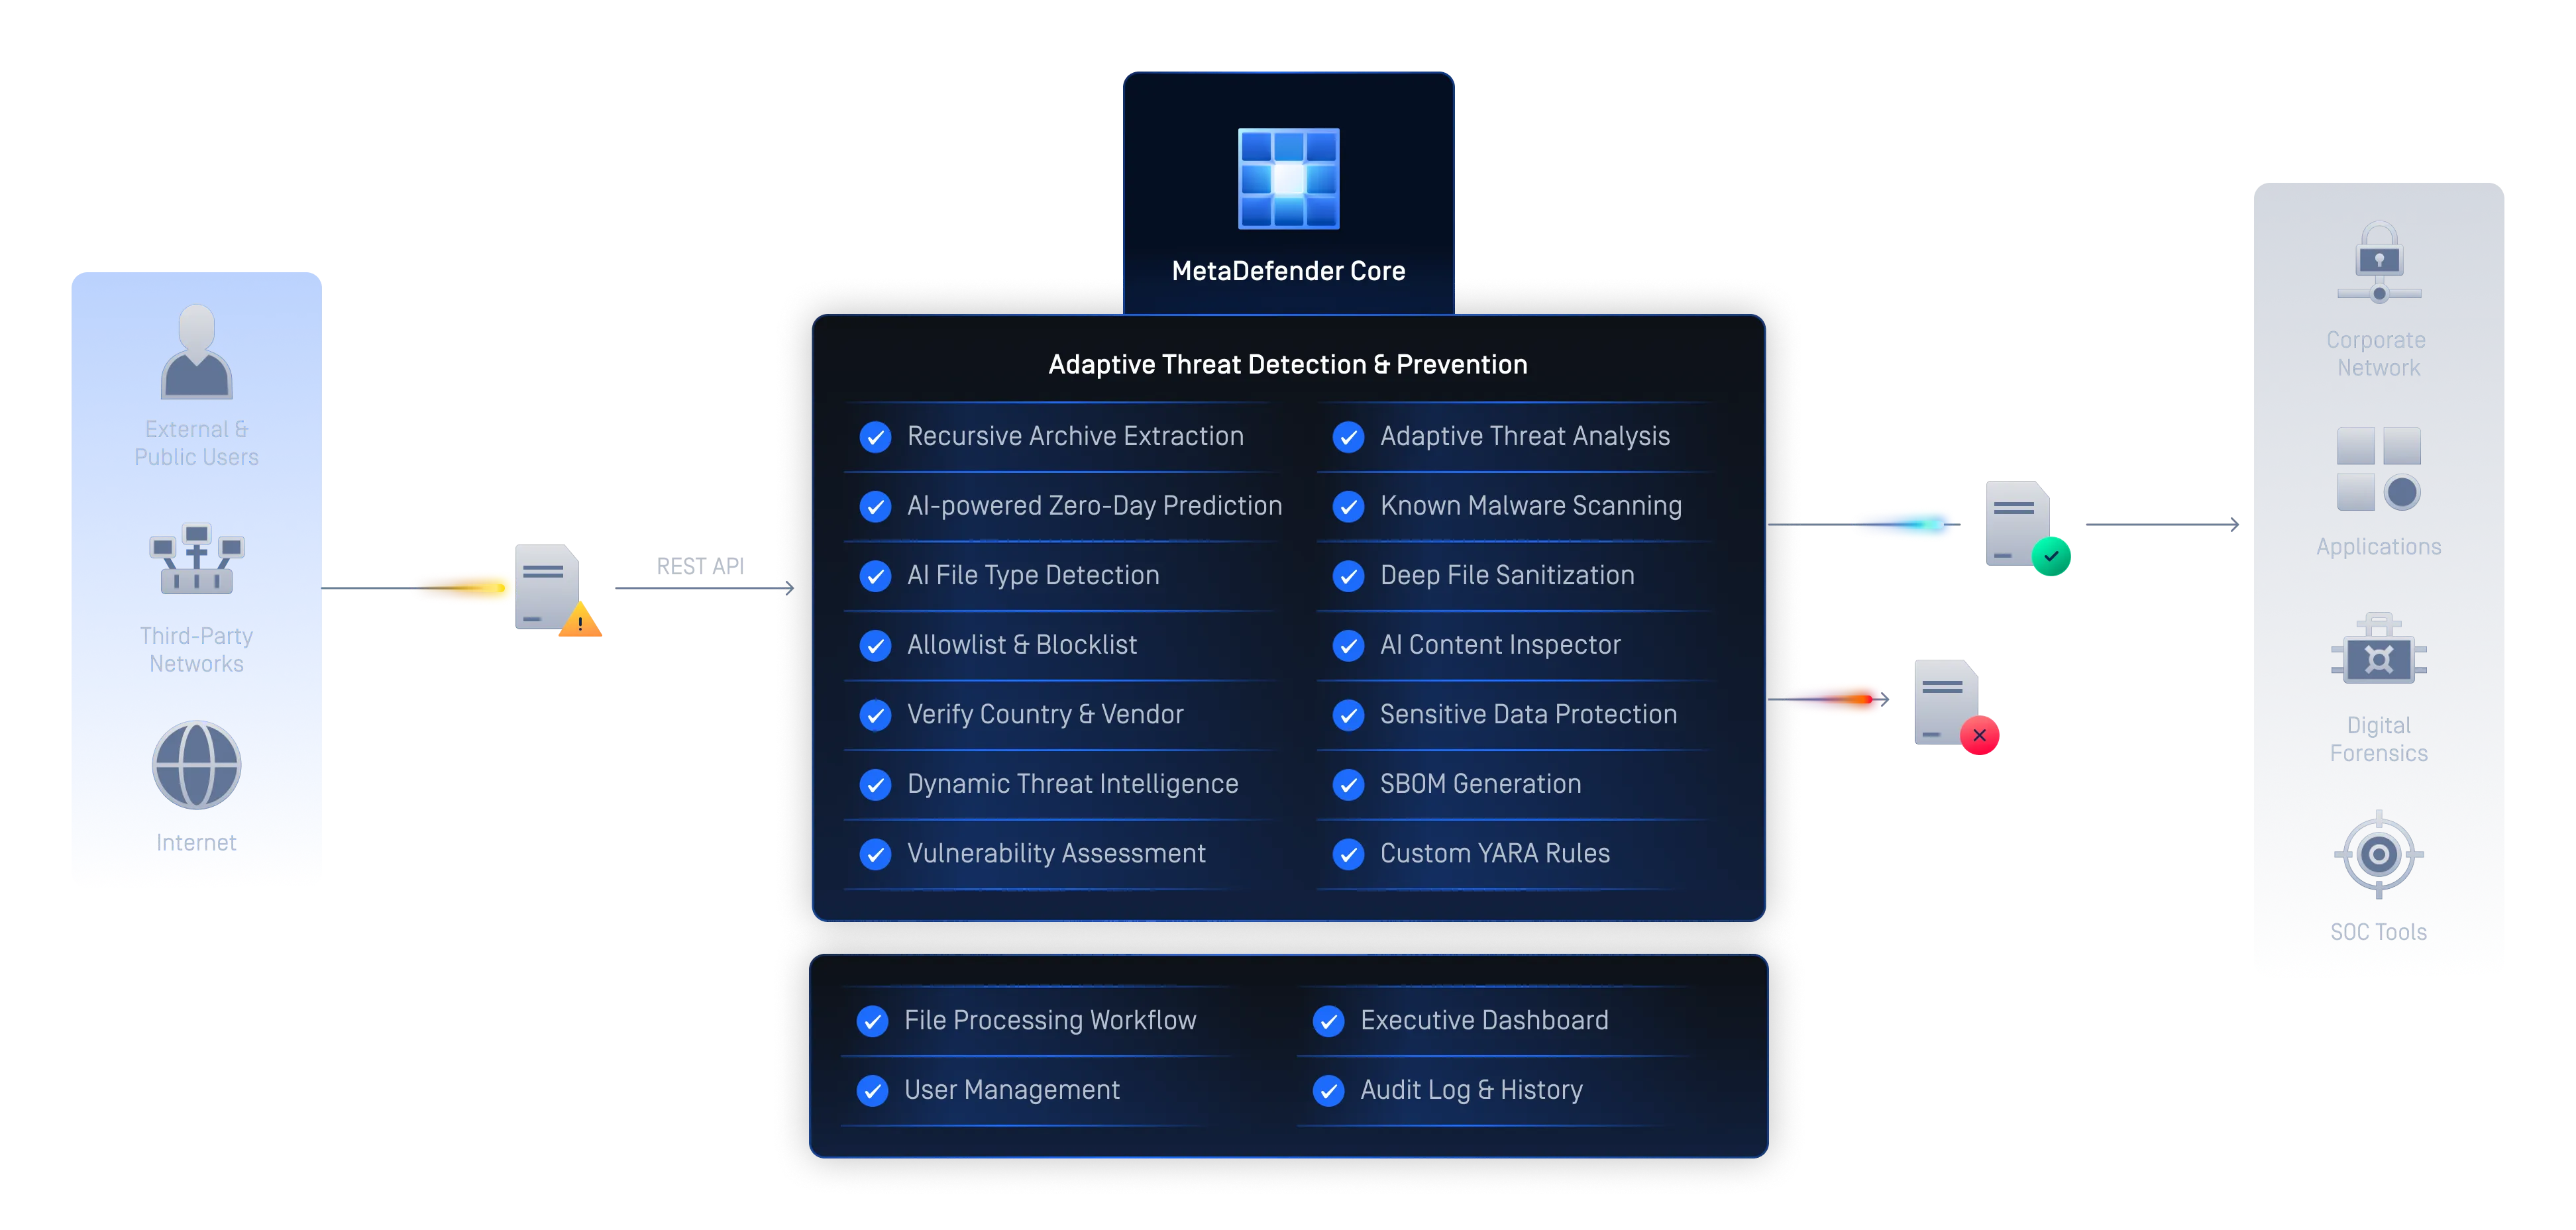
A rosszindulatú programok és Zero-Day felismerése, elemzése és elhárítása
Fejlett fenyegetésmegelőzés
Az olyan iparágvezető technológiák kombinálásával, mint a Metascan Multiscanning a Deep CDR™ technológia, MetaDefender Core és semlegesíti a beágyazott kártevőket és zero-day .
Többszintű biztonsági architektúra
Moduláris, szabályalapú felépítés, amely összehangolja a vizsgálatot, a tisztítást, a sebezhetőségi értékelést és a fenyegetési információkat, így biztosítva a környezetek közötti következetes, nagy kapacitású védelmet.
Mesterséges intelligencián alapuló fenyegetésvédelem
A mesterséges intelligencia és a gépi tanulás kihasználásával minden fenyegetés-felismerő és -megelőző rendszert optimalizálunk a gyorsabb, intelligensebb és rugalmasabb védelem érdekében.
Központosított szabályalkalmazás
A rendszergazdák fájlkezelési szabályokat határozhatnak meg és automatizálhatnak, hogy a szervezet egészében egységes biztonsági szabványokat biztosítsanak, ezzel egyszerűsítve a szabályozási előírások betartását és az irányítást.
Zökkenőmentes integráció és skálázhatóság
API-k, ICAP és SDK-k segítségével könnyen integrálható a meglévő IT- és OT-rendszerekbe, és a működés megzavarása nélkül alkalmazkodik a komplex infrastruktúrákhoz.
Bevált védelem szabályozott környezetekben
A kormányok, a kritikus infrastruktúra-üzemeltetők és több mint 2 100 globális szervezet bizalmát élvező MetaDefender Core teljes körű ellenőrzést biztosít az adatbiztonság felett, miközben segíti a szervezeteket a szabályozási követelmények teljesítésében.
A fenyegetések megállítása piacvezető technológiával kezdődik
OPSWATbevált, világszerte megbízható, díjnyertes és piacvezető technológiája megakadályozza, hogy a fájlokból származó rosszindulatú programok bejussanak és elterjedjenek az Ön kritikus környezetében.
Mesterséges intelligenciával támogatott Zero-Day a hálózati peremterületen
- Végrehajtás előtti észlelés és elhárítás
- Vállalati fájlkezelési munkafolyamatok alapján betanított ML-modell
Több motor jobb, mint egy
- A rosszindulatú programok közel 100%-ának felismerése
- Egyszerre 30+ vezető AV motorral történő szkennelés
Kapja el az észrevehetetlen fenyegetéseket is
- Több mint 200 fájlformátum támogatása
- Többszintű, egymásba ágyazott archívumok rekurzív szanálása
- Biztonságos és használható fájlok regenerálása
Mesterséges intelligenciával támogatott tartalomhitelesítés és dokumentumhamisítás-felismerés
- A képek metaadatainak duplikátumainak eltávolítása, érvényességének ellenőrzése és kanonizálása
- A vizuális kriminalisztikai jelek, a szövegstílus-elemzési jellemzők és a dokumentumszerkezeti jelek értékelése
- Használjon külön osztályozókat az AI által generált szövegek, az AI által generált képek és a dokumentumhamisítás-osztályozók számára
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
Szerkezeti elemzés a hagyományos biztonsági intézkedések bevetése előtt
- Ellenőrzi a fájlszerkezetet a hivatalos specifikációk és az egyéni sémák alapján
- Kivonja és továbbítja a beágyazott objektumokat a rosszindulatú programok ellenőrzése céljából, sandboxing
- Megakadályozza az érvénytelen szerkezetek és a többnyelvű kódok megjelenését, mielőtt a későbbi feldolgozó modulok bekapcsolódnának
Az érzékeny adatok elvesztésének megelőzése
- Használja a mesterséges intelligencia által támogatott modelleket a strukturálatlan szövegek felkutatására és előre meghatározott kategóriákba sorolására.
- Automatikusan anonimizálja az azonosított érzékeny információkat, mint pl. a PII, PHI, PCI, 125+ fájltípusban
- Optikai karakterfelismerés (OCR) támogatása képeken
Kitérő rosszindulatú szoftverek felderítése fejlett emuláció-alapú sandboxinggal
- Fájlok elemzése nagy sebességgel
- Az adócsalás elleni sandbox kinyeri az IOC-ket
- zero-day felismerése
- Mélyreható rosszindulatú programok osztályozása API vagy helyi integráción keresztül
Fokozza a felderítést valós idejű Threat Intelligence
- Globális IOC-k, IP-k, URL-ek és fájlok hírnevének korrelálása több mint 50B leletre kiterjedően.
- A felmerülő fenyegetések gyorsabb megállítása
- A downstream elemzés gazdagítása
A komponensekkel kapcsolatos kockázatok feltárása az „ Software ” csomagokban, a kriptográfiai eszközökben és a mesterséges intelligencia modellekben
- A csomagok verzióinak, licencjeinek és a forráskódban, a bináris fájlokban és a konténerekben található ismert sebezhetőségek felismerése
- A kriptográfiai eszközök értékelése a klasszikus és a kvantumkockázatok szempontjából, az ajánlott alternatívákkal együtt
- Az AI-modellfájlok összevetése az ismert adattárakkal, valamint a megadott licencfeltételek ellenőrzése
Alkalmazások sebezhetőségének felderítése a telepítés előtt
- Ellenőrizze a szoftvereket telepítés előtt az ismert sebezhetőségek szempontjából
- A rendszerek vizsgálata ismert sebezhetőségek után, amikor az eszközök nyugalmi állapotban vannak
- Gyorsan vizsgálja meg a futó alkalmazásokat és könyvtáraikat sebezhetőségek szempontjából
- AI Content Inspector
Mesterséges intelligenciával támogatott tartalomhitelesítés és dokumentumhamisítás-felismerés
- A képek metaadatainak duplikátumainak eltávolítása, érvényességének ellenőrzése és kanonizálása
- A vizuális kriminalisztikai jelek, a szövegstílus-elemzési jellemzők és a dokumentumszerkezeti jelek értékelése
- Használjon külön osztályozókat az AI által generált szövegek, az AI által generált képek és a dokumentumhamisítás-osztályozók számára
Több mint 100 milliárd képA Google SynthID-felismerésből99%-os pontosságnagy teljesítményű képgenerátorokhoz - Fájltípus-érzékelés
Igazi fájltípus-érzékelés a biztonságkritikus munkafolyamatokhoz
- AI-vel kiegészített
- Milliszekundumok alatt felismeri a hamisított fájltípusokat
- Teljesítménycsökkenés nélküli inline végrehajtás
99%+ pontosságAz álcázott kiterjesztésekről - Fájlszerkezet-ellenőrzés
Szerkezeti elemzés a hagyományos biztonsági intézkedések bevetése előtt
- Ellenőrzi a fájlszerkezetet a hivatalos specifikációk és az egyéni sémák alapján
- Kivonja és továbbítja a beágyazott objektumokat a rosszindulatú programok ellenőrzése céljából, sandboxing
- Megakadályozza az érvénytelen szerkezetek és a többnyelvű kódok megjelenését, mielőtt a későbbi feldolgozó modulok bekapcsolódnának
160+Fájlformátumok, beleértve az adatbázis-, GIS- és mesterséges intelligencia-modellfájlokat - Threat Intelligence
Fokozza a felderítést valós idejű Threat Intelligence
- Globális IOC-k, IP-k, URL-ek és fájlok hírnevének korrelálása több mint 50B leletre kiterjedően.
- A felmerülő fenyegetések gyorsabb megállítása
- A downstream elemzés gazdagítása
GyorsabbA teljes triázs idő lerövidítéseÁtlátszóVédje a kritikus környezetet nagyobb átláthatósággal
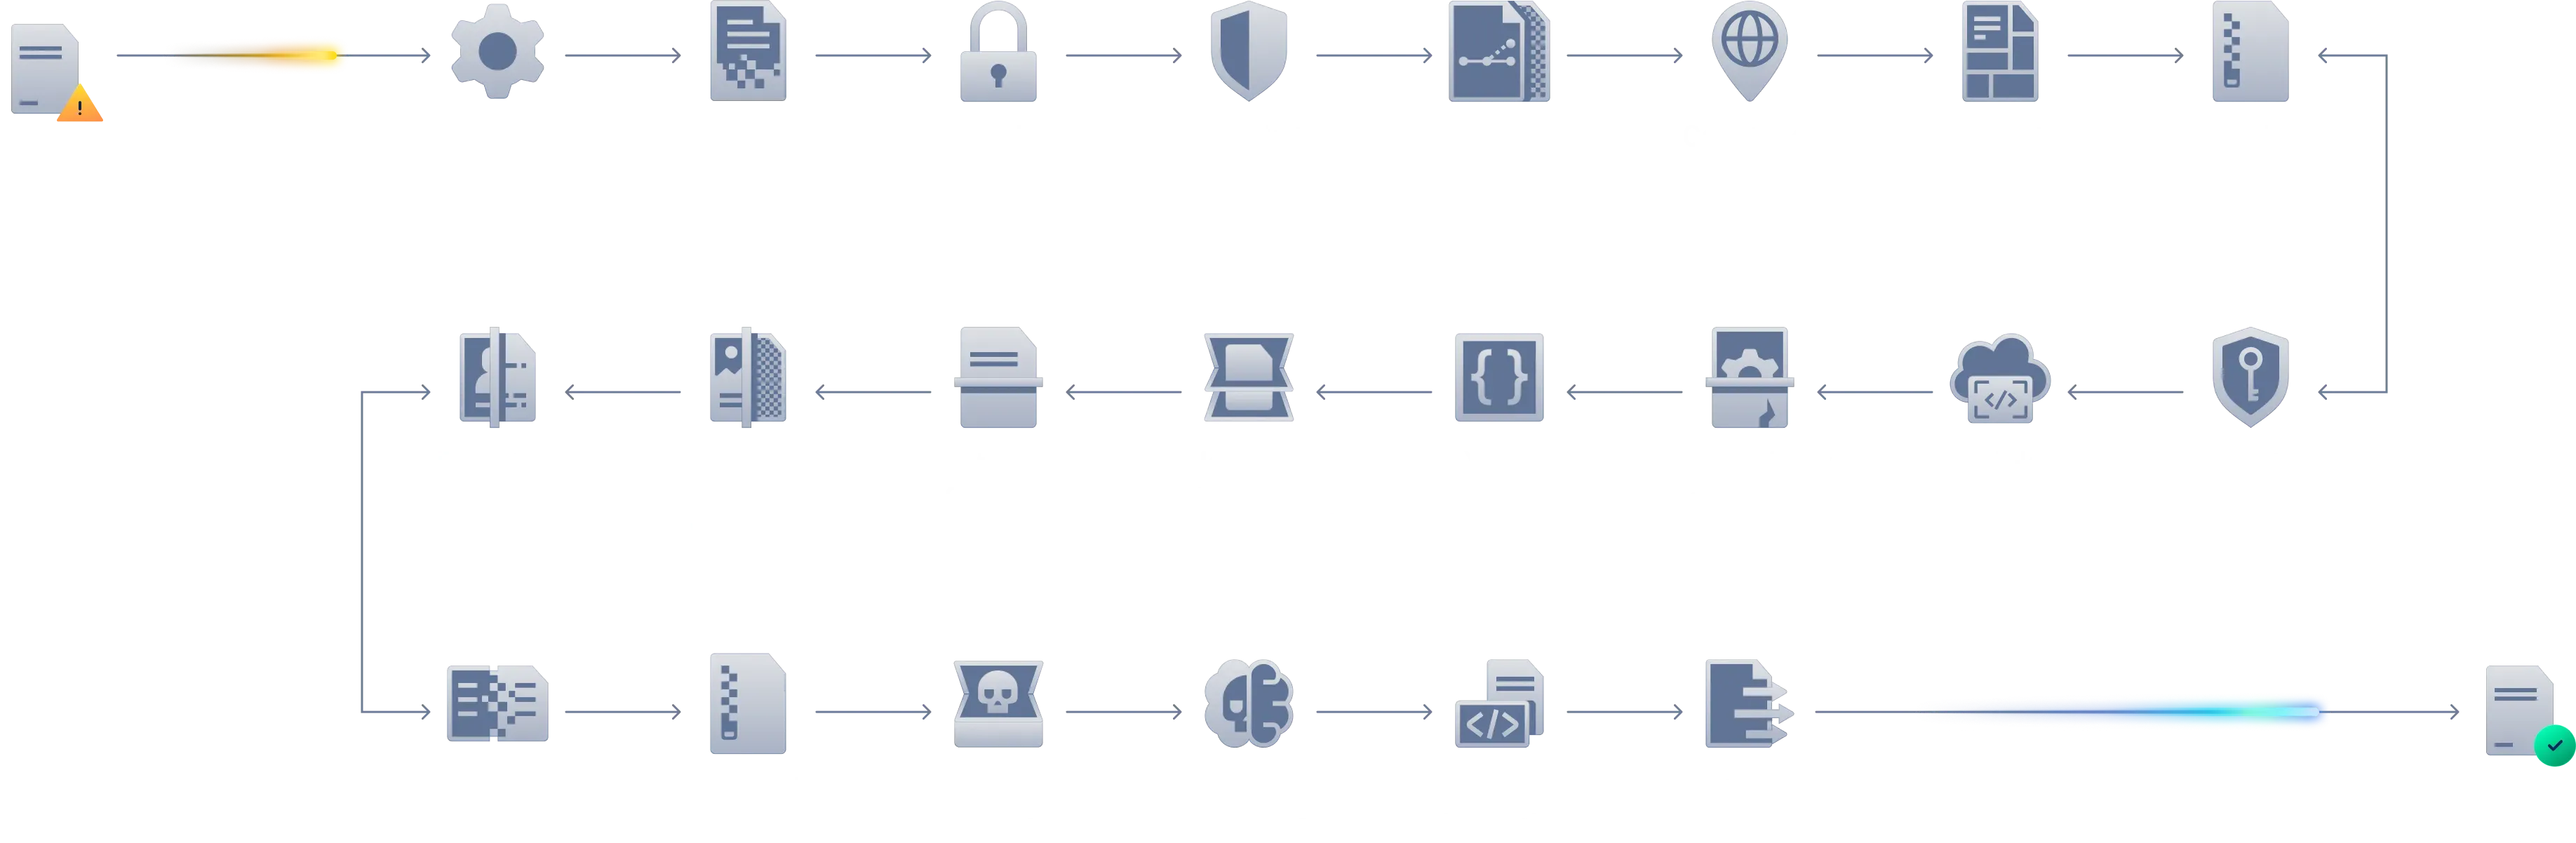
MetaDefender Core munkafolyamata
Minden lépés az adatok védelmét szolgálja.Core MetaDefender Core beérkező minden fájl egy ellenőrzött, többfázisú munkafolyamatonCore , amelynek célja a tartalom felismerése, tisztítása és ellenőrzése, mielőtt az a biztonságos hálózatokba kerülne. Ez a folyamat garantálja, hogy még a bonyolult, egymásba ágyazott fájlok is teljes körűen elemzésre kerüljenek, és megfeleljenek a szervezet biztonsági irányelveinek. Minden szakasz moduláris felépítésű, irányelveken alapul, és teljesítményre és pontosságra van optimalizálva air-gapped IT-, OT- és air-gapped egyaránt.
Termék áttekintés
Nézze meg a videót, és tudjon meg többet arról, hogyan integrálja az MetaDefender Core fejlett kártevő-felismerési és -megelőzési funkciókat a meglévő megoldásaiba és infrastruktúrájába a fájlfeltöltések biztonságának garantálása, a kiberbiztonsági termékek fejlesztése, valamint az egyedi kártevő-elemző rendszerek támogatása érdekében.
Core MetaDefender Core működése
Teljes áttekintést és ellenőrzést kaphat a fájlok biztonsága felett, az észleléstől és a tisztítástól egészen az ellenőrzésig és a kézbesítésig.
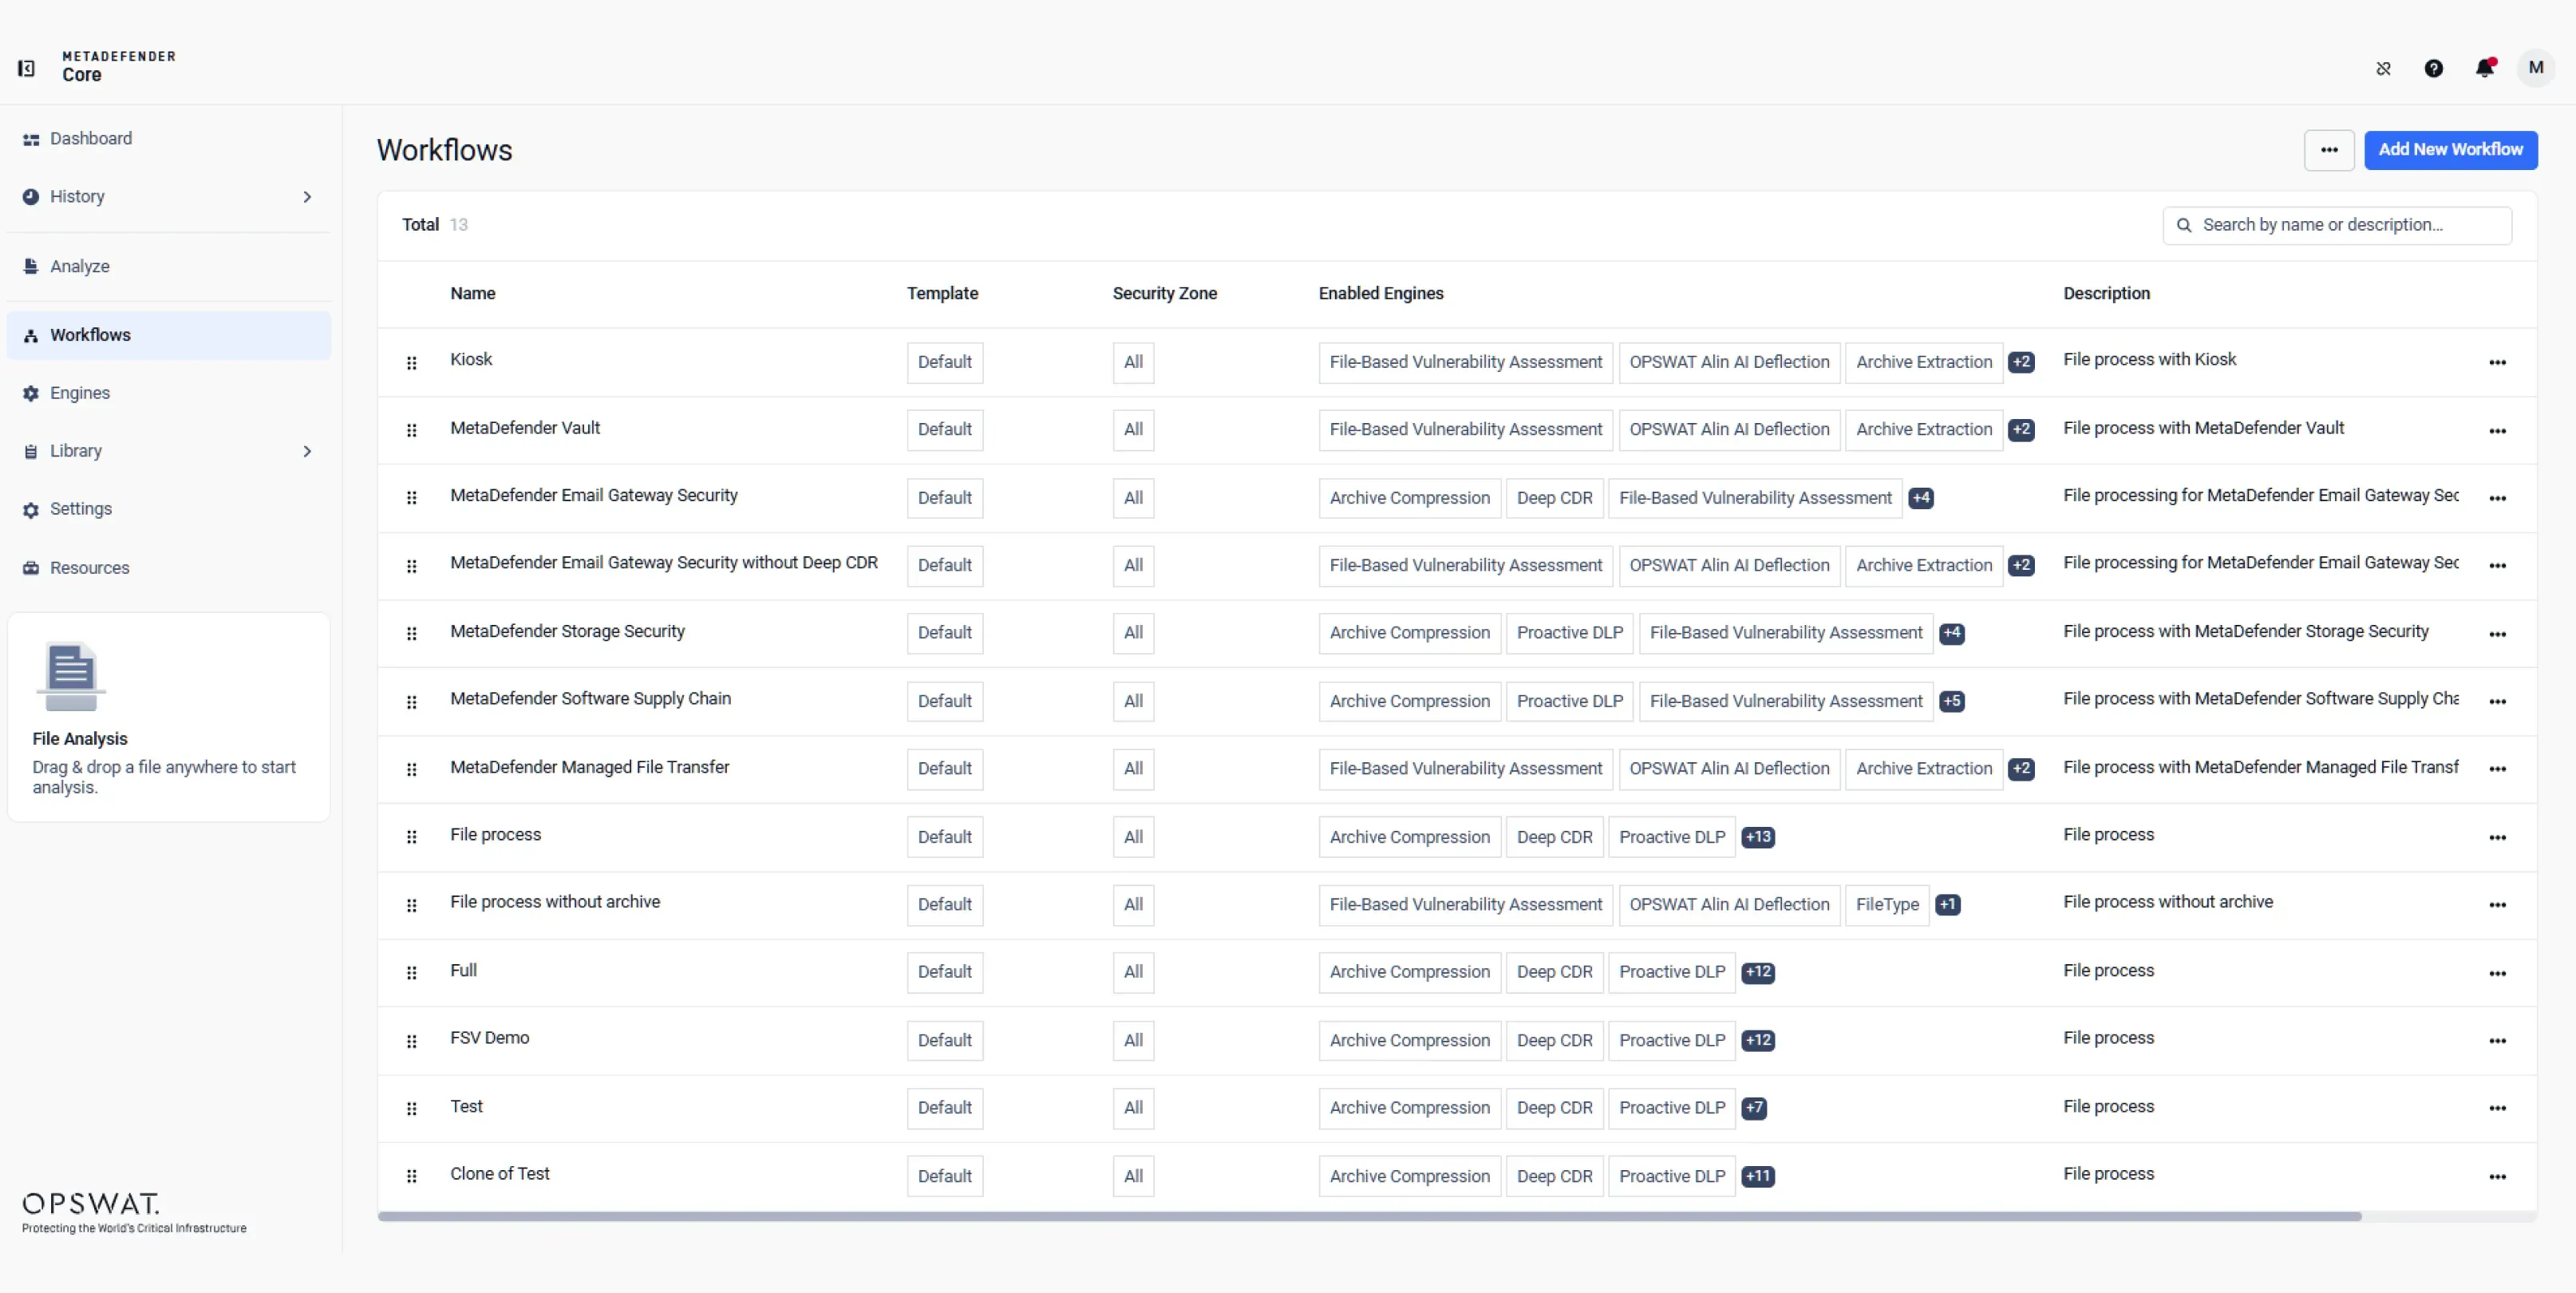
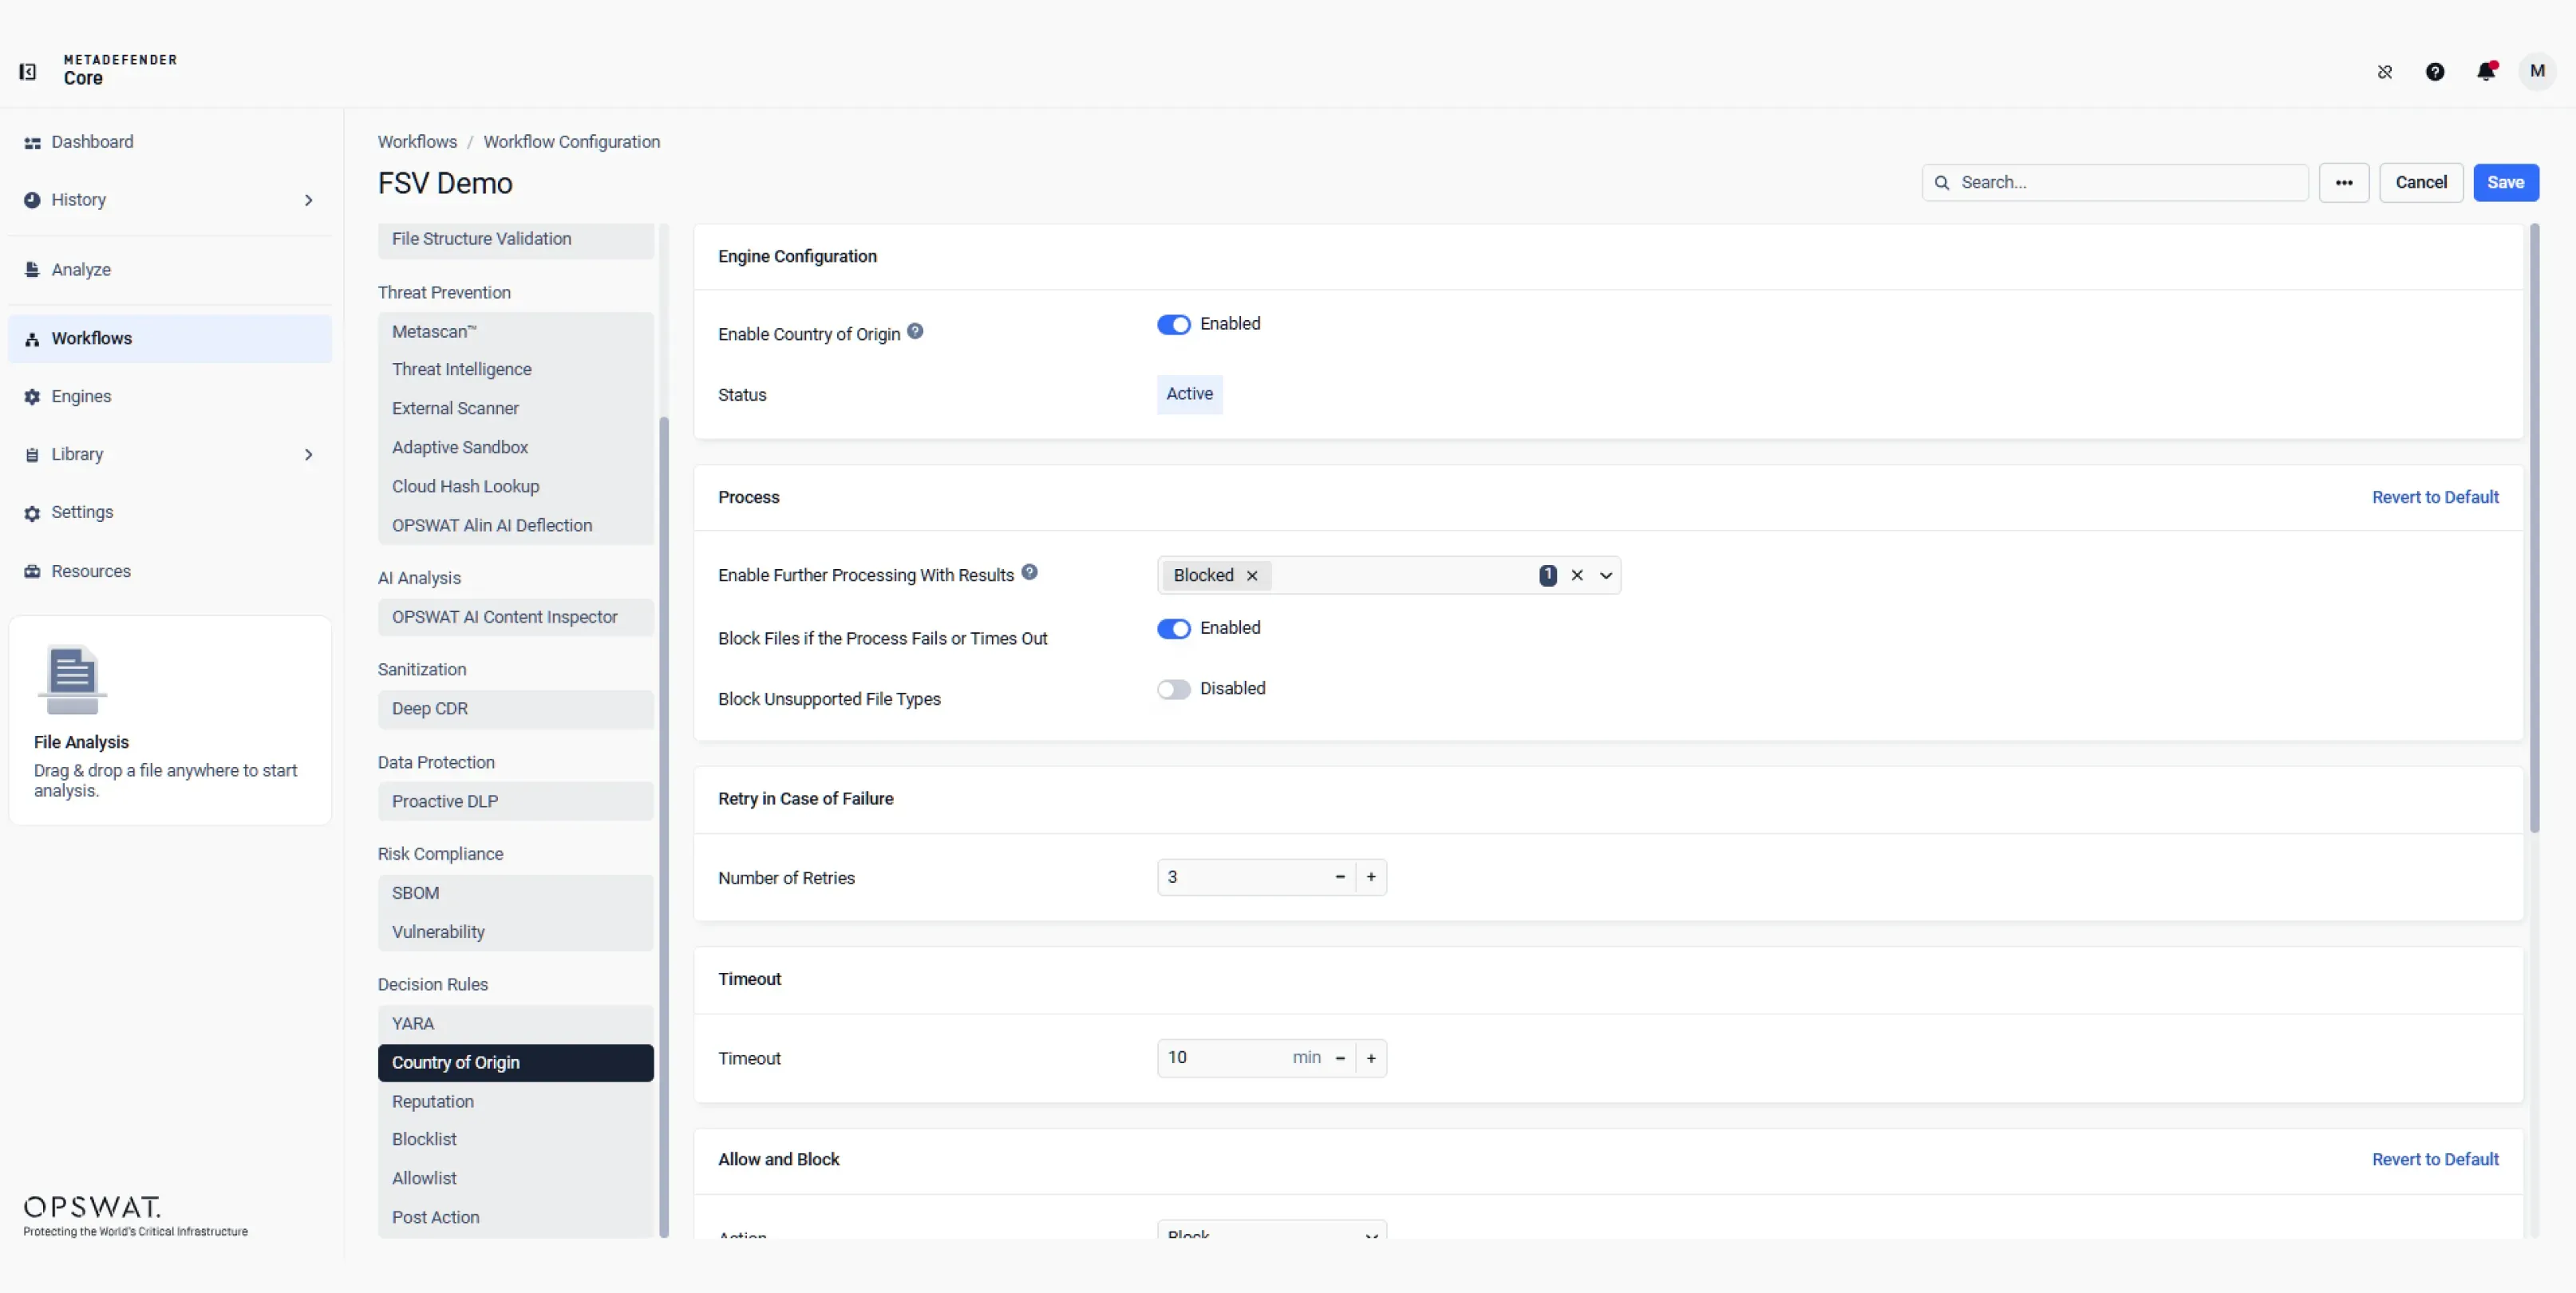
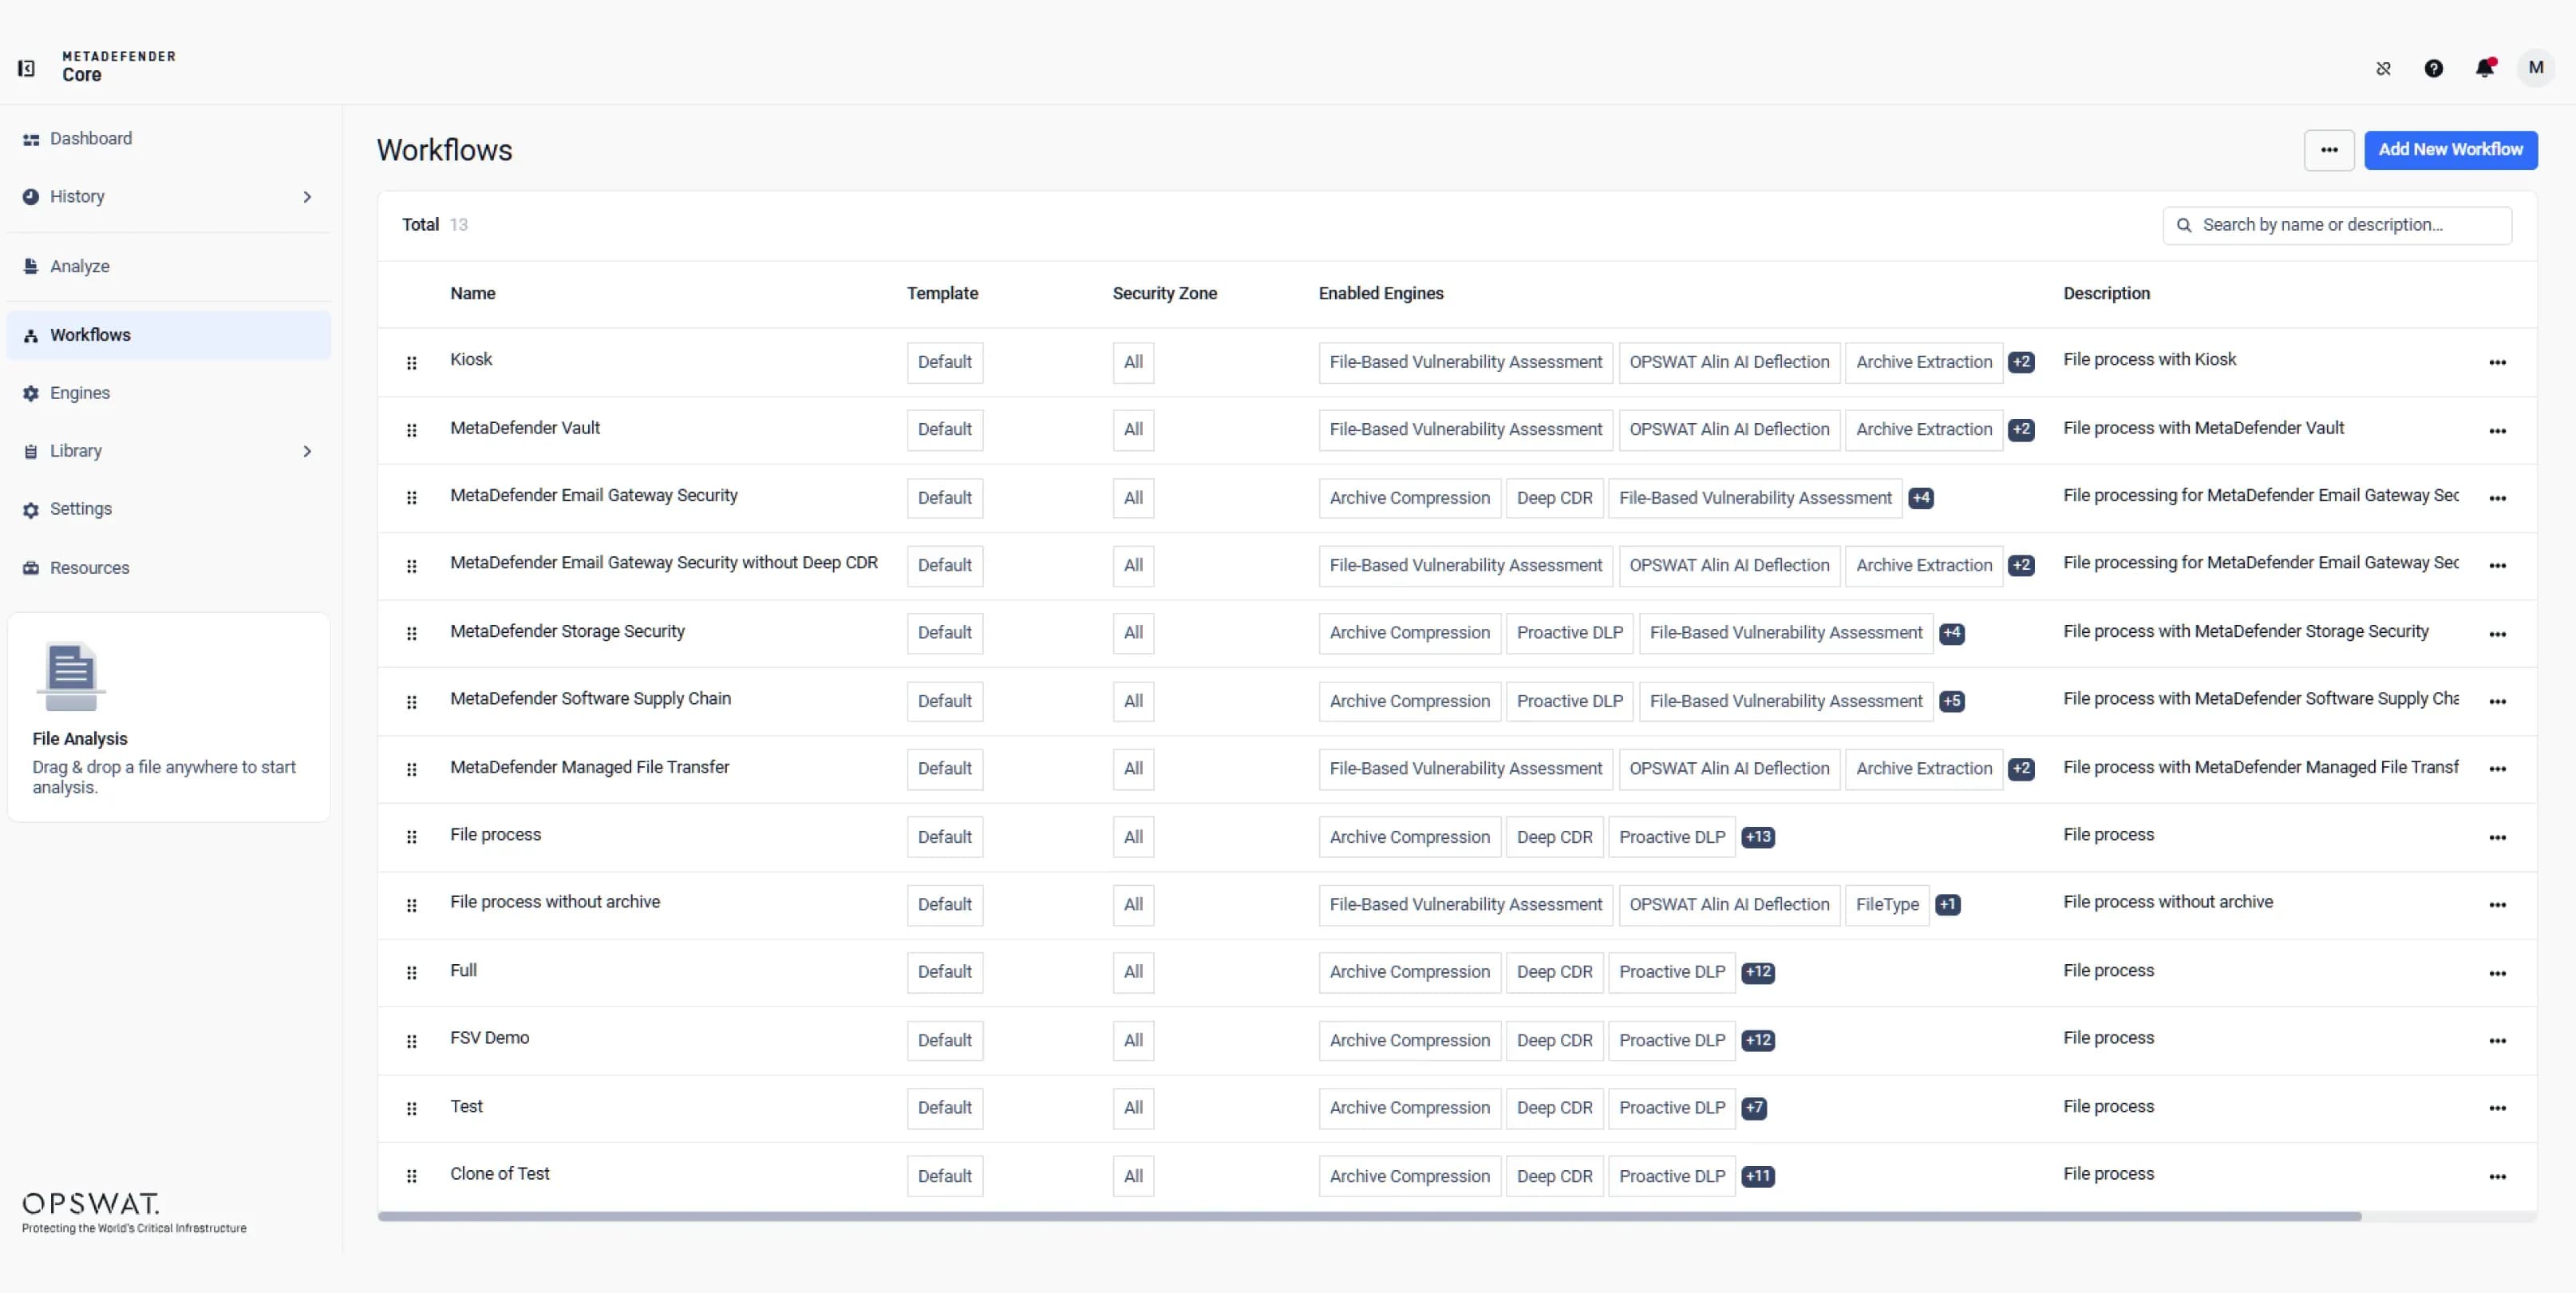
Állítson be biztonsági előírásoknak megfelelő munkafolyamatokat, amelyek összhangban állnak az e-mail, a fájlátvitel, a tárolás vagy az egyedi környezetekre vonatkozó működési irányelveivel. Határozza meg, hogy a fájlok hogyan kerüljenek be a rendszerbe, és hogyan kerüljenek feldolgozásra.
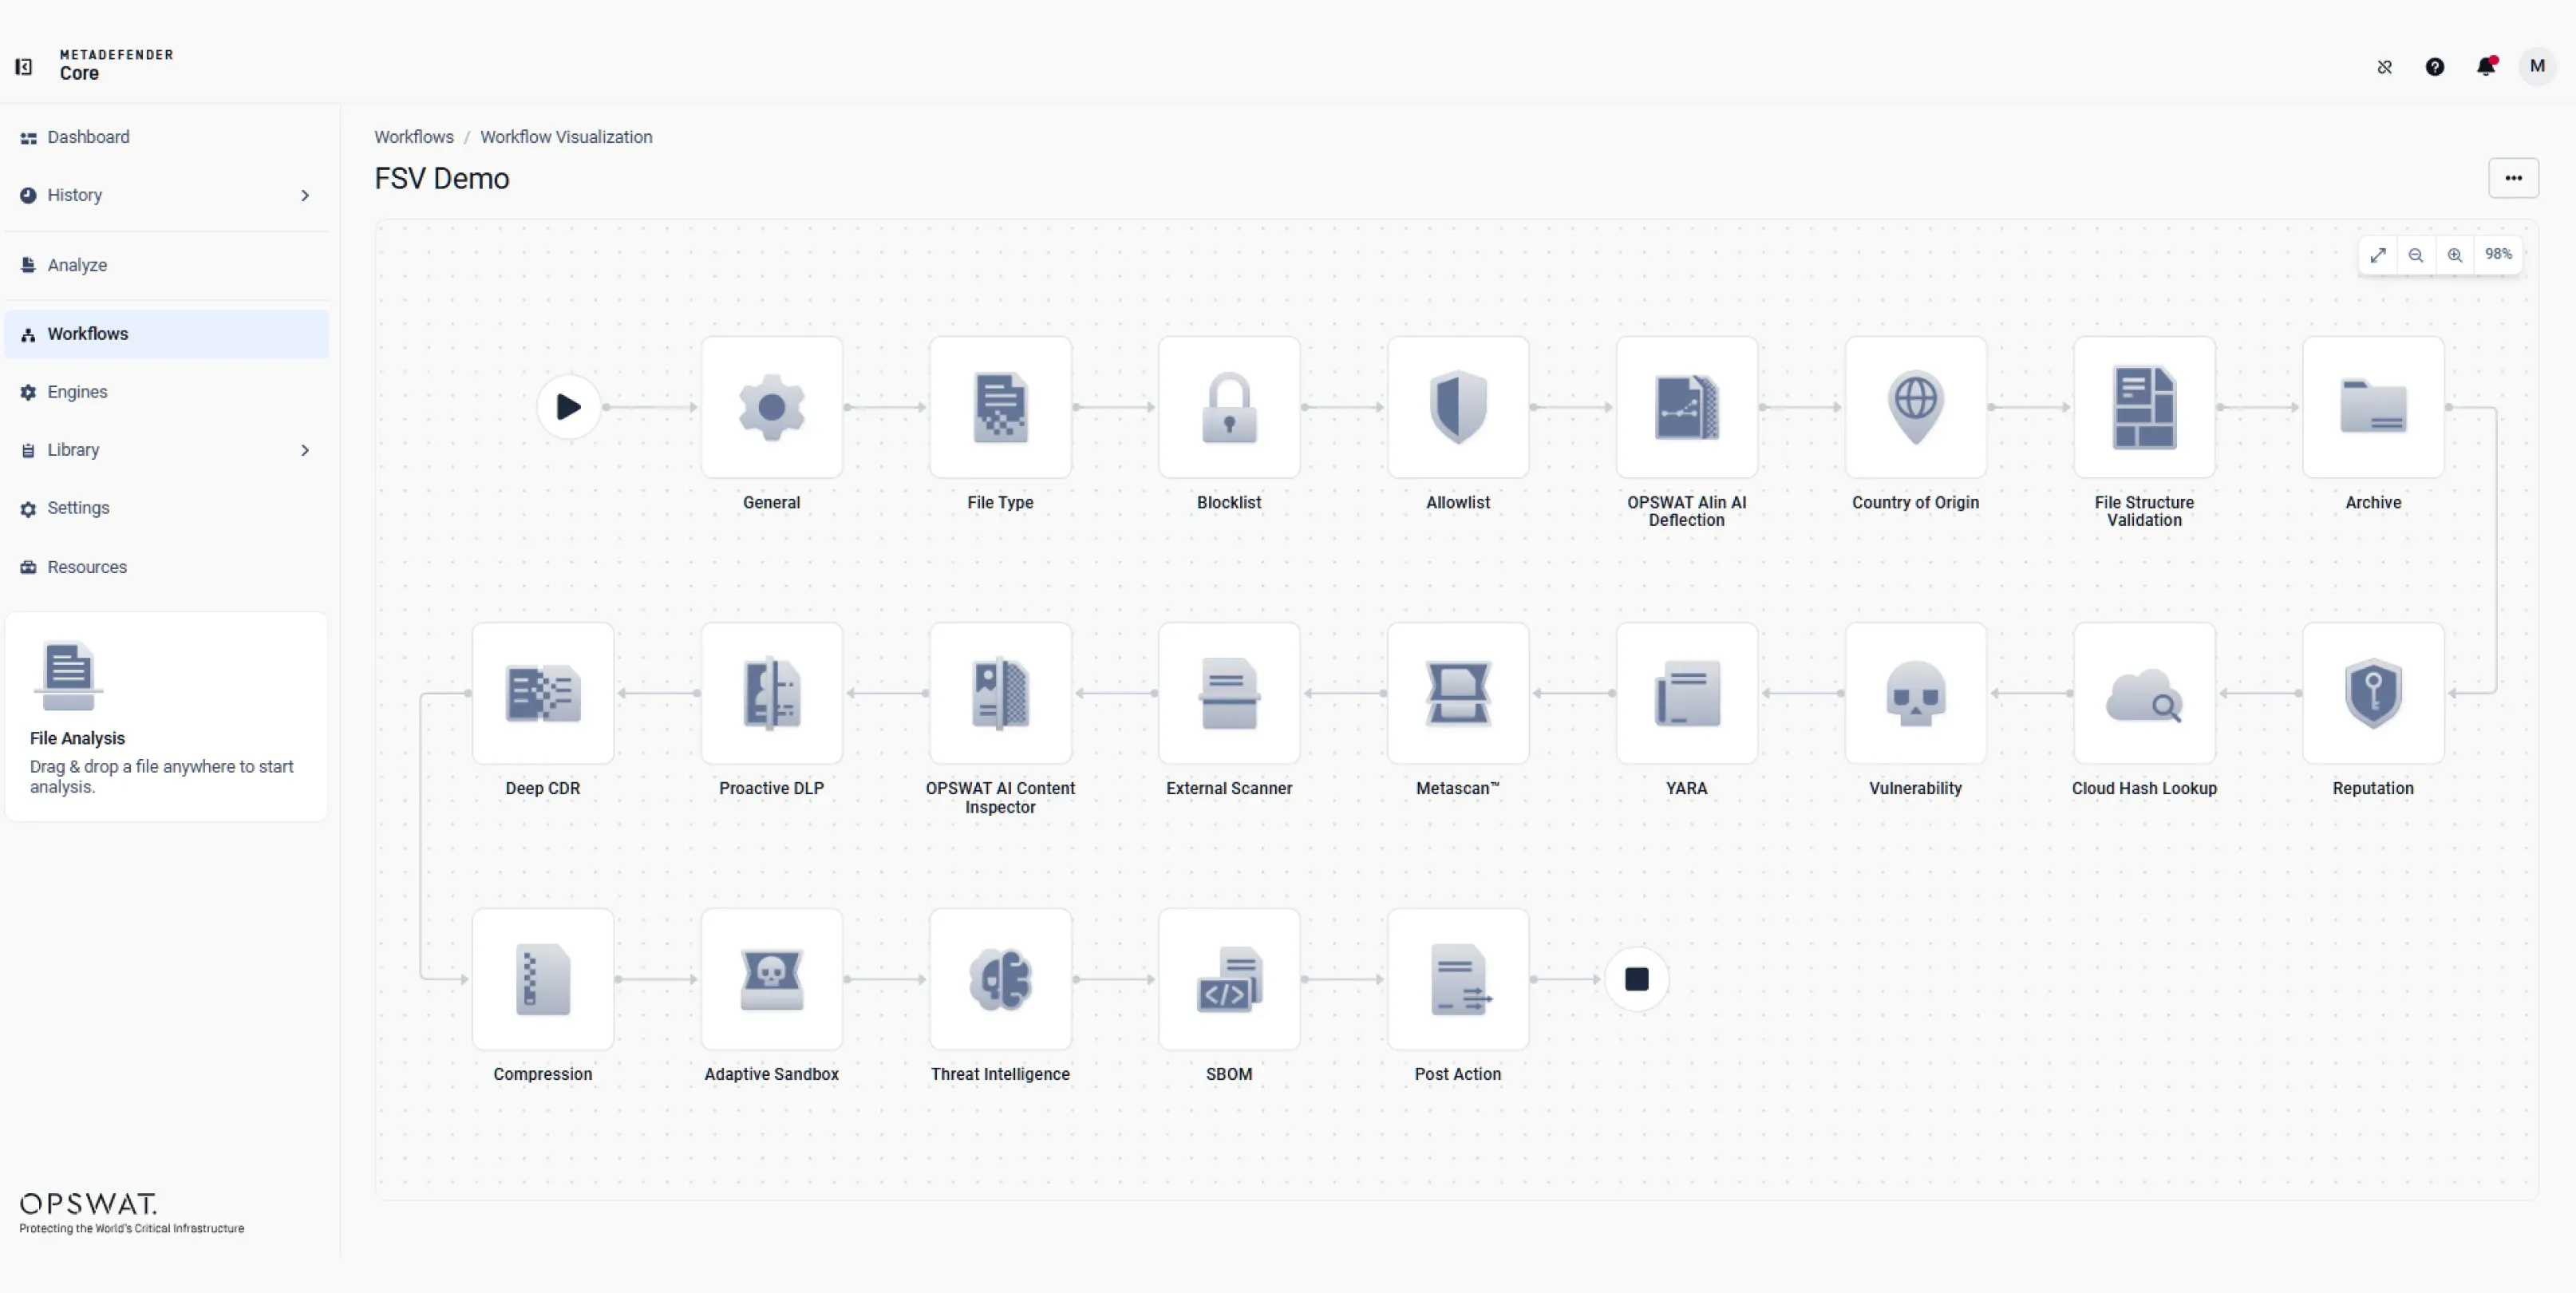
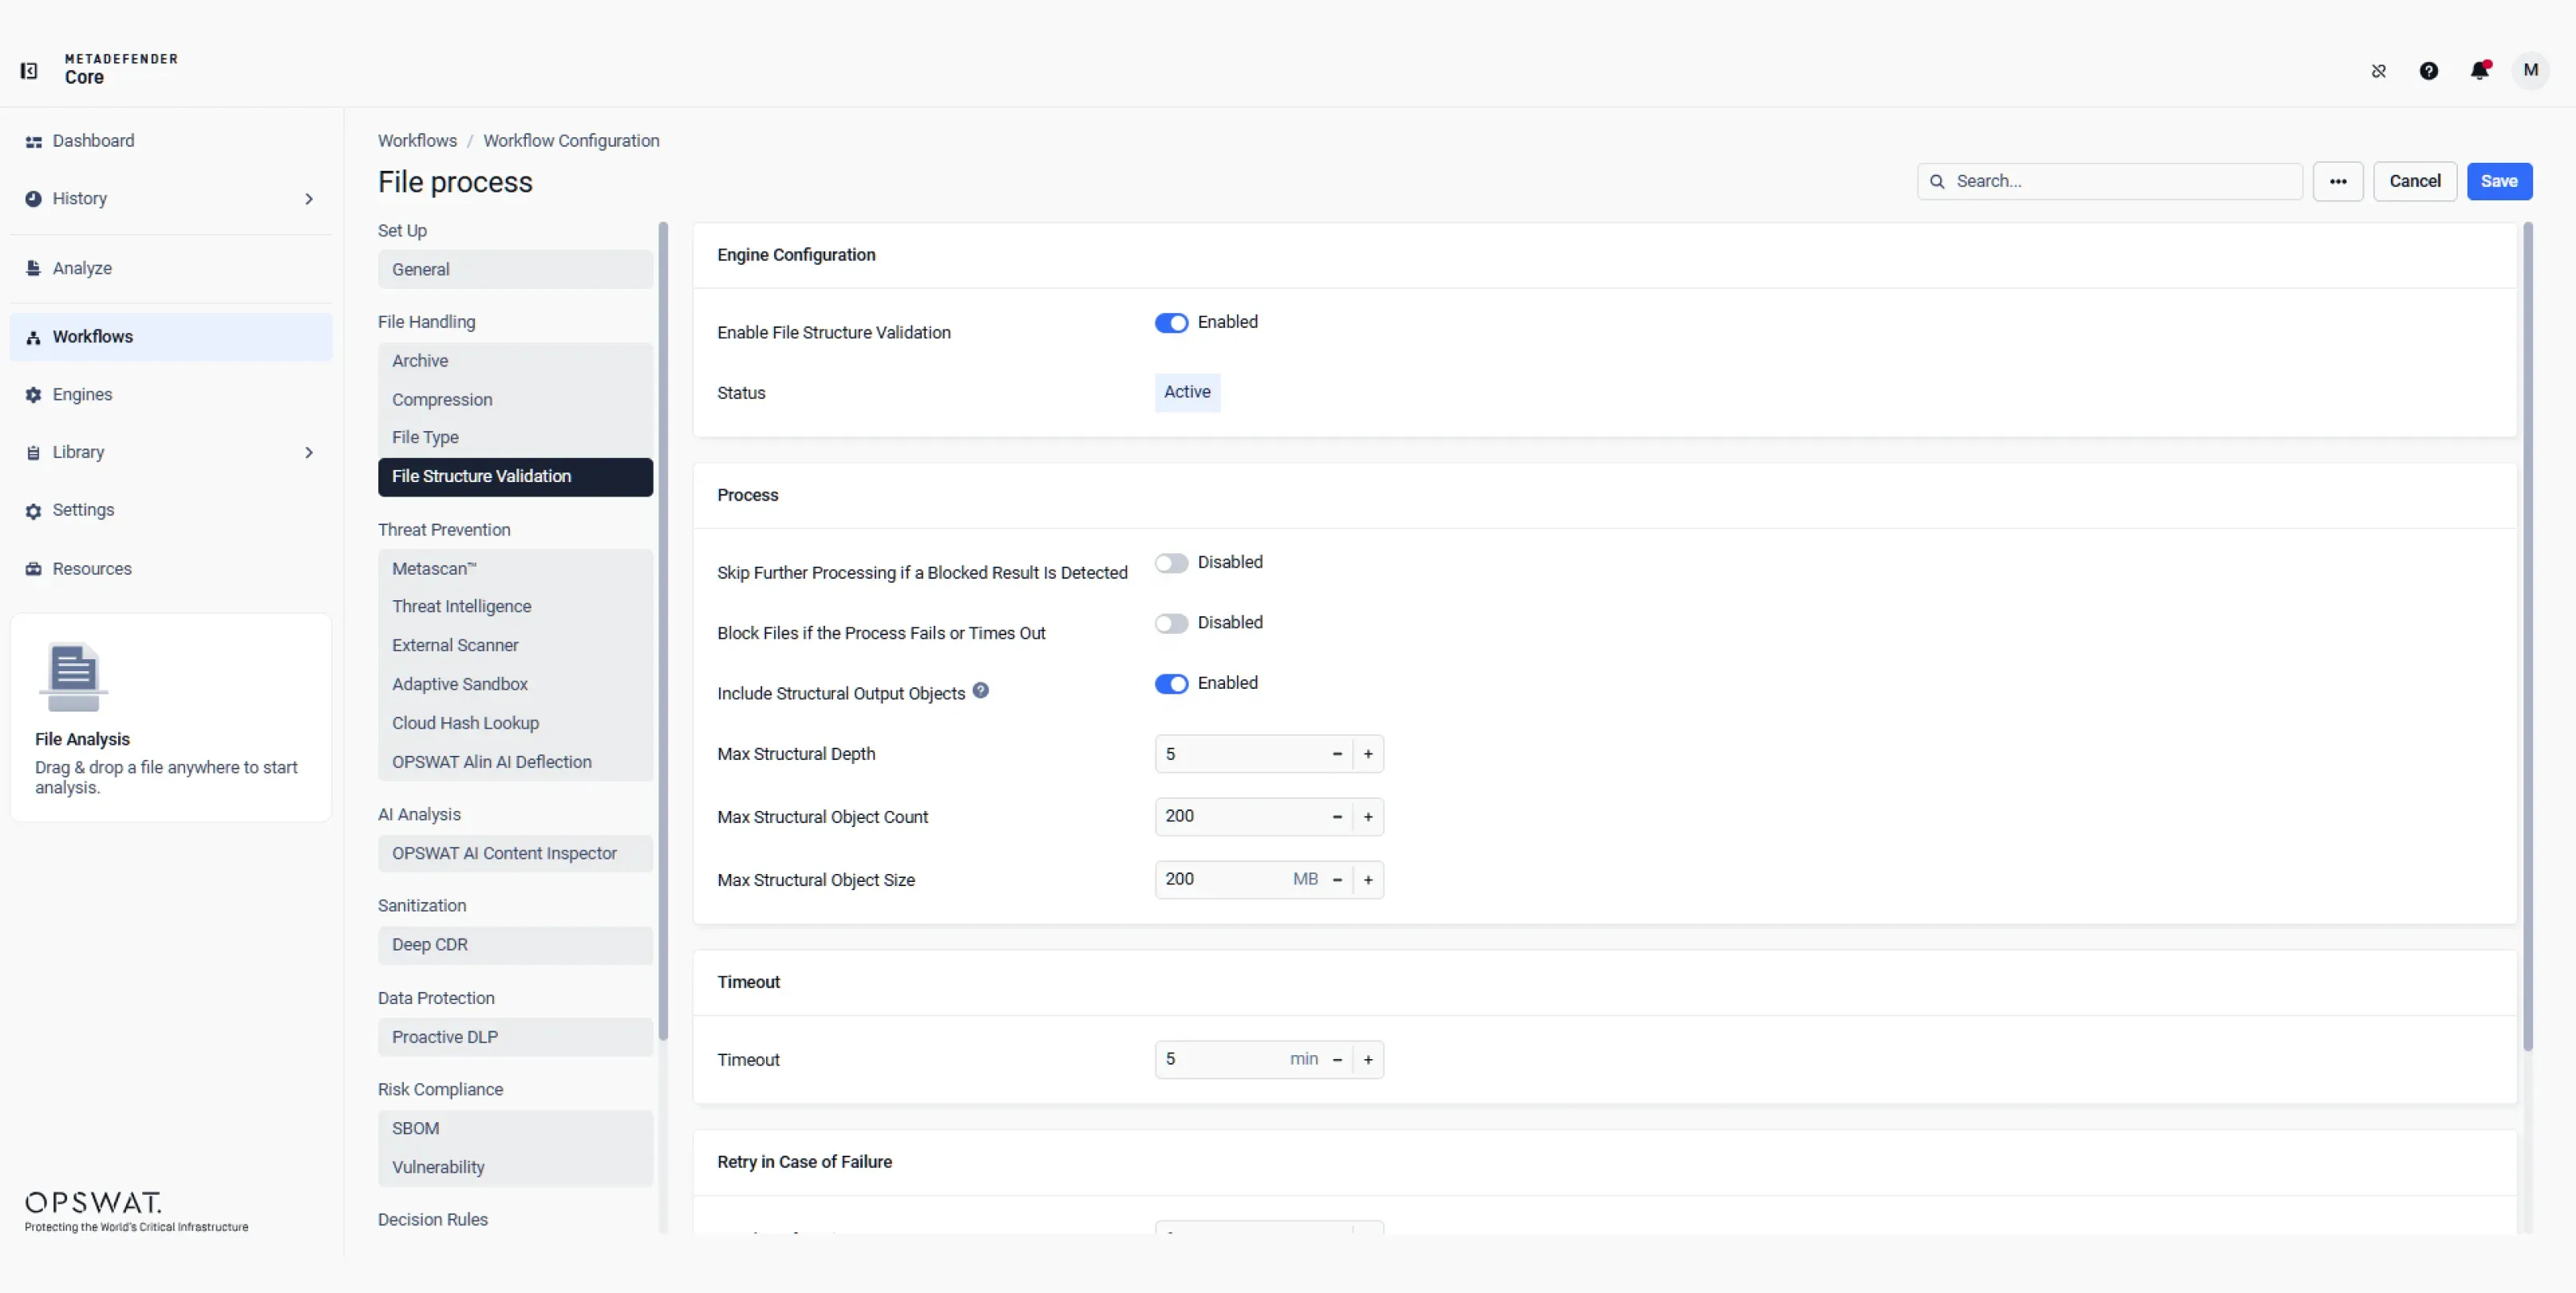
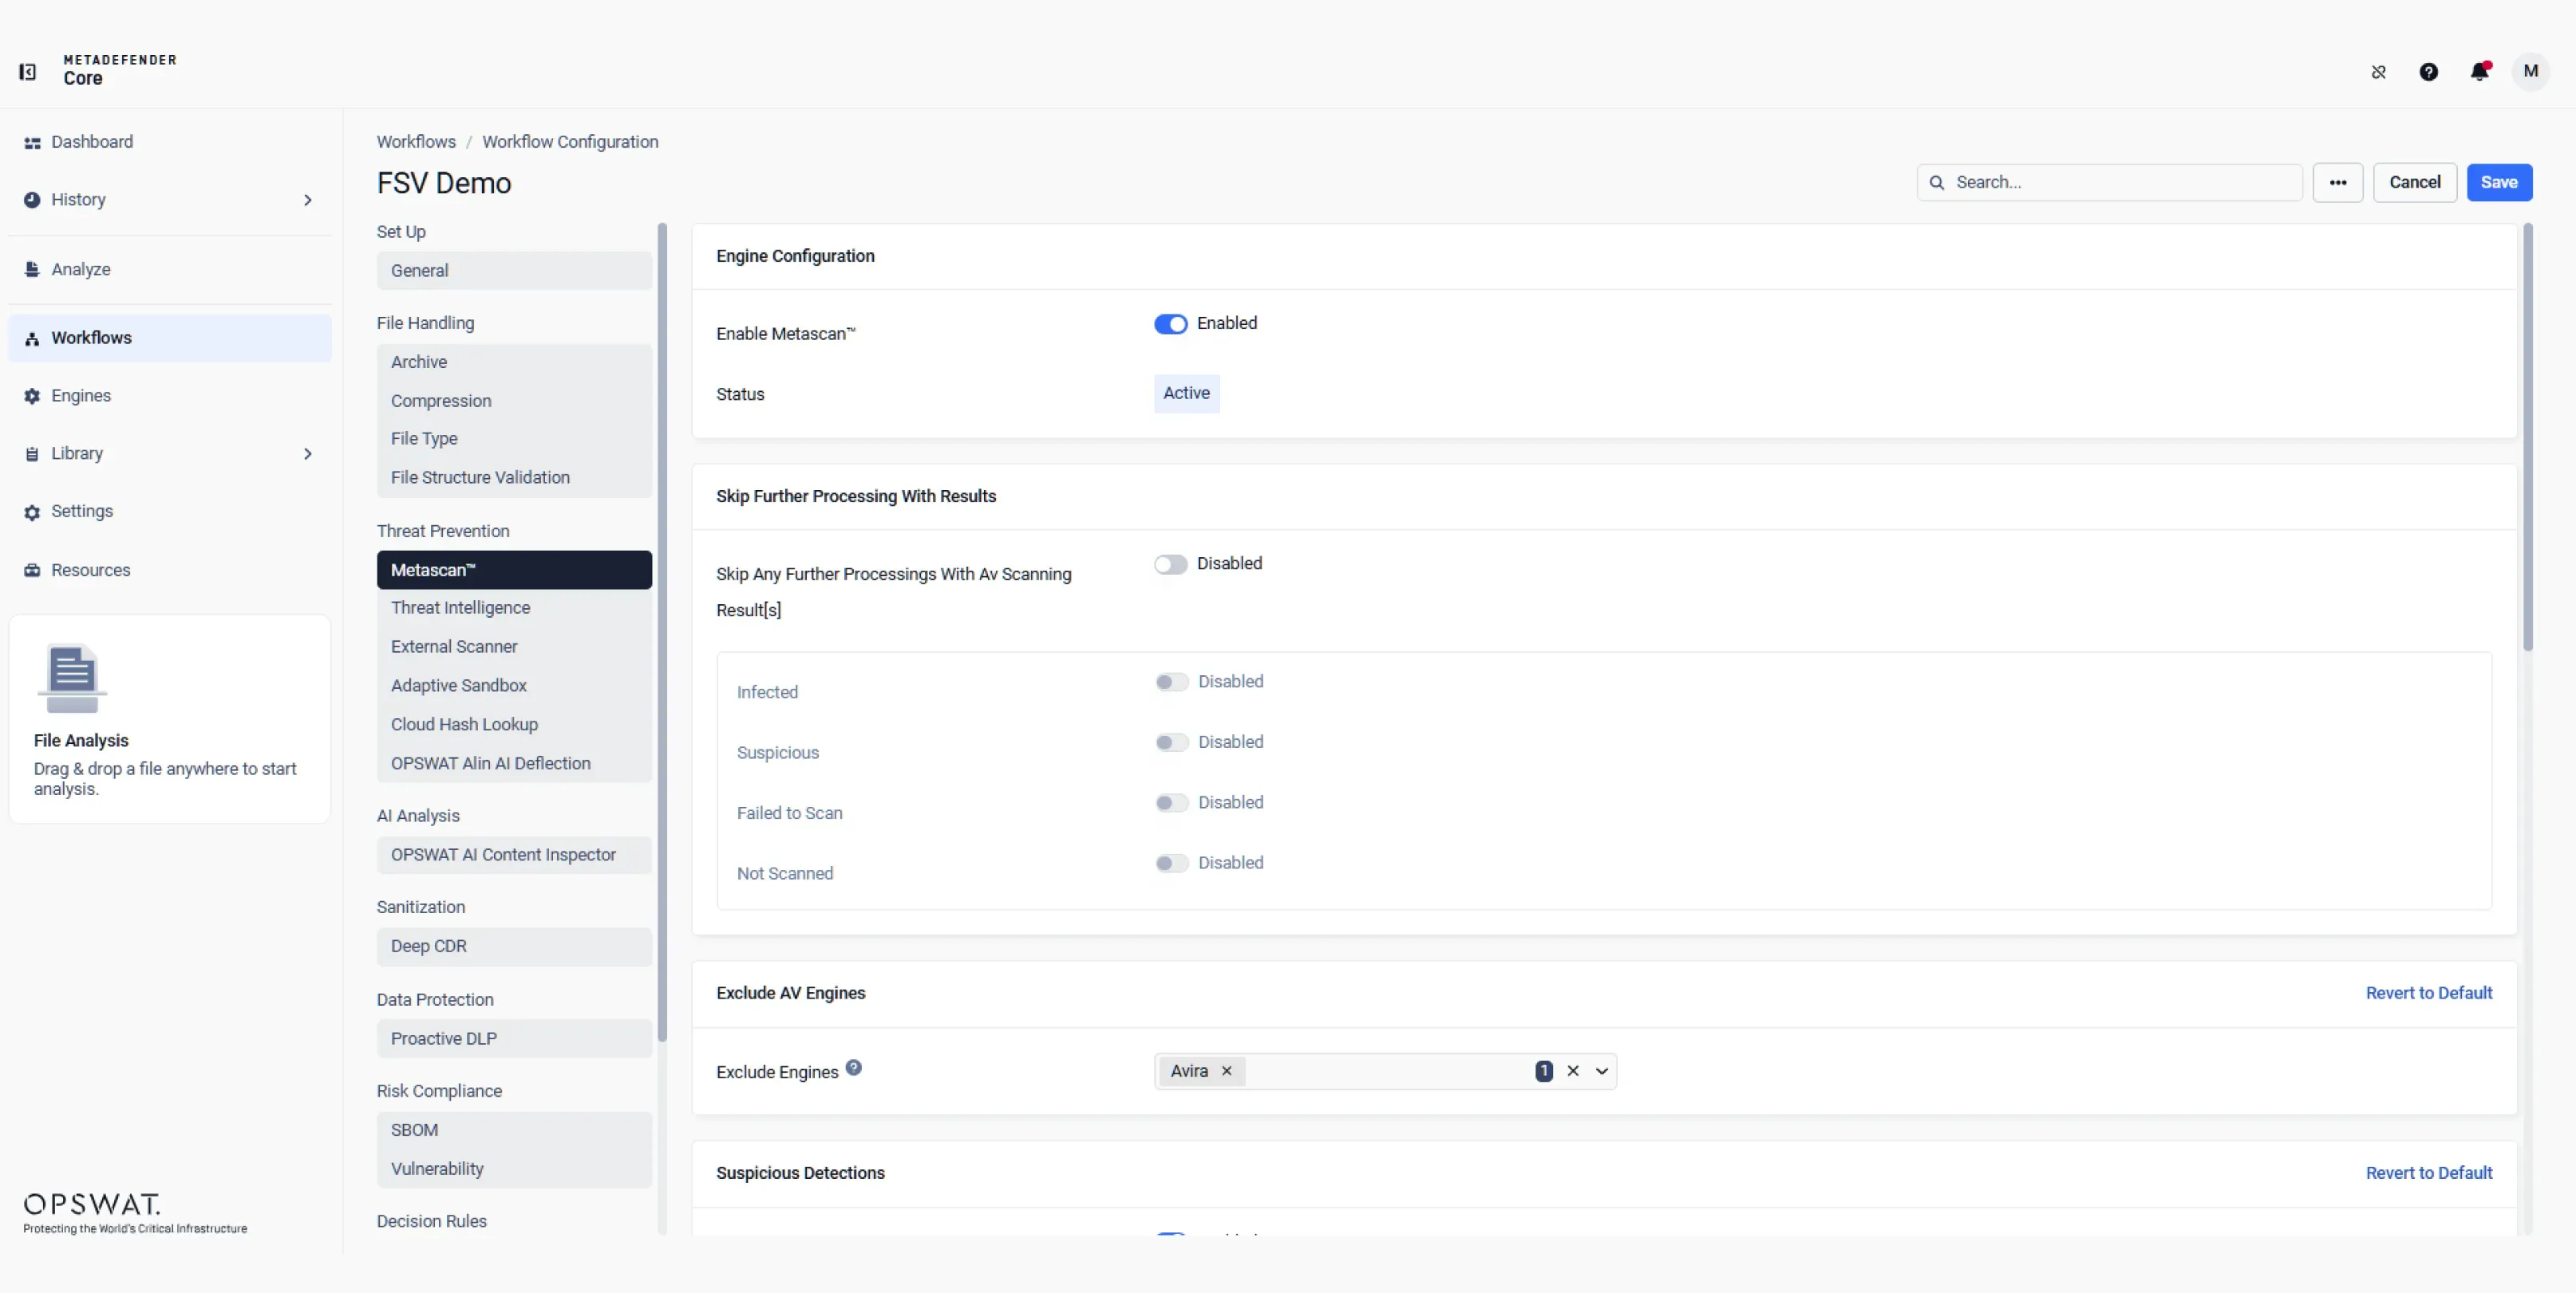
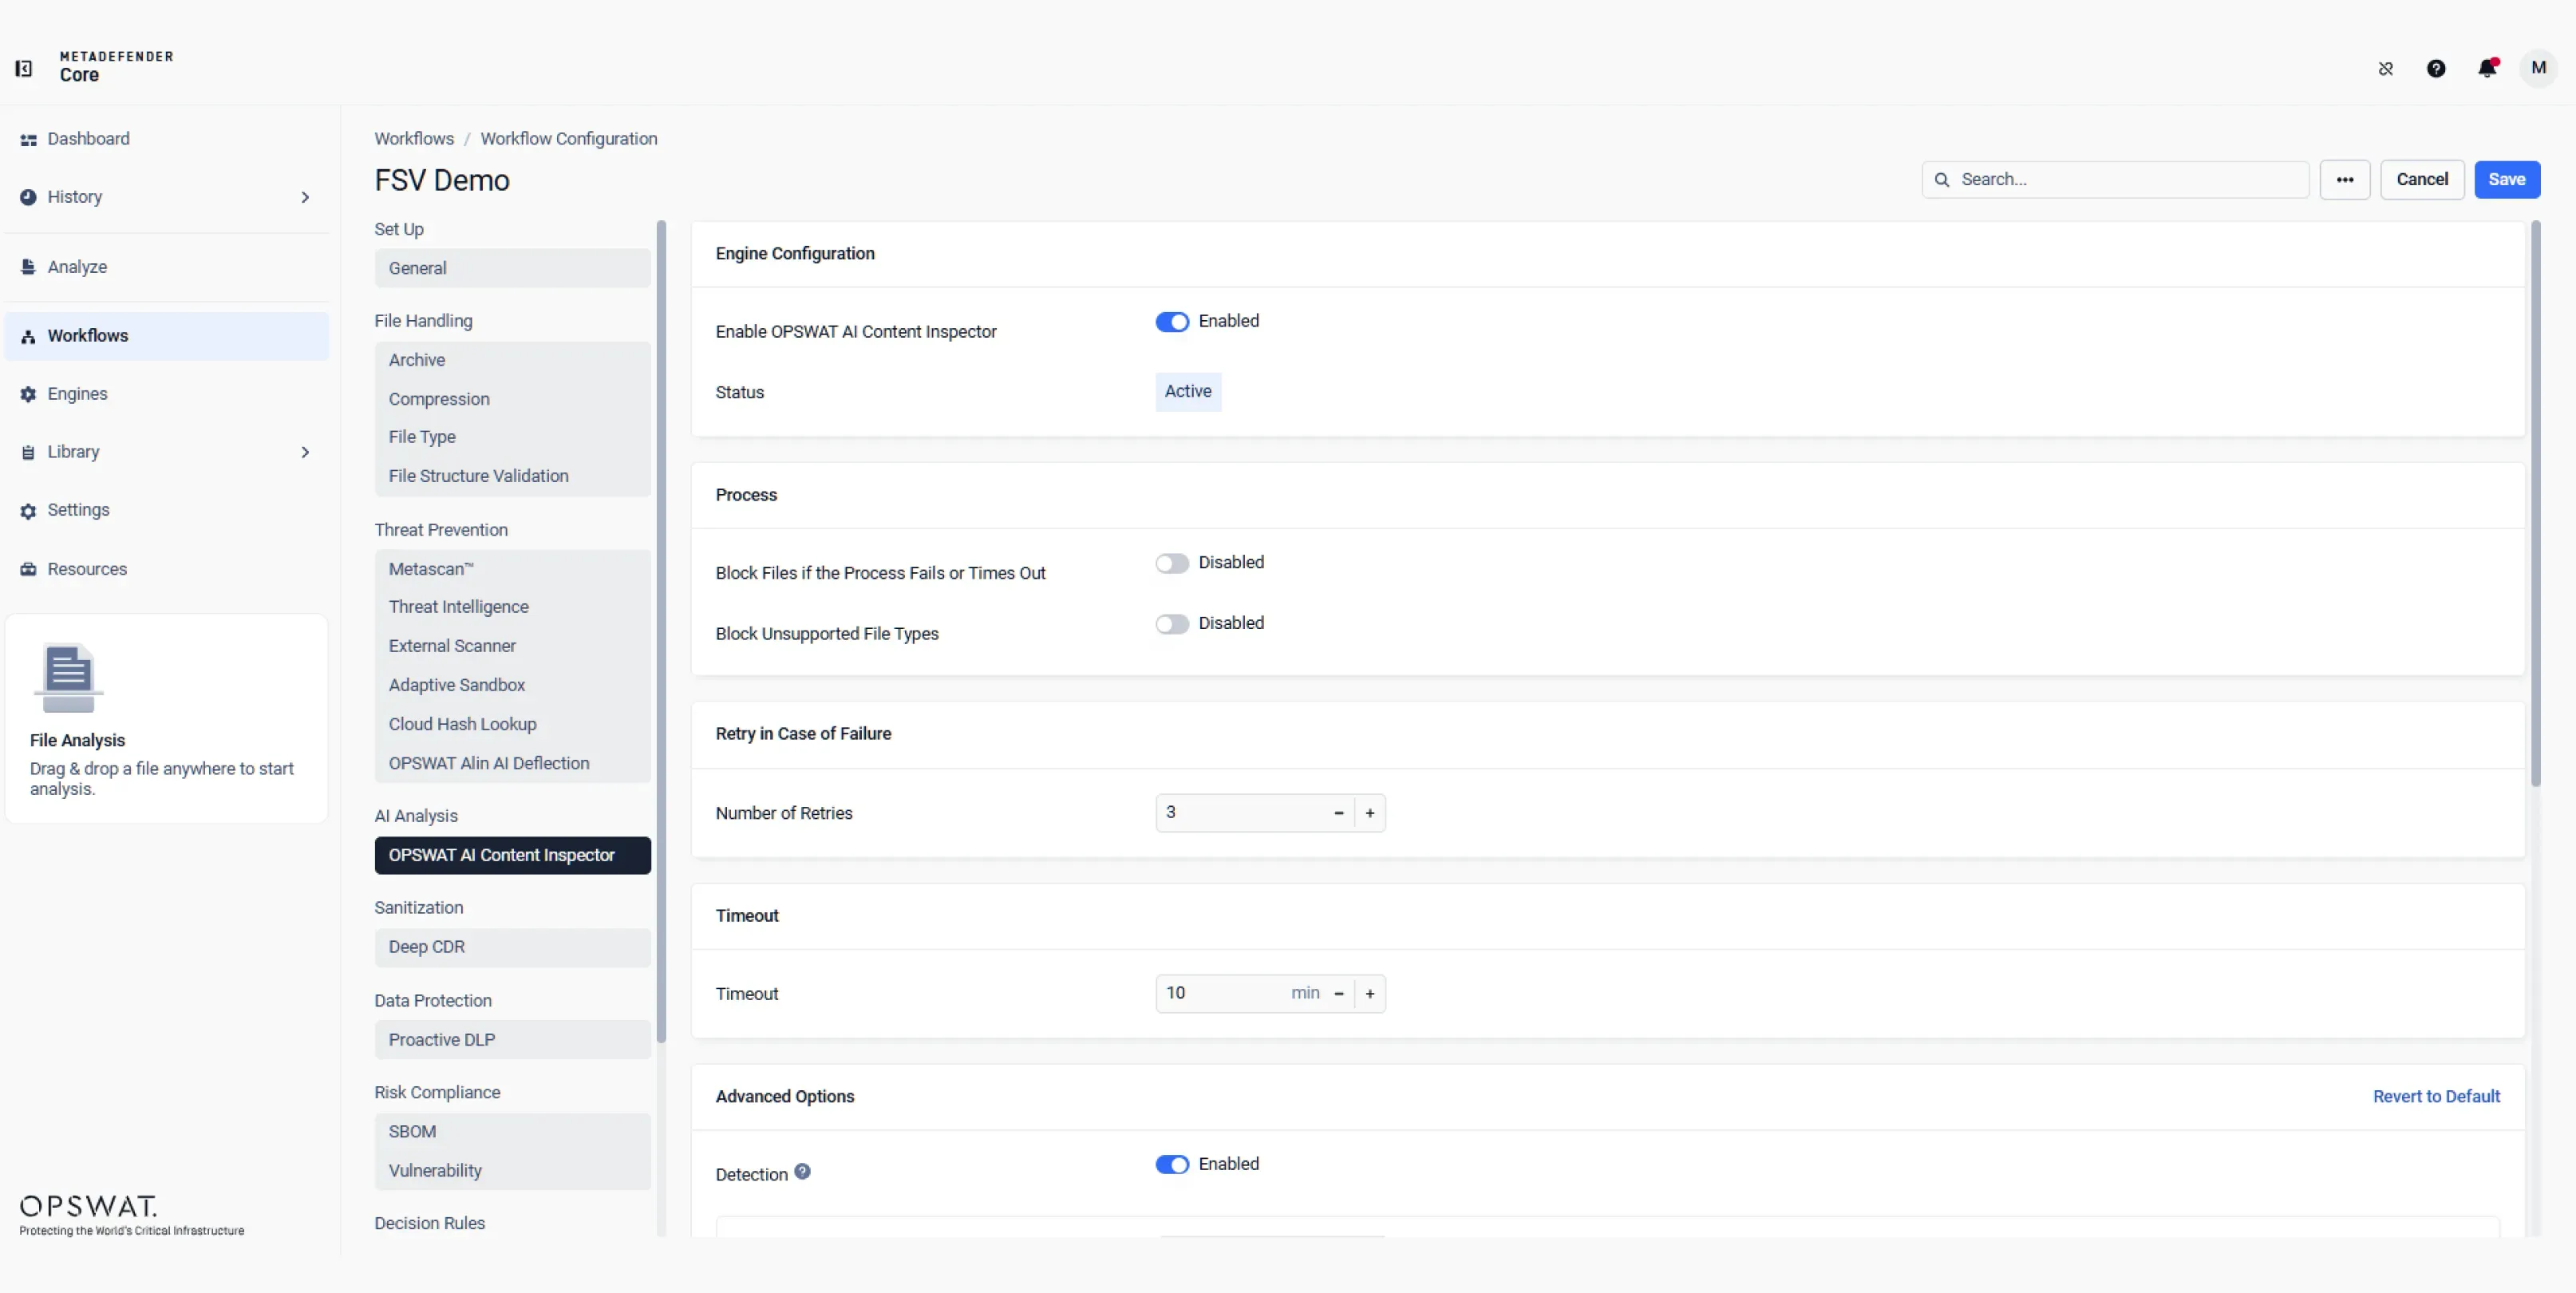
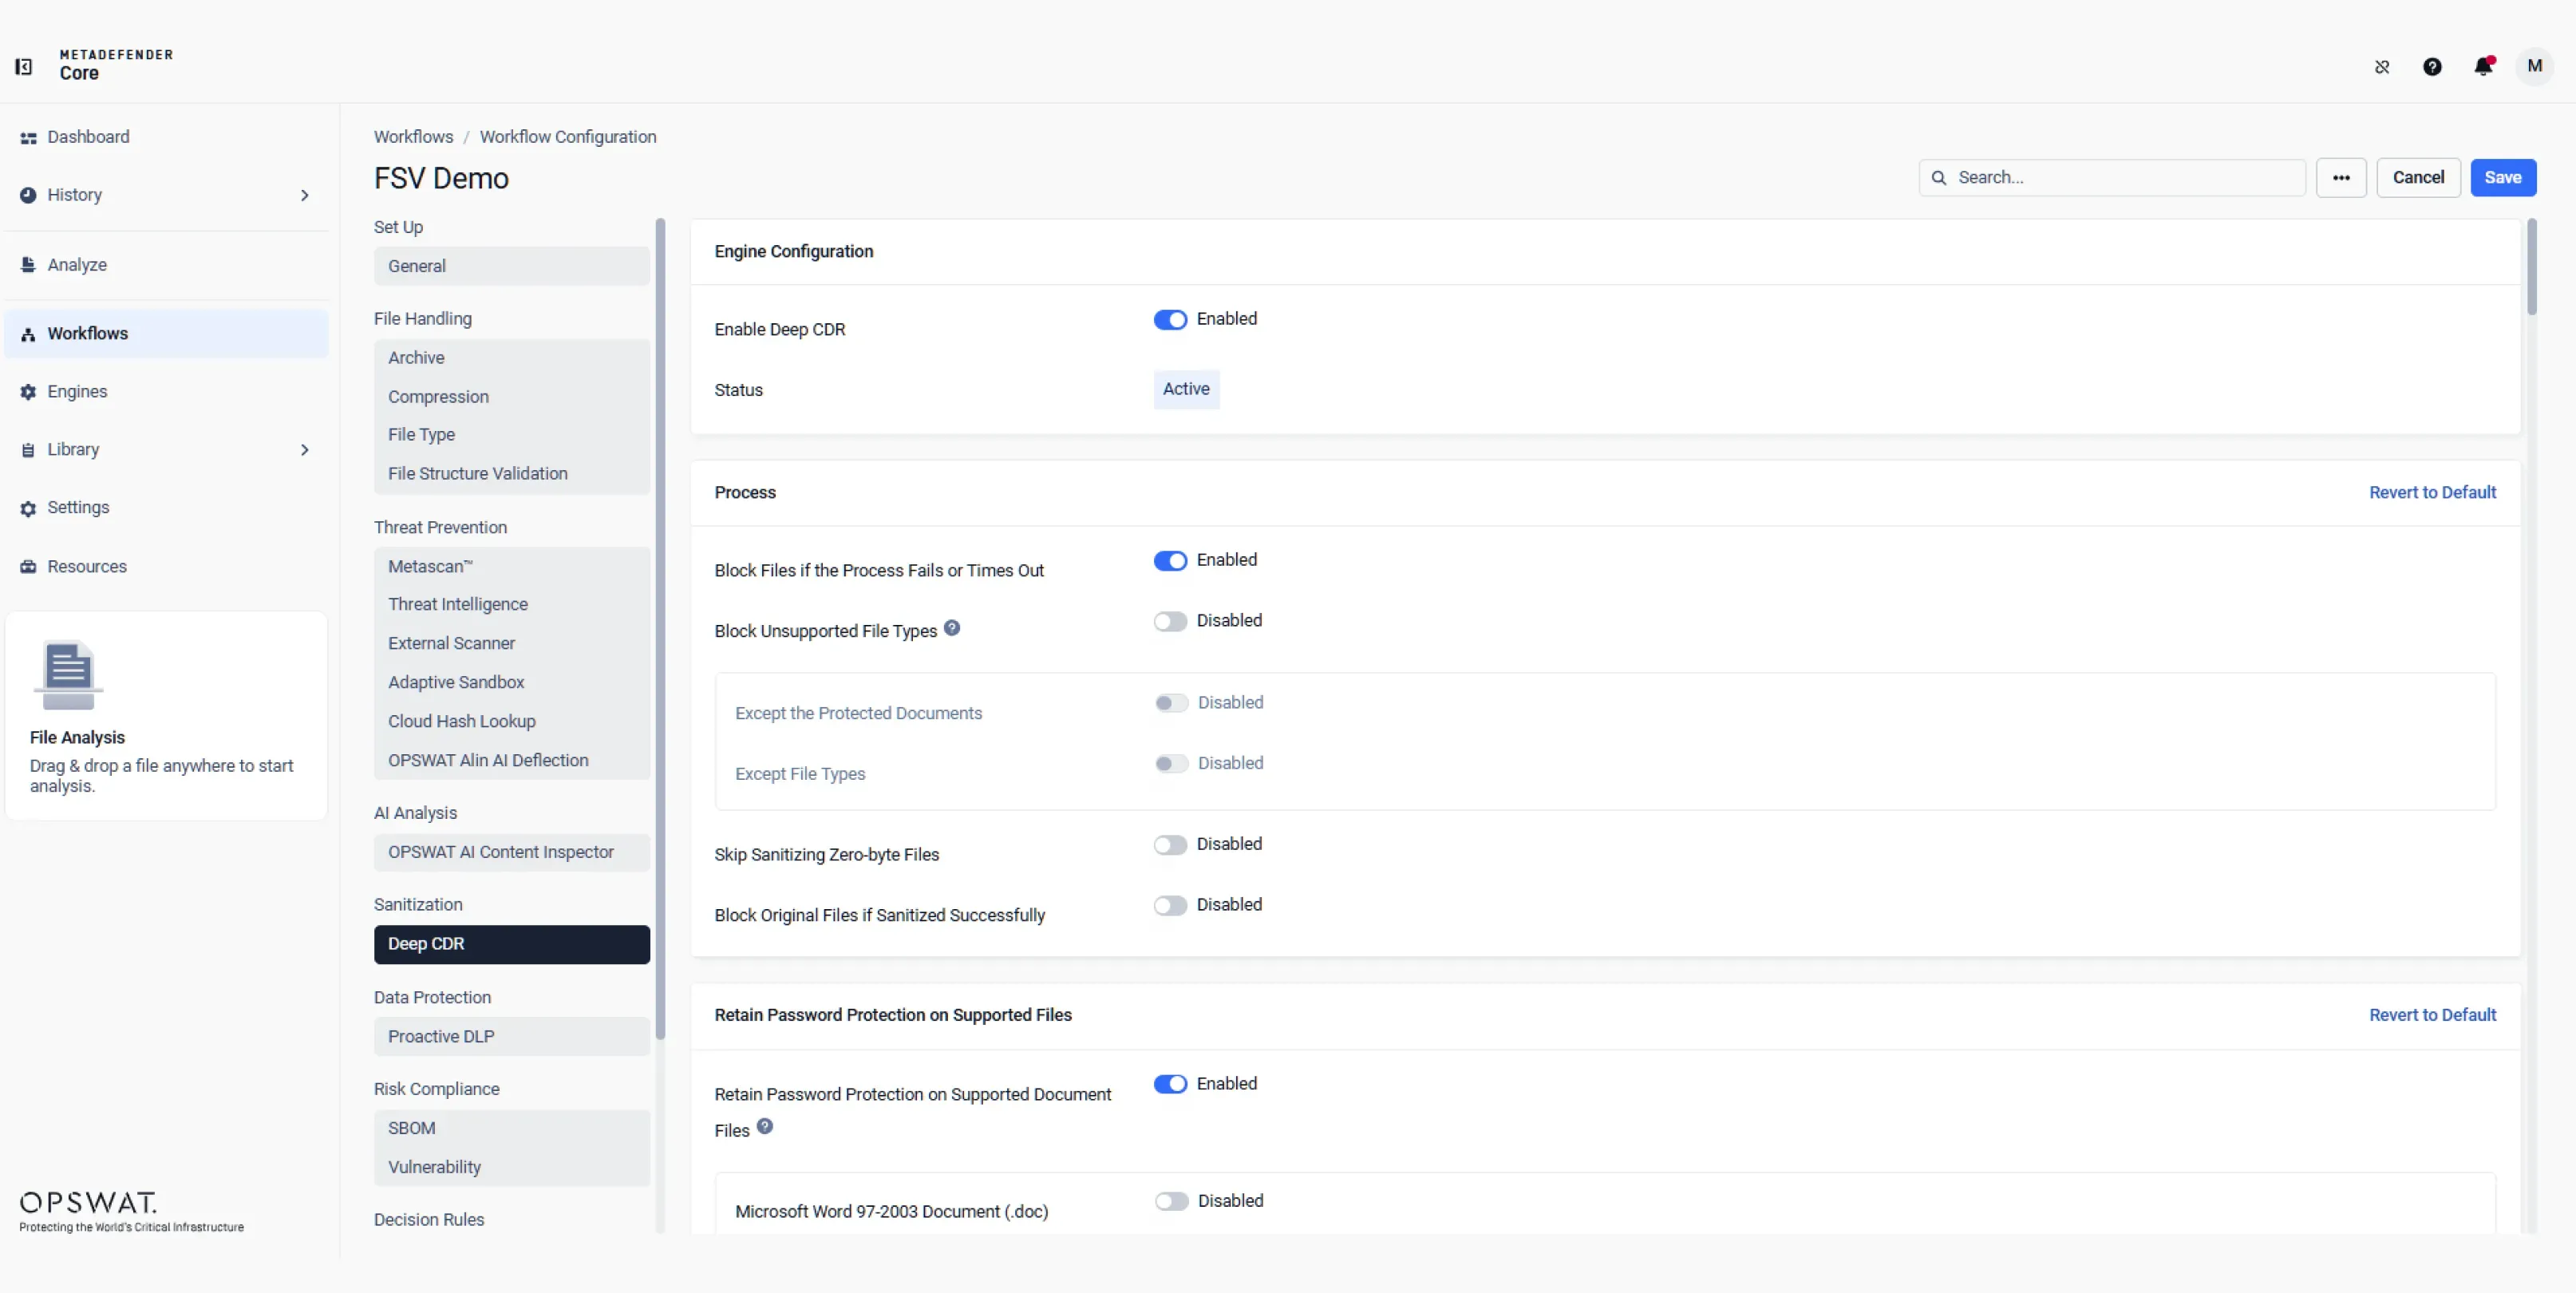
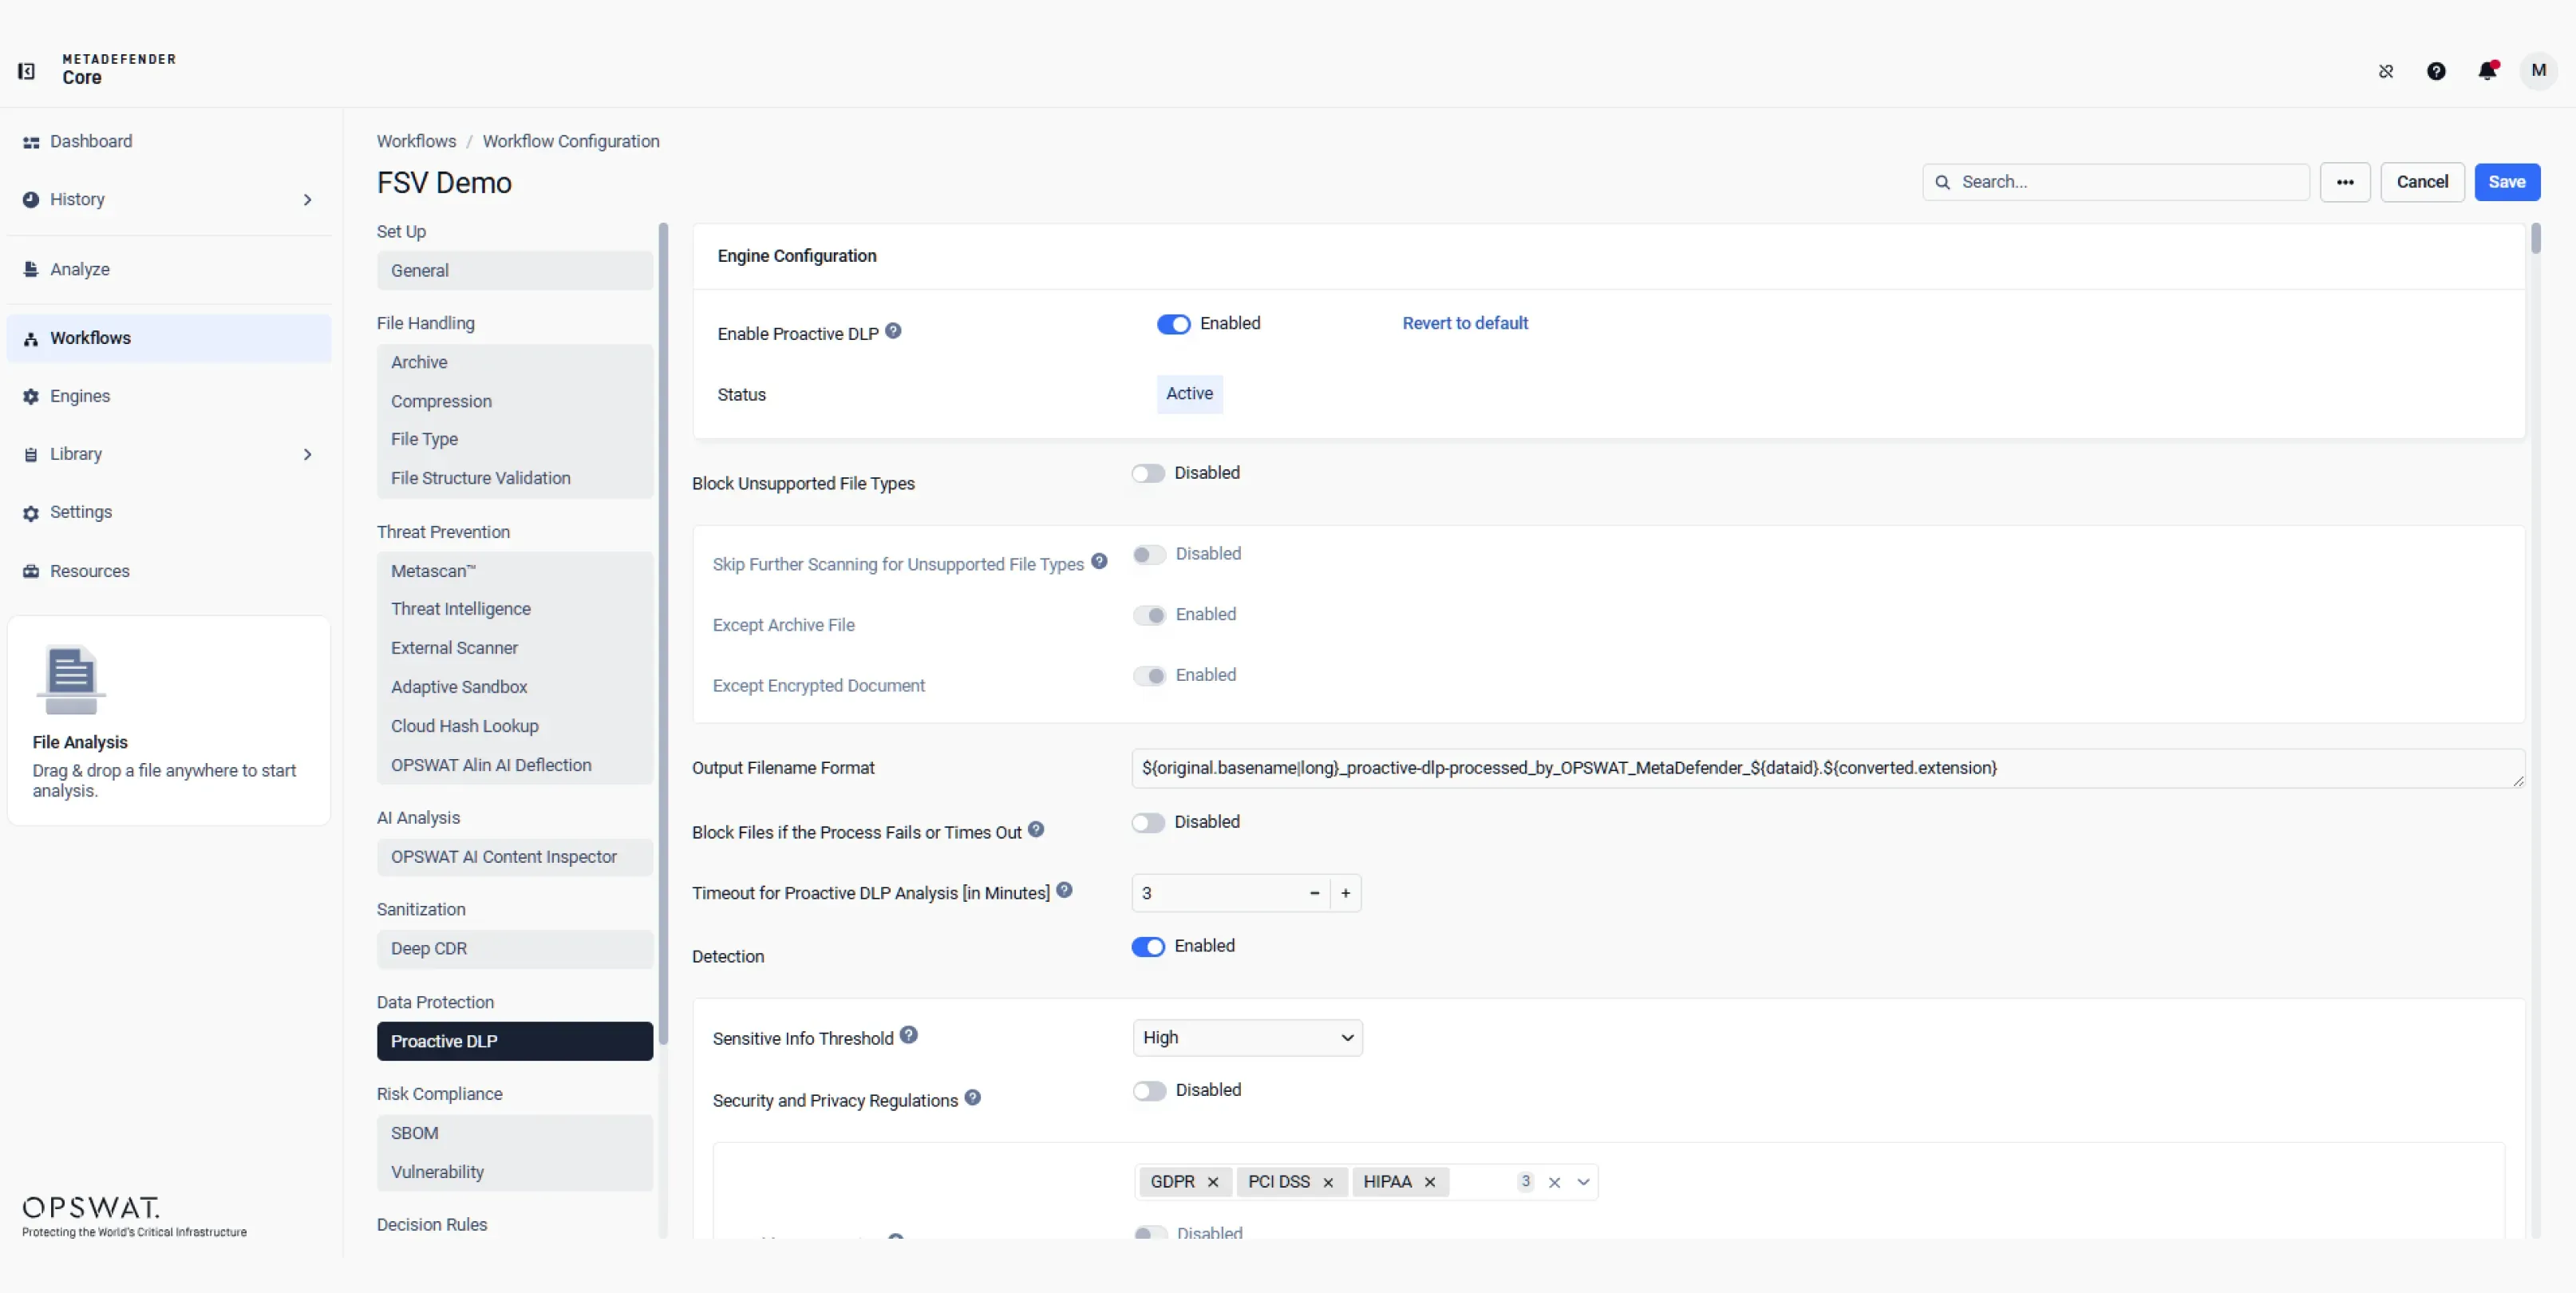
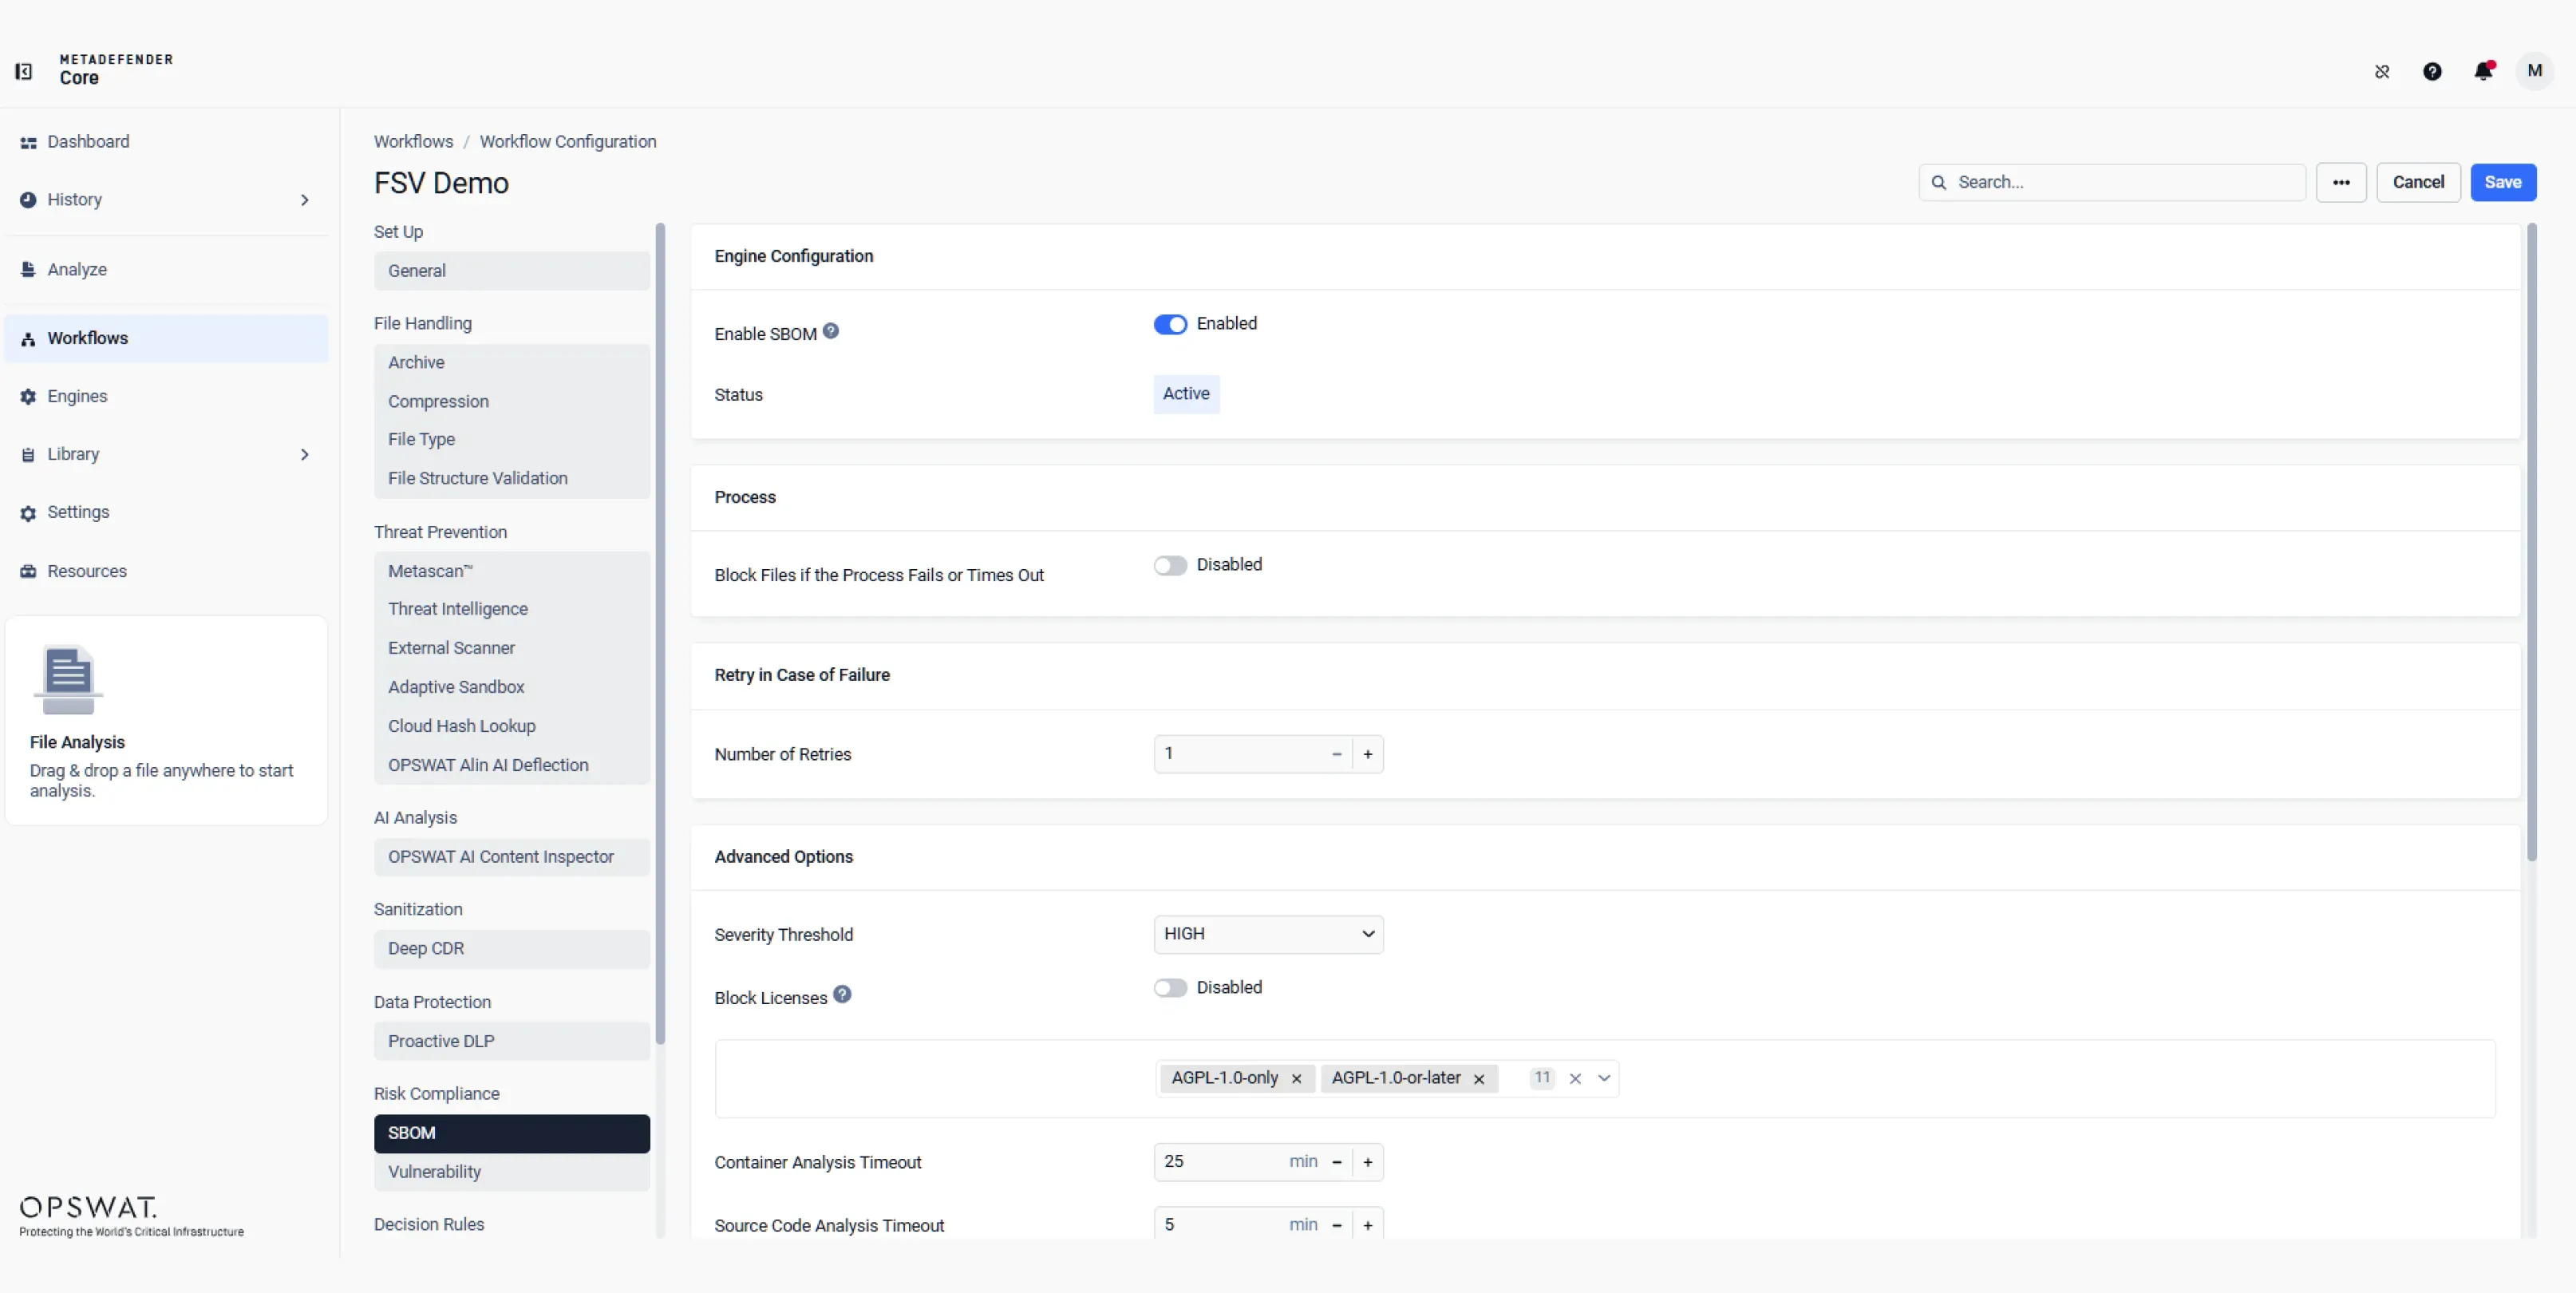
 Egyedi munkafolyamat-kezelés
Állítson be biztonsági előírásoknak megfelelő munkafolyamatokat, amelyek összhangban állnak az e-mail, a fájlátvitel, a tárolás vagy az egyedi környezetekre vonatkozó működési irányelveivel. Határozza meg, hogy a fájlok hogyan kerüljenek be a rendszerbe, és hogyan kerüljenek feldolgozásra.
 Moduláris alapú funkciók
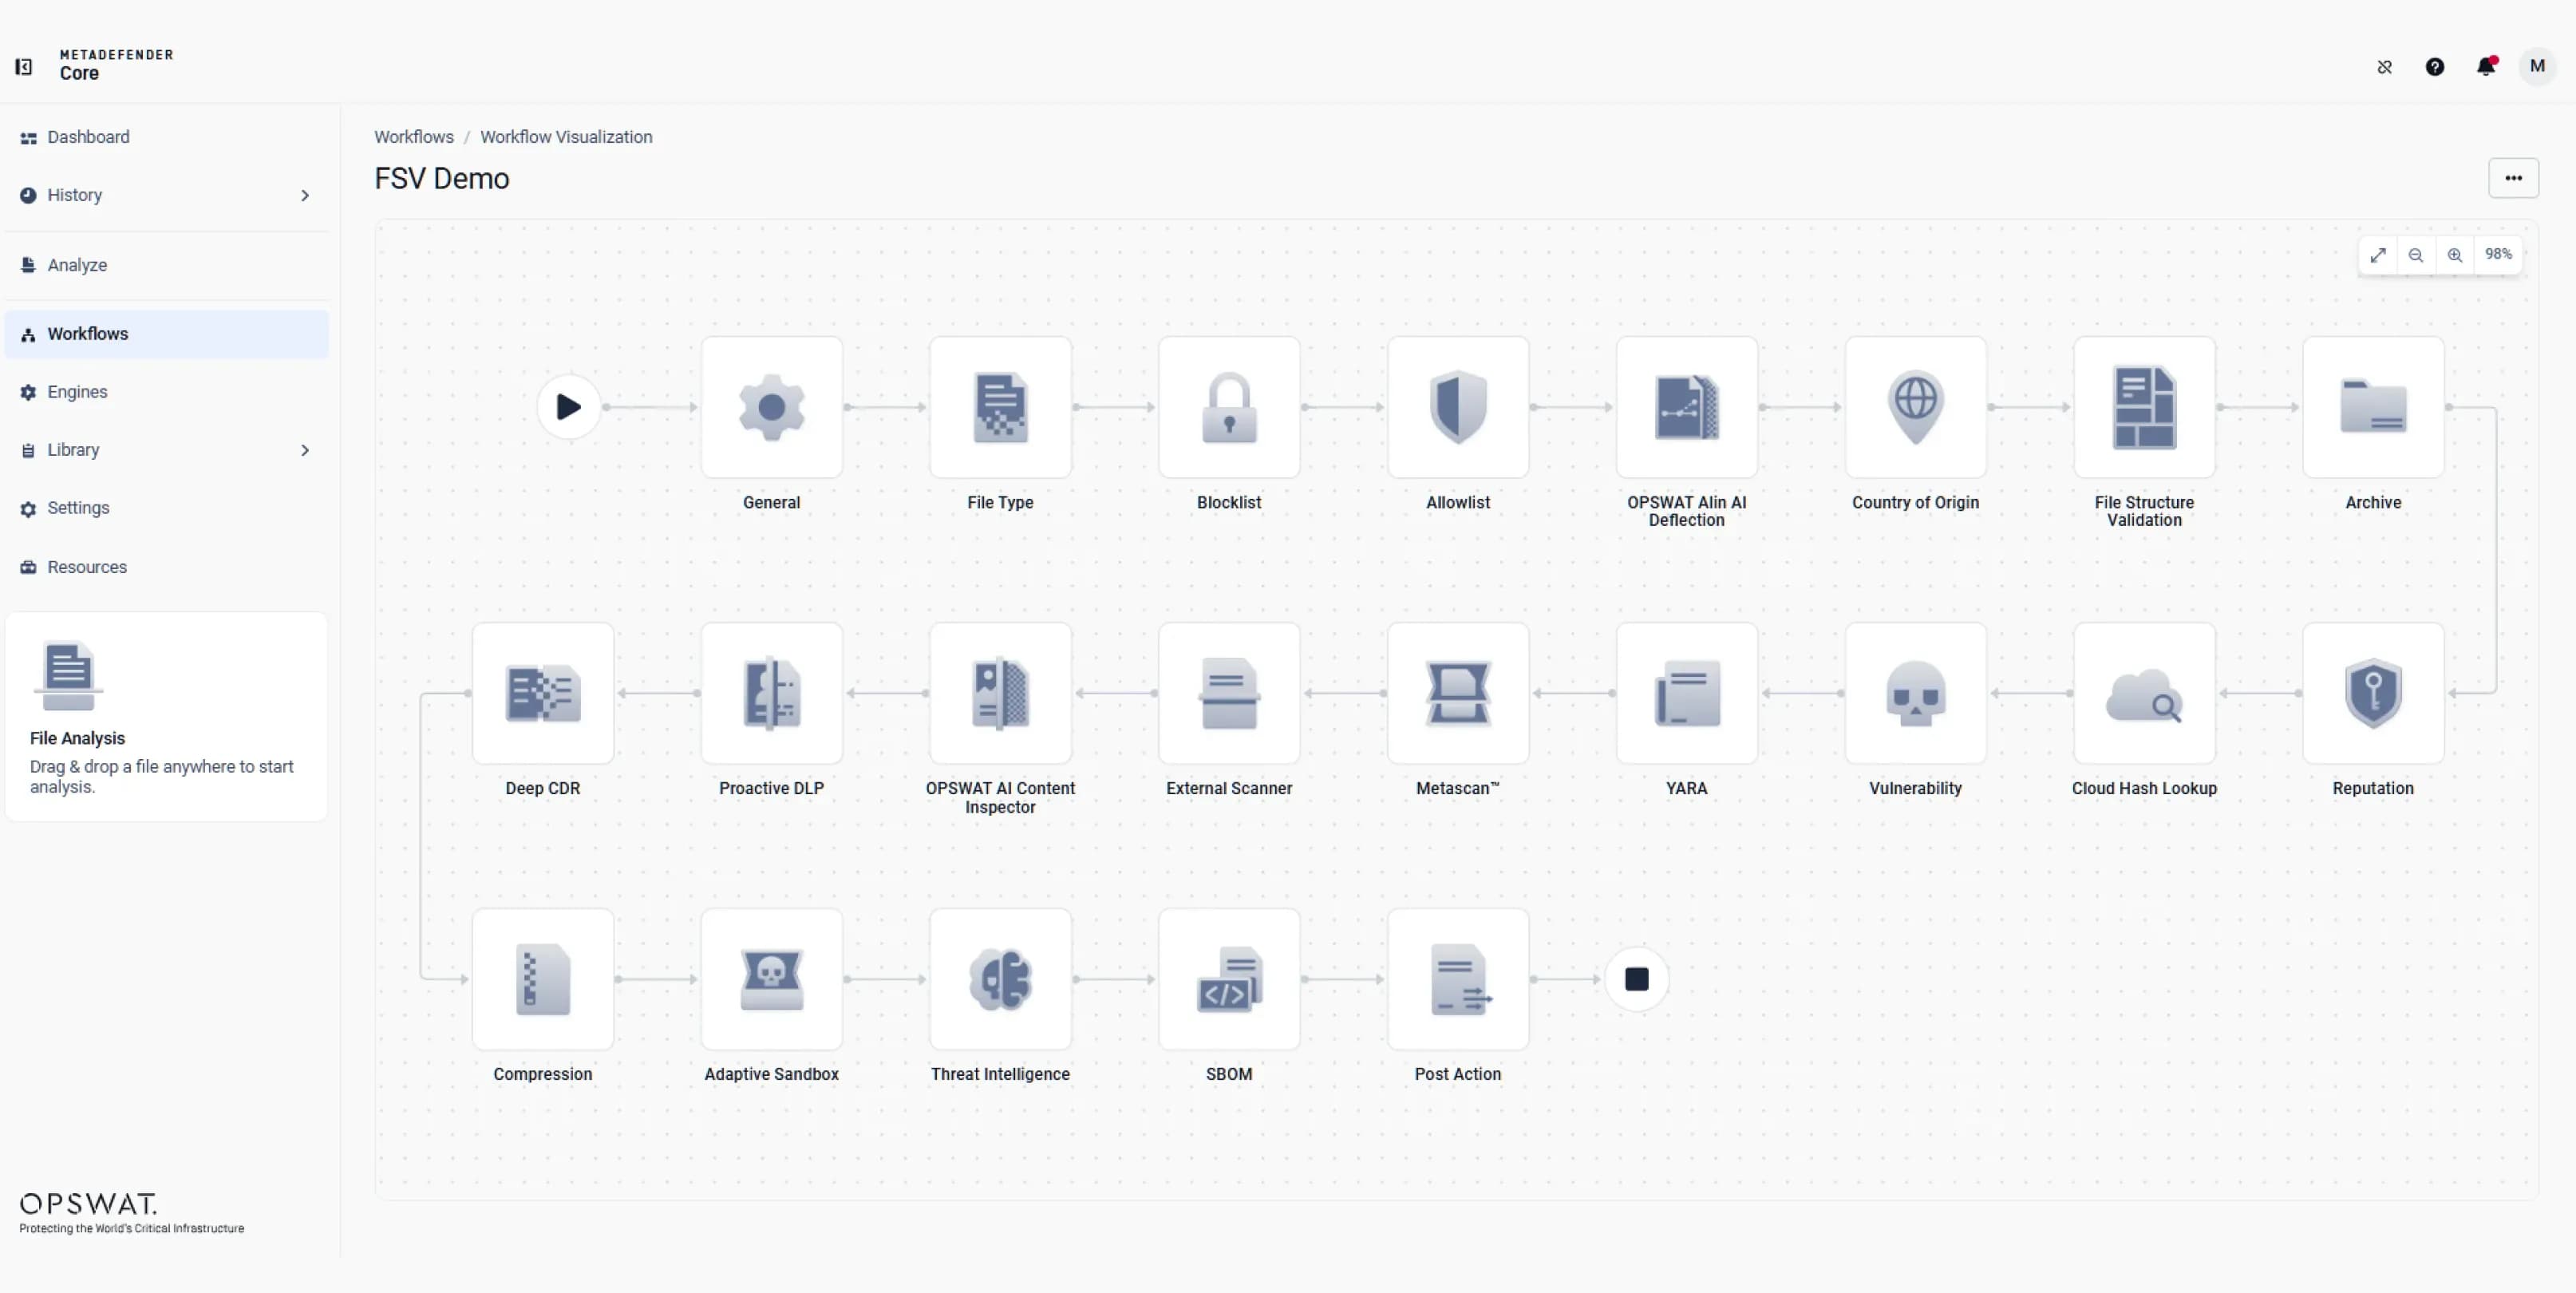
Használjon moduláris, réteges felismerési és megelőzési motorokat, beleértve Predictive Alin AI, a Deep CDR™ technológiát, Multiscanning, AI Content Inspector, Proactive DLP és Adaptive Sandbox és Threat Intelligence, hogy a fájlfeldolgozási folyamatokat az üzemeltetési igényeihez és a biztonsági követelményeihez igazítsa.
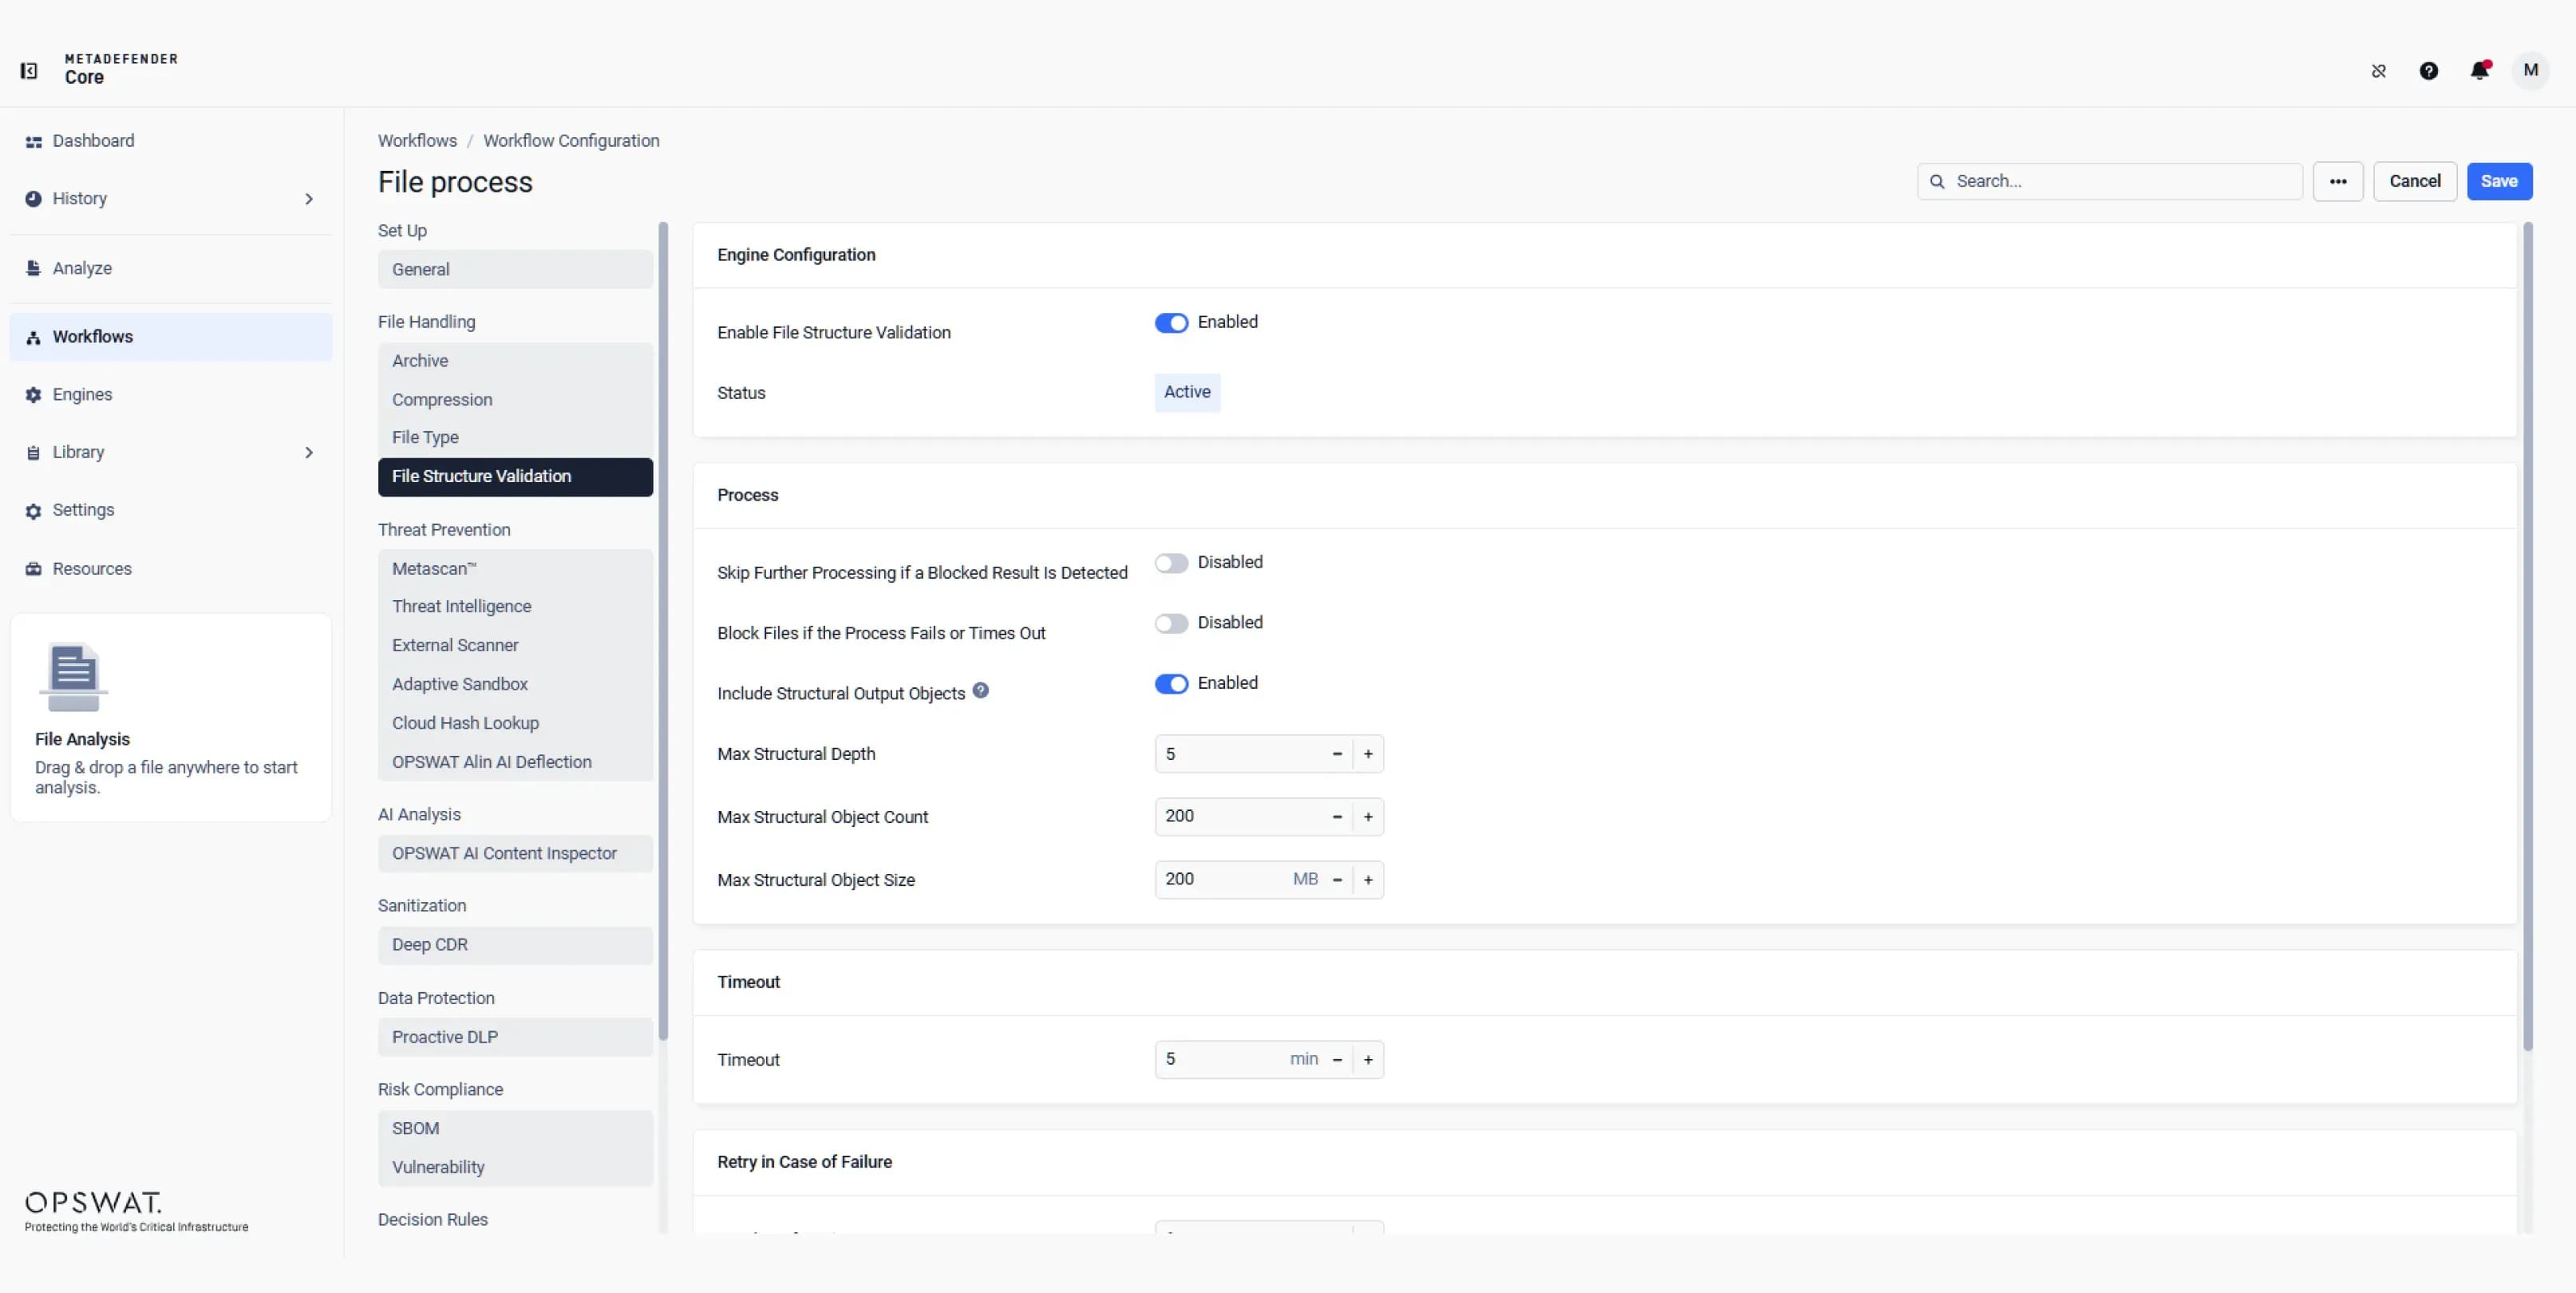 Biztonságos fájlkezelés és érvényesítés
Állítsa be az archívum kibontását, a tömörítést, a pontos fájltípus-felismerést és a fájlszerkezet-ellenőrzést, hogy a fájlok a további elemzés előtt megfelelően azonosításra, kibontásra, feldolgozásra és ellenőrzésre kerüljenek.
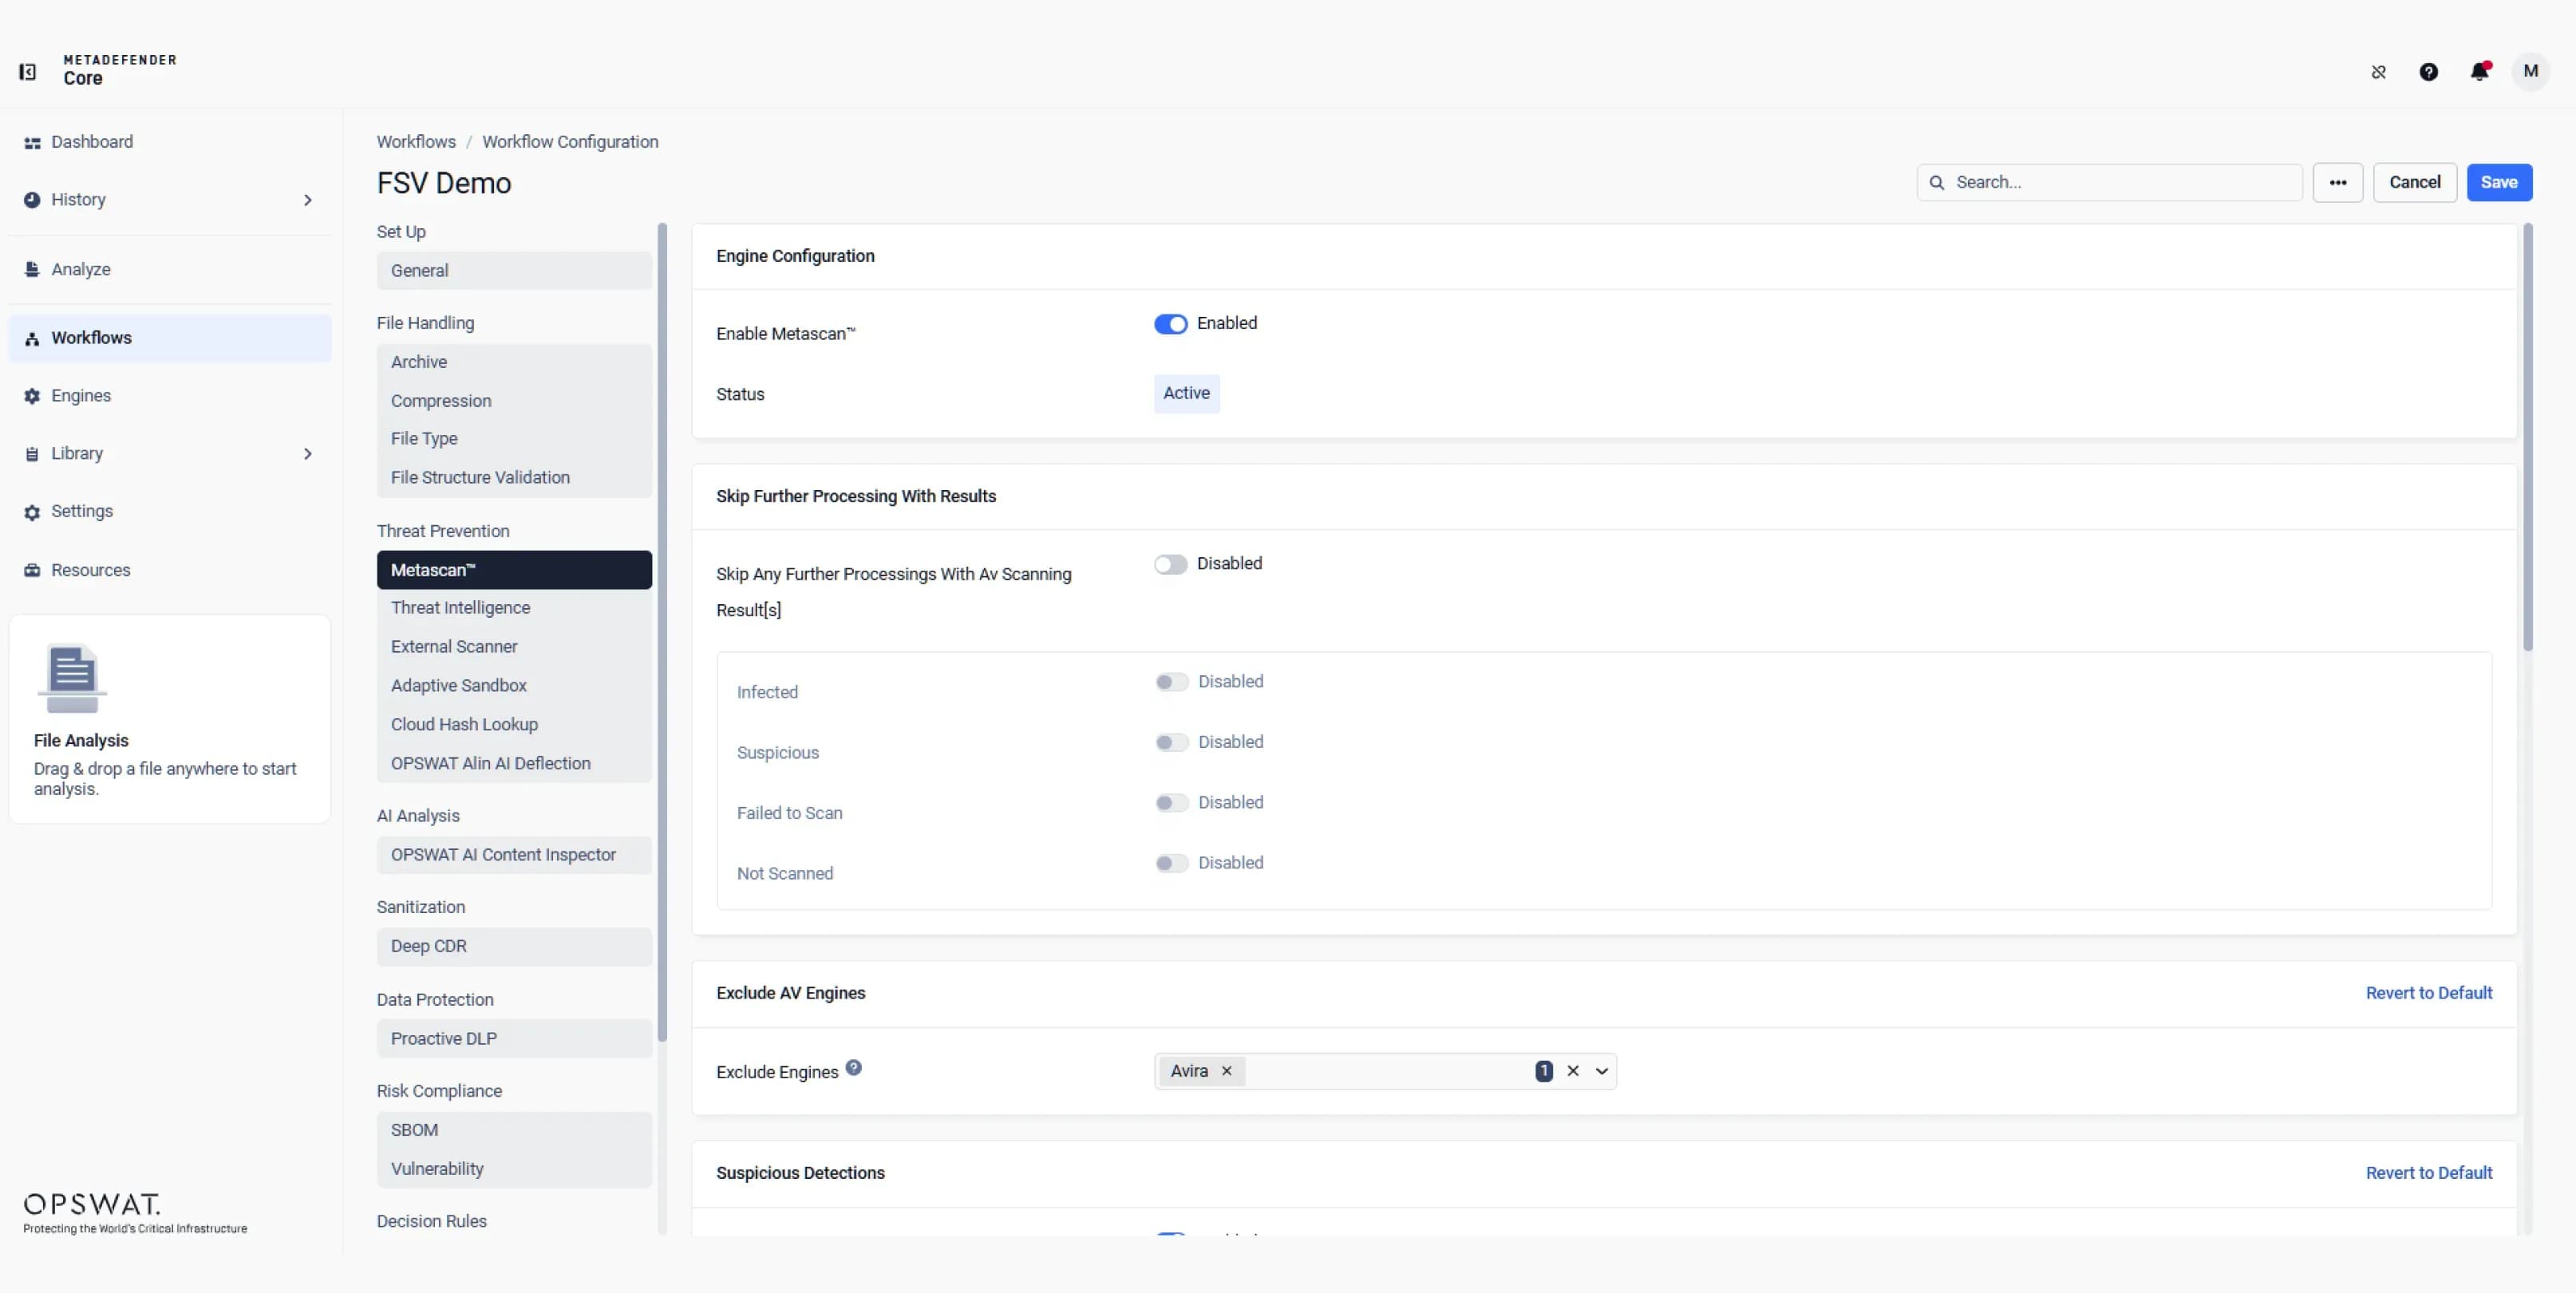 Réteges fenyegetés-megelőzés és mesterséges intelligencián alapuló észlelés
Használja együtt a Metascan, az Predictive Alin AI, az Threat Intelligence, Adaptive Sandboxés az Alin AI Deflection szolgáltatásokat, hogy többmotoros szkennelés, hírnév-elemzés, viselkedéselemzés és intelligens útválasztás segítségével azonosítsa az ismert, ismeretlen és mesterséges intelligencia által generált fenyegetéseket.
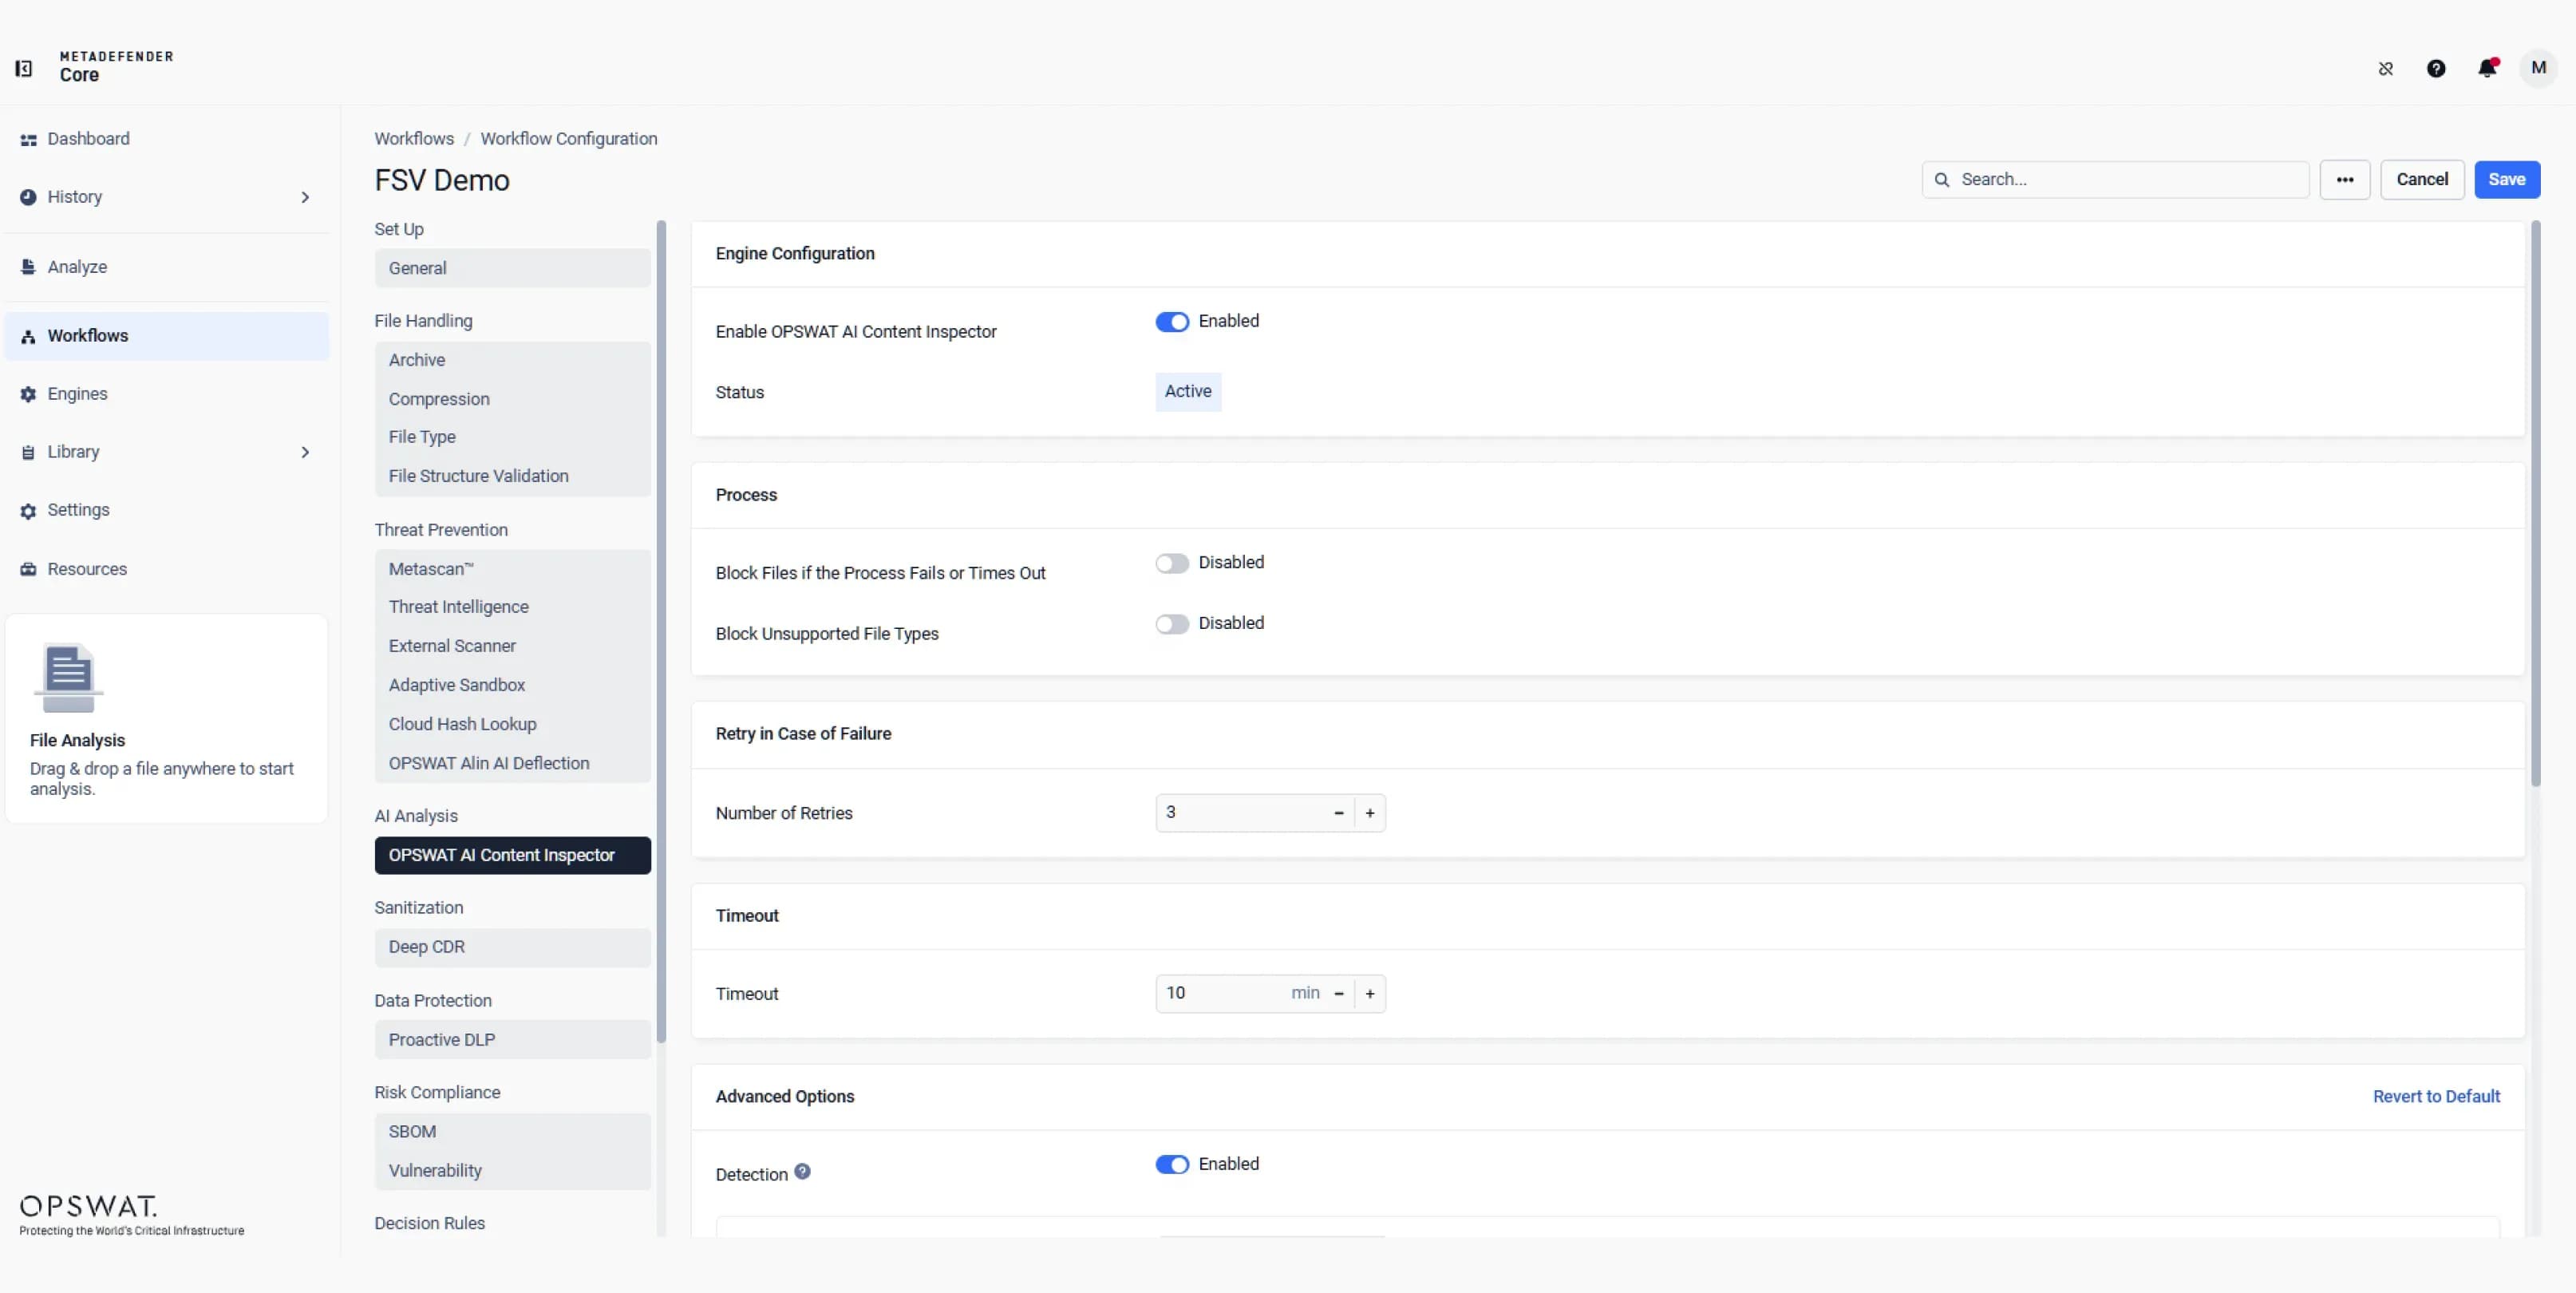 Mesterséges intelligencia alapú tartalom- és csalásfelismerés
Állítsa be AI Content Inspector elemezze a szövegeket és képeket, azonosítsa a mesterséges intelligenciával létrehozott tartalmakat, és felismerje a lehetséges csalásokat. Használja az alkalmazás értékeléseit a kockázat felmérésére, mielőtt a fájlok bekerülnének a kritikus munkafolyamatokba.
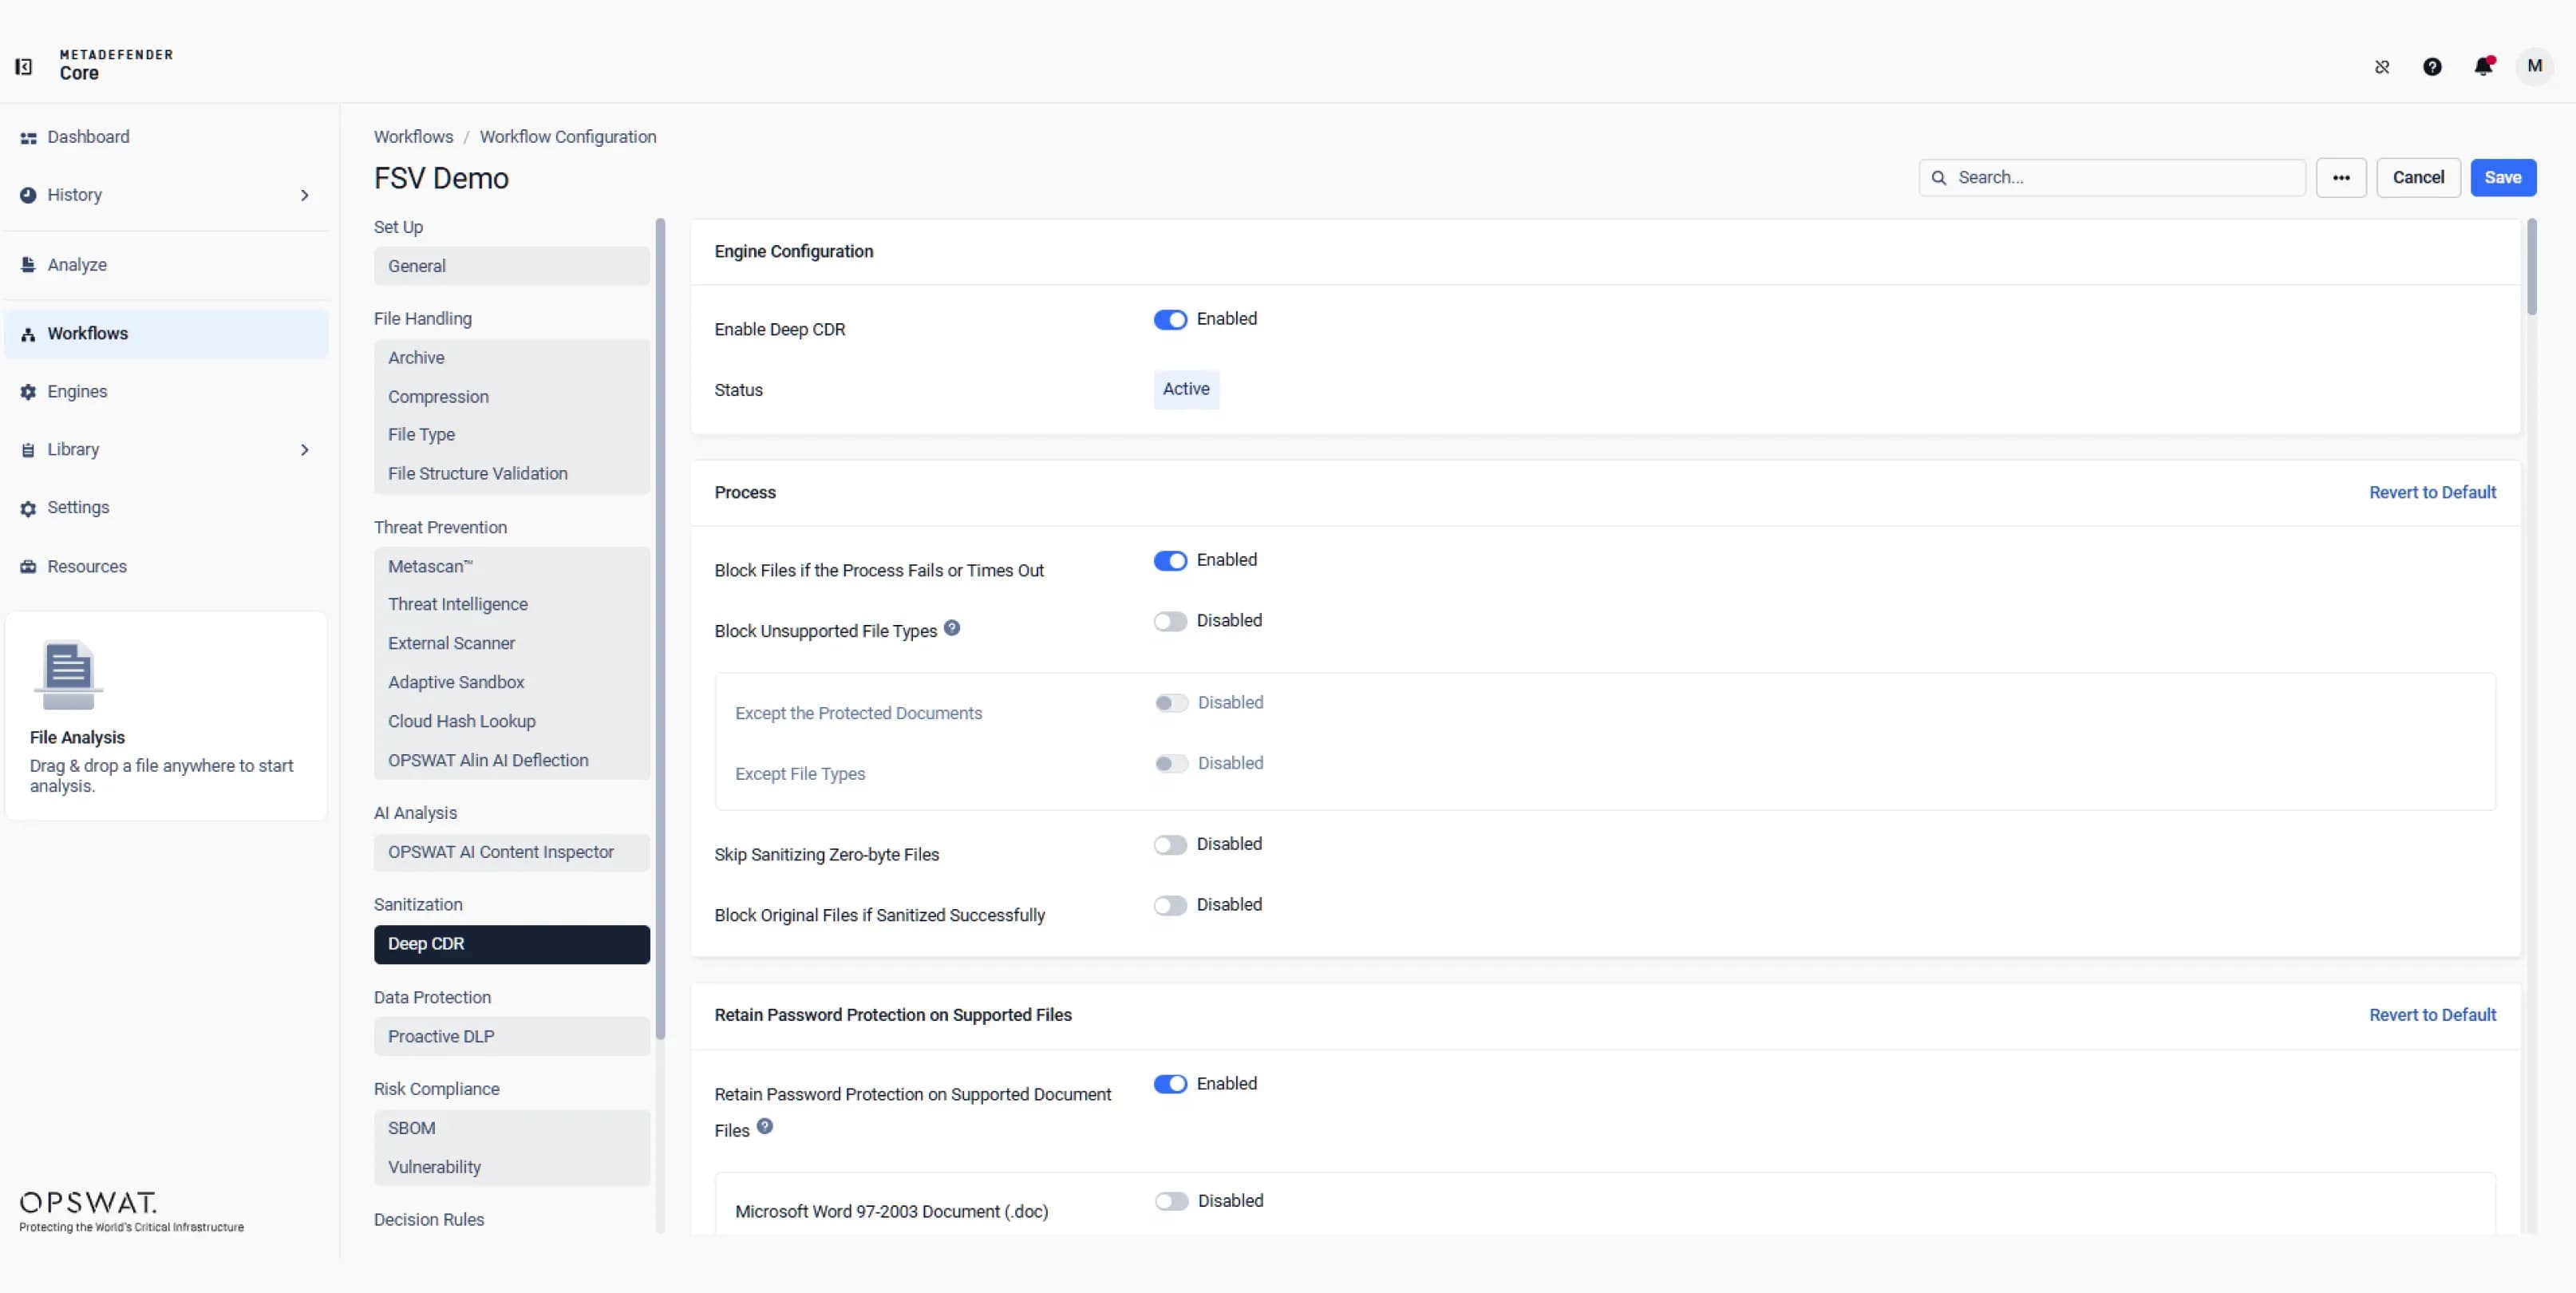 Zero-Day Felfedezés mélyreható fájltisztítással
Állítsa be a Deep CDR™ technológiát úgy, hogy a fájlok a további munkafolyamatokba való bekerülésük előtt megtisztuljanak a potenciálisan káros tartalmaktól, és biztonságos, használható változatok készüljenek belőlük, miközben az üzleti szempontból kritikus funkciók megmaradnak.
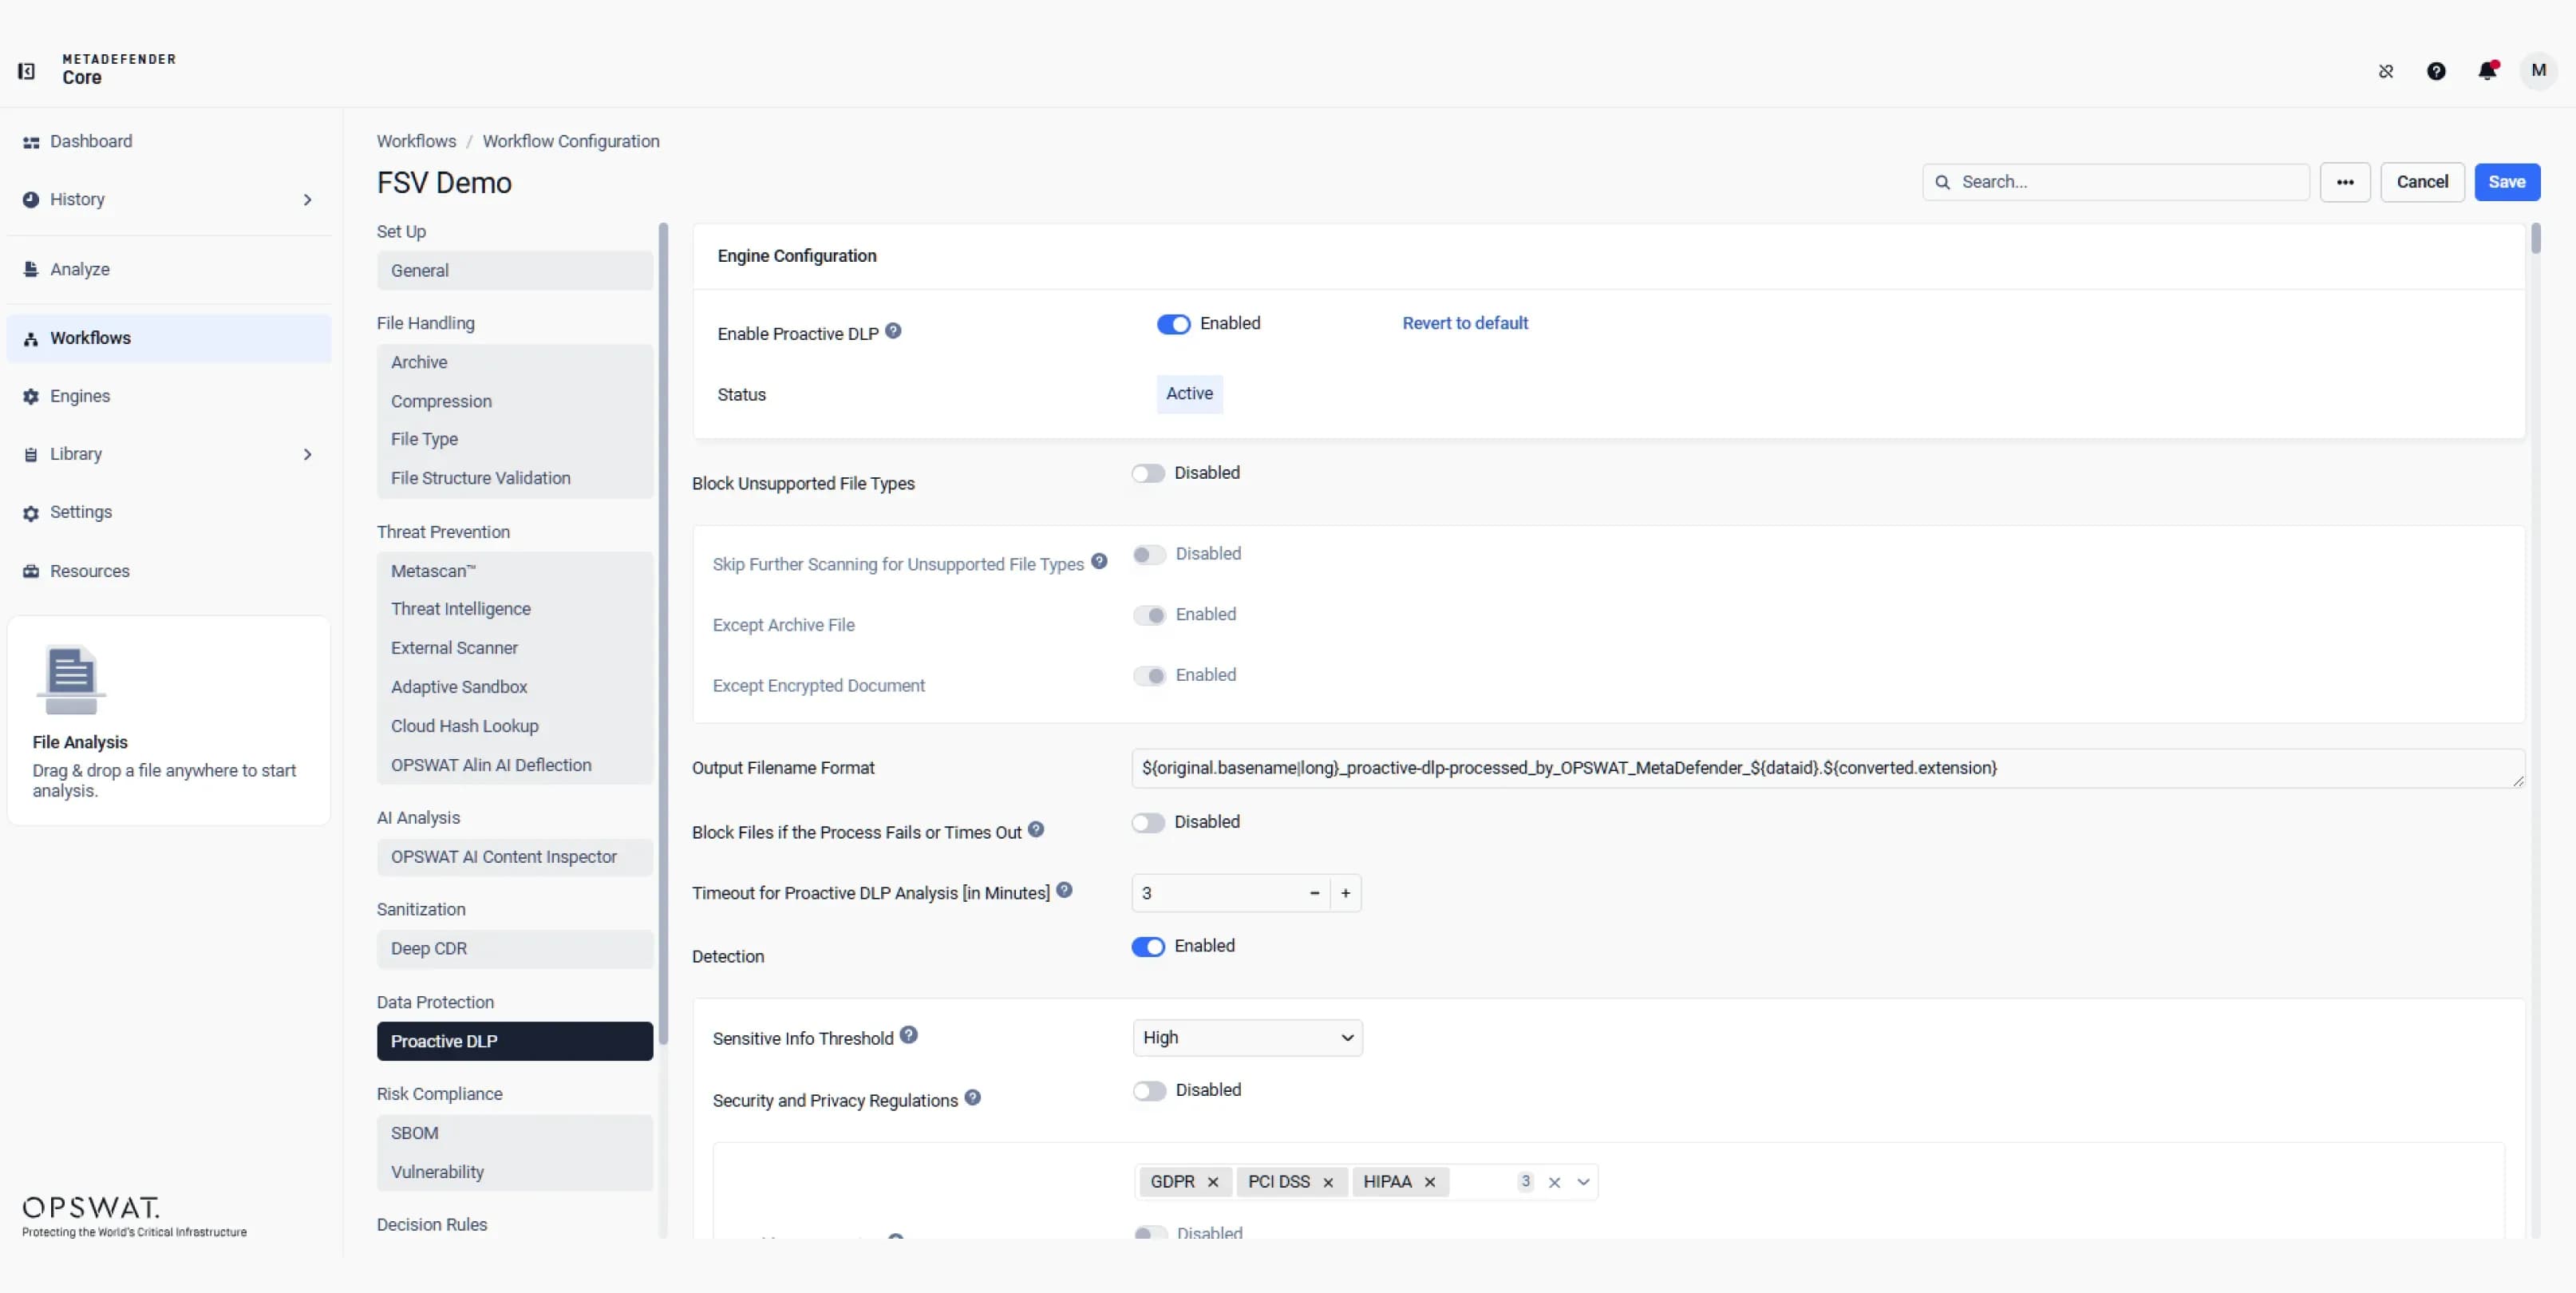 Érzékeny adatok védelme
Használja a mesterséges intelligencián alapuló osztályozást és mintázatfelismerést az érzékeny adatok azonosításához és védelméhez. Állítson be szabályokat a fájlok mozgásának figyelemmel kísérésére, a belső kockázatok csökkentésére, valamint a szabályzatnak megfelelően az adatok kitakarására, blokkolására vagy riasztás küldésére.
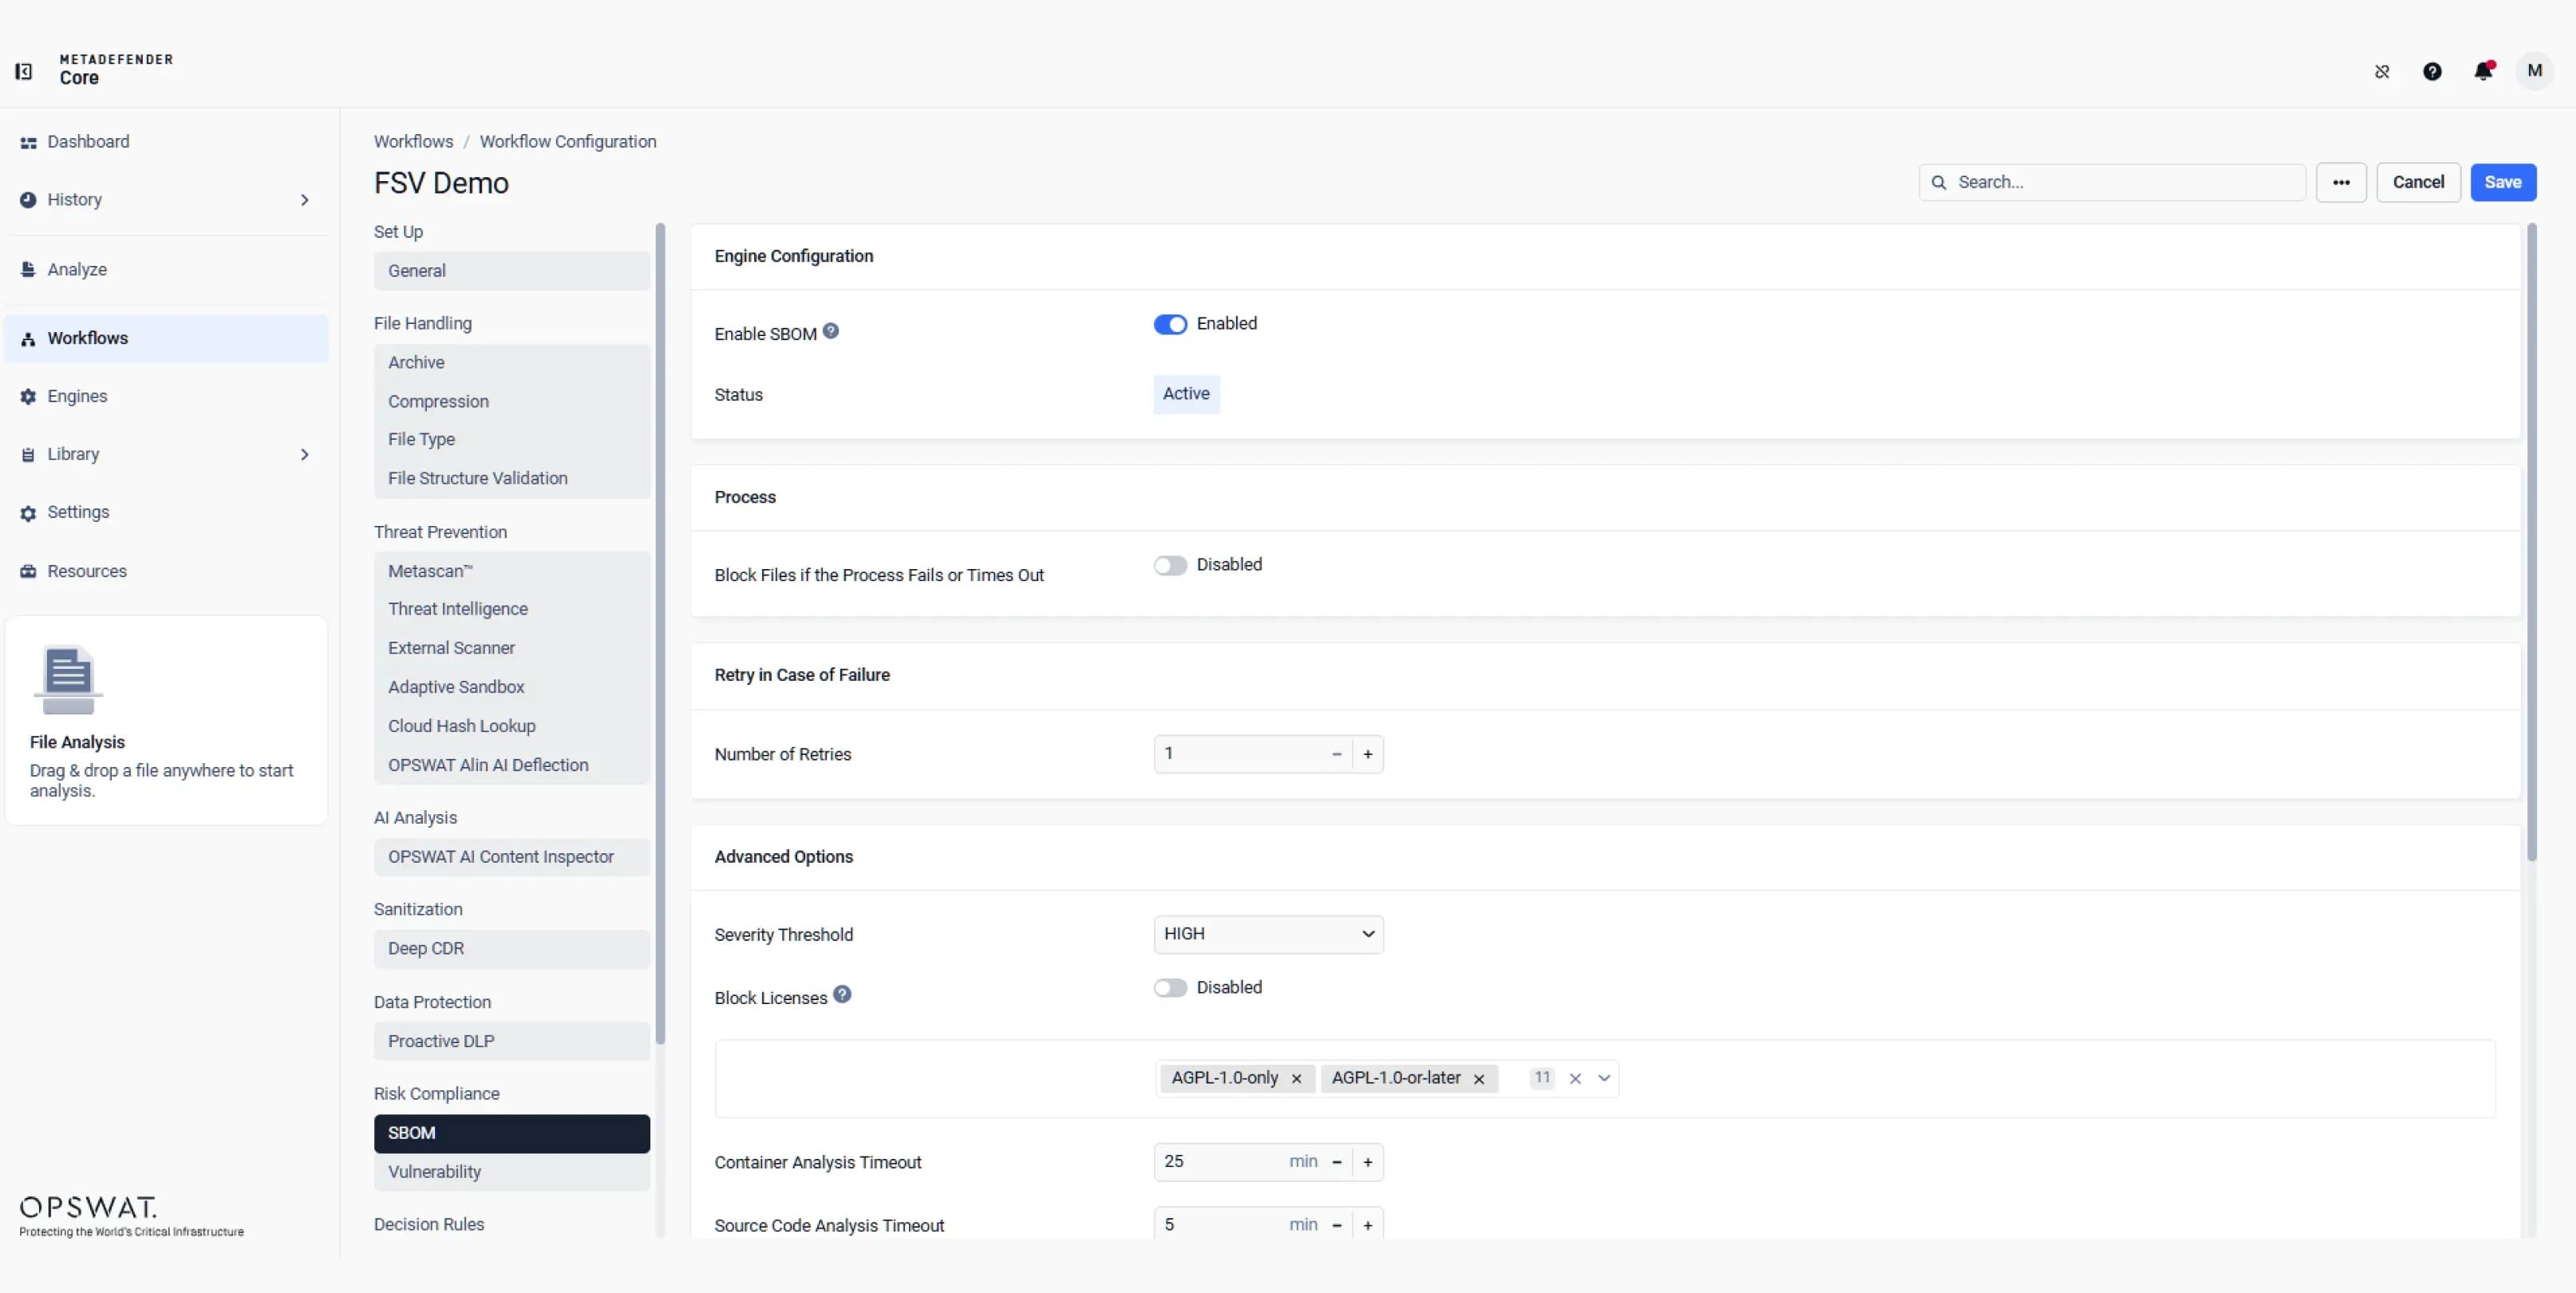 SBOM-készítés és sebezhetőségi értékelés
Elemezze a fájlokat, a telepítőprogramokat és a futtatható fájlokat, hogy létrehozza a komponensek, verziók, licencok és függőségek SBOM-ját. Azonosítsa az ismert sebezhetőségeket, és hajtsa végre a kockázatalapú szabályzatokat, mielőtt a szoftver bekerülne a kritikus környezetekbe.
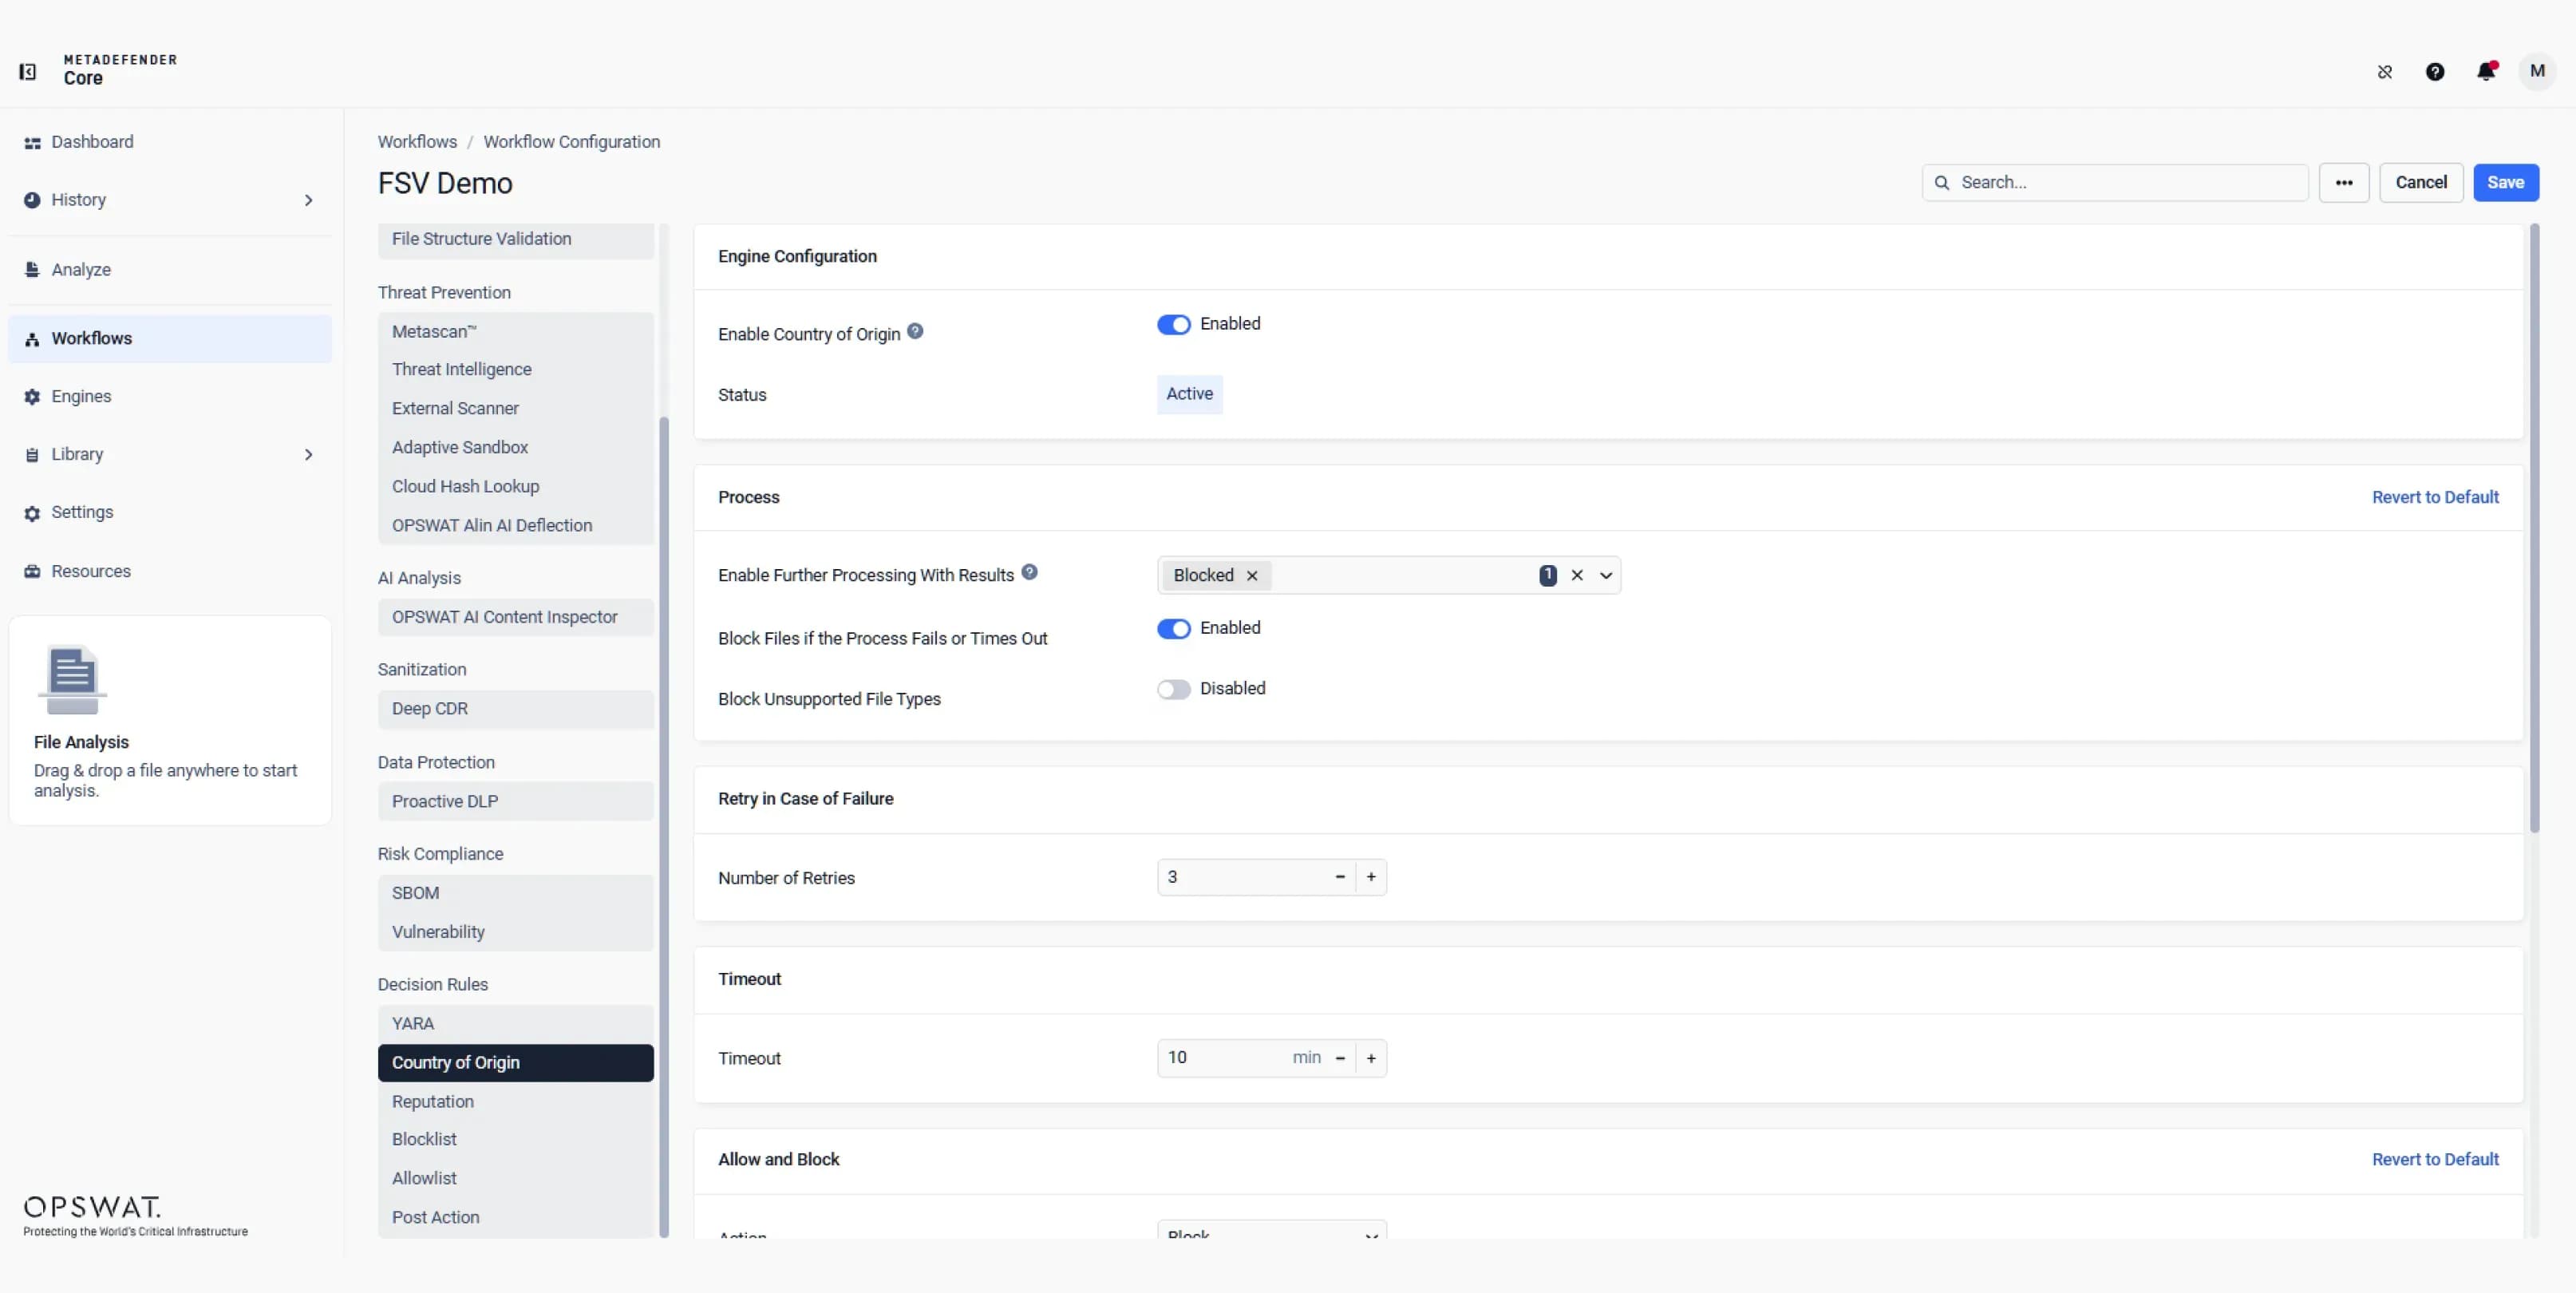 Döntési szabályok és a szabályok betartatása
Állítsa be a YARA-, származási ország-, hírnév-, blokkolási lista-, engedélyezési lista- és utólagos műveleti szabályokat a fájlok kontextusának és a vizsgálati eredmények értékeléséhez, majd a szabályzatnak megfelelően automatikusan engedélyezze, blokkolja vagy továbbítsa a fájlokat.
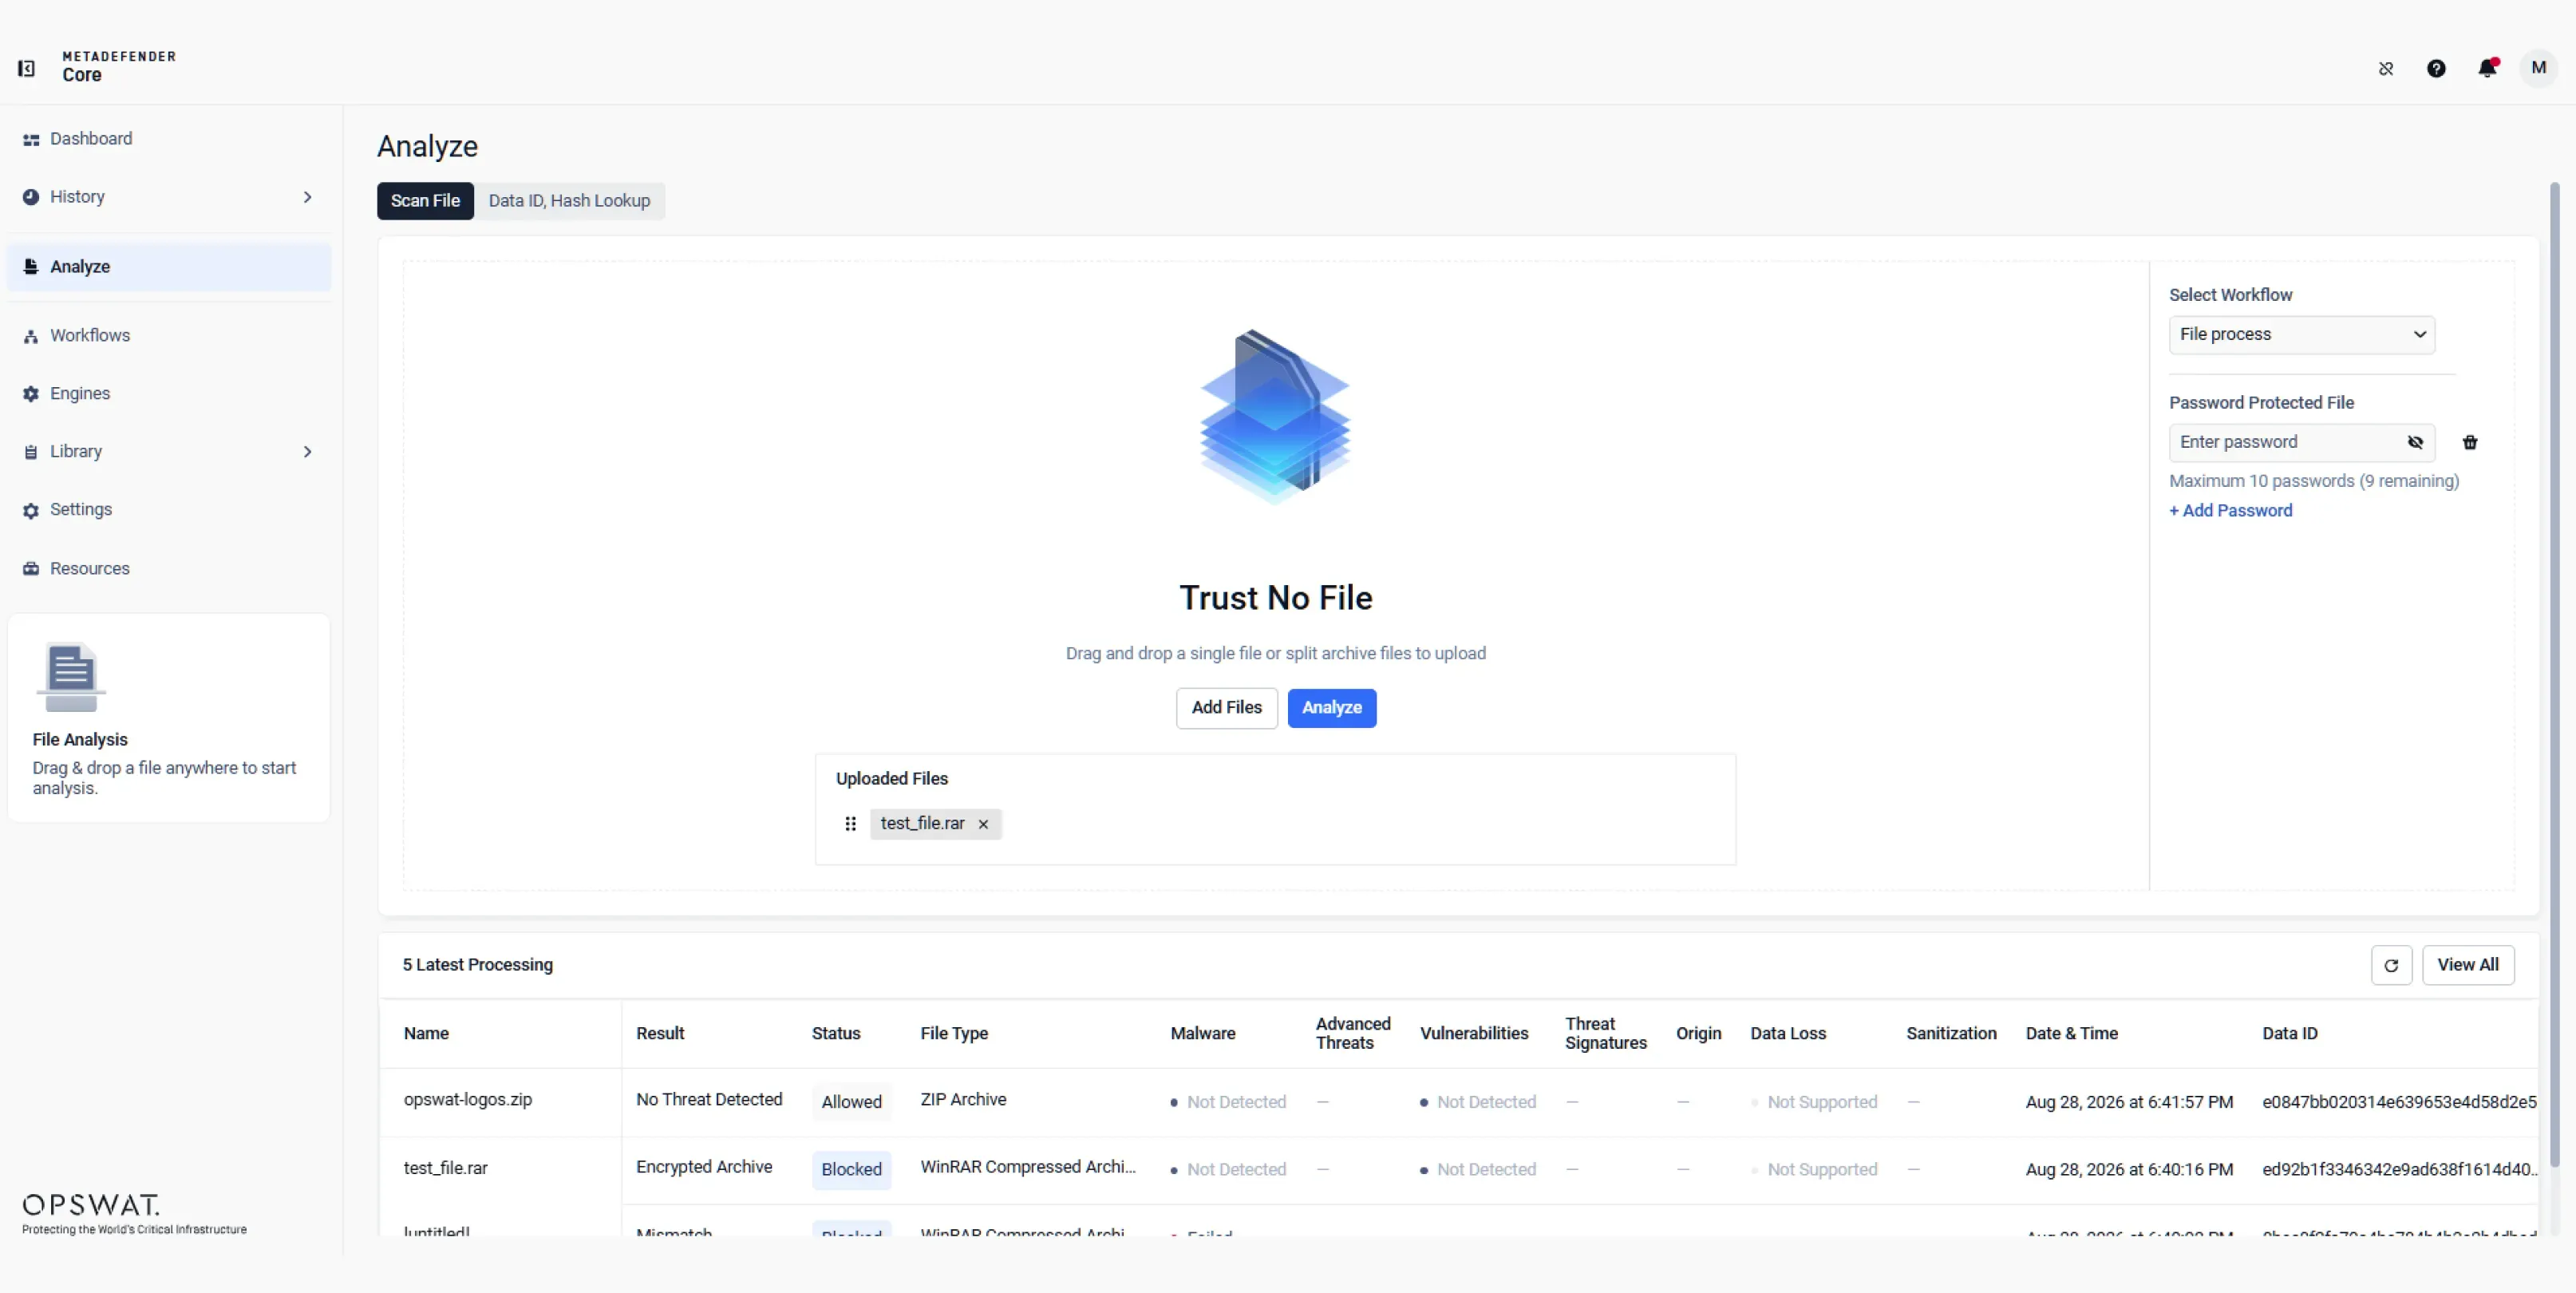
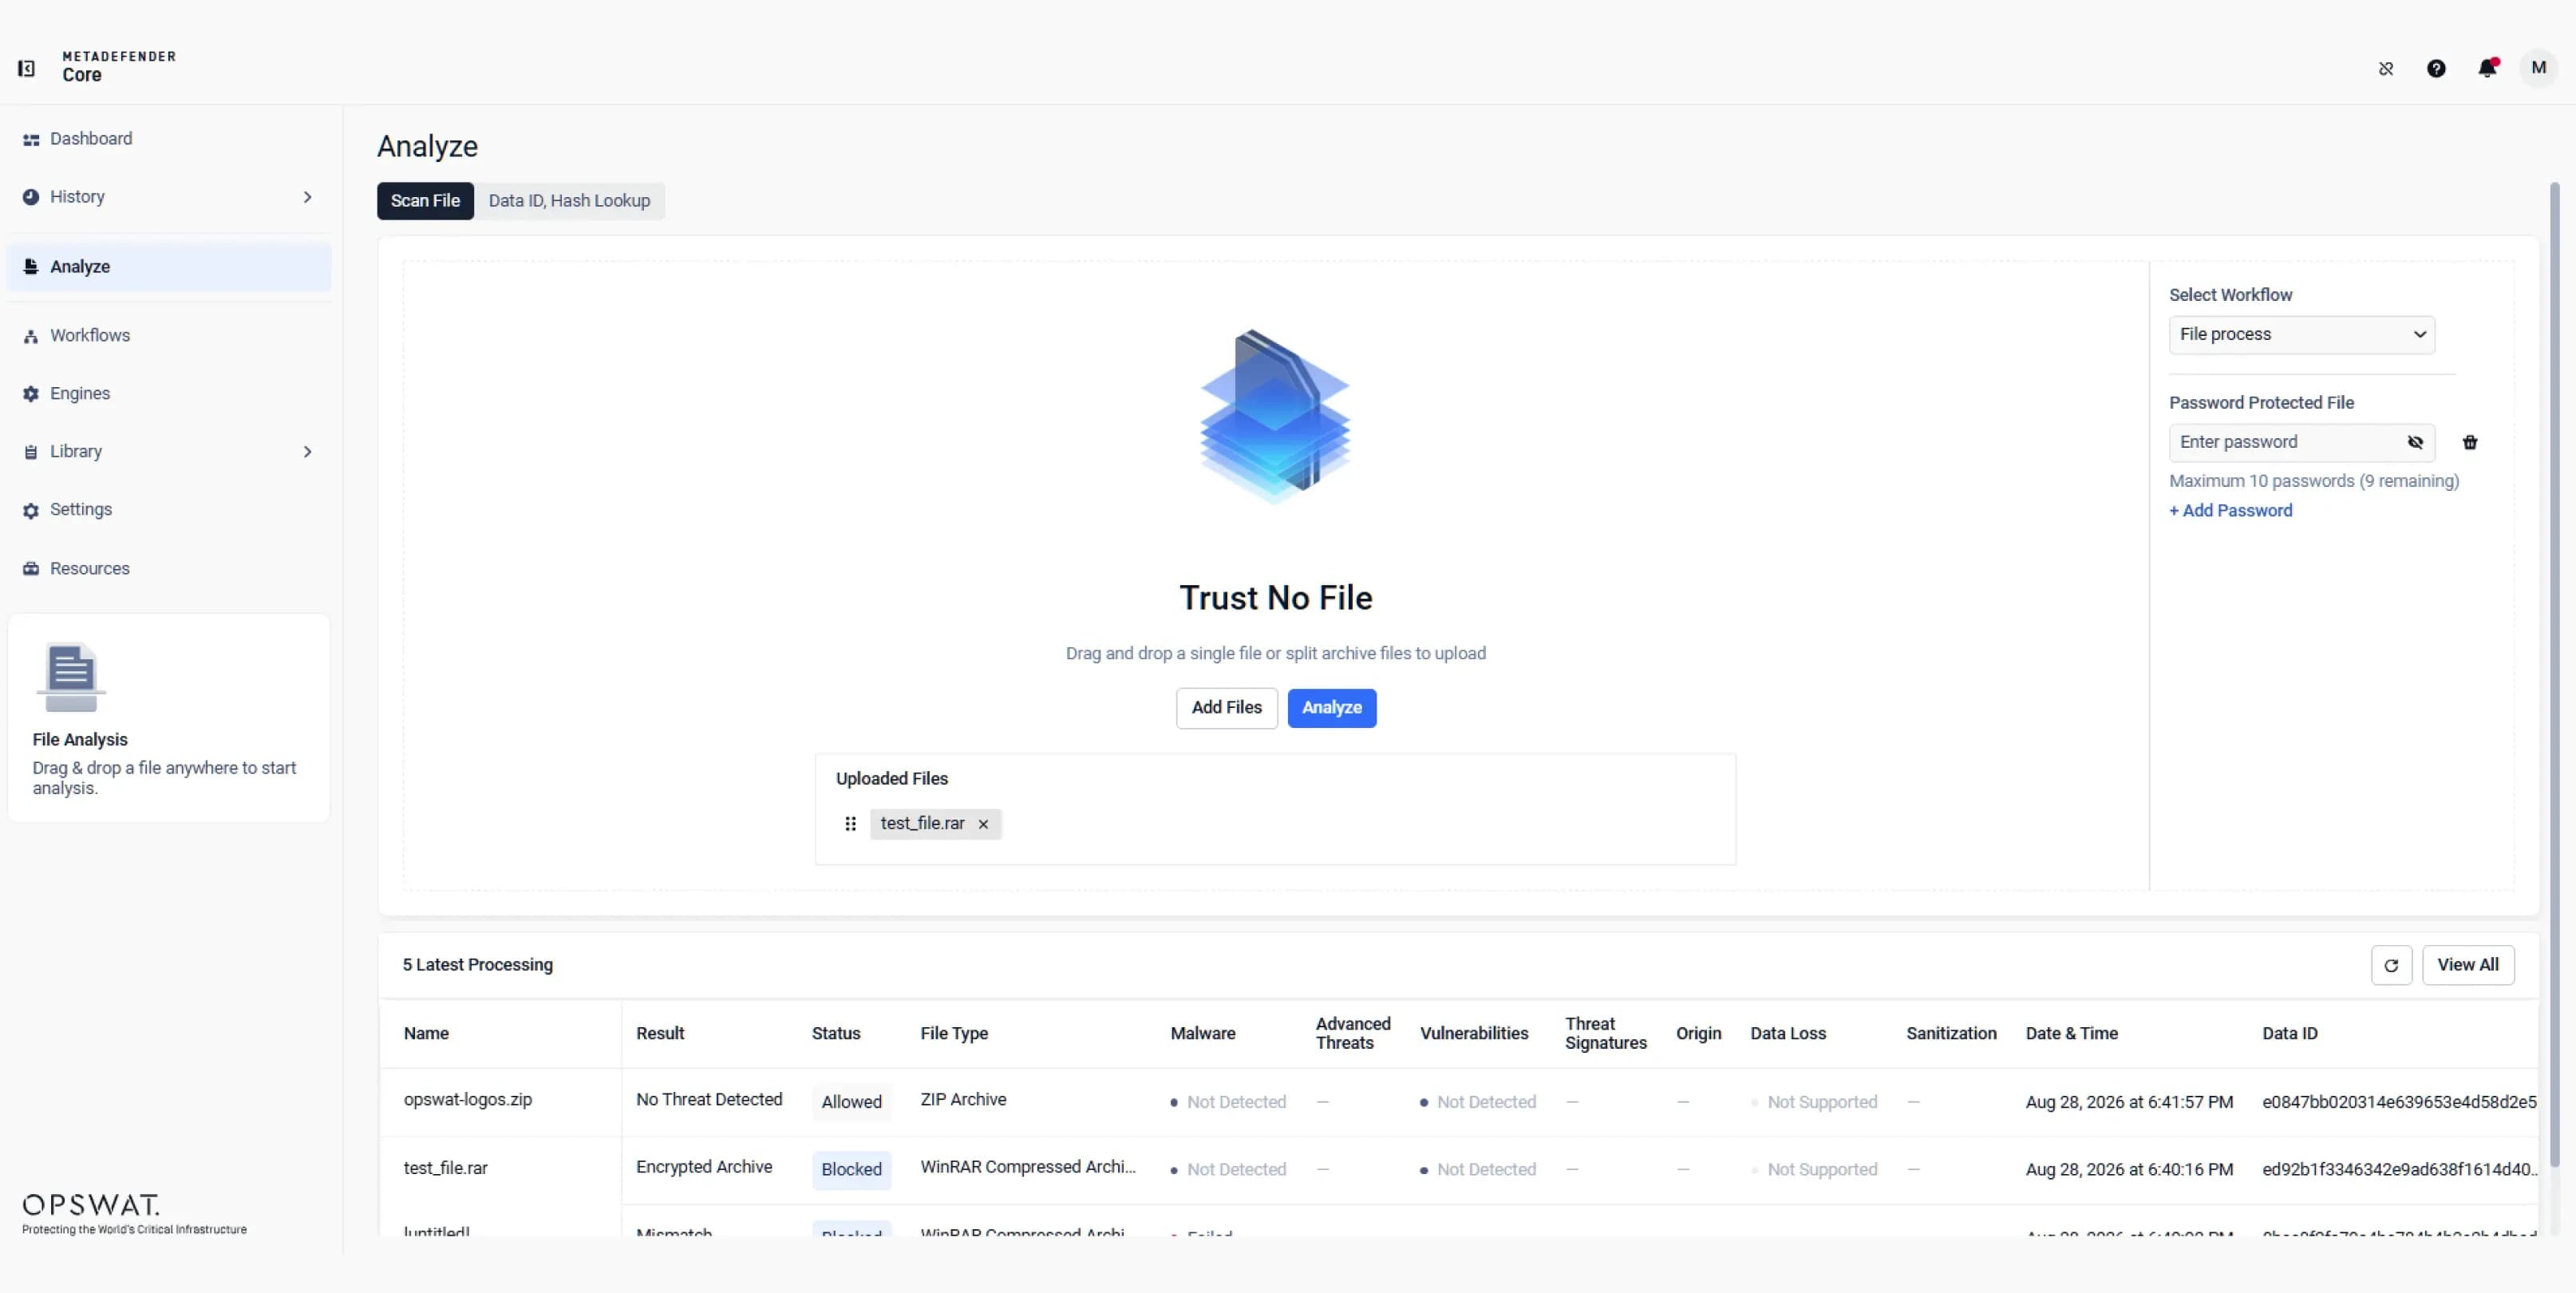 Válasszon ki vagy töltsön fel egy fájlt, válassza ki a kívánt munkafolyamatot, és ha szükséges, adjon meg egy jelszót. A „Feldolgozás” gombra kattintva elindíthatja a fájl beolvasását a beállított biztonsági modulokkal.
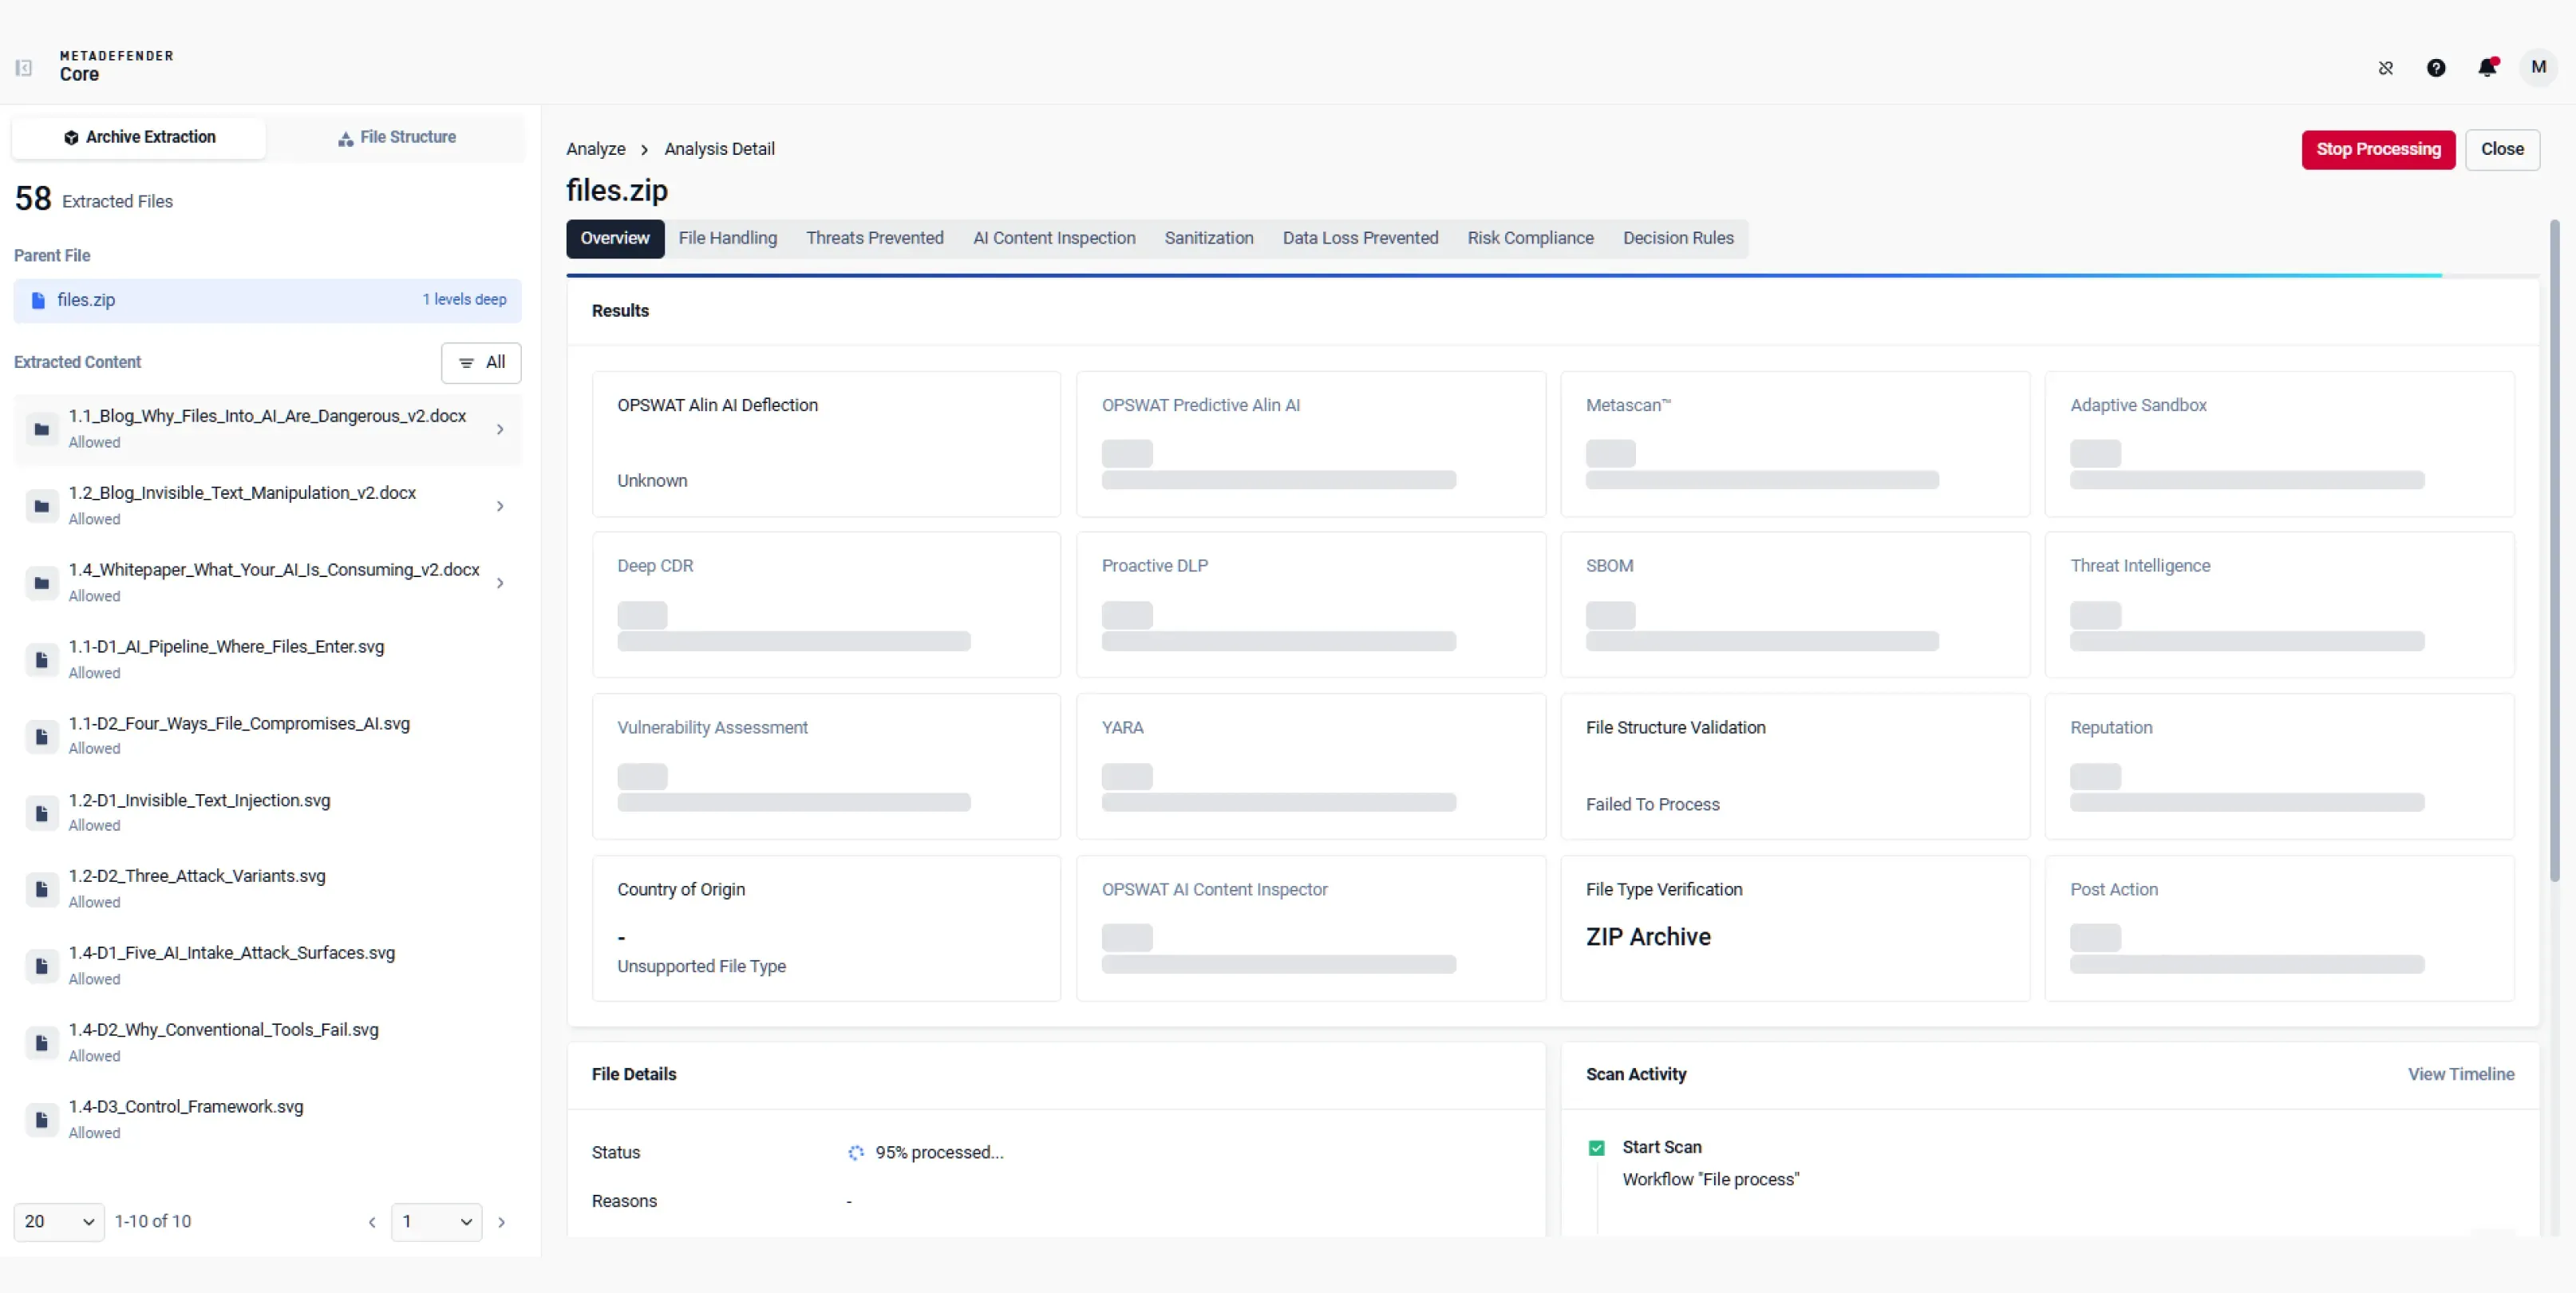
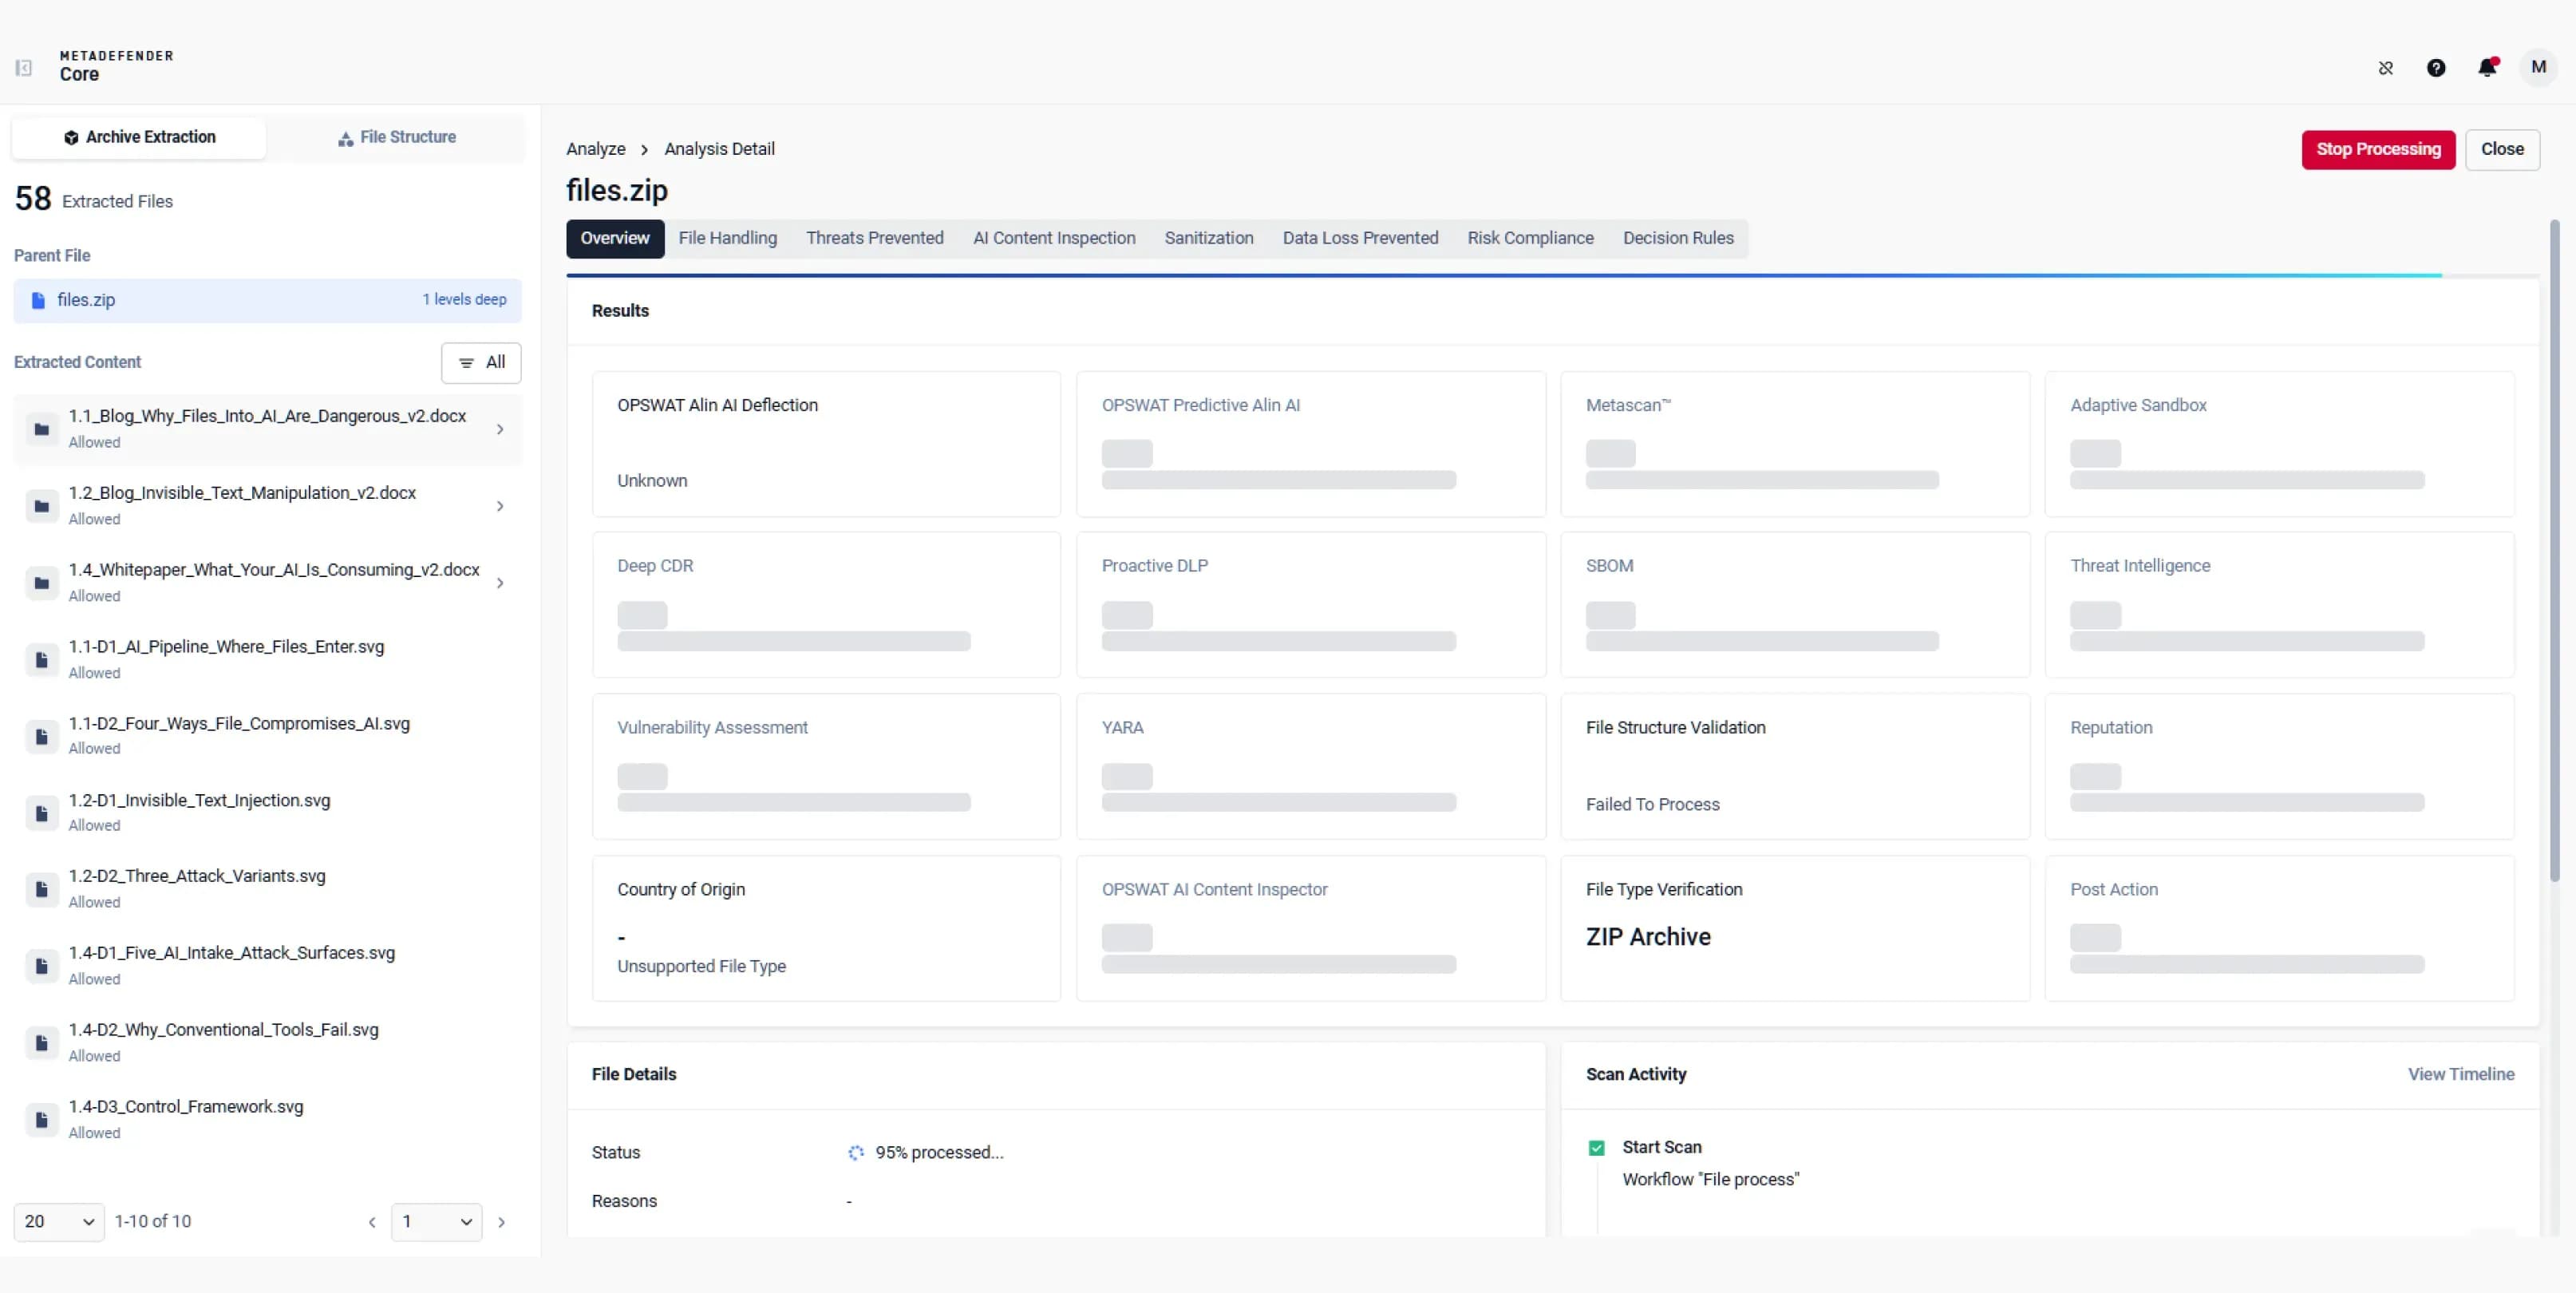 Párhuzamos szkennelés több motorral
A fájlokat különböző motorok vizsgálják meg rosszindulatú programok és kockázatok szempontjából. Ez a folyamat biztosítja, hogy semmilyen potenciálisan káros tartalom ne tudjon átjutni a védelmi vonalon, és eljusson a végfelhasználókhoz.
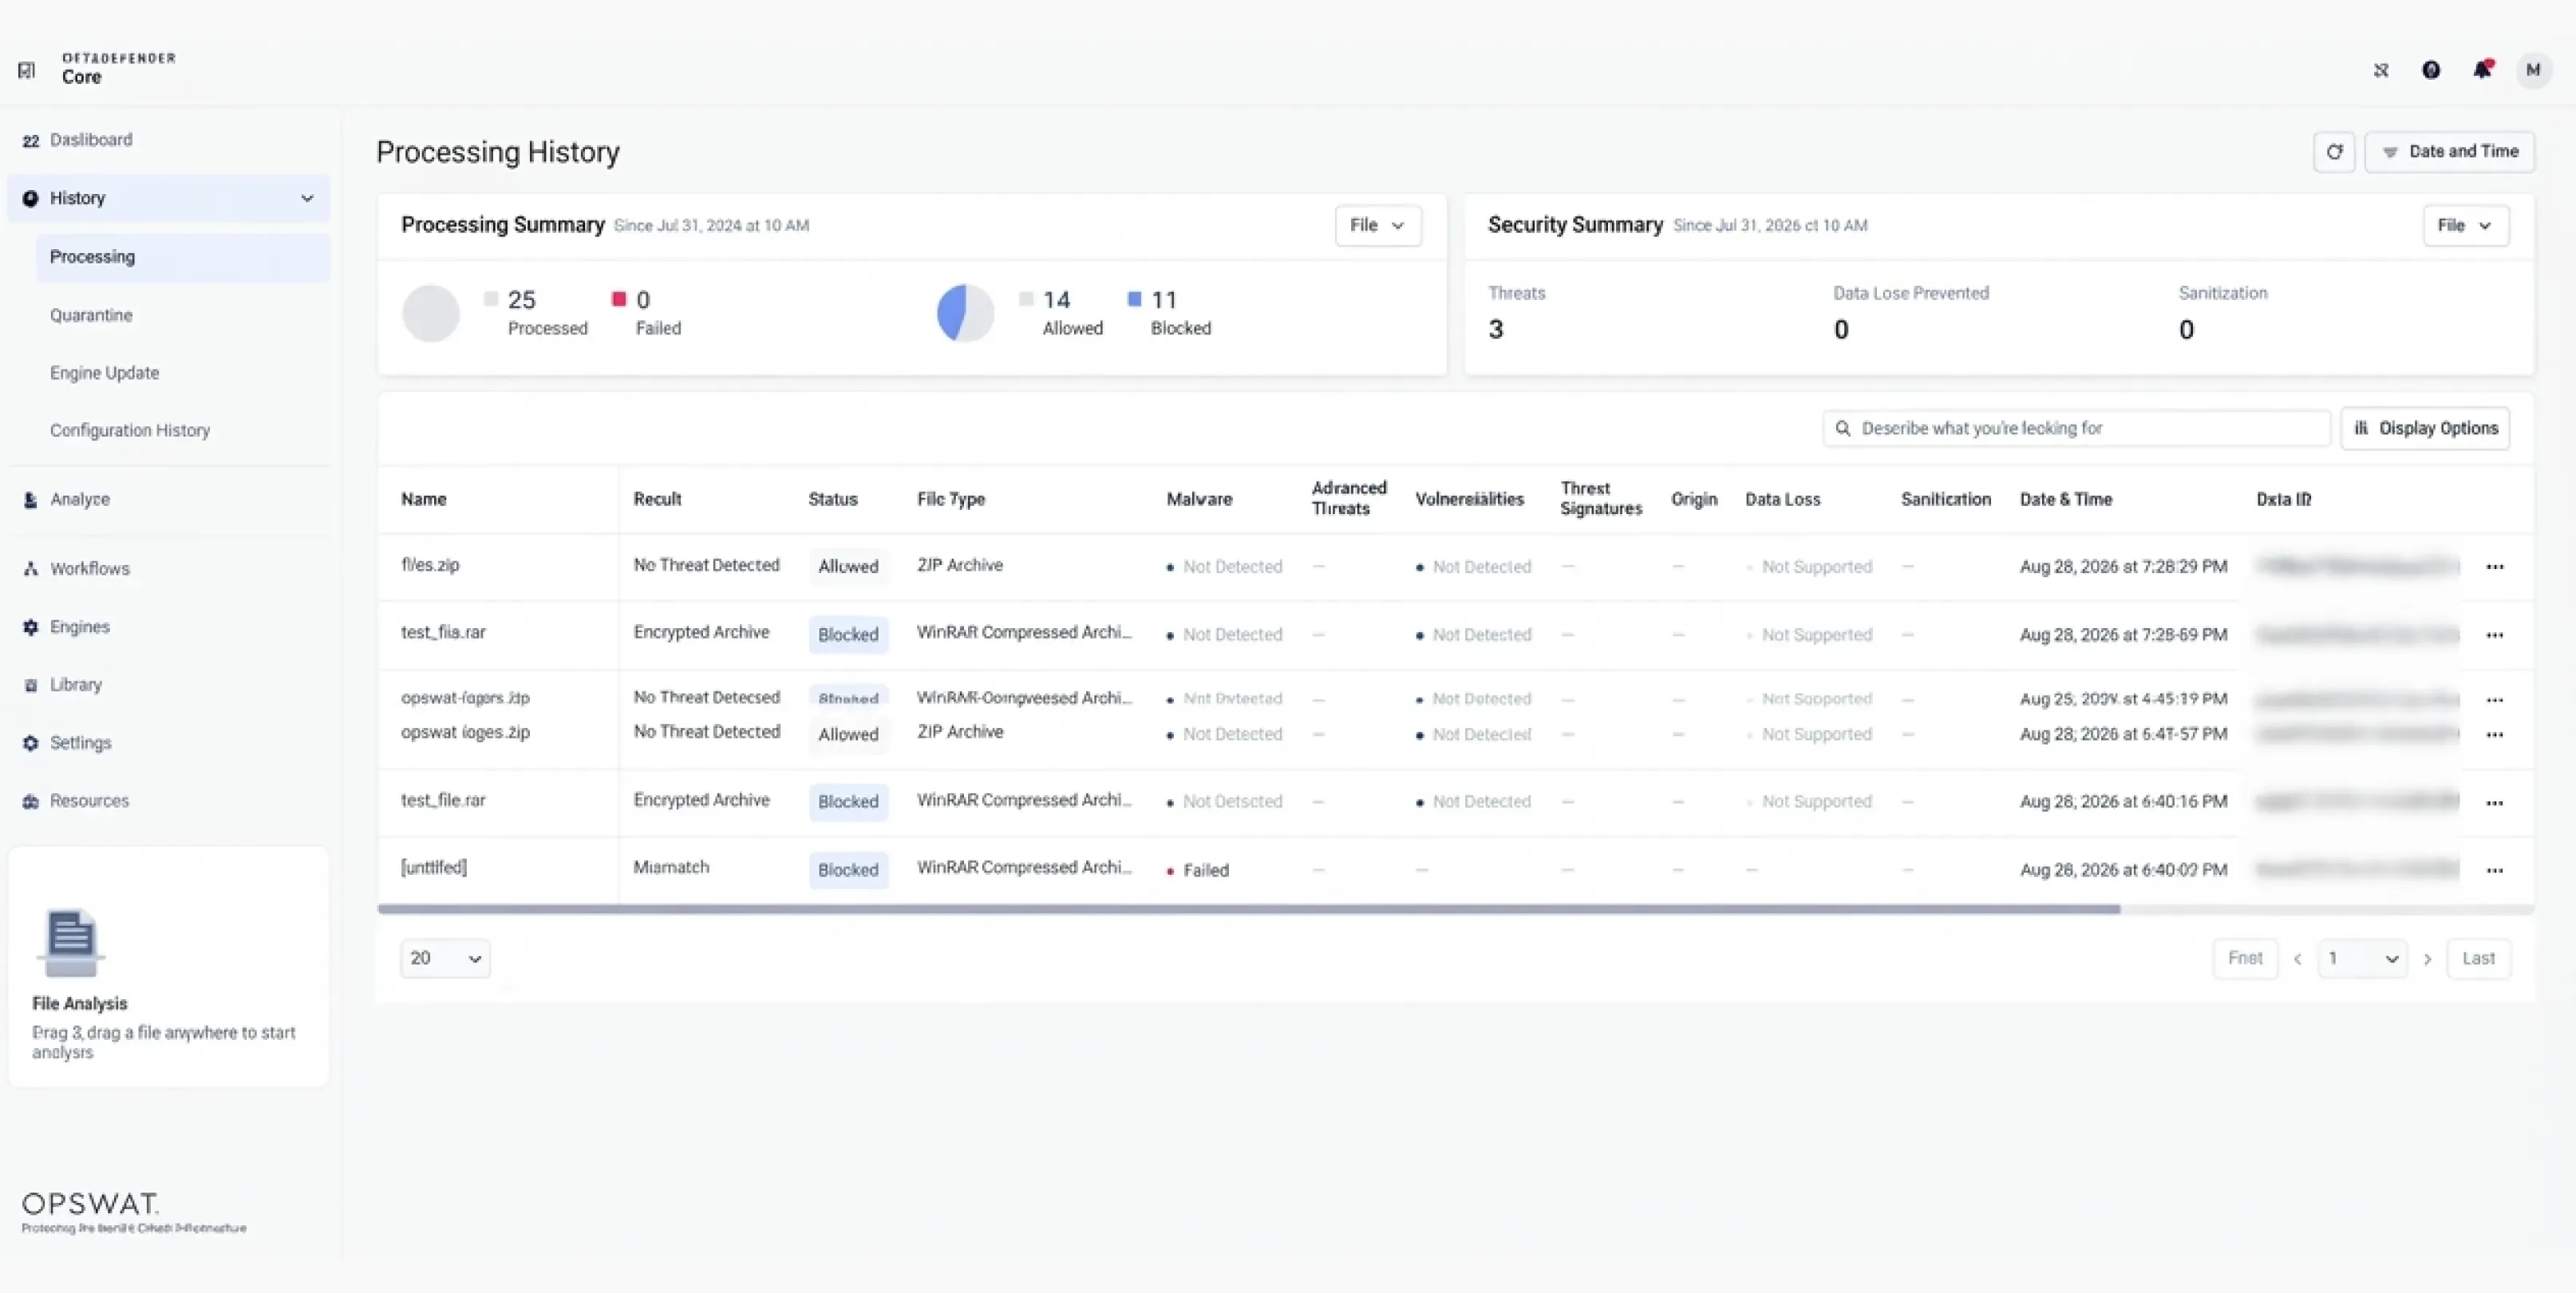
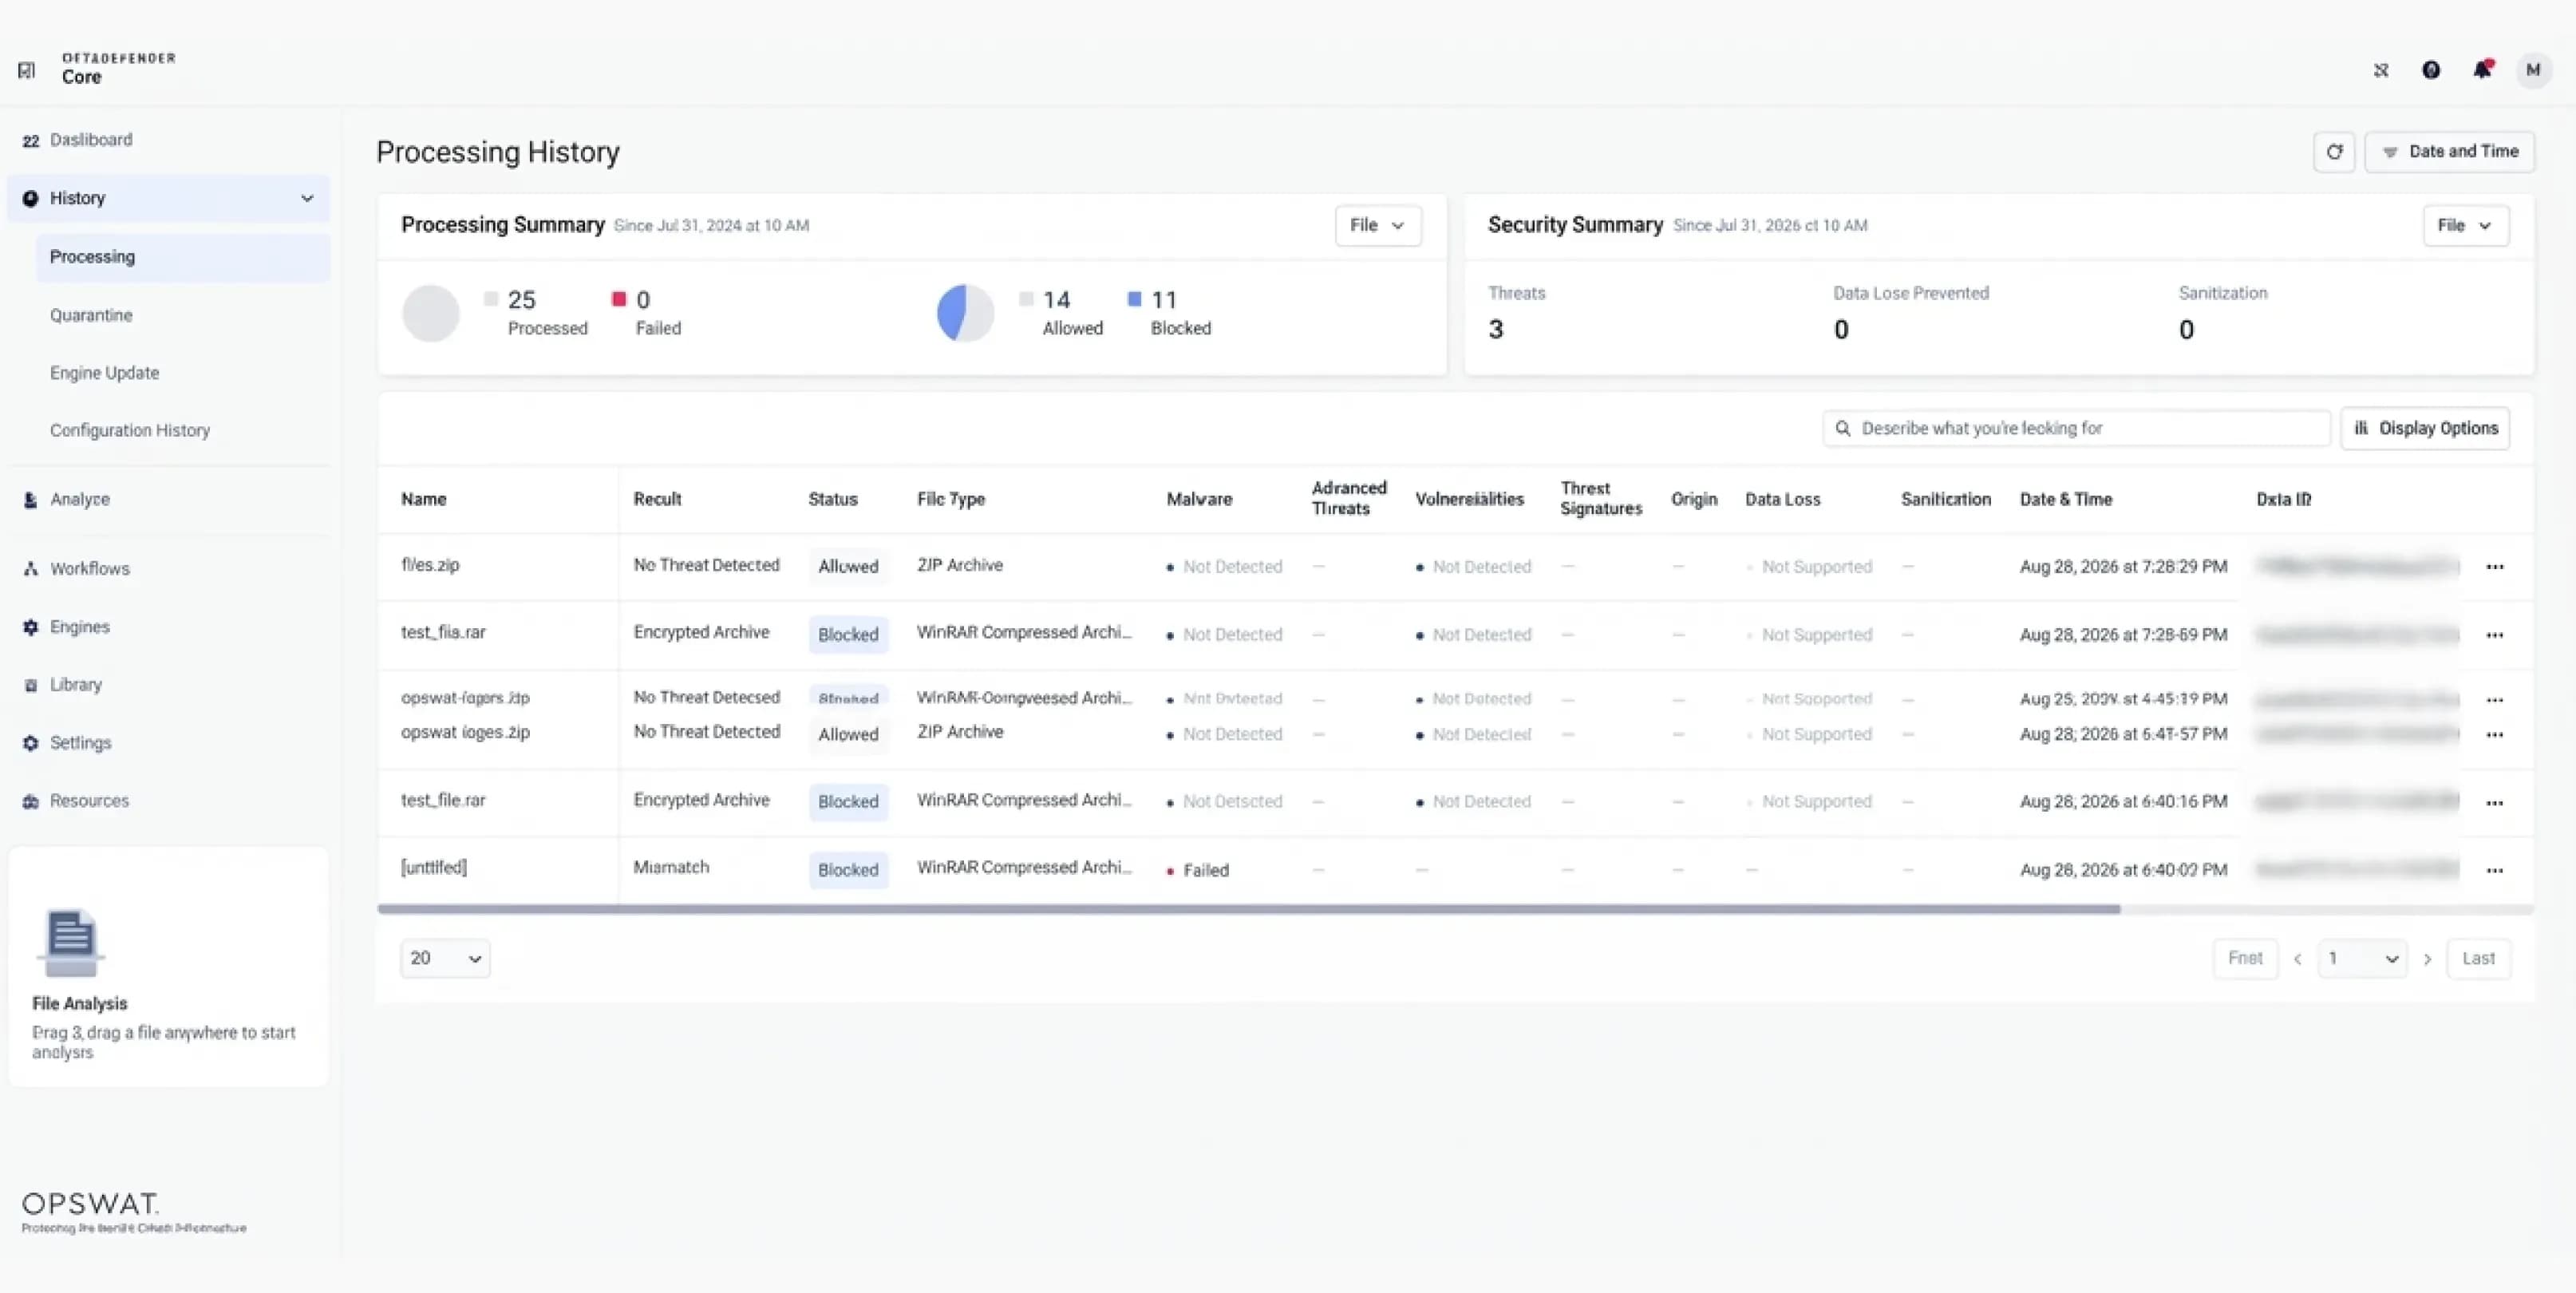 A feldolgozás előzményei és a biztonsági eredmények
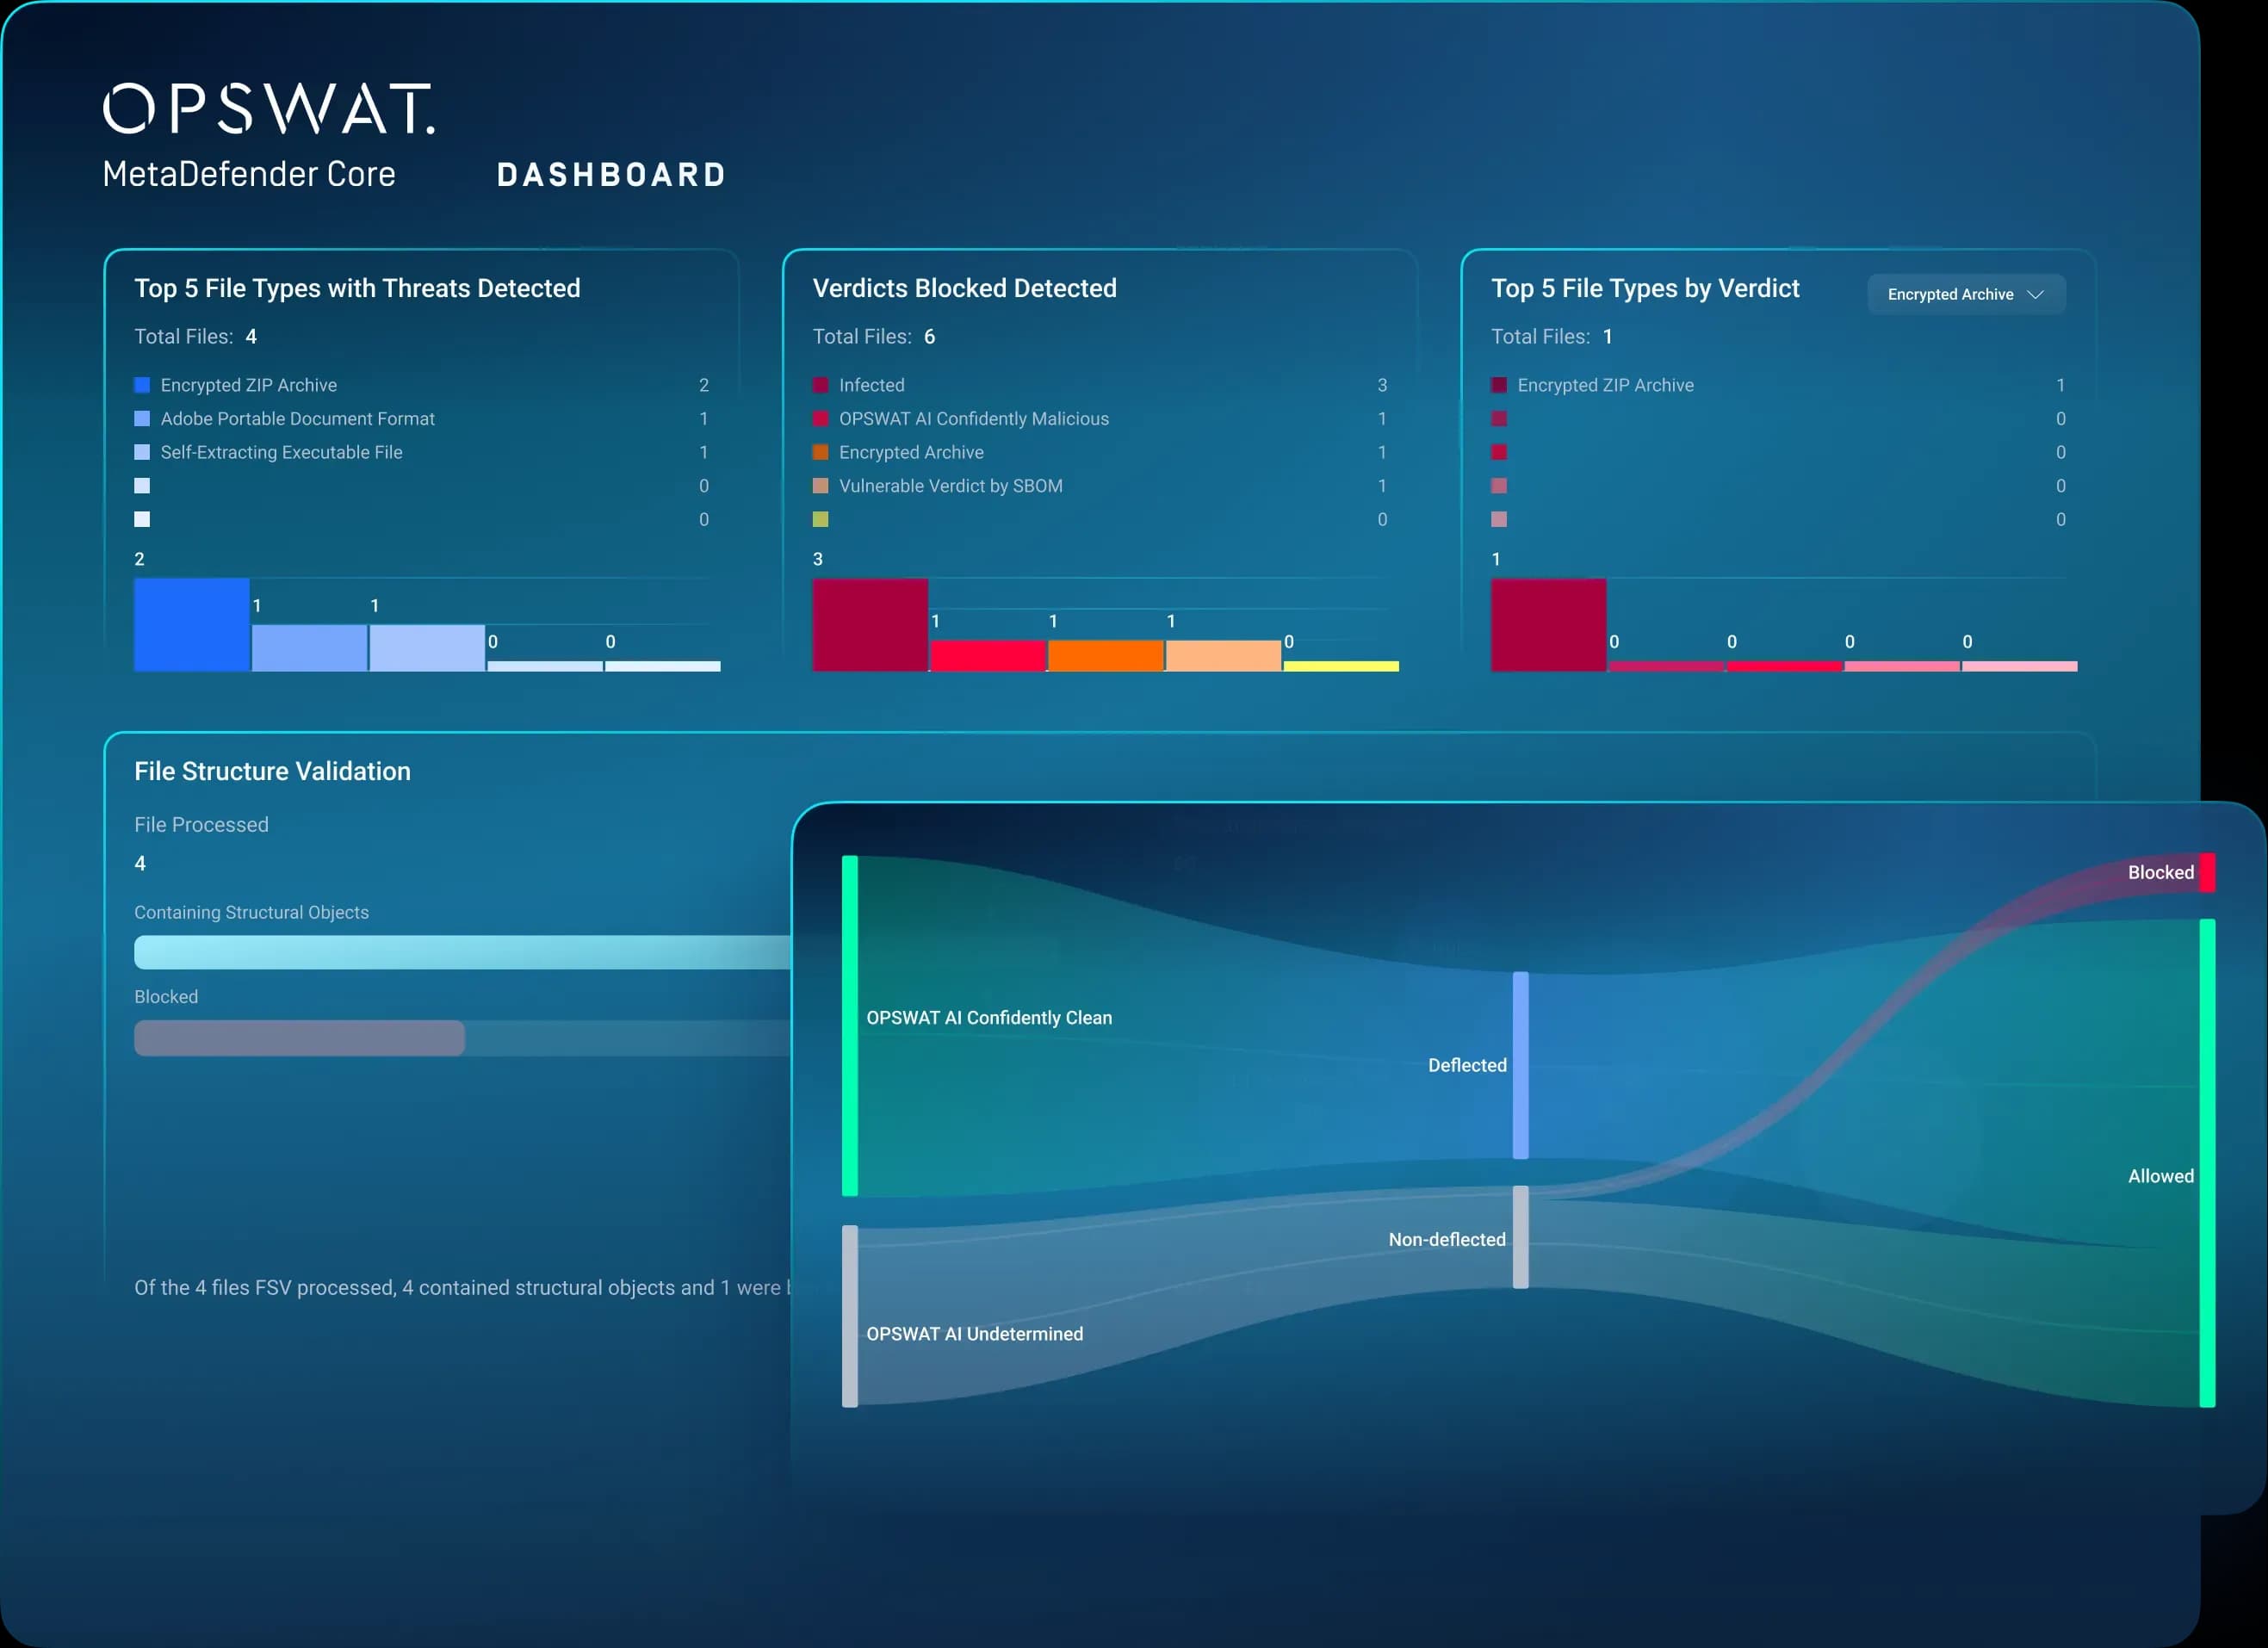
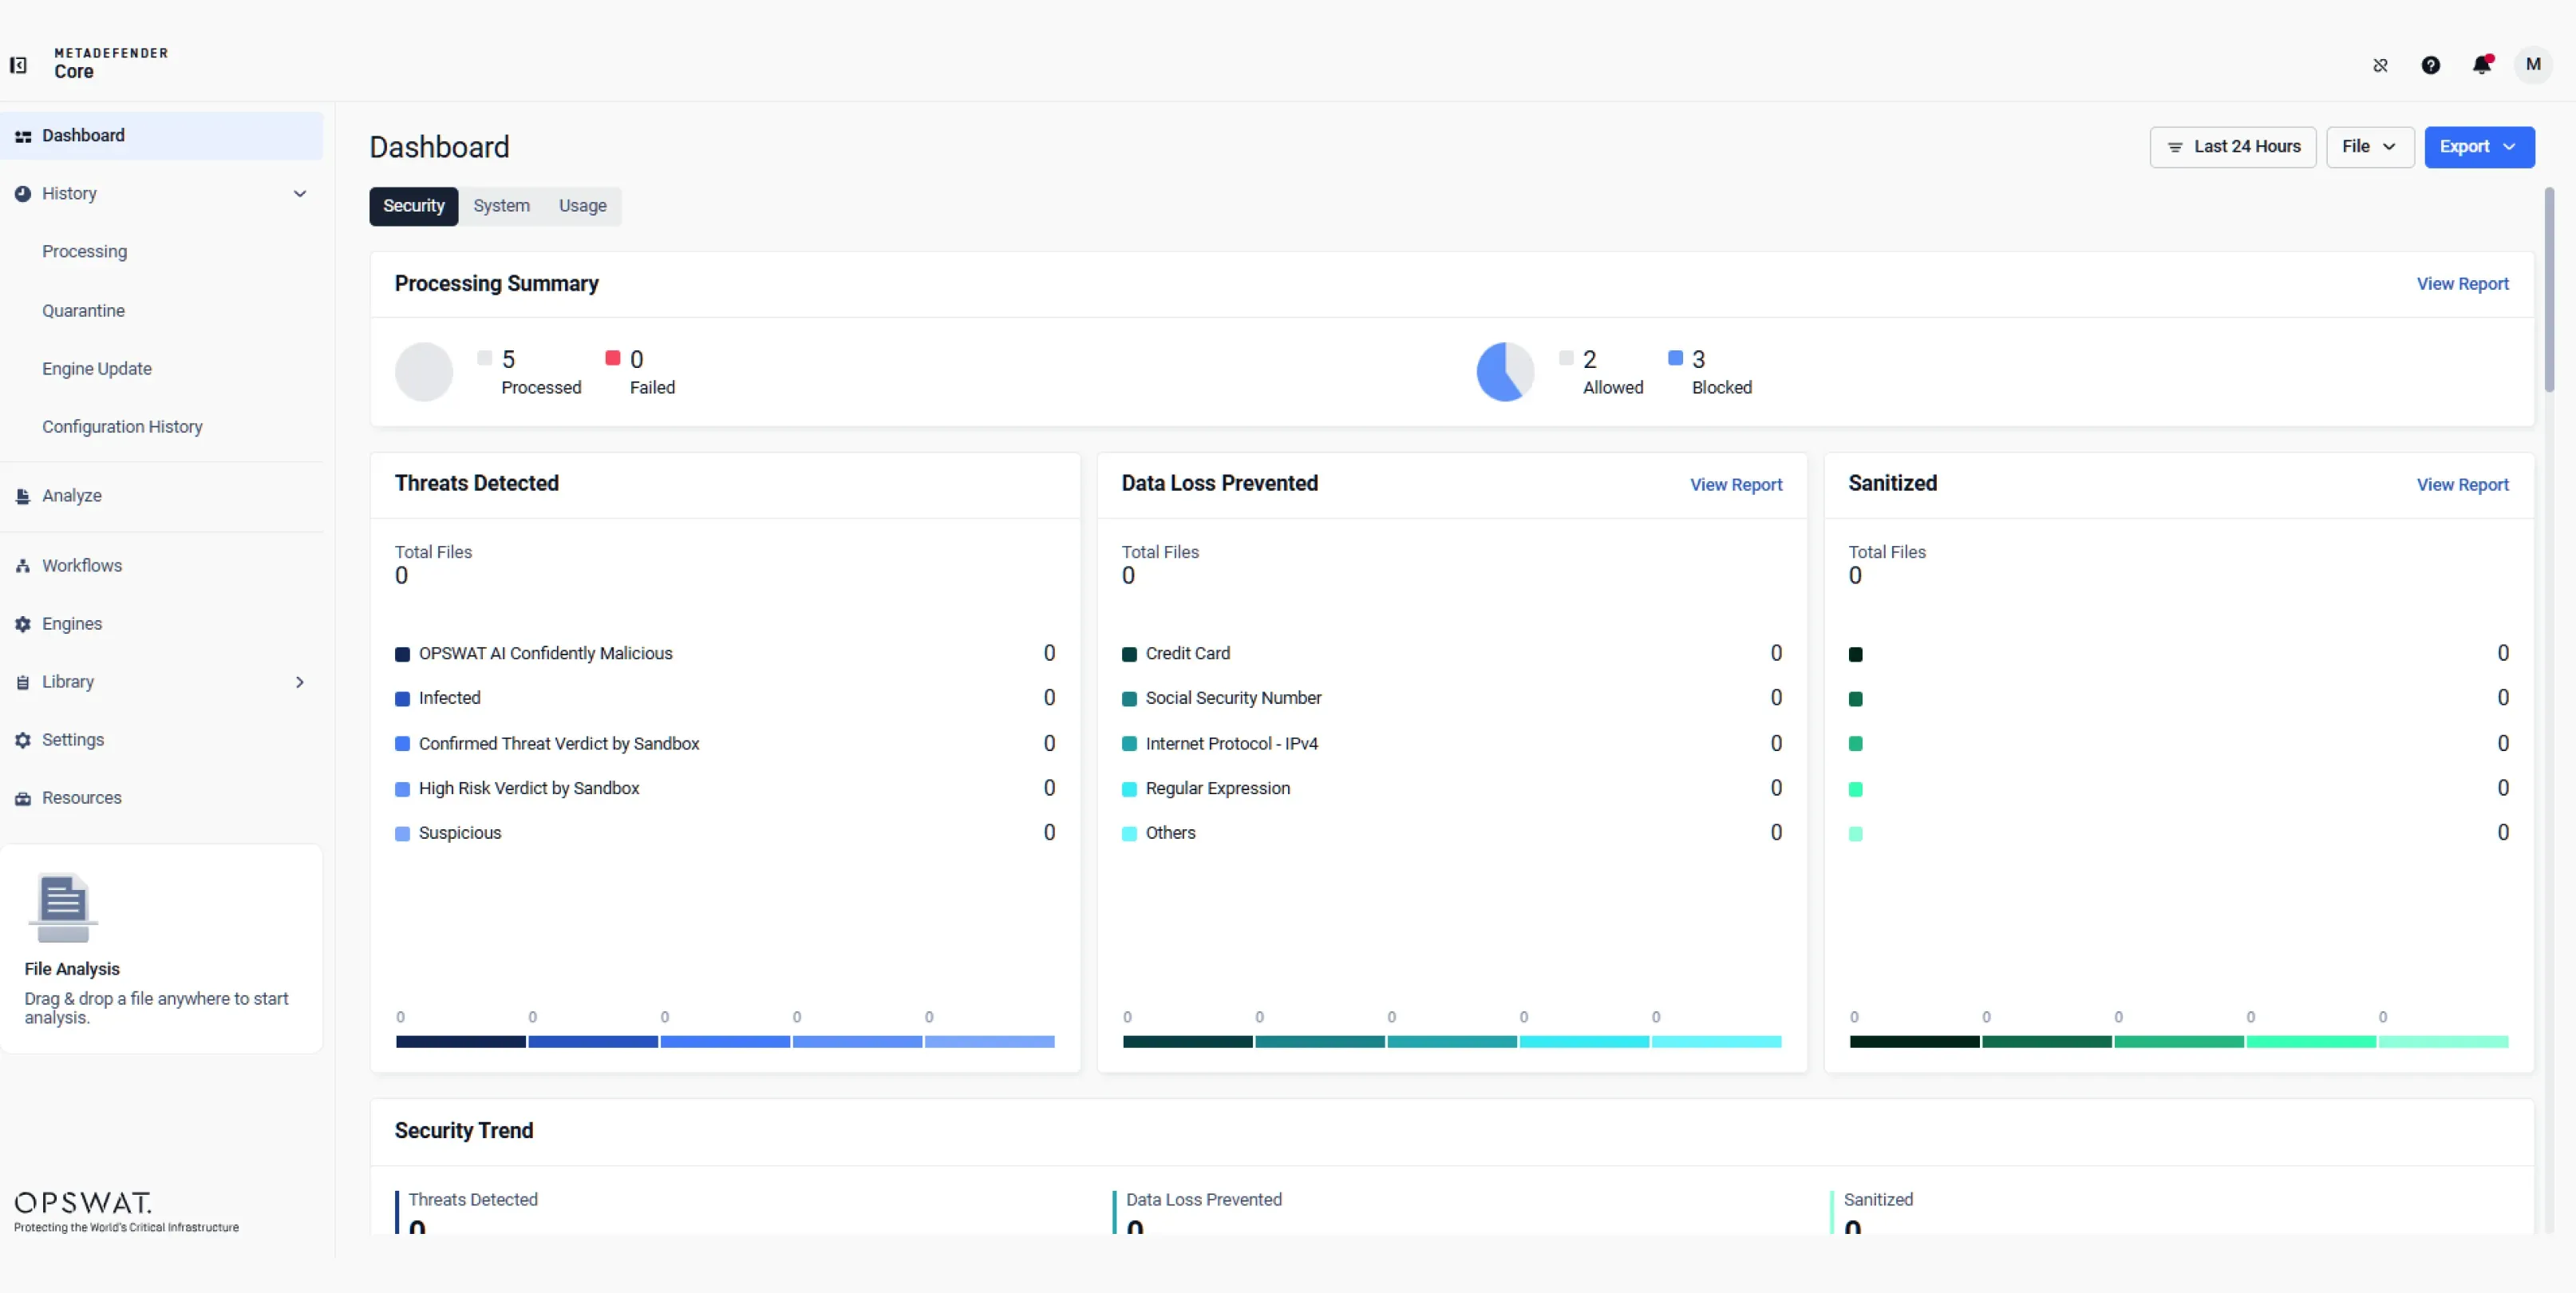
Kövesse nyomon a feldolgozott, engedélyezett, blokkolt és sikertelen fájlokat. Keressen és szűrje az eredményeket fájltípus, fenyegetés-minősítés, sebezhetőség, tisztítás, eredet és feldolgozási idő szerint.
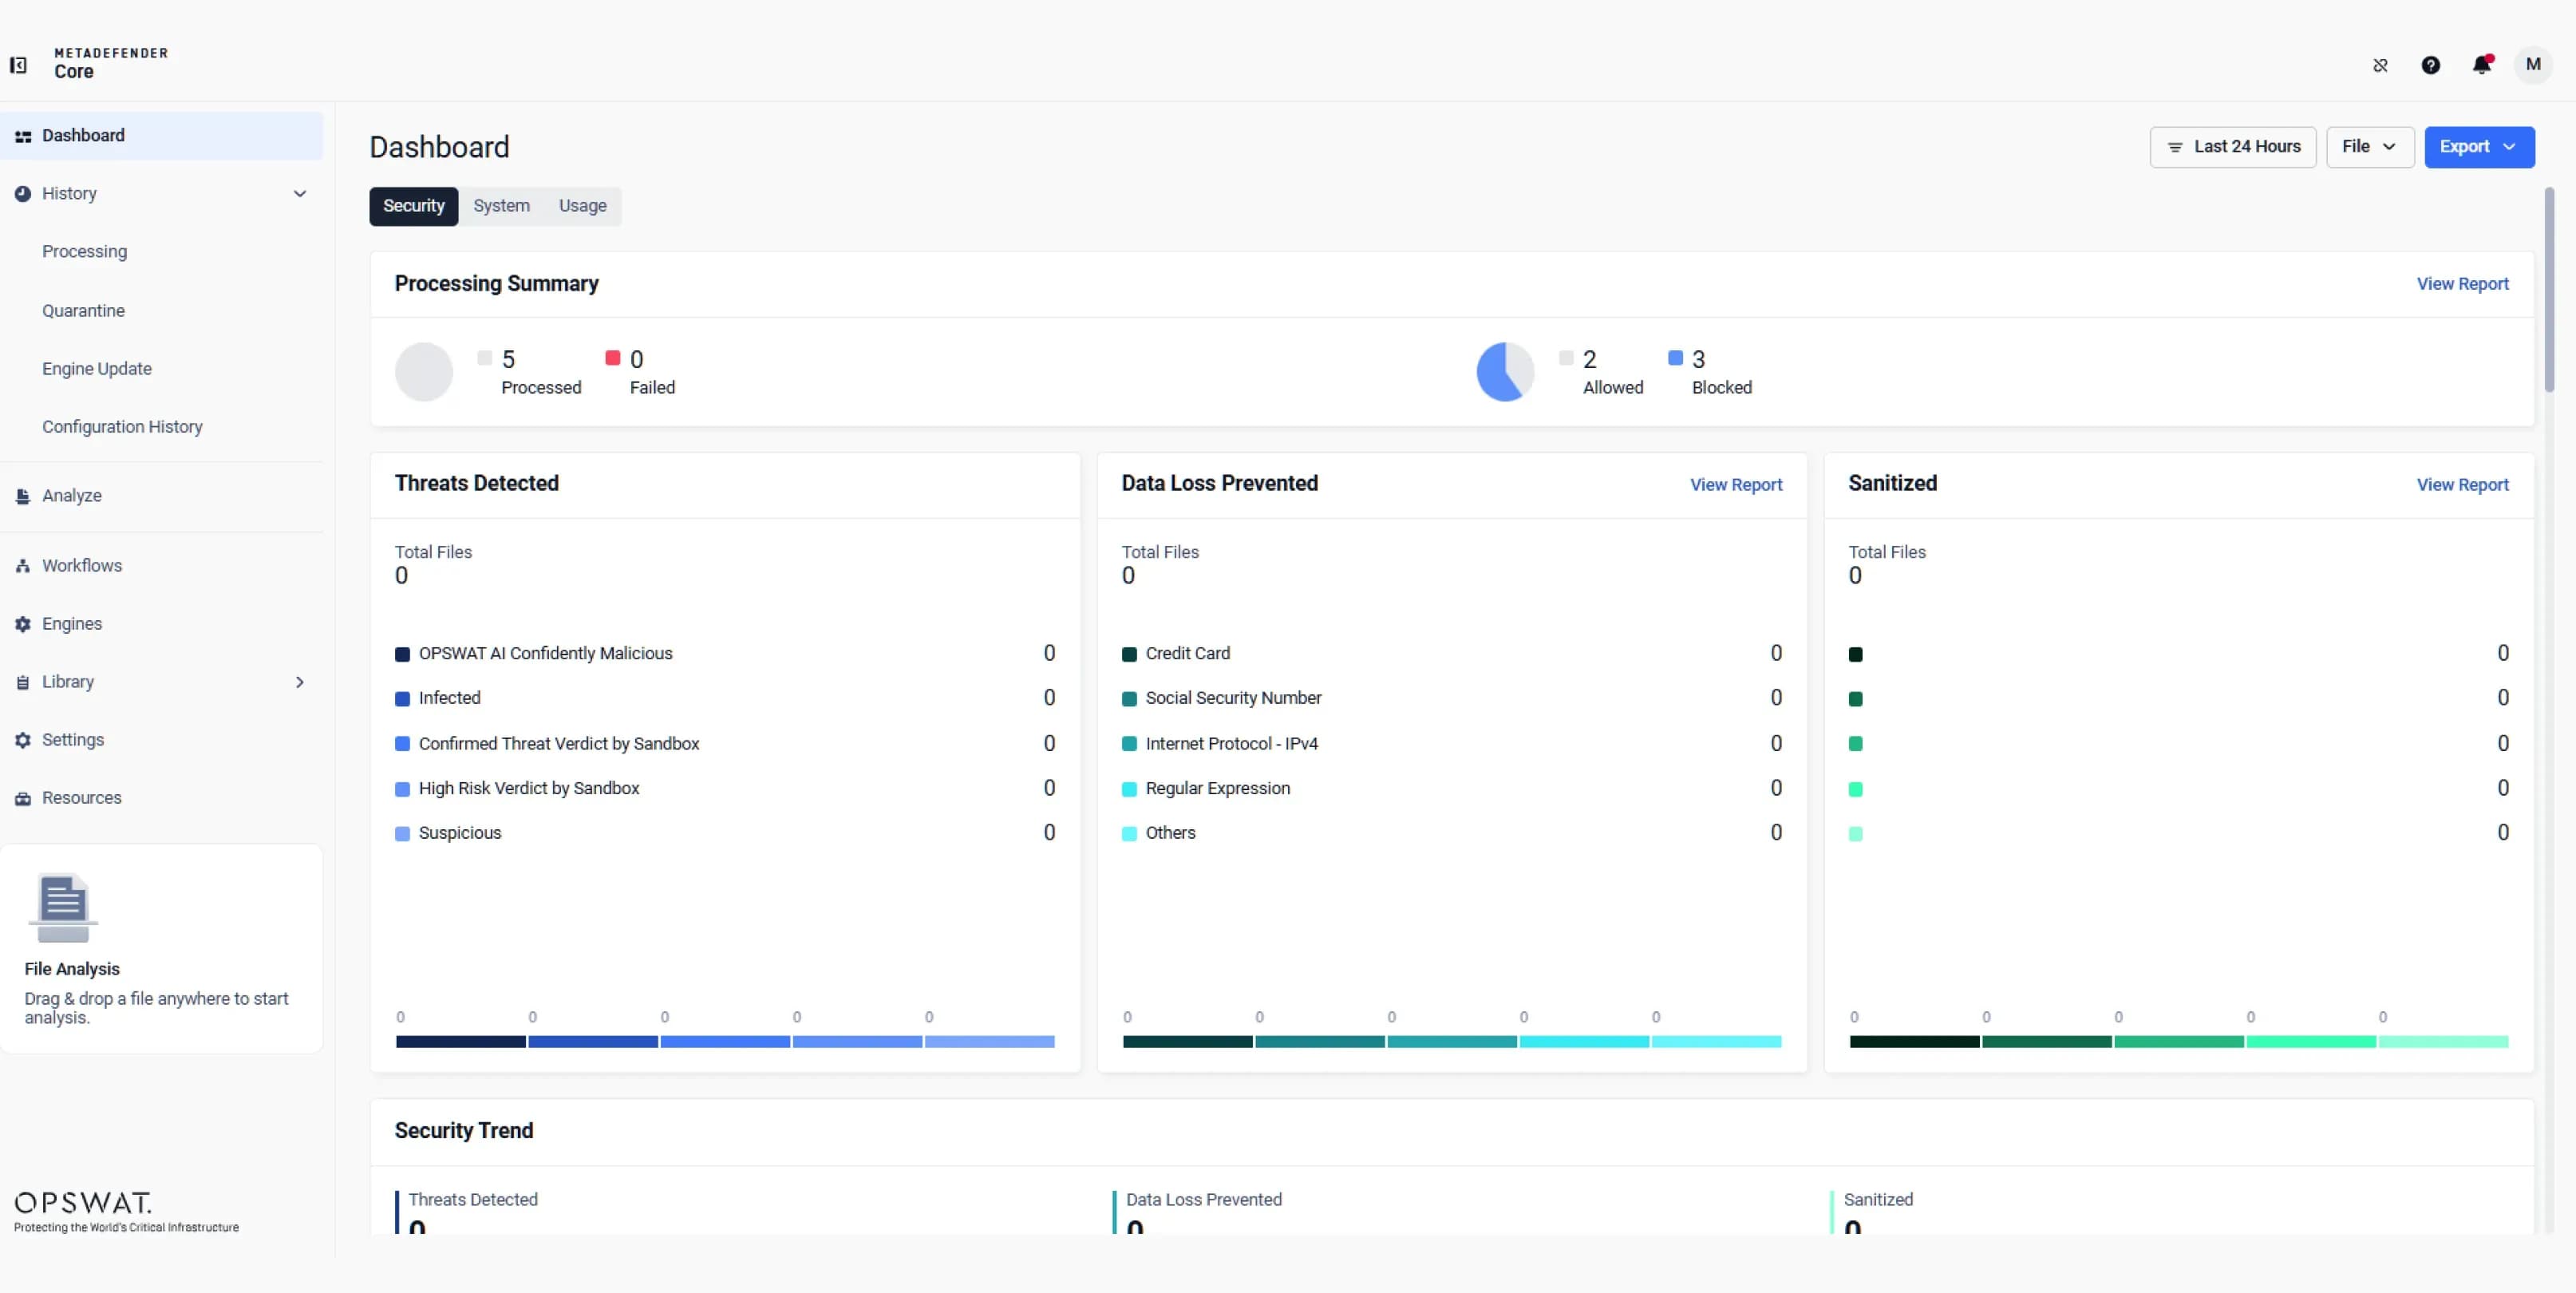 Biztonsági jelentések és trendelemzések
Fedezze fel a biztonsági jelentéseket az észlelt fenyegetésekről, a megakadályozott adatvesztésekről, a megtisztított fájlokról, a CVE-trendekről és az észlelt országokról, valamint a rendszerállapotra és a használati adatokra vonatkozó információkat. Szűrhet időtartomány és fájltípus szerint, áttekintheti a trendeket, és exportálhatja az eredményeket.
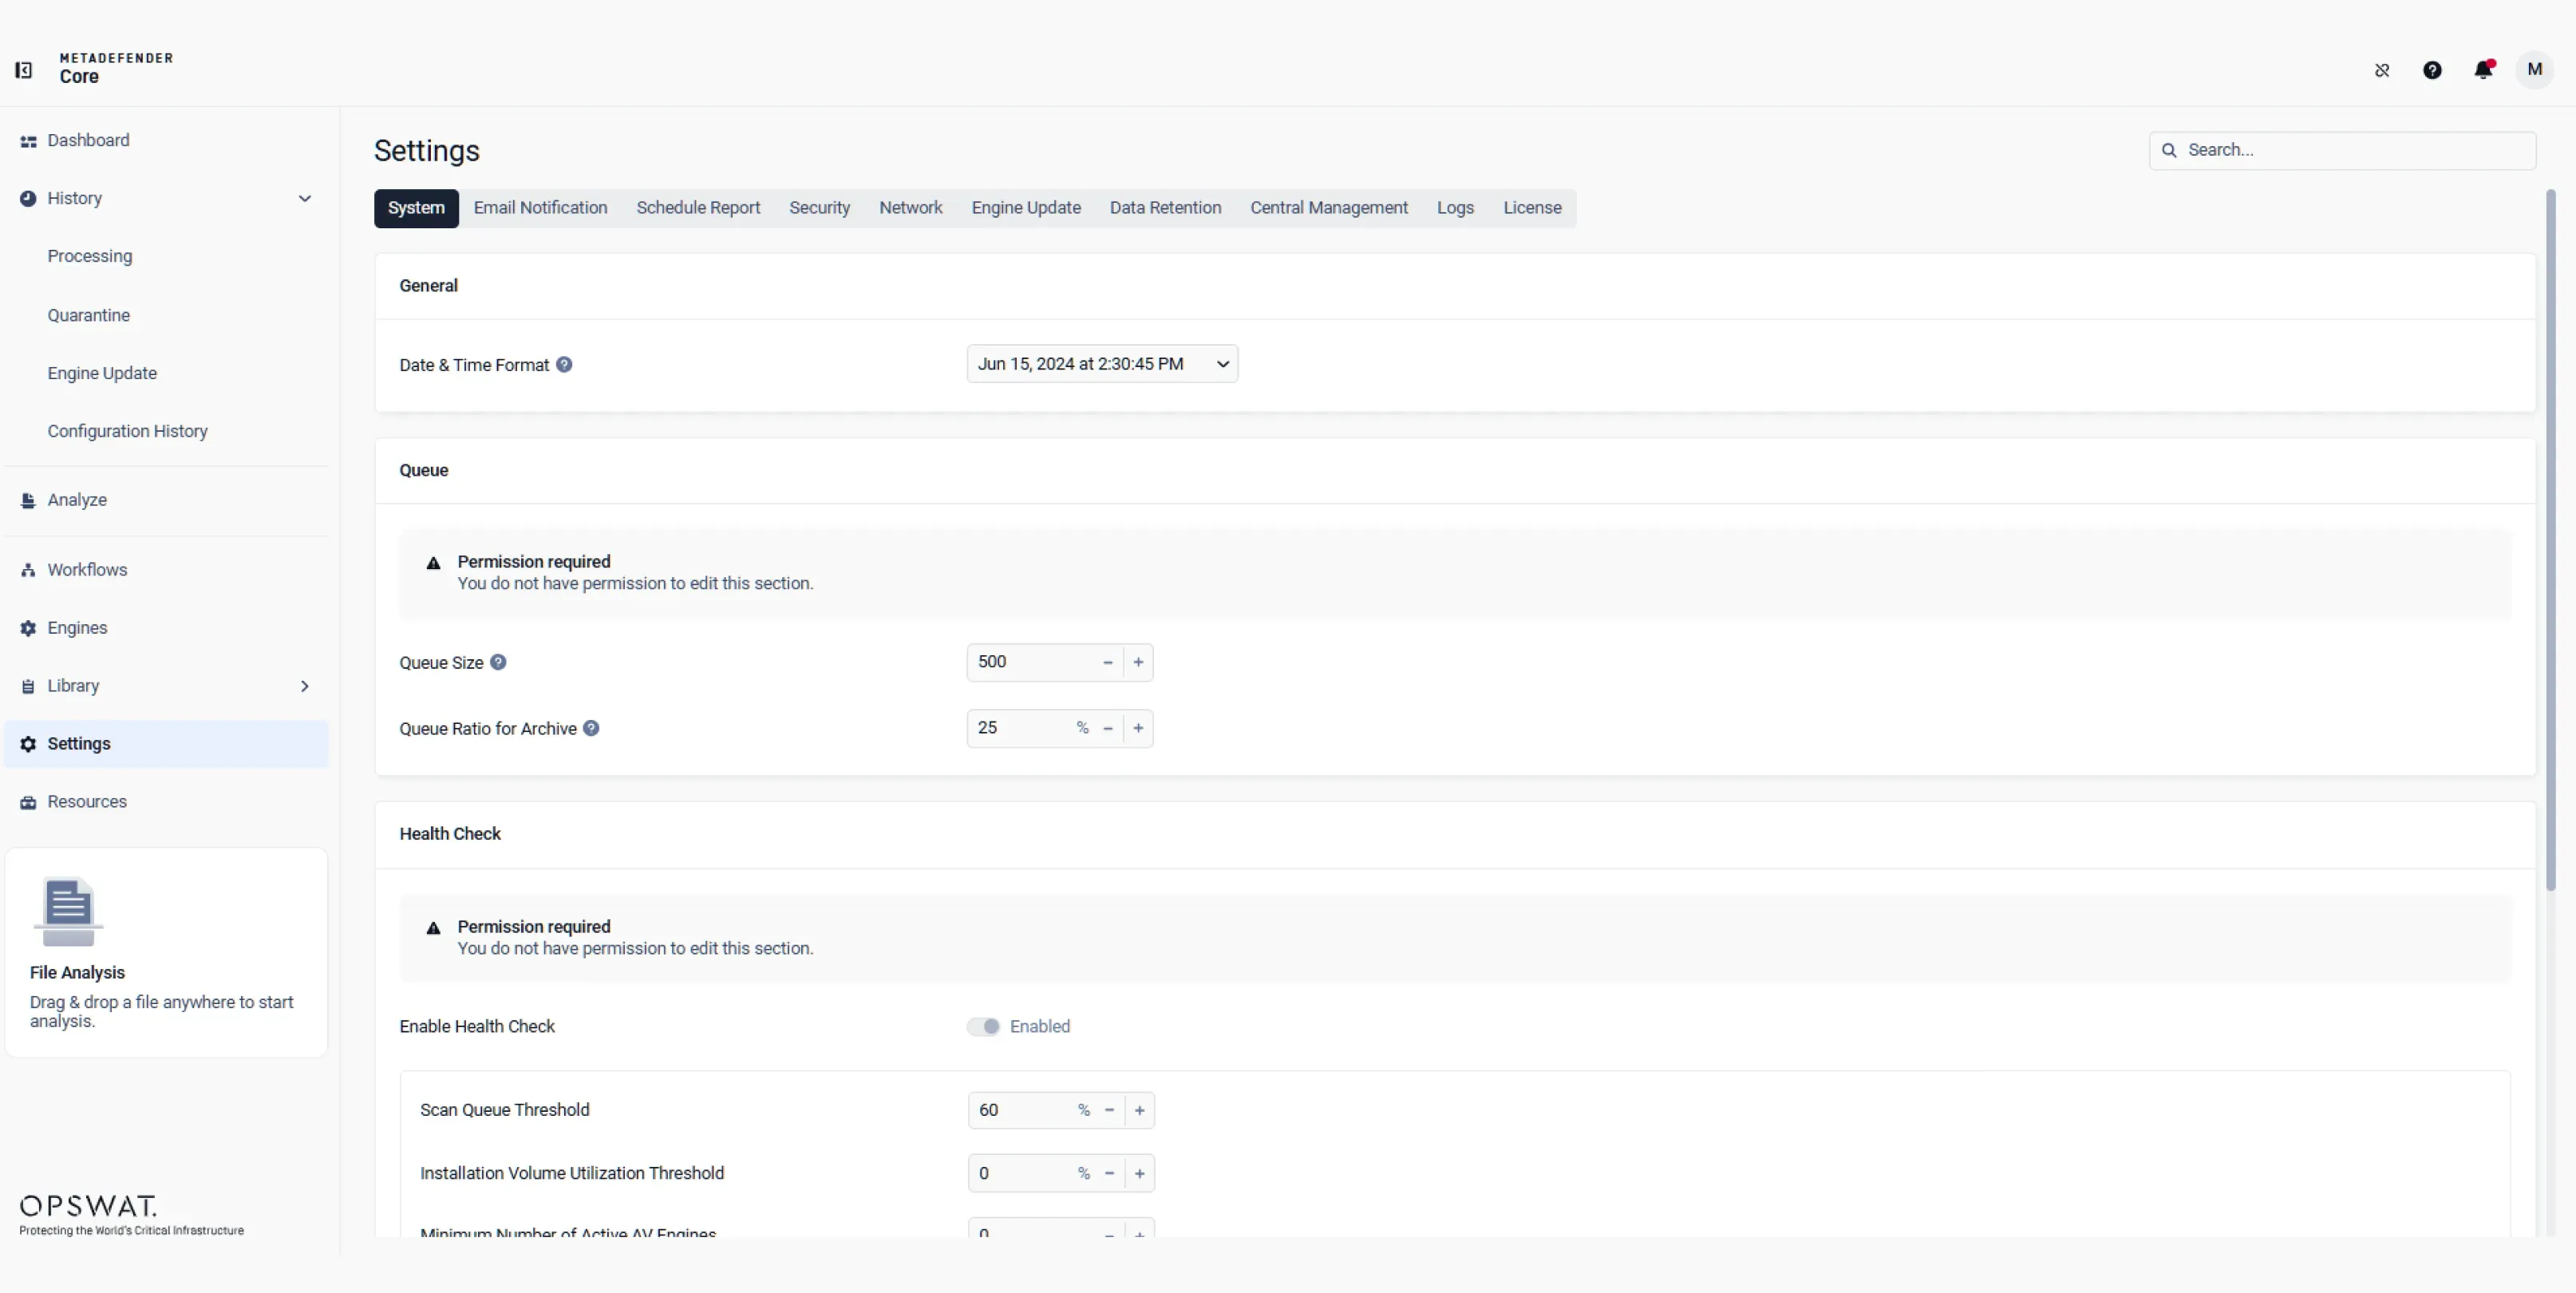
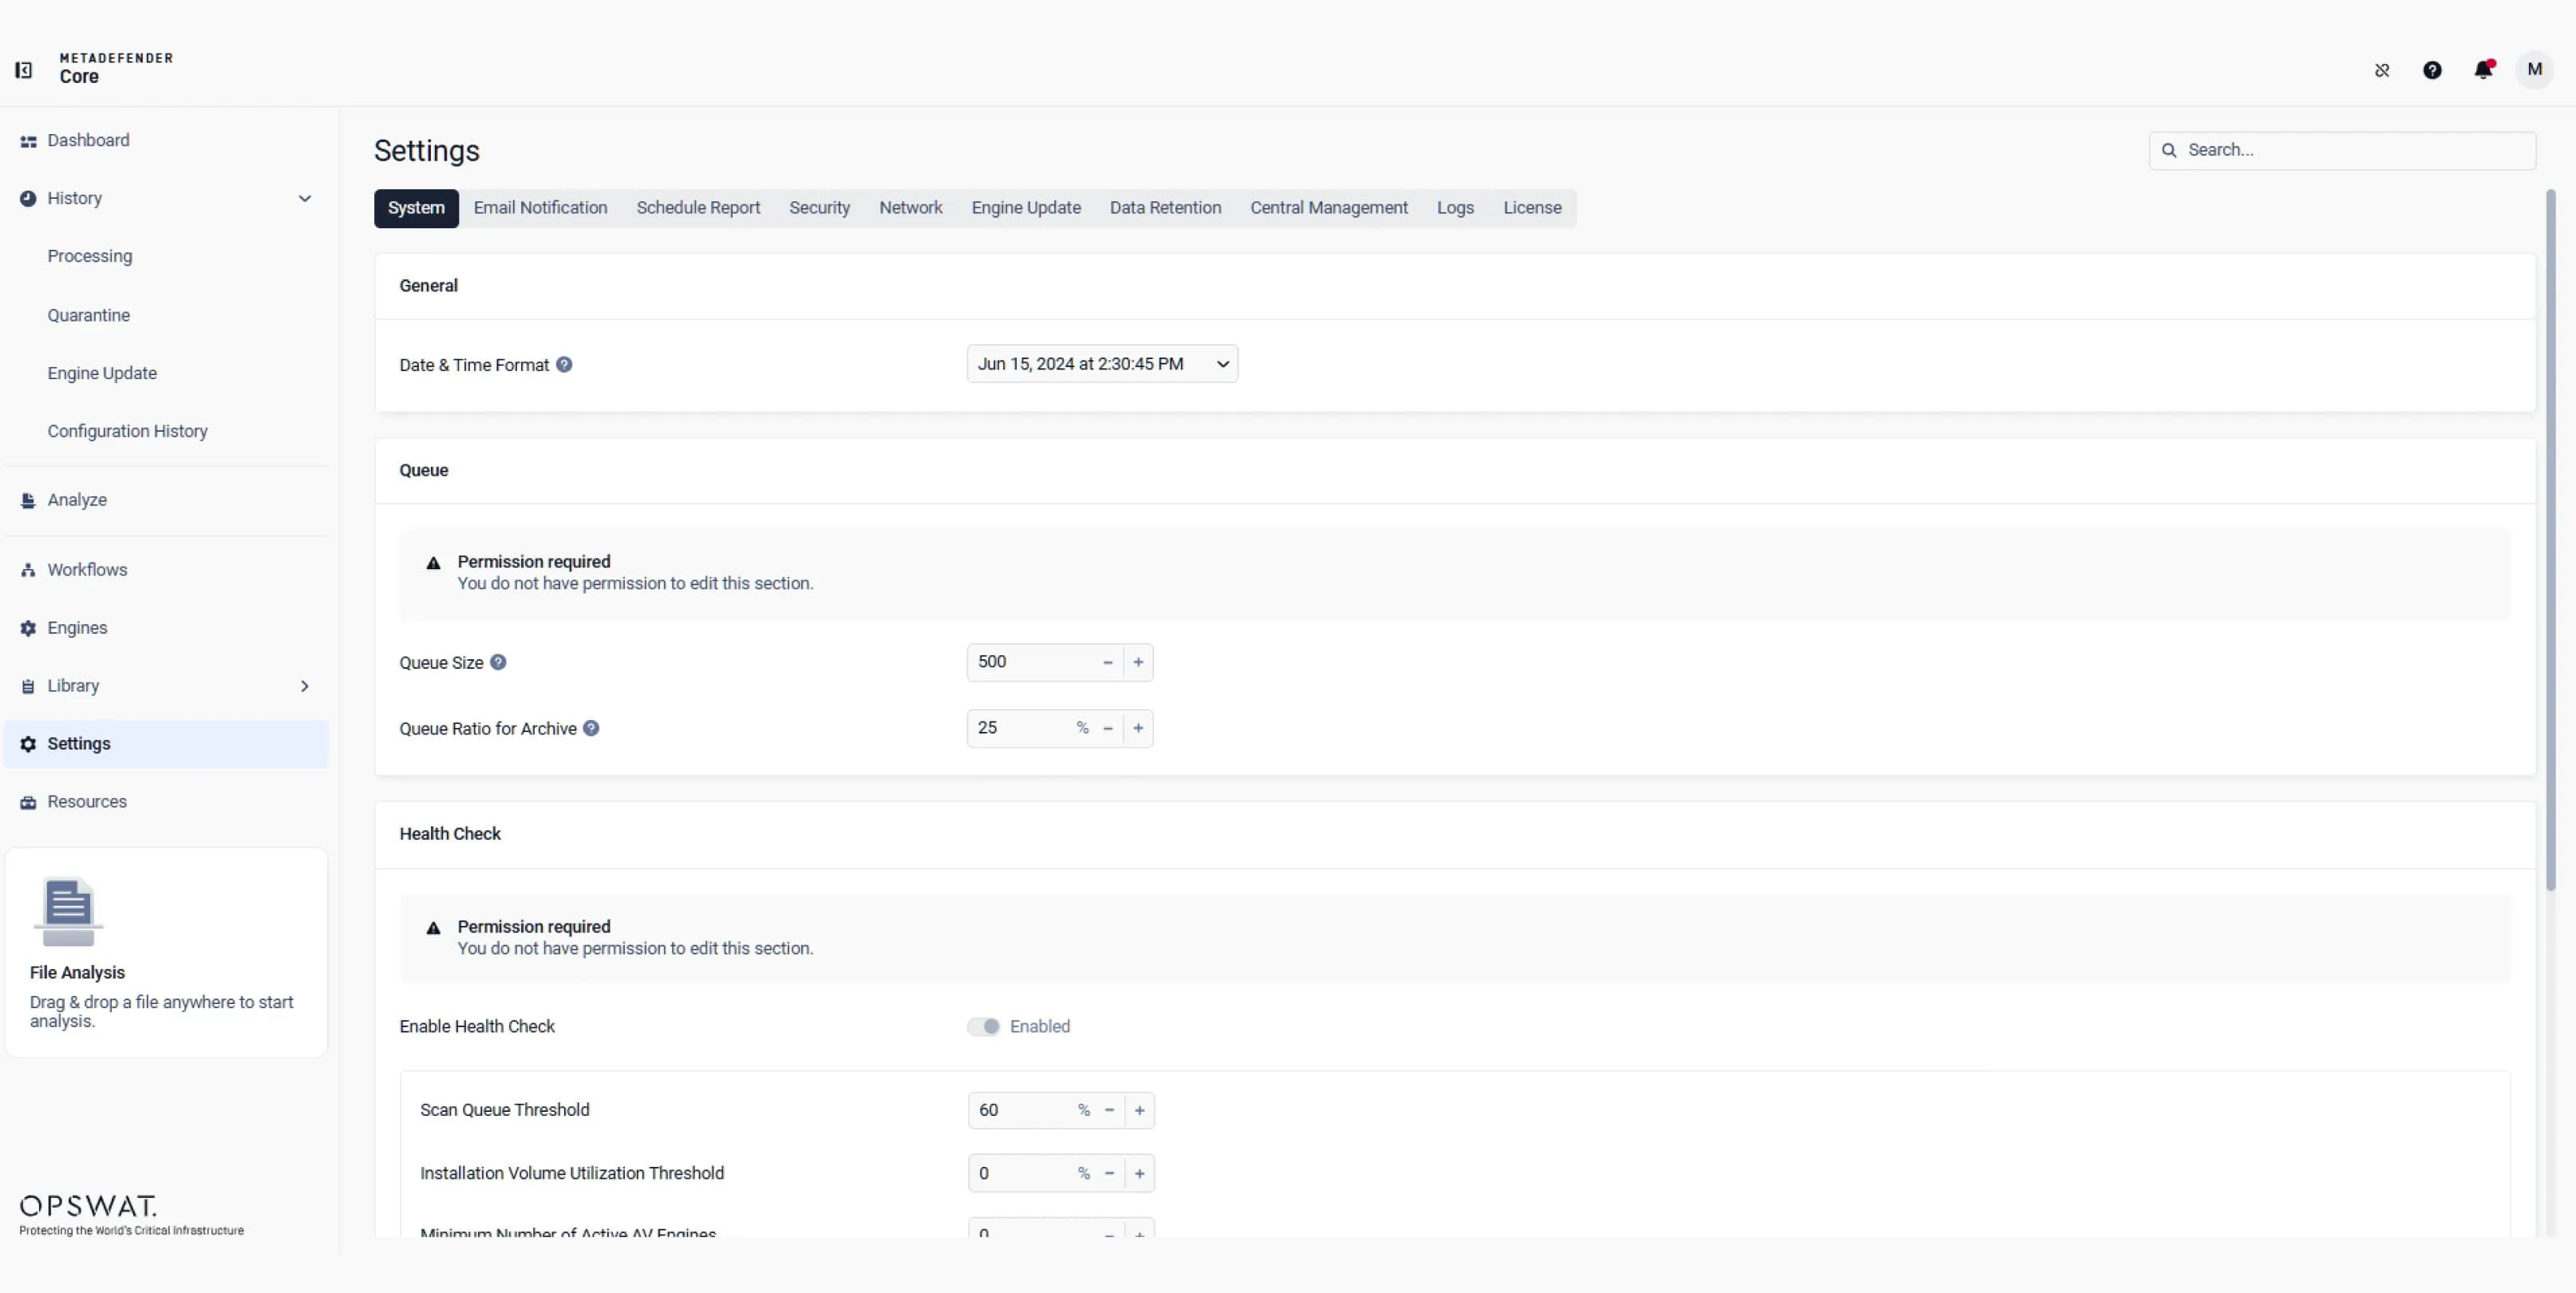 Rendszerkonfiguráció és rendszeradminisztráció
Állítsa be a rendszer működését, az e-mailes értesítéseket, az ütemezett jelentéseket, a biztonsági beállításokat, a hálózati beállításokat, a motorfrissítéseket, az adatmegőrzést, a központi felügyeletet, a naplófájlokat és a licencelést. Kezelje a sorok kapacitását és az állapotküszöbértékeket a megbízható teljesítmény fenntartása érdekében.
Mesterséges intelligenciával működtetett motorok
100%-os védelem
a Deep CDR™ technológia a zero-day támadások és a mesterséges intelligenciával támogatott rosszindulatú programok ellen
Megbízható
2,100+
-szervezetek világszerte
99%+
A rosszindulatú programok felismerésének pontossága több mint 30 víruskereső motor esetében
Több mint 200 fájltípus és
több mint 30 archívumformátum
#1 Piacvezető
Teljes körű fájlbiztonság MetaDefender Core™ segítségével
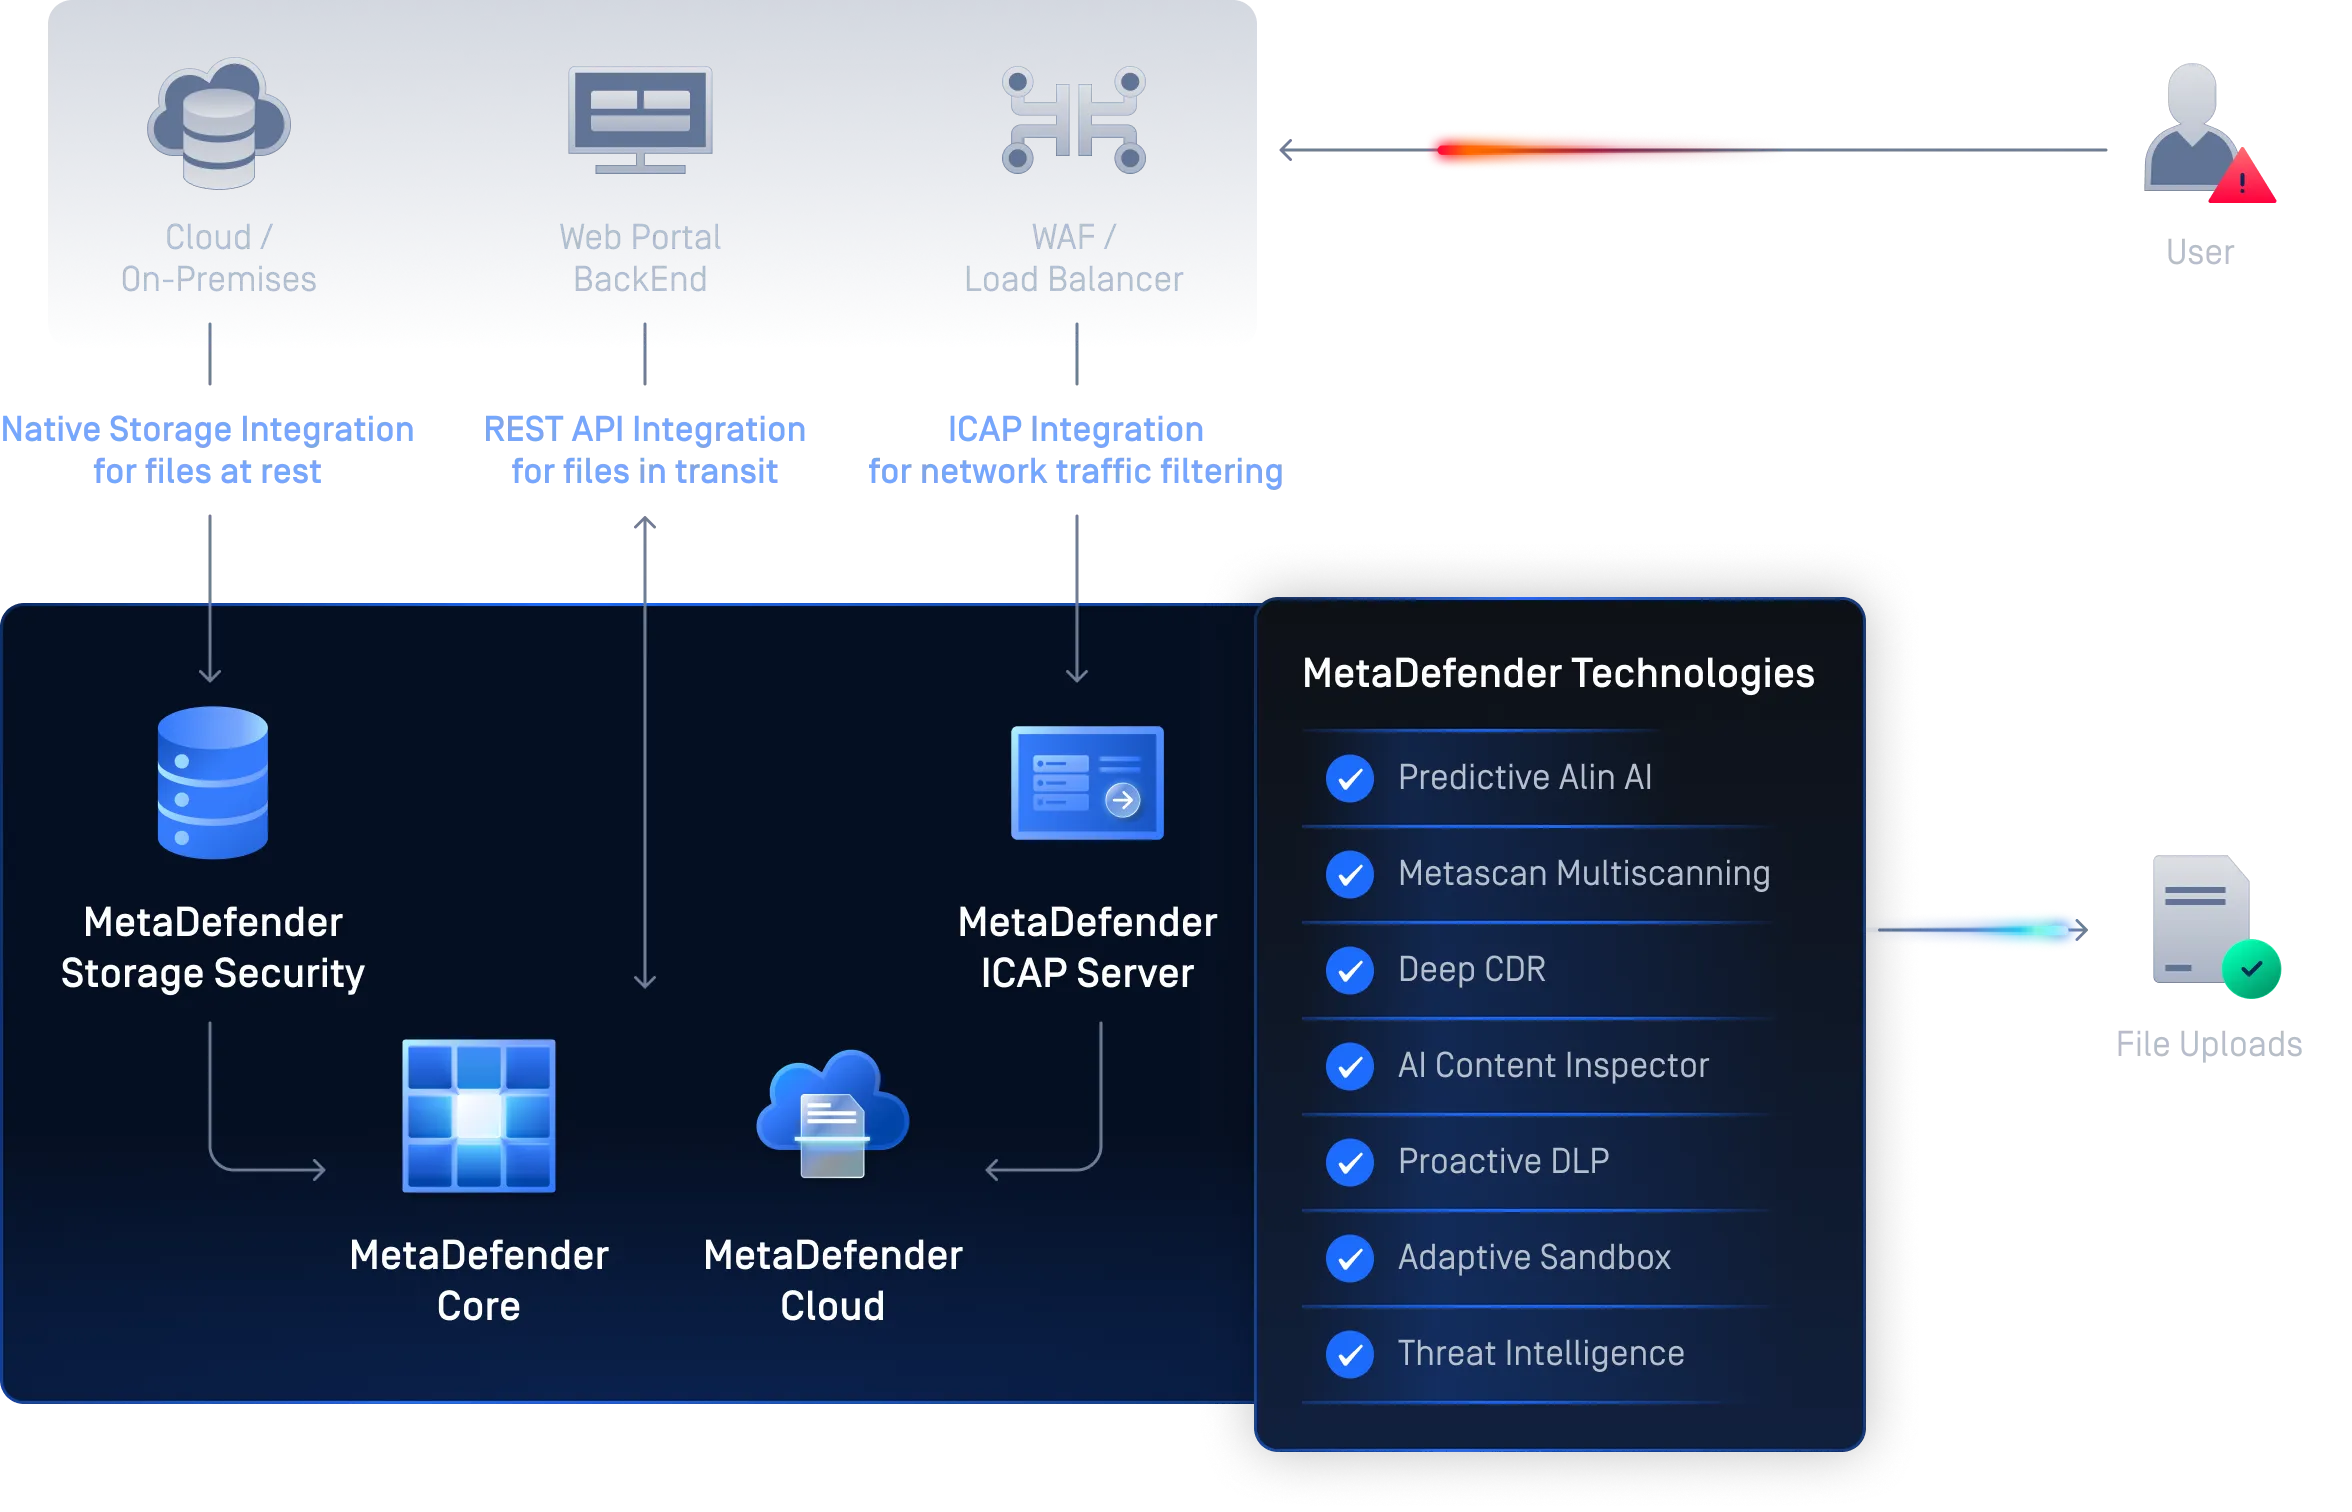
Fájl feltöltés biztonsága
MetaDefender Core a nyilvános portálokat és alkalmazásokatCore a fájlokon keresztül terjedő fenyegetésektől azáltal, hogy minden feltöltött fájlt a Deep CDR™ technológiával tisztít meg, és több mint 30 kártevőirtó motorral párhuzamosan ellenőrzi. A rendszer a hálózat peremén alkalmazza zero-trust , felismeri a hamisított fájltípusokat, és ellenőrzi a titkosított archívumokat, hogy megakadályozza a zsarolóvírusok terjedését és az adat szivárgást anélkül, hogy ez zavarná a felhasználói élményt.
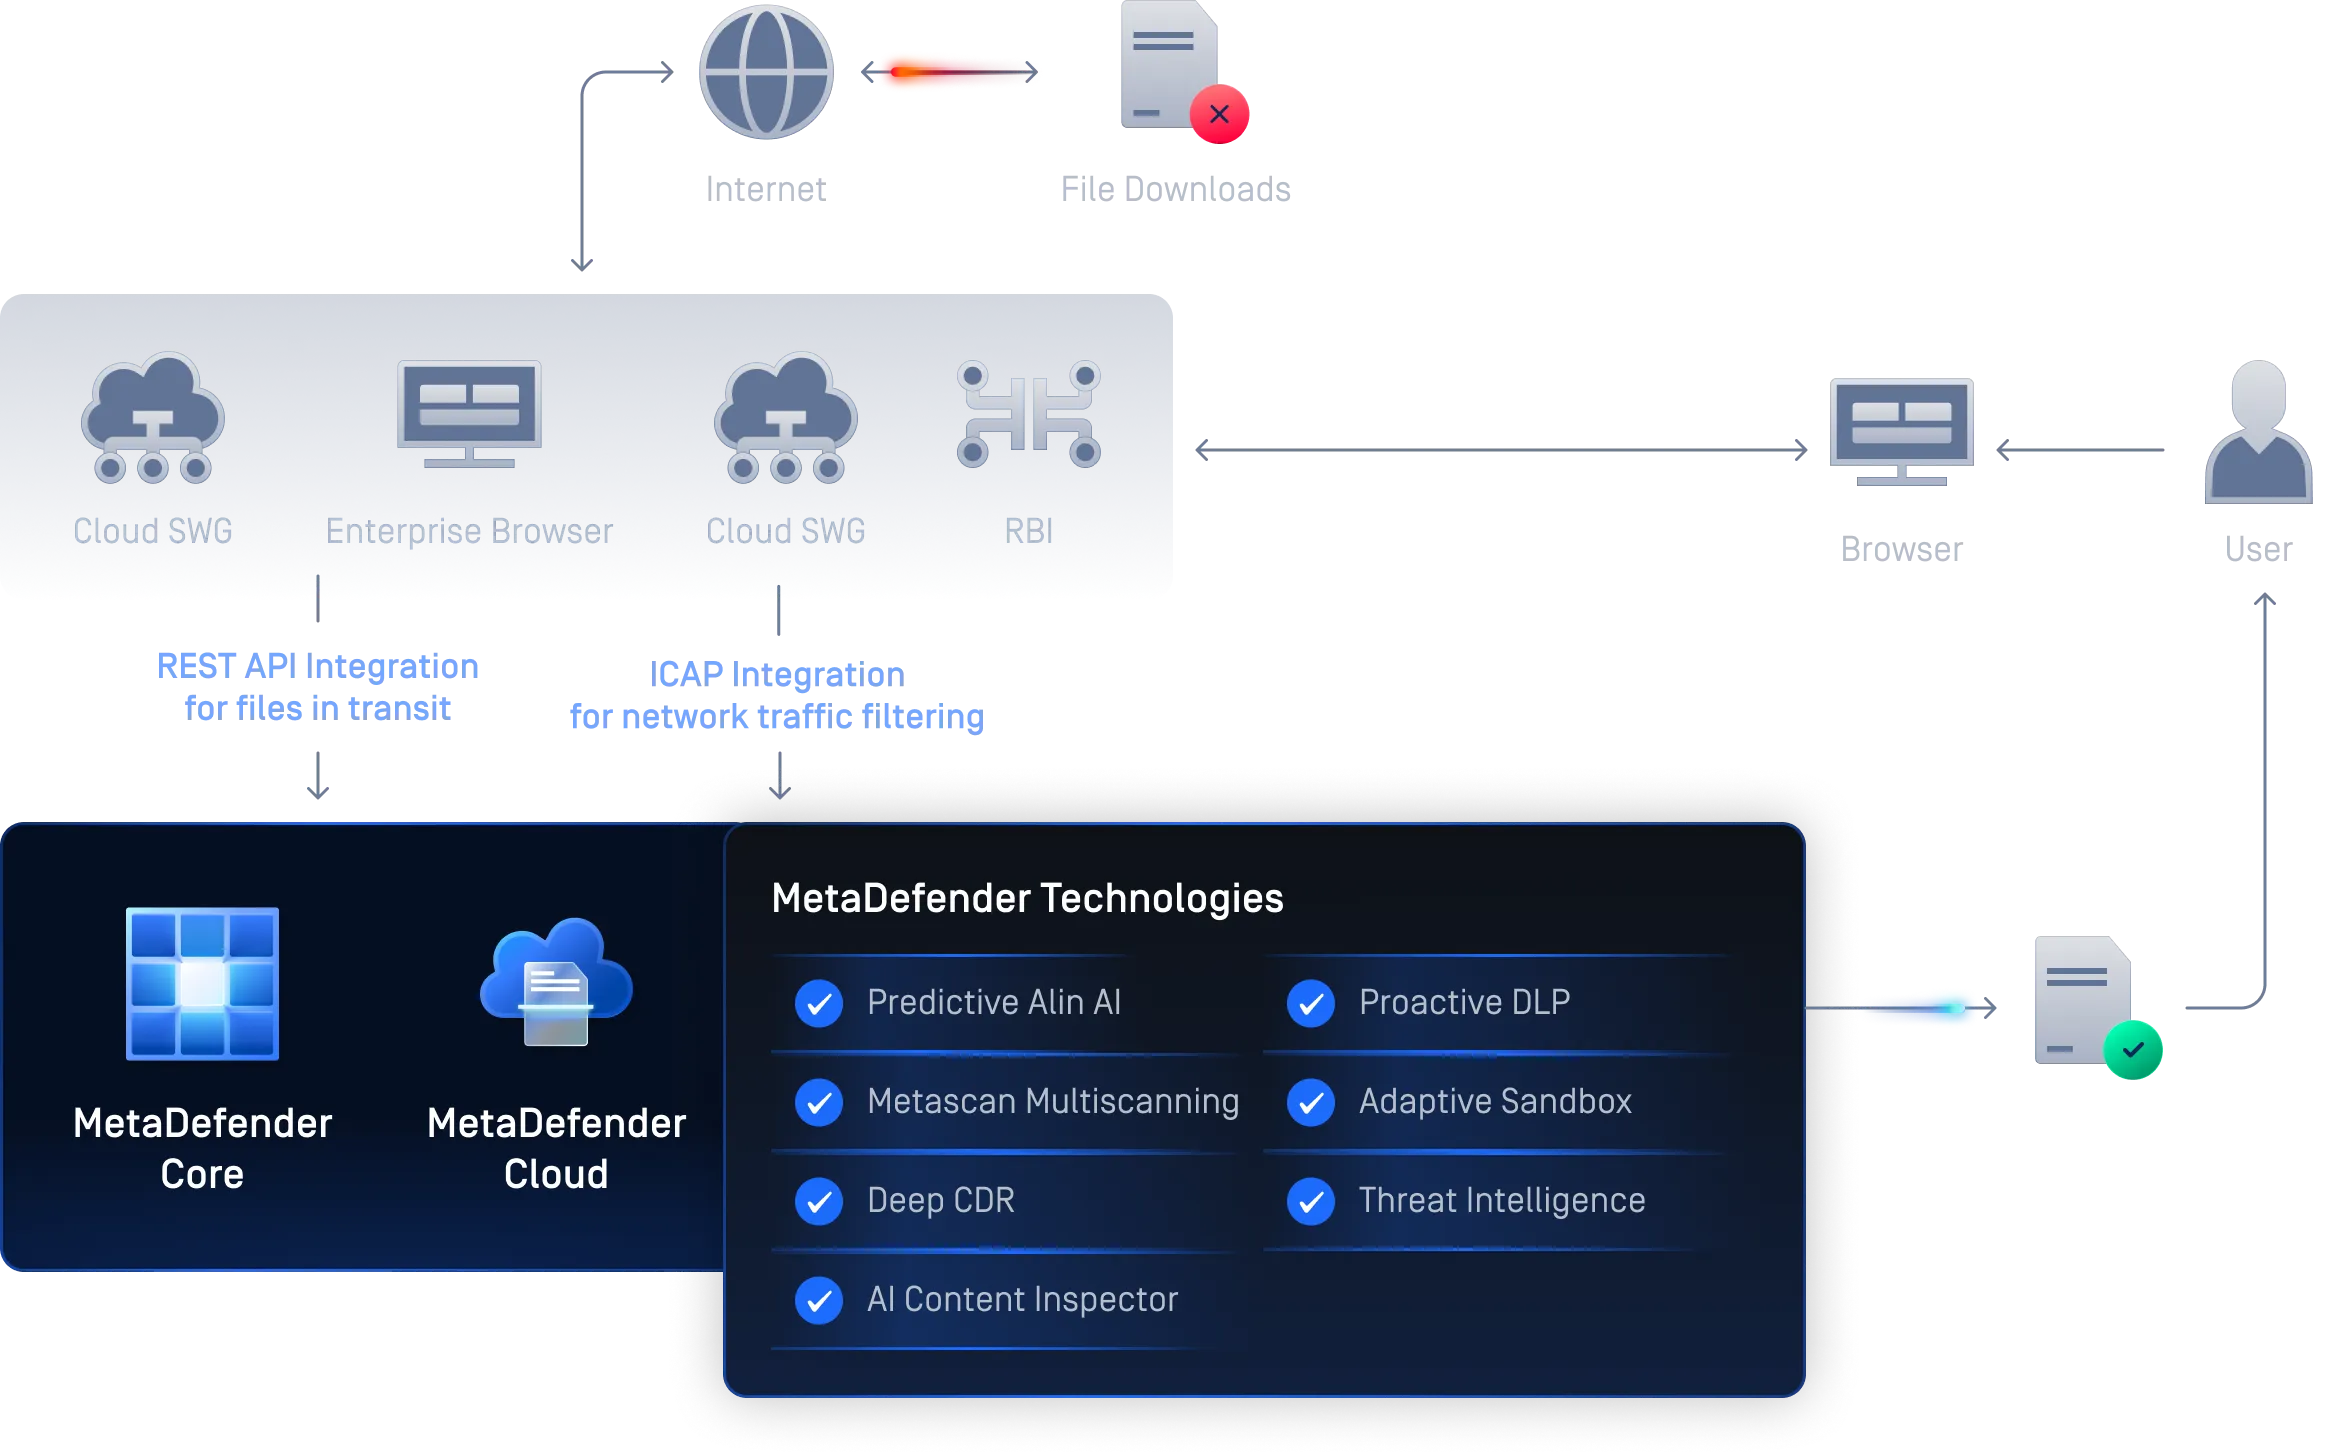
Fájlletöltés biztonsága
MetaDefender Core a fájlok alapos tisztításával és több motoros kártevő-ellenőrzésselCore a letöltések böngészőktől és biztonsági webkapuktól függetlenül mentesek legyenek a potenciális kártevőktől. Megakadályozza a hagyományos szűrők által kihagyott, álcázott vagy kijátszó fenyegetéseket, biztosítja a termelékenységet, valamint teljes körű ellenőrzési átláthatóságot nyújt a szabályozási előírások betartásának biztosítása és a vizsgálatok lefolytatása érdekében.
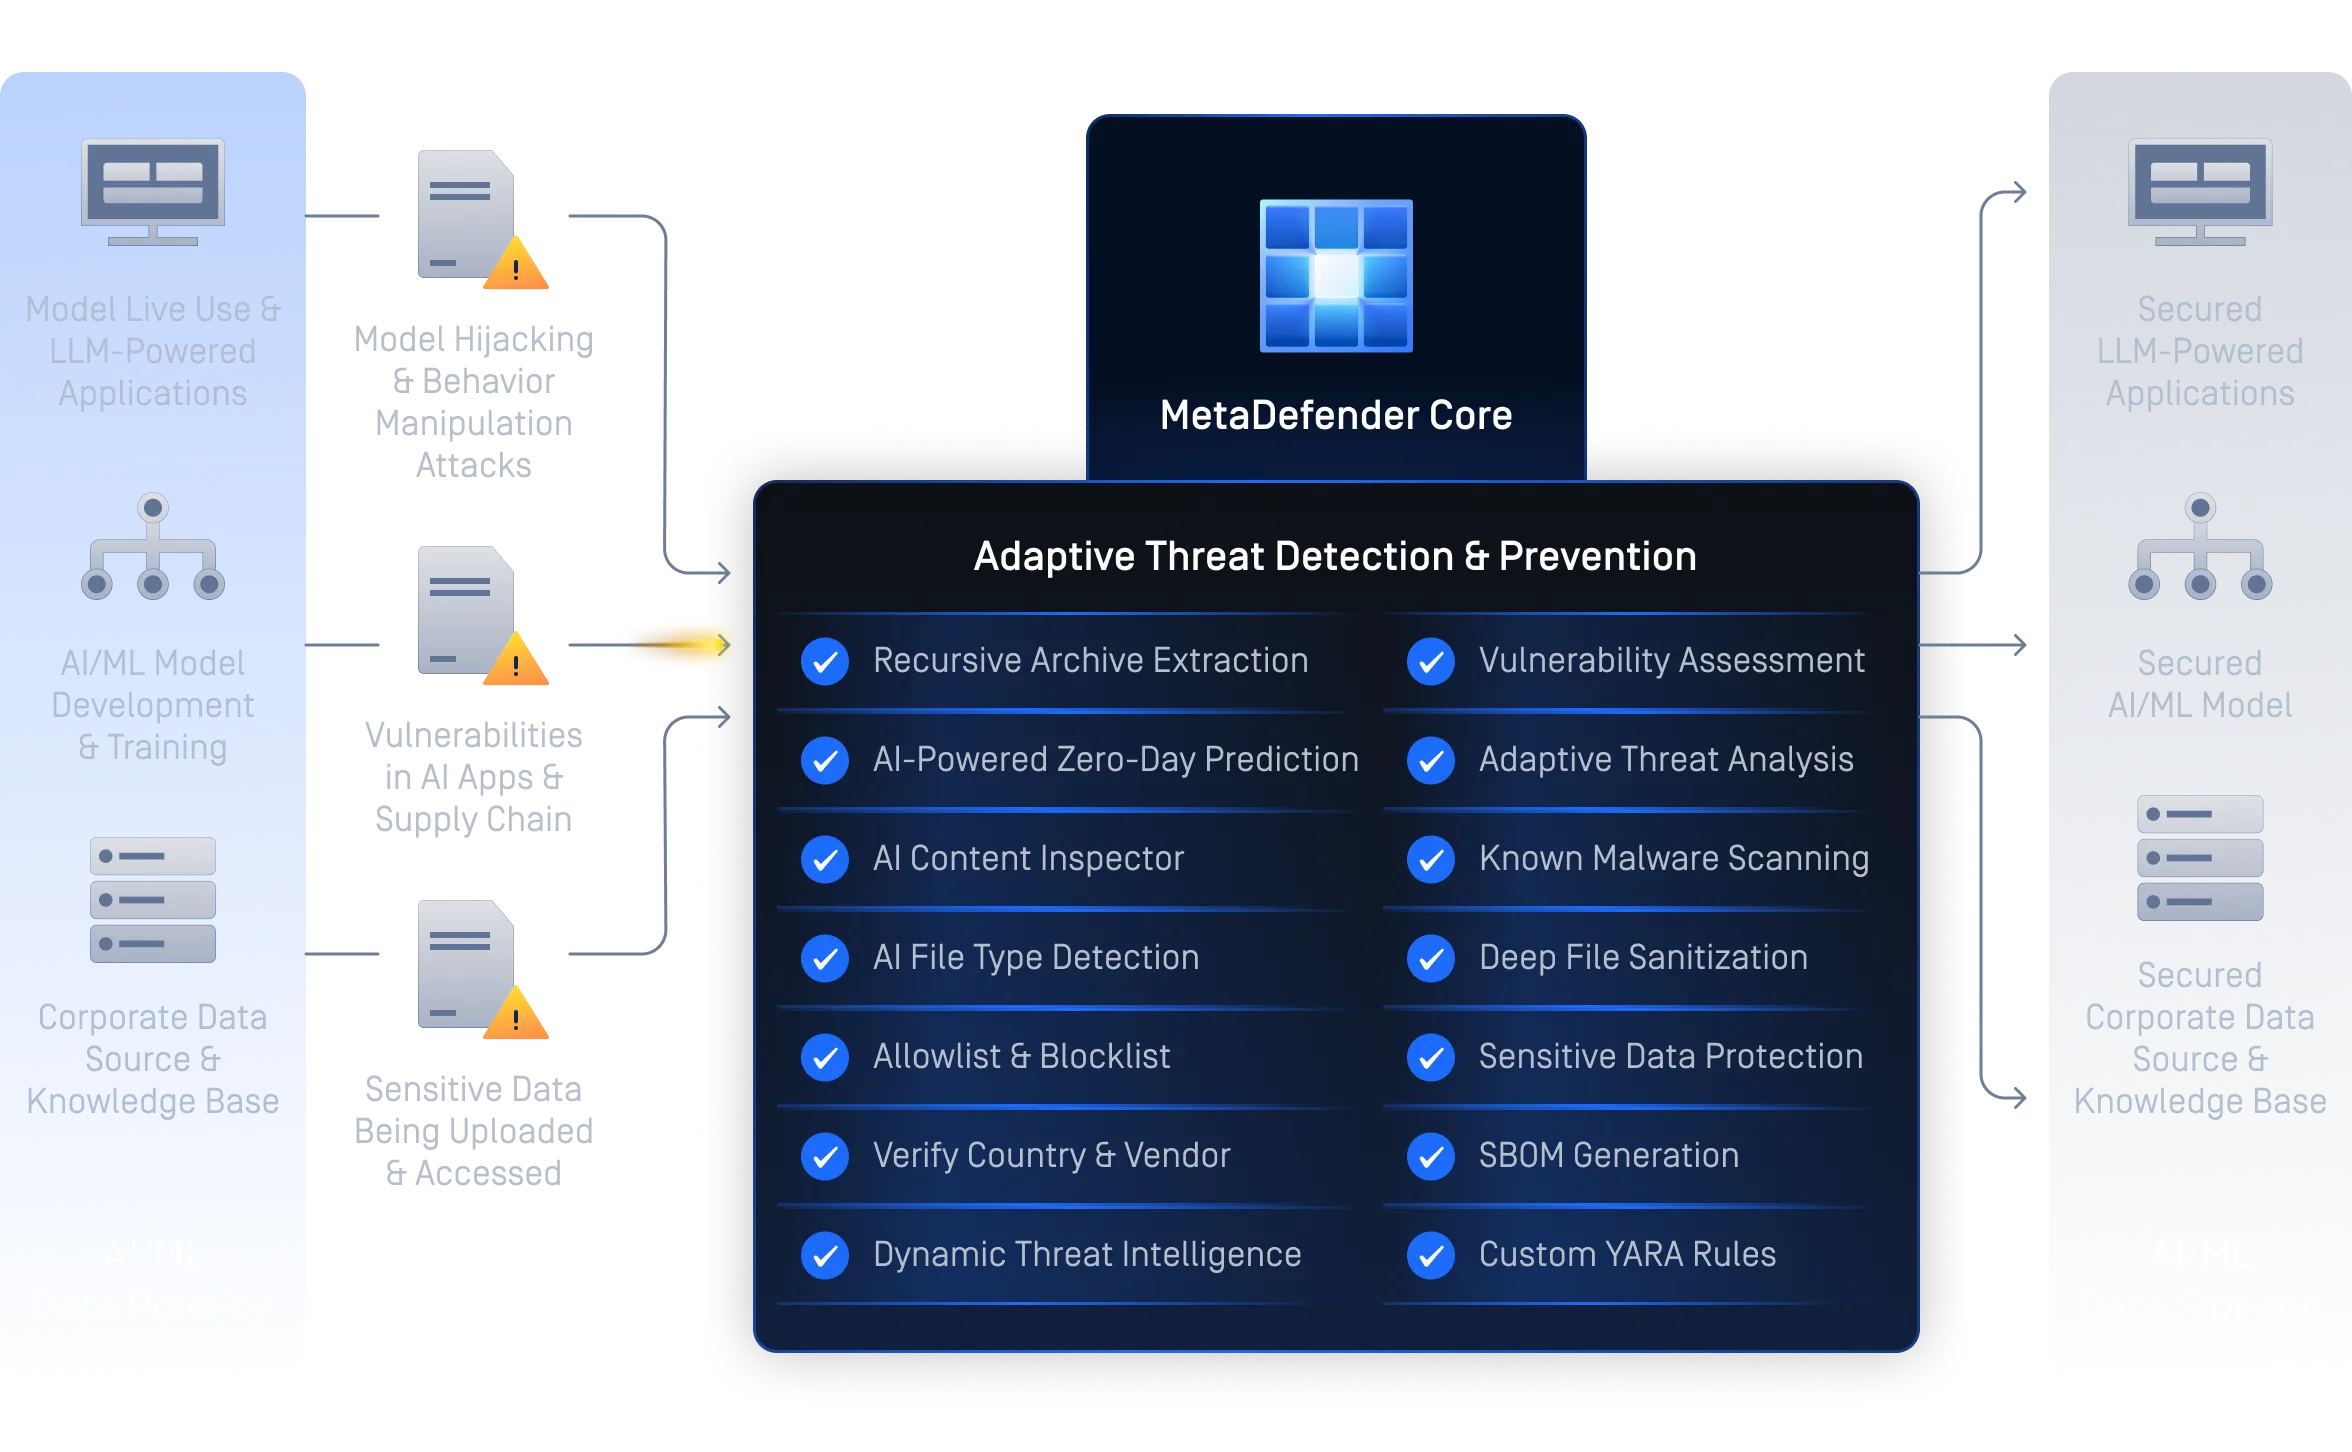
Secure és gépi tanulás adatfolyam
MetaDefender Core minden adatkészletet, modellt és függőséget használat előtt megtisztít és ellenőriz, ígyCore a mesterséges intelligencia adatfolyamainak és munkafolyamataiknakCore . Felismeri a gépi tanulási elemekben rejlő rosszindulatú programokat és sebezhetőségeket, szoftverátláthatóságot biztosító SBOM-okat generál, valamint Proactive DLP alkalmaz az érzékeny adatok Proactive DLP , lehetővé téve ezzel a megbízható és a szabályozási előírásoknak megfelelő mesterséges intelligencia fejlesztését és bevezetését.
Secure nyomozás SOC-csapatok számára
MetaDefender Core a biztonsági operációs központok (SOC) és a számítógépes nyomozási csapatokCore , hogy a gyanús fájlokat futtatás nélkül, biztonságosan elemezzék. A Deep CDR™ technológiával semlegesíti a beágyazott fenyegetéseket, sandboxing adaptív sandboxing segítségével felismeri a felderítés elől rejtőző kártevő programokat, valamint auditálásra kész naplófájlokat biztosít a bizonyítékok láncolatának fenntartása érdekében, ezzel felgyorsítva a triázst és a nyomozást offline vagy air-gapped .
Bárhol telepíthető. Secure .
MetaDefender Core komplex és szabályozott környezetekre lett kifejlesztve, és az Ön rendszerfelépítéséhez és biztonsági igényeihezCore , miközben biztosítja a teljesítményt, a rugalmasságot és a szabályozási előírásoknak való megfelelést.
Bevált védelem a világ Secure számára
Digitális Promóciós Hivatal, Fuji City
Clalit Egészségügyi Szolgáltatások
- "Úgy gondoljuk, hogy az OPSWAT és a FileZen S nélkülözhetetlenek városunk számára a biztonságos és a hatékonyságot nem veszélyeztető műveletek elvégzéséhez."Sho SawadaAz IKT promóciós osztály vezetője, Tervezési és Pénzügyi Osztály, Murorani Városháza
- "Az OPSWAT messze felülmúlta a más cégek által javasolt fertőtlenítő motorokat."Kouji DaichoAz információs rendszerekkel foglalkozó részleg vezetője,
Digitális Promóciós Hivatal, Fuji City - A triázsidő rövidítésével, az erőforrásigény minimalizálásával és az automatizálás révén elérhető megbízhatóság növelésével a csapat ma már hatékonyabban tud szembeszállni a folyamatosan változó digitális fenyegetésekkel. Ez a sikertörténet tanúskodik OPSWATinnovatív szellemiségének erejéről, valamint arról, hogy az iparágvezető technológia hogyan alakítja át a kiberbűnözés elleni küzdelmet. A Genesis Energy rendszerinfrastruktúráért felelős kormányzati kiberbiztonsági szakértő mérnöki vezetője
- "Az OPSWAT-nak köszönhetően biztosak lehetünk abban, hogy ügyfeleink magánjellegű adatai és információi biztonságban tudhatók."Zahi Ben-AbuBiztonsági és infrastrukturális kommunikációs vezető,
Clalit Egészségügyi Szolgáltatások
A szabályozási követelmények betartásának támogatása
A szabályozott környezetekre tervezett MetaDefender Core a legfontosabb nemzetközi szabványoknak megfelelő, biztonságos fájlkezelési és dokumentációs gyakorlatokatCore . Javítsa meg a szabályozási megfelelését anélkül, hogy az üzletmenet folytonosságát veszélyeztetné.
Kezdje el 3 egyszerű lépésben
Ajánlott források
MetaDefender Core Adatlap
MetaDefender Core termékismertető
MetaDefender Core a Secure törvényszéki nyomozáshoz
MetaDefender Core for Advanced Threat Intelligence for SOC csapatok számára
MetaDefender Core a Secure AI adatvezeték és LLM alkalmazások számára
MetaDefender Core - A platform útmutató