MetaDefender Aether .1.0 verziójának megjelenésével merész lépést teszünk előre a kifinomult kártevőprogramok elleni küzdelemben: olyan úttörő újításokat vezetünk be, amelyek optimalizálják a kártevőprogramok elemzését, miközben javítják a pontosságot és a teljesítményt. A kiadás számos frissítése közül az új Deep Content CDR™ Workflow funkció új értelmet ad annak, ahogyan a szervezetek kezelik a fenyegetéseket.
A Deep CDR™ technológia munkafolyamata: okosabb, gyorsabb és Secure
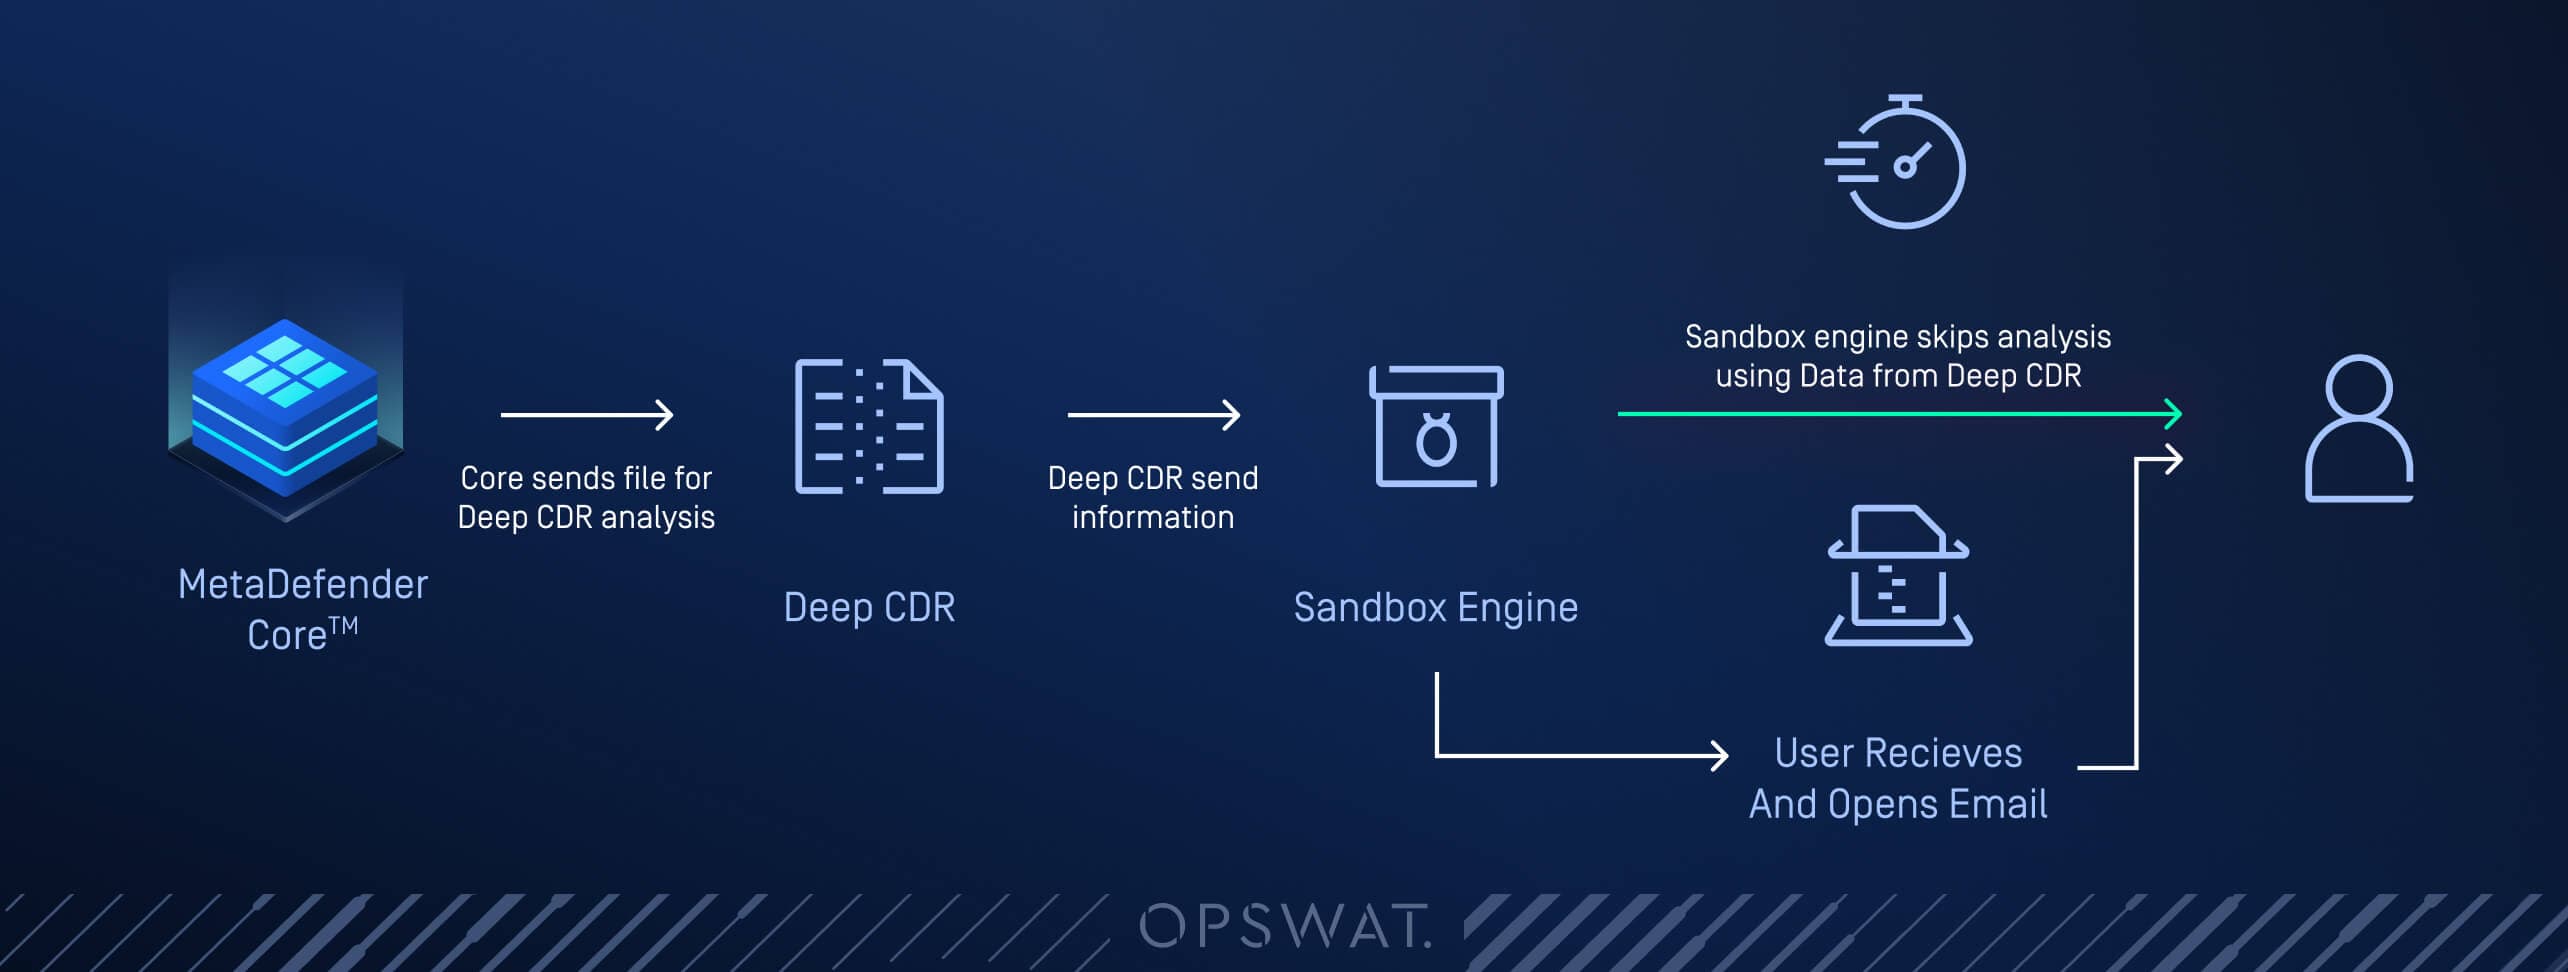
A rosszindulatú programok észlelése során gyakran szükség van az átfogó elemzés és a működési hatékonyság közötti egyensúly megteremtésére. A MetaDefender Aether új Deep CDR™ Technology Workflow funkciója ezt az egyensúlyt úgyAether , hogy intelligens előfeldolgozást integrál a fenyegetés-észlelési munkafolyamatokba.
Így működik:
- Megelőző tisztítás: A Deep CDR™ technológia feldolgozza a beérkező fájlokat, eltávolítva az esetlegesen káros tartalmakat, miközben megőrzi azok használhatóságát.
- Részletes kiváltó feltételek: A fájlok dinamikusan kerülnek továbbításra – csak azok jutnak el sandboxing, amelyek alapos elemzést igényelnek, így biztosítva, hogy az erőforrások oda összpontosuljanak, ahol a legnagyobb szükség van rájuk.
- Dinamikus hatékonyság: A CDR (tartalom-semlegesítés és -rekonstrukció) után már biztonságosnak minősített fájlok nem kerülnek további sandbox , ami jelentősen lerövidíti a ártalmatlan elemek feldolgozási idejét.
Az új munkafolyamat engedélyezése
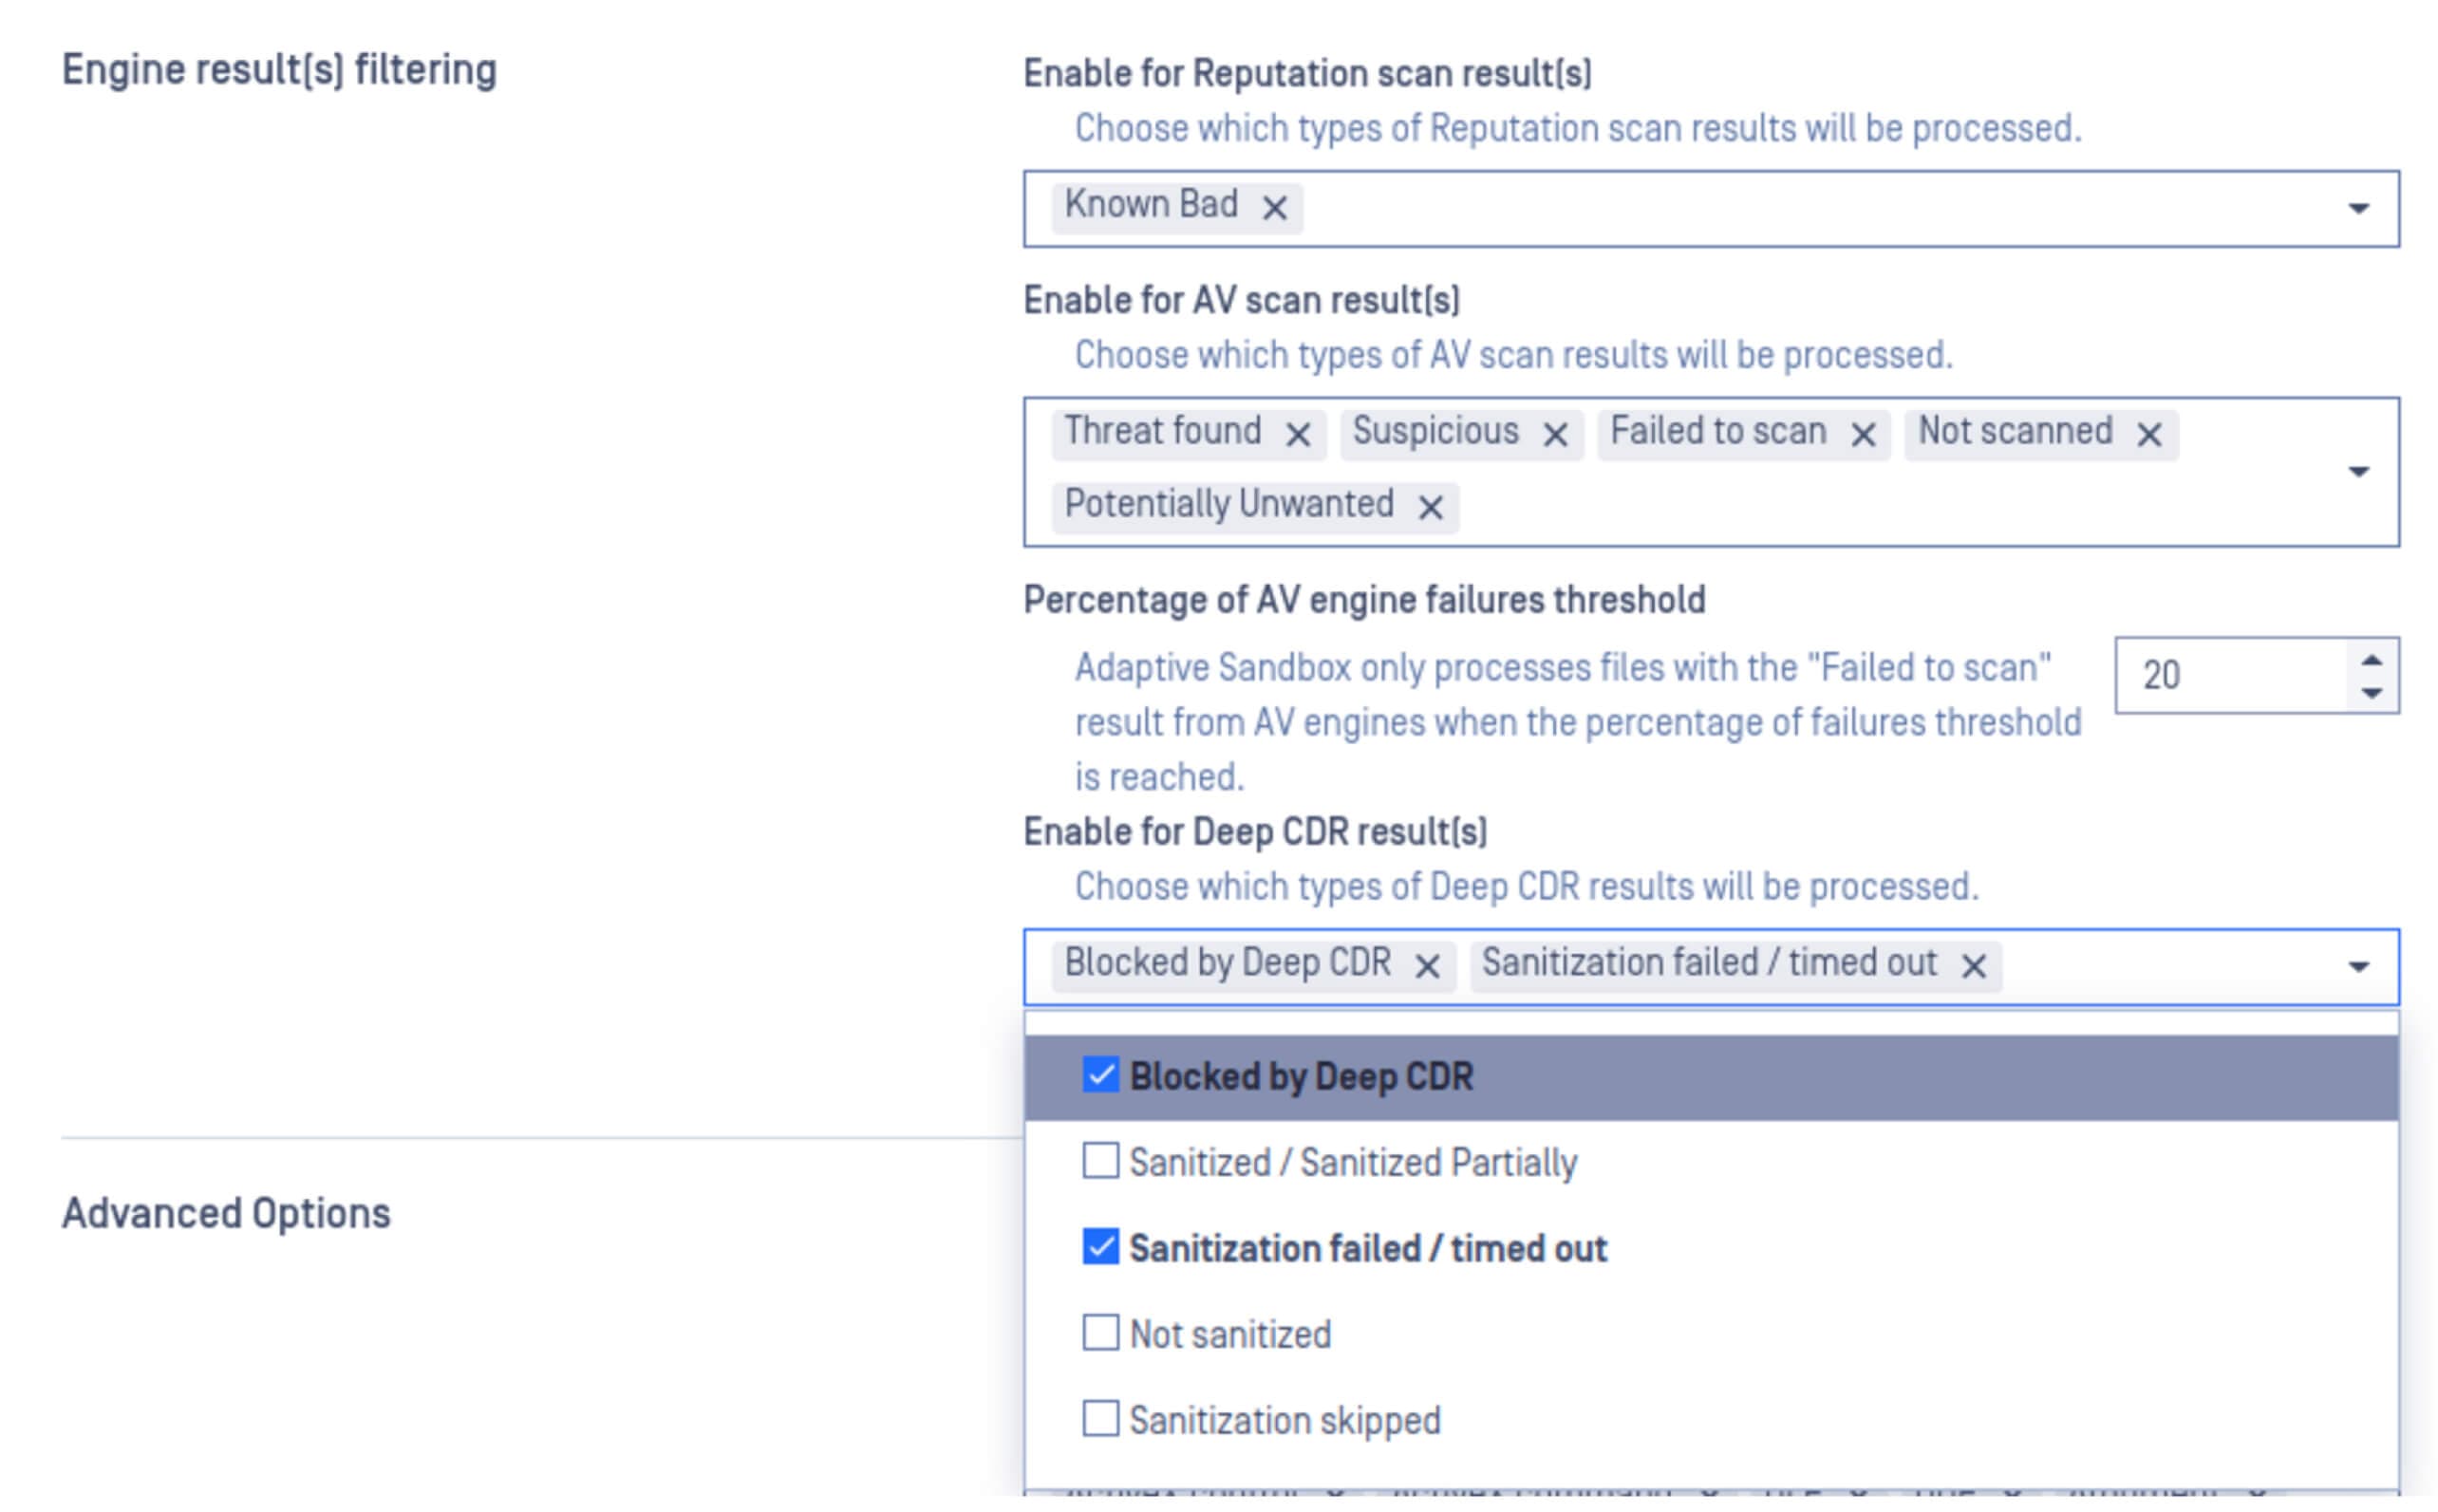
A Sandbox motorját úgy, hogy az a Reputation motor eredményei, a Metascan víruskereső motor eredményei vagy a Deep CDR™ technológia tisztítási eredményei alapján feltételesen futtasson.
Miért fontos
A fájlok intelligens szűrésével még mielőtt azok a sandbox kerülnének, ez a munkafolyamat csökkenti a felesleges terhelést, és így növeli az átviteli sebességet nagy forgalmú környezetekben.
A proaktív tisztítás és a granuláris fenyegetés-indítók kombinálása biztosítja, hogy a rosszindulatú tartalmak ne csússzanak át a réseken.
A munkafolyamat-beállítások lehetővé teszik a felhasználók számára, hogy a Deep CDR™ Technology folyamatot a szervezet egyedi követelményeihez igazítsák, így az alkalmas a legkülönbözőbb felhasználási esetekre – a SOC-integrációtól kezdve air-gapped infrastruktúrákba történő telepítésig.
Az Adaptive legfontosabb előnyei Adaptive Sandbox 2.1.0
1. Bekapcsolt érzékelés
- Rosszindulatú dokumentum védelme: A dokumentumalapú támadások kockázata jelentősen csökken az új fenyegetésjelzők és a továbbfejlesztett dokumentumkezelés révén.
- Fejlett IOC-kivonás: Az emulációs folyamatok mostantól gazdagabb, jobban hasznosítható IOC-ket (veszélyeztetettségi mutatókat) vonnak ki a fenyegetések mélyebb megismerése érdekében.
- OT rosszindulatú szoftverek elleni védelem: Az OT-specifikus YARA-szabályok hozzáadása megerősíti a kritikus infrastrukturális rendszerek védelmét.
2. Teljesítménybeli áttörések
- Optimalizált archívumkezelés: A nagyobb vagy összetett archívumok beolvasása és feldolgozása során javított teljesítmény gyorsabb elemzést biztosít a pontosság kompromisszuma nélkül.
- Min-Max időkorlát rugalmassága: A 60 és 86 400 másodperc közötti új tartományban az elemzési beállítások mostantól a gyors beolvasások és a nagyméretű fájlok hosszabb ideig tartó feldolgozása is lehetséges.
3. Zökkenőmentes munkafolyamat-integráció
- A Deep CDR™ technológia munkafolyamat-testreszabása: Állítsa be a kiváltó eseményeket az Ön egyedi fenyegetési helyzetének megfelelően, így biztosítva az erőforrások leghatékonyabb kihasználását.
- Egyszerűsített konfiguráció: Ez a kiadás az elavult keresési módok eltávolításával megszünteti a felesleges bonyolultságot.
4. Páratlan fenyegetettségi lefedettség
- Kibővített fájltípus-támogatás: Az MSC és JPHP fájlok kompatibilitásának növelésével a motor kibővíti felismerési képességeit.
- Továbbfejlesztett forgatókönyv-elemzés: A Python és .NET szkriptek elemzése mostantól nagyobb pontossággal történik, és a feltörekvő támadási trendeket is figyelembe veszi.
- XOR titkosítás kezelése: A kibővített XOR dekódolási képességek mélyebb betekintést nyújtanak a korábban elhomályosított fenyegetésekbe.
Egy új szintű Adaptive Sandbox technológia
MetaDefender Aether .1.0 tükrözi azt a meggyőződésünket, hogy a kiberbiztonságnak okosabbnak kell lennie, nem pedig csupán több erőforrást igénylőnek. Az előzetes tisztítási folyamatok és a kontextus alapú döntéshozatal integrálásával ez a verzió lehetővé teszi a szervezetek számára, hogy védelmi rendszerüket bővítsék anélkül, hogy a sebességet vagy a pontosságot feláldoznák.
Az olyan fejlesztésekkel együtt, mint a kontextustudatos fenyegetésjelzők és a csökkentett téves pozitív jelzések, ez a frissítés biztosítja, hogy csapata arra koncentrálhasson, ami a legfontosabb: a valódi fenyegetések semlegesítésére.
Valós világbeli hatás
A MetaDefender Adaptive Sandbox számos iparágra és forgatókönyvre hatással vannak, amint az az alábbi felhasználási példából is látható:
- A pénzügyi intézmények naponta rengeteg gyanús fájllal szembesülnek, amelyek közül sok ártalmatlan PDF- vagy Word-dokumentum. A Deep CDR™ Technology Workflow már az előfeldolgozási szakaszban azonosítja az ártalmatlan fájlokat, így a sandbox a bonyolult, potenciálisan veszélyes fájlokra – például a makrókat tartalmazó táblázatokra vagy a titkosított futtatható fájlokra – sandbox .
- Az eredmény? Gyorsabb elemzés, alacsonyabb működési költségek és nagyobb bizalom az átmenő fájlok iránt.
Előre tekintve
MetaDefender Aether .1.0 megalapozza a fenyegetésfelismerés következő fejlődési szakaszát. Akár kritikus infrastruktúrát véd, akár a SOC-riasztásokat osztályozza, akár a nehezen felderíthető kártevőket kutatja, ez a kiadás biztosítja azokat az eszközöket, amelyekre szüksége van ahhoz, hogy mindig egy lépéssel előrébb járjon.